
Explicação sobre o Remote Authentication Dial In User Service
Published

O laptop de um colaborador conecta-se automaticamente ao seu WiFi corporativo, um visitante obtém acesso à internet e um terminal de pagamento se conecta pelos mesmos pontos de acesso. Então alguém pergunta por que o visitante não consegue acessar o terminal, ou o que acontece se o serviço de autenticação ficar offline. Uma conexão bem-sucedida, por si só, não responde a nenhuma dessas perguntas.
É aí que o remote authentication dial in user services, normalmente chamado de RADIUS, ganha relevância. A maneira prática de compreender o RADIUS não é apenas como um servidor de login. Ele atua como um ponto de decisão entre identidade e acesso à rede, determinando em qual segmento um dispositivo ingressa, o que ele consegue alcançar e como seus equipamentos devem agir na ausência de resposta.
Sumário
- O que é o RADIUS e as três funções do AAA
- Como uma solicitação de acesso vai do dispositivo ao servidor
- Como o RADIUS posiciona cada dispositivo em seu próprio segmento
- RADIUS em comparação com TACACS+ e Diameter
- Limites de segurança do RADIUS e como verificar a proteção
- Projete a tolerância a falhas e faça a validação antes da implantação
O que é o RADIUS e as três funções de AAA
O laptop da sua equipe se conecta sem que ninguém precise digitar uma senha no ponto de acesso. Ele pode ter um certificado instalado pela sua plataforma de gerenciamento de dispositivos móveis, ou MDM. O ponto de acesso pergunta a um servidor RADIUS se deve admitir esse laptop e qual política de acesso aplicar.
RADIUS significa Remote Authentication Dial-In User Service. A rigor, trata-se de um protocolo, e não de um produto de servidor específico. Um servidor RADIUS implementa esse protocolo e retorna decisões de acesso aos equipamentos de rede.
Pense na recepção de um edifício. A recepcionista não necessariamente mantém o diretório de funcionários, mas o consulta antes de emitir um crachá. O crachá pode autorizar a entrada na recepção e nas salas de reunião, mas não no setor financeiro.
As três funções de AAA executadas pelo RADIUS
O RADIUS organiza esse processo em autenticação, autorização e contabilização, coletivamente chamadas de AAA.
| Função | Pergunta que responde | Exemplo típico |
|---|---|---|
| Autenticação | Quem ou o que é isso? | O laptop de um funcionário apresenta um certificado de dispositivo |
| Autorização | O que ele pode acessar? | Um caixa registrador é colocado em sua própria VLAN com acesso limitado |
| Contabilização (Accounting) | O que aconteceu e por quanto tempo? | Início e término da sessão e dados consumidos são registrados |
Autenticação e autorização não são intercambiáveis. Uma identidade válida ainda pode ter seu acesso recusado por não atender à política dessa rede. Da mesma forma, uma identidade aceita não deve receber automaticamente acesso irrestrito.
A contabilização (accounting) cria um registro da conexão, em vez de uma gravação de tudo o que alguém faz online. Identificadores de sessão, marcações de data/hora e registros de uso ajudam os operadores a investigar acessos e solucionar problemas de desconexão.
O diagrama separa essas responsabilidades.
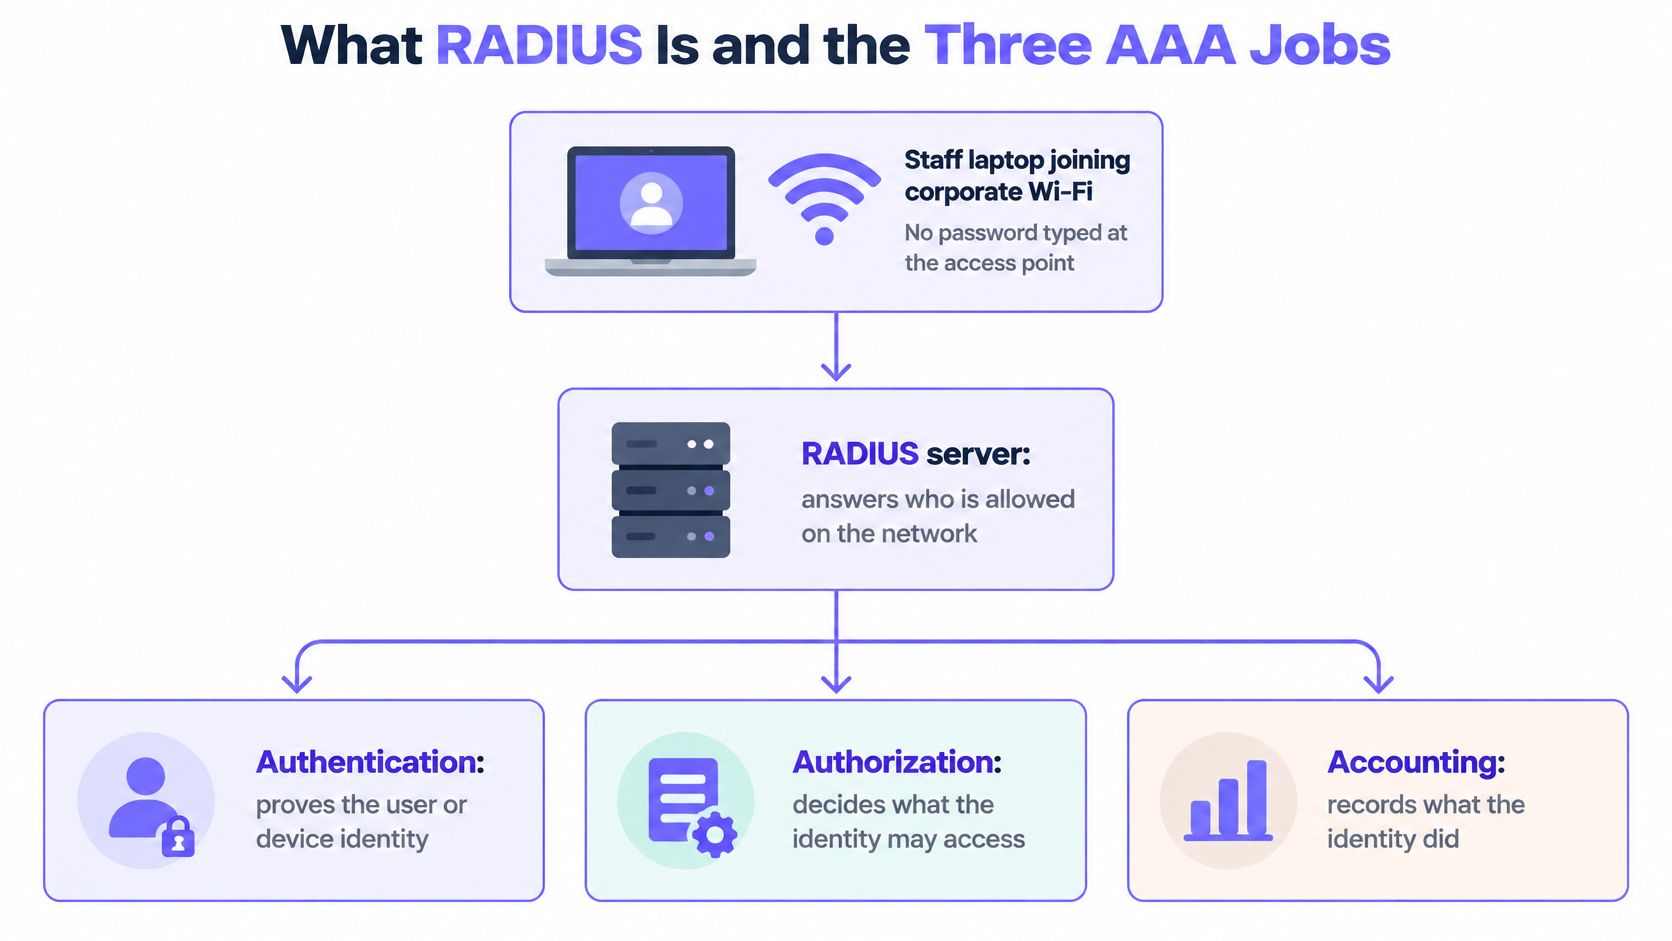
O RADIUS surgiu no início dos anos 1990 para centralizar a autenticação discada distribuída; depois, seu modelo centralizado se estendeu para redes sem fio, VPN e acesso a redes corporativas, conforme documentado na especificação do RADIUS e em seus agradecimentos históricos.
Distinção prática: O servidor RADIUS toma a decisão de acesso; o equipamento de rede a aplica.
Os registros de identidade podem residir em um diretório ou serviço de credenciais separado. O ponto de acesso ou switch é o cliente RADIUS, e não o local onde sua organização precisa armazenar suas identidades.
Como uma solicitação de acesso trafega do dispositivo para o servidor
Comece separando os agentes. O suplicante (supplicant) é o dispositivo que solicita a conexão. O autenticador é o ponto de acesso ou switch que controla a admissão, enquanto um gateway VPN desempenha a função equivalente de controle de acesso para conexões remotas.
Na terminologia do RADIUS, esse dispositivo de rede é o Network Access Server, ou NAS. Apesar do nome, pode ser um ponto de acesso em vez de um servidor na sua sala de equipamentos.
A solicitação segue este caminho.
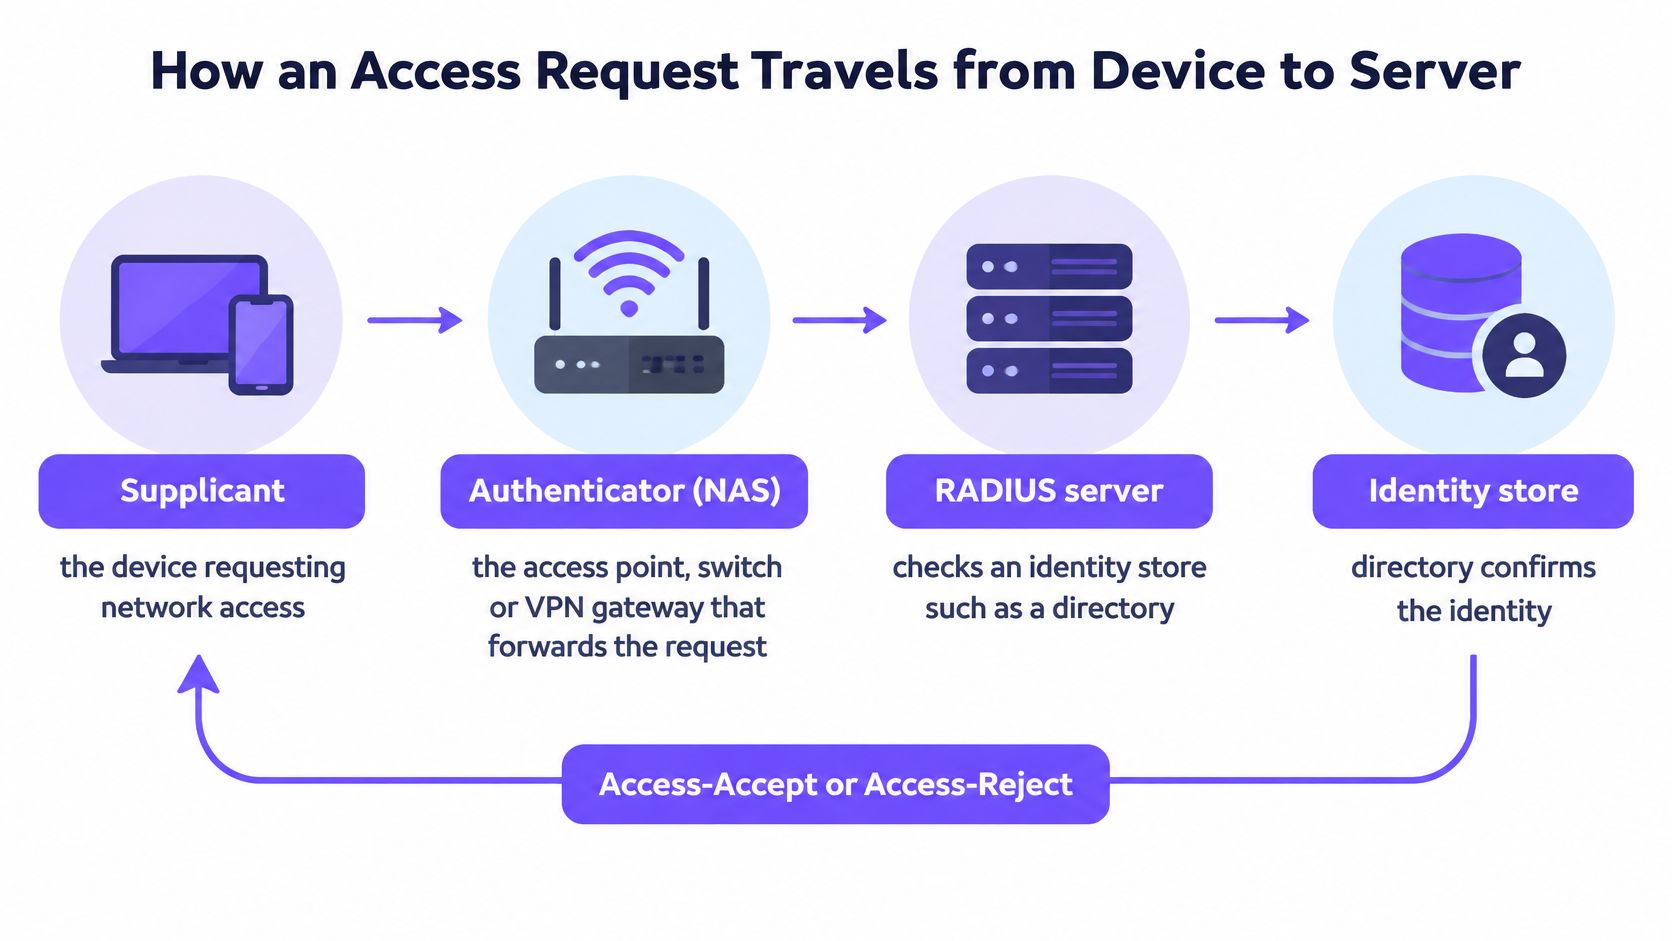
Acompanhe a troca de dados
O dispositivo inicia a autenticação. O notebook entra em contato com o ponto de acesso e inicia o método de autenticação configurado. Isso pode envolver um certificado em vez de uma senha digitada.
O NAS envia uma Access-Request para o servidor RADIUS. No caso do RADIUS convencional, isso trafega via UDP e transporta detalhes da conexão juntamente com as informações de autenticação.
O servidor avalia a identidade. Ele utiliza o método de autenticação configurado e a integração de identidade, o que pode envolver uma consulta de diretório ou validação de certificado. A autenticação por certificado verifica a prova de posse e a relação de confiança, e não apenas se um nome de usuário existe.
Se a troca de informações precisar de mais dados, o servidor retornará um Access-Challenge. A resposta do dispositivo retorna pelo NAS, e a troca pode continuar até que o servidor consiga tomar uma decisão.
O servidor retorna sua decisão. Um Access-Accept inclui os atributos de autorização aplicáveis; um Access-Reject nega a admissão. Uma credencial correta não anula uma política que proíba o acesso.
O NAS aplica a política aceita e relata a atividade da sessão por meio de mensagens Accounting-Request. Registros de início, atualização provisória e término descrevem o ciclo de vida da sessão.
Tipos de mensagens RADIUS e o significado de cada uma
| Mensagem | Enviada por | Significado |
|---|---|---|
| Access-Request | Ponto de acesso ou NAS | Aqui estão as credenciais ou mensagens de autenticação; favor verificar |
| Access-Challenge | Servidor RADIUS | Mais informações são necessárias, como um código de uso único |
| Access-Accept | Servidor RADIUS | A autenticação e a política permitem o acesso; aplique os atributos a seguir |
| Access-Reject | Servidor RADIUS | As credenciais ou a política não permitem o acesso |
| Accounting-Request | Ponto de acesso ou NAS | Sessão iniciada, atualizada ou encerrada |
Para a autenticação 802.1X cabeada e sem fio, as mensagens do Extensible Authentication Protocol, ou EAP, trafegam dentro da troca do RADIUS. Métodos como EAP-TLS e PEAP determinam o que o servidor valida. Com esses métodos, o ponto de acesso apenas repassa as mensagens EAP em vez de precisar ler as credenciais protegidas.
Durante a solução de problemas, use o Wireshark para localizar o Access-Accept em uma captura convencional de RADIUS e inspecionar seus atributos. Para transporte protegido por TLS, use diagnósticos do lado do servidor ou um ponto de captura devidamente autorizado. Em seguida, compare a resposta com a política que o NAS aplicou, e não apenas com o ícone de conectado do laptop.
Como o RADIUS posiciona cada dispositivo em seu próprio segmento
Considere um hotel com um tablet de governança, um notebook de recepção e o celular de um hóspede usando a mesma infraestrutura de pontos de acesso. Eles precisam de acessos diferentes: aplicativos de governança, sistemas de recepção e internet para hóspedes, respectivamente. Compartilhar o hardware de rádio não deve significar compartilhar permissões.
A imagem mostra como o ponto de acesso pode aplicar segmentos de rede separados.
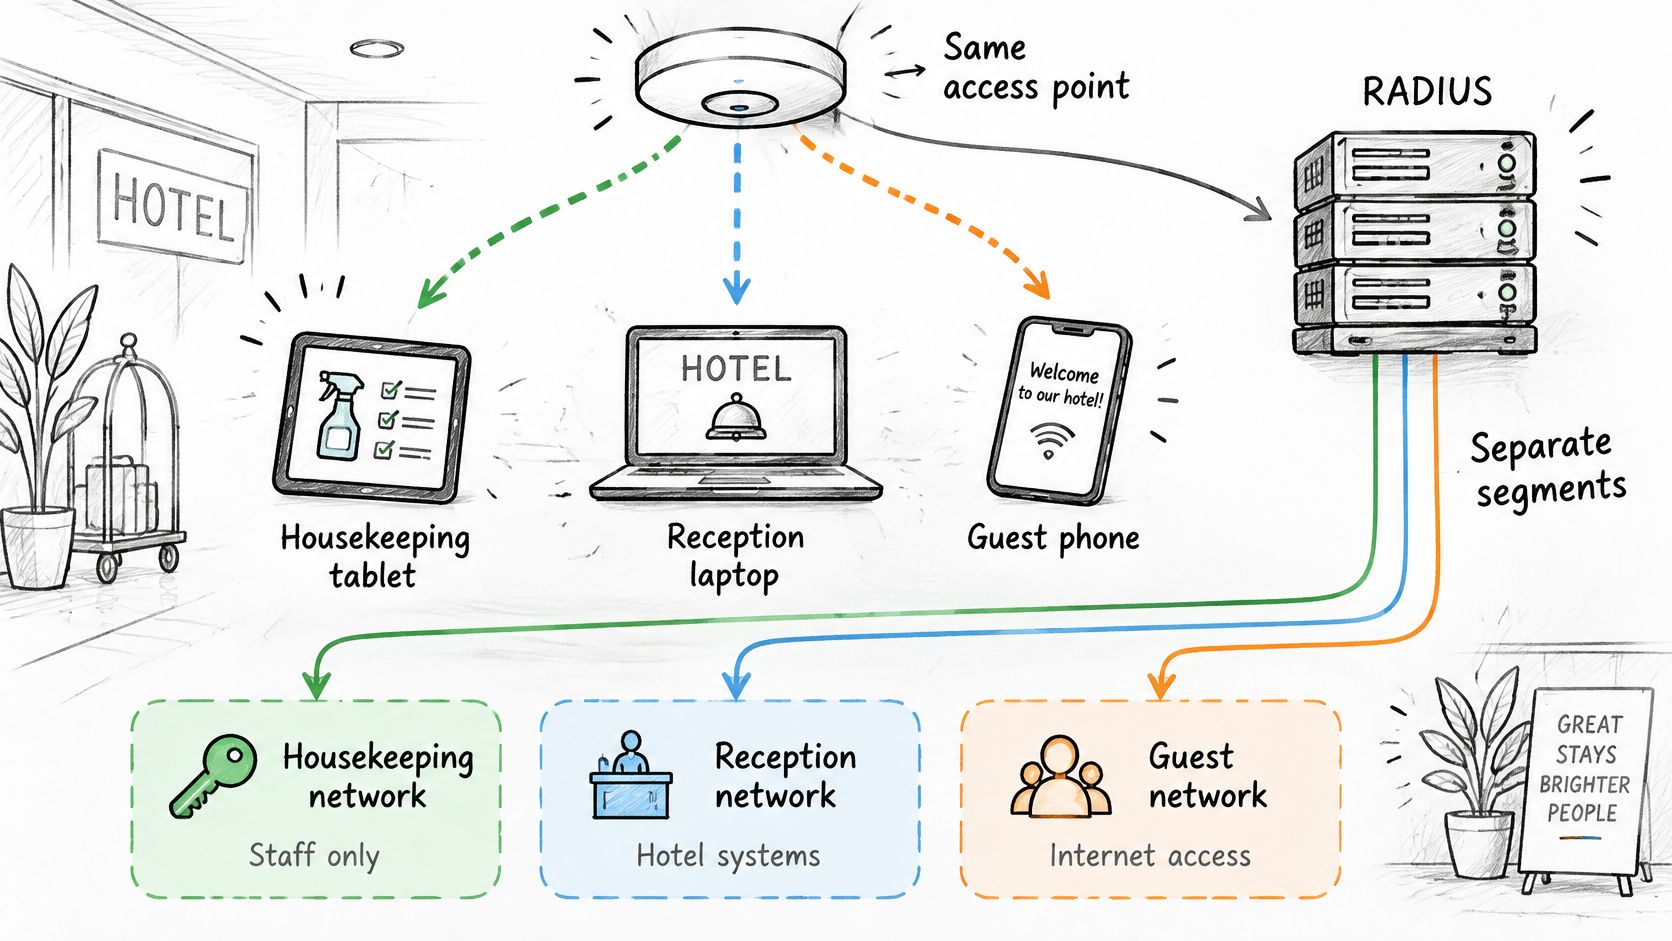
Uma VLAN é um segmento lógico de rede. O RADIUS pode retornar uma atribuição de VLAN no Access-Accept, e o switch ou ponto de acesso a aplica à porta ou sessão autenticada. A infraestrutura física ainda precisa das VLANs e da configuração de roteamento correspondentes.
Transforme grupos de diretório em políticas de rede
Para a atribuição dinâmica de VLAN, o servidor pode retornar estes atributos de túnel:
- Tunnel-Type: Defina como VLAN para identificar o tipo de túnel solicitado.
- Tunnel-Medium-Type: Defina para o valor de mídia IEEE 802 esperado pelo equipamento.
- Tunnel-Private-Group-ID: Defina para o identificador de VLAN pretendido.
A associação a grupos de diretório pode determinar esses valores. Um grupo de governança é mapeado para o segmento de governança, enquanto a equipe da recepção recebe uma política diferente. Em nossa rede Secure, as integrações com o Entra ID, o Okta e o Google Workspace permitem que a associação a grupos determine a VLAN.
O Purple Access oferece redes abertas, seguras e xPSK. Nosso Cloud RADIUS usa a identidade para direcionar os dispositivos à rede e VLAN apropriadas, e rejeita ex-colaboradores cujas contas estejam desativadas. As equipes de governança, recepção e operações podem se autenticar usando certificados EAP-TLS fornecidos por MDM, em vez de uma senha compartilhada de funcionários.
Este vídeo oferece outra visão do modelo de acesso.
Verifique o limite, não apenas o rótulo
Um SSID é o nome da rede sem fio visualizado pelo usuário. Ele não é, por si só, uma comprovação de que os dispositivos estão isolados, e uma atribuição de VLAN não cria regras de firewall automaticamente.
Para uma segmentação de VLAN eficaz, configure o tráfego permitido entre os segmentos e teste-o. O tablet da governança deve acessar seu aplicativo necessário sem obter acesso aos sistemas da recepção.
Um login bem-sucedido comprova a admissão. Um teste de tráfego comprova se o perímetro pretendido está sendo aplicado.
Antes da implementação, autentique um dispositivo de teste, inspecione o atributo VLAN retornado e confirme seu posicionamento real. Atributos ausentes, mapeamentos incompatíveis ou um VLAN padrão permissivo podem comprometer uma política de identidade que, de outra forma, seria adequada.
RADIUS em comparação com TACACS+ e Diameter
| Protocolo | Transporte e porta | O que é criptografado | Uso típico |
|---|---|---|---|
| RADIUS | UDP, com portas de serviço separadas para autenticação e bilhetagem (accounting) | No RADIUS convencional baseado em senha, o atributo de senha é ocultado, não o pacote inteiro | WiFi, VPN e acesso de switch 802.1X |
| TACACS+ | TCP, usando sua porta de serviço de administração designada | Corpo inteiro do pacote, exceto o cabeçalho | Login de administrador e controle de comandos em roteadores e switches |
| Diameter | TCP ou SCTP, usando sua porta de serviço designada | A proteção depende de TLS ou IPsec | Redes móveis e de roaming |
Utilize o RADIUS para a admissão de usuários e dispositivos, e o TACACS+ para o controle de comandos administrativos. O Diameter se destina principalmente a arquiteturas voltadas a telecomunicações, em vez de ser um substituto comum para a autenticação corporativa via WiFi.
A questão decisiva é o que você está tentando autorizar. O laptop de um colaborador precisa de permissão para ingressar em um segmento de rede. Um administrador de rede precisa de permissão para fazer login em um roteador e talvez executar um comando de diagnóstico sem alterar sua configuração.
Admissão e administração são tarefas diferentes
RADIUS combina um resultado de autenticação com os atributos de autorização necessários para estabelecer o acesso à rede. Isso é ideal para um ponto de acesso que decide se admite um dispositivo e qual perfil aplicar.
O TACACS+ separa autenticação, autorização e contabilização (accounting) de forma mais explícita. Para a administração de dispositivos, você pode usá-lo para diferenciar a permissão de login da permissão para executar comandos específicos. Seu equipamento deve suportar o comportamento de autorização de comando que você pretende aplicar.
Portanto, uma organização pode executar ambos os protocolos, geralmente por meio de serviços ou configurações separadas. Sua infraestrutura sem fio consulta o RADIUS sobre o acesso dos endpoints, enquanto suas interfaces de gerenciamento consultam o TACACS+ sobre a atividade dos administradores. Não há contradição, pois as decisões protegem pontos de entrada diferentes.
Não escolha apenas pela coluna de criptografia
A expressão corpo inteiro do pacote não significa que todo o caminho de comunicação dispense proteção adicional. O tratamento do segredo compartilhado, as atualizações de implementação, o isolamento da rede de gerenciamento e a segurança de transporte continuam sendo considerações de projeto essenciais.
Da mesma forma, o transporte confiável do Diameter não o torna uma atualização imediata para um ponto de acesso que espera RADIUS. O equipamento de rede, as integrações de identidade e as ferramentas operacionais devem ser compatíveis com o protocolo escolhido.
Escolha o protocolo suportado pelos seus dispositivos para a tarefa necessária e, em seguida, verifique suas propriedades de segurança separadamente. Substituir um protocolo familiar por um mais complexo não corrigirá uma política de autorização incorreta ou uma configuração de fallback não testada.
Limites de segurança do RADIUS e como verificar a proteção
O MFA não torna automaticamente uma implantação de RADIUS confiável. Ele reforça a verificação de identidade, mas um dispositivo de rede também deve ser capaz de confiar na resposta de autenticação que recebe. Esses são requisitos de segurança distintos.
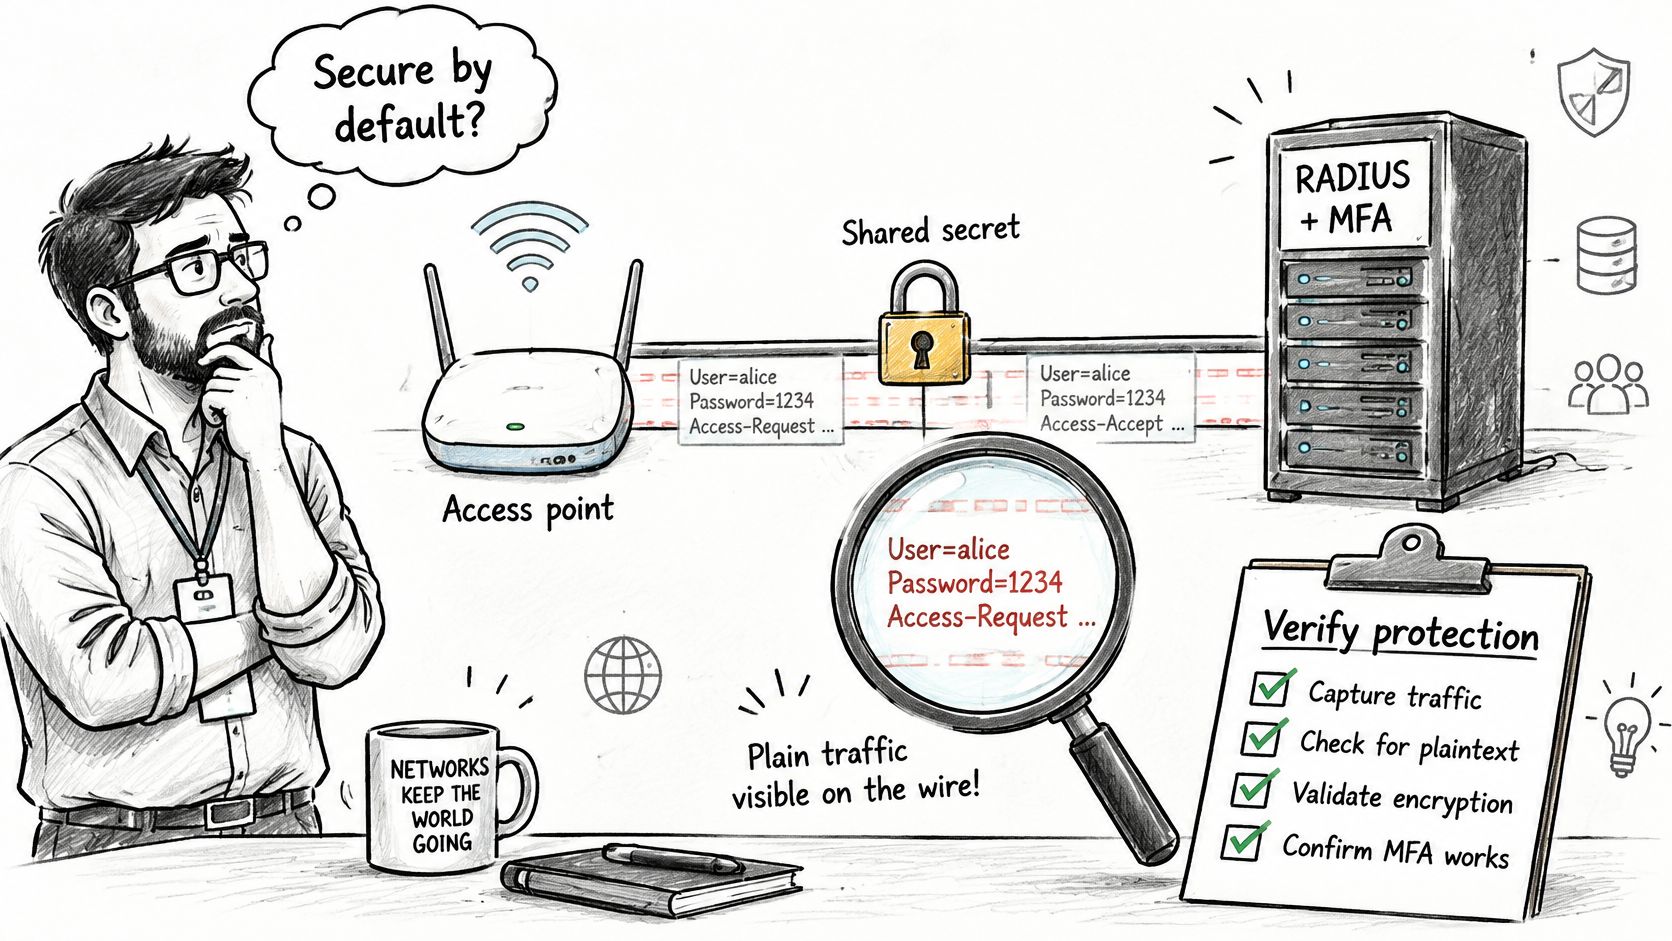
A divulgação da vulnerabilidade Blast-RADIUS de 2024 demonstrou que, sob condições específicas, um invasor intermediário (man-in-the-middle) poderia forjar uma mensagem Access-Accept, obter acesso sem precisar adivinhar credenciais e potencialmente contornar o MFA sem que o servidor RADIUS tome conhecimento da sessão não autorizada, de acordo com o comunicado sobre a Blast-RADIUS do Isle of Man Cyber Security Centre.
O ponto vulnerável não é necessariamente a senha do usuário. Pode ser a comunicação entre o equipamento de acesso e o servidor.
Proteja tanto a mensagem quanto o transporte dela
O RADIUS convencional usa um segredo compartilhado entre o NAS e o servidor, mas isso não equivale à confidencialidade ponta a ponta moderna. A ocultação de senha em um método de senha legado, como o PAP, não deve ser confundida com a criptografia de toda a troca.
Exija o processamento do Message-Authenticator como medida imediata de integridade, seguindo as orientações atualizadas de cliente e servidor. Atualizar apenas o servidor deixa dúvidas sem resposta sobre o que os pontos de acesso, gateways e proxies enviam e aplicam.
Para proteção do transporte em longo prazo, planeje o uso de RADIUS sobre TLS, normalmente chamado de RadSec, ou outro caminho devidamente protegido. Um método EAP protegido e um transporte RADIUS protegido tratam de partes distintas da conexão; portanto, não trate nenhum deles como um substituto universal para o outro.
Verifique todo o ambiente, não apenas uma configuração
- Faça o inventário de cada cliente RADIUS: inclua switches, pontos de acesso, gateways de VPN e proxies, com seus respectivos firmwares e opções de transporte compatíveis.
- Confirme a aplicação em ambas as extremidades: verifique a geração e validação do Message-Authenticator, incluindo o tratamento de valores ausentes ou inválidos.
- Examine métodos legados: teste os caminhos PAP, CHAP e MS-CHAP onde quer que permaneçam habilitados, em vez de assumir que o teste principal de WiFi os abrange.
- Inspecione resultados negativos: em um ambiente de teste controlado, confirme que requisições malformadas ou desprotegidas sejam rejeitadas e que os logs expliquem o motivo.
- Valide a confiança do certificado: configure os solicitantes para confiar na identidade pretendida do servidor de autenticação, em vez de aceitar certificados de servidor arbitrários.
Mantenha as evidências desses testes junto com o inventário de clientes. Um painel que mostra a MFA ativada não comprova que um gateway legado rejeita uma resposta forjada.
Ponto-chave de segurança: A garantia de identidade e o envio confiável de mensagens devem estar assegurados antes que o NAS conceda o acesso.
Projete uma falha segura e verifique-a antes da implementação
O RADIUS geralmente opera sobre UDP. Isso significa que o servidor de acesso à rede, e não o servidor central, gerencia os temporizadores de retransmissão e o comportamento com servidores alternativos, conforme estabelecem as diretrizes de transporte UDP da RFC 2865. Trate os valores de tempo limite e tentativas como parte da política de acesso. Uma resposta com atraso costuma ser inútil para um login interativo, e uma cadeia descontrolada de tentativas faz com que os usuários fiquem esperando enquanto ninguém sabe qual servidor respondeu.
Um tempo limite (timeout) não é um Access-Reject. A solicitação pode nunca ter chegado ou a resposta pode ter sido perdida no retorno. Portanto, seu equipamento de acesso precisa de uma política explícita para incertezas, de forma muito semelhante a uma recepção que não consegue contatar a equipe de segurança: ela precisa decidir se retém o visitante, se o encaminha para uma área de espera ou se permite sua entrada com um crachá antigo.
Escolha o que acontece quando nenhuma resposta é recebida
| Resultado de falha | Experiência do usuário | Consequência de segurança |
|---|---|---|
| Falha fechada (fail-closed) | Novos acessos são negados | Preserva o perímetro de admissão, às custas da disponibilidade |
| Falha aberta (fail-open) | O dispositivo entra em um segmento de fallback ou de visitantes VLAN | Pode burlar a segmentação pretendida se esse segmento for excessivamente permissivo |
| Manter acesso em cache | Dispositivos existentes ou previamente conhecidos continuam funcionando | O acesso pode durar mais do que a revogação de uma conta ou credencial |
Um fallback restrito para convidados pode ser intencional para um serviço específico. Ele não deve se tornar uma rota de emergência para sistemas de funcionários, infraestrutura de pagamentos ou interfaces de gerenciamento. O acesso em cache também requer um escopo e tempo de vida definidos. Documente quais credenciais ou decisões o NAS retém, o que acontece durante a reautenticação e se uma alteração no diretório pode entrar em vigor enquanto o serviço principal estiver indisponível.
Separe a revogação do próximo login
Desativar uma conta e desconectar suas sessões ativas são operações diferentes. Em equipamentos compatíveis, o RADIUS Change of Authorization, ou CoA, pode alterar ou encerrar uma sessão ativa sem aguardar um novo login. O Purple Access utiliza o RADIUS CoA em sua rede Secure para encerrar as sessões ativas de uma conta desativada em todas as localidades, com o encerramento da sessão ativa dependendo do suporte do ponto de acesso. Ele também permite revogar uma chave individual sem afetar as demais, garantindo que a remoção de um prestador de serviços ou de um dispositivo não exija a desconexão de todos os outros. Teste esse comportamento enquanto um dispositivo estiver transferindo tráfego ativamente. Registre quando você desativa a identidade, quando a sessão é encerrada e se uma reconexão imediata é recusada.
Crie uma lista de verificação de implementação com comprovações
O rascunho do IETF sobre a descontinuação de práticas inseguras de RADIUS aponta para o transporte baseado em TLS. Trate essa migração também como um projeto de compatibilidade, pois equipamentos legados podem não lidar corretamente com o transporte ou os atributos necessários.
Antes de expandir além de um projeto piloto, verifique estes controles:
- Negação padrão: Identidades desconhecidas e solicitações não resolvidas não recebem acesso privilegiado.
- Fallback restrito: Nenhuma VLAN ampla de emergência concede acessibilidade não planejada.
- Armazenamento em cache delimitado: Documente e teste por quanto tempo as credenciais ou decisões em cache permanecem utilizáveis.
- Endpoints alternativos testados: Simule um servidor primário inacessível, e não apenas um desligamento normal do serviço.
- Registros de auditoria independentes: Preserve decisões de aceitação, rejeição, tempo limite (timeout) e fallback com identidade, local e política aplicada.
Utilize um procedimento de teste de autenticação RADIUS reproduzível e inclua um ponto de acesso legada no piloto. Teste a resposta de autorização de um endpoint alternativo com a mesma atenção dedicada à sua conectividade.
Meça tanto a exatidão quanto a disponibilidade
Monitore a latência de autenticação, o tempo de failover, a precisão da autorização e o tempo de propagação da revogação. Acompanhe também as taxas de repetição, pois um aumento nas retransmissões pode evidenciar perdas na WAN, problemas de roteamento ou sobrecarga no backend antes que os usuários relatem falhas nas conexões. Um serviço distribuído geograficamente pode permanecer acessível enquanto retorna informações de diretório desatualizadas ou políticas inconsistentes. Compare os atributos retornados e o acesso real em cada local testado, inclusive durante o failover e a recuperação.
Conclua o piloto com uma resposta por escrito para uma pergunta concreta: A implantação atual falha de forma segura (fail-closed) e a equipe consegue provar isso? Mantenha evidências de pacotes, resultados do controlador, testes de tráfego e registros de revogação juntos para que a resposta permaneça válida após a próxima atualização de firmware ou alteração de política.
O Purple Access oferece Cloud RADIUS gerenciado com redes abertas, seguras e xPSK orientadas por identidade, atribuição de VLAN e revogação direcionada. Acesse Purple Access para planejar como seus pontos de acesso existentes podem aplicar as decisões corretas de acesso e identificar os testes de failover e revogação necessários para sua implementação.


