
Design de rede WiFi hospitalar: Segmentação e tempo de atividade
Published
Os conselhos mais comuns sobre WiFi hospitalarWiFi começam com pontos de acesso mais recentes, maior cobertura e uma rede de visitantes separada. Esse é o ponto de partida errado. Uma rede WiFi hospitalarWiFi deve começar com uma pergunta mais complexa: quais fluxos de trabalho clínicos se tornam inseguros quando a conectividade falha, e quais conexões nunca devem ser permitidas?
Trate a rede sem fio como parte de um sistema de segurança do paciente, e não como uma comodidade aprimorada para a sala de espera. Antes da aquisição, elabore três documentos de trabalho: um mapa de segmentos, uma tabela de failover clínico e uma matriz de testes de aceitação. Esses entregáveis fazem com que engenheiros, equipes clínicas e equipes de infraestrutura concordem sobre o que a rede deve fazer, o que ela deve bloquear e como provarão que ela funciona.
Sumário
- Quais usuários e dispositivos compartilham a rede
- Quais dispositivos clínicos podem confiar no WiFi sozinho
- Como planejar cobertura e capacidade antes da instalação
- Como validar roaming e interferência no local
- Aplicar limites de confiança e governar identidades
- Como monitorar e comprovar a conformidade ao longo do tempo
- Mapear seus segmentos antes de comprar o hardware
Quais usuários e dispositivos compartilham a rede
Antes de comprar pontos de acesso, identifique quem se conecta e o que acontece se o tráfego dessas pessoas ou dispositivos atingir o local errado. O telefone de um visitante e um monitor de telemetria podem compartilhar a infraestrutura de rádio, mas não devem compartilhar o mesmo nível de confiança.
Essa incompatibilidade não é nova. Uma pesquisa global com mais de 100 profissionais de TI da área da saúde, relatada em 2016 pela Becker's Hospital Review, revelou que 77% dos hospitais usavam redes sem fio principalmente para acesso de visitantes, enquanto 64% conectavam dispositivos médicos por meio de redes sem fio. Esses são achados históricos, não uma métrica de adoção atual, mas expõem o problema de design: o serviço de visitantes e a infraestrutura clínica coexistem.
Classes de tráfego, segmentos e regras de acesso
Use isto como um mapa de política proposto, não como um requisito para criar um SSID separado para cada linha.
| Classe de tráfego | Dispositivos típicos | Segmento | Método de acesso | Destinos permitidos |
|---|---|---|---|---|
| Hóspedes e visitantes | Telefones pessoais e notebooks | Rede aberta, convidado VLAN | Portal cativo ou Passpoint | Apenas Internet |
| Pacientes | Telefones pessoais e tablets | Rede aberta, paciente VLAN | Portal cativo | Apenas Internet |
| Dispositivos corporativos da equipe | Notebooks e telefones gerenciados | Rede segura, equipe VLAN | Certificado EAP-TLS | Aplicativos clínicos e EHR |
| Dispositivos pessoais de médicos | Telefones e tablets de propriedade de médicos | BYOD restrito VLAN | Inscrição em MDM e autenticação por certificado | Apenas aplicativo EHR aprovado |
| Estações de trabalho clínicas e carrinhos | Estações de trabalho e carrinhos móveis | Clínico VLAN | Certificado ou chave individual do dispositivo | EHR e sistemas clínicos |
| Dispositivos biomédicos | Bombas de infusão, monitores, telemetria | Biomédico VLAN | Chave individual do dispositivo | Apenas servidores de fornecedores aprovados |
| Sistemas prediais e IoT | Crachás, sensores, HVAC, elevadores | IoT VLAN com políticas específicas por dispositivo | Chave individual do dispositivo | Apenas backend designado |
| Prestadores de serviços e fornecedores | Notebooks de engenheiros | Prestador de serviço VLAN | Credencial com limite de tempo | Apenas sistemas atribuídos |
Os destinos permitidos devem se tornar regras executáveis. Substitua "servidores de fornecedores" pelos endpoints de aplicação aprovados e registre separadamente os serviços de suporte necessários, como resolução de nomes e sincronização de horário. Não transforme um requisito restrito de aplicação em acesso ilimitado à rede de servidores.
Os controles prediais e os crachás de comunicação também exigem políticas diferentes, mesmo que o inventário os agrupe. A equipe de Instalações é responsável pelo controlador de um elevador; as Operações Clínicas podem ser responsáveis pelo fluxo de trabalho dos crachás. Seus acessos administrativos e as consequências de uma interrupção não são intercambiáveis.
Regra prática: Cada linha precisa de um proprietário nomeado, um ciclo de vida de credenciais e uma lista explícita de destinos antes que os engenheiros criem o segmento.
Mantenha a capacidade do dispositivo no inventário. O registro no MDM é um pré-requisito de gerenciamento, não um protocolo de autenticação, e equipamentos biomédicos mais antigos podem não suportar certificados. Registre essa limitação como uma exceção com um responsável, em vez de enfraquecer a política para toda a categoria.
Quais dispositivos clínicos podem depender apenas de WiFi
Considere a telemetria contínua do paciente. Um monitor que permanece associado a um ponto de acesso não entregou necessariamente suas medições ou alarmes para a aplicação receptora. A garantia clínica deve cobrir todo o fluxo de trabalho, incluindo o que a equipe faz quando a visibilidade remota desaparece.
As orientações da ASHE sobre telemetria médica sem fio destacam limitações de interferência, segurança e interoperabilidade em frequências sem fio não licenciadas e recomendam considerar o espectro de telemetria médica licenciado quando o monitoramento ininterrupto for essencial. O espectro licenciado é uma opção de design, não um substituto para a validação do sistema de monitoramento.
Classes de dispositivos, adequação de conectividade e testes de failover
O texto a seguir é um modelo de planejamento. A engenharia clínica deve confirmar que cada plano de contingência existe, é suportado pelo fabricante e pode ser utilizado pela equipe.
| Classe de dispositivo | Adequação de WiFi | Alternativa caso o link caia | Teste de failover |
|---|---|---|---|
| Telemetria contínua de pacientes | WiFi apenas após validar a cobertura sobreposta e a continuidade clínica; considere telemetria médica licenciada onde o monitoramento não possa cair | Alarme local validado e backup cabeado onde houver suporte; caso contrário, um fluxo de trabalho alternativo de monitoramento aprovado | Desligue um ponto de acesso na ala monitorada em um teste controlado |
| Bombas de infusão | WiFi com cobertura redundante de pontos de acesso e comportamento desconectado aprovado | Alarme de dispositivo local validado e verificações manuais | Reinicie um ponto de acesso e registre o tempo de reconexão |
| Carrinhos móveis de EHR | WiFi com roaming validado | Estação de acoplamento cabeada e fluxo de trabalho de inatividade aprovado | Desloque o carrinho por todo o trajeto da ala |
| Crachás de comunicação | SSID ou VLAN separados por política com QoS validada | Telefone cabeado ou pager | Faça chamadas de teste durante a reinicialização de um ponto de acesso |
| Dispositivos de convidados | WiFi de melhor esforço (best-effort) | Não necessário para o atendimento | Não testado para uso clínico |
A perda de conectividade de rede de uma bomba e a perda de fornecimento do tratamento são modos de falha diferentes. Confirme quais funções continuam localmente, quais funções remotas são interrompidas e como os médicos detectam a alteração. Nunca presuma que um alarme local substitui a vigilância centralizada.
Teste as dependências, não apenas os rádios
A cobertura sobreposta só ajuda se o endpoint conseguir usar o ponto de acesso remanescente. Valide a interoperabilidade dos dispositivos, o comportamento de autenticação e a capacidade do rádio restante em condições de falha.
Inclua o RADIUS failover na tabela de failover clínico. Teste novas autenticações e reautenticações quando o serviço de autenticação principal ou sua conexão regional estiver indisponível; o fato de uma sessão existente permanecer conectada não garante que nenhum dos dois funcionará.
Eu rejeitaria um projeto que tratasse o WiFi 6 ou o WiFi 7 como seu argumento de segurança clínica. Recursos de rádio mais recentes não garantem a entrega aceitável de alarmes, a continuidade das aplicações ou o comportamento de recuperação. Execute testes disruptivos com dispositivos de teste ou simulações aprovadas, sob controle de alterações clínicas, e nunca desligando casualmente a infraestrutura que atende ao atendimento ao vivo.
Como planejar a cobertura e a capacidade antes da instalação
A aquisição deve seguir um projeto que considere tanto o edifício quanto os pontos de extremidade. Um ponto de acesso posicionado para um notebook moderno pode não atender adequadamente a um dispositivo médico de baixa potência, mesmo quando os resultados do survey do notebook parecerem bons.
Elabore o plano com base em requisitos específicos dos dispositivos, e não em uma meta universal de intensidade de sinal. Utilize a documentação do fabricante e os requisitos dos fluxos de trabalho clínicos para definir um serviço aceitável e, em seguida, inclua esses requisitos nos critérios de aceitação da compra.
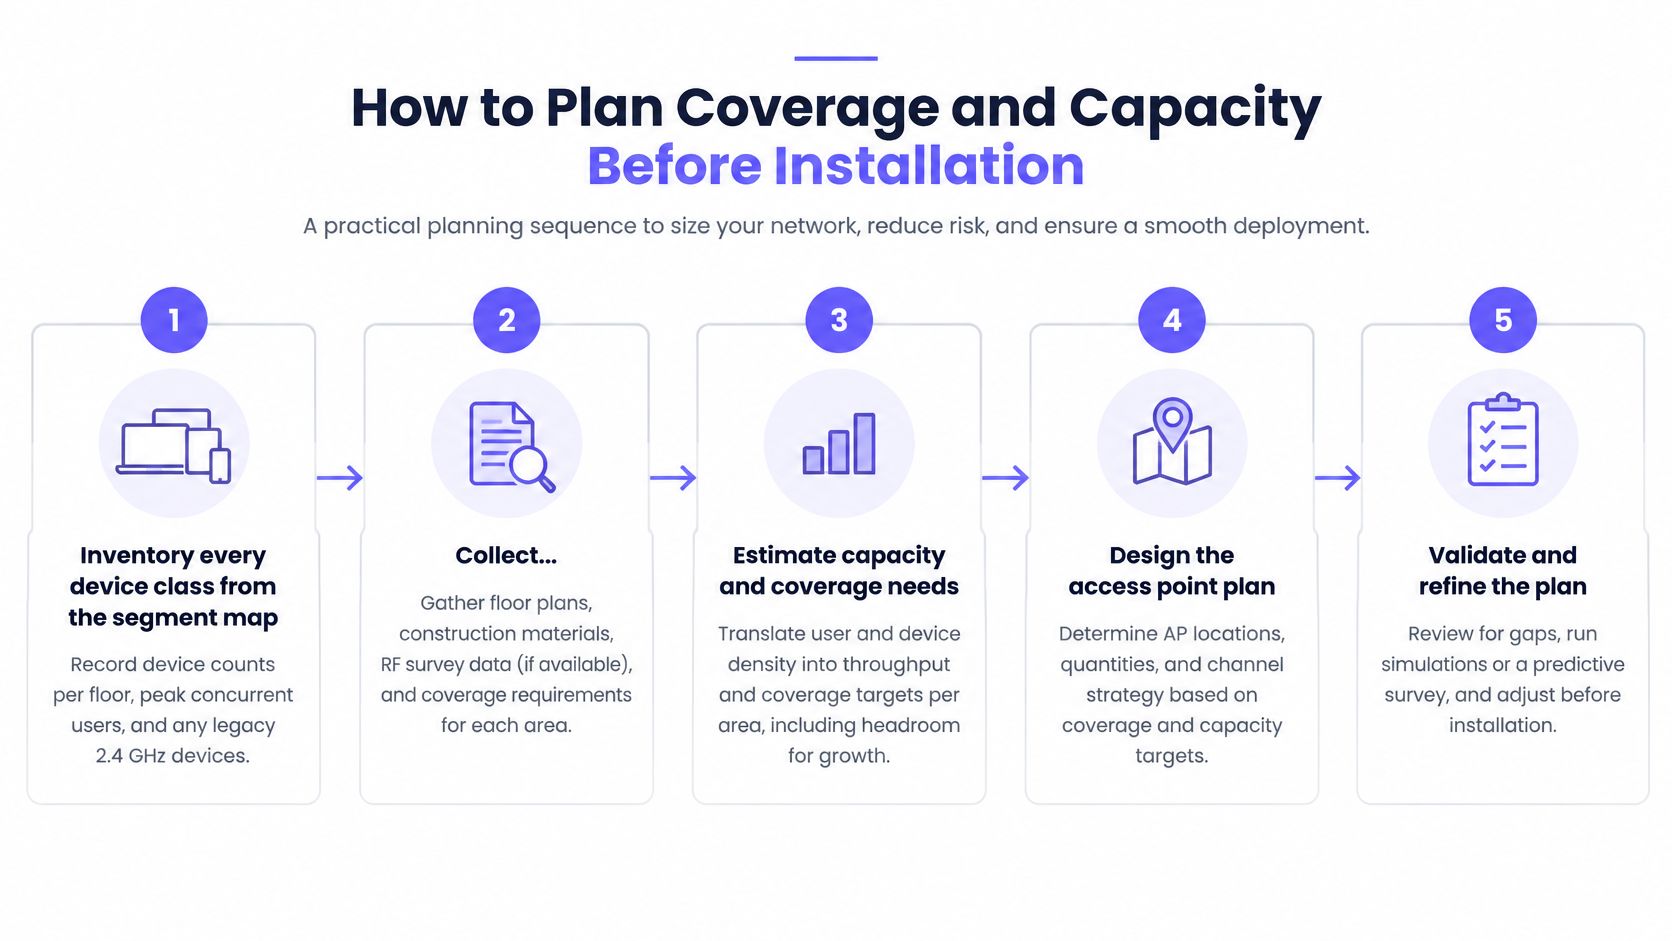
Elabore o pacote de planejamento
Faça o inventário de cada classe de dispositivo a partir do mapa de segmentos. Registre os dispositivos por andar, o pico de uso simultâneo, as bandas suportadas e os equipamentos legados de 2,4 GHz, incluindo dispositivos que permanecem ligados, mas transmitem com pouca frequência. O erro comum é contar as contas de funcionários em vez dos endpoints ativos e negligenciar os equipamentos movidos entre as alas.
Colete as plantas baixas e investigue a construção. Marque paredes de concreto, salas de imagem revestidas de chumbo, divisórias de vidro, poços de elevador e depósitos de equipamentos, atribuindo premissas de atenuação que os engenheiros possam validar no local. Não trate todas as paredes como se fossem do mesmo material nem confie que um desenho arquitetônico descreva reformas posteriores.
Construa o modelo preditivo de RF. Posicione os pontos de acesso de acordo com os requisitos dos quartos de pacientes, espaços de tratamento e rotas de deslocamento, considerando tanto a capacidade de transmissão do endpoint quanto a potência do ponto de acesso. Evite resolver todas as áreas fracas aumentando a potência de transmissão, pois o endpoint ainda precisa de um caminho de retorno utilizável.
Modele a capacidade separadamente da cobertura. Estime a demanda simultânea de aplicações, o uso do tempo de transmissão (airtime) e a carga deslocada para rádios vizinhos durante uma interrupção. Uma sala coberta ainda pode falhar sob contenção, portanto, não use um gráfico de cobertura animador como prova de capacidade suficiente.
Desenvolva o plano de canais e antenas. Controle a sobreposição de canais simultâneos em corredores e alas de pacientes, e identifique onde antenas direcionais ou patch poderiam moldar a cobertura de forma mais eficaz do que antenas omnidirecionais. Não prescreva canais largos em todos os lugares sem considerar a reutilização de canais, o suporte dos dispositivos e o ambiente de RF ao redor.
Escreva os limites de aprovação ou reprovação antes da instalação. Defina níveis aceitáveis de associação, autenticação, perda de pacotes, latência e continuidade de aplicações para cada classe de dispositivo e rota crítica. Deixar os limites para a fase de comissionamento incentiva as equipes a aceitar qualquer resultado que a rede instalada venha a entregar.
Utilize o recurso visual de planejamento como auxílio no workshop, mantendo a lista de verificação detalhada da engenharia.
Resolva restrições de instalação antecipadamente
As instalações devem confirmar as posições de montagem, rotas de cabos, arranjos de energia e acesso para manutenção antes que o modelo se torne uma ordem de instalação. Um local tecnicamente ideal não é útil se os engenheiros não puderem realizar a manutenção sem interromper uma sala de isolamento ou entrar em uma área clínica restrita.
Identifique também pontos de falha compartilhados. Pontos de acesso adjacentes não oferecerão resiliência significativa se a falha no mesmo switch ou fonte de alimentação retirar ambos de operação. Documente as dependências de infraestrutura que o teste de failover deve exercitar.
Um modelo preditivo é uma hipótese de projeto. O pacote de planejamento assinado deve explicar como o hospital irá testá-lo.
O pacote de aprovação deve conter o modelo de RF, as premissas de capacidade, os limites de aceitação e uma lista demarcada de espaços que necessitam de tratamento especial. A Engenharia Clínica e a TI devem analisá-lo juntas, com a equipe de Instalações confirmando que a instalação proposta é viável.
Como validar o roaming e a interferência no local
Não aceite a implantação até que a pesquisa pós-instalação demonstre os limiares acordados para cada classe de dispositivo e rota críticas. O guia de conectividade para saúde da EkahauWiFi descreve o planejamento preditivo seguido da validação no local da cobertura, capacidade, interferência e roaming. A distinção operacional importante é que a predição propõe o desempenho; os testes em campo estabelecem se o sistema instalado realmente o entrega.
Locais de teste de aceitação e o que medir
| Local de teste | O que medir | Repetir quando |
|---|---|---|
| Corredores das enfermarias | Tempo de handoff, perda de pacotes e continuidade da sessão do aplicativo | Rotas de caminhada no pico de ocupação |
| Elevadores | Continuidade de roaming entre andares | Com o elevador em uso normal |
| Setores de imagem | Interferência de canal compartilhado e perda de pacotes | Enquanto os tomógrafos/ressonâncias estiverem em operação |
| Quartos de pacientes | Cobertura, capacidade e associação de dispositivos | Com tráfego biomédico representativo |
| Áreas de esterilização | Interferência associada à operação de esterilizadores por micro-ondas | Enquanto os esterilizadores estiverem em funcionamento |
Utilize uma ferramenta de survey de RF, um analisador de espectro quando apropriado, telemetria do controlador e logs de pontos de extremidade ou de aplicações. Um adaptador de survey pode caracterizar o ambiente, mas não pode provar que um crachá ou uma bomba específica funcionará corretamente.
Capture a transição (handoff) e o resultado da aplicação
Percorra rotas reais de handoff. Siga os caminhos que a equipe usa na prática, incluindo a entrada em salas, curvas em corredores e deslocamento entre andares. Registre o modelo do ponto de extremidade, firmware, rota e direção para que outro engenheiro possa reproduzir o teste.
Em cada transição, registre o tempo de associação, a conclusão da autenticação, a perda de pacotes e se a sessão do aplicativo continua ativa. Distinga um roaming de rádio bem-sucedido de um tempo limite de aplicativo: os usuários se importam se a chamada, a atualização do prontuário ou a transmissão de monitoramento permanecem ativas.
Em seguida, meça a latência, a capacidade e a interferência no mesmo canal e em canais adjacentes nos locais de teste. Compare uma execução em período de baixa atividade com a ocupação máxima e o tráfego biomédico representativo, em vez de fazer extrapolações a partir de uma ala vazia.
- Equipamentos em operação: Repita as medições em áreas de imagem e esterilização enquanto os equipamentos estiverem em operação normal, sujeito aos procedimentos de segurança locais.
- Interferência observada: Use medições para distinguir a interferência de RF de blindagem, congestionamento ou uma falha de aplicativo anterior (upstream).
- Resultados reprovados: Atribua um responsável, uma ação corretiva e uma exigência de reteste em vez de incluir a falha na média da pontuação de todo o edifício.
Não presuma que todos os scanners causam interferência no canal de WiFi. Estabeleça a relação por meio de observação controlada, medições de espectro e carimbos de data/hora - a blindagem e a construção da sala também podem explicar o serviço deficiente.
Critério de aceitação: A homologação exige resultados registrados por rota e classe de dispositivo, e não um mapa de calor com aparência reconfortante.
Armazene as medições reais ao lado dos limites acordados, condições de teste e resultado da aplicação. Se um dispositivo for aprovado apenas com um driver, versão de firmware ou configuração específica, registre essa dependência para que uma atualização posterior acione o teste de regressão correto.
Aplique limites de confiança e governe identidades
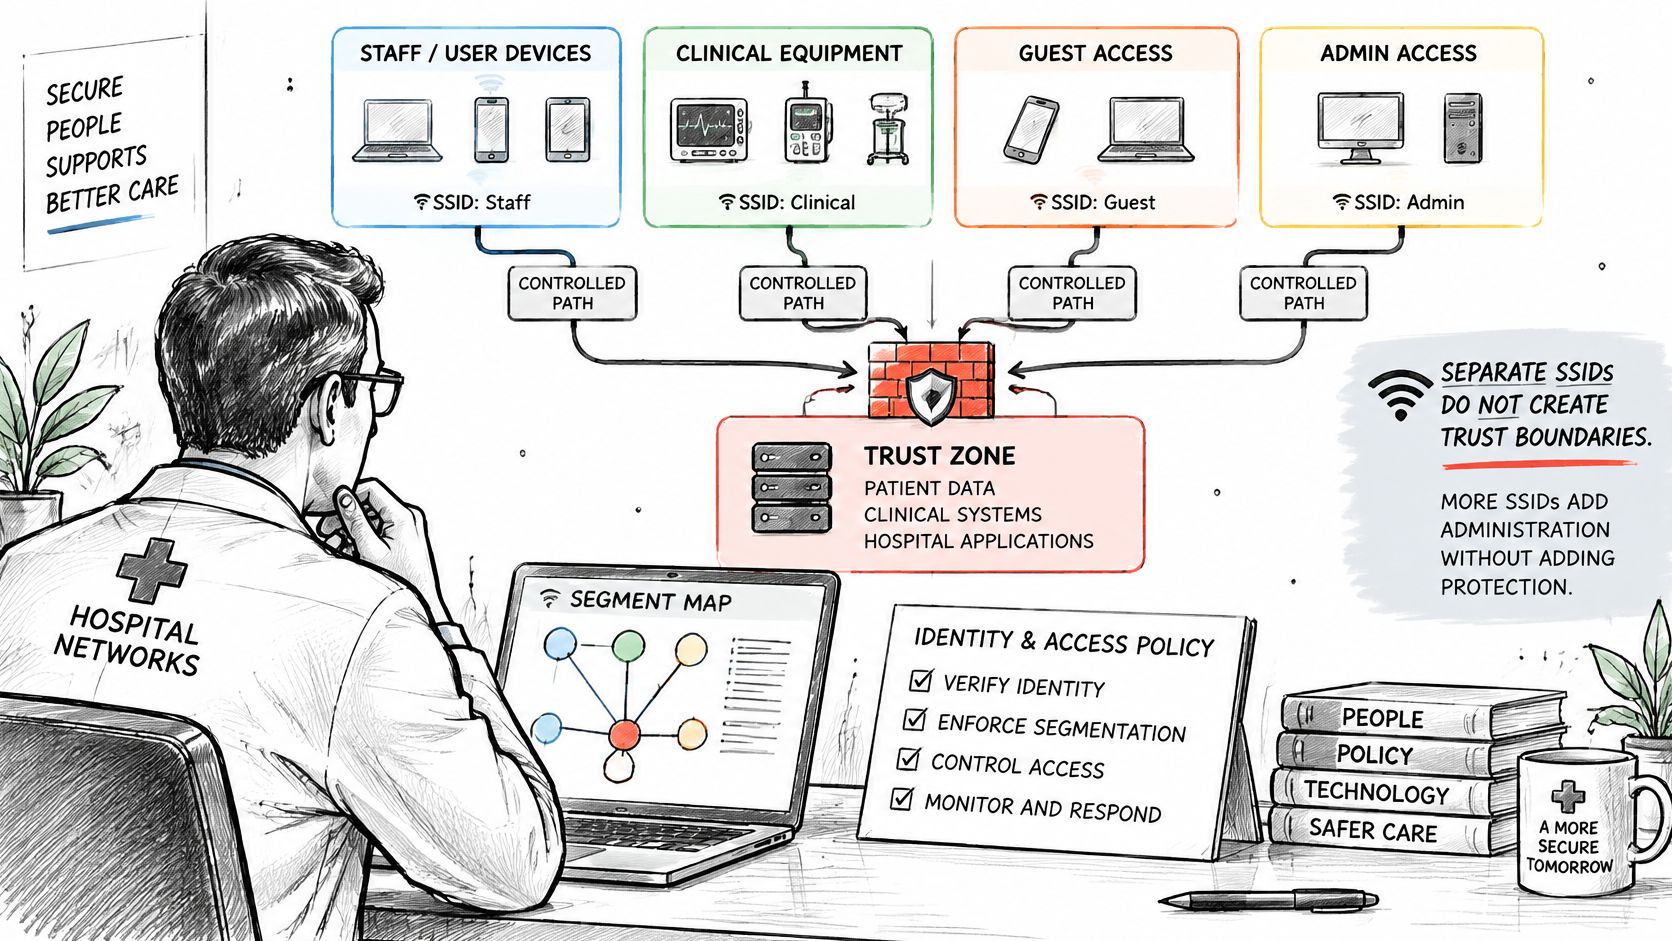
SSIDs separados não criam limites de confiança por si só. Se o firewall roteia livremente entre suas VLANs, o hospital apenas renomeou uma rede plana em vez de protegê-la.
O guiamento de segmentação de rede da NHS Inglaterra recomenda separar as zonas sem fio corporativas do acesso público e identifica o isolamento de clientes como uma forma de ajudar a evitar o movimento lateral. Implemente esses limites na política de encaminhamento, e não apenas nos nomes de rede exibidos no telefone.
Torne a relação entre identidade e política visível para as pessoas que a administram.
Substitua a confiança compartilhada por permissões explícitas
Atribua uma política e um segmento a cada classe de tráfego e, em seguida, aplique regras intersegmentos de negação padrão. Permita os destinos e protocolos necessários, incluindo dependências de infraestrutura documentadas, e bloqueie a comunicação desnecessária entre clientes. Separe o acesso administrativo da operação normal do dispositivo.
Use certificados EAP-TLS para endpoints gerenciados de funcionários e um certificado ou chave exclusivo e compatível para dispositivos biomédicos e de IoT. Visitantes frequentes podem usar o Passpoint sem obter privilégios clínicos. Um método de integração nunca deve determinar a autorização de forma mais ampla do que a função aprovada do usuário.
A atualização da pesquisa de segurança em redes sem fio na área da saúde da AHIMA%20-%20Retired.pdf) revelou que 32% dos hospitais não usavam tecnologia para aplicar políticas de BYOD. Trate essa constatação histórica como um lembrete para testar a aplicação em endpoints não gerenciados, e não como uma descrição dos hospitais de hoje.
Um projeto útil de controle de acesso WiFi conecta autenticação, autorização e revogação. Registre quem emitiu cada credencial, o que ela permite e qual evento deve desativá-la.
Comprove que as exceções podem ser removidas
O relatório sobre redes sem fio na área da saúde da Cisco identifica a exposição da segurança sem fio que torna a governança de identidade contínua uma preocupação operacional. Crie um procedimento de revogação que remova um dispositivo ou prestador de serviços comprometido sem alterar as credenciais de toda uma ala médica.
Defina uma data de expiração e um responsável nomeado para o acesso de prestadores de serviços. Para dispositivos legados que não conseguem atender à política de autenticação preferencial, documente restrições compensatórias, um proprietário responsável e uma condição de revisão. Uma exceção sem esses campos representa um acesso não gerenciado.
Utilize o vídeo explicativo como contexto de apoio, e não como evidência de que os controles do hospital funcionam.
Execute testes explícitos negativos e positivos:
- Associação não autorizada: Um endpoint não aprovado não deve obter acesso confiável.
- Tráfego de visitante para a rede clínica: As tentativas devem ser negadas e gerar evidências úteis.
- Tráfego biomédico para estações de trabalho: Conexões não aprovadas devem falhar sem interromper a conexão de backend aprovada do dispositivo.
- Credenciais revogadas: Teste tanto a nova autenticação quanto a manipulação de uma sessão já conectada.
- Fluxos de trabalho aprovados: Confirme se os aplicativos permitidos continuam funcionando após a aplicação das restrições.
O sucesso significa a aplicação verificada dos caminhos permitidos. Registre a identidade, a política atribuída, o fluxo tentado e o resultado observado, incluindo o tráfego legítimo que deve permanecer disponível.
Como monitorar e comprovar a conformidade ao longo do tempo
O monitoramento deve informar aos operadores se o serviço clínico permanece utilizável e se o acesso ainda corresponde à política. Um ponto de acesso que relata um status operacional normal não comprova nenhuma dessas duas coisas.
Mapeie cada segmento com as obrigações aplicáveis junto às equipes de privacidade, segurança e engenharia clínica do hospital. Não presuma que um rótulo de VLAN estabeleça conformidade ou que todas as jurisdições imponham os mesmos requisitos de registro em log.
Atribua um responsável para cada controle
| Área de controle | Sinal ou evidência designada | Proprietário responsável |
|---|---|---|
| Privacidade de visitantes e pacientes | Dados coletados no portal, permissões de acesso e configurações de retenção | Líder de privacidade |
| Acesso clínico e de funcionários | Registros de autenticação, alterações de função e atribuições de políticas | Equipe de identidade |
| Requisitos biomédicos | Configuração aprovada e conectividade suportada pelo fabricante | Engenharia clínica |
| Tráfego não autorizado | Fluxos negados e tentativas fora das listas de permissão de destino | Operações de segurança |
| Qualidade do serviço clínico | Disponibilidade da aplicação, latência e transações com falha | Proprietário da aplicação clínica |
Emita alertas se um dispositivo desconhecido se conectar a um segmento clínico ou biomédico, se houver falhas incomuns de autenticação ou se forem detectadas tentativas de acesso fora da lista de destinos aprovados. Encaminhe os alertas para alguém capaz de distinguir um erro de integração de um incidente e iniciar a resposta adequada.
Utilize a medição de uso da largura de banda juntamente com a telemetria de aplicativos para investigar congestionamentos. A taxa de transferência total, por si só, não mostrará se uma transação clínica foi interrompida enquanto os downloads de visitantes continuaram normalmente.
Mantenha as evidências úteis durante um incidente
Defina um cronograma fixo de análise de logs e registre o responsável pela análise, as descobertas e as ações de acompanhamento. Restrinja o acesso aos logs e defina a retenção de comum acordo com os responsáveis por privacidade e segurança, pois os registros de conexão podem conter informações de identificação confidenciais.
Atribua a cada ala um objetivo de recuperação clínica aprovado pelo seu responsável clínico. Especifique quando o serviço degradado aciona o fluxo de trabalho de contingência, quem o declara e como a equipe é informada de que a operação normal foi retomada.
- Consistência de políticas: Compare as regras pretendidas com as configurações implantadas entre os locais e pontos de acesso legados.
- Gatilhos de alteração: Revalide após alterações relevantes de firmware, aplicativo, edifício ou dispositivo.
- Pacote de evidências: Mantenha os resultados de aceitação, registros de failover, exceções e decisões de revisão de log juntos.
Um auditor ou encarregado de resposta a incidentes deve ser capaz de determinar o que foi testado, sob qual configuração, quando foi aprovado e quem aceitou o risco remanescente. Mantenha as evidências vinculadas às versões de configuração, em vez de espalhadas por capturas de tela e pastas pessoais.
Mapeie seus segmentos antes de comprar o hardware
Crie e aprove o mapa de segmentos antes de encomendar pontos de acesso. Reúna a engenharia clínica, a TI, as instalações e as operações clínicas na revisão e resolva as divergências de responsabilidade enquanto elas ainda são apenas registros em um documento, e não exceções de acesso em produção.
Para cada classe, decida se ela precisa de uma SSID distinta, uma atribuição de VLAN, uma política específica por dispositivo ou uma credencial exclusiva. Essas são escolhas de design diferentes. Um plano de segmentação de rede IoT deve separar os dispositivos por comunicação necessária e consequência de falha, e não apenas por rótulo de equipamento.
Condicione a compra à apresentação de comprovação
Anexe limites de cobertura e aplicação a cada linha clínica, juntamente com seu plano de contingência e teste de aceitação. Inclua as restrições de instalação e as dependências de infraestrutura para que a decisão de compra reflita todo o sistema, e não apenas a especificação do rádio.
Nosso planejador de acesso Purple permite marcar o que se conecta hoje e ver onde cada grupo se enquadra em três SSIDs: Aberto para convidados e BYOD, Seguro para funcionários e usuários de confiança, e xPSK para dispositivos, locatários e comunidades. Use esse exercício de agrupamento para simplificar o projeto de acesso sem confundir a consolidação do SSID com a validação clínica.
Antes da aprovação, exija a concordância sobre o escopo do levantamento, os endpoints de teste e as evidências necessárias para a homologação. Reserve o trabalho de validação no local dentro do plano do projeto, em vez de deixá-lo como uma despesa opcional após a instalação.
Esta semana, tome as seguintes ações:
- Marque a planta baixa: Liste as classes de dispositivos e as rotas clínicas que eles utilizam.
- Atribua responsabilidade: Nomeie um responsável para cada classe, incluindo exceções de prestadores de serviços e dispositivos legados.
- Agende a validação: Agende a vistoria no local e obtenha aprovação sobre a matriz de aceitação antes da aquisição.
A decisão de compra deve seguir um projeto testável. Ela não deve definir um.
O Purple Access oferece redes abertas, seguras e xPSK orientadas por identidade, com o Cloud RADIUS atribuindo dispositivos por identidade à rede apropriada e VLAN. Acesse o Purple Access para usar o planejador para mapear os grupos de conexão do seu hospital e, em seguida, leve esse mapa para a revisão de engenharia clínica junto com sua tabela de failover e testes de aceitação.


