Guia de RADIUS-as-a-Service para redes com múltiplos locais
Published
A rede de visitantes do hotel funciona, mas o SSID da equipe tem uma senha compartilhada diferente em cada propriedade, um caixa caiu na VLAN errada e ninguém pode confirmar se o dispositivo de um antigo prestador de serviços ainda tem acesso. A equipe de rede pode resolver cada problema localmente, mas o mesmo trabalho continua reaparecendo em diferentes locais, andares e plataformas de pontos de acesso.
O RADIUS-as-a-Service transfere as decisões de autenticação para uma plataforma hospedada, enquanto deixa que os pontos de acesso, switches e controladores as apliquem. Isso pode simplificar a política em uma propriedade distribuída, mas não torna a rede independente da WAN, do provedor de identidade ou da infraestrutura de certificados. Uma avaliação sólida começa com uma pergunta mais difícil do que saber se o serviço tem um SLA: o que acontece com cada classe de usuário e dispositivo quando uma dependência falha?
Índice
- Por que centralizar as decisões de rede muda tudo
- As origens e os padrões por trás do RADIUS hospedado moderno
- Como funciona na prática uma arquitetura de RADIUS-as-a-Service
- Comparando RADIUS hospedado com implantações locais (On-Premises)
- SLA, failover multirregião e o que realmente falha
- Segurança, conformidade e migração de RADIUS legado
- Escolhendo e implantando um serviço RADIUS hospedado
Por que centralizar as decisões de rede muda tudo
Um padrão comum em uma rede de hotéis é um SSID de visitante que se multiplicou com o tempo, credenciais de equipe compartilhadas entre equipes e portas de switch configuradas de acordo com quem trabalhou por último naquele andar. O problema não é apenas a dispersão da configuração. É que os dispositivos locais mantêm partes da política de acesso, portanto, uma alteração em uma propriedade pode não corresponder à alteração em outra.
O RADIUS oferece uma maneira de centralizar a decisão. Um ponto de acesso ou servidor de acesso à rede envia uma solicitação de autenticação para um serviço compartilhado, que verifica a identidade e retorna uma decisão de acesso. O dispositivo de rede ainda aplica essa decisão, mas o operador pode gerenciar identidades e políticas centralmente em vez de duplicar regras em cada controlador ou switch.
Essa divisão é a ideia central por trás do RADIUS hospedado. Um serviço centralizado pode retornar atributos que mapeiam um funcionário, convidado, contratado ou dispositivo para uma rede ou VLAN apropriada. Quando alguém sai da empresa, uma identidade gerenciada centralmente pode ser revogada em vez de depender de cada local para atualizar as configurações locais. Os registros de contabilização (accounting) também podem ajudar os operadores a investigar qual identidade usou uma rede e quando.
A resposta a incidentes ainda importa
A centralização reduz alguns tipos de trabalho operacional, mas não elimina a responsabilidade pelo design da rede. O serviço hospedado não pode corrigir um registro de identidade impreciso, uma VLAN mapeada incorretamente ou um ponto de acesso que não consegue alcançar seu endpoint configurado. Tampouco decide automaticamente quais dispositivos devem manter o acesso quando uma filial perde a conectividade.
Para o responsável pelo suporte, a mudança passa da manutenção de servidores de autenticação e políticas locais para o gerenciamento de dependências e comportamento de falhas de um serviço compartilhado. Isso inclui testar a acessibilidade, validar os atributos retornados, monitorar a contabilização (accounting) e definir o que deve acontecer durante uma interrupção.
Regra operacional: Centralize as políticas de rotina, mas torne a política de falhas explícita para cada grupo de usuários e dispositivos.
A sessão de um convidado, o laptop de um funcionário, um caixa, uma câmera e um sensor predial não precisam necessariamente do mesmo fallback. Tratá-los como uma única população genérica de "WiFi" pode transformar uma interrupção de autenticação em uma paralisação nos negócios ou em uma exceção de segurança evitável.
As Origens e os Padrões por Trás do RADIUS Hospedado Moderno
O RADIUS começou em 1991 após a Merit Network solicitar um sistema de autenticação centralizado para acesso discado à NSFNET. A Livingston Enterprises construiu a primeira implementação para seus servidores de acesso à rede PortMaster. A decisão de projeto que ainda molda as implantações foi combinar autenticação, autorização e contabilização em um único modelo cliente-servidor, em vez de sistemas proprietários separados para cada função. Histórico e contexto do protocolo RADIUS
Essa divisão importa para mais do que apenas compatibilidade. Como a divisão entre NAS e autenticador é fixa no protocolo, uma interrupção na WAN ou no provedor de identidade altera quem pode alcançar o servidor compartilhado, e não as funções em si - e é por isso que o projeto de fallback, e não a escolha do protocolo, decide o que acontece no local.
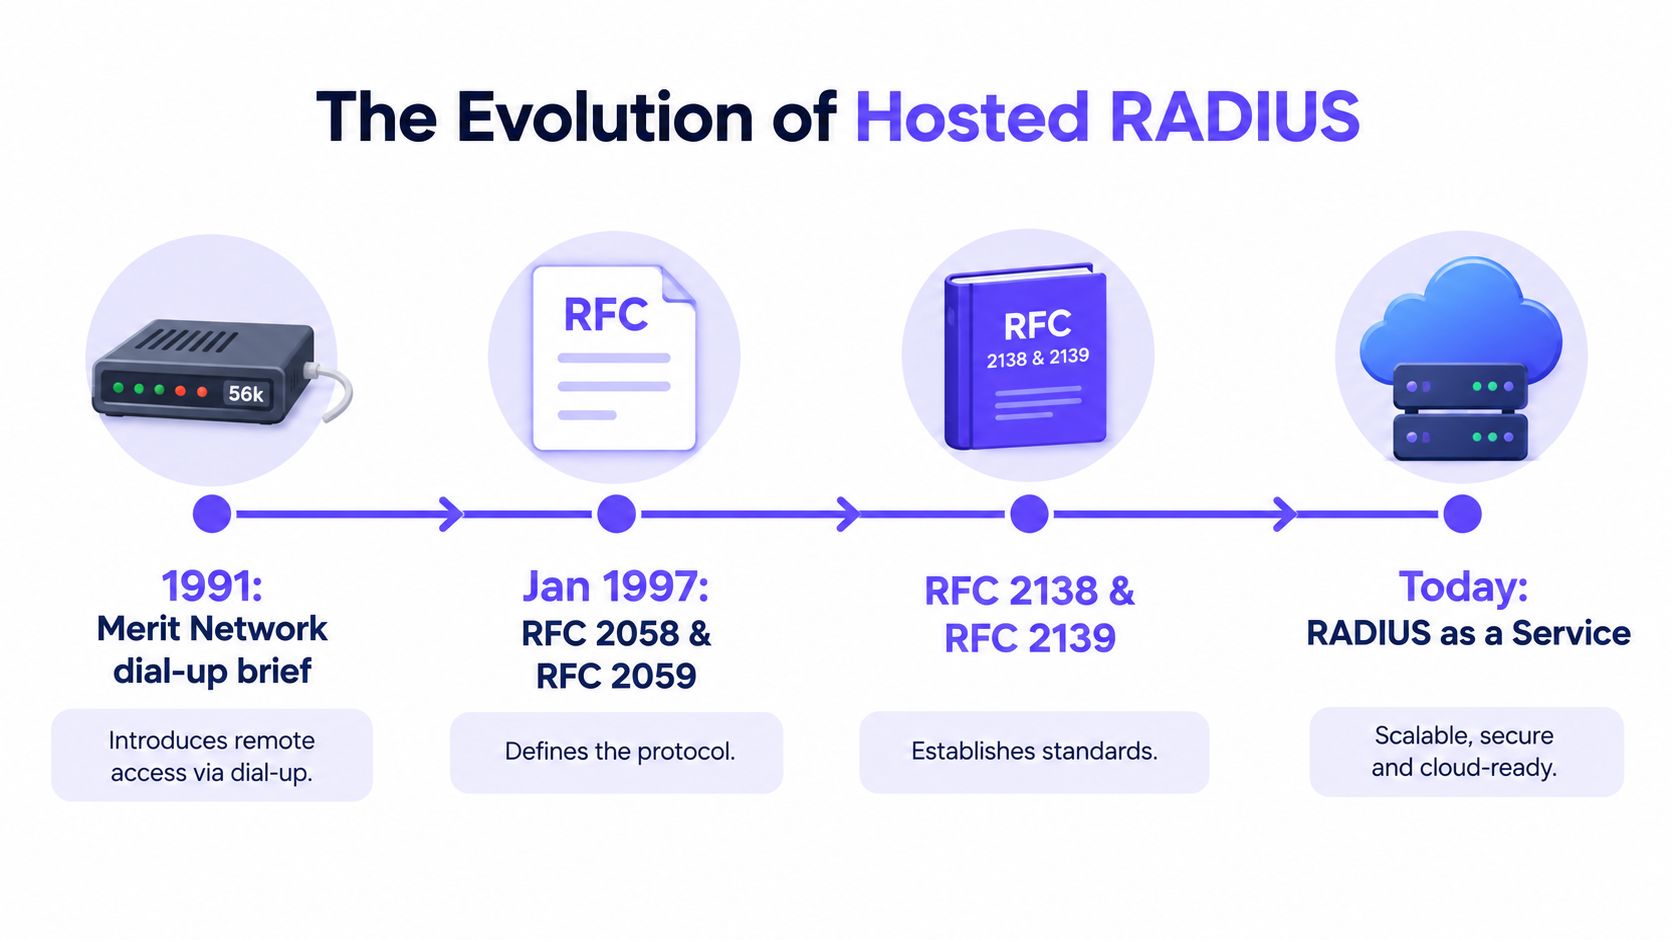
O registro de padrões mostra como o modelo se tornou interoperável. O IETF documentou o RADIUS em janeiro de 1997 como RFC 2058 para autenticação e RFC 2059 para contabilidade. O RFC 2138 e o RFC 2139 os substituíram no final daquele ano, seguidos pelo RFC 2865 e RFC 2866 em 2000. O RFC 2865 refinou o protocolo depois que as primeiras implantações expuseram problemas em maior escala, um lembrete útil de que essa especificação foi fortalecida por falhas operacionais, em vez de ser elaborada do zero. Documentos do grupo de trabalho IETF RADIUS
Por que os padrões antigos ainda importam
Para um grupo hoteleiro ou operador de locais de eventos, a separação entre o dispositivo de acesso e o servidor de autenticação continua sendo útil. Um controlador sem fio de um fabricante e switches de outro podem enviar solicitações para um serviço de política comum, desde que implementem um comportamento RADIUS compatível. Decisões centralizadas de identidade e acesso tornam-se possíveis sem a necessidade de comprar a pilha completa de controle de acesso de um único fornecedor.
As atribuições de porta mostram o trabalho de padronização afetando as operações diárias. As primeiras implementações usavam comumente a porta UDP 1645, enquanto a porta UDP 1812 se tornou a atribuição formal para autenticação sob a RFC 2865. Equipamentos que ainda usam a 1645 por padrão falharão em relação a um endpoint hospedado que espera a 1812, portanto, verifique o que cada dispositivo suporta antes de configurar firewalls, endpoints regionais e planos de migração.
A segurança do transporte é uma preocupação atual. O RFC 6614 define RADIUS sobre TLS, ou RadSec, com a porta TCP 2083 como o destino padrão e requisitos de proteção de integridade. Ele também alerta que o estado da conexão e o processamento do TLS podem criar uma carga maior do que o UDP tradicional, portanto, um projeto seguro precisa de reutilização de conexão, tentativas limitadas e planejamento de capacidade, não apenas uma nova porta. Trate esse aviso de carga como uma questão de modo de falha: um endpoint que dobra quando centenas de pontos de acesso se reconectam de uma só vez após uma oscilação na WAN é pior do que um que se degrada gradualmente. RFC 6614 sobre RADIUS sobre TLS
A RFC 9813 de 2025 do IETF documenta considerações operacionais para chaves pré-compartilhadas TLS e a migração de RADIUS/UDP para RADIUS/TLS. Esse trabalho é relevante ao avaliar como um provedor lida com o gerenciamento de certificados ou chaves, limites de proxy e migração em etapas. Padrões RADIUS do IETF e trabalhos relacionados
Como Funciona na Prática uma Arquitetura RADIUS-as-a-Service
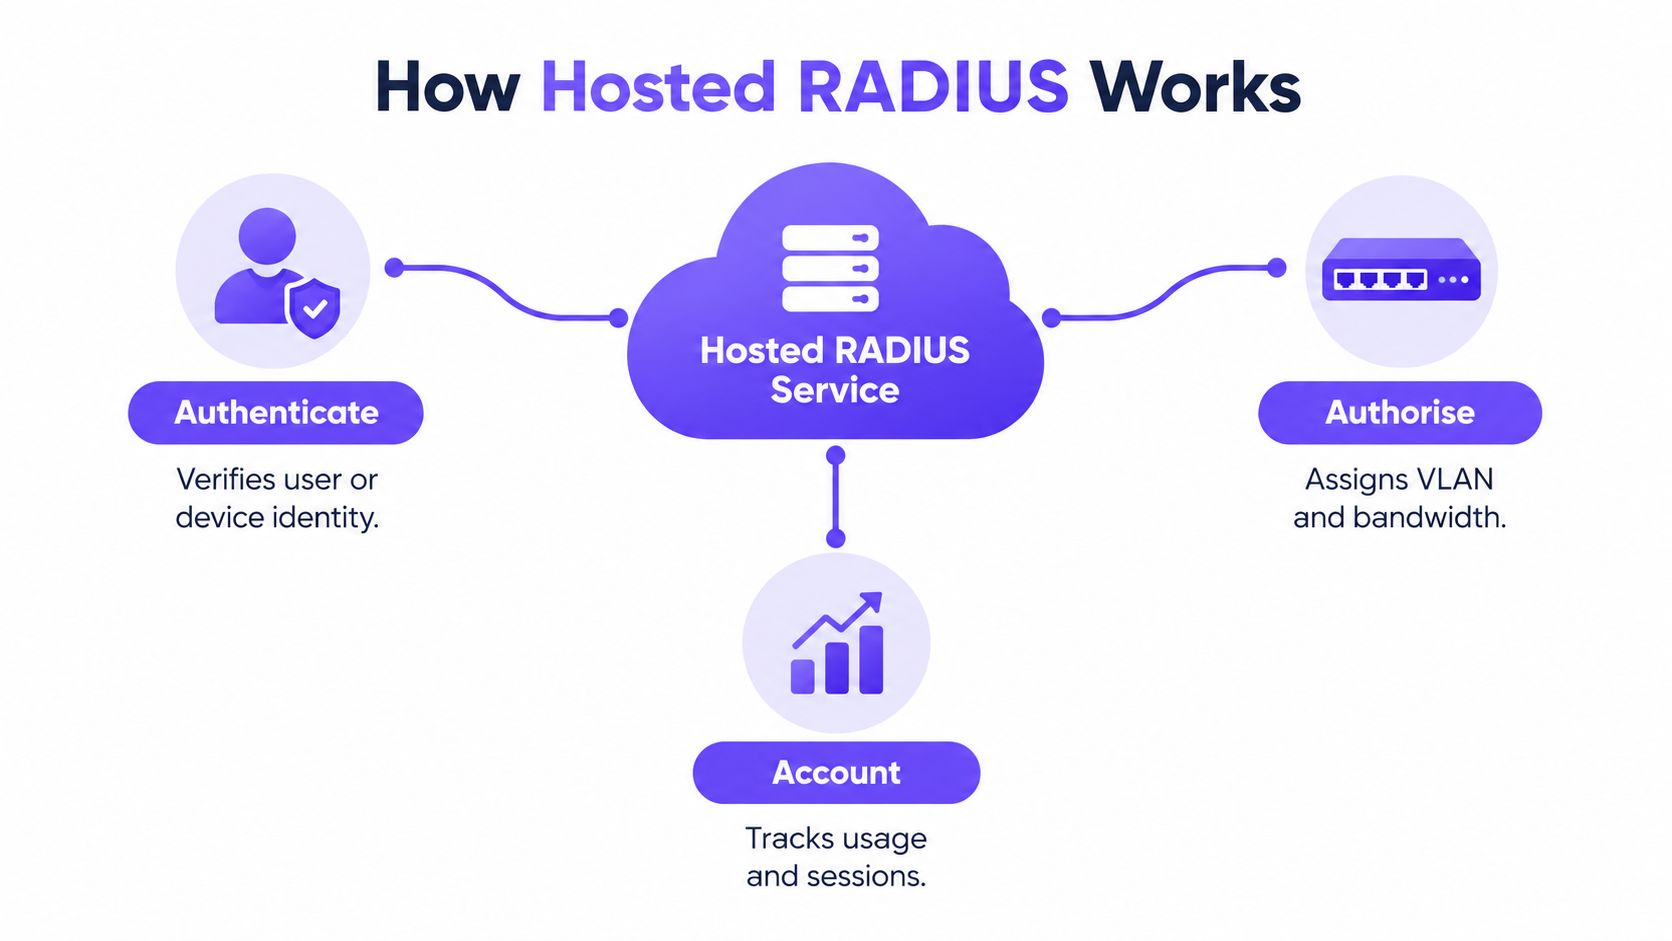
Um projeto de RADIUS hospedado é mais fácil de avaliar quando você separa suas três funções dos seus três planos. As funções são autenticação, autorização e contabilização (accounting). Os planos são identidade, transporte e relatórios. A proposta de um fornecedor pode empacotá-los juntos, mas os operadores ainda precisam saber qual componente valida a identidade, qual carrega a solicitação e onde as evidências da sessão vão parar.
Da solicitação de conexão à política de rede
Quando um usuário ou dispositivo tenta se conectar, um ponto de acesso ou controlador atua como o Network Access Server. Ele envia a solicitação para o RADIUS. O serviço verifica a identidade enviada ou as credenciais do dispositivo, frequentemente usando um provedor de identidade conectado ou um arranjo de confiança de certificado, e depois retorna uma decisão de aceitação ou rejeição.
Uma solicitação aceita pode conter atributos de autorização, como atribuição de VLAN ou outros parâmetros de rede. O ponto de acesso ou controlador aplica essas instruções. Em uma analogia com um hotel, o ponto de acesso é o recepcionista, o serviço RADIUS hospedado é o diretório de identidades e os atributos retornados são a pulseira que determina quais áreas a pessoa pode acessar.
O serviço hospedado conecta o plano de identidade a sistemas como Microsoft Entra ID, Okta, Google Workspace, uma plataforma de gerenciamento de dispositivos móveis ou um sistema de gerenciamento de propriedades. A integração exata depende do serviço e do método de acesso. Não presuma que um conector significa que todas as políticas podem ser avaliadas da maneira que seu local exige. Teste casos de identidade e de dispositivos, incluindo desligamentos de funcionários, dispositivos compartilhados e locatários terceirizados.
Contabilização (Accounting) não é um recurso opcional
Os registros de Accounting armazenam eventos de sessão e informações de uso independentemente da decisão inicial de autenticação. Esses registros podem dar suporte a auditorias, planejamento de capacidade, faturamento interno (chargeback) e investigações, mesmo quando outro sistema realiza parte da verificação de identidade. Para operações em múltiplos locais, defina como lidar com atualizações atrasadas, retransmissões, registros de interrupção ausentes e failover de endpoint regional.
O plano de transporte carrega requisições entre o dispositivo de rede e o RADIUS. O RADIUS tradicional usa comumente UDP; o RadSec usa TCP e TLS. O plano de relatórios coleta evidências de autenticação e contabilização para que os operadores possam revisar decisões em vez de apenas inferir o acesso a partir de logs de associação sem fio.
Ao comparar serviços, mapeie cada componente e fluxo de dados antes de assinar. Um complemento útil é este guia de soluções de controle de acesso à rede, especialmente se o RADIUS for parte de um projeto de política e aplicação mais amplo.
Comparando RADIUS Hospedado com Implantações Locais
O RADIUS hospedado e o local usam o mesmo protocolo. Os dispositivos de acesso permanecem como Network Access Servers de qualquer forma; o que muda é quem executa o servidor de autenticação compartilhado e o que fica entre ele e seus locais. Opere você mesmo e a disponibilidade será um problema de engenharia na sua sala de servidores. Adquira-o como SaaS e o mesmo problema se desloca para seus caminhos de WAN, cadeia de identidade e confiança de certificados, nenhum dos quais o provedor gerencia em seu nome.
| Critério | RADIUS Hospedado | RADIUS Local (On-Premises) |
|---|---|---|
| Trabalho de infraestrutura | O provedor opera a plataforma hospedada; sua equipe ainda gerencia a configuração do cliente, políticas e integração. | Sua equipe opera o servidor, software, sistema operacional, monitoramento e planos de recuperação. |
| Política para múltiplos locais | A política centralizada pode atender equipamentos em diferentes locais, sujeito à conectividade e implementações compatíveis. | Um servidor central ou implantação local por site pode funcionar, mas você é o responsável pelo modelo de replicação e consistência. |
| Compatibilidade de dispositivos de rede | Depende dos atributos RADIUS suportados, opções de transporte e dos dispositivos de acesso implantados. | Você controla a configuração do servidor, mas ainda precisa validar o comportamento em switches, controladores e pontos de acesso. |
| Segurança de transporte | O suporte ao RadSec pode proteger o transporte, exigindo engenharia para gerenciamento de certificados e capacidade TLS. | O RadSec também pode ser implantado localmente, mas sua equipe gerencia certificados, conexões e dimensionamento. |
| Responsabilidade por falhas | O provedor cuida das operações da plataforma; sua equipe deve testar a WAN, a identidade, o ponto de extremidade e o comportamento de fallback local. | Sua equipe controla a disponibilidade local, mas deve projetar e manter a redundância e a recuperação. |
| Modelo de custos | Geralmente fornecido como uma assinatura de serviço SaaS; avalie o contrato e o escopo operacional incluído. | Pode utilizar a infraestrutura existente, mas o tempo da equipe, a manutenção e a substituição continuam sendo de sua responsabilidade. |
Decida pelo modo de falha, não por slogans
A RFC 2865 codifica a separação entre o dispositivo de acesso e o servidor de autenticação compartilhado (RFC 2865); a entrega hospedada altera onde esse servidor é executado, mas não a função que seus switches, controladores e pontos de acesso desempenham. Portanto, a pergunta útil é idêntica para ambos os modelos: quando a autenticação fica inacessível, o que ainda funciona no local?
Use o modelo hospedado quando puder aceitar que uma falha no caminho da WAN em um hotel ou arena é um problema seu para resolver localmente, por meio de SSIDs sobreviventes, políticas em cache ou de fallback e comportamento dos APs que você testou. Use no local quando puder contar com uma equipe para operações de servidor 24 horas por dia, 7 dias por semana, e for responsável pela rotação de certificados, correções e redundância. Um servidor gerenciado localmente não é mais resiliente por padrão. Eu já auditei muitos servidores locais únicos executando certificados expirados e sem failover, mantendo uma rede unida mais por hábito do que por projeto.
O modelo de implantação define menos do que o planejamento para tratamento de falhas ao seu redor.
A postura de segurança segue a implementação e não a localização. Pergunte onde os segredos compartilhados e os certificados são armazenados, quem pode ler os dados de contabilidade, como as solicitações são protegidas em trânsito e como o serviço faz o proxy de solicitações que ele próprio não pode responder. Caixas registradoras, WiFi para convidados, câmeras e dispositivos IoT normalmente compartilham o mesmo caminho de autenticação, portanto, um ponto fraco em qualquer um dos modelos tende a surgir em todos os lugares ao mesmo tempo. Se você está pesando uma plataforma hospedada contra uma infraestrutura operada pelo cliente, uma comparação de RADIUS auto-hospedado ajuda a estruturar quais responsabilidades operacionais você reteria.
SLA, Failover Multirregiões e o Que Realmente Falha
O tempo de atividade da plataforma de um provedor, seu compromisso com o serviço RADIUS e a disponibilidade de autenticação em um local específico estão relacionados, mas não são intercambiáveis. Uma plataforma hospedada pode estar totalmente operacional enquanto um hotel não consegue alcançá-la devido a uma falha de WAN ou DNS. Um local também pode alcançar o RADIUS enquanto seu provedor de identidade ou cadeia de certificados impede uma autenticação bem-sucedida.
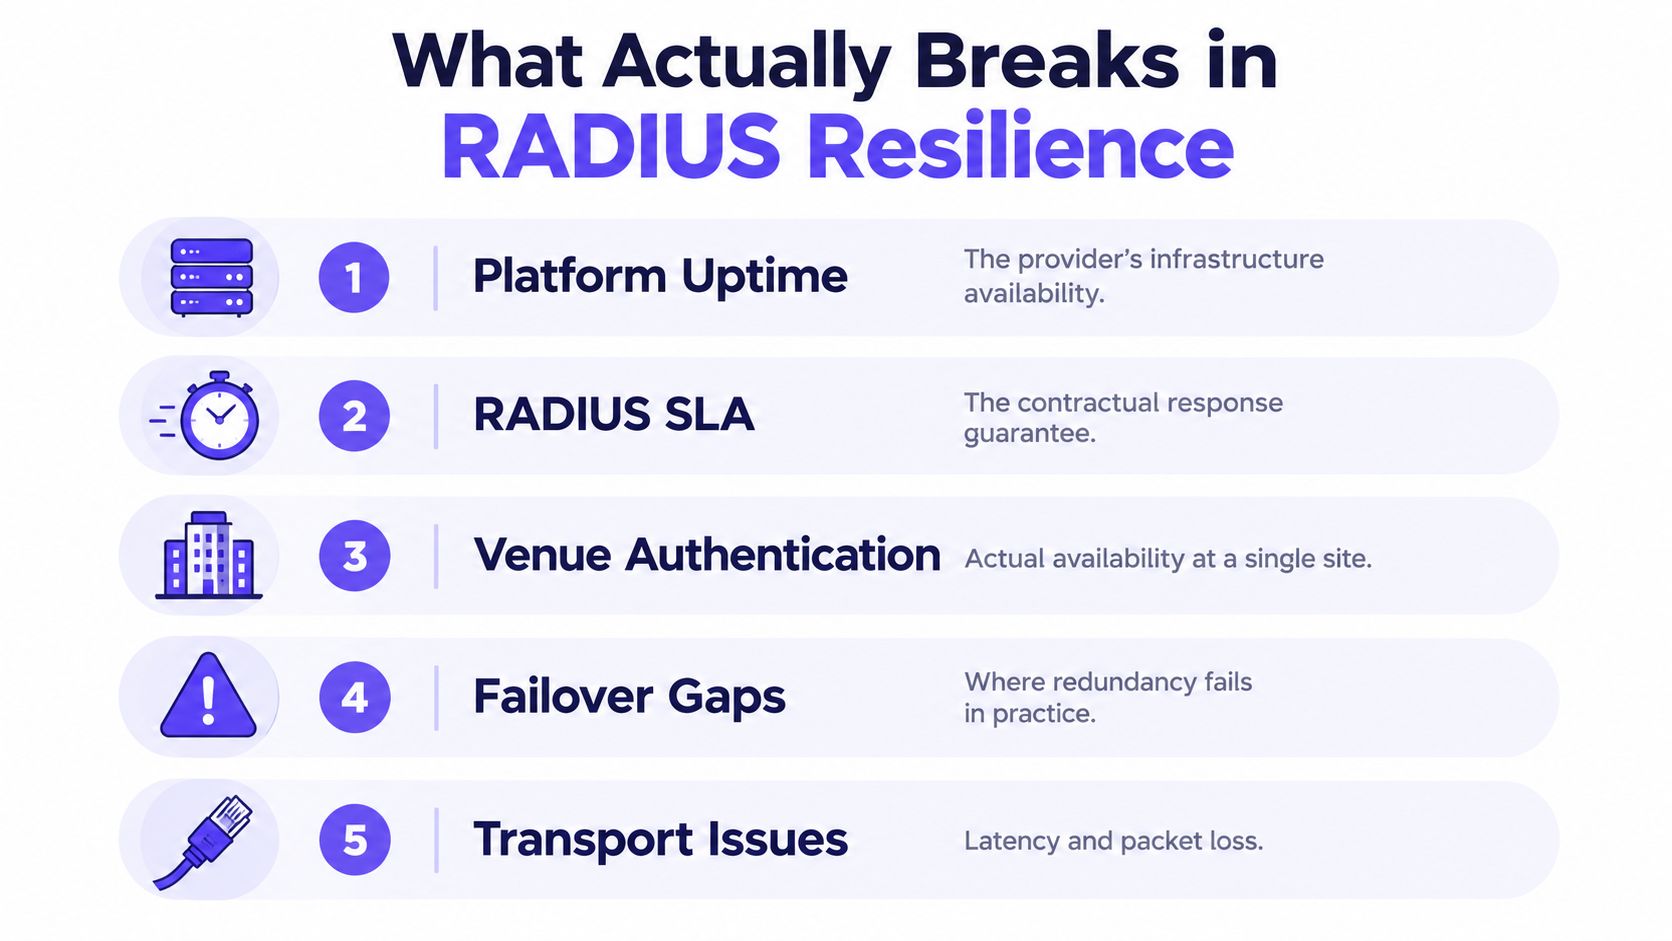
Avalie a resposta a falhas por usuário e dispositivo
- Interrupção da WAN: Novas autenticações na nuvem podem falhar. Sessões existentes podem continuar, dependendo do comportamento da rede local e da política de sessão. Pergunte se a sobrevivência local foi testada em seus pontos de acesso.
- Falha de DNS: Dispositivos podem não resolver os pontos de extremidade do serviço se sua configuração depender de DNS. Confirme como os pontos de extremidade são provisionados e o que o equipamento de acesso faz quando a resolução falha.
- Interrupção do provedor de identidade: O serviço RADIUS pode estar acessível, mas incapaz de validar uma nova identidade. Credenciais em cache podem ajudar, mas também podem manter o acesso após o status de um usuário mudar.
- Expiração de certificado ou interrupção de CA: A autenticação baseada em certificado pode falhar quando um certificado necessário for inválido, expirar ou não for confiável. O monitoramento do ciclo de vida do certificado deve incluir os dispositivos e a cadeia de confiança envolvidos, não apenas o servidor RADIUS.
- Interrupção no plano de gerenciamento: Os operadores podem perder a capacidade de alterar políticas ou revogar acessos, mesmo que a autenticação continue. Estabeleça como as alterações de emergência são feitas e registradas.
Um SSID de emergência com senha compartilhada, acesso baseado em MAC e credenciais em cache não são formas equivalentes de resiliência. Cada uma delas troca a disponibilidade imediata pela segurança: chaves compartilhadas são difíceis de direcionar para revogação, identificadores MAC podem ser falsificados e decisões em cache podem durar mais do que o estado de identidade que deveriam refletir.
Solicite uma política de falha usuário por usuário: Funcionários, convidados, caixas, câmeras, residentes e dispositivos IoT devem falhar fechados (fail closed), usar um fallback local limitado ou continuar em uma sessão previamente autorizada?
Multirregião é um requisito de projeto, não uma garantia
Endpoints RADIUS de várias regiões podem reduzir a dependência de uma única região de serviço, mas os dispositivos de acesso precisam de uma maneira viável de alcançar e fazer failover entre eles. Verifique se os pontos de acesso e controladores implantados fazem a tentativa novamente de forma automática, como eles escolhem um endpoint alternativo e se a perda de uma região exige intervenção manual. Também teste como fica a contabilização (accounting) durante a retransmissão e a recuperação.
Antes da aquisição, pergunte por quanto tempo a autenticação em cache permanece válida, quem pode revogar o acesso de emergência, com que frequência o failover é testado e quais evidências o provedor pode mostrar a partir dos testes. Para hotéis e grandes locais de eventos, execute o teste com dispositivos e serviços representativos, não apenas com o laptop da equipe. Um resultado útil é uma matriz de falhas por escrito que indique a população afetada, o comportamento esperado, o responsável e a ação de recuperação.
Segurança, Conformidade e Migração de RADIUS Legado
Trate a migração como um projeto de segurança, não como uma simples alteração de endereço de servidor. Uma alegação de "RADIUS seguro" pode se referir a várias coisas diferentes: proteção do transporte, autenticação de dispositivos de rede, validação da identidade do usuário ou dispositivo, ou o retorno da autorização correta. Esses controles resolvem problemas diferentes.
O RadSec usa TLS para proteger o transporte do RADIUS, e a autenticação mútua por certificado pode ajudar a garantir que o servidor e o dispositivo cliente sejam confiáveis. Mas a criptografia por si só não garante que o usuário correto receba a VLAN correta, ou que o acesso de um funcionário desligado seja revogado prontamente. Os operadores também devem confirmar como o serviço lida com Message-Authenticator, proteções contra reprodução e falsificação, inspeção de proxy e integridade de contabilização quando os pacotes são retentados ou os endpoints mudam.
Peça evidências, não apenas garantias
Ao avaliar um provedor, faça perguntas diretas:
- Gerenciamento de certificados: os certificados são gerenciados por cliente, tenant, local ou dispositivo de rede? Como o vencimento e a rotação são monitorados?
- Limites de transporte: onde o TLS é terminado? Proxies intermediários podem inspecionar ou reencaminhar solicitações e qual proteção permanece de ponta a ponta?
- Evidências de auditoria: você pode revisar decisões de autenticação, alterações de políticas, acessos administrativos e registros de contabilidade?
- Postura de segurança: quais certificações o provedor possui e qual escopo elas cobrem? Se você precisa de ISO 27001 ou Cyber Essentials, verifique as evidências atuais e a aplicabilidade em vez de confiar apenas em um logotipo.
- Migração e reversão: o provedor pode dar suporte a uma transição em etapas de UDP para TLS e qual é o caminho de reversão testado se um modelo de dispositivo de acesso se comportar de maneira diferente?
Uma sequência de migração deve começar com um inventário de clientes RADIUS, fontes de identidade, métodos de autenticação, regras de VLAN, segredos compartilhados, certificados e consumidores de contabilização. Em seguida, documente a política de destino e teste-a com identidades e dispositivos representativos. Faça um piloto em um local, compare as decisões retornadas com os resultados pretendidos e, em seguida, faça a migração serviço por serviço. Mantenha um plano de reversão até que o comportamento de contabilização e acesso seja compreendido em produção.
A conformidade precisa acompanhar o tráfego e os registros que seu ambiente manipula. Para uma perspectiva prática de controle de rede, consulte este guia sobre conformidade PCI e WiFi. A pergunta útil não é se um produto afirma ter conformidade, mas se sua implantação produz evidências para os controles que sua organização precisa demonstrar.
Um risco adicional reside entre a especificação do protocolo e a rede instalada. As orientações de segurança podem exigir verificações que alguns dispositivos de acesso ou proxies não implementam de forma consistente. Pergunte aos fornecedores quais controles eles aplicam, quais dependem do firmware do cliente e como eles validam o comportamento em todo o seu equipamento.
Escolhendo e Implementando um Serviço RADIUS Hospedado
Escolha um provedor com base no comportamento em caso de falha e nas evidências operacionais que você possa verificar, e não apenas pelo rótulo de nuvem. Confirme a cobertura regional, o suporte ao provedor de identidade, o gerenciamento de chaves por cliente (per-tenant) onde necessário, o acesso de auditoria, os processos de RadSec e certificados, e o que acontece quando o contrato termina.
Faça a implantação em uma ordem controlada: inventarie as dependências atuais de AAA e dispositivos; defina a política de identidade para rede; faça pilotos em locais e tipos de dispositivos representativos; faça a migração em etapas; depois valide as decisões de acesso e a contabilização em relação aos registros de identidade ou do sistema de gestão imobiliária. Acompanhe autenticações com falha, tratamento de revogação, reconciliação de contabilização e desempenho da rede de visitantes como sinais operacionais, e não como prova de resiliência por si só.
O Purple Access oferece Cloud RADIUS hospedado juntamente com opções de rede abertas, seguras e xPSK, com acesso orientado a identidade em pontos de acesso existentes. Avalie-o com base nos mesmos testes de falha, requisitos de política e evidências que você solicitaria a qualquer provedor.
Se você está planejando uma implantação de RADIUS em vários locais, mapeie suas dependências de WAN, identidade, certificado e fallback local antes de alterar o caminho de autenticação. Visite o Purple Access para revisar suas opções de Cloud RADIUS e acesso à rede para redes de visitantes, equipe e dispositivos.