10 Soluções de Guest WiFi Comparadas: Um Guia Prático de Compra
Published
Um ponto de acesso melhor não vai resolver uma rede de convidados à qual os visitantes não se conseguem ligar. Mais surpreendente ainda, atualizar o hardware pode introduzir outro problema de compatibilidade: o guia de implementação da Cisco refere que SSIDs abertos e não encriptados não são permitidos na banda de 6 GHz, pelo que um serviço de convidados aberto existente não pode ser migrado para lá sem alterações (guia de implementação de 6 GHz da Cisco).
As falhas mais discretas acontecem antes de alguém verificar o desempenho do sinal de rádio. As equipas partilham palavras-passe comuns em notas adesivas, os visitantes abandonam os portais cativos que não conseguem concluir e as equipas de marketing adicionam campos obrigatórios sem testar se os convidados se conseguem ligar. Um portal pode parecer perfeito numa demonstração e, ainda assim, tornar-se um obstáculo numa receção movimentada.
Adquira soluções de guest WiFi em função do problema que precisa de resolver, e não da lista de funcionalidades mais longa. A dispersão de SSIDs exige controlos de identidade e políticas. A integração de clientes em hotéis necessita de uma integração fiável com o sistema de gestão hoteleira. O marketing por WiFi precisa de um fluxo de início de sessão funcional e de um tratamento de dados defensável, e não apenas de mais uma base de dados de contactos.
Regra prática: Teste toda a jornada de ligação, incluindo falhas de autenticação e revogação de acesso, antes de avaliar o painel de controlo.
A mesma distinção aplica-se quando a conectividade suporta o acesso físico. Uma comparação de segurança de portões Wi-Fi vs LTE pertence a uma discussão mais ampla sobre dependências de conectividade, e não como um substituto para testar a arquitetura da rede de convidados.
As opções abaixo abrangem Captive Portals, Passpoint e OpenRoaming, autenticação na nuvem, integrações para a hotelaria e plataformas de envolvimento. Os seus modelos de preços são importantes, mas o mesmo se aplica ao que continua a ser da sua responsabilidade após a assinatura do contrato.
Índice
- 1. Purple Access
- 2. Cloud4Wi
- 3. Cloudi-Fi
- 4. IronWiFi
- 5. Spotipo
- 6. Aislelabs Connect
- 7. ElevenOS
- 8. Nomadix Captive Portal
- 9. Beambox
- 10. Adentro
- Comparação das 10 Melhores Soluções de Guest WiFi
- Ajuste a Ferramenta ao Problema, Não à Lista de Funcionalidades
1. Purple Access
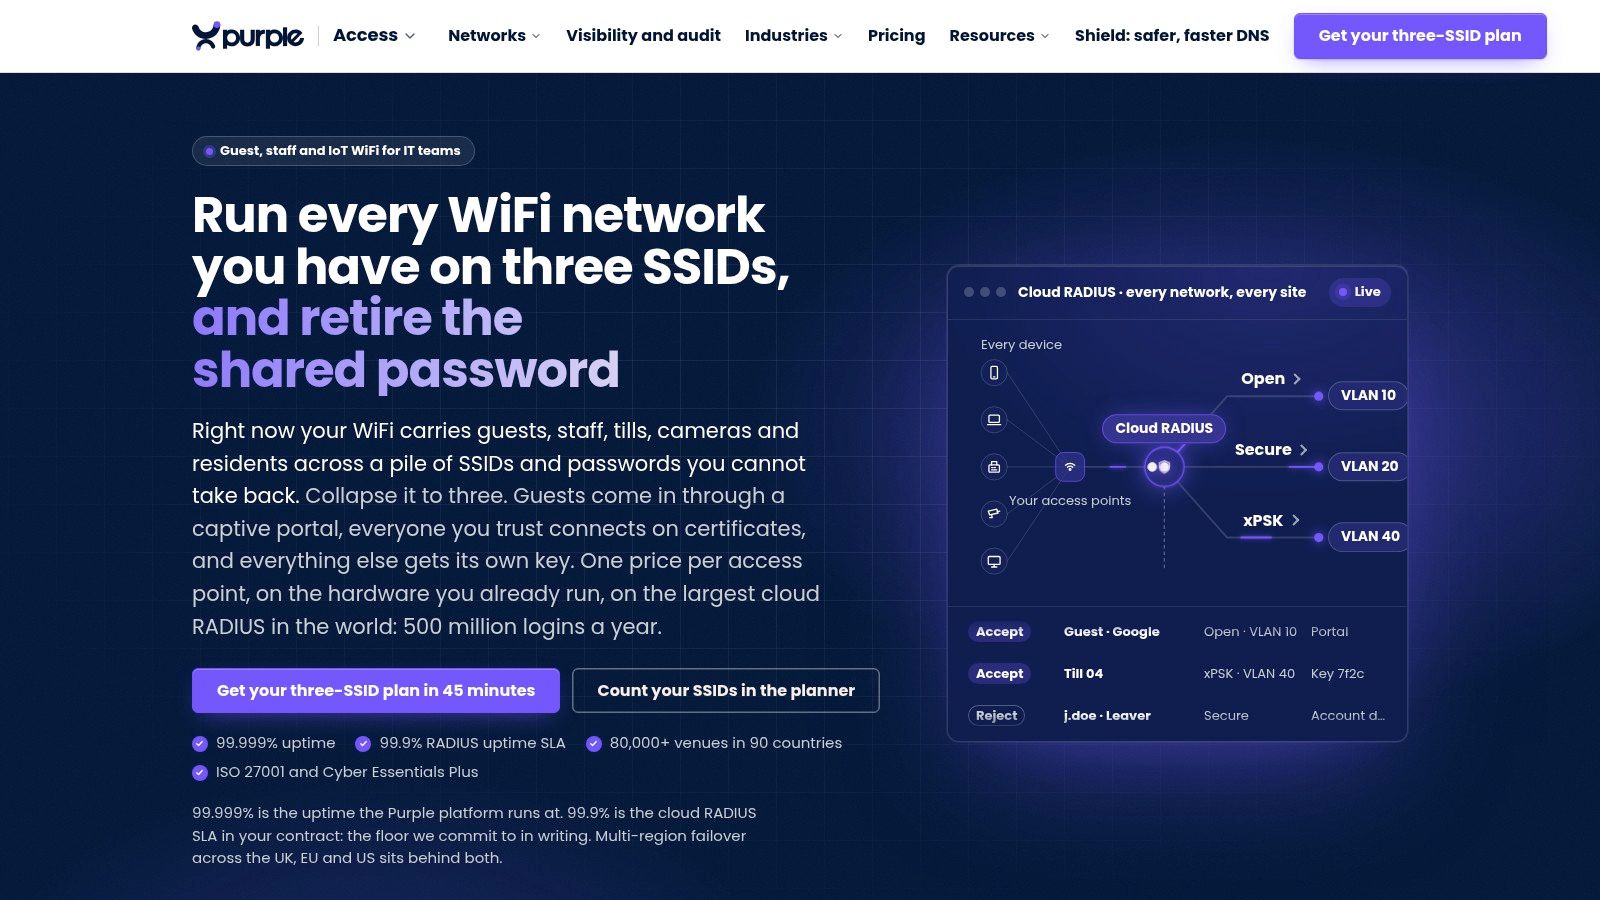
Ideal para operadores com múltiplos locais que lidam com a proliferação de SSIDs, palavras-passe partilhadas e políticas de acesso inconsistentes. O Purple Access aborda a conectividade de convidados como parte da arquitetura de identidade da rede, em vez de tratar o Captive Portal como um destino isolado.
A sua arquitetura separa o acesso aberto de visitantes e BYOD, o acesso seguro para utilizadores de confiança e o acesso xPSK para dispositivos, residentes ou inquilinos. O Cloud RADIUS mapeia as ligações para a VLAN adequada, enquanto o acesso baseado em certificados através de MDM oferece aos dispositivos geridos dos colaboradores um caminho de integração diferente do dos visitantes.
Essa distinção é importante quando a propriedade inclui portáteis, equipamentos de pagamento, dispositivos de residentes e equipamentos que não conseguem utilizar certificados. As credenciais xPSK individuais permitem alterações de política direcionadas e revogação sem ter de substituir uma palavra-passe partilhada entre utilizadores não relacionados.
Onde a arquitetura prova o seu valor
O Purple combina portais personalizados com a sua marca, SSO, início de sessão por SMS e redes sociais, verificações de PMS hoteleiro e recolha de consentimento com Passpoint e OpenRoaming. A vantagem operacional é dispor de diferentes caminhos de acesso sob um modelo de política comum, em vez de forçar todos os dispositivos a passar pelo mesmo fluxo de trabalho no navegador.
- Controlo de rede: A atribuição de VLAN baseada em identidade, o acesso por certificado e as chaves individuais respondem a diferentes níveis de confiança.
- Infraestrutura existente: A plataforma funciona como uma sobreposição em pontos de acesso compatíveis, com integrações de diretório, MDM, PMS e auditoria.
- Modelo comercial: As funcionalidades pagas utilizam licenciamento por ponto de acesso em vez de cobrança por dispositivo ou por autenticação. Solicite um orçamento detalhado para a combinação necessária.
O compromisso é o trabalho de implementação. Consolidar SSIDs continua a implicar a validação das capacidades do controlador, da gestão de VLANs, do fornecimento de certificados e do que acontece quando os serviços de autenticação estão indisponíveis.
O guia da Purple sobre soluções de controlo de acessos à rede oferece um contexto útil para distinguir a integração de visitantes da autorização de rede mais ampla. Para uma prova de conceito, teste um dispositivo gerido de colaborador, um telemóvel não gerido de visitante e um dispositivo sem navegador web, revogando depois cada um de forma independente.
Escolha a Purple quando o problema subjacente for a governação de acessos em todas as instalações. Não espere que uma simples implementação de portal resolva políticas inconsistentes de comutação, firewall ou identidade.
2. Cloud4Wi
Uma caixa de seleção do Passpoint numa proposta não estabelece quais os dispositivos que se podem inscrever, quais as identidades aceites ou onde essas credenciais irão funcionar. Essa é a questão do Cloud4Wi: o acesso automático de regresso parece atrativo até que o itinerando, as fontes de identidade e os dispositivos não geridos tenham de ser integrados na sua infraestrutura. O erro de aquisição é tratar o Passpoint como uma funcionalidade do portal, quando na realidade é uma decisão de inscrição e de credenciais.
O Cloud4Wi posiciona-se como uma sobreposição em vez de um portal de substituição integral, combinando acesso de convidados personalizado com Passpoint, OpenRoaming, controlos de consentimento e opções mais amplas de gestão de acessos, tais como conetividade MDU e controlo de acessos à rede na nuvem. O problema que resolve é a dispersão de plataformas: um local precisa de WiFi para visitantes, outro precisa de acesso residencial ou para inquilinos, e o acesso baseado em identidade já está no roteiro.
Execute o teste de conceito como um teste de integração. Traga um visitante recorrente, um dispositivo novo sem perfil e uma autenticação com falha, e observe o comportamento do controlador, do serviço cloud, do helpdesk e do Captive Portal de recurso.
Pode ser mais do que a plataforma necessária para um pequeno café. No caso de uma empresa que tenta evitar ter produtos separados para acesso de convidados, residencial e orientado por identidade, confirme que subscrição cobre o acesso, o roaming e as integrações antes que a proposta se transforme em três faturas diferentes.
3. Cloudi-Fi
O desvio de políticas é o caso de uso do Cloudi-Fi. O Cloudi-Fi foca-se no acesso centralizado de convidados em várias localizações, incluindo propriedades com equipamentos de rede mistos.
Um painel de controlo central só é útil se o equipamento de rede aplicar efetivamente a política nele apresentada.
As opções do portal cobrem páginas personalizadas, e-mail, SMS, redes sociais e acesso patrocinado, além de controlos de consentimento, registo, retenção e integrações empresariais. Esta abrangência é importante quando as equipas locais desenvolveram hábitos diferentes e a equipa de IT central necessita de um único modelo operacional.
Teste os modos de falha normais: um local guarda os registos de visitantes durante demasiado tempo, outro autoriza empreiteiros através de uma folha de cálculo, um terceiro permite que a equipa local edite as definições da página de captura. Peça ao fornecedor para aplicar uma política aprovada em todas as suas famílias de controladores e, em seguida, demonstre as permissões de administrador, relatórios de exceções, exportações de registos, fluxos de trabalho de eliminação e como um pedido de autorização da receção é registado.
O compromisso é o âmbito. Conte com mais trabalho técnico e organizacional antes do lançamento do que com uma ferramenta apenas de portal, e obtenha preços que separem locais, serviços de autenticação, integrações e responsabilidades de suporte.
Locais relacionados com pagamentos necessitam de um segundo teste. Mantenha a avaliação do portal separada da validação dos limites da rede; este guia de conformidade PCI e WiFi fornece contexto, enquanto a sua segmentação ainda precisa de ser comprovada.
Considere o Cloudi-Fi quando a inconsistência na administração entre localizações for o problema que pretende eliminar.
4. IronWiFi
A integração de visitantes e a autenticação de colaboradores surgem habitualmente como duas compras separadas. O IronWiFi é a opção a orçamentar quando uma equipa pretende um Captive Portal e um RADIUS na nuvem provenientes do mesmo fornecedor.
O orçamento é onde os compradores deslizam. Considere um local com 40 pontos de acesso e 300 contas de colaboradores: o acesso de convidados é faturado por AP, enquanto a rede de funcionários é faturada por utilizador, pelo que um valor global misto esconde duas curvas de escala que evoluem de forma diferente à medida que a infraestrutura cresce. Defina o preço de cada linha individualmente e questione sobre os mínimos por local antes de assumir que uma implementação pequena ou dispersa será barata.
Fornecedor partilhado, credenciais separadas. Combinar a compra não significa que os convidados e a equipa devam partilhar permissões de rede ou procedimentos de recuperação.
Do lado dos convidados, os fluxos de trabalho do portal cobrem e-mail, redes sociais, SMS, vouchers, clique direto e acesso pago; o Passpoint e o OpenRoaming adicionam formas adicionais de entrada para os visitantes. O acesso da equipa funciona com autenticação empresarial. Mantenha as expectativas de marketing sob controlo: valide qualquer requisito avançado de campanha ou de atribuição de visitas em vez de presumir que um portal flexível o inclui.
Teste os dois públicos como fluxos de trabalho separados. Os testes de funcionários pertencem ao ciclo de vida de credenciais e revogação; os testes de visitantes pertencem à descoberta do portal, a uma falha de início de sessão e à recuperação de sessão.
Uma pergunta ao suporte é mais importante do que a lista de funcionalidades: quando uma autenticação falha, o fornecedor consegue demonstrar se a causa foi a configuração do controlador, a rejeição de identidade ou a autorização? Sem essa visibilidade, o mesmo pedido de suporte é transferido repetidamente entre fornecedores.
O IronWiFi ganha um lugar na lista de finalistas quando a autenticação impulsiona a compra e o marketing é secundário.
5. Spotipo
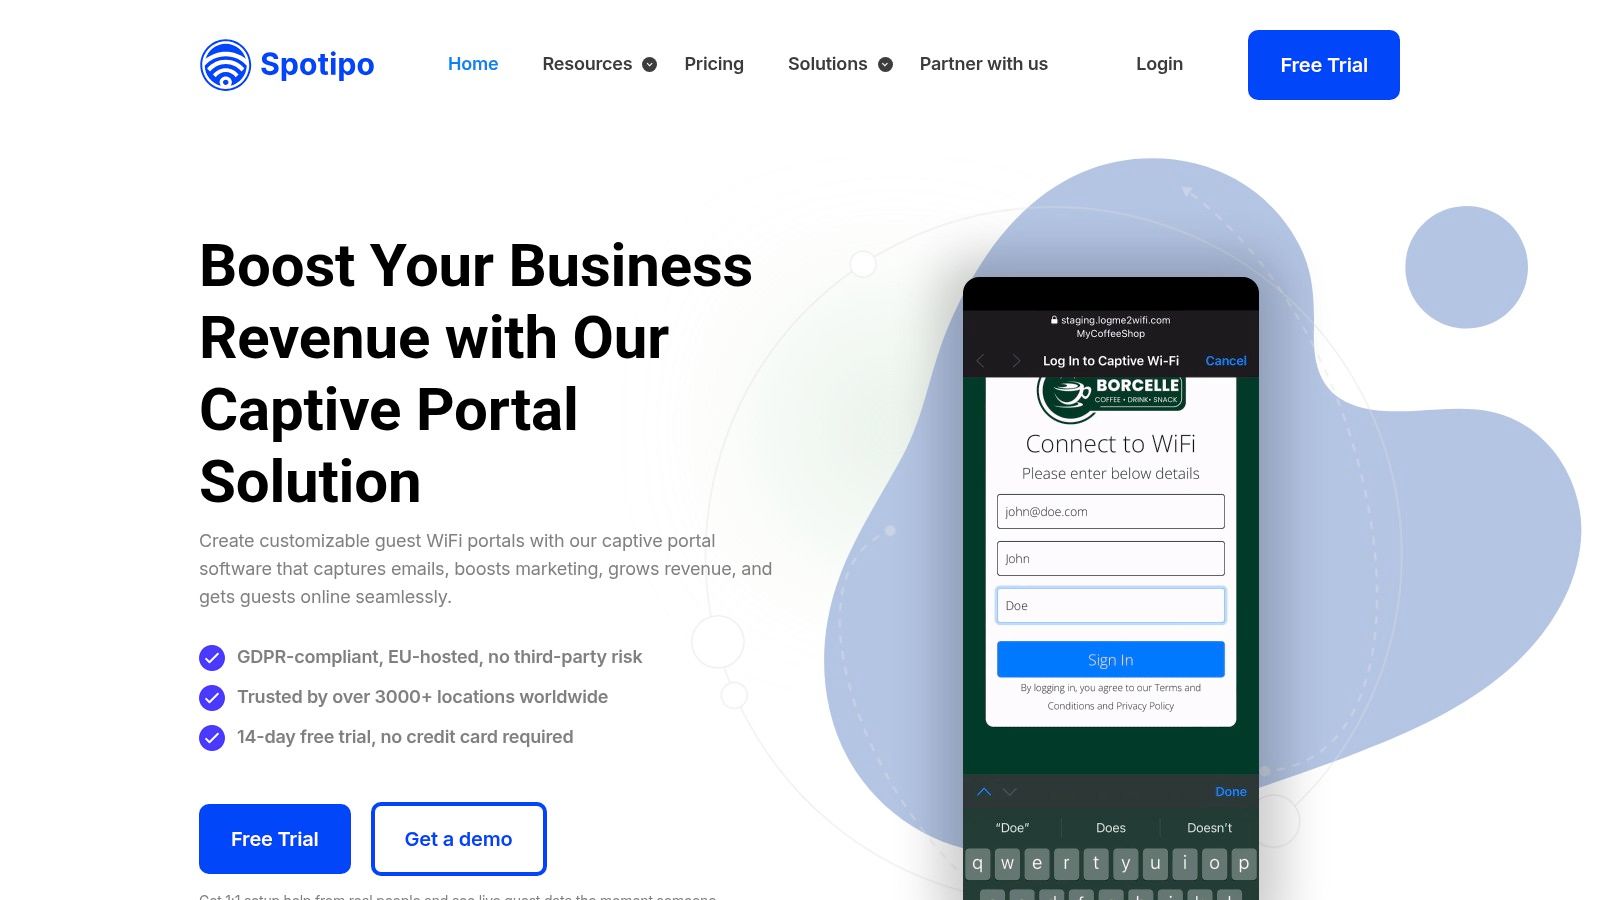
Os termos do plano importam mais do que a maqueta do portal.
O Spotipo adequa-se a locais que pretendem um Captive Portal personalizado com recolha de contactos, início de sessão através de redes sociais, vouchers, acesso pago e gestão de múltiplos locais sem transformar o WiFi para convidados num projeto de identidade complexo. Um grupo de cafetarias pode manter o acesso simples; um MSP pode dar a cada cliente ou local o seu próprio portal e permissões. As opções baseadas apenas em palavra-passe ou termos são úteis para dias de conferência, enquanto a recolha de contactos é o investimento necessário para o crescimento do CRM.
O risco de compra é o cálculo dos limites durante um pico. Os planos separam a utilização dos convidados do acesso a funcionalidades, por isso pergunte como são contados os convidados únicos, se o contador é reiniciado por local ou por conta, e o que o portal faz quando o limite incluído se esgota a meio de um evento: bloquear novos dispositivos, ignorar a página de captura, colocar os inícios de sessão em fila ou continuar a servir enquanto cobra o excesso. Teste esse limite antes do lançamento.
Mantenha o caminho dos dados restrito. Confirme se a sincronização com o Mailchimp, HubSpot, Klaviyo ou Zapier transmite o estado do consentimento, gere duplicados e cumpre os pedidos de cancelamento de subscrição ou eliminação a jusante. Se o objetivo for a integração de certificados ou a segmentação baseada em identidade, avalie isso separadamente; um portal de marketing apelativo não é prova de controlo da rede.
6. Aislelabs Connect
O Aislelabs Connect é mais relevante quando o acesso de convidados alimenta um programa mais amplo de envolvimento de visitantes. Combina uma integração personalizada e a recolha de perfis com consentimento, com a opção de funcionar juntamente com os produtos de marketing e analítica da Aislelabs.
O Aislelabs Connect suporta fluxos de trabalho como e-mail, redes sociais, SMS, vouchers, formulários e início de sessão por quarto de hotel ou conta. O Passpoint oferece aos visitantes recorrentes outro caminho de acesso, enquanto as ligações com plataformas de e-mail e CRM suportam o envolvimento a jusante.
A parte difícil é decidir de que dados o local realmente precisa. O facto de um campo estar disponível no construtor de portais não justifica a sua recolha.
Um estudo de 2025 de 55 hotspots WiFi públicos alemães identificou práticas contínuas de alto risco em portais cativos e violações do GDPR, incluindo a recolha excessiva de dados pessoais. Esse é um motivo para examinar todo o fluxo de trabalho de dados, em vez de tratar uma caixa de seleção de consentimento como uma aprovação para todos os fins.
Mantenha o acesso e o envolvimento distinguíveis
- Requisito de acesso: Identifique o que é necessário para fornecer o serviço de internet.
- Envolvimento opcional: Torne as opções de marketing explícitas e reveja a redação com o responsável de privacidade adequado.
- Requisito do ciclo de vida: Teste a retenção, eliminação, exportações e o comportamento das plataformas ligadas.
A Aislelabs é uma solução adequada para centros comerciais, hotelaria e outros locais focados em visitantes. Obtenha um orçamento detalhado e estabeleça quais as funcionalidades que pertencem ao Connect versus produtos adjacentes.
Se o seu problema principal for a autenticação de funcionários ou a segmentação de rede, não permita que a analítica de visitantes domine a avaliação. Esses controlos de rede continuam a precisar dos seus próprios testes de aceitação.
7. ElevenOS
Num hotel, o hóspede pode pedir ajuda à receção muito antes de a equipa de IT ver um pedido de suporte. Vale a pena considerar o ElevenOS quando essa realidade operacional importa mais do que construir outro Captive Portal personalizado.
O ElevenOS foca-se na conetividade para a hotelaria e multipropriedades, com aplicações noutros ambientes imobiliários. As suas capacidades incluem gestão centralizada da marca, portais de visitantes, códigos de acesso, planos de internet por escalões, conetividade para conferências e integrações de propriedades ou fidelização.
A distinção útil reside entre ter um conector de PMS e suportar o fluxo de trabalho real do hotel. Mudanças de quarto, estadias prolongadas, nomes divergentes e sistemas a montante indisponíveis devem fazer parte da demonstração.
Testar com as pessoas que vão prestar suporte aos convidados
Envolva a equipa da receção na avaliação. Peça-lhes para resolver uma pesquisa de quarto com falha, emitir um código de acesso e identificar se o problema necessita de escalamento.
- Força na hotelaria: Os fluxos de trabalho de propriedade, fidelização, acesso de convidados e conferências situam-se no mesmo âmbito operacional.
- Valor multipropriedade: A gestão centralizada é relevante onde as marcas trabalham com equipamentos e prestadores de serviços variados.
- Compromisso: A abrangência da plataforma pode ser desnecessária para um local que apenas precisa de um acesso de cortesia básico.
Solicite um orçamento que explique o licenciamento ao nível da propriedade, integrações, implementação e transição de suporte. Seja explícito sobre quem assume o incidente quando o PMS aceita um hóspede, mas a rede não.
O ElevenOS adequa-se a compradores que precisam que as operações de conetividade funcionem entre os departamentos hoteleiros. É menos apelativo se o requisito for apenas uma página de aceitação de termos personalizada.
8. Nomadix Captive Portal
Algumas aquisições de redes de visitantes são, na verdade, compras de gateways com um portal associado. O Nomadix Captive Portal merece atenção quando o acesso à internet pública ou na hotelaria também exige gestão local de largura de banda, capacidades de firewall ou resiliência de gateway.
O portal oferece um processo de integração personalizado e multilingue, bem como múltiplas opções de autenticação dentro de um portfólio mais amplo de serviços de rede. A tarefa de aquisição consiste em determinar que funções são executadas na nuvem e quais dependem do equipamento no local.
Esse limite afeta a instalação, o suporte, os procedimentos de substituição e o comportamento em caso de intempérie ou falha. Não aceite um único diagrama de arquitetura sem analisar detalhadamente os caminhos de falha.
Teste de implementação: Desligue deliberadamente uma dependência e verifique o que os novos convidados, convidados ligados e a equipa de suporte ainda conseguem fazer.
Distinga o portal do gateway
- Confirmar hardware: Identifique os equipamentos obrigatórios, componentes opcionais e a compatibilidade com a WLAN existente.
- Confirmar aplicação: Estabeleça onde as políticas de largura de banda e as regras de firewall são aplicadas.
- Confirmar recuperação: Pergunte como são tratadas a restauração de configurações, falhas de equipamento e a indisponibilidade da nuvem.
Para requisitos de integração automática, utilize os conceitos deste guia de Hotspot 2.0 para formular perguntas sobre perfis e autenticação. Não assuma que a aquisição de um Captive Portal inclui automaticamente a arquitetura de roaming pretendida.
A Nomadix ajusta-se à categoria quando o local necessita da integração de convidados juntamente com funções de rede no próprio espaço. Obtenha um orçamento completo de hardware, software e suporte em vez de comparar apenas o componente do seu portal com uma subscrição exclusivamente na nuvem.
9. Beambox
O Beambox é para operadores que pretendem que o WiFi de convidados suporte o envolvimento do cliente. O seu foco reside no início de sessão personalizado com a marca, perfis de convidados, campanhas e fluxos de trabalho de gestão de avaliações para locais de atendimento ao público.
O Beambox combina a captura de dados de visitantes com segmentação, campanhas de e-mail e mensagens automatizadas. Oferece integração com o hardware existente, bem como uma opção com ponto de acesso, pelo que a abordagem de instalação deve fazer parte da discussão de compra.
Para um restaurante ou hotel independente, um fluxo de trabalho integrado pode ser mais prático do que manter ferramentas separadas de portal e de campanhas. A limitação é que uma interface de marketing conveniente não responde às questões da equipa de rede sobre autenticação e segmentação.
Avalie a jornada do cliente e a rede em separado
Faça um teste completo com um convidado: início de sessão, seleção de consentimento, receção de campanha, cancelamento de subscrição e eliminação. Depois, inspecione as permissões de rede concedidas a esse mesmo dispositivo.
- Adequação de marketing: Perfis de visitantes e mensagens são fundamentais para a proposta.
- Verificação do plano: Verifique qual subscrição inclui a gestão de avaliações e outras funcionalidades de envolvimento necessárias.
- Verificação de custos: Pergunte de que forma as localizações e o tamanho da base de dados afetam a fatura contínua.
Não torne a ligação ao WiFi dependente de uma jornada de envolvimento complicada só porque a plataforma a suporta. Mantenha o fluxo de acesso curto e permita que a equipa de marketing explique por que razão cada campo solicitado é necessário.
O Beambox deve figurar numa lista de opções orientada para a retenção de clientes e operações do local. Os compradores que priorizam certificados de dispositivos geridos, VLANs baseadas em identidade ou políticas de acesso complexas devem validar estes requisitos explicitamente em vez de os inferir a partir do portal.
10. Adentro
Uma equipa de marketing que pergunta quais as campanhas que trazem os visitantes de volta está a comprar algo diferente de uma equipa de IT que substitui palavras-passe partilhadas. A Adentro aborda a vertente de dados de clientes e marketing do WiFi de convidados.
A Adentro foca-se em perfis de convidados, públicos com base no comportamento de visita, ativação de e-mail e meios pagos, e relatórios de visitas de retorno. A sua proposta de integração inclui a infraestrutura WiFi existente e plataformas selecionadas de POS, fidelização e e-mail.
A avaliação adequada inclui, por isso, as equipas de operações de marketing e de privacidade, a par dos administradores de rede. A equipa de IT continua a ter de aprovar a arquitetura de conectividade, mas não deve ser deixada responsável por definir as regras de atribuição de campanhas.
Pergunte o que significa uma visita de regresso comunicada
Peça ao fornecedor para explicar como associa um perfil de convidado, a exposição a uma campanha e uma visita posterior. Estabeleça as limitações antes que alguém trate o painel de controlo como prova de que um anúncio motivou uma compra.
- Principal força: Ligar os dados de WiFi de convidados a fluxos de trabalho de retenção e publicidade.
- Teste de integração: Confirme os seus sistemas exatos de WiFi, POS, fidelização e e-mail em vez de confiar em declarações gerais de compatibilidade.
- Questão comercial: Solicite um orçamento que inclua ativação, integrações, relatórios e suporte.
A análise de privacidade deve incluir recolha, criação de públicos, exportações, retenção e eliminação em todos os sistemas ligados. A análise de rede deve confirmar, em separado, o isolamento de convidados e as permissões exigidas pela integração.
A Adentro adequa-se a empresas com um objetivo de marketing definido e com responsáveis por atuar junto dos públicos resultantes. Não substitui uma plataforma de controlo de acessos de âmbito geral quando o principal problema reside nas credenciais, na integração de dispositivos ou na segmentação.
Comparação das 10 Melhores Soluções de WiFi para Convidados
| Plataforma | Capacidades Principais | Rede & Segurança | Público Ideal | Preços & Valor de Destaque |
|---|---|---|---|---|
| 🏆 Purple Access | Três SSIDs baseados em identidade; integração de convidados; Passpoint/OpenRoaming | ★ Cloud RADIUS, atribuição de VLAN, EAP-TLS, chaves xPSK exclusivas, registos de auditoria | 👥 Locais com vários espaços que necessitam de acesso para convidados, funcionários, residentes e dispositivos | 💰 Por ponto de acesso/ano; tarifas sob orçamento. ✨ Sobreposição em APs existentes, failover multirregião |
| Cloud4Wi | Portais personalizados, recolha de dados de convidados, Passpoint/OpenRoaming | Acesso de convidados mais WiFi para MDU e NAC em nuvem | 👥 Espaços que procuram WiFi para convidados numa plataforma de acesso mais ampla | 💰 Desde $200/mês; teste de 30 dias |
| Cloudi-Fi | Portais centralizados, consentimento, registos e análises | ★ Políticas de convidados em infraestruturas mistas; BYOD, IoT e 802.1X em nuvem | 👥 Organizações com múltiplos locais focadas na governação de TI e conformidade | 💰 Orçamento necessário. ✨ Fluxos de trabalho abrangentes de integração e políticas |
| IronWiFi | Captive Portals, vouchers, acesso pago, Passpoint/OpenRoaming | ★ Cloud RADIUS e WPA-Enterprise para funcionários | 👥 Organizações que combinam WiFi para visitantes e colaboradores | 💰 Planos para convidados a partir de $13/AP/mês; mínimo de $65/mês por local |
| Spotipo | Recolha de dados de convidados, vouchers, sincronização com CRM, gestão de múltiplas localizações | Controlos de acesso de convidados; verifique necessidades avançadas de segmentação | 👥 Locais de menor dimensão e prestadores de serviços que procuram marketing por WiFi | 💰 Desde $59/localização/mês, ou $49 anualmente; aplicam-se limites de convidados |
| Aislelabs Connect | Portais personalizados, recolha de consentimento, sincronização com CRM, Passpoint | Acesso de convidados; avalie separadamente para autenticação e segmentação de funcionários | 👥 Centros comerciais, aeroportos, hotéis e outros espaços físicos | 💰 Orçamento necessário. ✨ Pode ser combinado com análises de visitantes e marketing |
| ElevenOS | WiFi para convidados gerido, códigos de acesso, planos por níveis, integrações de propriedade | Gestão centralizada de múltiplas propriedades; suporta hardware variado | 👥 Setor hoteleiro, habitação multifamiliar, alojamento estudantil e operadores de cruzeiros | 💰 Orçamento necessário. ✨ Ferramentas de receção para acesso de rotina de convidados |
| Nomadix Captive Portal | Portais multilingues, múltiplas opções de início de sessão, serviços de gateway | Opções de gateway para gestão de largura de banda, firewall e alta disponibilidade | 👥 Implementações no setor hoteleiro e de internet pública | 💰 Orçamento necessário. ✨ Portal combinado com capacidades de gateway |
| Beambox | WiFi personalizado, perfis de convidados, campanhas, gestão de avaliações | Valide a segurança e a segmentação para os requisitos de rede | 👥 Cafés, restaurantes, bares, comércio de retalho e hotéis | 💰 A partir de $40/mês faturados anualmente. ✨ Marketing de WiFi num único produto |
| Adentro | Perfis de convidados, segmentação de públicos, campanhas, relatórios de visitas | Focado em marketing; não é uma plataforma de controlo de acessos de utilização geral | 👥 Empresas físicas focadas na retenção e publicidade | 💰 Orçamento/demonstração. ✨ Conecta dados de WiFi a relatórios de campanhas e visitas de retorno |
Ajuste a Ferramenta ao Problema, Não à Lista de Funcionalidades
Comece pelo incidente que deseja deixar de receber. Uma palavra-passe de funcionário divulgada, uma falha na consulta de quarto, um visitante retido no início de sessão e uma campanha sem dados utilizáveis de público são problemas diferentes. Comprar a mesma categoria de software para todos eles é um convite à desilusão.
Para um controlo a nível de rede em múltiplos locais, priorize o Purple Access. A sua abordagem baseada em identidade é relevante quando convidados, funcionários geridos, residentes e dispositivos sem navegador web precisam de credenciais e permissões diferentes. O Cloudi-Fi também merece consideração quando a governação centralizada numa infraestrutura mista é o requisito principal.
Para uma solução de sobreposição que combine a integração com uma autenticação mais abrangente, avalie a Cloud4Wi e a IronWiFi em relação aos seus controladores e serviços de identidade existentes. Para operações hoteleiras, compare o ElevenOS e a Nomadix, prestando especial atenção aos fluxos de trabalho da propriedade, gateways e titularidade do suporte.
Separe a decisão em prioridades operacionais
- Palavras-passe partilhadas e segmentação: Teste a emissão de credenciais, atribuição de VLAN, revogação e visibilidade para auditoria.
- Fricção no acesso: Compare a primeira visita, a visita de regresso e a experiência de contingência, e não apenas o design do portal.
- Integração com hotelaria: Valide os fluxos de trabalho reais de PMS e da receção, incluindo dependências indisponíveis.
- Marketing por WiFi: Compare Beambox, Adentro, Spotipo e Aislelabs Connect quanto ao consentimento, integrações, operações de campanha e ciclo de vida dos dados.
O Passpoint e o OpenRoaming merecem atenção arquitetónica e não apenas uma simples validação numa lista de funcionalidades. O relatório inter-setorial da Wireless Broadband Alliance revelou que 62% dos inquiridos já os tinham implementado ou planeavam fazê-lo até ao final de 2023. Para a sua implementação, estabeleça o fornecedor de identidade, as credenciais aceites, as redes participantes e a alternativa para dispositivos não geridos.
Inclua também equipamento que não consiga concluir um fluxo de trabalho num navegador. A investigação sobre automação de captive portals para dispositivos incorporados descreve as dificuldades criadas por scripts variáveis e comportamentos de protocolos. Um portal que funciona no telemóvel do rececionista não é prova suficiente de que um scanner, um dispositivo de acessibilidade ou um sistema de jogos se consiga ligar.
Faça com que a prova de conceito se assemelhe ao local
Utilize o seu próprio hardware, diretório, MDM e PMS sempre que possível. Inclua as pessoas que irão resolver falhas e aplique critérios claros para avaliar fornecedores, para que uma demonstração apelativa não se sobreponha à adequação operacional.
Peça aos fornecedores para explicarem as unidades de licenciamento, limites de utilização, custos de integração, limites de suporte e acordos de saída. Compare o âmbito total de implementação, não os preços base não relacionados.
Realize um teste antes de se comprometer. Audite os seus SSIDs existentes, percorra o fluxo do Captive Portal em dispositivos representativos e valide as integrações de diretório, MDM e PMS de ponta a ponta. Aprove a solução apenas depois de a sua equipa conseguir integrar, restringir, resolver problemas e revogar o acesso sem improvisar.
O Purple Access combina a integração de convidados, o acesso de funcionários baseado em certificados e credenciais xPSK individuais com políticas de rede baseadas em identidade em pontos de acesso compatíveis existentes. Visite o Purple Access para discutir os seus SSIDs atuais e agendar uma análise de design focada na compatibilidade de hardware, integrações e nos problemas de acesso que a sua equipa precisa de resolver.