
ক্লাউড-ভিত্তিক RADIUS: আর্কিটেকচার এবং ডিপ্লয়মেন্ট নির্দেশিকা
Published

ক্লাউড ভিত্তিক RADIUS সম্পর্কিত প্রচলিত পরামর্শ হলো একটি শক্তিশালী আপটাইম SLA সহ প্রদানকারী বেছে নেওয়া এবং আপনার অ্যাক্সেস পয়েন্টগুলিকে তার সার্ভারের দিকে নির্দেশ করা। কিন্তু সেটাই যথেষ্ট নয়। ভেন্যুর WAN ডাউন থাকলে, আইডেন্টিটি কানেক্টর উত্তর দিতে না পারলে বা ক্লায়েন্টের সার্টিফিকেটের মেয়াদ শেষ হয়ে গেলে একটি সচল ক্লাউড সার্ভিসও কোনো ডিভাইসকে অথেন্টিকেট করতে পারবে না।
আসল প্রশ্নটি AAA অফ-সাইটে সরানো উচিত কিনা তা নয়। আসল বিষয়টি হলো প্রতিটি ডিভাইসের সংযোগ স্থাপন, সঠিক অ্যাক্সেস নীতি গ্রহণ এবং প্রয়োজনের সময় অ্যাক্সেস বাতিল করার জন্য কোন কোন নির্ভরতাগুলি অবশ্যই উপলব্ধ থাকতে হবে।
সূচিপত্র
- একটি হোস্ট করা AAA পরিষেবা হিসেবে ক্লাউড-ভিত্তিক RADIUS
- ক্লাউড এবং On-Premise RADIUS-এর মধ্যে কর্মক্ষমতা সংক্রান্ত ট্রেডঅফ
- কীভাবে আইডেন্টিটি অ্যাট্রিবিউট নেটওয়ার্ক সেগমেন্টেশন পরিচালনা করে
- আপটাইম SLA-র বাইরে প্রমাণীকরণ স্থিতিস্থাপকতা
- সার্টিফিকেট লাইফসাইকেল এবং ডিভাইস তালিকাভুক্তির বাস্তবতা
- খরচের মডেল এবং মোট মালিকানা
- বেছে নেওয়ার আগে আপনার ডিপ্লয়মেন্ট সংক্রান্ত প্রয়োজনীয়তাগুলি যাচাই করুন
একটি হোস্ট করা AAA পরিষেবা হিসেবে ক্লাউড-ভিত্তিক RADIUS
ক্লাউড-ভিত্তিক RADIUS হল প্রমাণীকরণ, অনুমোদন এবং অ্যাকাউন্টিং (AAA)-এর জন্য একটি হোস্ট করা ডেলিভারি মডেল। প্রদানকারী প্রমাণীকরণ পরিকাঠামো পরিচালনা করে; আপনার অ্যাক্সেস পয়েন্ট, সুইচ এবং কন্ট্রোলারগুলি এখনও স্থানীয়ভাবে সিদ্ধান্তগুলি কার্যকর করে। সিদ্ধান্তটি অফ-সাইটে স্থানান্তরিত হয়। প্রয়োগটি হয় না।
RADIUS ক্লাউডের আবির্ভাবের কয়েক দশক আগের প্রযুক্তি। RADIUS প্রোটোকলের ইতিহাস অনুসারে, Livingston Enterprises এটি 1991 সালে তৈরি করেছিল, RFC 2058 1997 সালের জানুয়ারিতে একটি প্রস্তাবিত মানদণ্ড (Proposed Standard) হয়ে ওঠে এবং 2000 সালের জুনে RFC 2865 ও RFC 2866 অনুসরণ করে যথাক্রমে প্রমাণীকরণ (authentication) ও অনুমোদন (authorization), এবং অ্যাকাউন্টিং সংজ্ঞায়িত করে।
আদান-প্রদান প্রক্রিয়াটি অত্যন্ত সহজ। একটি অ্যাক্সেস ডিভাইস, যা নেটওয়ার্ক অ্যাক্সেস সার্ভার হিসেবে কাজ করে, একটি Access-Request পাঠায়। সার্ভিসটি এটি মূল্যায়ন করে এবং অনুমোদনের অ্যাট্রিবিউটসহ গ্রহণ বা প্রত্যাখ্যানের তথ্য প্রদান করে: VLAN নির্ধারণ, ACL, সেশনের সীমা। এই সিদ্ধান্তটিকে কেন্দ্রীভূত করার ফলে আপনি শেয়ার করা পাসওয়ার্ডের পরিবর্তে স্বতন্ত্র পরিচয় ব্যবহার করতে পারেন, BYOD এবং IoT অন্তর্ভুক্ত করতে পারেন এবং বিভিন্ন সাইট জুড়ে সামঞ্জস্যপূর্ণ অ্যাক্সেস রেকর্ড বজায় রাখতে পারেন। Purple Access-এর মতো প্ল্যাটফর্মগুলি আপনার বিদ্যমান অ্যাক্সেস পয়েন্ট, ডিরেক্টরি, MDM এবং SIEM-এর উপর একটি ওভারলে হিসেবে কাজ করে এবং যে অ্যাক্সেস পয়েন্টগুলিতে এটি সমর্থিত, সেখানে লাইভ সেশন শেষ করতে RADIUS CoA ব্যবহার করে।
আর্কিটেকচার সংক্রান্ত নিয়ম: সিদ্ধান্তের বিন্দুটি পরিবর্তন করলেও কার্যকর করার বিন্দুর দায়িত্ব হ্রাস পায় না।
সামঞ্জস্যের অভাবের কারণেই মূলত ডেপ্লয়মেন্ট থমকে যায়। Cisco, Aruba, Juniper এবং Ubiquiti EAP পদ্ধতি, অ্যাট্রিবিউট হ্যান্ডলিং এবং ফার্মওয়্যারের ক্ষেত্রে ভিন্ন হতে পারে, তাই ডেটাশিটের ব্র্যান্ডের ওপর নির্ভর না করে আপনার এস্টেটের প্রকৃত মডেলটির সাথে মিলিয়ে যাচাই করুন। এই তালিকার জন্য ক্লাউড RADIUS অ্যাক্সেস পয়েন্ট কনফিগারেশন নির্দেশিকা একটি বাস্তবসম্মত সূচনা বিন্দু।
একটি আর্কিটেকচার ওনারও নির্ধারণ করুন। আইডেন্টিটি, ইনফ্রাস্ট্রাকচার এবং পলিসি সেই একক ভূমিকার মধ্যে থাকে, এবং আপনি যখন এটির জন্য নিয়োগ করেন তখন পরিসরটি কতটা বিস্তৃত হতে পারে তা nexus IT group architect recruitment লিস্টিং দেখায়।
ক্লাউড এবং অন-প্রিমিসেসের মধ্যে পরিচালনাসংক্রান্ত ট্রেড-অফ RADIUS
ক্লাউড বনাম অন-প্রিমিসেস RADIUS পরিচালনা সংক্রান্ত তুলনা
| মাত্রা | On-Premise RADIUS | Cloud Based RADIUS |
|---|---|---|
| ইনফ্রাস্ট্রাকচারের মালিকানা | গ্রাহক হার্ডওয়্যার বা VM পরিচালনা করেন এবং প্রযোজ্য লাইসেন্সিং ম্যানেজ করেন | প্রোভাইডার পরিষেবা ইনফ্রাস্ট্রাকচার পরিচালনা করে; গ্রাহক একটি সাবস্ক্রিপশন কেনেন |
| প্যাচিং এবং আপডেট | গ্রাহক টেস্টিং, রোলআউট এবং রক্ষণাবেক্ষণের সময়সূচী পরিকল্পনা করেন | প্রোভাইডার পরিষেবাটিতে প্যাচ প্রয়োগ করে; গ্রাহক এখনও ক্লায়েন্ট এবং নেটওয়ার্কের সামঞ্জস্য পরীক্ষা করেন |
| উচ্চ প্রাপ্যতার (High availability) ডিজাইন | গ্রাহক রিডান্ড্যান্ট সার্ভার এবং যেকোনো ডিজাস্টার-রিকভারি সাইট তৈরি করেন | প্রোভাইডার তার ডকুমেন্টেড রিডান্ড্যান্সি সরবরাহ করে; গ্রাহক রিচেবল এন্ডপয়েন্ট এবং সাইট ফেইলওভার কনফিগার করেন |
| আইডেন্টিটি সোর্স ইন্টিগ্রেশন | সরাসরি AD বা LDAP ইন্টিগ্রেশন সাধারণ; অন্যান্য সংযোগকারীগুলির ক্ষেত্রে নির্দিষ্ট বাস্তবায়ন সংক্রান্ত সহায়তার প্রয়োজন হয় | ক্লাউড আইডেন্টিটি কানেক্টরগুলি API এবং OAuth ব্যবহার করতে পারে; প্রাইভেট ডিরেক্টরির ক্ষেত্রে এখনও একটি কানেক্টর বা প্রক্সির প্রয়োজন হতে পারে |
| সার্টিফিকেট লাইফসাইকেল | গ্রাহক একটি CA এবং তালিকাভুক্তি টুল পরিচালনা বা সংহত করেন | ম্যানেজড PKI প্রদান এবং পুনর্নবীকরণ স্বয়ংক্রিয় করতে পারে; কভারেজে ক্লায়েন্ট এবং সার্ভার অন্তর্ভুক্ত কিনা তা যাচাই করুন |
| স্কেলিং স্থিতিস্থাপকতা | গ্রাহক সক্ষমতার পরিমাপ নির্ধারণ করেন এবং রিসোর্স যোগ করেন | প্রোভাইডার চুক্তির সীমার মধ্যে পরিষেবা ক্ষমতা পরিচালনা করে; প্রমাণীকরণের চাপ (authentication bursts) পরীক্ষা করুন |
পার্থক্যটি হল অপারেশনাল ওনারশিপ, ভিন্ন কোনো অথরাইজেশন প্রোটোকল নয়। RFC Editor-এর RADIUS কালেকশন অ্যাক্সেস সরঞ্জাম এবং শেয়ার্ড অথেন্টিকেশন সার্ভিসের মধ্যকার পৃথকীকরণকে নথিভুক্ত করে। যেকোনো ডিপ্লয়মেন্ট মডেল কার্যকরভাবে সেই পৃথকীকরণ ব্যবহার করতে পারে।
ক্লাউড হোস্টিং আপনার টিমের কাজের চাপ থেকে সার্ভার অ্যাডমিনিস্ট্রেশনের ঝামেলা দূর করে। তবে এটি ক্লায়েন্ট কনফিগারেশন, নীতি পরীক্ষা, ট্রাবলশুটিং বা কোনো ত্রুটিপূর্ণ আইডেন্টিটি কানেক্টরের দায়িত্ব দূর করে না। একইভাবে, অন-প্রিমাইজ ডেপ্লয়মেন্ট মানেই স্বয়ংক্রিয়ভাবে দুর্বল প্রাপ্যতা নয়: যেখানে WAN স্বাধীনতা একটি কঠোর শর্ত, সেখানে একটি সুপরিচালিত স্থানীয় পরিষেবা উপযুক্ত হতে পারে।
ভুল বাইনারি এড়িয়ে চলুন
হাইব্রিড ডিজাইনগুলির বিষয়টি গুরুত্ব সহকারে বিবেচনা করা উচিত। সমর্থিত লোকাল প্রক্সি সহ একটি ক্লাউড পলিসি সার্ভিস লোকাল অথেন্টিকেশন পাথ বজায় রাখতে পারে, তবে শুধুমাত্র একটি ফরওয়ার্ডিং প্রক্সি অফলাইন অথেন্টিকেশন প্রদান করে না। এটি ক্রেডেনশিয়াল যাচাই করতে, অনুমোদন ক্যাশে করতে, অ্যাট্রিবিউট সংরক্ষণ করতে এবং আপস্ট্রিম অ্যাক্সেস ছাড়াই ক্যাশে মেয়াদ শেষ হওয়া কার্যকর করতে পারে কিনা তা নিশ্চিত করুন।
আইডেন্টিটি ইন্টিগ্রেশনও একইভাবে পুঙ্খানুপুঙ্খভাবে পরীক্ষা করা প্রয়োজন। SAML এবং OAuth কিন্তু EAP ক্রেডেনশিয়াল যাচাইকরণের সাথে পরিবর্তনযোগ্য নয়। একটি সংযোগকারী যা গ্রুপ ইমপোর্ট করে বা পোর্টাল সাইন-ইন সমর্থন করে, তা আপনার ক্লায়েন্টদের ব্যবহৃত পাসওয়ার্ড-ভিত্তিক EAP পদ্ধতি যাচাই নাও করতে পারে। সুনির্দিষ্ট প্রমাণীকরণ প্রক্রিয়া সম্পর্কে জানুন, যার মধ্যে কোন সিস্টেম ক্রেডেনশিয়াল পরিচালনা করে এবং একটি সংযোগের সময় এটি কোন নির্ভরতাগুলোর সাথে যোগাযোগ করে তা অন্তর্ভুক্ত রয়েছে।
ম্যানেজড PKI-ও কোনো একক বা অভিন্ন পরিষেবা নয়। সার্ভার-সার্টিফিকেট পুনর্নবীকরণ কার্যকর, কিন্তু এটি ক্লায়েন্ট এনরোলমেন্ট, ট্রাস্ট-প্রোফাইল বিতরণ, ডিভাইস পুনরুদ্ধার বা অফবোর্ডিং সমস্যার সমাধান করে না।
- অপারেশনাল সুবিধার জন্য ক্লাউড বেছে নিন: যখন আইডেন্টিটি ইতিমধ্যেই একটি ক্লাউড প্ল্যাটফর্মে থাকে এবং কর্মীরা প্রমাণীকরণ সার্ভার পরিচালনা করতে চান না, তখন এটি সুবিধাজনক।
- নির্দিষ্ট প্রয়োজনীয়তার জন্য স্থানীয় সক্ষমতা বজায় রাখুন: WAN-স্বাধীন অ্যাডমিশন, অস্বাভাবিক ইন্টিগ্রেশন বা কঠোর ডেটা প্রসেসিং সীমাবদ্ধতা থাকলে এটি যুক্তিযুক্ত হতে পারে।
- শেয়ার্ড রেসপনসিবিলিটি নথিবদ্ধ করুন: চুক্তির আগে সার্ভিস সংক্রান্ত ঘটনা, নেটওয়ার্ক ট্রান্সপোর্ট, এনরোলমেন্ট এবং পলিসি সংক্রান্ত ত্রুটির দায়িত্ব নির্ধারণ করুন।
স্বয়ংক্রিয় আপডেটগুলিকে শূন্য ব্যাঘাতের প্রতিশ্রুতি হিসেবে বা মাল্টি-রিজিয়ন হোস্টিংকে আপনার কন্ট্রোলারগুলি সঠিকভাবে ফেইলওভার করবে তার প্রমাণ হিসেবে গ্রহণ করবেন না। নথিবদ্ধ আচরণের প্রয়োজনীয়তা উল্লেখ করুন এবং আপনার সরঞ্জাম দিয়ে তা প্রদর্শন করুন।
পরিচয়ের বৈশিষ্ট্যগুলি কীভাবে নেটওয়ার্ক সেগমেন্টেশন পরিচালনা করে
প্রমাণীকরণ পরিচয় প্রতিষ্ঠা করে। অনুমোদন নির্ধারণ করে যে সেই পরিচয় কী ধরনের নেটওয়ার্ক অ্যাক্সেস পাবে। অ্যাক্সেস পয়েন্টটি ডিভাইসের EAP আদান-প্রদান RADIUS-এ পাঠায়; পরিষেবাটি প্রমাণীকরণ পদ্ধতি যাচাই করে এবং পলিসির বিপরীতে আইডেন্টিটি তথ্য মূল্যায়ন করে।
নিম্নলিখিত প্রবাহটিতে জড়িত উপাদানগুলি দেখানো হয়েছে। RadSec একটি সুস্পষ্ট ট্রান্সপোর্ট পছন্দ, এটি ক্লাউড হোস্টিংয়ের কোনো স্বয়ংক্রিয় বৈশিষ্ট্য নয়।
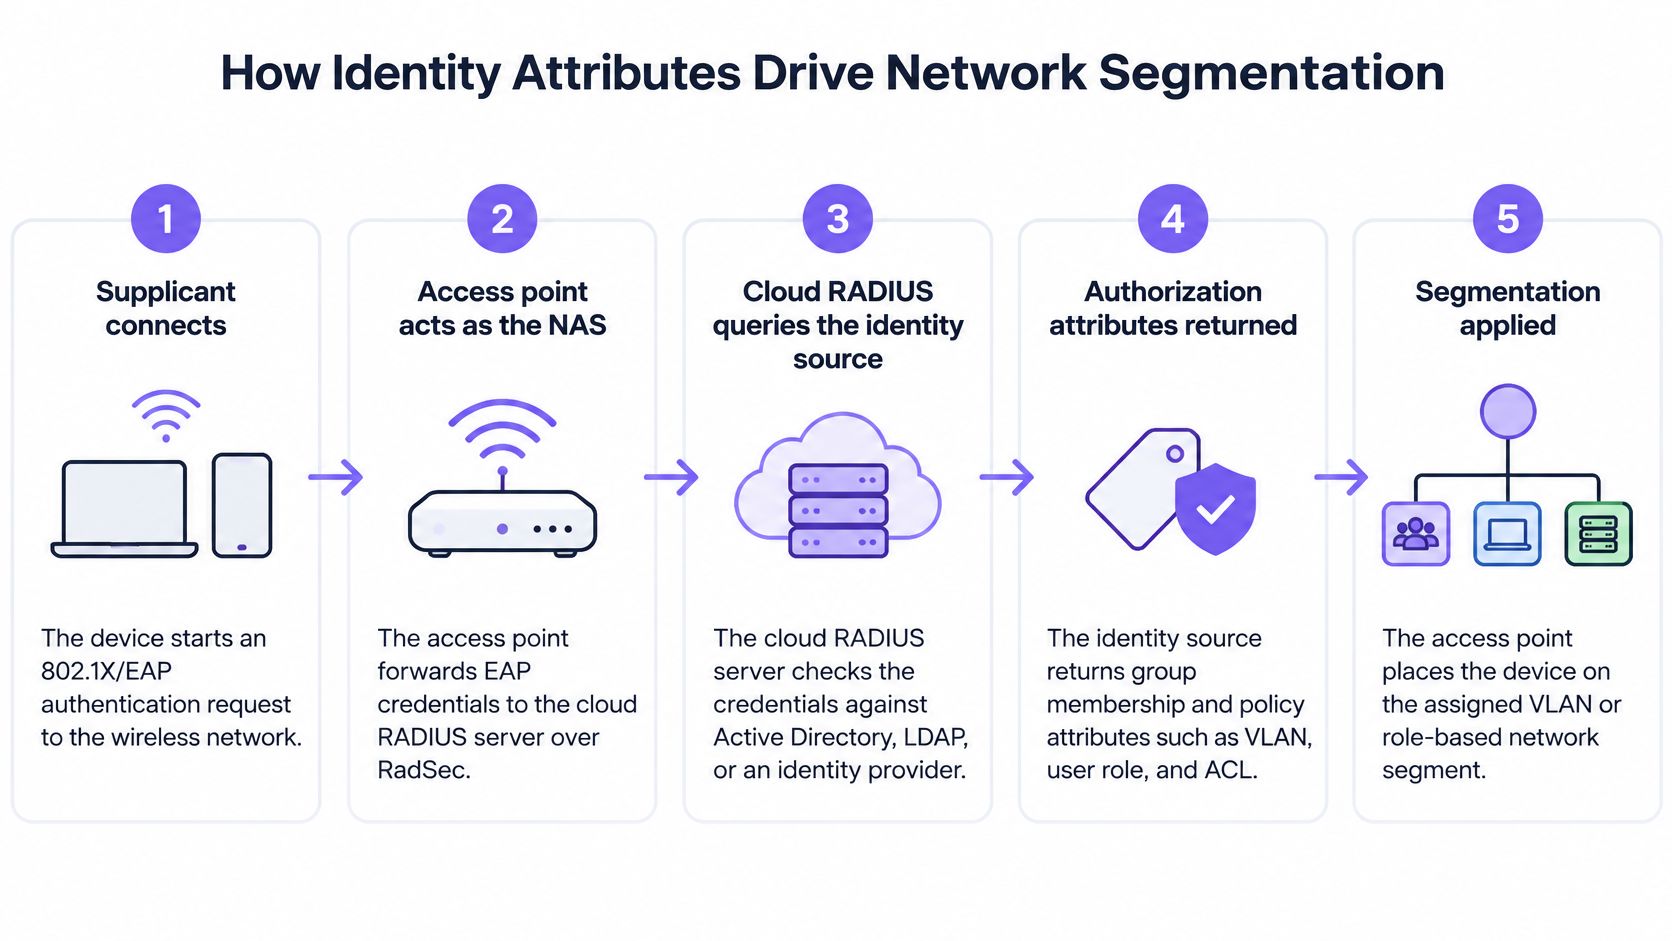
আইডেন্টিটি উৎস গ্রুপ মেম্বারশিপের মতো তথ্য সরবরাহ করে; RADIUS অনুমোদনের প্রতিক্রিয়া তৈরি করে। EAP-TLS-এর ক্ষেত্রে, ক্লায়েন্ট সার্টিফিকেটের উপর যাচাইকরণ কেন্দ্রিক হয়, যদিও পলিসি মূল্যায়নে ডিরেক্টরি তথ্যও ব্যবহার করা হতে পারে।
| অ্যাট্রিবিউট বা অ্যাট্রিবিউট ফ্যামিলি | ব্যবহারিক ফলাফল |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | টানেল-অ্যাট্রিবিউট কম্বিনেশন ব্যবহার করে নির্ধারিত VLAN চিহ্নিত করুন |
| Session-Timeout | অনুমোদিত সেশনের সময়সীমা সীমাবদ্ধ করে |
| Filter-Id | একটি ফিল্টার বা ACL-এর নাম দেয় যা এনফোর্সমেন্ট ডিভাইসটির পক্ষে বোঝা আবশ্যক |
| Vendor-Specific অ্যাট্রিবিউটগুলি | সমর্থিত ভেন্ডর পলিসিগুলি বহন করে, যেমন ব্যান্ডউইথ নিয়ন্ত্রণ বা ডিভাইস-নির্দিষ্ট সেটিংস |
অ্যাট্রিবিউট ডিকশনারি এবং পলিসি ম্যাপিংগুলিকে নিয়ন্ত্রিত কনফিগারেশন হিসেবে বিবেচনা করুন। RFC 2865-এর এক্সটেনসিবল অ্যাট্রিবিউট মডেল অথরাইজেশন ডেটা সমর্থন করে, তবে একটি সফল Access-Accept এটি প্রমাণ করে না যে অ্যাক্সেস পয়েন্টটি নির্ধারিত সেগমেন্ট প্রয়োগ করেছে।
কেবল লগইন নয়, এর ফলে প্রাপ্ত অ্যাক্সেসটি পরীক্ষা করুন
একটি কাল্পনিক হাসপাতালের ক্ষেত্রে, কর্মীরা ভূমিকা-উপযুক্ত ক্লিনিকাল অ্যাক্সেস সহ কর্মীদের VLAN পেতে পারেন, ঠিকাদাররা শুধুমাত্র ইন্টারনেট-ভিত্তিক সেগমেন্ট এবং মেডিকেল IoT একটি সীমাবদ্ধ ডিভাইস সেগমেন্ট পেতে পারে। যেসব ডিভাইসে MAC অথেন্টিকেশন বাইপাস প্রয়োজন, সেগুলির ক্ষেত্রে স্পষ্ট ব্যতিক্রমের প্রয়োজন হয়, কারণ একটি MAC অ্যাড্রেস পরিচয়ের কোনো শক্তিশালী প্রমাণ নয়।
নির্ধারিত VLAN, DHCP স্কোপ, রাউটিং এবং প্রকৃতপক্ষে অনুমোদিত গন্তব্যগুলি যাচাই করুন। VLAN সেগমেন্টেশন গাইড আইডেন্টিটি নীতিকে নেটওয়ার্ক বাউন্ডারির সাথে সংযুক্ত করার জন্য দরকারী তথ্য প্রদান করে।
সংযুক্ত ভিডিওটিতে অ্যাক্সেস ওয়ার্কফ্লোটির আরেকটি রূপ দেখানো হয়েছে।
ডায়নামিক অ্যাসাইনমেন্ট SSID স্প্রল কমাতে পারে, কিন্তু শুধুমাত্র তখনই যখন অন্তর্নিহিত VLAN এবং ফিল্টারগুলি নির্ধারিত সম্পূর্ণ পথ জুড়েই বজায় থাকে। প্রচলিত RADIUS-এর ক্ষেত্রে, মনিটরিং এবং পুনরায় চেষ্টার (retry) আচরণের পাশাপাশি, UDP 1812 অথেন্টিকেশন এবং UDP 1813 অ্যাকাউন্টিং-এর জন্য সুস্পষ্টভাবে ফায়ারওয়াল নিয়ম ডিজাইন করুন। সাধারণ HTTPS কানেক্টিভিটি RADIUS রিচ্যাবিলিটি স্থাপন করে না।
আপটাইম SLA-র বাইরে প্রমাণীকরণের স্থিতিস্থাপকতা
প্ল্যাটফর্ম আপটাইম এবং সফল ব্যবহারকারী প্রমাণীকরণ দুটি ভিন্ন পরিমাপ। একজন প্রদানকারী তার পরিষেবার প্রতিশ্রুতি পূরণ করতে পারে, অথচ একটি প্রপার্টি কর্মীদের প্রবেশাধিকার দিতে ব্যর্থ হতে পারে কারণ তাদের স্থানীয় সার্কিট বিকল হয়ে গেছে।
Cloud4Wi ক্লাউড-বনাম-অন-প্রিমাইজ আলোচনা স্পষ্ট করে যে প্রাপ্যতার পরিকল্পনায় কেন স্থানীয় সংযোগ, আইডেন্টিটি নির্ভরতা, ক্যাশড অ্যাক্সেস এবং ফলব্যাক নিরাপত্তা অন্তর্ভুক্ত থাকতে হবে। ক্লাউড এন্ডপয়েন্টটি সচল দেখাচ্ছে এমন ড্যাশবোর্ডের ওপর নির্ভর না করে এই ব্যর্থতার সীমাগুলোর ওপর ভিত্তি করে আপনার গ্রহণযোগ্যতা পরীক্ষাগুলো তৈরি করুন।
ব্যর্থতার ধরণ এবং ফলব্যাক বিকল্পসমূহ
| ব্যর্থতা | কারা পুনরায় সংযোগ করে | ফলব্যাক |
|---|---|---|
| ভেন্যু WAN ডাউন | বিদ্যমান সেশনগুলি বজায় থাকতে পারে; পুনরায় সংযোগের জন্য একটি সমর্থিত স্থানীয় প্রমাণীকরণ ব্যবস্থার প্রয়োজন | স্থানীয় প্রমাণীকরণ প্রক্সি বা কঠোরভাবে সীমাবদ্ধ জরুরি PSK |
| আইডেন্টিটি প্রোভাইডার বিভ্রাট | লাইভ আইডেন্টিটি বৈধকরণের প্রয়োজন এমন অনুরোধগুলি ব্যর্থ হয়; নীতিতে কোনও লাইভ নির্ভরতা না থাকলে সার্টিফিকেট-ভিত্তিক অনুরোধগুলি চলতে পারে | যেখানে সমর্থিত সেখানে সীমাবদ্ধ ক্যাশড অনুমোদন |
| CA বা MDM বিভ্রাট | বৈধ সার্টিফিকেট থাকা ডিভাইসগুলি সাধারণত প্রমাণীকরণ করতে পারে; নথিভুক্তি এবং পুনর্নবীকরণ ব্যাহত হয় | সময় থাকতে পুনর্নবীকরণ করুন এবং একটি নথিভুক্ত রিকভারি ওয়ার্কফ্লো প্রদান করুন |
| AP-থেকে-RADIUS পাথ অবরুদ্ধ | অবরুদ্ধ ট্রান্সপোর্ট ব্যবহারকারী ক্লায়েন্টরা নতুন প্রমাণীকরণ সম্পন্ন করতে পারে না | সমর্থিত RadSec পাথ, বিকল্প এন্ডপয়েন্ট, বা স্থানীয় পরিষেবা |
একটি ক্যাশড সেশন ক্যাশড প্রমাণীকরণের সমতুল্য নয়। ইতিমধ্যে সংযুক্ত একটি ল্যাপটপকে অনলাইনে রাখা রোমিং, পুনরায় চালু বা পুনরায় প্রমাণীকরণের সময়সীমা পৌঁছানোর পরে এটি আবার সংযোগ করতে পারবে কিনা সে সম্পর্কে খুব কম ধারণা দেয়।
একইভাবে, একটি IdP বিভ্রাট অগত্যা প্রতিটি EAP-TLS অনুরোধ বন্ধ করে দেয় না। পরিষেবাটির একটি লাইভ গ্রুপ লুকআপ, অ্যাকাউন্ট-স্ট্যাটাস চেক, বা বাহ্যিক প্রত্যাহার পরিষেবা প্রয়োজন কিনা তা নির্ধারণ করুন। সমস্ত পদ্ধতি একই নির্ভরতা ভাগ করে এমনটা ধরে নেওয়ার পরিবর্তে প্রকৃত পলিসি পরীক্ষা করুন।
ডিগ্রেডেড অপারেশন সুস্পষ্ট করুন
প্রতিটি ফলব্যাকের জন্য, VLAN অ্যাসাইনমেন্ট, পলিসির নতুনত্ব এবং প্রত্যাহার-এর ক্ষেত্রে কী ঘটে তা রেকর্ড করুন। ক্যাশ করা অনুমোদন ছাড়া একটি ক্যাশ করা আইডেন্টিটি ভুল নেটওয়ার্কে চলে যেতে পারে। একটি অফলাইন অনুমোদন ক্যাশ এমন কাউকে অ্যাক্সেস প্রদান চালিয়ে যেতে পারে যার অ্যাকাউন্ট শেষ সিঙ্ক্রোনাইজেশনের পরে নিষ্ক্রিয় করা হয়েছিল।
একটি জরুরি অ্যাক্সেস পদ্ধতি তখনই গ্রহণযোগ্য হয় যখন এর হ্রাসকৃত সুবিধা, সক্রিয়করণকারী এবং অপসারণের প্রক্রিয়া নথিবদ্ধ থাকে।
একটি স্থানীয় প্রক্সি শুধুমাত্র সেই সীমা পর্যন্ত সাহায্য করে যেখানে তার অফলাইন ফাংশনগুলি প্রয়োজনীয় প্রমাণীকরণ পদ্ধতিকে সমর্থন করে। ক্লাউড এন্ডপয়েন্ট ফেইলওভার প্রদানকারী-পক্ষের ব্যর্থতার সমাধান করে; এটি একটি ব্যর্থ ভেন্যু সার্কিট মেরামত করতে পারে না। একটি সেকেন্ডারি WAN পাথ সংযোগ সমস্যার সমাধান করে, তবে অনুপলব্ধ আইডেন্টিটি নির্ভরতা ঠিক করতে পারবে না।
যেখানে সমর্থিত, সেখানে ট্রান্সপোর্ট সুরক্ষিত করতে এবং উন্মুক্ত লিগ্যাসি UDP পাথের ওপর নির্ভরতা এড়াতে RadSec, TLS-এর ওপর RADIUS ব্যবহার করুন। যেখানে UDP ব্লক করা থাকে সেখানে এটি বিকল্প সমাধান প্রদান করতে পারে, তবে এটি প্রতিটি ফায়ারওয়াল বাইপাস করতে বা বিকল WAN সংযোগ পুনরুদ্ধার করতে পারবে না। যেখানে নেটিভ সমর্থন নেই, সেখানে কোনো অবিশ্বস্ত নেটওয়ার্কে অরক্ষিতভাবে লিগ্যাসি RADIUS পাঠানোর চেয়ে একটি সুরক্ষিত টানেল বা উপযুক্ত প্রক্সি মূল্যায়ন করুন।
একটি নিয়ন্ত্রিত পরিবর্তন উইন্ডোর সময় বিভ্রাট পরীক্ষা চালান। একটি নতুন ডিভাইস, একটি প্রত্যাবর্তনকারী ডিভাইস এবং একটি প্রত্যাহার করা পরিচয় অন্তর্ভুক্ত করুন, তারপর সংযোগ ফিরে আসার পরে প্রবেশাধিকার, বিভাজন এবং পুনরুদ্ধার যাচাই করুন।
সার্টিফিকেট লাইফসাইকেল এবং ডিভাইস নথিভুক্তকরণের বাস্তবতা
পাসওয়ার্ডহীন WiFi-এর ক্ষেত্রেও একটি সম্পূর্ণ ক্রিডেনশিয়াল লাইফসাইকেল প্রয়োজন। EAP-TLS-এর জন্য বিশ্বস্ত সার্টিফিকেশন অথরিটি, সঠিকভাবে কনফিগার করা ক্লায়েন্ট প্রোফাইল, এনরোলমেন্ট, পুনর্নবীকরণ এবং একটি কার্যকর প্রত্যাহার প্রক্রিয়া প্রয়োজন। Keytos ক্লাউড RADIUS আলোচনায় PKI এবং ডিপ্লয়মেন্টের ওপর নির্ভরশীলতাগুলিকে সার্ভিস পরিচালনার অপরিহার্য অংশ হিসেবে চিহ্নিত করা হয়েছে, যা কোনো ঐচ্ছিক অতিরিক্ত সুবিধা নয়।
ক্লায়েন্ট প্রোফাইলগুলিকে অবশ্যই প্রত্যাশিত RADIUS সার্ভার পরিচয় এবং ট্রাস্ট চেইন যাচাই করতে হবে। সার্ভার বৈধকরণ কনফিগার না করে একটি সার্টিফিকেট ইনস্টল করলে পারস্পরিক প্রমাণীকরণের একটি গুরুত্বপূর্ণ অংশ অসম্পূর্ণ থেকে যায়।
প্রতিটি লাইফসাইকেল সংক্রান্ত কাজের জন্য একজন দায়িত্বপ্রাপ্ত ব্যক্তি নির্ধারণ করুন
- প্রদান (Issuance): কারা কর্পোরেট, BYOD, কন্ট্রাক্টর এবং IoT ডিভাইস এনরোল করবে তা নির্ধারণ করুন। যেখানে উপযুক্ত সেখানে MDM-সমর্থিত এনরোলমেন্ট বা SCEP-এর মতো কোনো সমর্থিত প্রোটোকল ব্যবহার করুন; ওয়ার্কফ্লো নির্বাচন করার আগে ক্লায়েন্ট সাপোর্ট নিশ্চিত করুন।
- পুনরুদ্ধার (Recovery): নন-ডোমেন ডিভাইসগুলির জন্য এবং যে ব্যবহারকারীদের মেয়াদোত্তীর্ণ সার্টিফিকেটের কারণে এনরোলমেন্ট সার্ভিসে পৌঁছাতে সমস্যা হচ্ছে, তাদের জন্য একটি বুটস্ট্র্যাপ পাথ প্রদান করুন।
- অফবোর্ডিং (Offboarding): সমর্থিত ডিসকানেক্ট বা CoA আচরণের মাধ্যমে ক্রিডেনশিয়াল প্রত্যাহার করুন এবং সক্রিয় সেশনগুলি বন্ধ করুন। শুধুমাত্র সার্টিফিকেট প্রত্যাহার করলেই কোনো লাইভ সংযোগ শেষ নাও হতে পারে।
- সামঞ্জস্য (Compatibility): প্রয়োজনীয় EAP, TLS, RadSec এবং ওয়্যারলেস নিরাপত্তা সেটিংসের বিপরীতে অপেক্ষাকৃত পুরোনো ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্টগুলি পরীক্ষা করুন।
মেয়াদ শেষ হওয়ার আগেই পুনর্নবীকরণের সময় নির্ধারণ করুন এবং শুধুমাত্র আসন্ন মেয়াদ শেষ হওয়ার বিষয়ে নয়, ব্যর্থ এনরোলমেন্টের ক্ষেত্রেও সতর্কতা জারি করুন। একটি বর্ধিত পুনর্নবীকরণ উইন্ডো ডিভাইসগুলিকে সাময়িক MDM বিঘ্ন কাটিয়ে উঠতে সাহায্য করে, তবে এটি এনরোলমেন্ট পরিষেবা পুনরুদ্ধার করবে না।
অপারেশনাল সেফগার্ড: কেবল প্রতিদিন চেক ইন করা ডিভাইসেই নয়, অফলাইনে থাকা ডিভাইসেও পুনর্নবীকরণ পরীক্ষা করুন।
খরচের মডেল এবং সামগ্রিক মালিকানা
On-premise RADIUS ইনফ্রাস্ট্রাকচার এবং পরিচালনার জন্য শ্রম আপনার বাজেটের উপর চাপিয়ে দেয়। ক্লাউড RADIUS পরিষেবার হোস্টিংকে সাবস্ক্রিপশনে স্থানান্তরিত করে, তবে এটি প্রতিটি স্থানীয় খরচ দূর করে না।
প্রাপ্যতা, এনরোলমেন্ট, লগিং এবং সহায়তার জন্য একই প্রয়োজনীয়তা ব্যবহার করে আপনার প্রত্যাশিত হার্ডওয়্যার রিফ্রেশ চক্রে উভয় মডেলের তুলনা করুন। একটি প্রাথমিক প্রমাণীকরণ সার্ভার এবং একটি পরিচালিত আইডেন্টিটি-অ্যাক্সেস পরিষেবা সমতুল্য কোট নয়।
| খরচের বিভাগ | তুলনায় অন্তর্ভুক্ত করুন |
|---|---|
| অন-প্রিমিস অবকাঠামো | কম্পিউট, অপারেটিং-সিস্টেম এবং অ্যাপ্লিকেশন লাইসেন্সিং, ব্যাকআপ, পর্যবেক্ষণ এবং ডিজাস্টার রিকভারি |
| ক্লাউড সাবস্ক্রিপশন | বিলিং ইউনিট, ন্যূনতম প্রতিশ্রুতি, অন্তর্ভুক্ত প্রমাণীকরণ পদ্ধতি, সহায়তা এবং পরিষেবা সীমা |
| স্থিতিস্থাপকতা | স্থানীয় প্রক্সি সংস্থান, বিকল্প সংযোগ এবং জরুরি-অ্যাক্সেস পরিচালনা |
| ডিভাইসের জীবনচক্র | MDM, নথিভুক্তি টুলিং, সার্টিফিকেট রিকভারি এবং লেগ্যাসি-ক্লায়েন্ট সহায়তা |
| নেটওয়ার্ক সামঞ্জস্যতা | ফার্মওয়্যার কাজ, RadSec প্রক্সিং এবং প্রয়োজনে সরঞ্জাম প্রতিস্থাপন |
| ইঞ্জিনিয়ারিং | মাইগ্রেশন, নীতি রূপান্তর, গ্রহণযোগ্যতা পরীক্ষা, ঘটনার সমাধান এবং ডকুমেন্টেশন |
ক্লাউড RADIUS প্রাইসিং গাইড বাণিজ্যিক তুলনা গঠন করতে সাহায্য করে। উদ্ধৃতিগুলি একই জিনিস গণনা করে ধরে নেওয়ার পরিবর্তে বর্তমান মূল্য নির্ধারণ এবং বিলিং ইউনিটটি একজন ব্যবহারকারী, ডিভাইস, সাইট বা অ্যাক্সেস পয়েন্ট কিনা তা নিশ্চিত করুন।
কী কী অন্তর্ভুক্ত এবং কী কী বাদ দেওয়া হয়েছে তার একটি লিখিত তালিকা চান। বিশেষ করে, ক্লায়েন্ট তালিকাভুক্তি থেকে সার্টিফিকেট প্রদান এবং সাপোর্ট রেসপন্স থেকে সার্ভিসের উপলব্ধতাকে আলাদা রাখুন।
বিদ্যমান সার্ভারের মূল্য ইতিমধ্যে পরিশোধ করা হয়েছে বলেই কর্মীদের কাজের সময়ের মূল্য শূন্য হিসেবে বিবেচনা করবেন না। একইভাবে, মাইগ্রেশন রক্ষণাবেক্ষণের কাজ বা অবকাঠামো বন্ধ না করা পর্যন্ত তাত্ত্বিক শ্রম সাশ্রয় গণনা করবেন না।
বেছে নেওয়ার আগে আপনার ডিপ্লয়মেন্টের প্রয়োজনীয়তা যাচাই করুন
যে দলগুলি নেটওয়ার্ক পরিচালনা করবে তাদের মালিকানাধীন লিখিত প্রয়োজনীয়তা দিয়ে ভেন্ডর মূল্যায়ন শুরু করুন। একটি পরিষ্কার ল্যাপটপ এবং একক অ্যাক্সেস পয়েন্ট ব্যবহার করে দেখানো ডেমো একটি মিশ্র এস্টেটের জন্য পর্যাপ্ত প্রমাণ নয়।
প্রযুক্তিগত পর্যালোচনা সংগঠিত করতে এই চেকলিস্টটি ব্যবহার করুন, তারপর আপনার সাইট-নির্দিষ্ট ব্যর্থতা এবং পুনরুদ্ধারের প্রয়োজনীয়তাগুলো যোগ করুন।
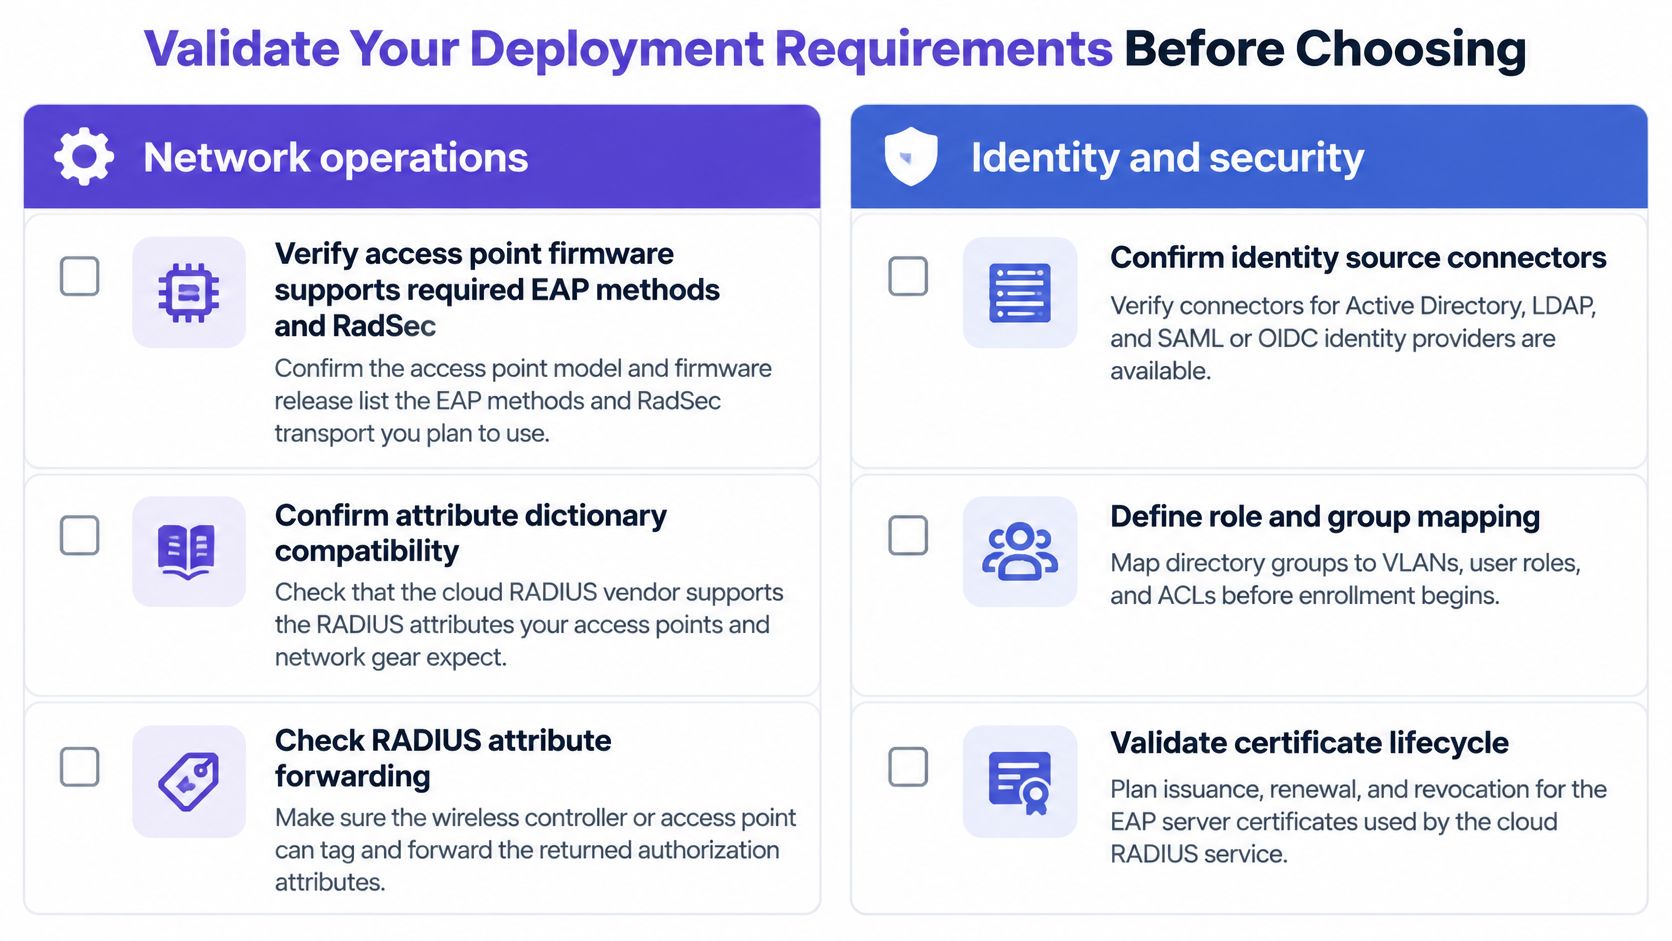
ভূমিকা অনুযায়ী গ্রহণযোগ্যতার মানদণ্ড বরাদ্দ করুন
- নেটওয়ার্ক ক্রিয়াকলাপ: অ্যাক্সেস পয়েন্ট মডেল ও ফার্মওয়্যার, প্রয়োজনীয় EAP হ্যান্ডলিং, ট্রান্সপোর্ট সহায়তা এবং অ্যাট্রিবিউট ডিকশনারি রেকর্ড করুন। এন্ডপয়েন্ট ফেইলওভার প্রদর্শন করুন, ফেরত আসা অ্যাট্রিবিউটগুলি পরীক্ষা করুন এবং ট্র্যাফিক পরীক্ষার মাধ্যমে প্রয়োগ যাচাই করুন।
- আইডেন্টিটি এবং সুরক্ষা: ক্লায়েন্ট প্রোফাইলে CA ট্রাস্ট এবং প্রত্যাশিত সার্ভারের নাম অডিট করুন। অ্যাকাউন্ট-নিষ্ক্রিয়করণ এবং সেশন-সমাপ্তির আচরণ পরিমাপ করুন, এবং লগ এক্সপোর্ট, ধারণ ও অ্যাক্সেস নিয়ন্ত্রণ নিশ্চিত করুন।
- সুযোগ-সুবিধা এবং সম্পত্তি ব্যবস্থাপনা: কর্মী, অতিথি, ভাড়াটে, কনসেশন এবং IoT-কে অনুমোদিত অ্যাক্সেস নীতির সাথে ম্যাপ করুন। প্রতিটি গোষ্ঠীর জন্য একজন অনবোর্ডিং মালিক এবং একজন অনুমোদিত ব্যক্তির নাম নির্ধারণ করুন যিনি জরুরি অ্যাক্সেস সক্রিয় করতে পারেন।
- পরিষেবা ব্যবস্থাপনা: এস্কেলেশন সীমা, রোলব্যাক শর্তাবলী এবং প্রমাণীকরণ সংক্রান্ত ঘটনা বন্ধ করার জন্য প্রয়োজনীয় প্রমাণ নথিভুক্ত করুন।
মিশ্র এস্টেটের জন্য, আমাদের Purple Access ক্লাউড ওভারলে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet অ্যাক্সেস পয়েন্ট সমর্থন করে। আমাদের Cloud RADIUS সাধারণত একটি উইকএন্ডের মধ্যেই Cisco ISE, Aruba ClearPass, Microsoft NPS এবং FreeRADIUS-এর বিকল্প হিসেবে কাজ করে, সাথে থাকে পরিচালিত PKI যা প্রতিটি সার্টিফিকেট ইস্যু এবং স্বয়ংক্রিয়ভাবে পুনর্নবীকরণ করে। নীতি অনুমোদন এবং ডিভাইস যাচাইয়ের জন্য প্রয়োজনীয় সময় থেকে এই মাইগ্রেশন উইন্ডোটিকে আলাদা হিসেবে গণ্য করুন।
প্রতিনিধিত্বমূলক পরিচালিত ল্যাপটপ, ফোন, BYOD এবং সীমাবদ্ধ IoT সরঞ্জাম সহ একটি পাইলট চালান। ফেইলিওর ম্যাট্রিক্স পরীক্ষা করুন, চাপের মধ্যে অথেন্টিকেশনের সাফল্য ও পুনরুদ্ধারের সময় পরিমাপ করুন এবং ফলাফলস্বরূপ অ্যাক্সেস অনুমতিগুলি যাচাই করুন। শুধুমাত্র তখনই রোলআউট অনুমোদন করুন যখন আপনার দল একটি ব্যর্থ যোগদান এবং একটি ভুলভাবে অনুমোদিত সফল যোগদান উভয়ই ব্যাখ্যা করতে পারবে।
Purple Access আপনার বিদ্যমান ওয়্যারলেস পরিকাঠামোতে পরিচয়-চালিত অ্যাক্সেসের জন্য পরিচালিত ক্লাউড RADIUS এবং PKI অফার করে। ইঞ্জিনিয়ার-নেতৃত্বাধীন একটি ডিজাইন সেশনের ব্যবস্থা করতে Purple Access দেখুন, যেখানে আপনার অ্যাক্সেস পয়েন্ট ইনভেন্টরি, আইডেন্টিটি ফ্লো এবং বিভ্রাট সম্পর্কিত প্রয়োজনীয়তাগুলি তুলে ধরা যাবে যাতে মাইগ্রেশনের আগে আপনি একটি পরিমাপযোগ্য পাইলট সংজ্ঞায়িত করতে পারেন।


