
Remote authentication dial in user services সম্পর্কে বিস্তারিত
Published

একজন কর্মীর ল্যাপটপ স্বয়ংক্রিয়ভাবে আপনার কর্পোরেট WiFi-এ যুক্ত হয়, একজন অতিথি ইন্টারনেট অ্যাক্সেস পান এবং একটি পেমেন্ট টার্মিনাল একই অ্যাক্সেস পয়েন্টগুলির মাধ্যমে সংযুক্ত হয়। এরপর কেউ প্রশ্ন করেন যে অতিথি কেন টার্মিনালে পৌঁছাতে পারছেন না, অথবা আপনার প্রমাণীকরণ পরিষেবা অফলাইনে চলে গেলে কী হবে। শুধুমাত্র একটি সফল সংযোগ এই দুটি প্রশ্নের কোনওটিরই উত্তর দেয় না।
ঠিক এখানেই remote authentication dial in user services, যা সাধারণত RADIUS নামে পরিচিত, গুরুত্বপূর্ণ হয়ে ওঠে। RADIUS-কে কেবল একটি লগইন সার্ভার হিসেবে না দেখে সামগ্রিক দৃষ্টিভঙ্গি থেকে বোঝা কার্যকর। এটি পরিচিতি এবং নেটওয়ার্ক অ্যাক্সেসের মধ্যকার একটি সিদ্ধান্ত বিন্দু, যার ওপর নির্ভর করে একটি ডিভাইস কোন সেগমেন্টে প্রবেশ করবে, এটি কী নাগাল পেতে পারে, এবং কোনও উত্তর না এলে আপনার সরঞ্জামের কী করা উচিত।
সূচিপত্র
- RADIUS কী এবং তিনটি AAA কাজ
- কীভাবে একটি অ্যাক্সেস অনুরোধ ডিভাইস থেকে সার্ভারে পৌঁছায়
- কীভাবে RADIUS প্রতিটি ডিভাইসকে তার নিজস্ব সেগমেন্টে রাখে
- TACACS+ এবং Diameter-এর সাথে RADIUS-এর তুলনা
- RADIUS-এর সুরক্ষাগত সীমাবদ্ধতা এবং কীভাবে সুরক্ষা যাচাই করবেন
- নিরাপদ ব্যর্থতার ডিজাইন করুন এবং রোলআউটের আগে তা যাচাই করুন
RADIUS কী এবং তিনটি AAA কার্য
অ্যাক্সেস পয়েন্টে কাউকে কোনো পাসওয়ার্ড টাইপ না করেই আপনার কর্মীদের ল্যাপটপ সংযুক্ত হয়। এতে আপনার মোবাইল ডিভাইস ম্যানেজমেন্ট প্ল্যাটফর্ম বা MDM দ্বারা ইনস্টল করা একটি সার্টিফিকেট থাকতে পারে। ল্যাপটপটিকে যুক্ত করা হবে কি না এবং কোন অ্যাক্সেস পলিসি প্রয়োগ করা হবে, তা অ্যাক্সেস পয়েন্ট একটি RADIUS সার্ভারকে জিজ্ঞাসা করে।
RADIUS-এর সম্পূর্ণ রূপ হলো Remote Authentication Dial-In User Service। সঠিকভাবে বলতে গেলে, এটি একটি প্রোটোকল, নির্দিষ্ট কোনো সার্ভার পণ্য নয়। একটি RADIUS সার্ভার সেই প্রোটোকল প্রয়োগ করে এবং নেটওয়ার্ক ইকুইপমেন্টে অ্যাক্সেসের সিদ্ধান্ত জানায়।
একটি ভবনের অভ্যর্থনা ডেস্কের কথা ভাবুন। রিসেপশনিস্ট কর্মচারীদের ডিরেক্টরি বজায় না রাখলেও, ব্যাজ ইস্যু করার আগে এটি যাচাই করেন। ব্যাজটি হয়তো অভ্যর্থনা কক্ষ এবং মিটিং রুমগুলিতে প্রবেশের অনুমতি দিতে পারে, তবে অর্থ বিভাগে নয়।
RADIUS যে তিনটি AAA কার্য সম্পাদন করে
RADIUS সেই কাজটিকে authentication, authorization, and accounting-এ সংগঠিত করে, যাকে সম্মিলিতভাবে AAA বলা হয়।
| ফাংশন | এটি যে প্রশ্নের উত্তর দেয় | একটি সাধারণ উদাহরণ |
|---|---|---|
| Authentication | এটি কে বা কী? | একজন কর্মীর ল্যাপটপ একটি ডিভাইস সার্টিফিকেট উপস্থাপন করে |
| Authorization | এটি কী অ্যাক্সেস করতে পারে? | একটি ক্যাশিয়ার টিল সীমিত অ্যাক্সেস সহ নিজস্ব VLAN-এ স্থাপন করা হয় |
| Accounting | কী ঘটেছিল এবং কতক্ষণ ধরে ঘটেছিল? | সেশনের শুরু, সমাপ্তি এবং ব্যবহৃত ডেটা লগ করা হয় |
প্রমাণীকরণ এবং অনুমোদন পরস্পর পরিবর্তনযোগ্য নয়। একটি বৈধ পরিচয়ও অ্যাক্সেস পেতে অস্বীকৃত হতে পারে কারণ এটি সেই নেটওয়ার্কের পলিসি পূরণ করে না। একইভাবে, একটি স্বীকৃত পরিচয় স্বয়ংক্রিয়ভাবে অবাধ অ্যাক্সেস পাওয়া উচিত নয়।
অ্যাকাউন্টিং অনলাইনে ব্যবহারকারীর প্রতিটি কার্যকলাপ রেকর্ড করার পরিবর্তে সংযোগের একটি রেকর্ড তৈরি করে। সেশন আইডেন্টিফায়ার, টাইমস্ট্যাম্প এবং ব্যবহারের রেকর্ড অপারেটরদের অ্যাক্সেস তদন্ত করতে এবং সংযোগ বিচ্ছিন্নতার সমস্যা সমাধান করতে সহায়তা করে।
ডায়াগ্রামটি এই দায়িত্বগুলিকে পৃথক করে।
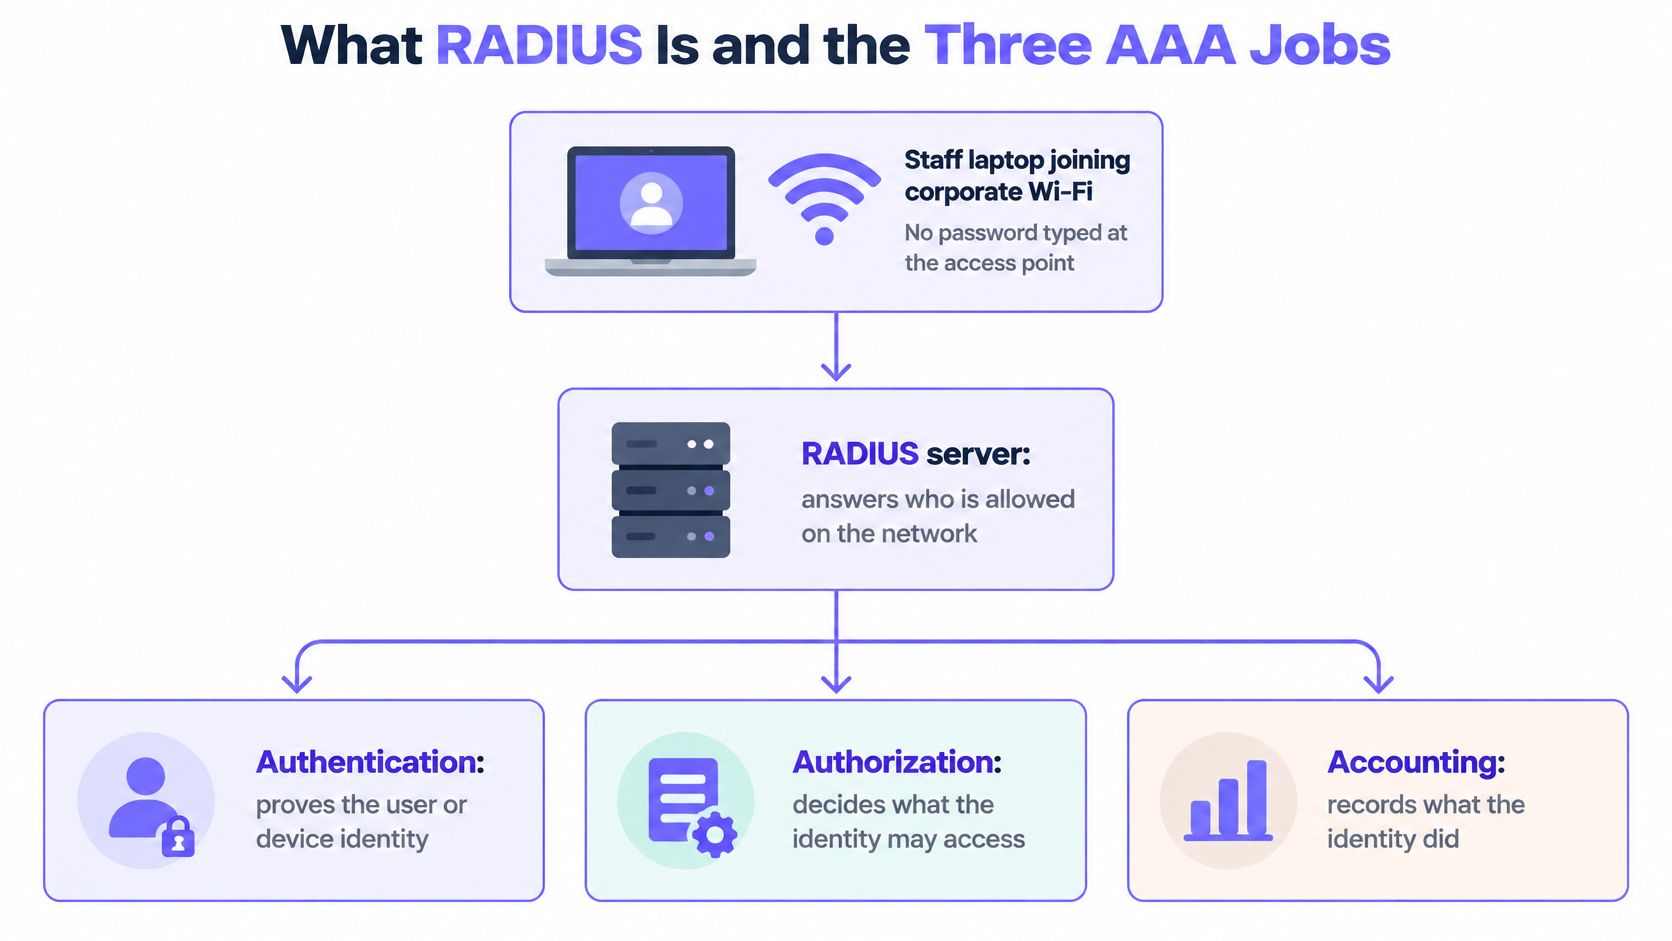
বিক্ষিপ্ত ডায়াল-আপ প্রমাণীকরণকে কেন্দ্রীভূত করতে ১৯৯০-এর দশকের শুরুতে RADIUS-এর উৎপত্তি হয়েছিল, তারপর এর কেন্দ্রীভূত মডেলটি ওয়্যারলেস, VPN এবং এন্টারপ্রাইজ নেটওয়ার্ক অ্যাক্সেসে প্রসারিত হয়েছিল, যা RADIUS স্পেসিফিকেশন এবং এর ঐতিহাসিক স্বীকৃতিগুলিতে নথিভুক্ত রয়েছে।
ব্যবহারিক পার্থক্য: RADIUS সার্ভার অ্যাক্সেসের সিদ্ধান্ত নেয়; নেটওয়ার্ক ইকুইপমেন্ট এটি কার্যকর করে।
পরিচয় সংক্রান্ত রেকর্ডগুলি একটি পৃথক ডিরেক্টরি বা ক্রেডেনশিয়াল সার্ভিসে থাকতে পারে। অ্যাক্সেস পয়েন্ট বা সুইচ হলো RADIUS ক্লায়েন্ট, এমন কোনও জায়গা নয় যেখানে আপনার সংস্থাকে তার পরিচয় সংক্রান্ত তথ্য সংরক্ষণ করতে হবে।
কীভাবে একটি অ্যাক্সেস অনুরোধ ডিভাইস থেকে সার্ভারে পৌঁছায়
প্রথমে বিভিন্ন পক্ষগুলিকে আলাদা করে শুরু করুন। supplicant হলো সেই ডিভাইস যা সংযোগের জন্য অনুরোধ করছে। authenticator হলো সেই অ্যাক্সেস পয়েন্ট বা সুইচ যা প্রবেশ নিয়ন্ত্রণ করে, এবং রিমোট সংযোগের ক্ষেত্রে একটি VPN গেটওয়ে একই ধরনের অ্যাক্সেস-নিয়ন্ত্রণের ভূমিকা পালন করে।
RADIUS পরিভাষায়, সেই নেটওয়ার্ক ডিভাইসটি হলো Network Access Server, বা NAS। এর নাম সত্ত্বেও, এটি আপনার ইকুইপমেন্ট রুমের সার্ভারের পরিবর্তে একটি অ্যাক্সেস পয়েন্ট হতে পারে।
অনুরোধটি এই পথ অনুসরণ করে।
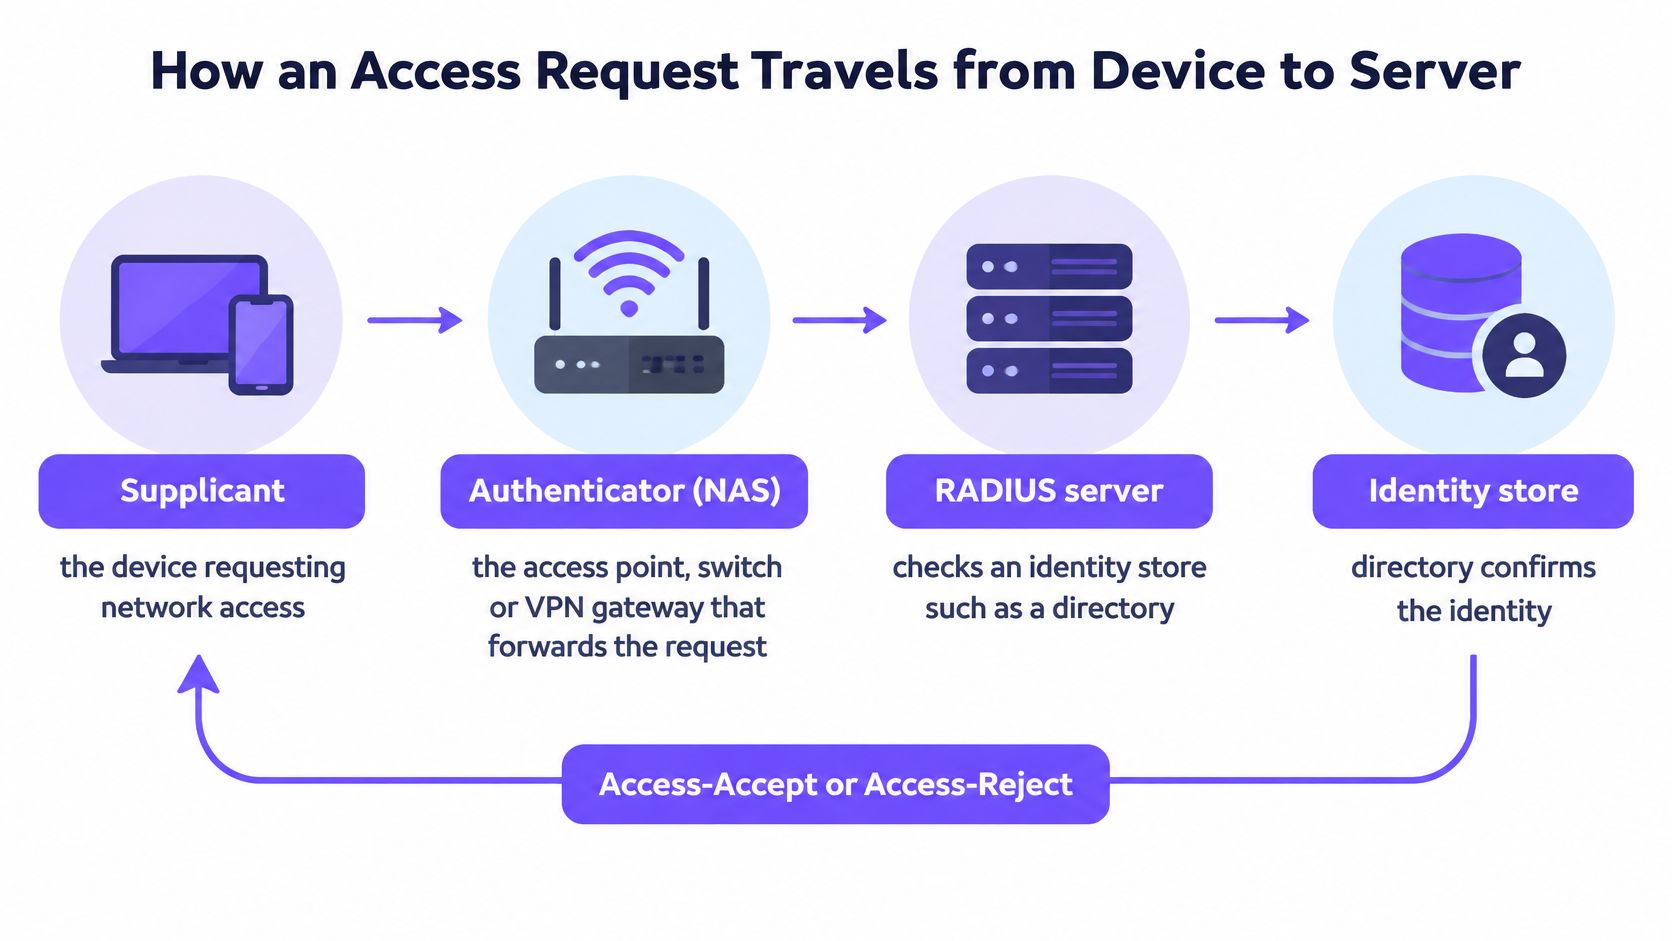
আদান-প্রদানটি অনুসরণ করুন
ডিভাইসটি প্রমাণীকরণ (authentication) শুরু করে। ল্যাপটপটি অ্যাক্সেস পয়েন্টের সাথে যোগাযোগ করে এবং কনফিগার করা প্রমাণীকরণ পদ্ধতি শুরু করে। এর সাথে টাইপ করা পাসওয়ার্ডের বদলে কোনো সার্টিফিকেট অন্তর্ভুক্ত থাকতে পারে।
NAS RADIUS সার্ভারে একটি Access-Request পাঠায়। প্রচলিত RADIUS-এর ক্ষেত্রে, এটি UDP-এর মাধ্যমে যায় এবং প্রমাণীকরণের তথ্যের সাথে সংযোগের বিবরণ বহন করে।
সার্ভার পরিচয় যাচাই করে। এটি কনফিগার করা প্রমাণীকরণ পদ্ধতি এবং পরিচয় ইন্টিগ্রেশন ব্যবহার করে, যার মধ্যে ডিরেক্টরি অনুসন্ধান বা সার্টিফিকেট যাচাইকরণ অন্তর্ভুক্ত থাকতে পারে। সার্টিফিকেট প্রমাণীকরণ শুধু ব্যবহারকারীর নাম রয়েছে কিনা তা দেখে না, বরং দখল ও বিশ্বাসের প্রমাণ যাচাই করে।
আদান-প্রদানের জন্য আরও তথ্যের প্রয়োজন হলে, সার্ভার একটি Access-Challenge ফেরত পাঠায়। ডিভাইসের প্রতিক্রিয়া NAS-এর মাধ্যমে ফিরে আসে, এবং সার্ভার সিদ্ধান্ত না নেওয়া পর্যন্ত এই আদান-প্রদান চলতে পারে।
সার্ভার তার সিদ্ধান্ত প্রদান করে। একটি Access-Accept-এ প্রযোজ্য অনুমোদনের বৈশিষ্ট্যগুলি অন্তর্ভুক্ত থাকে; একটি Access-Reject অ্যাক্সেস প্রত্যাখ্যান করে। সঠিক ক্রেডেনশিয়াল অ্যাক্সেস নিষিদ্ধকারী নীতিকে অগ্রাহ্য করতে পারে না।
NAS গৃহীত নীতি প্রয়োগ করে এবং Accounting-Request বার্তার মাধ্যমে সেশন কার্যকলাপের প্রতিবেদন প্রদান করে। স্টার্ট, ইন্টারিম আপডেট এবং স্টপ রেকর্ড সেশনের জীবনচক্র বর্ণনা করে।
RADIUS মেসেজের প্রকারগুলি এবং প্রতিটির অর্থ কী
| মেসেজ | প্রেরক | অর্থ |
|---|---|---|
| Access-Request | অ্যাক্সেস পয়েন্ট বা NAS | এখানে ক্রেডেনশিয়াল বা অথেন্টিকেশন মেসেজ রয়েছে; অনুগ্রহ করে সেগুলি যাচাই করুন |
| Access-Challenge | RADIUS সার্ভার | আরও তথ্যের প্রয়োজন, যেমন একটি ওয়ান-টাইম কোড |
| Access-Accept | RADIUS সার্ভার | অথেন্টিকেশন এবং পলিসি অ্যাক্সেসের অনুমতি দেয়; পরবর্তী অ্যাট্রিবিউটগুলি প্রয়োগ করুন |
| Access-Reject | RADIUS সার্ভার | ক্রেডেনশিয়াল বা পলিসি অ্যাক্সেসের অনুমতি দেয় না |
| Accounting-Request | অ্যাক্সেস পয়েন্ট বা NAS | সেশন শুরু হয়েছে, আপডেট হয়েছে বা বন্ধ হয়েছে |
ওয়্যার্ড এবং ওয়্যারলেস 802.1X authentication-এর জন্য, Extensible Authentication Protocol, বা EAP, মেসেজগুলি RADIUS আদান-প্রদানের মধ্যে প্রবাহিত হয়। EAP-TLS এবং PEAP-এর মতো পদ্ধতিগুলি নির্ধারণ করে যে সার্ভার কী যাচাই করে। এই পদ্ধতিগুলির সাহায্যে, সুরক্ষিত শংসাপত্রগুলি পড়ার প্রয়োজনের পরিবর্তে অ্যাক্সেস পয়েন্ট EAP মেসেজগুলি রিলে করে।
সমস্যা সমাধানের সময়, একটি প্রচলিত RADIUS ক্যাপচারে Access-Accept সনাক্ত করতে এবং এর অ্যাট্রিবিউটগুলি পরীক্ষা করতে Wireshark ব্যবহার করুন। TLS-সুরক্ষিত ট্রান্সপোর্টের জন্য, পরিবর্তে সার্ভার-সাইড ডায়াগনস্টিকস বা যথাযথভাবে অনুমোদিত একটি ক্যাপচার পয়েন্ট ব্যবহার করুন। তারপর শুধু ল্যাপটপের সংযুক্ত আইকনটি না দেখে, NAS যে নীতি প্রয়োগ করেছে তার সাথে উত্তরটি তুলনা করুন।
কীভাবে RADIUS প্রতিটি ডিভাইসকে তার নিজস্ব সেগমেন্টে রাখে
ধরা যাক একটি হোটেলের হাউসকিপিং ট্যাবলেট, রিসেপশনের ল্যাপটপ এবং গেস্টের ফোন একই অ্যাক্সেস-পয়েন্ট পরিকাঠামো ব্যবহার করছে। তাদের আলাদা আলাদা অ্যাক্সেস প্রয়োজন: যথাক্রমে হাউসকিপিং অ্যাপ্লিকেশন, রিসেপশন সিস্টেম এবং গেস্ট ইন্টারনেট। রেডিও হার্ডওয়্যার ভাগ করে নেওয়ার অর্থ এই নয় যে তাদের অনুমতিও একই হবে।
চিত্রটি দেখায় কিভাবে অ্যাক্সেস পয়েন্ট পৃথক নেটওয়ার্ক সেগমেন্ট কার্যকর করতে পারে।
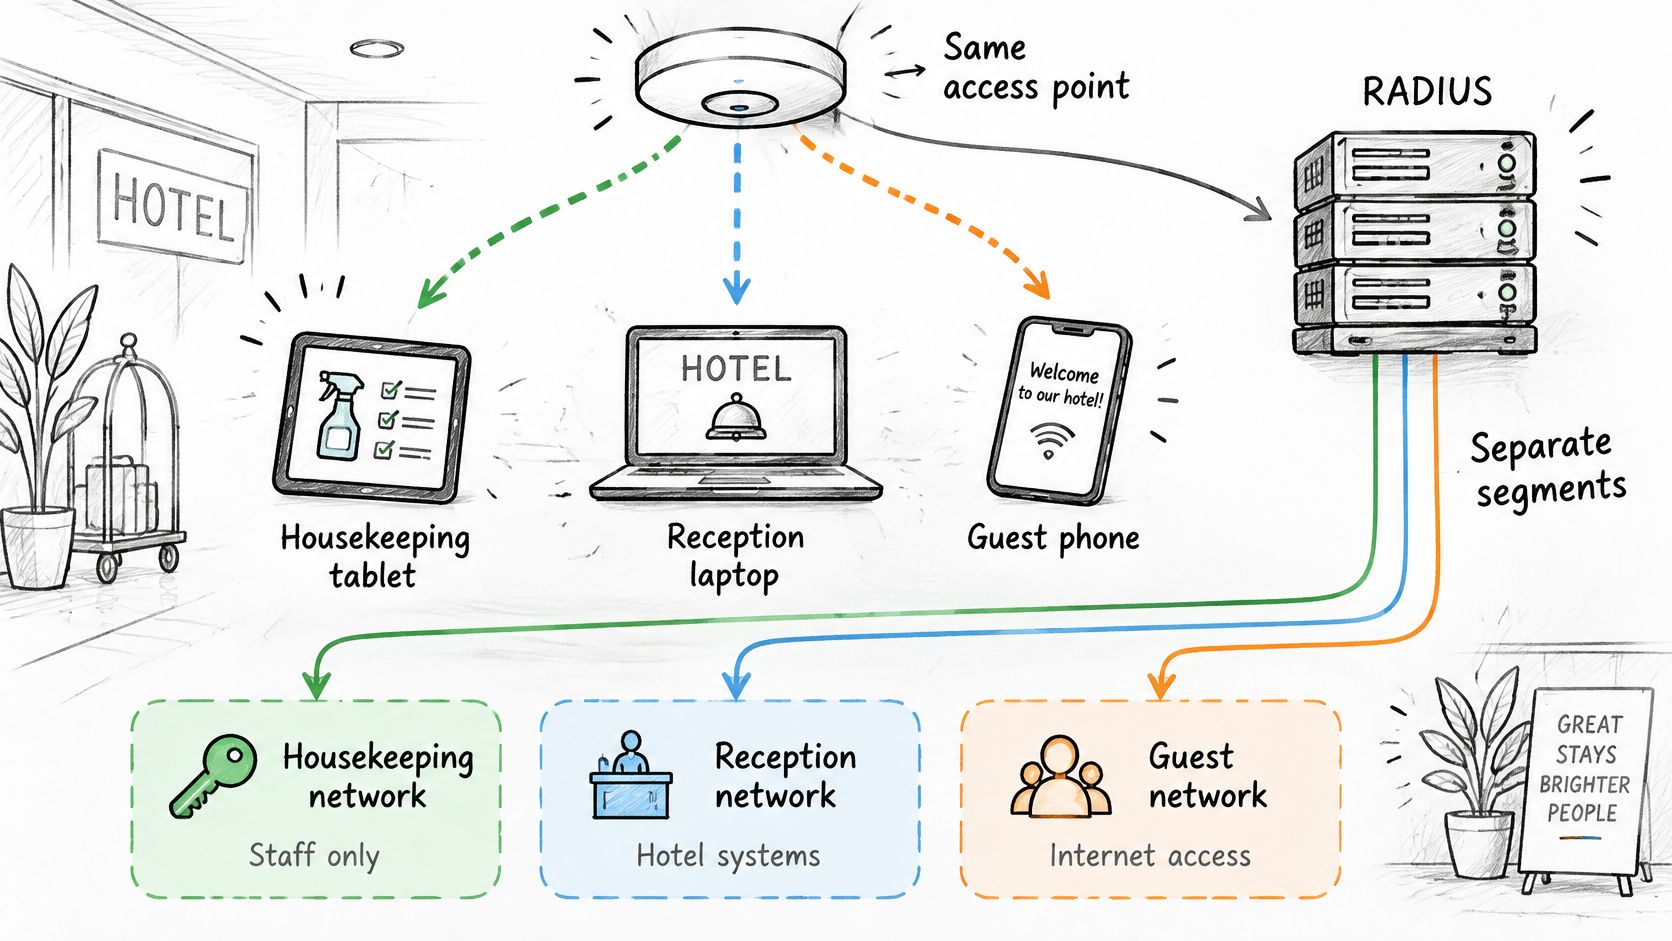
একটি VLAN হলো একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট। RADIUS Access-Accept-এ একটি VLAN অ্যাসাইনমেন্ট পাঠাতে পারে এবং সুইচ বা অ্যাক্সেস পয়েন্ট এটিকে প্রমাণীকৃত পোর্ট বা সেশনে প্রয়োগ করে। তবে ফিজিক্যাল পরিকাঠামোতে এখনও সংশ্লিষ্ট VLAN এবং রাউটিং কনফিগারেশন থাকা প্রয়োজন।
ডিরেক্টরি গ্রুপগুলিকে নেটওয়ার্ক নীতিতে রূপান্তরিত করুন
ডায়নামিক VLAN অ্যাসাইনমেন্টের ক্ষেত্রে সার্ভার এই টানেল অ্যাট্রিবিউটগুলি রিটার্ন করতে পারে:
- Tunnel-Type: অনুরোধ করা টানেলের প্রকার শনাক্ত করতে এটি VLAN এ সেট করুন।
- Tunnel-Medium-Type: সরঞ্জাম দ্বারা প্রত্যাশিত IEEE 802 মিডিয়া ভ্যালুতে সেট করুন।
- Tunnel-Private-Group-ID: উদ্দিষ্ট VLAN শনাক্তকারীতে সেট করুন।
ডিরেক্টরি গ্রুপের সদস্যপদ এই মানগুলি নির্ধারণ করতে পারে। একটি হাউসকিপিং গ্রুপ হাউসকিপিং সেগমেন্টের সাথে ম্যাপ করে, অন্যদিকে রিসেপশন কর্মীরা একটি ভিন্ন পলিসি পান। আমাদের Secure নেটওয়ার্কে, Entra ID, Okta, এবং Google Workspace-এর সাথে ইন্টিগ্রেশন গ্রুপের সদস্যপদকে VLAN নির্ধারণ করতে দেয়।
Purple Access ওপেন, সুরক্ষিত এবং xPSK নেটওয়ার্ক অফার করে। আমাদের Cloud RADIUS ডিভাইসগুলিকে যথাযথ নেটওয়ার্ক এবং VLAN-এ নির্দেশ করার জন্য পরিচয় ব্যবহার করে এবং যে কর্মী প্রতিষ্ঠান ত্যাগ করেছেন তাঁর অ্যাকাউন্ট নিষ্ক্রিয় থাকলে তা প্রত্যাখ্যান করে। হাউসকেপিং, রিসেপশন এবং অপারেশন কর্মীরা শেয়ার করা কর্মীদের পাসওয়ার্ডের পরিবর্তে MDM-বিতরিত EAP-TLS সার্টিফিকেট ব্যবহার করে প্রমাণীকরণ করতে পারেন।
এই ভিডিওটি অ্যাক্সেস মডেলের আরেকটি দৃশ্য তুলে ধরে।
কেবল লেবেল নয়, সীমানা পরীক্ষা করুন
একটি SSID হলো ওয়্যারলেস নেটওয়ার্কের নাম যা একজন ব্যবহারকারী দেখতে পান। এটি নিজে থেকেই ডিভাইসগুলি আলাদা থাকার প্রমাণ নয়, এবং একটি VLAN অ্যাসাইনমেন্ট স্বয়ংক্রিয়ভাবে ফায়ারওয়াল নিয়ম তৈরি করে না।
কার্যকর VLAN সেগমেন্টেশনের জন্য, সেগমেন্টগুলির মধ্যে অনুমোদিত ট্র্যাফিক কনফিগার করুন এবং এটি পরীক্ষা করুন। হাউসকিপিং ট্যাবলেটের রিসেপশন সিস্টেমগুলিতে অ্যাক্সেস না পেয়ে কেবল তার প্রয়োজনীয় অ্যাপ্লিকেশনে পৌঁছানো উচিত।
একটি সফল লগইন অ্যাক্সেস অনুমোদন প্রমাণ করে। একটি ট্র্যাফিক পরীক্ষা প্রমাণ করে যে নির্ধারিত সীমানা প্রয়োগ করা হয়েছে কি না।
রোলআউটের আগে, একটি টেস্ট ডিভাইস প্রমাণীকরণ (authenticate) করুন, প্রত্যাবর্তিত VLAN অ্যাট্রিবিউটটি পরীক্ষা করুন এবং এর প্রকৃত অবস্থান নিশ্চিত করুন। অনুপস্থিত অ্যাট্রিবিউট, অসমর্থিত ম্যাপিং বা একটি শিথিল ডিফল্ট VLAN অন্যথায় সঠিক পরিচয় নীতিকে ক্ষতিগ্রস্ত করতে পারে।
TACACS+ এবং Diameter-এর সাথে RADIUS-এর তুলনা
| প্রোটোকল | ট্রান্সপোর্ট এবং পোর্ট | যা এনক্রিপ্ট করা হয় | সাধারণ ব্যবহার |
|---|---|---|---|
| RADIUS | UDP, আলাদা অথেন্টিকেশন এবং অ্যাকাউন্টিং সার্ভিস পোর্ট সহ | প্রচলিত পাসওয়ার্ড-ভিত্তিক RADIUS-এ, পাসওয়ার্ড অ্যাট্রিবিউটটি লুকানো থাকে, পুরো প্যাকেট নয় | WiFi, VPN এবং সুইচ 802.1X অ্যাক্সেস |
| TACACS+ | TCP, এর নির্ধারিত অ্যাডমিনিস্ট্রেশন সার্ভিস পোর্ট ব্যবহার করে | সম্পূর্ণ প্যাকেট বডি, হেডার নয় | রাউটার এবং সুইচে অ্যাডমিনিস্ট্রেটর লগইন এবং কমান্ড নিয়ন্ত্রণ |
| Diameter | TCP বা SCTP, এর নির্ধারিত সার্ভিস পোর্ট ব্যবহার করে | সুরক্ষা TLS বা IPsec-এর ওপর নির্ভর করে | মোবাইল এবং রোমিং নেটওয়ার্ক |
ব্যবহারকারী এবং ডিভাইসের অনুমোদনের জন্য RADIUS ব্যবহার করুন, এবং অ্যাডমিনিস্ট্রেটর কমান্ড নিয়ন্ত্রণের জন্য TACACS+ ব্যবহার করুন। এন্টারপ্রাইজ WiFi authentication-এর রুটিন প্রতিস্থাপনের পরিবর্তে Diameter মূলত টেলিকম-ভিত্তিক আর্কিটেকচারের জন্য উপযুক্ত।
নির্ধারক প্রশ্ন হলো আপনি কী অনুমোদন করার চেষ্টা করছেন। কোনো নেটওয়ার্ক সেগমেন্টে যুক্ত হওয়ার জন্য কর্মীদের ল্যাপটপের অনুমতির প্রয়োজন হয়। কোনো নেটওয়ার্ক প্রশাসকের রাউটারে লগ ইন করার এবং সম্ভবত এর কনফিগারেশন পরিবর্তন না করে কোনো ডায়াগনস্টিক কমান্ড চালানোর অনুমতির প্রয়োজন হয়।
অ্যাডমিশন এবং অ্যাডমিনিস্ট্রেশন দুটি আলাদা কাজ
RADIUS নেটওয়ার্ক অ্যাক্সেস স্থাপনের জন্য প্রয়োজনীয় অনুমোদন (authorization) অ্যাট্রিবিউটের সাথে একটি প্রমাণীকরণ ফলাফলকে একত্রিত করে। এটি একটি অ্যাক্সেস পয়েন্টের ডিভাইসের প্রবেশের অনুমতি এবং কোন ভূমিকা প্রয়োগ করা হবে তা নির্ধারণের ক্ষেত্রে উপযোগী।
TACACS+ প্রমাণীকরণ (authentication), অনুমোদন (authorization) এবং অ্যাকাউন্টিং (accounting) প্রক্রিয়াগুলিকে আরও স্পষ্টভাবে পৃথক করে। ডিভাইস প্রশাসনের জন্য, আপনি লগ ইন করার অনুমতি এবং নির্দিষ্ট কমান্ড চালানোর অনুমতির মধ্যে পার্থক্য করতে এটি ব্যবহার করতে পারেন। আপনি যে কমান্ড-অনুমোদন নীতি প্রয়োগ করতে চান, আপনার সরঞ্জামগুলিকে অবশ্যই তা সমর্থন করতে হবে।
অতএব একটি সংস্থা উভয় প্রোটোকলই চালাতে পারে, যা প্রায়শই পৃথক পরিষেবা বা কনফিগারেশনের মাধ্যমে হয়। এর ওয়্যারলেস পরিকাঠামো এন্ডপয়েন্ট অ্যাক্সেস সম্পর্কে RADIUS-কে জিজ্ঞাসা করে, আর এর ম্যানেজমেন্ট ইন্টারফেস অ্যাডমিনিস্ট্রেটরের কার্যকলাপ সম্পর্কে TACACS+-কে জিজ্ঞাসা করে। এখানে কোনও দ্বন্দ্ব নেই কারণ সিদ্ধান্তগুলি বিভিন্ন এন্ট্রি পয়েন্টকে সুরক্ষিত করে।
শুধুমাত্র এনক্রিপশন কলাম দেখে নির্বাচন করবেন না
সম্পূর্ণ প্যাকেট বডি বাক্যাংশটির অর্থ এই নয় যে সমগ্র যোগাযোগ পথের আর কোনো সুরক্ষার প্রয়োজন নেই। শেয়ার্ড-সিক্রেট পরিচালনা, বাস্তবায়ন আপডেট, ম্যানেজমেন্ট-নেটওয়ার্ক বিচ্ছিন্নকরণ এবং ট্রান্সপোর্ট সুরক্ষা গুরুত্বপূর্ণ ডিজাইন বিবেচনা হিসেবে থেকে যায়।
একইভাবে, Diameter-এর নির্ভরযোগ্য পরিবহন এটিকে RADIUS প্রত্যাশী অ্যাক্সেস পয়েন্টের জন্য সরাসরি আপগ্রেড করে তোলে না। নেটওয়ার্ক ইকুইপমেন্ট, আইডেন্টিটি ইন্টিগ্রেশন এবং অপারেশনাল টুলগুলিকে অবশ্যই নির্বাচিত প্রোটোকল সমর্থন করতে হবে।
আপনার প্রয়োজনীয় কাজের জন্য আপনার ডিভাইসগুলি সমর্থন করে এমন প্রোটোকল বেছে নিন, তারপর আলাদাভাবে এর সুরক্ষা বৈশিষ্ট্যগুলি যাচাই করুন। একটি পরিচিত প্রোটোকলকে আরও জটিল প্রোটোকল দিয়ে প্রতিস্থাপন করলে তা কোনো ভুল অনুমোদন পলিসি বা অপরীক্ষিত ফলব্যাক কনফিগারেশন ঠিক করবে না।
RADIUS-এর সুরক্ষার সীমা এবং কীভাবে সুরক্ষা যাচাই করবেন
MFA স্বয়ংক্রিয়ভাবে একটি RADIUS ডিপ্লয়মেন্টকে নির্ভরযোগ্য করে তোলে না। এটি পরিচয় যাচাইকরণকে শক্তিশালী করে, তবে একটি নেটওয়ার্ক ডিভাইসকে প্রাপ্ত প্রমাণীকরণ প্রতিক্রিয়াকেও বিশ্বাস করতে সক্ষম হতে হবে। এগুলি পৃথক সুরক্ষা প্রয়োজনীয়তা।
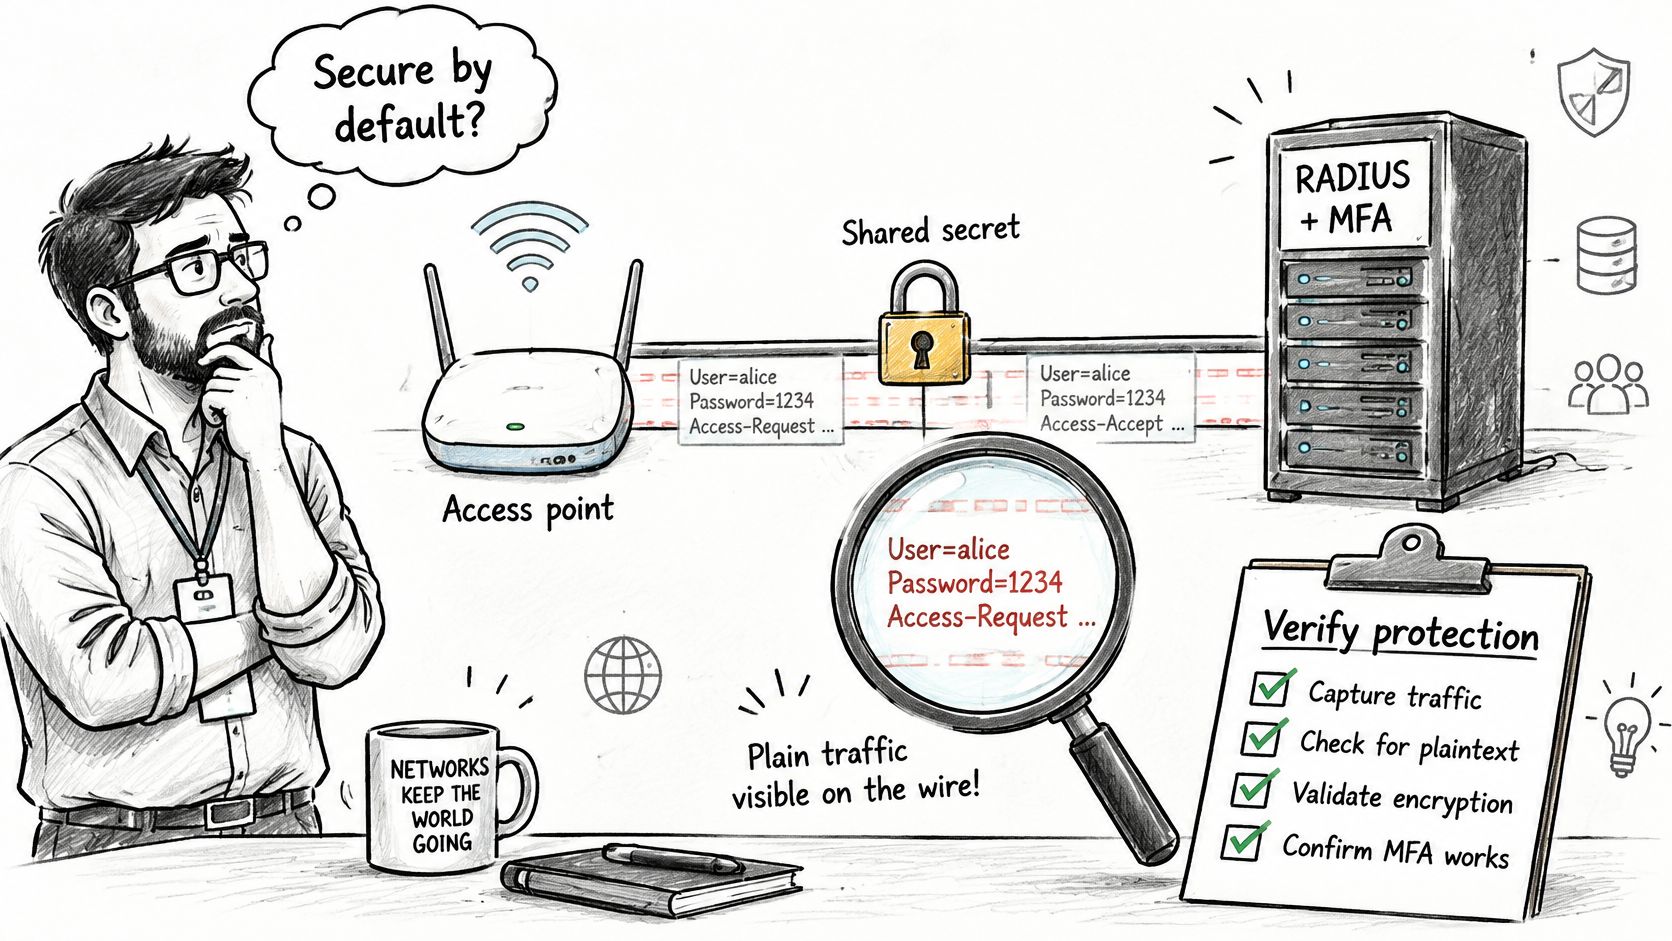
Isle of Man Cyber Security Centre-এর Blast-RADIUS অ্যাডভাইজারি অনুসারে, 2024 Blast-RADIUS সংক্রান্ত প্রকাশ দেখিয়েছে যে, নির্দিষ্ট পরিস্থিতিতে, একজন ম্যান-ইন-দ্য-মিডল আক্রমণকারী একটি Access-Accept জাল করতে পারে, শংসাপত্র অনুমান না করেই অ্যাক্সেস পেতে পারে, এবং RADIUS সার্ভার অননুমোদিত সেশন সম্পর্কে অবগত না হয়েই সম্ভাব্যভাবে MFA বাইপাস করতে পারে।
দুর্বল পয়েন্টটি ব্যবহারকারীর পাসওয়ার্ডই হতে হবে এমন নয়। এটি অ্যাক্সেস ইকুইপমেন্ট এবং সার্ভারের মধ্যকার আদান-প্রদানও হতে পারে।
মেসেজ এবং তার পরিবহন উভয়ই সুরক্ষিত রাখুন
প্রচলিত RADIUS NAS এবং সার্ভারের মধ্যে একটি শেয়ার্ড সিক্রেট ব্যবহার করে, তবে এটি আধুনিক এন্ড-টু-এন্ড গোপনীয়তার সমতুল্য নয়। PAP-এর মতো একটি লেগ্যাসি পাসওয়ার্ড পদ্ধতিতে পাসওয়ার্ড লুকিয়ে রাখাকে সম্পূর্ণ আদান-প্রদান এনক্রিপ্ট করার সাথে গুলিয়ে ফেলা উচিত নয়।
আপডেট করা ক্লায়েন্ট এবং সার্ভার নির্দেশিকা অনুসরণ করে অবিলম্বে সততার পরিমাপ হিসেবে Message-Authenticator প্রসেসিং বাধ্যতামূলক করুন। কেবল সার্ভার আপডেট করলে অ্যাক্সেস পয়েন্ট, গেটওয়ে এবং প্রক্সিগুলি কী পাঠায় এবং কার্যকর করে সে সম্পর্কে অমীমাংসিত প্রশ্ন থেকে যায়।
দীর্ঘমেয়াদী ট্রান্সপোর্ট সুরক্ষার জন্য, সাধারণত RadSec নামে পরিচিত RADIUS over TLS বা অন্য কোনও যথাযথভাবে সুরক্ষিত পাথের পরিকল্পনা করুন। একটি সুরক্ষিত EAP পদ্ধতি এবং সুরক্ষিত RADIUS ট্রান্সপোর্ট সংযোগের বিভিন্ন অংশ পরিচালনা করে, তাই কোনও একটিকে অন্যটির সার্বজনীন বিকল্প হিসেবে গণ্য করবেন না।
কেবল একটি সেটিং নয়, পুরো এস্টেট যাচাই করুন
- প্রতিটি RADIUS ক্লায়েন্টের ইনভেন্টরি তৈরি করুন: সুইচ, অ্যাক্সেস পয়েন্ট, VPN গেটওয়ে এবং প্রক্সি অন্তর্ভুক্ত করুন, তাদের ফার্মওয়্যার এবং সমর্থিত ট্রান্সপোর্ট বিকল্পগুলির সাথে।
- উভয় প্রান্তেই প্রয়োগ নিশ্চিত করুন: অনুপস্থিত বা অবৈধ মান পরিচালনার প্রক্রিয়া সহ Message-Authenticator তৈরি এবং বৈধতা যাচাই করুন।
- লেগ্যাসি পদ্ধতিগুলি পরীক্ষা করুন: মূল WiFi পরীক্ষাটি এগুলি কভার করবে এমন অনুমান না করে, যেখানেই PAP, CHAP, এবং MS-CHAP পথ সক্রিয় রয়েছে সেগুলি পরীক্ষা করুন।
- নেতিবাচক ফলাফলগুলি খতিয়ে দেখুন: একটি নিয়ন্ত্রিত পরীক্ষার পরিবেশে, ত্রুটিপূর্ণ বা অরক্ষিত অনুরোধগুলি প্রত্যাখ্যান করা হয়েছে কিনা এবং লগগুলি তার কারণ ব্যাখ্যা করছে কিনা তা নিশ্চিত করুন।
- সার্টিফিকেটের বিশ্বাসযোগ্যতা যাচাই করুন: ইচ্ছামতো সার্ভার সার্টিফিকেট গ্রহণ না করে নির্দিষ্ট প্রমাণীকরণ সার্ভারের পরিচয়কে বিশ্বাস করার জন্য সাপ্লিক্যান্টদের কনফিগার করুন।
ক্লায়েন্ট ইনভেন্টরির পাশাপাশি সেই পরীক্ষাগুলির প্রমাণ রাখুন। MFA সক্রিয় দেখাচ্ছে এমন একটি ড্যাশবোর্ড প্রমাণ করতে পারে না যে একটি লেগ্যাসি গেটওয়ে জাল প্রতিক্রিয়া প্রত্যাখ্যান করছে।
নিরাপত্তা সংক্রান্ত মূল বার্তা: NAS অ্যাক্সেস মঞ্জুর করার আগে আইডেন্টিটি নিশ্চিতকরণ এবং নির্ভরযোগ্য বার্তা আদান-প্রদান উভয়ই বজায় থাকতে হবে।
নিরাপদ ব্যর্থতার পরিকল্পনা করুন এবং রোলআউটের আগে এটি যাচাই করুন
RADIUS সাধারণত UDP-র মাধ্যমে কাজ করে। এর অর্থ হলো নেটওয়ার্ক অ্যাক্সেস সার্ভার, সার্ভার নিজে নয়, রিট্রান্সমিশন টাইমার এবং বিকল্প-সার্ভার আচরণ পরিচালনা করে, যেমনটি RFC 2865-এর UDP ট্রান্সপোর্ট নির্দেশিকায় উল্লেখ রয়েছে। টাইমআউট এবং রিট্রাই মানগুলিকে অ্যাক্সেস পলিসির অংশ হিসেবে বিবেচনা করুন। একটি বিলম্বিত উত্তর প্রায়শই একটি ইন্টারঅ্যাক্টিভ লগইনের জন্য অকেজো হয়ে পড়ে, এবং একটি অনিয়ন্ত্রিত রিট্রাই চেইনের কারণে ব্যবহারকারীদের অপেক্ষা করতে হয় যখন কেউই জানে না কোন সার্ভারটি উত্তর দিয়েছে।
একটি টাইমআউট কোনও Access-Reject নয়। অনুরোধটি হয়তো কখনও পৌঁছায়নি, বা প্রতিক্রিয়াটি ফেরার পথে হারিয়ে গিয়ে থাকতে পারে। অতএব আপনার অ্যাক্সেস সরঞ্জামগুলির জন্য অনিশ্চয়তার মোকাবিলায় একটি সুস্পষ্ট নীতি থাকা প্রয়োজন, অনেকটা এমন একটি রিসেপশন ডেস্কের মতো যা সিকিউরিটি অফিসের সাথে যোগাযোগ করতে পারছে না: তাদেরই সিদ্ধান্ত নিতে হবে যে দর্শনার্থীকে অপেক্ষা করিয়ে রাখা হবে, কোনও ওয়েটিং এরিয়ায় পাঠানো হবে, নাকি একটি পুরোনো পাস দেখে প্রবেশ করতে দেওয়া হবে।
কোনো উত্তর না এলে কী ঘটবে তা নির্বাচন করুন
| ব্যর্থতার ফলাফল | ব্যবহারকারীর অভিজ্ঞতা | নিরাপত্তা সংক্রান্ত পরিণতি |
|---|---|---|
| Fail closed | নতুন অ্যাক্সেস অস্বীকার করা হয় | প্রাপ্যতার বিনিময়ে অ্যাক্সেস সীমানা রক্ষা করে |
| Fail open | ডিভাইসটি একটি ফলব্যাক বা গেস্ট VLAN-এ প্রবেশ করে | যদি সেই সেগমেন্টটি অত্যধিক অনুমতিমূলক হয়, তবে তা উদ্দেশ্যমূলক সেগমেন্টেশনকে বাইপাস করতে পারে |
| ক্যাশ করা অ্যাক্সেস ধরে রাখুন | বিদ্যমান বা পূর্বে পরিচিত ডিভাইসগুলি কাজ চালিয়ে যায় | অ্যাকাউন্ট বা ক্রেডেনশিয়াল বাতিলের পরেও অ্যাক্সেস বজায় থাকতে পারে |
একটি নির্দিষ্ট পরিষেবার জন্য একটি সীমাবদ্ধ গেস্ট ফলব্যাক ইচ্ছাকৃত হতে পারে। এটি যেন কর্মীদের সিস্টেম, পেমেন্ট অবকাঠামো বা ম্যানেজমেন্ট ইন্টারফেসে জরুরি অ্যাক্সেস হিসেবে পরিণত না হয়। ক্যাশ করা অ্যাক্সেসের ক্ষেত্রেও একটি নির্ধারিত লাইফটাইম এবং স্কোপ থাকা প্রয়োজন। NAS কোন শংসাপত্র বা সিদ্ধান্তগুলি বজায় রাখে, পুনরায় প্রমাণীকরণের সময় কী ঘটে এবং প্রাথমিক পরিষেবাটি অনুপলব্ধ থাকাকালীন কোনও ডিরেক্টরি পরিবর্তন কার্যকর হতে পারে কিনা তা নথিভুক্ত করুন।
পরবর্তী লগইন থেকে প্রত্যাহারকে পৃথক রাখুন
একটি অ্যাকাউন্ট নিষ্ক্রিয় করা এবং তার লাইভ সেশনগুলি সংযোগ বিচ্ছিন্ন করা সম্পূর্ণ আলাদা দুটি প্রক্রিয়া। সমর্থনযোগ্য সরঞ্জামগুলিতে, RADIUS Change of Authorization, বা CoA, নতুন করে লগইন করার জন্য অপেক্ষা না করেই একটি সক্রিয় সেশন পরিবর্তন বা বন্ধ করতে পারে। Purple Access তার Secure নেটওয়ার্কে RADIUS CoA ব্যবহার করে প্রতিটি সাইটে নিষ্ক্রিয় অ্যাকাউন্টের লাইভ সেশন সমাপ্ত করে, যেখানে লাইভ-সেশন সমাপ্তি অ্যাক্সেস-পয়েন্টের সমর্থনের ওপর নির্ভরশীল। এটি অন্যান্য কী-কে প্রভাবিত না করে একটি পৃথক কী প্রত্যাহার করতেও সমর্থন করে, যার ফলে কোনো কন্ট্রাক্টর বা ডিভাইস অপসারণ করতে অন্য সবার সংযোগ বিচ্ছিন্ন করার প্রয়োজন হয় না। একটি ডিভাইস সক্রিয়ভাবে ট্রাফিক স্থানান্তর করার সময় এই আচরণটি পরীক্ষা করুন। কখন আপনি পরিচয়টি নিষ্ক্রিয় করছেন, কখন সেশনটি শেষ হচ্ছে এবং অবিলম্বে পুনরায় সংযোগ প্রত্যাখ্যান করা হচ্ছে কিনা তা রেকর্ড করুন।
প্রমাণ সহ একটি রোলআউট চেকলিস্ট তৈরি করুন
অসুরক্ষিত RADIUS অনুশীলন বর্জন সংক্রান্ত IETF খসড়া TLS-ভিত্তিক ট্রান্সপোর্টের দিকে ইঙ্গিত করে। সেই মাইগ্রেশনটিকে একটি সামঞ্জস্যতা প্রকল্প হিসেবেও বিবেচনা করুন, কারণ লিগ্যাসি সরঞ্জামগুলি প্রয়োজনীয় ট্রান্সপোর্ট বা অ্যাট্রিবিউট সঠিকভাবে পরিচালনা করতে নাও পারে।
পাইলটের বাইরে সম্প্রসারণ করার আগে, এই নিয়ন্ত্রণগুলি যাচাই করুন:
- ডিফল্ট অস্বীকার: অজ্ঞাত পরিচয় এবং অমীমাংসিত অনুরোধগুলি প্রিভিলেজড অ্যাক্সেস পায় না।
- সীমাবদ্ধ ফলব্যাক: কোনো অনির্ধারিত রিচাবিলিটি যেন কোনো সার্বিক জরুরি VLAN না দেয়।
- সীমিত ক্যাশিং: ক্যাশ করা ক্রেডেনশিয়াল বা সিদ্ধান্তগুলি কতক্ষণ ব্যবহারযোগ্য থাকবে তা নথিভুক্ত এবং পরীক্ষা করুন।
- পরীক্ষিত বিকল্প এন্ডপয়েন্ট: কেবল একটি স্বাভাবিক সার্ভিস শাটডাউন নয়, একটি প্রাইমারি সার্ভার পৌঁছানো যাচ্ছে না এমন পরিস্থিতি সিমুলেট করুন।
- স্বাধীন অডিট রেকর্ড: পরিচয়, সাইট এবং প্রয়োগ করা পলিসি সহ অ্যাকসেপ্ট, রিজেক্ট, টাইমআউট এবং ফলব্যাক সিদ্ধান্তগুলি সংরক্ষণ করুন।
একটি পুনরাবৃত্তিযোগ্য RADIUS প্রমাণীকরণ পরীক্ষার পদ্ধতি ব্যবহার করুন এবং পাইলট প্রকল্পে একটি লেগ্যাসি অ্যাক্সেস পয়েন্ট অন্তর্ভুক্ত করুন। বিকল্প এন্ডপয়েন্টের নাগালযোগ্যতার মতোই এর অনুমোদন সংক্রান্ত প্রতিক্রিয়াও সতর্কতার সাথে পরীক্ষা করুন।
উপলভ্যতার পাশাপাশি যথার্থতাও পরিমাপ করুন
অথেন্টিকেশন লেটেন্সি, ফেলওভারের সময়, অথরাইজেশনের যথার্থতা এবং বাতিলকরণ কার্যকর হওয়ার সময় ট্র্যাক করুন। পুনরায় চেষ্টার হারও পর্যবেক্ষণ করুন, কারণ ব্যবহারকারীরা সংযোগ ব্যর্থতার রিপোর্ট করার আগেই বর্ধিত পুনঃপ্রচার WAN ক্ষতি, রাউটিং সমস্যা বা ব্যাকএন্ডের অতিরিক্ত চাপ প্রকাশ করতে পারে। একটি ভৌগোলিকভাবে বিস্তৃত পরিষেবা পৌঁছানোযোগ্য থেকেও পুরনো ডিরেক্টরি তথ্য বা অসঙ্গতিপূর্ণ পলিসি ফেরত দিতে পারে। প্রতিটি পরীক্ষিত সাইটে প্রাপ্ত অ্যাট্রিবিউট এবং প্রকৃত অ্যাক্সেসের তুলনা করুন, যার মধ্যে ফেলওভার এবং পুনরুদ্ধারের সময়ও অন্তর্ভুক্ত।
একটি সুনির্দিষ্ট প্রশ্নের লিখিত উত্তরের মাধ্যমে পাইলটটি শেষ করুন: বর্তমান ডিপ্লয়মেন্ট কি কোনো ত্রুটিতে অ্যাক্সেস বন্ধ রাখে (fail closed), এবং টিম কি তা প্রমাণ করতে পারে? প্যাকেট সংক্রান্ত প্রমাণ, কন্ট্রোলারের ফলাফল, ট্রাফিক পরীক্ষা এবং বাতিলকরণ সংক্রান্ত লগগুলি একসাথে রাখুন যাতে পরবর্তী ফার্মওয়্যার বা পলিসি পরিবর্তনের পরেও এই উত্তরটি অক্ষুণ্ণ থাকে।
Purple Access পরিচয়-ভিত্তিক ওপেন, সুরক্ষিত এবং xPSK নেটওয়ার্ক, VLAN অ্যাসাইনমেন্ট ও লক্ষ্যভিত্তিক রিভোকেশন সহ পরিচালিত Cloud RADIUS প্রদান করে। আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলি কীভাবে সঠিক অ্যাক্সেসের সিদ্ধান্তগুলি কার্যকর করতে পারে তার পরিকল্পনা করতে এবং আপনার রোলআউটের জন্য প্রয়োজনীয় ফেইলওভার ও রিভোকেশন পরীক্ষাগুলি চিহ্নিত করতে Purple Access-এ যান।


