
RADIUS বনাম LDAP: আপনার নেটওয়ার্কের জন্য কোন প্রোটোকলটি প্রয়োজন
Published

RADIUS বনাম LDAP সন্ধান করলেই আপনি বিভিন্ন ফন্টে একই পরামর্শ পাবেন: এগুলি বিকল্প, তাই আপনার স্ট্যাকের সাথে যেটি মানানসই সেটি বেছে নিন, এবং আপনি যদি ইতিমধ্যে Active Directory চালান তবে সম্ভবত RADIUS সার্ভারটি বাদ দিতে পারেন। এই শেষ কথাটির কারণেই নেটওয়ার্কগুলি ভেঙে পড়ে। RADIUS বাদ দিলে তা প্রমাণীকরণকে সহজ করে না। এটি এমন লেয়ারটিকে সরিয়ে দেয় যা অ্যাক্সেসের সিদ্ধান্ত নেয়, যার অর্থ অ্যাক্সেস পয়েন্টে কোনও VLAN অ্যাসাইনমেন্ট নেই, ডিভাইস প্রতি কোনও নীতি প্রয়োগ করা হয় না এবং সেশনের পরে কোনও অ্যাকাউন্টিং রেকর্ড থাকে না।
প্রোটোকল দুটি একটি শৃঙ্খলের বিভিন্ন বিন্দুতে অবস্থান করে। একটি ডিরেক্টরি পরিচিতির ডেটা ধারণ করে: একজন ব্যক্তি কে, তিনি কোন গ্রুপের অন্তর্ভুক্ত, অ্যাকাউন্টটি সক্রিয় কিনা। RADIUS সেই পরিচিতি গ্রহণ করে, নেটওয়ার্কের প্রেক্ষাপটের সাথে তার তুলনা করে এবং এমন একটি সিদ্ধান্ত ফেরত পাঠায় যার ওপর ভিত্তি করে অ্যাক্সেস পয়েন্ট পদক্ষেপ নিতে পারে। সোমবার সকাল নয়টায় ফিনান্সের কোনো ল্যাপটপ কোন VLAN-এ যুক্ত হওয়া উচিত, সে বিষয়ে ডিরেক্টরির কোনো মতামত থাকে না।
প্রকিউরমেন্টের ব্যয়ও একই দিক নির্দেশ করে। বিনিয়োগ শুধুমাত্র ডিরেক্টরি সফটওয়্যারের পরিবর্তে অ্যাক্সেস-সিদ্ধান্ত নেওয়ার স্তর, অর্থাৎ NAC এবং AAA/RADIUS সেগমেন্টে কেন্দ্রীভূত হয়, কারণ বেশিরভাগ প্রতিষ্ঠানে ডিরেক্টরি ইতিমধ্যেই রয়েছে এবং সিদ্ধান্তের স্তরটিই তৈরি করা প্রয়োজন।
এন্টারপ্রাইজ WiFi-এর জন্য প্রতিটি স্তরের একটি বিশদ তুলনা নিচে দেওয়া হল: কোন প্রোটোকল কোন কাজ করে, ডিরেক্টরিকে এমন কাজ করতে বললে লগইন প্রক্রিয়া ঠিক কোথায় ব্যর্থ হয় যার জন্য এটি কখনোই নির্দিষ্ট ছিল না, এবং ফলাফল কীভাবে পরিমাপ, সুরক্ষিত ও পরীক্ষা করবেন।
সূচিপত্র
- RADIUS এবং LDAP এক নজরে
- কীভাবে একটি WiFi লগইন RADIUS এবং LDAP-এর মধ্যে স্থানান্তরিত হয়
- Authentication, Authorization এবং Accounting-এর তুলনা
- ক্লাউড এবং অন-প্রিমিসেস আইডেন্টিটির সাথে RADIUS সংযুক্ত করা
- ট্রান্সপোর্ট এবং শেয়ার্ড সিক্রেটস-এ নিরাপত্তার সমঝোতা
- প্রকৃত লোডের অধীনে কর্মক্ষমতা এবং স্কেলিং
- আপনার নেটওয়ার্কের জন্য RADIUS, LDAP বা উভয়ই বেছে নিন
RADIUS এবং LDAP এক নজরে
RADIUS নির্ধারণ করে যে কোনও ডিভাইস বা ব্যবহারকারী নেটওয়ার্কে অ্যাক্সেস পাবেন কিনা এবং কোন সেটিংস সহ পাবেন। LDAP সেই পরিচয়, গ্রুপ এবং অ্যাট্রিবিউটগুলি সংরক্ষণ করে যার ওপর এই সিদ্ধান্তগুলি নির্ভর করে। এই একটি বাক্যই তুলনামূলক বিভ্রান্তির বেশিরভাগ নিরসন করে দেয়, কারণ এটি ডেটা থেকে সিদ্ধান্তকে আলাদা করে।
কার্যকরী বিভাজনটি মানগুলির মধ্যেই লেখা আছে। LDAP সঞ্চিত এন্ট্রি এবং অ্যাট্রিবিউটগুলির উপর ডিরেক্টরি অপারেশন প্রকাশ করে। একটি অ্যাক্সেস ডিভাইস এবং একটি প্রমাণীকরণ সার্ভারের মধ্যে প্রমাণীকরণ, অনুমোদন এবং কনফিগারেশন তথ্য বহন করে RADIUS, যেমনটি দুটি প্রোটোকলের একটি University of Maryland Baltimore County তুলনা তুলে ধরে। আপনার নিজস্ব পরিবেশের সাথে নিচের টেবিলটি মিলিয়ে দেখুন।
| মানদণ্ড | RADIUS | LDAP |
|---|---|---|
| প্রাথমিক উদ্দেশ্য | নেটওয়ার্ক অ্যাক্সেস AAA: প্রমাণীকরণ, অনুমোদন, অ্যাকাউন্টিং | ডিরেক্টরি ডেটাতে অ্যাক্সেস: পরিচয়, গ্রুপ এবং অ্যাট্রিবিউট পড়া ও পরিচালনা করা |
| সাধারণ অবস্থান | অ্যাক্সেস ডিভাইস এবং পলিসি বা আইডেন্টিটি সোর্সের মাঝে | আইডেন্টিটি রিপোজিটরি, সাধারণত RADIUS-এর পেছনে |
| সাধারণ ক্লায়েন্টসমূহ | WiFi কন্ট্রোলার, VPN গেটওয়ে, সুইচ, ফায়ারওয়াল | অ্যাপ্লিকেশন, অ্যাডমিন টুলস, ডিরেক্টরি-সংহত পরিষেবা |
| নেটওয়ার্ক অনুমোদন প্রদান করে | হ্যাঁ: VLAN আইডি, সেশন সীমা, অ্যাক্সেস পলিসি | নেটওয়ার্ক সিদ্ধান্তের জন্য কোনো মূল সমর্থন নেই |
| সেশন অ্যাকাউন্টিং | হ্যাঁ: সেশন শুরু, সমাপ্তি এবং ব্যবহারের রেকর্ড | কোনো অন্তর্নির্মিত সমতুল্য ব্যবস্থা নেই |
পজিশন রো দিয়ে শুরু করুন। প্রতিটি অ্যাসোসিয়েশনের পাথে একটি RADIUS সার্ভার থাকে: WiFi কন্ট্রোলার, VPN গেটওয়ে, সুইচ বা ফায়ারওয়াল এটিতে একটি Access-Request পাঠায় এবং উত্তরের জন্য অপেক্ষা করে। একটি LDAP সার্ভার সেই আদান-প্রদানের পেছনে অবস্থান করে অ্যাকাউন্ট এবং গ্রুপ সম্পর্কে প্রশ্নের উত্তর দেয়। LDAP-কে সেই পাথে নিয়ে গেলে ডিরেক্টরি অনুসন্ধানকে VLAN অ্যাসাইনমেন্টে রূপান্তর করার জন্য এখনও কিছু একটার প্রয়োজন হয়, এবং এই অনুবাদকই হলো সেই উপাদান যা বেশিরভাগ নিজস্ব ডিজাইনে তৈরি করতে ভুলে যাওয়া হয়।
আউটপুটস রো নির্ধারণ করে যে আপনার কন্ট্রোলার কী করতে পারে। RADIUS একটি VLAN শনাক্তকারী, একটি সেশন টাইমআউট, একটি ব্যান্ডউইথ পলিসি বা ফিল্টার ফেরত দেয় এবং সেশনের শুরু, শেষ ও ব্যবহারের লগ রাখে। LDAP কোনো ব্যক্তি বা ডিভাইস সম্পর্কিত অ্যাট্রিবিউট ফেরত দেয়। এর কোর প্রোটোকলের কোনো কিছুই সেই অ্যাট্রিবিউটগুলিকে প্রয়োগযোগ্য সেশন সীমায় রূপান্তরিত করে না।
একটি WiFi ডিজাইন থেকে RADIUS অপসারণ করলে তা লগইন ধাপ সরিয়ে দেয় না। এটি প্রয়োগ ও অডিট স্তরটি সরিয়ে দেয় এবং ডিরেক্টরির ওপর এমন একটি দায়িত্ব ফেলে দেয় যার জন্য এটি কখনোই নির্দিষ্ট ছিল না।
আপনার নিয়ন্ত্রণ করতে প্রয়োজনীয় অ্যাক্সেস সিদ্ধান্তের সাথে মিলে যায় এমন সারিটি সন্ধান করুন। উত্তরটি যদি একটি VLAN, একটি ব্যান্ডউইথ ক্যাপ, একটি সেশন লিমিট বা কে অনলাইনে ছিলেন তার রেকর্ড হয়, তবে সেই সিদ্ধান্তটি RADIUS-এর আওতায় পড়ে, এবং ডিরেক্টরির ভূমিকা হলো এর পেছনে থাকা পরিচয় ডেটা সরবরাহ করা।
একটি WiFi লগইন কীভাবে RADIUS এবং LDAP-এর মধ্যে স্থানান্তরিত হয়
LDAP 1995 সালের মার্চ মাসে RFC 1777 হিসাবে এসেছিল, যা অপেক্ষাকৃত ভারী ডিরেক্টরি অ্যাক্সেস প্রোটোকলের রিসোর্স চাহিদা ছাড়াই X.500 ডিরেক্টরিতে পৌঁছানোর জন্য ডিজাইন করা হয়েছিল। RADIUS Livingston Enterprises-এর PortMaster অ্যাক্সেস সার্ভার থেকে উদ্ভূত হয়েছিল এবং 1997 সালের জানুয়ারিতে RFC 2058 হিসাবে IETF-তে পৌঁছায়, যা পরবর্তীতে RFC 2138 এবং তারপরে RFC 2865 দ্বারা প্রতিস্থাপিত হয় - এমন একটি ধারা যা মূল RADIUS স্পেসিফিকেশনে নথিভুক্ত রয়েছে। একটি প্রোটোকল তৈরি করা হয়েছিল ডিরেক্টরি এন্ট্রি পড়ার জন্য। অন্যটি তৈরি করা হয়েছিল কোনও সংযোগ আদৌ স্থাপন করা যেতে পারে কিনা তা সিদ্ধান্ত নেওয়ার জন্য।
উভয়ের মধ্য দিয়ে একটি একক অ্যাসোসিয়েশন যেভাবে অগ্রসর হয় তা এখানে দেখানো হল।
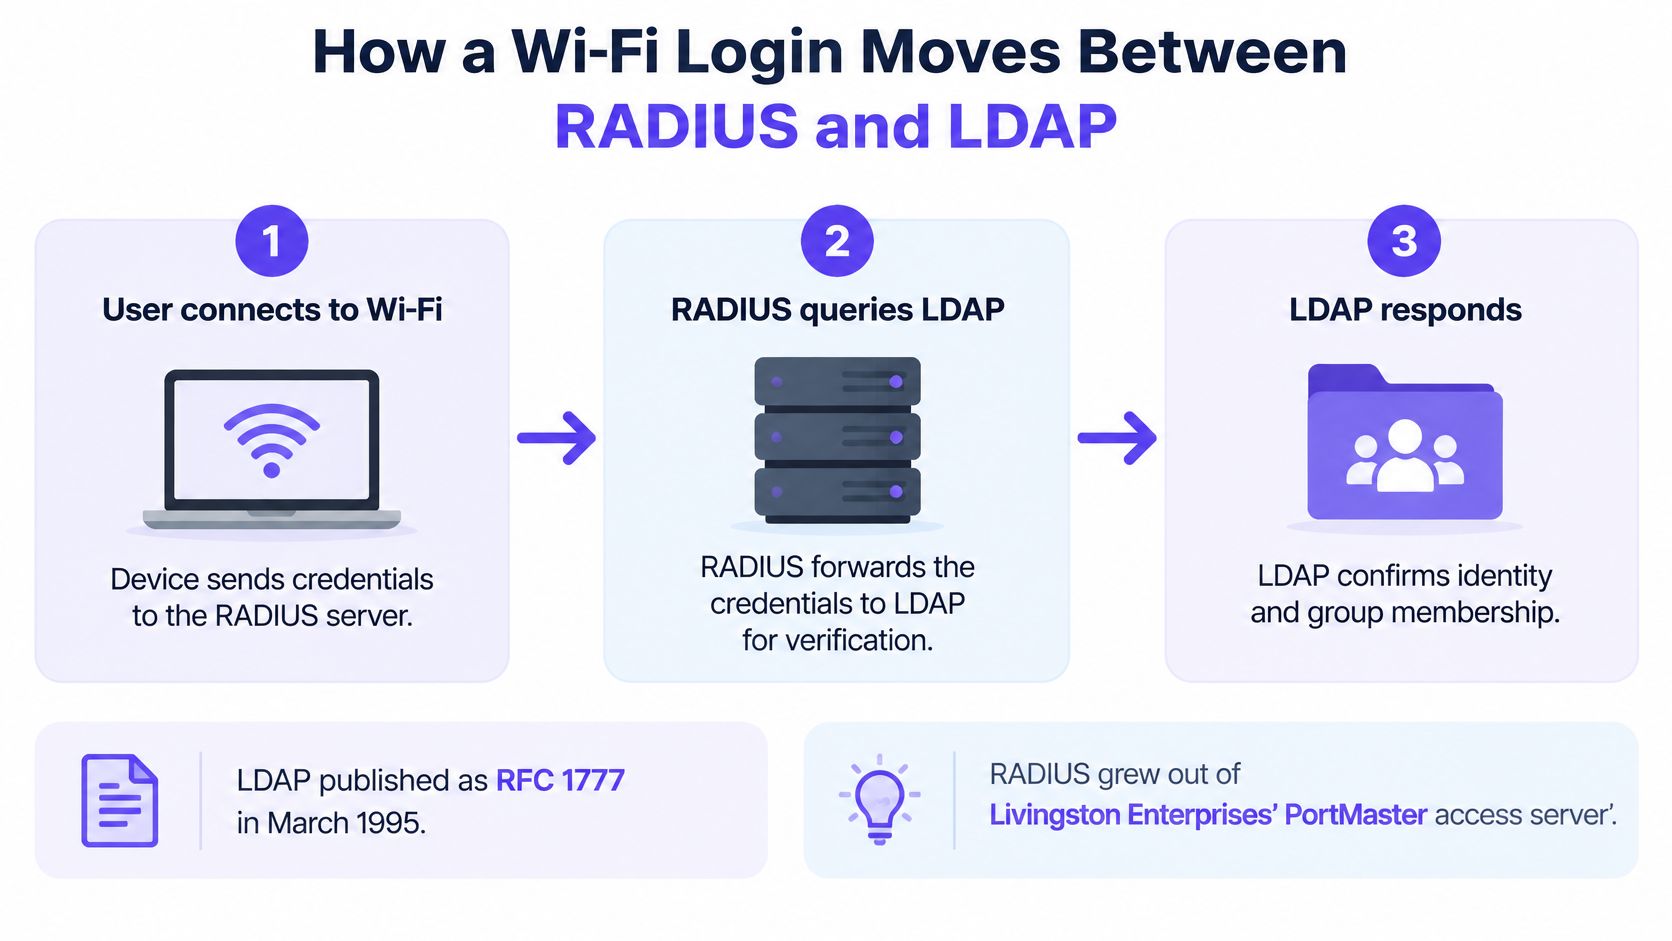
ডিভাইসটি SSID-এ যুক্ত হওয়ার অনুরোধ করে। সাপ্লিক্যান্ট সংযুক্ত হয় এবং অ্যাক্সেস পয়েন্ট পরিচয় স্ট্রিং, কলিং স্টেশন অ্যাড্রেস, NAS শনাক্তকারী এবং যেকোনো সার্টিফিকেটের তথ্য সংবলিত একটি Access-Request তৈরি করে। লগ-এ এটি অ্যাক্সেস পয়েন্টের নামের বিপরীতে একটি Access-Request হিসেবে দৃশ্যমান হয়। যদি SSID-এ 802.1X চলে, তবে EAP কথোপকথন এখান থেকেই শুরু হয়, এবং 802.1X প্রমাণীকরণ কীভাবে কাজ করে অংশে এই তথ্য আদান-প্রদান বিস্তারিতভাবে আলোচনা করা হয়েছে।
RADIUS পরিচয়পত্র যাচাই করে। SSID-এর ওপর নির্ভর করে, এটি PEAP টানেলের ভেতরের একটি পাসওয়ার্ড, একটি EAP-TLS ক্লায়েন্ট সার্টিফিকেট, অথবা কোনো একটি নির্দিষ্ট ডিভাইসের সাথে যুক্ত ইন্ডিভিজুয়াল প্রি-শেয়ার্ড কি হতে পারে। লগ লাইনটি EAP পদ্ধতি এবং ক্রিপ্টোগ্রাফিক যাচাইকরণের ফলাফল প্রদর্শন করে।
RADIUS LDAP বা আইডেন্টিটি প্রোভাইডারের কাছে অনুসন্ধান পাঠায়। পরিচয়পত্র যাচাই সম্পন্ন হলে, সার্ভারটি অ্যাকাউন্টের স্ট্যাটাস এবং গ্রুপ সদস্যপদ সম্পর্কে জানতে চায়। এর প্রমাণ হলো একটি LDAP বাইন্ড এবং পরবর্তীতে একটি অনুসন্ধান যার ফলাফলে ব্যবহারকারীর ডিস্টিংগুইশড নেম (DN) অন্তর্ভুক্ত থাকে।
পলিসি পরিচয়কে একটি নেটওয়ার্ক ফলাফলের সাথে মানচিত্রায়িত করে। পলিসি ইঞ্জিন গ্রুপের সদস্যপদ, ডিভাইসের অবস্থা, সার্টিফিকেটের স্ট্যাটাস এবং সাইট কনটেক্সট বিবেচনা করে, এবং তারপর একটি VLAN ও ব্যান্ডউইথ সীমার সাথে অ্যাকসেপ্ট বা রিজেক্ট ফলাফল প্রদান করে। লগ-এ সংশ্লিষ্ট নিয়মের নামটি দেখা যায়, যা কোনো ল্যাপটপ কেন ভুল নেটওয়ার্কে যুক্ত হলো তা জানার জন্য সবচেয়ে গুরুত্বপূর্ণ ফিল্ড।
RADIUS সিদ্ধান্ত এবং অ্যাট্রিবিউটগুলো ফেরত পাঠায়। একটি Access-Accept-এর মধ্যে VLAN শনাক্তকারী এবং সেশন সীমা অন্তর্ভুক্ত থাকে, এবং কন্ট্রোলার এগুলোকে সংশ্লিষ্ট পোর্ট বা ওয়্যারলেস ক্লায়েন্টে প্রয়োগ করে। এর প্রমাণ হলো টানেল অ্যাট্রিবিউট সংবলিত Access-Accept।
অ্যাকাউন্টিং শুরু এবং শেষের বার্তাগুলো প্রক্রিয়াটি সম্পূর্ণ করে। কন্ট্রোলার সেশন শুরু, অন্তর্বর্তীকালীন আপডেট এবং সমাপ্তির পাশাপাশি সময়কাল ও বাইট সংখ্যার বিবরণ প্রদান করে। কোনো অডিট বা বিলিং সংক্রান্ত অনুসন্ধানের সময় আপনি এই রেকর্ডটিই ব্যবহার করবেন।
ডায়াগনস্টিক ক্রম: যখন কেউ সংযোগ করতে পারছেন না, তখন এই ছয়টি ধাপ পর্যায়ক্রমে অনুসরণ করুন এবং যে ধাপে প্রথম কোনও লগ এন্ট্রি পাওয়া যাবে না সেখানে থামুন। সরাসরি ডিরেক্টরিকে দায়ী করা একটি তাৎক্ষণিক প্রতিক্রিয়া মাত্র, এবং সাধারণত তা সঠিক নয়।
Access-Request পৌঁছেছে এবং ক্রেডেনশিয়াল যাচাই সফল হয়েছে তা নিশ্চিত করার পরেই কেবল একটি খালি LDAP অনুসন্ধানের ফলাফলের কোনো অর্থ থাকে। ততক্ষণ পর্যন্ত আপনি এমন একটি চেইনের শেষ ধাপটি পড়ছেন যা আপনি পরীক্ষাই করেননি।
Authentication, authorization এবং accounting-এর তুলনা
তিনটি A সংকুচিত হয়ে "লগইন" শব্দে পরিণত হয়, যা ঠিক সেই কারণ যার জন্য তুলনাটি ভুল পথে যায়। LDAP নিশ্চিত করতে পারে যে একজন ব্যক্তি কে এবং তিনি কোন গ্রুপের অন্তর্ভুক্ত। নির্দিষ্ট নেটওয়ার্ক সেগমেন্টে তাদের ডিভাইস কী করতে পারে তা এটি নির্ধারণ করে না।
প্রোটোকলগুলি একে অপরের বিকল্প হওয়ার পরিবর্তে বিভিন্ন প্রযুক্তিগত সমস্যার সমাধান করে। LDAP হলো একটি TCP-ভিত্তিক ডিরেক্টরি-অ্যাক্সেস প্রোটোকল, সাধারণত পোর্ট 389 বা LDAPS 636 পোর্টে ব্যবহৃত হয়, যা ব্যবহারকারী, গ্রুপ এবং অ্যাট্রিবিউট খোঁজার জন্য তৈরি করা হয়েছে। RADIUS হলো WiFi কন্ট্রোলার, VPN গেটওয়ে, সুইচ এবং ফায়ারওয়ালের জন্য একটি AAA প্রোটোকল, যা ঐতিহ্যগতভাবে অথেন্টিকেশনের জন্য UDP 1812 এবং অ্যাকাউন্টিংয়ের জন্য 1813 পোর্টে কাজ করে, এবং এটি VLAN শনাক্তকারী, সেশন লিমিট এবং অ্যাক্সেস নীতিগুলি ফিরিয়ে দিতে পারে যা LDAP তার মূল প্রোটোকলের অংশ হিসাবে সরবরাহ করে না, যেমন RADIUS এবং LDAP-এর Casdoor-এর তুলনামূলক বিশ্লেষণে ব্যাখ্যা করা হয়েছে।
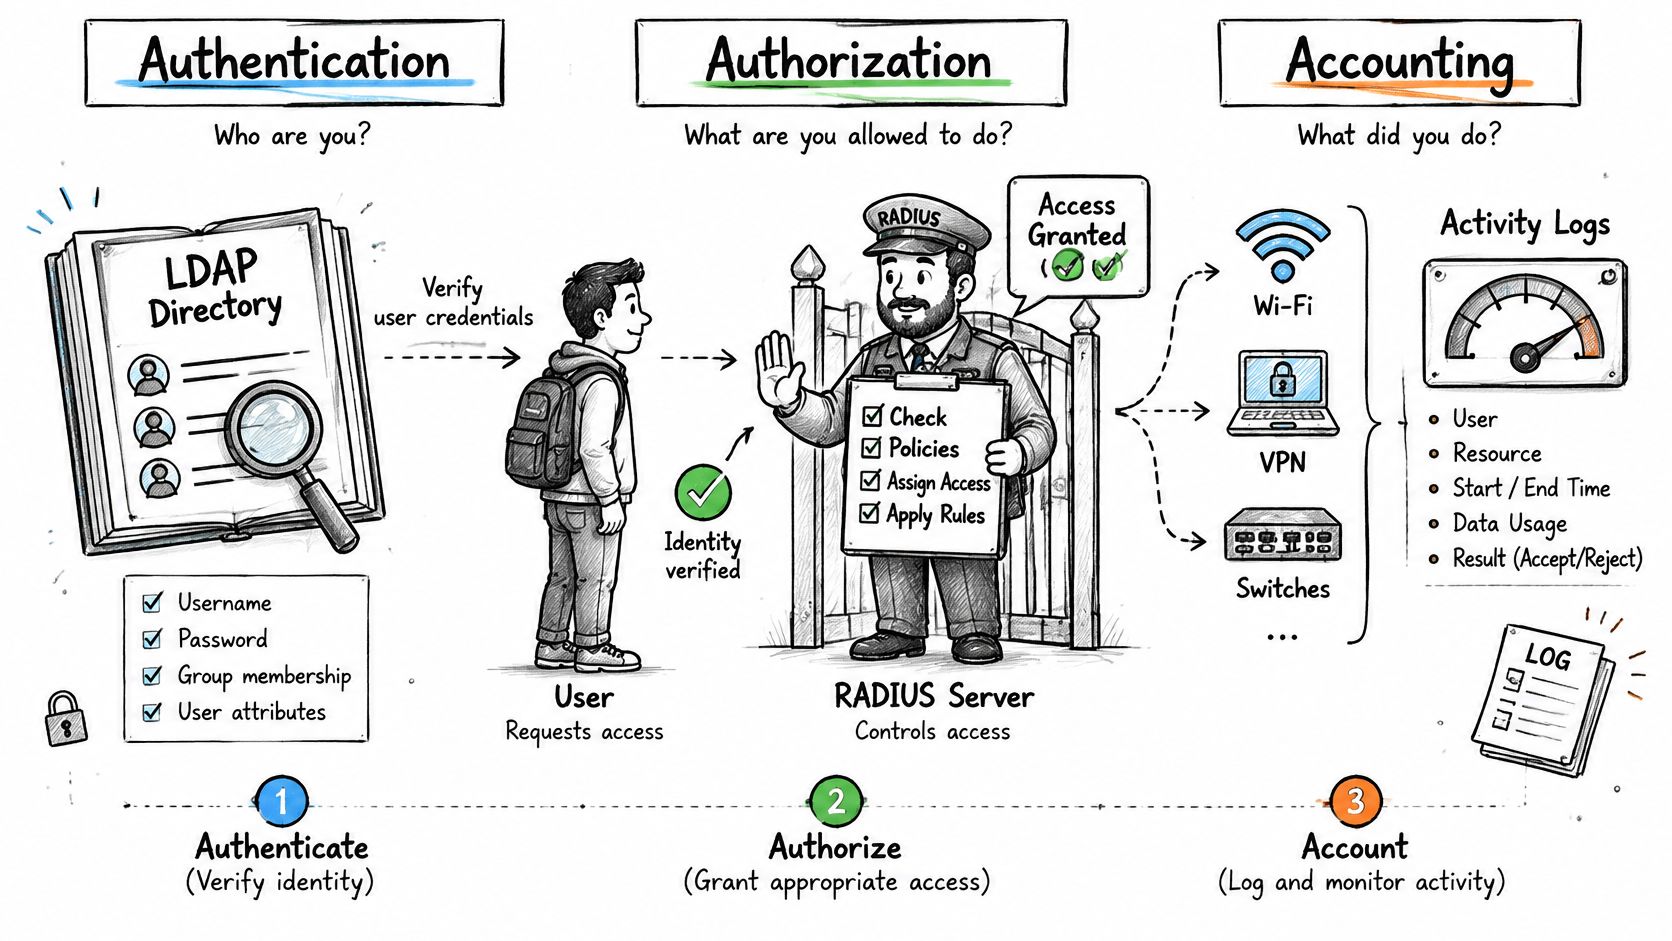
দুটি লগইন, একটি ডিরেক্টরি
একজন ফিনান্স অ্যানালিস্ট সোমবার সকালে একটি ল্যাপটপ খোলেন। সার্টিফিকেটটি বৈধ, ডিরেক্টরি জানায় কর্মী এবং ফিনান্স, এবং RADIUS একটি 10 Mbps সীমা এবং আট ঘণ্টার সেশন টাইমআউট সহ কর্পোরেট VLAN প্রদান করে। ডিরেক্টরি গ্রুপটি সরবরাহ করেছে। সীমাটি পলিসি লেয়ার থেকে এসেছে এবং কন্ট্রোলার এটি প্রয়োগ করেছে।
ধরা যাক, 10:15-এ একজন কন্ট্রাক্টরের অ্যাকাউন্ট নিষ্ক্রিয় করা হলো। পরবর্তী সংযোগ প্রচেষ্টাটি প্রত্যাখ্যাত হয় কারণ ডিরেক্টরি অ্যাকাউন্টটিকে নিষ্ক্রিয় হিসেবে রিপোর্ট করে, এবং এস্টেটটি সঠিকভাবে কনফিগার করা থাকলে, এটি সমর্থন করে এমন অ্যাক্সেস পয়েন্টগুলিতে একটি ডিসকানেক্ট বার্তার মাধ্যমে লাইভ সেশনটিও শেষ হয়ে যায়। সেই দ্বিতীয় অংশটি বাদ দিলে একটি নিষ্ক্রিয় অ্যাকাউন্ট সেশনের সময় নিজে থেকেই শেষ না হওয়া পর্যন্ত ব্রাউজ করা চালিয়ে যেতে পারে।
Accounting এমন একটি ক্ষেত্র যেখানে বিভাজনটি কোনো ডিজাইন পছন্দের পরিবর্তে একটি অপারেশনাল সমস্যা হয়ে দাঁড়ায়। RADIUS সেশনের শুরু, শেষ এবং ব্যবহার রেকর্ড করে, যাতে আপনি জানতে পারেন কে সংযুক্ত ছিল, কোন অ্যাক্সেস পয়েন্ট থেকে এবং কতক্ষণ। LDAP-এ সমমানের কোনো অন্তর্নির্মিত সেশন ট্র্যাকিং নেই, যার ফলে শুধুমাত্র ডিরেক্টরিভিত্তিক ডিজাইনে DHCP লিজ এবং কন্ট্রোলার ক্লায়েন্ট টেবিল থেকে সেশন পুনর্নির্মাণ করতে হয়।
এর ব্যবহারিক রূপ হলো প্রতিটি সাইট জুড়ে একটি সিঙ্গেল অথেন্টিকেশন লগ। Purple Access-এর লগটি বিভিন্ন প্রশ্নের উত্তর দেয় যেমন প্রতিটি বিল্ডিংয়ে কোন ইউনিটের ডিভাইসগুলি অনলাইন আছে এবং কোন VLAN-এ রয়েছে, কোন দীর্ঘমেয়াদী কি-গুলি (keys) তাদের সমাপ্তির তারিখের পরেও সক্রিয় রয়েছে এবং কোন কর্পোরেট ক্লায়েন্টের কর্মীরা আজ অথেন্টিকেট করেছেন।
আপনার বর্তমান সিস্টেমগুলির প্রতিটি এই তিনটি কাজের মধ্যে কোনটি সম্পাদন করে তা তালিকাভুক্ত করুন। বেশিরভাগ এস্টেট সর্বত্র ডিরেক্টরি খুঁজে পায় এবং অথরাইজেশন সুনির্দিষ্টভাবে কোথাও পায় না, যা হলো সেই ব্যবধান যা RADIUS পূরণ করে।
ক্লাউড এবং On-Premises Identity-র সাথে RADIUS সংযুক্ত করা
পরিচয় অনুসন্ধান প্রক্রিয়াটিই অধিকাংশ ডিজাইনে অস্পষ্ট থেকে যায়। RADIUS ব্যবহারকারীদের সংরক্ষণ করে না, তাই এটিকে অন্য কোথাও জিজ্ঞাসা করতে হয়, এবং এটি কাকে জিজ্ঞাসা করছে তার ওপর নির্ভর করে কোনও গ্রুপ পরিবর্তন কত দ্রুত নেটওয়ার্কে কার্যকর হবে।
Active Directory বা OpenLDAP-এর মতো ক্লাসিক ডিরেক্টরিগুলি একটি রিড-অনলি সার্ভিস অ্যাকাউন্টের মাধ্যমে LDAP বা LDAPS-এর উপর RADIUS সার্ভার দ্বারা অনুসন্ধান করা হয়। যেকোনো VLAN ম্যাপিং কাজ করার আগে তিনটি সেটিংস ঠিক থাকা আবশ্যক: বাইন্ড ক্রেডেনশিয়াল, সার্চ বেস এবং গ্রুপ অ্যাট্রিবিউট। ট্রিতে সার্চ বেস খুব বেশি উপরে সেট করলে কোয়েরি অত্যন্ত ধীরগতির হয়ে পড়ে এবং ডুপ্লিকেট গ্রুপ ম্যাচ ফেরত দেয়। গ্রুপ অ্যাট্রিবিউট ভুল সেট করলে প্রত্যেক ব্যবহারকারী সফলভাবে প্রমাণীকরণ করলেও ডিফল্ট VLAN-এ চলে যান, যা পলিসির বাগ মনে হলেও আসলে তা নয়।
ক্লাউড আইডেন্টিটি প্রোভাইডারের কাছে পৌঁছানোর তিনটি পথ
একটি সিঙ্ক্রোনাইজড LDAP-সামঞ্জস্যপূর্ণ ডিরেক্টরি। একটি পরিষেবা ক্লাউড ডিরেক্টরির একটি অনুলিপি রাখে এবং স্থানীয়ভাবে LDAP বাইন্ডের উত্তর দেয়। নেটওয়ার্ক টিমের জন্য এটি সহজবোধ্য, তবে নিজস্ব সিঙ্ক ব্যবধান এবং নিজস্ব আউটেজ নিরীক্ষণ করার খরচ সাপেক্ষে।
RADIUS-এর ভিতরে ফেডারেটেড ভ্যালিডেশন। RADIUS সার্ভার সরাসরি প্রোভাইডারের বিরুদ্ধে সাইন-ইন পরিচালনা করে, তাই সক্রিয় রাখার জন্য কোনো ডিরেক্টরি মিরর নেই। VLAN ম্যাপিং কাজ করার জন্য প্রমাণীকরণ প্রতিক্রিয়াতে গ্রুপ দাবি পৌঁছাতে হবে।
একটি প্রভিশনিং ফিড। SCIM একটি স্থানীয় স্টোরে গ্রুপ মেম্বারশিপ আপ-টু-ডেট রাখে যা RADIUS রিড করে। সদস্যপদ কেবল শেষ প্রভিশনিং সাইকেলের মতোই আপ-টু-ডেট থাকে, যা দুপুরে কেউ চলে গেলে গুরুত্বপূর্ণ হয়ে ওঠে।
আমাদের Secure নেটওয়ার্ক দ্বিতীয় এবং তৃতীয় পথ অনুসরণ করে, যা SAML এবং SCIM-এর মাধ্যমে Entra ID, Okta এবং Google Workspace-এর সাথে ইন্টিগ্রেট করে, যেখানে গ্রুপ মেম্বারশিপ VLAN পরিচালনা করে। আমাদের Cloud RADIUS সার্ভিসের নেপথ্যের মডেলটিও এটিই, যেখানে ডিরেক্টরিটি অথরিটেটিভ থাকে এবং প্রয়োগ বিন্দুটি হোস্ট করা হয়।
আপনি যে পথই বেছে নিন না কেন, তার জন্য একটি চার ধাপের পরীক্ষা
প্রামাণিক অ্যাকাউন্ট এবং গ্রুপ ডেটা কোথায় রয়েছে তা নিশ্চিত করুন। তিনটি আংশিকভাবে সিঙ্ক করা ডিরেক্টরি নয়, একটিমাত্র ডিরেক্টরি।
প্রতিটি সাইটের জন্য লুকআপ রুট বেছে নিন। সেন্ট্রাল ডিরেক্টরিতে দুর্বল লেটেন্সি থাকা একটি আঞ্চলিক সাইটের জন্য দীর্ঘ টাইমআউট নয়, একটি স্থানীয় উত্তরের প্রয়োজন।
একটি টেস্ট ব্যবহারকারীর গ্রুপ পরিবর্তন করুন এবং আবার সাইন ইন করুন। VLAN সার্ভার রিস্টার্টের পরে নয়, পরবর্তী অ্যাসোসিয়েশনেই কার্যকর হওয়া উচিত।
টেস্ট অ্যাকাউন্টটি নিষ্ক্রিয় করুন এবং কানেক্ট করার চেষ্টা করুন। রিজেক্ট হওয়া এবং সাথে লাইভ সেশন শেষ হওয়াই হলো সফলতার শর্ত।
প্রতিটি রুট একটি করে নির্ভরতা যোগ করে, এবং ব্যর্থতা পরিকল্পনায় এই নির্ভরতাগুলোকেই হিসাবে রাখতে হয়। যে অনুসন্ধান রুট সম্পর্কে রাত দুটোয় কেউ ব্যাখ্যা দিতে পারে না, তা কোনো ডিজাইন নয় - তা নিছক একটি অনুমান।
ট্রান্সপোর্ট এবং শেয়ার্ড সিক্রেটের ক্ষেত্রে সুরক্ষাজনিত সুবিধা-অসুবিধা
RADIUS সংক্রান্ত সিকিউরিটি ঘটনার জন্য পুরনো হওয়াকে দায়ী করা হয়, কিন্তু বয়স এর কারণ নয়। পরিবহন এবং কনফিগারেশনই এর মূল কারণ। প্লেইন পোর্ট 389-এর একটি ডিরেক্টরি ঠিক ততটাই সহজে বাইন্ড ক্রেডেনশিয়াল ফাঁস করে দেয়, যতটা সহজে এমন একটি RADIUS সার্ভার করে যার শেয়ার্ড সিক্রেট হল "testing" শব্দটি।
UDP-এর উপর প্রচলিত RADIUS শেয়ার্ড সিক্রেটের সাহায্যে ক্লায়েন্টদের প্রমাণীকরণ করে এবং প্রতিটি অ্যাট্রিবিউটকে সুরক্ষিত করে না, তাই সেই সিক্রেটের শক্তি ও পরিবর্তন (রোটেশন) অত্যন্ত গুরুত্বপূর্ণ। সিক্রেটটি একটি ডিভাইস পেয়ারের অন্তর্ভুক্ত। একটি অ্যাক্সেস পয়েন্ট, একটি কন্ট্রোলার এবং একটি VPN গেটওয়ের একই স্ট্রিং শেয়ার করা উচিত নয়, কারণ একটি শেয়ার্ড স্ট্রিং পরিবর্তনের অর্থ হলো একক ডিভাইসে পরিবর্তনের পরিবর্তে সমগ্র অবকাঠামো জুড়ে রক্ষণাবেক্ষণের সময় (মেইনটেন্যান্স উইন্ডো) প্রয়োজন হওয়া।
LDAP পোর্ট 636-এ LDAPS বা 389-এ StartTLS-এর মাধ্যমে TLS ব্যবহার করে সম্পূর্ণ সংযোগ সুরক্ষিত করতে পারে। 389-এ প্লেইন LDAP আপনার RADIUS সার্ভিস অ্যাকাউন্টের ব্যবহৃত বাইন্ড পাসওয়ার্ড সহ সবকিছুই অসুরক্ষিত অবস্থায় পাঠায়, এবং সেই অ্যাকাউন্টের সাধারণত সম্পূর্ণ ডিরেক্টরি জুড়ে পড়ার অনুমতি থাকে।
| বিকল্প | ট্রান্সপোর্ট | পোর্ট | সুরক্ষা |
|---|---|---|---|
| UDP-এর উপর RADIUS | UDP | 1812 অথেন্টিকেশন, 1813 অ্যাকাউন্টিং | শেয়ার্ড সিক্রেট; প্রতিটি অ্যাট্রিবিউট সুরক্ষিত করে না |
| TLS বা DTLS-এর উপর RADIUS | TLS বা DTLS | 2083 (RFC 6614) | এনক্রিপ্ট করা ট্রান্সপোর্ট; যেখানে গোপনীয়তা প্রয়োজন তা মূল্যায়ন করুন |
| প্লেন LDAP | TCP | 389 | আপগ্রেড না করা পর্যন্ত অরক্ষিত |
| LDAPS বা StartTLS | TLS সহ TCP | 636 (LDAPS) | সম্পূর্ণ কানেকশন TLS দ্বারা সুরক্ষিত |
যেখানে গোপনীয়তা এবং শক্তিশালী অপারেশনাল নিয়ন্ত্রণ প্রয়োজন, সেখানে TLS বা DTLS-এর মাধ্যমে RADIUS বিবেচনা করার মতো একটি বিকল্প, কারণ এটি কেবল একটি ফিল্ড আড়াল করার জন্য শেয়ার্ড সিক্রেটের ওপর নির্ভর করার বদলে পুরো যোগাযোগ এনক্রিপ্ট করে।
পাঁচটি কনফিগারেশন পরিবর্তন যা প্রোটোকল বাছাইয়ের চেয়েও বেশি গুরুত্বপূর্ণ
প্রতিটি ডিভাইস পেয়ারের জন্য দীর্ঘ, অনন্য শেয়ার্ড সিক্রেট ব্যবহার করুন এবং সেগুলো একটি নির্দিষ্ট সময়সূচী অনুযায়ী পরিবর্তন করুন যা আপনি বজায় রাখতে পারেন।
RADIUS ট্রাফিক শুধুমাত্র ম্যানেজমেন্ট নেটওয়ার্কে সীমাবদ্ধ রাখুন। এমন একটি অ্যাক্সেস পয়েন্ট যা কোনো ব্যবহারকারী VLAN থেকে RADIUS সার্ভারে পৌঁছাতে পারে, সেটি অন্য কেউ তদন্ত বা অনুসন্ধানের জন্য ব্যবহার করতে পারে।
যেখানে হার্ডওয়্যার সমর্থন করে সেখানে TLS-এর মাধ্যমে RADIUS সক্ষম করুন। Cloud RADIUS অ্যাক্সেস পয়েন্ট কনফিগারেশন নির্দেশিকা সেই সেটআপের কন্ট্রোলার সাইডের বিস্তারিত ব্যাখ্যা করে।
সার্টিফিকেট যাচাইকরণের সাথে LDAPS বা StartTLS আবশ্যক করুন। একটি অপ্রমাণিত সার্টিফিকেট এনক্রিপশনকে নিছক সাজসজ্জায় পরিণত করে।
প্রতিটি রিজেক্ট লগ করুন এবং প্যাটার্নের জন্য ব্যর্থতাগুলি পর্যালোচনা করুন। একাধিক অ্যাক্সেস পয়েন্ট জুড়ে একটি নির্দিষ্ট আইডেন্টিটির বিরুদ্ধে রিজেক্টের সংখ্যা বেড়ে যাওয়া কোনো কভারেজ সমস্যা নয়, এটি একটি ক্রেডেনশিয়াল সমস্যা।
বেশিরভাগ নেটওয়ার্ক এস্টেটের সবচেয়ে দুর্বল যোগসূত্র হল ভুলে যাওয়া কোনো একটি অ্যাক্সেস পয়েন্টে ডিফল্ট সিক্রেট থাকা অথবা এমন একটি সার্টিফিকেট যাচাই যা কেউ চালু করেনি - দুটি প্রোটোকলের মধ্যে বাছাই করা নিয়ে সমস্যা নয়।
প্রকৃত লোডের অধীনে কার্যক্ষমতা এবং স্কেলিং
RADIUS এবং LDAP-এর গতির তুলনা মূলত আলাদা কাজের পরিমাপ করে, তাই এক্ষেত্রে কোনও একক বিজয়ী নেই। প্রকাশিত বেঞ্চমার্ক প্রমাণগুলি সম্পূর্ণভাবে বাস্তবায়নের ধরনের ওপর নির্ভরশীল, এবং কোনও একটি প্রোটোকল নিশ্চিতভাবেই দ্রুততর - এমন দাবিকে গুরুত্বহীন বলেই বিবেচনা করা উচিত।
LDAP এবং RADIUS প্রমাণীকরণের কার্যক্ষমতার একটি তুলনামূলক গবেষণায় দেখা গেছে যে, পরীক্ষিত বাস্তবায়নগুলির মধ্যে থ্রুপুটের ক্ষেত্রে প্রতি সেকেন্ডে 12.0 রিকোয়েস্ট, প্রতিক্রিয়া জানানোর সময়ে 0.37 সেকেন্ড এবং চাপের মধ্যে 894.45 মিলিসেকেন্ডের পার্থক্য ছিল। হার্ডওয়্যার, ডিরেক্টরি লেআউট, ক্রিপ্টোগ্রাফিক পদ্ধতি এবং ওয়ার্কলোডের বিশদ বিবরণ নির্দিষ্ট করা নেই, তাই এটিকে আপনার সাইটে সরাসরি প্রয়োগ করার মতো সক্ষমতা পরিসংখ্যানের বদলে একটি একক ডেটাপয়েন্ট হিসাবে বিবেচনা করুন।
ক্যাপাসিটি পরিকল্পনা করার বিভাজনটি হলো অথেন্টিকেশন পদ্ধতি। আধুনিক হার্ডওয়্যারে সাধারণ কোর-প্রতি রেট এই ধরণের সীমার মধ্যে পড়ে:
| পদ্ধতি | কোর প্রতি আনুমানিক রেট | CPU খরচ |
|---|---|---|
| PAP (পাসওয়ার্ড) | প্রতি সেকেন্ডে 5,000 থেকে 10,000 | সর্বনিম্ন |
| MSCHAPv2 সহ PEAP | প্রতি সেকেন্ডে 500 থেকে 1,000 | মাঝারি |
| সম্পূর্ণ EAP-TLS হ্যান্ডশেক | প্রতি সেকেন্ডে 100 থেকে 300 | সর্বোচ্চ |
ওই সারিগুলি একসঙ্গে মিলিয়ে দেখলে দেখা যায় যে একটি সাধারণ পাসওয়ার্ড পরীক্ষার তুলনায় সার্টিফিকেট অনবোর্ডিং প্রতি প্রমাণীকরণে 20 থেকে 50 গুণ বেশি CPU ব্যয় করে। এই অনুপাতটি নির্ধারণ করে যে একটি EAP-TLS রোলআউটের জন্য কতগুলি কোরের প্রয়োজন, এবং এই কারণেই যে পাইলট প্রজেক্টে শুধুমাত্র পাসওয়ার্ড পরীক্ষা করা হয়েছিল, তা প্রোডাকশন সম্পর্কে প্রায় কিছুই বোঝাতে পারে না।
কোর প্রতি খরচ কেবল অর্ধেক চিত্র তুলে ধরে, কারণ RADIUS খুব কমই একা কাজ করে। বেশিরভাগ এস্টেটে এটি অ্যাক্সেস চেইনের সম্মুখভাগের লেয়ার, এবং প্রতিটি PEAP বা PAP পরীক্ষা এর পেছনের ডিরেক্টরির বিপরীতে একটি LDAP বাইন্ড বা কার্বেরস বিনিময়ে শেষ হয়। যখন সেই ডিরেক্টরিটি স্যাচুরেটেড বা পূর্ণ হয়ে যায়, তখন RADIUS সার্ভার নিষ্ক্রিয় থাকা সত্ত্বেও RADIUS লেটেন্সি বৃদ্ধি পায়। সামনে RADIUS ছাড়া LDAP লুকআপ পরিচালনাকারী একটি এস্টেট সেই লেয়ারটি হারিয়ে ফেলে যা সিদ্ধান্ত কার্যকর করে এবং এটি রেকর্ড করে, তাই একটি ধীর গতির ডিরেক্টরি একটি ব্যাখ্যাতীত বিভ্রাটে পরিণত হয় যার পুনর্গঠনের জন্য কোনও অ্যাকাউন্টিং ট্রেইল থাকে না।
ক্যাপাসিটি কেনার আগে কী পরিমাপ করতে হবে
ধারাবাহিক অথেন্টিকেশন, যা সামগ্রিকভাবে গড় হিসাব করার বদলে PAP, PEAP এবং EAP-TLS-এর জন্য আলাদাভাবে পরিমাপ করা হয়।
p95 এবং p99 লেটেন্সি, কারণ গড় লেটেন্সি সেই কিউটিকে আড়াল করে যা কন্ট্রোলার রিবুট হওয়ার পরে একটি ফ্লোরের ল্যাপটপগুলি পুনরায় কানেক্ট করার সময় তৈরি হয়।
রি-ট্রান্সমিশন এবং ডুপ্লিকেট রিকোয়েস্ট, যা সার্ভার স্যাচুরেটেড হলে বৃদ্ধি পায়।
ফেলওভার রিকভারি টাইম, যা পরিকল্পিত সুইচওভারের পরিবর্তে বাস্তব সার্ভার বন্ধ হওয়া থেকে গণনা করা হয়।
স্বতন্ত্রভাবে ব্যাকএন্ড ডিরেক্টরি লেটেন্সি, কারণ একটি LDAP বা আইডেন্টিটি-প্রোভাইডারের বিলম্ব আপনার প্রতিটি ড্যাশবোর্ডে RADIUS ধীরগতি হিসেবে প্রতিফলিত হয়।
RADIUS স্কেলিং করার জন্য রিট্রাই ইঞ্জিনিয়ারিংয়েরও প্রয়োজন হয়। RFC 2865-এ উল্লেখ করা হয়েছে যে প্রোটোকলটিতে অন্তর্নির্মিত কনজেশন-নিয়ন্ত্রণ ব্যবস্থার অভাব রয়েছে, তাই পুনরায় প্রেরণের সময় এবং পুনরায় চেষ্টা করার সংখ্যা সুনির্দিষ্ট হওয়া জরুরি। বিভ্রাটের সময় যে কন্ট্রোলার অত্যধিক ঘন ঘন পুনরায় চেষ্টা চালায়, তা একটি ধীরগতির সার্ভারকে ডুপ্লিকেট অনুরোধের ঝড়ে পরিণত করে।
স্কেলের রেফারেন্স হিসেবে, Purple Access বিশ্বের বৃহত্তম ক্লাউড RADIUS-এ চলে, যা 99.999% আপটাইম, 99.9% ক্লাউড RADIUS SLA এবং মাল্টি-রিজিয়ন ফেইলওভার সহ বছরে 500 মিলিয়ন লগইন পরিচালনা করে। আপনার পরিমাপ করা বেসলাইন থেকে নিজস্ব ডিপ্লয়মেন্টের পরিধি নির্ধারণ করুন। অন্য কোনো পরিকাঠামোর হার্ডওয়্যারের রেট টেবিল আপনাকে কেবল কী পরীক্ষা করতে হবে তা জানায়, আপনি কী পাবেন তা নয়।
আপনার নেটওয়ার্কের জন্য RADIUS, LDAP বা উভয়ই বেছে নিন
সিদ্ধান্তটি পছন্দের চেয়ে পরিস্থিতির ওপর বেশি নির্ভর করে।
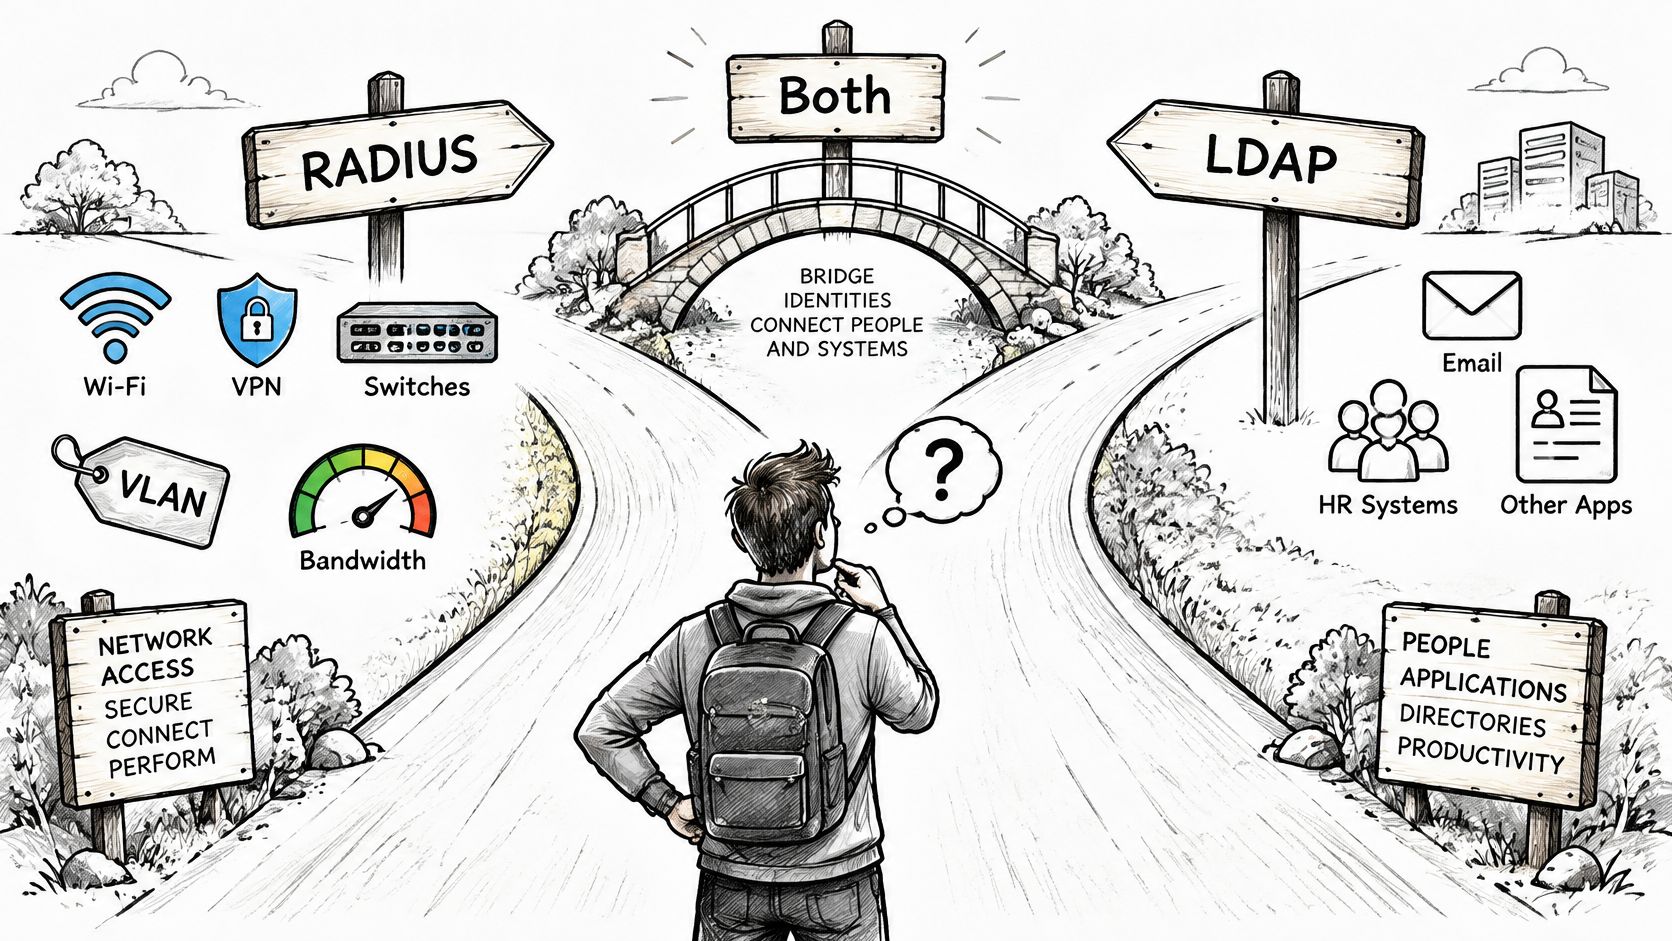
যখন আপনাকে WiFi, VPN বা সুইচে অ্যাক্সেস নিয়ন্ত্রণ করতে হবে এবং আপনার VLAN, ব্যান্ডউইথ বা অ্যাকাউন্টিং ফলাফলের প্রয়োজন হবে, তখন RADIUS বেছে নিন। যখন একমাত্র ভোক্তা কেবল সেই অ্যাপ্লিকেশনগুলি হয় যা ডিরেক্টরি লুকআপ সম্পাদন করে, তখন শুধু LDAP বেছে নিন। যখন পরিচিতি ডিরেক্টরিতে থাকে এবং নেটওয়ার্ক অ্যাক্সেসকে গ্রুপ মেম্বারশিপ অনুসরণ করতে হয়, তখন এগুলিকে একত্রিত করুন - যা বেশিরভাগ এন্টারপ্রাইজ এস্টেটের ক্ষেত্রে প্রযোজ্য।
বেশিরভাগ তুলনার সবচেয়ে দুর্বল দিক হলো RADIUS এবং LDAP-কে পরস্পরের বিকল্প হিসেবে উপস্থাপন করা। Cloud RADIUS-এর LDAP বনাম RADIUS সংক্রান্ত বিশ্লেষণে যেমন বলা হয়েছে, RADIUS-এর পরিবর্তে LDAP বেছে নেওয়া প্রমাণীকরণকে সহজ করার বদলে এনফোর্সমেন্ট এবং অডিট লেয়ারকে বাদ দিয়ে দিতে পারে। এটি এমন একটি মূল্য যা আপনি স্বীকার করে নিচ্ছেন, এবং অনুমিত সরলতার সুবিধার সাথে এই বিষয়টি আলোচনায় খুব কমই আসে।
| পরিস্থিতি | RADIUS প্রয়োজন কি? | LDAP প্রয়োজন কি? | কারণ |
|---|---|---|---|
| গ্রুপ-ভিত্তিক VLAN সহ কর্পোরেট WiFi | হ্যাঁ | হ্যাঁ | ডিরেক্টরি গ্রুপ সংরক্ষণ করে; RADIUS সেগুলিকে VLAN-এ ম্যাপ করে |
| ইউজার-ভিত্তিক পলিসি সহ VPN অ্যাক্সেস | হ্যাঁ | প্রায়শই | গেটওয়ে সেশন লিমিট এবং পলিসি কার্যকর করে |
| শুধুমাত্র অ্যাপ্লিকেশনের সিঙ্গল সাইন-অন | না | হ্যাঁ | অ্যাপ্লিকেশন সরাসরি ডিরেক্টরি অ্যাট্রিবিউট রিড করে |
| ডিভাইস অনুযায়ী গেস্ট বা IoT সেগমেন্টেশন | হ্যাঁ | ঐচ্ছিক | ডিভাইস আইডেন্টিটি এবং পলিসি প্রতিটি সেশন অনুযায়ী নির্ধারিত হয় |
| সেন্ট্রাল আইডেন্টিটি সহ মাল্টি-সাইট এস্টেট | হ্যাঁ, প্রতিটি সাইটে বা ক্লাউডে | হ্যাঁ | ডিরেক্টরি প্রামাণ্য বা অথরিটেটিভ থাকে; RADIUS স্থানীয়ভাবে তা কার্যকর করে |
নীতি নির্ধারণের আগে ব্যর্থতার আচরণ ডিজাইন করা
মাল্টি-সাইট এস্টেটগুলি তিনটি উপায়ের যেকোনো একটিতে ব্যর্থ হয়: ডিরেক্টরিটি অনুপলব্ধ, এর ডেটা পুরনো, অথবা এটি কেবল কিছু নির্দিষ্ট অঞ্চল থেকেই অ্যাক্সেসযোগ্য। পলিসি ইঞ্জিন ব্যর্থ হলে অ্যাক্সেস সম্পূর্ণ বন্ধ (fail-closed) করবে, একটি নির্দিষ্ট মেয়াদের জন্য ক্যাশড ফলাফল পরিবেশন করবে, নাকি ব্যবহারকারীদের একটি সীমাবদ্ধ VLAN-এ স্থানান্তর করবে তা আগেই ঠিক করে নিন। প্রতিটি সাইটের জন্য উত্তরটি রেকর্ড করে রাখুন।
একটি টেস্ট কেস হিসেবে হাউসকিপিং টিমকে বিবেচনা করুন। সার্টিফিকেটগুলি SCEP-এর মাধ্যমে একটি MDM থেকে আসে, VLAN আসে ডিরেক্টরি গ্রুপ মেম্বারশিপ থেকে, এবং অ্যাকাউন্ট নিষ্ক্রিয় হলে অ্যাক্সেস শেষ হয়। এই তিনটি উপাদানের যেকোনো একটি যদি দ্বিতীয় সাইটে অন্য কোনো রুটের মাধ্যমে কার্যকর হয়, তবে ইচ্ছাকৃতভাবে পরীক্ষা না করলে কোনো ঘটনার সময় আপনি তা জানতে পারবেন।
আমাদের Cloud RADIUS-এ, প্রতিটি ডিভাইস পরিচিতির ওপর ভিত্তি করে ওপেন, সিকিউর বা xPSK নেটওয়ার্কে যায়, প্রতিটি নিজস্ব VLAN-এ থাকে, এবং যে কর্মী প্রতিষ্ঠান ত্যাগ করেছেন এবং যার অ্যাকাউন্ট নিষ্ক্রিয় করা হয়েছে তাকে প্রত্যাখ্যান করা হয়। আপনি ইতিমধ্যে যে কন্ট্রোলার চালাচ্ছেন তাতে ওপেন নেটওয়ার্কের জন্য RADIUS এবং স্প্ল্যাশ URL যোগ করতে 15 মিনিটের কম সময় লাগে, যা কোনো আর্কিটেকচার চূড়ান্ত করার আগে একটি পাইলট চালানোকে যথেষ্ট সাশ্রয়ী করে তোলে।
এই সিদ্ধান্তের প্রয়োগ সংক্রান্ত দিকের সম্পূর্ণ বিবরণের জন্য, নিচের ভিডিওটি দেখুন।
পাইলটের জন্য ছয়টি পরিকল্পনার ধাপ
যেসব এনফোর্সমেন্ট পয়েন্টের সিদ্ধান্ত প্রয়োজন সেগুলি গণনা করুন: কন্ট্রোলার, সুইচ, VPN গেটওয়ে, প্রতিটির জন্য একটি করে লাইন।
অথরিটেটিভ আইডেন্টিটি সোর্সের নাম দিন এবং শুধুমাত্র এর হোস্টনেম নয়, এর ওনারের নামও লিখে রাখুন।
প্রতিটি গ্রুপকে একটি VLAN এবং ব্যান্ডউইথ লিমিটের সাথে ম্যাপ করুন, যার মধ্যে অমিল থাকা যেকোনো কিছুর জন্য ডিফল্ট অন্তর্ভুক্ত থাকবে।
প্রতি অ্যাক্সেস পয়েন্ট পিছু ট্রান্সপোর্ট এবং সার্টিফিকেট পদ্ধতি বেছে নিন, কারণ পুরানো হার্ডওয়্যার TLS-এর উপর RADIUS সমর্থন নাও করতে পারে।
ব্যর্থতার আচরণ সংজ্ঞায়িত করুন এমন একটি ডিরেক্টরির জন্য যা ডাউন, পুরোনো বা কোনো অঞ্চল থেকে নাগালের বাইরে।
একটি সাইটে পাইলট করুন, p95 লেটেন্সি পরিমাপ করুন এবং নিশ্চিত করুন যে একটি নিষ্ক্রিয় টেস্ট অ্যাকাউন্ট প্রত্যাখ্যান করা হয়েছে এবং এর লাইভ সেশন শেষ হয়েছে।
পাইলট প্রকল্পের মাধ্যমেই বিষয়টি স্পষ্ট হতে দিন। যদি শুধুমাত্র-ডিরেক্টরি বিশিষ্ট ভ্যারিয়্যান্ট কোনও নিষ্ক্রিয় অ্যাকাউন্ট প্রত্যাখ্যান করতে এবং বিদ্যমান সেশন সমাপ্ত করতে না পারে, তবে এটি কোনও কিছু সহজ করেনি - বরং আপনার প্রয়োজনীয় নিয়ন্ত্রণকে এমন জায়গায় সরিয়ে দিয়েছে যেখানে তা কখনোই ছিল না।
Purple Access এই প্রবন্ধে বর্ণিত অ্যাক্সেস লেয়ারটি একটি হোস্ট করা পরিষেবা হিসাবে পরিচালনা করে: আইডেন্টিটি-চালিত VLAN সহ ক্লাউড RADIUS, পরিচালিত PKI-এর মাধ্যমে জারি করা ও পুনর্নবীকরণ করা EAP-TLS সার্টিফিকেট, এবং প্রতিটি সাইট জুড়ে একটি প্রমাণীকরণ লগ যা আইডেন্টিটি, ডিভাইস, পদ্ধতি, অ্যাক্সেস পয়েন্ট এবং VLAN সহ প্রতিটি গ্রহণ ও প্রত্যাখ্যান প্রদর্শন করে। আপনি যদি শুধুমাত্র-ডিরেক্টরি ডিজাইনের সাথে এমন একটি ডিজাইনের তুলনা করেন যাতে একটি এনফোর্সমেন্ট লেয়ার বজায় থাকে, তবে পুরো এস্টেট যুক্ত করার আগে Purple Access-এ যান এবং একটি একক সাইটকে উপরের পাইলট ধাপগুলির মধ্য দিয়ে নিয়ে যান।


