
Pre shared keys-এর বিস্তারিত: এগুলি কীভাবে কাজ করে এবং এদের সীমাবদ্ধতা
Published

কেউ আপনার টিম ছেড়ে চলে গেছেন, কিন্তু তার ফোনে এখনও WiFi পাসওয়ার্ডটি রয়েছে। আপনি এটি পরিবর্তন করতে পারেন, তবে একই পাসওয়ার্ড ক্যাশ রেজিস্টার, প্রিন্টার, ক্যামেরা এবং একটি থার্মোস্ট্যাটের সাথেও সংযুক্ত যা কনফিগার করার কথা কারও মনে নেই। এনক্রিপশন হয়তো নিখুঁতভাবে কাজ করছে। আপনার তাৎক্ষণিক সমস্যা হল অন্যদের কাজে ব্যাঘাত না ঘটিয়ে কীভাবে অ্যাক্সেস সরিয়ে নেওয়া যায় তা ঠিক করা।
সেটিই হলো প্রি শেয়ার্ড কি-র পেছনের ব্যবহারিক চ্যালেঞ্জ, যা সাধারণত প্রি-শেয়ার্ড কিজ (PSKs) হিসেবে লেখা হয়। এগুলি ডিপ্লয় করা সহজ, তবে আপনি যেভাবে এগুলি ইস্যু, ট্র্যাক এবং অবসর (retire) করান তা ক্রিপ্টোগ্রাফির মতোই সমান গুরুত্বপূর্ণ।
সূচিপত্র
- একটি Pre-Shared Key কীভাবে কাজ করে
- Shared, Unique এবং Enterprise Key-র তুলনা
- কেন একটি শেয়ার করা পাসওয়ার্ড ঝুঁকিপূর্ণ হয়ে ওঠে
- ডিভাইস সংযোগ না হারিয়ে একটি Shared Key রোটেট করা
- কীভাবে WPA3-Personal পাসওয়ার্ডের সমস্যা পরিবর্তন করে
- প্রতি ডিভাইস বা টেন্যান্ট অনুযায়ী ইউনিক কী কীভাবে পরিচালনা করবেন
- একটি Shared Key এখনও উপযোগী কি না তা নিশ্চিত করুন
একটি Pre-Shared Key কীভাবে কাজ করে
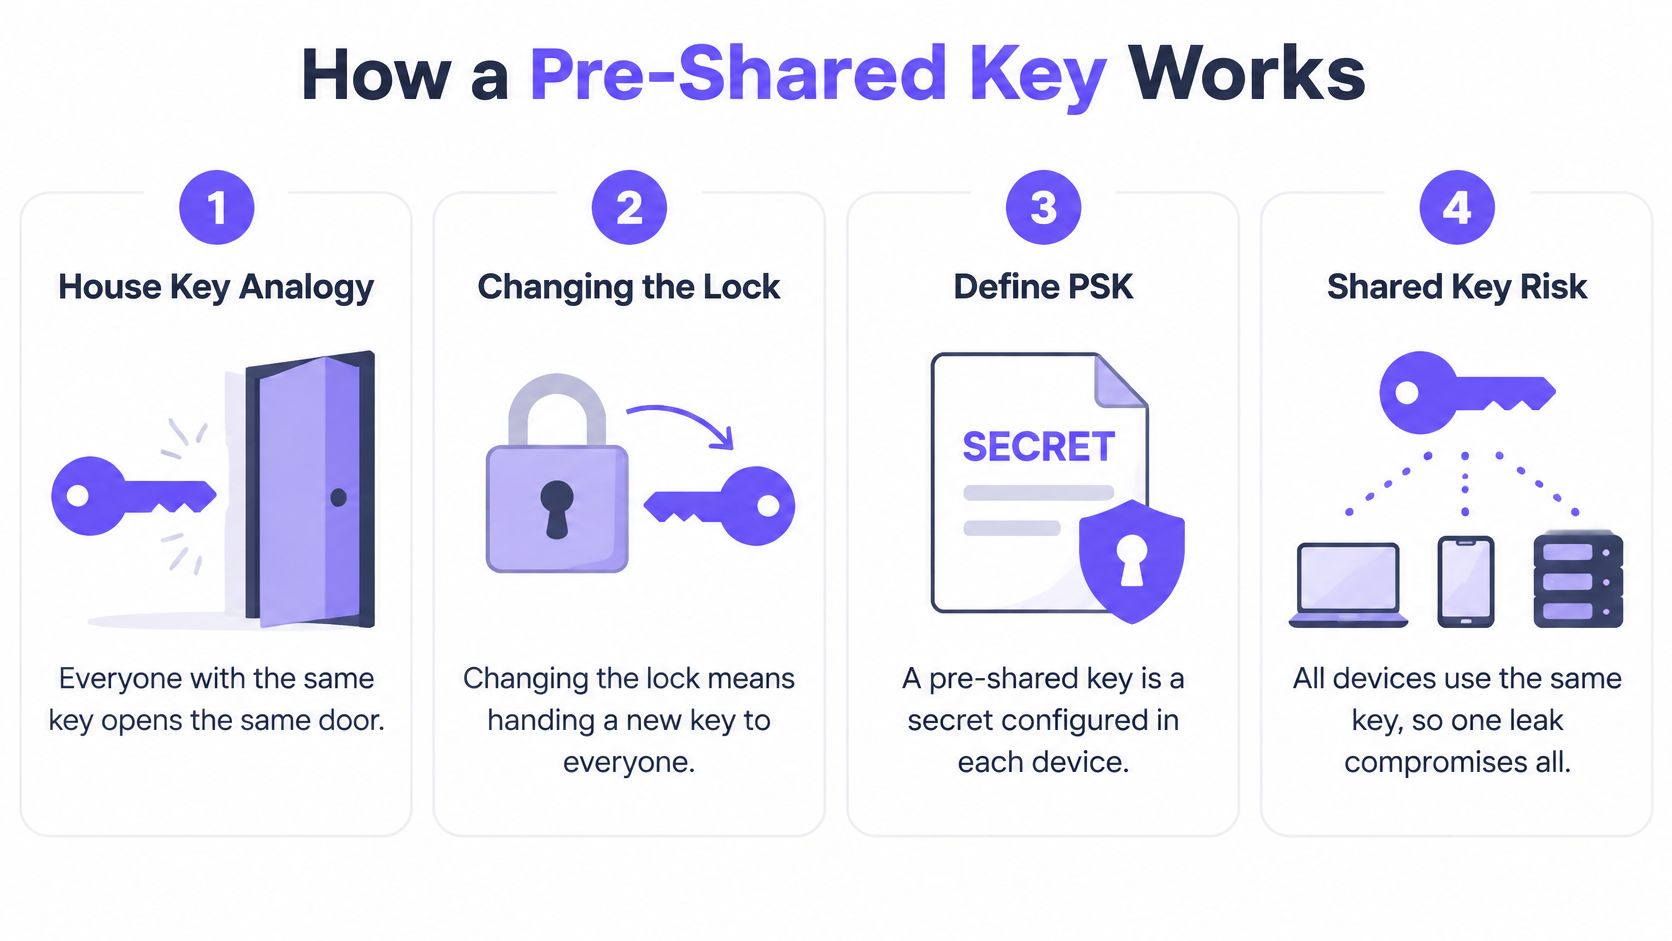
একটি শেয়ার করা WiFi পাসওয়ার্ড হলো এমন একটি বাড়ির চাবির মতো যা প্রবেশের প্রয়োজন এমন প্রত্যেকের জন্য কপি করা হয়েছে। যার কাছেই একটি কপি থাকবে সে একই দরজা খুলতে পারবে। কেউ বাড়ি ছেড়ে চলে যাওয়ার পরেও যদি একটি কপি নিজের কাছে রেখে দেয়, তবে তালা পরিবর্তন করার অর্থ হলো যারা এখনও সেখানে বসবাস করছেন তাদের প্রত্যেককে নতুন চাবি দেওয়া।
একটি pre-shared key হল এমন একটি গোপন কোড যা একটি অ্যাক্সেস পয়েন্ট এবং এটির সাথে সংযোগকারী ডিভাইসগুলিতে আগে থেকেই কনফিগার করা থাকে। WPA2-Personal-এ সাধারণত আপনি রাউটারের সেটিংসে একটি পাসফ্রেজ লিখুন, তারপর প্রতিটি ডিভাইসে সেই পাসফ্রেজটি লিখুন। সংযোগকারী ডিভাইসটি গোপন কোডটি জানে কি না তা স্থির করার জন্য অ্যাক্সেস পয়েন্টের আলাদা কোনো প্রমাণীকরণ সার্ভারের প্রয়োজন হয় না।
চিত্রটি সেই শেয়ার্ড-কি সম্পর্ক অনুসরণ করে।
একটি ল্যাপটপ কানেক্ট করার সময় কী ঘটে
ধরুন আপনি ল্যাপটপে অফিসের WiFi পাসফ্রেজ লিখলেন। এই কানেকশনটি কয়েকটি স্বতন্ত্র অপারেশনের মধ্য দিয়ে এগিয়ে চলে:
- গোপন তথ্য প্রস্তুত করুন। ল্যাপটপটি কি মেটেরিয়াল পাওয়ার জন্য কনফিগার করা পাসফ্রেজ এবং নেটওয়ার্কের নাম ব্যবহার করে। অ্যাক্সেস পয়েন্টেও অনুরূপ মেটেরিয়াল থাকে।
- অধিকারের প্রমাণ দিন। WPA2 ফোর-ওয়ে হ্যান্ডশেকের সময়, ডিভাইসগুলি এমন তথ্য আদান-প্রদান করে যার মাধ্যমে তারা যাচাই করতে পারে যে উভয়ের কাছেই ম্যাচিং গোপন তথ্য রয়েছে। পাসওয়ার্ডটি নিজে কিন্তু ট্রান্সমিট বা আদান-প্রদান করা হয় না।
- ট্র্যাফিক কি তৈরি করুন। হ্যান্ডশেক একটি Pairwise Transient Key তৈরি করে, যা সেই ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্টের মধ্যবর্তী ট্র্যাফিককে সুরক্ষিত রাখে।
গুরুত্বপূর্ণ পার্থক্যটি হলো আপনার টাইপ করা দীর্ঘস্থায়ী ক্রেডেনশিয়াল এবং সংযোগের জন্য ব্যবহৃত এনক্রিপশন কিগুলির মধ্যে। তারা সম্পর্কিত, তবে তারা পরস্পর পরিবর্তনযোগ্য শব্দ নয়।
কেন এই মডেলটি সাধারণ হয়ে উঠেছে
দুর্বল WEP সিস্টেমের একটি অন্তর্বর্তীকালীন বিকল্প হিসেবে WPA-এর আগমন ঘটে, এবং IEEE 802.11i history-তে যেমন নথিবদ্ধ রয়েছে, ২৪ জুন, ২০০৪ তারিখে অনুমোদিত হওয়ার পর IEEE 802.11i হয়ে ওঠে WPA2-এর প্রযুক্তিগত ভিত্তি। WPA2-Personal প্রতিষ্ঠানগুলিতে কোনো অথেনটিকেশন সার্ভার চালানোর বাধ্যবাধকতা ছাড়াই WEP-এর তুলনায় অনেক বেশি শক্তিশালী সুরক্ষা প্রদান করেছিল।
সেই সংমিশ্রণটি বাড়ি এবং ছোট ব্যবসার জন্য উপযুক্ত ছিল: অ্যাক্সেস পয়েন্ট কনফিগার করুন, লোকজনকে পাসওয়ার্ড দিন এবং তাদের ডিভাইসগুলি কানেক্ট করুন। পরিচালনাসংক্রান্ত জটিলতা পরে দেখা দেয়, যখন অ্যাডমিনিস্ট্রেটরকে সিদ্ধান্ত নিতে হয় যে সেই গোপন পাসওয়ার্ডটি এখনও কার কার কাছে থাকা উচিত।
ব্যবহারিক নিয়ম: একটি WiFi পাসওয়ার্ডকে শুধুমাত্র একটি রাউটার সেটিং হিসেবে নয়, বরং একজন মালিক এবং অবসর প্রক্রিয়াসহ একটি অ্যাক্সেস ক্রেডেনশিয়াল হিসেবে বিবেচনা করুন।
শেয়ার্ড, ইউনিক এবং এন্টারপ্রাইজ কী-র তুলনা
নিয়ন্ত্রণ ও জবাবদিহিতার ভিত্তিতে কি মডেলের তুলনা
| মডেল | ক্রেডেনশিয়াল ধারক | শুধুমাত্র একজন ব্যবহারকারীকে বাতিল করা | প্রতি ব্যবহারকারীর অডিট ট্রেইল | প্রয়োজনীয় ইনফ্রাস্ট্রাকচার |
|---|---|---|---|---|
| শেয়ার্ড WPA2-Personal পাসফ্রেজ | সমস্ত ব্যবহারকারী এবং ডিভাইসের জন্য একটি পাসফ্রেজ | না | না | শুধুমাত্র অ্যাক্সেস পয়েন্ট |
| শেয়ার্ড WPA3-Personal (SAE) পাসওয়ার্ড | সমস্ত ব্যবহারকারী এবং ডিভাইসের জন্য একটি পাসওয়ার্ড | না | না | অ্যাক্সেস পয়েন্ট এবং WPA3-সক্ষম ক্লায়েন্ট |
| ডিভাইস-প্রতি বা ভাড়াটিয়া-প্রতি অনন্য PSK | ডিভাইস, ব্যক্তি বা ভাড়াটিয়া-প্রতি একটি চাবি | হ্যাঁ | আংশিক, চাবির পরিচয় অনুযায়ী | প্রতি-চাবি PSK সমর্থনকারী অ্যাক্সেস পয়েন্ট, অথবা RADIUS |
| EAP (WPA2/WPA3-Enterprise) সহ 802.1X | প্রতি ব্যবহারকারীর ব্যক্তিগত অ্যাকাউন্ট বা শংসাপত্র | হ্যাঁ | হ্যাঁ, পরিচয় ম্যাপিং এবং লগিং সহ | RADIUS সার্ভার এবং পরিচয় ডিরেক্টরি বা সার্টিফিকেট পরিকাঠামো |
প্রথমে বাতিলকরণ সংক্রান্ত কলামটি পড়ুন। কেউ সংস্থা ছেড়ে গেলে, কোনো ডিভাইস হারিয়ে গেলে বা কোনো ক্রেডেনশিয়াল প্রকাশ পেয়ে গেলে একজন অ্যাডমিনিস্ট্রেটর কী করতে পারেন, এটি আপনাকে তা জানায়। অন্যান্য দরকারী প্রশ্নগুলি হলো - কার কাছে সেই ক্রেডেনশিয়াল রয়েছে, লগগুলি কী শনাক্ত করতে পারে এবং আপনি কোন সহায়ক পরিকাঠামো পরিচালনা করতে প্রস্তুত।
শেয়ার করা WPA2 এবং WPA3 সারিগুলি পরিচালনার দিক থেকে দেখতে একই রকম, কারণ পাসওয়ার্ড প্রমাণীকরণ আপগ্রেড করলেই পাসওয়ার্ডটি কার কার জানা আছে তা পরিবর্তিত হয় না। শুধুমাত্র অ্যাক্সেস পয়েন্ট গ্রহণ করেছে বলেই শেয়ার করা মডেলগুলির কোনটিই ক্রেডেনশিয়াল ব্যবহারকারী ব্যক্তিকে শনাক্ত করতে পারে না।
ইউনিক কী একটি ক্রেডেনশিয়াল সনাক্ত করে, কোনও ব্যক্তিকে নাও করতে পারে
ডিভাইস-প্রতি বা ভাড়াটে-প্রতি PSK-এর ক্ষেত্রে, নেটওয়ার্ক একই ওয়্যারলেস নেটওয়ার্ক নেম বা SSID-এ বিভিন্ন ক্রেডেনশিয়াল শনাক্ত করে। সমর্থিত সিস্টেমগুলি সেই ক্রেডেনশিয়ালগুলিকে বিভিন্ন নেটওয়ার্ক পলিসির সাথে যুক্ত করতে পারে, যার মধ্যে VLAN অ্যাসাইনমেন্ট ও ব্যান্ডউইথ নিয়ন্ত্রণ অন্তর্ভুক্ত রয়েছে, যেমনটি NIST-এর ওয়্যারলেস-সুরক্ষা নির্দেশিকায় বর্ণিত হয়েছে।
তবে, অ্যাপার্টমেন্ট গেস্ট নামের একটি কি (key) কোনো স্বতন্ত্র পরিচয় নয়। যদি কোনো ভাড়াটে এটি তাঁর ডিভাইসগুলির মধ্যে শেয়ার করেন, তবে অডিট ট্রেলটি ভাড়াটের ক্রেডেনশিয়াল শনাক্ত করে, নির্দিষ্ট ডিভাইসটি কার কাছে ছিল তা নয়। ভালো ইনভেন্টরি রেকর্ড বিভ্রান্তিকর হওয়ার পরিবর্তে সেই পার্থক্যকে কার্যকর করে তোলে।
এন্টারপ্রাইজ অথেন্টিকেশন একটি আইডেন্টিটি সার্ভিস যুক্ত করে
EAP সহ 802.1X প্রমাণীকরণকে একটি পরিচয়-ভিত্তিক প্রক্রিয়ায় স্থানান্তরিত করে, যা সাধারণত RADIUS এবং ব্যবহারকারী অ্যাকাউন্ট বা সার্টিফিকেট ব্যবহার করে। অ্যাডমিনিস্ট্রেটরদের যখন অ্যাক্সেসের সিদ্ধান্তগুলিকে কর্মসংস্থানের স্থিতি, ডিভাইস তালিকাভুক্তি বা সার্টিফিকেটের বৈধতার সাথে যুক্ত করতে হয়, তখন এটি পরিচালিত কর্মীদের ডিভাইসের জন্য আরও উপযুক্ত।
অতিরিক্ত কাজের মধ্যে রয়েছে অথেনটিকেশন সার্ভিস কনফিগার করা, ক্লায়েন্ট প্রভিশন করা এবং ট্রাস্ট সেটিংস বজায় রাখা। WPA2-Enterprise বনাম Personal সম্পর্কিত আমাদের ব্যাখ্যা সেই ডিপ্লয়মেন্ট সংক্রান্ত পার্থক্যকে তুলে ধরে।
আপনার সবচেয়ে সহজ ল্যাপটপটি দেখে নয়, দৈনন্দিন কঠিনতম পরিস্থিতিটির কথা ভেবে বেছে নিন। একজন ঠিকাদারের প্রস্থান, কোনো বাসিন্দার স্থানান্তর বা এন্টারপ্রাইজ অথেনটিকেশন চালাতে পারে না এমন হেডলেস সেন্সর আপনাকে একটি সফল সংযোগ পরীক্ষার চেয়ে সঠিক মডেল সম্পর্কে অনেক বেশি তথ্য দেবে।
কেন একটি একক শেয়ার্ড পাসওয়ার্ড একটি বোঝা হয়ে দাঁড়ায়
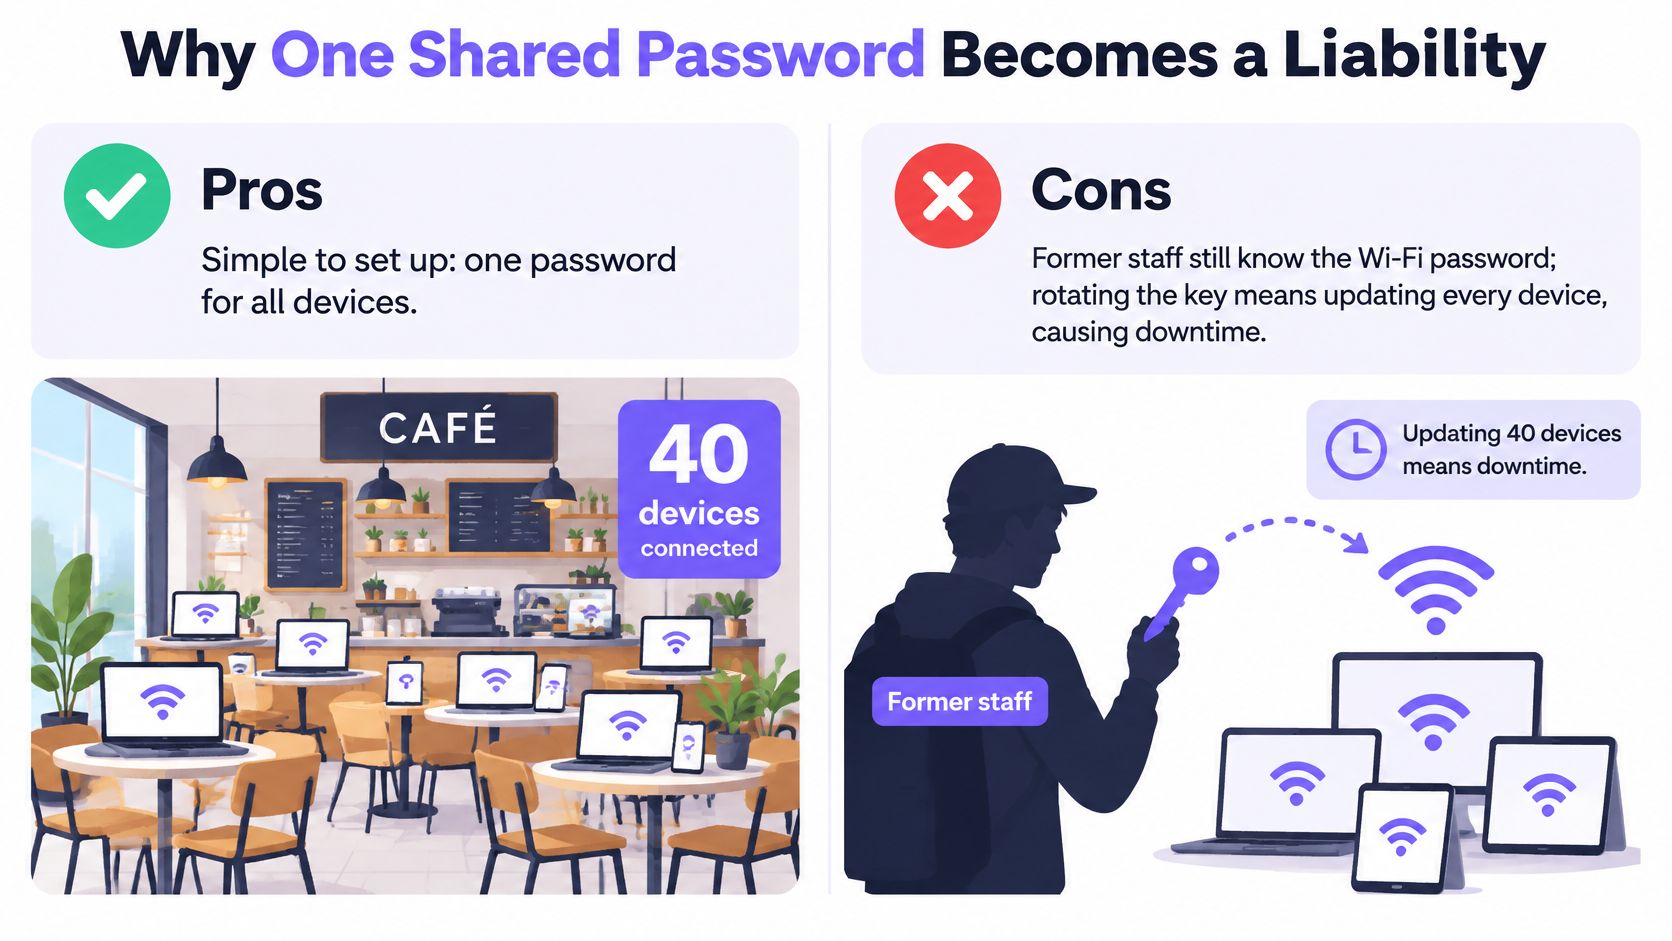
ধরা যাক একটি ক্যাফেতে প্রায় চল্লিশটি সংযুক্ত ডিভাইস রয়েছে এবং একজন প্রাক্তন কর্মী এখনও এর WiFi পাসওয়ার্ড জানেন। রোস্টার থেকে তাদের নাম সরিয়ে দিলে নেটওয়ার্কে কোনো পরিবর্তন হয় না। ক্যাফেটিতে অন্য কোনো কার্যকর অ্যাক্সেস-নিয়ন্ত্রণ ব্যবস্থা না থাকলে, অ্যাডমিনিস্ট্রেটরকে অবশ্যই সাধারণ ক্রেডেনশিয়াল পরিবর্তন করতে হবে এবং প্রতিটি বৈধ ডিভাইস আপডেট করতে হবে।
সেটিই হলো শেয়ার্ড ব্লাস্ট রেডিয়াস: একটি ফাঁস হয়ে যাওয়া ক্রেডেনশিয়াল বৈধ ব্যবহারকারীদের জন্য উপলভ্য একই নেটওয়ার্ক অ্যাক্সেস কোনো অননুমোদিত ডিভাইসকে দিয়ে দিতে পারে। এটি স্বয়ংক্রিয়ভাবে প্রতিটি ফায়ারওয়ালকে পরাস্ত করে না বা প্রতিটি অ্যাপ্লিকেশনকে ডিক্রিপ্ট করে না, তবে এটি শেয়ার্ড-পাসওয়ার্ডের বাধাকে সরিয়ে দেয়।
সুবিধাজনক সেটআপ পরে অসুবিধাজনক রক্ষণাবেক্ষণে পরিণত হয়।
পাসওয়ার্ডের শক্তিমত্তা একটি ভিন্ন সমস্যার সমাধান করে
NIST-এর নির্দেশিকায় বলা হয়েছে যে PSK অবশ্যই নিরাপদে বিতরণ করতে হবে এবং এর কি-ম্যানেজমেন্ট সুপারিশ অনুযায়ী নির্দিষ্ট PSK সাইফার স্যুটগুলিতে অন্তত ১১২ বিট সুরক্ষাশক্তি (security strength) থাকতে হবে। এটি সুরক্ষাশক্তির একটি প্রয়োজনীয় মানদণ্ড, কোনো সার্বজনীন ক্যারেক্টার-সংখ্যার নিয়ম নয়।
পাসওয়ার্ড ম্যানেজারের র্যান্ডমলি জেনারেট করা সিক্রেট কোনো কর্মচারীর ব্যবসার নাম এবং শুরুর বছর দিয়ে তৈরি করা কোনো বাক্যাংশের থেকে আলাদা হয়। WPA2-Personal-এ, উপযুক্ত অথেনটিকেশন এক্সচেঞ্জ ক্যাপচার করে এমন কোনো আক্রমণকারী অফলাইনে অনুমানের পরীক্ষা চালাতে পারে। কোনো অনুমানযোগ্য বা পুনরায় ব্যবহৃত পাসফ্রেজ সেই কাজটিকে আরও সহজ করে তোলে।
কিন্তু একটি শক্তিশালী গোপন কোড আপনাকে বলে না যে এটি কে ব্যবহার করেছে। এটি কোনো অনুমোদিত ব্যক্তিকে কোনো মেসেজে এটি কপি করা থেকেও বাধা দেয় না। কর্মীরা যখন ব্যক্তিগত সরঞ্জামও সংযুক্ত করেন, তখন BYOD-এর নিরাপত্তা ঝুঁকি ক্রেডেনশিয়াল মালিকানা এবং ডিভাইসের তালিকা রাখাকে বিশেষভাবে গুরুত্বপূর্ণ করে তোলে।
নেটওয়ার্কের ব্যবহারকারীদের সাথে অ্যাক্সেস সামঞ্জস্যপূর্ণ করুন
নিম্নলিখিত সুপারিশগুলি উপযুক্ত অপারেটিং মডেলের বিবরণ দেয়, কোনও সেক্টরের প্রতিটি সংস্থার জন্য সাধারণ আইনি প্রয়োজনীয়তা নয়।
কখন একটি শেয়ার্ড কী গ্রহণযোগ্য
| নেটওয়ার্ক কেস | শেয়ার্ড কি গ্রহণযোগ্য? | প্রধান কারণ |
|---|---|---|
| একক পরিবারের বাড়ি WiFi | সাধারণত হ্যাঁ | একটি পরিবার, নিয়ন্ত্রণযোগ্য ডিভাইস ইনভেন্টরি এবং একটি দীর্ঘ র্যান্ডম পাসফ্রেজ |
| স্থায়ী কর্মীসহ ছোট অফিস | হ্যাঁ, রোটেশন পরিকল্পনাসহ | সীমিত সদস্য সংখ্যা, তবে কর্মীর প্রস্থানের ক্ষেত্রে ক্রেডেনশিয়াল প্রতিস্থাপনের প্রয়োজন হয় |
| হোটেল বা সার্ভিসড অ্যাপার্টমেন্ট | না, সাধারণ অ্যাক্সেস মডেল হিসেবে নয় | পরিবর্তনশীল অতিথি এবং কর্মীদের জন্য আলাদাভাবে পরিচালিত অ্যাক্সেস প্রয়োজন |
| আবাসিক ভবন বা কো-লিভিং | না | বাসিন্দা এবং ঠিকাদারদের জন্য আলাদা বাতিলকরণ ব্যবস্থা প্রয়োজন |
| শেয়ার্ড IoT ডিভাইস যেমন লক এবং সেন্সর | না | বিল্ডিং ডিভাইসগুলোর মেয়াদ অতিথিদের চেয়ে বেশি এবং সেগুলোর নিজস্ব কি প্রয়োজন |
| স্বাস্থ্যসেবা, শিক্ষা বা রিটেল কর্মীদের ডিভাইস | না, যেখানে ব্যক্তিগত জবাবদিহিতা প্রয়োজন | অডিট এবং প্রযোজ্য কমপ্লায়েন্স বাধ্যবাধকতার জন্য পরিচয়ের সাথে যুক্ত রেকর্ডের প্রয়োজন |
বাড়িতে, যারা রাউটার নিয়ন্ত্রণ করেন তারা সাধারণত সরাসরি পরিবর্তনগুলি সমন্বয় করতে পারেন। একটি ছোট অফিসও কখনও কখনও একই কাজ করতে পারে, যদি কেউ রোটেশন প্রক্রিয়ার দায়িত্বে থাকেন এবং প্রতিটি সংযুক্ত ডিভাইস সম্পর্কে অবগত থাকেন।
হোটেল এবং আবাসিক প্রপার্টিগুলি একটি ভিন্ন লাইফসাইকেলের মুখোমুখি হয়। কোনো লক, অন্য কোনো বাসিন্দা বা রক্ষণাবেক্ষণ ঠিকাদারকে সংযোগ বিচ্ছিন্ন না করেই একজন অতিথির প্রস্থানকালে তাঁর অনুমতি শেষ হওয়া উচিত। লক এবং সেন্সরগুলির হার্ডওয়্যার লাইফসাইকেলের পরিবর্তনের প্রয়োজন না হওয়া পর্যন্ত সেগুলির নিজস্ব ক্রেডেনশিয়াল বজায় রাখা উচিত।
অডিট বাধ্যবাধকতা থাকা কর্মীদের নেটওয়ার্কগুলিতে শুধুমাত্র সংযুক্ত ডিভাইসের অ্যাড্রেসের তালিকার চেয়েও বেশি কিছু প্রয়োজন। অ্যাডমিনিস্ট্রেটরদের এমন রেকর্ডের প্রয়োজন যা অ্যাক্সেসকে একটি জবাবদিহিমূলক পরিচয়ের সাথে সংযুক্ত করে।
শক্তিশালী এনক্রিপশন এই উত্তরটি দেয় যে ট্র্যাফিক সুরক্ষিত কিনা। ক্রেডেনশিয়াল ম্যানেজমেন্ট এই উত্তরটি দেয় যে কাদের এখনও অ্যাক্সেস পাওয়ার অনুমতি থাকা উচিত।
শেয়ার করা PSK প্রাথমিক প্রশাসনকে সহজ রাখে। তবে কেবল অ্যাক্সেস সরানোর জন্য অ্যাডমিনিস্ট্রেটরদের যখন বারবার সম্পর্কহীন ব্যক্তি এবং ডিভাইসগুলির মধ্যে সমন্বয় করতে হয়, তখন তা একটি অলাভজনক ব্যবস্থায় পরিণত হয়।
ডিভাইস না হারিয়ে একটি শেয়ার্ড কী রোটেট করা
আপনি যখন এখনও স্বতন্ত্রভাবে পরিচালিত ক্রেডেনশিয়াল প্রয়োগ করতে পারছেন না, তখন রোটেশন একটি কার্যকর সাময়িক সমাধান। রাউটার ড্যাশবোর্ডে দ্রুত কিছু এডিট করার পরিবর্তে এটিকে একটি ডিভাইস ইনভেন্টরি এবং রিকভারি প্ল্যান সহ একটি নিয়ন্ত্রিত রক্ষণাবেক্ষণ পরিবর্তন হিসাবে বিবেচনা করুন।
পরিবর্তনটি প্রস্তুত করুন
বৈধ প্রাপকদের শনাক্ত করুন। সংযুক্ত সরঞ্জাম, ডিভাইসের মালিক এবং অনুমোদিত ব্যবহারকারীদের তালিকা তৈরি করুন। এর মধ্যে মানুষ ছাড়া পরিচালিত প্রিন্টার, ক্যামেরা, লক এবং ঠিকাদারদের সরঞ্জাম অন্তর্ভুক্ত করুন, এবং যে প্রাক্তন ব্যবহারকারীদের কোনোভাবেই প্রতিস্থাপিত পাসওয়ার্ড দেওয়া যাবে না তাদের আলাদাভাবে নথিবদ্ধ করুন।
প্রতিস্থাপিত পাসওয়ার্ড তৈরি ও সুরক্ষিত করুন। একটি পাসওয়ার্ড ম্যানেজারের র্যান্ডম-পাসওয়ার্ড জেনারেটর ব্যবহার করুন এবং ফলাফলটি একটি সীমাবদ্ধ প্রশাসনিক ভল্টে সংরক্ষণ করুন। আপনার অ্যাক্সেস পয়েন্ট এবং ক্লায়েন্টগুলিতে সমর্থিত পাসফ্রেজ ফরম্যাটটি যাচাই করুন; শুধুমাত্র দৈর্ঘ্যই নির্দিষ্ট সুরক্ষার শক্তির প্রমাণ দেয় না।
একটি শান্ত সময়ের সময়সূচী নির্ধারণ করুন। অনুমোদিত ব্যবহারকারীদের জানান কখন সংযোগ বন্ধ থাকবে এবং কীভাবে তারা নিরাপদে অ্যাক্সেস পাবেন। প্রাক্তন কর্মী বা ঠিকাদাররা রয়েছে এমন কোনো গ্রুপের মাধ্যমে প্রতিস্থাপিত পাসওয়ার্ড পাঠাবেন না।
যে ডিভাইসগুলিতে সহজে পৌঁছানো যায় না সেগুলির ক্ষেত্রে প্রস্তুতি সবচেয়ে গুরুত্বপূর্ণ। সিলিংয়ে বসানো ক্যামেরা বা লক করা সার্ভিস-রুম কন্ট্রোলারের মতো সরঞ্জামগুলির জন্য লোকাল ম্যানেজমেন্ট অ্যাক্সেস, ইনস্টলেশনের বিবরণ এবং একজন দায়িত্বপ্রাপ্ত ব্যক্তি হাতের কাছে রাখুন।
পুনরায় সংযোগ করুন এবং যাচাই করুন
অ্যাক্সেস পয়েন্ট কনফিগারেশন পরিবর্তন করুন। উদ্দিষ্ট ওয়্যারলেস নেটওয়ার্ক জুড়ে সামঞ্জস্যপূর্ণভাবে নতুন ক্রেডেনশিয়াল প্রয়োগ করুন। একটি প্রশাসনিক সংযোগ বজায় রাখুন যা আপনার পরিবর্তন করা WiFi ক্রেডেনশিয়ালের ওপর নির্ভর করে না।
কার্যক্ষমতার অগ্রাধিকার অনুযায়ী ডিভাইসগুলি আপডেট করুন। প্রয়োজনীয় সরঞ্জাম দিয়ে শুরু করুন, তারপর পরিচালনাযোগ্য ব্যাচে বাকি ইনভেন্টরির কাজ শেষ করুন। ভুলে যাওয়া কোনো ডিভাইসের জন্য পুরনো পাসওয়ার্ড ফিরিয়ে না এনে ব্যর্থতাগুলি পৃথকভাবে ট্র্যাক করুন।
ক্লায়েন্ট তালিকাটি মেলা মিলিয়ে নিন। কন্ট্রোলারের সংযুক্ত ক্লায়েন্টদের সাথে আপনার ইনভেন্টরি তুলনা করুন। প্রতিটি গুরুত্বপূর্ণ ডিভাইস যে পরিষেবা দেয় তা পরীক্ষা করুন, শুধু এটি সংযুক্ত হিসেবে দেখাচ্ছে কি না তা নয়।
ফলাফল রেকর্ড করুন। পরিবর্তনের তারিখ, কারণ, দায়িত্বশীল প্রশাসক এবং যেসব ডিভাইসের ম্যানুয়াল হস্তক্ষেপ প্রয়োজন তা নথিভুক্ত করুন। অপ্রচলিত কনফিগারেশন রেকর্ডগুলি সরিয়ে ফেলুন যাতে কেউ ভুলবশত বাতিল করা ক্রেডেনশিয়াল আবার বিতরণ না করে।
চেঞ্জ-কন্ট্রোল চেক: একটি সংযুক্ত পেমেন্ট টার্মিনাল যা তার পেমেন্ট সার্ভিসে পৌঁছাতে পারে না, সেটি এখনও একটি অমীমাংসিত বিভ্রাট বা আউটেজ।
প্রতিটি রোটেশন এই সমন্বয়মূলক কাজের অনেকটাই পুনরায় তৈরি করে। আপনার তৈরি করা ইনভেন্টরিটি সংরক্ষণ করুন, কারণ এটি আরও সংকীর্ণ পরিসরে ক্রেডেনশিয়াল ইস্যু করার প্রাথমিক সূচনা বিন্দুও বটে।
WPA3-Personal যেভাবে পাসওয়ার্ডের সমস্যাটির পরিবর্তন ঘটায়
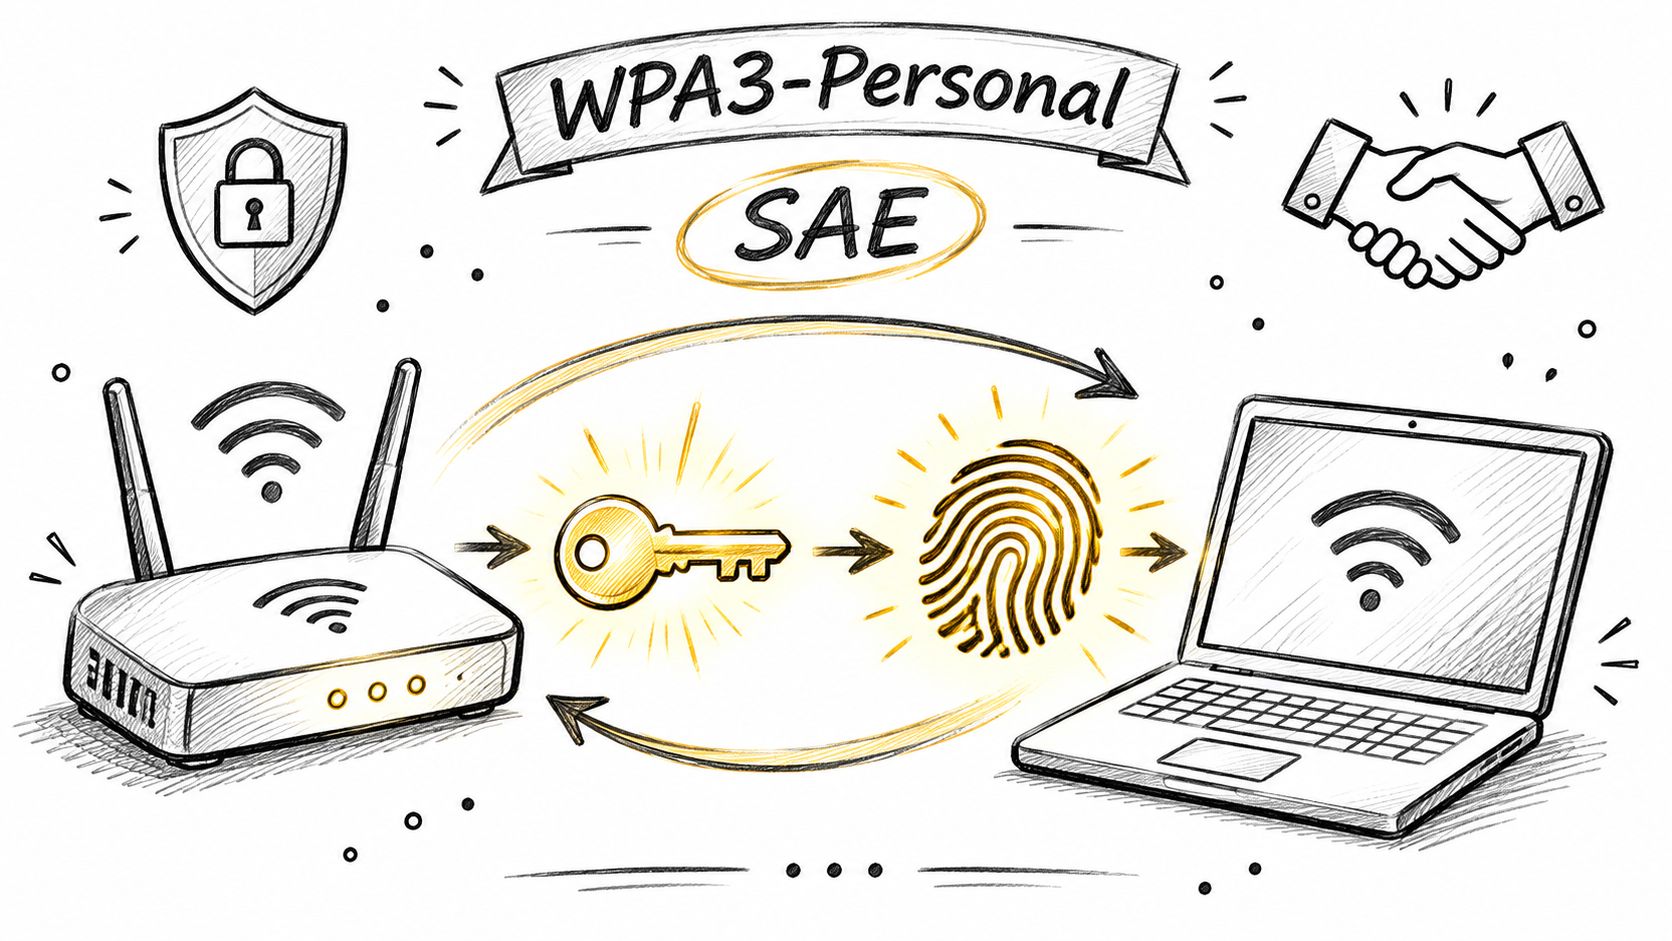
WPA3-Personal, WPA2-Personal-এর PSK অথেনটিকেশন মেকানিজমকে Simultaneous Authentication of Equals (SAE) দিয়ে প্রতিস্থাপন করে। ব্যবহারকারীরা এখনও পাসওয়ার্ড প্রবেশ করান, তবে ডিভাইসগুলি সংযোগের জন্য কি মেটেরিয়াল স্থাপন করতে একটি ভিন্ন প্রক্রিয়া ব্যবহার করে।
চিত্রটিতে সেই প্রমাণীকরণ বা অথেন্টিকেশন সম্পর্কের সাথে জড়িত ডিভাইসগুলিকে হাইলাইট করা হয়েছে।
SAE যা উন্নত করে
প্রচলিত ফোর-ওয়ে হ্যান্ডশেক সেশন কি তৈরি করার আগেই SAE প্রতিটি ক্লায়েন্ট অ্যাসোসিয়েশনের জন্য একটি নতুন Pairwise Master Key তৈরি করে। Wi-Fi Alliance deployment guide-এ প্যাসিভ-ক্যাপচার অফলাইন ডিকশনারি অ্যাটাকের বিরুদ্ধে সুরক্ষা এবং ফরোয়ার্ড গোপনীয়তার ব্যবস্থার বিষয়ে বিস্তারিত বিবরণ রয়েছে।
সেই সুরক্ষাগুলি স্বতন্ত্র পরিস্থিতিগুলিকে সমাধান করে:
- ক্যাপচার করা অথেনটিকেশন ট্রাফিক। কোনো পর্যবেক্ষক একটি প্যাসিভ রেকর্ডিংকে সীমাহীন অফলাইন পাসওয়ার্ড-টেস্টিং ওয়ার্কশীট হিসেবে ব্যবহার করতে পারবেন না। পাসওয়ার্ড অনুমানের জন্য প্রমাণীকরণকারীর সাথে সক্রিয় যোগাযোগের প্রয়োজন হয়।
- পরবর্তী সময়ে পাসওয়ার্ড প্রকাশ। পরবর্তীতে পাসওয়ার্ড জেনে গেলেও আগের সেশনের মাস্টার কি জানা যায় না, তাই এটি আগে ক্যাপচার করা ট্রাফিক ডিক্রিপ্ট করার অনুমতি দেয় না।
এটি একটি কাঠামোগত উন্নতি, আরও জটিল পাসওয়ার্ড বেছে নেওয়ার কোনো সুপারিশ নয়। এটি কোনো আক্রমণকারী রেকর্ড করা প্রমাণীকরণ ট্র্যাফিক দিয়ে কী করতে পারে তা পরিবর্তন করে।
এর সাথে সম্পর্কিত ভিজ্যুয়াল ব্যাখ্যার জন্য, নিচের ভিডিওটি দেখুন।
ট্রানজিশন মোডকে সম্পূর্ণ মাইগ্রেশন বলে ভুল করবেন না
একটি WPA2/WPA3 ট্রানজিশন নেটওয়ার্ক পুরানো ক্লায়েন্টদের জায়গা দেয়, কিন্তু সেই ক্লায়েন্টগুলি এখনও WPA2 ব্যবহার করে। মিশ্র সেটিং সক্রিয় করলেই প্রতিটি সংযোগ SAE-এর সুরক্ষা পায় না।
পরিবর্তন করার আগে, সামঞ্জস্যপূর্ণ কনফিগারেশন এবং ফার্মওয়্যারের জন্য অ্যাক্সেস পয়েন্ট, প্রিন্টার, IoT সরঞ্জাম এবং ম্যানেজমেন্ট সিস্টেম পরীক্ষা করে নিন। একটি টেস্ট SSID-এ ক্লায়েন্টদের একটি প্রতিনিধিত্বমূলক গ্রুপ নিয়ে পাইলট পরীক্ষা চালান, যার মধ্যে বিদ্যুৎ বিভ্রাটের পর নিজে থেকেই পুনরায় কানেক্ট হওয়া ডিভাইসগুলিও অন্তর্ভুক্ত থাকবে।
লেগ্যাসি ক্লায়েন্টদের পৃথক নীতি নিয়ন্ত্রণের অধীনে রাখুন, যেখানে তাদের প্রয়োজনীয় পরিষেবাগুলিতে অ্যাক্সেস সীমাবদ্ধ থাকবে। সেগুলিকে অস্পষ্ট ব্যতিক্রম হিসেবে ফেলে না রেখে তাদের মালিক এবং প্রতিস্থাপনের বিকল্পগুলি রেকর্ড করে রাখুন।
SAE বেশ কয়েকজনের মধ্যে শেয়ার করা পাসওয়ার্ড থেকে কোনো স্বতন্ত্র পরিচয়ও তৈরি করে না। WiFi Alliance-এর WPA3 ডিপ্লয়মেন্ট বিকল্পগুলি শক্তিশালী পাসওয়ার্ড প্রমাণীকরণকে জবাবদিহিমূলক অ্যাক্সেসের পৃথক প্রয়োজনীয়তা থেকে আলাদা করতে সাহায্য করে।
এই সপ্তাহে, আপনার ক্লায়েন্ট ইনভেনটরি এক্সপোর্ট করুন এবং কোন ডিভাইসগুলি WPA3 সাপোর্ট করে তা চিহ্নিত করুন। বাকি থাকা প্রতিটি WPA2 ডিভাইসের জন্য একজন ওনার এবং সেটিকে রেখে দেওয়ার একটি নথিবদ্ধ কারণ নির্দিষ্ট করুন।
ডিভাইস বা ভাড়াটে প্রতি কীভাবে ইউনিক কী চালানো যায়
প্রথমে আপনার কন্ট্রোলারের প্রতি-কি PSK ক্ষমতা পরীক্ষা করে শুরু করুন। ভেন্ডররা আলাদা নাম এবং প্রোভিশনিং পদ্ধতি ব্যবহার করে, তাই রোলআউট ডিজাইন করার আগে ক্রেডেনশিয়াল বরাদ্দ, VLAN পলিসি, মেয়াদ শেষ এবং সেশন সমাপ্তির সহায়তা নিশ্চিত করুন।
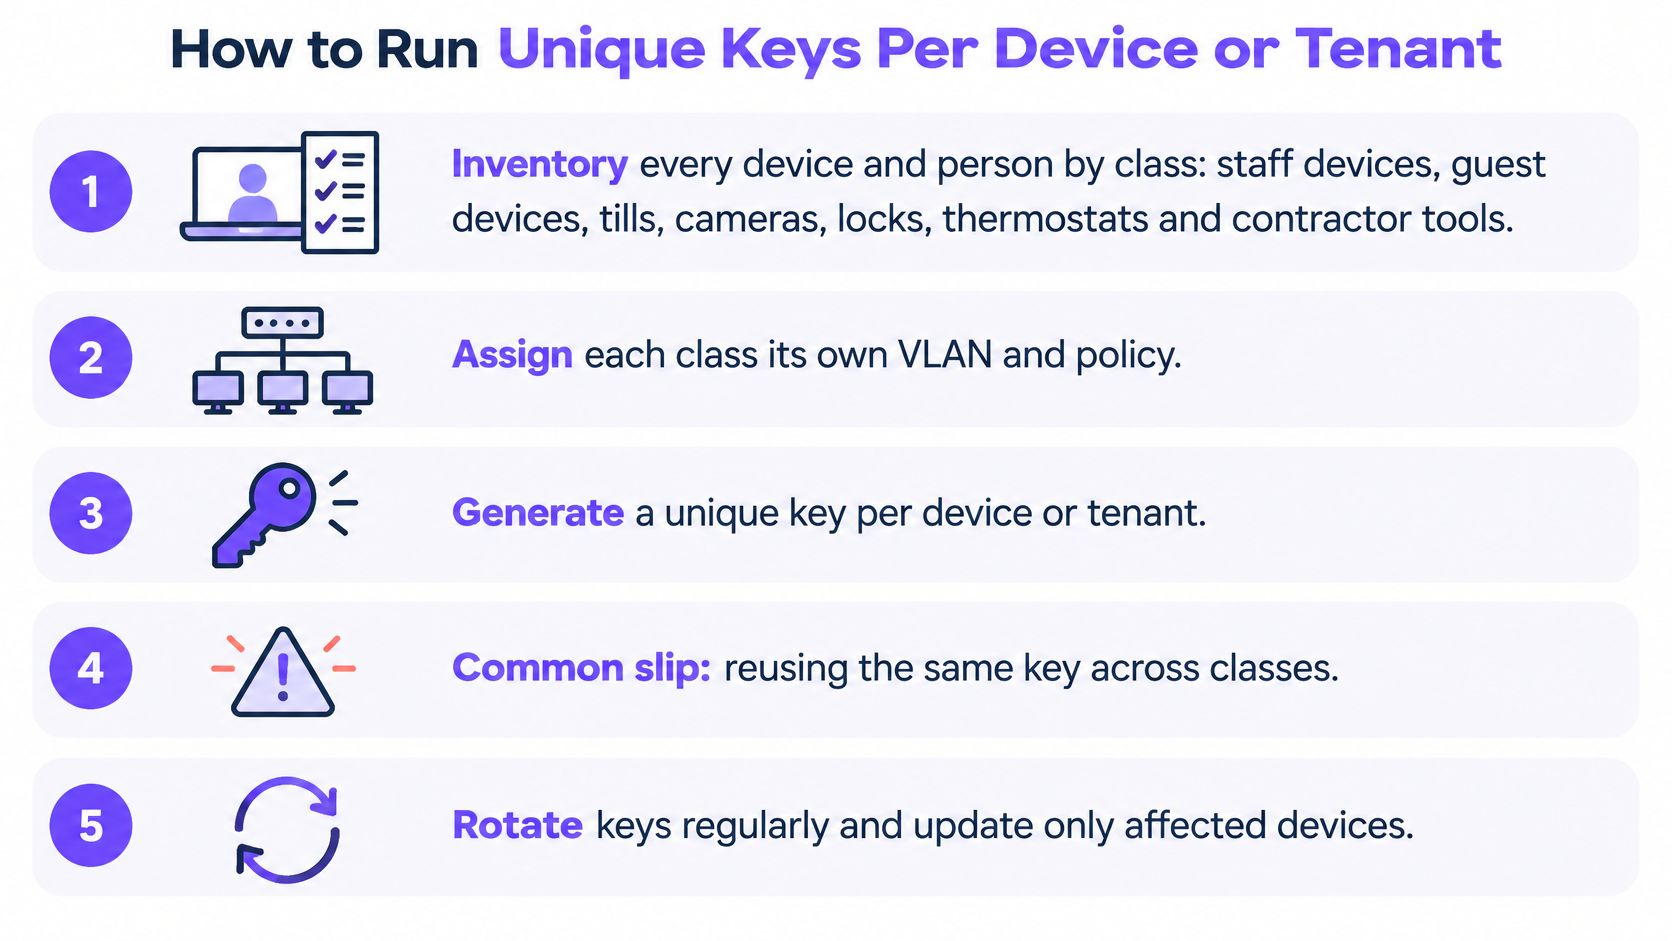
একটি স্বতন্ত্রভাবে পরিচালিত কি তখনই কার্যকর হয় যখন তার রেকর্ডটি অ্যাডমিনিস্ট্রেটরকে জানায় যে এটি কার অন্তর্গত এবং কখন এটি সরাতে হবে। চেকলিস্টটি মূল অপারেটিং কাজগুলি প্রদর্শন করে।
বাস্তব লাইফসাইকেলের ওপর ভিত্তি করে ক্রেডেনশিয়াল ইস্যু করুন
ডিভাইসের শ্রেণি এবং মালিক অনুযায়ী ইনভেন্টরি তৈরি করুন। কর্মীদের ডিভাইস, অতিথিদের ল্যাপটপ, ক্যাশ রেজিস্টার, ক্যামেরা, লক, থার্মোস্ট্যাট এবং ঠিকাদারদের সরঞ্জাম পৃথক রাখুন। প্রতিটি শ্রেণির যেসব পরিষেবা প্রয়োজন তা রেকর্ড করুন; একটি লক এবং একজন কর্মীর ফোনকে একই ক্রেডেনশিয়ালের অধীনে রাখলে একটি অপ্রয়োজনীয় নির্ভরতা তৈরি হয়।
বাতিলকরণের পরিধি নির্বাচন করুন। ডিভাইসগুলোর যখন স্বতন্ত্র অপসারণের প্রয়োজন হয় তখন ডিভাইস প্রতি একটি কি (key) ইস্যু করুন, অথবা যখন টেন্যান্সি হলো উদ্দিষ্ট ম্যানেজমেন্ট ইউনিট তখন টেন্যান্ট প্রতি কি ইস্যু করুন। কোনো অকেজো ডিভাইসের কি তার প্রতিস্থাপিত ডিভাইসের জন্য পুনরায় ব্যবহার করবেন না, কারণ এটি একটি পুরনো ক্রেডেনশিয়ালকে নতুন জীবনচক্রে নিয়ে আসে।
যেখানে সমর্থিত সেখানে কি বাইন্ড করুন। অন্য ডিভাইসে সহজে স্থানান্তর নিরুৎসাহিত করতে নির্দিষ্ট ডিভাইসের MAC অ্যাড্রেসের সাথে ক্রেডেনশিয়ালটি যুক্ত করুন। MAC বাইন্ডিং কিন্তু হার্ডওয়্যার পরিচয়ের ক্রিপ্টোগ্রাফিক প্রমাণ নয়, এবং প্রাইভেট-অ্যাড্রেস আচরণের পরীক্ষা করা প্রয়োজন যাতে বৈধ ডিভাইসগুলো অপ্রত্যাশিতভাবে অ্যাক্সেস না হারায়।
সঠিক নেটওয়ার্ক পলিসি প্রয়োগ করুন। ট্রাস্ট এবং কার্যক্রম অনুযায়ী VLAN বরাদ্দ করুন, তারপর গেটওয়ে বা ফায়ারওয়াল রুল কনফিগার করুন যা পৃথকীকরণ কার্যকর করে। শুধুমাত্র একটি VLAN লেবেল ট্রাফিক ব্লক করে না, এবং ব্যান্ডউইথের সীমা আইসোলেশন প্রদান করে না; প্রতিটি ডিভাইস শ্রেণি কোন কোন গন্তব্যে পৌঁছাতে পারে তা নির্ধারণ করতে IoT নেটওয়ার্ক সেগমেন্টেশন ব্যবহার করুন।
প্রতিনিধিত্বমূলক ডিভাইস দিয়ে নীতিটি পরীক্ষা করার আগে অ্যাক্সেস ইস্যু করবেন না। উদাহরণস্বরূপ, একটি থার্মোস্ট্যাটের তার ম্যানেজমেন্ট সার্ভিসের প্রয়োজন হতে পারে তবে কর্মীদের ল্যাপটপ বা পেমেন্ট টার্মিনালে পৌঁছানোর কোনো কারণ নেই।
পরিকল্পিতভাবে অ্যাক্সেস প্রত্যাহার করুন
একটি উপযুক্ত মেয়াদ নির্ধারণ করুন। অতিথি এবং ঠিকাদারদের তাদের বুকিং বা কাজের সাথে সম্পর্কিত একটি সমাপ্তির তারিখ দিন। অন্যদিকে বিল্ডিংয়ের সরঞ্জামের জন্য একটি হার্ডওয়্যার-ভিত্তিক লাইফসাইকেল প্রয়োজন, যাতে কোনো অতিথির প্রস্থান রুমের লক বা থার্মোস্ট্যাট নিষ্ক্রিয় না করে।
বাতিল করুন এবং ফলাফল পরীক্ষা করুন। যখন এর মালিক চলে যান বা ডিভাইসটি অবসরপ্রাপ্ত হয় তখন ক্রেডেনশিয়ালটি সরিয়ে ফেলুন, তারপর নিশ্চিত করুন যে সমস্ত সক্রিয় সেশন সমাপ্ত হয়েছে। আগে থেকেই সংযুক্ত ডিভাইস এবং একটি নতুন সংযোগের প্রচেষ্টা উভয়ই পরীক্ষা করুন, কারণ ভবিষ্যতের প্রমাণীকরণ প্রত্যাখ্যান করলেই বিদ্যমান সেশন সমাপ্ত নাও হতে পারে।
নিয়মিত সময়সূচি অনুযায়ী রেকর্ড পর্যালোচনা করুন। ইস্যু করা চাবি, সংযোগের লগ এবং ইনভেন্টরি মিলিয়ে দেখুন। অনুপস্থিত মালিক, মেয়াদোত্তীর্ণ কাজের নির্দেশ বা অপ্রত্যাশিত ডিভাইস সংযোগযুক্ত ক্রেডেনশিয়ালগুলি স্বয়ংক্রিয়ভাবে এগিয়ে না নিয়ে সেগুলি তদন্ত করুন।
লগগুলি অর্থপূর্ণ রাখুন। একটি কি আইডেন্টিফায়ার কোনো মালিক বা অ্যাসেট রেকর্ডের সাথে ম্যাপ করা উচিত, এবং অ্যাডমিনিস্ট্রেটরদের ব্যক্তিগত মেসেজে না খুঁজে নীতির পরিবর্তনগুলি ব্যাখ্যা করতে সক্ষম হওয়া উচিত।
স্বাভাবিক ও নির্বিঘ্ন পরিচালনা বেশ শান্ত দেখায়: সামান্য কিছু ব্যতিক্রম, সুনির্দিষ্ট মেয়াদের তারিখ এবং ইনভেন্টরি রেকর্ড যা আসল কানেকশনের সাথে মিলে যায়। যখন কোনো ডিভাইস কাজ করা বন্ধ করে বা কোনো ভাড়াটিয়ার মেয়াদ শেষ হয়, তখন অ্যাডমিনিস্ট্রেটর পুরো বিল্ডিংয়ের সাথে সমন্বয় করার পরিবর্তে শুধুমাত্র সংশ্লিষ্ট রেকর্ডটি পরিবর্তন করেন।
একটি শেয়ার্ড কী এখনও উপযুক্ত কিনা তা নিশ্চিত করুন
সঠিক প্রশ্নটি এটি নয় যে একটি শেয়ার করা পাসওয়ার্ড ওয়্যারলেস ট্র্যাফিক এনক্রিপ্ট করতে পারে কি না। প্রশ্ন হলো নেটওয়ার্কে থাকাকালীন যাদের কাছে এটি রয়েছে তাদের সবাইকে আপনার টিম পরিচালনা করতে পারে কি না।
সিদ্ধান্ত নেওয়ার জন্য এই মানদণ্ডগুলি ব্যবহার করুন:
- ক্রেডেনশিয়াল ধারক। বর্তমানে যাদের অ্যাক্সেস রয়েছে, সেই অনুমোদিত ব্যক্তি ও ডিভাইসগুলিকে কি আপনি শনাক্ত করতে পারেন?
- টার্নওভার। কর্মীদের প্রস্থান, অস্থায়ী চাকরি বা ভাড়াটেদের পরিবর্তনের কারণে কি নিয়মিত অ্যাক্সেস বাতিলের কাজ করতে হয়?
- আইসোলেশন বা পৃথকীকরণ। লক, ক্যাশ কাউন্টার/বিলিং সিস্টেম (টিলস), অতিথি বা কন্ট্রাক্টরদের টুলগুলি কি আলাদা রাখা প্রয়োজন?
- অডিট প্রমাণ। আপনার রেকর্ড কি কোনো অ্যাক্সেসের সিদ্ধান্তকে নির্দিষ্ট ব্যক্তি, ডিভাইস বা ভাড়াটের সাথে যুক্ত করতে পারে?
- প্রযোজ্য স্ট্যান্ডার্ডসমূহ। কোনো চুক্তিভিত্তিক বা কমপ্লায়েন্স সংক্রান্ত প্রয়োজনীয়তা কি ওয়্যারলেস ক্রেডেনশিয়াল পরিবর্তনের বিষয়টিকে নিয়ন্ত্রণ করে?
যে ক্ষেত্রগুলিতে সবচেয়ে বেশি কাজের সৃষ্টি হয় সেগুলি নিয়ে পাইলট পরিচালনা করুন
প্রতিটি মানদণ্ড ব্যর্থ হওয়া পর্যন্ত অপেক্ষা করবেন না। আপনি যদি কোনো কন্ট্রাক্টরকে সরাতে না পারেন বা প্রয়োজনীয় অ্যাক্সেস রেকর্ড তৈরি করতে না পারেন, তবে একটি ভিন্ন মডেল পরীক্ষা করার একটি সুনির্দিষ্ট কারণ আপনার কাছে ইতিমধ্যেই রয়েছে।
প্রযোজ্য পেমেন্ট-কার্ড পরিবেশগুলির জন্য, PCI DSS v4.0.1 Requirement 2.3.2-এর প্রয়োজন হলো যে ওয়্যারলেস কিগুলি জানা থাকা কেউ প্রতিষ্ঠান ছেড়ে গেলে সেগুলি পরিবর্তন করা। এটি ব্যাপকভাবে শেয়ার করা একটি ক্রেডেনশিয়াল পরিচালনা করাকে বিশেষভাবে কঠিন করে তোলে।
পাইলটের পরিধি সীমিত রাখুন: স্পষ্ট অ্যাক্সেস সমস্যা রয়েছে এমন একটি সাইট, ফ্লোর বা ডিভাইসের শ্রেণি নির্বাচন করুন। এটি বিদ্যমান নেটওয়ার্কের পাশাপাশি পরিচালনা করুন, এবং শুধুমাত্র কানেকশনের সাফল্যের ভিত্তিতে নয়, বরং সম্পন্ন হওয়া রিভোকেশন টিকিট, নিরবচ্ছিন্ন পরিষেবা এবং ব্যবহারযোগ্য অডিট প্রমাণের ভিত্তিতে এর কার্যকারিতা বিচার করুন।
Purple Access হল আপনার বর্তমান কন্ট্রোলারের পাশাপাশি মূল্যায়ন করার একটি বিকল্প: আমরা পৃথকভাবে বাতিলযোগ্য কি, অনিচ্ছাকৃত কি শেয়ারিং প্রতিরোধ করার জন্য MAC বাইন্ডিং এবং যে অ্যাক্সেস পয়েন্টগুলি এটি সমর্থন করে সেগুলিতে লাইভ সেশন শেষ করার জন্য RADIUS Change of Authorization সমর্থন করি। ডিপ্লয়মেন্ট সম্প্রসারণ করার আগে একটি বাস্তব প্রস্থানের পরিস্থিতির সাথে এই নিয়ন্ত্রণগুলি পরীক্ষা করুন।
একটি দরকারী অ্যাকসেপ্ট্যান্স টেস্ট খুব সহজ: লক, থার্মোস্ট্যাট এবং কর্মীদের ফোন সংযুক্ত রেখে ঠিকাদারের অনুমতি সরিয়ে দিন। অথেনটিকেশন রেকর্ড এবং সেশন সমাপ্তির প্রমাণ চেঞ্জ টিকিটের সাথে রাখুন যাতে অন্য একজন অ্যাডমিনিস্ট্রেটর ফলাফল যাচাই করতে পারেন।
Purple Access আপনার ইতিমধ্যেই থাকা অ্যাক্সেস পয়েন্টগুলিতে থাকা ডিভাইস, ব্যক্তি এবং টেন্যান্টদের জন্য পৃথক কি এবং নেটওয়ার্ক নীতি প্রদান করে। একটি পাইলটের ব্যবস্থা করতে এবং সম্পর্কহীন ডিভাইসগুলিতে বিঘ্ন না ঘটিয়ে একটি লাইভ নেটওয়ার্কে একটি কি ইস্যু ও বাতিল করার বিষয়টি পরীক্ষা করতে Purple Access দেখুন।


