
Cloud-basiertes RADIUS: Architektur- und Bereitstellungsleitfaden
Published

Die gängige Empfehlung für cloudbasiertes RADIUS lautet, einen Anbieter mit einem soliden Uptime-SLA zu wählen und Ihre Access Points auf dessen Server auszurichten. Das reicht jedoch nicht aus. Ein funktionierender Cloud-Dienst kann ein Gerät nicht authentifizieren, wenn das WAN des Standorts ausgefallen ist, der Identitäts-Connector nicht antwortet oder das Zertifikat des Clients abgelaufen ist.
Die entscheidende Frage ist nicht, ob AAA ausgelagert werden soll. Sie lautet vielmehr: Welche Abhängigkeiten müssen verfügbar bleiben, damit sich jedes Gerät verbinden kann, die korrekte Zugriffsrichtlinie erhält und der Zugriff bei Bedarf entzogen wird.
Inhaltsverzeichnis
- Cloud-basiertes RADIUS als gehosteter AAA-Service
- Betriebliche Kompromisse zwischen Cloud- und On-Premises-RADIUS
- Wie Identitätsattribute die Netzwerksegmentierung steuern
- Authentifizierungs-Resilienz jenseits von Uptime-SLAs
- Zertifikats-Lebenszyklus und die Realität des Device Enrollments
- Kostenmodell und Gesamtbetriebskosten
- Bereitstellungsanforderungen vor der Auswahl validieren
Cloud-basiertes RADIUS als gehosteter AAA-Dienst
Cloud-basiertes RADIUS ist ein gehostetes Bereitstellungsmodell für Authentifizierung, Autorisierung und Accounting (AAA). Der Anbieter betreibt die Authentifizierungsinfrastruktur; Ihre Access Points, Switches und Controller setzen Entscheidungen weiterhin lokal durch. Die Entscheidung wird extern getroffen. Die Durchsetzung verbleibt vor Ort.
RADIUS ist Jahrzehnte älter als die Cloud. Wie die Protokollhistorie von RADIUS belegt, entwickelte Livingston Enterprises das Protokoll im Jahr 1991. RFC 2058 wurde im Januar 1997 zum vorgeschlagenen Standard („Proposed Standard“), gefolgt von RFC 2865 und RFC 2866 im Juni 2000, die jeweils Authentifizierung und Autorisierung bzw. Accounting definierten.
Der Austausch selbst ist einfach. Ein Zugangsgerät, das als Network Access Server fungiert, sendet einen Access-Request. Der Dienst wertet diesen aus und gibt eine Annahme oder Ablehnung mit Autorisierungsattributen zurück: VLAN-Zuweisung, ACLs, Sitzungslimits. Durch die Zentralisierung dieser Entscheidung können Sie gemeinsam genutzte Passwörter durch individuelle Identitäten ersetzen, BYOD sowie IoT abdecken und konsistente Zugriffsprotokolle über Standorte hinweg gewährleisten. Plattformen wie Purple Access laufen als Overlay auf Ihren vorhandenen Access Points, Verzeichnissen, MDM und SIEM und nutzen RADIUS CoA, um aktive Sitzungen auf Access Points zu beenden, die dies unterstützen.
Architekturregel: Die Verlagerung des Entscheidungspunkts entbindet nicht von der Verantwortung für den Durchsetzungspunkt.
Die Kompatibilität ist der Punkt, an dem Rollouts ins Stocken geraten. Cisco, Aruba, Juniper und Ubiquiti unterscheiden sich bei EAP-Methoden, Attributbehandlung und Firmware. Überprüfen Sie dies daher anhand des tatsächlichen Modells in Ihrer Umgebung und nicht anhand der Marke im Datenblatt. Der Konfigurationsleitfaden für Cloud-RADIUS-Access-Points bietet einen praktischen Einstieg für diese Bestandsaufnahme.
Benennen Sie zudem einen Architekturverantwortlichen. Identität, Infrastruktur und Richtlinien fallen in diese eine Rolle, und die Stellenausschreibung der nexus IT group für Architekten zeigt, wie umfassend dieser Aufgabenbereich bei der Rekrutierung ist.
Betriebliche Abwägungen zwischen Cloud und On-Premises RADIUS
Cloud vs. On-Premises RADIUS Betrieblicher Vergleich
| Dimension | On-Premises RADIUS | Cloud-basiert RADIUS |
|---|---|---|
| Infrastruktureigentum | Kunde betreibt Hardware oder VMs und verwaltet die entsprechenden Lizenzen | Anbieter betreibt Serviceinfrastruktur; Kunde erwirbt ein Abonnement |
| Patching und Updates | Kunde plant Tests, Rollout und Wartungsfenster | Anbieter patcht den Service; Kunde testet weiterhin Client- und Netzwerkkompatibilität |
| Design für Hochverfügbarkeit | Kunde richtet redundante Server und eventuelle Disaster-Recovery-Standorte ein | Anbieter stellt die dokumentierte Redundanz bereit; Kunde konfiguriert erreichbare Endpunkte und Standort-Failover |
| Integration von Identitätsquellen | Direkte AD- oder LDAP-Integration ist üblich; andere Connectors erfordern implementationsspezifische Unterstützung | Cloud-Identitäts-Connectors können APIs und OAuth nutzen; private Verzeichnisse können weiterhin einen Connector oder Proxy erfordern |
| Zertifikats-Lebenszyklus | Kunde betreibt oder integriert eine CA sowie Enrollment-Tools | Managed PKI kann Ausstellung und Erneuerung automatisieren; prüfen Sie, ob die Abdeckung Clients und Server umfasst |
| Skalierungs-Elastizität | Kunde dimensioniert Kapazitäten und fügt Ressourcen hinzu | Anbieter verwaltet die Servicekapazität innerhalb vertraglicher Grenzen; testen Sie Spitzenlasten bei der Authentifizierung |
Der Unterschied liegt in der betrieblichen Verantwortung, nicht in einem abweichenden Autorisierungsprotokoll. Die RADIUS-Sammlung des RFC-Editors dokumentiert die Trennung zwischen Zugangsgeräten und dem gemeinsamen Authentifizierungsdienst. Beide Bereitstellungsmodelle können diese Trennung effektiv nutzen.
Cloud-Hosting nimmt Ihrem Team die Serveradministration ab. Es entbindet Sie jedoch nicht von der Client-Konfiguration, dem Testen von Richtlinien, der Fehlerbehebung oder der Verantwortung für einen fehlerhaften Identitäts-Connector. Ebenso bedeutet ein On-Premises-Betrieb nicht automatisch eine geringe Verfügbarkeit: Ein gut betriebener lokaler Dienst kann genau die richtige Wahl sein, wenn WAN-Unabhängigkeit eine zwingende Anforderung ist.
Falsche Gegensätze vermeiden
Hybride Architekturen verdienen ernsthafte Überlegungen. Ein Cloud-Richtliniendienst mit einem unterstützten lokalen Proxy kann einen lokalen Authentifizierungspfad beibehalten, aber ein reiner Weiterleitungs-Proxy bietet keine Offline-Authentifizierung. Klären Sie, ob er ohne Upstream-Zugriff Anmeldedaten validieren, Autorisierungen zwischenspeichern, Attribute beibehalten und den Cache-Ablauf durchsetzen kann.
Die Identitätsintegration erfordert eine ebenso genaue Prüfung. SAML und OAuth sind nicht mit der EAP-Anmeldeinformationsvalidierung austauschbar. Ein Connector, der Gruppen importiert oder Portal-Anmeldungen unterstützt, validiert möglicherweise nicht die kennwortbasierte EAP-Methode, die Ihre Clients verwenden. Fordern Sie den genauen Authentifizierungsablauf an, einschließlich der Frage, welches System Anmeldedaten verarbeitet und welche Abhängigkeiten es bei einem Verbindungsaufbau kontaktiert.
Auch Managed PKI ist kein einheitlicher Service. Die Erneuerung von Serverzertifikaten ist nützlich, löst jedoch weder die Client-Registrierung, die Verteilung von Vertrauensprofilen noch die Wiederherstellung oder das Offboarding von Geräten.
- Wählen Sie die Cloud für betriebliche Passgenauigkeit: Sie ist attraktiv, wenn Identitäten bereits auf einer Cloud-Plattform verwaltet werden und das Personal keine Authentifizierungsserver warten möchte.
- Behalten Sie lokale Kapazitäten für definierte Anforderungen bei: WAN-unabhängiger Netzzugang, ungewöhnliche Integrationen oder strenge Verarbeitungsgrenzen können dies rechtfertigen.
- Dokumentieren Sie die geteilte Verantwortung: Weisen Sie vor Vertragsunterzeichnung die Zuständigkeiten für Dienstvorfälle, Netzwerktransport, Registrierung und Richtlinienfehler zu.
Verlassen Sie sich bei automatischen Updates nicht blind auf das Versprechen eines unterbrechungsfreien Betriebs und betrachten Sie ein Multi-Regionen-Hosting nicht als Beweis dafür, dass das Failover Ihrer Controller ordnungsgemäß funktioniert. Verlangen Sie dokumentiertes Verhalten und überprüfen Sie dieses anhand Ihrer eigenen Geräte.
Wie Identitätsattribute die Netzwerksegmentierung steuern
Authentifizierung stellt die Identität fest. Autorisierung bestimmt den Netzwerkzugriff, den diese Identität erhält. Der Access Point leitet den EAP-Austausch des Geräts an RADIUS weiter; der Dienst validiert die Authentifizierungsmethode und gleicht Identitätsdaten mit den Richtlinien ab.
Der folgende Ablauf zeigt die beteiligten Komponenten. RadSec ist eine explizite Transportentscheidung und keine automatische Eigenschaft von Cloud-Hosting.
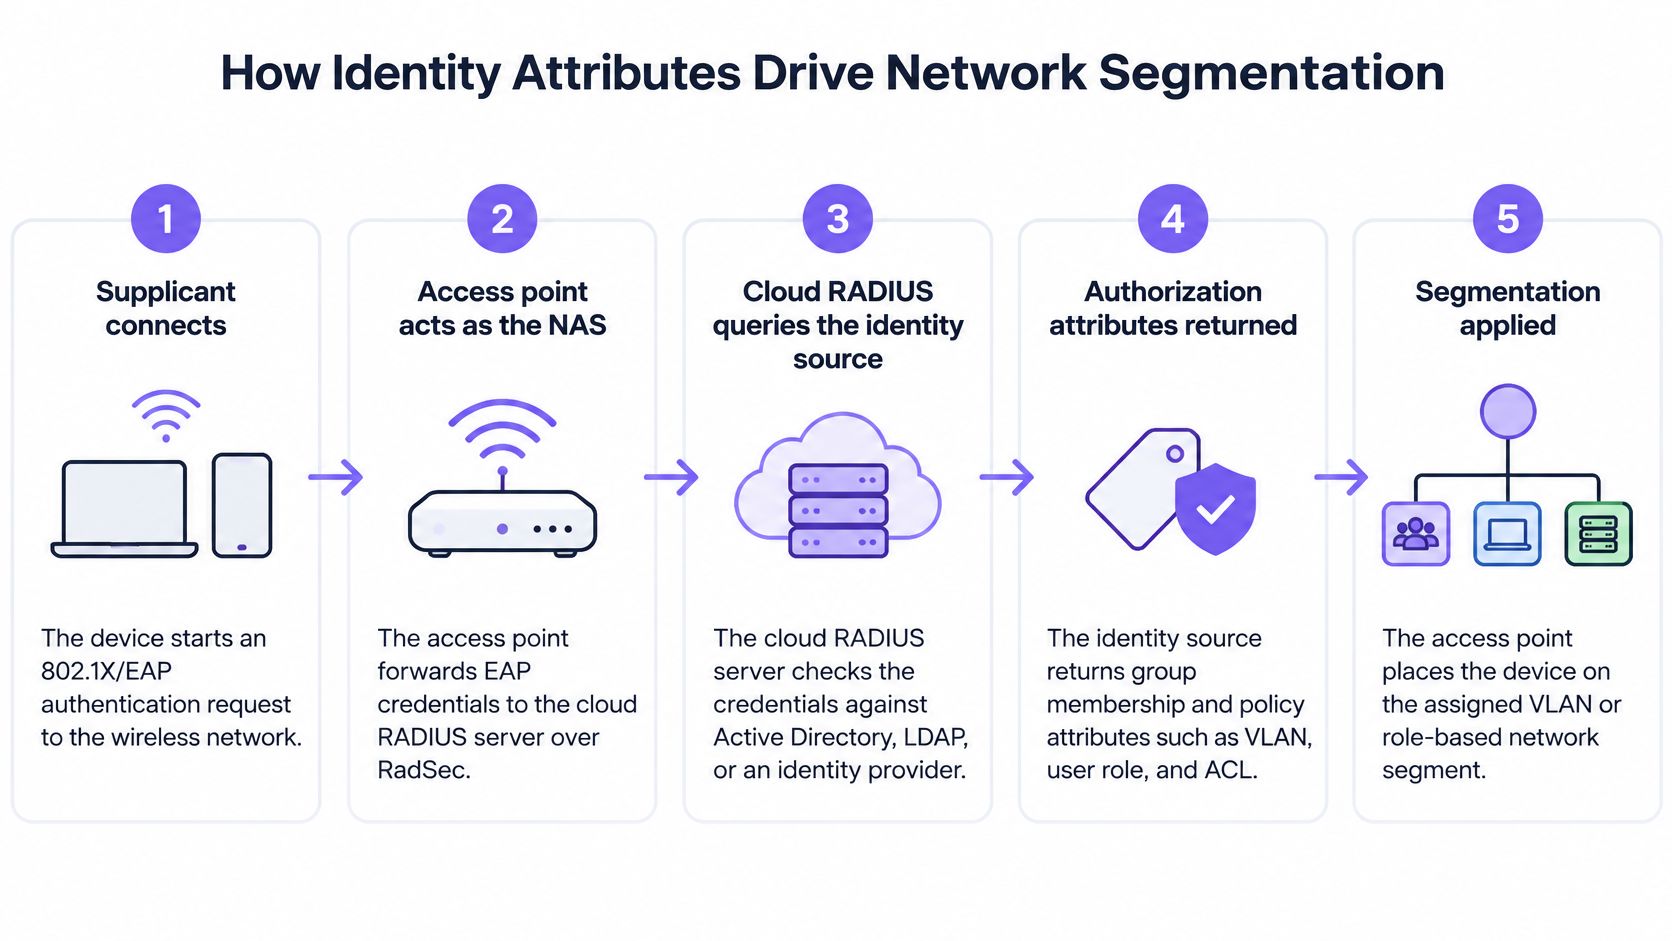
Die Identitätsquelle liefert Informationen wie etwa die Gruppenmitgliedschaft; RADIUS erstellt die Autorisierungsantwort. Bei EAP-TLS steht die Validierung des Client-Zertifikats im Mittelpunkt, wobei die Richtlinienauswertung auch Verzeichnisinformationen nutzen kann.
| Attribut oder Attributfamilie | Praktisches Ergebnis |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identifiziert das zugewiesene VLAN anhand der Kombination der Tunnel-Attribute |
| Session-Timeout | Begrenzt die autorisierte Sitzungsdauer |
| Filter-Id | Benennt einen Filter oder eine ACL, die das durchsetzende Gerät verstehen muss |
| Herstellerspezifische Attribute | Übertragen unterstützte Herstellerrichtlinien, z. B. Bandbreitenkontrollen oder gerätespezifische Einstellungen |
Behandeln Sie das Attributverzeichnis und Richtlinien-Mappings als kontrollierte Konfiguration. Das erweiterbare Attributmodell in RFC 2865 unterstützt Autorisierungsdaten, aber ein erfolgreiches Access-Accept beweist nicht, dass der Access Point das vorgesehene Segment auch angewendet hat.
Testen Sie den resultierenden Zugriff, nicht nur die Anmeldung
In einem hypothetischen Krankenhaus könnte das Personal das Mitarbeiter-VLAN mit rollenspezifischem klinischem Zugriff erhalten, externe Dienstleister ein reines Internet-Segment und medizinisches IoT ein eingeschränktes Gerätesegment. Geräte, die einen MAC Authentication Bypass erfordern, benötigen explizite Ausnahmen, da eine MAC-Adresse keinen belastbaren Identitätsnachweis darstellt.
Validieren Sie die zugewiesene VLAN, den DHCP-Bereich, das Routing und die tatsächlich zulässigen Ziele. Der VLAN-Segmentierungsleitfaden liefert nützlichen Kontext für die Verknüpfung von Identitätsrichtlinien mit Netzwerkgrenzen.
Das begleitende Video bietet einen weiteren Einblick in den Zugriffs-Workflow.
Die dynamische Zuweisung kann einen Wildwuchs bei SSID reduzieren, jedoch nur dann, wenn die zugrunde liegenden VLANs und Filter über den gesamten vorgesehenen Pfad hinweg vorhanden sind. Konzipieren Sie für herkömmliches RADIUS explizit Firewall-Regeln für UDP 1812-Authentifizierung und UDP 1813-Accounting sowie Monitoring- und Retry-Verhalten. Eine gewöhnliche HTTPS-Verbindung stellt keine RADIUS-Erreichbarkeit her.
Authentifizierungsresilienz jenseits von Betriebszeit-SLAs
Plattform-Verfügbarkeit und erfolgreiche Benutzerauthentifizierung sind zwei verschiedene Messgrößen. Ein Anbieter kann seine Serviceverpflichtung erfüllen, während ein Standort Mitarbeiter nicht zulassen kann, weil die lokale Verbindung ausgefallen ist.
Die Cloud-versus-On-Premises-Diskussion von Cloud4Wi verdeutlicht, warum die Verfügbarkeitsplanung lokale Konnektivität, Identitätsabhängigkeiten, zwischengespeicherten Zugriff und Fallback-Sicherheit berücksichtigen muss. Richten Sie Ihre Abnahmetests an diesen Ausfallgrenzen aus und nicht an einem Dashboard, das anzeigt, dass der Cloud-Endpunkt fehlerfrei ist.
Fehlermodi und Fallback-Optionen
| Ausfall | Wer sich erneut verbindet | Fallback |
|---|---|---|
| Standort-WAN ausgefallen | Bestehende Sitzungen können bestehen bleiben; erneute Verbindungen erfordern einen unterstützten lokalen Authentifizierungsmechanismus | Lokaler Authentifizierungs-Proxy oder streng eingeschränkter Notfall-PSK |
| Ausfall des Identity Providers | Anfragen, die eine Live-Identitätsvalidierung erfordern, schlagen fehl; zertifikatsbasierte Anfragen können fortgesetzt werden, wenn die Richtlinie keine Live-Abhängigkeit aufweist | Begrenzte zwischengespeicherte Autorisierung, sofern unterstützt |
| CA- oder MDM-Ausfall | Geräte mit gültigen Zertifikaten können sich in der Regel authentifizieren; Registrierung und Erneuerung sind beeinträchtigt | Frühzeitig erneuern und einen dokumentierten Wiederherstellungs-Workflow bereitstellen |
| Pfad von AP zu RADIUS blockiert | Clients, die den blockierten Transportweg nutzen, können keine neue Authentifizierung durchführen | Unterstützter RadSec-Pfad, alternativer Endpunkt oder lokaler Dienst |
Eine zwischengespeicherte Sitzung ist nicht dasselbe wie eine zwischengespeicherte Authentifizierung. Dass ein bereits verbundener Laptop online bleibt, sagt kaum etwas darüber aus, ob er sich nach Roaming, Neustart oder Ablauf der Reauthentifizierungsfrist erneut verbinden kann.
Ebenso blockiert ein IdP-Ausfall nicht zwingend jede EAP-TLS-Anfrage. Prüfen Sie, ob der Dienst eine Live-Gruppenabfrage, eine Kontostatusprüfung oder einen externen Sperrdienst erfordert. Testen Sie die tatsächliche Richtlinie, anstatt davon auszugehen, dass alle Methoden dieselben Abhängigkeiten aufweisen.
Definieren Sie den Notbetrieb explizit
Dokumentieren Sie für jeden Fallback, was mit der VLAN-Zuweisung, der Richtlinienaktualität und dem Widerruf geschieht. Eine zwischengespeicherte Identität ohne zwischengespeicherte Autorisierung landet möglicherweise im falschen Netzwerk. Ein Offline-Autorisierungs-Cache gewährt unter Umständen weiterhin Personen Zugriff, deren Konto nach der letzten Synchronisierung deaktiviert wurde.
Eine Notfall-Zugriffsmethode ist nur dann akzeptabel, wenn die reduzierten Berechtigungen, die Zuständigkeit für die Aktivierung und das Verfahren zur Deaktivierung dokumentiert sind.
Ein lokaler Proxy hilft nur in dem Maße, wie seine Offline-Funktionen die erforderliche Authentifizierungsmethode unterstützen. Ein Cloud-Endpunkt-Failover fängt anbieterseitige Ausfälle ab; ein Ausfall der Standortleitung lässt sich damit nicht beheben. Ein sekundärer WAN-Pfad sichert die Konnektivität, repariert jedoch keine nicht verfügbare Identitätsabhängigkeit.
Nutzen Sie RadSec, RADIUS über TLS, sofern dies unterstützt wird, um den Transport abzusichern und die Abhängigkeit von einem ungeschützten Legacy-UDP-Pfad zu vermeiden. Es bietet eine Alternative, wenn UDP blockiert wird, umgeht jedoch nicht jede Firewall und stellt keine ausgefallene WAN-Verbindung wieder her. Wenn keine native Unterstützung vorhanden ist, prüfen Sie einen geschützten Tunnel oder geeigneten Proxy, anstatt herkömmliches RADIUS ungeschützt über ein nicht vertrauenswürdiges Netzwerk zu übertragen.
Führen Sie Ausfalltests in einem kontrollierten Wartungsfenster durch. Beziehen Sie ein neues Gerät, ein wiederkehrendes Gerät und eine widerrufene Identität ein und überprüfen Sie anschließend die Zulassung, Segmentierung und Wiederherstellung nach Rückkehr der Konnektivität.
Zertifikatslebenszyklus und Realitäten der Geräte-Registrierung
Passwortloses WiFi erfordert dennoch einen vollständigen Lebenszyklus der Anmeldedaten. EAP-TLS erfordert vertrauenswürdige Zertifizierungsstellen, korrekt konfigurierte Client-Profile, Registrierung, Verlängerung und einen durchsetzbaren Sperrprozess. Die Keytos Cloud-RADIUSDiskussion identifiziert PKI- und Bereitstellungsabhängigkeiten als wesentliche Bestandteile des Dienstbetriebs und nicht als optionale Extras.
Client-Profile müssen die erwartete RADIUS-Serveridentität und die Vertrauenskette validieren. Wird ein Zertifikat installiert, ohne die Servervalidierung zu konfigurieren, bleibt ein wesentlicher Bestandteil der gegenseitigen Authentifizierung unvollständig.
Weisen Sie jeder Lifecycle-Aufgabe einen Verantwortlichen zu
- Ausstellung: Legen Sie fest, wer Unternehmens-, BYOD-, Auftragnehmer- und IoT-Geräte registriert. Nutzen Sie gegebenenfalls eine MDM-gestützte Registrierung oder ein unterstütztes Protokoll wie SCEP; prüfen Sie die Client-Unterstützung, bevor Sie sich für einen Workflow entscheiden.
- Wiederherstellung: Stellen Sie einen Bootstrap-Pfad für Nicht-Domänen-Geräte und für Benutzer bereit, deren abgelaufenes Zertifikat den Zugriff auf Registrierungsdienste verhindert.
- Offboarding: Widerrufen Sie Anmeldedaten und beenden Sie aktive Sitzungen über unterstütztes Disconnect- oder CoA-Verhalten. Der Widerruf von Zertifikaten allein beendet eine aktive Verbindung nicht zwangsläufig.
- Kompatibilität: Testen Sie ältere Clients und Access Points im Hinblick auf die erforderlichen Einstellungen für EAP, TLS, RadSec und drahtlose Sicherheit.
Planen Sie die Verlängerung vor Ablauf und richten Sie Warnmeldungen für fehlgeschlagene Registrierungen ein, nicht nur für den bevorstehenden Ablauf. Ein größeres Zeitfenster für die Verlängerung hilft Geräten, eine vorübergehende MDM-Unterbrechung zu überstehen, stellt den Registrierungsdienst jedoch nicht wieder her.
Betriebliche Sicherheitsmaßnahme: Testen Sie die Verlängerung auf einem Gerät, das offline war, und nicht nur auf einem Gerät, das sich täglich anmeldet.
Kostenmodell und Gesamteigentum
On-Premises-RADIUS belastet Ihr Budget mit Infrastruktur- und Betriebskosten. Cloud-RADIUS verlagert das Service-Hosting in ein Abonnement, beseitigt jedoch nicht alle lokalen Kosten.
Vergleichen Sie beide Modelle über Ihren erwarteten Hardware-Erneuerungszyklus hinweg unter Verwendung derselben Anforderungen an Verfügbarkeit, Registrierung, Protokollierung und Support. Ein einfacher Authentifizierungsserver und ein verwalteter Identitäts- und Zugriffsdienst sind keine gleichwertigen Angebote.
| Kostenkategorie | In den Vergleich einbeziehen |
|---|---|
| On-Premises-Infrastruktur | Rechenleistung, Betriebssystem- und Anwendungslizenzierung, Backups, Monitoring und Disaster Recovery |
| Cloud-Abonnement | Abrechnungseinheit, Mindestverpflichtung, enthaltene Authentifizierungsmethoden, Support und Service-Limits |
| Resilienz | Lokale Proxy-Ressourcen, alternative Konnektivität und Notfallzugriffs-Betrieb |
| Gerätelebenszyklus | MDM, Registrierungstools, Zertifikatswiederherstellung und Legacy-Client-Support |
| Netzwerkkompatibilität | Firmware-Anpassungen, RadSec-Proxying und Austausch von Geräten, sofern erforderlich |
| Engineering | Migration, Richtlinienumsetzung, Abnahmetests, Vorfallsbehandlung und Dokumentation |
Der Leitfaden für Cloud-RADIUS-Preise hilft Ihnen bei der Strukturierung des kaufmännischen Vergleichs. Überprüfen Sie die aktuellen Preise und ob die Abrechnungseinheit ein Benutzer, ein Gerät, ein Standort oder ein Access Point ist, anstatt davon auszugehen, dass Angebote dieselben Metriken zugrunde legen.
Fordern Sie eine schriftliche Aufstellung aller eingeschlossenen und ausgeschlossenen Leistungen an. Trennen Sie insbesondere die Zertifikatsausstellung von der Client-Registrierung und die Dienstverfügbarkeit von den Support-Reaktionszeiten.
Setzen Sie den Personalaufwand nicht mit null an, nur weil der bestehende Server bereits bezahlt ist. Rechnen Sie ebenso wenig mit theoretischen Arbeitszeiteinsparungen, es sei denn, durch die Migration entfallen Wartungsaufgaben oder Infrastrukturkomponenten dauerhaft.
Validieren Sie Ihre Bereitstellungsanforderungen vor der Auswahl
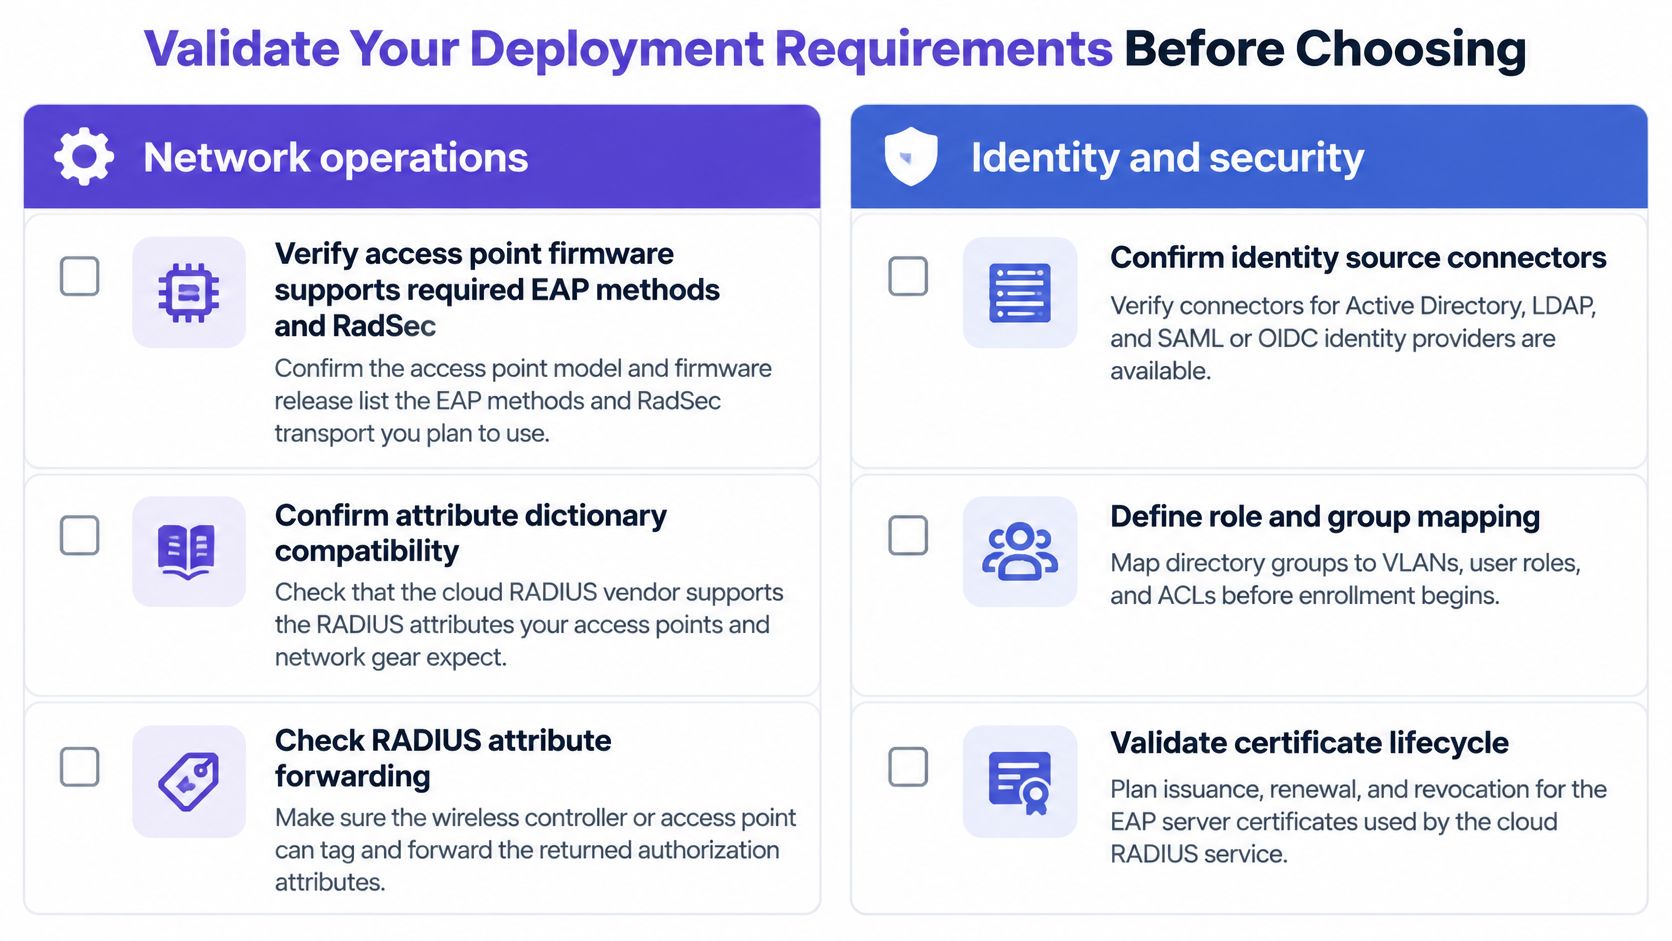
Beginnen Sie die Anbieterevaluierung mit schriftlichen Anforderungen, die von den Teams festgelegt werden, die das Netzwerk betreiben. Eine Demonstration mit einem einzelnen Laptop und einem einzigen Access Point reicht als Nachweis für eine gemischte Infrastruktur nicht aus.
Nutzen Sie diese Checkliste, um die technische Prüfung zu strukturieren, und ergänzen Sie sie anschließend um Ihre standortspezifischen Ausfall- und Wiederherstellungsanforderungen.
Akzeptanzkriterien nach Rolle zuweisen
- Netzwerkbetrieb: Erfassen Sie Access-Point-Modelle und Firmware, erforderliche EAP-Verarbeitung, Transportunterstützung und Attribut-Wörterbücher. Weisen Sie Endpunkt-Failover nach, prüfen Sie zurückgegebene Attribute und verifizieren Sie die Durchsetzung mithilfe von Traffic-Tests.
- Identität und Sicherheit: Überprüfen Sie das CA-Vertrauen und die erwarteten Servernamen in Client-Profilen. Messen Sie das Verhalten bei Kontodeaktivierung und Sitzungsbeendigung und bestätigen Sie Protokollexport, Aufbewahrungsfristen und Zugriffskontrollen.
- Facility- und Gebäudemanagement: Ordnen Sie Personal, Gäste, Mieter, Konzessionäre und IoT-Geräte genehmigten Zugriffsrichtlinien zu. Benennen Sie für jede Gruppe einen Onboarding-Verantwortlichen sowie eine autorisierte Person, die den Notfallzugriff aktivieren kann.
- Service-Management: Dokumentieren Sie Eskalationsgrenzen, Rollback-Bedingungen und die Nachweise, die zum Schließen eines Authentifizierungsvorfalls erforderlich sind.
Für heterogene Umgebungen unterstützt unser Cloud-Overlay Purple Access Access Points von Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Unser Cloud-RADIUS ersetzt Cisco ISE, Aruba ClearPass, Microsoft NPS und FreeRADIUS - in der Regel innerhalb eines Wochenendes - durch eine verwaltete PKI, die jedes Zertifikat ausstellt und automatisch verlängert. Betrachten Sie dieses Migrationsfenster getrennt von der Zeit, die für die Freigabe von Richtlinien und die Validierung von Geräten erforderlich ist.
Führen Sie ein Pilotprojekt mit repräsentativen verwalteten Laptops, Telefonen, BYOD-Geräten und ressourcenbeschränkter IoT-Ausrüstung durch. Testen Sie die Ausfallmatrix, messen Sie den Authentifizierungserfolg sowie Wiederherstellungszeiten unter Last und prüfen Sie die resultierenden Zugriffsberechtigungen. Genehmigen Sie den Rollout erst, wenn Ihr Team sowohl einen fehlgeschlagenen Beitritt als auch einen fälschlicherweise autorisierten erfolgreichen Beitritt nachvollziehen und erklären kann.
Purple Access bietet verwaltetes Cloud-RADIUS und PKI für identitätsbasierten Zugriff auf Ihrer bestehenden Wireless-Infrastruktur. Besuchen Sie Purple Access, um eine von Engineers geleitete Design-Session zu vereinbaren. Bringen Sie Ihr Access-Point-Inventar, Ihre Identitäts-Flows und Ihre Ausfallanforderungen mit, damit Sie vor der Migration einen messbaren Pilotbetrieb definieren können.


