
Pre-Shared Keys erklärt: Funktionsweise und Grenzen
Published

Jemand hat Ihr Team verlassen, doch das Smartphone dieser Person kennt nach wie vor das WiFi-Passwort. Sie könnten es ändern - allerdings verbindet dasselbe Passwort auch die Kassen, Drucker, Kameras und ein Thermostat, an dessen Konfiguration sich niemand mehr erinnert. Die Verschlüsselung funktioniert womöglich einwandfrei. Ihr unmittelbares Problem besteht darin, den Zugriff zu entziehen, ohne den Betrieb aller anderen zu unterbrechen.
Das ist die praktische Herausforderung bei Pre-Shared Keys, meist als Pre-Shared Keys (PSKs) abgekürzt. Sie sind zwar einfach bereitzustellen, doch die Art und Weise, wie Sie sie ausgeben, nachverfolgen und deaktivieren, ist genauso wichtig wie die Kryptografie selbst.
Inhaltsverzeichnis
- Funktionsweise eines Pre-Shared Key
- Geteilte, eindeutige und Enterprise-Schlüssel im Vergleich
- Warum ein einzelnes geteiltes Passwort zum Sicherheitsrisiko wird
- Einen geteilten Schlüssel rotieren, ohne Geräte zu verlieren
- Wie WPA3-Personal das Passwortproblem verändert
- Eindeutige Schlüssel pro Gerät oder Mandant verwalten
- Prüfen, ob ein geteilter Schlüssel noch geeignet ist
So funktioniert ein Pre-Shared Key
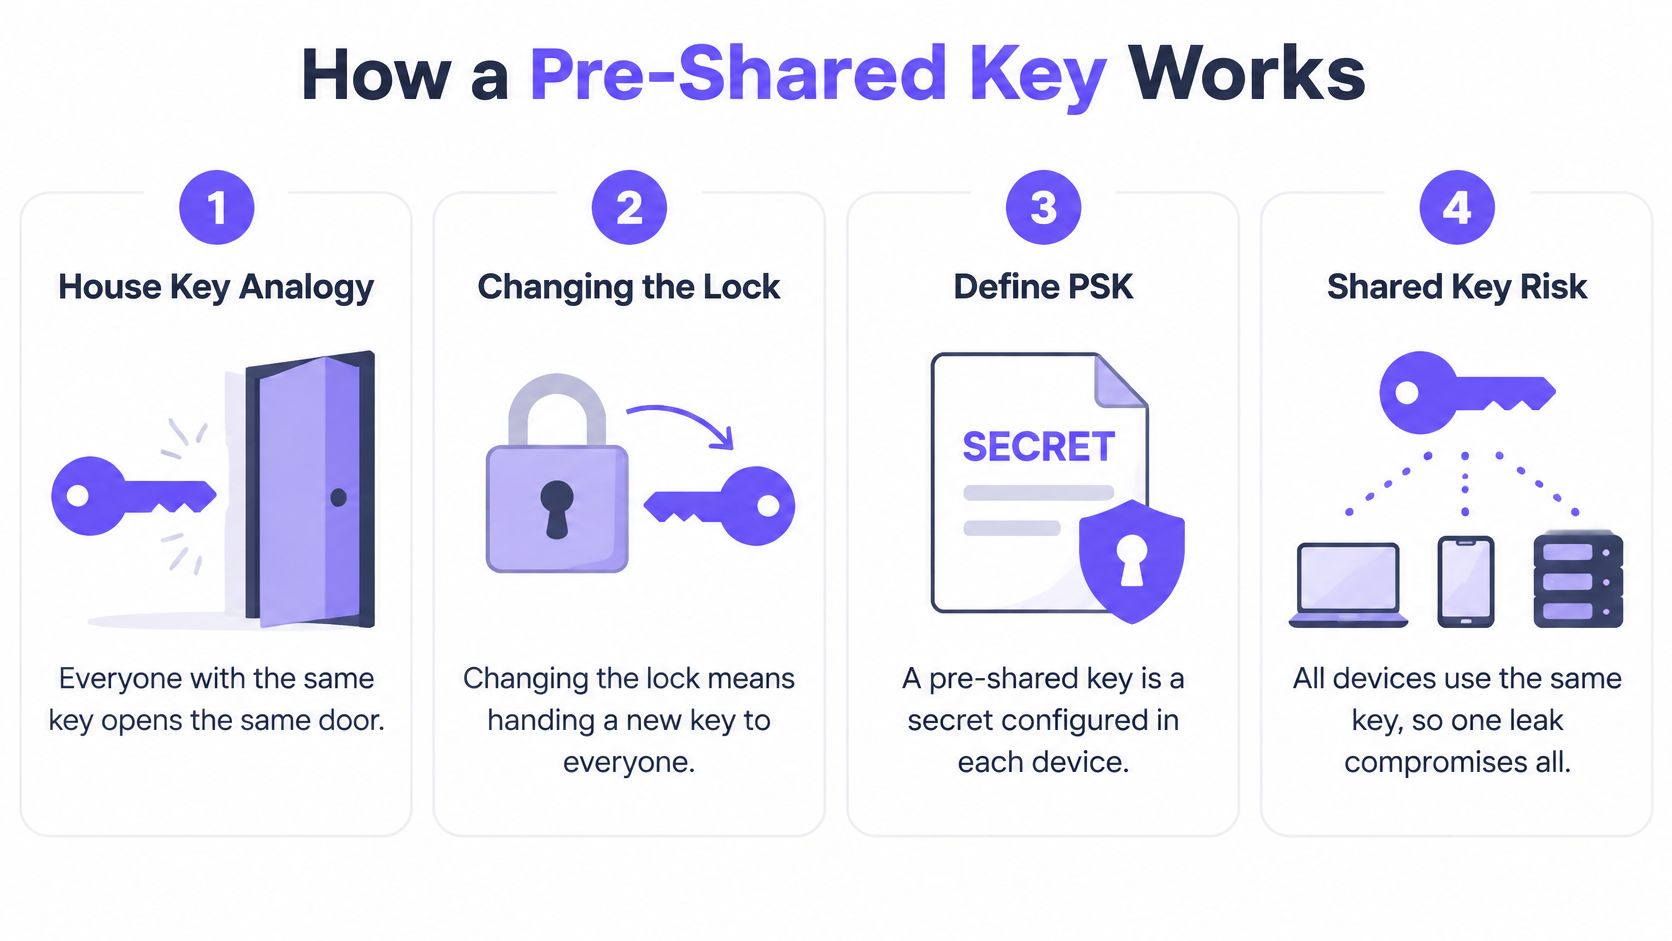
Ein gemeinsam genutztes WiFi-Passwort gleicht einem Hausschlüssel, der für jeden kopiert wird, der Zutritt benötigt. Jeder, der eine Kopie besitzt, kann dieselbe Tür öffnen. Wenn jemand nach dem Auszug eine Kopie behält, bedeutet das Austauschen des Schlosses, dass Ersatzschlüssel an alle verteilt werden müssen, die weiterhin dort Zutritt haben.
Ein Pre-Shared Key ist ein vorab konfigurierter geheimer Schlüssel auf einem Access Point und den Geräten, die sich damit verbinden. Bei WPA2-Personal geben Sie üblicherweise eine Passphrase in den Router-Einstellungen ein und erfassen diese Passphrase anschließend auf jedem Gerät. Der Access Point benötigt keinen separaten Authentifizierungsserver, um zu prüfen, ob ein verbindendes Gerät das Geheimnis kennt.
Das Diagramm veranschaulicht diese Beziehung bei gemeinsamen Schlüsseln.
Was geschieht, wenn ein Laptop eine Verbindung aufbaut
Angenommen, Sie geben die WiFi-Passphrase des Büros auf einem Laptop ein. Der Verbindungsaufbau durchläuft mehrere spezifische Schritte:
- Geheimnis vorbereiten. Das Notebook leitet aus der konfigurierten Passphrase und dem Netzwerknamen Schlüsselmaterial ab. Der Access Point verfügt über das passende Gegenstück.
- Besitz nachweisen. Während des WPA2 4-Wege-Handshakes tauschen die Geräte Informationen aus, mit denen sie den Besitz des übereinstimmenden Geheimnisses verifizieren können. Das Passwort selbst wird dabei nicht übertragen.
- Traffic-Schlüssel erstellen. Der Handshake leitet einen Pairwise Transient Key ab, der den Datenverkehr zwischen diesem Client und dem Access Point schützt.
Die wichtige Unterscheidung liegt zwischen den langlebigen Zugangsdaten, die Sie eingeben, und den Verschlüsselungsschlüsseln, die für die Verbindung verwendet werden. Sie hängen zusammen, sind jedoch keine austauschbaren Begriffe.
Warum sich dieses Modell durchgesetzt hat
WPA wurde als Übergangslösung für das unsichere WEP-System eingeführt, und IEEE 802.11i bildete die technische Grundlage für WPA2, als der Standard am 24. Juni 2004 ratifiziert wurde, wie in der IEEE 802.11i-Historie dokumentiert. WPA2-Personal bot einen deutlich besseren Schutz als WEP, ohne dass ein Unternehmen einen Authentifizierungsserver betreiben musste.
Diese Kombination eignete sich für Privathaushalte und kleine Unternehmen: Access Point konfigurieren, Nutzern das Passwort mitteilen und Geräte verbinden. Der operative Aufwand zeigt sich erst später, wenn der Administrator entscheiden muss, wer dieses Geheimnis weiterhin besitzen darf.
Praxisregel: Behandeln Sie ein WiFi-Passwort als Zugangsdaten mit einem Eigentümer und einem Stilllegungsprozess, nicht nur als Router-Einstellung.
Gemeinsam genutzte, eindeutige und Enterprise-Schlüssel im Vergleich
Schlüsselmodelle im Vergleich: Kontrolle und Nachvollziehbarkeit
| Modell | Inhaber der Zugangsdaten | Einzelnen Benutzer isoliert widerrufen | Audit-Trail pro Benutzer | Erforderliche Infrastruktur |
|---|---|---|---|---|
| Gemeinsame WPA2-Personal-Passphrase | Eine Passphrase für alle Benutzer und Geräte | Nein | Nein | Nur Access Point |
| Gemeinsames WPA3-Personal-Passwort (SAE) | Ein Passwort für alle Benutzer und Geräte | Nein | Nein | Access Point und WPA3-fähige Clients |
| Eindeutiger PSK pro Gerät oder Mandant | Ein Schlüssel pro Gerät, Person oder Mandant | Ja | Teilweise, über Schlüsselidentität | Access Point mit Unterstützung für schlüsselbasierte PSKs oder RADIUS |
| 802.1X mit EAP (WPA2/WPA3-Enterprise) | Individuelles Konto oder Zertifikat pro Benutzer | Ja | Ja, mit Identitätszuordnung und Protokollierung | RADIUS-Server und Identitätsverzeichnis oder Zertifikatsinfrastruktur |
Lesen Sie zuerst die Spalte Widerruf. Sie zeigt, welche Maßnahmen Administratoren ergreifen können, wenn jemand das Unternehmen verlässt, ein Gerät verliert oder Zugangsdaten preisgibt. Weitere relevante Fragen sind, wer diese Zugangsdaten besitzt, was die Protokolle identifizieren können und welche unterstützende Infrastruktur Sie verwalten möchten.
Die Zeilen für gemeinsam genutzte WPA2 und WPA3 ähneln sich im Betrieb, da ein Upgrade der Passwortauthentifizierung nichts daran ändert, wer das Passwort kennt. Keines der gemeinsam genutzten Modelle identifiziert die Person, die ein Ticket verwendet, nur weil der Access Point es akzeptiert hat.
Eindeutige Schlüssel identifizieren Anmeldedaten, nicht zwingend eine Person
Mit geräte- oder mieterbezogenen PSKs erkennt das Netzwerk unterschiedliche Anmeldedaten unter demselben WLAN-Namen bzw. derselben SSID. Unterstützte Systeme können diese Anmeldedaten verschiedenen Netzwerkrichtlinien zuordnen, einschließlich VLAN-Zuweisungen und Bandbreitenbegrenzungen, wie im NIST-Leitfaden für drahtlose Sicherheit beschrieben.
Ein Schlüssel namens „Wohnungsgast“ stellt jedoch keine individuelle Identität dar. Wenn ein Bewohner diesen für mehrere seiner Geräte verwendet, weist das Audit-Protokoll die Zugangsdaten des Bewohners aus, nicht jedoch, welche Person ein bestimmtes Gerät verwendet hat. Eine ordnungsgemäße Bestandsführung sorgt dafür, dass diese Unterscheidung nützlich und nicht irreführend ist.
Enterprise-Authentifizierung bindet einen Identity-Dienst ein
802.1X mit EAP verlagert die Authentifizierung auf einen identitätsbasierten Prozess, üblicherweise unter Verwendung von RADIUS und Benutzerkonten oder Zertifikaten. Dies eignet sich besser für verwaltete Mitarbeitergeräte, wenn Administratoren Zugriffsentscheidungen an den Beschäftigungsstatus, das Geräte-Onboarding oder die Gültigkeit von Zertifikaten knüpfen müssen.
Der zusätzliche Aufwand umfasst die Konfiguration des Authentifizierungsdienstes, die Bereitstellung von Clients und die Verwaltung der Trust-Einstellungen. Unsere Erläuterung zu WPA2-Enterprise im Vergleich zu Personal geht detailliert auf diesen Unterschied bei der Bereitstellung ein.
Wählen Sie anhand Ihres anspruchsvollsten alltäglichen Anwendungsfalls aus, nicht anhand des am einfachsten einzubindenden Laptops. Das Ausscheiden eines Dienstleisters, der Auszug eines Bewohners oder ein Headless-Sensor, der keine Enterprise-Authentifizierung durchführen kann, liefert Ihnen bessere Erkenntnisse über das passende Modell als ein erfolgreicher Verbindungstest.
Warum ein einzelnes gemeinsam genutztes Passwort zum Sicherheitsrisiko wird
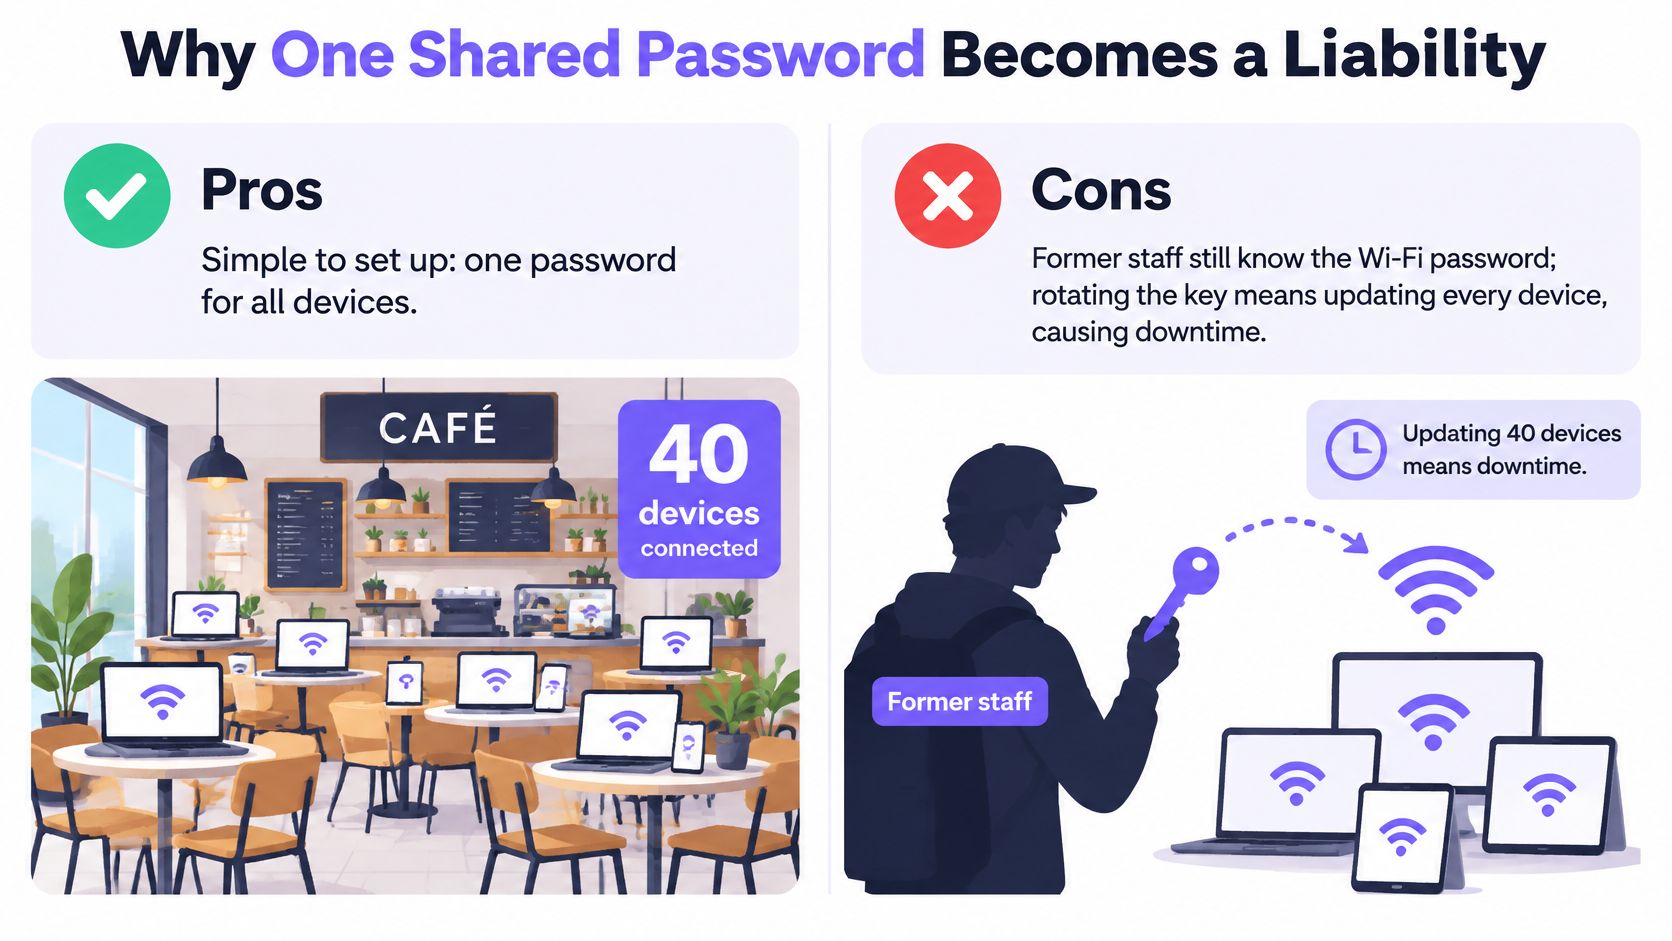
Angenommen, ein Café betreibt etwa vierzig verbundene Geräte und eine ehemalige Arbeitskraft kennt immer noch das WiFi-Passwort. Den Namen aus dem Dienstplan zu streichen, ändert im Netzwerk nichts. Verfügt das Café über keinen weiteren wirksamen Zugriffskontrollmechanismus, muss die Administration das gemeinsame Kennwort austauschen und jedes berechtigte Gerät aktualisieren.
Das ist der gemeinsame Schadensradius (Blast Radius): Offengelegte Zugangsdaten können einem unbefugten Gerät denselben Netzwerkzugriff gewähren, der auch berechtigten Inhabern zur Verfügung steht. Dadurch wird zwar nicht automatisch jede Firewall umgangen oder jede Anwendung entschlüsselt, aber die Barriere des gemeinsam genutzten Passworts fällt weg.
Bequeme Einrichtung führt zu aufwendiger Wartung.
Passwortstärke löst ein anderes Problem
Gemäß den Richtlinien des NIST müssen PSKs sicher verteilt werden, und die angegebenen PSK-Cipher-Suites sollten gemäß den Empfehlungen zum Schlüsselmanagement eine Sicherheitsstärke von mindestens 112 Bit bieten. Dies ist eine Anforderung an die kryptografische Stärke und keine universelle Vorgabe für die Zeichenanzahl.
Ein von einem Passwort-Manager zufällig generiertes Secret unterscheidet sich grundlegend von einer Phrase, die sich ein Mitarbeiter aus dem Firmennamen und dem Gründungsjahr zusammenstellt. Bei WPA2-Personal kann ein Angreifer, der einen entsprechenden Authentifizierungsaustausch abfängt, offline Passwörter durchprobieren. Eine vorhersehbare oder wiederverwendete Passphrase erleichtert diese Aufgabe.
Ein starker geheimer Schlüssel verrät Ihnen jedoch nicht, wer ihn verwendet hat. Er verhindert auch nicht, dass eine autorisierte Person ihn in eine Nachricht kopiert. Wenn Mitarbeitende zusätzlich persönliche Geräte verbinden, machen die Sicherheitsrisiken von BYOD die Eigentümerschaft von Anmeldedaten und ein genaues Geräteinventar besonders wichtig.
Passen Sie den Zugriff an die Benutzer des Netzwerks an
Die folgenden Empfehlungen beschreiben geeignete Betriebsmodelle, keine pauschalen gesetzlichen Vorgaben für jedes Unternehmen einer Branche.
Wann ein gemeinsam genutzter Schlüssel akzeptabel ist
| Netzwerk-Szenario | Gemeinsamer Schlüssel akzeptabel? | Hauptgrund |
|---|---|---|
| Einfamilienhaushalt WiFi | Meistens ja | Ein Haushalt, ein überschaubarer Gerätebestand und eine lange, zufällige Passphrase |
| Kleines Büro mit festem Personalbestand | Ja, mit Rotationsplan | Fester Personenkreis, doch das Ausscheiden von Mitarbeitern erfordert dennoch den Austausch der Anmeldedaten |
| Hotel oder Serviced Apartments | Nein, nicht als reguläres Zugriffsmodell | Wechselnde Gäste und Mitarbeiter erfordern getrennt verwaltete Zugänge |
| Wohngebäude oder Co-Living | Nein | Bewohner und externe Dienstleister erfordern separate Widerrufsmöglichkeiten |
| Gemeinsam genutzte IoT-Geräte wie Schlösser und Sensoren | Nein | Gebäudegeräte verbleiben länger als Gäste und benötigen eigene Schlüssel |
| Mitarbeitergeräte im Gesundheitswesen, Bildungswesen oder Einzelhandel | Nein, sofern individuelle Nachvollziehbarkeit erforderlich ist | Audit- und geltende Compliance-Vorgaben verlangen identitätsbezogene Nachweise |
Im privaten Umfeld können die Personen, die den Router kontrollieren, Änderungen in der Regel direkt abstimmen. In einem kleinen Büro ist dies mitunter ebenfalls möglich - vorausgesetzt, jemand verantwortet den Rotationsprozess und kennt jedes verbundene Gerät.
Hotels und Wohnimmobilien haben einen anderen Lebenszyklus. Die Berechtigung eines Gastes sollte bei der Abreise enden, ohne dass ein Schloss, ein anderer Bewohner oder ein Wartungsdienstleister getrennt wird. Schlösser und Sensoren sollten ihre eigenen Zugangsdaten behalten, bis ihr Hardware-Lebenszyklus eine Änderung erfordert.
Mitarbeiternetzwerke mit Audit-Verpflichtungen benötigen mehr als nur eine Liste verbundener Geräteadressen. Administratoren benötigen Nachweise, die den Zugriff einer nachvollziehbaren Identität zuordnen.
Starke Verschlüsselung beantwortet die Frage, ob der Datenverkehr geschützt ist. Das Anmeldedaten-Management beantwortet die Frage, wer weiterhin Zutritt haben sollte.
Geteilte PSKs halten die anfängliche Verwaltung einfach. Sie erweisen sich jedoch als schlechter Kompromiss, wenn Administratoren immer wieder unabhängige Personen und Geräte koordinieren müssen, nur um einen Zugriff zu entziehen.
Einen gemeinsam genutzten Schlüssel rotieren, ohne Geräte zu verlieren
Die Rotation ist eine nützliche Übergangslösung, wenn Sie noch keine individuell verwalteten Zugangsdaten bereitstellen können. Behandeln Sie sie als kontrollierte Wartungsänderung mit einem Geräteinventar und einem Wiederherstellungsplan - statt als schnelle Anpassung im Router-Dashboard.
Die Änderung vorbereiten
Berechtigte Empfänger identifizieren. Erfassen Sie verbundene Geräte, Geräteeigentümer und autorisierte Benutzer. Berücksichtigen Sie auch unbeaufsichtigte Drucker, Kameras, Schlösser und Tools von externen Dienstleistern, und erfassen Sie ehemalige Benutzer separat, die den Ersatzschlüssel keinesfalls erhalten dürfen.
Ersatzschlüssel generieren und schützen. Verwenden Sie den Zufallsgenerator eines Passwort-Managers und speichern Sie das Ergebnis in einem zugangsbeschränkten Administrator-Tresor. Überprüfen Sie das unterstützte Passphrasen-Format auf Ihren Access Points und Clients; die Länge allein garantiert noch kein bestimmtes Sicherheitsniveau.
Wartungsfenster einplanen. Informieren Sie autorisierte Benutzer darüber, wann die Verbindung unterbrochen wird und wie sie die neuen Zugangsdaten sicher erhalten. Versenden Sie den Ersatzschlüssel nicht über Verteiler, die ehemalige Mitarbeiter oder externe Dienstleister enthalten.
Die Vorbereitung ist bei Geräten, die schwer erreichbar sind, besonders wichtig. Stellen Sie sicher, dass lokaler Verwaltungszugriff, Installationsdetails und eine zuständige Person für Geräte wie an der Decke montierte Kameras oder Controller in abgeschlossenen Betriebsräumen verfügbar sind.
Erneut verbinden und verifizieren
Access-Point-Konfiguration ändern. Wenden Sie die neuen Anmeldedaten einheitlich im gesamten vorgesehenen Drahtlosnetzwerk an. Halten Sie eine administrative Verbindung aufrecht, die nicht von den WiFi-Anmeldedaten abhängt, die Sie gerade ersetzen.
Geräte nach betrieblicher Priorität aktualisieren. Beginnen Sie mit essenziellen Systemen und arbeiten Sie das restliche Inventar in überschaubaren Schritten ab. Verfolgen Sie Fehler individuell, anstatt das alte Passwort wiederherzustellen, nur um ein vergessenes Gerät zu versorgen.
Client-Liste abgleichen. Vergleichen Sie die am Controller angemeldeten Clients mit Ihrem Inventar. Prüfen Sie den Dienst, den jedes kritische Gerät bereitstellt, und nicht nur, ob es als verbunden angezeigt wird.
Ergebnis dokumentieren. Protokollieren Sie das Änderungsdatum, den Grund, den zuständigen Administrator sowie Geräte, die manuelle Eingriffe erfordern. Entfernen Sie veraltete Konfigurationsdatensätze, damit niemand versehentlich die ausgemusterten Anmeldedaten erneut verteilt.
Change-Control-Prüfung: Ein verbundenes Zahlungsterminal, das seinen Zahlungsdienst nicht erreichen kann, ist dennoch ein ungelöster Ausfall.
Jede Rotation erfordert diesen Koordinationsaufwand von Neuem. Behalten Sie das erstellte Inventar bei, denn es dient auch als Ausgangspunkt für die Vergabe von Anmeldedaten mit kleinerem Gültigkeitsbereich.
Wie WPA3-Personal das Passwortproblem verändert
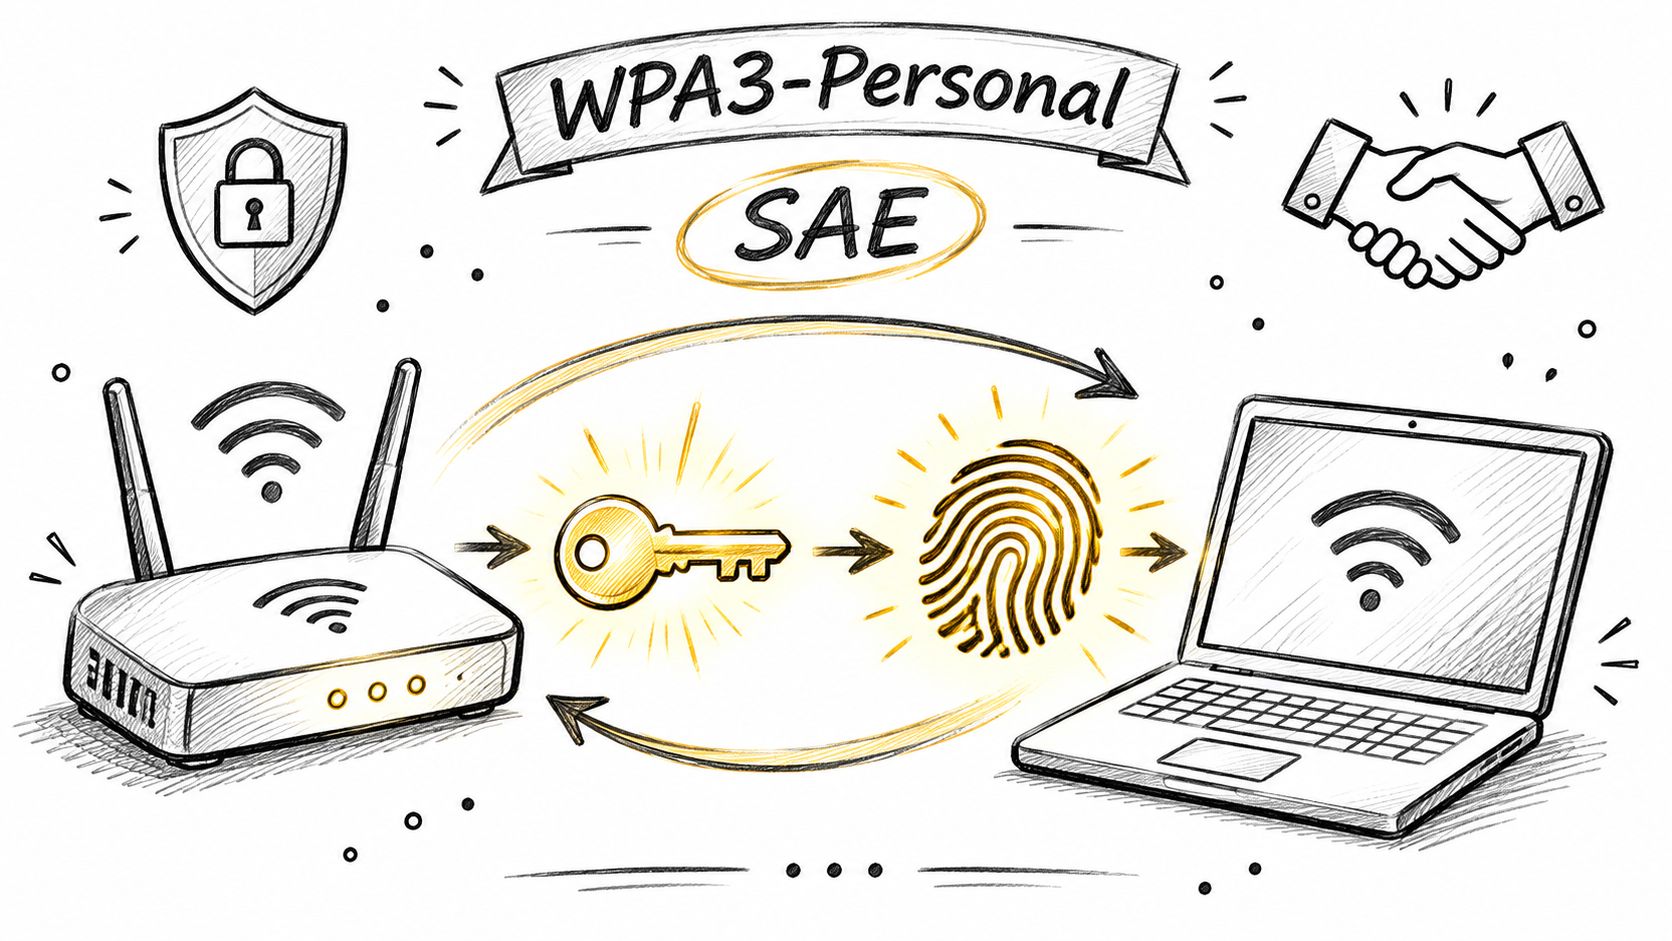
WPA3-Personal ersetzt den PSK-Authentifizierungsmechanismus von WPA2-Personal durch Simultaneous Authentication of Equals (SAE). Benutzer geben weiterhin ein Passwort ein, die Geräte nutzen jedoch ein anderes Verfahren, um das Schlüsselmaterial für die Verbindung zu erstellen.
Die Abbildung hebt die an dieser Authentifizierungsbeziehung beteiligten Geräte hervor.
Was SAE verbessert
SAE richtet bei jeder Client-Assoziierung einen neuen Pairwise Master Key ein, bevor der herkömmliche 4-Wege-Handshake Sitzungsschlüssel ableitet. Der Deployment-Leitfaden der WiFi Alliance beschreibt den Schutz vor Offline-Wörterbuchangriffen durch passives Abfangen sowie die Bereitstellung von Forward Secrecy.
Diese Schutzmaßnahmen decken unterschiedliche Situationen ab:
- Abgefangener Authentifizierungsdatenverkehr. Ein Angreifer kann eine passive Aufzeichnung nicht als unbegrenzte Offline-Testbasis für Passwort-Ratespiele nutzen. Das Erraten von Passwörtern erfordert eine aktive Interaktion mit dem Authentifikator.
- Spätere Offenlegung des Passworts. Das spätere Aufdecken des Passworts gibt den Master-Key der früheren Sitzung nicht preis und erlaubt somit nicht die Entschlüsselung zuvor aufgezeichneten Datenverkehrs.
Dies ist eine architektonische Verbesserung und keine Empfehlung, ein komplizierteres Passwort zu wählen. Es verändert die Möglichkeiten eines Angreifers mit aufgezeichnetem Authentifizierungsverkehr.
Eine begleitende visuelle Erklärung finden Sie im folgenden Video.
Verwechseln Sie den Übergangsmodus nicht mit einer vollständigen Migration
Ein WPA2/WPA3-Übergangsnetzwerk unterstützt ältere Clients, diese Clients nutzen jedoch weiterhin WPA2. Die Aktivierung der gemischten Einstellung verleiht nicht jeder Verbindung die Schutzmechanismen von SAE.
Prüfen Sie vor dem Wechsel Access Points, Drucker, IoT-Geräte und Managementsysteme auf kompatible Konfigurationen und Firmware. Führen Sie ein Pilotprojekt mit einer repräsentativen Gruppe von Clients in einer Test-SSID durch, einschließlich Geräten, die sich nach einer Stromunterbrechung unbeaufsichtigt wieder verbinden.
Führen Sie Legacy-Clients unter separaten Richtlinienkontrollen und beschränken Sie den Zugriff auf die benötigten Dienste. Erfassen Sie deren Eigentümer und Ersatzoptionen, anstatt sie als ungeklärte Ausnahmen zu belassen.
SAE erstellt zudem keine individuelle Identität aus einem Passwort, das von mehreren Personen geteilt wird. Die Bereitstellungsoptionen der WiFi Alliance für WPA3 helfen dabei, eine stärkere Passwortauthentifizierung von der separaten Anforderung eines nachvollziehbaren Zugriffs zu unterscheiden.
Exportieren Sie diese Woche Ihr Client-Inventar und markieren Sie, welche Geräte WPA3 unterstützen. Weisen Sie jedem verbleibenden WPA2-Gerät einen Verantwortlichen und einen dokumentierten Grund für den Verbleib zu.
So verwalten Sie eindeutige Schlüssel pro Gerät oder Mandant
Prüfen Sie zunächst die Per-Key-PSK-Funktionen Ihres Controllers. Da Anbieter unterschiedliche Bezeichnungen und Bereitstellungsmethoden nutzen, sollten Sie die Unterstützung für Anmeldedatenzuweisung, VLAN-Richtlinien, Ablaufdaten und Sitzungsbeendigung bestätigen, bevor Sie den Rollout planen.
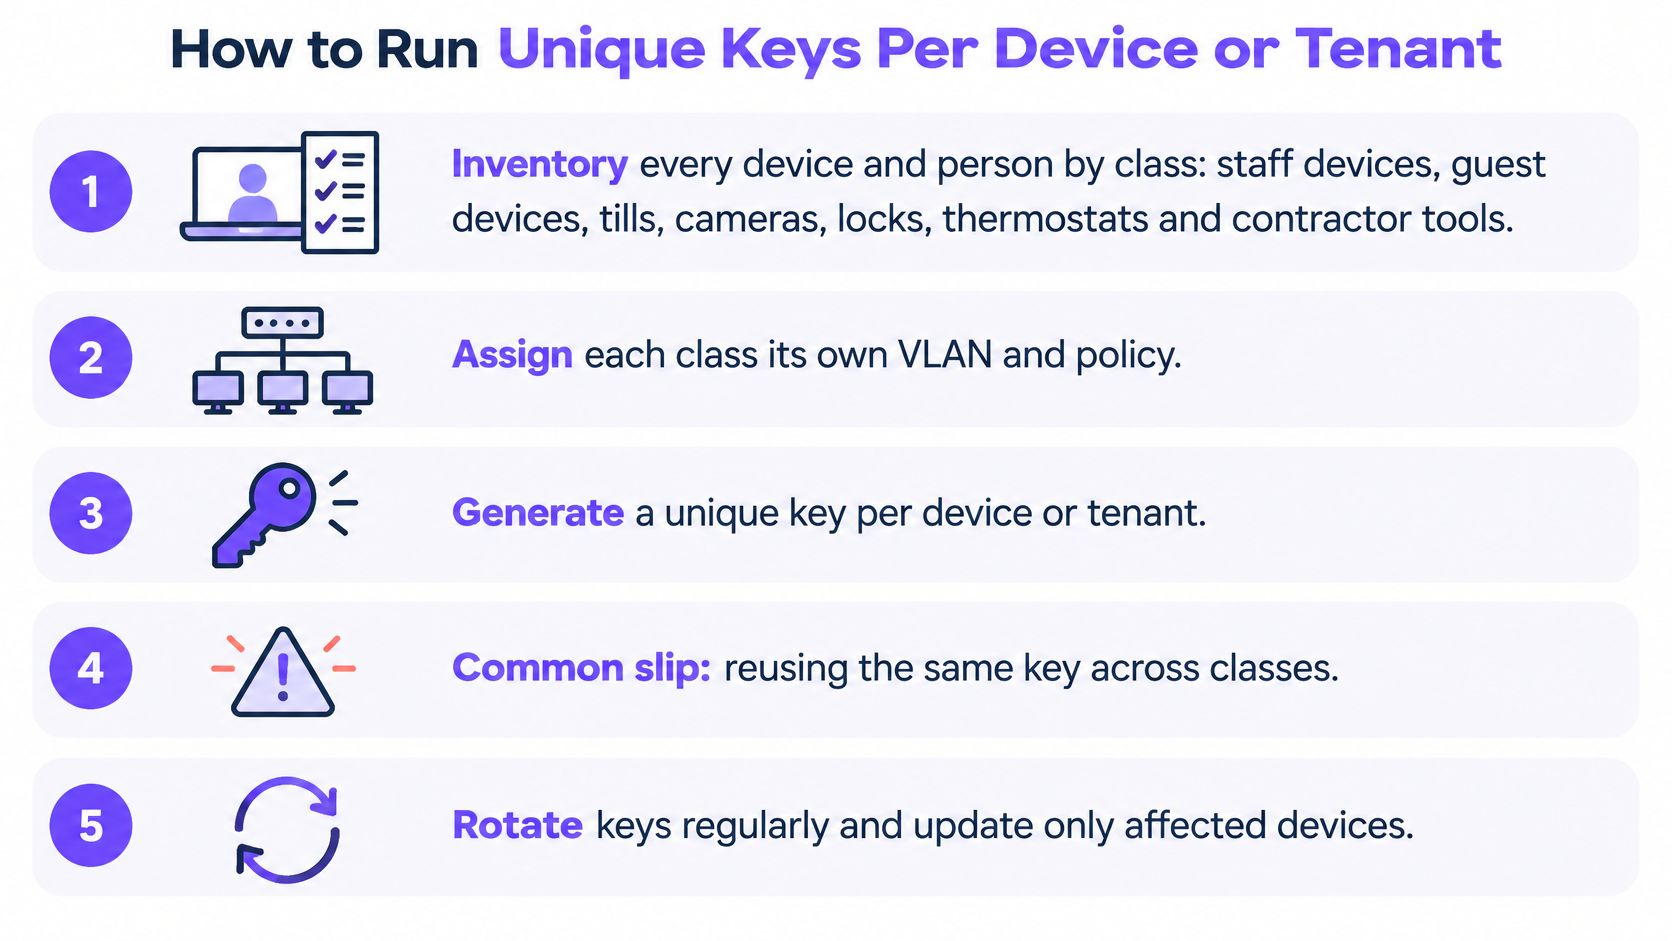
Ein individuell verwalteter Schlüssel ist nur dann nützlich, wenn sein Datensatz dem Administrator mitteilt, wozu er gehört und wann er entfernt werden muss. Die Checkliste zeigt die zentralen operativen Aufgaben.
Vergeben Sie Anmeldedaten basierend auf tatsächlichen Lebenszyklen
Inventarisierung nach Geräteklasse und Eigentümer. Trennen Sie Mitarbeitergeräte, Gast-Laptops, Kassen, Kameras, Schlösser, Thermostate und Dienstleister-Werkzeuge. Erfassen Sie die Dienste, die jede Klasse benötigt. Wenn ein Schloss und ein Mitarbeitertelefon dieselben Anmeldedaten nutzen, entsteht eine vermeidbare Abhängigkeit.
Widerrufsgrenzen festlegen. Vergeben Sie einen Schlüssel pro Gerät, wenn Geräte unabhängig voneinander entfernt werden müssen, oder pro Mandant, wenn die Mieteinheit die vorgesehene Verwaltungseinheit ist. Verwenden Sie den Schlüssel eines stillgelegten Geräts nicht für dessen Ersatzgerät wieder, da dadurch alte Anmeldedaten in einen neuen Lebenszyklus übertragen werden.
Schlüssel binden, wo unterstützt. Verknüpfen Sie die Anmeldedaten mit der MAC-Adresse des vorgesehenen Geräts, um eine unbefugte Weitergabe an andere Geräte zu erschweren. Die MAC-Bindung ist kein kryptografischer Nachweis der Hardware-Identität, und das Verhalten privater Adressen muss getestet werden, damit legitime Geräte nicht unerwartet den Zugriff verlieren.
Die richtige Netzwerkrichtlinie anwenden. Weisen Sie VLANs entsprechend Vertrauensstufe und Funktion zu und konfigurieren Sie anschließend Gateway- oder Firewall-Regeln, die diese Trennung durchsetzen. Ein VLAN-Label allein blockiert keinen Datenverkehr, und ein Bandbreitenlimit bietet keine Isolierung. Nutzen Sie die IoT-Netzwerksegmentierung, um festzulegen, welche Ziele jede Geräteklasse erreichen darf.
Erteilen Sie keinen Zugriff, bevor Sie die Richtlinie mit repräsentativen Geräten getestet haben. Ein Thermostat benötigt beispielsweise seinen Verwaltungsdienst, hat aber keinen Grund, auf Mitarbeiter-Laptops oder Zahlungsterminals zuzugreifen.
Zugriff gezielt entziehen
Angemessenes Ablaufdatum festlegen. Weisen Sie Gästen und externen Dienstleistern ein Enddatum zu, das an deren Buchung oder Auftrag gekoppelt ist. Gebäudetechnik benötigt stattdessen einen hardwarebasierten Lebenszyklus, damit die Abreise eines Gastes nicht das Schloss oder das Thermostat des Zimmers deaktiviert.
Widerrufen und das Ergebnis überprüfen. Entfernen Sie die Anmeldedaten, wenn der Inhaber das Unternehmen verlässt oder das Gerät ausgemustert wird, und vergewissern Sie sich anschließend, dass alle aktiven Sitzungen beendet werden. Testen Sie sowohl ein bereits verbundenes Gerät als auch einen neuen Verbindungsversuch, da die Verweigerung künftiger Authentifizierungen eine bestehende Sitzung nicht zwangsläufig abbricht.
Einträge regelmäßig überprüfen. Gleichen Sie ausgegebene Schlüssel, Verbindungsprotokolle und das Inventar ab. Gehen Sie Anmeldedaten mit fehlenden Inhabern, abgelaufenen Arbeitsaufträgen oder unerwarteten Gerätezuordnungen nach, anstatt sie automatisch fortzuführen.
Halten Sie die Protokolle aussagekräftig. Eine Schlüsselkennung sollte einem Eigentümer oder Asset-Datensatz zugeordnet sein, und Administratoren sollten Richtlinienänderungen erklären können, ohne persönliche Nachrichten durchsuchen zu müssen.
Ein reibungsloser Betrieb wirkt unspektakulär: wenige Ausnahmen, gezielte Ablaufdaten und Bestandsaufzeichnungen, die mit den tatsächlichen Verbindungen übereinstimmen. Wenn ein Gerät ausfällt oder ein Mietverhältnis endet, ändert der Administrator den betroffenen Datensatz, anstatt ein ganzes Gebäude koordinieren zu müssen.
Prüfen Sie, ob ein gemeinsam genutzter Schlüssel noch angemessen ist
Die entscheidende Frage ist nicht, ob ein geteiltes Passwort drahtlosen Datenverkehr verschlüsseln kann. Es geht darum, ob Ihr Team alle Personen, die darüber verfügen, während ihrer gesamten Verweildauer im Netzwerk verwalten kann.
Nutzen Sie diese Entscheidungskriterien:
- Inhaber von Anmeldedaten. Können Sie die autorisierten Personen und Geräte identifizieren, die derzeit Zugriff haben?
- Fluktuation. Führen Austritte, temporäre Einsätze oder Mieterwechsel regelmäßig zu Aufwand beim Entziehen von Zugriffen?
- Isolierung. Müssen Schließsysteme, Kassen, Gäste oder Tools von Dienstleistern voneinander getrennt werden?
- Audit-Nachweise. Können Ihre Protokolle Zugriffsentscheidungen einer bestimmten Person, einem Gerät oder einem Mietverhältnis zuordnen?
- Geltende Standards. Gibt es vertragliche oder regulatorische Compliance-Vorgaben für die Änderung drahtloser Anmeldedaten?
Starten Sie mit den Fällen, die den größten Arbeitsaufwand verursachen
Warten Sie nicht, bis jedes einzelne Kriterium fehlschlägt. Wenn Sie einen externen Dienstleister nicht entfernen oder die erforderlichen Zugriffsprotokolle nicht vorlegen können, haben Sie bereits einen konkreten Grund, ein anderes Modell zu testen.
Für entsprechende Zahlungskartenumgebungen verlangt die PCI-DSS-v4.0.1-Anforderung 2.3.2, dass drahtlose Schlüssel geändert werden, sobald eine Person ausscheidet, die diese kennt. Das macht den Betrieb eines breit geteilten Zugangsdaten-Sets besonders schwierig.
Halten Sie das Pilotprojekt fokussiert: ein Standort, eine Etage oder eine Geräteklasse mit einer eindeutigen Zugriffsproblematik. Betreiben Sie es parallel zum bestehenden Netzwerk und beurteilen Sie es anhand abgeschlossener Widerruf-Tickets, Servicekontinuität und verwertbarer Audit-Nachweise statt allein am Verbindungserfolg.
Purple Access ist eine Option, die Sie parallel zu Ihrem aktuellen Controller evaluieren können: Wir unterstützen individuell widerrufbare Schlüssel, MAC-Bindung zur Vermeidung von beiläufiger Schlüsselweitergabe sowie RADIUS Change of Authorization, um aktive Sitzungen auf Access Points zu beenden, die dies unterstützen. Testen Sie diese Kontrollmechanismen anhand eines realen Offboarding-Szenarios, bevor Sie das Rollout ausweiten.
Ein nützlicher Abnahmetest ist einfach: Entziehen Sie einem Dienstleister die Berechtigung, während das Schloss, das Thermostat und das Diensttelefon verbunden bleiben. Hinterlegen Sie das Authentifizierungsprotokoll und den Nachweis über die Sitzungsbeendigung im Change-Ticket, damit ein anderer Administrator das Ergebnis überprüfen kann.
Purple Access bietet individuelle Schlüssel und Netzwerkrichtlinien für Geräte, Personen und Mandanten auf den Access Points, die Sie bereits besitzen. Besuchen Sie Purple Access, um ein Pilotprojekt zu vereinbaren und das Ausstellen sowie Widerrufen von Schlüsseln im Live-Netzwerk zu testen - ganz ohne Unterbrechungen für unbeteiligte Geräte.


