
RADIUS vs. LDAP: Welches Protokoll Ihr Netzwerk benötigt
Published

Suchen Sie nach RADIUS vs. LDAP, und Sie werden denselben Ratschlag in einem Dutzend verschiedener Schriftarten finden: Sie seien Alternativen, wählen Sie einfach das Passende für Ihren Stack, und falls Sie bereits Active Directory nutzen, können Sie den RADIUS-Server wahrscheinlich weglassen. An diesem letzten Halbsatz scheitern Netzwerke. Der Verzicht auf RADIUS vereinfacht die Authentifizierung nicht. Er entfernt die Ebene, die über den Zugriff entscheidet - was bedeutet: keine VLAN-Zuweisung am Access Point, keine gerätebezogenen Richtlinien und keine anschließende Accounting-Protokollierung der Sitzung.
Die beiden Protokolle befinden sich an unterschiedlichen Stellen derselben Kette. Ein Verzeichnis enthält Identitätsdaten: wer jemand ist, zu welchen Gruppen die Person gehört, ob das Konto aktiviert ist. RADIUS nimmt diese Identität, gleicht sie mit dem Netzwerkkontext ab und liefert eine Entscheidung zurück, die der Access Point umsetzen kann. Ein Verzeichnis trifft keine Aussage darüber, mit welchem VLAN sich der Laptop einer Finanzkraft montags um neun Uhr verbinden sollte.
Die Beschaffungsausgaben weisen in dieselbe Richtung. Investitionen konzentrieren sich auf die Ebene der Zugriffsentscheidungen - das NAC- und AAA/RADIUS-Segment - statt allein auf Verzeichnissoftware. Denn das Verzeichnis ist in den meisten Unternehmen bereits vorhanden, während die Entscheidungsebene erst aufgebaut werden muss.
Im Folgenden finden Sie einen ebenenweisen Vergleich für Enterprise-WiFi: welches Protokoll welche Aufgabe übernimmt, wo die Anmeldesequenz fehlschlägt, wenn von einem Directory Aufgaben verlangt werden, für die es nie spezifiziert wurde, und wie Sie das Ergebnis dimensionieren, absichern und testen.
Inhaltsverzeichnis
- RADIUS und LDAP auf einen Blick
- Wie eine WiFi-Anmeldung zwischen RADIUS und LDAP abläuft
- Authentifizierung, Autorisierung und Accounting im Vergleich
- Verbindung von RADIUS mit Cloud- und On-Premises-Identitäten
- Sicherheitskompromisse bei Übertragung und Shared Secrets
- Leistung und Skalierung unter realer Last
- Wahl zwischen RADIUS, LDAP oder beidem für Ihr Netzwerk
RADIUS und LDAP auf einen Blick
RADIUS entscheidet darüber, ob ein Gerät oder Benutzer Zugriff auf das Netzwerk erhält und mit welchen Einstellungen. LDAP speichert die Identitäten, Gruppen und Attribute, auf denen diese Entscheidungen basieren. Dieser eine Satz beseitigt die meisten Unklarheiten beim Vergleich, da er die Entscheidung von den Daten trennt.
Die funktionale Trennung ist bereits in den Standards selbst verankert. LDAP stellt Verzeichnisoperationen für gespeicherte Einträge und Attribute bereit. RADIUS überträgt Authentifizierungs-, Autorisierungs- und Konfigurationsinformationen zwischen einem Zugangsgerät und einem Authentifizierungsserver, wie ein Vergleich der beiden Protokolle der University of Maryland Baltimore County darlegt. Vergleichen Sie die folgende Tabelle mit Ihrer eigenen Umgebung.
| Kriterium | RADIUS | LDAP |
|---|---|---|
| Hauptzweck | Netzwerkzugriffs-AAA: Authentifizierung, Autorisierung, Accounting | Zugriff auf Verzeichnisdaten: Lesen und Verwalten von Identitäten, Gruppen, Attributen |
| Typische Positionierung | Zwischen Zugangsgerät und Richtlinien- oder Identitätsquelle | Identitäts-Repository, in der Regel hinter RADIUS |
| Typische Clients | WiFi-Controller, VPN-Gateways, Switches, Firewalls | Anwendungen, Admin-Tools, verzeichnisintegrierte Dienste |
| Gibt Netzwerkautorisierung zurück | Ja: VLAN-IDs, Sitzungslimits, Zugriffsrichtlinien | Keine native Unterstützung für Netzwerkentscheidungen |
| Sitzungs-Accounting | Ja: Sitzungsstart-, Sitzungsend- und Nutzungsdatensätze | Kein integriertes Äquivalent |
Beginnen Sie mit der Positionszeile. Ein RADIUS-Server befindet sich im Pfad jeder Verbindung: Der WiFi-Controller, das VPN-Gateway, der Switch oder die Firewall sendet ihm einen Access-Request und wartet auf eine Antwort. Ein LDAP-Server befindet sich hinter diesem Austausch und beantwortet Anfragen zu Konten und Gruppen. Verschieben Sie LDAP in den Pfad, muss dennoch eine Komponente eine Verzeichnissuche in eine VLAN-Zuweisung übersetzen - und dieser Übersetzer ist genau die Komponente, die bei den meisten Eigenentwicklungen vergessen wird.
Die Zeile „Outputs“ bestimmt, was Ihr Controller leisten kann. RADIUS gibt eine VLAN-Kennung, ein Sitzungs-Timeout, eine Bandbreitenrichtlinie oder einen Filter zurück und protokolliert Start, Ende sowie Nutzung der Sitzung. LDAP liefert Attribute über eine Person oder ein Gerät zurück. Nichts im Kernprotokoll von LDAP wandelt diese Attribute in ein durchsetzbares Sitzungslimit um.
Das Entfernen von RADIUS aus einem WiFi-Design entfernt keinen Anmeldeschritt. Es entfernt die Durchsetzungs- und Audit-Ebene und überlässt dem Directory eine Aufgabe, für deren Ausführung es nie spezifiziert wurde.
Wählen Sie die Zeile aus, die der Zugriffsentscheidung entspricht, die Sie steuern möchten. Geht es um ein VLAN, ein Bandbreitenlimit, eine Sitzungsbegrenzung oder das Protokollieren der aktiven Benutzer, obliegt diese Entscheidung RADIUS. Die Rolle des Verzeichnisses besteht darin, die zugrunde liegenden Identitätsdaten bereitzustellen.
Wie ein WiFi-Login zwischen RADIUS und LDAP verläuft
LDAP wurde im März 1995 als RFC 1777 eingeführt, um auf X.500-Verzeichnisse ohne den hohen Ressourcenbedarf des schwerfälligeren Directory Access Protocol zuzugreifen. RADIUS entstand aus den PortMaster-Zugriffsservern von Livingston Enterprises und erreichte die IETF im Januar 1997 als RFC 2058. Später wurde es durch RFC 2138 und danach durch RFC 2865 abgelöst - eine Entwicklungsgeschichte, die in der ursprünglichen RADIUS-Spezifikation festgehalten ist. Das eine Protokoll wurde entwickelt, um Verzeichniseinträge zu lesen. Das andere sollte darüber entscheiden, ob eine Verbindung überhaupt zustande kommen darf.
Hier ist der Pfad, den eine einzelne Assoziation über beide Instanzen hinweg nimmt.
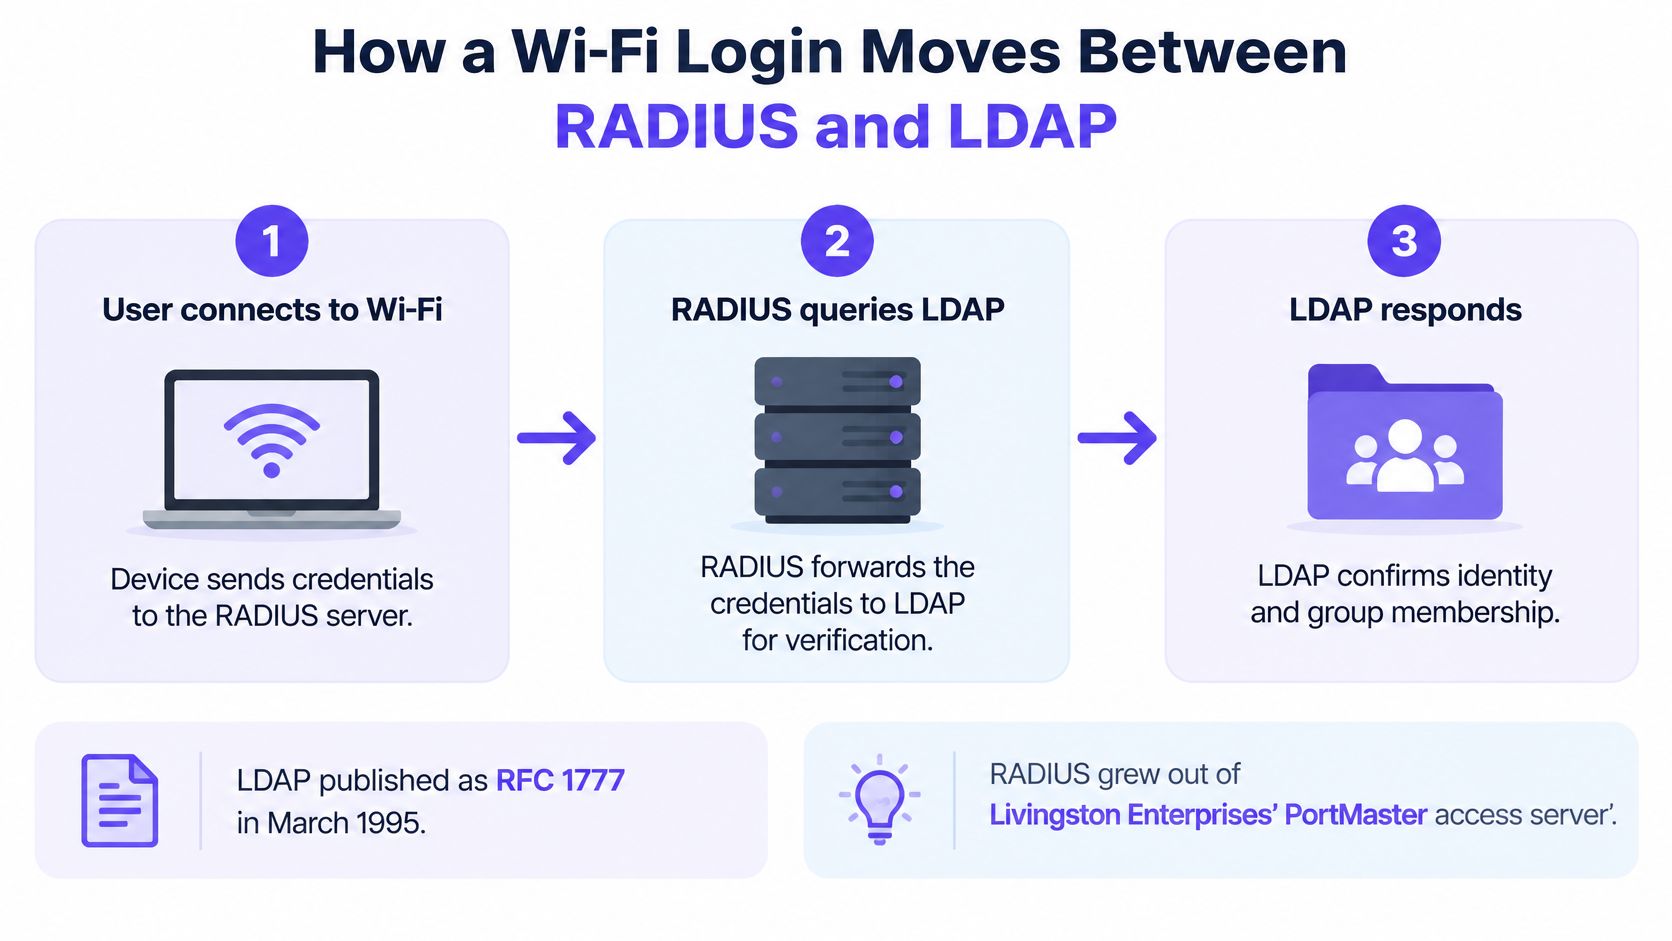
Das Gerät fordert den Beitritt zum SSID an. Der Supplicant assoziiert sich und der Access Point erstellt einen Access-Request, der den Identity-String, die Calling-Station-Address, die NAS-Kennung sowie etwaiges Zertifikatsmaterial enthält. Im Protokoll erscheint dies als Access-Request bezogen auf den Namen des Access Points. Wenn das SSID 802.1X verwendet, beginnt hier der EAP-Austausch, und wie die 802.1X-Authentifizierung funktioniert beschreibt diese Kommunikation im Detail.
RADIUS überprüft die Anmeldedaten. Je nach SSID handelt es sich dabei um ein Passwort innerhalb eines PEAP-Tunnels, ein EAP-TLS-Client-Zertifikat oder einen individuellen Pre-Shared Key, der an ein bestimmtes Gerät gebunden ist. Der Protokolleintrag zeigt die EAP-Methode und das Ergebnis der kryptografischen Prüfung an.
RADIUS fragt LDAP oder den Identity Provider ab. Nach erfolgreicher Validierung der Anmeldedaten fragt der Server den Kontostatus und die Gruppenmitgliedschaft ab. Der Nachweis ist ein LDAP-Bind gefolgt von einer Suchabfrage, deren Ergebnis den Distinguished Name des Benutzers enthält.
Die Richtlinie weist der Identität ein Netzwerkergebnis zu. Die Policy Engine bewertet Gruppenmitgliedschaft, Gerätestatus, Zertifikatsstatus und Standortkontext und gibt anschließend die Entscheidung „Akzeptieren“ oder „Ablehnen“ zusammen mit einem VLAN und einem Bandbreitenlimit zurück. Das Protokoll zeigt den Namen der zugetroffenen Regel an - dies ist das hilfreichste Feld überhaupt, wenn analysiert werden muss, warum ein Laptop im falschen Netzwerk gelandet ist.
RADIUS gibt die Entscheidung und die Attribute zurück. Ein Access-Accept überträgt die Kennung des VLAN sowie etwaige Sitzungsbegrenzungen, und der Controller wendet diese auf den Port oder den Wireless-Client an. Der Nachweis ist das Access-Accept mit den enthaltenen Tunnelattributen.
Accounting-Start- und -Stop-Meldungen schließen den Ablauf ab. Der Controller meldet den Sitzungsstart, Zwischenaktualisierungen und das Sitzungsende mitsamt Dauer und Byte-Anzahl. Dies ist der Datensatz, den Sie bei Audits oder Abrechnungsprüfungen heranziehen.
Diagnosereihenfolge: Wenn jemand keine Verbindung herstellen kann, gehen Sie diese sechs Schritte der Reihe nach durch und stoppen Sie beim ersten Schritt ohne Protokolleintrag. Dem Directory die Schuld zu geben, ist ein Reflex - und meist der falsche.
Ein leeres LDAP-Suchergebnis ist erst dann aussagekräftig, wenn Sie bestätigt haben, dass der Access-Request eingegangen ist und die Anmeldedaten akzeptiert wurden. Bis dahin betrachten Sie den letzten Schritt einer Kette, die Sie noch gar nicht überprüft haben.
Authentifizierung, Autorisierung und Accounting im Vergleich
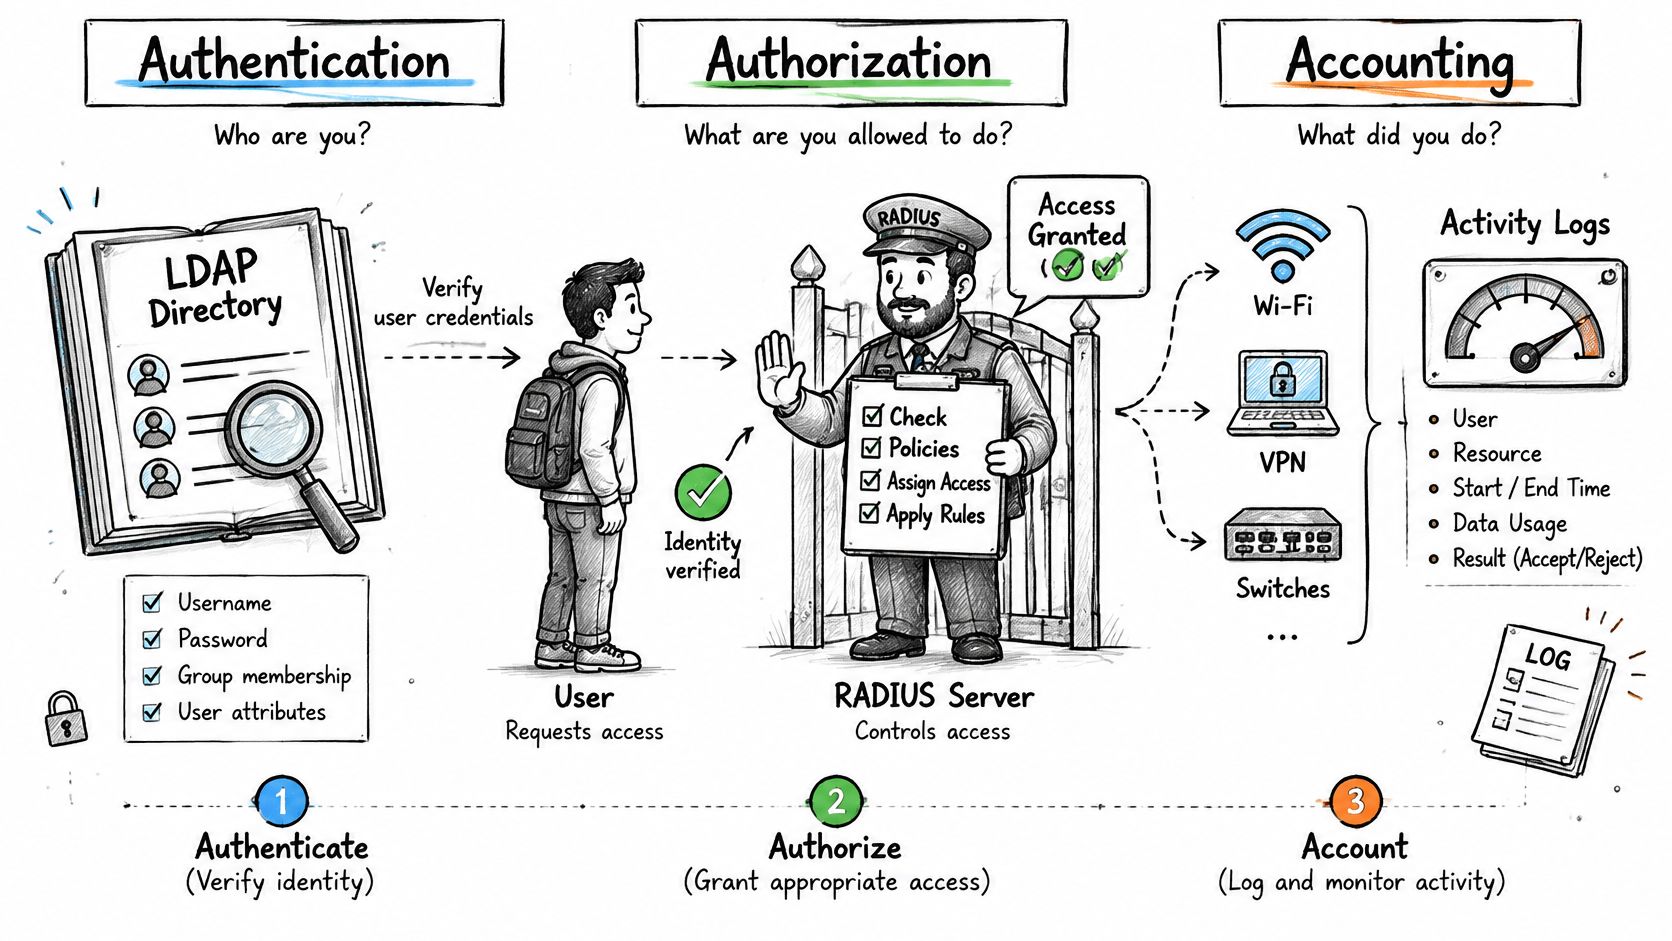
Die drei Säulen von AAA werden oft auf das Wort „Login“ reduziert - und genau das führt zu Missverständnissen beim Vergleich. LDAP kann bestätigen, wer eine Person ist und welchen Gruppen sie angehört. Es entscheidet jedoch nicht darüber, was deren Gerät in einem bestimmten Netzwerksegment tun darf.
Die Protokolle lösen unterschiedliche technische Probleme, anstatt einander zu ersetzen. LDAP ist ein TCP-basiertes Verzeichniszugriffsprotokoll, typischerweise auf Port 389 oder als LDAPS auf 636, das für die Suche nach Benutzern, Gruppen und Attributen konzipiert ist. RADIUS ist ein AAA-Protokoll für WiFi-Controller, VPN-Gateways, Switches und Firewalls, standardmäßig auf UDP 1812 für die Authentifizierung und 1813 für das Accounting. Es kann VLAN-Identifikatoren, Sitzungslimits und Zugriffsrichtlinien zurückgeben, die LDAP als Teil seines Kernprotokolls nicht bereitstellt, wie der Vergleich von RADIUS und LDAP von Casdoor erläutert.
Zwei Logins, ein Verzeichnis
Eine Finanzanalystin klappt am Montagmorgen ihren Laptop auf. Das Zertifikat ist gültig, das Verzeichnis meldet Personal und Finanzen, und RADIUS weist das Unternehmens-VLAN mit einem Limit von 10 Mbps sowie einem achtstündigen Sitzungs-Timeout zu. Das Verzeichnis lieferte die Gruppe. Die Begrenzung stammte von der Policy-Ebene und wurde vom Controller durchgesetzt.
Deaktivieren Sie nun um 10:15 Uhr das Konto eines externen Mitarbeiters. Die nächste Assoziierung wird abgewiesen, da das Verzeichnis das Konto als deaktiviert meldet. Ist die Umgebung ordnungsgemäß konfiguriert, wird auch die aktive Sitzung beendet - über eine Disconnect-Nachricht an Access Points, die dies unterstützen. Überspringen Sie diesen zweiten Teil, kann ein deaktiviertes Konto weiter surfen, bis das Sitzungs-Timeout greift.
Beim Accounting wird die Trennung von einer Designpräferenz zu einer operativen Herausforderung. RADIUS erfasst Sitzungsstart, -ende und -nutzung, sodass Sie nachvollziehen können, wer von welchem Access Point aus und wie lange verbunden war. LDAP verfügt über kein vergleichbares integriertes Session-Tracking, sodass bei einem reinen Directory-Design Sitzungen mühsam aus DHCP-Leases und Controller-Clienttabellen rekonstruiert werden müssen.
In der Praxis bedeutet dies ein zentrales Authentifizierungsprotokoll über alle Standorte hinweg. Das Protokoll in Purple Access beantwortet Fragen wie: Welche Geräte welcher Organisationseinheit sind in welchem Gebäude und auf welchem VLAN online? Welche Langzeitschlüssel sind nach ihrem Ablaufdatum noch aktiv? Und welche Mitarbeitenden eines Firmenkunden haben sich heute authentifiziert?
Listen Sie auf, welche der drei Funktionen die einzelnen Systeme in Ihrer aktuellen Umgebung übernehmen. Die meisten Organisationen stellen fest, dass Verzeichnisse überall vorhanden sind, Autorisierung jedoch nirgends gezielt verankert ist - und genau diese Lücke schließt RADIUS.
Verbindung von RADIUS mit Cloud- und On-Premises-Identitäten
Die Identitätsabfrage ist der Teil, den die meisten Designs vage lassen. RADIUS speichert keine Benutzer, muss also eine externe Instanz abfragen - und was es abfragt, bestimmt, wie schnell eine Gruppenänderung das Netzwerk erreicht.
Ein klassisches Verzeichnis wie Active Directory oder OpenLDAP wird vom RADIUS-Server über LDAP oder LDAPS mit einem schreibgeschützten Dienstkonto abgefragt. Drei Einstellungen müssen stimmen, bevor ein VLAN-Mapping funktioniert: die Bind-Anmeldeinformationen, die Search Base und das Gruppenattribut. Wenn Sie die Search Base zu weit oben im Baum ansetzen, verlangsamen sich die Abfragen und liefern doppelte Gruppentreffer. Wenn Sie das Gruppenattribut falsch konfigurieren, authentifiziert sich jeder Benutzer erfolgreich, landet jedoch im Standard-VLAN - was wie ein Richtlinienfehler aussieht, aber keiner ist.
Drei Wege zu einem Cloud-Identitätsanbieter
Ein synchronisiertes LDAP-kompatibles Verzeichnis. Ein Dienst hält eine Kopie des Cloud-Verzeichnisses vor und beantwortet LDAP-Binds lokal. Einfach für das Netzwerkteam, jedoch zum Preis einer Kopie mit eigener Synchronisierungsverzögerung und eigenem Ausfallrisiko, das überwacht werden muss.
Föderierte Validierung innerhalb von RADIUS. Der RADIUS-Server wickelt die Anmeldung direkt über den Provider ab, sodass keine Verzeichnisspiegelung aufrechterhalten werden muss. Gruppenansprüche (Group Claims) müssen in der Authentifizierungsantwort enthalten sein, damit das VLAN-Mapping funktioniert.
Ein Bereitstellungs-Feed. SCIM hält die Gruppenmitgliedschaft in einem lokalen Speicher aktuell, den RADIUS ausliest. Die Mitgliedschaft ist nur so aktuell wie der letzte Bereitstellungszyklus - was entscheidend ist, wenn ein Mitarbeiter das Unternehmen zur Mittagszeit verlässt.
Unser Secure-Netzwerk nutzt den zweiten und dritten Weg: Es lässt sich über SAML und SCIM mit Entra ID, Okta und Google Workspace integrieren, wobei die Gruppenmitgliedschaft das VLAN bestimmt. Das ist auch das Modell hinter unserem Cloud-RADIUS-Service, bei dem das Verzeichnis autoritativ bleibt und der Enforcement Point gehostet wird.
Ein Vier-Schritte-Test für jeden gewählten Pfad
Prüfen Sie, wo die autoritativen Konto- und Gruppendaten liegen. Ein einziges Verzeichnis, nicht drei teilweise synchronisierte.
Wählen Sie die Lookup-Route für jeden Standort. Ein regionaler Standort mit hoher Latenz zu einem zentralen Verzeichnis benötigt eine lokale Antwort und kein längeres Timeout.
Ändern Sie die Gruppe eines Testbenutzers und melden Sie sich erneut an. Die VLAN sollte bei der nächsten Assoziierung übernommen werden, nicht erst nach einem Serverneustart.
Deaktivieren Sie das Testkonto und versuchen Sie, eine Verbindung herzustellen. Eine Ablehnung plus eine beendete aktive Sitzung ist die Bestehensbedingung.
Jede Route führt eine Abhängigkeit ein, und Abhängigkeiten müssen bei der Ausfallplanung berücksichtigt werden. Eine Lookup-Route, die um zwei Uhr morgens niemand beschreiben kann, ist kein Design, sondern eine Annahme.
Sicherheitskompromisse bei Übertragung und Shared Secrets
Das Alter wird oft für Sicherheitsvorfälle im Zusammenhang mit RADIUS verantwortlich gemacht, doch das Alter ist nicht die Ursache. Transport und Konfiguration sind es. Ein Directory auf Port 389 im Klartext gibt Bind-Anmeldedaten genauso leicht preis wie ein RADIUS-Server, dessen Shared Secret das Wort „testing“ ist.
Klassisches RADIUS über UDP authentifiziert Clients mit einem Shared Secret und schützt nicht jedes Attribut, weshalb die Stärke und Rotation dieses Secrets von entscheidender Bedeutung sind. Das Secret gehört zu einem Gerätepaar. Ein Access Point, ein Controller und ein VPN-Gateway sollten nicht dieselbe Zeichenfolge teilen, da die Rotation einer geteilten Zeichenfolge ein wartungsweites Zeitfenster für die gesamte Infrastruktur bedeutet anstatt einer Änderung an einem einzelnen Gerät.
LDAP kann die gesamte Verbindung mit TLS absichern - über LDAPS auf Port 636 oder StartTLS auf Port 389. Unverschlüsseltes LDAP auf Port 389 überträgt alles ungeschützt, einschließlich des Bind-Passworts, das Ihr RADIUS-Dienstkonto verwendet, und dieses Konto verfügt in der Regel über Lesezugriff auf das gesamte Verzeichnis.
| Option | Transport | Port | Schutz |
|---|---|---|---|
| RADIUS über UDP | UDP | 1812 Authentifizierung, 1813 Accounting | Shared Secret; schützt nicht jedes Attribut |
| RADIUS über TLS oder DTLS | TLS oder DTLS | 2083 (RFC 6614) | Verschlüsselter Transport; evaluieren, wo Vertraulichkeit erforderlich ist |
| Plain LDAP | TCP | 389 | Ungeschützt, sofern nicht aktualisiert |
| LDAPS oder StartTLS | TCP mit TLS | 636 (LDAPS) | Gesamte Verbindung durch TLS geschützt |
Wo Vertraulichkeit und stärkere operative Kontrollen erforderlich sind, ist RADIUS über TLS oder DTLS die zu evaluierende Option, da hierdurch der gesamte Austausch verschlüsselt wird, anstatt sich auf ein Shared Secret zur Verschleierung eines einzelnen Feldes zu verlassen.
Fünf Konfigurationsänderungen, die wichtiger sind als die Protokollwahl
Verwenden Sie lange, eindeutige Shared Secrets pro Gerätepaar und rotieren Sie diese nach einem einhaltbaren Zeitplan.
Beschränken Sie den RADIUS-Traffic auf Management-Netzwerke. Ein Access Point, der den RADIUS-Server über ein Benutzer-VLAN erreichen kann, lässt sich von Dritten als Angriffspunkt nutzen.
Aktivieren Sie RADIUS über TLS, sofern die Hardware dies unterstützt. Der Leitfaden zur Cloud-RADIUS-Access-Point-Konfiguration führt durch die Controller-seitige Einrichtung.
Fordern Sie LDAPS oder StartTLS mit Zertifikatsvalidierung. Ein unvalidiertes Zertifikat degradiert Verschlüsselung zur reinen Dekoration.
Protokollieren Sie jede Ablehnung und analysieren Sie Fehler auf Muster. Eine Häufung von Ablehnungen für eine einzelne Identität über mehrere Access Points hinweg weist auf ein Anmeldedatenproblem hin, nicht auf ein Abdeckungsproblem.
Das schwächste Glied in den meisten Umgebungen ist ein Standard-Secret auf einem vergessenen Access Point oder eine Zertifikatsprüfung, die niemand aktiviert hat - nicht die Wahl zwischen zwei Protokollen.
Leistung und Skalierung unter realer Last
Geschwindigkeitsvergleiche zwischen RADIUS und LDAP messen unterschiedliche Vorgänge, sodass es keinen universellen Gewinner gibt. Veröffentlichte Benchmark-Ergebnisse hängen stark von der jeweiligen Implementierung ab, und jede Behauptung, ein Protokoll sei kategorisch schneller, sollte als irrelevant betrachtet werden.
In einer vergleichenden Studie zur Authentifizierungsleistung von LDAP und RADIUS unterschieden sich die getesteten Implementierungen um 12,0 Anfragen pro Sekunde beim Durchsatz, 0,37 Sekunden bei der Antwortzeit und 894,45 Millisekunden unter Spitzenlast. Hardware, Verzeichnisstruktur, kryptografische Methoden und Arbeitslast sind nicht näher spezifiziert. Betrachten Sie dies daher eher als einzelnen Datenpunkt denn als Kapazitätswert, den Sie direkt auf Ihren Standort übertragen können.
Die für die Kapazitätsplanung entscheidende Unterscheidung ist die Authentifizierungsmethode. Typische Raten pro Core auf moderner Hardware liegen in folgenden Bereichen:
| Methode | Ungefähre Rate pro Kern | CPU-Kosten |
|---|---|---|
| PAP (Passwort) | 5.000 bis 10.000 pro Sekunde | Geringste |
| PEAP mit MSCHAPv2 | 500 bis 1.000 pro Sekunde | Moderat |
| Vollständiger EAP-TLS-Handshake | 100 bis 300 pro Sekunde | Höchste |
Fasst man diese Zeilen zusammen, verbraucht das Zertifikats-Onboarding pro Authentifizierung 20- bis 50-mal mehr CPU-Leistung als eine reine Passwortprüfung. Dieses Verhältnis bestimmt, wie viele Kerne ein EAP-TLS-Rollout benötigt - und genau deshalb liefert ein Pilotprojekt, bei dem ausschließlich Passwörter getestet wurden, nahezu keine Erkenntnisse für den Produktivbetrieb.
Die Kosten pro Kern sind nur die halbe Wahrheit, da RADIUS selten isoliert arbeitet. In den meisten Umgebungen bildet es die vorderste Ebene der Zugriffskette, und jede PEAP- oder PAP-Prüfung mündet in ein LDAP-Bind oder einen Kerberos-Austausch mit dem dahinterliegenden Verzeichnis. Wenn dieses Verzeichnis überlastet ist, steigt die RADIUS-Latenz - selbst wenn der RADIUS-Server selbst unbeschäftigt bleibt. Eine Infrastruktur, die LDAP-Abfragen ohne vorgeschaltetes RADIUS durchführt, verliert die Ebene, welche die Entscheidung durchsetzt und protokolliert. So wird ein langsames Verzeichnis zu einem unerklärlichen Ausfall ohne Accounting-Trail zur Nachvollziehbarkeit.
Was Sie messen sollten, bevor Sie Kapazitäten erwerben
Dauerhafte Authentifizierungen, separat für PAP, PEAP und EAP-TLS gemessen, anstatt über sie hinweg gemittelt zu werden.
p95- und p99-Latenz, da der Mittelwert die Warteschlange verschleiert, die entsteht, wenn sich eine ganze Etage von Laptops nach einem Controller-Neustart erneut verbindet.
Neuübertragungen und doppelte Anfragen, die ansteigen, wenn ein Server ausgelastet ist.
Failover-Wiederherstellungszeit, gemessen ab einem tatsächlichen Serverstopp und nicht ab einem geplanten Switchover.
Latenz des Backend-Verzeichnisses allein, da sich eine Verzögerung beim LDAP oder Identity Provider auf jedem Ihrer Dashboards als RADIUS-Verlangsamung niederschlägt.
Die RADIUS-Skalierung erfordert zudem ein durchdachtes Retry-Engineering. In RFC 2865 wird darauf hingewiesen, dass das Protokoll über keine integrierten Mechanismen zur Überlastungssteuerung verfügt, weshalb Wiederholungsintervalle und maximale Retry-Zahlen gezielt gewählt werden müssen. Ein Controller, der bei einem Ausfall zu aggressiv Wiederholungsversuche sendet, verwandelt einen einzelnen langsamen Server schnell in eine Flut doppelter Anfragen.
Als Referenz für die Skalierung: Purple Access läuft auf der weltweit größten Cloud-RADIUS und verarbeitet 500 Millionen Anmeldungen pro Jahr bei einer Verfügbarkeit von 99,999 %, einem Cloud-RADIUS-SLA von 99,9 % und Multi-Region-Failover. Dimensionieren Sie Ihre eigene Bereitstellung anhand Ihrer gemessenen Baseline. Eine Durchsatz-Tabelle der Hardware einer anderen Umgebung zeigt Ihnen, was Sie testen sollten, nicht, was Sie tatsächlich erhalten werden.
Wählen Sie RADIUS, LDAP oder beides für Ihr Netzwerk
Die Entscheidung hängt von der Situation ab und nicht von Präferenzen.
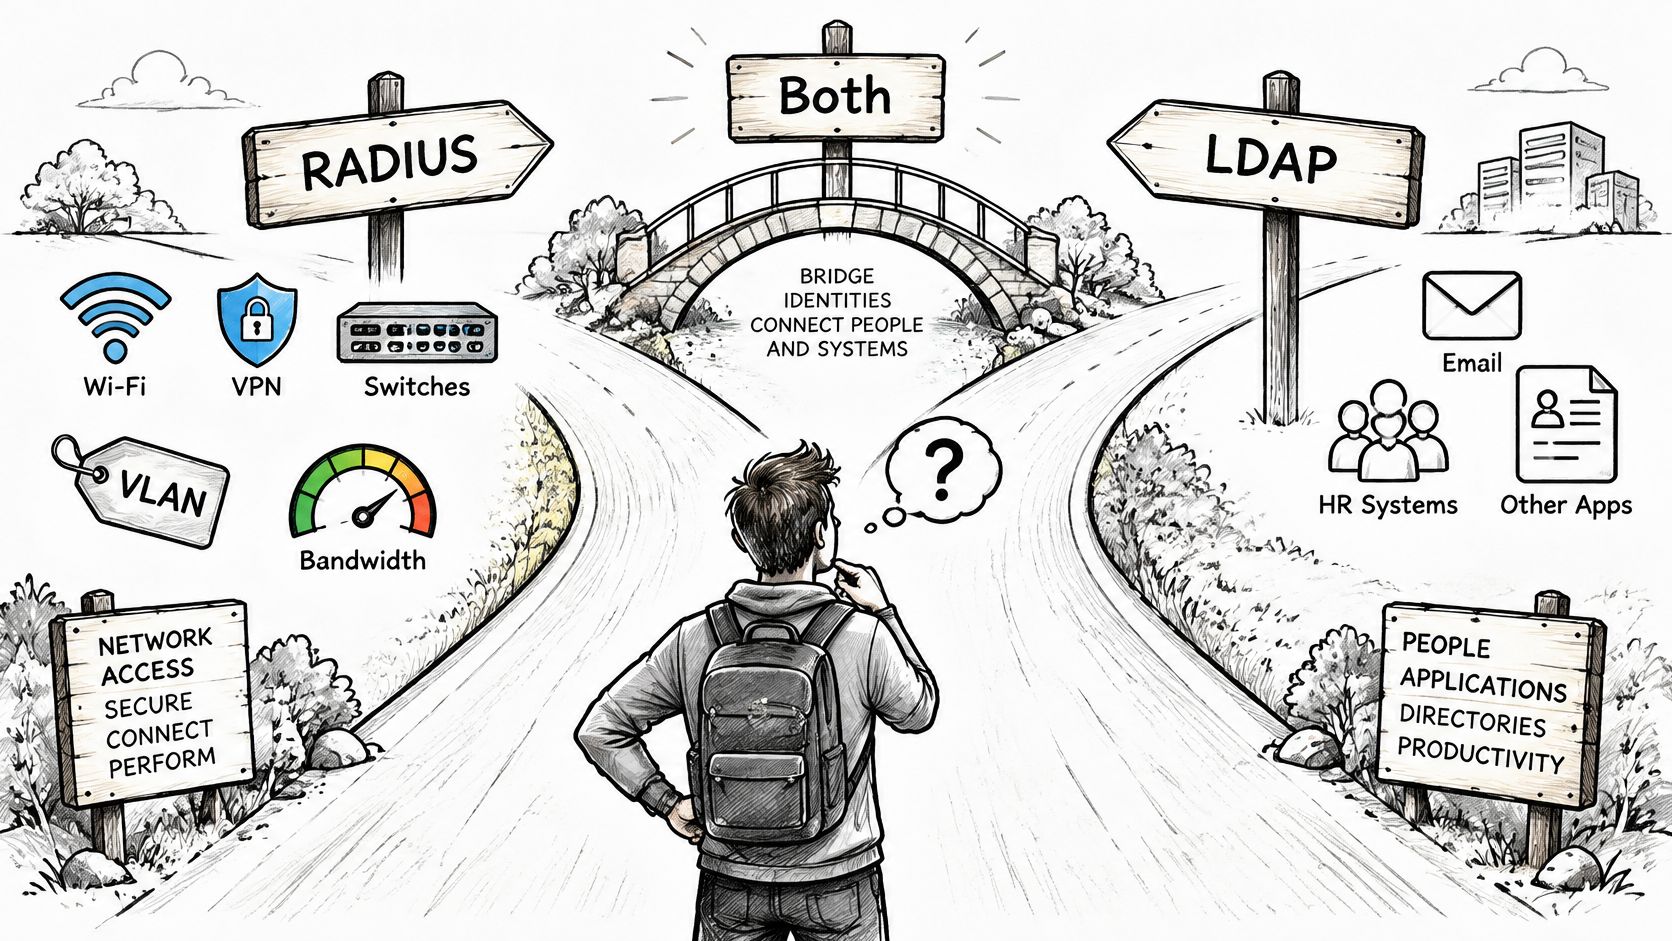
Wählen Sie RADIUS, wenn Sie den Zugriff über WiFi, VPN oder Switches steuern müssen und VLAN-, Bandbreiten- oder Accounting-Ergebnisse benötigen. Wählen Sie LDAP allein, wenn die einzigen Consumer Anwendungen sind, die Verzeichnisabfragen durchführen. Kombinieren Sie beides, wenn die Identität in einem Verzeichnis liegt und der Netzwerkzugriff an Gruppenmitgliedschaften gekoppelt sein muss - das deckt die meisten Unternehmensumgebungen ab.
Die Darstellung von RADIUS und LDAP als Entweder-Oder-Entscheidung ist der schwächste Punkt der meisten Vergleiche. Wie Cloud RADIUSs Analyse von LDAP im Vergleich zu RADIUS formuliert, kann die Wahl von LDAP anstelle von RADIUS eher die Durchsetzungs- und Audit-Ebene entfernen, anstatt die Authentifizierung zu vereinfachen. Das sind die Kosten, die Sie in Kauf nehmen, und sie werden selten im selben Zusammenhang wie der vermeintliche Einfachheitsgewinn thematisiert.
| Szenario | Benötigt RADIUS | Benötigt LDAP | Warum |
|---|---|---|---|
| Unternehmens-WiFi mit VLANs pro Gruppe | Ja | Ja | Verzeichnis enthält Gruppen; RADIUS weist sie VLANs zu |
| VPN-Zugriff mit benutzerbezogener Richtlinie | Ja | Häufig | Gateway setzt Sitzungslimits und Richtlinien durch |
| Ausschließlich Single Sign-On für Anwendungen | Nein | Ja | Anwendungen lesen Verzeichnisattribute direkt aus |
| Gast- oder IoT-Segmentierung nach Gerät | Ja | Optional | Geräteidentität und Richtlinie werden pro Sitzung festgelegt |
| Standortübergreifende Umgebung mit zentraler Identität | Ja, an jedem Standort oder in der Cloud | Ja | Verzeichnis bleibt autoritativ; RADIUS setzt Richtlinien lokal durch |
Konzeption des Ausfallverhaltens vor der Richtlinienerstellung
Bei standortübergreifenden Umgebungen treten Fehler meist auf eine von drei Arten auf: Das Verzeichnis ist nicht verfügbar, seine Daten sind veraltet oder es ist nur aus bestimmten Regionen erreichbar. Legen Sie im Vorfeld fest, ob die Policy Engine im Fehlerfall den Zugriff sperrt (Fail Closed), zwischengespeicherte Ergebnisse für einen begrenzten Zeitraum nutzt oder Benutzer in ein eingeschränktes VLAN verschiebt. Dokumentieren Sie diese Entscheidung pro Standort.
Nehmen Sie ein Housekeeping-Team als Testfall. Zertifikate stammen über SCEP von einem MDM, die VLAN ergibt sich aus der Verzeichnisgruppenmitgliedschaft und der Zugriff endet, sobald das Konto deaktiviert wird. Wenn eine dieser drei Komponenten am zweiten Standort über eine andere Route aufgelöst wird, erfahren Sie das während eines Incidents - es sei denn, Sie testen es gezielt.
In unserem Cloud-RADIUS wird jedes Gerät anhand seiner Identität dem offenen, sicheren oder xPSK-Netzwerk zugewiesen - jeweils im eigenen VLAN - und scheidende Mitarbeitende, deren Konto deaktiviert ist, werden abgewiesen. Das Hinzufügen von RADIUS und der Splash-URL zu Ihrem bestehenden Controller dauert für das Open-Netzwerk weniger als 15 Minuten. So lässt sich ein Pilotprojekt kostengünstig durchführen, bevor Sie sich für eine Architektur entscheiden.
Eine detaillierte Erläuterung der Durchsetzungsseite dieser Entscheidung finden Sie im folgenden Video.
Sechs Planungsschritte bis zum Pilotprojekt
Erfassen Sie die Enforcement Points, die eine Entscheidung erfordern: Controller, Switches, VPN-Gateways, jeweils eine Zeile.
Benennen Sie die autoritative Identitätsquelle und notieren Sie den Verantwortlichen, nicht nur den Hostnamen.
Weisen Sie jeder Gruppe ein VLAN und ein Bandbreitenlimit zu, einschließlich des Standardwerts für nicht zugeordnete Elemente.
Wählen Sie Transport- und Zertifikatsmethode pro Access Point, da ältere Hardware möglicherweise kein RADIUS über TLS unterstützt.
Definieren Sie das Ausfallverhalten für ein Verzeichnis, das offline, veraltet oder aus einer Region nicht erreichbar ist.
Führen Sie ein Pilotprojekt an einem Standort durch, messen Sie die p95-Latenz und stellen Sie sicher, dass ein deaktiviertes Testkonto abgewiesen und dessen aktive Sitzung beendet wird.
Lassen Sie das Pilotprojekt die Diskussion entscheiden. Wenn eine reine Directory-Variante ein deaktiviertes Konto nicht ablehnen und eine bestehende Sitzung nicht beenden kann, hat sie nichts vereinfacht - sie hat die erforderliche Kontrolle an einen Ort verlagert, der nie dafür vorgesehen war.
Purple Access stellt die in diesem Artikel beschriebene Zugriffsebene als gehosteten Dienst bereit: Cloud-RADIUS mit identitätsbasierten VLANs, über eine Managed PKI ausgestellte und erneuerte EAP-TLS-Zertifikate sowie ein standortübergreifendes Authentifizierungsprotokoll, das jede Freigabe und Ablehnung samt Identität, Gerät, Methode, Access Point und VLAN ausweist. Wenn Sie ein rein verzeichnisbasiertes Konzept gegen eines abwägen, das eine Enforcement-Ebene beibehält, besuchen Sie Purple Access und durchlaufen Sie an einem einzelnen Standort die oben genannten Pilotschritte, bevor Sie Ihre gesamte Infrastruktur umstellen.


