
Remote Authentication Dial-In User Service einfach erklärt
Published

Der Laptop eines Mitarbeiters verbindet sich automatisch mit Ihrem Unternehmens-WiFi, ein Gast erhält Internetzugang und ein Zahlungsterminal stellt die Verbindung über dieselben Access Points her. Dann fragt jemand, warum der Gast das Terminal nicht erreichen kann oder was passiert, wenn Ihr Authentifizierungsdienst ausfällt. Eine erfolgreiche Verbindung allein beantwortet keine dieser Fragen.
Genau hier gewinnen Remote Authentication Dial-In User Services, üblicherweise als RADIUS bezeichnet, an Bedeutung. Es empfiehlt sich, RADIUS nicht nur als Login-Server zu verstehen. Es handelt sich vielmehr um einen Entscheidungspunkt zwischen Identität und Netzwerkzugriff - mit direkten Auswirkungen darauf, welchem Segment ein Gerät zugewiesen wird, worauf es zugreifen kann und wie Ihre Geräte reagieren sollten, wenn keine Antwort eingeht.
Inhaltsverzeichnis
- Was RADIUS ist und die drei AAA-Aufgaben
- Wie eine Zugriffsanforderung vom Gerät zum Server gelangt
- Wie RADIUS jedes Gerät in seinem eigenen Segment platziert
- RADIUS im Vergleich zu TACACS+ und Diameter
- Sicherheitsgrenzen von RADIUS und wie Sie den Schutz überprüfen
- Ausfallsicherheit konzipieren und vor dem Rollout überprüfen
Was RADIUS ist und die drei AAA-Aufgaben
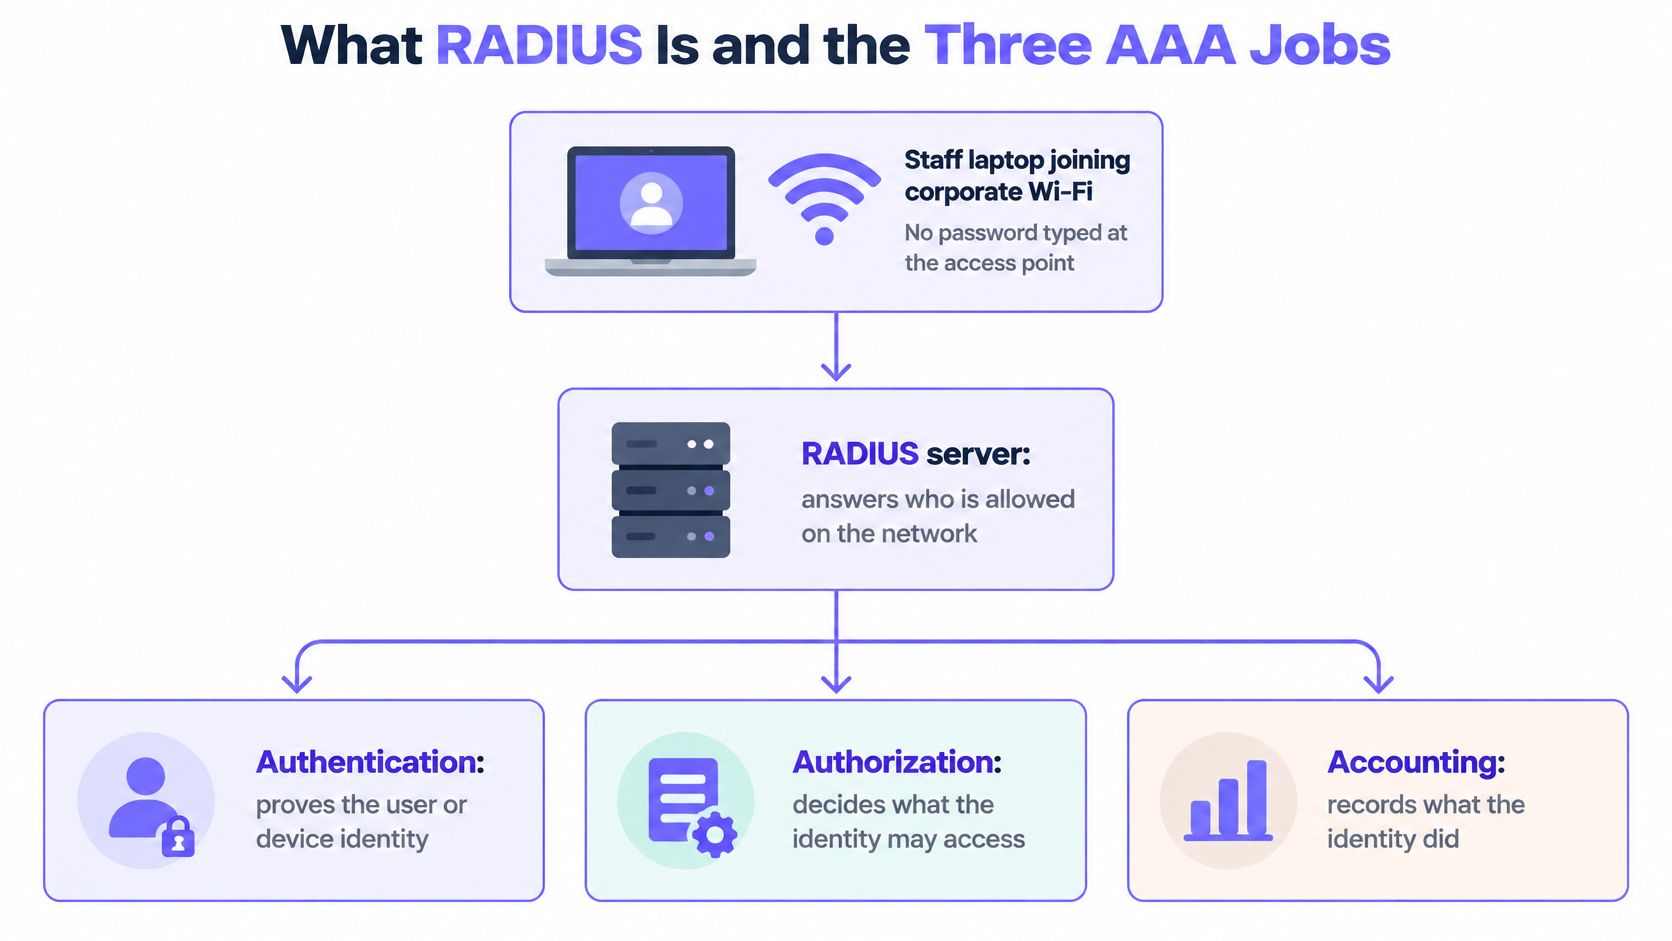
Der Laptop Ihres Mitarbeiters verbindet sich, ohne dass jemand am Access Point ein Passwort eingeben muss. Möglicherweise ist über Ihre Mobile-Device-Management-Plattform (MDM) ein Zertifikat installiert. Der Access Point fragt bei einem RADIUS-Server an, ob dieser Laptop zugelassen werden soll und welche Zugriffsrichtlinie anzuwenden ist.
RADIUS steht für Remote Authentication Dial-In User Service. Streng genommen handelt es sich um ein Protokoll und nicht um ein bestimmtes Serverprodukt. Ein RADIUS-Server implementiert dieses Protokoll und meldet Zugriffsentscheidungen an die Netzwerkgeräte zurück.
Stellen Sie sich den Empfang eines Gebäudes vor. Die Person am Empfang verwaltet nicht zwangsläufig das Mitarbeiterverzeichnis, gleicht dieses jedoch ab, bevor sie einen Ausweis ausstellt. Der Ausweis gestattet möglicherweise den Zutritt zum Empfangsbereich und zu den Konferenzräumen, nicht aber zur Finanzabteilung.
Die drei AAA-Funktionen, die RADIUS erfüllt
RADIUS unterteilt diese Aufgaben in Authentication, Authorization und Accounting (Authentifizierung, Autorisierung und Abrechnung), zusammenfassend als AAA bezeichnet.
| Funktion | Beantwortete Frage | Typisches Beispiel |
|---|---|---|
| Authentifizierung | Wer oder was ist das? | Ein Mitarbeiter-Laptop weist ein Gerätezertifikat vor |
| Autorisierung | Worauf darf zugegriffen werden? | Eine Kasse wird in einem eigenen VLAN mit beschränktem Zugriff platziert |
| Accounting | Was ist passiert und wie lange? | Sitzungsbeginn, Sitzungsende und verbrauchte Daten werden protokolliert |
Authentifizierung und Autorisierung sind nicht austauschbar. Einer gültigen Identität kann dennoch der Zugriff verweigert werden, wenn sie die Richtlinien für dieses Netzwerk nicht erfüllt. Ebenso sollte eine akzeptierte Identität nicht automatisch uneingeschränkten Zugriff erhalten.
Accounting erstellt ein Protokoll der Verbindung, anstatt sämtliche Online-Aktivitäten einer Person aufzuzeichnen. Sitzungs-IDs, Zeitstempel und Nutzungsdaten unterstützen Administratoren bei der Überprüfung von Zugriffen und bei der Behebung von Verbindungsabbrüchen.
Das Diagramm trennt diese Zuständigkeiten voneinander.
RADIUS entstand in den frühen 1990er-Jahren, um die verteilte Einwahl-Authentifizierung zu zentralisieren. Später wurde dieses zentralisierte Modell auf drahtlose Netzwerke, VPNs und den Zugriff auf Unternehmensnetzwerke ausgeweitet, wie in der RADIUS-Spezifikation und ihren historischen Danksagungen dokumentiert ist.
Praktischer Unterschied: Der RADIUS-Server trifft die Zugriffsentscheidung; die Netzwerkgeräte setzen sie durch.
Die Identitätsdatensätze können sich in einem separaten Verzeichnis oder Anmeldedaten-Dienst befinden. Der Access Point oder Switch fungiert als RADIUS-Client und ist nicht der Ort, an dem Ihr Unternehmen seine Identitäten speichern muss.
Wie eine Zugriffsanfrage vom Gerät zum Server gelangt
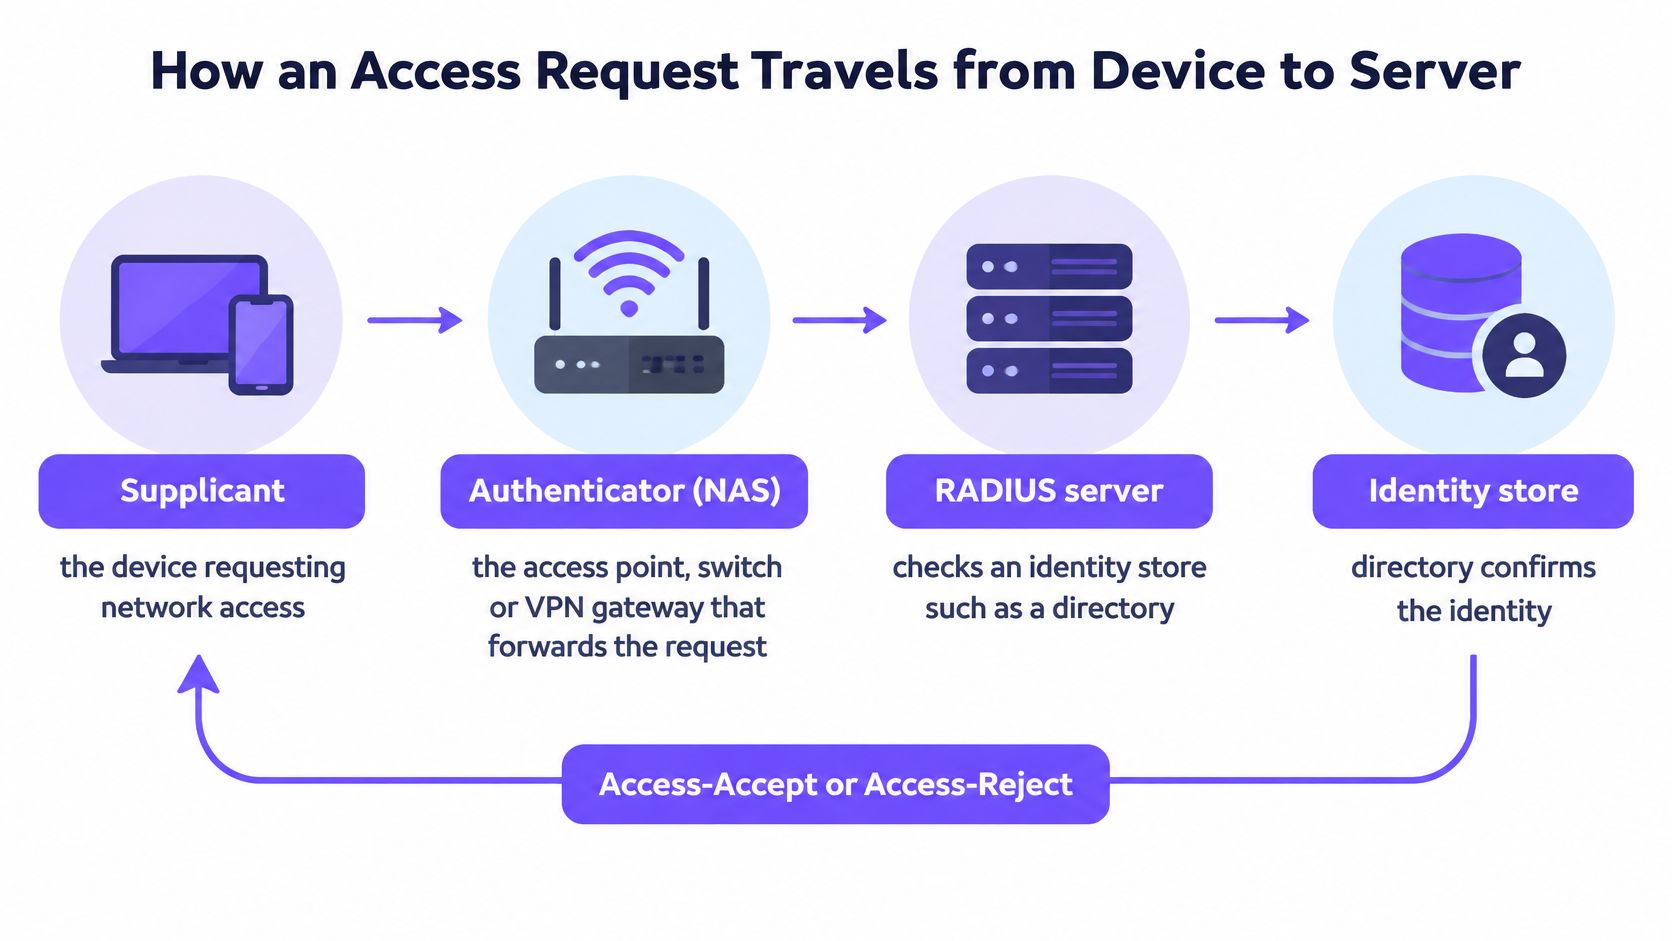
Trennen Sie zunächst die einzelnen Akteure voneinander. Der Supplicant ist das Gerät, das eine Verbindung anfordert. Der Authenticator ist der Access Point oder Switch, der die Zulassung steuert, während ein VPN-Gateway die entsprechende Zugriffssteuerungsfunktion für Remote-Verbindungen übernimmt.
In der RADIUS-Terminologie wird dieses Netzwerkgerät als Network Access Server bzw. NAS bezeichnet. Trotz des Namens kann es sich dabei um einen Access Point und nicht um einen Server in Ihrem Serverraum handeln.
Die Anfrage folgt diesem Pfad.
Ablauf des Austauschs nachvollziehen
Das Gerät startet die Authentifizierung. Der Laptop kontaktiert den Access Point und startet die konfigurierte Authentifizierungsmethode. Dabei kann es sich eher um ein Zertifikat als um ein eingegebenes Passwort handeln.
Der NAS sendet einen Access-Request an den RADIUS-Server. Bei herkömmlichem RADIUS geschieht dies über UDP und übermittelt Verbindungsdetails zusammen mit Authentifizierungsinformationen.
Der Server überprüft die Identität. Er verwendet die konfigurierte Authentifizierungsmethode und Identitätsintegration, was eine Verzeichnisabfrage oder Zertifikatsvalidierung umfassen kann. Die Zertifikatsauthentifizierung prüft den Besitznachweis und die Vertrauenswürdigkeit, nicht nur, ob ein Benutzername existiert.
Benötigt der Austausch weitere Informationen, antwortet der Server mit einer Access-Challenge. Die Antwort des Geräts wird über den NAS zurückgeleitet, und der Austausch kann fortgesetzt werden, bis der Server eine Entscheidung treffen kann.
Der Server übermittelt seine Entscheidung. Ein Access-Accept enthält die anwendbaren Autorisierungsattribute; ein Access-Reject verweigert den Zugriff. Korrekte Anmeldedaten setzen keine Richtlinie außer Kraft, die den Zugriff verbietet.
Der NAS wendet die akzeptierte Richtlinie an und meldet die Sitzungsaktivität über Accounting-Request-Nachrichten. Start-, Zwischenaktualisierungs- und Stopp-Datensätze beschreiben den Lebenszyklus der Sitzung.
RADIUS-Nachrichtentypen und deren jeweilige Bedeutung
| Nachricht | Gesendet von | Bedeutung |
|---|---|---|
| Access-Request | Access Point oder NAS | Hier sind die Anmeldedaten oder Authentifizierungsnachrichten; bitte überprüfen |
| Access-Challenge | RADIUS-Server | Weitere Informationen erforderlich, z. B. ein Einmalcode |
| Access-Accept | RADIUS-Server | Authentifizierung und Richtlinie gewähren Zugriff; nachfolgende Attribute anwenden |
| Access-Reject | RADIUS-Server | Anmeldedaten oder Richtlinie erlauben keinen Zugriff |
| Accounting-Request | Access Point oder NAS | Sitzung gestartet, aktualisiert oder beendet |
Für die kabelgebundene und kabellose 802.1X-Authentifizierung werden Extensible Authentication Protocol- bzw. EAP-Nachrichten innerhalb des RADIUS-Austauschs übertragen. Methoden wie EAP-TLS und PEAP bestimmen, was der Server validiert. Bei diesen Methoden leitet der Access Point EAP-Nachrichten weiter, anstatt die geschützten Anmeldedaten lesen zu müssen.
Verwenden Sie bei der Fehlerbehebung Wireshark, um das Access-Accept in einem herkömmlichen RADIUS-Capture zu lokalisieren und dessen Attribute zu prüfen. Verwenden Sie bei TLS-geschütztem Transport stattdessen serverseitige Diagnosen oder einen entsprechend autorisierten Capture-Punkt. Vergleichen Sie die Antwort dann mit der vom NAS angewendeten Richtlinie und verlassen Sie sich nicht nur auf das Verbindungssymbol auf dem Laptop.
Wie RADIUS jedes Gerät in seinem eigenen Segment platziert
Angenommen, in einem Hotel nutzen ein Housekeeping-Tablet, ein Laptop an der Rezeption und das Smartphone eines Gastes dieselbe Access-Point-Infrastruktur. Sie benötigen jeweils unterschiedliche Zugriffe: Housekeeping-Anwendungen, Rezeptionssysteme bzw. Gast-Internet. Die gemeinsame Nutzung von Funk-Hardware sollte nicht bedeuten, dass auch dieselben Berechtigungen geteilt werden.
Die Abbildung zeigt, wie der Access Point getrennte Netzwerksegmente durchsetzen kann.
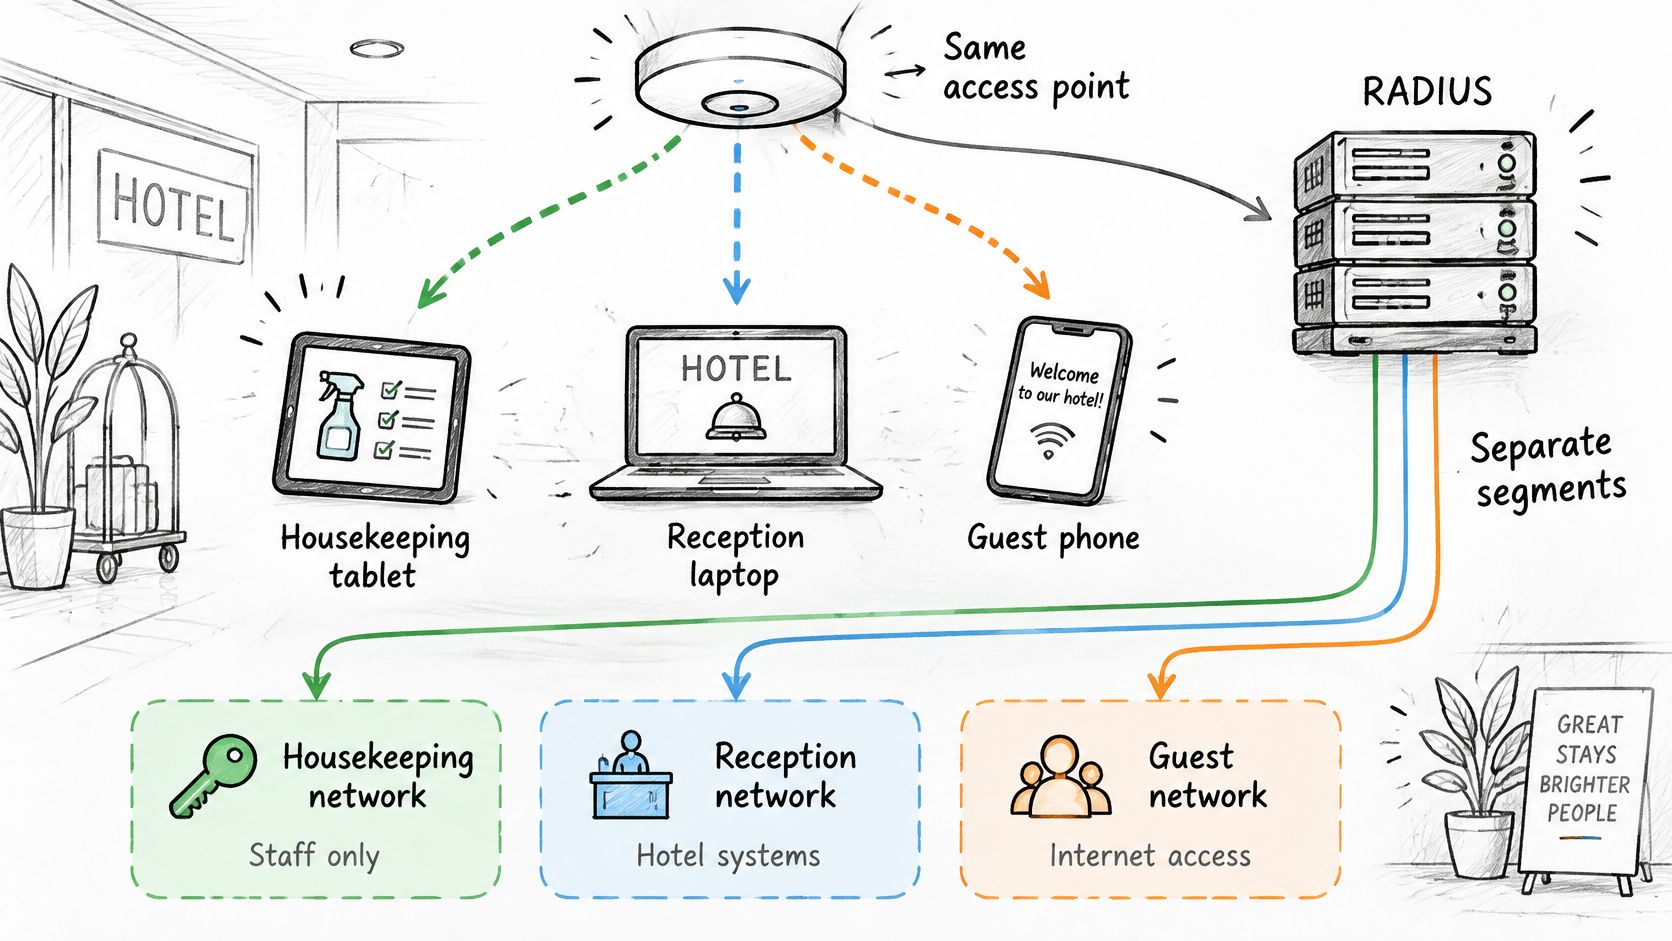
Ein VLAN ist ein logisches Netzwerksegment. RADIUS kann im Access-Accept eine VLAN-Zuweisung zurückgeben, und der Switch oder Access Point wendet diese auf den authentifizierten Port oder die Sitzung an. Die physische Infrastruktur benötigt weiterhin die entsprechende VLAN- und Routing-Konfiguration.
Verzeichnisgruppen in Netzwerkrichtlinien umwandeln
Für die dynamische VLAN-Zuweisung kann der Server folgende Tunnel-Attribute zurückgeben:
- Tunnel-Type: Auf VLAN setzen, um den angeforderten Tunneltyp anzugeben.
- Tunnel-Medium-Type: Auf den von der Hardware erwarteten IEEE-802-Medienwert setzen.
- Tunnel-Private-Group-ID: Auf die gewünschte VLAN-Kennung setzen.
Die Verzeichnisgruppen-Mitgliedschaft kann diese Werte vorgeben. Eine Housekeeping-Gruppe wird dem Housekeeping-Segment zugeordnet, während das Empfangspersonal eine andere Richtlinie erhält. In unserem Secure-Netzwerk ermöglichen Integrationen mit Entra ID, Okta und Google Workspace, dass die Gruppenmitgliedschaft die VLAN steuert.
Purple Access bietet offene, sichere und xPSK-Netzwerke. Unser Cloud-RADIUS nutzt Identitäten, um Geräte an das passende Netzwerk und VLAN weiterzuleiten, und weist ausscheidende Mitarbeiter ab, deren Konto deaktiviert ist. Personal aus Reinigung, Empfang und Betrieb kann sich über MDM-bereitgestellte EAP-TLS-Zertifikate anstelle eines gemeinsam genutzten Mitarbeiterpassworts authentifizieren.
Dieses Video bietet eine weitere Perspektive auf das Zugriffsmodell.
Überprüfen Sie die Segmentgrenzen, nicht nur die Kennzeichnung
Eine SSID ist der Name des drahtlosen Netzwerks, den ein Benutzer sieht. Sie allein ist kein Beweis dafür, dass Geräte isoliert sind, und eine VLAN-Zuweisung erstellt nicht automatisch Firewall-Regeln.
Für eine effektive VLAN-Segmentierung konfigurieren Sie den zulässigen Datenverkehr zwischen den Segmenten und testen Sie diesen. Das Housekeeping-Tablet sollte seine erforderliche Anwendung erreichen können, ohne Zugriff auf Empfangssysteme zu erhalten.
Ein erfolgreicher Login belegt die Zulassung. Ein Traffic-Test belegt, ob die vorgesehene Begrenzung auch durchgesetzt wird.
Authentifizieren Sie vor dem Rollout ein Testgerät, prüfen Sie das zurückgegebene Attribut VLAN und bestätigen Sie die tatsächliche Zuordnung. Fehlende Attribute, nicht unterstützte Mappings oder ein zu durchlässiges Standard-VLAN können eine ansonsten sinnvolle Identity-Richtlinie untergraben.
RADIUS im Vergleich zu TACACS+ und Diameter
| Protokoll | Transport und Port | Was verschlüsselt wird | Typische Verwendung |
|---|---|---|---|
| RADIUS | UDP, mit separaten Authentifizierungs- und Accounting-Dienstports | Bei herkömmlichem passwortbasiertem RADIUS ist nur das Passwortattribut verborgen, nicht das gesamte Paket | WiFi-, VPN- und Switch-802.1X-Zugriff |
| TACACS+ | TCP, über den dafür vorgesehenen Administrationsdienst-Port | Der gesamte Paket-Body, nicht der Header | Administrator-Login und Befehlskontrolle auf Routern und Switches |
| Diameter | TCP oder SCTP, über den dafür vorgesehenen Dienst-Port | Der Schutz basiert auf TLS oder IPsec | Mobilfunk- und Roaming-Netzwerke |
Verwenden Sie RADIUS für den Benutzer- und Gerätezugang sowie TACACS+ für die Steuerung administrativer Befehle. Diameter gehört vor allem in Telekommunikationsarchitekturen und ist kein routinemäßiger Ersatz für die WiFi-Authentifizierung in Unternehmen.
Die entscheidende Frage ist, was Sie autorisieren möchten. Der Laptop eines Mitarbeiters benötigt die Berechtigung, einem Netzwerksegment beizutreten. Ein Netzwerkadministrator benötigt die Berechtigung, sich an einem Router anzumelden und möglicherweise einen Diagnosebefehl auszuführen, ohne dessen Konfiguration zu ändern.
Zugangskontrolle und Administration sind unterschiedliche Aufgaben
RADIUS kombiniert ein Authentifizierungsergebnis mit den Autorisierungsattributen, die für den Aufbau des Netzwerkzugriffs erforderlich sind. Das passt zu einem Access Point, der entscheidet, ob ein Gerät zugelassen wird und welche Rolle zugewiesen werden soll.
TACACS+ trennt Authentifizierung, Autorisierung und Accounting expliziter. Für die Geräteadministration können Sie damit die Berechtigung zur Anmeldung von der Berechtigung zur Ausführung bestimmter Befehle unterscheiden. Ihre Hardware muss das Befehlsautorisierungs-Verhalten unterstützen, das Sie durchsetzen möchten.
Ein Unternehmen kann daher beide Protokolle betreiben, oft über separate Dienste oder Konfigurationen. Seine Wireless-Infrastruktur fragt RADIUS nach dem Endgeräte-Zugang, während seine Verwaltungsschnittstellen TACACS+ zu Administratoraktivitäten befragen. Es liegt kein Widerspruch vor, da die Entscheidungen unterschiedliche Einstiegspunkte schützen.
Treffen Sie Ihre Wahl nicht allein anhand der Verschlüsselungsspalte
Der Ausdruck gesamter Paket-Body bedeutet nicht, dass der gesamte Kommunikationspfad keinen weiteren Schutz benötigt. Die Handhabung von Shared Secrets, Implementierungs-Updates, die Isolierung von Management-Netzwerken und die Transportsicherheit bleiben wichtige Design-Überlegungen.
Ebenso wenig macht der zuverlässige Transport von Diameter das Protokoll zu einem direkten Upgrade für einen Access Point, der RADIUS erwartet. Die Netzwerkgeräte, Identitätsintegrationen und Betriebstools müssen das gewählte Protokoll unterstützen.
Wählen Sie das Protokoll, das Ihre Geräte für die jeweilige Anforderung unterstützen, und überprüfen Sie dessen Sicherheitseigenschaften separat. Das Ersetzen eines vertrauten Protokolls durch ein komplexeres behebt weder eine fehlerhafte Autorisierungsrichtlinie noch eine ungeprüfte Fallback-Konfiguration.
Sicherheitsgrenzen von RADIUS und wie Sie den Schutz überprüfen
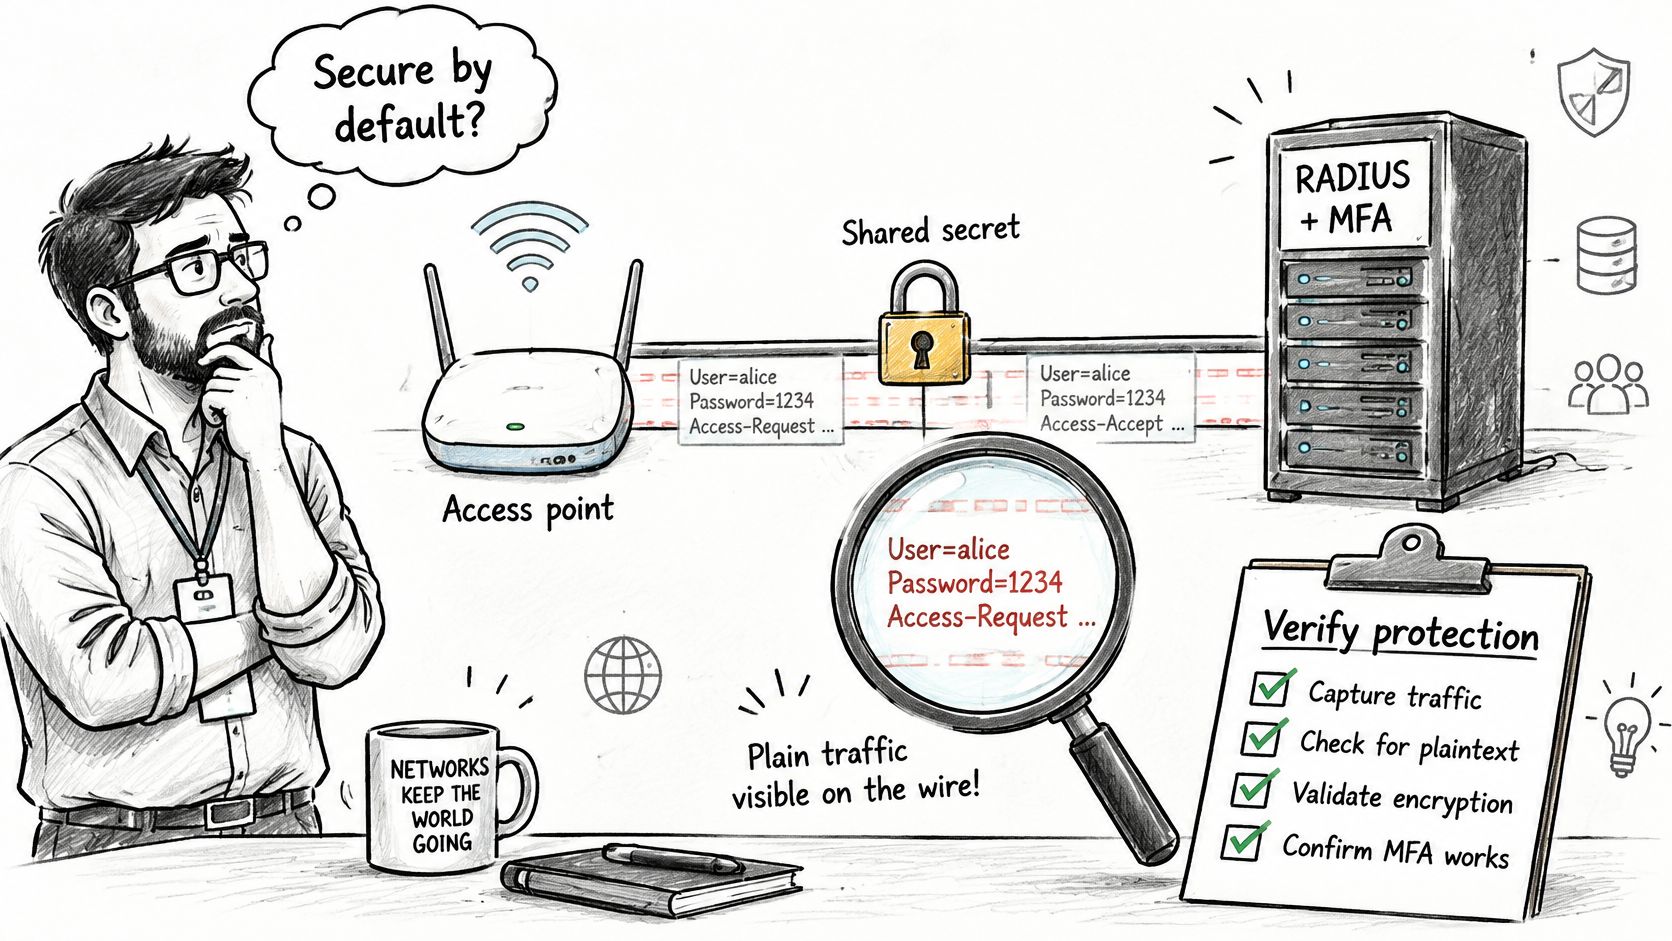
MFA macht eine RADIUS-Bereitstellung nicht automatisch vertrauenswürdig. Sie verstärkt zwar die Identitätsprüfung, ein Netzwerkgerät muss jedoch auch der erhaltenen Authentifizierungsantwort vertrauen können. Dabei handelt es sich um separate Sicherheitsanforderungen.
Die Offenlegung von Blast-RADIUS im Jahr 2024 zeigte, dass ein Man-in-the-Middle-Angreifer unter bestimmten Bedingungen ein Access-Accept fälschen, Zugriff ohne das Erraten von Anmeldedaten erlangen und potenziell MFA umgehen konnte, ohne dass der RADIUS-Server von der unautorisierten Sitzung erfuhr, so der Blast-RADIUS-Sicherheitshinweis des Isle of Man Cyber Security Centre.
Die Schwachstelle ist nicht zwangsläufig das Passwort des Benutzers. Es kann auch der Austausch zwischen den Zugangsgeräten und dem Server sein.
Schützen Sie sowohl die Nachricht als auch deren Übertragung
Herkömmliches RADIUS verwendet ein Shared Secret zwischen NAS und Server, was jedoch nicht mit moderner End-to-End-Vertraulichkeit gleichzusetzen ist. Das Verbergen von Passwörtern bei einer veralteten Passwortmethode wie PAP sollte nicht mit der Verschlüsselung des gesamten Datenverkehrs verwechselt werden.
Fordern Sie die Verarbeitung von Message-Authenticator als unmittelbare Integritätsmaßnahme an und befolgen Sie dabei die aktualisierten Client- und Server-Richtlinien. Werden nur die Server aktualisiert, bleibt unklar, was Access Points, Gateways und Proxys senden und durchsetzen.
Planen Sie für einen längerfristigen Transportschutz RADIUS over TLS ein, allgemein als RadSec bezeichnet, oder einen anderen angemessen geschützten Pfad. Eine geschützte EAP-Methode und ein geschützter RADIUS-Transport decken unterschiedliche Abschnitte der Verbindung ab; betrachten Sie daher keines von beiden als universellen Ersatz für das andere.
Prüfen Sie die gesamte Umgebung, nicht nur eine einzelne Einstellung
- Jeden RADIUS-Client erfassen: Berücksichtigen Sie Switches, Access Points, VPN-Gateways und Proxys mit ihrer Firmware und den unterstützten Transportoptionen.
- Durchsetzung an beiden Enden bestätigen: Überprüfen Sie die Generierung und Validierung des Message-Authenticators, einschließlich des Umgangs mit fehlenden oder ungültigen Werten.
- Legacy-Methoden testen: Testen Sie PAP-, CHAP- und MS-CHAP-Pfade überall dort, wo sie weiterhin aktiviert sind, anstatt anzunehmen, dass der primäre WiFi-Test diese abdeckt.
- Negative Ergebnisse prüfen: Bestätigen Sie in einer kontrollierten Testumgebung, dass fehlerhafte oder ungeschützte Anfragen abgelehnt werden und Protokolle den Grund dafür aufzeigen.
- Zertifikatsvertrauen validieren: Konfigurieren Sie Supplicants so, dass sie der vorgesehenen Identität des Authentifizierungsservers vertrauen, anstatt beliebige Serverzertifikate zu akzeptieren.
Bewahren Sie die Nachweise dieser Tests zusammen mit dem Client-Inventar auf. Ein Dashboard, das aktiviertes MFA anzeigt, kann nicht belegen, dass ein Legacy-Gateway eine gefälschte Antwort abweist.
Wichtigste Erkenntnis für die Sicherheit: Sowohl die Identitätsprüfung als auch die vertrauenswürdige Nachrichtenübermittlung müssen gewährleistet sein, bevor der NAS Zugriff gewährt.
Ausfallsicherheit (Safe Failure) konzipieren und vor dem Rollout verifizieren
RADIUS läuft üblicherweise über UDP. Das bedeutet, dass der Network Access Server und nicht der Server für Retransmission-Timer und das Verhalten bei alternativen Servern zuständig ist, wie in den UDP-Transportrichtlinien von RFC 2865 dargelegt. Betrachten Sie Timeout- und Wiederholungswerte als Teil der Zugriffsrichtlinie. Eine verzögerte Antwort ist für eine interaktive Anmeldung oft unbrauchbar, und eine unkontrollierte Kette von Wiederholungsversuchen lässt Benutzer warten, während niemand weiß, welcher Server geantwortet hat.
Ein Timeout ist kein Access-Reject. Die Anfrage ist möglicherweise nie angekommen oder die Antwort ging auf dem Rückweg verloren. Ihre Zugangsgeräte benötigen daher eine explizite Richtlinie für solche Ungewissheiten - ähnlich wie ein Empfang, der das Sicherheitsbüro nicht erreichen kann: Es muss entschieden werden, ob der Besucher festgehalten, in einen Wartebereich geschickt oder mit einem alten Ausweis eingelassen wird.
Legen Sie fest, was geschieht, wenn keine Antwort eingeht
| Ausfallszenario | Benutzererlebnis | Sicherheitsauswirkung |
|---|---|---|
| Fail-Closed | Neuer Zugriff wird verweigert | Bewahrt die Zugriffsgrenze auf Kosten der Verfügbarkeit |
| Fail-Open | Gerät wechselt in ein Fallback- oder Gast-VLAN | Kann die vorgesehene Segmentierung umgehen, falls dieses Segment zu permissiv ist |
| Gecachten Zugriff beibehalten | Bestehende oder zuvor bekannte Geräte funktionieren weiterhin | Der Zugriff kann den Widerruf eines Kontos oder von Zugangsdaten überdauern |
Ein eingeschränkter Gast-Fallback kann für einen bestimmten Dienst beabsichtigt sein. Er darf jedoch nicht zu einem Notfallzugriff auf Mitarbeitersysteme, Zahlungsinfrastruktur oder Verwaltungsschnittstellen werden. Gecachter Zugriff benötigt zudem eine definierte Lebensdauer und einen festgelegten Geltungsbereich. Dokumentieren Sie, welche Anmeldedaten oder Entscheidungen der NAS behält, was bei einer erneuten Authentifizierung passiert und ob eine Verzeichnisänderung wirksam werden kann, während der primäre Dienst nicht verfügbar ist.
Widerruf von der nächsten Anmeldung entkoppeln
Das Deaktivieren eines Kontos und das Trennen seiner aktiven Sitzungen sind unterschiedliche Vorgänge. Auf unterstützten Geräten kann RADIUS Change of Authorization bzw. CoA eine aktive Sitzung ändern oder beenden, ohne auf eine erneute Anmeldung zu warten. Purple Access verwendet RADIUS CoA in seinem Secure-Netzwerk, um aktive Sitzungen eines deaktivierten Kontos an jedem Standort zu beenden, wobei die Beendigung aktiver Sitzungen von der Unterstützung durch den Access Point abhängt. Es unterstützt zudem den Widerruf einzelner Schlüssel, ohne andere Schlüssel zu beeinträchtigen, sodass das Entfernen eines externen Mitarbeiters oder Geräts nicht die Trennung aller anderen erfordert. Testen Sie dieses Verhalten, während ein Gerät aktiv Daten überträgt. Protokollieren Sie, wann Sie die Identität deaktivieren, wann die Sitzung endet und ob ein sofortiger Wiederverbindungsversuch verweigert wird.
Erstellen Sie eine Rollout-Checkliste mit Nachweisen
Der IETF-Entwurf zur Einstellung unsicherer RADIUS-Praktiken weist auf TLS-basierten Transport hin. Behandeln Sie diese Migration auch als Kompatibilitätsprojekt, da ältere Geräte den erforderlichen Transport oder die Attribute möglicherweise nicht korrekt verarbeiten.
Überprüfen Sie vor dem Übergang vom Pilotprojekt in den Regelbetrieb diese Kontrollen:
- Default-Deny: Unbekannte Identitäten und ungelöste Anfragen erhalten keinen privilegierten Zugriff.
- Eingeschränkter Fallback: Kein weit gefasstes Notfall-VLAN gewährt unbeabsichtigte Erreichbarkeit.
- Begrenztes Caching: Dokumentieren und testen Sie, wie lange zwischengespeicherte Anmeldedaten oder Entscheidungen nutzbar bleiben.
- Getestete alternative Endpunkte: Simulieren Sie einen nicht erreichbaren primären Server und nicht nur ein sauberes Herunterfahren des Dienstes.
- Unabhängige Audit-Protokolle: Erfassen Sie Accept-, Reject-, Timeout- und Fallback-Entscheidungen mit Identität, Standort und angewendeter Richtlinie.
Verwenden Sie ein wiederholbares RADIUS-Authentifizierungstestverfahren und binden Sie einen Legacy-Access-Point in das Pilotprojekt ein. Testen Sie die Autorisierungsantwort eines alternativen Endpunkts genauso sorgfältig wie dessen Erreichbarkeit.
Messen Sie sowohl die Korrektheit als auch die Verfügbarkeit
Überwachen Sie die Authentifizierungslatenz, Failover-Zeit, Korrektheit der Autorisierung und Propagierungszeit von Widerrufen. Behalten Sie auch die Wiederholungsraten im Blick, da eine erhöhte Anzahl von Neuübertragungen auf WAN-Verluste, Routing-Probleme oder ein überlastetes Backend hinweisen kann, noch bevor Benutzer fehlgeschlagene Verbindungen melden. Ein geografisch verteilter Dienst kann erreichbar bleiben, während er veraltete Verzeichnisinformationen oder inkonsistente Richtlinien zurückgibt. Vergleichen Sie die zurückgegebenen Attribute und den tatsächlichen Zugriff an jedem getesteten Standort, auch während Failover und Wiederherstellung.
Schließen Sie das Pilotprojekt mit einer schriftlichen Antwort auf eine konkrete Frage ab: Verhält sich das aktuelle Deployment im Fehlerfall restriktiv (Fail-Closed), und kann das Team dies nachweisen? Halten Sie Paketnachweise, Controller-Ergebnisse, Traffic-Tests und Sperrprotokolle zusammen, damit die Antwort auch die nächste Firmware- oder Richtlinienänderung überdauert.
Purple Access bietet verwaltetes Cloud-RADIUS mit identitätsbasierten offenen, sicheren und xPSK-Netzwerken, VLAN-Zuweisung und gezieltem Widerruf. Besuchen Sie Purple Access, um zu planen, wie Ihre bestehenden Access Points die richtigen Zugangsentscheidungen durchsetzen können, und um die Failover- und Widerrufstests zu ermitteln, die Ihr Rollout benötigt.


