
Open Roaming WiFi erklärt: Anmelden ohne Portale
Published

Wenn Ihre WiFi Access Points OpenRoaming unterstützen, warum kann sich ein Besucher möglicherweise trotzdem nicht verbinden? Weil eine automatische Anmeldung von mehr als nur der Funkhardware abhängt. Das Gerät benötigt ein nutzbares Profil, ein Identitätsanbieter muss es authentifizieren und der Veranstaltungsort muss die Anmeldedaten dieses Anbieters akzeptieren.
Für IT-Teams und Veranstaltungsort-Manager lässt sich OpenRoaming WiFi am besten als eine andere Möglichkeit zur Vertrauensbildung verstehen und nicht als Garantie, dass sich jeder Besucher automatisch verbindet. Es kann wiederholte Anmeldebildschirme überflüssig machen, entbindet Sie jedoch nicht von der Verantwortung für Zugangsrichtlinien, Ausweichverbindungen oder Datenschutz.
Inhaltsverzeichnis
- Was OpenRoaming ersetzt und warum Portale ausgedient haben
- Methoden für Gäste-Zugänge im direkten Vergleich
- Wie sich ein Gerät ohne Aufforderung anmeldet
- So validieren Sie einen OpenRoaming Rollout vor dem Go-Live
- Datenschutz-Abwägungen beim automatischen Zugang
- Bestätigen Sie Ihren Pilotplan, bevor Sie Gäste-Portale ersetzen
Was OpenRoaming ersetzt und warum Portale verschwinden
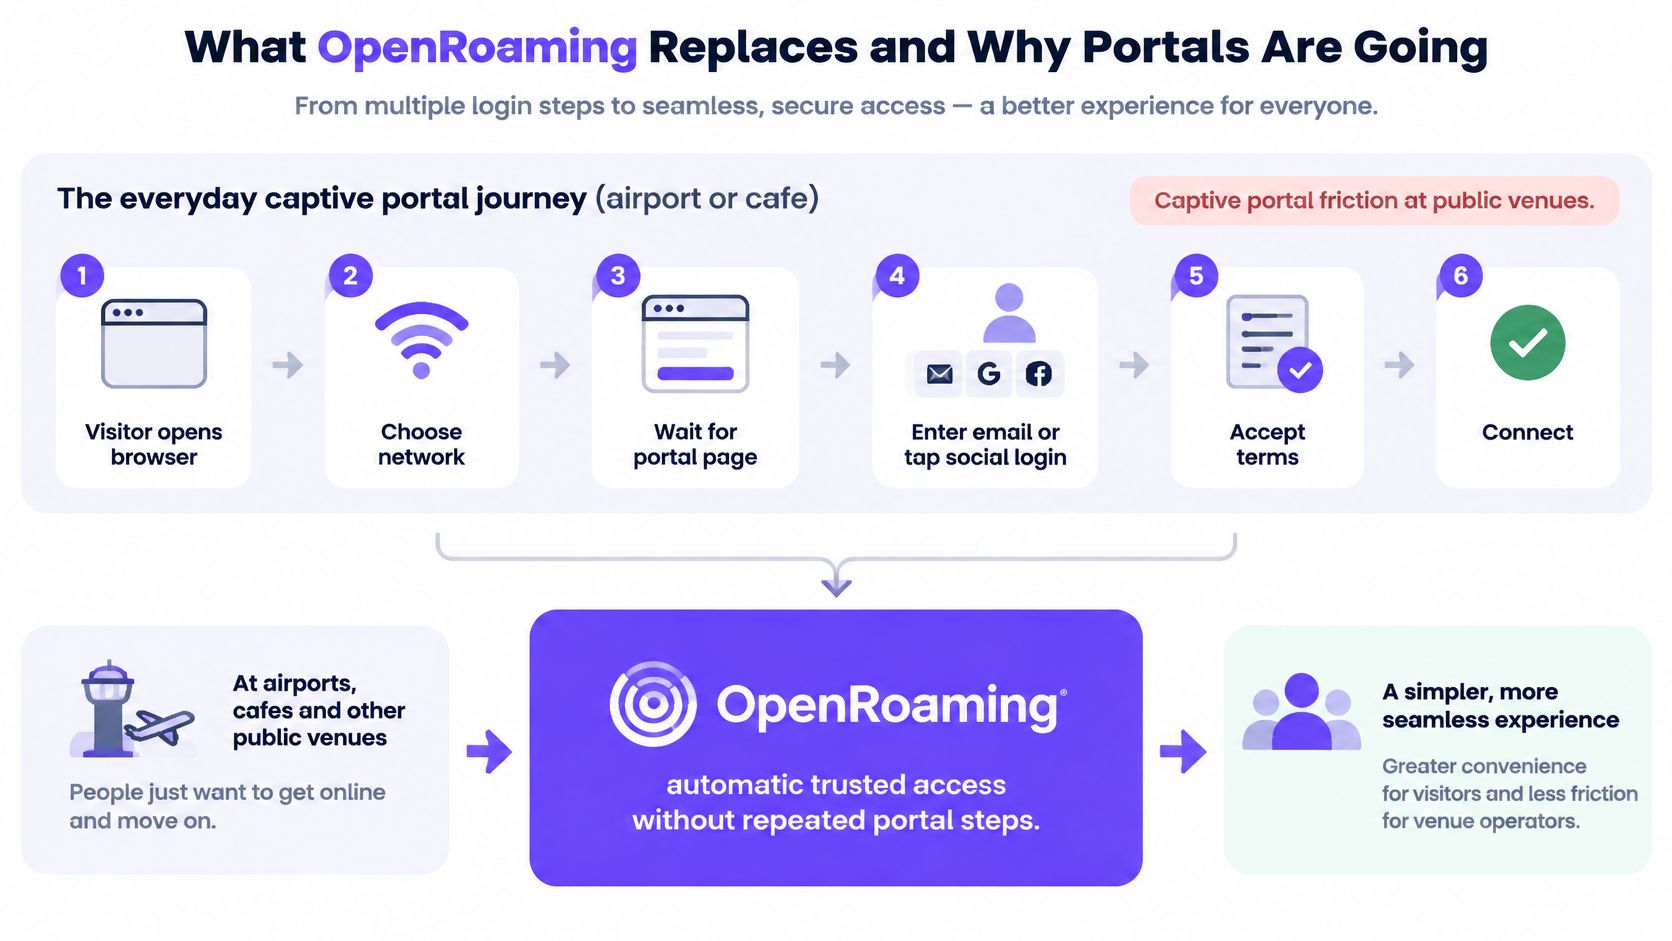
Ein Reisender kommt an einem Flughafen an, wählt das Gäste-Netzwerk aus und öffnet einen Browser. Er wartet auf ein Captive Portal, gibt eine E-Mail-Adresse ein oder wählt einen Social Login und akzeptiert dann die Bedingungen. Im Café außerhalb des Terminals wiederholt er diesen Vorgang.
Nichts an dieser zweiten Registrierung hilft dem Gerät dabei, sich zu erinnern, dass sein Besitzer bereits an anderer Stelle über eine vertrauenswürdige Identität verfügt. Jeder Standort behandelt den Besucher wie eine neue Onboarding-Aufgabe.
OpenRoaming, basierend auf WiFi CERTIFIED Passpoint, ändert diese Beziehung. Anstatt die Person aufzufordern, ein weiteres Browserformular auszufüllen, kann das Netzwerk einen Credential akzeptieren, den das Gerät bereits besitzt.
Denken Sie an eine Hotel-Bonuskarte, die bei teilnehmenden Partnerhotels akzeptiert wird, anstatt an ein Registrierungsformular, das Sie an jeder Rezeption ausfüllen müssen. Jedes Hotel entscheidet weiterhin selbst, welche Türen diese Karte öffnen kann.
Das Gerät übernimmt die Identifizierung
Die Vereinbarung umfasst verschiedene Beteiligte:
- Das Gerät enthält ein Profil. Dieses teilt ihm mit, welche teilnehmenden Netzwerke es nutzen kann und welche Anmeldedaten vorzulegen sind.
- Der Identity Provider bürgt für den Benutzer. Diese Organisation authentifiziert die Anmeldedaten, anstatt dass jeder Standort ein separates Gastkonto führen muss.
- Der Standort autorisiert den Zugriff. Er akzeptiert das vertrauenswürdige Authentifizierungsergebnis und entscheidet, welche Netzwerkressourcen das Gerät erreichen darf.
Sobald das Profil vorhanden ist, übernimmt das Gerät die routinemäßige Verbindungsherstellung. Der Besucher muss nicht jedes Mal eine Anmeldeschaltfläche auswählen, wenn er einen teilnehmenden Standort betritt.
Der Unterschied lässt sich am einfachsten als eine Änderung in der Journey des Besuchers erkennen.
Weniger Interaktion bedeutet nicht weniger Verantwortung
Das Entfernen des Formulars bedeutet nicht, dass jeder authentifizierte Besucher uneingeschränkten Zugriff erhält. Der Veranstaltungsort behält weiterhin die Kontrolle über VLAN Zuweisung, Zugangsrichtlinien und Protokollierung. Eine erkannte Gastidentität sollte zu Gastberechtigungen führen und nicht zum Zugriff auf Mitarbeiteranwendungen oder Gebäudemanagementsysteme.
Ein automatisches Onboarding entbindet zudem nicht von der Notwendigkeit, über die zulässige Nutzung und die Datenverarbeitung aufzuklären. Diese Hinweise benötigen einen geeigneten Platz in der Registrierung und der laufenden Service-Kommunikation, anstatt sich vollständig auf eine Unterbrechung durch ein Portal zu verlassen.
OpenRoaming ist daher ein föderiertes Roaming-Identitäts-Framework und kein Produkt WiFi eines einzelnen Anbieters. Der praktische Nutzen ergibt sich aus der Trennung zwischen der Instanz, die den Besucher authentifiziert, und dem Betreiber des Netzwerks, während der Veranstaltungsort die Kontrolle behält.
Methoden für den Gästezugang im direkten Vergleich
| Zugriffsmethode | Aktion des Besuchers | Angezeigtes Portal | Vorhandene Anmeldeinformationen | Bestens geeignet für |
|---|---|---|---|---|
| Gäste-Anmeldung über Captive Portal | Öffnet eine Browserseite, wählt eine Anmeldemethode und akzeptiert die Bedingungen | Ja | Keine oder Anmeldung über Social Media bzw. SMS | Erstbesucher ohne Profil |
| Profil für Passpoint oder OpenRoaming | Installiert das Profil einmalig; Gerät verbindet sich automatisch | Nein | Profil mit Identitätszertifikat oder Anmeldeinformationen | Wiederkehrende Gäste und Vielflieger bzw. Vielreisende |
| Sicheres EAP-TLS-Netzwerk | Geräteregistrierung erfolgt über Mobile Device Management | Nein | Gerätezertifikat | Vom Personal verwaltete Geräte |
| Gerätespezifischer Pre-Shared Key | Gerät verbindet sich mit eigenem eindeutigen Schlüssel | Nein | Eindeutiger Schlüssel pro Gerät, Benutzer oder Mandant | Bewohner, Kassen und IoT-Geräteflotten |
Ein Profil hilft nur dann, wenn das Gerät es unterstützt und sein Identitätsanbieter vom Standort akzeptiert wird. Halten Sie einen portalbasierten Weg für Besucher bereit, die diese Bedingungen nicht erfüllen.
Stimmen Sie die Methode auf die Person oder das Gerät ab
Ein Captive Portal bleibt nützlich für Personen, die ohne eine bestehende Beziehung zu Ihrer Organisation ankommen. Je nach Dienst kann die Anmeldung über SSO, Google, Apple, Facebook oder einen Einmal-Passcode per SMS erfolgen, wobei die Zustimmung und Einwilligung ordnungsgemäß erfasst werden.
Ein Passpoint- oder OpenRoaming-Profil eignet sich für jemanden, der wiederkehrt oder zwischen teilnehmenden Standorten reist. Passpoint übernimmt die profilbasierte Netzwerkerkennung und Authentifizierung; OpenRoaming fügt die Föderation hinzu, die es unabhängig betriebenen Netzwerken und Identitätsanbietern ermöglicht, einander zu vertrauen. Sie hängen zusammen, sind aber keine austauschbaren Begriffe für jede Bereitstellung.
EAP-TLS eignet sich für verwaltete Mitarbeitergeräte, da Administratoren Gerätezertifikate über das Mobile Device Management bereitstellen können. Es handelt sich dabei nicht um eine konkurrierende Roaming-Föderation, sondern um eine Authentifizierungsmethode, die auch unter einem profilbasierten Zugriff eingesetzt werden kann.
Ein gerätespezifischer Pre-Shared Key eignet sich für Geräte, die ein praktisches, individuell widerrufbares Zugangselement benötigen. Eine Kasse oder ein Thermostat sollte keinen Browser benötigen, und das Ausmustern eines einzelnen Geräts sollte nicht die Änderung eines Passports über den gesamten Bestand hinweg erfordern.
Planen Sie die Koexistenz ein
Ein Veranstaltungsort kann diese Methoden nebeneinander anbieten. Weisen Sie Identitäten den entsprechenden VLANs zu und setzen Sie Firewall-Regeln zwischen ihnen durch, anstatt davon auszugehen, dass unterschiedliche Netzwerknamen allein eine Isolierung bieten. Ein Gast sollte das Internet erreichen können, ohne Zugriff auf Zahlungssysteme oder Mitarbeiterdienste zu erhalten.
Beim Vergleich von Gäste-WiFi-LösungenWiFi sollten Sie den Onboarding-Prozess für jede Zielgruppe bewerten, anstatt eine einzige Anmeldemethode für alle zu wählen.
Das Profil selbst benötigt einen Bereitstellungspfad. Ein Veranstaltungsort oder ein teilnehmender Identitätsanbieter kann die Installation anbieten, die Berechtigung hängt jedoch von der Beziehung dieses Anbieters zum Zugangsnetzwerk ab. Testen Sie die Gerätefamilien, die Ihre Besucher nutzen, einschließlich deren Betriebssystemversionen und Einschränkungen bei der Profilinstallation.
Entscheidungsregel: Listen Sie zuerst Ihre Besucher- und Gerätegruppen auf. Weisen Sie jeder Gruppe eine primäre Zugriffsmethode, einen Verantwortlichen für die Anmeldeinformationen und eine nutzbare Ausweichoption zu.
Diese Maßnahme zeigt oft, dass das Ziel nicht darin besteht, Portale abzuschaffen. Es geht darum, bereits berechtigte Benutzer nicht mehr unnötig zur Aufrufung von Portalen aufzufordern.
Wie sich ein Gerät ohne Aufforderung anmeldet
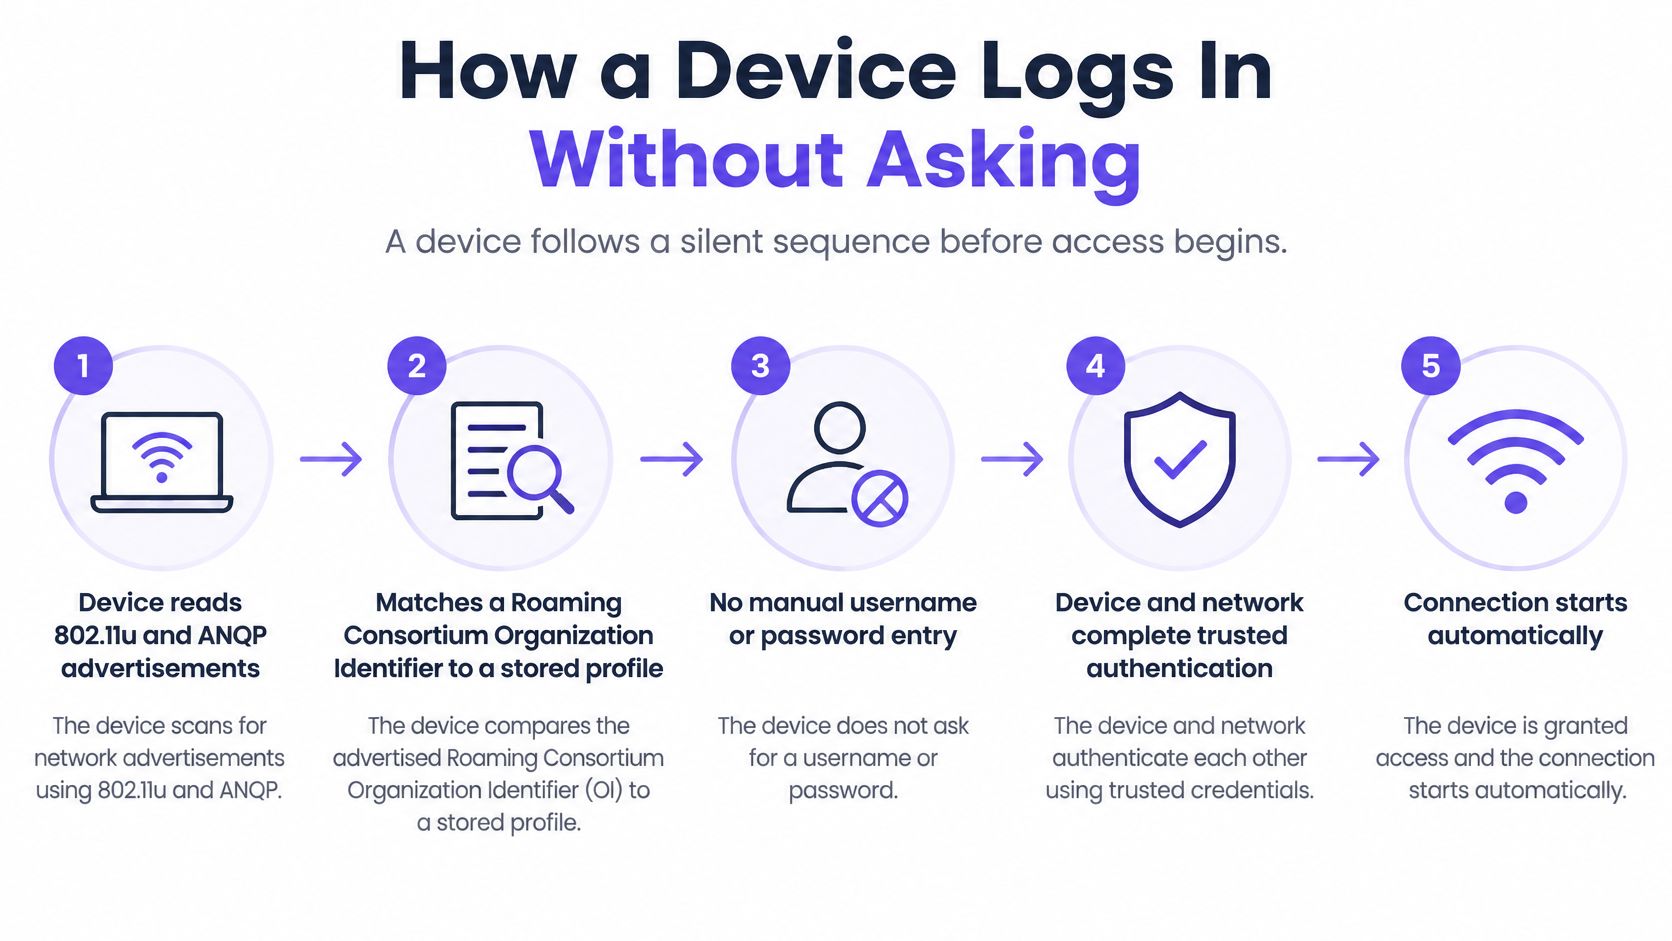
- Erkennen und abgleichen. Das Gerät liest 802.11u- und ANQP-Netzwerkankündigungen und gleicht dann einen Roaming Consortium Organization Identifier (RCOI) mit einem gespeicherten Profil ab. Der Besucher wählt keine SSID manuell aus.
- Authentifizierung starten. Das Gerät startet einen 802.1X-Austausch mithilfe einer Extensible Authentication Protocol-Methode, meist als EAP abgekürzt.
- Anfrage weiterleiten. Der Access Point oder dessen Controller leitet den Authentifizierungsaustausch an die RADIUS-Infrastruktur des Zugangsanbieters weiter.
- Identity Provider finden. Die Authentifizierungsinfrastruktur nutzt den Realm in der Benutzeridentität, um die Anfrage an den entsprechenden Anbieter zu routen.
- Anmeldedaten prüfen. Der Identity Provider validiert das Zertifikat, die SIM-basierten Anmeldedaten oder die Kontoinformationen und gibt ein Authentifizierungsergebnis zurück.
- Lokale Berechtigungen anwenden. Die Infrastruktur des Standorts wendet die autorisierten VLAN und Zugriffsrichtlinien an, bevor normaler Benutzerdatenverkehr zugelassen wird.
Die Übersicht der Wireless Broadband Alliance über OpenRoaming beschreibt die Kombination aus Passpoint, föderierter Identität und Richtlinien, die diesen Austausch unterstützt, einschließlich Realm-basiertem Routing und zertifikatgesichertem Vertrauen zwischen Anbietern.
Die Reihenfolge ist entscheidend. Ein Captive Portal fordert den Browser in der Regel dazu auf, einen Zugriffsschritt auszuführen, nachdem das Gerät dem Netzwerk beigetreten ist. Hier schließt das Gerät die Enterprise-Authentifizierung ab, bevor der normale Datenzugriff beginnt. Der Browser dient dabei nicht als Schnittstelle für die Authentifizierung.
Dieses Diagramm zeigt denselben Ablauf aus der Perspektive des Geräts.
Welchen Anmeldedaten weist das Gerät vor?
Ein Profil ist nicht zwingend ein Zertifikat. Es enthält Konfigurationen, die dem Gerät mitteilen, wie es ein berechtigtes Netzwerk ermittelt und sich daran authentifiziert; der zugrunde liegende Anmeldeinformationstyp folgt der ausgewählten EAP-Methode.
| EAP-Methode | Anmeldeinformationen des Geräts | Typisches Netzwerk |
|---|---|---|
| EAP-TLS | Client-Zertifikat und zugehöriger privater Schlüssel | Enterprise-Geräte und über Mobile Device Management verwaltete Geräte |
| EAP-SIM | SIM-Karten-Schlüssel | Mobilfunkanbieter-Abonnenten |
| EAP-AKA | USIM-Schlüssel für Authentifizierung und Schlüsselvereinbarung | Abonnenten-Netzwerke von Mobilfunkanbietern |
| EAP-AKA′ | USIM-Schlüssel mit stärkerer Schlüsselableitung | Mobilfunk-Abonnenten in neueren AKA-Bereitstellungen |
| EAP-TTLS | Benutzername und Passwort innerhalb eines TLS-Tunnels | Personal- oder Gästekonten, die über einen zertifikatsvalidierten Server authentifiziert werden |
Bei EAP-TLS weist das Gerät den Besitz des privaten Schlüssels nach, der seinem Zertifikat zugeordnet ist. Bei SIM-basierten Methoden validiert die Authentifizierungsinfrastruktur des Mobilfunkanbieters die Anmeldeinformationen des Teilnehmers. Bei EAP-TTLS muss der Client das Zertifikat des Authentifizierungsservers validieren, bevor er die inneren Anmeldeinformationen sendet.
Dieser Unterschied ist bei der Beschaffung von Bedeutung. Ein Access Point, der Passpoint unterstützt, stellt nicht sicher, dass jeder Credential-Typ in Ihrer vorgesehenen Besuchergruppe über den gesamten Authentifizierungspfad hinweg funktioniert.
Vertrauen besteht auch zwischen Anbietern
RadSec überträgt RADIUS-Signalisierungen über TLS zwischen der beteiligten Infrastruktur. Mutual TLS ermöglicht den Peers, sich gegenseitig anhand von Zertifikaten zu validieren, sodass die Zertifikatsausstellung, vertrauenswürdige Roots, Erneuerung und Ablauf eine betriebliche Verantwortung erfordern.
Die DNS-basierte RADIUS Peer-Erkennung hilft einem Zugangsanbieter, den passenden Authentifizierungs-Peer für ein Identitäts-Realm zu finden. Dadurch wird vermieden, dass jeder neue Anbieter als Grund für die Neukonfiguration einzelner Access Points angesehen wird, obwohl Routing- und Föderationsrichtlinien die Beziehung weiterhin zulassen müssen.
Vor einem Live-Test sollte ein Techniker das installierte Profil, die angekündigten RCOIs, das Realm-Routing und die unterstützten EAP-Methoden als zusammenhängende Kette überprüfen. Erfassen Sie Client- und Authentifizierungsprotokolle gemeinsam: Ein Gerät, das das Netzwerk nie auswählt, weist einen anderen Fehler auf als eines, dessen Anmeldedaten nach erfolgreicher Erkennung abgelehnt werden.
So validieren Sie einen OpenRoaming-Rollout vor dem Go-Live
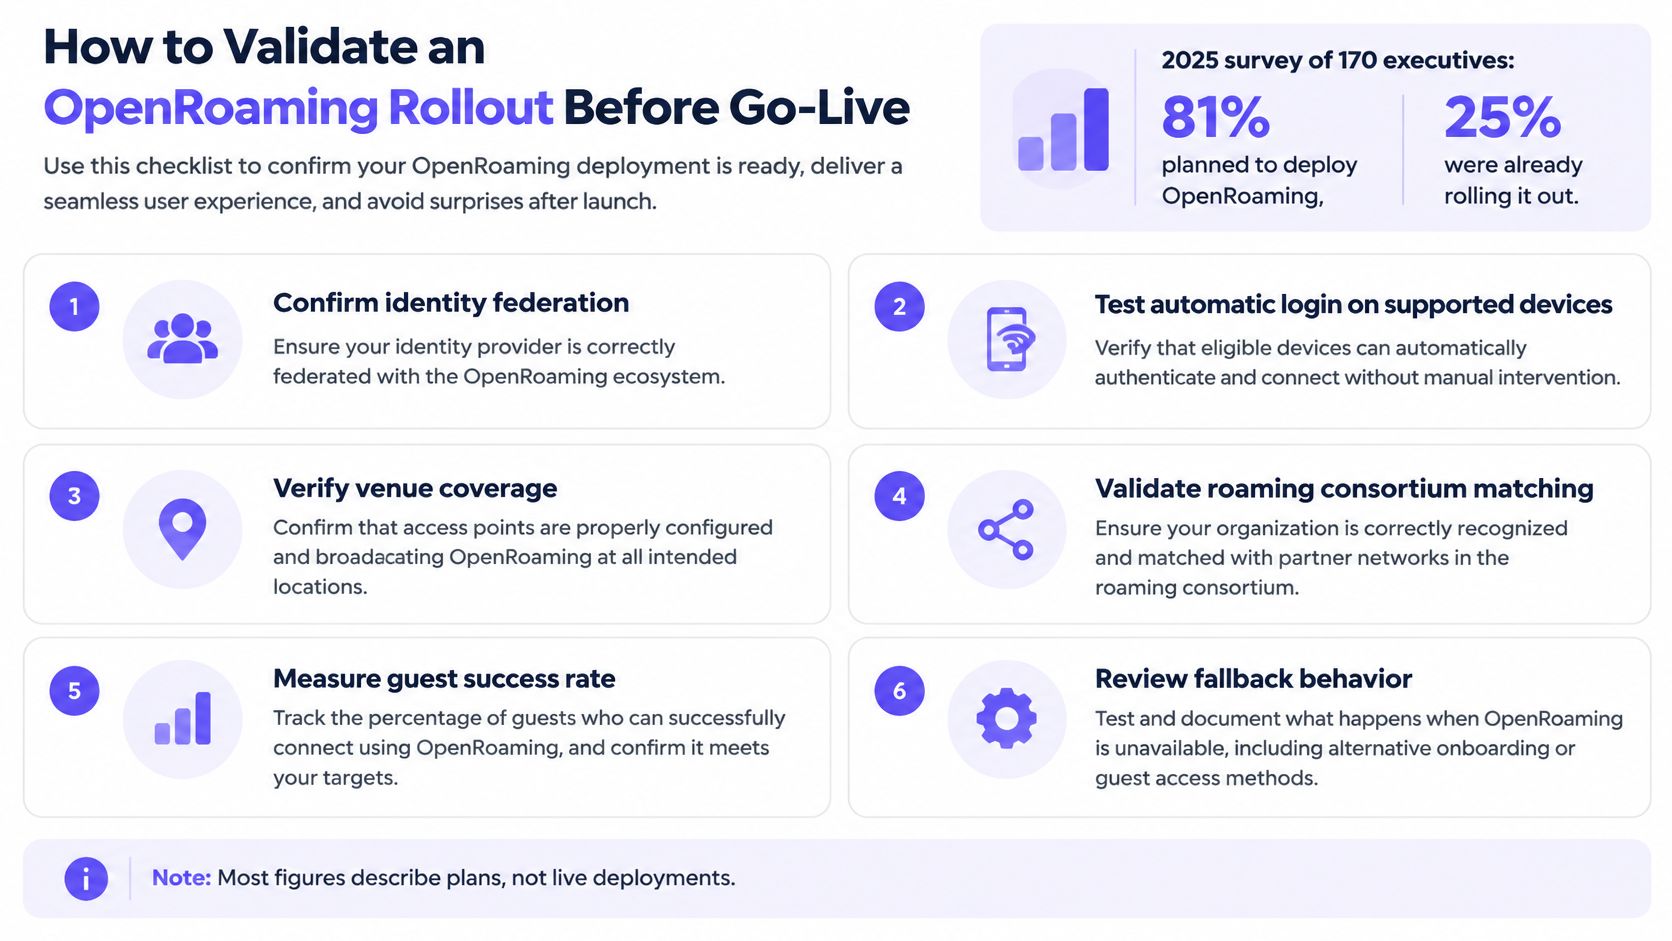
In einer WBA-Umfrage aus dem Jahr 2025 unter 170 Führungskräften der Branche planten 81 % die Einführung von OpenRoaming, während 25 % es bereits ausrollten, laut dem Bericht von CDG über die WBA-Umfrage. Das sind Planungs- und Rollout-Kennzahlen, kein Beweis dafür, dass sich ein bestimmter Besucher an Ihrem Standort verbinden kann.
Nutzen Sie eine Bereitschafts-Checkliste, um die Zusage einer kompatiblen Infrastruktur in einen getesteten Benutzerprozess zu verwandeln.
Testen Sie die vollständige Authentifizierungskette
- Teilnahme an der Föderation bestätigen. Identifizieren Sie, wer die Anmeldedaten ausstellt und wie der Standort diesem Anbieter vertraut. Erfassen Sie den Support-Verantwortlichen auf beiden Seiten.
- Reale Client-Profile testen. Verwenden Sie die Gerätefamilien, die an Ihrem Standort genutzt werden, einschließlich eines unverwalteten Besuchergeräts anstelle von ausschließlich einem vorbereiteten Laptop eines Technikers.
- RCOI- und Realm-Abgleich überprüfen. Vergleichen Sie Ankündigungen und Routing mit der Konfiguration des Anbieters, damit eine Discovery-Abweichung nicht fälschlicherweise als falsches Passwort interpretiert wird.
- Zertifikatsketten und Ablaufdaten prüfen. Überprüfen Sie das Client-seitige Authentifizierungsvertrauen und das RadSec-Peer-Vertrauen separat.
- Peer-Discovery validieren. Bestätigen Sie, dass die DNS-basierte Discovery die vorgesehene Authentifizierungsinfrastruktur erreicht.
- Den bevorzugten Pfad absichtlich unterbrechen. Testen Sie einen nicht verfügbaren Anbieter und ein nicht unterstütztes Profil. Bestätigen Sie anschließend, dass der Besucher die Portal-Alternative finden und nutzen kann.
- Richtlinien und Messung überprüfen. Bestätigen Sie VLAN-Platzierung, Isolierung und Accounting über Betreiber hinweg, einschließlich dessen, was Ihre Guest Analytics erfassen können.
- Widerruf durchspielen. Deaktivieren Sie die Anmeldedaten eines verlorenen Geräts und testen Sie sowohl die spätere Authentifizierung als auch die Handhabung einer bestehenden Sitzung.
Eine nützliche Testdisziplin besteht darin, die Relevanz von Tests über bestandene Ergebnisse hinaus zu bewerten, wie von 99tests beschrieben. Eine erfolgreiche Verbindung über ein vorkonfiguriertes Test-Smartphone beweist noch nicht, dass der Registrierungsprozess für Ihre Zielbesucher funktioniert.
Legen Sie ein explizites Freigabekriterium fest
Machen Sie die Authentifizierungsabhängigkeiten zum Bestandteil Ihres WiFi Netzwerkdesigns und nicht zu einem nachträglichen Einfall im Rahmen der Funkabdeckung. Verfolgen Sie Fehler über Client, Access Point, RADIUS und Identitätsanbieter hinweg.
Newcastle betreibt das weltweit erste stadtweite OpenRoaming-Netzwerk auf Basis von Purple, und wir sind ein zertifizierter WBA-Identity-Broker. Diese Referenzen ersetzen jedoch keine Abnahmeprüfungen auf Standortebene.
Go oder No-Go: Fordern Sie, dass die Prüfungen für Discovery, Trust, Authentifizierung und Fallback auf unterschiedlichen Gerätefamilien erfolgreich verlaufen, bevor Sie die Entfernung des Portals für eine definierte Zielgruppe in Betracht ziehen.
Datenschutz-Kompromisse beim automatischen Zugang
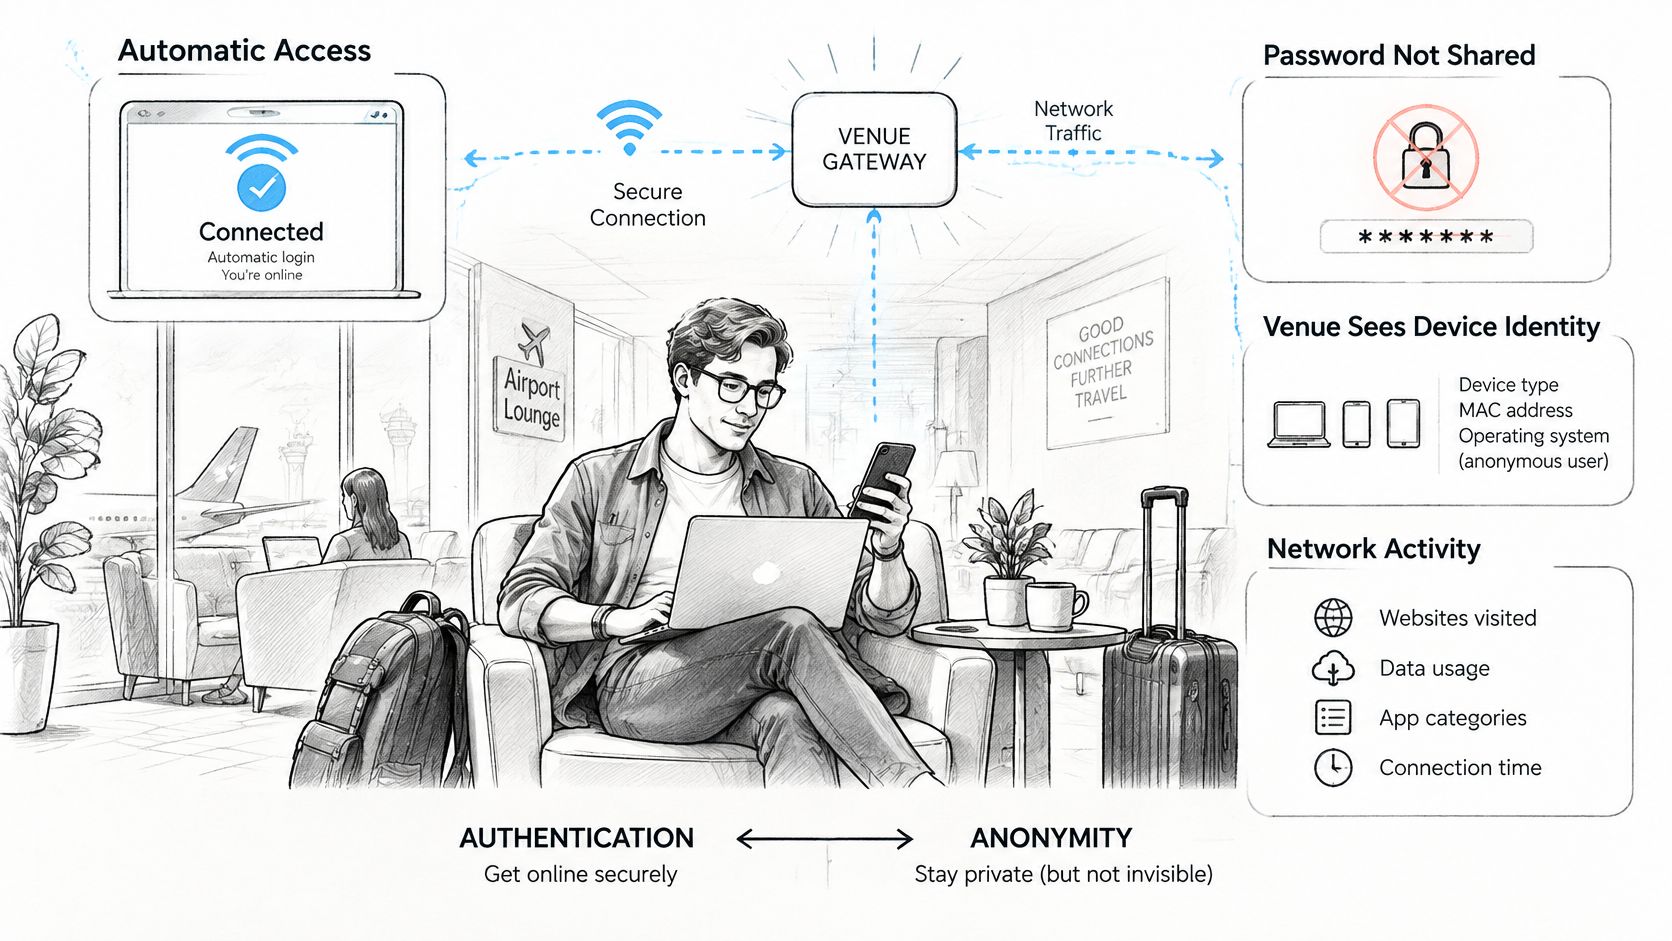
Sichere Authentifizierung bedeutet nicht anonyme Nutzung. Ein Gerät kann eine Verbindung herstellen, ohne dass ein Name in ein Portal eingegeben werden muss, während dennoch Datensätze erzeugt werden, die es von anderen Geräten unterscheiden und einem Standort zuordnen.
Westermos Ankündigung der OpenRoaming-Zertifizierung bietet Kontext für die durch Identitätsanbieter vermittelte Authentifizierung und dauerhafte Identifikatoren. Die praktische Frage für einen Veranstaltungsort ist nicht, ob der Zugriff verschlüsselt ist. Sie lautet: Wer kann welche Identifikatoren zu welchem Zweck und für wie lange einsehen.
Eine automatische Verbindung mag für den Besucher unspektakulär wirken, selbst wenn im Hintergrund mehrere Organisationen beteiligt sind.
Authentifizierung und Anonymität beantworten unterschiedliche Fragen
Der Identitätsanbieter kann eine Person authentifizieren, ohne dem Veranstaltungsort deren Passwort mitzuteilen. Der Veranstaltungsort kann dennoch Informationen erhalten, die für die Autorisierung des Zugriffs, die Zuweisung von Richtlinien, die Abrechnung einer Sitzung oder die Untersuchung von Missbrauch erforderlich sind.
Je nach Anbieter, Netzwerk, Vereinbarung und anwendbarem Recht können die Datensätze Authentifizierungsereignisse, Abrechnungsdaten, Geräteidentifikatoren, Standortinformationen oder pseudonyme Identifikatoren enthalten. Ein Pseudonym ist nicht automatisch anonym: Eine Organisation kann in der Lage sein, wiederholte Sitzungen zu verknüpfen oder diesen Identifikator mit einem Konto zu verbinden.
Stellen Sie sich einen Stadionbesucher vor, dessen Zugang nur für eine bestimmte Veranstaltung vorgesehen ist. Der Betreiber sollte festlegen, welche Verbindungsdatensätze im Anschluss verbleiben und warum. Betrachten Sie einen nützlichen Zugangs-Credential für ein Event nicht als Erlaubnis, eine unbefristete Anwesenheitshistorie aufzubauen.
Das verwaltete Gerät eines Mitarbeiters stellt einen anderen Fall dar. Seine Anmeldedaten können während des gesamten Beschäftigungsverhältnisses aktiv bleiben, was jedoch nicht rechtfertigt, jede standortbezogene Sitzung über denselben Zeitraum zu speichern. Die Gültigkeit von Anmeldedaten, die Aufbewahrung von Sicherheitsprotokollen und die Speicherung von Engagement-Daten erfordern getrennte Entscheidungen.
Das Video bietet eine zusätzliche Möglichkeit, Stakeholdern die automatische Konnektivität zu erklären.
Machen Sie den Datenfluss überprüfbar
Nehmen Sie diese Fragen in die Überprüfung Ihrer Gästenetzwerk-Sicherheit auf:
- Offenlegung des Identitätsanbieters. Benennen Sie die beteiligten Organisationen und erläutern Sie, welche Daten die einzelnen Parteien erhalten, einschließlich jeglicher grenzüberschreitender Verarbeitung.
- Zertifikatsvalidierung. Erfassen Sie, wer Eigentümer der Vertrauenseinstellungen ist und wie Änderungen überprüft werden.
- Pseudonyme Identifikatoren. Legen Sie fest, ob diese dauerhaft bestehen, wer sie auflösen kann und ob separate Datensätze verknüpft werden können.
- Abrechnungs- und Datenerfassungsaufzeichnungen. Spezifizieren Sie die erfassten Felder sowie die Personen mit Zugriffs- oder Exportrechten.
- Aufbewahrungsfristen. Weisen Sie jeder Datensatzkategorie, einschließlich Sicherungen, einen Zweck und eine Löschregel zu.
- Benutzerhinweise und Einwählung/Einwilligung. Bestimmen Sie die Rollen der Verantwortlichen, die relevante Verarbeitungsgrundlage sowie die Art und Weise, wie Minderjährige, Mitarbeiter, Bewohner und Besucher informiert werden.
- Sofortige Sperrung von Anmeldeinformationen. Bieten Sie Benutzern einen klaren Meldeweg für verlorene Geräte und Betreibern eine getestete Maßnahme.
Einwilligung ist kein universeller Ersatz für die Bestimmung der angemessenen Rechtsgrundlage, und eine versteckte Datenschutzseite ist keine eindeutige Benachrichtigung. Lassen Sie die Datenschutz- und Rechtsverantwortlichen den tatsächlichen Ablauf prüfen, anstatt eine generische Beschreibung von sicherem WiFi.
Ein datensparsamer Zugriff ist eine Designentscheidung. Eine automatische Anmeldung allein reicht dafür nicht aus.
Bestätigen Sie Ihren Pilotprojekt-Plan vor dem Ersetzen von Gäste-Portalen
Starten Sie mit einem begrenzten Pilotprojekt, nachdem die technischen Abnahmeprüfungen in einer kontrollierten Umgebung erfolgreich abgeschlossen wurden. Wählen Sie einen Standort, an dem Sie sowohl wiederkehrende Benutzer als auch Personen ohne bestehendes Profil beobachten können.
Legen Sie für die Testphase eine messbare Entscheidungsgrundlage fest
- Wählen Sie einen repräsentativen Standort. Binden Sie Empfangs- oder Veranstaltungs-Personal in den Test ein, damit dieses über unklare Registrierungs- und Fallback-Anweisungen berichten kann.
- Behalten Sie den bestehenden Gäste-Zugang bei. Sorgen Sie dafür, dass dessen Netzwerkname und Anleitungen für Besucher außerhalb des Pilotversuchs leicht zu finden sind.
- Registrieren Sie eine definierte Gruppe. Beginnen Sie mit verwalteten Mitarbeitergeräten und wiederkehrenden Gästen, deren Profilberechtigung Sie überprüfen können.
- Messen Sie das Nutzungserlebnis bei der Ankunft. Erfassen Sie den Verbindungserfolg beim ersten Versuch, Authentifizierungsfehler und wie oft berechtigte Nutzer dennoch das Portal benötigen. Trennen Sie Erkennungsfehler von der Ablehnung von Anmeldedaten.
- Dokumentieren Sie die Datenflüsse. Genehmigen Sie Aufbewahrungsfristen, Hinweise, Zugriffsrechte und das Vorgehen bei verlorenen Geräten, bevor Sie die Gruppe erweitern.
- Erweitern Sie anhand von Akzeptanzkriterien. Vereinbaren Sie vor der Auswertung der Ergebnisse, was als Erfolg gilt, und halten Sie eine zuständige Person für einen Rollback bereit.
Messen Sie den Erfolg nicht allein am Fehlen eines Portals. Ein Gerät, das sich mit dem falschen VLAN verbindet oder bei dem der Besucher keine Ausweichoption findet, hat den Test nicht bestanden.
Bewerten Sie den Dienst anhand desselben Tests
Wenn Sie unseren Service evaluieren: Purple Access unterstützt Passpoint sowie OpenRoaming, und unsere kostenlose Connect-Lizenz beinhaltet das Gäste-Portal und kostenloses OpenRoaming. Wiederkehrende Gäste nutzen bei ihrer Rückkehr ein Profil auf dem sicheren Netzwerk ohne Portal. Dieses Profil funktioniert an jedem Standort, an dem es ausgeführt wird. Testen Sie dieses Verhalten mit Ihrem Geräte-Mix und bestätigen Sie die Lizenzierung sowie die Preise für alle zusätzlichen Funktionen, bevor Sie diese in den Rollout aufnehmen.
Der stärkste Grund für die Umstellung ist eine nachgewiesene Verbesserung für eine bestimmte Zielgruppe, nicht die Verfügbarkeit einer neuen Access-Point-Einstellung. Halten Sie den Pilotversuch auf die Personen fokussiert, deren Verbindungsprozess Sie nachhaltig verbessern können.
Welche Besuchergruppe verliert heute am meisten Zeit am Portal, und lässt sich dieses Problem für diese Gruppe durch ein Profil lösen?
Purple Access bietet ein Gäste-Portal zusammen mit Passpoint und OpenRoaming, sodass Sie den automatischen Zugriff testen können, ohne den Pfad zu entfernen, den andere Besucher weiterhin benötigen. Besuchen Sie Purple Access, um die Connect-Lizenz zu erkunden und einen Pilotversuch zu besprechen, der Profilregistrierung, identitätsbasierte Richtlinien und Fallback auf Ihren bestehenden Access Points abdeckt.


