
8 riesgos de seguridad de las políticas BYOD y cómo mitigarlos
Published
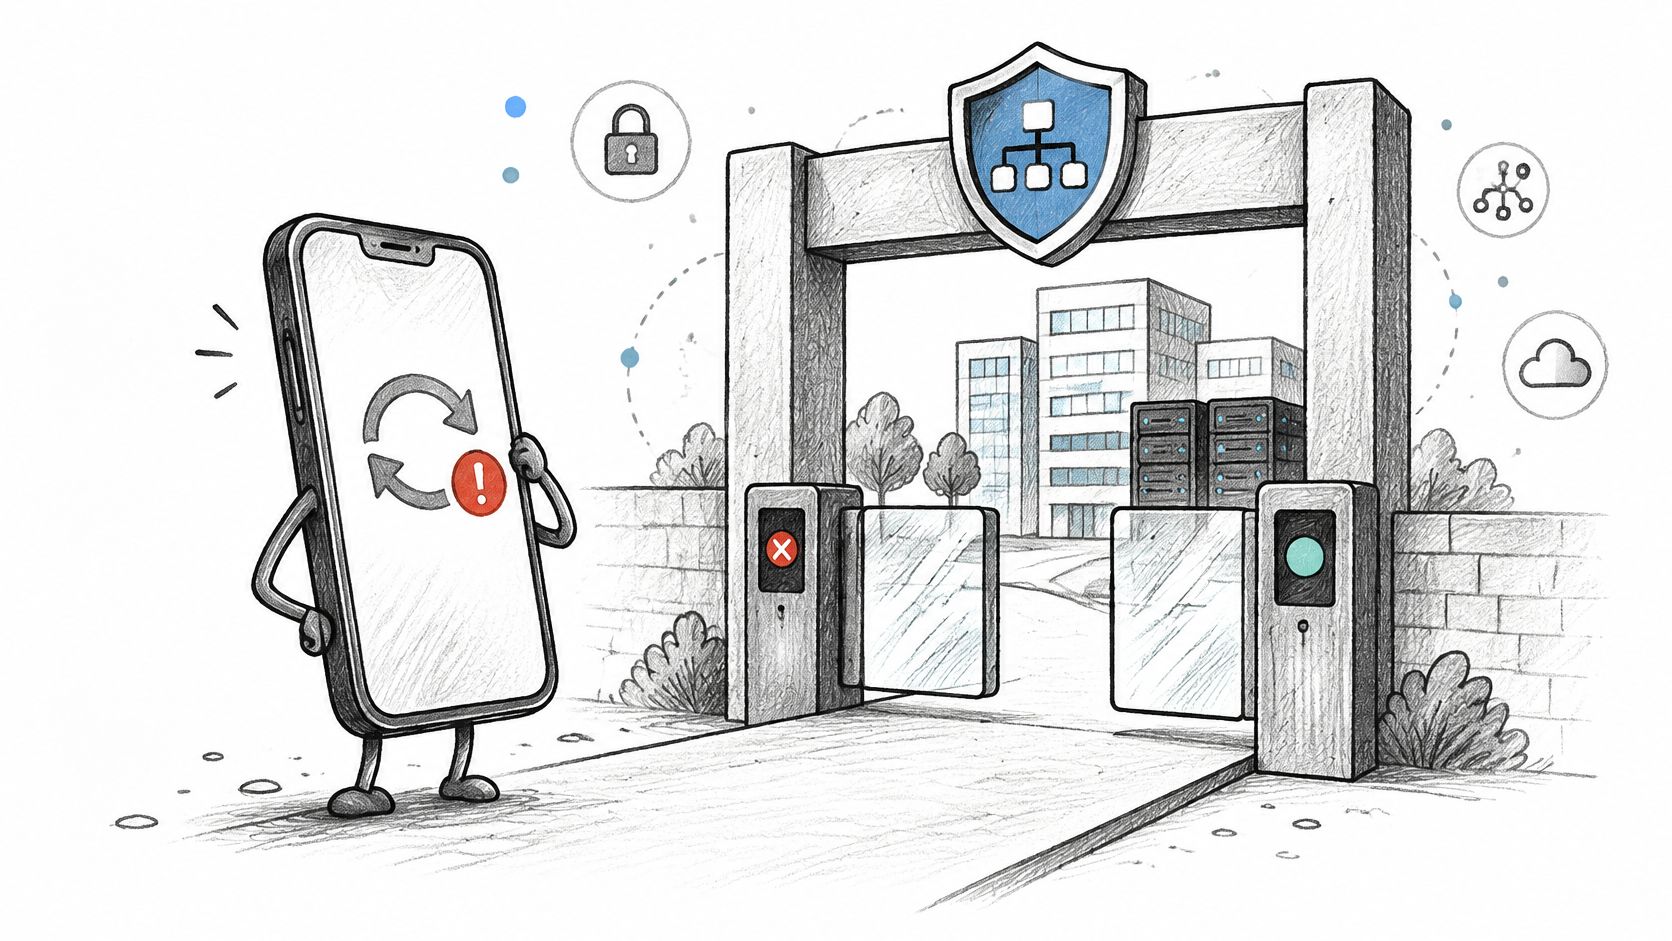
El teléfono de un empleado se conecta a la red WiFi del recinto un lunes con una contraseña del personal guardada, una sesión activa del sistema de reservas y una aplicación instalada desde fuera de la tienda oficial de aplicaciones. El teléfono está dos versiones por detrás en su sistema operativo. Si la autenticación le permite acceder a una red que también llega a las cajas, las cámaras o los controladores de accesos, los hábitos de actualización de su propietario se convierten en un riesgo de seguridad operativa.
La seguridad de BYOD es un problema de admisión. Puede que la organización no controle las actualizaciones del teléfono ni quién lo utiliza, pero sí puede controlar la identidad presentada en el momento de la conexión, la credencial emitida, la red a la que el dispositivo puede acceder y si se deniega la conexión ante una comprobación de estado fallida antes de que pase el tráfico.
Para los operadores con múltiples sedes, cada uno de los siguientes riesgos se asocia con un control de red que puede configurarse y justificarse: identidad, un certificado o clave individual, asignación de VLAN, una comprobación de estado o filtrado. El equilibrio es pragmático: unos controles más estrictos reducen la exposición, pero los dispositivos que no puedan cumplirlos necesitarán una vía de acceso independiente y restringida. La mayor parte del trabajo consiste en la configuración de políticas y de red, no en sustituir puntos de acceso. Si desea obtener una perspectiva más amplia sobre el entorno de trabajo antes de intervenir en la WLAN, cómo aborda TekRecruiter la seguridad en el puesto de trabajo resulta un recurso complementario de gran utilidad. Después, empiece por el punto de conexión.
Índice de contenidos
- 1. Dispositivos personales no gestionados y sin parches
- 2. Fuga de datos por mezclar información laboral y personal
- 3. Credenciales débiles y compartidas en dispositivos personales
- 4. Puntos de acceso no autorizados e interceptación de WiFi
- 5. Movimiento lateral desde redes planas o mal segmentadas
- 6. Pérdida o robo de dispositivos sin borrado remoto
- 7. Aplicaciones maliciosas, descargadas externamente y con jailbreak
- 8. Conflictos de privacidad, monitorización y cumplimiento normativo
- Comparativa de los ocho riesgos de BYOD según causa, exposición y control principal
- Su secuencia de refuerzo de BYOD antes de que se conecte el siguiente dispositivo
1. Dispositivos personales no gestionados y sin parches de seguridad
Los smartphones, tabletas y ordenadores portátiles personales no suelen estar actualizados, vienen sin cifrado de disco y nunca figuran en el mismo inventario que un portátil corporativo. Un teléfono sin actualizar que se asocia al SSID del personal supone un punto de entrada que usted no puede parchear por sí mismo, y a menudo no podrá verificar su estado antes de autorizar el acceso.
La magnitud del problema ya no se limita a un mero inconveniente en una sola sede. El informe 2025 Data Breach Investigations Report de Verizon analizó más de 22 000 incidentes de seguridad y 12 000 brechas confirmadas en todo el mundo entre el 1 de noviembre de 2023 y el 31 de octubre de 2024; entre los patrones identificados destacan el uso indebido de credenciales, la ingeniería social, la explotación de vulnerabilidades, los riesgos asociados a terceros y el ransomware. Los dispositivos personales se han convertido en puntos de acceso habituales y, en un modelo BYOD, usted puede controlar la autenticación mientras que el propietario controla las actualizaciones del sistema operativo, las copias de seguridad y quién más utiliza el teléfono.
Un teléfono de los puestos de comida de un estadio con iOS desactualizado dos versiones atrás es el ejemplo práctico. Pasa una contraseña compartida y, a continuación, se ubica en el mismo dominio de difusión que la caja VLAN porque nadie condicionó la conexión a la versión o al cifrado. Se descubre durante un incidente, no durante la incorporación.
Lo que debe aplicar antes de que exista el certificado
Exigir la propiedad total del dispositivo es un objetivo erróneo en un teléfono personal. Las políticas de cumplimiento normativo de Microsoft Intune y las de Jamf pueden bloquear la WiFi y el correo hasta que el sistema operativo y el cifrado cumplan ciertos requisitos. Los perfiles de trabajo de Android Enterprise y Apple User Enrollment le permiten exigir un bloqueo de pantalla y una versión mínima del sistema operativo sin tener que controlar todo el terminal. Yo no emitiría un certificado EAP-TLS ni una clave xPSK hasta que se supere esa comprobación. La autenticación de WiFi basada en certificados es lo que convierte una petición de «actualice, por favor» en un intento de conexión que el servidor RADIUS puede rechazar.
Regla práctica: Defina por escrito el requisito mínimo de sistema operativo y cifrado, aplíquelo mediante MDM y solo entonces proporcione la credencial que permite acceder a la SSID segura.
Los dispositivos no conformes o no registrados no deben compartir accesibilidad con los endpoints gestionados. La asignación de VLAN basada en la identidad los sitúa en un segmento exclusivo para internet. Publique la fecha límite de actualización y una guía de autoservicio en dos pasos para que el servicio de soporte técnico no sea el proceso de parcheo. El coste de soporte es real: recibirá llamadas de usuarios que no querrán actualizar. Dicho coste es inferior al de considerar cada teléfono personal como un endpoint de confianza.
2. Fuga de datos por mezcla de información laboral y personal
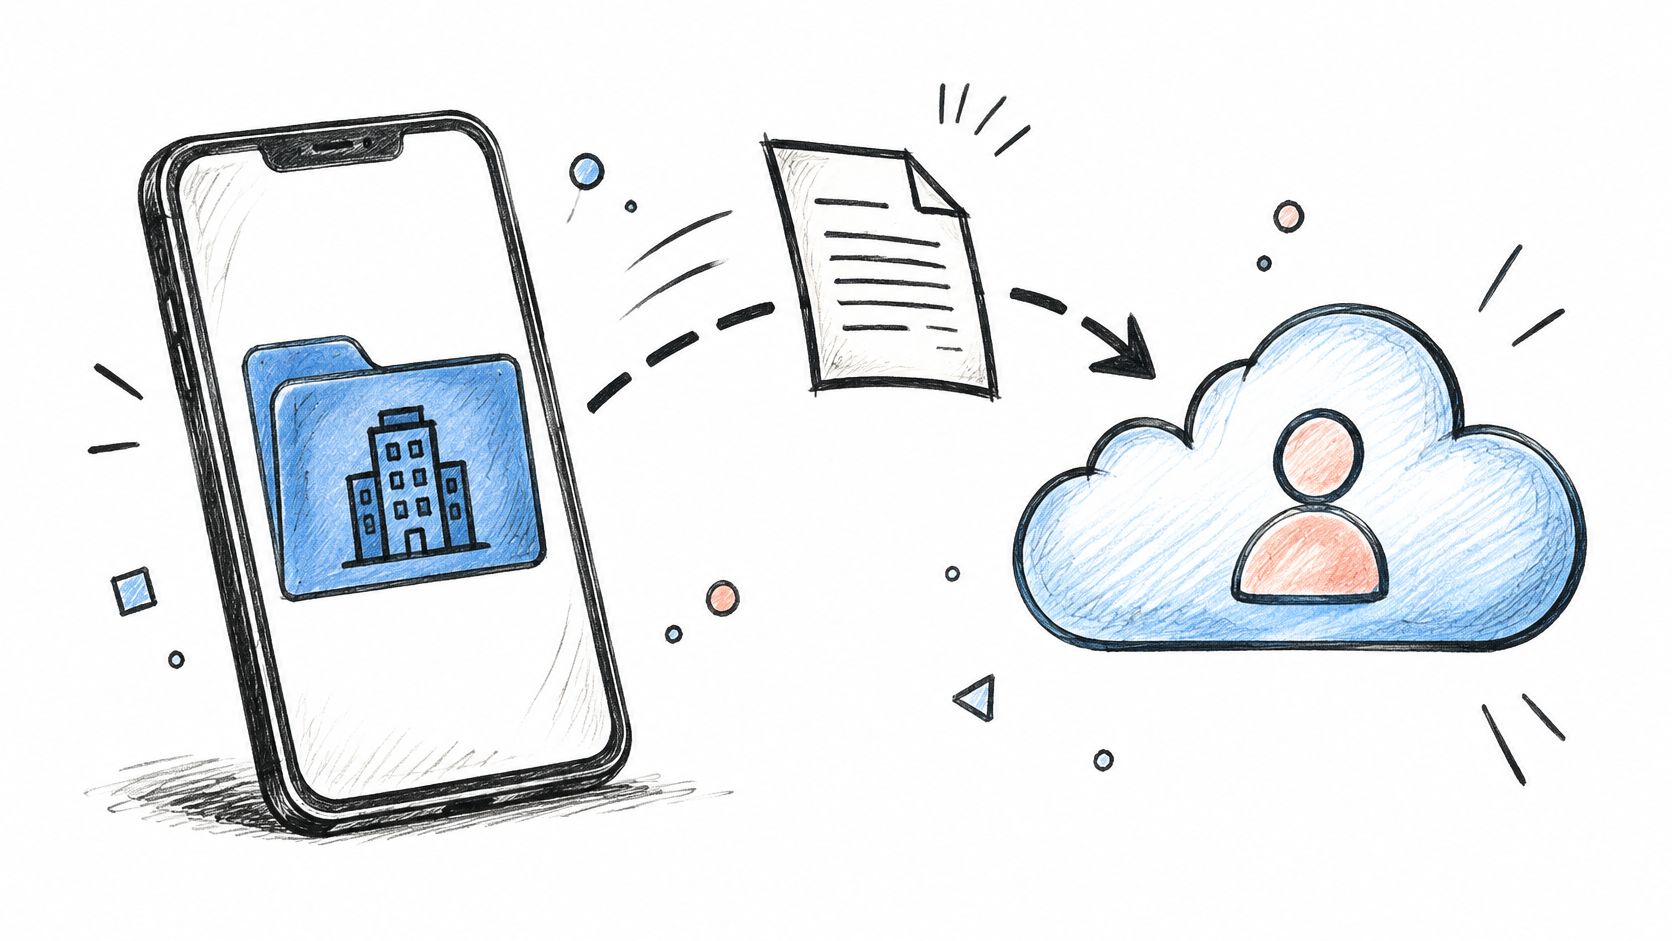
Un encargado de turno guarda la auditoría nocturna en una carpeta personal de Drive para terminarla en el tren. La carpeta se sincroniza con un PC doméstico fuera del control de la organización. Si la auditoría contiene datos de los huéspedes, estos pueden permanecer allí tras la marcha del encargado, sin una forma fiable de encontrar o eliminar la copia.
El resumen ejecutivo del DBIR 2025 de Verizon reveló que el 46 % de los sistemas comprometidos que contenían credenciales corporativas eran sistemas no gestionados que albergaban credenciales tanto personales como de trabajo, un patrón que asocia de forma más plausible con BYOD o dispositivos corporativos utilizados fuera de la política establecida. Un inventario de endpoints no puede mostrar qué perfil de navegador, almacén de contraseñas o aplicación personal contiene un inicio de sesión corporativo.
Separe los datos y limite el borrado
Los perfiles de trabajo de Android Enterprise y iOS User Enrollment mantienen las aplicaciones corporativas en un área gestionada. Un borrado selectivo puede eliminar los datos de trabajo sin borrar las fotos personales. Las políticas de protección de aplicaciones de Intune pueden bloquear la acción de copiar y pegar, e impedir que los documentos de trabajo se compartan con aplicaciones no gestionadas. Configure las aplicaciones gestionadas para mantener los archivos corporativos en el entorno laboral y, a continuación, especifique con claridad en la política de uso aceptable qué puede ver la organización y qué no borrará.
El control de la red reside en el acceso a nivel de aplicación, no en un acceso amplio a la LAN. Un teléfono que necesita correo y una aplicación de turnos no debería tener acceso también a recursos compartidos de archivos, cámaras o al servidor de gestión inmobiliaria. Para obtener una perspectiva relacionada sobre el tratamiento de datos durante las transacciones, consulte la guía de seguridad de datos de M&A de Bizbe. Registre la identidad del usuario, el identificador del dispositivo y las aplicaciones que el dispositivo está autorizado a utilizar. Esos registros pueden servir como prueba del acceso y de la eliminación de los datos de trabajo sin inspeccionar las fotos personales.
3. Credenciales compartidas y débiles en dispositivos personales
Una única frase de contraseña de WPA2 en una pizarra no es una credencial. Es un secreto de grupo. Un teléfono perdido, un empleado que deja la empresa o un navegador que ha guardado la clave compromete a todos los dispositivos que la utilicen, y no podrá determinar quién se conectó a las 02:14. Los inicios de sesión guardados en el navegador y las contraseñas reutilizadas generan el mismo fallo en el ámbito de la identidad.
El robo o compromiso de credenciales estuvo implicado en el 16 % de las brechas de seguridad analizadas en el informe Cost of a Data Breach 2024 de IBM, convirtiéndose en el vector de ataque inicial más común en dicho estudio. Esos incidentes supusieron un coste medio de 4,81 millones de USD y se tardó una media de 292 días en identificarlos y contenerlos, el plazo más prolongado registrado para cualquier vector de ataque inicial. El mismo conjunto de investigaciones de IBM también ha documentado una elevada reutilización de contraseñas entre cuentas. Un token sustraído de un teléfono personal se reutiliza en el correo, la VPN y la aplicación del establecimiento, y permanece sin detectar durante meses.
Las claves precompartidas (PSK) suspenden la auditoría y fallan ante un incidente al mismo tiempo. No es posible revocar el acceso a una sola persona sin tener que cambiar la clave a todos los que aún deben cubrir el turno.
El requisito 2.3.2 de PCI DSS v4.0.1 exige que las claves inalámbricas se modifiquen cuando cualquier persona que las conozca abandone la organización. Una clave compartida hace que esto resulte inviable en la planta de un hotel o en el pasillo de servicio de un centro comercial. El control que resuelve esta no conformidad son las credenciales por entidad.
Sustituya el secreto compartido y, a continuación, registre la revocación
- Personal: migre a los usuarios de confianza a 802.1X con certificados EAP-TLS desde el MDM. En qué consiste la autenticación 802.1X: es la vinculación que puede deshabilitar con la cuenta del directorio, no con un cambio de contraseña a la 1:00.
- Dispositivos personales e IoT: emita xPSK con una clave única por dispositivo, inquilino o concesión, vinculada a una VLAN. Una baja revoca una clave.
- Portales de incorporación: exija MFA resistente al phishing, llaves de paso (passkeys) o credenciales respaldadas por hardware en cualquier inicio de sesión de SSO o portal cautivo que conceda acceso a la red. Un gestor de contraseñas empresarial es la forma de evitar que la misma frase de contraseña conviva en el navegador personal y en la aplicación de trabajo.
- Evidencias: registre la identidad, el identificador del dispositivo, el método de autenticación, el segmento asignado y el estado de revocación. Revise las bajas el mismo día en que se cierre la cuenta del directorio.
El sector hotelero y residencial ya aplica esto para los huéspedes y residentes. La clave de un inquilino caduca con el contrato de arrendamiento. El personal no debería tener un modelo de acceso peor que el de las personas que alquilan las habitaciones.
4. Puntos de acceso no autorizados e WiFiintercepciones de tráfico
El teléfono de un empleado se conecta a una red WiFi de aspecto familiar durante un evento concurrido. Si un atacante ha clonado el SSID del recinto, el teléfono podría conectarse a ese punto de acceso no autorizado y exponer el tráfico a su interceptación. Un portal cautivo que parezca legítimo también puede engañar al usuario para que entregue sus credenciales o su sesión.
Los fallos de KRACK de 2017 demostraron que las vulnerabilidades en el protocolo de enlace WPA2 podrían permitir el descifrado del tráfico o la inyección de paquetes en dispositivos afectados no parcheados. El riesgo operativo se concentra en los teléfonos que se conectan a redes automáticamente y en los usuarios que aceptan avisos de certificados inesperados.
Un teléfono de recepción que se conecta a una red clonada que simula ser el SSID del personal puede poner en riesgo el acceso al sistema de reservas. Forme a los empleados para que se detengan ante una advertencia inesperada sobre certificados y proporcióneles una red segura donde la autenticación verifique la red en lugar de confiar en su nombre.
Vea la demostración práctica a continuación para comprobar cómo un punto de acceso no autorizado (evil twin) puede suplantar a un punto de acceso legítimo.
Deje de confiar en la cadena SSID
Passpoint y OpenRoaming admiten el acceso seguro de invitados sin necesidad de un portal cautivo. Para el personal y otros usuarios de confianza, los certificados EAP-TLS proporcionan autenticación de red en el momento de la conexión. Purple Access admite Passpoint y OpenRoaming en su red Secure, junto con certificados EAP-TLS distribuidos mediante un MDM.
Mantenga actualizado el firmware de los puntos de acceso y supervise la presencia de puntos de acceso inesperados que anuncien su SSID, especialmente durante eventos en los que puedan aparecer radios temporales. Estos controles reducen la exposición a radios no autorizadas, pero no sustituyen a la formación de los usuarios: un aviso de certificado inesperado debería detener la conexión, no invitar a hacer clic.
El nombre de una red de invitados es público por definición. El control que realmente importa es si el dispositivo puede autenticar la red y si el acceso se concede en función de una identidad de confianza, no de un SSID conocido.
5. Movimiento lateral desde redes planas o con una segmentación deficiente
Un dispositivo personal comprometido es un escáner con una asociación válida. En una red plana puede ver los terminales de punto de venta, las cámaras, los controladores del edificio y el servidor que utiliza el encargado del turno de noche para procesar reembolsos con tarjeta. Los recintos para eventos y los inmuebles residenciales multifamiliares son los entornos más vulnerables a esto, ya que los invitados, los residentes, el personal y los dispositivos IoT ya comparten los mismos armarios de comunicaciones y, a menudo, la misma VLAN.
La intrusión en Target en 2013 sigue siendo el caso de referencia que los operadores explican, aunque no se tratara de BYOD. Los atacantes utilizaron credenciales robadas a un proveedor de climatización (HVAC) y se desplazaron lateralmente hacia los sistemas de pago porque esas redes no estaban aisladas. Los hoteles y estadios que todavía conectan el tráfico del WiFi para invitados con el de las cajas registradoras y las cámaras están repitiendo la misma topología, pero con un endpoint más vulnerable.
Defina los roles antes de añadir SSID
Trace el mapa en una página por inmueble. Los invitados, el personal, los terminales de punto de venta, las cámaras, los residentes y los sensores reciben cada uno una VLAN. RADIUS asigna la VLAN a partir de la identidad o de la clase de dispositivo, de modo que un teléfono no acabe en el segmento de las cajas porque alguien seleccionó con prisas el SSID incorrecto. La segmentación de VLAN es el control que se puede comprobar, no un diagrama que se queda en una diapositiva.
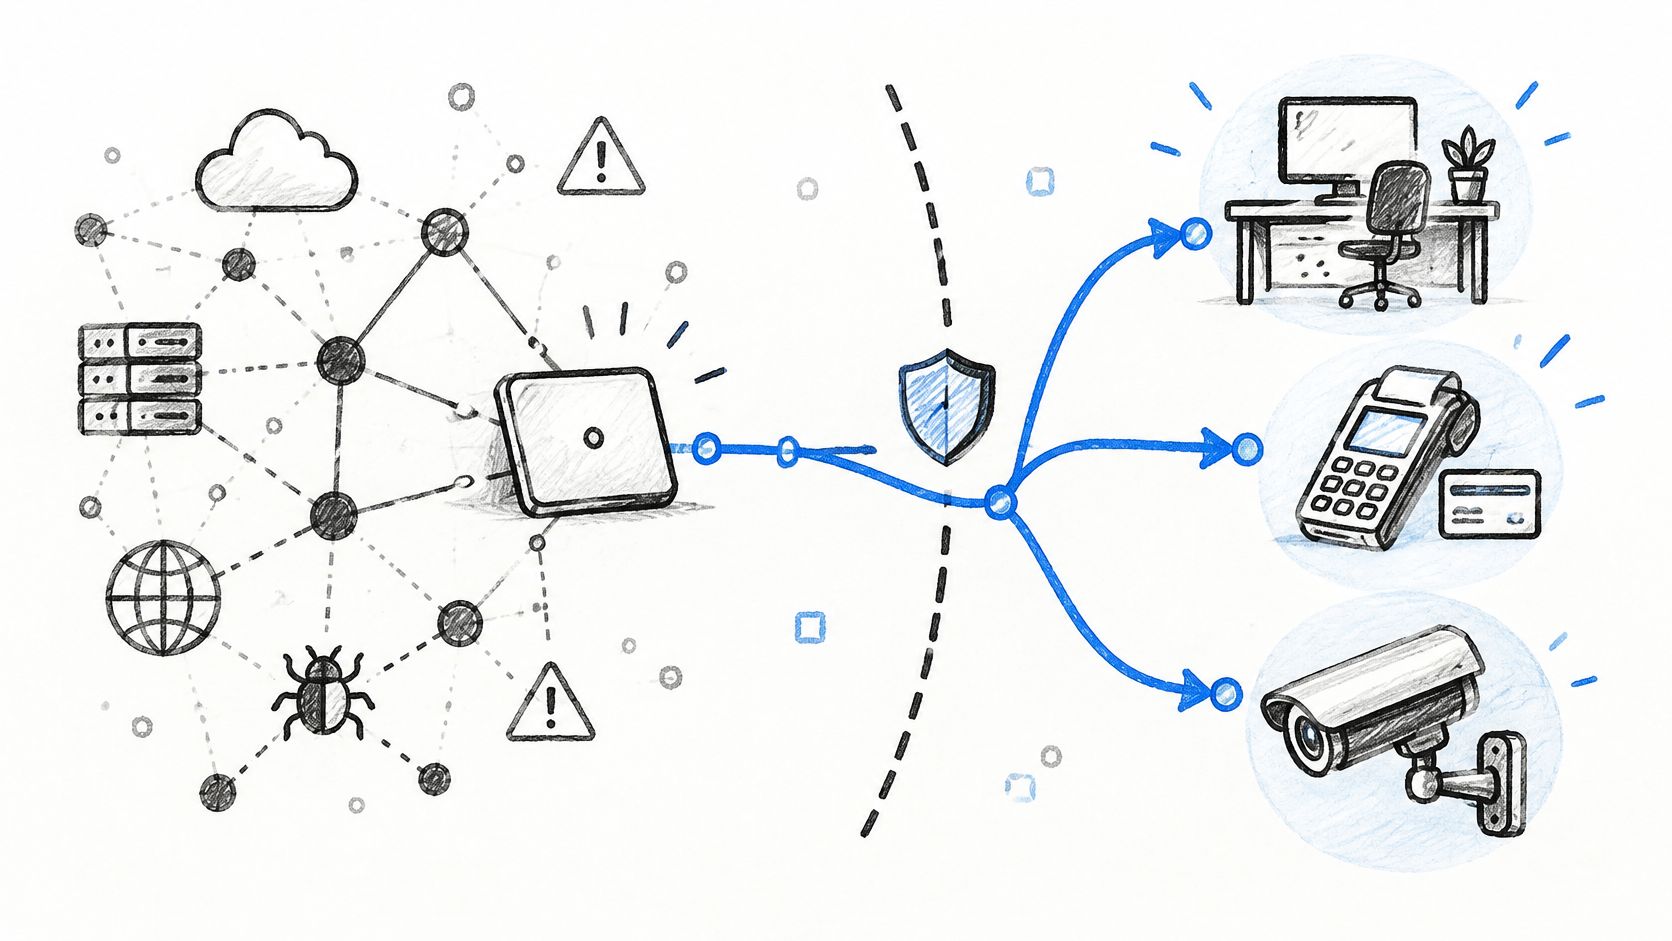
Ejecute un escaneo interno desde un teléfono de prueba BYOD tras cada migración. Si ese teléfono puede acceder a una cámara, una cerradura o un terminal de pago VLAN, la segmentación ha fallado, con independencia de lo que indique el documento de diseño. El mínimo privilegio en la Capa 2 resulta más económico que explicar un movimiento lateral a una marca de tarjetas. La contrapartida en términos de soporte radica en ámbitos DHCP adicionales y reglas de firewall entre VLAN. Asuma este coste una sola vez por plantilla de sitio y luego clónela. No acepte una red plana solo porque a un integrador le resulte molesto el enrutamiento inter-VLAN.
6. Pérdida o robo de dispositivos sin borrado remoto
Los teléfonos se mueven en bolsillos, vehículos de transporte con conductor y bares de hoteles. Un portátil corporativo suele permanecer en una bolsa o asegurado con un cable de seguridad. Un teléfono personal, no. Si contiene un perfil de VPN, una credencial de WiFi, una sesión de correo electrónico o archivos en caché, quien lo recoja heredará ese acceso hasta que usted lo revoque. Sin registro previo, no podrá localizarlo, bloquearlo ni borrarlo, y un retraso en la notificación prolonga la exposición al riesgo.
La pérdida de hardware es una realidad, y no es el incidente que la mayoría de los partners detectan primero. En una encuesta realizada a 319 MSP estadounidenses, el 55 % había presenciado al menos un incidente de seguridad relacionado con BYOD en los últimos 24 meses, y un 16 % notificó una filtración de datos confirmada, según el informe de Aura patrocinado por CRN sobre la oportunidad de BYOD. Entre los MSP que habían sufrido un incidente, el robo de credenciales o el compromiso de cuentas fue el más habitual, con un 45 %; el compromiso del correo electrónico o de la mensajería le siguió con un 42 %; el malware, con un 40 %; y los dispositivos perdidos o robados se situaron en último lugar, con un 29 %. La muestra corresponde a observaciones de MSP, no a un censo empresarial mundial, por lo que debe tomarse como una tendencia. Y esa tendencia indica que el borrado no es el eje central del programa. Lo es la revocación.
El teléfono de un empleado de limpieza olvidado en una bandeja del servicio de habitaciones es el típico incidente cotidiano. Contiene un pase WiFi para la red WiFi del personal (SSID) y un token de correo. No recuperará el terminal antes del siguiente turno.
Revoque la credencial de red en cuanto tenga constancia
El borrado selectivo del contenedor de trabajo mediante Intune o Jamf es adecuado cuando el dispositivo se ha registrado. El Bloqueo de activación y Buscar ayudan al propietario a recuperar el teléfono. No sustituyen a su capacidad para revocar el acceso a la red. Exija una notificación dentro de un plazo establecido, con un único número de teléfono o una única cola de tickets, y no a través de un responsable que «lo comentará mañana».
- Certificados y xPSK: revoque el certificado WiFi y la clave por dispositivo tan pronto como se registre la pérdida. Los certificados de corta duración reducen la brecha temporal si la notificación se retrasa.
- Sesiones: cierre las sesiones SSO y los tokens de actualización de ese usuario, en lugar de realizar un restablecimiento global de contraseñas que bloquee al resto de la planta.
- Registro: anote quién autorizó la revocación y cuándo. Esa línea es la prueba, no una captura de pantalla de borrado remoto que no se puede generar en un teléfono no registrado.
Un borrado remoto que no se puede ejecutar no es un control. Una clave que se puede revocar sin tener que cambiar las credenciales de todo el edificio, sí lo es.
Registrar en MDM cada teléfono personal parece una solución impecable, pero fracasa en el sector hotelero y con el personal de agencias, donde los empleados trabajan una semana y se marchan. Diseñe la seguridad pensando en el dispositivo que nunca volverá a ver.
7. Aplicaciones maliciosas, descargadas externamente o con jailbreak
Un teléfono personal puede instalar aplicaciones desde una tienda no oficial, realizar una instalación externa de un APK o funcionar con jailbreak o acceso root. Esos estados debilitan el aislamiento de procesos y la firma de código. El malware puede leer otras aplicaciones, interceptar el tráfico o sustraer tokens. Una aplicación «legítima» con un conjunto desmesurado de permisos causa un daño similar de forma más disimulada. A continuación, el teléfono se asocia a su red e introduce el problema dentro.
El Mobile Security Index 2025 de Verizon informa de que el 70 % de los dispositivos móviles afectados por un ataque eran personales y no corporativos. Entre las empresas, el 52 % sufrió un ciberataque móvil que provocó la inactividad del sistema, y el 47 % atribuyó la vulneración en parte al comportamiento del usuario, como el phishing, el smishing o la instalación de aplicaciones no autorizadas. La vía de entrada es la persona que instala algo, no solo la falta de un parche.
Imagine a un supervisor de tienda que instala manualmente una aplicación no oficial para la gestión de turnos porque la aplicación oficial resulta poco práctica. Esta herramienta solicita permisos de accesibilidad y SMS. A partir de ese momento, convive junto al perfil de WiFi del empleado. El malware de tipo troyano bancario lleva años recurriendo a este método de instalación alternativa. La red de su caja registradora VLAN nunca debería ser el siguiente salto si el análisis de estado indica que el sistema operativo está comprometido.
Deniegue la conexión cuando la plataforma esté vulnerada
Las soluciones de defensa contra amenazas móviles, como Lookout o Microsoft Defender for Endpoint en dispositivos móviles, pueden marcar los dispositivos con root o jailbreak. Vincule esa señal a la admisión. La solución MDM debe bloquear el acceso de los dispositivos con jailbreak o root a la red WiFi corporativa SSID, y el Acceso Condicional debe rechazar la autenticación cuando no se cumpla la regla de cumplimiento. Restrinja las aplicaciones con acceso corporativo a tiendas gestionadas. Revise los permisos en cualquier elemento que tenga contacto con datos de invitados, referencias de pago o correo electrónico.
El filtrado sigue siendo importante tras la conexión. Las políticas de DNS o de seguridad web en el VLAN del personal bloquean los dominios maliciosos conocidos, incluso cuando el teléfono no está completamente gestionado. No confíe en un correo electrónico anual que diga «no instale aplicaciones de fuentes desconocidas». La versión ejecutable es una comprobación de estado fallida y un VLAN que no pueda ver las cajas registradoras, las cámaras ni los dispositivos residentes.
8. Conflictos de privacidad, monitorización y cumplimiento normativo
Cada uno de los controles anteriores exige cierto nivel de visibilidad: versión del sistema operativo, estado de jailbreak, identidad del certificado, cumplimiento normativo de las aplicaciones y registros de DNS. Si recopila demasiado, entrará en conflicto con la privacidad de los empleados y las obligaciones de minimización de datos según el GDPR o la CCPA. Si recopila demasiado poco, no podrá demostrar qué recopiló, por qué motivo ni cuándo lo borró. La falta de claridad en los derechos de borrado es lo que convierte un incidente de seguridad en un conflicto laboral.
Una investigación de la Universidad Tecnológica de Queensland describe un estudio con 542 empleados de Estados Unidos, Alemania y Corea del Sur en el que las preocupaciones legales influyeron notablemente en cómo las personas valoraban el riesgo del modelo BYOD, junto con la inquietud por la exposición de correos electrónicos, fotos, ubicaciones y aplicaciones. El Centro Nacional de Excelencia en Ciberseguridad del NIST señala tres riesgos poco abordados en este mismo ámbito: la visibilidad que el empleador tiene de los dispositivos personales, los datos personales que se transfieren a los empleadores o a analíticas de terceros, y los restablecimientos de fábrica que borran datos privados. Los empleadores del Reino Unido y la UE que publican una política de BYOD conforme a las expectativas del ICO y GDPR están haciendo lo mínimo exigible. Cyber Essentials Además, el marco normativo aplicable exige un control documentado de los dispositivos y del acceso a la red, lo que implica que necesita registros, no simples impresiones.
Un operador de residencias de estudiantes que «supervisa la red» y conserva el historial completo de DNS de los residentes durante un año sin ningún fin declarado representa el ejemplo de lo que no se debe hacer. También lo es el operador que borra por completo un teléfono porque finalizó un contrato de alquiler y nunca estipuló quién podía autorizar dicha acción.
Registre la conexión, no los datos personales
Limite la telemetría al estado de cumplimiento, la identidad de red, el segmento asignado y las peticiones de DNS de seguridad en la directiva corporativa. No recopile la navegación personal en una red WiFi de residentes VLAN para aparentar una mayor actividad en un panel. Publique el alcance, la retención y los límites de borrado en la directiva de BYOD. Registre el consentimiento durante la incorporación de invitados y dispositivos BYOD, y conserve el registro de auditoría durante un período definido. Autorice cualquier borrado por escrito y asegúrese de que afecte a un contenedor de trabajo, no a un restablecimiento de fábrica, a menos que el propietario esté conforme.
El coste asistencial de una política clara es una pantalla de incorporación más extensa. El coste de una ambigua es un regulador, un sindicato o un residente que pueda demostrar que eliminó sus fotos. La privacidad desde el diseño es aquí una decisión de red: contenedor corporativo y registros de seguridad, no la vigilancia del dispositivo completo.
Comparativa de los ocho riesgos de BYOD según causa, exposición y control principal
| Riesgo | Causa raíz | A quién expone | Control principal | Esfuerzo de implementación |
|---|---|---|---|---|
| Dispositivos personales no gestionados y sin parches | Software desactualizado y ajustes de seguridad incoherentes | Redes corporativas y de las instalaciones | Exigir la conformidad de los dispositivos mediante MDM y acceso condicional | Moderado; requiere registro y soporte |
| Fuga de datos por mezcla de datos profesionales y personales | Los datos de trabajo se mezclan con aplicaciones personales y almacenamiento en la nube | Datos organizativos confidenciales y privacidad de los empleados | Utilizar perfiles de trabajo gestionados, controles de aplicaciones y borrado selectivo | Moderado; requiere políticas y adopción por parte del usuario |
| Credenciales compartidas y débiles en dispositivos personales | Contraseñas reutilizadas y claves WiFi compartidas | Redes y usuarios que dependen de credenciales compartidas | Utilizar EAP-TLS o claves únicas por dispositivo, con MFA para la incorporación | Moderado; requiere gestión de credenciales |
| Puntos de acceso no autorizados e interceptación de WiFi | Conexión automática a redes suplantadas y conexiones sin cifrar | Usuarios en WiFi públicas, de invitados y abiertas | Utilizar Passpoint o OpenRoaming y cifrado autenticado | Moderado; requiere configuración de red y concienciación de los usuarios |
| Movimiento lateral desde redes planas o mal segmentadas | Los dispositivos BYOD pueden acceder a sistemas confidenciales en redes planas | Sistemas corporativos, de pagos, de cámaras y de edificios | Segmentar redes y asignar VLAN según la identidad | Alto; requiere planificación y pruebas de compatibilidad |
| Pérdida o robo de dispositivos sin borrado remoto | Los dispositivos perdidos conservan sesiones, credenciales o datos en caché | Cuentas y datos corporativos accesibles desde el dispositivo | Revocar las credenciales del dispositivo de inmediato y borrar selectivamente los datos gestionados | Moderado; requiere registro y un proceso de respuesta |
| Aplicaciones maliciosas, descargadas externamente y con jailbreak | Aplicaciones no revisadas o protecciones del sistema operativo debilitadas | Redes y datos corporativos a los que accede el dispositivo | Bloquear dispositivos no conformes y restringir la instalación de aplicaciones | Moderado; requiere detección de amenazas y ajuste de políticas |
| Conflictos de privacidad, monitorización y cumplimiento | Monitorización y recopilación de datos poco claras o excesivas | Empleados, invitados y la propia organización | Publicar políticas transparentes y limitar la recopilación a los datos necesarios | Moderado; requiere trabajo normativo, jurídico y de auditoría |
Su secuencia de securización (hardening) de BYOD antes de que se conecte el siguiente dispositivo
Siga estos pasos en orden. Adelantarse es la razón por la que los equipos adquieren una herramienta de monitorización y siguen compartiendo una única contraseña de WiFi WiFi.
Sustituya en primer lugar las claves compartidas de WiFi. El personal pasa a una SSID WPA-Enterprise sin contraseña con EAP-TLS procedentes del MDM que ya utiliza. Los dispositivos IoT, inquilinos, cajas registradoras y cerraduras pasan a utilizar claves xPSK exclusivas. Una baja equivale a una revocación, y la observación de auditoría de PCI sobre claves compartidas desaparece, ya que dejará de rotar un secreto que conoce todo el turno de trabajo. Durante la noche de la migración, los portátiles y teléfonos gestionados obtienen su certificado y se conectan de manera autónoma. Los teléfonos personales en los que confía pero que no registra pueden instalar un pase de WiFi. Cada caja registradora recibe su propia clave una sola vez y no requiere un cambio de clave cuando un empleado se marcha.
En segundo lugar, segmente por identidad. Los invitados permanecen en el carril de incorporación abierto. El personal se ubica en un VLAN según su grupo de directorio. Las cajas registradoras, las cámaras, las cerraduras y los sensores se sitúan en VLAN vinculadas a claves que esos invitados nunca ven. Si un empleado de limpieza no tiene MDM, inicia sesión una vez y obtiene un pase. Aun así, no debe ver el VLAN de las cámaras. Compruébelo mediante un escaneo desde un teléfono, no con una captura de pantalla de la topología.
En tercer lugar, condicione el acceso al estado de seguridad del dispositivo. El sistema operativo mínimo, el cifrado y el bloqueo de dispositivos con jailbreak o acceso root se ejecutan antes de que se confíe en el certificado. Si un dispositivo no cumple la regla, se rechaza en la autenticación, en cada conexión, y no después de haber obtenido ya una concesión DHCP en la red del personal. El control lo ejerce el Acceso condicional; un PDF de directivas, no.
Ajuste la monitorización al final y manténgala de forma proporcionada. Registre la identidad, el dispositivo, el método, VLAN y la revocación. Aplique el bloqueo de amenazas por DNS en el VLAN del personal y la política de contenidos donde la audiencia lo requiera, como en un segmento de estudiantes o de invitados. No conserve la navegación personal para demostrar que se toma la seguridad en serio.
Tres preguntas de preparación determinan si ha finalizado. ¿Conoce cada dispositivo de la red por su identidad y no mediante una contraseña compartida? ¿Puede revocar un solo dispositivo sin interrumpir el resto de las instalaciones? ¿Puede demostrar quién aceptó qué y cuándo, incluido el alcance del borrado remoto?
Purple Access es una forma de implementar esa secuencia en los puntos de acceso que ya posee: una SSID abierta para invitados y la incorporación de dispositivos BYOD, una SSID segura para el personal y los usuarios de confianza, y xPSK para cosas, inquilinos y comunidades, con Cloud RADIUS asignando cada identidad a la VLAN correcta. Si prefiere ver la revocación en lugar de leer sobre ella, reserve la demostración en la que un ingeniero de redes emite y revoca una clave en una red en directo utilizando los dispositivos de un apartamento: una cerradura, un termostato, el portátil de un invitado y el teléfono de un empleado.
Purple Access ofrece a recintos y operadores multisede una red WiFi abierta, segura y xPSK WiFi sobre los puntos de acceso que ya utiliza, de modo que el personal, los invitados y los dispositivos dejen de compartir una única contraseña y cada identidad se asigne a la red VLAN correspondiente. Ese es el control de admisión del que trata esta lista: certificados, claves por dispositivo y una conexión que puede revocar sin necesidad de cambiar las claves de todo el edificio. Descubra cómo se adapta a sus instalaciones en Purple Access.


