
Red para invitados de WiFi: cómo funciona y cómo protegerla
Published
El consejo habitual para el WiFi para invitados suele ser una lista de verificación: habilitar un segundo SSID, asignarlo a su propia VLAN, marcar el aislamiento de clientes y compartir la contraseña. Cada paso es correcto. En conjunto, no garantizan nada.
Una red para invitados es una afirmación sobre el alcance. Usted les está diciendo a los visitantes, y a usted mismo, que un teléfono que se conecta al SSID del lobby no puede interactuar con el sistema de reservaciones, los controladores de puertas, las cajas registradoras ni las cámaras. Una VLAN y una casilla de verificación registran que alguien tuvo la intención de establecer ese límite. No demuestran que el límite se mantenga una vez que el tráfico cruza un switch, un router IPv6, un grupo de multidifusión o un evento de roaming.
Esa brecha importa porque el WiFi para invitados dejó de ser una cortesía hace años. Ahora es infraestructura, utilizada por las personas de las que usted menos información tiene.
Tabla de contenido
- Qué es una red WiFi para invitados y por qué existe
- En qué se diferencia una red para invitados de una corporativa
- Cómo elegir un modelo de acceso y cuántas redes operar
- Cómo separar el tráfico de invitados y configurar la red
- Ejemplos de redes para invitados por tipo de lugar y los puntos débiles de cada una
- Por qué debe probarse el aislamiento de clientes y cómo hacerlo
- Qué hacer esta semana
Qué es una red de WiFi para invitados y por qué existe
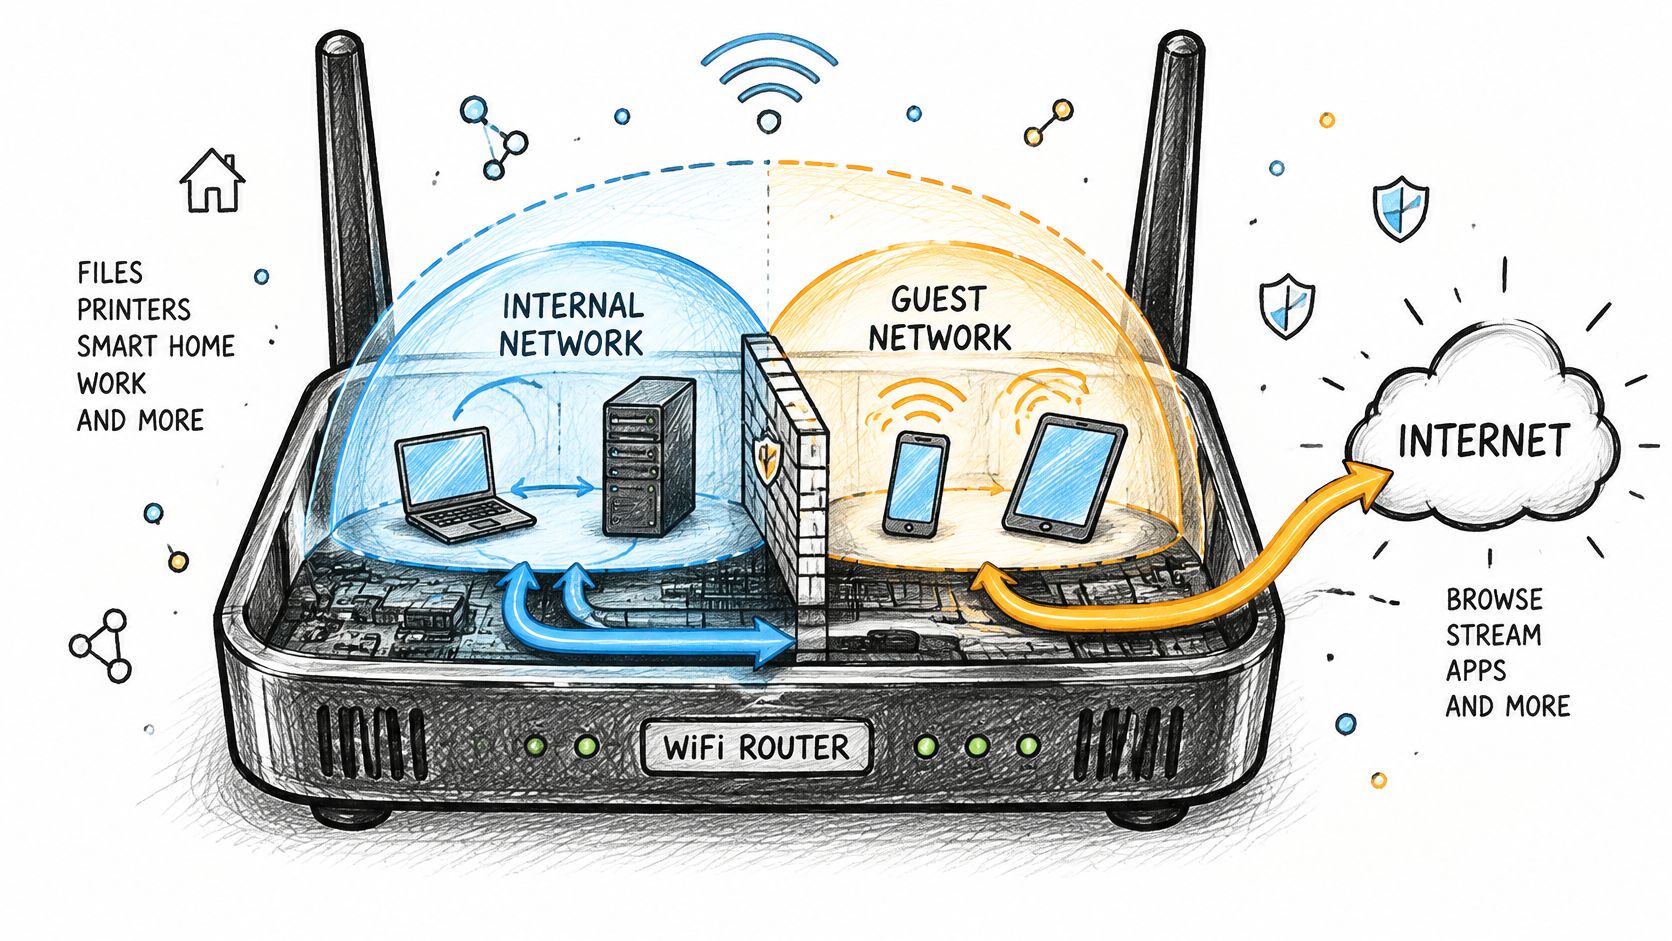
Una red WiFi para invitados es una vía de acceso independiente para visitantes, no una prueba de que sus dispositivos sean privados. Puede utilizar los mismos puntos de acceso que la red WiFi para empleados aplicando reglas distintas respecto a los destinos del tráfico. El nombre en la lista de WiFi de un visitante es la parte visible; la configuración detrás de él determina a qué puede acceder la conexión.
En un hotel, los huéspedes necesitan acceso a internet en el lobby y en sus habitaciones. No necesitan acceder al sistema de reservas de recepción, a las computadoras del personal ni a las terminales de pago. El objetivo de una red para invitados es mantener esos usos separados, al tiempo que proporciona a los visitantes una conexión funcional.
Los dispositivos de los visitantes no están administrados. Es posible que los operadores no sepan si la laptop de un contratista o el teléfono de un paciente cuentan con los parches al día, o qué otros dispositivos se encuentran en la misma red. Una conexión independiente para invitados limita el riesgo de otorgar a esos dispositivos el acceso destinado al personal.
El WiFi público atiende a personas en lugares como oficinas, tiendas, centros comerciales, hospitales, campus y áreas al aire libre. Su crecimiento refleja una necesidad práctica: los visitantes esperan contar con acceso a internet donde trabajan, se hospedan o reciben servicios.
Una red para invitados debe ofrecer acceso a internet sin exponer los sistemas internos. Los operadores también deben decidir cómo se conectan los invitados, qué límites aplican y cuánto dura el acceso. Las VLAN y el aislamiento de clientes reflejan la separación prevista, pero la configuración por sí sola no demuestra que funcione.
La prueba determinante: intente comunicarse con un host interno desde un dispositivo de invitado. Si la conexión se establece con éxito, el límite ha fallado. Si falla, continúe probando las rutas que los invitados podrían utilizar, incluido el tráfico entre los propios dispositivos de invitados.
En qué se diferencia una red de invitados de una red corporativa
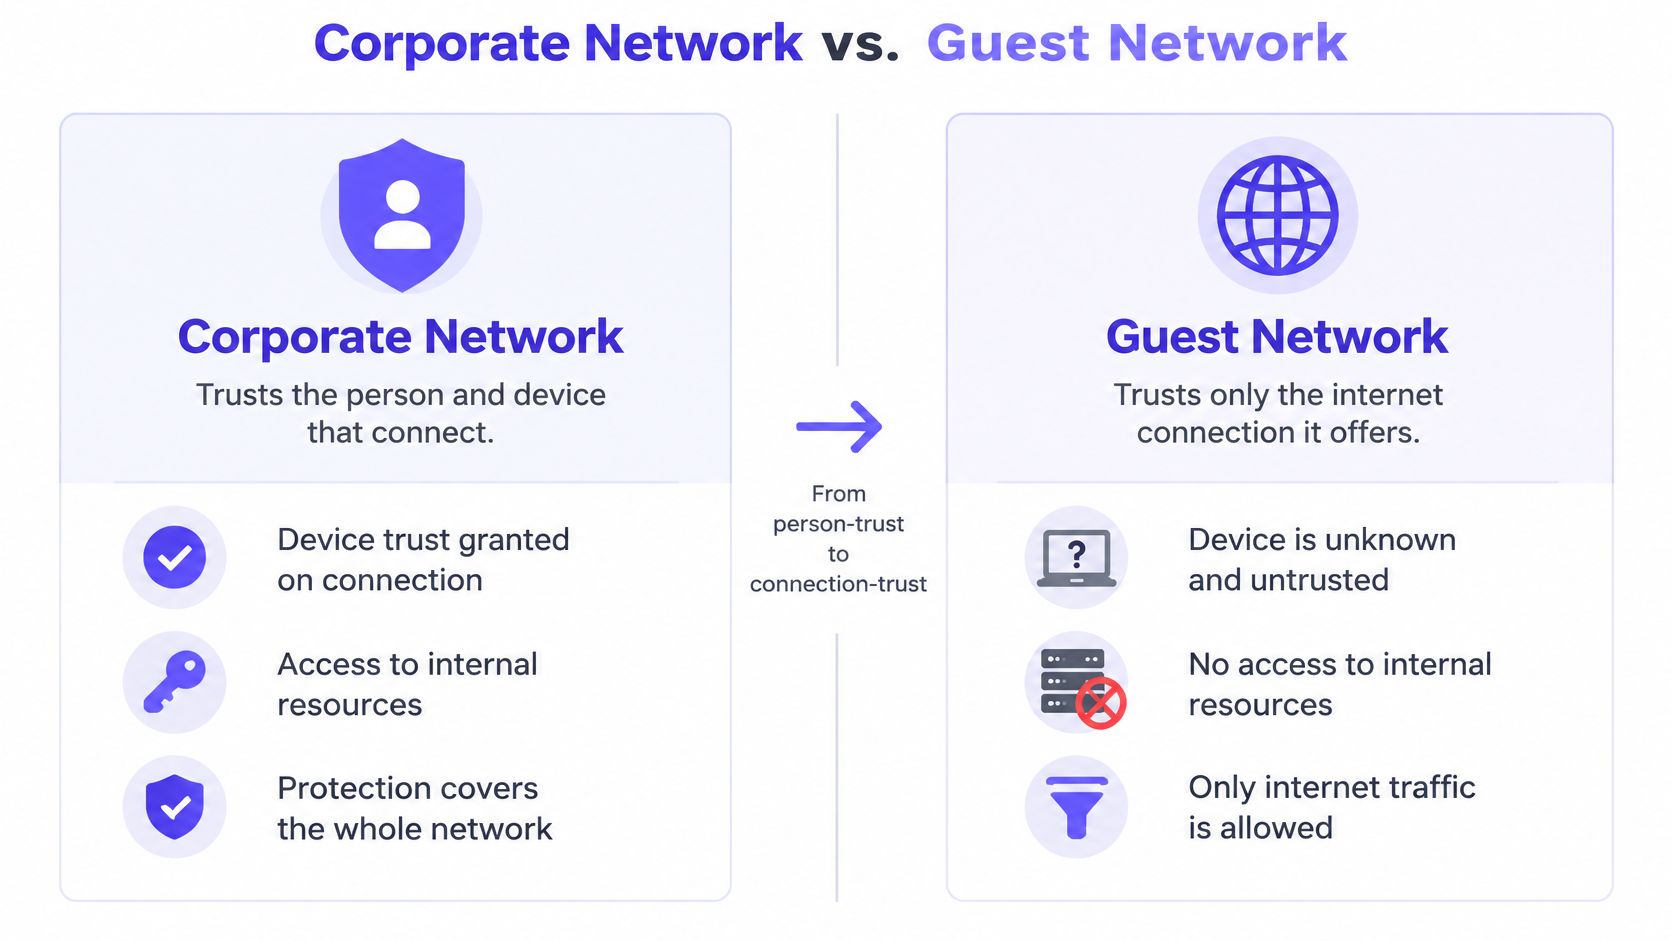
Una red corporativa confía en la persona y en el dispositivo. Una red para invitados confía únicamente en la conexión que entrega. Todo lo demás se deriva de esa única diferencia: autenticación, alcance, qué se registra y cuánto tiempo se mantiene el acceso.
| Factor | Red de invitados | Red corporativa |
|---|---|---|
| Quién se conecta | Visitantes, contratistas y dispositivos personales | Empleados y dispositivos administrados por la empresa |
| Autenticación | Portal cautivo, cupón o clave de invitado compartida | Certificados (EAP-TLS) o inicio de sesión mediante directorio |
| Contraseña compartida | A menudo sí, y se rota solo ocasionalmente | Nunca debe compartirse |
| Alcance a sistemas internos | Ninguno, bloqueado en la puerta de enlace | Servidores de archivos, impresoras, aplicaciones internas |
| Confianza en el dispositivo | Desconocido y no administrado | Administrado, actualizado con parches e inventariado |
| Registros e historial | Registros de sesión y de consentimiento | Pista de auditoría completa vinculada a un usuario específico |
| Política de ancho de banda | Limitado por dispositivo o por sesión | Por lo general sin límite, con prioridad para aplicaciones empresariales |
| Vigencia del acceso | De horas a días, caducando automáticamente | Hasta que finalice el empleo o el contrato |
La fila de alcance representa la mayoría de los incidentes. Los clientes corporativos ven carpetas compartidas, impresoras y aplicaciones internas porque esa es su función. A los clientes invitados se les debe denegar todo esto mediante una regla explícita, no por la casualidad de estar en una subred diferente que aun así enruta el tráfico hacia el interior.
La fila de credenciales es la que pasa desapercibida. El personal debe autenticarse de manera individual mediante certificados o inicios de sesión en directorios, de modo que el acceso de un empleado que deja la empresa se pueda revocar sin afectar a nadie más. Las redes para invitados suelen funcionar con una única contraseña compartida que se difunde a través de chats grupales y letreros para puertas, y nadie la cambia periódicamente porque hacerlo desconecta a todos al mismo tiempo.
El tiempo también funciona de forma distinta. El acceso para invitados debería caducar por sí solo en cuestión de horas o días, mientras que el del personal dura tanto como la relación laboral. Además, ambas redes casi siempre utilizan las mismas señales de radio y puntos de acceso, por lo que la diferencia radica exclusivamente en la configuración, la identidad y las políticas. El mecanismo para otorgar y revocar dicho acceso reside en la capa de identidad, que es lo que detalla esta guía sobre control de acceso a WiFi.
Cómo elegir un modelo de acceso y cuántas redes operar
El modelo de acceso determina cómo ingresa un invitado y qué permisos puede revocar usted más adelante. Cuatro modelos cubren la mayoría de los recintos.
| Modelo de acceso | Cómo se conectan los invitados | Nivel de seguridad | Uso ideal | Principal desventaja |
|---|---|---|---|---|
| Red abierta con portal cautivo | Aceptar términos o iniciar sesión en una página web | Bajo | Cafeterías, recepciones, visitas breves | Cualquiera puede conectarse; las páginas del portal pueden falsificarse |
| Contraseña de invitados compartida (WPA2 o WPA3) | Ingresar una contraseña común | Medio | Oficinas pequeñas, salas de espera | La contraseña se divulga; cambiarla desconecta a todos |
| Clave precompartida individual por dispositivo | Cada dispositivo recibe su propia clave | Alto | Residentes de estancias prolongadas, dispositivos IoT | La emisión y revocación de claves requiere gestión |
| Perfil Passpoint o OpenRoaming | El teléfono instala un perfil y se conecta automáticamente | Alto | Visitantes recurrentes, establecimientos con muchos usuarios frecuentes | Requiere dispositivos compatibles y configuración de perfiles |
Elija según la frecuencia de retorno y la propiedad de los dispositivos. Una cafetería con visitas de cinco minutos no necesita más que un portal y un límite de ancho de banda. Un edificio de departamentos amueblados con estancias de un mes necesita claves que venzan en una fecha determinada, ya que "quién sigue teniendo acceso" es una pregunta que le harán. Vale la pena leer la guía explicativa sobre qué es y qué no es un SSID antes de decidir que cada grupo de visitantes necesita su propio nombre de red.
Por qué la cantidad de SSID importa más de lo que parece
Cada SSID adicional obliga a cada punto de acceso a transmitir más tramas de baliza (beacon) y de gestión en el canal; dichas tramas se envían a la tasa obligatoria más baja, ocupando el medio durante más tiempo.
Las cifras son contundentes. Un análisis técnico de la sobrecarga de SSID estima que, con tres puntos de acceso compartiendo un canal, tramas beacon de 500 bytes y una velocidad básica de 1 Mbps, seis SSID consumen aproximadamente el 74.92 % del tiempo aire, frente al 37.46 % para tres SSID. Si aumenta la velocidad básica a 12 Mbps, el mismo diseño de seis SSID reduce la sobrecarga a cerca del 7.01 %. En redes saturadas de 2.4 GHz, las tramas de gestión de baja velocidad son lo que sus invitados perciben como latencia.
La solución consiste en menos redes con una gestión de identidad más inteligente:
- Una red con portal para visitantes y dispositivos BYOD, con el consentimiento registrado.
- Una red segura para el personal y los dispositivos de confianza, mediante certificados o inicio de sesión mediante directorio.
- Una red basada en claves para elementos que deban permanecer aislados, como cajas registradoras, sensores y dispositivos de transmisión.
Utilice la identidad de 802.1X, la asignación dinámica de VLAN o credenciales por dispositivo para variar las políticas dentro de esas redes en lugar de añadir un nuevo SSID por cada tipo de público. Pruebe primero los cambios en las tasas básicas de transmisión en un pequeño grupo de puntos de acceso, ya que aumentarlas puede desconectar por completo a clientes lejanos o antiguos.
Cómo separar el tráfico de invitados y configurar la red
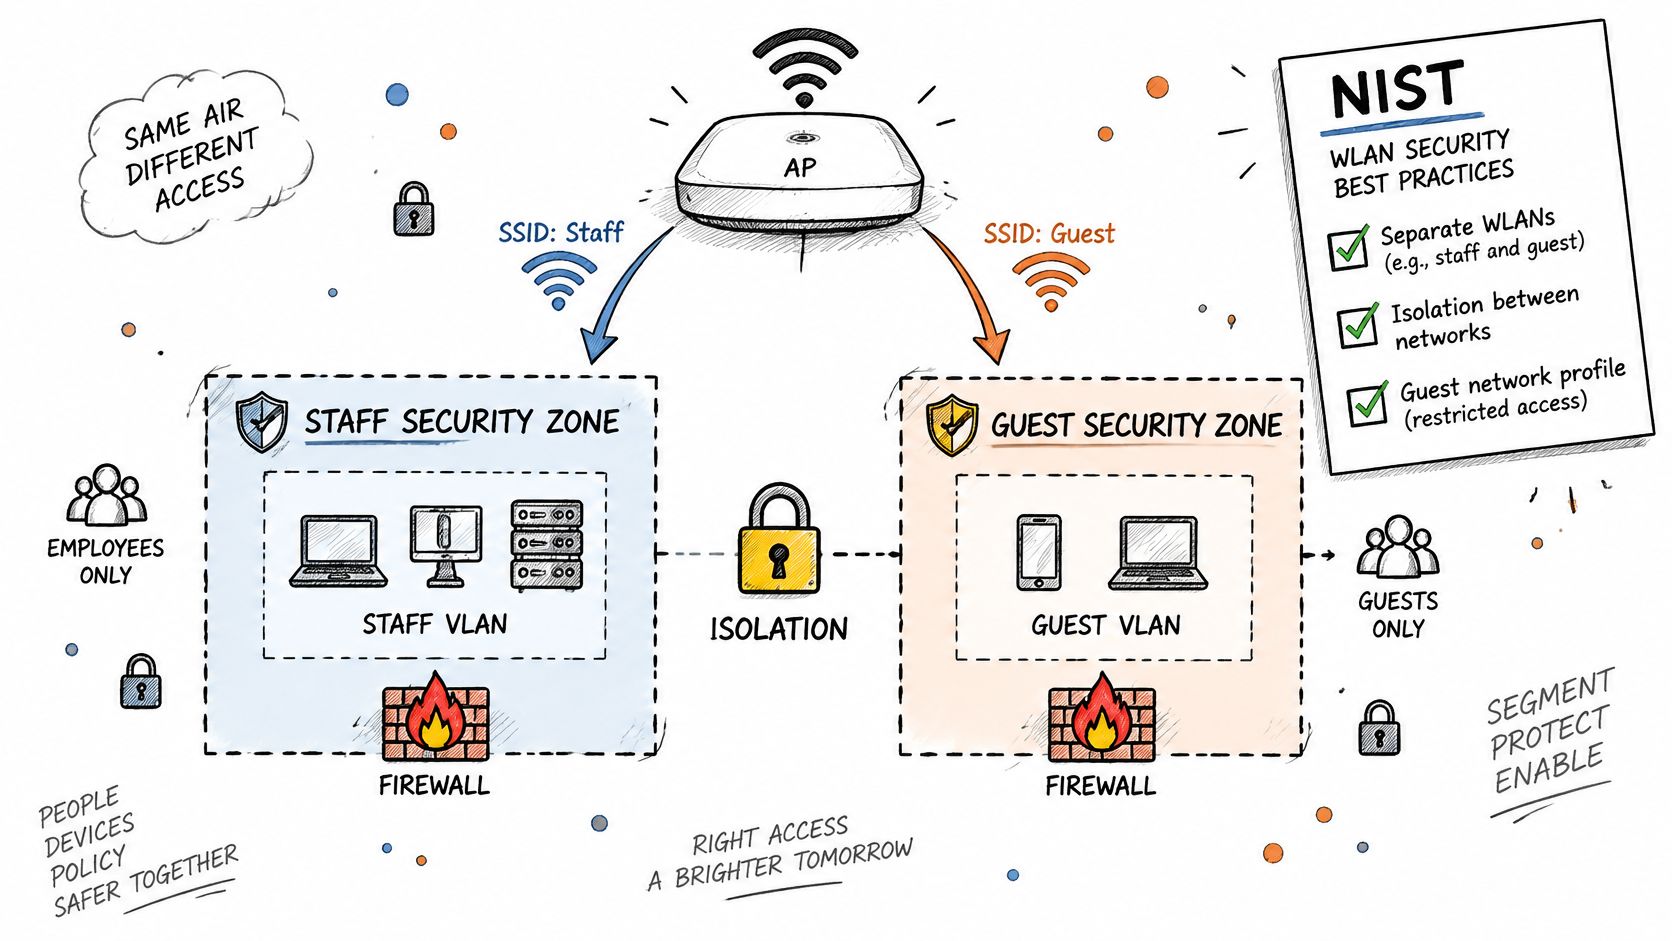
Una red de invitados no es privada solo por tener un nombre propio. La separación depende de que la VLAN, las reglas de la puerta de enlace y los controles de los puntos de acceso funcionen en conjunto y, además, superen pruebas desde un dispositivo de invitado. La guía del NIST sobre seguridad en redes WLAN recomienda WLAN separadas para usuarios con diferentes perfiles de seguridad y un aislamiento bidireccional: los invitados no deben iniciar conexiones hacia sistemas internos, y la puerta de enlace debe restringir el tráfico de invitados únicamente a los servicios necesarios.
Impleméntelo en este orden
- Cree la zona. Asigne el SSID para invitados a una VLAN dedicada o a una superposición equivalente. Un SSID para invitados en el dominio de difusión del personal cambia el nombre de la red, no el límite de seguridad.
- Escriba reglas de gateway basadas en denegación por defecto. Permita DHCP, DNS, servicios de portal cautivo y acceso a internet. Bloquee los rangos de direcciones privadas, las interfaces de gestión y el acceso administrativo desde el segmento de invitados.
- Habilite el aislamiento de clientes en el punto de acceso. El propósito de esto es evitar que los invitados escaneen o se conecten directamente entre sí. No bloquea las rutas enrutadas hacia servidores, impresoras o cámaras, por lo que debe probarlas por separado.
- Elija el modo de seguridad de radio. Utilice WPA3 donde sea compatible, o WPA2 con AES cuando clientes más antiguos lo requieran. Una red abierta con portal no cifra el tráfico por radio antes de que el cliente acceda a un servicio protegido con TLS. Passpoint o las claves precompartidas individuales pueden proporcionar acceso cifrado donde sea compatible.
- Sirva el portal a través de HTTPS y recopile solo la información necesaria. Una dirección de correo electrónico o un número de habitación pueden ser suficientes para el acceso. Solicite más datos solo cuando tenga una razón justificada.
- Establezca límites de ancho de banda y caducidad de sesiones. Los límites por dispositivo ayudan a evitar que el uso intensivo de un invitado consuma la capacidad. La caducidad elimina credenciales y sesiones inactivas.
- Defina qué registra y durante cuánto tiempo lo conserva. Registre los eventos relevantes de asociación, autenticación y DHCP, e indique el período de retención en el portal.
- Realice pruebas desde un dispositivo de invitado antes de abrir la red. Escanee en busca de servicios y direcciones corporativas accesibles. Cualquier respuesta inesperada significa que el límite previsto debe ser investigado.
Para ver una guía paso a paso de la secuencia de configuración, mire el video a continuación.
Dónde se ubica realmente la línea base de cifrado
La seguridad de WiFi ha evolucionado desde WEP pasando por WPA y WPA2 hasta WPA3, pero aún se utilizan equipos y configuraciones anteriores. La elección práctica depende de los dispositivos cliente que el recinto deba admitir. WPA3 ofrece protecciones más sólidas, mientras que WPA2 con AES permite mantener la compatibilidad con clientes más antiguos.
La implementación no ha avanzado a un ritmo uniforme. El estudio de medición de WiSec realizado por Mathy Vanhoef descubrió que WPA-TKIP seguía utilizándose en el 7.30% de las redes cifradas en una encuesta realizada en Bélgica en mayo de 2021, a pesar de haber disminuido respecto a una medición anterior. Una estimación global independiente citada en dicho estudio situó el uso de WPA3 en el 1.28% de las redes WiFi a fecha de mayo de 2024. Los métodos de muestreo varían, por lo que debe considerar esta cifra como una estimación y no como una medida universal.
Para el acceso de invitados, una red abierta, una contraseña compartida y el cifrado heredado conllevan riesgos diferentes. Ninguno ofrece la misma capacidad de revocación individual por persona que el acceso basado en identidad.
En un establecimiento como las casas de huéspedes Count Kálnoky's Estates, la rotación frecuente de huéspedes convierte el flujo del portal, el vencimiento de sesiones y la revocación de credenciales en aspectos operativos prioritarios, y no solo en ajustes iniciales de configuración.
Considere el aislamiento como una prueba continua, no como una tarea de configuración única. Realice un escaneo desde un dispositivo de invitado autenticado, compruebe que no se pueda acceder a las direcciones ni a los servicios internos y repita las comprobaciones después de cualquier cambio en el firewall o la WLAN. Guarde los resultados junto con el registro de configuración para poder comparar la separación prevista con lo que la red realmente permite.
Ejemplos de redes de invitados por recinto y los puntos débiles de cada una
Las necesidades del WiFi para invitados varían según el lugar, pero cada diseño requiere un límite claro entre los visitantes y otros usuarios o dispositivos. Un VLAN refleja la separación prevista; las pruebas demuestran si el tráfico realmente está contenido.
Hotel. Los huéspedes pueden iniciar sesión a través de un portal cautivo con una verificación de habitación vinculada al sistema de gestión de propiedades (PMS). Las televisiones de las habitaciones, los termostatos y los sensores de fugas pertenecen a VLAN vinculadas a claves a las que los huéspedes no pueden acceder. El punto débil es una contraseña compartida para la habitación: puede seguir utilizándose después de que el huésped se haya marchado.
Aeropuerto o retail. Las visitas suelen ser breves, por lo que un código de un solo uso por SMS o el inicio de sesión con redes sociales pueden simplificar el acceso y, al mismo tiempo, limitar la información recopilada. En octubre de 2023, el 59 % de los viajeros aéreos encuestados en EE. UU. afirmó que utilizaba WiFi público en los aeropuertos, mientras que el 39 % reconoció los riesgos, según la encuesta de Forbes Advisor sobre WiFi al viajar. Un riesgo práctico que debe comprobarse es si un portal falso podría imitar la marca del establecimiento.
Clínica u hospital. Los visitantes y pacientes requieren una ruta de invitados que no pueda acceder a los sistemas clínicos ni al equipo médico. Verifique que no haya equipos conectados por error al segmento de invitados, así como reglas que autoricen el tráfico desde dispositivos de invitados hacia destinos internos.
Universidad. Mantenga el acceso de miembros, como eduroam, separado del acceso de visitantes. Un visitante aprovisionado en la red de miembros como solución temporal puede cruzar ese límite.
Viviendas multifamiliares. Los residentes necesitan un acceso privado que los acompañe por todo el edificio, mientras que los dispositivos de transmisión se mantienen dentro de su propio grupo. Utilizar una única clave para todo el inmueble dificulta el control de acceso cuando los residentes se mudan.
La confianza también depende de una comunicación clara. En una encuesta realizada a 436 personas en EE. UU. en 18 estados, el 57% indicó que no se sentía seguro al utilizar una red WiFi pública o empresarial, mientras que solo el 17% se sentía seguro, según la guía de seguridad para redes WiFi públicas de SplashAccess. Explique qué datos recopila el portal y cuándo se elimina dicha información; una pantalla de inicio de sesión atractiva por sí sola no responde a estas preguntas.
Los asistentes a eventos suelen llegar, conectarse y marcharse en cuestión de pocas horas, un patrón que se adapta bien a una sesión de portal cautivo con caducidad. Para los operadores de eventos que revisan las amenidades de Texas Old Town, la prueba práctica consiste en comprobar si la sesión finaliza cuando el acceso ya no es necesario, sin dejar en circulación una credencial compartida.
Por qué el aislamiento de clientes requiere pruebas y cómo realizarlas
La idea errónea más común en el WiFi para invitados es que una VLAN para invitados junto con una casilla de aislamiento de clientes marcada significa que la red es privada. El aislamiento de clientes no está estandarizado entre proveedores, y una investigación independiente sobre el aislamiento de clientes en WiFi de la UC Riverside descubrió que puede eludirse mediante ataques en las capas de cifrado, enrutamiento y conmutación. Es un control que se debe probar, no una casilla que simplemente se marca.
Los invitados compensan por su cuenta, de forma desigual. En mayo de 2024, el 37 % de 2,000 adultos estadounidenses encuestados afirmó que utilizaba una VPN al menos parte del tiempo en redes WiFi públicas, según la encuesta de privacidad de U.S. News & World Report. Una VPN protege el tráfico en tránsito. No cambia en nada a qué hosts internos puede acceder un cliente invitado.
| Prueba | Cómo ejecutarla | Condición de aprobación |
|---|---|---|
| Accesibilidad lateral | Haga ping y conéctese a direcciones de host internas desde un cliente invitado | Sin respuesta de ningún rango interno |
| Exposición del plano de gestión | Pruebe los puertos web y SSH del controlador y switch desde el segmento de invitados | Conexión rechazada o tiempo de espera agotado |
| De invitado a invitado | Conecte dos dispositivos de invitados y realice un escaneo entre ellos | Dispositivos pares inaccesibles entre sí |
| Rutas IPv6 | Verifique si hay direcciones y rutas IPv6 en la red de invitados | Sin ruta hacia prefijos IPv6 internos |
| Comportamiento de DNS | Consulte nombres de host internos a través del solucionador de invitados | Solo se devuelven respuestas públicas |
| Evasión del portal cautivo | Intente acceder a internet antes de iniciar sesión | Solo el portal y el DNS son accesibles antes del inicio de sesión |
| Roaming y conmutación por error | Desplácese entre puntos de acceso y reinicie la puerta de enlace | Las reglas de aislamiento siguen aplicándose después |
Los protocolos de multidifusión y transmisión como mDNS merecen su propia comprobación, ya que algunos diseños filtran el descubrimiento de servicios a través de subredes y un invitado en la habitación 412 termina transmitiendo al televisor de la 414. Estas pruebas deben formar parte de un cronograma recurrente, no solo del día de lanzamiento: ejecútelas de nuevo tras cada cambio en el firewall, después de cada actualización de firmware de los puntos de acceso y al menos una vez al trimestre. Registre cada resultado con la fecha, la versión de firmware y el último cambio, de modo que cualquier falla pueda rastrearse hasta su causa. VLAN segmentación para recintos cubre los aspectos de diseño que estas pruebas verifican.
Un VLAN de invitado demuestra la intención. Un ping fallido desde la laptop de un invitado hacia el servidor de archivos demuestra el aislamiento.
Qué hacer esta semana
Empiece con las personas y los dispositivos, no con el hardware. Dos grupos definen el diseño: las personas que usted no emplea (visitantes, contratistas, pacientes, residentes) y los dispositivos que nunca deben verse entre sí (televisores, cajas registradoras, sensores, cerraduras). Asigne a cada grupo un modelo de la tabla de accesos y luego mantenga el límite de tiempo aire: dos o tres SSID con un propósito específico, dejando que la identidad haga el resto del trabajo.
Purple Access simplifica esto en tres redes: Open para invitados y BYOD, Secure para el personal y usuarios de confianza, y xPSK para dispositivos IoT, inquilinos y comunidades, con Cloud RADIUS asignando cada dispositivo a la red adecuada y a una VLAN por identidad. Un planificador le muestra dónde se ubica cada grupo una vez que seleccione lo que se conecta actualmente. La misma segmentación se puede implementar en otros puntos de acceso sin él, y las pruebas que se describen a continuación siguen siendo válidas en cualquier caso.
Esta semana, haga un esquema de las redes, elabore una lista de todos los dispositivos conectados a cada una de ellas y ejecute las siete pruebas de aislamiento en la red activa para invitados, incluidas las rutas IPv6, las respuestas de DNS interno, la evasión del portal, la multidifusión y transmisión de contenido, y el comportamiento después del roaming o de un reinicio de la puerta de enlace. Anote la fecha, la versión de firmware y el cambio más reciente en el firewall junto a cada prueba aprobada o reprobada.
Una casilla de verificación de aislamiento de clientes provista por el proveedor no equivale a una aprobación final.
Purple Access ejecuta la segmentación descrita en este artículo en los puntos de acceso que usted ya posee: un portal de invitados con registro de consentimiento, personal mediante certificados, dispositivos con claves individuales y Cloud RADIUS asignando cada dispositivo a su propia VLAN según la identidad. Comience con el planificador para ver dónde se ubican sus grupos actuales en tres redes y, a continuación, compruebe el resultado con las verificaciones de aislamiento mencionadas anteriormente. Puede mapear su red y probarlo en Purple Access.


