Software de portal cautivo: comparación de 10 plataformas para 2026
Published
Usted es responsable de un hotel donde los huéspedes, el personal y las terminales de pago en recepción aún comparten la misma contraseña de WiFi. Un exempleado se va, pero nadie la cambia porque hacerlo desconectaría a la mitad del edificio. Luego, una revisión de cumplimiento de pagos obliga al equipo a descifrar quién puede acceder a qué.
Un portal cautivo parece la solución evidente. Coloque una pantalla de inicio de sesión personalizada frente a la red de invitados y recopile los datos de la habitación o una dirección de correo electrónico. Sin embargo, un inicio de sesión exitoso no establece una segmentación segura, y un portal para invitados no resolverá automáticamente la autenticación del personal ni aislará las terminales de pago.
La decisión importante está detrás de la página. ¿Qué sistema verifica la identidad? ¿Quién devuelve los atributos RADIUS? ¿El controlador aplica la VLAN prevista? ¿Puede su MDM emitir certificados para el personal y puede revocar el acceso de un inquilino sin cambiar la contraseña de todos los demás?
Regla práctica: Trate la página de inicio de sesión como una interfaz. Evalúe la autenticación, la autorización y la aplicación de políticas de red por separado.
Estas plataformas de software de portal cautivo sirven para diferentes propósitos. Algunas combinan el acceso de invitados con RADIUS en la nube y la incorporación de dispositivos. Otras se concentran en la captura de contactos con consentimiento, cupones, facturación o atribución publicitaria.
Para una lista corta empresarial, la compatibilidad con los puntos de acceso existentes importa más que el número de plantillas. Ocurre lo mismo con la diferencia entre SSO en una página web y la autenticación basada en certificados en una red inalámbrica segura. La elección correcta depende de si usted necesita corregir el control de acceso, operar un hotspot con cobro o proporcionar al equipo de marketing una base de datos de clientes con consentimiento.
Tabla de contenido
- 1. Access de Purple
- 2. Cloudi-Fi
- 3. Cloud4Wi
- 4. IronWiFi
- 5. Aislelabs Connect
- 6. Spotipo
- 7. HotspotSystem
- 8. Antamedia WiFi Hotspot
- 9. Beambox
- 10. Adentro
- Cómo se comparan las 10 plataformas de software de portal cautivo en casos de uso, señales de precios, pruebas y soporte de Passpoint
- Cómo adaptar el software de portal cautivo a su modelo de acceso
1. Purple Access
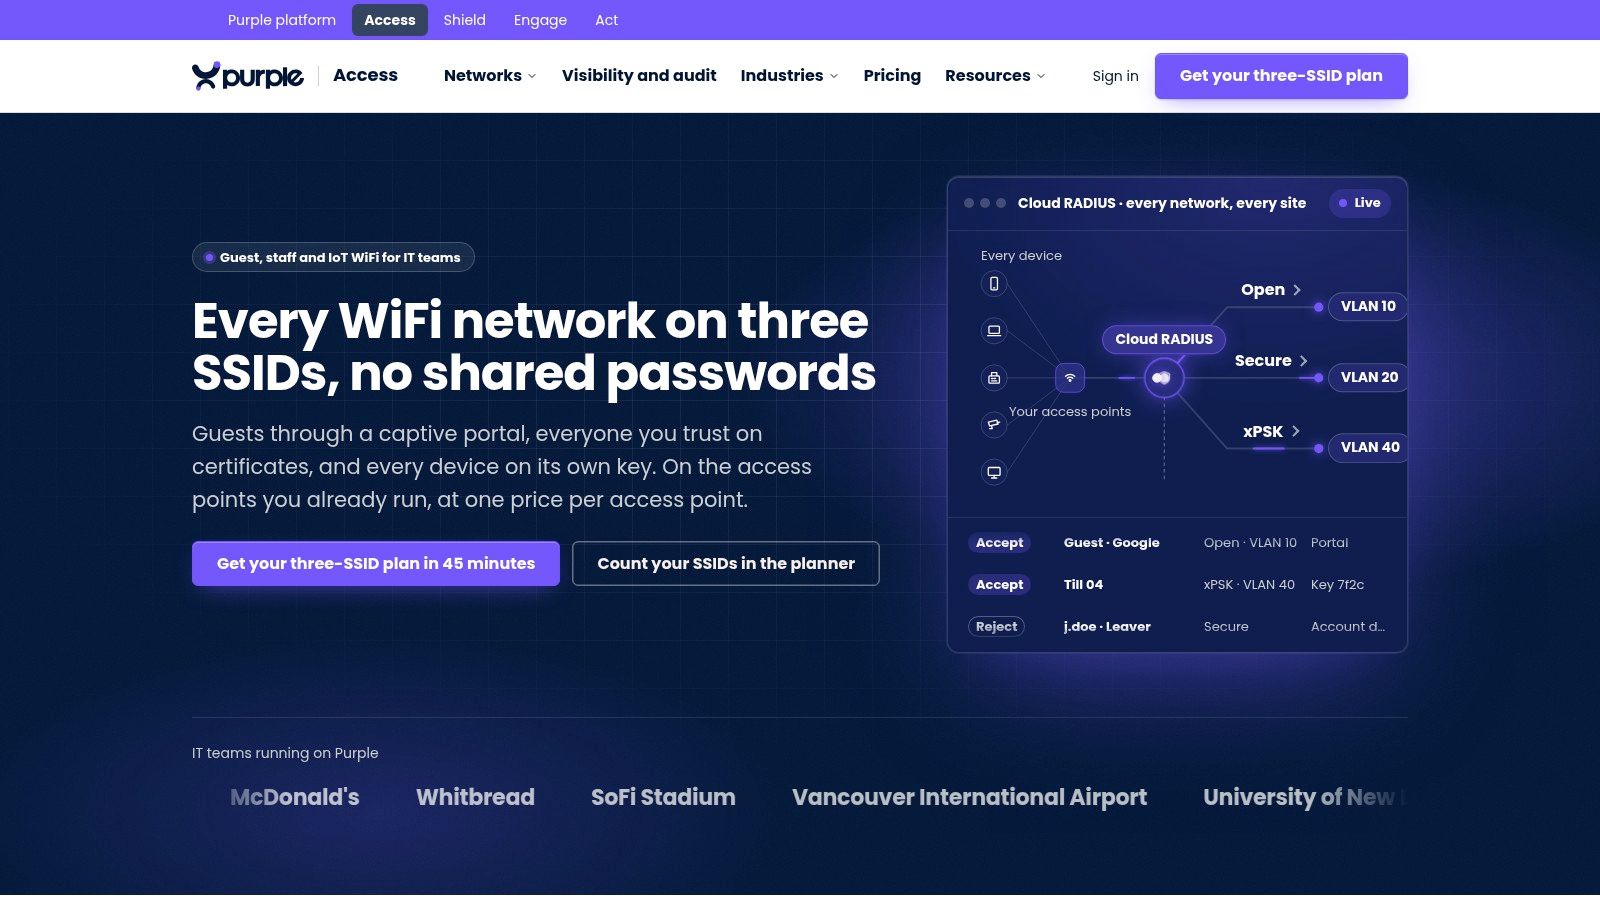
Purple Access se adapta a los equipos que reemplazan las credenciales compartidas con un acceso basado en la identidad, en lugar de solo reemplazar una página de inicio. Nuestro enfoque utiliza tres SSID en los puntos de acceso existentes: Open para invitados y la incorporación de BYOD, Secure para usuarios de confianza y xPSK para dispositivos, residentes e inquilinos.
Cloud RADIUS asigna identidades a VLAN. El personal puede utilizar certificados de EAP-TLS proporcionados a través de MDM, mientras que las credenciales individuales de xPSK permiten a los administradores revocar un dispositivo o inquilino sin interrumpir a usuarios ajenos. Las integraciones de directorio y MDM conectan la incorporación con sistemas como Entra ID, Okta, Intune y Jamf.
Dónde se adapta el Portal
Nuestro portal abierto personalizado es compatible con SSO, inicio de sesión mediante redes sociales, códigos de verificación de un solo uso por SMS, campos personalizados y validación de habitaciones con el PMS del hotel, registrando el consentimiento. Passpoint y OpenRoaming ofrecen una ruta independiente para un acceso seguro de invitados sin interacción repetida con el portal.
Esa separación es importante en el sector hotelero y de la hospitalidad. Los huéspedes pueden realizar una validación de habitación, el personal puede autenticarse con certificados y las cajas registradoras o el equipamiento de las habitaciones pueden utilizar VLAN vinculadas a claves. Esos flujos de trabajo no deberían depender de la misma contraseña compartida.
- Fortaleza: La asignación basada en identidades de VLAN, la PKI administrada y las claves revocables individualmente resuelven problemas que un portal de marketing por sí solo no resuelve.
- Modelo comercial: La licencia pagada de Access tiene un precio por punto de acceso al año e incluye invitados, personal y dispositivos. Nuestra licencia gratuita de Connect incluye el portal de invitados y OpenRoaming gratis.
- Limitación: Consolidar los SSID aún requiere diseño de red. Los trunks de switches, las capacidades del controlador, los grupos de directorio y las políticas de certificados MDM deben coincidir.
Nuestra plataforma más amplia separa el DNS de protección a través de Purple Shield de la interacción con los invitados a través de Purple Engage. Esto le permite distinguir el requisito de control de acceso de los flujos de trabajo opcionales de filtrado y marketing.
Incluiría este enfoque en la lista de candidatos cuando la incorporación del personal, el aislamiento de inquilinos y el acceso de invitados pertenecen al mismo modelo operativo. La prueba piloto debe demostrar la aplicación de VLAN y la revocación en sus puntos de acceso reales, no solo mostrar un inicio de sesión exitoso en el portal.
2. Cloudi-Fi
Vale la pena evaluar Cloudi-Fi cuando el equipo de seguridad gestiona la conectividad de invitados en toda una propiedad empresarial. Su plataforma alojada en la nube cubre el acceso de invitados, empleados, BYOD e IoT, con una gestión centralizada en lugar de un dispositivo local independiente para el portal.
La incorporación de invitados incluye inicio de sesión mediante redes sociales, formularios personalizados, SAML y proveedores de identidad corporativa. La distinción útil es su alcance más amplio de gestión de acceso. Un visitante en una sucursal minorista y el teléfono no administrado de un empleado no necesitan necesariamente la misma evidencia de identidad o política de acceso.
- Uso ideal: Organizaciones que necesitan un acceso administrado de forma centralizada en múltiples sitios y entornos de red empresarial existentes.
- Principal contraprestación: Definir el alcance de los flujos de identidad y las integraciones de red requiere más trabajo que configurar un portal de captura de correo electrónico para un establecimiento pequeño.
- Consideración de compra: Los precios se determinan mediante ventas directas; por lo tanto, compare el alcance del servicio propuesto, los términos de soporte y las dependencias de implementación en lugar de asumir un precio inicial estimado.
Haga que la aplicación de políticas sea parte de la demostración
No acepte una demostración de inicio de sesión SAML como prueba de asignación dinámica de VLAN. Exija que la configuración propuesta muestre dónde ocurre la autorización, qué atributos de RADIUS llegan a la red y cómo se finaliza una sesión activa después de retirar el acceso.
Para la incorporación basada en MDM, establezca si el paquete cotizado incluye la emisión de certificados y la gestión del ciclo de vida o si se integra con otro servicio. Esas son responsabilidades operativas materialmente diferentes.
Una revisión de seguridad de la red de WiFi para invitados también debe abarcar el aislamiento de clientes, los límites del firewall y el acceso administrativo. El proceso de incorporación alojado en la nube no elimina esas tareas de red. La idoneidad de Cloudi-Fi depende de la configuración del controlador compatible y de la ruta de aplicación de políticas, no de la disponibilidad de un portal personalizado.
3. Cloud4Wi
Un operador de propiedades puede necesitar registro de invitados en recepción, conectividad para residentes en los pisos superiores y acceso para los empleados en la oficina de administración. Cloud4Wi es relevante para ese entorno mixto porque su oferta abarca WiFi para invitados, conectividad multifamiliar y control de acceso a la red.
Su portal personalizado se conecta con sistemas CRM, proveedores de identidad y API. Passpoint y OpenRoaming ofrecen una experiencia diferente para el usuario recurrente en lugar de exigirle llenar un formulario web de forma reiterada. El soporte existente para redes de múltiples proveedores también lo convierte en candidato para propiedades que no pueden estandarizar el hardware de inmediato.
Separe los perfiles de invitados de la identidad de la red
Un perfil de CRM con consentimiento responde a quién aceptó recibir comunicaciones. Una identidad de red responde a qué credenciales autorizan el acceso y qué política se aplica. No trate esos registros como intercambiables.
Para el acceso de residentes, compruebe si el diseño propuesto aísla las viviendas, admite dispositivos sin navegador y revoca el acceso de un ocupante de manera limpia. Para el acceso de los empleados, exija una demostración del flujo de certificados o credenciales, incluyendo el rol de MDM y el sistema que devuelve la directiva de VLAN.
- Ventaja: Los casos de uso para invitados, residentes y personal se gestionan dentro de una plataforma más amplia en lugar de una página de bienvenida independiente.
- Consideración comercial: La publicación de precios para la versión Professional facilita la evaluación inicial, pero aún es necesario conciliar el alcance de la suscripción y los requisitos empresariales.
- Limitación: El soporte para un proveedor de red no garantiza que cada controlador, versión de firmware o función de directivas sea compatible.
Cloud4Wi es un candidato razonable para la lista de selección cuando el acceso y la interacción con los invitados se superponen. Es menos atractivo si el requisito es simplemente una página de aceptación de términos. Mantenga la prueba piloto enfocada en los modelos de acceso que pretende operar, no en cada función de interacción disponible.
4. IronWiFi
Cloud RADIUS es la razón para examinar IronWiFi más allá de su editor de portal. Ofrece Captive Portals junto con servicios de red para empleados, lo que resulta relevante cuando el inicio de sesión de invitados y la autenticación del personal necesitan un proveedor común.
Los métodos del portal incluyen correo electrónico, inicio de sesión mediante redes sociales, SMS, cupones, SAML SSO y opciones de pago. Passpoint y OpenRoaming también forman parte de la oferta. Esa amplitud se adapta a los operadores que necesitan diferentes reglas de admisión para visitantes, empleados y usuarios de hotspot de pago.
El límite operativo es importante. IronWiFi puede proporcionar servicios de autenticación, pero el controlador y el gateway aún necesitan la configuración correcta de redireccionamiento, jardín amurallado y aplicación.
Un mensaje de aceptación de RADIUS no es evidencia de que el usuario haya llegado al VLAN previsto. Verifique la red asignada y el tráfico permitido después de la autenticación.
Pruebe las dependencias del lado de la red
- Directiva de RADIUS: Inspeccione los atributos devueltos para cada grupo de identidad y confirme que el controlador los aplique.
- Incorporación de empleados: Establezca cómo se aprovisionan, renuevan y revocan los certificados o credenciales, incluida cualquier dependencia de su MDM.
- Controles de tráfico: Verifique las directivas de ancho de banda y sesión en el equipo de red en lugar de asumir que el portal las aplica.
Los precios iniciales publicados facilitan las comparaciones iniciales, pero los mínimos de recintos para servicios a invitados pueden afectar a las implementaciones más pequeñas. Compare el alcance completo de la suscripción para invitados y empleados.
IronWiFi se queda corto si usted espera que un portal en la nube elimine el trabajo del controlador. Se adapta mejor a equipos acostumbrados a configurar integraciones de red y a validar la ruta completa desde la autenticación hasta la conectividad.
5. Aislelabs Connect
Aislelabs Connect pertenece principalmente a la lista de candidatos para la interacción con invitados. Su propósito es transformar el registro de WiFi en perfiles con consentimiento que puedan alimentar los flujos de trabajo de CRM y marketing.
El portal admite métodos que incluyen correo electrónico, inicio de sesión mediante redes sociales, SMS, cupones, números de habitación y formularios personalizados. El perfilado progresivo puede recopilar información a lo largo de las interacciones en lugar de presentar un formulario inicial excesivamente grande. El soporte de Passpoint ofrece una opción de reconexión automática para los huéspedes que regresan.
Útil para recintos, no un sustituto de NAC para el personal
Los centros comerciales, aeropuertos, hoteles y estadios pueden valorar un registro de invitados constante y perfiles de visitantes exportables. Aislelabs Connect se adapta a ese requisito de manera más directa que una plataforma elegida principalmente para la autenticación de empleados basada en certificados.
Mantenga los límites explícitos:
- Interacción con invitados: Confirme qué integraciones de CRM y servicios de correo electrónico se incluyen y cómo se propagan los cambios en el consentimiento.
- Acceso para hoteles: Un campo de número de habitación no equivale a una validación de PMS en tiempo real. Solicite una demostración del flujo de trabajo requerido con el sistema de la propiedad.
- Seguridad de la red: No asuma capacidades de incorporación MDM, RADIUS en la nube o VLAN asignadas por identidad a partir de la lista de funciones del portal de invitados.
La privacidad merece la misma atención. Un estudio de lugares públicos en MontrealWiFi descubrió que 27 de los 67 puntos de acceso estudiados recopilaban información personal a través del inicio de sesión con redes sociales o páginas de registro. Recopile únicamente lo que el flujo de trabajo de acceso o mercadotecnia necesite.
Para el marketing de WiFi para WiFi invitados, separe la aceptación de los términos de la red del consentimiento opcional para campañas. El precio depende de las características del establecimiento y de los módulos, mientras que la analítica más avanzada o la activación de campañas pueden requerir productos adicionales. Evalúe el paquete propuesto, no las capacidades de todo el portafolio.
6. Spotipo
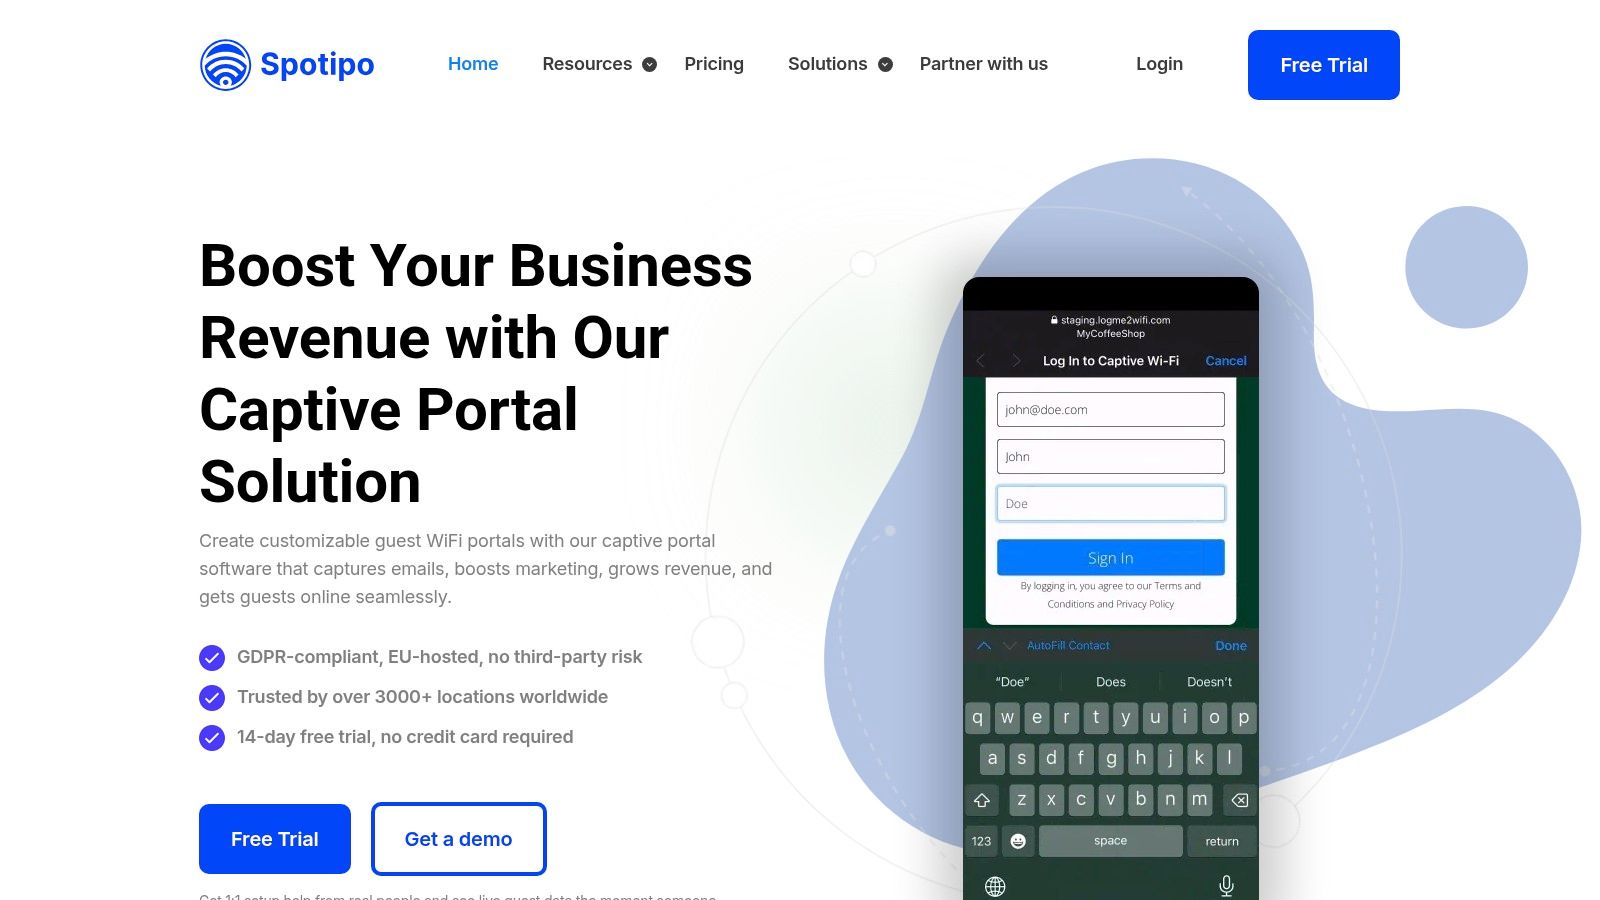
Mantener la red existente y reemplazar su página básica de invitados es un requisito sensato. Spotipo se enfoca en esa tarea con un Captive Portal en la nube, captura de datos de invitados y opciones de acceso pagado en marcas de routers y puntos de acceso compatibles.
Las opciones de inicio de sesión incluyen correo electrónico, teléfono, redes sociales, cupones, contraseñas y acceso solo con términos. Los planes aplicables admiten pagos con Stripe, mientras que las integraciones de CRM y la captura de consentimiento conectan el registro con los flujos de trabajo de los clientes.
Se trata principalmente de una compra de acceso para invitados y marketing, no de una prueba de una plataforma completa de identidad para la fuerza laboral. No asuma que la autenticación del portal incluye la emisión administrada de certificados, la asignación de EAP-TLS impulsada por MDM o la asignación de VLAN basada en directorio.
Evalúe el aspecto económico para cadenas pequeñas
El precio por ubicación hace que un presupuesto inicial sea relativamente sencillo. Los límites de invitados y los métodos de inicio de sesión específicos del plan siguen siendo importantes, especialmente para recintos con eventos concurridos o picos de temporada.
- Lo que funciona: Una red existente compatible puede obtener un registro personalizado con la marca, vales o WiFi de pago sin necesidad de reemplazar el hardware.
- Lo que debe verificarse: La integración exacta del controlador, las dependencias de pago, las cuotas de volumen de invitados y el alcance de la suscripción para múltiples ubicaciones.
- Sus limitaciones: Los equipos que buscan la gestión del ciclo de vida de certificados del personal requieren evidencia explícita de esa capacidad o un servicio de identidad independiente.
Pruebe el jardín vallado del portal con cada método de inicio de sesión seleccionado. La autenticación a través de redes sociales y las páginas de pago pueden depender de destinos que están más allá del propio nombre de host del portal.
Para un establecimiento independiente o una cadena más pequeña, ese alcance enfocado puede ser una ventaja. Usted no está comprando una arquitectura de acceso empresarial que no necesita. Solo mantenga los dispositivos operativos y la conectividad del personal fuera del flujo de trabajo de invitados orientado al marketing.
7. HotspotSystem
Los cupones, la administración de sesiones y el procesamiento de pagos siguen siendo requisitos legítimos. HotspotSystem está orientado hacia esas operaciones de hotspot en lugar de hacer que el marketing de clientes sea la razón principal para implementar un portal.
Sus opciones de acceso incluyen páginas de inicio de portal cautivo, inicio de sesión mediante redes sociales, cupones y códigos SMS. Los flujos de trabajo de acceso de pago se adaptan a los operadores que venden conectividad o distribuyen el acceso a través de la recepción, quioscos de recepción o el personal del establecimiento.
Elíjalo para operaciones de zonas WiFi
Los planes públicos y una opción de entrada gratuita permiten a los operadores examinar el flujo de trabajo básico antes de comprometerse. La comparación de costos requiere más cuidado una vez que los límites de sesión, los créditos de SMS u otros complementos entran en el diseño.
- Ajuste operativo: Cafeterías, hoteles y operadores de hotspots públicos que administran sesiones de acceso o venden acceso a internet.
- Prudencia en costos: Compare los periodos de facturación y los límites de uso con la demanda estacional proyectada.
- Límite arquitectónico: La administración de fichas o cupones no reemplaza la identidad del empleado, la incorporación mediante MDM ni la segmentación específica de dispositivos.
Un modelo de acceso Hotspot 2.0 aborda un problema diferente al de vender una sesión de portal. Permite que los dispositivos aprovisionados adecuadamente se unan a las redes participantes sin repetir el proceso convencional de inicio de sesión web.
No asuma que esos modelos de acceso son intercambiables o que están incluidos en el mismo paquete. Si los invitados recurrentes necesitan una conexión segura automática, solicite una demostración del aprovisionamiento propuesto y la ruta de reserva.
HotspotSystem es menos atractivo cuando el requisito principal es la activación avanzada de CRM o el acceso de la fuerza laboral empresarial. Merece consideración cuando el trabajo diario del operador gira en torno a emitir accesos, controlar sesiones y conciliar compras de conectividad.
8. Antamedia WiFi Hotspot
El control de la implementación es lo que distingue a Antamedia WiFi Hotspot. Junto con su servicio alojado, Antamedia ofrece una opción empresarial independiente de forma local para las organizaciones que desean operar la plataforma en su propia infraestructura.
Su alcance incluye portales personalizados, cupones, pagos, límites de sesión y analítica. Los controles de tiempo y ancho de banda hacen que sea relevante para los operadores que gestionan el aspecto comercial y operativo del acceso a los hotspots.
La decisión de adquisición importante es qué arquitectura está comprando. Un portal alojado y una implementación empresarial en las instalaciones crean diferentes responsabilidades de parches, copias de seguridad, certificados y recuperación.
Establezca el punto de aplicación de políticas
Solicite que en el diseño propuesto se identifique por dónde pasa el tráfico, dónde se autorizan las sesiones y qué componente aplica los límites. Eso determina tanto el comportamiento ante fallas como el trabajo práctico necesario para integrar los puntos de acceso existentes.
- Punto fuerte: La administración de accesos y la facturación están integradas en el portal, en lugar de ser adiciones secundarias.
- Compromiso: El conjunto más amplio de funciones puede ser innecesario para un establecimiento que solo requiere la aceptación de términos.
- Riesgo de integración: Las pasarelas de pago, las conexiones con el PMS hotelero y el soporte para controladores deben coincidir con el producto alojado o empresarial seleccionado.
En el caso de un hotel, demuestre el flujo de trabajo real de validación de habitaciones y lo que sucede cuando el PMS no está disponible. Para el acceso del personal, no trate las funciones de facturación de huéspedes como prueba de una incorporación basada en certificados o de una asignación de roles mediante RADIUS.
Antamedia tiene sentido cuando la propiedad de la infraestructura o la facturación del hotspot es un requisito firme. Es más difícil de justificar si su equipo desea la menor huella operativa posible y no tiene necesidad de las funciones adicionales de gestión de acceso.
9. Beambox
Un gerente de restaurante por lo general quiere que los invitados estén en línea y que el seguimiento de los clientes funcione sin involucrar a un ingeniero de red en cada campaña. Beambox aborda ese flujo de trabajo comercial con un portal personalizable, base de datos de invitados, segmentación y herramientas de campaña.
Los planes superiores agregan funciones de reputación y generación de opiniones. Las integraciones como Mailchimp y Zapier conectan los registros de invitados con otros sistemas empresariales, mientras que el hardware de WiFi existente compatible puede respaldar la implementación sin reemplazar la red.
Mantenga el marketing y el control de acceso separados
Beambox es un portal enfocado al marketing, no el punto de partida natural para un proyecto de certificados de personal o segmentación de IoT. Su valor depende de si la empresa utilizará la mensajería con los clientes y los flujos de trabajo de reputación.
Criterio de compra: No pague por la automatización de campañas para resolver un problema de VLAN. No compre NAC empresarial simplemente para recopilar suscripciones opcionales a boletines informativos.
Los niveles publicados y las suscripciones continuas ayudan a las empresas más pequeñas a evaluar el compromiso. Las suposiciones de ubicación y volumen de invitados aún deben coincidir con la implementación, y la compatibilidad del hardware debe verificarse con la configuración real del controlador.
- Adecuado para: Establecimientos comerciales y de hospitalidad orientados al cliente que cuenten con un responsable de marketing para visitantes.
- Menos adecuado para: Organizaciones cuyo requerimiento principal sea el registro en MDM, la revocación de credenciales o las políticas de red basadas en la identidad.
- Prioridad en la prueba piloto: Valide los campos de consentimiento, la sincronización de contactos y el flujo completo de inicio de sesión en los dispositivos de los clientes.
También pruebe qué sucede cuando los invitados rechazan las comunicaciones de mercadotecnia. Deberían seguir la política de acceso prevista sin que el personal tenga que improvisar una excepción. Una base de datos de invitados útil debe provenir de un flujo de trabajo de consentimiento deliberado, no de la confusión en la pantalla de inicio de sesión.
10. Adentro
Adentro es más relevante cuando el comprador desea conectar la adquisición de invitados, audiencias publicitarias y visitas físicas. El Captive Portal ofrece captura de contactos, mientras que la plataforma más amplia respalda el marketing y la medición de visitas.
Los restaurantes y comercios minoristas que ejecutan campañas de adquisición o recuperación de clientes son el público natural. La diferencia respecto a un producto exclusivo de portal es la capacidad propuesta para evaluar si la actividad de marketing se corresponde con las visitas al mundo real.
Presupueste para la campaña, no solo para el portal
Una suscripción a la plataforma y un programa de publicidad administrada son compras diferentes. El precio piloto público ayuda a la evaluación inicial, pero el gasto en medios y los servicios administrados pueden cambiar el compromiso general de forma sustancial.
- Ventaja: La captura de datos de visitantes se conecta con la activación de campañas y la medición de visitas.
- Dependencia: El hardware de WiFi existente debe ser compatible, y los requerimientos de medición deben entenderse antes de la implementación.
- Discrepancia: La incorporación segura del personal, la entrega de certificados MDM y la asignación de VLAN dispositivos no son la razón principal para elegir esta plataforma.
Exija una explicación clara de lo que se considera una visita medida, cómo se vinculan las identidades y qué configuraciones de consentimiento y retención se aplican. Un panel de control de marketing solo es útil cuando el equipo comprende lo que representan sus métricas.
Adentro no alcanza a ser la respuesta central para contraseñas compartidas del personal o cajas registradoras y cámaras deficientemente aisladas. Mantenga ese trabajo de control de acceso dentro de la arquitectura de red.
Elíjalo cuando el departamento de marketing tenga un objetivo de campaña definido, un presupuesto operativo y la responsabilidad de actuar según los resultados. De lo contrario, el establecimiento puede adquirir un portal más elaborado sin utilizar las capacidades que lo diferencian.
Cómo se comparan las 10 plataformas de software de Captive Portal en casos de uso, señales de precios, pruebas y soporte de Passpoint
| Elemento | Ideal para | Señal de precios | Opción gratuita o de prueba | Passpoint/OpenRoaming |
|---|---|---|---|---|
| Purple Access | WiFi basado en identidad para invitados, personal e IoT | Precio anual por punto de acceso; requiere cotización | No se indica opción | Admite ambos |
| Cloudi-Fi | Acceso empresarial para invitados, empleados, BYOD e IoT | A través de ventas; sin precios públicos | No se indica opción | No especificado |
| Cloud4Wi | WiFi para invitados, residentes y personal en múltiples ubicaciones | Precios profesionales publicados; implementaciones más grandes requieren ventas | Se anuncia prueba de 30 días | Admite ambos |
| IronWiFi | Portales para invitados, acceso de pago y autenticación de empleados | Precios iniciales publicados; mínimo para recintos con invitados | No se indica opción | Admite ambos |
| Aislelabs Connect | Incorporación de invitados en recintos, captura de datos y marketing | Adaptado a recintos, ubicaciones, puntos de acceso y módulos | No se indica opción | Passpoint admitido; OpenRoaming no especificado |
| Spotipo | Recintos independientes que necesitan WiFi para invitados o de pago | Precios publicados por ubicación | Prueba de 14 días | No especificado |
| HotspotSystem | Operadores de hotspots que ofrecen cupones o acceso de pago | Precios públicos; algunos planes se facturan semestralmente | Planes iniciales gratuitos con límites de sesión | No especificado |
| Antamedia WiFi Hotspot | Operadores que necesitan controles de acceso, cupones y facturación | Depende de la configuración alojada o empresarial | No se indica opción | No especificado |
| Beambox | Recintos de atención al cliente que combinan WiFi y marketing | Niveles publicados; varía según la ubicación y el volumen de invitados | No se indica opción | No especificado |
| Adentro | Restaurantes y minoristas enfocados en marketing y medición de visitas | Precios públicos para pilotos; implementaciones más grandes bajo cotización | Opción de piloto; no se indica prueba gratuita | No especificado |
Cómo adaptar el software de portal cautivo a su modelo de acceso
Comience por el problema en lugar de elegir la lista de funciones más larga. El marketing y la medición de visitas orientan hacia Aislelabs Connect, Beambox o Adentro. Los vales, el acceso de pago y la administración de sesiones hacen que IronWiFi, Spotipo, HotspotSystem y Antamedia sean relevantes, dependiendo de los requisitos generales.
Si la prioridad es la seguridad del personal, la incorporación de dispositivos o la segmentación de inquilinos, analice primero la arquitectura de identidad. Cloudi-Fi, Cloud4Wi y las plataformas que combinan RADIUS en la nube con el acceso de los empleados merecen una evaluación más detallada. Exija pruebas del flujo de trabajo específico en lugar de considerar la etiqueta de la categoría como una confirmación.
Demuestre la política y la conectividad juntas
La prueba de aceptación debe dar seguimiento a un dispositivo desde la asociación hasta lograr un acceso utilizable y correctamente restringido. Inspeccione DHCP, DNS, autenticación, asignación de VLAN y alcanzabilidad posterior al inicio de sesión. Incluya la revocación mientras el dispositivo está conectado, no solo la eliminación de una cuenta antes de su próximo inicio de sesión.
Para la detección del portal, el estándar de señalización de portal cautivo de IETF describe mecanismos de DHCP y de anuncio de router IPv6, al tiempo que advierte explícitamente que la señalización no es una solución completa. Realice pruebas en IPv4 e IPv6, en los sistemas operativos actuales y en equipos que no cuenten con un navegador convencional.
- Pruebas de identidad: Obtenga detalles por escrito de los atributos de RADIUS, el aprovisionamiento de certificados MDM, la revocación y la aplicación en el controlador.
- Flujos de trabajo de invitados: Confirme el comportamiento de Passpoint, la validación de PMS, el envío de SMS y las opciones de contingencia para el paquete seleccionado.
- Términos operativos: Documente la retención y eliminación de registros, el comportamiento ante interrupciones, las responsabilidades de soporte y el costo de agregar nuevos sitios.
No obligue a todos los usuarios recurrentes a pasar por un portal de manera indefinida. El informe del sector de 2026 de la Wireless Broadband Alliance describe las redes Passpoint/OpenRoaming implementadas y planificadas, lo que respalda la evaluación de una identidad de red reutilizable junto con el registro de invitados a través del navegador. Verifique la emisión de credenciales, las relaciones de confianza y el acceso alternativo con el mismo cuidado que el inicio de sesión inicial.
Realice una prueba piloto del modelo de acceso que realmente operará
Para departamentos amueblados, nuestra red Open ubica a los huéspedes de corta estancia detrás de un portal que registra el consentimiento en una VLAN de invitados aislada. Para parques de vacaciones, nuestro modelo xPSK otorga a las casas vacacionales acceso privado de temporada mientras mantiene el equipo operativo en claves controladas por separado.
Esos son modelos de acceso diferentes, incluso si ambas propiedades ofrecen WiFi para invitados. Pruebe el modelo relevante en un sitio piloto en los puntos de acceso que ya posee, junto con la red actual.
Donde exista un nivel de entrada gratuito, utilícelo para probar dispositivos reales antes de firmar un contrato más amplio. Evalúe el resultado en función de la vinculación exitosa, la segmentación correcta, la revocación, los folios de soporte y la evidencia de auditoría útil. Una página impecable es útil, pero no es el criterio de aceptación.
Purple Access combina un portal cautivo para invitados personalizado con RADIUS en la nube, acceso para el personal basado en MDM y claves de inquilino o dispositivo revocables de forma individual en los puntos de acceso existentes. Visite Purple Access para explorar el modelo abierto, seguro y de xPSK, y planifique una prueba piloto que ponga a prueba la identidad, la asignación de VLAN y la incorporación de invitados antes de un despliegue más amplio.