
Open Roaming WiFi explicado: Inicie sesión sin portales
Published

Si sus puntos de acceso WiFi son compatibles con OpenRoaming, ¿por qué un visitante aún podría no conectarse? Porque el inicio de sesión automático depende de algo más que del hardware de radio. El dispositivo necesita un perfil utilizable, un proveedor de identidad debe autenticarlo y el recinto debe aceptar las credenciales de dicho proveedor.
Para los equipos de TI y los administradores de recintos, OpenRoaming WiFi se entiende mejor como una forma diferente de establecer confianza, no como una promesa de que todos los visitantes se conectarán automáticamente. Puede eliminar las pantallas de inicio de sesión repetitivas, pero no elimina su responsabilidad respecto a las políticas de acceso, las conexiones de respaldo o la privacidad.
Tabla de contenido
- Qué reemplaza OpenRoaming y por qué los portales están desapareciendo
- Comparativa detallada de métodos de acceso para invitados
- Cómo inicia sesión un dispositivo sin preguntar
- Cómo validar una implementación de OpenRoaming antes de la puesta en marcha
- Concesiones de privacidad detrás del acceso automático
- Confirme su plan piloto antes de reemplazar los portales de invitados
Lo que OpenRoaming reemplaza y por qué los portales están desapareciendo
Un viajero llega a un aeropuerto, elige la red de invitados y abre un navegador. Espera a que aparezca un portal cautivo, ingresa una dirección de correo electrónico o selecciona un inicio de sesión social, y luego acepta los términos. En la cafetería fuera de la terminal, repite el proceso.
Nada en ese segundo registro ayuda a que el dispositivo recuerde que su propietario ya tiene una identidad de confianza en otro lugar. Cada establecimiento trata al visitante como una nueva tarea de incorporación.
OpenRoaming, desarrollado sobre Wi-Fi CERTIFIED Passpoint, cambia esa relación. En lugar de pedirle a la persona que complete otro formulario en el navegador, la red puede aceptar una credencial que el dispositivo ya posee.
Piense en una tarjeta de fidelidad de un hotel que se acepta en los hoteles asociados participantes, en lugar de un formulario de registro que deba completar en cada recepción. Cada hotel sigue decidiendo qué puertas puede abrir esa tarjeta.
El dispositivo lleva la presentación
El acuerdo cuenta con participantes bien definidos:
- El dispositivo conserva un perfil. Este le indica qué redes participantes puede utilizar y qué credencial debe presentar.
- El proveedor de identidad respalda al usuario. Dicha organización autentica la credencial en lugar de requerir que cada sede mantenga una cuenta de invitado independiente.
- La sede autoriza el acceso. Acepta el resultado de autenticación de confianza y decide a qué recursos de red puede acceder el dispositivo.
Una vez que el perfil existe, el dispositivo realiza el trabajo rutinario de conexión. El visitante no tiene que seleccionar un botón de inicio de sesión cada vez que ingresa a una ubicación participante.
El contraste es más fácil de apreciar como un cambio en la experiencia del visitante.
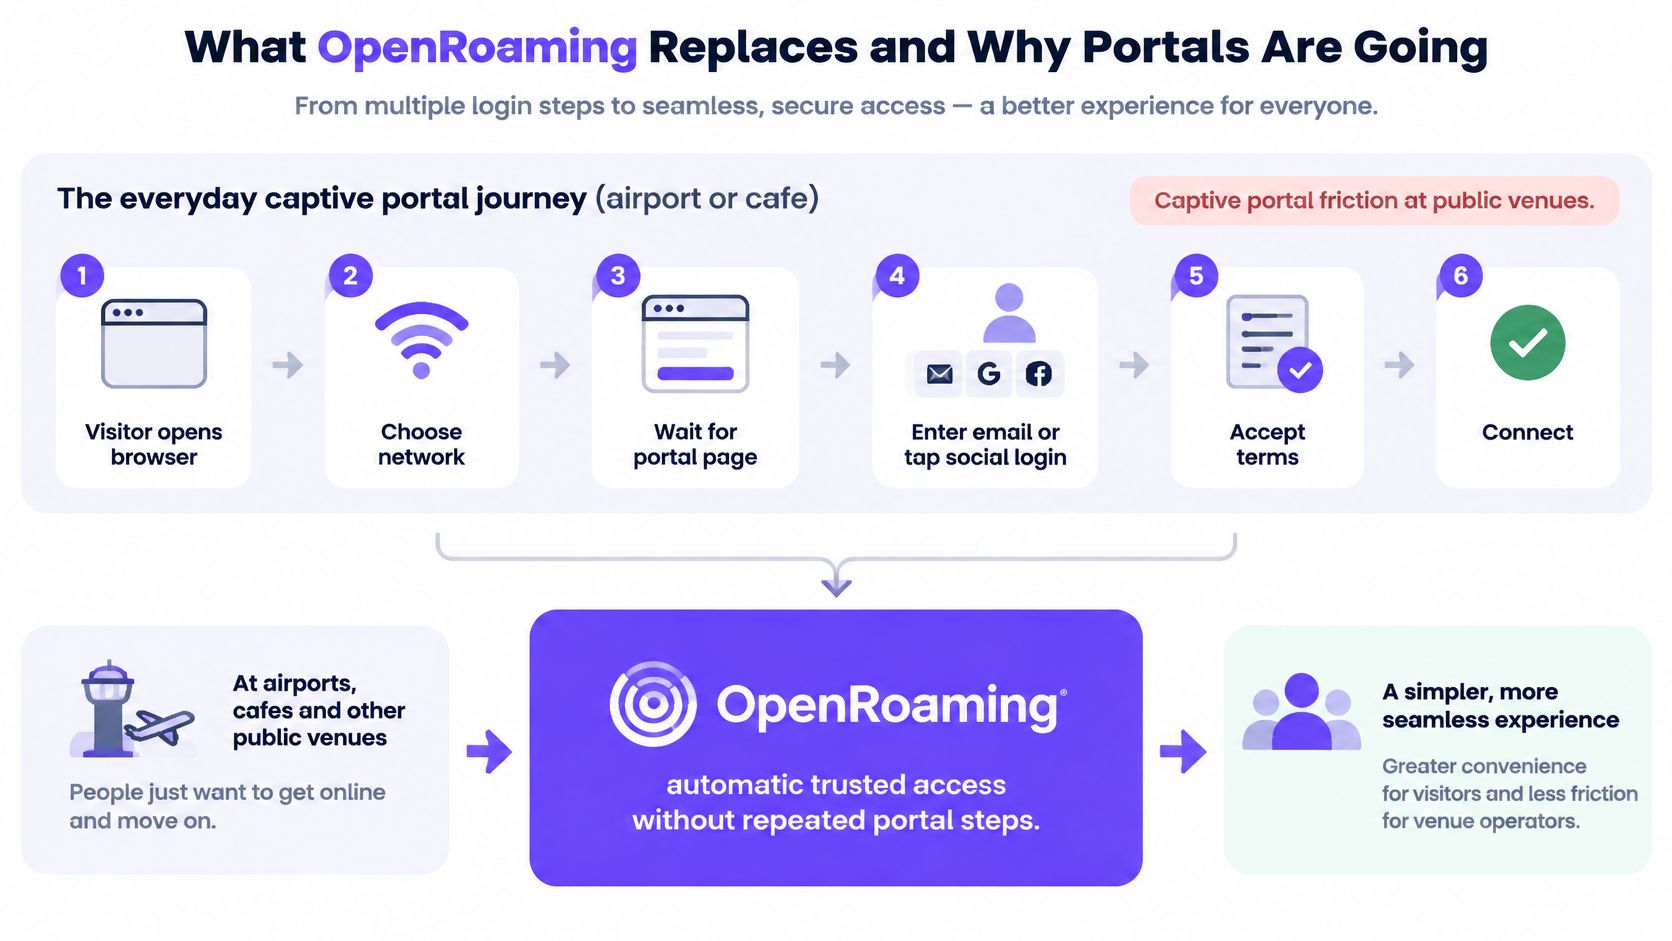
Menos interacción no significa menos responsabilidad
Eliminar el formulario no significa otorgar a cada visitante autenticado un acceso sin restricciones. El recinto sigue controlando la asignación de VLAN, la política de acceso y el registro de datos. Una identidad de invitado reconocida debe dar lugar a permisos de invitado, no a un acceso a las aplicaciones del personal ni a los sistemas de gestión del edificio.
Tampoco la incorporación automática elimina la necesidad de explicar el uso aceptable y el tratamiento de datos. Dichos avisos requieren un lugar adecuado en la inscripción y en las comunicaciones continuas del servicio, en lugar de depender totalmente de la interrupción mediante un portal.
OpenRoaming es, por lo tanto, un marco de identidad de roaming federado, no un producto de WiFi de un solo proveedor. Su valor práctico proviene de separar a quien autentica al visitante de quien opera la red, al tiempo que permite que el establecimiento mantenga el control.
Comparativa detallada de los métodos de acceso de invitados
| Método de acceso | Lo que hace el visitante | Portal mostrado | Credencial que posee | Mejor opción |
|---|---|---|---|---|
| Inicio de sesión de invitado en portal cautivo | Abre una página de navegador, elige un método de inicio de sesión, acepta los términos | Sí | Ninguna, o un inicio de sesión mediante redes sociales o SMS | Visitantes por primera vez sin perfil |
| Perfil de Passpoint o OpenRoaming | Instala el perfil una sola vez; el dispositivo se conecta automáticamente | No | Perfil con certificado de identidad o credencial | Visitantes recurrentes y viajeros frecuentes |
| Red segura de EAP-TLS | El dispositivo se registra mediante administración de dispositivos móviles | No | Certificado de dispositivo | Dispositivos administrados por el personal |
| Clave precompartida por dispositivo | El dispositivo se conecta con su propia clave única | No | Clave única por dispositivo, usuario o inquilino | Residentes, cajas registradoras y flotas de IoT |
Un perfil solo ayuda cuando el dispositivo lo admite y el recinto acepta a su proveedor de identidad. Mantenga disponible una opción basada en un portal para los visitantes que no cumplan con esas condiciones.
Adapte el método a la persona o dispositivo
Un portal cautivo sigue siendo útil para alguien que llega sin una relación establecida con su organización. Según el servicio, el inicio de sesión podría utilizar SSO, Google, Apple, Facebook o un código de acceso único por SMS, registrando la aceptación y el consentimiento de manera adecuada.
Un perfil de Passpoint o OpenRoaming se adapta a alguien que regresa o viaja entre propiedades participantes. Passpoint gestiona la detección de redes y la autenticación basadas en perfiles; OpenRoaming agrega la federación que permite que redes y proveedores de identidad operados de forma independiente confíen entre sí. Están relacionados, pero no son nombres intercambiables para cualquier implementación.
EAP-TLS resulta adecuado para los equipos administrados del personal porque los administradores pueden aprovisionar certificados de dispositivo mediante la gestión de dispositivos móviles. No se trata de una federación de roaming competidora. Es un método de autenticación que también puede ubicarse debajo del acceso basado en perfiles.
Una clave precompartida por dispositivo resulta adecuada para equipos que necesitan una credencial práctica y revocable de forma individual. Una caja registradora o un termostato no deberían necesitar un navegador, y dar de baja un dispositivo no debería requerir cambiar la contraseña en toda la propiedad.
Planifique para la coexistencia
Un recinto puede ofrecer estos métodos al mismo tiempo. Mapee las identidades a las VLAN adecuadas y aplique reglas de firewall entre ellas, en lugar de asumir que los diferentes nombres de red por sí solos brindan aislamiento. Un invitado debe tener acceso a internet sin obtener una ruta hacia los sistemas de pago o los servicios para empleados.
Al comparar soluciones de WiFi para invitadosWiFi, evalúe el proceso de incorporación para cada tipo de usuario en lugar de elegir un solo método de inicio de sesión para todos.
El perfil en sí requiere una ruta de inscripción. Un lugar o un proveedor de identidad participante puede ofrecer la instalación, pero la elegibilidad depende de la relación de dicho proveedor con la red de acceso. Pruebe las familias de dispositivos que llevan sus visitantes, incluidas sus versiones de sistema operativo y las restricciones de instalación de perfiles.
Regla de decisión: Liste primero sus grupos de visitantes y dispositivos. Asigne a cada uno un método de acceso primario, un propietario para su credencial y una alternativa funcional.
Ese ejercicio a menudo revela que el objetivo no es abolir los portales. Es dejar de pedir a los usuarios que ya son elegibles que los completen innecesariamente.
Cómo inicia sesión un dispositivo sin solicitarlo
- Descubra y coincida. El dispositivo lee los anuncios de red 802.11u y ANQP, y luego vincula un Identificador de Organización de Roaming Consortium (RCOI) con un perfil almacenado. El visitante no selecciona manualmente un SSID.
- Inicie la autenticación. El dispositivo inicia un intercambio de 802.1X mediante un método de Protocolo de Autenticación Extensible, habitualmente abreviado como EAP.
- Reenvíe la solicitud. El punto de acceso o su controlador transfiere el intercambio de autenticación a la infraestructura RADIUS del proveedor de acceso.
- Encuentre al proveedor de identidad. La infraestructura de autenticación utiliza el dominio en la identidad del usuario para enrutar la solicitud hacia el proveedor adecuado.
- Verifique la credencial. El proveedor de identidad valida el certificado, la credencial basada en SIM o la información de la cuenta y devuelve un resultado de autenticación.
- Aplique permisos locales. La infraestructura de la sede aplica la política de acceso y VLAN autorizada antes de permitir el tráfico de usuario normal.
El resumen de la Wireless Broadband AllianceOpenRoaming describe la combinación de Passpoint, identidad federada y políticas que respalda este intercambio, incluido el enrutamiento basado en dominios y la confianza respaldada por certificados entre proveedores.
El orden es importante. Por lo general, un portal cautivo solicita al navegador que complete un paso de acceso después de que el dispositivo se ha unido a la red. Aquí, el dispositivo completa la autenticación empresarial antes de que comience el acceso a datos ordinario. El navegador no es la interfaz de autenticación.
Este diagrama muestra el mismo proceso desde la perspectiva del dispositivo.
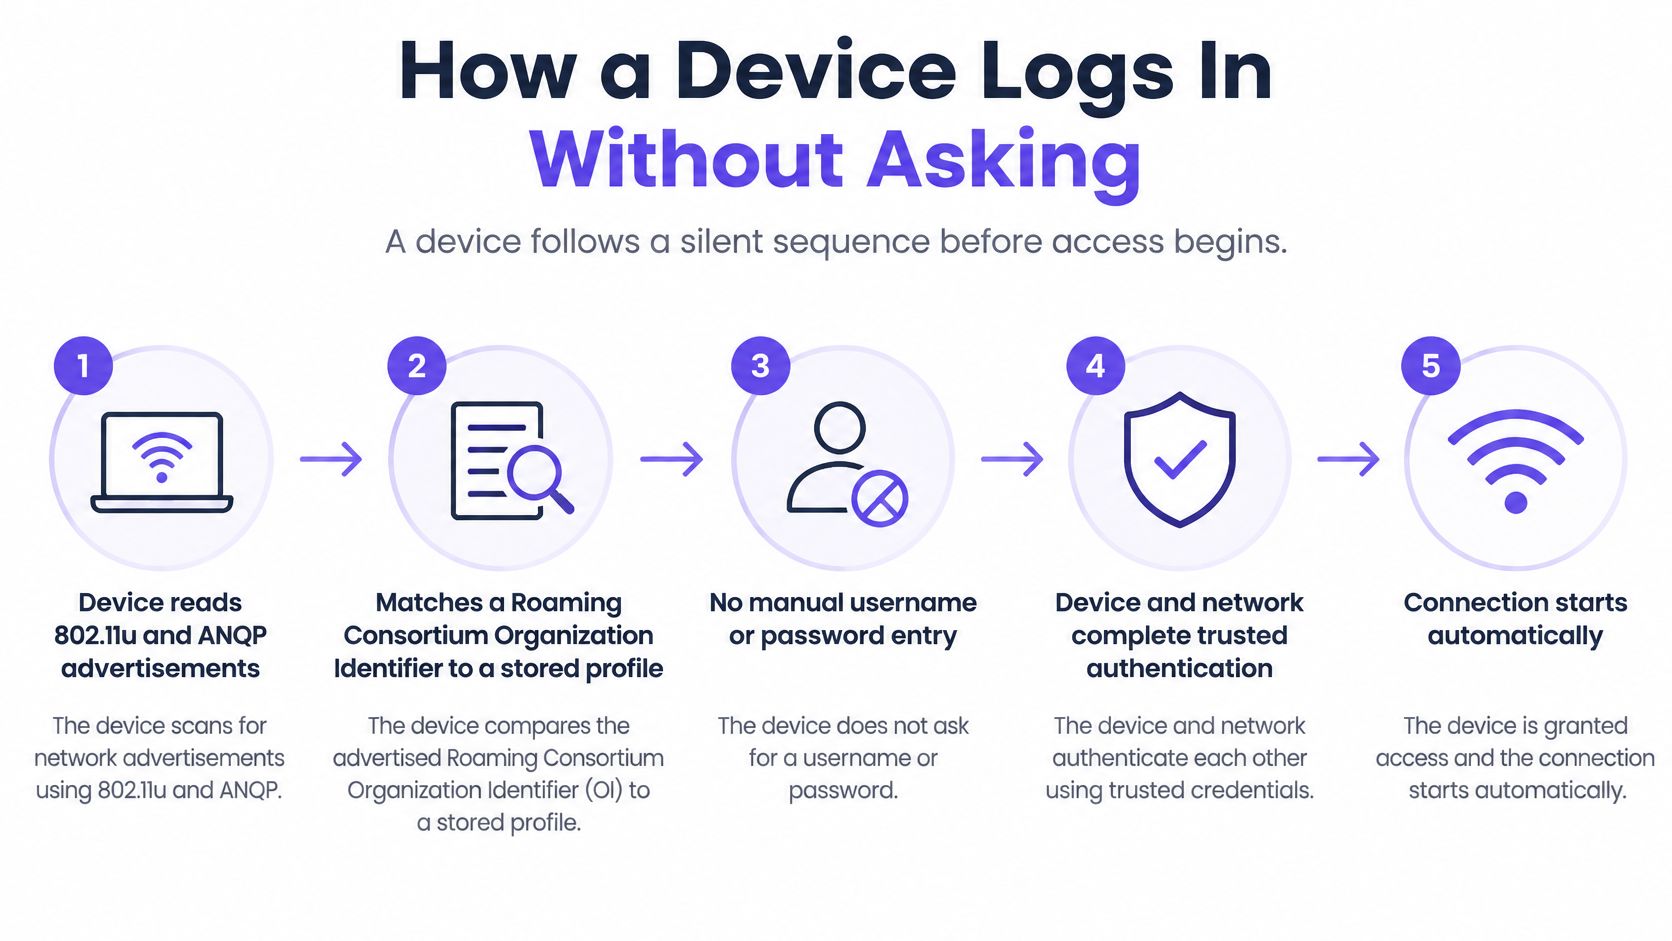
¿Qué credencial presenta el dispositivo?
Un perfil no es necesariamente un certificado. Contiene la configuración que le indica al dispositivo cómo detectar una red elegible y autenticarse en ella, y la credencial subyacente sigue el método EAP seleccionado.
| Método EAP | Credencial que posee el dispositivo | Red típica |
|---|---|---|
| EAP-TLS | Certificado de cliente y clave privada asociada | Dispositivos empresariales y administrados por administración de dispositivos móviles |
| EAP-SIM | Clave de tarjeta SIM | Suscriptores de operadores móviles |
| EAP-AKA | Clave USIM para autenticación y acuerdo de claves | Redes de suscriptores de operadores |
| EAP-AKA′ | Clave USIM con derivación de clave más sólida | Suscriptores de operadores en implementaciones AKA más recientes |
| EAP-TTLS | Nombre de usuario y contraseña dentro de un túnel TLS | Cuentas de personal o invitados autenticadas a través de un servidor con certificado validado |
Con EAP-TLS, el dispositivo demuestra la posesión de la clave privada asociada con su certificado. Con los métodos basados en SIM, la infraestructura de autenticación del operador valida la credencial del suscriptor. Con EAP-TTLS, el cliente debe validar el certificado del servidor de autenticación antes de enviar las credenciales internas.
Esa distinción es importante durante el proceso de compra. Que un punto de acceso sea compatible con Passpoint no garantiza que todos los tipos de credenciales de su público objetivo vayan a funcionar a lo largo de toda la ruta de autenticación.
La confianza también existe entre proveedores
RadSec transporta la señalización RADIUS sobre TLS entre la infraestructura participante. El TLS mutuo permite que los pares se validen entre sí mediante certificados, por lo que la emisión de certificados, las raíces de confianza, la renovación y el vencimiento requieren una titularidad operativa.
La detección de pares de RADIUS basada en DNS ayuda a un proveedor de acceso a localizar el par de autenticación adecuado para un dominio de identidad. Evita tratar a cada nuevo proveedor como una razón para reconfigurar puntos de acceso individuales, aunque las políticas de enrutamiento y federación aún deban permitir la relación.
Antes de una prueba en vivo, un ingeniero debe confirmar el perfil instalado, los RCOI anunciados, el enrutamiento de dominios y los métodos EAP compatibles como una sola cadena. Capture los registros del cliente y de autenticación juntos: un dispositivo que nunca selecciona la red tiene una falla diferente a la de uno cuyo credencial es rechazado después de una detección exitosa.
Cómo validar una implementación de OpenRoaming antes del lanzamiento oficial
En una encuesta de la WBA de 2025 realizada a 170 ejecutivos del sector, el 81% planeaba desplegar OpenRoaming, mientras que el 25% ya lo estaba implementando, según el informe de CDG sobre la encuesta de la WBA. Esas son medidas de planificación y despliegue, no una prueba de que un visitante en particular pueda conectarse en su establecimiento.
Utilice una lista de verificación de preparación para transformar una afirmación de infraestructura compatible en una experiencia de usuario probada.
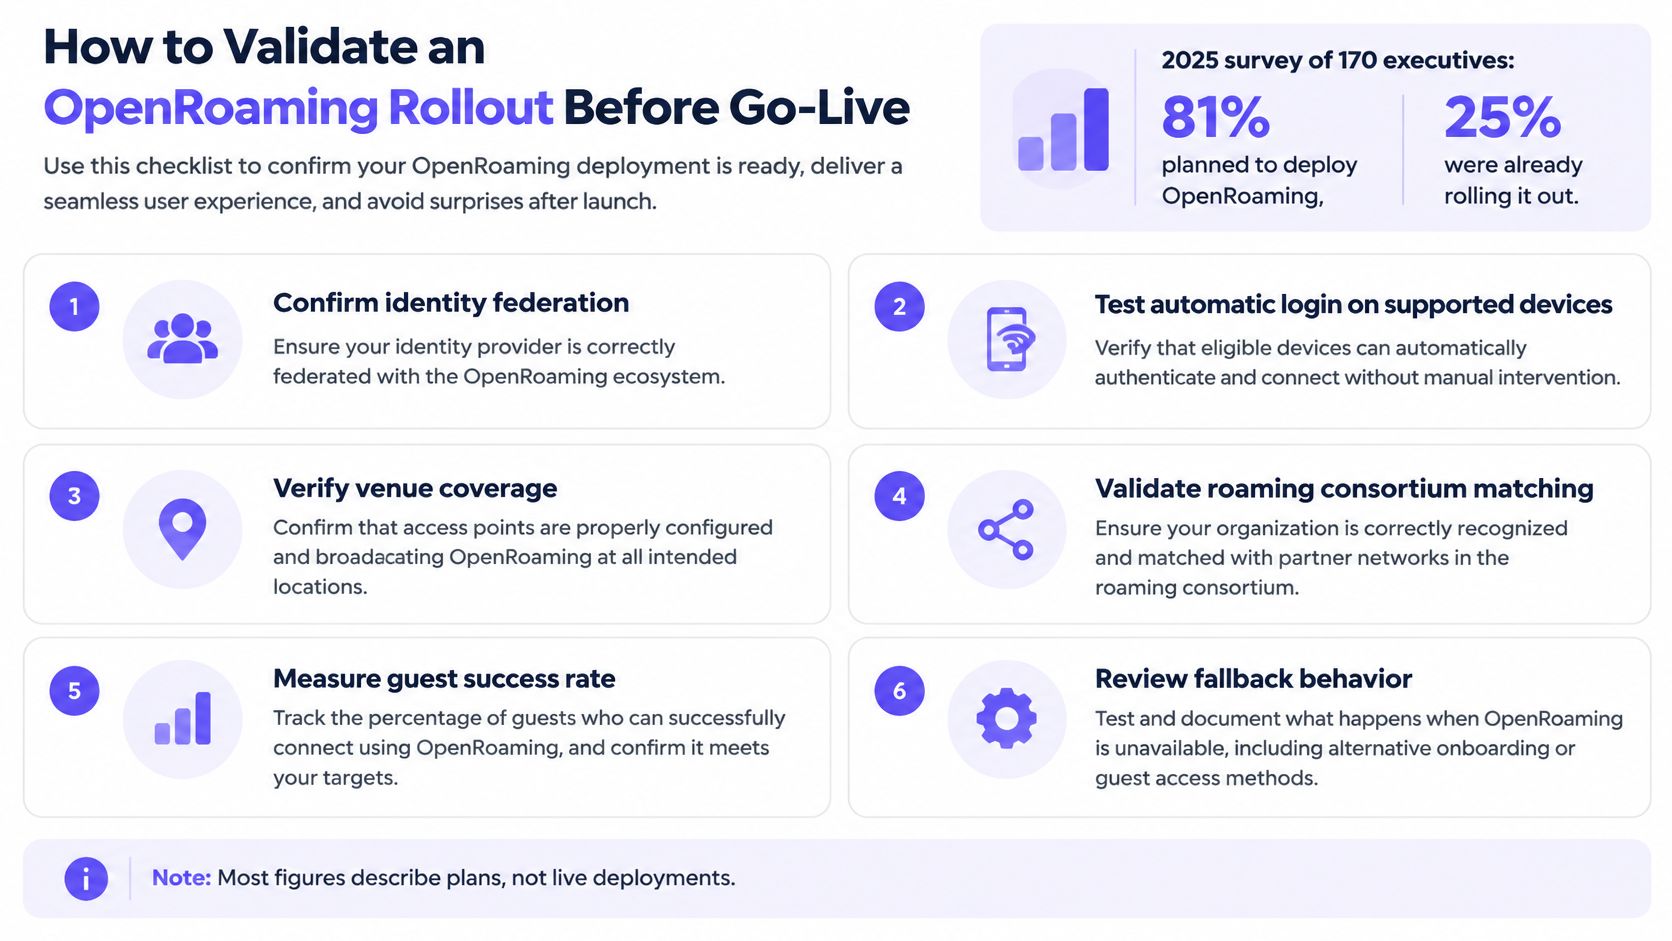
Pruebe la cadena de autenticación completa
- Confirme la participación en la federación. Identifique quién emite las credenciales y cómo la sede confía en ese proveedor. Registre al responsable de soporte de cada lado.
- Ponga a prueba perfiles de clientes reales. Utilice las familias de dispositivos a las que da servicio su sede, incluido un dispositivo de visitante no gestionado en lugar de únicamente la laptop preparada por un ingeniero.
- Verifique la coincidencia de RCOI y dominio. Compare los anuncios y el enrutamiento con la configuración del proveedor para que un error de coincidencia en el descubrimiento no se confunda con una contraseña incorrecta.
- Inspeccione las cadenas de certificados y su caducidad. Compruebe de forma independiente la confianza de autenticación orientada al cliente y la confianza entre pares de RadSec.
- Valide el descubrimiento de pares. Confirme que el descubrimiento basado en DNS alcance la infraestructura de autenticación previstaf.
- Interrumpa la ruta preferida intencionalmente. Pruebe un proveedor no disponible y un perfil no compatible, y luego verifique que el visitante pueda encontrar y utilizar la alternativa del portal.
- Revise las políticas y la medición. Confirme la ubicación, el aislamiento y la contabilidad de VLAN entre los operadores, incluyendo lo que analítica de visitas puede observar.
- Ensaye la revocación. Desactive la credencial de un dispositivo perdido y pruebe tanto la autenticación posterior como el manejo de una sesión existente.
Una disciplina de prueba útil consiste en evaluar la relevancia de las pruebas más allá de los resultados aprobatorios, tal como lo analiza 99tests. Una conexión exitosa desde un teléfono de prueba preconfigurado no demuestra que el proceso de llegada funcione para los visitantes previstos.
Establezca un criterio de aprobación explícito
Haga que las dependencias de autenticación formen parte del diseño de su red WiFi, y no algo secundario a la cobertura de radio. Rastree los fallos en el cliente, el punto de acceso, RADIUS y el proveedor de identidad.
Newcastle opera la primera red de OpenRoaming a nivel ciudad en Purple, y somos un agente de identidad certificado por la WBA. Dichas credenciales no reemplazan las pruebas de aceptación a nivel de recinto.
Criterio de aprobación (Go / No-go): Exija que las comprobaciones de detección, confianza, autenticación y alternativa (fallback) se superen en familias de dispositivos con características contrastantes antes de considerar la eliminación del portal para una audiencia definida.
Compromisos de privacidad detrás del acceso automático
La autenticación segura no significa un uso anónimo. Un dispositivo puede conectarse sin escribir un nombre en un portal y, aun así, generar registros que lo distinguen de otros dispositivos y lo asocian con una ubicación.
El anuncio de certificación OpenRoaming de Westermo proporciona contexto para la autenticación gestionada por proveedores de identidad e identificadores persistentes. La pregunta práctica para un establecimiento no es si el acceso está cifrado. Es quién puede ver qué identificadores, con qué propósito y durante cuánto tiempo.
Una conexión automática puede parecer un proceso simple para el visitante, aun cuando varias organizaciones intervengan en segundo plano.
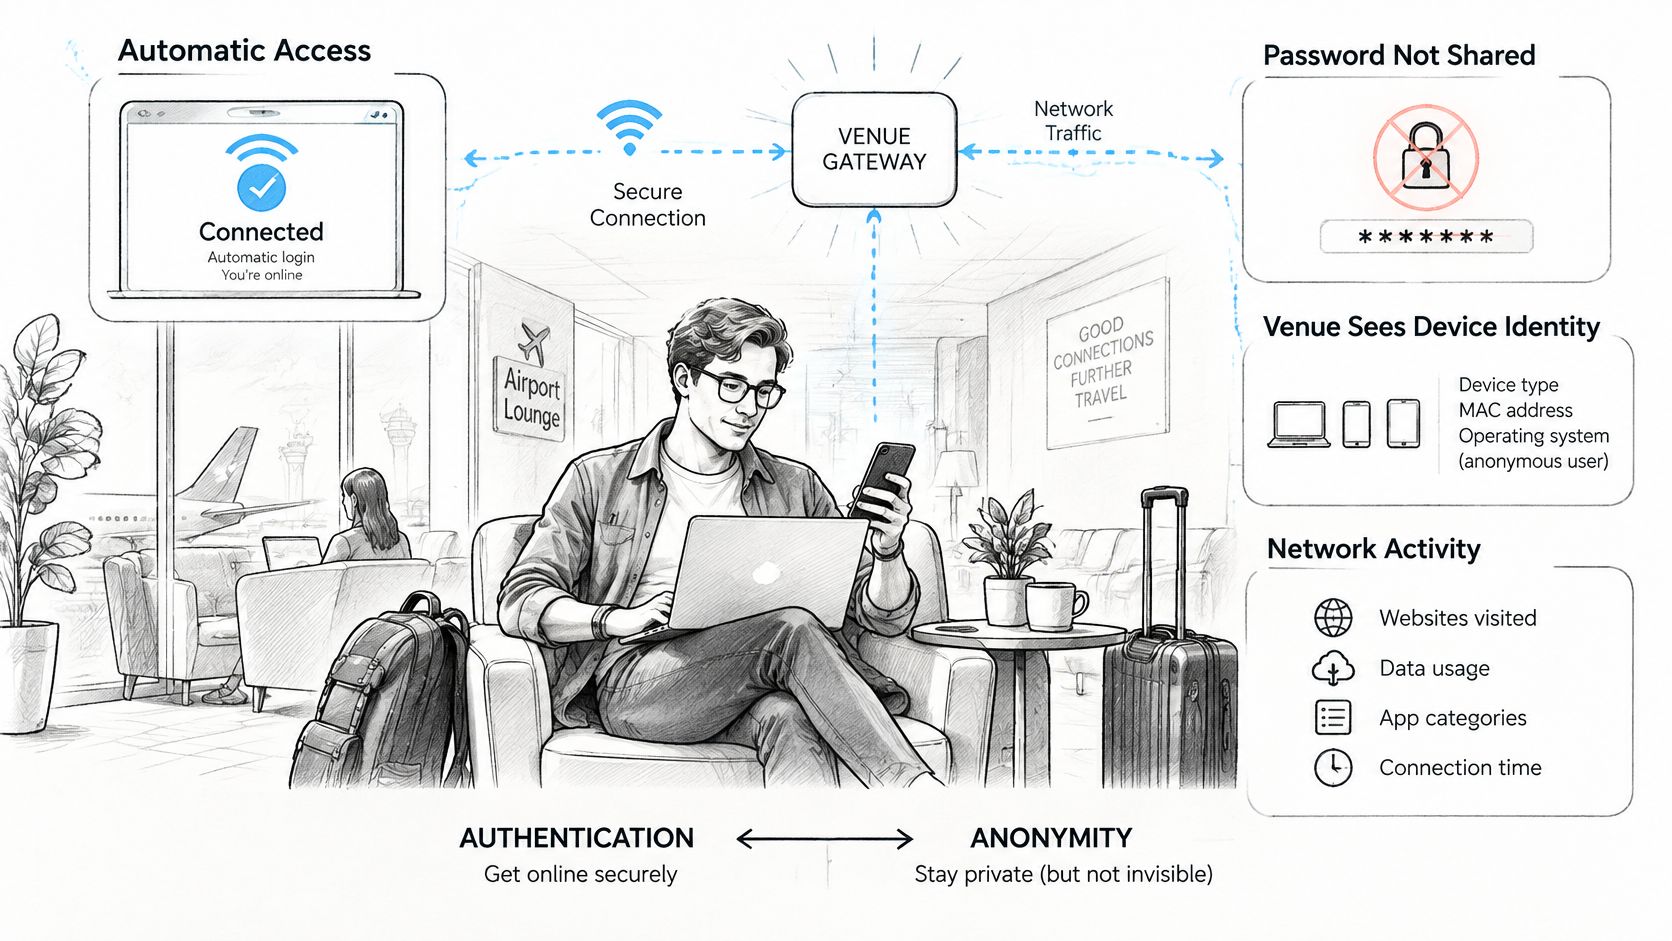
La autenticación y el anonimato responden a preguntas diferentes
El proveedor de identidad puede autenticar a alguien sin darle su contraseña al recinto. No obstante, el recinto puede recibir la información necesaria para autorizar el acceso, asignar políticas, contabilizar una sesión o investigar un mal uso.
Según el proveedor, la red, el acuerdo y la legislación aplicable, los registros pueden incluir eventos de autenticación, registros de contabilidad, identificadores de dispositivos, información de ubicación o identificadores seudónimos. Un seudónimo no es automáticamente anónimo: una organización puede vincular sesiones repetidas o conectar ese identificador a una cuenta.
Considere el caso de un visitante a un estadio cuyo acceso está destinado únicamente a un evento. El operador debe definir qué registros de conexión se conservan después y por qué. No trate una credencial útil de acceso a un evento como una autorización para crear un historial de asistencia indefinido.
El dispositivo administrado de un empleado presenta un caso diferente. Su credencial puede permanecer activa durante todo el periodo de empleo, pero eso no justifica conservar cada sesión vinculada a la ubicación durante el mismo plazo. La validez de las credenciales, la retención de registros de seguridad y la retención de datos de interacción requieren decisiones independientes.
El video ofrece una forma adicional de explicar la conectividad automática a las partes interesadas.
Haga que el flujo de datos sea auditable
Incluya estas preguntas en su revisión de seguridad de la red de WiFi para invitados:
- Divulgación del proveedor de identidad. Nombre a las organizaciones involucradas y explique qué recibe cada una, incluido cualquier procesamiento transfronterizo.
- Validación de certificados. Registre quién es el propietario de las configuraciones de confianza y cómo se revisan los cambios.
- Identificadores seudónimos. Establezca si persisten, quién puede resolverlos y si se pueden vincular conjuntos de datos independientes.
- Registros contables. Especifique los campos recopilados y quién puede acceder a ellos o exportarlos.
- Periodos de retención. Asigne un propósito y una regla de eliminación a cada categoría de registro, incluidas las copias de seguridad.
- Aviso al usuario y consentimiento. Identifique los roles del responsable del tratamiento de datos, la base de procesamiento relevante y cómo se informa a los menores, empleados, residentes y visitantes.
- Revocación inmediata de credenciales. Ofrezca a los usuarios una ruta clara para reportar dispositivos extraviados y a los operadores una acción probada.
El consentimiento no es un sustituto universal para determinar la base legal adecuada, y una página de políticas oculta no constituye un aviso significativo. Solicite a los responsables legales y de privacidad que revisen el flujo real en lugar de una descripción genérica de WiFi seguro WiFi.
El acceso con recopilación mínima de datos es una decisión de diseño. El inicio de sesión automático por sí solo no lo proporciona.
Confirme su plan piloto antes de reemplazar los portales para invitados
Comience con una prueba piloto delimitada después de que las verificaciones de aceptación técnica hayan sido exitosas en un entorno controlado. Elija un sitio donde pueda observar tanto a los usuarios recurrentes como a las personas que llegan sin ningún perfil existente.
Defina una decisión medible para la prueba piloto
- Elija un sitio representativo. Incluya al personal de recepción o del recinto en la prueba para que puedan reportar instrucciones de registro y de respaldo confusas.
- Conserve la ruta de invitados existente. Facilite la ubicación del nombre de su red y de las instrucciones para los visitantes ajenos a la prueba piloto.
- Inscriba a un grupo definido. Comience con los dispositivos administrados del personal y los invitados recurrentes cuya elegibilidad de perfil pueda verificar.
- Mida la experiencia de llegada. Registre el éxito de la conexión al primer intento, los fallos de autenticación y la frecuencia con la que los usuarios elegibles aún requieren el portal. Separe las fallas de detección del rechazo de credenciales.
- Documente los flujos de datos. Apruebe la retención, los avisos, los permisos de acceso y el manejo de dispositivos extraviados antes de ampliar el grupo.
- Extienda la implementación según los criterios de aceptación. Acuerde qué constituye el éxito antes de revisar los resultados y mantenga disponible a un responsable de la reversión.
No mida el éxito únicamente por la ausencia de un portal. Un dispositivo que se conecta a la red de VLAN incorrecta o que deja a un visitante sin la posibilidad de encontrar un acceso alternativo no ha superado la prueba.
Evalúe el servicio frente a la misma prueba
Si está evaluando nuestro servicio, Purple Access admite Passpoint y OpenRoaming, y nuestra licencia gratuita Connect incluye el portal de invitados y OpenRoaming gratuito. Los invitados que regresan utilizan un perfil en la red Secure sin pasar por un portal en su retorno, y ese perfil funciona en cada propiedad que lo ejecute. Pruebe esos comportamientos con su combinación de dispositivos y confirme las licencias y precios de cualquier función adicional antes de incluirla en el despliegue.
El motivo más sólido para avanzar es una mejora demostrada para una audiencia específica, no la disponibilidad de una nueva configuración en el punto de acceso. Mantenga la prueba piloto enfocada en las personas cuya experiencia de conexión pueda mejorar de manera significativa.
¿Qué grupo de visitantes pierde más tiempo hoy en el portal y el uso de un perfil resuelve ese problema para dicho grupo?
Purple Access ofrece un portal de invitados junto con Passpoint y OpenRoaming, para que pueda probar el acceso automático sin eliminar la ruta que otros visitantes aún necesitan. Visite Purple Access para explorar la licencia Connect y analizar un piloto que cubra el registro de perfiles, la directiva basada en la identidad y la alternativa de respaldo en sus puntos de acceso existentes.


