
WPA2 Enterprise vs. Personal: ¿cuál elegir en 2026?
Published
Si busca orientación sobre WPA2 Enterprise frente a Personal, obtendrá el mismo resumen en una docena de formatos: Personal es una contraseña compartida y, por lo tanto, no es segura; Enterprise utiliza 802.1X y, por lo tanto, es segura; así que migre. Ese planteamiento es muy ordenado, pero es incorrecto en el uso habitual.
Ambos modos protegen el tráfico con el mismo cifrado. WPA2 utiliza AES-CCMP tanto en Personal como en Enterprise, y el protocolo de enlace de cuatro vías deriva claves por sesión en cualquier caso. Lo que varía es la forma en que se emite una credencial y lo que usted debe hacer cuando una de ellas tiene que dejar de funcionar. Se trata de una cuestión operativa con un costo medible en horas de trabajo y tickets de soporte, no de una calificación de seguridad que se pueda mostrar en una diapositiva.
Un equipo puede gastar seis cifras en infraestructura RADIUS y aun así reprobar una auditoría, porque sus clientes estaban configurados para aceptar cualquier certificado de servidor. Una oficina de nueve personas puede operar con una sola clave previamente compartida durante cuatro años sin incidentes, porque nadie se fue y nadie la compartió. Adapte el modo a la frecuencia con la que cambia su lista de acceso y luego implemente correctamente el que elija.
Tabla de contenido
- WPA2 Enterprise y Personal frente a frente
- Cómo autentica un dispositivo cada modo
- Gestión de claves y revocación de acceso cuando el personal se va
- Equilibrios de seguridad que las comparaciones suelen pasar por alto
- Esfuerzo de implementación, infraestructura y costo
- Resolución de problemas de inicio de sesión en Enterprise
- Qué modo se adapta a hoteles, multisitios y pequeñas oficinas
- Confirme el diseño antes de cambiar de red
WPA2 Enterprise y Personal frente a frente
Primero, la conclusión. WPA2-Personal es la opción predeterminada adecuada únicamente cuando un grupo de confianza comparte una sola clave y casi nadie abandona ese grupo. WPA2-Enterprise es la elección correcta en el momento en que cada persona, o cada dispositivo, necesita una cuenta que usted pueda desactivar de forma independiente.
Todo lo demás se desprende de ese único hecho sobre el ciclo de vida de las credenciales, motivo por el cual la tabla que aparece a continuación está organizada en torno a ello en lugar de trivialidades de protocolos.
WPA2-Personal frente a WPA2-Enterprise de un vistazo
| Criterio | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| Cómo se autentican los clientes | Clave precompartida común (PSK) | IEEE 802.1X con un método EAP |
| Credencial que posee cada usuario | Una contraseña compartida por todos | Nombre de usuario y contraseña individuales o certificado de cliente |
| Servidor de autenticación | No es necesario | Requerido, generalmente un servidor RADIUS |
| Eliminar a un usuario | Cambiar la contraseña en cada dispositivo | Deshabilitar únicamente esa cuenta o revocar ese certificado |
| Cifrado de datos | AES-CCMP | AES-CCMP |
| Caso de uso típico | Hogares, oficinas pequeñas, eventos a corto plazo | Redes multiusuario, multisitio y con dispositivos administrados |
Lea la fila de cifrado dos veces, ya que el cifrado compartido es la parte que la mayoría de las comparaciones pasan por alto. Migrar a Enterprise no aporta ninguna ventaja en el cifrado masivo de datos. El mecanismo de protección de datos es idéntico en ambos modos, y WPA2 reemplazó al antiguo TKIP de WPA en cualquier caso. La mejora radica exclusivamente en la emisión y revocación de credenciales.
Dos filas deciden la mayoría de los proyectos: la fila de credenciales y la fila de revocación. Calcule bien el costo de ambas antes de comprar nada, porque el resto de la tabla son detalles de configuración que puede solucionar en una tarde.
Para evaluar esto en su propia red, cuente dos cosas: cuántas personas o dispositivos tienen una clave hoy en día y con qué frecuencia cambia esa población. ¿Un solo equipo, estable durante años y sin contratistas? El modo Personal funciona y nadie debería disculparse por ello. Con más de un equipo, o cualquier rotación regular, la clave compartida empieza a costar más que el servidor que evita.
Cómo autentica cada modo a un dispositivo
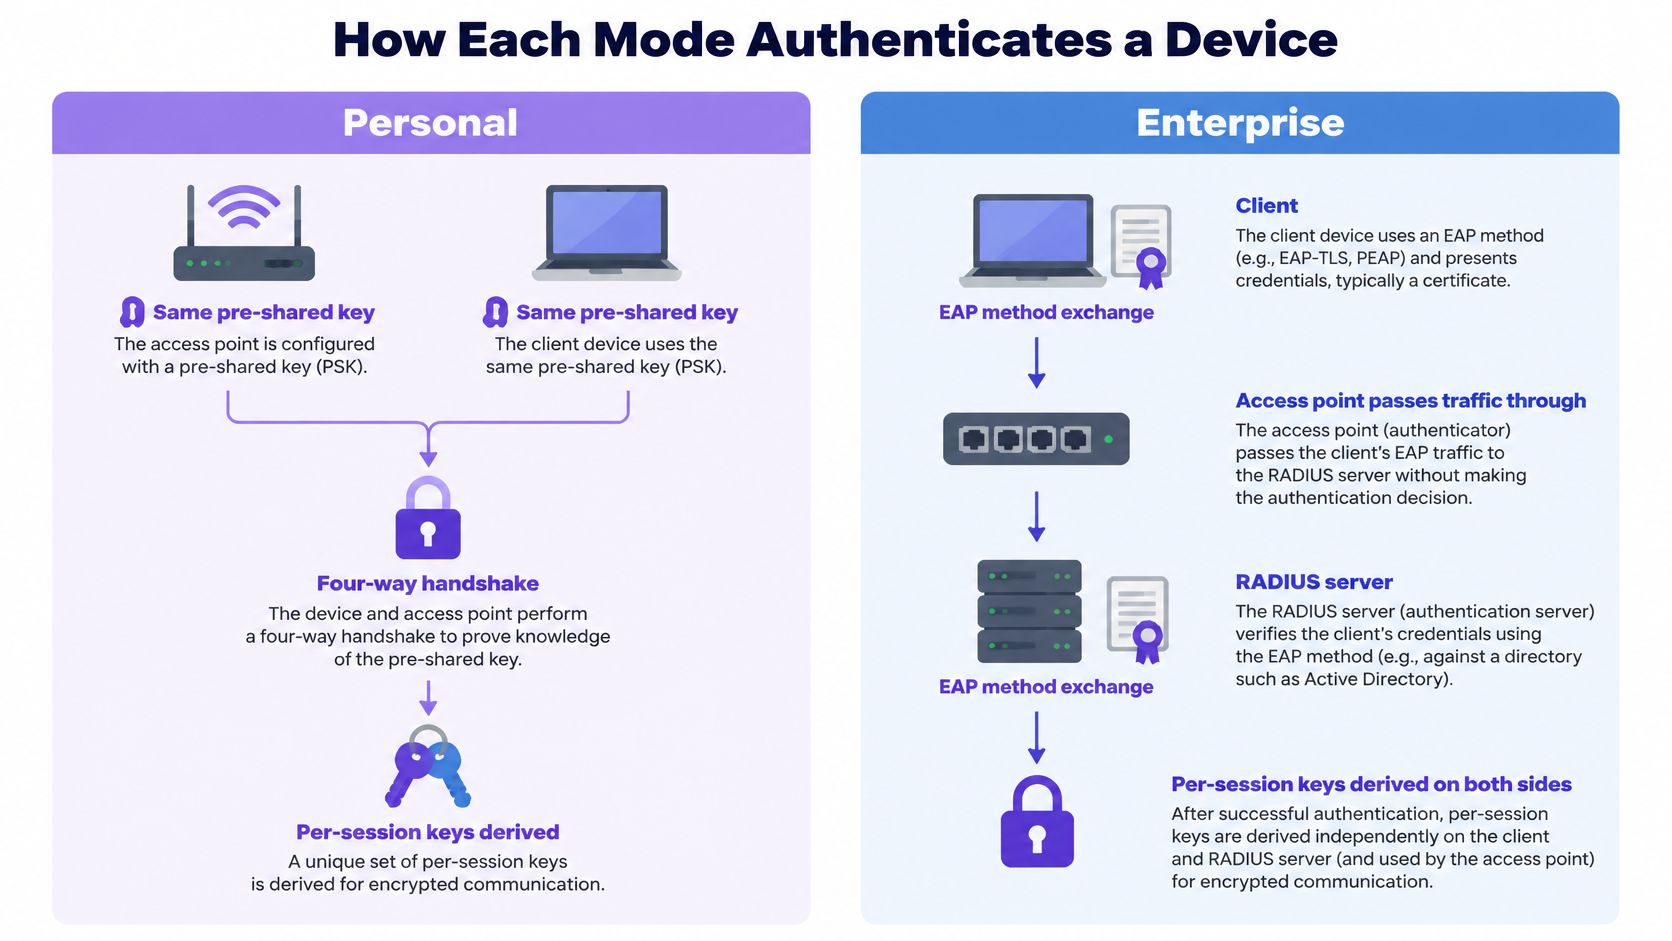
En WPA2-Personal, el punto de acceso y cada cliente tienen la misma clave previamente compartida. Cuando un dispositivo se conecta, el protocolo de enlace de cuatro vías combina esa clave con el nombre de la red para derivar el material de cifrado de la sesión. No interviene ningún servidor, por lo que un router doméstico se puede configurar en una pestaña del navegador y una cafetería puede entregar la contraseña con el recibo de compra.
WPA2-Enterprise elimina el secreto compartido del cliente. El cliente se autentica a través de IEEE 802.1X mediante un método de Protocolo de Autenticación Extensible (EAP), y el punto de acceso retransmite ese intercambio a un servidor RADIUS, el cual valida la identidad contra un directorio y devuelve una aceptación o un rechazo. Luego, las claves de sesión se generan por conexión. Dos colegas en el mismo SSID nunca comparten material de claves derivado de una contraseña.
Los dos flujos se ven así, lado a lado, con el servidor ubicado únicamente en el carril de Enterprise.
El método EAP decide cuánta seguridad obtiene realmente
El modo Enterprise no es un solo protocolo. Es un contenedor alrededor del método EAP que configure, y el método determina qué conserva el cliente y si una contraseña robada puede abrirle la puerta a cualquiera.
Métodos EAP utilizados con WPA2-Enterprise
| Método EAP | Credencial del cliente | Certificado del servidor | Uso típico |
|---|---|---|---|
| EAP-TLS | Certificado de cliente emitido por un MDM | Requerido y debe ser validado | Laptops y teléfonos administrados |
| PEAP-MSCHAPv2 | Nombre de usuario y contraseña dentro de un túnel TLS | Requerido y debe ser validado | Personal con cuentas de directorio |
| EAP-TTLS | Nombre de usuario y contraseña dentro de un túnel TLS | Requerido y debe ser validado | Directorios mixtos o heredados |
EAP-TLS es el único de los tres sin contraseñas susceptibles a ataques de phishing, razón por la cual las flotas administradas se estandarizan en él. Los certificados se entregan vía SCEP desde el MDM, por lo que un dispositivo que deja de cumplir con las políticas pierde su credencial sin que un técnico tenga que intervenir. Nuestra red Secure es un SSID WPA-Enterprise sin contraseñas para cada usuario de confianza, utilizando certificados EAP-TLS entregados por su MDM.
La secuencia de conexión, en orden
- Asociación. El dispositivo se une al SSID y el punto de acceso abre un puerto controlado que solo transmite tráfico EAP.
- Intercambio EAP. El cliente y el servidor RADIUS negocian el método y comprueban la identidad a través del punto de acceso, que se mantiene al margen de la criptografía.
- Access-Accept. RADIUS verifica las credenciales en el directorio y devuelve el resultado junto con los atributos correspondientes, como una VLAN.
- Entrega de claves. Ambas partes derivan claves por sesión y el puerto controlado se abre.
- Asignación de VLAN. El punto de acceso aplica el atributo devuelto, de modo que el personal de limpieza se ubica en el segmento de empleados y una caja registradora en el suyo propio.
Si desea ver los detalles a nivel de trama, el artículo qué hace la autenticación 802.1X explica los estados del puerto y la función del autenticador.
Revise dos aspectos en cualquier dispositivo que falle: el método EAP configurado en el perfil y si valida el certificado del servidor. Estas dos configuraciones son responsables de la mayoría de los problemas de conexión empresarial. Los dispositivos que no pueden ejecutar un suplicante en absoluto, como sensores y hardware de máquinas expendedoras más antiguo, pertenecen a un segmento diferente; explore las conexiones de telemetría para máquinas expendedoras para ver cómo se cablean estas flotas, y luego asígneles una clave por dispositivo en lugar de un perfil Enterprise que nunca podrán completar.
Gestión de claves y revocación de acceso cuando el personal se va
Un hotel de 40 habitaciones proporciona a doce empleados la contraseña de WiFi: recepción, jefes de limpieza, mantenimiento, dos gerentes. Uno presenta su renuncia el viernes. En WPA2-Personal esa renuncia se convierte en un proyecto: cambiar la clave y luego volver a ingresarla en cada teléfono de los empleados, tableta, caja registradora y lector de puerta dentro de una misma ventana de mantenimiento. Si olvida un dispositivo, este se desconectará a mitad del turno. Si no comprende el problema, pasará el sábado escribiendo una nueva contraseña en hardware que funcionaba perfectamente.
WPA2-Enterprise convierte ese mismo viernes en una sola acción dentro del directorio. Desactive la cuenta o revoque el certificado, y el siguiente intento de asociación recibirá un Access-Reject. Para el usuario, parece un problema de WiFi. Para usted, es el control cumpliendo con su función.
La revocación en el modo Personal es todo un proyecto. La revocación en el modo Enterprise es solo marcar una casilla.
La diferencia es estructural. El modo Personal comparte un solo secreto, por lo que revocarlo significa cambiarlo para todo el mundo. El modo Enterprise otorga a cada usuario o dispositivo su propia credencial y su propio material de clave, lo cual es exactamente la propiedad que hace que eliminar a un usuario individual sea sencillo y económico.
La guía del NIST sobre redes de seguridad robustas recomienda redes de seguridad IEEE 802.11i que utilicen 802.1X/EAP donde se requiera una gestión centralizada de identidades y un control administrativo más estricto, y señala con claridad el problema del ciclo de vida del secreto compartido: cambiar una contraseña implica actualizar cada dispositivo legítimo.
Las normativas de tarjetas de pago van en la misma dirección. El Requisito 2.3.2 de PCI DSS v4.0.1 exige cambiar las claves inalámbricas cada vez que alguien que las conoce deja la organización, algo que resulta inviable con una clave compartida. Puede cumplir la norma con una clave compartida, pero tendrá que hacerlo a medianoche, dispositivo por dispositivo, y olvidará alguno.
Purple Access elimina la contraseña compartida al estandarizar en tres SSID: abierta para invitados, segura para el personal y xPSK para dispositivos IoT, inquilinos y comunidades. Cada invitado, empleado y dispositivo cuenta con su propia identidad o clave. Las pantallas de las habitaciones, los termostatos y las cajas registradoras se conectan de forma inalámbrica mediante el xPSK SSID con VLAN vinculadas a claves que los invitados nunca ven, de modo que la única clave comprometida se puede revocar mientras el resto sigue funcionando. El proceso de emisión y revocación de credenciales del personal se describe en la sección de autenticación WiFi basada en certificados.
Tres preguntas revelan el costo real: ¿Quién tiene la clave? ¿Cuántos dispositivos la tienen? ¿Cuánto tiempo tomaría renovar la clave por completo, de principio a fin, incluido el dispositivo del que nadie se acuerda? Si la tercera respuesta se mide en horas, la cuarta persona que se marche será aquella para quien no renovará la clave.
Compromisos de seguridad que las comparaciones suelen pasar por alto
El modo Enterprise no es seguro solo porque la página de configuración indique 802.1X. Es seguro cuando el método EAP, la validación de certificados, el directorio de identidades y los procesos de ciclo de vida detrás de ellos funcionan correctamente. Elimine cualquiera de ellos y habrá creado una red costosa con la misma fragilidad de secretos compartidos que una opción económica.
La documentación empresarial de Huawei WPA3 es inusualmente directa sobre esto para ser el documento de un proveedor. Señala que WPA2-Enterprise no es seguro automáticamente solo por utilizar 802.1X; que la seguridad depende del método EAP, la validación de certificados, la infraestructura de identidad y los procesos del ciclo de vida; y que certificados de servidor mal validados, EAP basado en contraseñas sin controles estrictos de credenciales, suplicantes no administrados o un servicio de autenticación no disponible pueden generar interrupciones o facilitar el robo de credenciales.
En esas cuatro condiciones es donde Enterprise resulta ser más vulnerable que una red Personal bien ordenada:
- Clientes que aceptan cualquier certificado. Una laptop configurada para confiar en cualquier cosa que se le presente entregará sus credenciales a un punto de acceso no autorizado. La verificación del certificado del servidor es la defensa, y es el primer ajuste que la gente desactiva para "solucionar" un inicio de sesión.
- EAP basado en contraseñas sin controles de credenciales. PEAP-MSCHAPv2 sobre una cuenta local compartida, que nunca se rota, es una contraseña compartida con pasos adicionales y un túnel.
- Suplicantes no administrados. Teléfonos antiguos y tablets olvidadas con pilas de protocolos de 802.1X obsoletas generan solicitudes de soporte y terminan excluyéndose de las políticas, que es como una caja registradora termina en la red de invitados.
- Un único servicio RADIUS. Cuando se cae, todos los usuarios fallan al mismo tiempo, incluidos aquellos que antes sólo podían escribir una contraseña.
Cada uno de estos casos falla de forma identificable y cada uno tiene una solución que se implementa en una tarde: fuerce la validación del certificado del servidor en el perfil distribuido, retire la cuenta local compartida, gestione o segmente los dispositivos rezagados y configure un respaldo para el servicio de autenticación para que una sola interrupción no detenga la sede.
Enterprise es más seguro sólo cuando sus certificados, directorio y servicio de RADIUS se gestionan con tanto cuidado como el propio WiFi.
El argumento honesto a favor de ese trabajo apunta en la dirección contraria. La autenticación basada en certificados revoca a un usuario o dispositivo sin afectar al resto, y genera un registro de quién se conectó, desde qué dispositivo y a qué hora. Una clave compartida no ofrece ninguna de las dos cosas, por lo que el día en que alguien se va, usted hereda tanto el cambio de clave como la incertidumbre sobre a qué información aún podría acceder.
WPA3 cambia la parte Personal de esta comparación. Reemplaza el protocolo de enlace PSK por SAE, el cual resiste los ataques de diccionario fuera de línea que hacen vulnerables a las claves compartidas débiles. El modo de transición no lo resuelve todo: algunos dispositivos antiguos y no certificados no funcionan de manera confiable con él. La guía de seguridad de Wi-Fi Alliance recomienda valores predeterminados exclusivos de WPA3-Personal para nuevas redes después del 31 de diciembre de 2027, por lo que debe considerar esa fecha como el horizonte de planificación para su ciclo de renovación de hardware. Cuando el modo de transición hace fallar un dispositivo, la tentación es mantener juntos el dispositivo averiado y la excepción insegura. En su lugar, coloque esos dispositivos en su propio segmento y permita que el resto de la infraestructura avance.
Esfuerzo de implementación, infraestructura y costo
La infraestructura del modo Personal es un punto de acceso que usted ya posee. Su costo real es la rotación: las horas que se pasan recorriendo el edificio con una clave nueva, más los dispositivos que se caen de la lista cada vez.
El modo Enterprise requiere un punto de acceso compatible con 802.1X, un servicio RADIUS con un servidor secundario para que una sola falla no detenga la red, una autoridad de certificación y un proceso para emitir y renovar certificados de cliente. En estos dos últimos es donde los proyectos se estancan, porque los certificados caducan en una fecha fija y nadie se responsabiliza del calendario.
Ese es el costo real. También es automatizable en su mayor parte. Purple Access admite certificados EAP-TLS de Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru y Addigy, entregados a través de SCEP, con una configuración que toma de cinco a diez minutos una sola vez por plataforma. Después de eso, el personal no configura los teléfonos manualmente; el MDM distribuye el perfil y un nuevo empleado ya está conectado a la red antes de su primer café.
Una comparación detallada que vale la pena hacer sobre el papel
Suponga que una sede cuenta con doce dispositivos con clave compartida y seis bajas al año. Cada cambio de clave afecta a los doce dispositivos, lo que se traduce en 72 intervenciones anuales en equipos, sin contar la coordinación, los dispositivos que se pasaron por alto y las llamadas a la mesa de ayuda de personas que se quedaron sin acceso en una mañana muy ocupada.
Ahora analicemos la parte de Enterprise: alojamiento de RADIUS, servidor secundario, mantenimiento de la autoridad de certificación, tareas de renovación y el ocasional suplicante que necesita una reconstrucción de perfil. Representa un costo fijo mayor y un costo marginal mucho menor. Seis revocaciones se convierten en seis clics.
Las redes Capture, Secure y xPSK se cotizan por punto de acceso al año, con huéspedes, personal y dispositivos incluidos, por lo que la comparación comercial se realiza por punto de acceso y no por usuario. Esto es fundamental para un hotel con variaciones estacionales de personal: el precio por usuario castiga precisamente a los sitios que más necesitan el acceso basado en identidad.
Compare el costo total de propiedad, no el precio de la licencia. Considere las horas de trabajo del personal que realizaría la tarea, incluidos aquellos que la harían de forma deficiente a las 11:00 p. m. Después, aplique el criterio que define la mayoría de las implementaciones reales.
Regla general: migre a Enterprise cuando una clave compartida deba cambiarse más de dos veces al año, o cuando más de un equipo comparta acceso a ella.
Resolución de problemas en fallas de inicio de sesión enterprise
Los fallos de Enterprise rara vez tienen que ver con las señales de radio. Se deben a credenciales, certificados y atributos, y cada uno deja una firma diferente.
Síntomas, causas y soluciones de inicio de sesión de WPA2-Enterprise
| Síntoma | Causa probable | Solución |
|---|---|---|
| Falla la autenticación después de un cambio de contraseña | El dispositivo aún conserva las credenciales antiguas guardadas | Elimine el perfil guardado y vuelva a conectarse |
| Advertencia de certificado al conectarse | No se confía en el certificado del servidor o no se verificó el nombre del servidor | Instale la CA correcta y configure el nombre del servidor para validar |
| Se conecta pero no obtiene dirección IP | Falta el atributo VLAN o es incorrecto para el grupo de directorio | Corrija la asignación de grupo a VLAN en RADIUS |
| Solo fallan algunos dispositivos | El suplicante carece del método EAP configurado | Actualice el sistema operativo o cambie el perfil a un método compatible |
| El inicio de sesión deja de funcionar después de cierta fecha | El certificado de cliente ha expirado | Vuelva a inscribir el certificado a través del MDM antes de su vencimiento |
| Todos los usuarios fallan al mismo tiempo | No se puede conectar con el servidor RADIUS | Restaure el servidor principal o realice la conmutación por error al secundario |
Realice las comprobaciones en orden, ya que hacer suposiciones cuesta más que revisar un registro.
- Comuníquese con el servidor RADIUS. Confirme que esté activo y que el sistema de respaldo responda. Un ping y una autenticación de prueba desde una cuenta con funcionamiento comprobado resuelven esto en un minuto.
- Revise las credenciales. ¿El certificado del cliente expiró, fue revocado o la cuenta ha sido deshabilitada en el directorio? Las listas de revocación y los registros del directorio responden a esto más rápido que cualquier herramienta del lado del cliente.
- Confirme que el certificado del servidor sea de confianza. El cliente debe confiar en la entidad emisora de certificados (CA) y debe validar el nombre de servidor correcto. Un perfil que no valida nada se conecta a cualquier cosa.
- Asigne el grupo a la VLAN. Si el inicio de sesión tiene éxito pero el dispositivo no obtiene una dirección, RADIUS devolvió un atributo que el punto de acceso no pudo aplicar, o el grupo de directorio no tiene asignación.
- Inspeccione el suplicante. Versión del sistema operativo y método EAP configurado. Esta es la última verificación, no la primera, aunque suele ser con la que la gente empieza.
Las soluciones rápidas toman minutos: eliminar un perfil guardado obsoleto de un teléfono, corregir una asignación de grupo que afecta a todo un departamento. Las soluciones lentas toman días: reinscribir certificados en toda una flotilla de laptops, por lo que la renovación debe estar en un calendario con recordatorio, no en una lista de pendientes. Una lista de síntomas específicos y una ruta de prueba funcional se detallan en cómo probar la autenticación RADIUS.
Contraste eso con los fallos de Personal. Contraseña incorrecta, o una contraseña que cambió la semana pasada y un dispositivo no recibió la actualización. Tedioso en volumen, trivial en el diagnóstico.
La única regla que vale la pena memorizar: si todos los usuarios fallan al mismo tiempo, el problema es el servicio de autenticación, no los dispositivos. Verifique el servidor antes de pedirles a cien personas que olviden la red y se vuelvan a conectar.
Qué modo se adapta a hoteles, ubicaciones múltiples y oficinas pequeñas
Qué modo de WPA2 se adapta a cada escenario
| Escenario | Modo recomendado | Motivo |
|---|---|---|
| Hogar familiar u oficina de un solo espacio | Personal | Pocos dispositivos, baja rotación y sin servidores que administrar |
| Oficina pequeña, menos de diez empleados estables aproximadamente | Personal, con rotación de claves en cada salida | Carga administrativa manejable si la rotación forma parte de la lista de verificación de salida |
| Empresa con múltiples ubicaciones y laptops administradas | Enterprise | Revocación individual y políticas basadas en directorios en todas las ubicaciones |
| Hotel con personal, huéspedes y dispositivos en habitaciones | Enterprise con tres redes | Huéspedes, personal y dispositivos necesitan segmentos independientes |
| Edificio residencial o espacio de coliving | Enterprise con claves por residente | Cada residente e inquilino está aislado y puede ser revocado individualmente |
| Recinto público con personal y visitantes | Enterprise para el personal, portal para los visitantes | Los visitantes se incorporan sin una clave compartida |
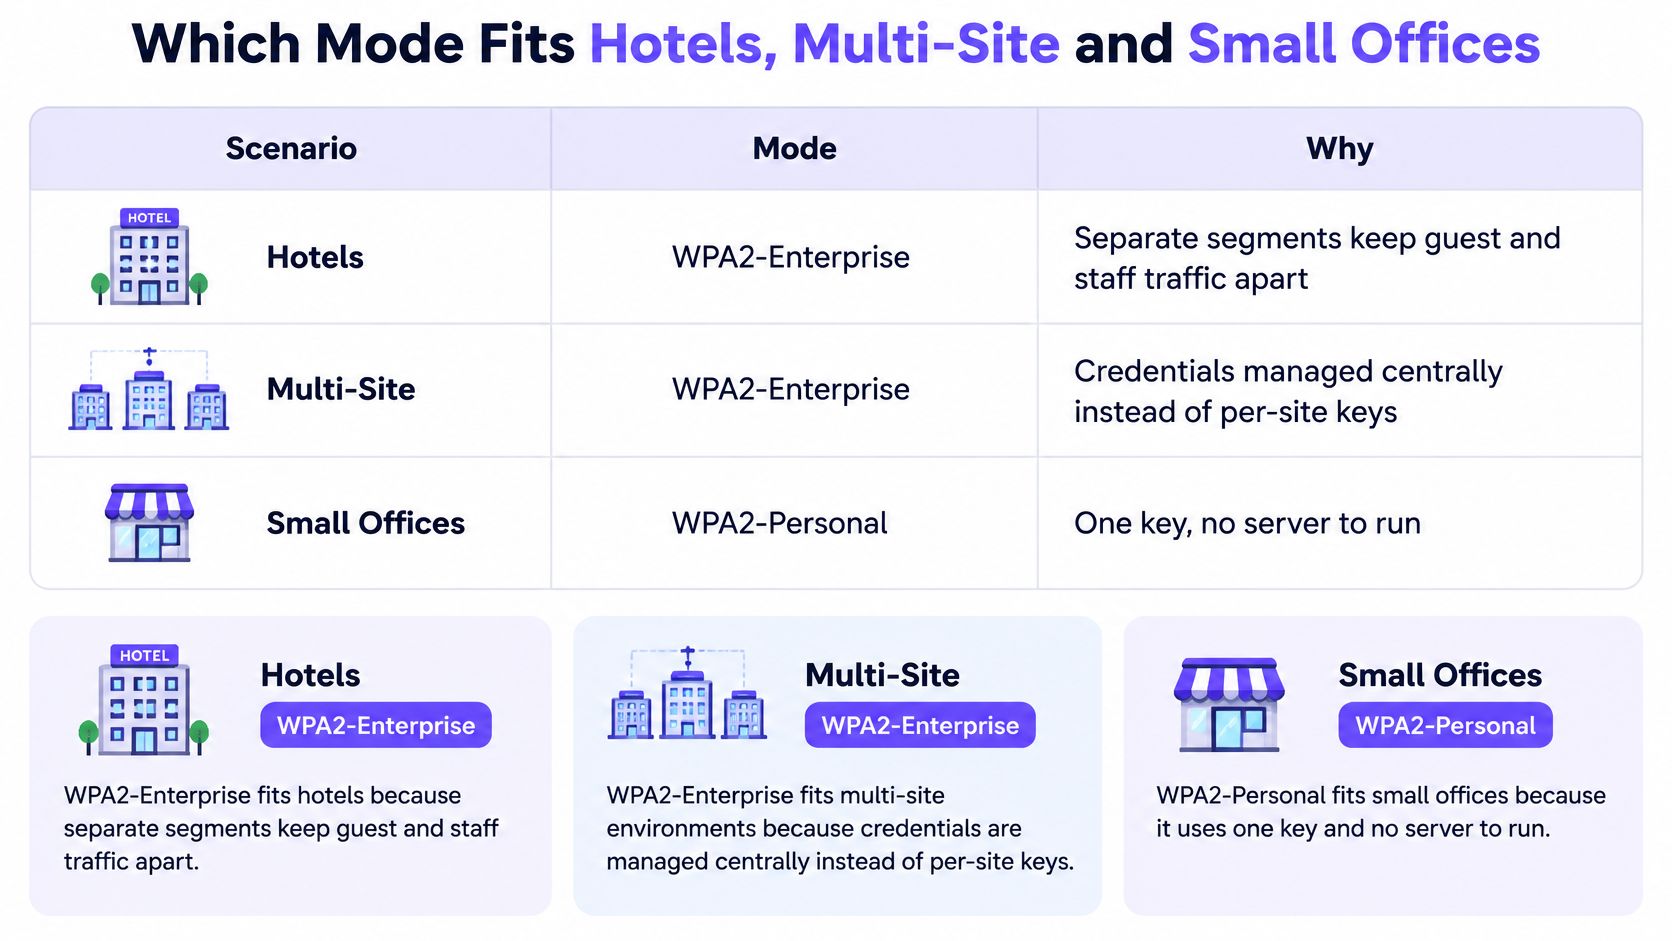
Los hoteles obtienen la respuesta más clara. Una sola red no puede atender al personal de limpieza, a un huésped y a un sensor de minibar, así que sepárelos: el personal en EAP-TLS, los huéspedes a través de un portal y los dispositivos en VLAN vinculadas a claves que el lado de los huéspedes nunca ve. Operamos tres redes por propiedad con esa división exacta, y el portal para huéspedes realiza la validación contra el sistema de gestión hotelera antes de conceder el acceso.
Las empresas con múltiples sedes y computadoras portátiles administradas buscan un solo servicio de RADIUS con mapeo de VLAN por sede. Las políticas se mantienen consistentes, cada sede conserva su propia red y una laptop que se mueve entre edificios se autentica de la misma manera.
Los edificios residenciales y los espacios de co-living son el caso que la gente suele subestimar. Las claves por residente aíslan a cada inquilino y sobreviven a la mudanza, que es el evento que siempre invalida una clave compartida.
Las oficinas pequeñas pueden quedarse en Personal. Con menos de diez personas y un equipo estable, cambiar la clave con cada salida representa una carga de trabajo razonable, siempre que dicha rotación esté registrada en la lista de verificación de bajas y alguien se haga responsable de ella. Esa condición asume una responsabilidad enorme en esa frase.
Cuantas más personas compartan una clave, con mayor frecuencia deberá cambiarse.
Los dispositivos que no pueden ejecutar 802.1X necesitan su propio segmento, independientemente del modo que elija. Los sensores, algunas pantallas, las cajas registradoras antiguas y las impresoras con una página de configuración de dos líneas nunca completarán un protocolo de enlace TLS.
Una sola condición cambia por completo el veredicto para una oficina pequeña. Un equipo estable que comienza a incorporar contratistas cada mes ha pasado del territorio de Personal al de Enterprise, incluso si el número total de empleados no ha cambiado. Los contratistas se marchan. Ese es todo el argumento.
Confirme el diseño antes de cambiar de red
Ponga la decisión sobre el papel con estos cinco pasos y resista la tentación de saltar directamente al paso cinco.
- Haga un inventario de las claves compartidas. Enumere cada grupo que tenga una y cuente los dispositivos en cada uno. Incluya los lectores de puertas y la caja registradora que el equipo de finanzas olvidó.
- Asigne un modo por grupo. Personal solo donde el grupo sea pequeño y estable. Enterprise donde personas o dispositivos requieran revocación independiente, y una clave por dispositivo donde el hardware no pueda ejecutar un suplicante.
- Realice una prueba piloto en un sitio. Permitimos que los clientes validen primero el diseño en un solo sitio, configurando redes abiertas, seguras y xPSK en los puntos de acceso existentes, funcionando junto a la red actual. Nada se apaga al principio.
- Evalúe la prueba piloto con tres métricas. Volumen de tickets de soporte, tiempo necesario para revocar a un usuario que se fue y evidencia de auditoría de que la cuenta revocada ya no puede conectarse. Esa tercera es la prueba que la mayoría de los pilotos pasa por alto.
- Implemente un sitio a la vez. Pruebe la conmutación por error de RADIUS antes de cada fase, no después. Un servidor secundario al que nadie ha conmutado por error es un diagrama, no un control.
Un piloto exitoso pasa desapercibido desde el exterior. Menos credenciales compartidas en circulación, revocación completada en minutos en lugar de un cambio total de claves y ningún aumento en los reportes de soporte durante el periodo de prueba. Si los reportes aumentan repentinamente, el error está en el perfil, no en la idea.
Antes de comenzar, una sesión de diseño de 45 minutos con uno de nuestros ingenieros de redes mapea sus SSID actuales en redes abiertas, seguras y de xPSK en los puntos de acceso que ya tiene, y usted conserva el plan sin importar si decide continuar o no.
Purple Access opera las redes abiertas, seguras y de xPSK en los puntos de acceso que usted ya posee, con RADIUS en la nube, PKI administrada para certificados EAP-TLS y claves por dispositivo que puede revocar una por una. Si su respuesta sincera a "cuánto tiempo tomaría renovar todas las claves" se mide en horas, ese es el costo que eliminamos, y una prueba piloto en un solo sitio es la forma de comprobarlo frente a su propia fila de tickets. Visite Purple Access para reservar la sesión de diseño y ver el plan de tres redes en su propio plano de distribución.


