
Comprendre les clés pré-partagées : fonctionnement et limites
Published

Un collaborateur a quitté votre équipe, mais son téléphone connaît toujours le mot de passe WiFi. Vous pourriez le changer, sauf que ce même mot de passe connecte également les caisses, les imprimantes, les caméras et un thermostat que personne ne se souvient avoir configuré. Le chiffrement fonctionne peut-être parfaitement. Votre problème immédiat est de déterminer comment révoquer cet accès sans perturber tous les autres utilisateurs.
C'est tout le défi pratique derrière les clés pré-partagées, généralement abrégées en PSK (Pre-Shared Keys). Elles sont simples à déployer, mais la manière dont vous les délivrez, les suivez et les révoquez compte tout autant que le chiffrement.
Table des matières
- Comment fonctionne une clé pré-partagée
- Comparaison des clés partagées, uniques et Enterprise
- Pourquoi un mot de passe partagé unique devient un risque
- Renouveler une clé partagée sans perdre d'appareils
- Comment WPA3-Personal modifie la problématique des mots de passe
- Comment exploiter des clés uniques par appareil ou par occupant
- Confirmer si une clé partagée est toujours adaptée
Comment fonctionne une clé prépartagée (PSK)
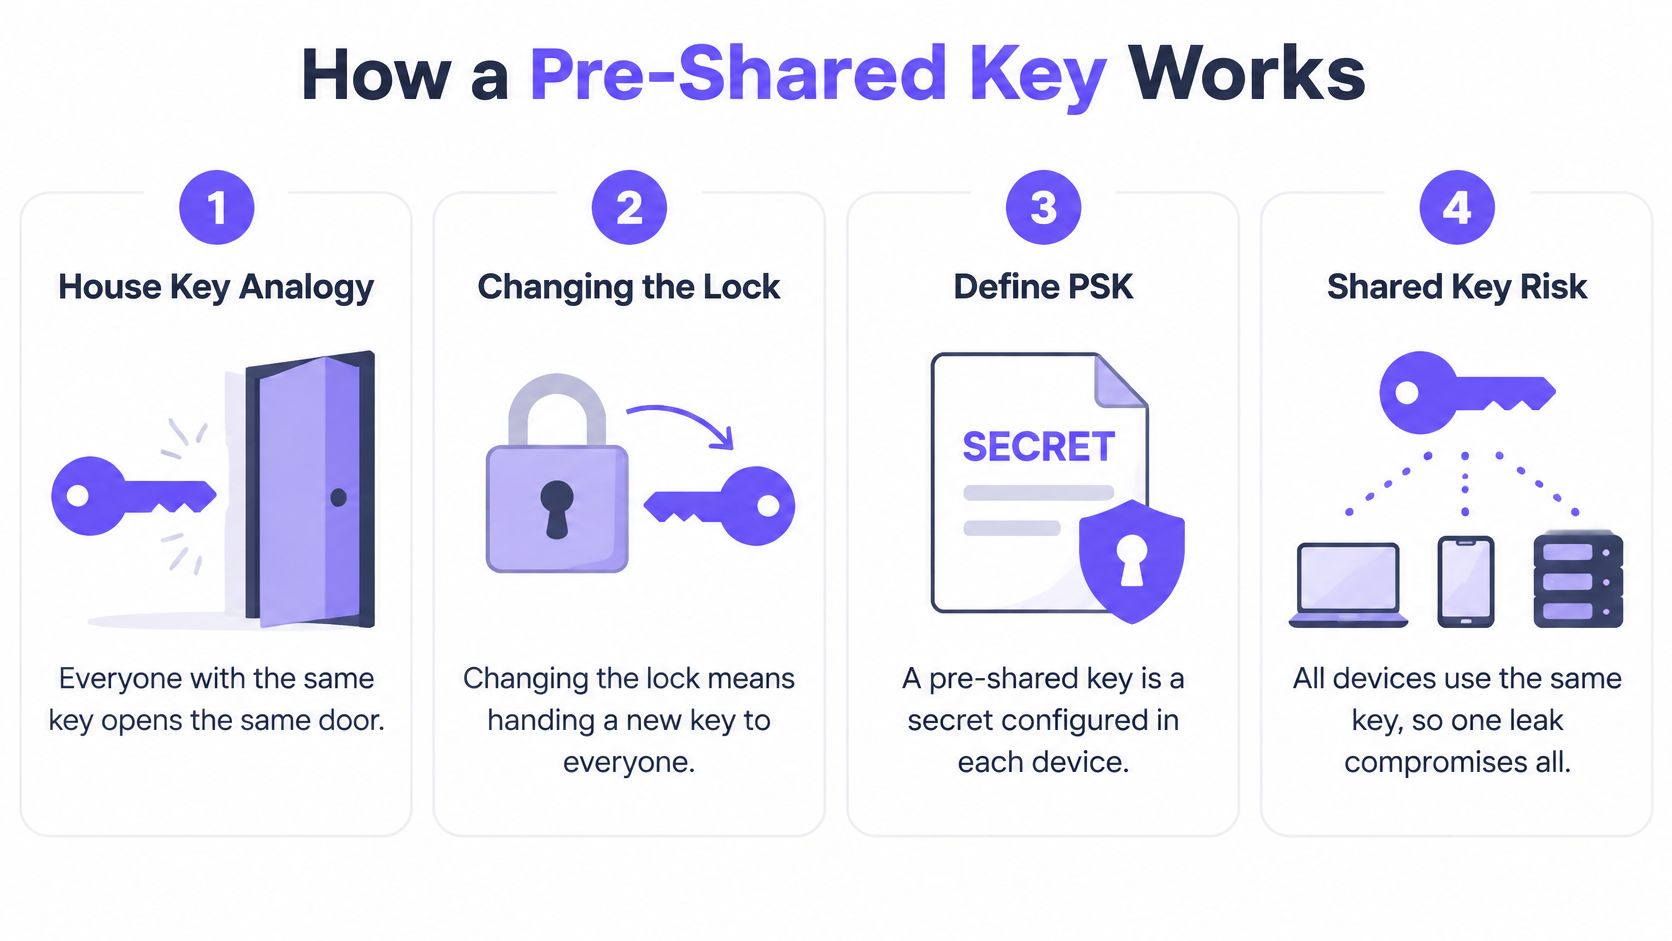
Un mot de passe WiFi partagé s'apparente à une clé de maison reproduite pour toute personne ayant besoin d'entrer. Quiconque détient un double peut ouvrir la même porte. Si quelqu'un en conserve un exemplaire après avoir déménagé, changer la serrure implique de distribuer de nouvelles clés à tous ceux qui occupent encore les lieux.
Une clé pré-partagée est un secret configuré à l'avance sur un point d'accès et sur les appareils qui s'y connectent. Dans WPA2-Personal, vous saisissez généralement une phrase de passe dans les paramètres du routeur, puis vous la saisissez sur chaque appareil. Le point d'accès n'a pas besoin d'un serveur d'authentification distinct pour déterminer si un appareil qui se connecte connaît le secret.
Le schéma illustre cette relation par clé partagée.
Ce qui se passe lorsqu'un ordinateur portable se connecte
Supposons que vous saisissiez la phrase secrète du bureau WiFi sur un ordinateur portable. La connexion s'effectue en plusieurs opérations distinctes :
- Préparer le secret. L'ordinateur portable utilise la phrase secrète configurée et le nom du réseau pour dériver les éléments de clé. Le point d'accès dispose des éléments correspondants.
- Prouver la possession. Lors du handshake en quatre étapes WPA2, les appareils échangent des informations leur permettant de vérifier la possession du secret correspondant. Le mot de passe lui-même n'est pas transmis.
- Créer les clés de trafic. Le handshake dérive une Pairwise Transient Key, qui protège le trafic entre ce client et le point d'accès.
La distinction importante réside entre l'identifiant persistant que vous saisissez et les clés de chiffrement utilisées pour la connexion. Ces notions sont liées, mais les termes ne sont pas interchangeables.
Pourquoi ce modèle s'est généralisé
Le WPA est apparu en tant que solution de remplacement temporaire pour le système WEP vulnérable, et la norme IEEE 802.11i est devenue la base technique de WPA2 lors de sa ratification le 24 juin 2004, comme documenté dans l'historique de l'IEEE 802.11i. WPA2-Personal offrait une protection nettement supérieure à celle du WEP sans exiger d'une organisation l'exploitation d'un serveur d'authentification.
Cette combinaison convenait aux particuliers et aux petites entreprises : configurer le point d'accès, donner le mot de passe aux utilisateurs et connecter leurs appareils. La charge opérationnelle apparaît plus tard, lorsque l'administrateur doit déterminer qui devrait encore détenir ce secret.
Règle pratique : Considérez un mot de passe WiFi comme un identifiant d'accès disposant d'un propriétaire et d'une procédure de déclassement, et non comme un simple paramètre de routeur.
Comparaison des clés partagées, uniques et d'entreprise
Comparaison des modèles de clés selon le contrôle et la traçabilité
| Modèle | Détenteurs des identifiants | Révoquer un seul utilisateur | Piste d'audit par utilisateur | Infrastructure requise |
|---|---|---|---|---|
| Phrase de passe partagée WPA2-Personal | Une seule phrase de passe pour l'ensemble des utilisateurs et appareils | Non | Non | Point d'accès uniquement |
| Mot de passe partagé WPA3-Personal (SAE) | Un seul mot de passe pour l'ensemble des utilisateurs et appareils | Non | Non | Point d'accès et clients compatibles WPA3 |
| Clé PSK unique par appareil ou par occupant | Une clé par appareil, personne ou occupant | Oui | Partielle, selon l'identité de la clé | Point d'accès avec prise en charge du PSK par clé, ou RADIUS |
| 802.1X avec EAP (WPA2/WPA3-Enterprise) | Compte individuel ou certificat par utilisateur | Oui | Oui, avec mappage des identités et journalisation | Serveur RADIUS et annuaire d'identités ou infrastructure de certificats |
Lisez d'abord la colonne sur la révocation. Elle indique ce qu'un administrateur peut faire lorsqu'une personne s'en va, perd un appareil ou divulgue un identifiant. Les autres questions utiles concernent l'identité du détenteur de cet identifiant, ce que les journaux peuvent identifier et l'infrastructure de support que vous êtes prêt à gérer.
D'un point de vue opérationnel, les lignes WPA2 et WPA3 partagées sont similaires, car la mise à niveau de l'authentification par mot de passe ne change rien à la liste des personnes qui connaissent ce mot de passe. Aucun des deux modèles partagés ne permet d'identifier l'utilisateur derrière un identifiant au seul motif que le point d'accès l'a accepté.
Les clés uniques identifient un identifiant, pas nécessairement une personne
Grâce aux PSK par appareil ou par occupant, le réseau reconnaît différents identifiants sur un même nom de réseau sans fil, ou SSID. Les systèmes pris en charge peuvent associer ces identifiants à différentes politiques réseau, notamment des affectations VLAN et des contrôles de bande passante, comme décrit dans les recommandations de sécurité sans fil du NIST.
Toutefois, une clé nommée Invité Appartement ne constitue pas une identité individuelle. Si un locataire la partage entre ses appareils, la piste d'audit identifie l'identifiant du locataire, et non la personne physique qui détenait un appareil particulier. De bons registres d'inventaire rendent cette distinction utile plutôt que trompeuse.
L'authentification d'entreprise ajoute un service d'identité
802.1X avec EAP fait évoluer l'authentification vers un processus basé sur l'identité, en utilisant couramment RADIUS ainsi que des comptes utilisateurs ou des certificats. C'est une solution plus adaptée pour les appareils professionnels gérés lorsque les administrateurs doivent lier les décisions d'accès au statut professionnel, à l'enrôlement de l'appareil ou à la validité d'un certificat.
Le travail supplémentaire comprend la configuration du service d'authentification, le provisionnement des clients et la gestion des paramètres de confiance. Notre explication sur WPA2-Enterprise par rapport à Personal détaille cette distinction de déploiement.
Faites votre choix en fonction de votre cas d'usage quotidien le plus complexe, et non de l'ordinateur portable le plus facile à connecter. Le départ d'un prestataire, le déménagement d'un résident ou un capteur sans interface incapable de prendre en charge l'authentification d'entreprise vous en apprendront bien plus sur le modèle adapté qu'un simple test de connexion réussi.
Pourquoi un mot de passe partagé unique devient un risque
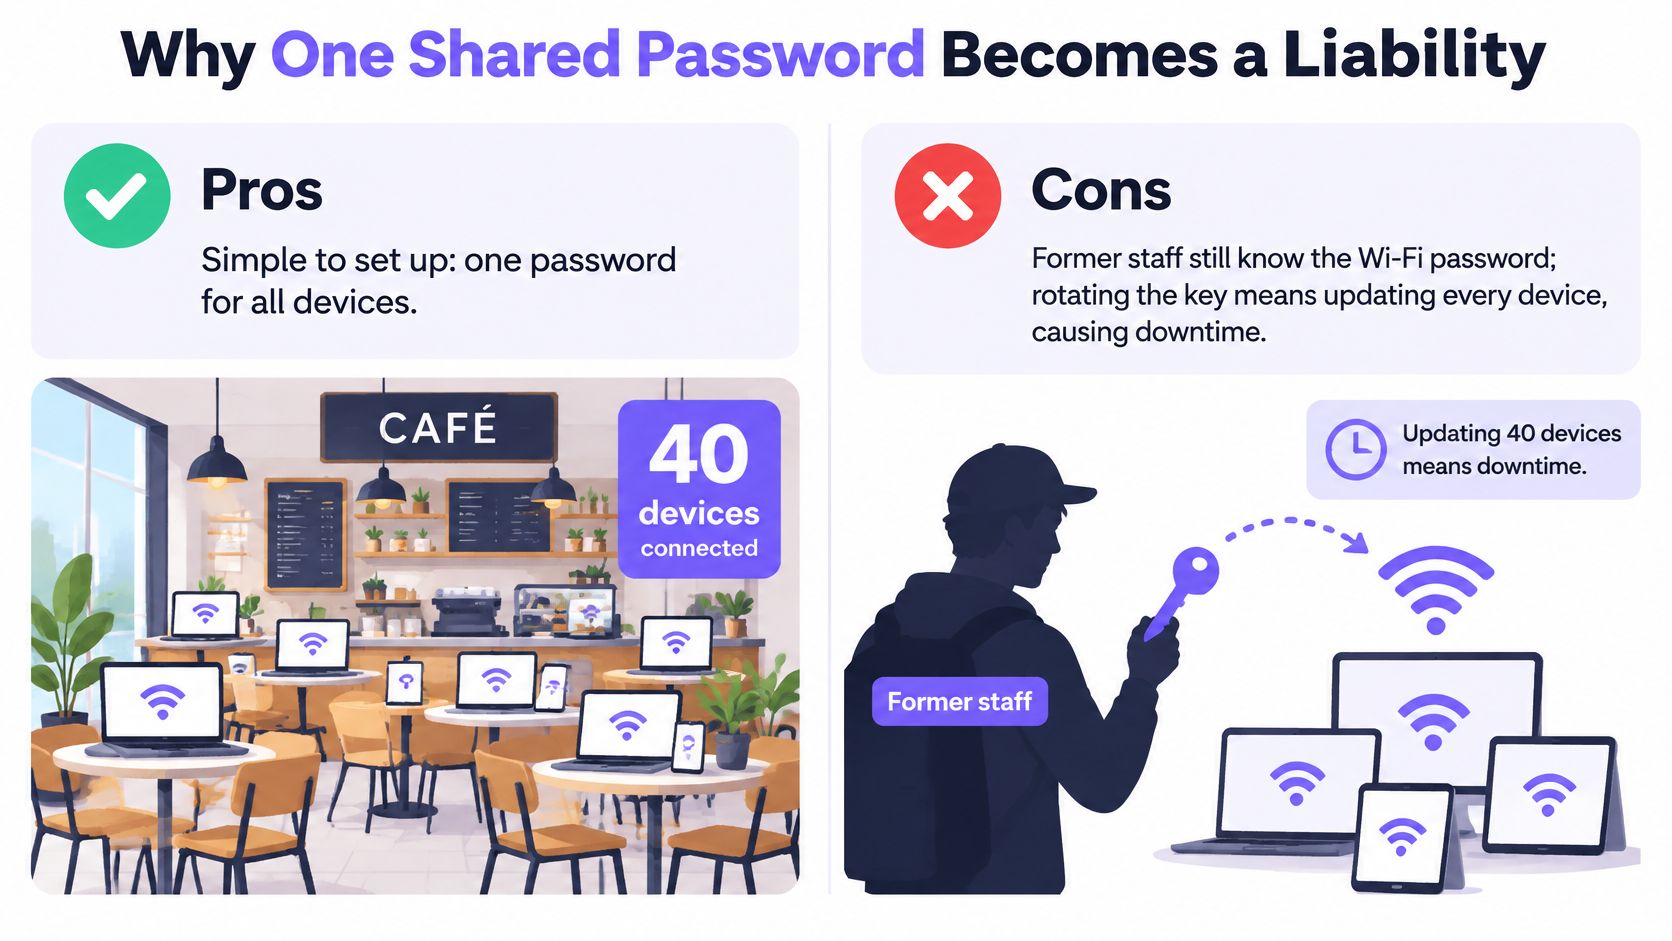
Supposons qu'un café compte une quarantaine d'appareils connectés et qu'un ancien employé connaisse toujours son mot de passe WiFi. Supprimer son nom du planning ne change rien sur le réseau. À moins que le café ne dispose d'un autre mécanisme efficace de contrôle d'accès, l'administrateur doit remplacer l'identifiant partagé et mettre à jour chaque appareil légitime.
C'est le principe du rayon d'impact partagé : un identifiant divulgué peut donner à un appareil non autorisé le même accès réseau qu'aux détenteurs légitimes. Cela ne neutralise pas automatiquement chaque pare-feu ni ne déchiffre chaque application, mais cela supprime la barrière du mot de passe partagé.
Une configuration pratique devient une maintenance contraignante.
La force du mot de passe résout un problème différent
Les directives du NIST indiquent que les PSK doivent être distribuées de manière sécurisée et que les suites de chiffrement PSK spécifiées doivent fournir au moins 112 bits de force de sécurité, conformément à ses recommandations sur la gestion des clés. Il s'agit d'une exigence de robustesse cryptographique, et non d'une règle universelle relative au nombre de caractères.
Le secret généré aléatoirement par un gestionnaire de mots de passe est bien différent d'une phrase inventée par un employé à partir du nom de l'entreprise et de son année d'ouverture. Avec WPA2-Personal, un pirate qui intercepte un échange d'authentification approprié peut tester des suppositions hors ligne. Une phrase secrète prévisible ou réutilisée facilite grandement cette tâche.
Mais un secret fort ne vous dit pas qui l'a utilisé. Il n'empêche pas non plus une personne autorisée de le copier dans un message. Lorsque les employés connectent également des équipements personnels, les risques de sécurité liés au BYOD rendent la traçabilité des identifiants et l'inventaire des appareils particulièrement cruciaux.
Adapter l'accès aux utilisateurs du réseau
Les recommandations suivantes décrivent des modèles opérationnels adaptés, et non des exigences légales systématiques pour chaque organisation d'un secteur.
Quand une clé partagée est acceptable
| Cas d'usage réseau | Clé partagée acceptable ? | Raison principale |
|---|---|---|
| Maison individuelle WiFi | En règle générale, oui | Un seul foyer, un parc d'appareils restreint et une phrase de passe longue et aléatoire |
| Petit bureau avec personnel stable | Oui, avec un plan de rotation | Effectif limité, mais les départs nécessitent tout de même le renouvellement des identifiants |
| Hôtel ou appartements avec services | Non, pas comme modèle d'accès standard | La rotation des clients et du personnel nécessite une gestion séparée des accès |
| Immeuble résidentiel ou coliving | Non | Les résidents et les prestataires nécessitent une révocation distincte |
| Appareils IoT partagés tels que serrures et capteurs | Non | Les équipements de l'immeuble restent en place après le départ des clients et nécessitent leurs propres clés |
| Appareils du personnel dans la santé, l'enseignement ou le retail | Non, dès lors qu'une traçabilité individuelle est exigée | L'audit et les obligations de conformité applicables requièrent des journaux associés à des identités précises |
À domicile, les personnes qui contrôlent le routeur peuvent généralement coordonner les modifications directement. Une petite entreprise peut parfois faire de même, à condition qu'une personne prenne en charge le processus de renouvellement et connaisse chaque appareil connecté.
Les hôtels et les résidences font face à un cycle de vie différent. Les droits d'un client doivent prendre fin à son départ sans pour autant déconnecter une serrure, un autre résident ou un prestataire de maintenance. Les serrures et les capteurs doivent conserver leurs propres identifiants jusqu'à ce que le cycle de vie de leur matériel impose une modification.
Les réseaux réservés au personnel soumis à des obligations d'audit ont besoin de bien plus que d'une simple liste d'adresses d'appareils connectés. Les administrateurs ont besoin d'enregistrements qui associent l'accès à une identité responsable.
Un chiffrement robuste permet de déterminer si le trafic est protégé. La gestion des identifiants permet de déterminer qui doit encore être autorisé à franchir la porte.
Les clés partagées (PSK) facilitent l'administration initiale. Elles deviennent toutefois un mauvais calcul lorsque les administrateurs doivent coordonner à répétition des personnes et des appareils indépendants simplement pour révoquer un accès.
Faire tourner une clé partagée sans perdre d'appareils
La rotation constitue une solution temporaire utile lorsque vous ne pouvez pas encore déployer d'identifiants gérés individuellement. Considérez-la comme une opération de maintenance planifiée et contrôlée, dotée d'un inventaire des appareils et d'un plan de reprise, plutôt que comme une simple modification dans le tableau de bord du routeur.
Préparer le changement
Identifiez les destinataires légitimes. Dressez la liste des équipements connectés, des propriétaires d'appareils et des utilisateurs autorisés. Incluez les imprimantes autonomes, les caméras, les serrures et les outils des prestataires, et notez séparément les anciens utilisateurs qui ne doivent pas recevoir la nouvelle clé.
Générez et protégez la clé de remplacement. Utilisez le générateur de mots de passe aléatoires d'un gestionnaire de mots de passe et enregistrez le résultat dans un coffre-fort d'administration à accès restreint. Vérifiez le format de phrase secrète pris en charge sur vos points d'accès et vos terminaux ; la longueur à elle seule ne garantit pas un niveau de sécurité particulier.
Planifiez une période de faible activité. Informez les utilisateurs autorisés du moment où la connectivité sera interrompue et de la manière dont ils recevront leurs accès en toute sécurité. Ne transmettez pas la clé de remplacement par le biais d'un groupe comprenant d'anciens collaborateurs ou prestataires.
La préparation est essentielle pour les appareils difficiles d'accès. Assurez-vous de disposer d'un accès de gestion local, des détails d'installation et d'une personne responsable pour les équipements tels que les caméras fixées au plafond ou les contrôleurs situés dans des locaux techniques verrouillés.
Se reconnecter et vérifier
Modifiez la configuration du point d'accès. Appliquez le nouvel identifiant de manière cohérente sur l'ensemble du réseau sans fil concerné. Conservez une connexion d'administration disponible qui ne dépend pas de l'identifiant WiFi que vous remplacez.
Mettez à jour les appareils par priorité opérationnelle. Commencez par les équipements essentiels, puis traitez le reste de l'inventaire par lots faciles à gérer. Suivez les échecs individuellement au lieu de rétablir l'ancien mot de passe pour dépanner un appareil oublié.
Rapprochez la liste des clients. Comparez les clients connectés au contrôleur avec votre inventaire. Testez le service fourni par chaque appareil critique, et ne vous contentez pas de vérifier s'il apparaît comme associé.
Enregistrez le résultat. Consignez la date du changement, le motif, l'administrateur responsable et les appareils nécessitant une intervention manuelle. Supprimez les enregistrements de configuration obsolètes afin d'éviter que quelqu'un ne redistribue par accident l'identifiant révoqué.
Contrôle de gestion des changements : Un terminal de paiement connecté qui ne parvient pas à joindre son service de paiement reste une interruption de service non résolue.
Chaque rotation recrée une grande partie de ce travail de coordination. Conservez l'inventaire que vous avez établi : il constituera également le point de départ pour l'émission d'identifiants à périmètre plus restreint.
Comment WPA3-Personal modifie la problématique du mot de passe
WPA3-Personal remplace le mécanisme d'authentification PSK de WPA2-Personal par le protocole Simultaneous Authentication of Equals (SAE). Les utilisateurs saisissent toujours un mot de passe, mais les appareils utilisent un processus différent pour générer les éléments de clé nécessaires à la connexion.
L'illustration met en évidence les appareils impliqués dans cette relation d'authentification.
Ce que le protocole SAE améliore
SAE établit une nouvelle Pairwise Master Key pour chaque association de client avant que le handshake classique en quatre étapes ne dérive les clés de session. Le guide de déploiement de la WiFi Alliance décrit la protection contre les attaques par dictionnaire hors ligne avec capture passive ainsi que l'apport de la confidentialité persistante (forward secrecy).
Ces protections répondent à des situations distinctes :
- Trafic d'authentification intercepté. Un observateur ne peut pas utiliser un enregistrement passif pour effectuer indéfiniment des tentatives de mot de passe hors ligne. Tester des mots de passe nécessite une interaction active avec l'authentificateur.
- Divulgation ultérieure du mot de passe. Découvrir le mot de passe a posteriori ne permet pas de révéler la clé principale de la session précédente, empêchant ainsi le déchiffrement du trafic intercepté plus tôt.
Il s'agit d'une amélioration architecturale, et non d'une recommandation visant à choisir un mot de passe plus complexe. Elle modifie ce qu'un attaquant peut faire avec le trafic d'authentification intercepté.
Pour une explication visuelle complémentaire, regardez la vidéo ci-dessous.
Ne confondez pas mode de transition et migration complète
Un réseau de transition WPA2/WPA3 prend en charge les clients plus anciens, mais ces derniers continuent d'utiliser WPA2. L'activation du mode mixte ne confère pas les protections de SAE à toutes les connexions.
Avant d'effectuer la transition, vérifiez la compatibilité de la configuration et du micrologiciel des points d'accès, des imprimantes, des équipements IoT et des systèmes de gestion. Testez un groupe représentatif de clients sur un SSID d'essai, y compris des appareils qui se reconnectent de manière autonome après une coupure de courant.
Conservez les clients existants sous des contrôles de politique distincts, en limitant l'accès aux services dont ils ont besoin. Enregistrez leurs propriétaires et les options de remplacement plutôt que de les traiter comme des exceptions injustifiées.
Le protocole SAE ne crée pas non plus d'identité individuelle à partir d'un mot de passe partagé entre plusieurs personnes. Les options de déploiement WPA3 de la WiFi Alliance permettent de distinguer une authentification par mot de passe renforcée du besoin distinct d'un accès traçable et sécurisé.
Cette semaine, exportez votre inventaire de clients et identifiez les appareils qui prennent en charge WPA3. Attribuez à chaque appareil WPA2 restant un propriétaire et une justification documentée pour son maintien.
Comment gérer des clés uniques par appareil ou par client
Commencez par vérifier les fonctionnalités PSK par clé de votre contrôleur. Les fournisseurs emploient des terminologies et des méthodes d'approvisionnement différentes ; veillez donc à confirmer la prise en charge de l'attribution d'identifiants, des politiques VLAN, de l'expiration et de l'interruption de session avant de concevoir le déploiement.
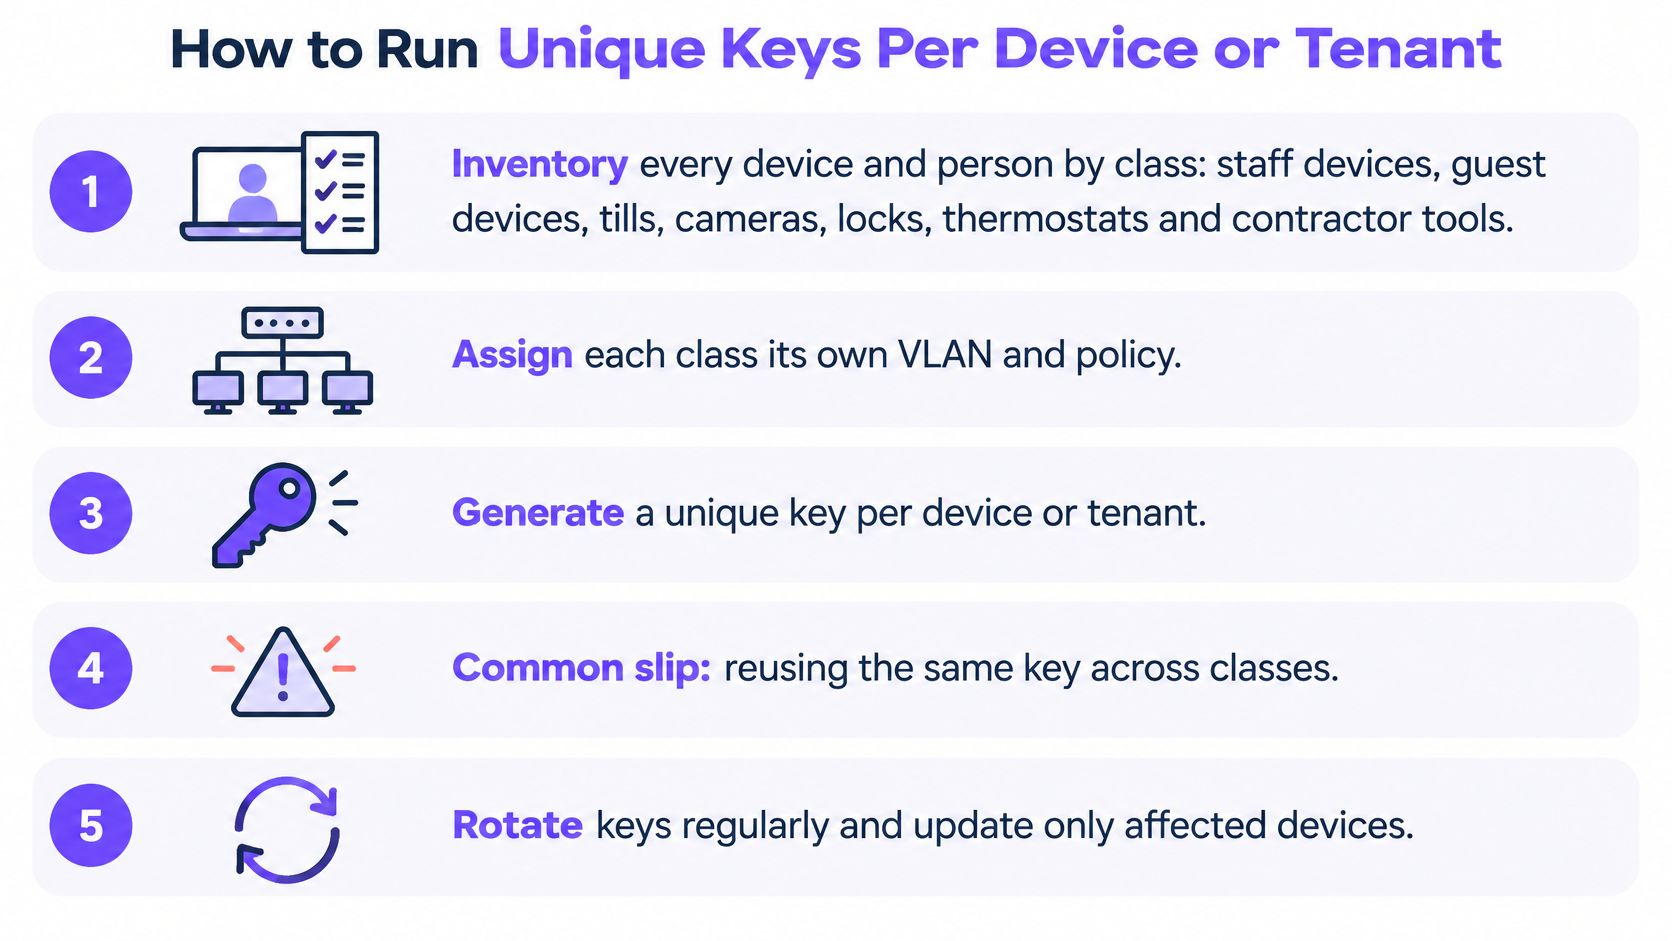
Une clé gérée individuellement n'est utile que si son enregistrement indique à l'administrateur à quoi elle correspond et quand la supprimer. La liste de contrôle présente les principales tâches d'exploitation.
Délivrez des identifiants adaptés aux cycles de vie réels
Dressez un inventaire par classe d'appareils et par propriétaire. Séparez les appareils du personnel, les ordinateurs portables des invités, les caisses, les caméras, les serrures, les thermostats et les outils des prestataires. Enregistrez les services nécessaires à chaque classe ; associer une serrure et le téléphone d'un collaborateur au même identifiant crée une dépendance inutile.
Définissez le périmètre de révocation. Émettez une clé par appareil lorsqu'une suppression indépendante est requise, ou par occupant lorsque l'unité de gestion prévue est le logement ou le bail. Ne réutilisez pas la clé d'un appareil mis au rebut pour son remplaçant, car cela transférerait un ancien identifiant dans un nouveau cycle de vie.
Liez les clés lorsque cela est pris en charge. Associez l'identifiant à l'adresse MAC de l'appareil concerné afin de limiter les transferts non autorisés vers un autre équipement. La liaison d'adresse MAC ne constitue pas une preuve cryptographique de l'identité matérielle, et le comportement des adresses privées doit être testé pour éviter que des appareils légitimes ne perdent inopinément leur accès.
Appliquez la politique réseau appropriée. Attribuez des VLAN en fonction du niveau de confiance et de la fonction, puis configurez des règles de passerelle ou de pare-feu assurant la séparation. Une simple étiquette VLAN ne bloque pas le trafic, et une limite de bande passante n'assure aucune isolation ; utilisez la segmentation du réseau IoT pour définir les destinations autorisées pour chaque classe d'appareils.
N'accordez pas d'accès avant d'avoir testé la politique avec des appareils représentatifs. Par exemple, un thermostat peut avoir besoin de son service de gestion sans pour autant devoir accéder aux ordinateurs portables du personnel ou aux terminaux de paiement.
Révoquer les accès de manière délibérée
Définissez une expiration appropriée. Attribuez aux invités et aux prestataires une date de fin liée à leur réservation ou à leur mission. Les équipements du bâtiment nécessitent quant à eux un cycle de vie lié au matériel, afin que le départ d'un client ne désactive pas la serrure ou le thermostat de la chambre.
Révoquez et testez le résultat. Supprimez l'identifiant dès le départ de son titulaire ou lors de la mise hors service de l'appareil, puis confirmez l'interruption de toute session active. Testez à la fois un appareil déjà connecté et une nouvelle tentative de connexion, car le refus d'une authentification future n'interrompt pas nécessairement une session existante.
Passez en revue les enregistrements de manière régulière. Rapprochez les clés délivrées, les journaux de connexion et l'inventaire. Examinez les identifiants sans propriétaire attribué, les ordres d'intervention expirés ou les associations d'appareils anormales au lieu de les reconduire automatiquement.
Veillez à ce que les journaux restent explicites. Un identifiant de clé doit correspondre à un propriétaire ou à une fiche d'équipement, et les administrateurs doivent pouvoir expliquer les modifications de politique sans avoir à chercher dans des messages personnels.
Un fonctionnement sain se déroule sans incident : peu d'exceptions, des dates d'expiration définies avec soin et des inventaires qui correspondent aux connexions réelles. Lorsqu'un appareil tombe en panne ou qu'un bail prend fin, l'administrateur modifie uniquement l'enregistrement concerné au lieu de devoir coordonner tout un bâtiment.
Confirmez si une clé partagée reste adaptée
La bonne question n'est pas de savoir si un mot de passe partagé peut chiffrer le trafic sans fil. Il s'agit de savoir si votre équipe peut gérer toutes les personnes qui le détiennent tout au long de leur présence sur le réseau.
Appliquez ces critères de décision :
- Détenteurs d'identifiants. Pouvez-vous identifier les personnes et les appareils autorisés qui disposent actuellement d'un accès ?
- Rotation. Les départs, les emplois temporaires ou les changements d'occupants créent-ils régulièrement des tâches de révocation ?
- Isolation. Les serrures, les caisses, les invités ou les outils des sous-traitants doivent-ils être maintenus séparés ?
- Preuves d'audit. Vos registres peuvent-ils associer les décisions d'accès à un individu, un appareil ou un bail ?
- Normes applicables. Une exigence contractuelle ou de conformité encadre-t-elle les changements d'identifiants sans fil ?
Pilotez les cas qui génèrent le plus de travail
N'attendez pas que tous les critères fassent défaut. Si vous ne pouvez pas retirer l'accès à un prestataire externe ou fournir les registres d'accès requis, vous disposez déjà d'une raison concrète d'évaluer un autre modèle.
Pour les environnements de cartes de paiement applicables, l'exigence 2.3.2 de la norme PCI DSS v4.0.1 impose de modifier les clés sans fil dès le départ de toute personne en ayant connaissance. Cela rend l'exploitation d'un identifiant largement partagé particulièrement difficile.
Limitez le périmètre du projet pilote : un site, un étage ou une catégorie d'appareils rencontrant un problème d'accès bien identifié. Exécutez-le en parallèle du réseau existant et évaluez-le en fonction des tickets de révocation résolus, de la continuité de service et des preuves d'audit exploitables, plutôt que sur le seul succès de connexion.
Purple Access est une option à évaluer aux côtés de votre contrôleur actuel : nous prenons en charge les clés révocables individuellement, le filtrage par adresse MAC pour empêcher le partage occasionnel de clés, et le RADIUS Change of Authorization pour mettre fin aux sessions actives sur les points d'accès compatibles. Testez ces contrôles lors d'un scénario de départ réel avant d'étendre le déploiement.
Un test de recette utile est simple : supprimez les accès d'un prestataire tout en laissant la serrure, le thermostat et le téléphone professionnel connectés. Conservez l'enregistrement d'authentification et la preuve de fin de session avec le ticket de modification afin qu'un autre administrateur puisse vérifier le résultat.
Purple Access fournit des clés individuelles et des politiques réseau pour les appareils, les utilisateurs et les locataires sur les points d'accès dont vous disposez déjà. Visitez Purple Access pour organiser un projet pilote et tester l'attribution ainsi que la révocation d'une clé sur un réseau en production sans perturber les appareils non concernés.


