
RADIUS vs LDAP : quel protocole pour votre réseau ?
Published

Recherchez RADIUS vs LDAP et vous trouverez le même conseil décliné sous mille formes : ce sont des alternatives, choisissez simplement celle qui s'adapte à votre infrastructure, et si vous utilisez déjà Active Directory, vous pouvez probablement vous passer du serveur RADIUS. C'est précisément sur cette dernière affirmation que les réseaux faillent. Supprimer RADIUS ne simplifie pas l'authentification. Cela retire la couche responsable de la décision d'accès, ce qui signifie aucune attribution de VLAN au niveau du point d'accès, aucune politique appliquée par appareil et aucun historique d'imputabilité de la session par la suite.
Les deux protocoles interviennent à des étapes différentes d'une même chaîne. Un annuaire contient les données d'identité : l'identité d'une personne, les groupes auxquels elle appartient, l'état d'activation de son compte. RADIUS prend cette identité, la compare au contexte réseau et renvoie une décision que le point d'accès peut appliquer. Un annuaire n'a aucun avis sur le VLAN auquel un ordinateur portable de la Finance doit se connecter un lundi à neuf heures.
Les dépenses d'approvisionnement vont dans le même sens. Les investissements se concentrent sur la couche de décision d'accès - le segment NAC et AAA/RADIUS - plutôt que sur le seul logiciel d'annuaire, car l'annuaire existe déjà dans la plupart des organisations et que la couche de décision reste celle à bâtir.
Voici une comparaison couche par couche pour le WiFi d'entreprise : quel protocole remplit quel rôle, où la séquence de connexion échoue lorsqu'on demande à un annuaire d'effectuer une tâche pour laquelle il n'a jamais été conçu, et comment dimensionner, sécuriser et tester le résultat.
Table des matières
- RADIUS et LDAP en un coup d'œil
- Comment une connexion WiFi circule entre RADIUS et LDAP
- Comparaison entre authentification, autorisation et traçabilité
- Connecter RADIUS aux identités cloud et sur site
- Compromis de sécurité relatifs au transport et aux secrets partagés
- Performances et montée en charge en conditions réelles
- Choisir RADIUS, LDAP ou les deux pour votre réseau
RADIUS et LDAP en un coup d'œil
RADIUS décide si un appareil ou un utilisateur peut accéder au réseau, et avec quels paramètres. LDAP stocke les identités, les groupes et les attributs sur lesquels reposent ces décisions. Cette seule phrase lève la majeure partie des doutes dans cette comparaison, car elle sépare la décision des données.
La répartition fonctionnelle est inscrite dans les normes elles-mêmes. LDAP expose les opérations d'annuaire sur les entrées et attributs stockés. RADIUS achemine les informations d'authentification, d'autorisation et de configuration entre un équipement d'accès et un serveur d'authentification, comme le présente une comparaison des deux protocoles réalisée par l'Université du Maryland Baltimore County. Comparez le tableau ci-dessous avec votre propre environnement.
| Critère | RADIUS | LDAP |
|---|---|---|
| Objectif principal | AAA pour l'accès au réseau : authentification, autorisation, traçabilité (accounting) | Accès aux données d'annuaire : lecture et gestion des identités, groupes, attributs |
| Position typique | Entre l'appareil d'accès et la source de stratégie ou d'identité | Référentiel d'identités, généralement derrière RADIUS |
| Clients types | Contrôleurs WiFi, passerelles VPN, commutateurs, pare-feu | Applications, outils d'administration, services intégrés à l'annuaire |
| Renvoie une autorisation réseau | Oui : identifiants VLAN, limites de session, stratégies d'accès | Aucune prise en charge native pour les décisions réseau |
| Comptabilité de session (accounting) | Oui : enregistrements de début, de fin et d'utilisation de session | Aucun équivalent intégré |
Commençons par la ligne relative à la position. Un serveur RADIUS se trouve sur le chemin de chaque association : le contrôleur WiFi, la passerelle VPN, le commutateur ou le pare-feu lui envoie un Access-Request et attend une réponse. Un serveur LDAP se situe en amont de cet échange, répondant aux requêtes concernant les comptes et les groupes. Déplacez LDAP sur ce chemin, et il faudra toujours un élément pour traduire une recherche d'annuaire en une attribution de VLAN - et ce composant de traduction est précisément celui que la plupart des architectures conçues en interne oublient d'intégrer.
La ligne relative aux sorties détermine les actions possibles pour votre contrôleur. RADIUS renvoie un identifiant de VLAN, un délai d'expiration de session, une stratégie de bande passante ou un filtre, et consigne le début, la fin et la consommation de la session. LDAP renvoie des attributs relatifs à une personne ou un appareil. Rien dans son protocole de base ne permet de convertir ces attributs en une limite de session applicable.
Retirer RADIUS d'une architecture WiFi ne supprime pas une étape de connexion. Cela supprime la couche d'application des politiques et d'audit, et laisse l'annuaire assumer un rôle qu'il n'a jamais été conçu pour remplir.
Trouvez la ligne correspondant à la décision d'accès que vous devez contrôler. S'il s'agit d'un VLAN, d'une limitation de bande passante, d'une limite de session ou d'un historique des connexions, cette décision relève de RADIUS, le rôle de l'annuaire étant de fournir les données d'identité sous-jacentes.
Comment une connexion WiFi transite entre RADIUS et LDAP
LDAP a vu le jour sous la forme du RFC 1777 en mars 1995, conçu pour accéder aux annuaires X.500 sans les exigences de ressources du protocole DAP (Directory Access Protocol), plus lourd. RADIUS est né des serveurs d'accès PortMaster de Livingston Enterprises et a été intégré à l'IETF sous le RFC 2058 en janvier 1997, ultérieurement remplacé par le RFC 2138 puis le RFC 2865 - une évolution retracée par la spécification d'origine de RADIUS. Un protocole a été créé pour lire des entrées d'annuaire. L'autre a été conçu pour décider si une connexion pouvait être établie ou non.
Voici le cheminement d'une simple association à travers les deux éléments.
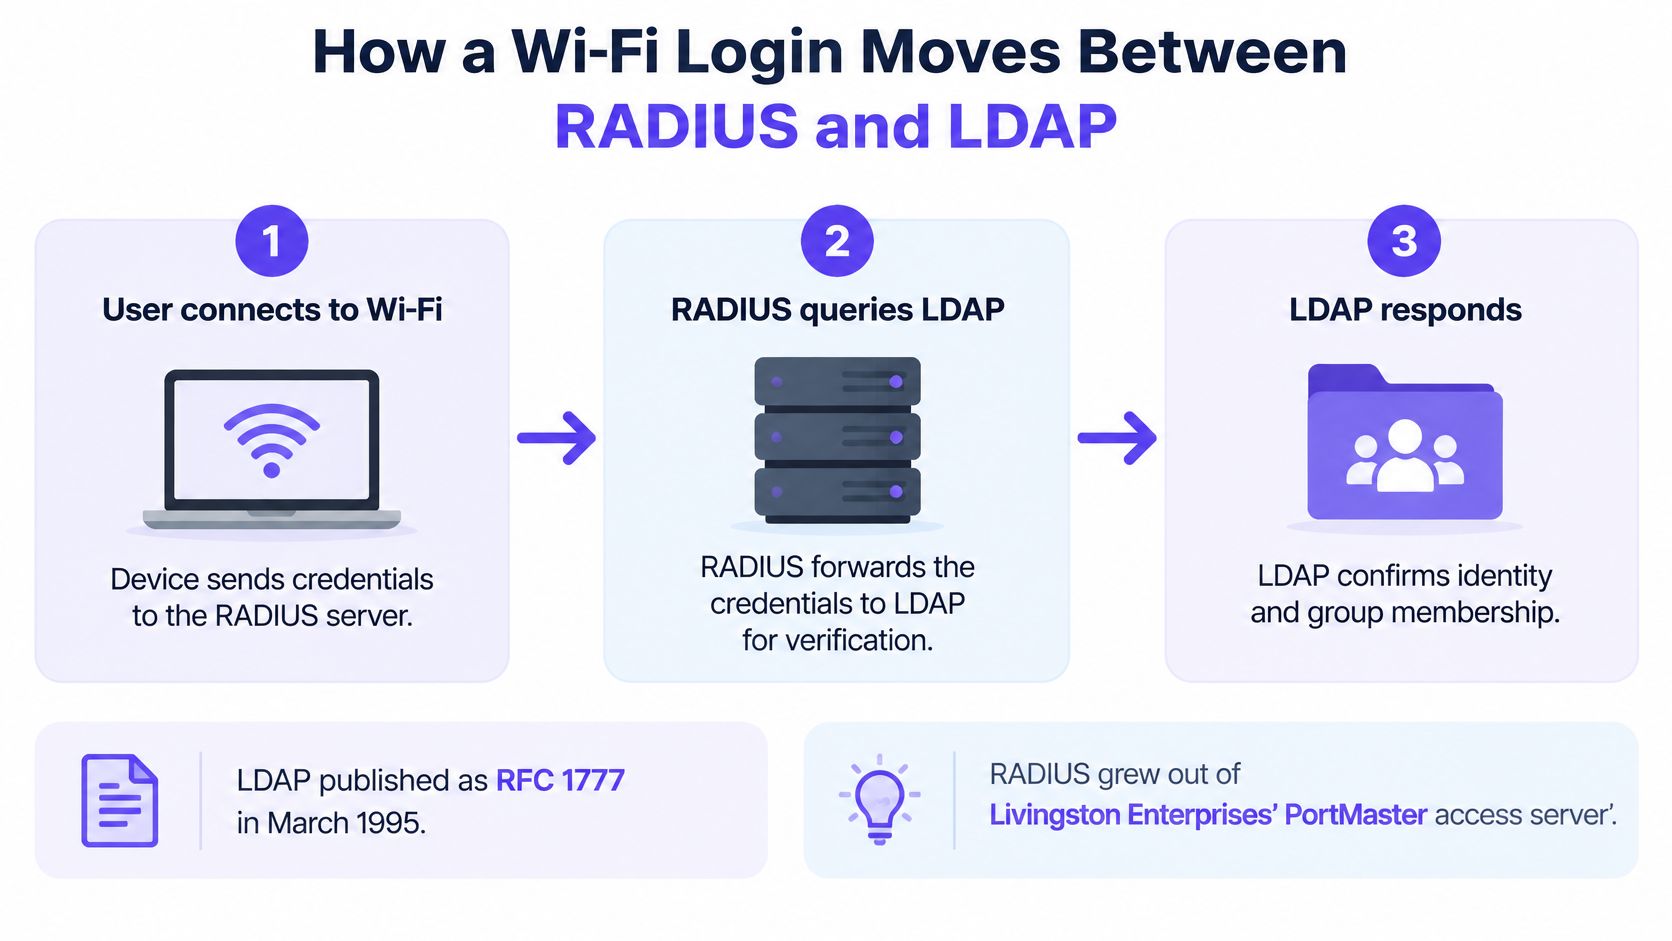
L'appareil demande à rejoindre le SSID. Le supplicant s'associe et le point d'accès prépare un Access-Request contenant la chaîne d'identité, l'adresse de la station appelante, l'identifiant NAS et tout élément de certificat. Dans le journal, cela apparaît sous la forme d'un Access-Request associé au nom du point d'accès. Si le SSID exécute 802.1X, la conversation EAP commence ici, et le fonctionnement de l'authentification 802.1X détaille cet échange.
RADIUS vérifie l'identifiant. Selon le SSID, il s'agit d'un mot de passe au sein d'un tunnel PEAP, d'un certificat client EAP-TLS ou d'une clé pré-partagée individuelle liée à un appareil unique. La ligne de journal indique la méthode EAP et le résultat de la vérification cryptographique.
RADIUS interroge LDAP ou le fournisseur d'identité. Une fois l'identifiant validé, le serveur demande le statut du compte et l'appartenance aux groupes. La preuve est un bind LDAP suivi d'une recherche dont le résultat contient le distinguished name de l'utilisateur.
La stratégie associe l'identité à une issue réseau. Le moteur de stratégie évalue l'appartenance aux groupes, la posture de l'appareil, l'état du certificat et le contexte du site, puis renvoie une acceptation ou un refus ainsi qu'un VLAN et une limite de bande passante. Le journal affiche le nom de la règle correspondante, ce qui constitue le champ le plus utile lorsque l'on cherche à comprendre pourquoi un ordinateur portable s'est retrouvé sur le mauvais réseau.
RADIUS renvoie la décision et les attributs. Un Access-Accept transmet l'identifiant VLAN et d'éventuelles limites de session, et le contrôleur les applique au port ou au client sans fil. La preuve est l'Access-Accept contenant les attributs de tunnel.
Les messages de début et de fin de comptabilité (accounting) clôturent la boucle. Le contrôleur signale le début de session, les mises à jour intermédiaires et la fin de session, avec la durée et le nombre d'octets. C'est l'enregistrement auquel vous vous référez lors d'un audit ou d'une demande de facturation.
Ordre de diagnostic : lorsque quelqu'un ne parvient pas à se connecter, suivez ces six étapes dans l'ordre et arrêtez-vous à la première sans entrée de journal. Accuser l'annuaire est un réflexe, et c'est généralement le mauvais.
Un résultat de recherche LDAP vide n'a de sens qu'après avoir confirmé que l'Access-Request est bien arrivée et que les identifiants ont été validés. Jusque-là, vous lisez la dernière étape d'une chaîne que vous n'avez pas vérifiée.
Comparaison de l'authentification, de l'autorisation et de la traçabilité
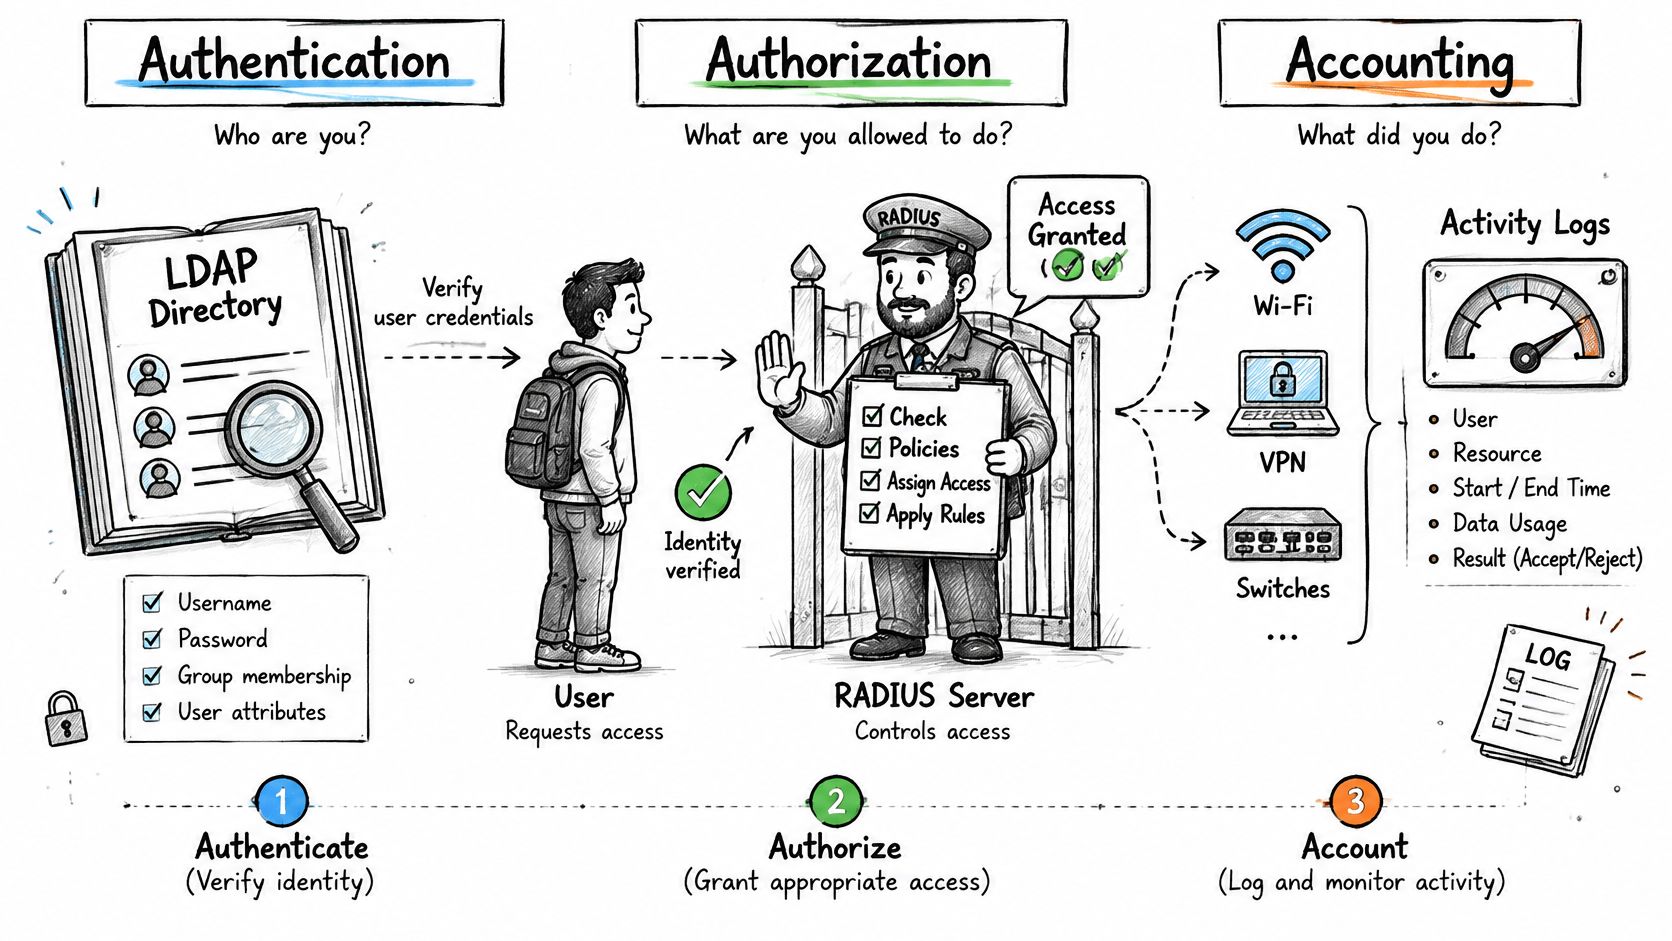
Les trois « A » sont souvent résumés par le terme « connexion », ce qui explique précisément pourquoi la comparaison est faussée. LDAP peut confirmer l'identité d'une personne et les groupes auxquels elle appartient. Il ne décide pas de ce que son appareil est autorisé à faire sur un segment de réseau donné.
Ces protocoles répondent à des problématiques techniques distinctes plutôt que de se substituer l'un à l'autre. LDAP est un protocole d'accès aux annuaires basé sur TCP, généralement sur le port 389 ou LDAPS sur le 636, conçu pour rechercher des utilisateurs, des groupes et des attributs. RADIUS est un protocole AAA destiné aux contrôleurs WiFi, passerelles VPN, commutateurs et pare-feu, traditionnellement sur le port UDP 1812 pour l'authentification et 1813 pour la traçabilité (accounting). Il peut renvoyer des identifiants VLAN, des limites de session et des règles d'accès que LDAP ne fournit pas dans le cadre de son protocole de base, comme l'explique la comparaison entre RADIUS et LDAP réalisée par Casdoor.
Deux connexions, un seul annuaire
Un analyste financier ouvre son ordinateur portable le lundi matin. Le certificat est valide, l'annuaire indique les rôles personnel et finance, et RADIUS renvoie le VLAN d'entreprise avec une limite de 10 Mbit/s ainsi qu'un délai d'expiration de session de huit heures. L'annuaire a fourni le groupe. La limite provient de la couche de politiques, et le contrôleur l'a appliquée.
Désactivez à présent le compte d'un prestataire à 10 h 15. La tentative d'association suivante est rejetée car l'annuaire signale le compte comme désactivé, et si l'infrastructure est correctement configurée, la session active prend également fin grâce à un message de déconnexion envoyé aux points d'accès qui le prennent en charge. Si vous omettez ce second volet, un compte désactivé continue de naviguer jusqu'à l'expiration naturelle de la session.
C'est au niveau de la traçabilité (Accounting) que la séparation devient un problème opérationnel plutôt qu'une simple préférence de conception. RADIUS enregistre le début, la fin et l'utilisation de la session, ce qui vous permet de savoir qui s'est connecté, depuis quel point d'accès et pendant combien de temps. LDAP ne propose aucun suivi de session intégré équivalent, ce qui oblige, avec une architecture basée uniquement sur un annuaire, à reconstituer les sessions à partir des baux DHCP et des tables de clients du contrôleur.
La concrétisation de cela est un journal d'authentification unique pour l'ensemble des sites. Le journal dans Purple Access répond à des questions telles que : quels appareils de quelle entité sont en ligne sur chaque bâtiment et sur quel VLAN, quelles clés longue durée sont encore actives après leur date de fin, et quels collaborateurs de clients d'entreprise se sont authentifiés aujourd'hui.
Listez laquelle des trois fonctions chacun de vos systèmes actuels prend en charge. Dans la plupart des parcs, l'annuaire est omniprésent tandis que l'autorisation n'est gérée nulle part en particulier : c'est précisément ce manque que comble RADIUS.
Connecter RADIUS aux identités cloud et sur site
La recherche d'identité est la partie que la plupart des conceptions laissent dans le flou. RADIUS ne stocke pas les utilisateurs, il doit donc interroger un élément, et la nature de cette requête détermine la rapidité avec laquelle une modification de groupe est répercutée sur le réseau.
Un annuaire classique comme Active Directory ou OpenLDAP est interrogé par le serveur RADIUS via LDAP ou LDAPS avec un compte de service en lecture seule. Trois paramètres doivent être corrects pour que le mappage VLAN fonctionne : les identifiants de liaison (bind), la base de recherche (search base) et l'attribut de groupe. Si vous définissez la base de recherche trop haut dans l'arborescence, les requêtes ralentissent considérablement et renvoient des correspondances de groupes en double. Si vous définissez mal l'attribut de groupe, chaque utilisateur s'authentifie avec succès mais se retrouve dans le VLAN par défaut, ce qui ressemble à un bug de stratégie sans en être un.
Trois méthodes pour accéder à un fournisseur d'identité cloud
Un annuaire synchronisé compatible LDAP. Un service conserve une copie de l'annuaire cloud et répond localement aux liaisons LDAP. Simple pour l'équipe réseau, au détriment d'une copie avec son propre délai de synchronisation et ses propres interruptions à surveiller.
Validation fédérée au sein de RADIUS. Le serveur RADIUS gère la connexion directement auprès du fournisseur, il n'y a donc aucun miroir d'annuaire à maintenir. Les revendications de groupe doivent figurer dans la réponse d'authentification pour que le mappage VLAN fonctionne.
Un flux de provisionnement. SCIM maintient à jour l'appartenance aux groupes dans un magasin local lu par RADIUS. L'appartenance n'est fraîche que du dernier cycle de provisionnement, ce qui a son importance lorsque quelqu'un quitte l'entreprise en milieu de journée.
Notre réseau Secure emprunte les deuxième et troisième voies, en s'intégrant à Entra ID, Okta et Google Workspace via SAML et SCIM, l'appartenance aux groupes déterminant le VLAN. C'est également le modèle qui sous-tend notre service Cloud RADIUS, dans lequel l'annuaire reste l'autorité de référence et le point d'application est hébergé.
Un test en quatre étapes, quelle que soit la méthode choisie
Confirmez l'emplacement des données de référence des comptes et des groupes. Un seul annuaire, pas trois répertoires partiellement synchronisés.
Choisissez l'itinéraire de recherche pour chaque site. Un site régional présentant une latence élevée vers un annuaire centralisé nécessite une réponse locale, et non un délai d'attente (timeout) plus long.
Changez le groupe d'un utilisateur de test et reconnectez-vous. Le VLAN doit s'appliquer dès l'association suivante, et non après un redémarrage du serveur.
Désactivez le compte de test et tentez de vous connecter. Les critères de réussite sont un rejet accompagné de la fin de la session active.
Chaque route ajoute une dépendance, et les dépendances sont précisément ce que la planification de reprise doit prendre en compte. Une route de recherche que personne ne peut expliquer à deux heures du matin n'est pas une architecture, c'est une supposition.
Compromis de sécurité au niveau du transport et des secrets partagés
On blâme souvent l'ancienneté pour les incidents de sécurité RADIUS, mais l'ancienneté n'en est pas la cause. Le transport et la configuration le sont. Un annuaire sur le port 389 en clair laisse fuiter les identifiants de liaison tout aussi facilement qu'un serveur RADIUS dont le secret partagé est le mot « testing ».
Le protocole RADIUS traditionnel sur UDP authentifie les clients à l'aide d'un secret partagé et ne protège pas chaque attribut ; la robustesse et la rotation de ce secret sont donc capitales. Le secret appartient à une paire d'appareils. Un point d'accès, un contrôleur et une passerelle VPN ne doivent pas partager la même chaîne, car la rotation d'une chaîne partagée implique une fenêtre de maintenance sur l'ensemble du parc plutôt qu'une modification sur un équipement unique.
LDAP peut protéger l'ensemble de la connexion avec TLS, via LDAPS sur le port 636 ou StartTLS sur le port 389. Le protocole LDAP standard sur le port 389 transmet tout sans protection, y compris le mot de passe de liaison (bind) utilisé par votre compte de service RADIUS, compte qui dispose généralement d'un accès en lecture à l'ensemble de l'annuaire.
| Option | Transport | Port | Protection |
|---|---|---|---|
| RADIUS sur UDP | UDP | 1812 authentification, 1813 traçabilité (accounting) | Secret partagé ; ne protège pas tous les attributs |
| RADIUS sur TLS ou DTLS | TLS ou DTLS | 2083 (RFC 6614) | Transport chiffré ; à évaluer lorsque la confidentialité est requise |
| LDAP brut (plain) | TCP | 389 | Non protégé sauf mise à niveau |
| LDAPS ou StartTLS | TCP avec TLS | 636 (LDAPS) | Connexion entière protégée par TLS |
Lorsque la confidentialité et des contrôles opérationnels renforcés sont requis, RADIUS sur TLS ou DTLS est l'option à évaluer, car elle chiffre l'ensemble de l'échange au lieu de s'appuyer sur un secret partagé pour masquer un seul champ.
Cinq modifications de configuration qui comptent plus que le choix du protocole
Utilisez des secrets partagés longs et uniques par paire d'équipements et renouvelez-les selon un calendrier réaliste.
Restreignez le trafic RADIUS aux réseaux d'administration. Un point d'accès pouvant joindre le serveur RADIUS depuis un réseau VLAN utilisateur est un point d'accès qu'un tiers peut utiliser à des fins de sonde.
Activez RADIUS sur TLS lorsque le matériel le prend en charge. Le guide de configuration des points d'accès Cloud RADIUS détaille la configuration côté contrôleur.
Exigez LDAPS ou StartTLS avec validation du certificat. Un certificat non validé réduit le chiffrement à une simple illusion.
Consignez chaque rejet et analysez les échecs pour détecter des schémas anormaux. Une vague de rejets pour une même identité sur de nombreux points d'accès est un problème d'identifiants, et non de couverture.
Le maillon faible de la plupart des parcs est un secret par défaut sur un point d'accès oublié ou une vérification de certificat que personne n'a activée, et non le choix entre deux protocoles.
Performances et mise à l'échelle en conditions réelles
Les comparaisons de vitesse entre RADIUS et LDAP mesurent des tâches différentes, il n'y a donc pas de vainqueur universel. Les benchmarks publiés dépendent fortement de l'implémentation, et toute affirmation selon laquelle un protocole est systématiquement plus rapide doit être considérée comme un bruit de fond.
Dans une étude comparative des performances d'authentification entre LDAP et RADIUS, les implémentations testées présentaient un écart de débit de 12,0 requêtes par seconde, un écart de temps de réponse de 0,37 seconde et une différence de 894,45 millisecondes en charge de pointe. Le matériel, la structure de l'annuaire, la méthode cryptographique et la charge de travail n'étant pas précisés, considérez ce résultat comme un point de données isolé plutôt que comme une valeur de capacité directement transposable à votre environnement.
La segmentation permettant de planifier la capacité repose sur la méthode d'authentification. Les débits types par cœur sur du matériel moderne se situent dans des plages telles que :
| Méthode | Débit approximatif par cœur | Charge processeur |
|---|---|---|
| PAP (mot de passe) | 5 000 à 10 000 par seconde | Le plus faible |
| PEAP avec MSCHAPv2 | 500 à 1 000 par seconde | Modéré |
| Handshake EAP-TLS complet | 100 à 300 par seconde | Le plus élevé |
Lisez ces lignes ensemble : l'intégration par certificat consomme 20 à 50 fois plus de CPU par authentification qu'une simple vérification de mot de passe. Ce ratio détermine le nombre de cœurs nécessaires au déploiement d'EAP-TLS, et explique pourquoi une phase pilote testant uniquement des mots de passe ne vous apprend presque rien sur la production.
Le coût par cœur ne représente qu'une partie de la réalité, car RADIUS fonctionne rarement de manière isolée. Dans la plupart des environnements, il constitue la couche frontale de la chaîne d'accès, et chaque vérification PEAP ou PAP aboutit à un bind LDAP ou à un échange Kerberos avec l'annuaire sous-jacent. Lorsque cet annuaire sature, la latence de RADIUS augmente alors même que le serveur RADIUS reste inactif. Une infrastructure effectuant des requêtes LDAP sans RADIUS en frontal perd la couche qui applique la décision et l'enregistre ; un ralentissement de l'annuaire se transforme alors en une panne inexpliquée, sans trace de traçabilité comptable pour en reconstituer l'origine.
Ce qu'il faut mesurer avant d'augmenter votre capacité
Authentications soutenues, mesurées séparément pour PAP, PEAP et EAP-TLS plutôt qu'en faisant la moyenne entre elles.
Latence p95 et p99, car la moyenne masque la file d'attente qui se forme lorsqu'un étage entier d'ordinateurs portables se reconnecte après le redémarrage d'un contrôleur.
Retransmissions et requêtes en double, qui augmentent lorsqu'un serveur est saturé.
Temps de récupération après basculement (failover), chronométré à partir d'un arrêt réel du serveur plutôt que d'une bascule planifiée.
Latence propre à l'annuaire d'arrière-plan (backend), étant donné qu'un ralentissement LDAP ou du fournisseur d'identité apparaît sous forme de lenteur RADIUS sur chacun de vos tableaux de bord.
La mise à l'échelle de RADIUS nécessite également une ingénierie de réessai adaptée. La RFC 2865 indique que le protocole est dépourvu de mécanismes intégrés de contrôle de la congestion ; les délais de retransmission et le nombre de tentatives doivent donc être calculés avec précision. Un contrôleur qui réessaie de manière trop agressive lors d'une panne transforme un serveur ralenti en une tempête de requêtes en doublon.
À titre de référence d'échelle, Purple Access s'exécute sur le plus grand cloud RADIUS au monde, gérant 500 millions de connexions par an, avec un temps de disponibilité de 99,999 %, un SLA de cloud RADIUS de 99,9 % et un basculement multi-région. Dimensionnez votre propre déploiement à partir de vos métriques réelles de référence. Le tableau de débit d'un équipement provenant d'un autre parc vous indique ce qu'il faut tester, et non ce que vous obtiendrez.
Choisir RADIUS, LDAP ou les deux pour votre réseau
La décision dépend de la situation plutôt que des préférences.
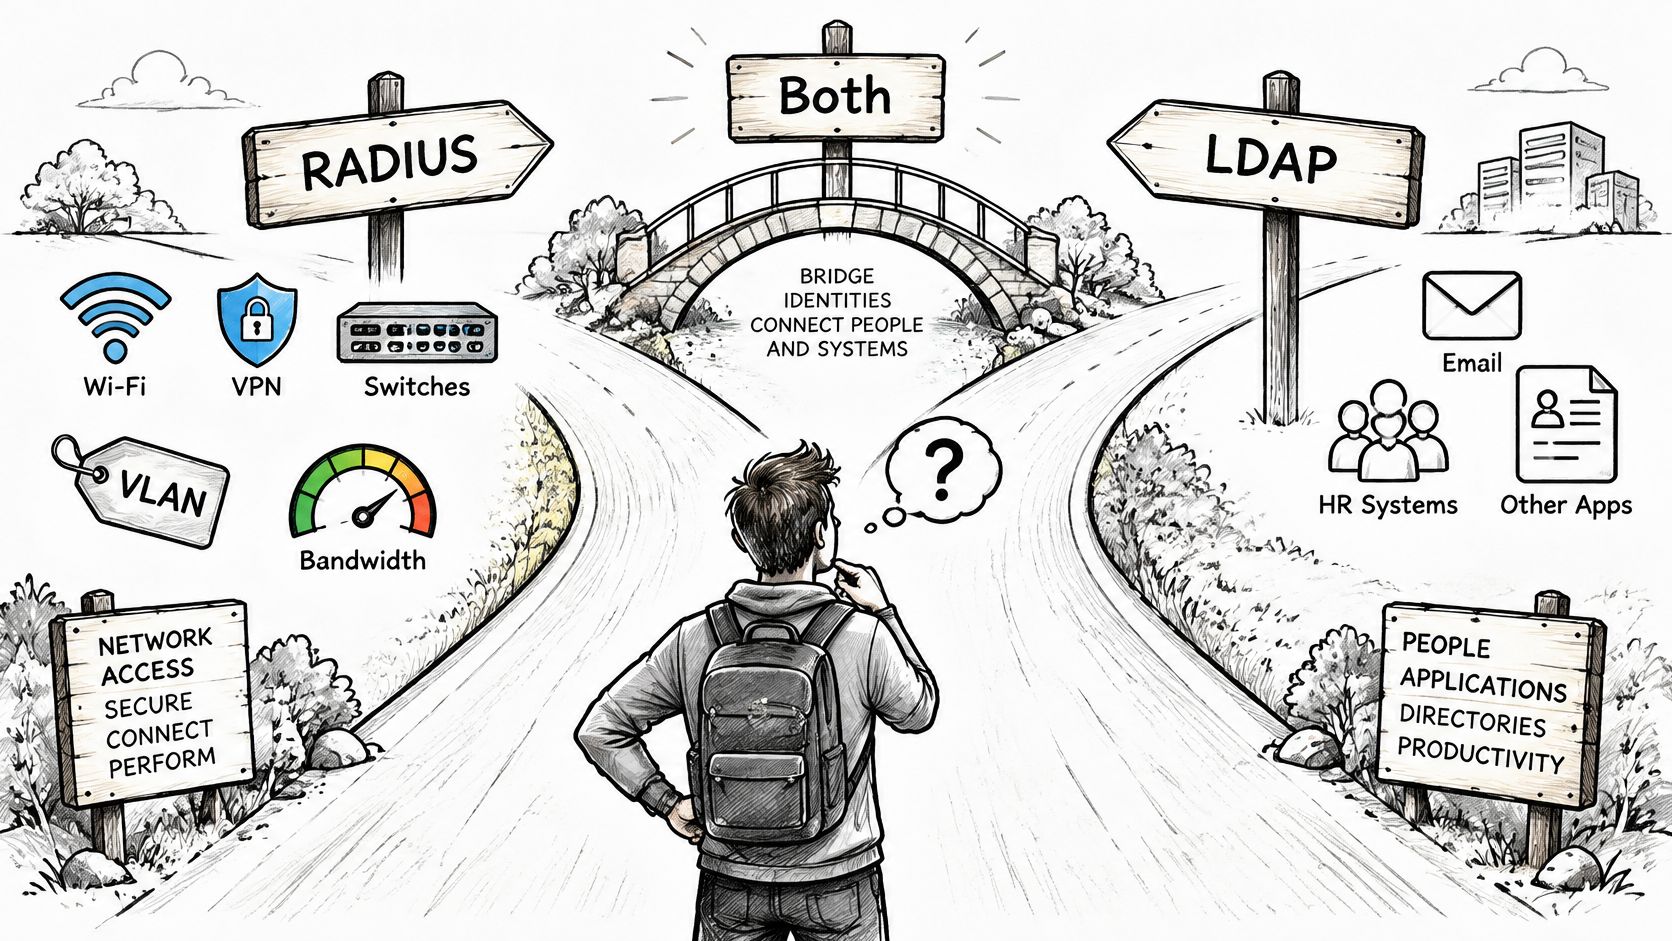
Choisissez RADIUS lorsque vous devez contrôler l'accès sur le WiFi, le VPN ou les commutateurs et que vous avez besoin de VLAN, de bande passante ou de données de traçabilité (accounting). Choisissez LDAP seul lorsque les seuls consommateurs sont des applications effectuant des recherches dans l'annuaire. Associez-les lorsque l'identité réside dans un annuaire et que l'accès au réseau doit dépendre de l'appartenance aux groupes, ce qui correspond à la majorité des parcs d'entreprise.
Présenter RADIUS et LDAP comme une alternative de remplacement est le point le plus contestable de la plupart des comparaisons. Comme le souligne l'analyse d'LDAP versus RADIUS par Cloud RADIUS, choisir LDAP au lieu de RADIUS peut supprimer la couche d'application des politiques et d'audit plutôt que de simplifier l'authentification. C'est le prix à payer que vous acceptez, et il est rarement mentionné en parallèle du prétendu gain de simplicité.
| Scénario | Nécessite RADIUS | Nécessite LDAP | Pourquoi |
|---|---|---|---|
| WiFi d'entreprise avec VLAN par groupe | Oui | Oui | L'annuaire contient les groupes ; RADIUS les mappe aux VLAN |
| Accès VPN avec politique par utilisateur | Oui | Souvent | La passerelle applique les limites de session et la politique |
| Authentification unique (SSO) pour applications uniquement | Non | Oui | Les applications lisent directement les attributs de l'annuaire |
| Segmentation des invités ou de l'IoT par appareil | Oui | Optionnel | Identité de l'appareil et politique déterminées par session |
| Parc multisite avec identité centralisée | Oui, sur chaque site ou dans le cloud | Oui | L'annuaire reste la source faisant autorité ; RADIUS applique les règles localement |
Concevoir le comportement en cas de défaillance avant de définir la politique
Les parcs multi-sites sont sujets à trois types de pannes : l'annuaire est indisponible, ses données sont obsolètes ou il n'est accessible que depuis certaines régions. Déterminez à l'avance si le moteur de politiques bloque les accès par défaut, sert des résultats en cache pendant une durée définie ou bascule les utilisateurs sur un VLAN restreint. Consignez cette décision pour chaque site.
Prenez une équipe d'entretien comme cas de test. Les certificats sont fournis par un MDM via SCEP, le VLAN découle de l'appartenance à un groupe de l'annuaire, et l'accès prend fin dès que le compte est désactivé. Si l'un de ces trois éléments emprunte un chemin différent sur le second site, vous vous en rendrez compte lors d'un incident, à moins d'effectuer des tests préalables ciblés.
Dans notre Cloud RADIUS, chaque appareil est dirigé vers le réseau ouvert, sécurisé ou xPSK selon son identité, chacun sur son propre VLAN, et un collaborateur partant dont le compte est désactivé est rejeté. L'ajout de RADIUS et de l'URL du portail captif au contrôleur que vous exploitez déjà prend moins de 15 minutes pour le réseau Open, ce qui rend le déploiement d'un pilote suffisamment économique avant de vous engager sur une architecture.
Pour une démonstration de l'aspect application des politiques de cette décision, regardez la vidéo ci-dessous.
Six étapes de planification avant la phase pilote
Recensez les points d'application des politiques qui nécessitent une décision : contrôleurs, commutateurs, passerelles VPN, une ligne chacun.
Désignez la source d'identité faisant autorité et notez son propriétaire, et pas seulement son nom d'hôte.
Associez chaque groupe à un VLAN et à une limite de bande passante, y compris la valeur par défaut pour les éléments sans correspondance.
Choisissez la méthode de transport et de certificat par point d'accès, car le matériel plus ancien peut ne pas prendre en charge RADIUS sur TLS.
Définissez le comportement en cas de défaillance pour un annuaire en panne, obsolète ou inaccessible depuis une région.
Menez un projet pilote sur un site, en mesurant la latence p95 et en confirmant qu'un compte de test désactivé est bien rejeté et que sa session active est interrompue.
Laissez le projet pilote trancher le débat. Si une variante basée uniquement sur un annuaire ne peut pas rejeter un compte désactivé ni mettre fin à une session existante, elle n'a rien simplifié : elle a déplacé le contrôle dont vous aviez besoin vers un endroit qui ne l'a jamais eu.
Purple Access exécute la couche d'accès décrite dans cet article sous forme de service hébergé : Cloud RADIUS avec VLAN pilotés par l'identité, certificats EAP-TLS émis et renouvelés via une PKI gérée, et un journal d'authentification unique pour l'ensemble des sites affichant chaque acceptation et rejet avec l'identité, l'appareil, la méthode, le point d'accès et le VLAN. Si vous hésitez entre une architecture reposant uniquement sur un annuaire et une architecture conservant une couche de contrôle d'accès, découvrez Purple Access et testez un site pilote en suivant les étapes ci-dessus avant de déployer l'ensemble de votre parc.


