
RADIUS basé sur le cloud : Guide d'architecture et de déploiement
Published

Le conseil le plus répandu concernant le RADIUS basé sur le cloud consiste à choisir un fournisseur offrant un SLA de disponibilité élevé et à faire pointer vos points d'accès vers ses serveurs. Cela ne suffit pas. Un service cloud opérationnel ne pourra pas authentifier un appareil si le WAN du site est en panne, si le connecteur d'identité ne répond pas ou si le certificat du client a expiré.
La véritable question n'est pas de savoir s'il faut externaliser le service AAA hors site. Il s'agit plutôt de savoir quelles dépendances doivent rester disponibles pour que chaque appareil puisse se connecter, recevoir la bonne politique d'accès et se voir retirer ses accès si nécessaire.
Table des matières
- RADIUS dans le cloud en tant que service AAA hébergé
- Compromis opérationnels entre RADIUS dans le cloud et sur site
- Comment les attributs d'identité pilotent la segmentation du réseau
- Résilience de l'authentification au-delà des SLA de disponibilité
- Réalités du cycle de vie des certificats et de l'inscription des appareils
- Modèle de coûts et coût total de possession
- Valider vos exigences de déploiement avant de choisir
Solution basée sur le cloud RADIUS en tant que service AAA hébergé
Le RADIUS basé sur le cloud est un modèle de diffusion hébergé pour l'authentification, l'autorisation et la traçabilité (AAA). Le fournisseur gère l'infrastructure d'authentification ; vos points d'accès, commutateurs et contrôleurs continuent d'appliquer les décisions localement. La décision est déportée hors site. L'application reste locale.
RADIUS a précédé le cloud de plusieurs décennies. Comme le rappelle l'historique du protocole RADIUS, Livingston Enterprises l'a développé en 1991, la RFC 2058 est devenue une proposition de standard en janvier 1997, puis les RFC 2865 et RFC 2866 ont suivi en juin 2000, définissant respectivement l'authentification et l'autorisation, ainsi que la traçabilité (accounting).
L'échange en lui-même est simple. Un équipement d'accès, faisant office de serveur d'accès réseau, envoie une requête Access-Request. Le service l'analyse et renvoie une réponse d'acceptation ou de rejet assortie d'attributs d'autorisation : assignation de VLAN, ACL, limites de session. Centraliser cette décision vous permet de remplacer les mots de passe partagés par des identités individuelles, d'intégrer le BYOD et l'IoT, et de conserver des historiques d'accès cohérents sur tous vos sites. Des plateformes telles que Purple Access s'intègrent en superposition à vos points d'accès, annuaire, MDM et SIEM existants, et exploitent RADIUS CoA pour mettre fin aux sessions actives sur les points d'accès compatibles.
Règle d'architecture : déplacer le point de décision ne supprime pas la responsabilité du point d'application.
La compatibilité est souvent le point de blocage des déploiements. Cisco, Aruba, Juniper et Ubiquiti présentent des différences en matière de méthodes EAP, de gestion des attributs et de micrologiciels. Effectuez donc vos vérifications sur le modèle réel présent dans votre parc plutôt que sur la marque mentionnée sur la fiche technique. Le guide de configuration des points d'accès cloud RADIUS constitue un point de départ pratique pour cet inventaire.
Désignez également un responsable de l'architecture. L'identité, l'infrastructure et la politique relèvent de ce rôle unique, et l'offre de recrutement d'architecte de nexus IT group montre à quel point le périmètre est large lorsque vous recrutez pour ce poste.
Compromis opérationnels entre le cloud et le sur site RADIUS
Cloud vs sur site RADIUS Comparaison opérationnelle
| Dimension | Sur site RADIUS | Dans le cloud RADIUS |
|---|---|---|
| Propriété de l'infrastructure | Le client exploite le matériel ou les machines virtuelles et gère les licences applicables | Le fournisseur exploite l'infrastructure de service ; le client souscrit un abonnement |
| Correctifs et mises à jour | Le client planifie les tests, le déploiement et les fenêtres de maintenance | Le fournisseur applique les correctifs au service ; le client continue de tester la compatibilité réseau et client |
| Conception de la haute disponibilité | Le client met en place des serveurs redondants et un éventuel site de reprise après sinistre | Le fournisseur fournit sa redondance documentée ; le client configure les points de terminaison accessibles et le basculement de site |
| Intégration des sources d'identité | L'intégration directe à AD ou LDAP est courante ; les autres connecteurs nécessitent une prise en charge spécifique à l'implémentation | Les connecteurs d'identité cloud peuvent utiliser des API et OAuth ; les annuaires privés peuvent toujours nécessiter un connecteur ou un proxy |
| Cycle de vie des certificats | Le client exploite ou intègre une autorité de certification (CA) et des outils d'inscription | Une PKI gérée peut automatiser l'émission et le renouvellement ; vérifiez si la couverture inclut les clients et les serveurs |
| Élasticité du dimensionnement | Le client dimensionne la capacité et ajoute des ressources | Le fournisseur gère la capacité de service dans les limites contractuelles ; testez les pics d'authentification |
La différence relève de la responsabilité opérationnelle, et non d'un protocole d'autorisation distinct. Le recueil RADIUS de l'éditeur du RFC documente la séparation entre les équipements d'accès et le service d'authentification partagé. Chacun des modèles de déploiement peut tirer parti efficacement de cette séparation.
L'hébergement dans le cloud libère votre équipe de l'administration des serveurs. En revanche, il n'élimine ni la configuration des clients, ni le test des politiques, ni le dépannage, ni la responsabilité en cas de défaillance d'un connecteur d'identité. De même, un déploiement sur site n'implique pas automatiquement une faible disponibilité : un service local bien géré peut être tout à fait approprié lorsque l'indépendance vis-à-vis du WAN constitue une exigence stricte.
Évitez les faux dilemmes
Les architectures hybrides méritent une attention particulière. Un service de stratégies dans le cloud doté d'un proxy local pris en charge peut maintenir un chemin d'authentification local, mais un simple proxy de transfert n'offre pas d'authentification hors ligne. Vérifiez s'il peut valider les identifiants, mettre en cache les autorisations, préserver les attributs et appliquer l'expiration du cache sans accès en amont.
L'intégration des identités requiert une vigilance similaire. SAML et OAuth ne sont pas interchangeables avec la validation des identifiants EAP. Un connecteur qui importe des groupes ou gère la connexion à un portail peut ne pas valider la méthode EAP basée sur mot de passe employée par vos clients. Renseignez-vous précisément sur le flux d'authentification, notamment pour savoir quel système traite les identifiants et quelles dépendances il sollicite lors d'une connexion au réseau.
Une PKI gérée n'est pas non plus un service uniforme. Le renouvellement des certificats de serveur est utile, mais il ne règle pas l'enrôlement des clients, la distribution des profils de confiance, la récupération des appareils ou le départ des utilisateurs.
- Choisir le cloud pour son adéquation opérationnelle : cette solution est pertinente lorsque l'identité est déjà gérée sur une plateforme cloud et que les équipes ne souhaitent pas assurer la maintenance de serveurs d'authentification.
- Conserver une capacité locale pour un besoin précis : une admission indépendante du WAN, des intégrations spécifiques ou des contraintes strictes en matière de traitement des données peuvent le justifier.
- Documenter la responsabilité partagée : attribuez les responsabilités pour les incidents de service, le transport réseau, l'enrôlement et les erreurs de politique avant de signer.
Ne considérez pas les mises à jour automatiques comme une garantie de zéro interruption, ni l'hébergement multirégional comme une preuve que le basculement de vos contrôleurs s'effectuera correctement. Exigez un comportement documenté et vérifiez-le avec vos propres équipements.
Comment les attributs d'identité pilotent la segmentation du réseau
L'authentification établit l'identité. L'autorisation détermine l'accès réseau attribué à cette identité. Le point d'accès transmet l'échange EAP de l'appareil à RADIUS ; le service valide la méthode d'authentification et évalue les informations d'identité par rapport à la politique.
Le flux suivant présente les composants impliqués. RadSec est un choix de transport explicite, et non une propriété automatique de l'hébergement dans le cloud.
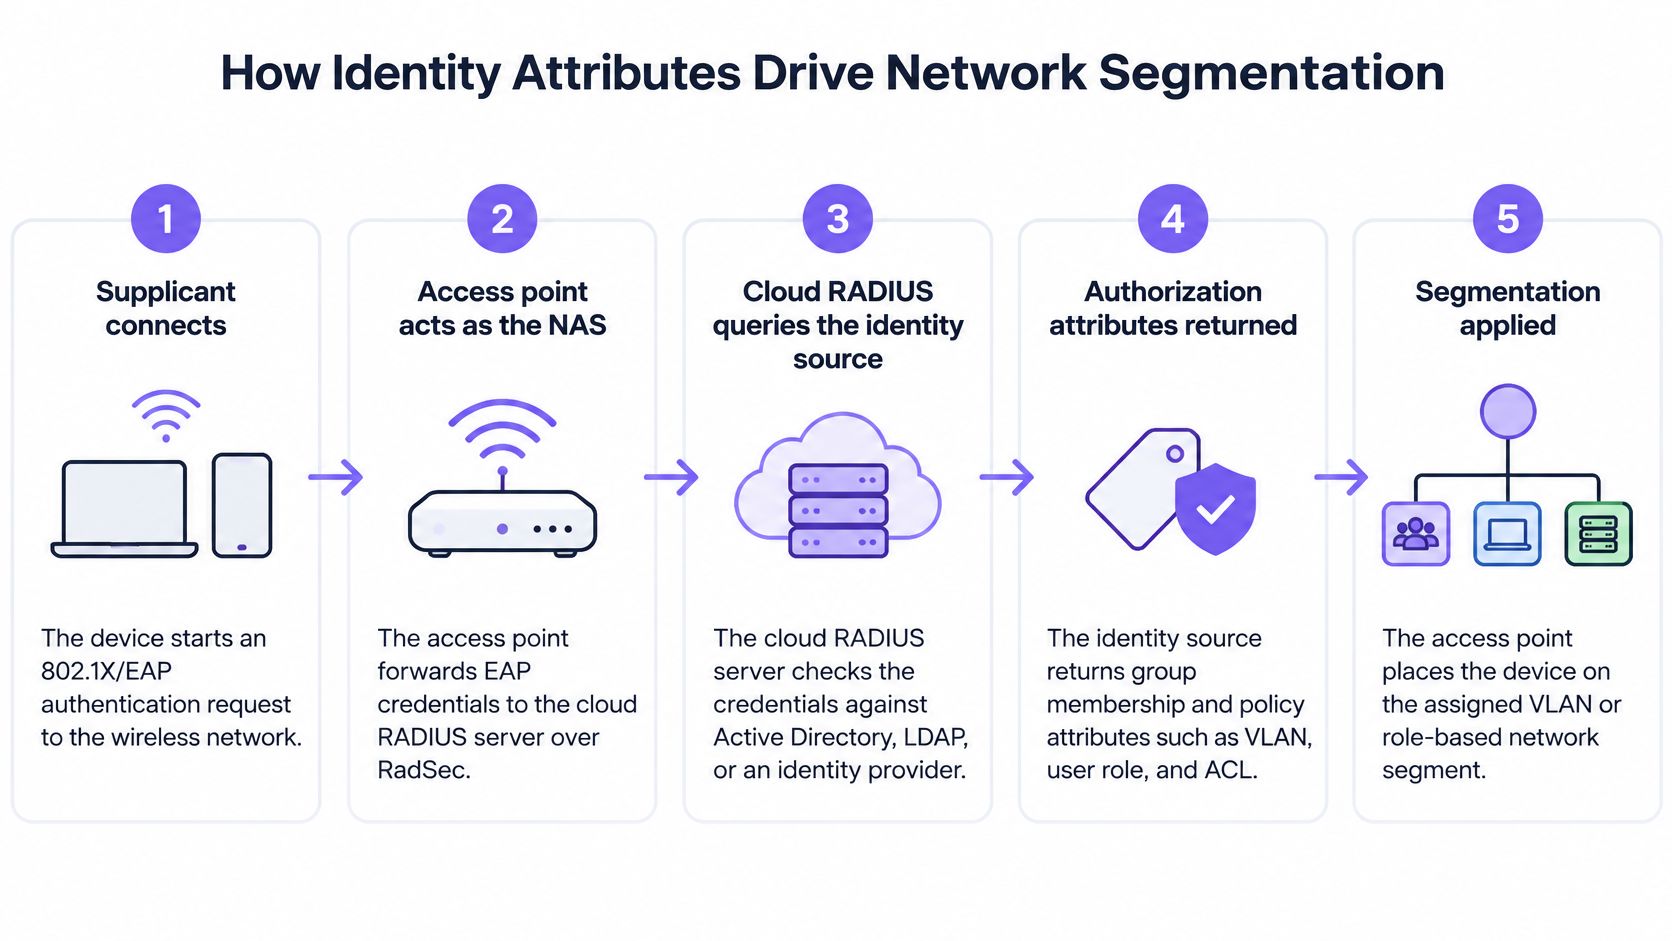
La source d'identité fournit des informations telles que l'appartenance à un groupe ; RADIUS construit la réponse d'autorisation. Avec EAP-TLS, la validation se concentre sur le certificat client, bien que l'évaluation des stratégies puisse également s'appuyer sur les informations de l'annuaire.
| Attribut ou famille d'attributs | Résultat pratique |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identifier le VLAN attribué à l'aide de la combinaison d'attributs de tunnel |
| Session-Timeout | Limite la durée autorisée de la session |
| Filter-Id | Désigne un filtre ou une ACL que le dispositif d'application doit être en mesure d'interpréter |
| Attributs spécifiques au fournisseur (VSA) | Transmettent les politiques prises en charge par le fournisseur, telles que les contrôles de bande passante ou les paramètres spécifiques à l'appareil |
Traitez le dictionnaire d'attributs et les mappages de stratégies comme une configuration contrôlée. Le modèle d'attributs extensibles de la RFC 2865 prend en charge les données d'autorisation, mais un Access-Accept réussi ne garantit pas que le point d'accès a appliqué le segment prévu.
Testez l'accès résultant, pas seulement la connexion
Dans le cas d'un hôpital théorique, le personnel pourrait se voir attribuer le VLAN dédié au personnel avec des accès cliniques adaptés à leurs rôles, les prestataires un segment limité à Internet, et l'IoT médical un segment d'appareils restreint. Les appareils nécessitant un contournement de l'authentification MAC (MAB) doivent faire l'objet d'exceptions explicites, car une adresse MAC ne constitue pas une preuve d'identité fiable.
Validez le VLAN attribué, l'étendue DHCP, le routage et les destinations réellement autorisées. Le guide de segmentation VLAN fournit un contexte utile pour associer la politique d'identité aux limites du réseau.
La vidéo d'accompagnement offre un autre aperçu du flux de travail d'accès.
L'attribution dynamique peut limiter la prolifération des SSID, mais uniquement lorsque les VLAN et les filtres sous-jacents sont présents sur l'ensemble du chemin prévu. Pour le RADIUS classique, concevez explicitement des règles de pare-feu pour l'authentification UDP 1812 et la comptabilité UDP 1813, et prévoyez le comportement de surveillance et de relance. Une connectivité HTTPS standard n'établit pas la joignabilité de RADIUS.
Résilience de l'authentification au-delà des SLA de disponibilité
La disponibilité de la plateforme et la réussite de l'authentification des utilisateurs sont deux mesures distinctes. Un fournisseur peut respecter ses engagements de service alors qu'un site se trouve dans l'incapacité d'admettre son personnel en raison de la défaillance de sa liaison locale.
L'analyse comparative Cloud4Wi sur le cloud face au déploiement sur site souligne pourquoi la planification de la disponibilité doit intégrer la connectivité locale, les dépendances d'identité, l'accès mis en cache et la sécurité de secours (fallback). Concevez vos tests de recette autour de ces limites de défaillance plutôt que de vous fier à un tableau de bord indiquant le bon fonctionnement du point de terminaison cloud.
Modes de défaillance et options de repli
| Défaillance | Qui se reconnecte | Solution de secours |
|---|---|---|
| WAN du site indisponible | Les sessions existantes peuvent persister ; les reconnexions nécessitent un mécanisme d'authentification locale pris en charge | Proxy d'authentification local ou clé PSK d'urgence strictement restreinte |
| Panne du fournisseur d'identité | Les requêtes nécessitant une validation d'identité en direct échouent ; les requêtes basées sur des certificats peuvent continuer si la politique n'a pas de dépendance en direct | Autorisation mise en cache délimitée lorsque prise en charge |
| Panne d'AC ou de MDM | Les appareils avec des certificats valides peuvent généralement s'authentifier ; l'enrôlement et le renouvellement sont dégradés | Renouvelez à l'avance et fournissez un flux de travail de récupération documenté |
| Chemin d'AP à RADIUS bloqué | Les clients utilisant le transport bloqué ne peuvent pas effectuer de nouvelle authentification | Chemin RadSec pris en charge, point de terminaison alternatif ou service local |
Une session en cache n'est pas la même chose qu'une authentification en cache. Maintenir en ligne un ordinateur portable déjà connecté ne vous renseigne guère sur sa capacité à se reconnecter après une itinérance, un redémarrage ou lorsqu'il atteint son délai de réauthentification.
De même, une panne d'IdP n'interrompt pas nécessairement chaque requête EAP-TLS. Déterminez si le service nécessite une recherche de groupe en temps réel, une vérification du statut du compte ou un service de révocation externe. Testez la politique réelle au lieu de supposer que toutes les méthodes partagent les mêmes dépendances.
Explicitez le fonctionnement en mode dégradé
Pour chaque solution de repli, enregistrez ce qui advient de l'attribution du VLAN, de l'actualisation des stratégies et de la révocation. Une identité mise en cache sans autorisation en cache risque d'atterrir sur le mauvais réseau. Un cache d'autorisation hors ligne peut continuer à autoriser une personne dont le compte a été désactivé après la dernière synchronisation.
Une méthode d'accès d'urgence n'est acceptable que si ses privilèges restreints, son responsable d'activation et sa procédure de suppression sont documentés.
Un proxy local n'est utile que dans la mesure où ses fonctions hors ligne prennent en charge la méthode d'authentification requise. Le basculement vers un terminal cloud résout les défaillances côté fournisseur ; il ne peut pas réparer un circuit de site défaillant. Un chemin WAN secondaire résout les problèmes de connectivité, mais ne résoudra pas l'indisponibilité d'une dépendance d'identité.
Utilisez RadSec, RADIUS sur TLS, lorsqu'il est pris en charge, afin de protéger le transport et d'éviter de dépendre d'un chemin UDP hérité et exposé. Cela peut offrir une alternative lorsque l'UDP est bloqué, mais cela ne contournera pas tous les pare-feu et ne rétablira pas une connexion WAN interrompue. En l'absence de prise en charge native, évaluez l'utilisation d'un tunnel sécurisé ou d'un proxy adapté plutôt que de transmettre un flux RADIUS hérité non protégé sur un réseau non sécurisé.
Réalisez des tests de panne pendant une fenêtre de maintenance contrôlée. Intégrez un nouvel appareil, un appareil récurrent et une identité révoquée, puis vérifiez l'admission, la segmentation et le rétablissement une fois la connectivité restaurée.
Cycle de vie des certificats et réalités de l'enrôlement des appareils
Le WiFi sans mot de passe nécessite tout de même un cycle de vie complet des identifiants. EAP-TLS exige des autorités de certification de confiance, des profils clients correctement configurés, l'enrôlement, le renouvellement, ainsi qu'un processus de révocation effectif. L'analyse du cloud Keytos RADIUS démontre que la PKI et les dépendances de déploiement sont des composantes essentielles à l'exploitation du service, et non des options accessoires.
Les profils clients doivent valider l'identité du serveur RADIUS attendue ainsi que la chaîne de confiance. Installer un certificat sans configurer la validation du serveur laisse inachevée une part essentielle de l'authentification mutuelle.
Attribuez un responsable à chaque tâche du cycle de vie
- Délivrance : définissez qui enrôle les appareils d'entreprise, BYOD, des sous-traitants et IoT. Utilisez un enrôlement basé sur un MDM ou un protocole pris en charge comme SCEP le cas échéant ; confirmez la prise en charge par les clients avant de choisir un workflow.
- Récupération : prévoyez une procédure d'initialisation (bootstrap) pour les appareils hors domaine et pour les utilisateurs dont le certificat expiré empêche l'accès aux services d'enrôlement.
- Désactivation (offboarding) : révoquez les identifiants et mettez fin aux sessions actives via un mécanisme de déconnexion ou de CoA pris en charge. La seule révocation d'un certificat n'interrompt pas nécessairement une connexion en cours.
- Compatibilité : testez les clients et points d'accès plus anciens par rapport aux paramètres de sécurité sans fil, EAP, TLS et RadSec requis.
Planifiez le renouvellement avant l'expiration et définissez des alertes en cas d'échec de l'enrôlement, et pas seulement en cas d'expiration imminente. Une fenêtre de renouvellement plus large aide les appareils à surmonter une interruption temporaire du MDM, mais ne rétablira pas le service d'enrôlement.
Garantie opérationnelle : testez le renouvellement sur un appareil resté hors ligne, et pas uniquement sur un appareil qui se synchronise quotidiennement.
Modèle de coûts et coût total de possession
RADIUS sur site fait peser l'infrastructure et la main-d'œuvre opérationnelle sur votre budget. RADIUS dans le cloud transfère l'hébergement du service vers un abonnement, mais cela ne supprime pas l'ensemble des coûts locaux.
Comparez les deux modèles sur votre cycle de renouvellement matériel prévu, en appliquant les mêmes exigences en matière de disponibilité, d'enrôlement, de journalisation et d'assistance. Un serveur d'authentification basique et un service géré de contrôle d'accès et d'identité ne sont pas des offres équivalentes.
| Catégorie de coût | À inclure dans la comparaison |
|---|---|
| Infrastructure sur site | Puissance de calcul, licences de système d'exploitation et d'application, sauvegardes, supervision et reprise d'activité après sinistre |
| Abonnement cloud | Unité de facturation, engagement minimal, méthodes d'authentification incluses, assistance et limites de service |
| Résilience | Ressources de proxy local, connectivité alternative et fonctionnement en accès d'urgence |
| Cycle de vie des appareils | MDM, outils d'enrôlement, récupération de certificats et prise en charge des clients hérités |
| Compatibilité réseau | Mises à niveau de firmware, proxy RadSec et remplacement de matériel si nécessaire |
| Ingénierie | Migration, transposition des politiques, tests de recette, gestion des incidents et documentation |
Le guide de tarification de RADIUS dans le cloud permet de structurer la comparaison commerciale. Confirmez les tarifs actuels et vérifiez si l'unité de facturation est un utilisateur, un appareil, un site ou un point d'accès, plutôt que de supposer que les devis comptabilisent la même chose.
Exigez une liste écrite des inclusions et des exclusions. Veillez notamment à distinguer l'émission de certificats de l'enrôlement des clients, et la disponibilité du service des délais de réponse du support.
Ne valorisez pas le temps du personnel à zéro sous prétexte que le serveur existant est déjà amorti. De même, ne tenez pas compte d'économies théoriques de main-d'œuvre à moins que la migration ne supprime réellement des tâches de maintenance ou des infrastructures.
Validez vos exigences de déploiement avant de choisir
Démarrez l'évaluation des fournisseurs avec des exigences écrites validées par les équipes qui exploiteront le réseau. Une démonstration réalisée sur un ordinateur portable dédié et un point d'accès unique ne constitue pas une preuve suffisante pour un parc hétérogène.
Utilisez cette checklist pour organiser la revue technique, puis ajoutez-y vos exigences spécifiques de panne et de reprise d'activité par site.
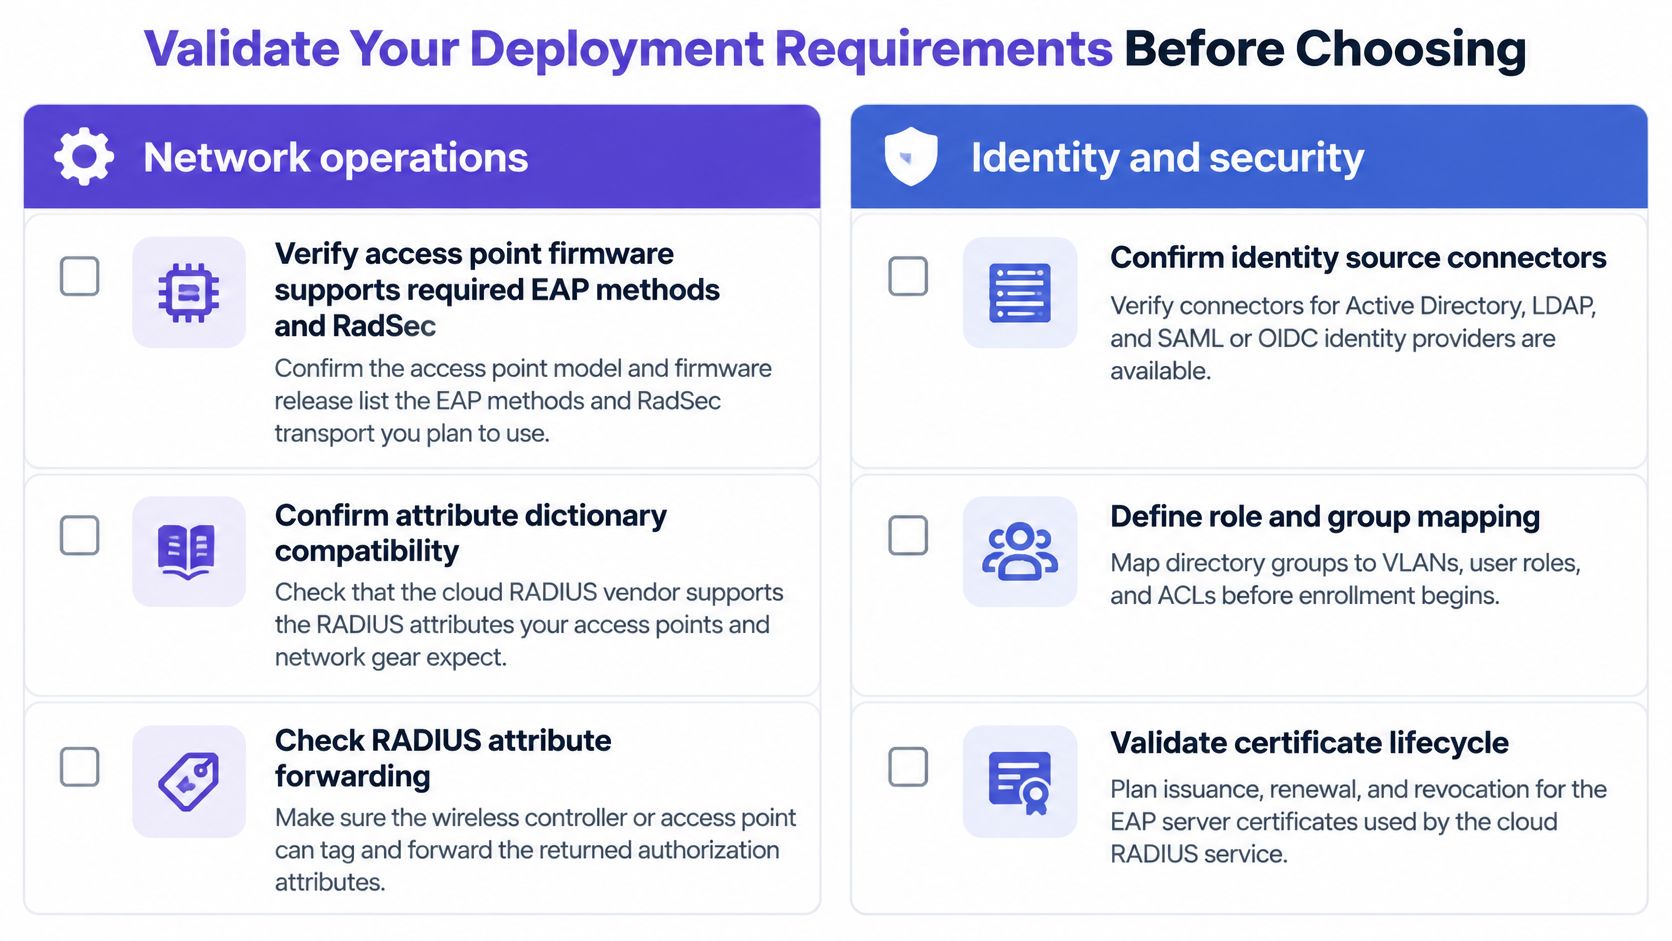
Définissez des critères d'acceptation par rôle
- Opérations réseau : Consignez les modèles et versions de firmware des points d'accès, la gestion EAP requise, la prise en charge des transports et les dictionnaires d'attributs. Validez le basculement des points de terminaison, inspectez les attributs renvoyés et vérifiez l'application des politiques avec des tests de trafic.
- Identité et sécurité : Auditez la confiance envers l'AC et les noms de serveur attendus dans les profils clients. Mesurez le comportement en cas de désactivation de compte et d'interruption de session, et confirmez l'exportation des journaux, leur rétention ainsi que les contrôles d'accès.
- Gestion des installations et des sites : Associez le personnel, les invités, les locataires, les concessions et l'IoT aux politiques d'accès approuvées. Désignez un responsable de l'intégration pour chaque groupe ainsi qu'une personne autorisée capable d'activer l'accès d'urgence.
- Gestion des services : Documentez les limites d'escalade, les conditions de retour arrière et les éléments de preuve requis pour clôturer un incident d'authentification.
Pour les parcs hétérogènes, notre overlay cloud Purple Access prend en charge les points d'accès Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Notre Cloud RADIUS remplace Cisco ISE, Aruba ClearPass, Microsoft NPS et FreeRADIUS, généralement en un week-end, grâce à une PKI gérée qui émet et renouvelle automatiquement chaque certificat. Considérez cette fenêtre de migration séparément du temps nécessaire pour approuver les politiques et valider les appareils.
Réalisez un pilote avec un échantillon représentatif d'ordinateurs portables gérés, de smartphones, d'appareils personnels (BYOD) et d'équipements IoT contraints. Testez la matrice de défaillance, mesurez les taux de réussite d'authentification et les temps de rétablissement sous contrainte, et examinez les autorisations d'accès qui en résultent. N'approuvez le déploiement que lorsque votre équipe est en mesure d'expliquer aussi bien un échec de connexion qu'une connexion réussie dotée d'une autorisation incorrecte.
Purple Access propose un service géré de RADIUS dans le cloud et une infrastructure PKI pour un accès basé sur l'identité sur votre infrastructure sans fil existante. Rendez-vous sur Purple Access pour planifier une session de conception animée par un ingénieur, en apportant l'inventaire de vos points d'accès, vos flux d'identité et vos exigences de tolérance aux pannes afin de définir un pilote mesurable avant la migration.


