
Comprendre le service RADIUS (Remote Authentication Dial-In User Service)
Published

L'ordinateur portable d'un collaborateur rejoint automatiquement le réseau WiFi de votre entreprise, un invité accède à Internet et un terminal de paiement se connecte via les mêmes points d'accès. Puis, quelqu'un se demande pourquoi l'invité ne peut pas accéder au terminal, ou ce qu'il advient si votre service d'authentification devient indisponible. Une simple connexion réussie ne suffit pas à répondre à ces deux questions.
C'est là que le protocole remote authentication dial in user services, communément appelé RADIUS, prend toute son importance. Il convient de ne pas considérer RADIUS uniquement comme un serveur de connexion. C'est un point de décision entre identité et accès réseau, avec des conséquences sur le segment auquel un appareil accède, sur ce qu'il peut atteindre et sur le comportement que vos équipements doivent adopter lorsqu'aucune réponse n'arrive.
Table des matières
- Ce qu'est RADIUS et les trois missions AAA
- Comment une demande d'accès transite de l'appareil au serveur
- Comment RADIUS place chaque appareil dans son propre segment
- Comparaison de RADIUS avec TACACS+ et Diameter
- Limites de sécurité de RADIUS et comment vérifier la protection
- Concevoir un mode de défaillance sécurisé et le valider avant le déploiement
Qu'est-ce que RADIUS et les trois fonctions AAA
L'ordinateur portable de votre personnel se connecte sans que personne n'ait à saisir de mot de passe au niveau du point d'accès. Il peut disposer d'un certificat installé par votre plateforme de gestion des appareils mobiles (MDM). Le point d'accès demande à un serveur RADIUS s'il doit autoriser cet ordinateur portable et quelle politique d'accès appliquer.
RADIUS signifie Remote Authentication Dial-In User Service. À proprement parler, il s'agit d'un protocole et non d'un produit serveur particulier. Un serveur RADIUS implémente ce protocole et renvoie les décisions d'accès aux équipements réseau.
Imaginez l'accueil d'un bâtiment. La personne à l'accueil ne gère pas nécessairement l'annuaire des employés, mais le consulte avant de délivrer un badge. Le badge peut autoriser l'accès à la réception et aux salles de réunion, mais pas au bureau des finances.
Les trois fonctions AAA assurées par RADIUS
RADIUS organise ce fonctionnement en authentification, autorisation et traçabilité (accounting), collectivement appelées AAA.
| Fonction | Question à laquelle elle répond | Exemple type |
|---|---|---|
| Authentification | De qui ou de quoi s'agit-il ? | L'ordinateur portable d'un employé présente un certificat d'appareil |
| Autorisation | À quoi peut-il accéder ? | Une caisse enregistreuse est placée sur son propre VLAN avec des accès restreints |
| Traçabilité (Accounting) | Que s'est-il passé et pendant combien de temps ? | Le début de session, la fin et les données utilisées sont consignés |
L'authentification et l'autorisation ne sont pas interchangeables. Une identité valide peut tout de même se voir refuser l'accès car elle ne respecte pas la politique de ce réseau. De même, une identité acceptée ne doit pas bénéficier automatiquement d'un accès sans restriction.
L'accounting (la traçabilité) crée un enregistrement de la connexion, plutôt qu'une capture de tout ce qu'une personne fait en ligne. Les identifiants de session, les horodatages et les journaux d'utilisation aident les opérateurs à auditer les accès et à résoudre les déconnexions.
Le schéma distingue ces responsabilités.
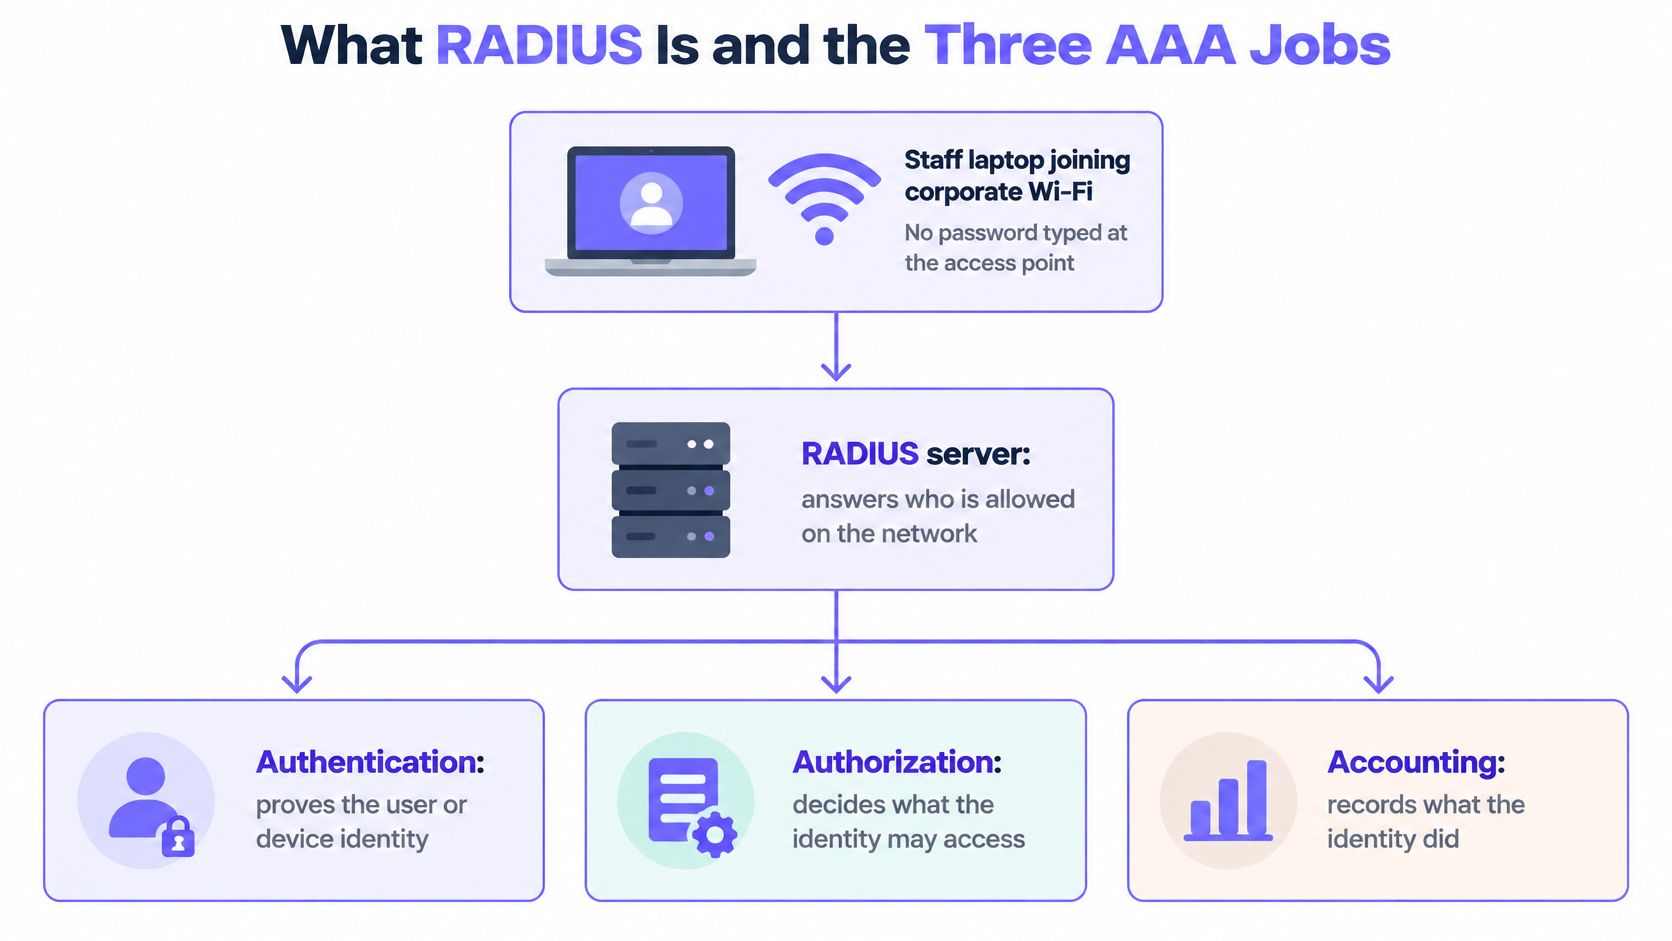
RADIUS a vu le jour au début des années 1990 pour centraliser l'authentification des accès à distance par ligne commutée, puis son modèle centralisé s'est étendu au sans-fil, aux VPN et aux accès réseau d'entreprise, comme l'indiquent les spécifications de RADIUS et ses remerciements historiques.
Distinction pratique : le serveur RADIUS prend la décision d'accès ; l'équipement réseau l'applique.
Les enregistrements d'identité peuvent résider dans un annuaire ou un service d'identifiants distinct. Le point d'accès ou le commutateur est le client RADIUS, et non l'endroit où votre organisation doit stocker ses identités.
Comment une requête d'accès transite de l'appareil au serveur
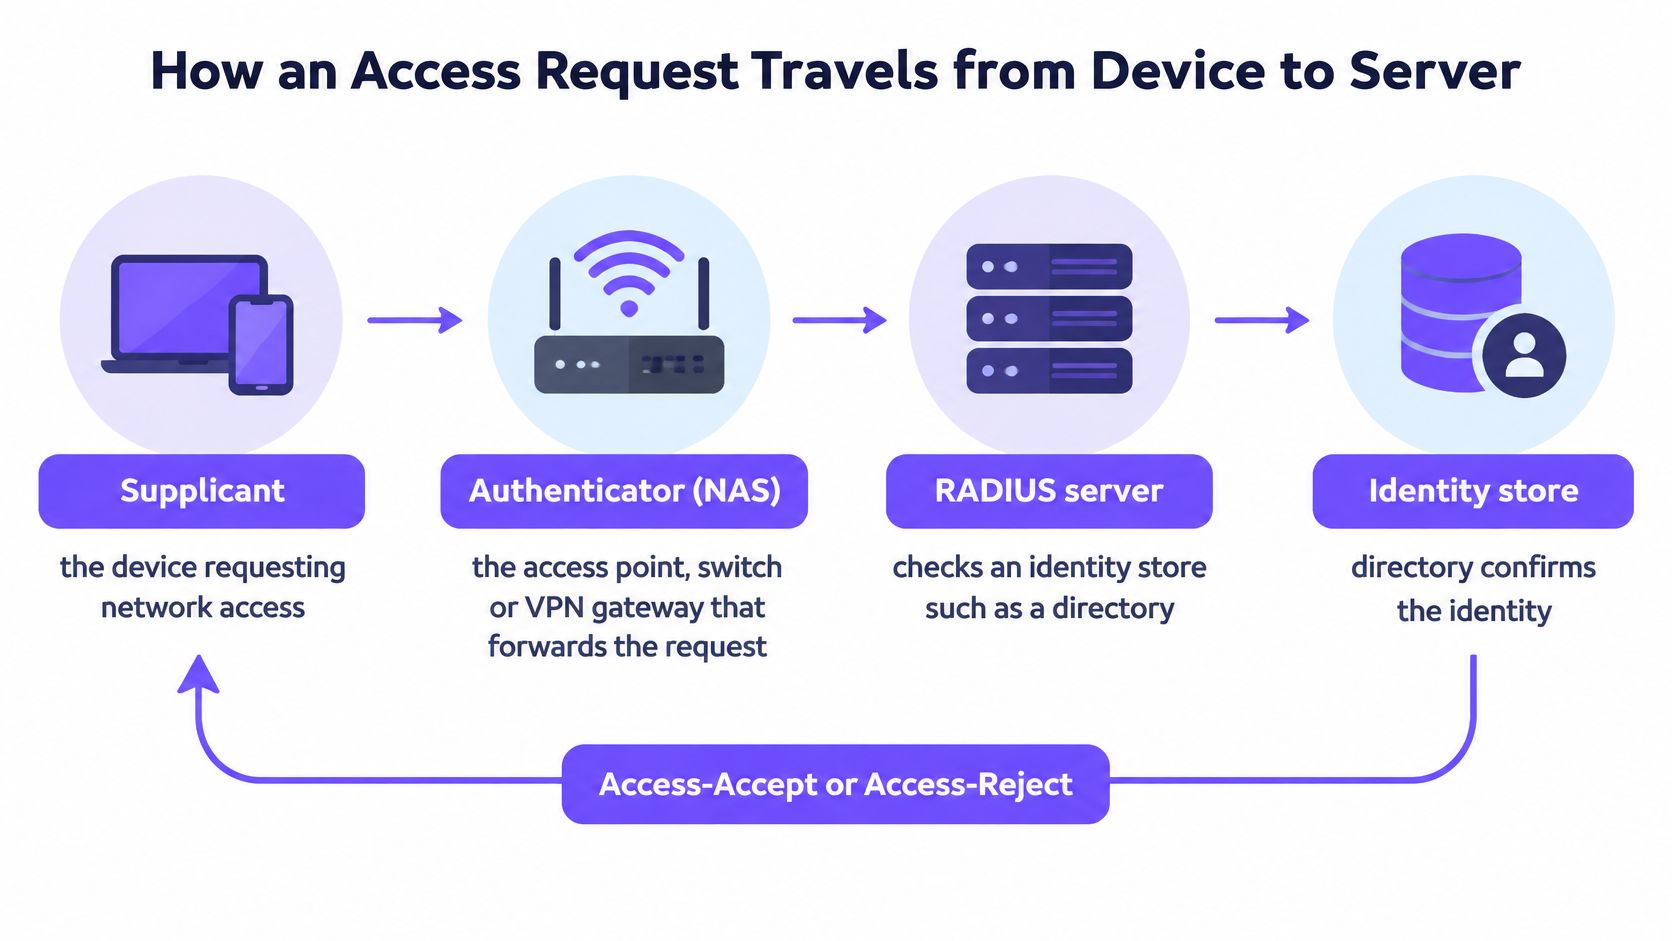
Commencez par distinguer les différents intervenants. Le demandeur (supplicant) est l'appareil qui demande à se connecter. L'authentificateur est le point d'accès ou le commutateur qui contrôle l'admission, tandis qu'une passerelle VPN remplit le rôle équivalent de contrôle d'accès pour les connexions à distance.
Dans la terminologie RADIUS, ce périphérique réseau est le Network Access Server, ou NAS. Malgré son nom, il peut s'agir d'un point d'accès plutôt que d'un serveur dans votre salle des serveurs.
La requête suit ce chemin.
Suivre l'échange
L'appareil commence l'authentification. L'ordinateur portable contacte le point d'accès et lance la méthode d'authentification configurée. Cela peut impliquer un certificat plutôt qu'un mot de passe saisi.
Le NAS envoie une requête Access-Request au serveur RADIUS. Pour le protocole RADIUS classique, celle-ci transite par UDP et transporte les détails de connexion ainsi que les informations d'authentification.
Le serveur évalue l'identité. Il utilise la méthode d'authentification et l'intégration d'identité configurées, ce qui peut impliquer une recherche dans l'annuaire ou la validation d'un certificat. L'authentification par certificat vérifie la preuve de possession et la confiance, et pas seulement l'existence d'un nom d'utilisateur.
Si l'échange nécessite des informations supplémentaires, le serveur renvoie un Access-Challenge. La réponse de l'appareil transite de nouveau par le NAS, et l'échange peut se poursuivre jusqu'à ce que le serveur puisse prendre une décision.
Le serveur renvoie sa décision. Un message Access-Accept inclut les attributs d'autorisation applicables ; un Access-Reject refuse l'accès. Des identifiants corrects ne prévalent pas sur une politique qui interdit l'accès.
Le NAS applique la politique acceptée et signale l'activité de la session via des messages Accounting-Request. Les enregistrements de début, de mise à jour intermédiaire et d'arrêt décrivent le cycle de vie de la session.
Types de messages RADIUS et signification de chacun
| Message | Envoyé par | Signification |
|---|---|---|
| Access-Request | Point d'accès ou NAS | Voici les identifiants ou les messages d'authentification ; veuillez les vérifier |
| Access-Challenge | Serveur RADIUS | Des informations supplémentaires sont requises, comme un code à usage unique |
| Access-Accept | Serveur RADIUS | L'authentification et la politique autorisent l'accès ; appliquez les attributs suivants |
| Access-Reject | Serveur RADIUS | Les identifiants ou la politique ne permettent pas l'accès |
| Accounting-Request | Point d'accès ou NAS | Session démarrée, mise à jour ou interrompue |
Pour l'authentification 802.1X filaire et sans fil, les messages Extensible Authentication Protocol, ou EAP, transitent au sein de l'échange RADIUS. Des méthodes telles que EAP-TLS et PEAP déterminent ce que le serveur valide. Avec ces méthodes, le point d'accès relaie les messages EAP plutôt que de devoir lire les identifiants protégés.
Lors des opérations de dépannage, utilisez Wireshark pour localiser l'Access-Accept sur une capture RADIUS conventionnelle et examiner ses attributs. Pour le transport protégé par TLS, utilisez plutôt les diagnostics côté serveur ou un point de capture dûment autorisé. Comparez ensuite la réponse avec la politique appliquée par le NAS, et non pas seulement avec l'icône de connexion de l'ordinateur portable.
Comment RADIUS place chaque appareil dans son propre segment
Prenons l'exemple d'un hôtel où une tablette du service d'étage, un ordinateur portable de la réception et le téléphone d'un client utilisent la même infrastructure de points d'accès. Ils nécessitent des accès différents : applications d'étage, systèmes de réception et Internet invité, respectivement. Le partage du matériel radio ne doit pas signifier le partage des autorisations.
L'image montre comment le point d'accès peut appliquer des segments réseau distincts.
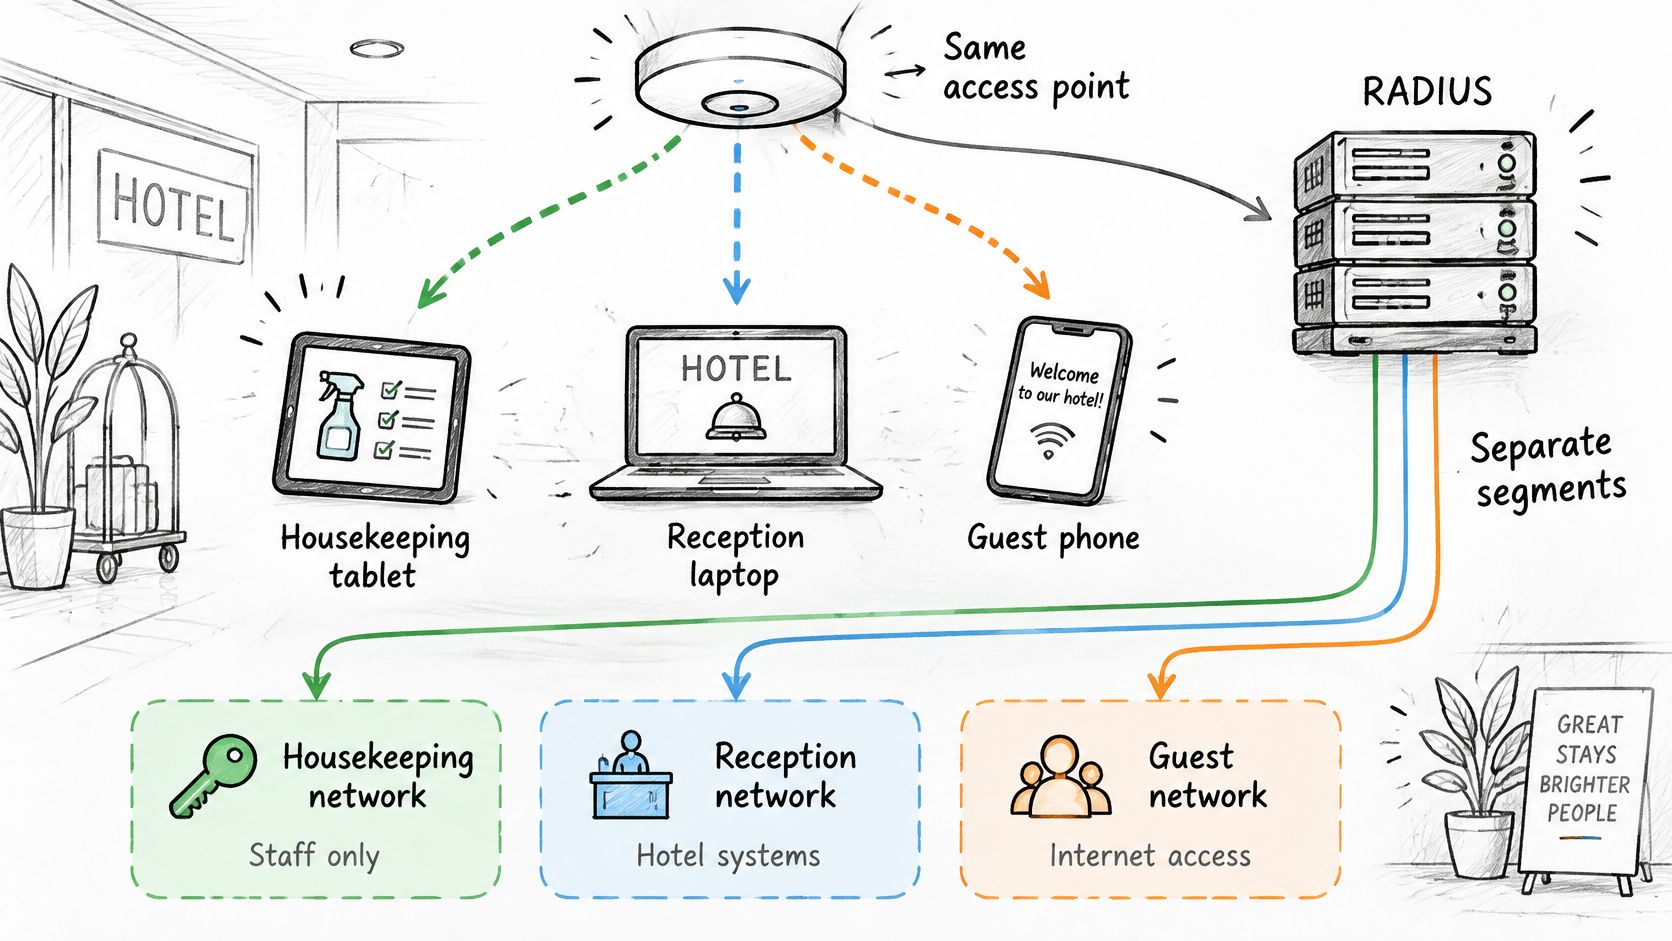
Un VLAN est un segment de réseau logique. RADIUS peut renvoyer une attribution de VLAN dans l'Access-Accept, et le commutateur ou le point d'accès l'applique au port ou à la session authentifiée. L'infrastructure physique nécessite toujours la configuration des VLAN et du routage correspondants.
Convertir les groupes d'annuaires en stratégie réseau
Pour l'attribution dynamique de VLAN, le serveur peut renvoyer ces attributs de tunnel :
- Tunnel-Type : Définir sur VLAN pour identifier le type de tunnel demandé.
- Tunnel-Medium-Type : Définir sur la valeur de support IEEE 802 attendue par l'équipement.
- Tunnel-Private-Group-ID : Définir sur l'identifiant VLAN prévu.
L'appartenance à un groupe d'annuaire peut déterminer ces valeurs. Un groupe dédié au personnel d'entretien est associé au segment correspondant, tandis que le personnel de réception se voit attribuer une politique différente. Dans notre réseau Secure, les intégrations avec Entra ID, Okta et Google Workspace permettent à l'appartenance à un groupe de piloter le VLAN.
Purple Access propose des réseaux ouverts, sécurisés et xPSK. Notre Cloud RADIUS s'appuie sur l'identité pour orienter les appareils vers le réseau et le VLAN appropriés, et rejette un collaborateur sortant dont le compte est désactivé. Le personnel d'entretien, de réception et d'exploitation peut s'authentifier à l'aide de certificats EAP-TLS distribués par MDM, plutôt que d'utiliser un mot de passe partagé.
Cette vidéo offre une autre perspective sur le modèle d'accès.
Vérifier le périmètre, pas seulement l'étiquette
Un SSID est le nom du réseau sans fil que voit un utilisateur. Il ne prouve pas à lui seul que les appareils sont isolés, et une attribution de VLAN ne crée pas automatiquement de règles de pare-feu.
Pour une segmentation VLAN efficace, configurez le trafic autorisé entre les segments et testez-le. La tablette du personnel d'entretien doit pouvoir accéder à son application requise sans pouvoir accéder aux systèmes de la réception.
Une connexion réussie prouve l'admission. Un test de trafic prouve si la limite prévue est bien appliquée.
Avant le déploiement, authentifiez un appareil de test, inspectez l'attribut VLAN renvoyé et confirmez son affectation réelle. Des attributs manquants, des mappages non pris en charge ou un VLAN par défaut trop permissif peuvent compromettre une politique d'identité par ailleurs rigoureuse.
Comparaison de RADIUS avec TACACS+ et Diameter
| Protocole | Transport et port | Éléments chiffrés | Utilisation type |
|---|---|---|---|
| RADIUS | UDP, avec des ports de service d'authentification et de comptabilité distincts | Dans le protocole RADIUS classique basé sur mot de passe, l'attribut de mot de passe est masqué, mais pas l'ensemble du paquet | Accès WiFi, VPN et 802.1X de commutateur |
| TACACS+ | TCP, via son port de service d'administration dédié | Corps complet du paquet, hors en-tête | Connexion administrateur et contrôle des commandes sur les routeurs et commutateurs |
| Diameter | TCP ou SCTP, via son port de service dédié | La protection repose sur TLS ou IPsec | Réseaux mobiles et itinérance |
Utilisez RADIUS pour l'admission des utilisateurs et des appareils, et TACACS+ pour le contrôle des commandes des administrateurs. Diameter relève principalement d'architectures orientées télécoms plutôt que de remplacer systématiquement l'authentification WiFi en entreprise.
La question déterminante est de savoir ce que vous cherchez à autoriser. L'ordinateur portable d'un collaborateur a besoin de l'autorisation de rejoindre un segment réseau. Un administrateur réseau a besoin de l'autorisation de se connecter à un routeur et éventuellement d'exécuter une commande de diagnostic sans en modifier la configuration.
L'admission et l'administration sont deux rôles distincts
RADIUS combine un résultat d'authentification avec les attributs d'autorisation nécessaires pour établir l'accès au réseau. Cela convient parfaitement à un point d'accès qui doit décider d'admettre un appareil et du rôle à lui appliquer.
TACACS+ sépare l'authentification, l'autorisation et la traçabilité de manière plus explicite. Pour l'administration des équipements, vous pouvez l'utiliser afin de distinguer l'autorisation de connexion de l'autorisation d'exécuter des commandes spécifiques. Votre matériel doit prendre en charge le comportement d'autorisation des commandes que vous prévoyez d'appliquer.
Une organisation peut donc exécuter les deux protocoles, souvent par le biais de services ou de configurations distincts. Son infrastructure sans fil interroge RADIUS au sujet de l'accès des terminaux, tandis que ses interfaces d'administration interrogent TACACS+ sur l'activité des administrateurs. Il n'y a aucune contradiction, car ces décisions protègent des points d'entrée différents.
Ne choisissez pas uniquement en fonction de la colonne chiffrement
L'expression corps entier du paquet ne signifie pas que l'ensemble du chemin de communication ne nécessite aucune protection supplémentaire. La gestion des secrets partagés, les mises à jour d'implémentation, l'isolation du réseau de gestion et la sécurité du transport demeurent des considérations de conception essentielles.
De même, le transport fiable de Diameter n'en fait pas une mise à niveau immédiatement compatible pour un point d'accès attendant RADIUS. Les équipements réseau, les intégrations d'identité et les outils opérationnels doivent prendre en charge le protocole choisi.
Choisissez le protocole pris en charge par vos appareils pour la tâche requise, puis vérifiez ses propriétés de sécurité séparément. Remplacer un protocole familier par un protocole plus complexe ne corrigera pas une politique d'autorisation incorrecte ou une configuration de secours non testée.
Limites de sécurité de RADIUS et comment vérifier la protection
Le MFA ne rend pas automatiquement un déploiement RADIUS digne de confiance. Il renforce la vérification de l'identité, mais un équipement réseau doit également pouvoir faire confiance à la réponse d'authentification qu'il reçoit. Il s'agit d'exigences de sécurité distinctes.
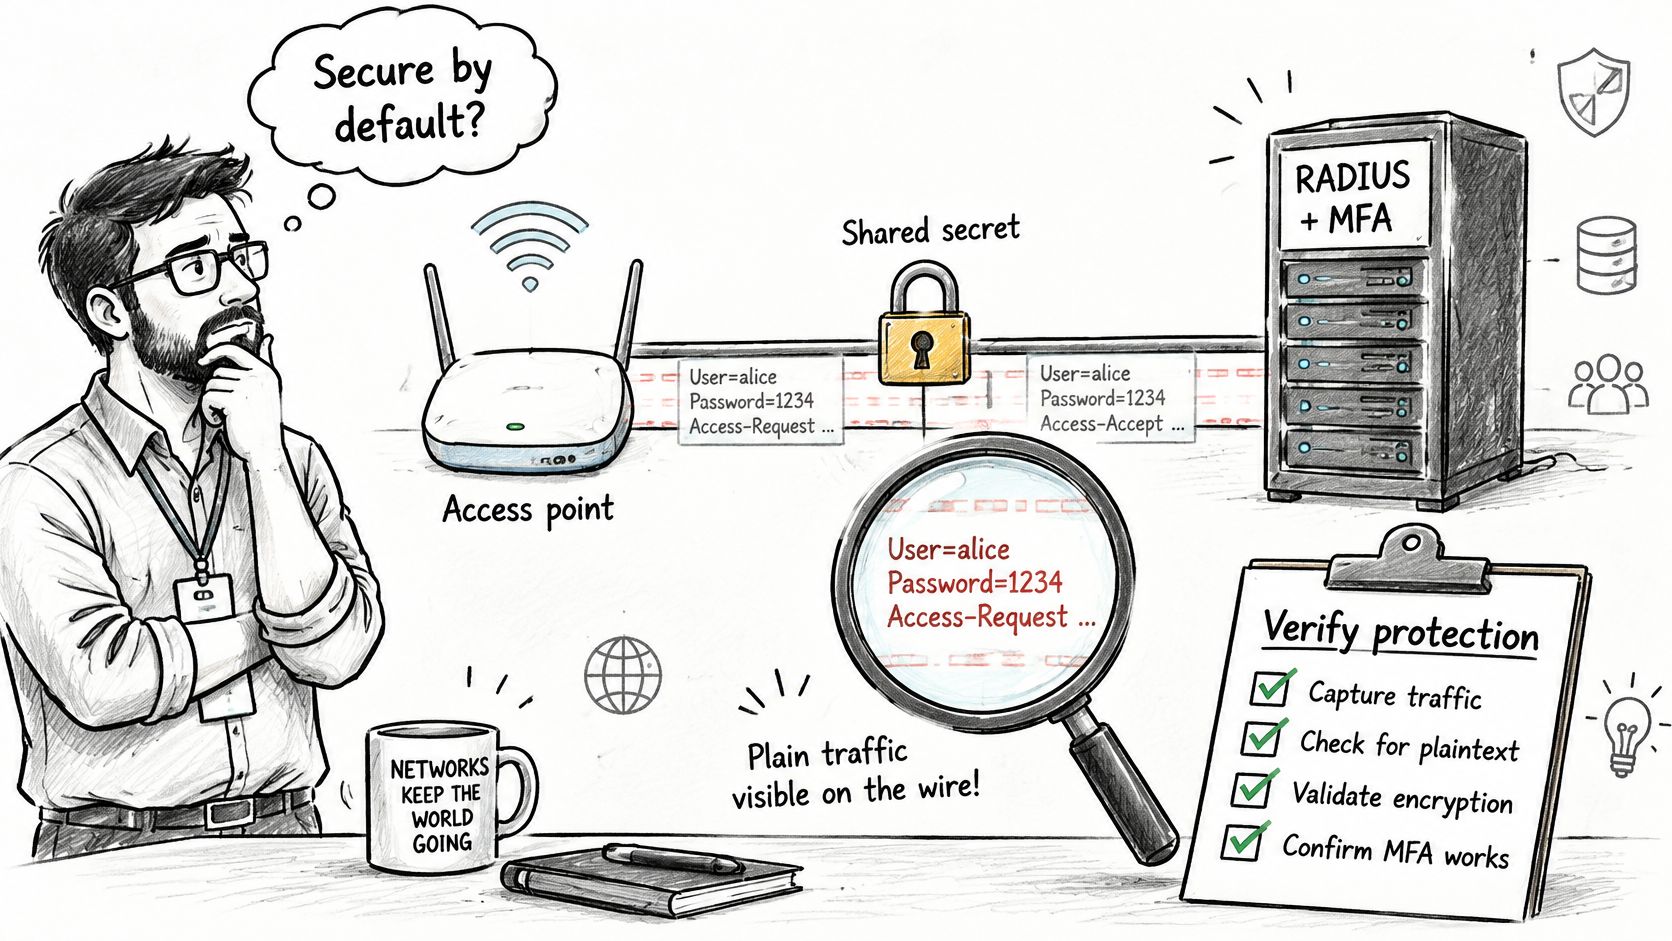
La divulgation Blast-RADIUS de 2024 a montré que, dans des conditions spécifiques, un attaquant de type « man-in-the-middle » pouvait falsifier un message Access-Accept, obtenir un accès sans deviner d'identifiants et potentiellement contourner le MFA sans que le serveur RADIUS ne soit informé de la session non autorisée, selon l'avis de sécurité Blast-RADIUS de l'Isle of Man Cyber Security Centre.
Le point faible n'est pas nécessairement le mot de passe de l'utilisateur. Il peut s'agir de l'échange entre l'équipement d'accès et le serveur.
Protéger à la fois le message et son transport
Le protocole RADIUS conventionnel utilise un secret partagé entre le NAS et le serveur, mais cela n'équivaut pas à une confidentialité de bout en bout moderne. Le masquage de mot de passe dans une méthode d'authentification héritée telle que PAP ne doit pas être confondu avec le chiffrement de l'ensemble de l'échange.
Exigez le traitement de Message-Authenticator comme mesure d'intégrité immédiate, conformément aux directives mises à jour pour les clients et les serveurs. Mettre à niveau uniquement le serveur laisse en suspens des questions sur ce que les points d'accès, les passerelles et les proxys envoient et appliquent.
Pour une protection du transport à plus long terme, prévoyez RADIUS over TLS, communément appelé RadSec, ou une autre voie protégée de manière adéquate. Une méthode EAP protégée et un transport RADIUS protégé traitent différentes parties de la connexion ; ne considérez donc aucun des deux comme un substitut universel à l'autre.
Vérifier l'ensemble du parc, pas seulement un paramètre
- Inventorier chaque client RADIUS : incluez les commutateurs, points d'accès, passerelles VPN et proxys, avec leur firmware et les options de transport prises en charge.
- Confirmer l'application aux deux extrémités : vérifiez la génération et la validation de Message-Authenticator, y compris le traitement des valeurs manquantes ou invalides.
- Tester les méthodes existantes : testez les chemins PAP, CHAP et MS-CHAP partout où ils restent activés, plutôt que de supposer que le test principal de WiFi les couvre.
- Inspecter les résultats négatifs : dans un environnement de test contrôlé, confirmez que les requêtes malformées ou non protégées sont rejetées et que les journaux en expliquent la raison.
- Valider la confiance des certificats : configurez les supplicants pour faire confiance à l'identité prévue du serveur d'authentification au lieu d'accepter des certificats de serveur arbitraires.
Conservez les preuves de ces tests aux côtés de l'inventaire des clients. Un tableau de bord indiquant que le MFA est activé ne peut pas prouver qu'une passerelle héritée rejette une réponse falsifiée.
À retenir pour la sécurité : la garantie d'identité et la transmission fiable des messages doivent toutes deux être assurées avant que le NAS n'accorde l'accès.
Concevoir un mode de défaillance sûr et le vérifier avant le déploiement
RADIUS fonctionne généralement sur UDP. Cela signifie que le serveur d'accès réseau, et non le serveur, gère les temporisateurs de retransmission et le basculement vers un serveur alternatif, comme le stipulent les recommandations de transport UDP du RFC 2865. Considérez les valeurs de délai d'expiration et de nouvelles tentatives comme faisant partie intégrante de la politique d'accès. Une réponse tardive est souvent inutile pour une connexion interactive, et une chaîne de nouvelles tentatives non maîtrisée laisse les utilisateurs dans l'attente sans que personne ne sache quel serveur a répondu.
Un dépassement de délai (timeout) n'est pas un Access-Reject. La requête n'est peut-être jamais arrivée, ou la réponse s'est peut-être perdue en chemin. Votre équipement d'accès doit donc disposer d'une politique explicite face à l'incertitude, à l'image d'un accueil qui ne parvient pas à joindre le service de sécurité : il doit décider s'il convient de retenir le visiteur, de l'envoyer dans une zone d'attente ou de l'admettre sur présentation d'un ancien badge.
Définir ce qui se produit en l'absence de réponse
| Résultat de la défaillance | Expérience utilisateur | Conséquence pour la sécurité |
|---|---|---|
| Fermeture en cas de panne (fail-closed) | Le nouvel accès est refusé | Préserve le périmètre d'admission, au détriment de la disponibilité |
| Ouverture en cas de panne (fail-open) | L'appareil passe sur un réseau invité ou de secours VLAN | Peut contourner la segmentation prévue si ce segment est trop permissif |
| Conserver l'accès en cache | Les appareils existants ou précédemment connus continuent de fonctionner | L'accès peut perdurer au-delà de la révocation d'un compte ou d'un identifiant |
Un basculement invité restreint peut être intentionnel pour un service particulier. Il ne doit pas devenir un accès d'urgence aux systèmes du personnel, aux infrastructures de paiement ou aux interfaces d'administration. L'accès mis en cache nécessite également une durée de vie et une portée clairement définies. Documentez les identifiants ou décisions que le NAS conserve, ce qui se passe lors de la réauthentification, et si une modification dans l'annuaire peut prendre effet lorsque le service principal est indisponible.
Distinguer la révocation de la prochaine connexion
Désactiver un compte et déconnecter ses sessions actives sont deux opérations distinctes. Sur les équipements compatibles, RADIUS Change of Authorization, ou CoA, permet de modifier ou d'interrompre une session active sans attendre une nouvelle connexion. Purple Access utilise RADIUS CoA sur son réseau Secure afin de mettre fin aux sessions actives d'un compte désactivé sur chaque site, l'interruption des sessions actives dépendant de la prise en charge par le point d'accès. Il prend également en charge la révocation d'une clé individuelle sans affecter les autres clés, de sorte que la suppression d'un prestataire ou d'un appareil ne nécessite pas de déconnecter l'ensemble des utilisateurs. Testez ce comportement lorsqu'un appareil transfère activement du trafic. Notez le moment où vous désactivez l'identité, le moment où la session prend fin, et vérifiez qu'une tentative de reconnexion immédiate est bien refusée.
Établir une checklist de déploiement accompagnée de preuves
Le projet d'ébauche de l'IETF sur l'obsolescence des pratiques RADIUS non sécurisées préconise un transport basé sur TLS. Considérez également cette migration comme un projet de compatibilité, car les équipements existants peuvent ne pas prendre en charge correctement le transport ou les attributs requis.
Avant de déployer au-delà d'un projet pilote, vérifiez ces contrôles :
- Refus par défaut : Les identités inconnues et les requêtes non résolues ne bénéficient pas d'accès privilégiés.
- Basculement restreint : Aucun plan d'urgence VLAN étendu n'accorde d'accessibilité non prévue.
- Mise en cache limitée : Documentez et testez la durée pendant laquelle les identifiants ou décisions mis en cache restent utilisables.
- Points de terminaison alternatifs testés : Simulez un serveur principal inaccessible, et pas seulement un arrêt propre du service.
- Registres d'audit indépendants : Conservez les décisions d'acceptation, de rejet, de délai d'attente dépassé et de basculement avec l'identité, le site et la politique appliquée.
Utilisez une procédure de test d'authentification RADIUS reproductible et intégrez un point d'accès existant au pilote. Testez la réponse d'autorisation d'un terminal alternatif avec autant de rigueur que son accessibilité.
Mesurer l'exactitude ainsi que la disponibilité
Suivez la latence d'authentification, le temps de basculement, l'exactitude des autorisations et le délai de propagation des révocations. Surveillez également les taux de nouvelle tentative, car une hausse des retransmissions peut révéler des pertes sur le WAN, des problèmes de routage ou un backend surchargé avant même que les utilisateurs ne signalent des échecs de connexion. Un service géographiquement distribué peut rester accessible tout en renvoyant des informations d'annuaire obsolètes ou une politique incohérente. Comparez les attributs renvoyés et l'accès effectif sur chaque site testé, y compris lors des phases de basculement et de rétablissement.
Concluez la phase pilote par une réponse écrite à une question concrète : Le déploiement actuel applique-t-il le principe de fermeture par défaut en cas de panne (fail-closed), et l'équipe peut-elle le prouver ? Conservez ensemble les preuves de captures de paquets, les résultats du contrôleur, les tests de trafic et les journaux de révocation afin que la réponse demeure valable lors de la prochaine mise à jour de firmware ou de politique.
Purple Access fournit un service Cloud RADIUS géré avec des réseaux ouverts, sécurisés et xPSK basés sur l'identité, l'attribution de VLAN et la révocation ciblée. Rendez-vous sur Purple Access pour planifier la manière dont vos points d'accès existants peuvent appliquer les bonnes décisions d'accès, et identifier les tests de basculement et de révocation nécessaires à votre déploiement.


