Guide de segmentation du réseau IoT pour les flottes réelles
Published

72 % des VLAN de santé mélangeaient des équipements IoT et IT dans une étude Unit 42 sur les menaces IoT de 2020. C'est tout le problème de considérer un nom de VLAN comme un contrôle de sécurité : un réseau étiqueté IoT peut toujours placer des équipements médicaux, des imprimantes, des téléphones et des ordinateurs ordinaires à portée les uns des autres.
La segmentation du réseau IoT doit offrir un confinement démontrable, et non une liste de VLAN plus longue. Pour les équipes IT et de gestion des installations multi-sites, les questions utiles sont de savoir quels appareils partagent une zone de confiance, quelles communications sont approuvées, et si un équipement terminal compromis peut accomplir un parcours d'attaque vers un élément de valeur.
Table des matières
- Lorsqu'un réseau IoT séparé VLAN présente encore des fuites
- Zones IoT et flux autorisés
- Comment segmenter un parc IoT en quatre phases
- Clés et contrôles compensatoires pour les appareils de base
- Surveillance, confinement et défaillances courantes
- Valider un site avant de dupliquer la conception
Quand un VLAN IoT séparé présente encore des fuites
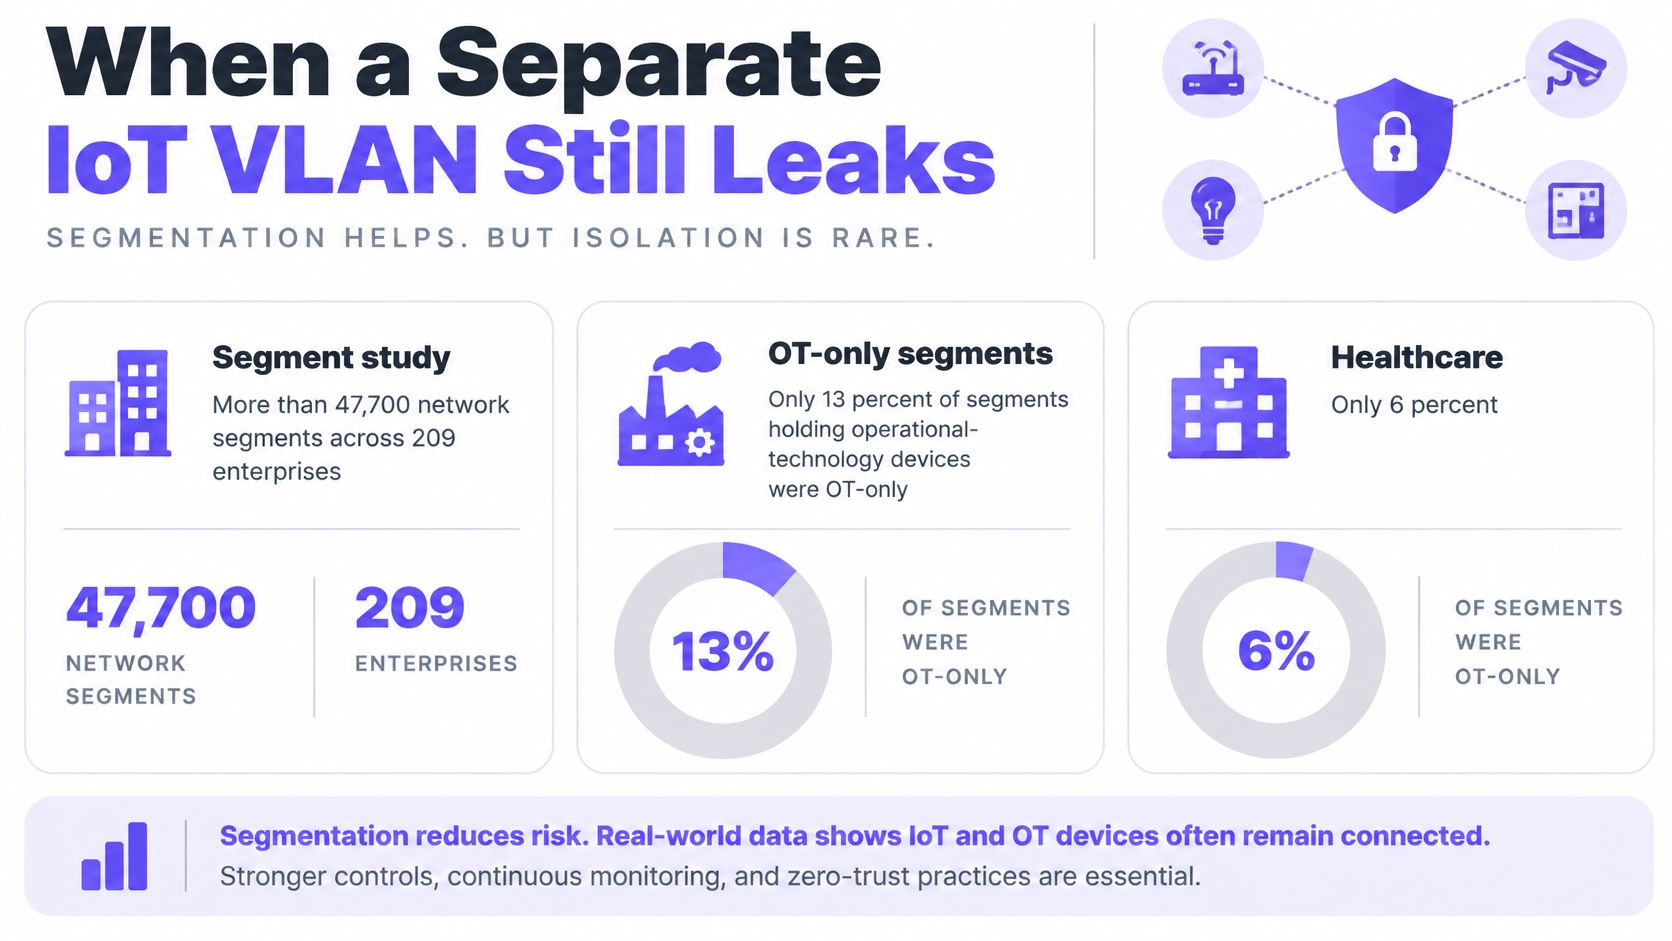
Seuls 13 % des segments contenant des équipements de technologie opérationnelle étaient réservés à l'OT, tandis que seulement 6 % des segments de santé contenant des dispositifs médicaux étaient exclusivement dédiés au matériel médical, selon une analyse de Security Boulevard couvrant plus de 47 700 segments de réseau dans 209 entreprises. Un segment distinct ne garantit manifestement pas un regroupement cohérent des actifs.
Les caméras, les contrôleurs de bâtiment, les imprimantes et les téléphones VoIP n'ont pas leur place ensemble simplement parce qu'aucun d'entre eux ne fonctionne sur un ordinateur de bureau classique. Leurs propriétaires, leurs contrats de maintenance et les conséquences d'une panne diffèrent. Les combiner crée une exposition partagée qu'un schéma réseau bien propre peut masquer.
La distinction est visible dans la composition du segment ci-dessous.
Ce que la limite VLAN ne fait pas
Un VLAN sépare un domaine de diffusion de couche 2. Il ne chiffre pas automatiquement le trafic, n'empêche pas l'usurpation d'identité, ne remplace pas les mots de passe partagés et ne bloque pas le déplacement est-ouest au sein de ce VLAN. Il n'empêche pas non plus la capture de paquets lorsque le trafic est accessible via la diffusion, le mirroring, une mauvaise configuration ou une attaque locale réussie.
Un pare-feu inter-VLAN peut rejeter la connexion d'une caméra à un réseau de paiement tout en laissant intact le trafic de caméra à caméra. Si l'isolation des pairs est importante, appliquez-la au moyen de VLAN privés, de contrôles de ports d'accès, d'une isolation des clients sans fil ou d'une politique distribuée appropriée.
Le confinement implique des zones de confiance plus restreintes, classées par propriété, objectif, sensibilité et rôle opérationnel, avec une liste d'autorisation explicite entre elles. L'exclusivité des zones est un contrôle utile, mais il n'est pas suffisant : un segment exclusivement réservé aux caméras peut toujours disposer d'autorisations sortantes excessives.
Pour les hôtels, hôpitaux, campus, espaces commerciaux et immeubles en copropriété, les livrables doivent inclure :
- Une cartographie des zones et des flux : Chaque classe d'équipements a un propriétaire, une liste de destinations et une raison pour chaque connexion.
- Une migration contrôlée : Les dépendances sont testées avant que le modèle ne soit étendu à d'autres sites.
- Une solution de repli pour les identités faibles : Les équipements ne prenant pas en charge les certificats bénéficient de contrôles compensatoires.
- Un vecteur d'attaque neutralisé : Un point de terminaison représentatif ne peut pas établir de connexion interdite.
Une séparation logique sans flux approuvés reste un réseau excessivement permissif.
Zones IoT et flux autorisés
Zones de confiance IoT et flux autorisés
| Zone | Exemples d'équipements | Peut joindre | Ne doit pas joindre | Contrôle principal |
|---|---|---|---|---|
| Invités et résidents | Téléphones, ordinateurs portables, AVEC de court séjour | Internet, portail captif, DNS | IoT de chambre, caisses, caméras, VLAN du personnel | Isolation des clients et un VLAN invité |
| Informatique d'entreprise | Ordinateurs portables du personnel, imprimantes sur le LAN utilisateur | Identité, services de fichiers et d'applications | OT, caméras, segments de paiement | 802.1X ou attribué par certificat VLAN |
| Systèmes du bâtiment | CVC, éclairage, contrôle d'accès | GTB et points de terminaison cloud désignés | Postes de travail utilisateurs et WiFi invité | VLAN IoT plus liste d'autorisations de destination |
| Caméras | Caméras IP, NVR | NVR attribué et services vidéo approuvés uniquement | Systèmes médicaux, de paiement, d'identité | VLAN privé et refus est-ouest |
| OT clinique ou de sécurité | Imagerie, pompes, API | Serveurs cliniques ou opérationnels désignés uniquement | Invités, entreprise, caméras | Zone de sécurité renforcée et pare-feu |
| Paiement | Caisses, terminaux de paiement | Processeur de paiement uniquement | Postes de travail et autres IoT | VLAN dédié et aucun flux entrant provenant de l'IoT |
| DMZ fournisseur | Bastion d'accès, courtier de mise à jour | Accès limité dans le temps vers une classe d'équipements approuvée | Routage direct vers chaque VLAN | Accès journalisé avec expiration |
Considérez ces lignes comme des politiques de départ, et non comme des spécifications d'application complètes. Les services d'infrastructure approuvés, tels que le DNS et la synchronisation temporelle, nécessitent des règles documentées distinctes. Les utilisateurs d'entreprise qui exploitent des applications cliniques doivent accéder au service d'application, et non obtenir un accès illimité au sous-réseau des appareils cliniques.
Les directives de cybersécurité IoT du NIST identifient la séparation et la segmentation du réseau comme des mesures soutenant l'intégrité du réseau, notamment en empêchant les équipements d'attaquer les équipements voisins, d'écouter ou de compromettre d'autres équipements sur le même segment. Se trouver à l'intérieur du périmètre ne constitue pas une preuve qu'un équipement mérite d'obtenir un accès.
Séparer la fonction de l'emplacement physique
Les équipes chargées des installations regroupent souvent les équipements par armoire, par étage ou par prestataire d'installation. Ce sont des attributs d'inventaire utiles, mais de piteux substituts à une frontière de confiance. Un contrôleur d'accès et un affichage de hall peuvent partager un commutateur sans partager de permissions.
Pour débuter côté infrastructures, le guide HighFlow Energy pour comprendre la communication des appareils intégrés fournit un contexte utile afin d'échanger sur les systèmes connectés avec leurs responsables. Ramenez cette discussion à des interfaces concrètes : quel contrôleur communique avec quel service, qui le gère et que se passe-t-il en cas de défaillance de la liaison.
Les caméras nécessitent une attention particulière. Un enregistreur NVR est une destination autorisée, et non une permission permettant à chaque caméra de communiquer avec toutes les autres. Si l'enregistreur initie plutôt les connexions, rédigez la politique dans ce sens et restreignez séparément les sessions initiées par les caméras.
Jouer le rôle de courtier pour l'accès des fournisseurs plutôt que d'étendre la confiance
Placez le service d'accès fournisseur dans la DMZ, et non dans l'appareil opérationnel simplement parce qu'un prestataire en assure la maintenance. Exigez du fournisseur qu'il s'authentifie auprès d'un serveur rebond ou d'un courtier, puis accordez un accès de maintenance restreint avec une date d'expiration et des journaux de session.
Les VLAN privés peuvent isoler les points d'accès partageant une infrastructure de commutation. Les VRF peuvent maintenir les tables de routage des occupants séparées, mais aucun des deux ne dispense d'un échange de routes contrôlé et de l'application de règles de pare-feu.
Les visiteurs effectuant un court séjour doivent rester séparés des téléviseurs des chambres, des thermostats et des caisses enregistreuses. Les résidents de longue durée ayant besoin de casting personnel ou de découverte d'équipements nécessitent un réseau résidentiel délibérément restreint, et non une exception globale entre le réseau invités et les objets connectés.
Avant de modifier un commutateur, répertoriez chaque classe d'équipement actuelle sur une ligne. Divisez toute ligne dont les membres nécessitent des autorisations sensiblement différentes. C'est la politique de pare-feu, et non l'ID VLAN, qui rend cette ligne effective.
Comment segmenter un parc IoT en quatre phases
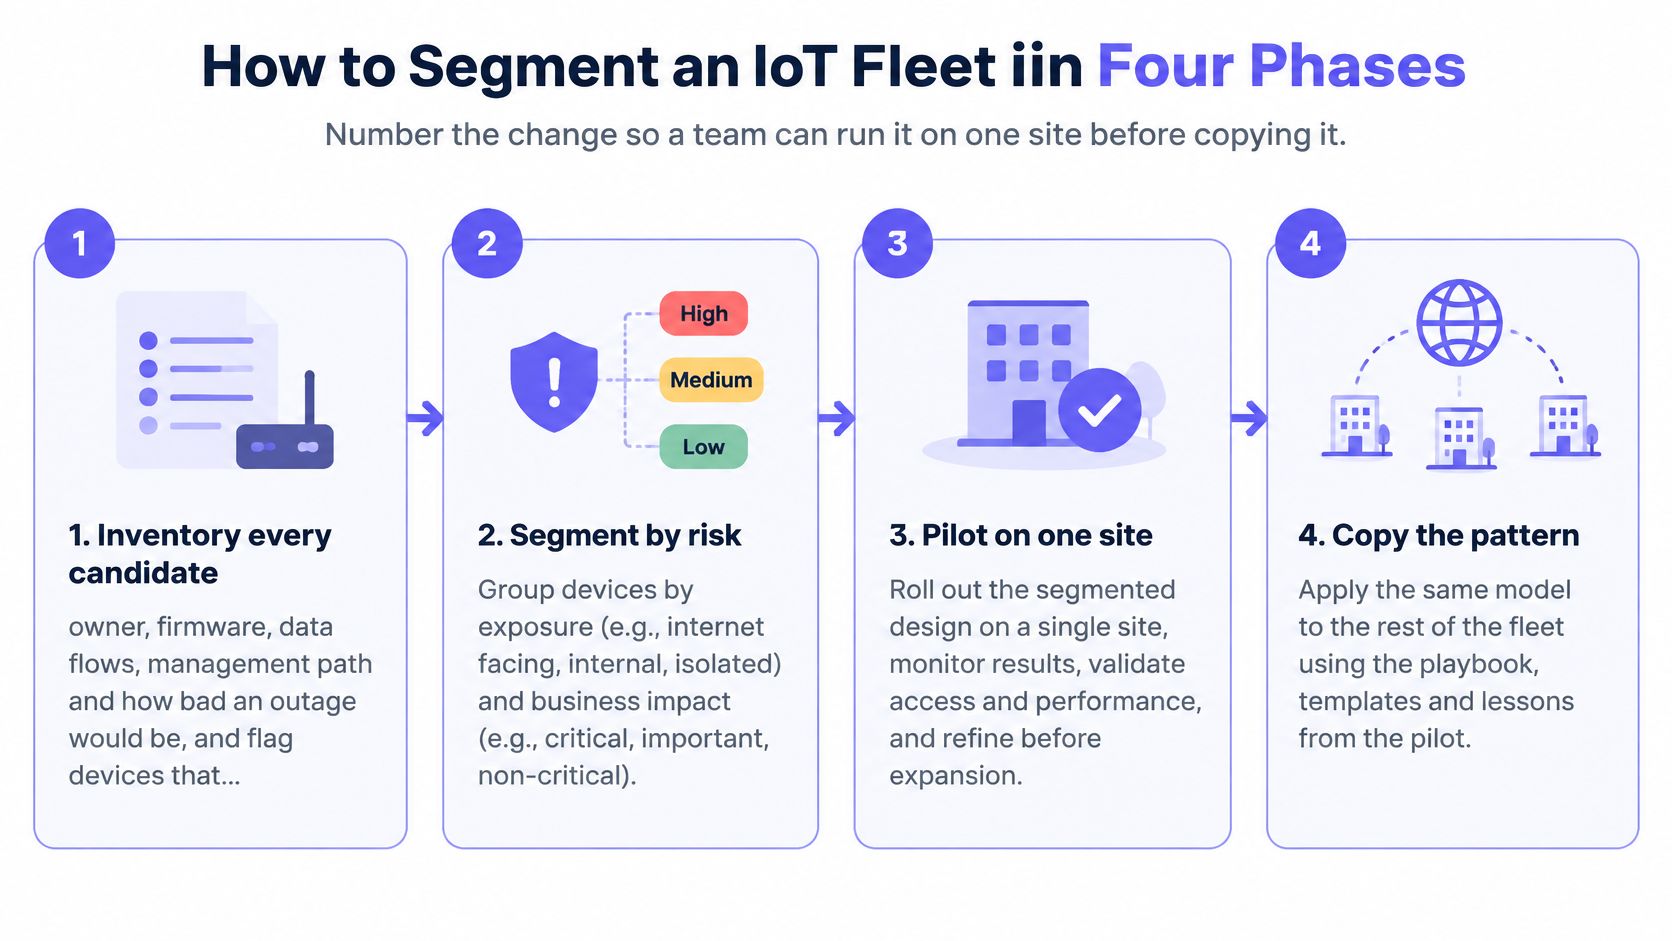
Testez le changement sur un site pilote représentatif avant de le généraliser à l'ensemble du parc. Le déploiement nécessite à la fois un responsable technique et un responsable opérationnel capables de confirmer que l'équipement continue de remplir son rôle.
Utilisez le schéma comme vue d'ensemble du déploiement, puis détaillez les dépendances et les règles de politique en dessous.
Rassemblez les preuves avant d'appliquer la limite
Inventorier les équipements et services candidats. Enregistrer la propriété, le modèle, le firmware, l'association de port de commutateur ou sans fil, les flux observés, le chemin de gestion et la criticité métier. Signaler les points de terminaison ne pouvant pas accepter de certificat et identifier la personne autorisée à valider une interruption de service.
Vérification : Rapprocher les résultats de détection avec les tables de commutateurs, les enregistrements du contrôleur sans fil et le registre d'actifs des installations. Les équipements non expliqués restent non résolus, sans être classés comme inoffensifs.Cartographier les dépendances avant l'isolation. Capturer le DNS, le NTP, l'identité, les points de terminaison cloud, les serveurs de mise à jour, le support fournisseur et les protocoles inter-équipements. Surveiller également le trafic de détection : un téléphone résident identifiant une télévision via mDNS est différent de ce même téléphone initiant une session média.
Vérification : Demander au responsable opérationnel d'exécuter un flux de travail normal, y compris le redémarrage et la récupération, pendant que l'équipe enregistre les connexions requises. Un point de terminaison inactif n'est pas nécessairement exempt de dépendances.
Pour les déploiements sans fil, examinez la conception du réseau WiFi parallèlement à la modification de sécurité. Attribuez des VLAN ou des VRF par rôle là où cela est pris en charge au lieu de créer un SSID pour chaque catégorie d'équipement. Les SSID supplémentaires ajoutent une surcharge de balises et une surface de configuration supplémentaire à maintenir.
Appliquez les restrictions de manière stricte, puis testez les défaillances
Rédiger des règles de moindre privilège à chaque limite de confiance. Nommer le rôle source, le service de destination, le protocole, le port, la direction et le responsable métier. Rejeter les autorisations larges de sous-réseau à sous-réseau proposées comme raccourcis. À titre de politique d'exemple pour une caméra, autoriser le rôle caméra à atteindre son NVR assigné sur TCP 443 et RTSP sur TCP 554, refuser les autres sessions est-ouest et enregistrer les refus. Confirmer d'abord le transport réel de la caméra, car le produit peut nécessiter des flux média différents.
Vérification : vérifier que le routage, l'accès administratif et les contrôles locaux entre pairs correspondent à la politique prévue, et pas seulement à l'attribution VLAN.Déplacer progressivement une classe d'appareils. Surveiller le trafic refusé et n'approuver que les dépendances qu'un responsable peut justifier. Tester une simulation de compromission de caméra, le refus d'accès au plan de gestion, la résolution DNS, le renouvellement de certificat, la perte de connectivité cloud et l'expiration de l'accès fournisseur.
Vérification : confirmer à la fois le succès des flux de travail métier et l'échec des connexions interdites.
Les recommandations de la CISA sur la microsegmentation rappellent qu'une segmentation plus fine réduit les possibilités de déplacement latéral tout en augmentant la complexité de conception et de maintenance, et que les équipements obsolètes ou IoT peuvent ne pas supporter les contrôles modernes. Choisissez un niveau de granularité que l'équipe est en mesure d'exploiter.
Exigence d'approvisionnement : Spécifiez ce qu'un équipement doit continuer à faire lorsque la connectivité est restreinte. Ne découvrez pas sa dépendance à un accès Internet non restreint au moment du confinement.
Utilisez le guide ci-dessous en parallèle d'un registre de modifications écrit, et non à la place des tests de recette.
Conservez la configuration précédente comme élément de restauration pendant la fenêtre de maintenance, plutôt que de laisser des règles permissives actives. Supprimez la dépendance de restauration une fois que le trafic attendu fonctionne, que les refus inexpliqués sont résolus et que le responsable opérationnel a donné son accord.
Clés et contrôles compensatoires pour les appareils non intelligents
Les thermostats, téléviseurs, équipements d'enseignes et boîtiers gérés par des prestataires peuvent ne jamais prendre en charge l'admission basée sur des certificats. Certains ne s'authentifient qu'avec une clé WiFi ; d'autres ne fournissent guère plus qu'une adresse MAC et un profil de trafic instable.
L'étude de l'IEEE Industrial Electronics Society sur l'empreinte du trafic IoT industriel identifie plusieurs obstacles, notamment les équipements inconnus, les environnements évolutifs, la généralisabilité limitée et la rareté des données d'évaluation. Traitez une empreinte comme une preuve à évaluer, non comme une identité à laquelle accorder une confiance indéfinie.
VLAN, clé par équipement et microsegmentation
| Méthode | Idéal pour | Ce que cela bloque | Ce que cela n'assure pas |
|---|---|---|---|
| VLAN de classe partagé | Une classe d'équipements partageant les mêmes destinations | Les accès invités et IT non approuvés, lorsque les règles de périmètre l'appliquent | Le déplacement latéral au sein du VLAN |
| Clé unique et VLAN | Appartements, concessions, téléviseurs de chambre et caisses | Une clé compromise donnant accès à l'ensemble du bâtiment | Un système à double raccordement reliant deux zones |
| Microsegmentation par profil | Parcs d'équipements cliniques et OT | Les accès transversaux non approuvés entre des équipements différents | Les équipements qui ne peuvent pas être identifiés de manière fiable |
Choisissez le périmètre d'identifiants le plus réduit possible
Une classe partagée VLAN est raisonnable lorsque ses membres ont besoin des mêmes destinations et que l'exposition entre pairs est acceptable. Il ne s'agit pas d'une zone d'attente par défaut pour les équipements que l'équipe n'a pas identifiés.
Utilisez une clé prépartagée unique par appareil, personne ou locataire lorsque les certificats ne sont pas réalisables. Liez l'identifiant à la politique et au segment visés, et appliquez une limite de bande passante adaptée au rôle. L'unicité des clés ne crée pas à elle seule l'isolation ; la configuration du contrôleur, de la commutation et du pare-feu doit faire respecter l'attribution.
La valeur opérationnelle de la gestion des clés IoT par appareil réside dans la révocation ciblée. Une caméra en panne doit recevoir un nouvel identifiant lorsqu'elle est remplacée, plutôt que d'hériter d'une clé copiée qui pourrait rester dans les notes d'un prestataire.
Pour le matériel de paiement, coordonnez les exigences réseau avec l'intégration du processeur. Le guide Sambapay pour choisir un fournisseur de services commerçants offre un contexte commercial utile, mais le transfert réseau nécessite toujours une liste explicite d'endpoints et de protocoles. Ne traduisez pas une relation fournisseur en une autorisation d'accès général à Internet.
Mettez en place des mesures compensatoires lorsque l'identité reste faible
La microsegmentation basée sur les profils convient aux équipements dont la fonction, la criticité et le niveau de menace justifient une séparation plus stricte. Elle nécessite également des profils maintenus à jour, une gestion des exceptions et une réponse sécurisée en cas de modification de la classification.
Pour les équipements pauvres en éléments d'identité, combinez plusieurs contrôles plutôt que de vous fier à un seul signal :
- Effectuer une découverte passive : Comparez le comportement observé avec le rôle déclaré de l'équipement sans supposer qu'un sondage actif est sans danger.
- Restreindre les destinations : Utilisez une admission basée sur le fournisseur ou l'emplacement, des listes de destinations réduites, des listes d'autorisations de protocoles et des contrôles DNS.
- Préparer la mise en quarantaine : Définissez une politique restreinte qui ne conserve que les services de récupération dont l'équipement a besoin.
- Pratiquer la révocation : Mesurez l'isolement en minutes, y compris la fin de session et la réassociation, plutôt que de supposer qu'une clé désactivée met fin à une session existante.
Faites expirer les exceptions accordées aux prestataires à une date enregistrée. Fermez les accès fournisseurs après l'exécution des travaux approuvés et exigez une nouvelle approbation pour chaque nouvelle tâche.
Pour les services aux résidents, ne relayez le protocole mDNS qu'au sein du réseau privé du résident. La découverte AirPlay doit fonctionner à l'intérieur de cette frontière sans exposer les appartements voisins. Maintenez alignées les permissions de découverte et les permissions effectives des sessions média.
Surveillance, confinement et défaillances courantes
Une révision mensuelle doit fournir des preuves exploitables par les opérateurs, et non un simple tableau de bord au vert. Les recommandations de la CISA sur les risques liés aux équipements IoT et leur atténuation préconisent d'isoler l'IoT des réseaux critiques et avertissent que les équipements connectés sur plusieurs segments, ou la non-conformité aux politiques concernant les supports amovibles, peuvent compromettre ce périmètre.
Cinq mesures de surveillance et leur télémétrie
| Indicateur | Source de télémétrie |
|---|---|
| Part des actifs IoT associés à une zone | Inventaire des actifs associé à la cartographie des zones |
| Part des flux inter-zones explicitement approuvés | Exportation des règles de pare-feu vérifiée par rapport au schéma des zones |
| Flux non autorisés bloqués | Nombre de journaux de refus par zone |
| Temps moyen de révocation d'un équipement ou d'une clé | Horodatages de révocation issus de la clé ou du système NAC |
| Confinement vérifié lors d'exercices | Comptes rendus d'exercices théoriques ou de tests de vecteurs d'attaque |
Définissez le dénominateur pour chaque pourcentage. Les actifs attribués doivent être mesurés par rapport aux actifs IoT découverts, et non simplement par rapport aux équipements déjà enregistrés dans le registre approuvé. Dans le cas contraire, un inventaire incomplet fausse le résultat à la hausse.
Alimentez les enquêtes à partir des échecs d'authentification, des adresses MAC nouvellement observées, des tentatives d'accès aux services d'identité ou de paiement, et des requêtes DNS en dehors des schémas approuvés. Utilisez la mesure de la consommation de bande passante pour identifier les incohérences de rôles, comme des identifiants de thermostat acheminant soudainement un trafic massif continu. Un pic est un motif d'investigation, non une preuve de compromission.
Fournissez une procédure de confinement à l'équipe de nuit
- Mettre en quarantaine ou révoquer. Isolez l'équipement terminal et mettez fin aux accès existants lorsque cela est pris en charge. Confirmez qu'il ne peut pas se reconnecter à l'aide d'un autre identifiant disponible.
- Vérifier le blocage. Consultez les journaux d'application des règles et répétez les tests de connexion avec les pairs, caisses et contrôleurs de domaine interdits. Une modification de règle sans application constatée ne constitue pas une résolution.
- Trouver les voies alternatives. Inspectez le câblage à double raccordement, les VPN oubliés, les chemins de gestion cellulaire et les procédures relatives aux supports amovibles. Une quarantaine réseau ne supprime pas une connexion indépendante.
- Restaurer avec une nouvelle identité. Remplacez l'équipement ou réinstallez son image selon les besoins, émettez une nouvelle clé et enregistrez le propriétaire ainsi que la durée de toute exception temporaire.
- Répéter le test du chemin d'attaque. Testez à nouveau après des modifications majeures du firmware, des acquisitions ou des basculements de site, lorsque les dépendances ou la topologie ont pu changer.
Un nombre élevé de refus ne garantit pas une bonne segmentation. Cela peut signifier un blocage réussi, une application défaillante ou une exception sans propriétaire sur le point de survenir.
Corrigez les défaillances récurrentes à la source
- Identifiants WiFi partagés : Émettez des clés révocables individuellement au lieu de distribuer le mot de passe de la caméra.
- Internet sortant sans restriction : Remplacez l'accès général par des règles définies par destination et par protocole.
- Sessions IoT vers ordinateurs portables : Supprimez les chemins d'accès non approuvés entre les équipements IoT et les postes de travail.
- Accès prestataire permanent : Appliquez des dates d'expiration et utilisez des modèles de ports rejetant les équipements inappropriés sur les ports OT.
- Prolifération des SSID : Attribuez dynamiquement les rôles réseau au lieu de diffuser un autre SSID spécifique à un équipement.
- Exceptions obsolètes : Examinez chaque semaine le rapport sur l'ancienneté des exceptions et supprimez les entrées n'ayant pas de responsable désigné.
Utilisez cette norme d'acceptation pour les zones réservées aux appareils : un segment a échoué si un appareil de test non autorisé qui s'y trouve peut ouvrir une session vers l'infrastructure de paiement, l'infrastructure d'identité ou un locataire différent. Consignez le service tenté et les preuves d'application afin que le résultat puisse être reproduit.
Validez un premier site avant de dupliquer la conception
Choisissez un site ce mois-ci : un étage d'hôtel, une aile de clinique, une zone de concession ou un immeuble d'appartements. Faites l'inventaire de ce site, attribuez chaque classe d'appareil au tableau des zones et migrez d'abord les caméras ou les équipements de chambre. Conservez un périmètre suffisamment restreint pour que l'équipe chargée des installations puisse valider le service réel, et pas seulement l'accessibilité du réseau.
Fondez le pilote sur des critères de recette
Exigez qu'une caméra mise en quarantaine échoue dans ses tentatives de connexion aux caisses, aux services d'identité et à un autre occupant. Mesurez le temps entre la décision d'isolement et l'application vérifiée. Conservez le jeu de règles, les résultats des tests et la validation opérationnelle comme modèle pour la propriété suivante.
Étape de validation du déploiement : Ne répliquez la configuration que lorsqu'un autre ingénieur est en mesure de reproduire à la fois le flux de travail autorisé et le chemin d'attaque bloqué.
Purple Access prend en charge ce modèle avec trois SSID : Open pour les invités et les équipements personnels (BYOD), Secure pour le personnel et les utilisateurs de confiance, et xPSK pour les objets connectés, les résidents et les communautés. Cloud RADIUS s'appuie sur l'identité pour attribuer le réseau et le VLAN appropriés ; un xPSK peut être unique par équipement, personne ou résident, avec son propre VLAN et sa propre limite de bande passante. L'outil de planification vous permet de cocher les éléments qui se connectent aujourd'hui et de voir où chaque groupe d'utilisateurs vient se placer, tandis que les vues sur la santé du parc, des sites et des points d'accès ainsi que les taux d'authentification aident les opérateurs à analyser le déploiement.
Cela simplifie l'admission sans remplacer la politique de pare-feu ni les tests de confinement. Planifiez la session de conception en fonction de votre parc actuel et apportez la liste des équipements pilotes, leurs dépendances ainsi que les preuves des chemins d'attaque bloqués.
Purple Access propose une attribution réseau basée sur l'identité, des clés xPSK à portée individuelle et un outil de planification pour consolider les accès sans combiner des zones de confiance non liées. Rendez-vous sur Purple Access pour réserver une session de conception animée par un ingénieur réseau adaptée à votre type d'établissement et définir un pilote avec des flux autorisés explicites, des vérifications de révocation et des tests de confinement.