Logiciel de portail captif : comparaison de 10 plateformes pour 2026
Published
Vous êtes responsable d'un hôtel où les clients, le personnel et les terminaux de paiement de la réception partagent encore un même mot de passe WiFi. Un ancien employé quitte l'entreprise, mais personne ne le modifie, car cela déconnecterait la moitié du bâtiment. Un contrôle de conformité des paiements oblige alors l'équipe à déterminer qui peut accéder à quoi.
Un portail captif semble être la solution évidente. Placez un écran de connexion personnalisé devant le réseau invité et collectez les informations de chambre ou une adresse e-mail. Cependant, une connexion réussie ne garantit pas une segmentation sécurisée, et un portail invité ne résoudra pas automatiquement l'authentification du personnel ni l'isolation des terminaux de paiement.
La décision importante se situe en arrière-plan. Quel système vérifie l'identité ? Qui renvoie les attributs RADIUS ? Le contrôleur applique-t-il le VLAN prévu ? Votre MDM peut-il délivrer des certificats au personnel, et pouvez-vous révoquer l'accès d'un occupant sans modifier le mot de passe de tous les autres ?
Règle pratique : Considérez le portail captif comme une interface. Évaluez séparément l'authentification, l'autorisation et l'application des règles réseau.
Ces plateformes logicielles de portail captif répondent à des objectifs différents. Certaines associent l'accès visiteur au réseau cloud RADIUS et à l'intégration des appareils. D'autres se concentrent sur la capture de contacts consentie, les coupons, la facturation ou l'attribution publicitaire.
Pour une sélection de solutions enterprise, la compatibilité avec les points d'accès existants importe plus que le nombre de modèles disponibles. Il en va de même pour la distinction entre SSO sur une page web et l'authentification par certificat sur un réseau sans fil sécurisé. Le bon choix dépend de votre objectif : corriger le contrôle d'accès, exploiter un point d'accès payant ou fournir à l'équipe marketing une base de données clients ayant donné leur consentement.
Table des matières
- 1. Purple Access
- 2. Cloudi-Fi
- 3. Cloud4Wi
- 4. IronWiFi
- 5. Aislelabs Connect
- 6. Spotipo
- 7. HotspotSystem
- 8. Antamedia WiFi Hotspot
- 9. Beambox
- 10. Adentro
- Comparatif des 10 plateformes logicielles de portail captif : cas d'usage, indicateurs de prix, essais et support Passpoint
- Adapter le logiciel de portail captif à votre modèle d'accès
1. Purple Access
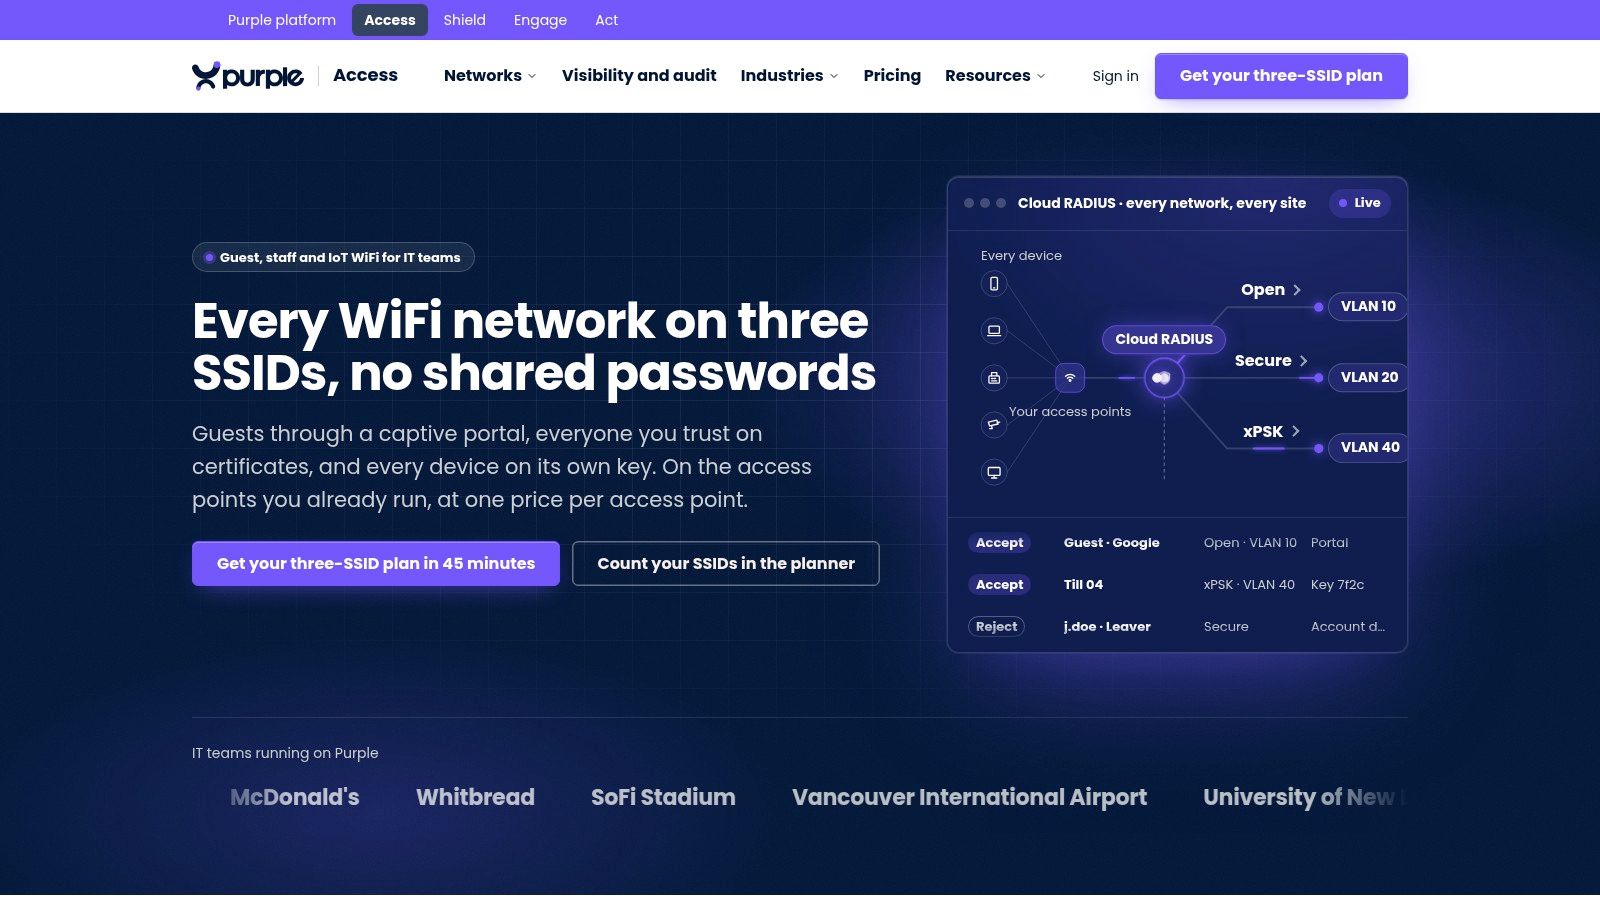
Purple Access convient aux équipes qui remplacent les identifiants partagés par un accès fondé sur l'identité, plutôt que de simplement remplacer un portail captif. Notre approche utilise trois SSID sur les points d'accès existants : Open pour les invités et l'intégration BYOD, Secure pour les utilisateurs de confiance, et xPSK pour les appareils, résidents et locataires.
Le RADIUS cloud associe les identités aux VLAN. Le personnel peut utiliser des certificats EAP-TLS fournis via MDM, tandis que des identifiants xPSK individuels permettent aux administrateurs de révoquer un équipement ou un locataire sans perturber les utilisateurs non concernés. Les intégrations d'annuaire et de MDM connectent l'intégration des utilisateurs aux systèmes tels que Entra ID, Okta, Intune et Jamf.
Où s'intègre le portail
Notre portail Open personnalisé prend en charge SSO, la connexion via les réseaux sociaux, les codes à usage unique par SMS, les champs personnalisés et les vérifications de chambre PMS d'hôtel, avec enregistrement du consentement. Passpoint et OpenRoaming offrent une voie distincte pour un accès invité sécurisé sans interaction répétée avec le portail.
Cette séparation est essentielle dans le secteur de l'hôtellerie. Les clients peuvent effectuer une vérification de leur chambre, le personnel peut s'authentifier à l'aide de certificats, et les caisses ou les équipements de chambre peuvent utiliser des VLAN liés à des clés. Ces flux de travail ne doivent pas dépendre du même mot de passe partagé.
- Point fort : L'attribution VLAN basée sur l'identité, la gestion PKI et les clés révocables individuellement répondent à des problématiques qu'un simple portail marketing ne résout pas.
- Modèle commercial : La licence payante Access est facturée par point d'accès et par an, et inclut les invités, le personnel et les équipements. Notre licence gratuite Connect comprend le portail invité ainsi que le OpenRoaming gratuit.
- Limite : La consolidation des SSID nécessite tout de même une conception réseau adaptée. Les trunks de switchs, les capacités du contrôleur, les groupes d'annuaire et les politiques d'attribution de certificats MDM doivent correspondre.
Notre plateforme globale sépare le DNS de protection via Purple Shield de l'engagement des visiteurs via Purple Engage. Cela vous permet de distinguer l'exigence de contrôle d'accès des flux de travail optionnels de filtrage et de marketing.
Je sélectionnerais cette approche lorsque l'intégration du personnel, l'isolation des occupants et l'accès visiteurs relèvent du même modèle d'exploitation. Le pilote doit prouver l'application du VLAN et la révocation sur vos points d'accès réels, et pas seulement faire la démonstration d'une connexion réussie au portail.
2. Cloudi-Fi
Cloudi-Fi mérite d'être évalué lorsque l'équipe de sécurité gère la connectivité des invités sur l'ensemble d'un parc d'entreprise. Sa plateforme hébergée dans le cloud couvre l'accès des invités, des employés, du BYOD et de l'IoT, avec une gestion centralisée plutôt qu'un équipement de portail local séparé.
L'intégration des invités comprend la connexion via les réseaux sociaux, des formulaires personnalisés, SAML et les fournisseurs d'identités d'entreprise. La nuance essentielle réside dans la portée plus large de sa gestion des accès. Le visiteur d'un point de vente et le téléphone non géré d'un employé n'ont pas nécessairement besoin des mêmes preuves d'identité ni de la même politique d'accès.
- Utilisation idéale : Les organisations nécessitant un accès géré de manière centralisée sur l'ensemble des sites et des environnements réseau d'entreprise existants.
- Principal compromis : Définir le périmètre des flux d'identité et des intégrations réseau demande plus de travail que de configurer un portail de capture d'e-mails pour un petit établissement.
- Enjeu d'achats : La tarification est gérée par l'équipe commerciale. Comparez donc le périmètre du service proposé, les conditions d'assistance et les dépendances de déploiement plutôt que de vous fier à un prix d'entrée présumé.
Intégrer l'application des règles à la démonstration
N'acceptez pas une démonstration de connexion SAML comme preuve d'une attribution VLAN dynamique. Exigez de la configuration proposée qu'elle montre où l'autorisation s'effectue, quels attributs RADIUS atteignent le réseau et comment une session active est interrompue une fois l'accès retiré.
Pour l'intégration basée sur un MDM, déterminez si le forfait devisé inclut la délivrance et la gestion du cycle de vie des certificats ou s'il s'intègre à un autre service. Ce sont des responsabilités opérationnelles nettement différentes.
Un examen de la sécurité du réseau WiFi invité doit également couvrir l'isolation des clients, les limites du pare-feu et l'accès administratif. L'intégration hébergée dans le cloud ne supprime pas ces tâches côté réseau. L'adéquation de Cloudi-Fi dépend de la configuration des contrôleurs pris en charge et du mode d'application des règles, et non de la disponibilité d'un portail personnalisable aux couleurs de la marque.
3. Cloud4Wi
Un gestionnaire d'établissement peut avoir besoin de l'enregistrement des invités à la réception, de la connectivité des résidents aux étages et de l'accès du personnel dans le bureau de direction. Cloud4Wi est pertinent pour cet environnement mixte car son offre englobe le WiFi invité, la connectivité résidentielle et le contrôle d'accès au réseau.
Son portail personnalisé se connecte aux systèmes CRM, aux fournisseurs d'identités et aux API. Passpoint et OpenRoaming prennent en charge une expérience différente pour les utilisateurs récurrents, leur évitant de remplir à nouveau un formulaire web. La prise en charge des réseaux multi-fournisseurs existants en fait également un candidat idéal pour les sites qui ne peuvent pas standardiser leur matériel immédiatement.
Séparer les profils invités de l'identité réseau
Un profil CRM consenti indique qui a accepté de recevoir des communications. Une identité réseau indique quelles informations d'identification autorisent l'accès et quelle politique s'applique. Ne considérez pas ces enregistrements comme interchangeables.
Pour l'accès des résidents, vérifiez si la configuration proposée isole les foyers, prend en charge les équipements sans navigateur et révoque proprement l'accès d'un occupant. Pour l'accès du personnel, exigez une démonstration du flux de certificats ou d'identifiants, y compris le rôle du MDM et la politique VLAN renvoyée par le système.
- Avantage : Les cas d'usage pour visiteurs, résidents et collaborateurs s'intègrent dans une plateforme plus vaste qu'un simple portail captif autonome.
- Considération commerciale : La tarification Professional publiée facilite l'évaluation initiale, mais le périmètre de l'abonnement et les exigences de l'entreprise doivent toujours être ajustés.
- Limite : La prise en charge d'un fournisseur réseau ne prouve pas que chaque contrôleur, version de firmware ou fonction de politique est pris en charge.
Cloud4Wi est un candidat légitime lorsqu'il y a un chevauchement entre la gestion des accès et l'engagement des visiteurs. Il est moins attrayant si le besoin se limite à une simple page d'acceptation des conditions d'utilisation. Axez le pilote sur les modèles d'accès que vous prévoyez d'exploiter, et non sur toutes les fonctionnalités d'engagement disponibles.
4. IronWiFi
RADIUS-as-a-Service dans le cloud est la raison d'examiner IronWiFi au-delà de son éditeur de portail. Il propose des portails captifs aux côtés de services pour réseaux d'entreprise, ce qui le rend pertinent lorsque l'inscription des visiteurs et l'authentification du personnel doivent utiliser un fournisseur commun.
Les méthodes de portail incluent l'e-mail, la connexion via les réseaux sociaux, le SMS, les coupons, le SAML SSO et les options de paiement. Passpoint et OpenRoaming font également partie de l'offre. Cette diversité convient aux opérateurs qui ont besoin de règles d'accès différentes pour les visiteurs, les employés et les utilisateurs payants de hotspots.
La limite opérationnelle est importante. IronWiFi peut fournir des services d'authentification, mais le contrôleur et la passerelle ont toujours besoin de la configuration appropriée pour la redirection, le walled-garden et l'application des règles.
Un message d'acceptation RADIUS n'est pas la preuve que l'utilisateur a atterri sur le VLAN prévu. Vérifiez le réseau attribué et le trafic autorisé après l'authentification.
Tester les dépendances côté réseau
- Politique RADIUS : Inspectez les attributs renvoyés pour chaque groupe d'identités et confirmez que le contrôleur les applique.
- Intégration des employés : Établissez comment les certificats ou les identifiants sont attribués, renouvelés et révoqués, y compris toute dépendance envers votre MDM.
- Contrôles du trafic : Vérifiez les politiques de bande passante et de session sur les équipements réseau plutôt que de supposer que le portail les applique.
Les prix de départ publiés facilitent les comparaisons initiales, mais les minimums requis pour les établissements accueillant des visiteurs peuvent affecter les plus petits déploiements. Comparez le périmètre complet de l'abonnement pour les invités et les employés.
IronWiFi ne conviendra pas si vous attendez d'un portail cloud qu'il élimine le travail sur le contrôleur. Cette solution est mieux adaptée aux équipes à l'aise avec la configuration des intégrations réseau et la validation du parcours complet, de l'authentification à la connectivité.
5. Aislelabs Connect
Aislelabs Connect s'inscrit principalement dans la sélection restreinte pour l'engagement des invités. Son objectif est de transformer l'inscription WiFi en profils ayant donné leur consentement, pouvant alimenter les flux de travail CRM et marketing.
Le portail prend en charge des méthodes telles que l'e-mail, la connexion via les réseaux sociaux, les SMS, les coupons, les numéros de chambre et les formulaires personnalisés. Le profilage progressif permet de collecter des informations au fil des interactions plutôt que de présenter un formulaire initial surchargé. La prise en charge de Passpoint offre une option de reconnexion automatique pour les visiteurs récurrents.
Utile pour les établissements, ne remplace pas un NAC pour le personnel
Les centres commerciaux, les aéroports, les hôtels et les stades peuvent apprécier une inscription des invités uniforme et des profils de visiteurs exportables. Aislelabs Connect répond plus directement à cette exigence qu'une plateforme choisie principalement pour l'authentification des employés basée sur des certificats.
Conservez des limites explicites :
- Engagement des visiteurs : Confirmez quelles intégrations CRM et de service d'e-mailing sont incluses et comment les modifications de consentement sont propagées.
- Accès hôtelier : Un champ de numéro de chambre ne équivaut pas à une validation PMS en direct. Demandez à voir le flux de travail requis pour le système de l'établissement.
- Sécurité réseau : Ne déduisez pas les capacités d'intégration MDM, de RADIUS cloud ou de VLAN attribué par identité à partir de la liste des fonctionnalités du portail visiteurs.
La confidentialité mérite une attention tout aussi soutenue. Une étude publique réalisée à MontréalWiFi a révélé que 27 des 67 points d'accès étudiés collectaient des informations personnelles via les réseaux sociaux ou des pages d'inscription. Ne collectez que ce qui est nécessaire au processus d'accès ou de marketing.
Pour le marketing par WiFi invité, séparez l'acceptation des conditions du réseau du consentement optionnel aux campagnes. La tarification dépend des caractéristiques de l'établissement et des modules choisis, tandis que les analyses plus approfondies ou l'activation de campagnes peuvent nécessiter des produits supplémentaires. Évaluez l'offre proposée et non l'ensemble des capacités du portefeuille global.
6. Spotipo
Conserver le réseau existant et remplacer sa page visiteurs de base est une exigence sensée. Spotipo cible cette tâche grâce à un Captive Portal dans le cloud, la capture des données visiteurs et des options d'accès payant sur l'ensemble des marques de routeurs et de points d'accès prises en charge.
Les options de connexion incluent l'e-mail, le téléphone, les réseaux sociaux, les coupons, les mots de passe et l'accès sur acceptation des conditions. Les forfaits applicables prennent en charge les paiements Stripe, tandis que les intégrations CRM et la capture du consentement relient l'inscription aux flux de travail clients.
Il s'agit principalement d'un achat axé sur l'accès invité et le marketing, et non de la preuve d'une plateforme complète d'identité des collaborateurs. Ne supposez pas que l'authentification par portail inclut la délivrance de certificats gérés, la fonction EAP-TLS pilotée par MDM ou l'attribution VLAN basée sur l'annuaire.
Évaluer le modèle économique pour les petites chaînes
La tarification par emplacement rend la budgétisation initiale relativement simple. Les limites d'invités et les méthodes de connexion spécifiques au forfait restent importantes, en particulier pour les établissements accueillant des événements très fréquentés ou ayant des pics saisonniers.
- Ce qui fonctionne : Un réseau existant pris en charge peut bénéficier d'une inscription personnalisée, de coupons ou de WiFi payant sans remplacer le matériel.
- Ce qui doit être vérifié : L'intégration exacte du contrôleur, les dépendances de paiement, les quotas de volume de visiteurs et le périmètre d'abonnement multi-sites.
- Ce qui manque : Les équipes recherchant une gestion du cycle de vie des certificats du personnel ont besoin de preuves explicites de cette capacité ou d'un service d'identité séparé.
Testez le walled garden du portail avec chaque méthode de connexion sélectionnée. L'authentification via les réseaux sociaux et les pages de paiement peuvent dépendre de destinations situées au-delà du nom d'hôte du portail.
Pour un établissement indépendant ou une chaîne de petite taille, ce périmètre ciblé peut constituer un avantage. Vous n'achetez pas une architecture d'accès d'entreprise dont vous n'avez pas besoin. Veillez simplement à maintenir les appareils opérationnels et la connectivité du personnel en dehors du flux invité axé sur le marketing.
7. HotspotSystem
Les coupons, l'administration des sessions et la gestion des paiements restent des exigences légitimes. HotspotSystem s'oriente vers ces opérations de hotspot plutôt que de faire du marketing client le motif central du déploiement d'un portail.
Ses options d'accès incluent des pages d'accueil captives, la connexion via les réseaux sociaux, des coupons et des codes SMS. Les flux de travail d'accès payant conviennent aux exploitants qui vendent de la connectivité ou distribuent l'accès via la réception, des bornes d'accueil ou le personnel de l'établissement.
Le choisir pour les opérations de hotspot
Les forfaits publics et une option d'entrée gratuite permettent aux opérateurs d'examiner le flux de travail de base avant de s'engager. La comparaison des coûts nécessite plus d'attention une fois que les limites de session, les crédits SMS ou d'autres modules complémentaires entrent dans la conception.
- Adéquation opérationnelle : Cafés, hôtels et opérateurs de points d'accès publics gérant des sessions d'accès ou vendant des accès Internet.
- Vigilance sur les coûts : Comparez les périodes de facturation et les quotas d'utilisation par rapport à la demande saisonnière prévue.
- Limite architecturale : L'administration des coupons ne remplace pas l'identité des employés, l'intégration MDM ou la segmentation spécifique des équipements.
Un modèle d'accès Hotspot 2.0 répond à un problème différent de la vente d'une session sur portail. Il permet aux appareils configurés de manière appropriée de rejoindre les réseaux participants sans répéter le parcours classique de connexion web.
Ne partez pas du principe que ces modèles d'accès sont interchangeables ou inclus dans le même package. Si les visiteurs récurrents ont besoin d'une connexion automatique et sécurisée, exigez une démonstration du processus de provisionnement et du chemin de secours proposés.
HotspotSystem est moins attrayant lorsque le besoin principal concerne l'activation CRM avancée ou l'accès réseau d'entreprise pour les collaborateurs. Il mérite d'être étudié lorsque le travail quotidien de l'opérateur s'articule autour de la délivrance des accès, du contrôle des sessions et du rapprochement des achats de connectivité.
8. Hotspot WiFi Antamedia
Le contrôle du déploiement est ce qui distingue Antamedia WiFi Hotspot. En plus de son service hébergé, Antamedia propose une option sur site distincte pour les entreprises qui souhaitent exploiter la plateforme sur leur propre infrastructure.
Son périmètre inclut des portails captifs personnalisés aux couleurs de votre marque, des coupons, des paiements, des limites de session et des analyses. Les contrôles de temps de connexion et de bande passante le rendent particulièrement adapté aux opérateurs gérant la dimension commerciale et opérationnelle de l'accès par hotspot.
La décision d'achat importante réside dans l'architecture que vous achetez. Un Captive Portal hébergé et un déploiement d'entreprise sur site créent des responsabilités différentes concernant les correctifs, les sauvegardes, les certificats et la récupération.
Établir le point d'application des règles
Demandez à l'architecture proposée d'identifier où passe le trafic, où les sessions sont autorisées et quel composant applique les limites. Cela détermine à la fois le comportement en cas de défaillance et le travail pratique nécessaire pour intégrer les points d'accès existants.
- Point fort : L'administration des accès et la facturation sont directement intégrées au portail, et non ajoutées de manière secondaire.
- Compromis : L'ensemble plus étendu de fonctionnalités peut s'avérer inutile pour un établissement qui nécessite uniquement l'acceptation des conditions d'utilisation.
- Risque d'intégration : Les passerelles de paiement, les connexions au PMS hôtelier et la prise en charge du contrôleur doivent correspondre au produit hébergé ou enterprise sélectionné.
Pour un hôtel, faites la démonstration du flux de travail réel de validation des chambres et de ce qui se passe lorsque le PMS est indisponible. Concernant l'accès du personnel, ne considérez pas les fonctions de facturation des clients comme une preuve d'intégration basée sur des certificats ou d'attribution de rôles guidée par RADIUS.
Antamedia prend tout son sens lorsque la propriété de l'infrastructure ou la facturation des hotspots constitue une exigence ferme. La solution est plus difficile à justifier si votre équipe recherche l'empreinte opérationnelle la plus réduite possible et n'a pas besoin des fonctions supplémentaires de gestion des accès.
9. Beambox
Un gérant de restaurant souhaite généralement que ses clients soient connectés et que le suivi client fonctionne sans devoir solliciter un ingénieur réseau pour chaque campagne. Beambox répond à ce processus commercial grâce à un portail personnalisable, une base de données clients, ainsi que des outils de segmentation et de campagne.
Les forfaits supérieurs ajoutent des fonctionnalités de génération d'avis et de gestion de la réputation. Les intégrations telles que Mailchimp et Zapier connectent les fiches invités à d'autres systèmes d'entreprise, tandis que le matériel WiFi existant compatible peut prendre en charge le déploiement sans remplacer le réseau.
Séparer le marketing du contrôle d'accès
Beambox est un portail axé sur le marketing, et non le point de départ naturel pour un projet de certificats du personnel ou de segmentation IoT. Sa valeur dépend de la volonté de l'entreprise d'utiliser la messagerie client et les flux de travail liés à la réputation.
Critère d'achat : Ne payez pas pour de l'automatisation de campagnes afin de résoudre un problème de VLAN. N'achetez pas un NAC d'entreprise simplement pour collecter des inscriptions facultatives à une newsletter.
Les niveaux de tarification publics et les abonnements reconductibles aident les petites entreprises à évaluer leur engagement. Les hypothèses concernant l'emplacement et le volume d'invités doivent toujours correspondre au déploiement, et la compatibilité matérielle doit être vérifiée par rapport à la configuration réelle du contrôleur.
- Cas d'usage idéal : Établissements du secteur de l'hôtellerie, de la restauration et du commerce de détail accueillant du public et disposant d'un responsable marketing dédié aux clients.
- Moins adapté : Organisations dont l'exigence principale est l'enrôlement MDM, la révocation d'identifiants ou la politique réseau basée sur l'identité.
- Priorité du pilote : Valider les champs de consentement, la synchronisation des contacts et le parcours de connexion complet sur les équipements des clients.
Testez également ce qui se produit lorsque les invités refusent le marketing. Ils doivent suivre la politique d'accès prévue sans que le personnel n'ait à improviser une exception. Une base de données invités utile doit découler d'un processus de consentement délibéré, et non de la confusion sur l'écran de connexion.
10. Adentro
Adentro est particulièrement pertinent lorsque l'acheteur souhaite connecter l'acquisition de visiteurs, les audiences publicitaires et les visites physiques. Le Captive Portal assure la capture des contacts, tandis que la plateforme globale prend en charge le marketing et la mesure des visites.
Les restaurants et les commerçants exécutant des campagnes d'acquisition ou de reconquête constituent le public cible naturel. La différence par rapport à un produit qui propose uniquement un portail réside dans la capacité proposée d'évaluer si l'activité marketing correspond à des visites dans le monde réel.
Budgetiser pour la campagne, pas seulement pour le portail
Un abonnement à la plateforme et un programme publicitaire géré sont des achats différents. Les tarifs publics d'évaluation aident à l'évaluation initiale, mais les dépenses médias et les services gérés peuvent modifier considérablement l'engagement global.
- Avantage : La capture d'utilisateurs invités est directement liée à l'activation des campagnes et à la mesure des visites.
- Dépendance : Le matériel WiFi existant doit être pris en charge, et les exigences en matière de mesure doivent être clairement définies avant le déploiement.
- Incompatibilité : L'intégration sécurisée du personnel, la distribution de certificats MDM et l'attribution d'équipements VLAN ne constituent pas la raison principale de choisir cette plateforme.
Exigez une explication claire de ce qui constitue une visite mesurée, de la manière dont les identités sont rapprochées, ainsi que des paramètres de consentement et de conservation applicables. Un tableau de bord marketing n'est utile que si l'équipe comprend ce que représentent ses indicateurs.
Adentro n'est pas une réponse centralisée suffisante face aux mots de passe partagés par le personnel ou aux caisses et caméras mal isolées. Conservez ce travail de contrôle d'accès au sein de l'architecture réseau.
Choisissez-le lorsque l'équipe marketing dispose d'un objectif de campagne défini, d'un budget d'exploitation et de la responsabilité d'agir en fonction des résultats. Dans le cas contraire, l'établissement risque d'acquérir un portail plus élaboré sans utiliser les fonctionnalités qui le distinguent.
Comparatif des 10 plateformes de logiciels de Captive Portal : cas d'usage, indicateurs de prix, essais et prise en charge de Passpoint
| Élément | Idéal pour | Indicateur de prix | Option gratuite ou d'essai | Passpoint/OpenRoaming |
|---|---|---|---|---|
| Purple Access | Accès invités, personnel et IoT axé sur l'identitéWiFi | Tarification annuelle par point d'accès ; devis requis | Aucune option indiquée | Prend en charge les deux |
| Cloudi-Fi | Accès invités, employés, BYOD et IoT en entreprise | Ventes accompagnées ; aucun tarif public | Aucune option indiquée | Non spécifié |
| Cloud4Wi | WiFi pour invités, résidents et personnel sur plusieurs sites | Tarification professionnelle publiée ; les déploiements plus importants nécessitent de contacter le service commercial | Essai de 30 jours annoncé | Prend en charge les deux |
| IronWiFi | Portails captifs invités, accès payant et authentification des employés | Tarifs de départ publiés ; minimum requis pour les sites d'accueil d'invités | Aucune option indiquée | Prend en charge les deux |
| Aislelabs Connect | Onboarding des invités sur site, capture de données et marketing | Sur mesure selon le site, les emplacements, les points d'accès et les modules | Aucune option indiquée | Passpoint pris en charge ; OpenRoaming non spécifié |
| Spotipo | Etablissements indépendants nécessitant un WiFi invité ou payant | Tarification publiée par emplacement | Essai de 14 jours | Non spécifié |
| HotspotSystem | Opérateurs de hotspots proposant des coupons ou un accès payant | Tarification publique ; certains forfaits facturés semestriellement | Offres d'entrée gratuites avec limites de session | Non spécifié |
| Antamedia WiFi Hotspot | Opérateurs ayant besoin de contrôles d'accès, de coupons et de facturation | Dépend de la configuration hébergée ou enterprise | Aucune option indiquée | Non spécifié |
| Beambox | Etablissements accueillant du public combinant WiFi invité et marketing | Niveaux publiés ; varie selon l'emplacement et le volume d'invités | Aucune option indiquée | Non spécifié |
| Adentro | Restaurants et commerçants axés sur le marketing et la mesure des visites | Tarifs pilotes publics ; déploiements plus importants sur devis | Option pilote ; essai gratuit non indiqué | Non spécifié |
Adapter le logiciel de portail captif à votre modèle d'accès
Commencez par définir le problème plutôt que de choisir la liste de fonctionnalités la plus longue. Le marketing et la mesure des visites orientent vers Aislelabs Connect, Beambox ou Adentro. Les coupons, l'accès payant et l'administration des sessions rendent IronWiFi, Spotipo, HotspotSystem et Antamedia pertinents, selon vos besoins globaux.
Si la priorité est la sécurité du personnel, l'intégration des équipements ou la segmentation des locataires, examinez d'abord l'architecture d'identité. Cloudi-Fi, Cloud4Wi et les plateformes combinant le RADIUS cloud avec l'accès du personnel méritent une évaluation plus approfondie. Exigez une preuve du flux de travail spécifique plutôt que de considérer le nom de la catégorie comme une confirmation.
Prouver la politique et la connectivité ensemble
Le test de recette doit suivre un appareil, de l'association à un accès fonctionnel et correctement restreint. Inspectez le DHCP, le DNS, l'authentification, l'attribution du VLAN et l'accessibilité après la connexion. Incluez la révocation pendant que l'appareil est connecté, et pas seulement la suppression d'un compte avant sa prochaine connexion.
Pour la détection de portail, la norme de signalisation de portail captif IETF décrit les mécanismes DHCP et de découverte de routeurs IPv6, tout en avertissant explicitement que la signalisation n'est pas une solution complète. Testez IPv4 et IPv6, les systèmes d'exploitation actuels et les équipements ne disposant pas d'un navigateur classique.
- Preuve d'identité : Obtenez des détails écrits sur les attributs RADIUS, l'attribution des certificats MDM, la révocation et l'application par le contrôleur.
- Flux de travail visiteurs : Confirmez la prise en charge de Passpoint, la validation PMS, l'envoi de SMS et le comportement de secours pour le forfait sélectionné.
- Conditions d'exploitation : Consignez la conservation des données, leur suppression, le comportement en cas de panne, les responsabilités d'assistance et le coût d'ajout de sites.
N'imposez pas indéfiniment un passage par le portail captif à chaque utilisateur récurrent. Le rapport 2026 du secteur établi par la Wireless Broadband Alliance décrit les réseaux Passpoint/OpenRoaming déployés et planifiés, facilitant l'évaluation des identités réseau réutilisables parallèlement à l'inscription des invités via un navigateur. Évaluez la délivrance d'identifiants, les relations de confiance et les accès de secours avec la même rigueur que la connexion initiale.
Tester le modèle d'accès que vous allez réellement exploiter
Pour les résidences hôtelières, notre réseau ouvert place les clients en court séjour derrière un portail enregistrant leur consentement sur un VLAN visiteurs isolé. Pour les parcs de vacances, notre modèle iPSK offre aux hébergements un accès saisonnier privé tout en conservant les équipements opérationnels sur des clés contrôlées séparément.
Ce sont des modèles d'accès différents, même si les deux établissements proposent du WiFi invité. Testez le modèle concerné sur un site pilote sur les points d'accès que vous possédez déjà, en parallèle du réseau actuel.
Lorsqu'un niveau d'accès gratuit existe, utilisez-le pour tester des appareils réels avant de signer un contrat plus large. Évaluez le résultat sur la base de l'association réussie, de la segmentation correcte, de la révocation, des tickets d'assistance et de preuves d'audit exploitables. Une page soignée est utile, mais ce n'est pas le critère d'acceptation.
Purple Access combine un portail invité personnalisé à l'image de votre marque avec du RADIUS cloud, un accès du personnel basé sur le MDM et des clés d'équipement ou de locataire révocables individuellement sur les points d'accès existants. Rendez-vous sur Purple Access pour explorer le modèle Open, Secure et xPSK et planifier un pilote testant l'identité, l'attribution VLAN et l'intégration des invités avant un déploiement plus large.