
Comprendre l'Open Roaming WiFi : Connectez-vous sans portail
Published

Si vos points d'accès WiFi prennent en charge OpenRoaming, pour quelle raison un visiteur pourrait-il encore rencontrer des difficultés de connexion ? Parce que la connexion automatique dépend d'éléments qui dépassent le simple matériel radio. L'appareil a besoin d'un profil exploitable, un fournisseur d'identités doit l'authentifier, et l'établissement doit accepter les identifiants de ce fournisseur.
Pour les équipes informatiques et les responsables d'établissements, OpenRoaming WiFi doit s'entendre comme un moyen différent d'établir une relation de confiance, et non comme la garantie que chaque visiteur se connectera automatiquement. Si cela permet de supprimer les formulaires de connexion répétitifs, cela ne vous dispense pas d'établir une politique d'accès, des connexions de secours ou de gérer la confidentialité.
Table des matières
- Ce que OpenRoaming remplace et pourquoi les portails disparaissent
- Comparatif côte à côte des méthodes d'accès invité
- Comment un appareil se connecte sans sollicitation
- Comment valider un déploiement OpenRoaming avant la mise en service
- Compromis sur la confidentialité liés à l'accès automatique
- Confirmer votre plan pilote avant de remplacer les portails invités
Ce que le OpenRoaming remplace et pourquoi les portails disparaissent
Un voyageur arrive dans un aéroport, sélectionne le réseau invité et ouvre un navigateur. Il attend un portail captif, saisit une adresse e-mail ou choisit une connexion via un réseau social, puis accepte les conditions d'utilisation. Au café situé à l'extérieur du terminal, il répète le même processus.
Rien dans cette seconde inscription n'aide l'appareil à se souvenir que son propriétaire possède déjà une identité de confiance ailleurs. Chaque site traite le visiteur comme une nouvelle procédure d'accueil.
OpenRoaming, reposant sur le WiFi CERTIFIED Passpoint, transforme cette relation. Au lieu de demander à la personne de remplir un autre formulaire dans son navigateur, le réseau peut accepter un identifiant que l'appareil détient déjà.
Pensez à la carte de fidélité d'un hôtel acceptée dans les hôtels partenaires participants, plutôt qu'à un formulaire d'inscription que vous devez remplir à chaque réception. Chaque hôtel décide toujours des portes que cette carte peut ouvrir.
L'appareil transmet la présentation
L'accord implique des participants distincts :
- L'appareil détient un profil. Cela lui indique quels réseaux participants il peut utiliser et quel identifiant présenter.
- Le fournisseur d'identité se porte garant de l'utilisateur. Cette organisation authentifie l'identifiant au lieu d'exiger que chaque établissement gère un compte invité séparé.
- L'établissement autorise l'accès. Il accepte le résultat d'authentification approuvé et décide des ressources réseau auxquelles l'appareil peut accéder.
Une fois le profil créé, l'appareil gère la connexion de routine. Le visiteur n'a pas besoin de cliquer sur un bouton de connexion à chaque fois qu'il entre dans un établissement participant.
Le contraste se constate le plus facilement à travers le changement dans le parcours du visiteur.
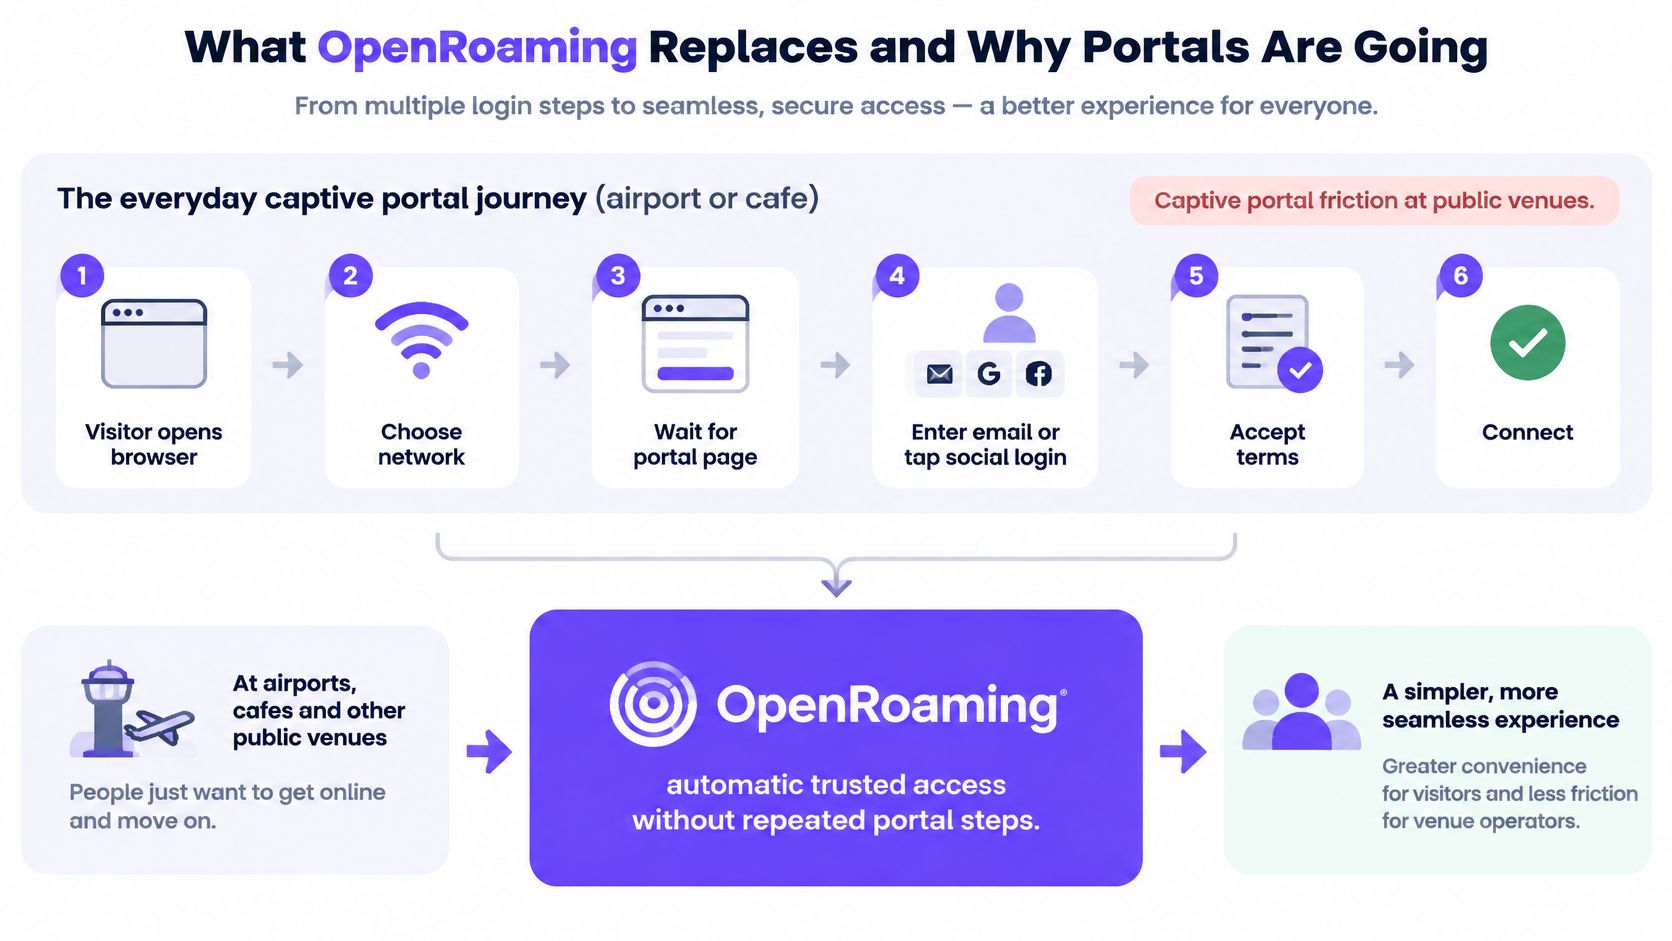
Moins d'interaction ne signifie pas moins de responsabilité
Supprimer le formulaire ne signifie pas accorder un accès illimité à chaque visiteur authentifié. L'établissement conserve le contrôle sur l'attribution du VLAN, la politique d'accès et la journalisation. L'identité d'un invité reconnue doit donner accès aux autorisations des invités, et non aux applications des employés ou aux systèmes de gestion du bâtiment.
L'intégration automatique n'élimine pas non plus la nécessité d'expliquer l'utilisation acceptable et le traitement des données. Ces avis doivent trouver leur place dans les communications relatives à l'inscription et au service continu, plutôt que de reposer entièrement sur une interruption par le portail.
OpenRoaming est donc un cadre d'identité d'itinérance fédérée, et non le produit WiFi d'un seul fournisseur. Sa valeur pratique provient de la séparation entre l'entité qui authentifie le visiteur et celle qui exploite le réseau, tout en permettant au site de conserver le contrôle.
Comparaison des méthodes d'accès invité
| Méthode d'accès | Action du visiteur | Portail affiché | Identifiant détenu | Usage idéal |
|---|---|---|---|---|
| Connexion invité via portail captif | Ouvre une page de navigateur, choisit une méthode de connexion, accepte les conditions | Oui | Aucun, ou connexion via réseaux sociaux ou SMS | Nouveaux visiteurs sans profil |
| Profil Passpoint ou OpenRoaming | Installe le profil une seule fois ; l'appareil se connecte automatiquement | Non | Profil avec certificat d'identité ou identifiant | Invités récurrents et voyageurs fréquents |
| Réseau sécurisé EAP-TLS | L'appareil s'inscrit via la gestion des appareils mobiles (MDM) | Non | Certificat d'appareil | Appareils gérés par le personnel |
| Clé prépartagée par appareil | L'appareil se connecte avec sa propre clé unique | Non | Clé unique par appareil, utilisateur ou locataire | Résidents, caisses enregistreuses et flottes IoT |
Un profil n'est utile que si l'appareil le prend en charge et que son fournisseur d'identité est accepté par le site. Conservez un accès basé sur un portail pour les visiteurs qui ne remplissent pas ces conditions.
Associer la méthode à la personne ou à l'appareil
Un portail captif reste utile pour une personne qui arrive sans relation établie avec votre organisation. Selon le service, la connexion peut utiliser SSO, Google, Apple, Facebook ou un code à usage unique par SMS, l'acceptation et le consentement étant enregistrés de manière appropriée.
Un profil Passpoint ou OpenRoaming convient à une personne qui revient ou se déplace entre des établissements participants. Passpoint gère la découverte du réseau et l'authentification basées sur un profil ; OpenRoaming ajoute la fédération qui permet à des réseaux et fournisseurs d'identités gérés indépendamment de se faire confiance. Ils sont liés, mais ce ne sont pas des termes interchangeables pour tous les déploiements.
EAP-TLS convient aux équipements gérés du personnel, car les administrateurs peuvent attribuer des certificats d'appareil via la gestion des appareils mobiles (MDM). Il ne s'agit pas d'une fédération d'itinérance concurrente. C'est une méthode d'authentification qui peut également reposer sur un accès fondé sur des profils.
Une clé pré-partagée par appareil convient aux équipements qui nécessitent un identifiant pratique et révocable individuellement. Une caisse ou un thermostat ne devrait pas avoir besoin d'un navigateur, et la mise au rebut d'un appareil ne devrait pas nécessiter le changement de mot de passe sur l'ensemble d'un parc.
Planifier la coexistence
Un établissement peut proposer ces méthodes de manière simultanée. Associez les identités aux VLAN appropriés et appliquez des règles de pare-feu entre ces derniers, au lieu d'assumer que la seule distinction des noms de réseau suffit à garantir l'isolation. Un invité doit pouvoir accéder à Internet sans bénéficier d'une route vers les systèmes de paiement ou les services réservés aux employés.
Lorsque vous comparez des solutions de WiFi invitéWiFi, évaluez le parcours d'accès pour chaque public au lieu de choisir une méthode de connexion unique pour tout le monde.
Le profil lui-même nécessite une méthode d'enrôlement. Un établissement ou un fournisseur d'identités participant peut proposer l'installation, mais l'éligibilité dépend des relations qu'entretient ce fournisseur avec le réseau d'accès. Testez les familles d'appareils qu'utilisent vos visiteurs, y compris les versions de leur système d'exploitation et leurs restrictions d'installation de profil.
Règle de décision : répertoriez d'abord vos groupes de visiteurs et d'appareils. Attribuez à chacun une méthode d'accès principale, un responsable pour son identifiant et une solution de secours exploitable.
Cet exercice révèle souvent que l'objectif n'est pas de supprimer totalement les portails. Il s'agit d'éviter d'imposer inutilement leur saisie aux utilisateurs déjà éligibles.
Comment un appareil se connecte sans sollicitation
- Découvrir et faire correspondre. L'appareil lit les annonces réseau 802.11u et ANQP, puis associe un Roaming Consortium Organization Identifier (RCOI) à un profil stocké. Le visiteur ne sélectionne pas manuellement un SSID.
- Lancer l'authentification. L'appareil démarre un échange 802.1X en utilisant une méthode Extensible Authentication Protocol, généralement abrégée en EAP.
- Transférer la demande. Le point d'accès ou son contrôleur transmet l'échange d'authentification à l'infrastructure RADIUS du fournisseur d'accès.
- Trouver le fournisseur d'identité. L'infrastructure d'authentification utilise le domaine présent dans l'identité de l'utilisateur pour router la demande vers le fournisseur approprié.
- Vérifier l'identifiant. Le fournisseur d'identité valide le certificat, l'identifiant basé sur la carte SIM ou les informations du compte, puis renvoie un résultat d'authentification.
- Appliquer les autorisations locales. L'infrastructure de l'établissement applique le VLAN autorisé et la politique d'accès avant d'autoriser le trafic utilisateur normal.
La présentation générale de la Wireless Broadband Alliance OpenRoaming décrit l'association de Passpoint, de l'identité fédérée et de la politique d'accès qui permet cet échange, y compris le routage basé sur les domaines et la confiance appuyée par des certificats entre les fournisseurs.
L'ordre a son importance. Un portail captif demande généralement au navigateur d'effectuer une étape d'accès une fois que l'appareil a rejoint le réseau. Ici, l'appareil effectue l'authentification d'entreprise avant que l'accès aux données ordinaires ne commence. Le navigateur n'est pas l'interface d'authentification.
Ce schéma montre le même parcours du point de vue de l'appareil.
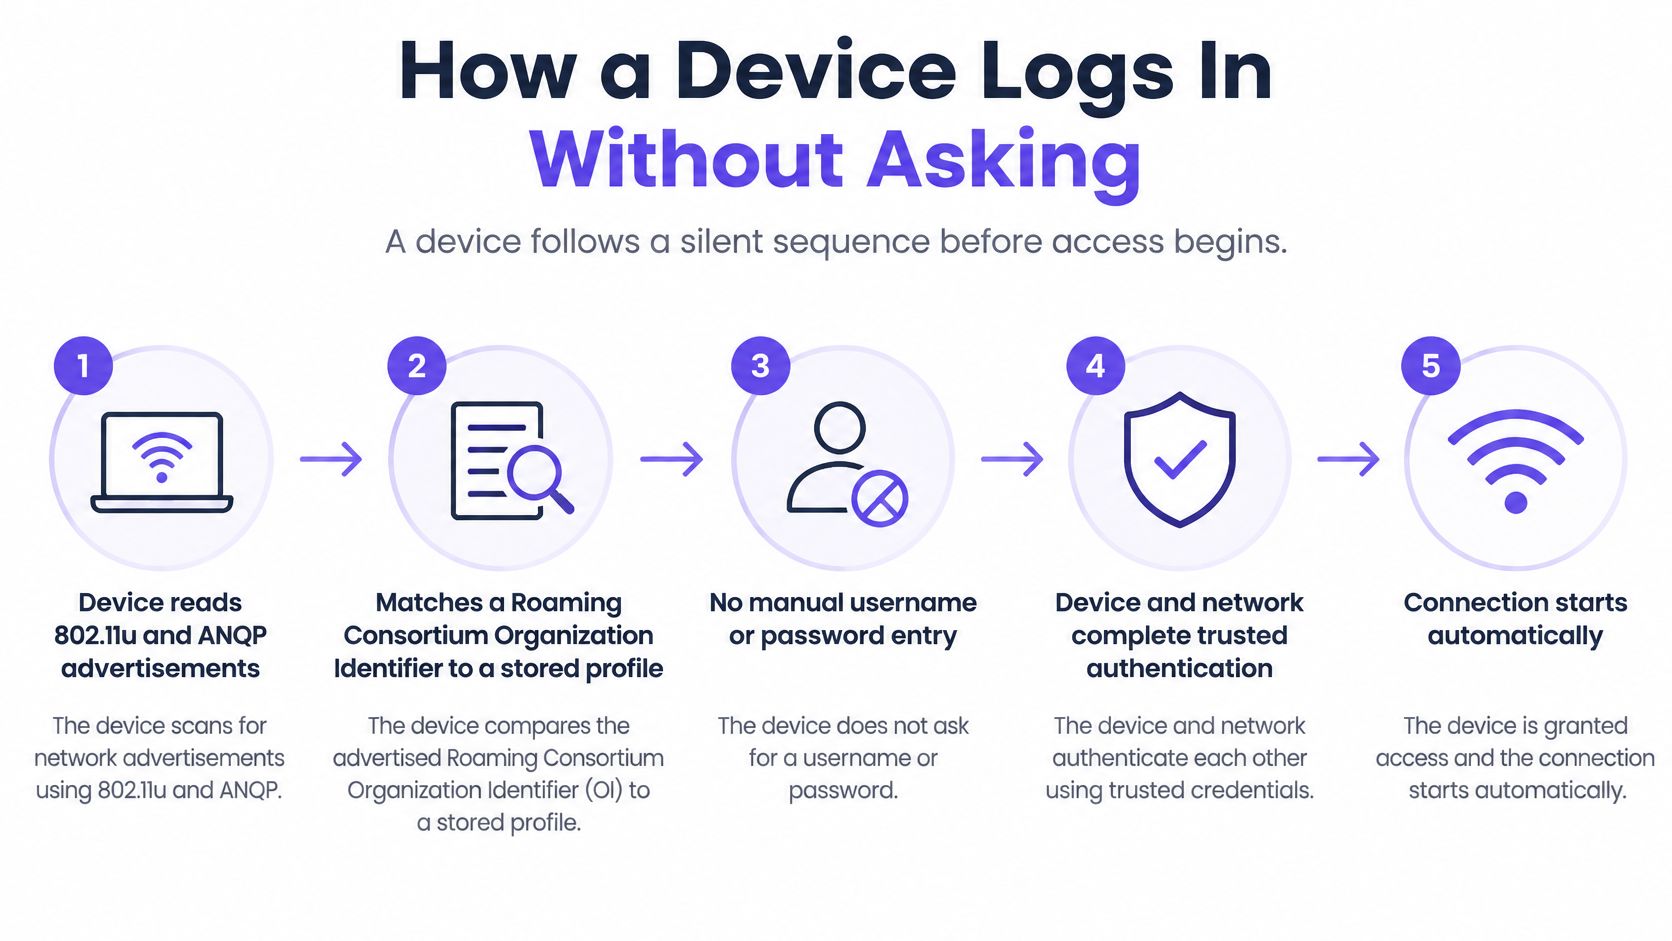
Quel identifiant l'appareil présente-t-il ?
Un profil n'est pas nécessairement un certificat. Il contient la configuration qui indique à l'appareil comment découvrir un réseau éligible et s'y authentifier, et l'identifiant sous-jacent suit la méthode EAP sélectionnée.
| Méthode EAP | Identifiant détenu par l'appareil | Réseau type |
|---|---|---|
| EAP-TLS | Certificat client et clé privée associée | Appareils d'entreprise et gérés par gestion des appareils mobiles (MDM) |
| EAP-SIM | Clé de carte SIM | Abonnés d'opérateurs mobiles |
| EAP-AKA | Clé USIM pour l'authentification et l'accord de clé | Réseaux d'abonnés d'opérateurs |
| EAP-AKA′ | Clé USIM avec dérivation de clé plus forte | Abonnés d'opérateurs sur des déploiements AKA récents |
| EAP-TTLS | Nom d'utilisateur et mot de passe dans un tunnel TLS | Comptes du personnel ou d'invités authentifiés via un serveur validé par certificat |
Avec EAP-TLS, l'équipement prouve la possession de la clé privée associée à son certificat. Avec les méthodes basées sur la carte SIM, l'infrastructure d'authentification de l'opérateur valide les identifiants de l'abonné. Avec EAP-TTLS, le client doit valider le certificat du serveur d'authentification avant d'envoyer les identifiants internes.
Cette distinction est importante lors de l'approvisionnement. Le fait qu'un point d'accès prenne en charge le Passpoint ne garantit pas que chaque type d'identifiant parmi votre population de visiteurs cible fonctionnera sur l'ensemble du parcours d'authentification.
La confiance existe également entre les fournisseurs
RadSec achemine la signalisation RADIUS sur TLS entre les infrastructures participantes. Le TLS mutuel permet aux pairs de se valider mutuellement à l'aide de certificats, de sorte que l'émission des certificats, les racines de confiance, le renouvellement et l'expiration nécessitent tous une responsabilité opérationnelle.
La détection de pairs RADIUS basée sur le DNS aide un fournisseur d'accès à localiser le pair d'authentification approprié pour un domaine d'identité. Cela évite de devoir reconfigurer chaque point d'accès lors de l'ajout d'un nouveau fournisseur, bien que la politique de routage et de fédération doive toujours autoriser cette relation.
Avant un essai en conditions réelles, un ingénieur doit confirmer le profil installé, les RCOI diffusés, le routage par domaine et les méthodes EAP prises en charge au sein d'une chaîne unique. Capturez simultanément les journaux client et d'authentification : un appareil qui ne sélectionne jamais le réseau présente une défaillance différente de celui dont l'identifiant est rejeté après une détection réussie.
Comment valider un déploiement OpenRoaming avant sa mise en service
Selon le compte rendu par CDG de l'enquête de la WBA, dans une étude de la WBA menée en 2025 auprès de 170 cadres du secteur, 81 % prévoyaient de déployer OpenRoaming, tandis que 25 % étaient déjà en train de le déployer. Ce sont des mesures de planification et de déploiement, et non la preuve qu'un visiteur particulier peut se connecter dans votre établissement.
Utilisez une liste de contrôle de préparation pour transformer une promesse d'infrastructure compatible en un parcours utilisateur testé.
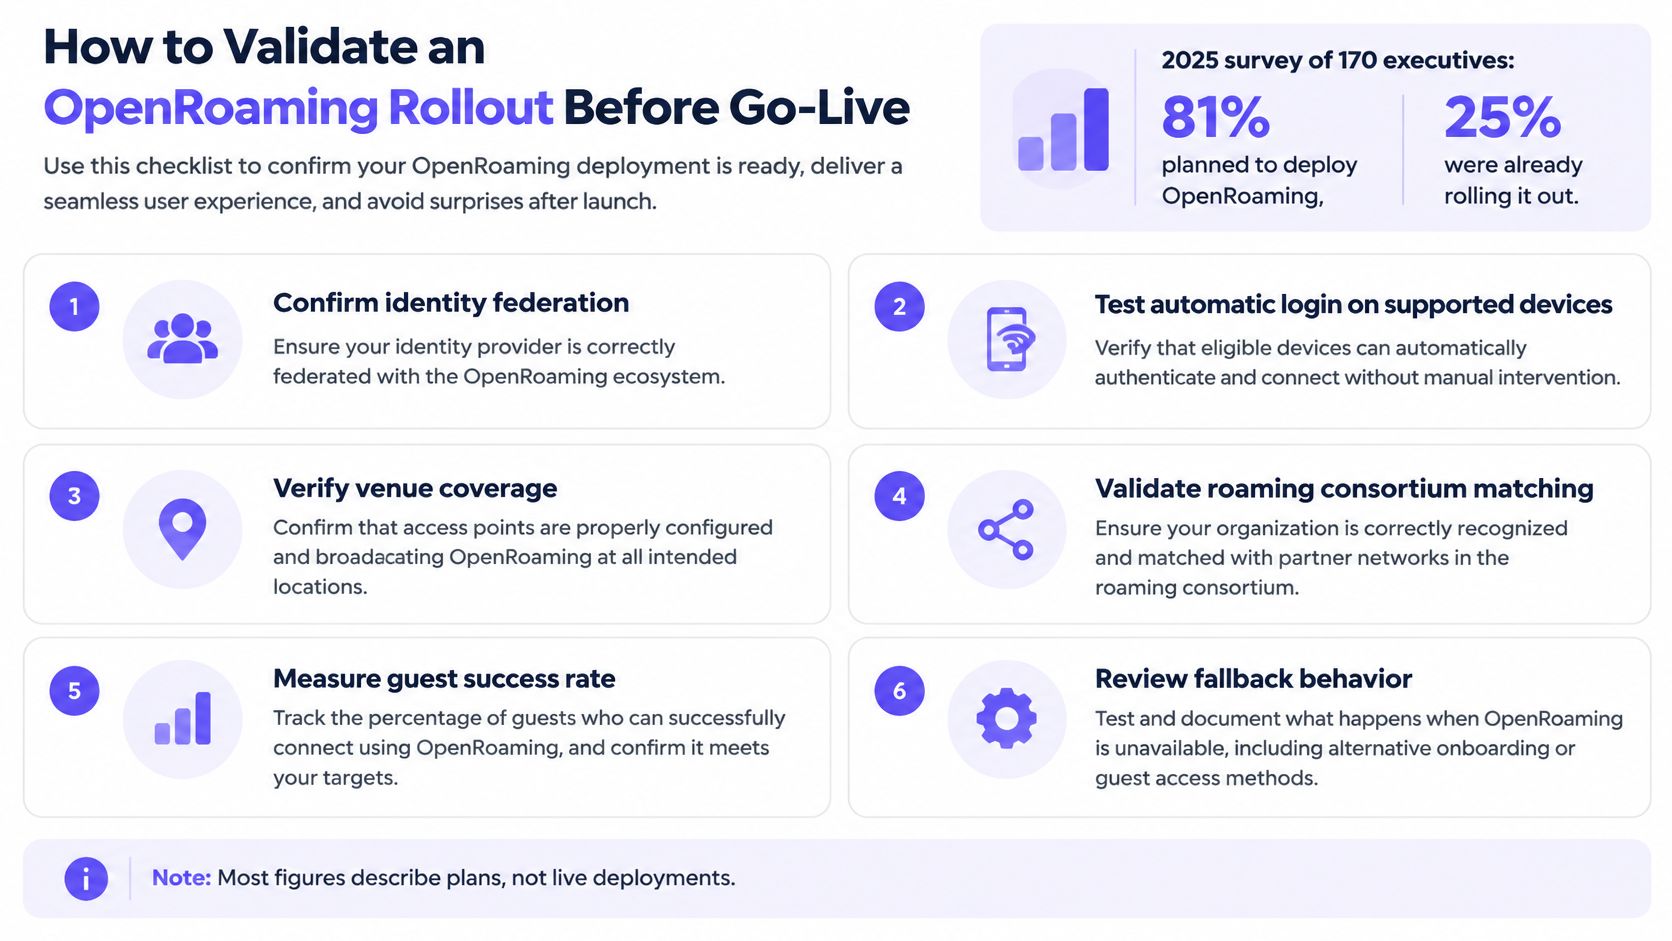
Tester la chaîne d'authentification complète
- Confirmer la participation à la fédération. Identifiez qui émet les identifiants et comment l'établissement fait confiance à ce fournisseur. Enregistrez le responsable du support de chaque côté.
- Tester de vrais profils clients. Utilisez les familles d'appareils présentes dans votre établissement, y compris un appareil visiteur non géré plutôt que seulement l'ordinateur portable préparé d'un ingénieur.
- Vérifier la correspondance du RCOI et du domaine. Comparez les annonces et le routage avec la configuration du fournisseur afin qu'une erreur de détection ne soit pas confondue avec un mauvais mot de passe.
- Inspecter les chaînes de certificats et les expirations. Vérifiez séparément la confiance d'authentification côté client et la confiance des pairs RadSec.
- Valider la découverte des pairs. Confirmez que la découverte basée sur le DNS atteint l'infrastructure d'authentification prévue.
- Interrompre délibérément la voie préférée. Testez un fournisseur indisponible et un profil non pris en charge, puis vérifiez que le visiteur peut trouver et utiliser l'alternative du portail.
- Vérifier la politique et la mesure. Confirmez le placement, l'isolation et la comptabilisation VLAN entre les opérateurs, y compris ce que vos analyses visiteurs peuvent observer.
- Répéter la révocation. Désactivez l'identifiant d'un appareil perdu et testez à la fois l'authentification ultérieure et la gestion d'une session existante.
Une discipline de test utile consiste à évaluer la pertinence du test au-delà des résultats positifs, comme le soulignent 99tests. Une connexion réussie à partir d'un téléphone de test préconfiguré ne prouve pas que le parcours d'accueil fonctionne pour vos visiteurs cibles.
Définir une étape de validation explicite
Intégrez les dépendances d'authentification à la conception de votre WiFi réseau, et ne les traitez pas comme une réflexion après coup concernant la couverture radio. Tracez les défaillances entre le client, le point d'accès, le RADIUS et le fournisseur d'identités.
Newcastle exploite le premier réseau OpenRoaming à l'échelle d'une ville au monde sur Purple, et nous sommes un courtier d'identité certifié par la WBA. Ces références ne remplacent pas les tests de recette au niveau du site.
Go ou no-go : Exigez que les vérifications de détection, de confiance, d'authentification et de secours réussissent sur des familles d'appareils distinctes avant d'envisager la suppression du portail pour un public défini.
Compromis en matière de confidentialité derrière l'accès automatique
Une authentification sécurisée n'est pas une utilisation anonyme. Un appareil peut se connecter sans saisir de nom dans un portail tout en générant des enregistrements qui le distinguent d'autres appareils et l'associent à un emplacement.
L'annonce de la certification OpenRoaming de Westermo donne du contexte sur l'authentification médiée par un fournisseur d'identités et les identifiants persistants. La question pratique pour un établissement n'est pas de savoir si l'accès est chiffré. Il s'agit de savoir qui peut voir quels identifiants, dans quel but et pendant combien de temps.
Une connexion automatique peut sembler transparente pour le visiteur, même si plusieurs organisations interviennent en arrière-plan.
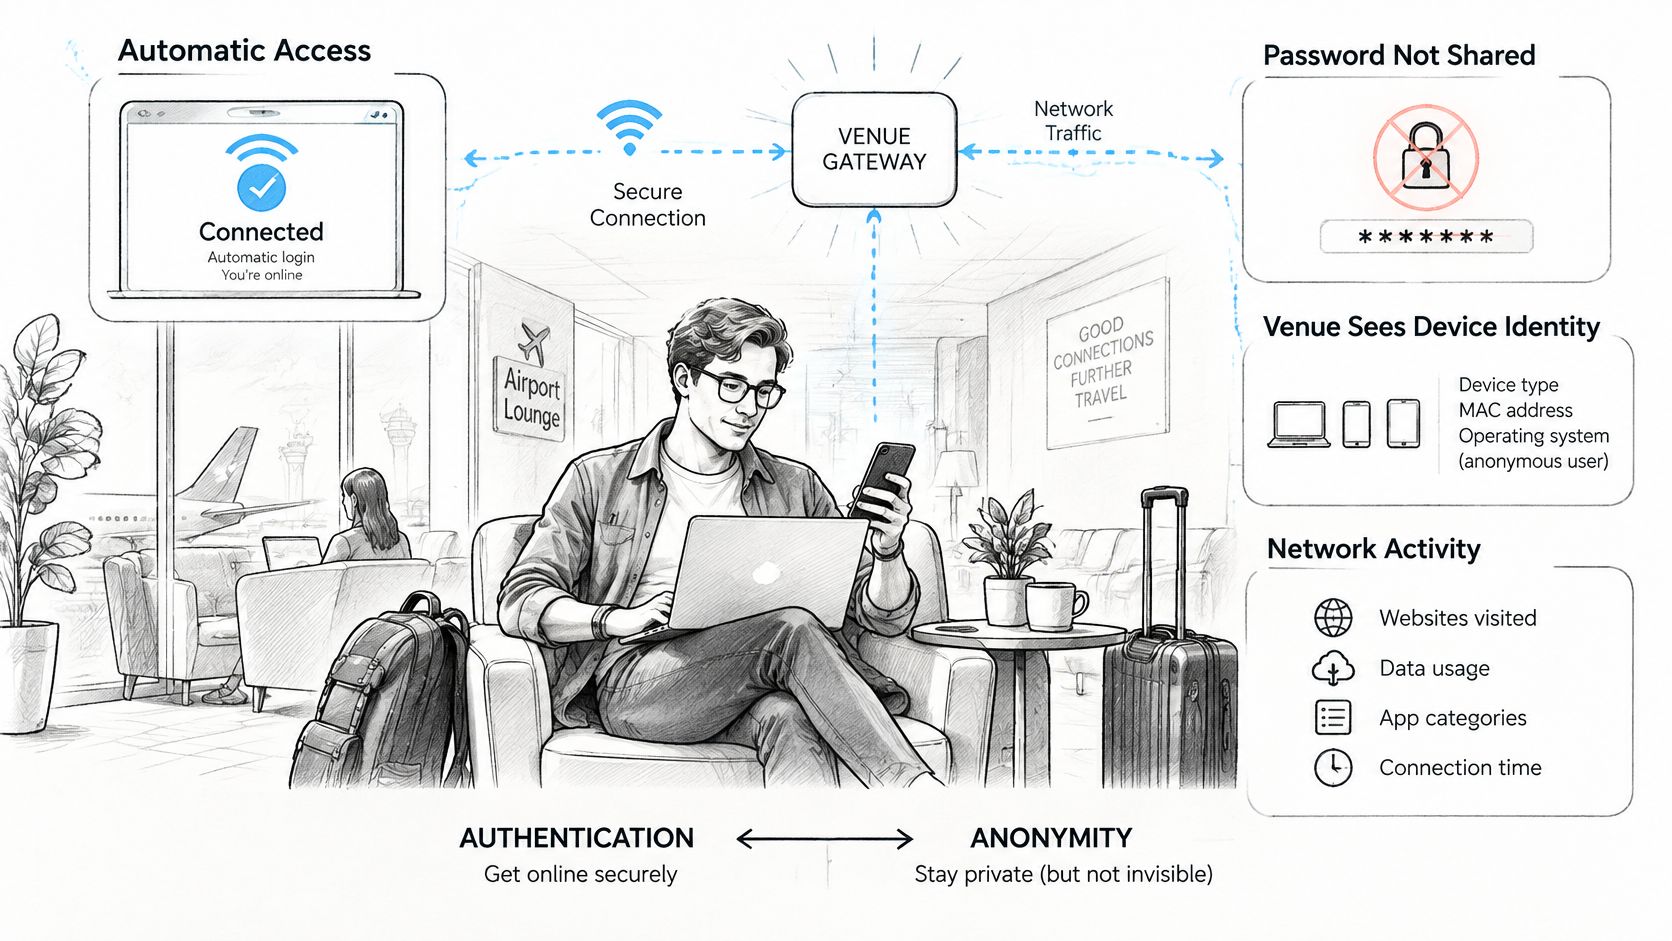
Authentification et anonymat répondent à des questions différentes
Le fournisseur d'identités peut authentifier une personne sans transmettre son mot de passe au lieu d'accueil. Ce dernier peut néanmoins recevoir les informations nécessaires pour autoriser l'accès, attribuer des règles, comptabiliser une session ou enquêter sur des abus.
Selon le fournisseur, le réseau, le contrat et la législation applicable, les enregistrements peuvent inclure des événements d'authentification, des données de comptabilité, des identifiants d'équipement, des informations de géolocalisation ou des identifiants pseudonymes. Un pseudonyme n'est pas automatiquement anonyme : une organisation peut être en mesure d'associer des sessions répétées ou de relier cet identifiant à un compte.
Prenons l'exemple d'un visiteur dans un stade dont l'accès est uniquement destiné à un événement. L'opérateur doit définir quels enregistrements de connexion subsistent ensuite et pour quelle raison. Ne considérez pas un identifiant d'accès à un événement utile comme une autorisation de constituer un historique de fréquentation indéfini.
L'appareil géré d'un employé constitue un cas différent. Ses identifiants peuvent rester actifs tout au long de la durée de son contrat, mais cela ne justifie pas de conserver l'ensemble des sessions associées à sa localisation pendant cette même période. La validité des identifiants, la conservation des journaux de sécurité et la conservation des données d'engagement nécessitent des décisions distinctes.
La vidéo offre un moyen supplémentaire d'expliquer la connectivité automatique aux parties prenantes.
Rendre le flux de données contrôlable
Incluez ces questions dans votre examen de sécurité du réseau invité :
- Divulgation du fournisseur d'identités. Nommez les organisations impliquées et expliquez ce que chacune reçoit, y compris tout traitement transfrontalier.
- Validation des certificats. Consignez qui détient les paramètres de confiance et la manière dont les modifications sont examinées.
- Identifiants pseudonymes. Déterminez s'ils persistent, qui peut les résoudre et si des jeux de données distincts peuvent être liés.
- Enregistrements comptables. Précisez les champs collectés et qui peut y accéder ou les exporter.
- Durées de conservation. Attribuez une finalité et une règle de suppression à chaque catégorie d'enregistrement, y compris les sauvegardes.
- Information et consentement de l'utilisateur. Identifiez les rôles de responsable du traitement des données, la base de traitement pertinente et la manière dont les mineurs, les employés, les résidents et les visiteurs sont informés.
- Révocation immédiate des identifiants. Offrez aux utilisateurs un moyen clair de signaler la perte d'un appareil et aux opérateurs une procédure éprouvée.
Le consentement n'est pas un substitut universel pour déterminer la base légale appropriée, et une page de politique de confidentialité cachée ne constitue pas une notification valable. Faites relire le flux réel par vos responsables de la confidentialité et des affaires juridiques, plutôt que de vous fier à une description générique du WiFi sécurisé WiFi.
L'accès avec un minimum de données est un choix de conception. La connexion automatique seule ne suffit pas à le garantir.
Confirmez votre plan pilote avant de remplacer les portails invités
Commencez par un pilote délimité une fois que les vérifications de recette technique ont réussi dans un environnement contrôlé. Choisissez un site où vous pouvez observer à la fois des utilisateurs récurrents et des personnes arrivant sans aucun profil existant.
Donner au projet pilote une décision mesurable
- Choisir un site représentatif. Inclure le personnel d'accueil ou de l'établissement dans l'essai afin qu'il puisse signaler les instructions d'inscription et de secours confuses.
- Conserver le parcours invité existant. Rendre le nom de son réseau et ses instructions faciles à trouver pour les visiteurs ne participant pas au projet pilote.
- Inscrire une cohorte définie. Commencer par les appareils gérés du personnel et les invités récurrents dont vous pouvez vérifier l'éligibilité du profil.
- Mesurer l'expérience à l'arrivée. Enregistrer le succès de connexion dès la première tentative, les échecs d'authentification et la fréquence à laquelle les utilisateurs éligibles ont encore besoin du portail. Séparer les échecs de détection du rejet des identifiants.
- Documenter les flux de données. Approuver la conservation, la notification, les autorisations d'accès et la gestion des appareils perdus avant d'élargir la cohorte.
- Élargir en fonction des critères d'acceptation. Convenir de ce qui constitue un succès avant de vérifier les résultats, et désigner un responsable du retour en arrière.
Ne mesurez pas le succès uniquement à l'absence de portail. Un appareil qui se connecte au mauvais réseau VLAN ou qui laisse un visiteur incapable de trouver un accès de secours n'a pas réussi le test.
Évaluer le service par rapport au même test
Si vous évaluez notre service, Purple Access prend en charge Passpoint et OpenRoaming, et notre licence Connect gratuite inclut le portail captif et le service OpenRoaming gratuit. Les visiteurs qui reviennent utilisent un profil sur le réseau Sécurisé sans passer par un portail, et ce profil fonctionne dans chaque établissement qui l'exécute. Testez ces comportements sur votre panel d'équipements et confirmez la tarification ainsi que les conditions de licence de toute fonctionnalité supplémentaire avant de l'inclure dans le déploiement.
La raison la plus valable d'avancer est une amélioration démontrée pour un public spécifique, et non la disponibilité d'un nouveau paramètre sur un point d'accès. Concentrez le projet pilote sur les personnes dont vous pouvez améliorer le parcours de connexion de manière significative.
Quel groupe de visiteurs perd le plus de temps sur le portail aujourd'hui, et un profil résout-il le problème pour ce groupe ?
Purple Access propose un portail captif aux côtés de Passpoint et OpenRoaming, afin que vous puissiez tester l'accès automatique sans supprimer la méthode dont les autres visiteurs ont encore besoin. Consultez Purple Access pour découvrir la licence Connect et discuter d'un projet pilote couvrant l'inscription des profils, la politique basée sur l'identité et les solutions de secours sur vos points d'accès existants.


