
क्लाउड-आधारित RADIUS: आर्किटेक्चर और डिप्लॉयमेंट गाइड
Published

क्लाउड आधारित RADIUS के बारे में लोकप्रिय सलाह यह है कि एक मजबूत अपटाइम SLA वाला प्रदाता चुनें और अपने एक्सेस पॉइंट्स को उसके सर्वर पर निर्देशित करें। यह पर्याप्त नहीं है। यदि स्थल का WAN डाउन है, पहचान कनेक्टर उत्तर नहीं दे सकता है, या क्लाइंट का प्रमाणपत्र समाप्त हो गया है, तो एक स्वस्थ क्लाउड सेवा भी डिवाइस को प्रमाणित नहीं करेगी।
उपयोगी सवाल यह नहीं है कि AAA को ऑफ़-साइट ले जाया जाए या नहीं। सवाल यह है कि प्रत्येक डिवाइस के कनेक्ट होने, सही एक्सेस पॉलिसी प्राप्त करने और आवश्यकता पड़ने पर एक्सेस समाप्त होने के लिए किन निर्भरताओं का उपलब्ध रहना आवश्यक है।
विषय सूची
- होस्ट की गई AAA सेवा के रूप में Cloud Based RADIUS
- क्लाउड और On-Premise RADIUS के बीच परिचालन संबंधी समझौते
- पहचान संबंधी विशेषताएं नेटवर्क विभाजन को कैसे संचालित करती हैं
- अपटाइम SLAs से परे ऑथेंटिकेशन लचीलापन
- सर्टिफिकेट लाइफ़साइकिल और डिवाइस एनरोलमेंट की वास्तविकताएं
- लागत मॉडल और कुल स्वामित्व
- चुनने से पहले अपनी परिनियोजन आवश्यकताओं को मान्य करें
एक होस्टेड AAA सेवा के रूप में क्लाउड आधारित RADIUS
क्लाउड-आधारित RADIUS प्रमाणीकरण (ऑथेंटिकेशन), प्राधिकरण (ऑथराइजेशन), और लेखांकन (अकाउंटिंग) (AAA) के लिए एक होस्टेड डिलीवरी मॉडल है। प्रदाता प्रमाणीकरण अवसंरचना का संचालन करता है; आपके एक्सेस पॉइंट्स, स्विच और कंट्रोलर अभी भी स्थानीय स्तर पर निर्णयों को लागू करते हैं। निर्णय ऑफ-साइट चला जाता है। प्रवर्तन (एनफोर्समेंट) स्थानीय स्तर पर ही रहता है।
RADIUS क्लाउड से दशकों पुराना है। जैसा कि RADIUS प्रोटोकॉल इतिहास में दर्ज है, Livingston Enterprises ने इसे 1991 में विकसित किया था, RFC 2058 जनवरी 1997 में एक प्रस्तावित मानक बन गया, और RFC 2865 तथा RFC 2866 जून 2000 में आए, जिन्होंने क्रमशः प्रमाणीकरण एवं प्राधिकरण, और अकाउंटिंग को परिभाषित किया।
यह आदान-प्रदान अपने आप में सरल है। नेटवर्क एक्सेस सर्वर के रूप में कार्य करने वाला एक एक्सेस डिवाइस, एक Access-Request भेजता है। सेवा इसका मूल्यांकन करती है और ऑथराइजेशन विशेषताओं से युक्त एक स्वीकृति या अस्वीकृति लौटाती है: VLAN असाइनमेंट, ACLs, सत्र सीमाएँ। उस निर्णय को केंद्रीकृत करने से आप साझा पासवर्ड को व्यक्तिगत पहचानों से बदल सकते हैं, BYOD और IoT को कवर कर सकते हैं, और विभिन्न साइटों पर निरंतर एक्सेस रिकॉर्ड बनाए रख सकते हैं। Purple Access जैसे प्लेटफ़ॉर्म आपके मौजूदा एक्सेस पॉइंट्स, डायरेक्ट्री, MDM और SIEM पर एक ओवरले के रूप में काम करते हैं, और इसका समर्थन करने वाले एक्सेस पॉइंट्स पर लाइव सत्र समाप्त करने के लिए RADIUS CoA का उपयोग करते हैं।
आर्किटेक्चर नियम: निर्णय बिंदु (decision point) को स्थानांतरित करने से प्रवर्तन बिंदु (enforcement point) की जिम्मेदारी समाप्त नहीं होती है।
अनुकूलता ही वह जगह है जहाँ डिप्लॉयमेंट रुक जाते हैं। Cisco, Aruba, Juniper, और Ubiquiti EAP विधियों, एट्रिब्यूट हैंडलिंग और फर्मवेयर के मामले में भिन्न होते हैं, इसलिए डेटाशीट पर मौजूद ब्रांड के बजाय अपनी एस्टेट के वास्तविक मॉडल से सत्यापन करें। क्लाउड RADIUS एक्सेस पॉइंट कॉन्फ़िगरेशन गाइड उस इन्वेंट्री के लिए एक व्यावहारिक प्रारंभिक बिंदु है।
एक आर्किटेक्चर ओनर भी नियुक्त करें। पहचान, अवसंरचना और नीति इसी एकल भूमिका के अंतर्गत आती हैं, और nexus IT group आर्किटेक्ट भर्ती लिस्टिंग दर्शाती है कि जब आप इसके लिए नियुक्ति करते हैं तो इसका दायरा कितना व्यापक होता है।
क्लाउड और ऑन-प्रेमिस के बीच परिचालन संबंधी समझौते (Tradeoffs) RADIUS
Cloud बनाम On-Premise RADIUS परिचालन तुलना
| आयाम | On-Premise RADIUS | Cloud Based RADIUS |
|---|---|---|
| इन्फ्रास्ट्रक्चर का स्वामित्व | ग्राहक हार्डवेयर या VMs संचालित करता है और लागू लाइसेंसिंग का प्रबंधन करता है | प्रदाता सेवा इन्फ्रास्ट्रक्चर संचालित करता है; ग्राहक सब्सक्रिप्शन खरीदता है |
| पैचिंग और अपडेट्स | ग्राहक टेस्टिंग, रोलआउट और मेंटेनेंस विंडो की योजना बनाता है | प्रदाता सेवा को पैच करता है; ग्राहक अब भी क्लाइंट और नेटवर्क कम्पैटिबिलिटी का परीक्षण करता है |
| हाई अवेलेबिलिटी डिज़ाइन | ग्राहक रिडंडेंट सर्वर और कोई भी डिज़ास्टर-रिकवरी साइट बनाता है | प्रदाता अपनी प्रलेखित रिडंडेंसी की आपूर्ति करता है; ग्राहक पहुंच योग्य एंडपॉइंट्स और साइट फ़ेलओवर कॉन्फ़िगर करता है |
| आइडेंटिटी सोर्स इंटीग्रेशन | प्रत्यक्ष AD या LDAP इंटीग्रेशन सामान्य है; अन्य कनेक्टर्स के लिए इम्प्लीमेंटेशन-विशिष्ट सहायता की आवश्यकता होती है | क्लाउड आइडेंटिटी कनेक्टर्स APIs और OAuth का उपयोग कर सकते हैं; निजी डायरेक्टरीज़ के लिए अब भी कनेक्टर या प्रॉक्सी की आवश्यकता हो सकती है |
| सर्टिफिकेट लाइफ़साइकिल | ग्राहक CA और एनरोलमेंट टूल्स संचालित या एकीकृत करता है | मैनेज्ड PKI जारी करने और नवीनीकरण को स्वचालित कर सकता है; सत्यापित करें कि क्या कवरेज में क्लाइंट और सर्वर शामिल हैं |
| स्केलिंग लचीलापन | ग्राहक क्षमता का आकार तय करता है और संसाधन जोड़ता है | प्रदाता अनुबंध संबंधी सीमाओं के भीतर सेवा क्षमता का प्रबंधन करता है; ऑथेंटिकेशन बर्स्ट का परीक्षण करें |
यह अंतर ऑपरेशनल ओनरशिप का है, न कि किसी अलग ऑथराइजेशन प्रोटोकॉल का। RFC Editor का RADIUS संग्रह एक्सेस उपकरण और साझा प्रमाणीकरण सेवा के बीच के विभाजन का विवरण देता है। कोई भी डिप्लॉयमेंट मॉडल उस विभाजन का प्रभावी ढंग से उपयोग कर सकता है।
क्लाउड होस्टिंग आपकी टीम के कार्यभार से सर्वर प्रशासन को हटा देती है। यह क्लाइंट कॉन्फ़िगरेशन, नीति परीक्षण, समस्या निवारण, या किसी टूटे हुए आइडेंटिटी कनेक्टर की ज़िम्मेदारी को समाप्त नहीं करती है। इसी प्रकार, ऑन-प्रिमाइसेस डिप्लॉयमेंट का अर्थ अपने आप कम उपलब्धता नहीं होता: एक अच्छी तरह से संचालित स्थानीय सेवा वहाँ उपयुक्त हो सकती है जहाँ WAN स्वतंत्रता एक अनिवार्य आवश्यकता है।
गलत बाइनरी विकल्पों से बचें
हाइब्रिड डिज़ाइन पर गंभीरता से विचार किया जाना चाहिए। समर्थित लोकल प्रॉक्सी वाली क्लाउड पॉलिसी सेवा एक लोकल प्रमाणीकरण पथ बनाए रख सकती है, लेकिन केवल फ़ॉरवर्डिंग प्रॉक्सी ऑफ़लाइन प्रमाणीकरण प्रदान नहीं करती है। यह निर्धारित करें कि क्या यह क्रेडेंशियल्स को मान्य कर सकती है, ऑथराइजेशन को कैश कर सकती है, एट्रिब्यूट्स को सुरक्षित रख सकती है, और अपस्ट्रीम एक्सेस के बिना कैश समाप्ति को लागू कर सकती है।
आइडेंटिटी इंटीग्रेशन को भी इसी प्रकार की सूक्ष्म समीक्षा की आवश्यकता होती है। SAML और OAuth, EAP क्रेडेंशियल वैलिडेशन के साथ विनिमेय नहीं हैं। एक कनेक्टर जो समूहों को आयात करता है या पोर्टल साइन-इन का समर्थन करता है, हो सकता है कि आपके क्लाइंट द्वारा उपयोग की जाने वाली पासवर्ड-आधारित EAP विधि को मान्य न करे। सटीक प्रमाणीकरण प्रवाह के बारे में पूछें, जिसमें यह शामिल हो कि कौन-सा सिस्टम क्रेडेंशियल्स को संभालता है और जॉइन के दौरान वह किन निर्भरताओं से संपर्क करता है।
प्रबंधित PKI भी एक समान सेवा नहीं है। सर्वर-सर्टिफ़िकेट नवीनीकरण उपयोगी है, लेकिन यह क्लाइंट एनरोलमेंट, ट्रस्ट-प्रोफ़ाइल वितरण, डिवाइस रिकवरी या ऑफ़बोर्डिंग की समस्या को हल नहीं करता है।
- परिचालन अनुकूलता के लिए क्लाउड चुनें: यह तब आकर्षक होता है जब पहचान पहले से ही किसी क्लाउड प्लेटफ़ॉर्म पर मौजूद हो और कर्मचारी प्रमाणीकरण सर्वर का रखरखाव नहीं करना चाहते हों।
- एक निश्चित आवश्यकता के लिए स्थानीय क्षमता बनाए रखें: WAN-स्वतंत्र प्रवेश, असामान्य एकीकरण, या सख्त प्रसंस्करण सीमाएँ इसे उचित ठहरा सकती हैं।
- साझा जिम्मेदारी का दस्तावेज़ीकरण करें: अनुबंध पर हस्ताक्षर करने से पहले सेवा संबंधी घटनाओं, नेटवर्क ट्रांसपोर्ट, नामांकन और नीति त्रुटियों के लिए स्वामित्व निर्धारित करें।
ऑटोमैटिक अपडेट्स को शून्य रुकावट के वादे के रूप में या मल्टी-रीजन होस्टिंग को इस प्रमाण के रूप में स्वीकार न करें कि आपके कंट्रोलर्स सही ढंग से फ़ेलओवर करेंगे। प्रलेखित व्यवहार की मांग करें और अपने उपकरणों के साथ इसे प्रदर्शित करें।
पहचान विशेषताएं (identity attributes) नेटवर्क सेगमेंटेशन को कैसे संचालित करती हैं
प्रमाणीकरण (ऑथेंटिकेशन) पहचान स्थापित करता है। प्राधिकरण (ऑथराइजेशन) यह निर्धारित करता है कि उस पहचान को कौन-सा नेटवर्क एक्सेस प्राप्त होगा। एक्सेस पॉइंट डिवाइस के EAP एक्सचेंज को RADIUS पर अग्रेषित करता है; सेवा प्रमाणीकरण विधि को मान्य करती है और नीति के विरुद्ध पहचान जानकारी का मूल्यांकन करती है।
निम्न प्रवाह इसमें शामिल घटकों को दर्शाता है। RadSec एक स्पष्ट ट्रांसपोर्ट विकल्प है, क्लाउड होस्टिंग की कोई स्वचालित विशेषता नहीं।
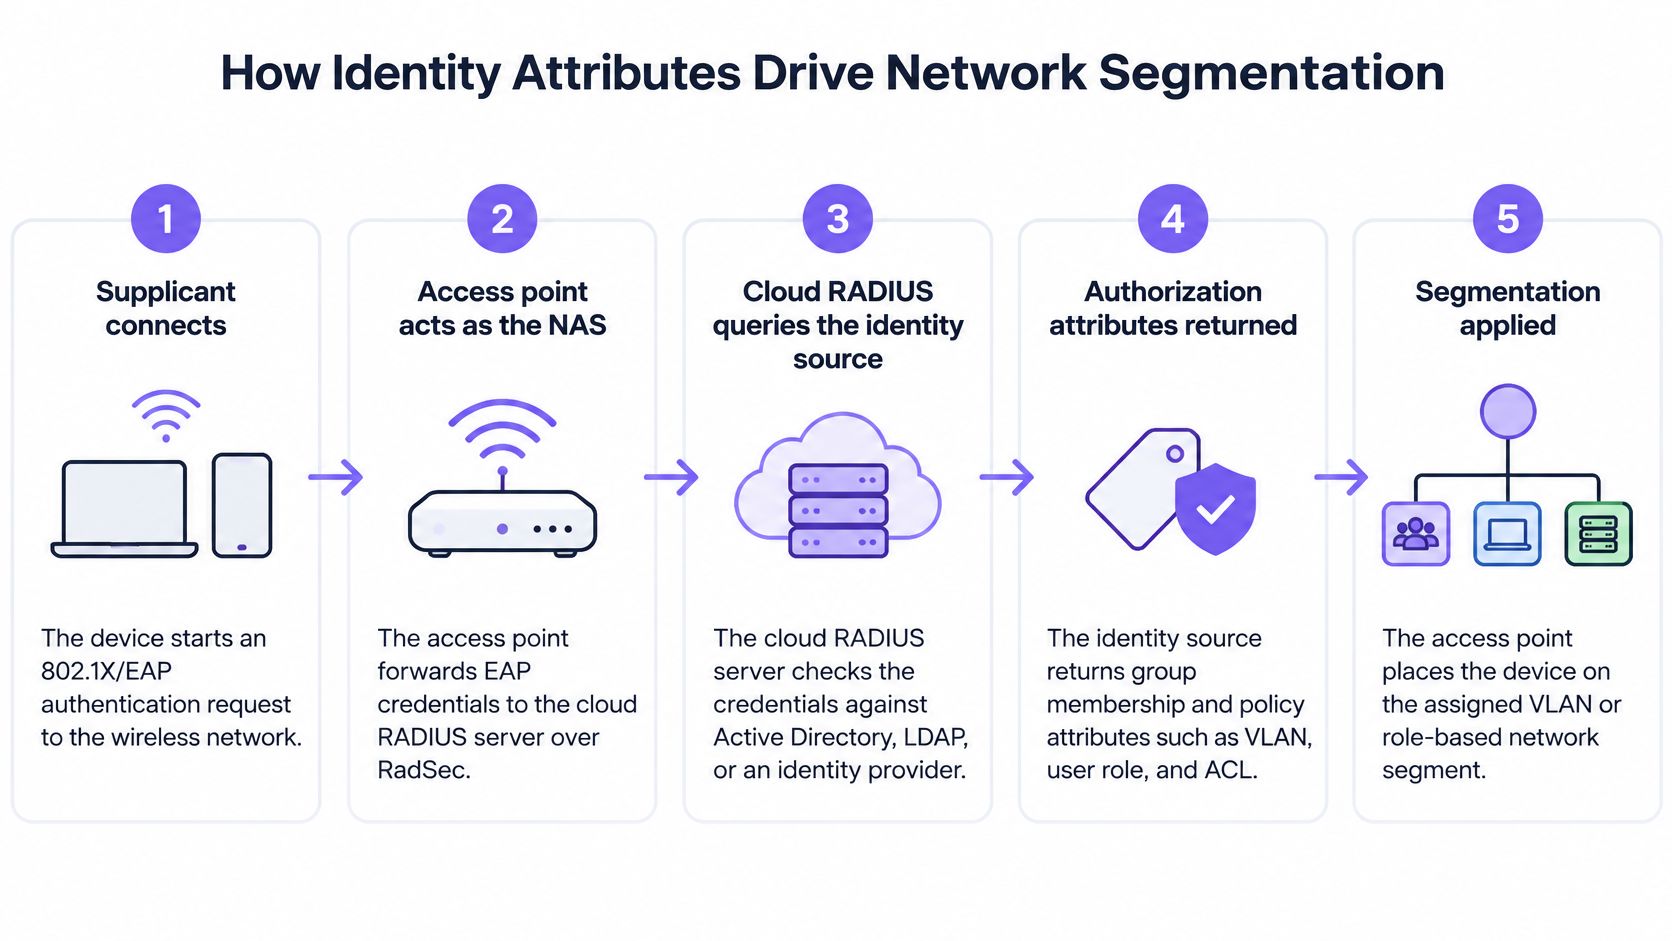
पहचान स्रोत समूह सदस्यता जैसी जानकारी प्रदान करता है; RADIUS प्राधिकरण प्रतिक्रिया का निर्माण करता है। EAP-TLS के साथ, सत्यापन क्लाइंट प्रमाणपत्र पर केंद्रित होता है, यद्यपि नीति मूल्यांकन निर्देशिका जानकारी का भी उपयोग कर सकता है।
| विशेषता (Attribute) या विशेषता वर्ग | व्यावहारिक परिणाम |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | टनल-एट्रिब्यूट संयोजन का उपयोग करके असाइन किए गए VLAN की पहचान करें |
| Session-Timeout | अधिकृत सत्र की अवधि को सीमित करता है |
| Filter-Id | ऐसे फ़िल्टर या ACL का नाम निर्दिष्ट करता है जिसे प्रवर्तन डिवाइस को समझना आवश्यक है |
| Vendor-Specific विशेषताएँ | समर्थित वेंडर नीतियों को आगे बढ़ाते हैं, जैसे कि बैंडविड्थ नियंत्रण या डिवाइस-विशिष्ट सेटिंग्स |
एट्रिब्यूट डिक्शनरी और पॉलिसी मैपिंग को नियंत्रित कॉन्फ़िगरेशन के रूप में समझें। RFC 2865 में एक्स्टेंसिबल एट्रिब्यूट मॉडल ऑथराइजेशन डेटा का समर्थन करता है, लेकिन एक सफल Access-Accept यह साबित नहीं करता कि एक्सेस पॉइंट ने इच्छित सेगमेंट लागू किया है।
केवल लॉगिन ही नहीं, बल्कि परिणामी एक्सेस का भी परीक्षण करें
एक काल्पनिक अस्पताल के लिए, कर्मचारियों को भूमिका-उपयुक्त क्लिनिकल एक्सेस के साथ स्टाफ VLAN मिल सकता है, ठेकेदारों को केवल-इंटरनेट सेगमेंट, और मेडिकल IoT को एक प्रतिबंधित डिवाइस सेगमेंट मिल सकता है। MAC प्रमाणीकरण बायपास की आवश्यकता वाले उपकरणों के लिए स्पष्ट अपवादों की आवश्यकता होती है, क्योंकि एक MAC पता पहचान का मजबूत प्रमाण नहीं होता है।
असाइन किए गए VLAN, DHCP स्कोप, रूटिंग और वास्तविक स्वीकृत गंतव्यों को सत्यापित करें। VLAN सेगमेंटेशन गाइड आइडेंटिटी पॉलिसी को नेटवर्क सीमाओं से जोड़ने के लिए उपयोगी संदर्भ प्रदान करती है।
संलग्न वीडियो एक्सेस वर्कफ़्लो का एक अन्य दृश्य प्रस्तुत करता है।
डायनामिक असाइनमेंट SSID के फैलाव को कम कर सकता है, लेकिन केवल तभी जब अंतर्निहित VLANs और फ़िल्टर पूरे निर्धारित पथ में मौजूद हों। पारंपरिक RADIUS के लिए, मॉनिटरिंग और पुनः प्रयास व्यवहार के साथ-साथ UDP 1812 प्रमाणीकरण और UDP 1813 अकाउंटिंग के लिए फ़ायरवॉल नियमों को स्पष्ट रूप से डिज़ाइन करें। सामान्य HTTPS कनेक्टिविटी RADIUS की पहुँच स्थापित नहीं करती है।
अपटाइम SLA से परे ऑथेंटिकेशन का लचीलापन
प्लेटफ़ॉर्म अपटाइम और सफल यूज़र ऑथेंटिकेशन दोनों अलग-अलग मापदंड हैं। एक प्रदाता अपनी सेवा प्रतिबद्धता को पूरा कर सकता है, जबकि कोई प्रॉपर्टी कर्मचारियों को प्रवेश नहीं दे पाती क्योंकि उसका स्थानीय सर्किट विफल हो गया है।
Cloud4Wi क्लाउड-बनाम-ऑन-प्रिमाइसेस चर्चा इस बात पर प्रकाश डालती है कि उपलब्धता योजना में स्थानीय कनेक्टिविटी, आइडेंटिटी निर्भरताएँ, कैश्ड एक्सेस और फ़ॉलबैक सुरक्षा को क्यों शामिल किया जाना चाहिए। अपने स्वीकृति परीक्षणों को केवल क्लाउड एंडपॉइंट के स्वस्थ होने को दर्शाने वाले डैशबोर्ड के बजाय उन विफलता सीमाओं के इर्द-गिर्द तैयार करें।
विफलता मोड और फ़ॉलबैक विकल्प
| विफलता | कौन फिर से कनेक्ट होता है | फ़ॉलबैक |
|---|---|---|
| वेन्यू WAN डाउन | मौजूदा सत्र बने रह सकते हैं; पुनः कनेक्ट करने के लिए समर्थित स्थानीय प्रमाणीकरण प्रक्रिया आवश्यक है | स्थानीय प्रमाणीकरण प्रॉक्सी या कड़ाई से प्रतिबंधित आपातकालीन PSK |
| पहचान प्रदाता आउटेज | लाइव पहचान सत्यापन की आवश्यकता वाले अनुरोध विफल हो जाते हैं; यदि नीति की कोई लाइव निर्भरता नहीं है, तो प्रमाणपत्र-आधारित अनुरोध जारी रह सकते हैं | जहां समर्थित हो, वहां सीमित कैश्ड ऑथराइजेशन |
| CA या MDM आउटेज | वैध प्रमाणपत्र वाले डिवाइस आम तौर पर प्रमाणित हो सकते हैं; नामांकन और नवीनीकरण बाधित होते हैं | समय से पहले नवीनीकरण करें और एक प्रलेखित पुनर्प्राप्ति वर्कफ़्लो प्रदान करें |
| AP-टू-RADIUS पाथ अवरुद्ध | अवरुद्ध ट्रांसपोर्ट का उपयोग करने वाले क्लाइंट नया प्रमाणीकरण पूरा नहीं कर सकते | समर्थित RadSec पाथ, वैकल्पिक एंडपॉइंट, या स्थानीय सेवा |
कैश्ड सत्र कैश्ड प्रमाणीकरण के समान नहीं होता है। पहले से कनेक्टेड लैपटॉप को ऑनलाइन रखने से आपको शायद ही यह पता चलता है कि वह रोमिंग, रीस्टार्ट या अपनी पुनः प्रमाणीकरण समयसीमा पूरी होने के बाद दोबारा कनेक्ट हो सकता है या नहीं।
इसी प्रकार, IdP आउटेज आवश्यक रूप से प्रत्येक EAP-TLS अनुरोध को नहीं रोकता है। निर्धारित करें कि क्या सेवा के लिए लाइव समूह लुकअप, खाता-स्थिति जाँच, या बाहरी निरसन सेवा की आवश्यकता है। यह मानने के बजाय कि सभी विधियाँ समान निर्भरताएँ साझा करती हैं, वास्तविक नीति का परीक्षण करें।
डिग्रेडेड ऑपरेशन को स्पष्ट बनाएं
प्रत्येक फ़ॉलबैक के लिए, यह रिकॉर्ड करें कि VLAN असाइनमेंट, पॉलिसी की प्रासंगिकता (फ़्रेशनेस), और रिवोकेशन का क्या होता है। कैश्ड ऑथराइजेशन के बिना कैश्ड पहचान गलत नेटवर्क पर पहुँच सकती है। एक ऑफ़लाइन ऑथराइजेशन कैश किसी ऐसे व्यक्ति को अनुमति देना जारी रख सकता है जिसके खाते को अंतिम सिंक्रोनाइज़ेशन के बाद अक्षम कर दिया गया था।
आपातकालीन एक्सेस विधि केवल तभी स्वीकार्य है जब इसके सीमित विशेषाधिकार, एक्टिवेशन ओनर और हटाने की प्रक्रिया प्रलेखित हों।
एक स्थानीय प्रॉक्सी केवल उसी सीमा तक मदद करता है जहाँ तक उसके ऑफ़लाइन कार्य आवश्यक प्रमाणीकरण विधि का समर्थन करते हैं। क्लाउड एंडपॉइंट फ़ेलओवर प्रदाता-पक्ष की विफलताओं का समाधान करता है; यह किसी विफल वेन्यू सर्किट को ठीक नहीं कर सकता। एक द्वितीयक WAN पाथ कनेक्टिविटी का समाधान करता है, लेकिन किसी अनुपलब्ध पहचान निर्भरता को ठीक नहीं करेगा।
ट्रांसपोर्ट को सुरक्षित रखने और एक्सपोज़्ड लेगेसी UDP पाथ पर निर्भरता से बचने के लिए, जहाँ समर्थित हो वहाँ RadSec, RADIUS over TLS का उपयोग करें। यह उस स्थिति में एक विकल्प प्रदान कर सकता है जहाँ UDP ब्लॉक है, लेकिन यह हर फ़ायरवॉल को बायपास नहीं करेगा या किसी निष्क्रिय WAN कनेक्शन को पुनर्स्थापित नहीं करेगा। जहाँ नेटिव समर्थन उपलब्ध नहीं है, वहाँ एक गैर-भरोसेमंद नेटवर्क पर लेगेसी RADIUS को असुरक्षित भेजने के बजाय एक संरक्षित टनल या उपयुक्त प्रॉक्सी का मूल्यांकन करें।
नियंत्रित बदलाव विंडो के दौरान आउटेज परीक्षण चलाएं। इसमें एक नया डिवाइस, वापस आने वाला डिवाइस और एक रद्द की गई आइडेंटिटी शामिल करें, फिर कनेक्टिविटी वापस आने के बाद एडमिशन, सेगमेंटेशन और रिकवरी को सत्यापित करें।
सर्टिफिकेट लाइफ़साइकिल और डिवाइस नामांकन की वास्तविकताएं
पासवर्ड रहित WiFi को अभी भी एक संपूर्ण क्रेडेंशियल जीवनचक्र की आवश्यकता होती है। EAP-TLS के लिए विश्वसनीय प्रमाणन प्राधिकरणों (CAs), सही ढंग से कॉन्फ़िगर किए गए क्लाइंट प्रोफ़ाइलों, नामांकन, नवीनीकरण और एक लागू करने योग्य निरस्तीकरण प्रक्रिया की आवश्यकता होती है। Keytos क्लाउड RADIUS चर्चा PKI और डिप्लॉयमेंट निर्भरताओं को सेवा के संचालन के महत्वपूर्ण भागों के रूप में पहचानती है, न कि वैकल्पिक अतिरिक्त सुविधाओं के रूप में।
क्लाइंट प्रोफ़ाइलों को अपेक्षित RADIUS सर्वर आइडेंटिटी और ट्रस्ट चेन को मान्य करना चाहिए। सर्वर वैलिडेशन कॉन्फ़िगर किए बिना सर्टिफ़िकेट इंस्टॉल करना म्यूचुअल ऑथेंटिकेशन के एक महत्वपूर्ण हिस्से को अधूरा छोड़ देता है।
प्रत्येक लाइफ़साइकिल कार्य के लिए एक ओनर असाइन करें
- जारी करना (Issuance): यह निर्धारित करें कि कॉर्पोरेट, BYOD, कॉन्ट्रैक्टर और IoT डिवाइसों को कौन नामांकित करता है। उपयुक्त होने पर MDM-समर्थित नामांकन या SCEP जैसे समर्थित प्रोटोकॉल का उपयोग करें; वर्कफ़्लो चुनने से पहले क्लाइंट समर्थन की पुष्टि करें।
- रिकवरी: गैर-डोमेन डिवाइसों और उन उपयोगकर्ताओं के लिए एक बूटस्ट्रैप पथ प्रदान करें जिनका समाप्त हो चुका प्रमाणपत्र उन्हें नामांकन सेवाओं तक पहुँचने से रोकता है।
- ऑफ़बोर्डिंग: क्रेडेंशियल्स रद्द करें और समर्थित डिस्कनेक्ट या CoA व्यवहार के माध्यम से सक्रिय सत्रों को समाप्त करें। केवल प्रमाणपत्र रद्द करने से ही लाइव कनेक्शन समाप्त होना आवश्यक नहीं है।
- अनुकूलता: आवश्यक EAP, TLS, RadSec और वायरलेस सुरक्षा सेटिंग्स के विरुद्ध पुराने क्लाइंट्स और एक्सेस पॉइंट्स का परीक्षण करें।
समाप्ति से पहले नवीनीकरण शेड्यूल करें और केवल आसन्न समाप्ति पर ही नहीं, बल्कि विफल एनरोलमेंट पर भी अलर्ट दें। एक विस्तृत रिन्यूअल विंडो डिवाइसों को अस्थायी MDM रुकावट से उबरने में मदद करती है, लेकिन यह एनरोलमेंट सेवा को पुनर्स्थापित नहीं करेगी।
ऑपरेशनल सुरक्षा उपाय: रिन्यूअल का परीक्षण उस डिवाइस पर करें जो ऑफ़लाइन रहा हो, न कि केवल उस डिवाइस पर जो हर दिन चेक इन करता है।
लागत मॉडल और कुल स्वामित्व
On-premise RADIUS इन्फ्रास्ट्रक्चर और संचालन श्रम को आपके बजट पर डालता है। Cloud RADIUS सेवा होस्टिंग को एक सब्सक्रिप्शन में बदल देता है, लेकिन यह हर स्थानीय लागत को नहीं हटाता है।
उपलब्धता, एनरोलमेंट, लॉगिंग और सपोर्ट से संबंधित समान आवश्यकताओं का उपयोग करते हुए, अपने अपेक्षित हार्डवेयर रिफ्रेश चक्र के दौरान दोनों मॉडलों की तुलना करें। एक बेसिक ऑथेंटिकेशन सर्वर और एक प्रबंधित आइडेंटिटी-एक्सेस सर्विस समान कोट्स नहीं हैं।
| लागत श्रेणी | तुलना में शामिल करें |
|---|---|
| ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर | कंप्यूट, ऑपरेटिंग-सिस्टम और एप्लिकेशन लाइसेंसिंग, बैकअप, मॉनिटरिंग, और डिज़ास्टर रिकवरी |
| क्लाउड सब्सक्रिप्शन | बिलिंग यूनिट, न्यूनतम प्रतिबद्धता, शामिल प्रमाणीकरण विधियां, सहायता, और सेवा सीमाएं |
| लचीलापन (रेजिलिएंस) | स्थानीय प्रॉक्सी संसाधन, वैकल्पिक कनेक्टिविटी, और आपातकालीन-एक्सेस संचालन |
| डिवाइस लाइफ़साइकिल | MDM, नामांकन टूलिंग, प्रमाणपत्र पुनर्प्राप्ति, और लीगेसी-क्लाइंट समर्थन |
| नेटवर्क अनुकूलता | फ़र्मवेयर कार्य, RadSec प्रॉक्सीइंग, और आवश्यकतानुसार उपकरण प्रतिस्थापन |
| इंजीनियरिंग | माइग्रेशन, नीति अनुवाद, स्वीकृति परीक्षण, घटना प्रबंधन, और प्रलेखन |
क्लाउड RADIUS मूल्य निर्धारण मार्गदर्शिका व्यावसायिक तुलना को संरचित करने में मदद करती है। यह मानने के बजाय कि कोटेशन में समान चीज़ों की गणना की गई है, वर्तमान मूल्य निर्धारण की पुष्टि करें और यह भी जाँचें कि बिलिंग इकाई उपयोगकर्ता, डिवाइस, साइट या एक्सेस पॉइंट है या नहीं।
शामिल और बहिष्कृत मदों की एक लिखित सूची का अनुरोध करें। विशेष रूप से, प्रमाणपत्र जारी करने को क्लाइंट नामांकन से, और सेवा उपलब्धता को सपोर्ट प्रतिक्रिया से अलग रखें।
स्टाफ़ के समय को केवल इसलिए शून्य न समझें क्योंकि मौजूदा सर्वर का भुगतान पहले ही किया जा चुका है। इसी तरह, सैद्धांतिक श्रम बचत को तब तक न जोड़ें जब तक कि माइग्रेशन से रखरखाव कार्यों या इंफ्रास्ट्रक्चर से मुक्ति न मिल जाए।
चुनने से पहले अपनी परिनियोजन (डिप्लॉयमेंट) आवश्यकताओं को मान्य करें
वेंडर मूल्यांकन की शुरुआत उन टीमों के लिखित आवश्यकताओं के साथ करें जो नेटवर्क का संचालन करेंगी। एक नए लैपटॉप और एकल एक्सेस पॉइंट का उपयोग करके किया गया प्रदर्शन मिश्रित परिवेश के लिए पर्याप्त प्रमाण नहीं है।
तकनीकी समीक्षा को व्यवस्थित करने के लिए इस चेकलिस्ट का उपयोग करें, फिर अपनी साइट-विशिष्ट विफलता और रिकवरी आवश्यकताओं को जोड़ें।
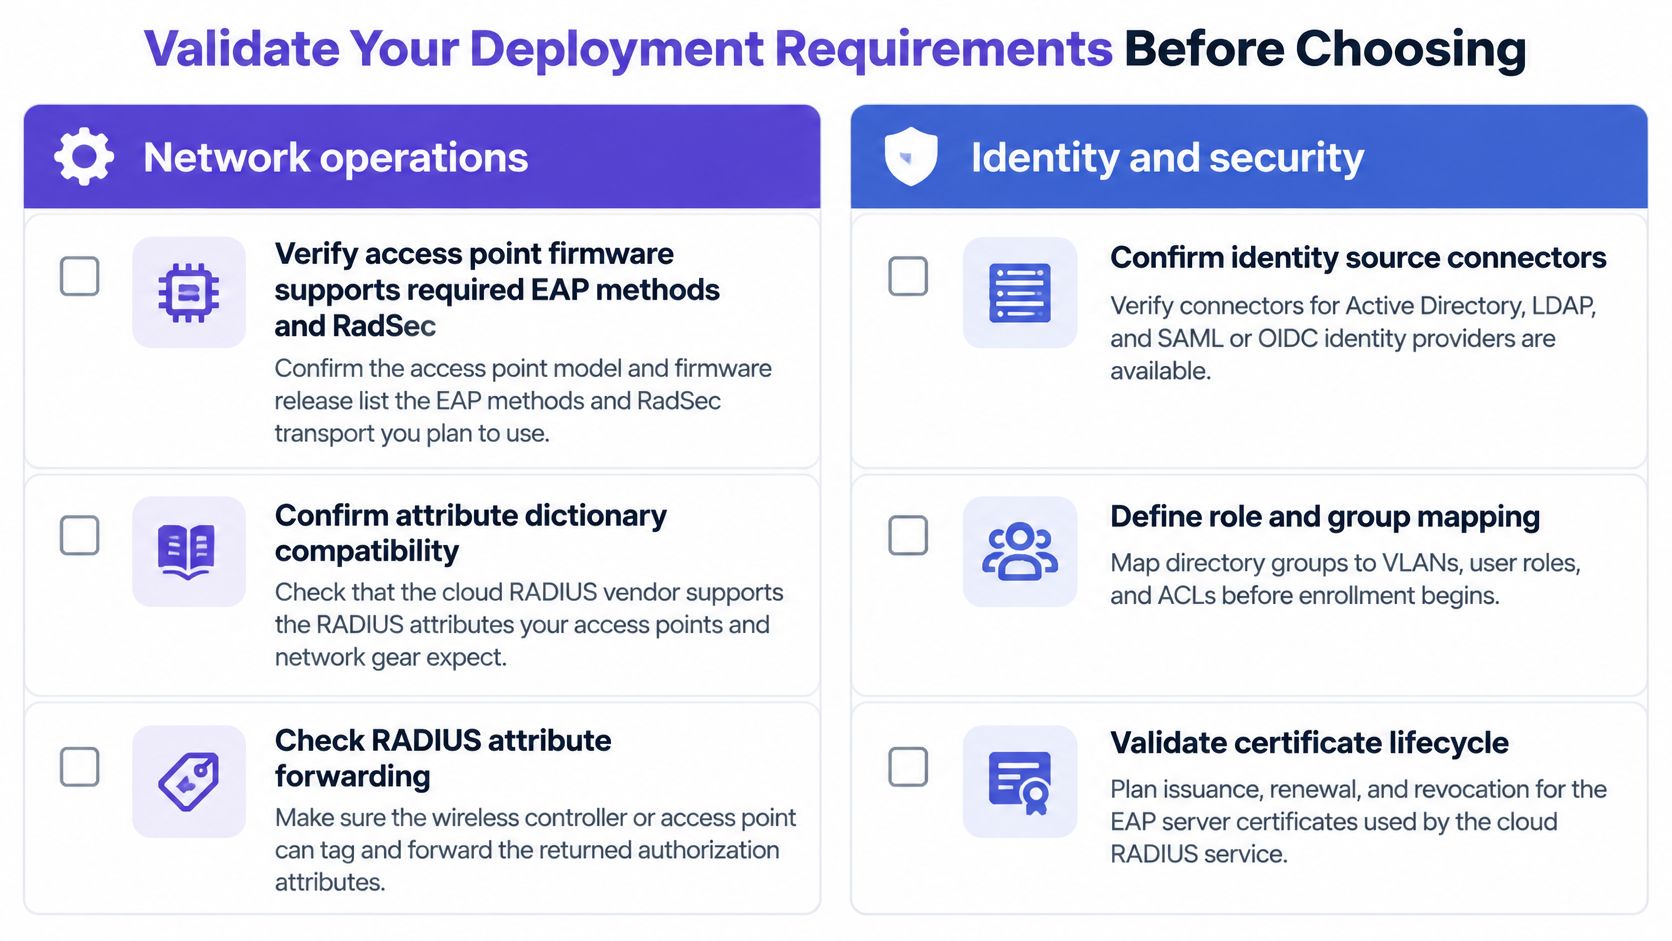
भूमिका (role) के अनुसार स्वीकृति मानदंड निर्धारित करें
- नेटवर्क संचालन: एक्सेस पॉइंट मॉडल और फ़र्मवेयर, आवश्यक EAP हैंडलिंग, ट्रांसपोर्ट समर्थन, और एट्रिब्यूट डिक्शनरी रिकॉर्ड करें। एंडपॉइंट फ़ेलओवर का प्रदर्शन करें, लौटाए गए एट्रिब्यूट की जांच करें, और ट्रैफ़िक परीक्षणों के साथ प्रवर्तन को सत्यापित करें।
- पहचान और सुरक्षा: क्लाइंट प्रोफ़ाइल में CA ट्रस्ट और अपेक्षित सर्वर नामों का ऑडिट करें। खाता अक्षम करने और सत्र समाप्ति व्यवहार को मापें, और लॉग निर्यात, प्रतिधारण, व एक्सेस नियंत्रण की पुष्टि करें।
- सुविधाएं और संपत्ति प्रबंधन: कर्मचारियों, अतिथियों, किरायेदारों, रियायतों (कंसेशन्स), और IoT को अनुमोदित एक्सेस नीतियों के साथ मैप करें। प्रत्येक समूह के लिए एक ऑनबोर्डिंग स्वामी और एक अधिकृत व्यक्ति नामित करें जो आपातकालीन पहुंच को सक्रिय कर सके।
- सेवा प्रबंधन: एस्केलेशन सीमाओं, रोलबैक शर्तों, और प्रमाणीकरण घटना को बंद करने के लिए आवश्यक साक्ष्य का दस्तावेजीकरण करें।
मिश्रित एस्टेट्स के लिए, हमारा Purple Access क्लाउड ओवरले Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, और Fortinet एक्सेस पॉइंट्स का समर्थन करता है। हमारा Cloud RADIUS प्रबंधित PKI के साथ, जो प्रत्येक प्रमाणपत्र को जारी और स्वतः नवीनीकृत करता है, आमतौर पर एक सप्ताहांत में Cisco ISE, Aruba ClearPass, Microsoft NPS, और FreeRADIUS को बदल देता है। नीतियों को स्वीकृत करने और डिवाइसों को मान्य करने के लिए आवश्यक समय से उस माइग्रेशन विंडो को अलग रखें।
प्रतिनिधि प्रबंधित लैपटॉप, फ़ोन, BYOD और सीमित IoT उपकरणों के साथ एक पायलट प्रोजेक्ट चलाएँ। विफलता मैट्रिक्स का परीक्षण करें, तनाव की स्थिति में प्रमाणीकरण की सफलता और रिकवरी समय को मापें, और परिणामी एक्सेस अनुमतियों की जांच करें। रोलआउट को केवल तभी स्वीकृत करें जब आपकी टीम किसी विफल जॉइन और गलत तरीके से अधिकृत सफल जॉइन दोनों को स्पष्ट रूप से समझा सके।
Purple Access आपके मौजूदा वायरलेस इन्फ्रास्ट्रक्चर पर पहचान-आधारित एक्सेस के लिए प्रबंधित क्लाउड RADIUS और PKI प्रदान करता है। इंजीनियर के नेतृत्व वाले डिज़ाइन सत्र की व्यवस्था करने के लिए Purple Access पर जाएँ, जिसमें अपनी एक्सेस पॉइंट इन्वेंट्री, पहचान प्रवाह और आउटेज संबंधी आवश्यकताओं को शामिल करें ताकि आप माइग्रेशन से पहले एक मापनीय पायलट प्रोजेक्ट परिभाषित कर सकें।


