
RADIUS बनाम LDAP: आपके नेटवर्क को किस प्रोटोकॉल की आवश्यकता है
Published

RADIUS बनाम LDAP खोजें और आपको दर्जनों अलग-अलग फ़ॉन्ट में एक ही सलाह मिलेगी: वे विकल्प हैं, इसलिए जो भी आपके स्टैक के अनुकूल हो उसे चुनें, और यदि आप पहले से ही Active Directory चलाते हैं तो आप संभवतः RADIUS सर्वर को छोड़ सकते हैं। वह अंतिम बिंदु ही वह जगह है जहाँ नेटवर्क विफल हो जाते हैं। RADIUS को छोड़ देने से प्रमाणीकरण सरल नहीं होता। यह उस लेयर को हटा देता है जो एक्सेस निर्णय लेती है, जिसका अर्थ है एक्सेस पॉइंट पर कोई VLAN असाइनमेंट नहीं, प्रति डिवाइस कोई नीति लागू नहीं होना, और सत्र के बाद उसका कोई अकाउंटिंग रिकॉर्ड न होना।
ये दोनों प्रोटोकॉल एक ही श्रृंखला में विभिन्न बिंदुओं पर स्थित होते हैं। डायरेक्टरी में पहचान का डेटा होता है: कोई व्यक्ति कौन है, वह किन समूहों से संबंधित है, खाता सक्षम है या नहीं। RADIUS उस पहचान को लेता है, नेटवर्क संदर्भ के साथ उसकी तुलना करता है, और एक ऐसा निर्णय देता है जिस पर एक्सेस पॉइंट कार्रवाई कर सकता है। डायरेक्टरी का इस बारे में कोई मत नहीं होता कि सोमवार की सुबह नौ बजे किसी Finance लैपटॉप को किस VLAN से जुड़ना चाहिए।
खरीद (प्रोक्योरमेंट) खर्च भी उसी दिशा की ओर इशारा करता है। निवेश केवल डायरेक्टरी सॉफ़्टवेयर के बजाय एक्सेस-निर्णय परत, यानी NAC और AAA/RADIUS सेगमेंट पर केंद्रित होता है, क्योंकि डायरेक्टरी अधिकांश संगठनों में पहले से मौजूद होती है और निर्णय परत वह होती है जिसे निर्मित किया जाना आवश्यक होता है।
आगे एंटरप्राइज़ WiFi के लिए एक लेयर-दर-लेयर तुलना दी गई है: कौन सा प्रोटोकॉल कौन सा कार्य करता है, जब किसी डायरेक्टरी से वह कार्य करने के लिए कहा जाता है जिसके लिए उसे कभी निर्दिष्ट नहीं किया गया था, तो लॉगिन सीक्वेंस कहाँ विफल होता है, और परिणाम का आकार, सुरक्षा और परीक्षण कैसे किया जाए।
विषय-सूची
- RADIUS और LDAP: एक नज़र में
- WiFi लॉगिन RADIUS और LDAP के बीच कैसे काम करता है
- Authentication, Authorization और Accounting की तुलना
- RADIUS को क्लाउड और ऑन-प्रेमिसिस आइडेंटिटी से कनेक्ट करना
- ट्रांसपोर्ट और शेयर्ड सीक्रेट्स में सुरक्षा संबंधी समझौते
- वास्तविक लोड के तहत परफ़ॉर्मेंस और स्केलिंग
- अपने नेटवर्क के लिए RADIUS, LDAP या दोनों को चुनें
RADIUS और LDAP: एक नज़र में
RADIUS यह तय करता है कि कोई डिवाइस या उपयोगकर्ता नेटवर्क पर पहुंच प्राप्त करता है या नहीं, और किन सेटिंग्स के साथ। LDAP उन पहचानों, समूहों और विशेषताओं को संग्रहीत करता है जिन पर वे निर्णय आधारित होते हैं। यह एक वाक्य तुलना में अधिकांश भ्रम को दूर करता है, क्योंकि यह निर्णय को डेटा से अलग करता है।
कार्यात्मक विभाजन स्वयं मानकों में निहित है। LDAP संग्रहीत प्रविष्टियों और एट्रिब्यूट्स पर डायरेक्टरी संचालन को सक्षम बनाता है। RADIUS एक एक्सेस डिवाइस और एक ऑथेंटिकेशन सर्वर के बीच ऑथेंटिकेशन, ऑथराइजेशन और कॉन्फ़िगरेशन जानकारी को ले जाता है, जैसा कि यूनिवर्सिटी ऑफ मैरीलैंड बाल्टीमोर काउंटी द्वारा दोनों प्रोटोकॉल की तुलना में बताया गया है। नीचे दी गई तालिका को अपने परिवेश के संदर्भ में पढ़ें।
| मानदंड | RADIUS | LDAP |
|---|---|---|
| प्राथमिक उद्देश्य | नेटवर्क एक्सेस AAA: प्रमाणीकरण (authentication), प्राधिकरण (authorization), लेखांकन (accounting) | डायरेक्टरी डेटा तक पहुँच: पहचानों, समूहों और एट्रिब्यूट्स को पढ़ना और प्रबंधित करना |
| विशिष्ट स्थिति | एक्सेस डिवाइस और पॉलिसी या आइडेंटिटी सोर्स के बीच | आइडेंटिटी रिपॉजिटरी, आमतौर पर RADIUS के पीछे |
| विशिष्ट क्लाइंट्स | WiFi नियंत्रक, VPN गेटवे, स्विच, फ़ायरवॉल | ऐप्लिकेशन्स, एडमिन टूल्स, डायरेक्टरी-इंटीग्रेटेड सेवाएँ |
| नेटवर्क प्राधिकरण लौटाता है | हाँ: VLAN IDs, सत्र सीमाएँ, एक्सेस नीतियाँ | नेटवर्क निर्णयों के लिए कोई कोर समर्थन नहीं |
| सत्र लेखांकन (Session accounting) | हाँ: सत्र शुरू, समाप्त और उपयोग के रिकॉर्ड्स | कोई इन-बिल्ट समकक्ष सुविधा नहीं |
पोजीशन रो से शुरुआत करें। एक RADIUS सर्वर प्रत्येक एसोसिएशन के पाथ में स्थित होता है: WiFi कंट्रोलर, VPN गेटवे, स्विच या फ़ायरवॉल इसे एक Access-Request भेजता है और उत्तर की प्रतीक्षा करता है। एक LDAP सर्वर उस एक्सचेंज के पीछे स्थित होता है, जो अकाउंट्स और ग्रुप्स से संबंधित प्रश्नों के उत्तर देता है। LDAP को पाथ में ले जाएँ, तब भी किसी चीज़ को डायरेक्टरी सर्च को VLAN असाइनमेंट में बदलना होगा, और वह ट्रांसलेटर ही वह घटक है जिसे अधिकांश होमग्रोन डिज़ाइनों में बनाना भूल जाते हैं।
आउटपुट रो यह निर्धारित करती है कि आपका कंट्रोलर क्या कर सकता है। RADIUS एक VLAN आइडेंटिफ़ायर, सेशन टाइमआउट, बैंडविड्थ पॉलिसी या फ़िल्टर लौटाता है, और यह सेशन की शुरुआत, समाप्ति और उपयोग को लॉग करता है। LDAP किसी व्यक्ति या डिवाइस से जुड़े एट्रिब्यूट्स लौटाता है। इसके कोर प्रोटोकॉल में ऐसा कुछ भी नहीं है जो उन एट्रिब्यूट्स को लागू करने योग्य सेशन लिमिट में बदल सके।
WiFi डिज़ाइन से RADIUS को हटाने से लॉगिन चरण नहीं हटता है। यह प्रवर्तन और ऑडिट लेयर को हटा देता है, और डायरेक्टरी पर एक ऐसा काम छोड़ देता है जिसे करने के लिए इसे कभी निर्दिष्ट नहीं किया गया था।
उस पंक्ति को खोजें जो उस एक्सेस निर्णय से मेल खाती है जिसे आपको नियंत्रित करने की आवश्यकता है। यदि उत्तर एक VLAN, एक बैंडविड्थ सीमा, एक सत्र सीमा या कौन ऑनलाइन था इसका रिकॉर्ड है, तो वह निर्णय RADIUS का है, और डायरेक्टरी की भूमिका इसके पीछे पहचान डेटा की आपूर्ति करना है।
एक WiFi लॉगिन RADIUS और LDAP के बीच कैसे काम करता है
LDAP मार्च 1995 में RFC 1777 के रूप में सामने आया, जिसे भारी डायरेक्ट्री एक्सेस प्रोटोकॉल की संसाधन माँगों के बिना X.500 डायरेक्ट्रीज़ तक पहुँचने के लिए डिज़ाइन किया गया था। RADIUS का विकास Livingston Enterprises के PortMaster एक्सेस सर्वर्स से हुआ और यह जनवरी 1997 में RFC 2058 के रूप में IETF तक पहुँचा, जिसे बाद में RFC 2138 और फिर RFC 2865 द्वारा प्रतिस्थापित किया गया - एक ऐसा इतिहास जिसे मूल RADIUS विनिर्देश दर्ज करता है। एक प्रोटोकॉल डायरेक्ट्री प्रविष्टियों को पढ़ने के लिए बनाया गया था। दूसरा यह तय करने के लिए बनाया गया था कि कनेक्शन स्थापित हो भी सकता है या नहीं।
यहाँ वह पथ दिया गया है जो एक एकल एसोसिएशन दोनों के बीच तय करता है।
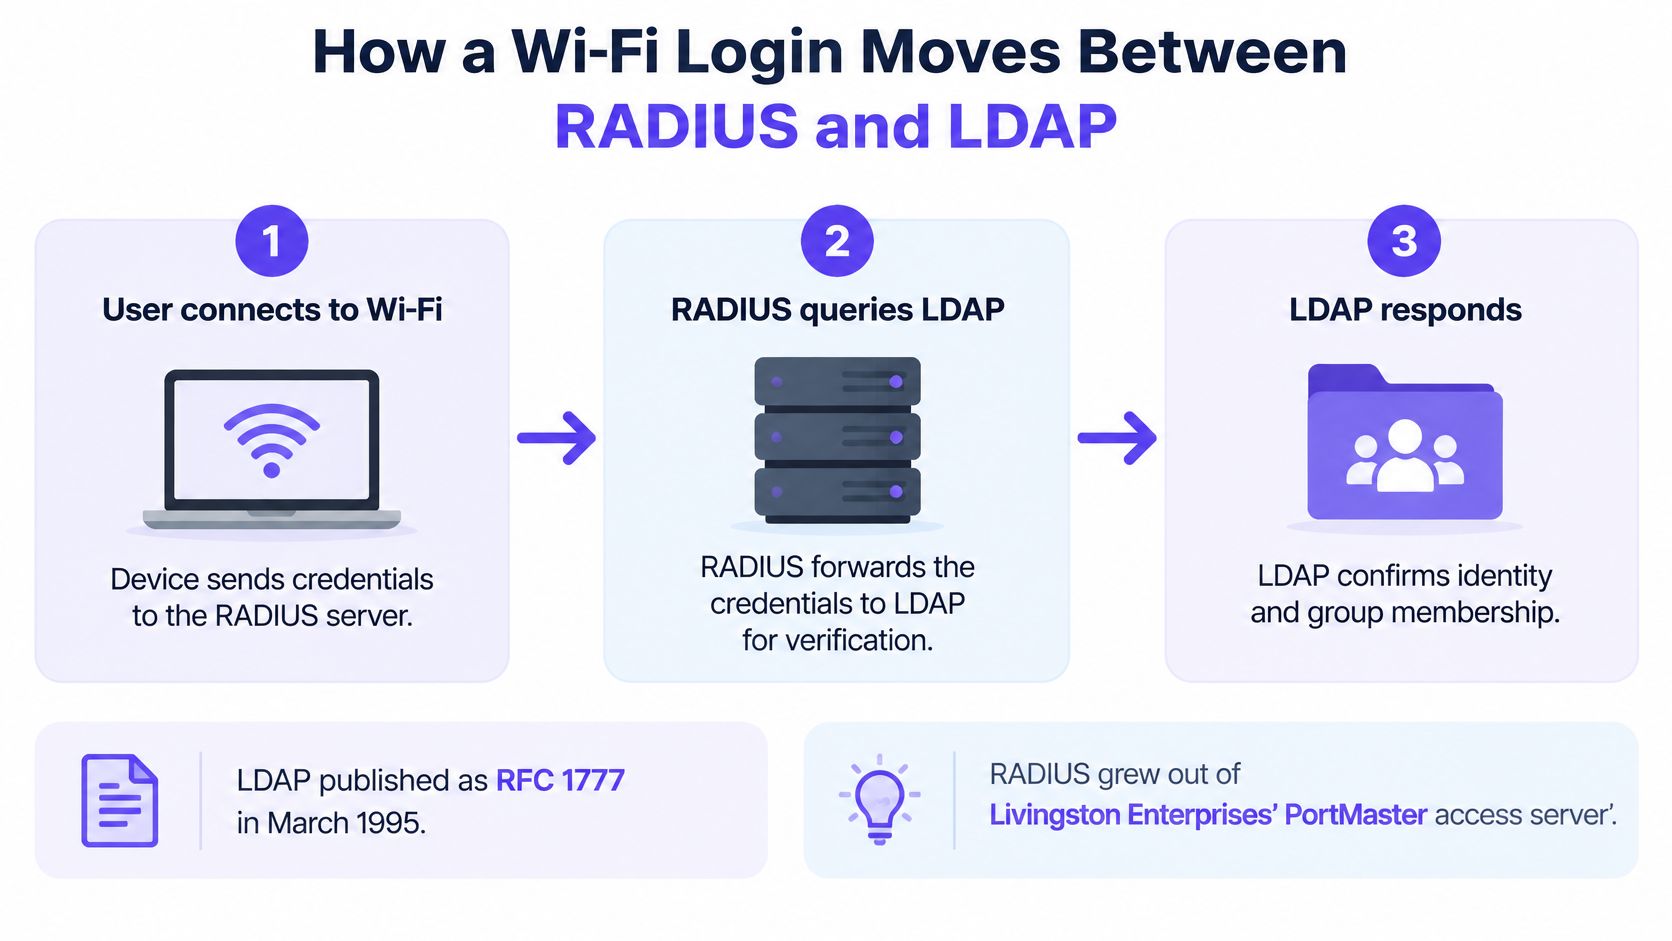
डिवाइस SSID से कनेक्ट होने का अनुरोध करता है। सप्लिकेंट संबद्ध (associate) होता है और एक्सेस पॉइंट एक Access-Request तैयार करता है जिसमें पहचान स्ट्रिंग, कॉलिंग स्टेशन का पता, NAS आइडेंटिफ़ायर और कोई भी प्रमाणपत्र सामग्री शामिल होती है। लॉग में यह एक्सेस पॉइंट के नाम के सामने एक Access-Request के रूप में दिखाई देता है। यदि SSID पर 802.1X चल रहा है, तो EAP वार्तालाप यहीं से शुरू होता है, और 802.1X प्रमाणीकरण कैसे काम करता है में इस आदान-प्रदान के बारे में विस्तार से बताया गया है।
RADIUS क्रेडेंशियल की जाँच करता है। SSID के आधार पर, यह PEAP टनल के अंदर एक पासवर्ड, एक EAP-TLS क्लाइंट प्रमाणपत्र, या किसी एक डिवाइस से जुड़ा एक व्यक्तिगत प्री-शेयर्ड की (pre-shared key) हो सकता है। लॉग लाइन EAP विधि और क्रिप्टोग्राफ़िक जाँच के परिणाम को दर्शाती है।
RADIUS LDAP या आइडेंटिटी प्रोवाइडर से क्वेरी करता है। क्रेडेंशियल मान्य हो जाने के बाद, सर्वर खाते की स्थिति और समूह की सदस्यता का विवरण माँगता है। इसका प्रमाण एक LDAP बाइंड और उसके बाद का सर्च होता है जिसके परिणाम में उपयोगकर्ता का डिस्टिंग्विश्ड नेम (distinguished name) शामिल होता है।
पॉलिसी पहचान को नेटवर्क परिणाम के साथ मैप करती है। पॉलिसी इंजन समूह की सदस्यता, डिवाइस पॉस्चर, प्रमाणपत्र की स्थिति और साइट संदर्भ का मूल्यांकन करता है, फिर VLAN और बैंडविड्थ सीमा के साथ स्वीकार या अस्वीकार का निर्णय देता है। लॉग उस नियम का नाम दिखाता है जो मैच हुआ था, और यह फ़ील्ड तब सबसे अधिक उपयोगी होती है जब कोई पूछता है कि कोई लैपटॉप गलत नेटवर्क से क्यों जुड़ गया।
RADIUS निर्णय और एट्रिब्यूट्स लौटाता है। एक Access-Accept में VLAN आइडेंटिफ़ायर और कोई भी सत्र सीमाएँ शामिल होती हैं, और नियंत्रक उन्हें पोर्ट या वायरलेस क्लाइंट पर लागू करता है। इसका प्रमाण वह Access-Accept है जिसमें टनल एट्रिब्यूट्स शामिल होते हैं।
अकाउंटिंग स्टार्ट और स्टॉप संदेश इस प्रक्रिया को पूरा करते हैं। नियंत्रक अवधि और बाइट की संख्या के साथ सत्र की शुरुआत, अंतरिम अपडेट और समाप्ति की रिपोर्ट करता है। ऑडिट या बिलिंग से जुड़ी पूछताछ के दौरान आप इसी रिकॉर्ड का उपयोग करते हैं।
डायग्नोस्टिक क्रम: जब कोई कनेक्ट न कर सके, तो क्रम से इन छह चरणों का पालन करें और उस पहले चरण पर रुकें जहां कोई लॉग प्रविष्टि नहीं है। डायरेक्टरी को दोष देना एक स्वाभाविक प्रतिक्रिया है, और यह आमतौर पर गलत प्रतिक्रिया होती है।
एक खाली LDAP खोज परिणाम का अर्थ केवल तभी मायने रखता है जब आप यह पुष्टि कर लें कि Access-Request आ गया है और क्रेडेंशियल पास हो गया है। तब तक आप उस श्रृंखला का अंतिम चरण पढ़ रहे होते हैं जिसे आपने जाँचा ही नहीं है।
ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग की तुलना
तीनों A "लॉगिन" शब्द में संकुचित हो जाते हैं, यही कारण है कि तुलना गलत हो जाती है। LDAP पुष्टि कर सकता है कि कोई व्यक्ति कौन है और वे किन समूहों से संबंधित हैं। यह निर्णय नहीं करता है कि उनका डिवाइस किसी विशेष नेटवर्क सेगमेंट पर क्या कर सकता है।
ये प्रोटोकॉल एक-दूसरे की जगह लेने के बजाय अलग-अलग तकनीकी समस्याओं का समाधान करते हैं। LDAP एक TCP-आधारित डायरेक्टरी-एक्सेस प्रोटोकॉल है, जो आमतौर पर पोर्ट 389 पर या LDAPS के रूप में 636 पर होता है, जिसे उपयोगकर्ताओं, समूहों और एट्रिब्यूट्स को खोजने के लिए बनाया गया है। RADIUS एक AAA प्रोटोकॉल है जो WiFi कंट्रोलर्स, VPN गेटवे, स्विच और फायरवॉल के लिए है, जो पारंपरिक रूप से ऑथेंटिकेशन के लिए UDP 1812 पर और एकाउंटिंग के लिए 1813 पर कार्य करता है, और यह VLAN पहचानकर्ता, सेशन सीमाएं और एक्सेस नीतियां वापस दे सकता है जो LDAP अपने मुख्य प्रोटोकॉल के हिस्से के रूप में प्रदान नहीं करता है, जैसा कि Casdoor की RADIUS और LDAP की तुलना में समझाया गया है।
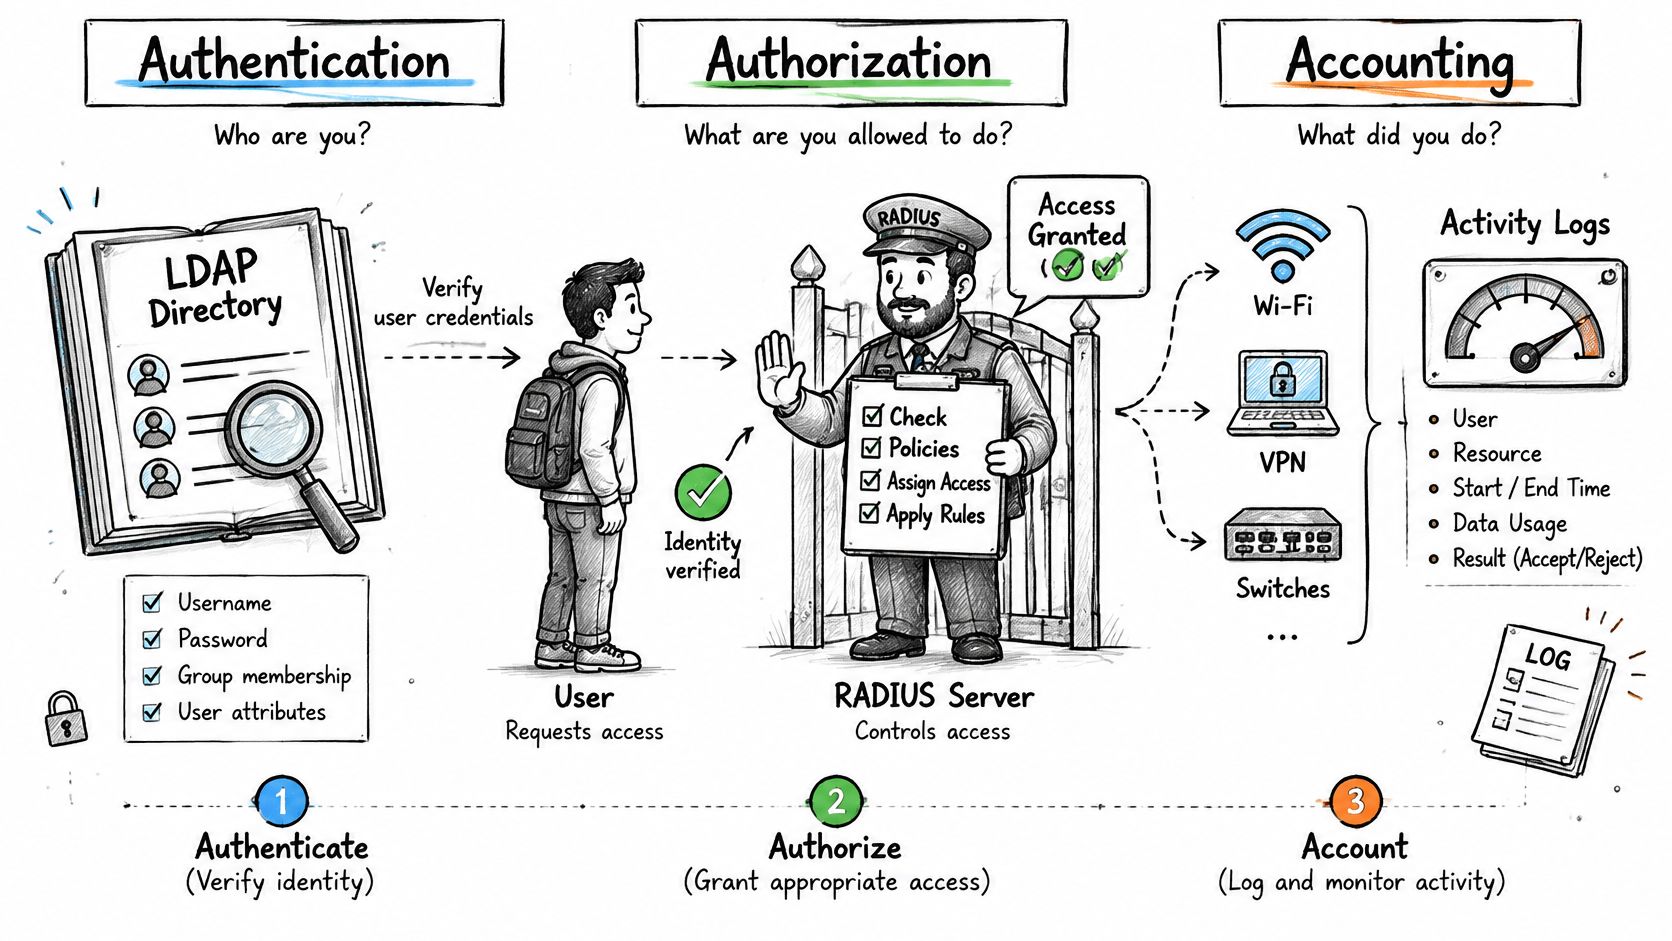
दो लॉगिन, एक डायरेक्ट्री
सोमवार की सुबह एक वित्त विश्लेषक (finance analyst) लैपटॉप खोलता है। प्रमाणपत्र मान्य है, डायरेक्टरी 'स्टाफ़' और 'फ़ाइनेंस' बताती है, और RADIUS 10 Mbps सीमा और आठ घंटे के सत्र टाइमआउट के साथ कॉर्पोरेट VLAN वापस करता है। डायरेक्टरी ने समूह उपलब्ध कराया। सीमा नीति स्तर (policy layer) से आई, और कंट्रोलर ने इसे लागू किया।
अब 10:15 बजे किसी कांट्रैक्टर का खाता अक्षम (disable) कर दीजिए। अगला एसोसिएशन अस्वीकार कर दिया जाता है क्योंकि डायरेक्टरी खाते को अक्षम बताती है, और यदि एस्टेट ठीक से कॉन्फ़िगर किया गया है, तो इसे सपोर्ट करने वाले एक्सेस पॉइंट्स पर डिस्कनेक्ट संदेश भेजकर लाइव सत्र भी समाप्त कर दिया जाता है। यदि आप उस दूसरे भाग को छोड़ देते हैं, तो अक्षम किया गया खाता तब तक ब्राउज़ करता रहता है जब तक कि सत्र अपने आप टाइम आउट न हो जाए।
अकाउंटिंग वह जगह है जहाँ यह अंतर एक डिज़ाइन प्राथमिकता के बजाय एक ऑपरेशनल समस्या बन जाता है। RADIUS सेशन की शुरुआत, समाप्ति और उपयोग को रिकॉर्ड करता है, जिससे आप यह जान सकते हैं कि कौन कनेक्ट था, किस एक्सेस पॉइंट से और कितनी देर के लिए। LDAP में ऐसा कोई इन-बिल्ट सेशन ट्रैकिंग नहीं होता, जिसके कारण केवल-डायरेक्ट्री डिज़ाइन को DHCP लीज़ और कंट्रोलर क्लाइंट टेबल्स से सेशन दोबारा रिकंस्ट्रक्ट करने पड़ते हैं।
इसका व्यावहारिक रूप हर साइट पर एक प्रमाणीकरण लॉग (authentication log) का होना है। Purple Access का लॉग इस प्रकार के प्रश्नों के उत्तर देता है जैसे कि प्रत्येक भवन में और किस VLAN पर किस यूनिट के डिवाइस ऑनलाइन हैं, कौन सी लॉन्ग-स्टे कीज़ अपनी समाप्ति तिथि के बाद भी सक्रिय हैं, और किस कॉर्पोरेट क्लाइंट के कर्मचारियों ने आज प्रमाणीकरण किया।
सूचीबद्ध करें कि आपके वर्तमान सिस्टमों में से प्रत्येक इन तीन कार्यों में से कौन-सा कार्य करता है। अधिकांश नेटवर्क परिवेशों में डायरेक्ट्री तो हर जगह मिलती है लेकिन विशेष रूप से ऑथराइजेशन कहीं नहीं मिलता, और यही वह अंतर है जिसे RADIUS भरता है।
RADIUS को क्लाउड और ऑन-प्रेमिसिस आइडेंटिटी से कनेक्ट करना
पहचान की खोज (identity lookup) वह हिस्सा है जिसे अधिकांश डिज़ाइन अस्पष्ट छोड़ देते हैं। RADIUS उपयोगकर्ताओं को संग्रहीत नहीं करता है, इसलिए इसे कुछ पूछना पड़ता है, और यह जो पूछता है वह निर्धारित करता है कि कोई समूह परिवर्तन नेटवर्क तक कितनी तेज़ी से पहुँचता है।
Active Directory या OpenLDAP जैसी पारंपरिक डायरेक्टरी को RADIUS सर्वर द्वारा LDAP या LDAPS के माध्यम से एक रीड-ओनली सर्विस अकाउंट के साथ क्वेरी किया जाता है। किसी भी VLAN मैपिंग के काम करने से पहले तीन सेटिंग्स सही होनी चाहिए: बाइंड क्रेडेंशियल्स, सर्च बेस और ग्रुप एट्रिब्यूट। ट्री में सर्च बेस को बहुत अधिक सेट करने पर क्वेरीज़ धीमी हो जाती हैं और डुप्लिकेट ग्रुप परिणाम देती हैं। ग्रुप एट्रिब्यूट को गलत सेट करने पर प्रत्येक यूज़र सफलतापूर्वक ऑथेंटिकेट तो हो जाता है, लेकिन डिफ़ॉल्ट VLAN में पहुँच जाता है, जो पॉलिसी बग जैसा दिखता है पर वास्तव में ऐसा होता नहीं है।
क्लाउड आइडेंटिटी प्रोवाइडर के तीन मार्ग
एक सिंक्रोनाइज़्ड LDAP-कम्पैटिबल डायरेक्टरी। एक सर्विस क्लाउड डायरेक्टरी की एक प्रति रखती है और स्थानीय रूप से LDAP बाइंड्स का उत्तर देती है। नेटवर्क टीम के लिए सरल, लेकिन इसके बदले में एक ऐसी प्रति मिलती है जिसमें स्वयं का सिंक अंतराल (sync lag) होता है और जिसके आउटेज की अलग से निगरानी करनी पड़ती है।
RADIUS के अंदर फ़ेडरेटेड सत्यापन। RADIUS सर्वर सीधे प्रदाता के विरुद्ध साइन-इन को संभालता है, इसलिए सक्रिय रखने के लिए कोई डायरेक्टरी मिरर नहीं होता है। VLAN मैपिंग काम करने के लिए ग्रुप क्लेम्स का ऑथेंटिकेशन रिस्पॉन्स में आना आवश्यक है।
एक प्रोविज़निंग फ़ीड। SCIM एक स्थानीय स्टोर में समूह सदस्यता को अपडेट रखता है जिसे RADIUS पढ़ता है। सदस्यता केवल पिछले प्रोविज़निंग चक्र जितनी ही ताज़ा होती है, जो तब महत्वपूर्ण हो जाती है जब कोई दोपहर के भोजन के समय नौकरी छोड़ देता है।
हमारा Secure नेटवर्क दूसरा और तीसरा रास्ता अपनाता है, जो SAML और SCIM पर Entra ID, Okta और Google Workspace के साथ एकीकृत होता है, जिसमें समूह की सदस्यता VLAN को संचालित करती है। यही मॉडल हमारी Cloud RADIUS सेवा के पीछे भी काम करता है, जहाँ डायरेक्टरी प्रामाणिक रहती है और प्रवर्तन बिंदु होस्ट किया जाता है।
आपके द्वारा चुने गए किसी भी रूट के लिए चार-चरणीय परीक्षण
पुष्टि करें कि आधिकारिक खाता और समूह डेटा कहाँ मौजूद है। एक डायरेक्टरी, न कि तीन आंशिक रूप से सिंक्रोनाइज़ की गई डायरेक्टरी।
प्रत्येक साइट के लिए लुकअप रूट चुनें। केंद्रीय डायरेक्टरी के लिए खराब लेटेंसी वाली क्षेत्रीय साइट को स्थानीय रिस्पॉन्स की आवश्यकता होती है, न कि अधिक लंबे टाइमआउट की।
किसी परीक्षण उपयोगकर्ता का समूह बदलें और फिर से साइन इन करें। VLAN सर्वर रीस्टार्ट होने के बाद नहीं, बल्कि अगले एसोसिएशन पर लागू होना चाहिए।
परीक्षण खाते को अक्षम (disable) करें और कनेक्ट करने का प्रयास करें। एक रिजेक्ट और साथ ही लाइव सेशन का समाप्त होना पास होने की शर्त है।
प्रत्येक मार्ग एक निर्भरता जोड़ता है, और विफलता योजना में निर्भरताओं को ही ध्यान में रखना होता है। एक लुकअप मार्ग जिसका वर्णन कोई भी रात के दो बजे न कर सके, वह कोई डिज़ाइन नहीं है, बल्कि एक अनुमान है।
ट्रांसपोर्ट और शेयर्ड सीक्रेट्स में सुरक्षा से जुड़े समझौते (ट्रेड-ऑफ)
RADIUS सुरक्षा संबंधी घटनाओं के लिए पुरानेपन को जिम्मेदार ठहराया जाता है, जबकि पुरानापन इसका कारण नहीं है। ट्रांसपोर्ट और कॉन्फ़िगरेशन इसके कारण हैं। प्लेन पोर्ट 389 पर एक डायरेक्टरी बाइंड क्रेडेंशियल्स को उतनी ही आसानी से लीक कर देती है, जितनी आसानी से एक ऐसा RADIUS सर्वर जिसका शेयर्ड सीक्रेट "testing" शब्द है।
UDP पर पारंपरिक RADIUS क्लाइंट्स को एक शेयर्ड सीक्रेट के साथ ऑथेंटिकेट करता है और हर एट्रिब्यूट की सुरक्षा नहीं करता, इसलिए उस सीक्रेट की मज़बूती और रोटेशन का वास्तविक महत्व होता है। यह सीक्रेट एक डिवाइस पेयर से संबंधित होता है। एक एक्सेस पॉइंट, एक कंट्रोलर और एक VPN गेटवे को एक ही स्ट्रिंग शेयर नहीं करनी चाहिए, क्योंकि शेयर्ड स्ट्रिंग को रोटेट करने का मतलब किसी एक डिवाइस में बदलाव के बजाय पूरे एस्टेट में मेंटेनेंस विंडो की आवश्यकता होना है।
LDAP पोर्ट 636 पर LDAPS या 389 पर StartTLS के माध्यम से पूरे कनेक्शन को TLS से सुरक्षित कर सकता है। 389 पर प्लेन LDAP सब कुछ असुरक्षित रूप से भेजता है, जिसमें वह बाइंड पासवर्ड भी शामिल है जिसका उपयोग आपका RADIUS सर्विस अकाउंट करता है, और उस खाते के पास आमतौर पर पूरी डायरेक्टरी में पढ़ने की पहुंच होती है।
| विकल्प | ट्रांसपोर्ट | पोर्ट | सुरक्षा |
|---|---|---|---|
| UDP पर RADIUS | UDP | 1812 ऑथेंटिकेशन, 1813 एकाउंटिंग | शेयर्ड सीक्रेट; प्रत्येक एट्रिब्यूट की सुरक्षा नहीं करता है |
| TLS या DTLS पर RADIUS | TLS या DTLS | 2083 (RFC 6614) | एन्क्रिप्टेड ट्रांसपोर्ट; मूल्यांकन करें जहाँ गोपनीयता की आवश्यकता है |
| प्लेन LDAP | TCP | 389 | अपग्रेड न होने तक असुरक्षित |
| LDAPS या StartTLS | TLS के साथ TCP | 636 (LDAPS) | संपूर्ण कनेक्शन TLS द्वारा सुरक्षित |
जहाँ गोपनीयता और मजबूत परिचालन नियंत्रण की आवश्यकता होती है, वहाँ TLS या DTLS पर RADIUS मूल्यांकन करने का विकल्प है, क्योंकि यह एक फ़ील्ड को छिपाने के लिए शेयर्ड सीक्रेट पर निर्भर रहने के बजाय पूरे आदान-प्रदान को एन्क्रिप्ट करता है।
प्रोटोकॉल विकल्प से अधिक महत्वपूर्ण पाँच कॉन्फ़िगरेशन परिवर्तन
प्रति डिवाइस पेयर लंबे, अद्वितीय शेयर्ड सीक्रेट्स का उपयोग करें और उन्हें एक ऐसे शेड्यूल पर रोटेट करें जिसे आप बनाए रख सकें।
RADIUS ट्रैफ़िक को मैनेजमेंट नेटवर्क तक सीमित रखें। ऐसा एक्सेस पॉइंट जो यूज़र VLAN से RADIUS सर्वर तक पहुँच सकता है, वह ऐसा एक्सेस पॉइंट है जिसे कोई अन्य जांच (प्रोब) के रूप में उपयोग कर सकता है।
जहाँ हार्डवेयर इसका समर्थन करता हो, वहाँ TLS पर RADIUS सक्षम करें। Cloud RADIUS एक्सेस पॉइंट कॉन्फ़िगरेशन गाइड उस सेटअप के कंट्रोलर पक्ष के बारे में मार्गदर्शन करती है।
सर्टिफ़िकेट वैलिडेशन के साथ LDAPS या StartTLS अनिवार्य करें। एक अनवैलिडेटेड सर्टिफ़िकेट एन्क्रिप्शन को केवल दिखावा बना देता है।
प्रत्येक रिजेक्ट को लॉग करें और पैटर्न के लिए विफलताओं की समीक्षा करें। कई एक्सेस पॉइंट्स पर किसी एक आइडेंटिटी के ख़िलाफ़ लगातार रिजेक्ट होना क्रेडेंशियल की समस्या है, कवरेज की नहीं।
अधिकांश एस्टेट्स में सबसे कमज़ोर कड़ी किसी एक भूले हुए एक्सेस पॉइंट पर डिफ़ॉल्ट सीक्रेट या एक सर्टिफ़िकेट जाँच होती है जिसे किसी ने चालू नहीं किया था, न कि दो प्रोटोकॉल के बीच का विकल्प।
वास्तविक लोड के तहत परफ़ॉर्मेंस और स्केलिंग
RADIUS और LDAP के बीच गति की तुलना अलग-अलग कार्यों को मापती है, इसलिए कोई सार्वभौमिक विजेता नहीं है। प्रकाशित बेंचमार्क साक्ष्य अत्यधिक रूप से कार्यान्वयन पर निर्भर करते हैं, और किसी एक प्रोटोकॉल के स्पष्ट रूप से तेज़ होने के किसी भी दावे को केवल शोर माना जाना चाहिए।
LDAP और RADIUS प्रमाणीकरण प्रदर्शन के एक तुलनात्मक अध्ययन में, परीक्षण किए गए कार्यान्वयनों में थ्रूपुट में 12.0 अनुरोध प्रति सेकंड, प्रतिक्रिया समय में 0.37 सेकंड और तनाव भार (स्ट्रेस लोड) के तहत 894.45 मिलीसेकंड का अंतर था। हार्डवेयर, डायरेक्ट्री लेआउट, क्रिप्टोग्राफ़िक विधि और वर्कलोड निर्दिष्ट नहीं हैं, इसलिए इसे अपनी साइट पर लागू करने योग्य क्षमता आँकड़ा मानने के बजाय सिर्फ एक डेटापॉइंट के रूप में लें।
क्षमता की योजना बनाने वाला विभाजन प्रमाणीकरण विधि (authentication method) है। आधुनिक हार्डवेयर पर विशिष्ट प्रति-कोर दरें इस प्रकार की सीमाओं में आती हैं:
| तरीका | प्रति कोर अनुमानित दर | CPU लागत |
|---|---|---|
| PAP (पासवर्ड) | 5,000 से 10,000 प्रति सेकंड | न्यूनतम |
| MSCHAPv2 के साथ PEAP | 500 से 1,000 प्रति सेकंड | मध्यम |
| पूर्ण EAP-TLS हैंडशेक | 100 से 300 प्रति सेकंड | उच्चतम |
उन पंक्तियों को एक साथ पढ़ें तो सर्टिफिकेट ऑनबोर्डिंग में एक सामान्य पासवर्ड जांच की तुलना में प्रति प्रमाणीकरण 20 से 50 गुना अधिक CPU की लागत आती है। यह अनुपात तय करता है कि एक EAP-TLS रोलआउट के लिए कितने कोर की आवश्यकता है, और यही कारण है कि एक पायलट जिसमें केवल पासवर्ड का परीक्षण किया गया था, वह प्रोडक्शन के बारे में लगभग कुछ भी नहीं बताता है।
प्रति-कोर लागत केवल आधी तस्वीर है, क्योंकि RADIUS शायद ही कभी अकेले काम करता है। अधिकांश नेटवर्क परिवेशों में यह एक्सेस श्रृंखला की अग्रिम लेयर होती है, और प्रत्येक PEAP या PAP जाँच इसके पीछे स्थित डायरेक्ट्री के विरुद्ध एक LDAP बाइंड या Kerberos एक्सचेंज में समाप्त होती है। जब वह डायरेक्ट्री संतृप्त हो जाती है, तो RADIUS सर्वर के निष्क्रिय रहने पर भी RADIUS विलंबता (latency) बढ़ जाती है। सामने RADIUS के बिना LDAP लुकअप चलाने वाला नेटवर्क उस लेयर को खो देता है जो निर्णय लागू करती है और उसे रिकॉर्ड करती है, इसलिए एक धीमी डायरेक्ट्री बिना किसी अकाउंटिंग ट्रेल के एक अस्पष्ट आउटेज बन जाती है जिसे फिर से रिकंस्ट्रक्ट नहीं किया जा सकता।
क्षमता खरीदने से पहले क्या मापना चाहिए
निरंतर ऑथेंटिकेशन (Sustained authentications), जिन्हें इनके औसत के बजाय PAP, PEAP और EAP-TLS के लिए अलग-अलग मापा गया हो।
p95 और p99 लेटेंसी, क्योंकि औसत मान उस कतार को छुपा देता है जो कंट्रोलर रीबूट होने के बाद पूरे फ्लोर के लैपटॉप फिर से कनेक्ट होने पर बनती है।
पुनः प्रेषण और डुप्लिकेट अनुरोध (Retransmissions and duplicate requests), जो सर्वर सेचुरेट होने पर बढ़ जाते हैं।
फेलओवर रिकवरी समय, जिसे किसी नियोजित स्विचओवर के बजाय वास्तविक सर्वर रुकने से मापा गया हो।
बैकएंड डायरेक्टरी लेटेंसी अपने आप में, क्योंकि LDAP या पहचान-प्रदाता की देरी आपके हर डैशबोर्ड में RADIUS धीमेपन के रूप में दिखाई देती है।
RADIUS स्केलिंग के लिए पुनः प्रयास (retry) इंजीनियरिंग की भी आवश्यकता होती है। RFC 2865 रेखांकित करता है कि प्रोटोकॉल में इन-बिल्ट कंजेशन-कंट्रोल प्रावधानों का अभाव है, इसलिए रीट्रांसमिट समय और पुनः प्रयास गणना को सुविचारित होना चाहिए। एक कंट्रोलर जो आउटेज के दौरान आक्रामक रूप से पुनः प्रयास करता है, वह एक धीमे सर्वर को डुप्लिकेट अनुरोधों के तूफान में बदल देता है।
स्केल के संदर्भ के लिए, Purple Access दुनिया के सबसे बड़े क्लाउड RADIUS पर चलता है, जो 99.999% अपटाइम, 99.9% क्लाउड RADIUS SLA और मल्टी-रीजन फ़ेलओवर के साथ प्रति वर्ष 50 करोड़ लॉगइन्स संभालता है। अपने मापे गए बेसलाइन से अपने स्वयं के डिप्लॉयमेंट का आकार निर्धारित करें। किसी अन्य एस्टेट के हार्डवेयर की रेट टेबल आपको यह बताती है कि क्या टेस्ट करना है, यह नहीं कि आपको क्या परिणाम मिलेगा।
अपने नेटवर्क के लिए RADIUS, LDAP या दोनों चुनें
यह निर्णय व्यक्तिगत पसंद के बजाय स्थिति के अनुसार तय होता है।
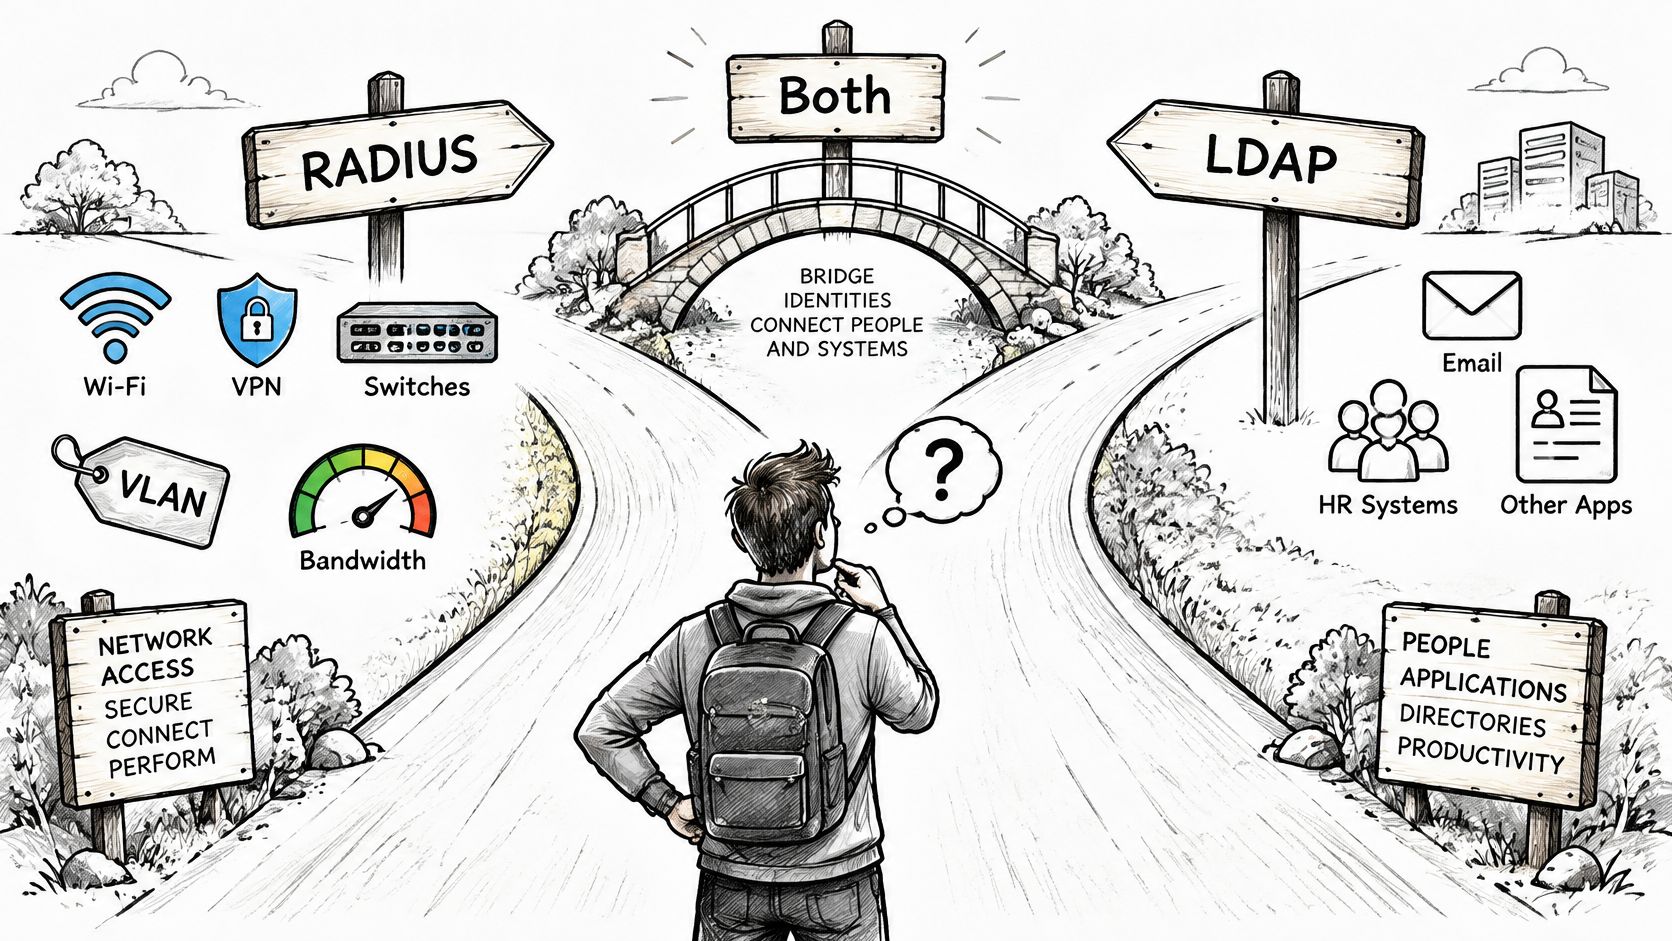
RADIUS को तब चुनें जब आपको WiFi, VPN या स्विच पर एक्सेस को नियंत्रित करना हो और आपको VLAN, बैंडविड्थ या अकाउंटिंग परिणामों की आवश्यकता हो। केवल LDAP को तब चुनें जब एकमात्र उपभोक्ता डायरेक्टरी लुकअप करने वाले एप्लिकेशन हों। उन्हें तब संयोजित करें जब पहचान किसी डायरेक्टरी में रहती हो और नेटवर्क एक्सेस को समूह की सदस्यता का पालन करना हो, जो अधिकांश एंटरप्राइज एस्टेट्स को कवर करता है।
RADIUS और LDAP को एक प्रतिस्थापन निर्णय के रूप में प्रस्तुत करना अधिकांश तुलनाओं का सबसे कमज़ोर हिस्सा है। जैसा कि Cloud RADIUS का LDAP बनाम RADIUS का विश्लेषण बताता है, RADIUS के स्थान पर LDAP को चुनना ऑथेंटिकेशन को सरल बनाने के बजाय एनफ़ोर्समेंट और ऑडिट लेयर को हटा सकता है। यह वह लागत है जिसे आप स्वीकार कर रहे हैं, और यह शायद ही कभी तथाकथित सरलता के लाभ जैसी बातचीत में सामने आती है।
| परिदृश्य | RADIUS की आवश्यकता है | LDAP की आवश्यकता है | कारण |
|---|---|---|---|
| प्रति-समूह VLAN के साथ कॉर्पोरेट WiFi | हाँ | हाँ | डायरेक्टरी में समूह होते हैं; RADIUS उन्हें VLAN में मैप करता है |
| प्रति-उपयोगकर्ता नीति के साथ VPN एक्सेस | हाँ | अक्सर | गेटवे सत्र सीमाओं और नीति को लागू करता है |
| केवल एप्लिकेशन सिंगल साइन-ऑन | नहीं | हाँ | एप्लिकेशन सीधे डायरेक्टरी एट्रिब्यूट्स को पढ़ते हैं |
| डिवाइस के अनुसार गेस्ट या IoT सेगमेंटेशन | हाँ | वैकल्पिक | डिवाइस पहचान और नीति का निर्णय प्रति सत्र किया जाता है |
| केंद्रीय पहचान के साथ मल्टी-साइट एस्टेट | हाँ, प्रत्येक साइट पर या क्लाउड में | हाँ | डायरेक्टरी आधिकारिक (authoritative) रहती है; RADIUS इसे स्थानीय रूप से लागू करता है |
पॉलिसी डिज़ाइन करने से पहले फेल्योर बिहेवियर को डिज़ाइन करना
मल्टी-साइट एस्टेट्स तीन में से किसी एक तरीके से विफल होते हैं: डायरेक्टरी अनुपलब्ध है, इसका डेटा पुराना है, या यह केवल कुछ क्षेत्रों से ही सुलभ है। पहले से तय कर लें कि पॉलिसी इंजन फ़ेल-क्लोज़्ड होता है, एक सीमित अवधि के लिए कैश्ड परिणाम प्रदान करता है, या उपयोगकर्ताओं को किसी प्रतिबंधित VLAN में डाल देता है। साइट-वार उत्तर रिकॉर्ड करें।
हाउसकीपिंग टीम को टेस्ट केस के रूप में लें। प्रमाणपत्र SCEP के माध्यम से MDM से आते हैं, VLAN डायरेक्टरी ग्रुप की सदस्यता से आता है, और खाता अक्षम होने पर एक्सेस समाप्त हो जाता है। यदि इनमें से कोई भी तीन भाग दूसरी साइट पर एक अलग रूट के माध्यम से हल होता है, तो जब तक आप जानबूझकर इसका परीक्षण नहीं करेंगे, तब तक आपको किसी घटना के दौरान ही इसका पता चलेगा।
हमारे Cloud RADIUS में, प्रत्येक डिवाइस पहचान के आधार पर ओपन, सुरक्षित या xPSK नेटवर्क पर जाता है, प्रत्येक अपने स्वयं के VLAN पर, और जिस व्यक्ति ने संस्थान छोड़ दिया है और उसका खाता अक्षम कर दिया गया है, उसे अस्वीकार कर दिया जाता है। आप पहले से जो कंट्रोलर चला रहे हैं, उसमें RADIUS और स्प्लैश URL को Open नेटवर्क के लिए जोड़ने में 15 मिनट से भी कम समय लगता है, जिससे किसी आर्किटेक्चर को अंतिम रूप देने से पहले पायलट प्रोजेक्ट चलाना काफी किफायती हो जाता है।
इस निर्णय के प्रवर्तन पक्ष के विस्तृत विवरण के लिए, नीचे दिया गया वीडियो देखें।
पायलट तक पहुँचने के छह योजनाबद्ध चरण
उन प्रवर्तन बिंदुओं (enforcement points) की गणना करें जिन्हें निर्णय की आवश्यकता है: कंट्रोलर, स्विच, VPN गेटवे, प्रत्येक के लिए एक लाइन।
आधिकारिक पहचान स्रोत का नाम बताएं और केवल इसके होस्टनेम ही नहीं, बल्कि इसके स्वामी का विवरण भी लिखें।
प्रत्येक समूह को एक VLAN और बैंडविड्थ सीमा में मैप करें, जिसमें किसी भी अनमैच के लिए डिफ़ॉल्ट मान शामिल हो।
प्रति एक्सेस पॉइंट ट्रांसपोर्ट और प्रमाणपत्र विधि चुनें, क्योंकि पुराने हार्डवेयर TLS पर RADIUS का समर्थन नहीं कर सकते हैं।
विफलता व्यवहार (failure behavior) को परिभाषित करें ऐसी डायरेक्टरी के लिए जो डाउन, पुरानी (stale) या किसी क्षेत्र से पहुंच से बाहर (unreachable) हो।
एक साइट पर पायलट करें, p95 विलंबता को मापें और पुष्टि करें कि एक अक्षम (disabled) परीक्षण खाता अस्वीकार कर दिया गया है और उसका लाइव सत्र समाप्त हो गया है।
पायलट को इस बहस का समाधान करने दें। यदि केवल-डायरेक्टरी वाला संस्करण किसी अक्षम खाते को अस्वीकार नहीं कर सकता और किसी मौजूदा सत्र को समाप्त नहीं कर सकता, तो उसने कुछ भी सरल नहीं किया है, बल्कि उसने आपके आवश्यक नियंत्रण को ऐसी जगह स्थानांतरित कर दिया है जहाँ यह पहले कभी नहीं था।
Purple Access इस आलेख में वर्णित एक्सेस लेयर को एक होस्ट की गई सेवा के रूप में संचालित करता है: पहचान-आधारित VLANs के साथ Cloud RADIUS, प्रबंधित PKI के माध्यम से जारी और नवीनीकृत किए गए EAP-TLS प्रमाणपत्र, और प्रत्येक साइट पर एक एकल प्रमाणीकरण लॉग जो पहचान, डिवाइस, विधि, एक्सेस पॉइंट और VLAN के साथ प्रत्येक स्वीकृति और अस्वीकृति दिखाता है। यदि आप केवल-डायरेक्ट्री डिज़ाइन की तुलना एक ऐसे डिज़ाइन से कर रहे हैं जो प्रवर्तन (enforcement) लेयर को बनाए रखता है, तो Purple Access पर जाएँ और पूरे नेटवर्क में लागू करने से पहले ऊपर दिए गए पायलट चरणों के माध्यम से एक साइट का परीक्षण करें।


