
Remote authentication dial in user services का विवरण
Published

एक कर्मचारी का लैपटॉप आपके कॉर्पोरेट WiFi से स्वचालित रूप से जुड़ जाता है, एक अतिथि को इंटरनेट एक्सेस मिल जाता है, और एक भुगतान टर्मिनल उन्हीं एक्सेस पॉइंट्स के माध्यम से कनेक्ट होता है। फिर कोई पूछता है कि अतिथि टर्मिनल तक क्यों नहीं पहुँच सकता, या क्या होगा यदि आपकी प्रमाणीकरण सेवा ऑफ़लाइन हो जाए। केवल एक सफल कनेक्शन इनमें से किसी भी प्रश्न का उत्तर नहीं देता है।
यहीं पर remote authentication dial in user services, जिसे आमतौर पर RADIUS कहा जाता है, महत्वपूर्ण हो जाता है। RADIUS को समझने का उपयोगी तरीका सिर्फ़ एक लॉगिन सर्वर के रूप में नहीं है। यह पहचान और नेटवर्क एक्सेस के बीच एक निर्णय बिंदु है, जिसका प्रभाव इस बात पर पड़ता है कि कोई डिवाइस किस सेगमेंट में प्रवेश करता है, वह किस तक पहुंच सकता है, और जब कोई उत्तर नहीं आता है तो आपके उपकरणों को क्या करना चाहिए।
विषय सूची
- RADIUS क्या है और इसके तीन AAA कार्य
- एक्सेस अनुरोध डिवाइस से सर्वर तक कैसे जाता है
- RADIUS प्रत्येक डिवाइस को उसके अपने सेगमेंट में कैसे रखता है
- TACACS+ और Diameter की तुलना में RADIUS
- RADIUS की सुरक्षा सीमाएं और सुरक्षा को कैसे सत्यापित करें
- सुरक्षित विफलता डिज़ाइन करें और रोलआउट से पहले इसे सत्यापित करें
RADIUS क्या है और इसके तीन AAA कार्य
आपके कर्मचारियों का लैपटॉप एक्सेस पॉइंट पर किसी के द्वारा पासवर्ड टाइप किए बिना ही कनेक्ट हो जाता है। इसमें आपके मोबाइल डिवाइस मैनेजमेंट प्लेटफॉर्म, या MDM द्वारा इंस्टॉल किया गया सर्टिफिकेट हो सकता है। एक्सेस पॉइंट एक RADIUS सर्वर से पूछता है कि उस लैपटॉप को अनुमति देनी है या नहीं और कौन सी एक्सेस पॉलिसी लागू करनी है।
RADIUS का अर्थ Remote Authentication Dial-In User Service है। कड़े शब्दों में कहें, तो यह एक प्रोटोकॉल है, कोई विशिष्ट सर्वर उत्पाद नहीं। एक RADIUS सर्वर उस प्रोटोकॉल को लागू करता है और नेटवर्क उपकरणों को एक्सेस निर्णय लौटाता है।
किसी इमारत के रिसेप्शन डेस्क के बारे में सोचें। रिसेप्शनिस्ट आवश्यक रूप से कर्मचारी डायरेक्टरी का रखरखाव नहीं करता है, लेकिन बैज जारी करने से पहले उसकी जांच करता है। बैज रिसेप्शन और मीटिंग रूम में प्रवेश की अनुमति दे सकता है, वित्त कार्यालय में नहीं।
RADIUS द्वारा निष्पादित किए जाने वाले तीन AAA कार्य
RADIUS उस कार्य को प्रमाणीकरण, प्राधिकरण और अकाउंटिंग में व्यवस्थित करता है, जिसे सामूहिक रूप से AAA कहा जाता है।
| कार्य (फ़ंक्शन) | यह किस सवाल का जवाब देता है | विशिष्ट उदाहरण |
|---|---|---|
| प्रमाणीकरण (ऑथेंटिकेशन) | यह कौन या क्या है? | स्टाफ़ का लैपटॉप एक डिवाइस प्रमाणपत्र प्रस्तुत करता है |
| प्राधिकरण (ऑथराइजेशन) | यह किस तक पहुंच सकता है? | एक टिल (कैश रजिस्टर) को सीमित पहुंच के साथ उसके अपने VLAN पर रखा जाता है |
| लेखांकन (अकाउंटिंग) | क्या हुआ और कितनी देर तक चला? | सत्र की शुरुआत, समाप्ति और उपयोग किए गए डेटा को लॉग किया जाता है |
ऑथेंटिकेशन और ऑथराइजेशन एक दूसरे के बदले इस्तेमाल नहीं किए जा सकते। एक वैध पहचान को भी एक्सेस से वंचित किया जा सकता है क्योंकि वह उस नेटवर्क की पॉलिसी को पूरा नहीं करती है। इसी तरह, एक स्वीकृत पहचान को स्वतः अप्रतिबंधित एक्सेस नहीं मिलना चाहिए।
अकाउंटिंग कनेक्शन का एक रिकॉर्ड बनाती है, न कि ऑनलाइन किसी व्यक्ति द्वारा किए जाने वाले प्रत्येक कार्य की रिकॉर्डिंग। सत्र पहचानकर्ता, टाइमस्टैम्प और उपयोग रिकॉर्ड ऑपरेटरों को एक्सेस की जांच करने और कनेक्शन टूटने की समस्या निवारण में मदद करते हैं।
डायग्राम इन जिम्मेदारियों को अलग करता है।
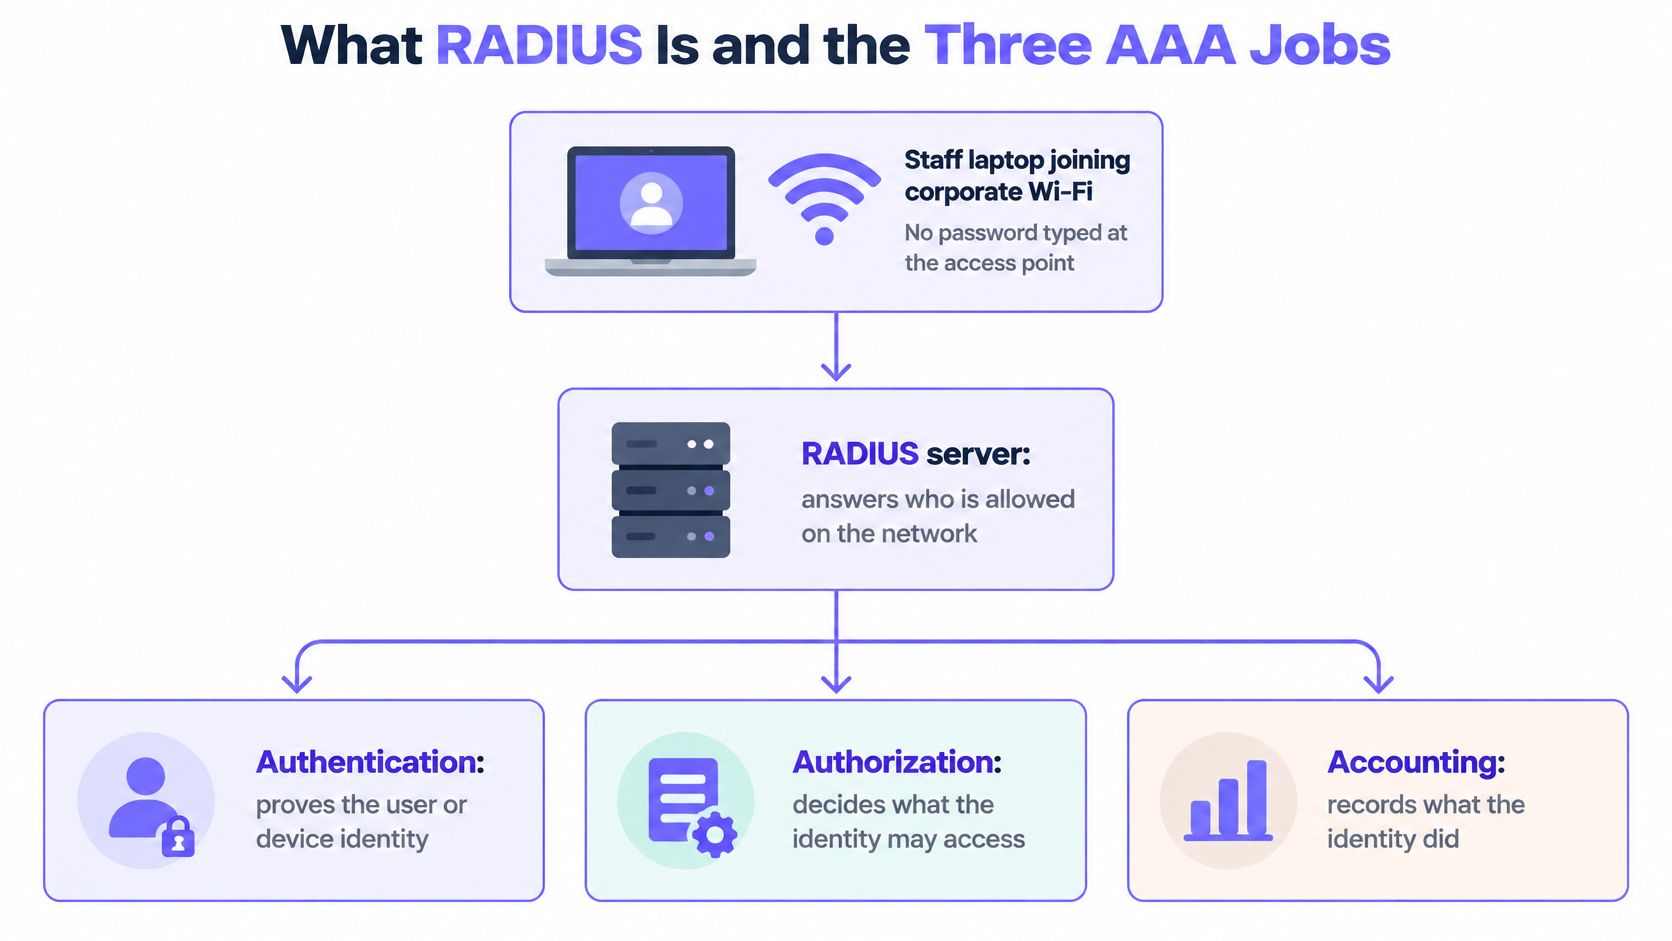
RADIUS की शुरुआत 1990 के दशक की शुरुआत में डिस्ट्रिब्यूटेड डायल-अप ऑथेंटिकेशन को सेंट्रलाइज़ करने के लिए हुई थी, जिसके बाद इसके सेंट्रलाइज़्ड मॉडल का विस्तार वायरलेस, VPN और एंटरप्राइज नेटवर्क एक्सेस तक हुआ, जैसा कि RADIUS स्पेसिफिकेशन और इसके ऐतिहासिक संदर्भों में प्रलेखित है।
व्यावहारिक अंतर: RADIUS सर्वर एक्सेस का निर्णय लेता है; नेटवर्क उपकरण इसे लागू करते हैं।
पहचान रिकॉर्ड एक अलग डायरेक्टरी या क्रेडेंशियल सेवा में रह सकते हैं। एक्सेस पॉइंट या स्विच RADIUS क्लाइंट है, न कि वह स्थान जहाँ आपके संगठन को अपनी पहचान संग्रहीत करनी चाहिए।
एक एक्सेस अनुरोध डिवाइस से सर्वर तक कैसे जाता है
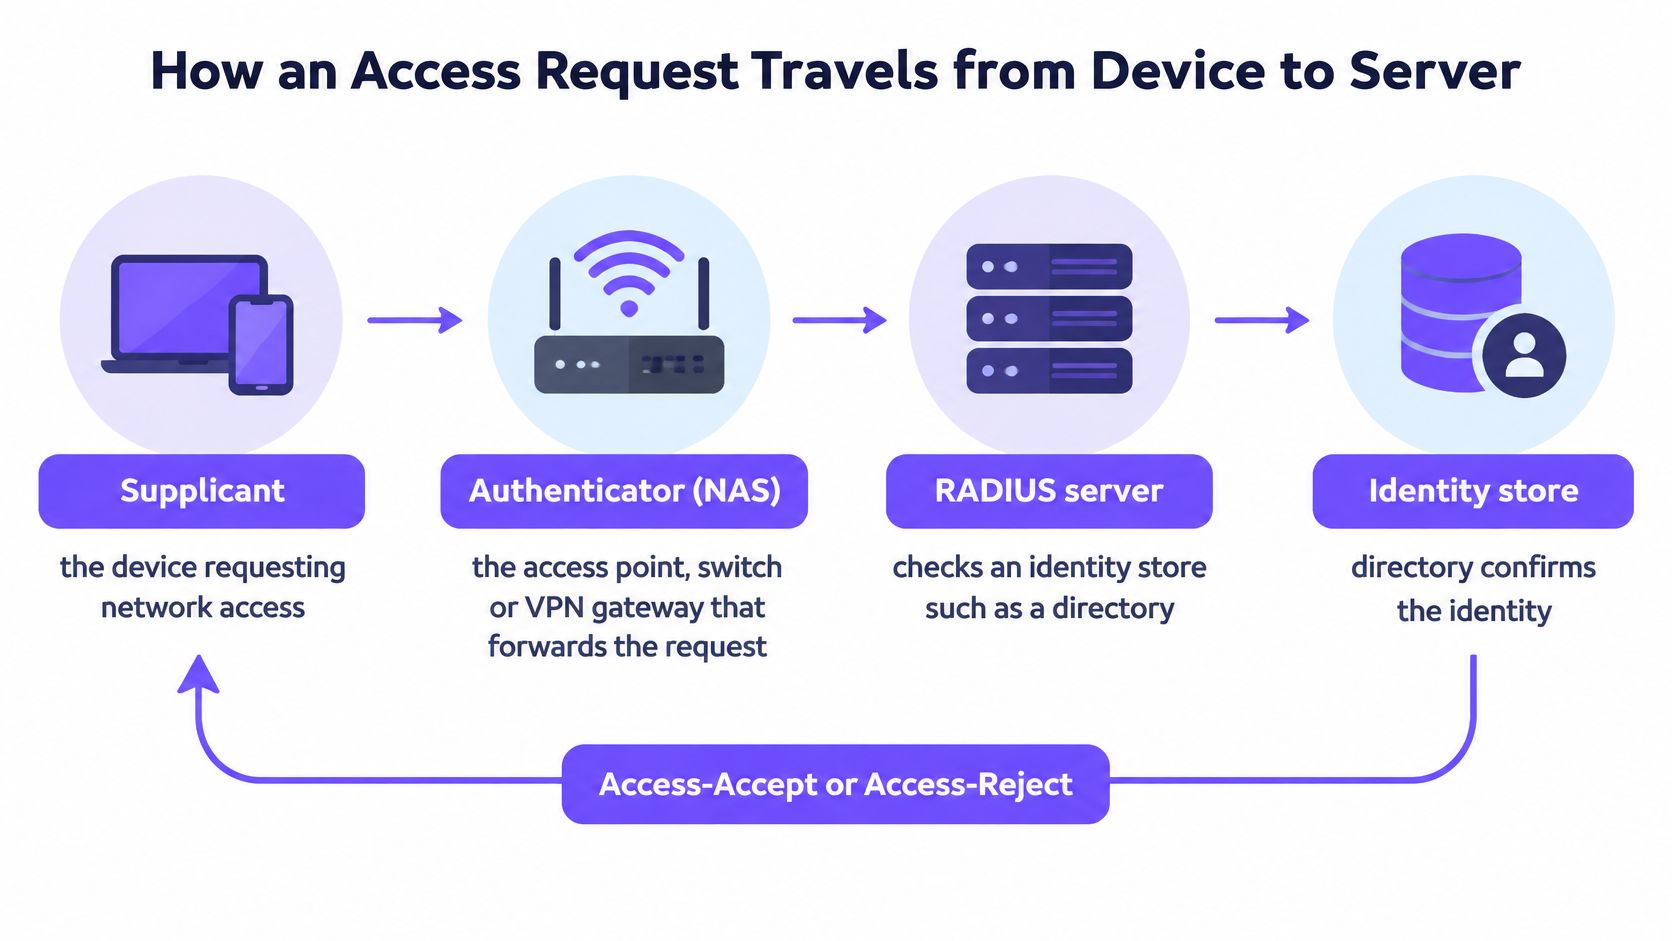
एक्टर्स को अलग करके शुरुआत करें। सप्लिकेंट वह डिवाइस है जो कनेक्ट करने का अनुरोध करता है। ऑथेंटिकेटर वह एक्सेस पॉइंट या स्विच है जो प्रवेश को नियंत्रित करता है, जबकि VPN गेटवे रिमोट कनेक्शन के लिए समकक्ष एक्सेस-कंट्रोल भूमिका निभाता है।
RADIUS शब्दावली में, वह नेटवर्क डिवाइस Network Access Server, या NAS होता है। अपने नाम के बावजूद, यह आपके उपकरण कक्ष में मौजूद सर्वर के बजाय एक एक्सेस पॉइंट हो सकता है।
रिक्वेस्ट इस पाथ का अनुसरण करती है।
आदान-प्रदान का पालन करें
डिवाइस ऑथेंटिकेशन शुरू करता है। लैपटॉप एक्सेस पॉइंट से संपर्क करता है और कॉन्फ़िगर की गई ऑथेंटिकेशन विधि शुरू करता है। इसमें टाइप किए गए पासवर्ड के बजाय कोई डिजिटल सर्टिफिकेट शामिल हो सकता है।
NAS RADIUS सर्वर को एक Access-Request भेजता है। पारंपरिक RADIUS के लिए, यह UDP पर जाता है और ऑथेंटिकेशन जानकारी के साथ कनेक्शन विवरण ले जाता है।
सर्वर पहचान का मूल्यांकन करता है। यह कॉन्फ़िगर की गई ऑथेंटिकेशन विधि और पहचान एकीकरण का उपयोग करता है, जिसमें डायरेक्ट्री लुकअप या सर्टिफिकेट सत्यापन शामिल हो सकता है। सर्टिफिकेट ऑथेंटिकेशन केवल यूज़रनेम मौजूद होने की ही नहीं, बल्कि पज़ेशन और ट्रस्ट के प्रमाण की भी पुष्टि करता है।
यदि आदान-प्रदान के लिए अधिक जानकारी की आवश्यकता होती है, तो सर्वर Access-Challenge लौटाता है। डिवाइस का उत्तर NAS के माध्यम से वापस जाता है, और यह आदान-प्रदान तब तक जारी रह सकता है जब तक सर्वर निर्णय नहीं ले लेता।
सर्वर अपना निर्णय लौटाता है। Access-Accept में लागू ऑथराइज़ेशन एट्रिब्यूट शामिल होते हैं; Access-Reject एक्सेस से इनकार करता है। एक सही क्रेडेंशियल उस पॉलिसी को ओवरराइड नहीं करता है जो एक्सेस को प्रतिबंधित करती है।
NAS स्वीकृत पॉलिसी को लागू करता है और Accounting-Request संदेशों के माध्यम से सत्र गतिविधि की रिपोर्ट करता है। स्टार्ट, अंतरिम अपडेट और स्टॉप रिकॉर्ड सत्र के जीवनचक्र का विवरण देते हैं।
RADIUS संदेश प्रकार और प्रत्येक का क्या अर्थ है
| संदेश | इसके द्वारा भेजा गया | अर्थ |
|---|---|---|
| Access-Request | एक्सेस पॉइंट या NAS | यहाँ क्रेडेंशियल या प्रमाणीकरण संदेश दिए गए हैं; कृपया इनकी जाँच करें |
| Access-Challenge | RADIUS सर्वर | अधिक जानकारी की आवश्यकता है, जैसे कि वन-टाइम कोड |
| Access-Accept | RADIUS सर्वर | प्रमाणीकरण और नीति एक्सेस की अनुमति देते हैं; बाद वाले एट्रिब्यूट लागू करें |
| Access-Reject | RADIUS सर्वर | क्रेडेंशियल या नीति एक्सेस की अनुमति नहीं देते हैं |
| Accounting-Request | एक्सेस पॉइंट या NAS | सत्र शुरू, अपडेट या समाप्त हुआ |
वायर्ड और वायरलेस 802.1X ऑथेंटिकेशन के लिए, Extensible Authentication Protocol, या EAP संदेश, RADIUS एक्सचेंज के अंदर आते-जाते हैं। EAP-TLS और PEAP जैसे तरीके यह निर्धारित करते हैं कि सर्वर क्या सत्यापित करता है। इन तरीकों के साथ, एक्सेस पॉइंट को सुरक्षित क्रेडेंशियल्स पढ़ने की आवश्यकता होने के बजाय, वह केवल EAP संदेशों को रिले करता है।
समस्या निवारण करते समय, पारंपरिक RADIUS कैप्चर पर Access-Accept का पता लगाने और उसके एट्रिब्यूट्स का निरीक्षण करने के लिए Wireshark का उपयोग करें। TLS-संरक्षित ट्रांसपोर्ट के लिए, इसके बजाय सर्वर-साइड डायग्नोस्टिक्स या उचित रूप से अधिकृत कैप्चर पॉइंट का उपयोग करें। फिर प्रतिक्रिया की तुलना केवल लैपटॉप के कनेक्टेड आइकन से नहीं, बल्कि NAS द्वारा लागू की गई नीति से करें।
RADIUS प्रत्येक डिवाइस को उसके अपने सेगमेंट में कैसे रखता है
मान लीजिए किसी होटल में हाउसकीपिंग टैबलेट, रिसेप्शन लैपटॉप और गेस्ट फोन एक ही एक्सेस-पॉइंट इंफ्रास्ट्रक्चर का उपयोग कर रहे हैं। उन्हें अलग-अलग एक्सेस की आवश्यकता होती है: क्रमशः हाउसकीपिंग एप्लिकेशन, रिसेप्शन सिस्टम और गेस्ट इंटरनेट। रेडियो हार्डवेयर साझा करने का मतलब अनुमतियां साझा करना नहीं होना चाहिए।
छवि दिखाती है कि एक्सेस पॉइंट अलग-अलग नेटवर्क सेगमेंट कैसे लागू कर सकता है।
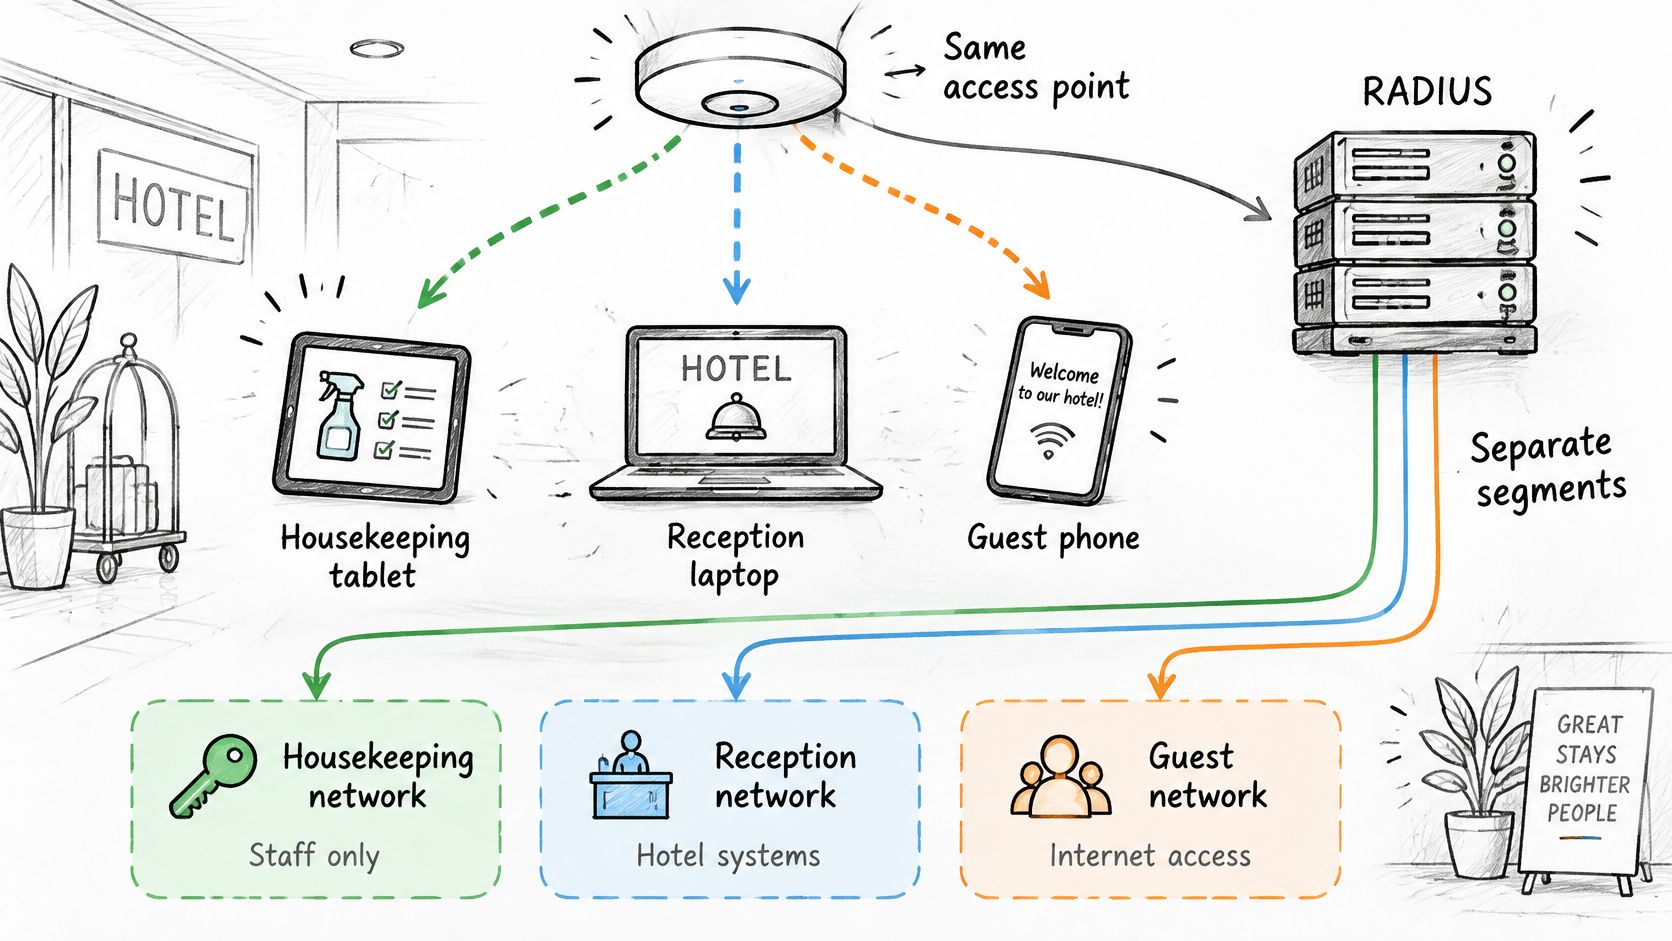
एक VLAN एक लॉजिकल नेटवर्क सेगमेंट है। RADIUS Access-Accept में VLAN असाइनमेंट लौटा सकता है, और स्विच या एक्सेस पॉइंट इसे ऑथेंटिकेटेड पोर्ट या सेशन पर लागू करता है। भौतिक इंफ्रास्ट्रक्चर को अभी भी संबंधित VLANs और रूटिंग कॉन्फ़िगरेशन की आवश्यकता होती है।
डायरेक्टरी समूहों को नेटवर्क नीति में बदलें
डायनेमिक VLAN असाइनमेंट के लिए, सर्वर इन टनल विशेषताओं को वापस कर सकता है:
- टनल-टाइप: अनुरोधित टनल प्रकार की पहचान करने के लिए इसे VLAN पर सेट करें।
- टनल-मीडियम-टाइप: इसे उपकरण द्वारा अपेक्षित IEEE 802 मीडिया मान पर सेट करें।
- टनल-प्राइवेट-ग्रुप-ID: इसे इच्छित VLAN आइडेंटिफ़ायर पर सेट करें।
डायरेक्टरी ग्रुप की सदस्यता इन प्राथमिकताओं को निर्धारित कर सकती है। एक हाउसकीपिंग ग्रुप हाउसकीपिंग सेगमेंट से मैप होता है, जबकि रिसेप्शन स्टाफ को एक अलग पॉलिसी मिलती है। हमारे Secure नेटवर्क में, Entra ID, Okta, और Google Workspace के साथ इंटीग्रेशन ग्रुप सदस्यता को VLAN निर्धारित करने की अनुमति देते हैं।
Purple Access ओपन, सुरक्षित और xPSK नेटवर्क प्रदान करता है। हमारा Cloud RADIUS डिवाइसों को उपयुक्त नेटवर्क और VLAN पर निर्देशित करने के लिए पहचान का उपयोग करता है, और उस पूर्व-कर्मचारी को अस्वीकार करता है जिसका खाता अक्षम कर दिया गया है। हाउसकीपिंग, रिसेप्शन और संचालन कर्मचारी साझा कर्मचारी पासवर्ड के बजाय MDM द्वारा दिए गए EAP-TLS प्रमाणपत्रों का उपयोग करके प्रमाणित कर सकते हैं।
यह वीडियो एक्सेस मॉडल का एक अन्य दृश्य प्रदान करता है।
केवल लेबल ही नहीं, सीमा की भी जांच करें
एक SSID वायरलेस नेटवर्क नाम होता है जो उपयोगकर्ता को दिखाई देता है। यह अपने आप में इस बात का प्रमाण नहीं है कि डिवाइस अलग-थलग हैं, और VLAN असाइनमेंट स्वचालित रूप से फ़ायरवॉल नियम नहीं बनाता है।
प्रभावी VLAN सेगमेंटेशन के लिए, सेगमेंट्स के बीच अनुमत ट्रैफ़िक को कॉन्फ़िगर करें और उसका परीक्षण करें। हाउसकीपिंग टैबलेट को रिसेप्शन सिस्टम का एक्सेस पाए बिना अपने आवश्यक एप्लिकेशन तक पहुंचना चाहिए।
सफल लॉगिन प्रवेश को सिद्ध करता है। एक ट्रैफ़िक परीक्षण यह साबित करता है कि इच्छित सीमा लागू की गई है या नहीं।
रोलआउट से पहले, किसी परीक्षण डिवाइस को प्रमाणित करें, लौटाए गए VLAN एट्रिब्यूट की जांच करें और इसके वास्तविक प्लेसमेंट की पुष्टि करें। छूटे हुए एट्रिब्यूट, असमर्थित मैपिंग या एक अत्यधिक अनुमत डिफ़ॉल्ट VLAN एक अन्यथा समझदारी भरी पहचान नीति को कमजोर कर सकते हैं।
RADIUS की TACACS+ और Diameter से तुलना
| प्रोटोकॉल | ट्रांसपोर्ट और पोर्ट | क्या एन्क्रिप्ट किया जाता है | विशिष्ट उपयोग |
|---|---|---|---|
| RADIUS | UDP, अलग प्रमाणीकरण और अकाउंटिंग सर्विस पोर्ट के साथ | पारंपरिक पासवर्ड-आधारित RADIUS में, केवल पासवर्ड एट्रिब्यूट छिपाया जाता है, पूरा पैकेट नहीं | WiFi, VPN और स्विच 802.1X एक्सेस |
| TACACS+ | TCP, इसके निर्दिष्ट व्यवस्थापन सर्विस पोर्ट का उपयोग करके | हेडर नहीं, बल्कि पूरा पैकेट बॉडी | राउटर और स्विच पर व्यवस्थापक लॉगिन और कमांड नियंत्रण |
| Diameter | TCP या SCTP, इसके निर्दिष्ट सर्विस पोर्ट का उपयोग करके | सुरक्षा TLS या IPsec पर निर्भर करती है | मोबाइल और रोमिंग नेटवर्क |
उपयोगकर्ता और डिवाइस प्रवेश के लिए RADIUS का, तथा एडमिनिस्ट्रेटर कमांड नियंत्रण के लिए TACACS+ का उपयोग करें। Diameter उद्यम WiFi ऑथेंटिकेशन के सामान्य प्रतिस्थापन के बजाय मुख्य रूप से दूरसंचार-उन्मुख आर्किटेक्चर में आता है।
निर्णायक प्रश्न यह है कि आप किसे ऑथराइज़ करने का प्रयास कर रहे हैं। एक कर्मचारी के लैपटॉप को नेटवर्क सेगमेंट में शामिल होने के लिए अनुमति की आवश्यकता होती है। एक नेटवर्क एडमिनिस्ट्रेटर को राउटर में लॉग इन करने और संभवतः उसके कॉन्फ़िगरेशन को बदले बिना डायग्नोस्टिक कमांड चलाने की अनुमति की आवश्यकता होती है।
एडमिशन और एडमिनिस्ट्रेशन अलग-अलग कार्य हैं
RADIUS प्रमाणीकरण परिणाम को नेटवर्क एक्सेस स्थापित करने के लिए आवश्यक प्राधिकरण एट्रिब्यूट्स के साथ जोड़ता है। यह उस एक्सेस पॉइंट के अनुकूल है जो यह तय करता है कि किसी डिवाइस को अनुमति दी जाए या नहीं और कौन सी भूमिका लागू की जाए।
TACACS+ ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग को अधिक स्पष्ट रूप से अलग करता है। डिवाइस एडमिनिस्ट्रेशन के लिए, आप इसका उपयोग लॉगिन करने की अनुमति और विशेष कमांड निष्पादित करने की अनुमति के बीच अंतर करने के लिए कर सकते हैं। आपके उपकरण को उस कमांड-ऑथराइजेशन व्यवहार का समर्थन करना चाहिए जिसे आप लागू करना चाहते हैं।
इसलिए कोई संगठन दोनों प्रोटोकॉल चला सकता है, अक्सर अलग-अलग सेवाओं या कॉन्फ़िगरेशन के माध्यम से। इसका वायरलेस इन्फ्रास्ट्रक्चर एंडपॉइंट एक्सेस के बारे में RADIUS से पूछता है, जबकि इसके प्रबंधन इंटरफ़ेस एडमिनिस्ट्रेटर गतिविधि के बारे में TACACS+ से पूछते हैं। इसमें कोई विरोधाभास नहीं है क्योंकि ये निर्णय अलग-अलग प्रवेश बिंदुओं की रक्षा करते हैं।
केवल एन्क्रिप्शन कॉलम के आधार पर चयन न करें
संपूर्ण पैकेट बॉडी वाक्यांश का अर्थ यह नहीं है कि संपूर्ण कम्युनिकेशन पाथ को किसी अन्य सुरक्षा की आवश्यकता नहीं है। शेयर्ड-सीक्रेट हैंडलिंग, इम्प्लीमेंटेशन अपडेट, मैनेजमेंट-नेटवर्क आइसोलेशन, और ट्रांसपोर्ट सुरक्षा महत्वपूर्ण डिज़ाइन विचार बने हुए हैं।
इसी तरह, Diameter का विश्वसनीय ट्रांसपोर्ट इसे RADIUS की अपेक्षा करने वाले एक्सेस पॉइंट के लिए ड्रॉप-इन अपग्रेड नहीं बनाता है। नेटवर्क उपकरण, पहचान एकीकरण और परिचालन टूल्स को चुने गए प्रोटोकॉल का समर्थन करना चाहिए।
अपनी आवश्यकता के अनुसार वह प्रोटोकॉल चुनें जो आपके डिवाइस सपोर्ट करते हैं, फिर उसकी सुरक्षा विशेषताओं को अलग से सत्यापित करें। किसी जाने-पहचाने प्रोटोकॉल को अधिक जटिल प्रोटोकॉल से बदलने से गलत ऑथराइजेशन पॉलिसी या अनपरीक्षित फ़ॉलबैक कॉन्फ़िगरेशन ठीक नहीं होगा।
RADIUS की सुरक्षा सीमाएं और सुरक्षा को कैसे सत्यापित करें
MFA अपने आप किसी RADIUS डिप्लॉयमेंट को भरोसेमंद नहीं बनाता है। यह पहचान की जांच को मजबूत करता है, लेकिन नेटवर्क डिवाइस को मिलने वाले ऑथेंटिकेशन रिस्पॉन्स पर भी भरोसा करने में सक्षम होना चाहिए। वे अलग-अलग सुरक्षा आवश्यकताएं हैं।
आइजल ऑफ मैन साइबर सिक्योरिटी सेंटर की Blast-RADIUS एडवाइजरी के अनुसार, 2024 के Blast-RADIUS खुलासे से पता चला कि विशिष्ट परिस्थितियों में, एक मैन-इन-द-मिडिल हमलावर फर्जी Access-Accept तैयार कर सकता है, क्रेडेंशियल्स का अनुमान लगाए बिना पहुंच प्राप्त कर सकता है, और संभवतः RADIUS सर्वर को अनधिकृत सत्र की जानकारी दिए बिना MFA को बायपास कर सकता है।
कमजोर बिंदु आवश्यक रूप से उपयोगकर्ता का पासवर्ड नहीं होता है। यह एक्सेस उपकरण और सर्वर के बीच का आदान-प्रदान हो सकता है।
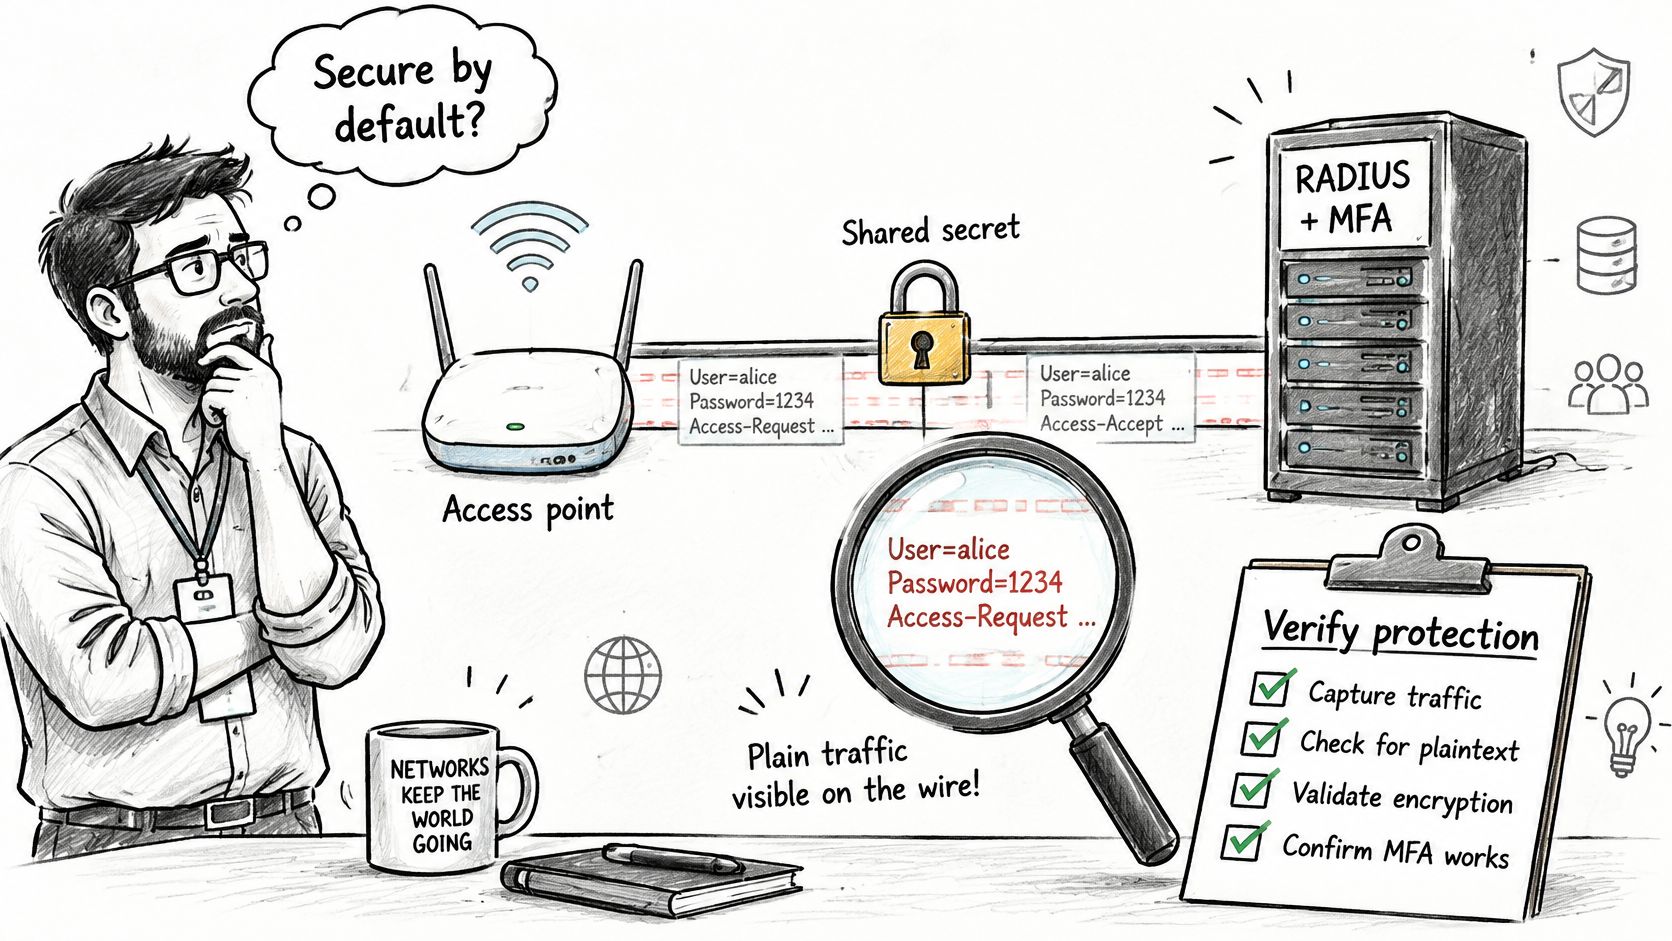
संदेश और उसके ट्रांसपोर्ट दोनों को सुरक्षित रखें
पारंपरिक RADIUS, NAS और सर्वर के बीच एक शेयर्ड सीक्रेट का उपयोग करता है, लेकिन यह आधुनिक एंड-टू-एंड गोपनीयता के बराबर नहीं है। PAP जैसे लेगेसी पासवर्ड मेथड में पासवर्ड छिपाने को पूरे एक्सचेंज को एन्क्रिप्ट करने के रूप में गलत नहीं समझा जाना चाहिए।
अपडेटेड क्लाइंट और सर्वर गाइडेंस का पालन करते हुए, तत्काल इंटीग्रिटी उपाय के रूप में Message-Authenticator प्रोसेसिंग को अनिवार्य करें। केवल सर्वर को अपडेट करने से यह अनुत्तरित रह जाता है कि एक्सेस पॉइंट, गेटवे और प्रॉक्सी क्या भेजते हैं और क्या लागू करते हैं।
दीर्घकालिक ट्रांसपोर्ट सुरक्षा के लिए, TLS पर RADIUS (जिसे आमतौर पर RadSec कहा जाता है) या किसी अन्य उचित रूप से सुरक्षित पथ की योजना बनाएँ। एक सुरक्षित EAP विधि और सुरक्षित RADIUS ट्रांसपोर्ट कनेक्शन के विभिन्न भागों को संभालते हैं, इसलिए किसी को भी दूसरे के सार्वभौमिक विकल्प के रूप में न समझें।
केवल एक सेटिंग ही नहीं, पूरी संपत्ति को सत्यापित करें
- प्रत्येक RADIUS क्लाइंट की इन्वेंट्री बनाएं: स्विच, एक्सेस पॉइंट, VPN गेटवे और प्रॉक्सी को उनके फर्मवेयर और समर्थित ट्रांसपोर्ट विकल्पों के साथ शामिल करें।
- दोनों सिरों पर प्रवर्तन की पुष्टि करें: मैसेज-ऑथेंटिकेटर जनरेशन और सत्यापन की जांच करें, जिसमें अनुपलब्ध या अमान्य मानों का उपचार शामिल है।
- लेगेसी विधियों का परीक्षण करें: जहां भी PAP, CHAP, और MS-CHAP पाथ सक्षम रहते हैं, उनका परीक्षण करें, केवल यह मान लेने के बजाय कि मुख्य WiFi परीक्षण उन्हें कवर करता है।
- नकारात्मक परिणामों का निरीक्षण करें: नियंत्रित परीक्षण वातावरण में, पुष्टि करें कि विकृत या असुरक्षित अनुरोध अस्वीकार कर दिए गए हैं और लॉग इसका कारण बताते हैं।
- सर्टिफिकेट ट्रस्ट को मान्य करें: मनमाने सर्वर सर्टिफिकेट को स्वीकार करने के बजाय, इच्छित ऑथेंटिकेशन सर्वर पहचान पर भरोसा करने के लिए सप्लिकेंट्स को कॉन्फ़िगर करें।
उन परीक्षणों के साक्ष्य को क्लाइंट इन्वेंट्री के साथ रखें। MFA सक्षम दिखाने वाला डैशबोर्ड यह प्रदर्शित नहीं कर सकता कि कोई लेगेसी गेटवे किसी जाली प्रतिक्रिया को अस्वीकार करता है।
सुरक्षा निष्कर्ष: NAS द्वारा एक्सेस दिए जाने से पहले पहचान का आश्वासन और भरोसेमंद संदेश वितरण दोनों का होना आवश्यक है।
सुरक्षित विफलता डिज़ाइन करें और रोलआउट से पहले इसे सत्यापित करें
RADIUS आमतौर पर UDP पर चलता है। इसका मतलब है कि नेटवर्क एक्सेस सर्वर, न कि सर्वर, पुनः प्रेषण (रीट्रांसमिशन) टाइमर और वैकल्पिक-सर्वर व्यवहार को नियंत्रित करता है, जैसा कि RFC 2865 का UDP ट्रांसपोर्ट मार्गदर्शन निर्धारित करता है। टाइमआउट और पुनः प्रयास (रीट्राई) के मानों को एक्सेस नीति के भाग के रूप में मानें। एक इंटरैक्टिव लॉगिन के लिए विलंबित उत्तर अक्सर बेकार होता है, और एक अनियंत्रित पुनः प्रयास शृंखला उपयोगकर्ताओं को प्रतीक्षा में छोड़ देती है जबकि किसी को पता नहीं होता कि किस सर्वर ने उत्तर दिया।
टाइमआउट कोई Access-Reject नहीं होता है। हो सकता है कि अनुरोध कभी पहुँचा ही न हो, या वापसी के रास्ते में प्रतिक्रिया खो गई हो। इसलिए आपके एक्सेस उपकरण को अनिश्चितता के लिए एक स्पष्ट नीति की आवश्यकता होती है, ठीक वैसे ही जैसे कोई रिसेप्शन डेस्क सुरक्षा कार्यालय से संपर्क नहीं कर पाती: उसे यह तय करना होगा कि आगंतुक को रोक कर रखा जाए, उन्हें प्रतीक्षा क्षेत्र में भेजा जाए, या पुराने पास पर प्रवेश दिया जाए।
चुनें कि कोई उत्तर न आने पर क्या होना चाहिए
| विफलता का परिणाम | उपयोगकर्ता अनुभव | सुरक्षा परिणाम |
|---|---|---|
| Fail closed | नया एक्सेस अस्वीकार कर दिया जाता है | उपलब्धता की कीमत पर, प्रवेश सीमा को सुरक्षित रखता है |
| Fail open | डिवाइस फ़ॉलबैक या गेस्ट VLAN में प्रवेश करता है | यदि वह सेगमेंट बहुत अधिक अनुमेय है, तो इच्छित विभाजन को बायपास कर सकता है |
| कैश किए गए एक्सेस को बनाए रखें | मौजूदा या पहले से ज्ञात डिवाइस काम करना जारी रखते हैं | एक्सेस किसी खाते या क्रेडेंशियल निरस्तीकरण के बाद भी बना रह सकता है |
किसी विशेष सेवा के लिए एक सीमित गेस्ट फ़ॉलबैक जानबूझकर किया गया हो सकता है। इसे स्टाफ़ सिस्टम, भुगतान इंफ्रास्ट्रक्चर, या प्रबंधन इंटरफेस के लिए आपातकालीन पहुंच नहीं बनना चाहिए। कैश्ड एक्सेस के लिए भी एक निर्धारित जीवनकाल और दायरा आवश्यक है। यह दस्तावेज़ीकृत करें कि NAS किन क्रेडेंशियल्स या निर्णयों को बनाए रखता है, पुनः प्रमाणीकरण के दौरान क्या होता है, और क्या प्राथमिक सेवा के अनुपलब्ध रहने के दौरान डायरेक्टरी में बदलाव प्रभावी हो सकता है।
रिवोकेशन को अगले लॉगिन से अलग करें
किसी खाते को अक्षम (disable) करना और उसके लाइव सत्रों को डिस्कनेक्ट करना अलग-अलग प्रक्रियाएं हैं। सहायक उपकरणों पर, RADIUS Change of Authorization, या CoA, नए लॉगिन की प्रतीक्षा किए बिना किसी सक्रिय सत्र को बदल सकता है या समाप्त कर सकता है। Purple Access अपने सुरक्षित नेटवर्क पर प्रत्येक साइट पर अक्षम खाते के लाइव सत्रों को समाप्त करने के लिए RADIUS CoA का उपयोग करता है, जहां लाइव-सत्र की समाप्ति एक्सेस-पॉइंट के समर्थन पर निर्भर करती है। यह अन्य कुंजियों को प्रभावित किए बिना किसी व्यक्तिगत कुंजी को रद्द करने का भी समर्थन करता है, ताकि किसी ठेकेदार या डिवाइस को हटाने के लिए हर किसी को डिस्कनेक्ट करने की आवश्यकता न पड़े। इस व्यवहार का परीक्षण तब करें जब कोई डिवाइस सक्रिय रूप से ट्रैफ़िक ट्रांसफर कर रहा हो। रिकॉर्ड करें कि आपने पहचान कब अक्षम की, सत्र कब समाप्त हुआ, और क्या तत्काल पुनः कनेक्शन अस्वीकार कर दिया गया है।
प्रमाण के साथ एक रोलआउट चेकलिस्ट बनाएं
असुरक्षित RADIUS प्रथाओं को अप्रचलित करने पर IETF ड्राफ़्ट TLS-आधारित ट्रांसपोर्ट की ओर संकेत करता है। उस माइग्रेशन को अनुकूलता (कंपैटिबिलिटी) प्रोजेक्ट के रूप में भी लें, क्योंकि पुराने उपकरण आवश्यक ट्रांसपोर्ट या एट्रिब्यूट्स को सही ढंग से नहीं संभाल सकते हैं।
पायलट से आगे विस्तार करने से पहले, इन नियंत्रणों को सत्यापित करें:
- डिफ़ॉल्ट रूप से अस्वीकृत: अज्ञात पहचानों और अनसुलझे अनुरोधों को विशेषाधिकार प्राप्त एक्सेस नहीं मिलता है।
- प्रतिबंधित फ़ॉलबैक: कोई भी व्यापक आपातकालीन VLAN अनपेक्षित पहुंच प्रदान नहीं करता है।
- सीमित कैशिंग: दस्तावेज़ तैयार करें और परीक्षण करें कि कैश्ड क्रेडेंशियल या निर्णय कब तक उपयोग करने योग्य बने रहते हैं।
- परीक्षण किए गए वैकल्पिक एंडपॉइंट्स: न केवल सामान्य सर्विस शटडाउन का, बल्कि एक अगम्य प्राथमिक सर्वर का भी अनुकरण (सिमुलेशन) करें।
- स्वतंत्र ऑडिट रिकॉर्ड: पहचान, साइट और लागू नीति के साथ स्वीकार, अस्वीकार, टाइमआउट और फ़ॉलबैक निर्णयों को सुरक्षित रखें।
एक दोहराई जा सकने वाली RADIUS ऑथेंटिकेशन परीक्षण प्रक्रिया का उपयोग करें और पायलट में एक लेगेसी एक्सेस पॉइंट शामिल करें। किसी वैकल्पिक एंडपॉइंट के ऑथराइजेशन उत्तर का उतनी ही सावधानी से परीक्षण करें जितना कि उसकी रीचेबिलिटी का।
उपलब्धता के साथ-साथ शुद्धता को भी मापें
प्रमाणीकरण विलंबता (लेटेंसी), फ़ेलओवर समय, प्राधिकरण शुद्धता, और निरसन प्रसार समय को ट्रैक करें। पुनः प्रयास (रीट्राई) दरों पर भी नज़र रखें, क्योंकि रीट्रांसमिशन में वृद्धि उपयोगकर्ताओं द्वारा असफल कनेक्शन की रिपोर्ट करने से पहले WAN हानि, रूटिंग समस्याओं या ओवरलोड बैकएंड को उजागर कर सकती है। भौगोलिक रूप से वितरित सर्विस अनुपयुक्त या पुरानी डायरेक्ट्री जानकारी अथवा असंगत नीति लौटाते हुए भी सुलभ बनी रह सकती है। फ़ेलओवर और रिकवरी के समय सहित, प्रत्येक परीक्षण की गई साइट पर लौटाए गए एट्रिब्यूट और वास्तविक एक्सेस की तुलना करें।
पायलट को एक ठोस प्रश्न के लिखित उत्तर के साथ पूरा करें: क्या वर्तमान डिप्लॉयमेंट फेल-क्लोज्ड रहता है, और क्या टीम इसे साबित कर सकती है? पैकेट साक्ष्य, कंट्रोलर परिणाम, ट्रैफ़िक परीक्षण और रिवोकेशन लॉग को एक साथ रखें ताकि उत्तर अगले फ़र्मवेयर या नीति परिवर्तन के बाद भी बना रहे।
Purple Access पहचान-आधारित ओपन, सुरक्षित और xPSK नेटवर्क, VLAN असाइनमेंट और लक्षित निरस्तीकरण के साथ प्रबंधित Cloud RADIUS प्रदान करता है। यह योजना बनाने के लिए कि आपके मौजूदा एक्सेस पॉइंट सही एक्सेस निर्णयों को कैसे लागू कर सकते हैं, और आपके रोलआउट के लिए आवश्यक फ़ेलओवर और निरस्तीकरण परीक्षणों की पहचान करने के लिए Purple Access पर जाएँ।


