
Pre-shared keys को समझें: वे कैसे काम करती हैं और उनकी सीमाएं
Published

किसी व्यक्ति ने आपकी टीम छोड़ दी है, लेकिन उसके फ़ोन में अभी भी WiFi पासवर्ड सुरक्षित है। आप इसे बदल सकते हैं, लेकिन समस्या यह है कि वही पासवर्ड बिलिंग काउंटरों (tills), प्रिंटरों, कैमरों और उस थर्मोस्टेट को भी कनेक्ट करता है जिसे कॉन्फ़िगर करने की बात किसी को याद भी नहीं है। हो सकता है कि एन्क्रिप्शन पूरी तरह से काम कर रहा हो। आपकी तात्कालिक समस्या यह तय करना है कि बाकी सभी को प्रभावित किए बिना एक्सेस को कैसे हटाया जाए।
यह pre shared keys के पीछे की व्यावहारिक चुनौती है, जिसे आमतौर पर pre-shared keys (PSKs) लिखा जाता है। इन्हें डिप्लॉय करना सीधा है, लेकिन आप इन्हें जिस तरह से जारी करते हैं, ट्रैक करते हैं और रिटायर करते हैं, वह क्रिप्टोग्राफी जितना ही महत्वपूर्ण है।
विषय सूची
- प्री-शेयर की कैसे काम करती है
- शेयर्ड, यूनिक और एंटरप्राइज कीज़ की तुलना
- एक शेयर्ड पासवर्ड जोखिम क्यों बन जाता है
- डिवाइस खोए बिना शेयर्ड की को रोटेट करना
- WPA3-Personal पासवर्ड की समस्या को कैसे बदलता है
- प्रति डिवाइस या टेनेंट यूनिक कीज़ कैसे चलाएँ
- पुष्टि करें कि क्या शेयर्ड की अब भी उपयुक्त है
Pre-Shared Key कैसे काम करती है
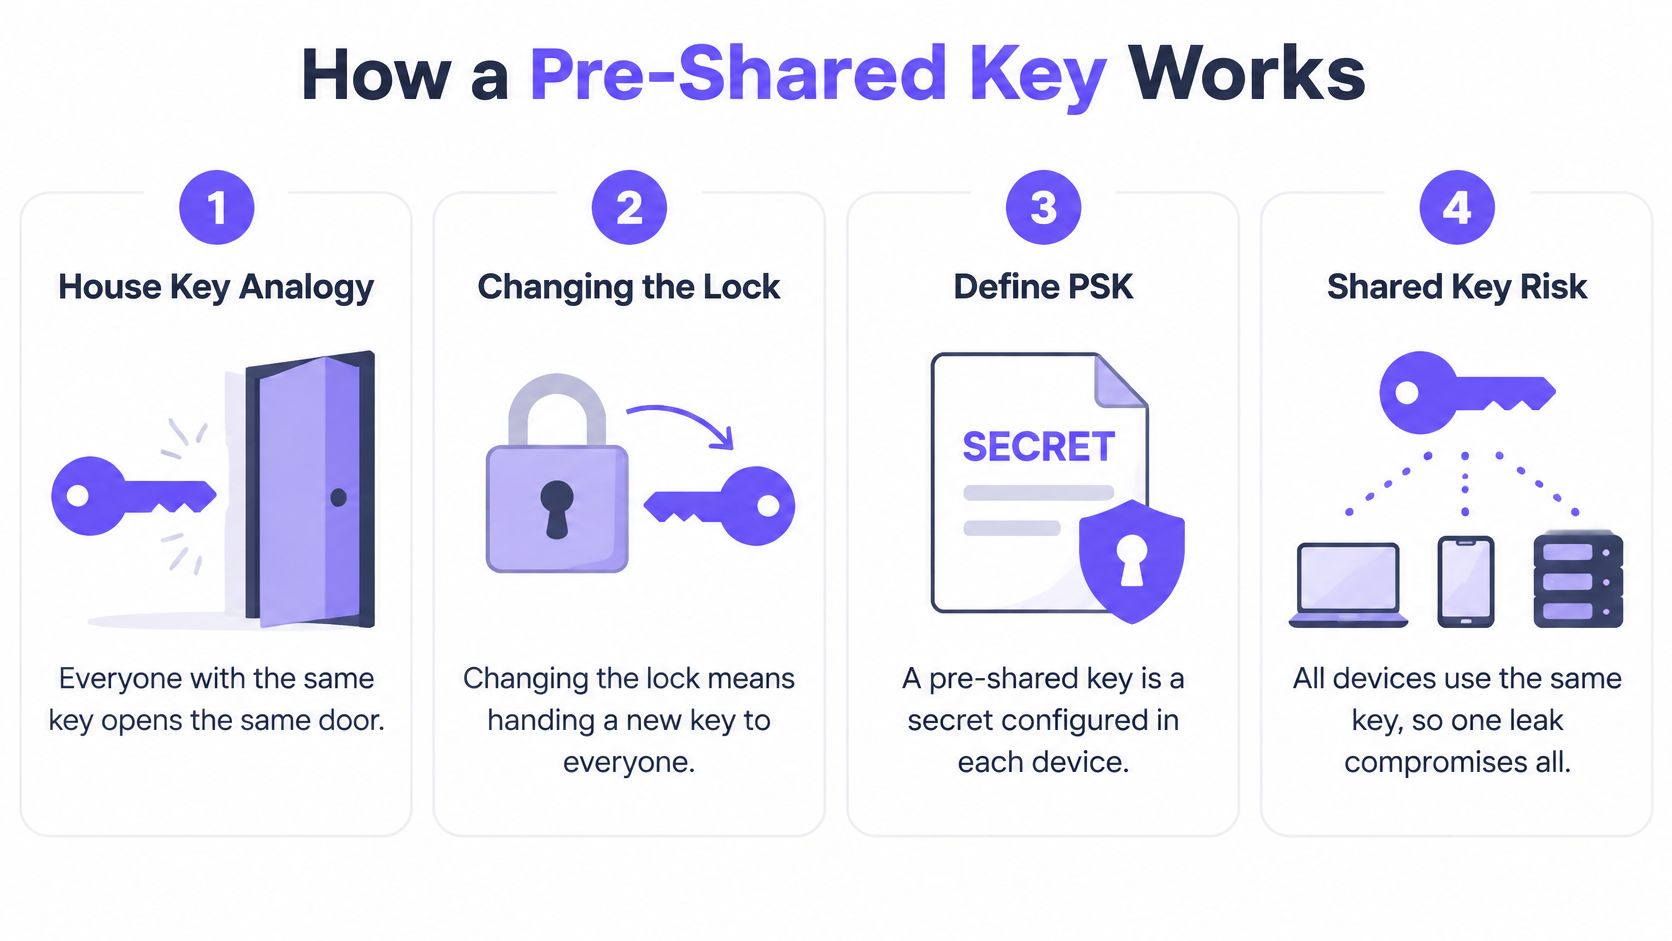
एक साझा WiFi पासवर्ड घर की उस चाबी की तरह होता है जिसकी कॉपी हर उस व्यक्ति के लिए बनाई जाती है जिसे प्रवेश की आवश्यकता होती है। वह कॉपी रखने वाला प्रत्येक व्यक्ति वही दरवाज़ा खोल सकता है। यदि कोई व्यक्ति वहां से चले जाने के बाद भी अपनी कॉपी अपने पास रखता है, तो ताला बदलने का अर्थ है कि वहां रहने वाले हर व्यक्ति को नई चाबियां सौंपनी होंगी।
एक प्री-शेयर्ड की एक ऐसा सीक्रेट (पासफ़्रेज़) है जिसे एक्सेस पॉइंट और उससे कनेक्ट होने वाले डिवाइसों पर पहले से कॉन्फ़िगर किया जाता है। WPA2-Personal में, आप आम तौर पर राउटर की सेटिंग्स में एक पासफ़्रेज़ डालते हैं, और फिर प्रत्येक डिवाइस पर वही पासफ़्रेज़ दर्ज करते हैं। एक्सेस पॉइंट को यह तय करने के लिए किसी अलग ऑथेंटिकेशन सर्वर की आवश्यकता नहीं होती है कि कनेक्ट होने वाला डिवाइस वह सीक्रेट जानता है या नहीं।
आरेख उस शेयर्ड-की संबंध का अनुसरण करता है।
लैपटॉप कनेक्ट होने पर क्या होता है
मान लीजिए कि आप लैपटॉप पर कार्यालय का WiFi पासफ़्रेज़ दर्ज करते हैं। कनेक्शन कुछ अलग प्रक्रियाओं से होकर आगे बढ़ता है:
- सीक्रेट तैयार करें। लैपटॉप मुख्य सामग्री (key material) प्राप्त करने के लिए कॉन्फ़िगर किए गए पासफ़्रेज़ और नेटवर्क नाम का उपयोग करता है। एक्सेस पॉइंट के पास मेल खाती हुई सामग्री होती है।
- स्वामित्व सिद्ध करें। WPA2 फोर-वे हैंडशेक के दौरान, डिवाइस ऐसी जानकारी का आदान-प्रदान करते हैं जिससे वे मेल खाने वाले सीक्रेट के स्वामित्व को सत्यापित कर सकें। पासवर्ड स्वयं ट्रांसमिट नहीं होता है।
- ट्रैफ़िक कीज़ बनाएँ। हैंडशेक से एक Pairwise Transient Key प्राप्त होती है, जो उस क्लाइंट और एक्सेस पॉइंट के बीच ट्रैफ़िक की सुरक्षा करती है।
महत्वपूर्ण अंतर आपके द्वारा टाइप किए जाने वाले दीर्घकालिक क्रेडेंशियल और कनेक्शन के लिए उपयोग की जाने वाली एन्क्रिप्शन कुंजियों के बीच है। वे संबंधित हैं, लेकिन वे विनिमेय शब्द नहीं हैं।
यह मॉडल आम क्यों हो गया
WPA कमज़ोर WEP सिस्टम के अंतरिम विकल्प के रूप में आया था, और IEEE 802.11i WPA2 के लिए तकनीकी आधार तब बना जब इसे 24 जून, 2004 को अनुमोदित किया गया था, जैसा कि IEEE 802.11i इतिहास में प्रलेखित है। WPA2-Personal ने किसी संगठन को प्रमाणीकरण सर्वर संचालित करने की आवश्यकता के बिना WEP की तुलना में काफी मजबूत सुरक्षा प्रदान की।
यह संयोजन घरों और छोटे व्यवसायों के लिए उपयुक्त था: एक्सेस पॉइंट कॉन्फ़िगर करें, लोगों को पासवर्ड दें और उनके डिवाइस कनेक्ट करें। परिचालन का बोझ बाद में सामने आता है, जब व्यवस्थापक को यह तय करना होता है कि वह गुप्त जानकारी अभी भी किसके पास होनी चाहिए।
व्यावहारिक नियम: WiFi पासवर्ड को केवल एक राउटर सेटिंग नहीं, बल्कि एक स्वामी और एक रिटायरमेंट प्रक्रिया वाले एक्सेस क्रेडेंशियल के रूप में देखें।
साझा, विशिष्ट और एंटरप्राइज कुंजियों की तुलना
नियंत्रण और जवाबदेही के आधार पर तुलना किए गए मुख्य मॉडल
| मॉडल | क्रेडेंशियल धारक | केवल एक उपयोगकर्ता को रिवोक करना | प्रति-उपयोगकर्ता ऑडिट ट्रेल | आवश्यक बुनियादी ढाँचा |
|---|---|---|---|---|
| साझा WPA2-Personal पासफ़्रेज़ | सभी उपयोगकर्ताओं और उपकरणों के लिए एक पासफ़्रेज़ | नहीं | नहीं | केवल एक्सेस पॉइंट |
| साझा WPA3-Personal (SAE) पासवर्ड | सभी उपयोगकर्ताओं और उपकरणों के लिए एक पासवर्ड | नहीं | नहीं | एक्सेस पॉइंट और WPA3-सक्षम क्लाइंट्स |
| प्रति-डिवाइस या प्रति-टेनेंट विशिष्ट PSK | प्रति डिवाइस, व्यक्ति या टेनेंट एक कुंजी | हाँ | आंशिक, कुंजी पहचान के आधार पर | प्रति-कुंजी PSK समर्थन वाला एक्सेस पॉइंट, या RADIUS |
| EAP (WPA2/WPA3-Enterprise) के साथ 802.1X | प्रति उपयोगकर्ता व्यक्तिगत खाता या प्रमाणपत्र | हाँ | हाँ, पहचान मैपिंग और लॉगिंग के साथ | RADIUS सर्वर और पहचान निर्देशिका या प्रमाणपत्र बुनियादी ढाँचा |
पहले रिवोकेशन कॉलम पढ़ें। यह आपको बताता है कि जब कोई संस्थान छोड़ता है, कोई डिवाइस खो देता है या क्रेडेंशियल उजागर करता है, तो एक एडमिनिस्ट्रेटर क्या कर सकता है। अन्य उपयोगी प्रश्न यह हैं कि वह क्रेडेंशियल किसके पास है, लॉग्स क्या पहचान सकते हैं और आप किस सहायक इंफ्रास्ट्रक्चर को प्रबंधित करने के लिए तैयार हैं।
साझा WPA2 और WPA3 पंक्तियां संचालन के स्तर पर एक समान दिखती हैं क्योंकि पासवर्ड प्रमाणीकरण को अपग्रेड करने से यह नहीं बदलता कि पासवर्ड किसे पता है। इनमें से कोई भी साझा मॉडल केवल इसलिए क्रेडेंशियल का उपयोग करने वाले व्यक्ति की पहचान नहीं करता क्योंकि एक्सेस पॉइंट ने इसे स्वीकार कर लिया था।
विशिष्ट कुंजियाँ क्रेडेंशियल की पहचान करती हैं, आवश्यक रूप से किसी व्यक्ति की नहीं
प्रति-डिवाइस या प्रति-किरायेदार PSK के साथ, नेटवर्क एक ही वायरलेस नेटवर्क नाम या SSID पर विभिन्न क्रेडेंशियल्स को पहचानता है। समर्थित सिस्टम उन क्रेडेंशियल्स को विभिन्न नेटवर्क नीतियों के साथ जोड़ सकते हैं, जिनमें VLAN असाइनमेंट और बैंडविड्थ नियंत्रण शामिल हैं, जैसा कि NIST के वायरलेस-सुरक्षा मार्गदर्शन में वर्णित है।
हालाँकि, अपार्टमेंट गेस्ट नाम की कुंजी कोई व्यक्तिगत पहचान नहीं है। यदि कोई किरायेदार इसे अपने डिवाइसों के बीच साझा करता है, तो ऑडिट ट्रेल किरायेदार के क्रेडेंशियल की पहचान करता है, न कि इस बात की कि किस व्यक्ति के पास कौन सा डिवाइस था। अच्छे इन्वेंट्री रिकॉर्ड उस अंतर को भ्रामक बनाने के बजाय उपयोगी बनाते हैं।
एंटरप्राइज प्रमाणीकरण एक पहचान सेवा जोड़ता है
EAP के साथ 802.1X ऑथेंटिकेशन को एक पहचान-आधारित प्रक्रिया में बदल देता है, जिसमें आम तौर पर RADIUS और उपयोगकर्ता खातों या प्रमाणपत्रों का उपयोग किया जाता है। प्रबंधित स्टाफ़ डिवाइसों के लिए यह अधिक उपयुक्त है, खासकर तब जब व्यवस्थापकों को एक्सेस संबंधी निर्णयों को रोज़गार की स्थिति, डिवाइस नामांकन या प्रमाणपत्र की वैधता से जोड़ने की आवश्यकता होती है।
अतिरिक्त काम में ऑथेंटिकेशन सेवा को कॉन्फ़िगर करना, क्लाइंट्स को प्रोविज़न करना और ट्रस्ट सेटिंग्स को बनाए रखना शामिल है। WPA2-Enterprise बनाम Personal का हमारा विवरण उस परिनियोजन अंतर को शामिल करता है।
अपने सबसे कठिन रोज़मर्रा के मामले के अनुसार चुनाव करें, अपने सबसे आसान लैपटॉप के अनुसार नहीं। किसी ठेकेदार का प्रस्थान, किसी निवासी का बाहर जाना या कोई हेडलेस सेंसर जो एंटरप्राइज़ ऑथेंटिकेशन नहीं चला सकता है, वह आपको सफल कनेक्शन परीक्षण की तुलना में सही मॉडल के बारे में अधिक बताएगा।
एक साझा पासवर्ड जोखिम क्यों बन जाता है
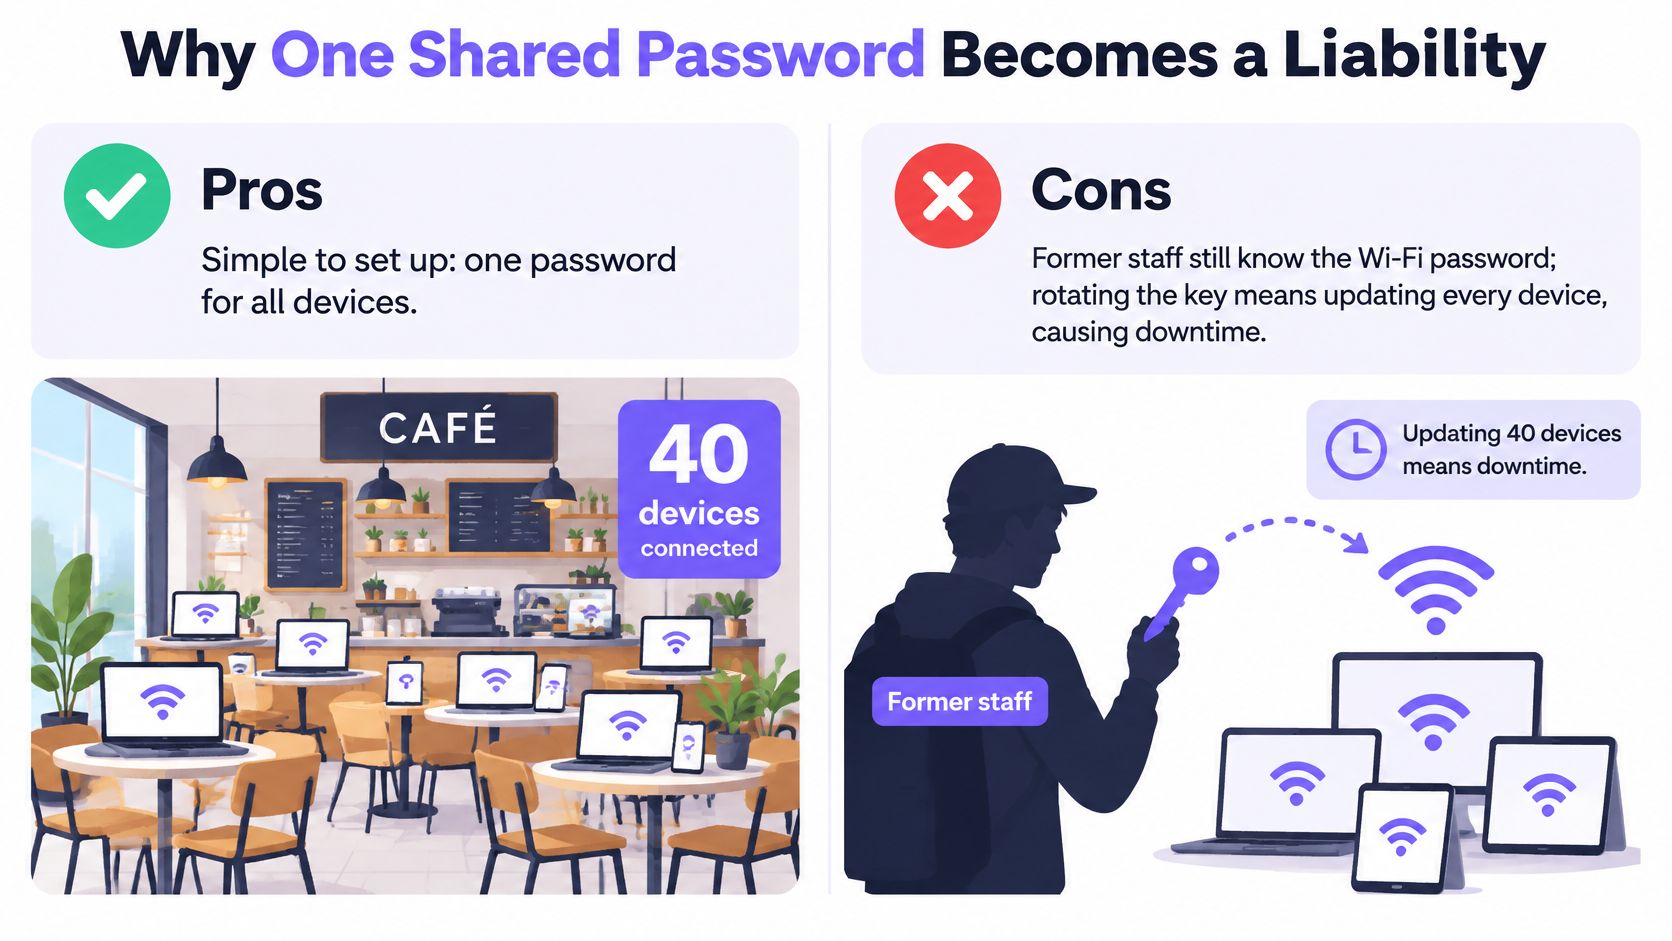
मान लीजिए कि किसी कैफ़े में लगभग चालीस कनेक्टेड डिवाइस हैं, और किसी पूर्व कर्मचारी को अभी भी उसका WiFi पासवर्ड पता है। रोस्टर से उनका नाम हटाने से नेटवर्क पर कुछ भी नहीं बदलता। जब तक कि कैफ़े के पास कोई अन्य प्रभावी एक्सेस-कंट्रोल तंत्र न हो, व्यवस्थापक को उस सामान्य क्रेडेंशियल को बदलना होगा और हर वैध डिवाइस को अपडेट करना होगा।
यह साझा ब्लास्ट रेडियस है: एक उजागर क्रेडेंशियल किसी अनधिकृत डिवाइस को उसी नेटवर्क एक्सेस की अनुमति दे सकता है जो वैध धारकों के लिए उपलब्ध है। यह स्वचालित रूप से हर फ़ायरवॉल को निष्क्रिय नहीं करता है या हर एप्लिकेशन को डिक्रिप्ट नहीं करता है, लेकिन यह साझा-पासवर्ड के अवरोध को हटा देता है।
सुविधाजनक सेटअप असुविधाजनक रखरखाव बन जाता है।
पासवर्ड की मजबूती एक अलग समस्या का समाधान करती है
NIST का मार्गदर्शन कहता है कि PSK को सुरक्षित रूप से वितरित किया जाना चाहिए और निर्दिष्ट PSK सिफर सुइट्स को अपनी कुंजी-प्रबंधन अनुशंसाओं के अनुसार कम से कम 112 बिट्स की सुरक्षा मज़बूती प्रदान करनी चाहिए। यह सुरक्षा-मज़बूती की आवश्यकता है, न कि कोई सार्वभौमिक वर्ण-गणना (कैरेक्टर-काउंट) नियम।
पासवर्ड मैनेजर द्वारा रैंडमली जनरेट किया गया सीक्रेट उस वाक्यांश से अलग होता है जिसे कोई कर्मचारी व्यवसाय के नाम और स्थापना वर्ष से बनाता है। WPA2-Personal में, उपयुक्त प्रमाणीकरण एक्सचेंज (authentication exchange) को कैप्चर करने वाला हमलावर ऑफ़लाइन अनुमानों का परीक्षण कर सकता है। एक अनुमान लगाने योग्य या दोबारा इस्तेमाल किया गया पासफ़्रेज़ उस कार्य को आसान बना देता है।
लेकिन एक मज़बूत सीक्रेट आपको यह नहीं बताता कि इसका उपयोग किसने किया था। न ही यह किसी अधिकृत व्यक्ति को इसे किसी संदेश में कॉपी करके साझा करने से रोकता है। जब कर्मचारी अपने व्यक्तिगत उपकरण भी कनेक्ट करते हैं, तो BYOD के सुरक्षा जोखिम क्रेडेंशियल के स्वामित्व और डिवाइस इन्वेंट्री को विशेष रूप से महत्वपूर्ण बना देते हैं।
नेटवर्क के उपयोगकर्ताओं के अनुसार एक्सेस का मिलान करें
निम्नलिखित सिफारिशें उपयुक्त परिचालन मॉडलों का वर्णन करती हैं, न कि किसी क्षेत्र के प्रत्येक संगठन के लिए सामान्य कानूनी आवश्यकताओं का।
साझा कुंजी कब स्वीकार्य होती है
| नेटवर्क स्थिति | शेयर्ड की स्वीकार्य है? | मुख्य कारण |
|---|---|---|
| एकल-परिवार वाला घर WiFi | आमतौर पर हां | एक परिवार, प्रबंधनीय डिवाइस इन्वेंट्री और एक लंबा यादृच्छिक पासफ़्रेज़ |
| स्थिर स्टाफ़ वाला छोटा ऑफ़िस | हां, रोटेशन प्लान के साथ | सीमित सदस्य, लेकिन कर्मचारियों के जाने पर क्रेडेंशियल बदलने की आवश्यकता होती है |
| होटल या सर्विस्ड अपार्टमेंट्स | नहीं, सामान्य एक्सेस मॉडल के रूप में नहीं | बदलते रहने वाले मेहमानों और स्टाफ़ के लिए अलग से प्रबंधित एक्सेस की आवश्यकता होती है |
| आवासीय भवन या को-लिविंग | नहीं | निवासियों और कॉन्ट्रैक्टर्स के लिए अलग-अलग रिवोकेशन की आवश्यकता होती है |
| साझा IoT डिवाइसेस जैसे लॉक और सेंसर | नहीं | बिल्डिंग डिवाइसेस मेहमानों की तुलना में अधिक समय तक उपयोग में रहते हैं और उन्हें अपनी कीज़ की आवश्यकता होती है |
| हेल्थकेयर, शिक्षा या रिटेल स्टाफ़ डिवाइसेस | नहीं, जहां व्यक्तिगत जवाबदेही की आवश्यकता होती है | ऑडिट और लागू होने वाली अनुपालन बाध्यताओं के लिए पहचान-लिंक किए गए रिकॉर्ड की आवश्यकता होती है |
घर पर, राउटर को नियंत्रित करने वाले लोग आमतौर पर बदलावों को सीधे समन्वित कर सकते हैं। एक छोटा कार्यालय भी कभी-कभी ऐसा कर सकता है, बशर्ते कि रोटेशन प्रक्रिया का स्वामित्व किसी के पास हो और वह हर कनेक्टेड डिवाइस को जानता हो।
होटलों और आवासीय संपत्तियों को एक अलग जीवनचक्र (lifecycle) का सामना करना पड़ता है। किसी लॉक, अन्य निवासी या मेंटेनेंस ठेकेदार को डिस्कनेक्ट किए बिना अतिथि की अनुमति प्रस्थान पर समाप्त हो जानी चाहिए। लॉक और सेंसर को अपने क्रेडेंशियल तब तक बनाए रखने चाहिए जब तक कि उनके हार्डवेयर जीवनचक्र में बदलाव की आवश्यकता न हो।
ऑडिट दायित्वों वाले स्टाफ़ नेटवर्कों को केवल कनेक्टेड डिवाइस एड्रेस की सूची से अधिक की आवश्यकता होती है। प्रशासकों को ऐसे रिकॉर्ड की आवश्यकता होती है जो एक्सेस को एक जवाबदेह पहचान से जोड़ सकें।
मजबूत एन्क्रिप्शन इस बात का उत्तर देता है कि क्या ट्रैफ़िक सुरक्षित है। क्रेडेंशियल प्रबंधन यह तय करता है कि किसे अभी भी प्रवेश की अनुमति दी जानी चाहिए।
साझा किए गए PSK शुरुआती प्रशासन को सरल बनाए रखते हैं। वे तब एक खराब सौदा बन जाते हैं जब प्रशासकों को केवल एक्सेस हटाने के लिए असंबंधित लोगों और डिवाइसों को बार-बार समन्वित करना पड़ता है।
डिवाइसों को खोए बिना साझा कुंजी को रोटेट करना
रोटेशन एक उपयोगी अंतरिम समाधान है जब आप अभी तक व्यक्तिगत रूप से प्रबंधित क्रेडेंशियल तैनात नहीं कर सकते हैं। इसे राउटर डैशबोर्ड में एक त्वरित संपादन के बजाय, डिवाइस इन्वेंट्री और रिकवरी योजना के साथ एक नियंत्रित रखरखाव परिवर्तन के रूप में लें।
बदलाव की तैयारी करें
वैध प्राप्तकर्ताओं की पहचान करें। कनेक्टेड उपकरणों, डिवाइस स्वामियों और अधिकृत यूज़र्स की सूची बनाएँ। लावारिस प्रिंटर्स, कैमरों, तालों और ठेकेदार टूल्स को शामिल करें, और उन पूर्व यूज़र्स को अलग से रिकॉर्ड करें जिन्हें नया पासवर्ड नहीं मिलना चाहिए।
नया पासवर्ड जनरेट करें और उसे सुरक्षित रखें। पासवर्ड मैनेजर के रैंडम-पासवर्ड जनरेटर का उपयोग करें और परिणाम को एक प्रतिबंधित प्रशासनिक वॉल्ट में सेव करें। अपने एक्सेस पॉइंट्स और क्लाइंट्स पर समर्थित पासफ़्रेज़ फ़ॉर्मेट की पुष्टि करें; सिर्फ़ लंबाई ही किसी विशेष सुरक्षा मजबूती को साबित नहीं करती है।
शांत समय (क्वाइट पीरियड) शेड्यूल करें। अधिकृत यूज़र्स को सूचित करें कि कनेक्टिविटी कब बंद होगी और उन्हें सुरक्षित रूप से एक्सेस कैसे मिलेगा। नए पासवर्ड को ऐसे ग्रुप में न भेजें जिसमें पूर्व कर्मचारी या ठेकेदार शामिल हों।
उन डिवाइसों के लिए तैयारी सबसे अधिक महत्वपूर्ण होती है जिन तक आसानी से नहीं पहुँचा जा सकता। सीलिंग पर लगे कैमरों या लॉक किए गए सर्विस-रूम कंट्रोलर्स जैसे उपकरणों के लिए स्थानीय प्रबंधन एक्सेस, इंस्टॉलेशन विवरण और एक ज़िम्मेदार व्यक्ति की उपलब्धता सुनिश्चित करें।
फिर से कनेक्ट करें और सत्यापित करें
एक्सेस पॉइंट कॉन्फ़िगरेशन बदलें। इच्छित वायरलेस नेटवर्क पर नए क्रेडेंशियल को एक समान रूप से लागू करें। एक ऐसा प्रशासनिक कनेक्शन उपलब्ध रखें जो उस WiFi क्रेडेंशियल पर निर्भर न हो जिसे आप बदल रहे हैं।
परिचालन प्राथमिकता के अनुसार डिवाइस अपडेट करें। आवश्यक उपकरणों से शुरुआत करें, फिर शेष इन्वेंट्री पर प्रबंधनीय बैचों में काम करें। किसी भूले हुए डिवाइस को समायोजित करने के लिए पुराने पासवर्ड को रीस्टोर करने के बजाय विफलताओं को व्यक्तिगत रूप से ट्रैक करें।
क्लाइंट सूची का मिलान करें। नियंत्रक के कनेक्टेड क्लाइंट्स की अपनी इन्वेंट्री से तुलना करें। प्रत्येक महत्वपूर्ण डिवाइस द्वारा प्रदान की जाने वाली सेवा का परीक्षण करें, केवल यह नहीं कि वह संबद्ध दिखाई दे रहा है या नहीं।
परिणाम रिकॉर्ड करें। परिवर्तन की तिथि, कारण, जिम्मेदार व्यवस्थापक और मैन्युअल हस्तक्षेप की आवश्यकता वाले उपकरणों को लॉग करें। पुराने कॉन्फ़िगरेशन रिकॉर्ड हटा दें ताकि कोई गलती से अप्रचलित क्रेडेंशियल को दोबारा वितरित न कर दे।
परिवर्तन-नियंत्रण जाँच: एक कनेक्टेड भुगतान टर्मिनल जो अपनी भुगतान सेवा तक नहीं पहुँच सकता, वह अब भी एक अनसुलझा आउटेज ही है।
प्रत्येक रोटेशन इस समन्वय कार्य का अधिकांश हिस्सा फिर से उत्पन्न करता है। आपके द्वारा बनाई गई इन्वेंट्री को बनाए रखें, क्योंकि यह छोटे दायरे वाले क्रेडेंशियल जारी करने का प्रारंभिक बिंदु भी है।
WPA3-Personal पासवर्ड की समस्या को कैसे बदलता है
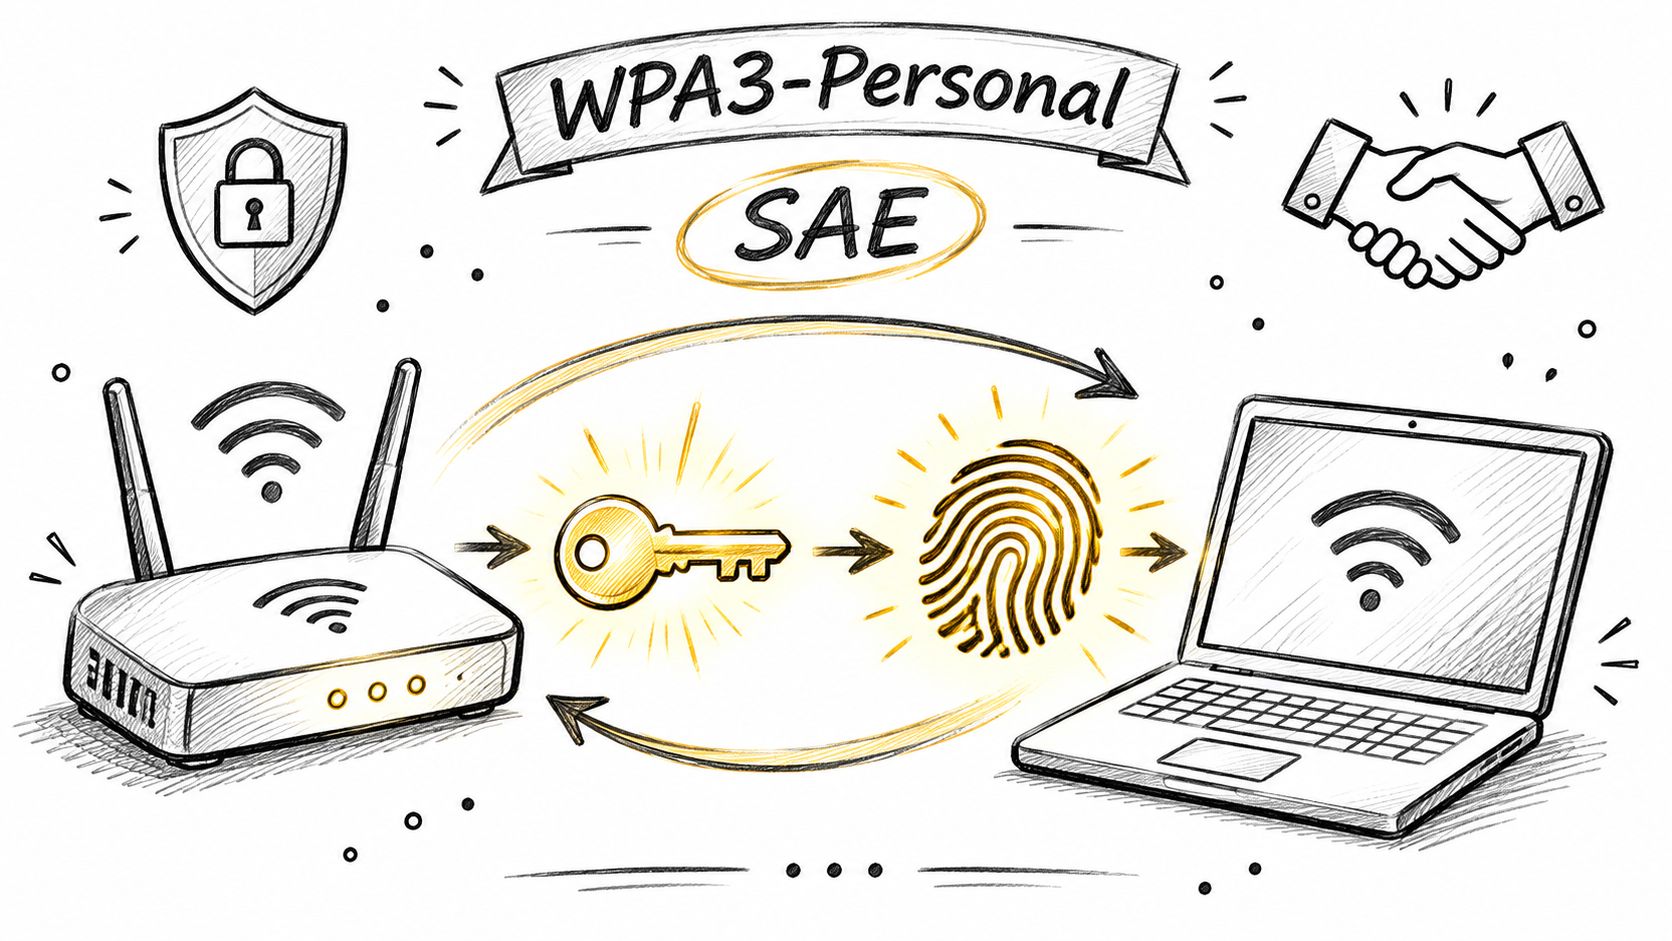
WPA3-Personal, WPA2-Personal के PSK ऑथेंटिकेशन मैकेनिज़्म को Simultaneous Authentication of Equals (SAE) से बदल देता है। उपयोगकर्ता अभी भी एक पासवर्ड दर्ज करते हैं, लेकिन डिवाइस कनेक्शन के लिए की मटीरियल स्थापित करने के लिए एक अलग प्रक्रिया का उपयोग करते हैं।
चित्र उस प्रमाणीकरण संबंध में शामिल डिवाइसों को रेखांकित करता है।
SAE क्या बेहतर बनाता है
पारंपरिक फोर-वे हैंडशेक द्वारा सत्र कुंजियाँ (session keys) प्राप्त करने से पहले, SAE प्रत्येक क्लाइंट एसोसिएशन के लिए एक नया Pairwise Master Key स्थापित करता है। Wi-Fi Alliance डिप्लॉयमेंट गाइड पैसिव-कैप्चर ऑफ़लाइन डिक्शनरी हमलों से सुरक्षा और फ़ॉरवर्ड सीक्रेसी के प्रावधान का विवरण देता है।
वे सुरक्षा उपाय अलग-अलग स्थितियों का समाधान करते हैं:
- कैप्चर किया गया ऑथेंटिकेशन ट्रैफ़िक। कोई ऑब्ज़र्वर पैसिव रिकॉर्डिंग का उपयोग असीमित ऑफ़लाइन पासवर्ड-टेस्टिंग वर्कशीट के रूप में नहीं कर सकता। पासवर्ड के अनुमानों के लिए ऑथेंटिकेटर के साथ सक्रिय इंटरैक्शन की आवश्यकता होती है।
- बाद में पासवर्ड का खुलासा होना। बाद में पासवर्ड का पता चलने से पुराने सेशन की मास्टर की ज़ाहिर नहीं होती है, इसलिए इससे पहले से कैप्चर किए गए ट्रैफ़िक को डिक्रिप्ट करने की अनुमति नहीं मिलती है।
यह एक आर्किटेक्चरल सुधार है, अधिक जटिल पासवर्ड चुनने की सिफ़ारिश नहीं। यह उस स्थिति को बदलता है जो एक हमलावर रिकॉर्ड किए गए प्रमाणीकरण ट्रैफ़िक के साथ कर सकता है।
संबंधित दृश्य विवरण के लिए, नीचे दिया गया वीडियो देखें।
संक्रमण मोड को पूर्ण माइग्रेशन समझने की गलती न करें
एक WPA2/WPA3 ट्रांज़िशन नेटवर्क पुराने क्लाइंट्स को समायोजित करता है, लेकिन वे क्लाइंट अभी भी WPA2 का उपयोग करते हैं। मिक्स्ड सेटिंग सक्षम करने से प्रत्येक कनेक्शन को SAE की सुरक्षा नहीं मिलती है।
बदलने से पहले, संगत कॉन्फ़िगरेशन और फ़र्मवेयर के लिए एक्सेस पॉइंट, प्रिंटर, IoT उपकरण और प्रबंधन प्रणालियों की जांच करें। एक परीक्षण SSID पर क्लाइंट्स के एक प्रतिनिधि समूह का परीक्षण करें, जिसमें वे डिवाइस भी शामिल हों जो बिजली कटने के बाद बिना किसी मानवीय हस्तक्षेप के पुनः कनेक्ट होते हैं।
पुराने क्लाइंट्स को अलग नीतिगत नियंत्रणों के तहत रखें, जिसमें एक्सेस केवल उनकी आवश्यक सेवाओं तक सीमित हो। उन्हें अस्पष्टीकृत अपवादों के रूप में छोड़ने के बजाय उनके मालिकों और प्रतिस्थापन विकल्पों को रिकॉर्ड करें।
SAE कई लोगों के बीच साझा किए गए पासवर्ड से कोई व्यक्तिगत पहचान भी नहीं बनाता है। WiFi Alliance के WPA3 डिप्लॉयमेंट विकल्प मज़बूत पासवर्ड ऑथेंटिकेशन और जवाबदेह एक्सेस की अलग आवश्यकता के बीच अंतर को समझने में मदद करते हैं।
इस सप्ताह, अपनी क्लाइंट इन्वेंट्री निर्यात करें और चिह्नित करें कि कौन से डिवाइस WPA3 का समर्थन करते हैं। प्रत्येक शेष WPA2 डिवाइस के लिए एक स्वामी और बने रहने का एक प्रलेखित कारण निर्दिष्ट करें।
प्रति डिवाइस या टेनेंट विशिष्ट कुंजियाँ कैसे चलाएँ
अपने कंट्रोलर की प्रति-कुंजी PSK क्षमताओं की जांच करके शुरुआत करें। विक्रेता अलग-अलग नामों और प्रावधान विधियों का उपयोग करते हैं, इसलिए रोलआउट डिजाइन करने से पहले क्रेडेंशियल असाइनमेंट, VLAN नीति, समाप्ति और सत्र समाप्ति के समर्थन की पुष्टि करें।
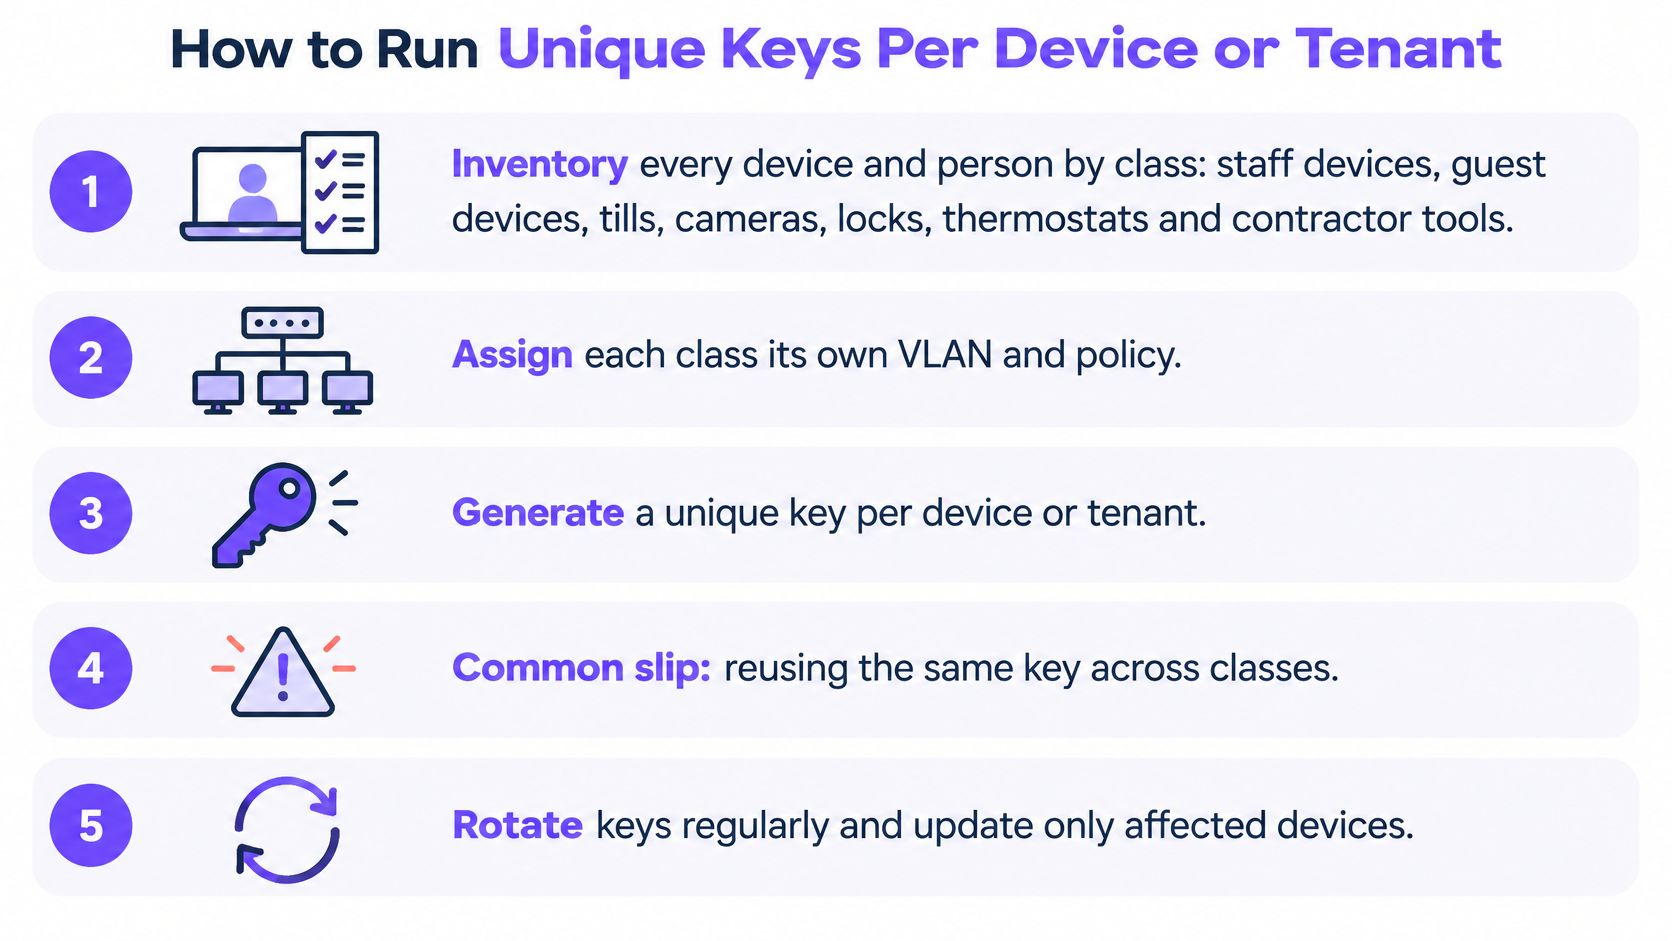
व्यक्तिगत रूप से प्रबंधित कुंजी केवल तभी उपयोगी होती है जब उसका रिकॉर्ड व्यवस्थापक को यह बताए कि वह किससे संबंधित है और उसे कब हटाना है। चेकलिस्ट मुख्य परिचालन कार्यों को दर्शाती है।
वास्तविक जीवनचक्र के अनुसार क्रेडेंशियल जारी करें
डिवाइस क्लास और ओनर के आधार पर इन्वेंट्री बनाएं। स्टाफ़ डिवाइसेस, गेस्ट लैपटॉप, टिल्स (कैश काउंटर), कैमरे, लॉक, थर्मोस्टैट और कॉन्ट्रैक्टर टूल्स को अलग रखें। प्रत्येक क्लास को आवश्यक सेवाओं का रिकॉर्ड रखें; एक लॉक और स्टाफ़ फ़ोन को एक ही क्रेडेंशियल के तहत रखने से परिहार्य निर्भरता पैदा होती है।
रिवोकेशन बाउंड्री चुनें। जब डिवाइसेस को स्वतंत्र रूप से हटाने की आवश्यकता हो, तो प्रति डिवाइस एक की (key) जारी करें, या जब टेनेंसी ही इच्छित प्रबंधन इकाई हो, तो प्रति टेनेंट एक की जारी करें। किसी रिटायर्ड डिवाइस की की को उसके रीप्लेसमेंट के लिए दोबारा उपयोग न करें, क्योंकि इससे पुराना क्रेडेंशियल एक नए लाइफ़साइकिल में चला जाता है।
जहां समर्थित हो, वहां कीज़ को बाइंड करें। किसी अन्य डिवाइस में अनपेक्षित ट्रांसफ़र को हतोत्साहित करने के लिए क्रेडेंशियल को संबंधित डिवाइस के MAC एड्रेस के साथ संबद्ध करें। MAC बाइंडिंग हार्डवेयर पहचान का क्रिप्टोग्राफ़िक प्रमाण नहीं है, और प्राइवेट-एड्रेस व्यवहार का परीक्षण आवश्यक है ताकि वैध डिवाइसेस का एक्सेस अनपेक्षित रूप से समाप्त न हो।
सही नेटवर्क पॉलिसी लागू करें। ट्रस्ट और फ़ंक्शन के अनुसार VLAN असाइन करें, फिर ऐसे गेटवे या फ़ायरवॉल नियम कॉन्फ़िगर करें जो इस अलगाव को लागू करते हों। केवल VLAN लेबल ट्रैफ़िक को ब्लॉक नहीं करता है, और बैंडविड्थ सीमा आइसोलेशन प्रदान नहीं करती है; प्रत्येक डिवाइस क्लास किन गंतव्यों तक पहुंच सकती है, यह निर्धारित करने के लिए IoT नेटवर्क सेगमेंटेशन का उपयोग करें।
प्रतिनिधि डिवाइसों के साथ नीति का परीक्षण करने से पहले एक्सेस जारी न करें। उदाहरण के लिए, किसी थर्मोस्टेट को अपनी प्रबंधन सेवा की आवश्यकता हो सकती है, लेकिन उसके पास कर्मचारियों के लैपटॉप या पेमेंट टर्मिनलों तक पहुँचने का कोई कारण नहीं होता।
एक्सेस को योजनाबद्ध तरीके से समाप्त करें
उचित समाप्ति तिथि निर्धारित करें। अतिथियों और ठेकेदारों को उनकी बुकिंग या कार्य से जुड़ी एक समाप्ति तिथि दें। इसके बजाय भवन के उपकरणों को हार्डवेयर-आधारित जीवनचक्र की आवश्यकता होती है, ताकि अतिथि के प्रस्थान से कमरे का ताला या थर्मोस्टेट निष्क्रिय न हो जाए।
रिवोक करें और परिणाम का परीक्षण करें। जब क्रेडेंशियल का स्वामी चला जाए या डिवाइस को सेवामुक्त कर दिया जाए, तो क्रेडेंशियल हटा दें और पुष्टि करें कि कोई भी सक्रिय सत्र समाप्त हो गया है। पहले से कनेक्टेड डिवाइस और नए कनेक्शन प्रयास दोनों का परीक्षण करें, क्योंकि भविष्य के प्रमाणीकरण को अस्वीकार करने से आवश्यक रूप से कोई मौजूदा सत्र समाप्त नहीं होता है।
नियमित शेड्यूल पर रिकॉर्ड की समीक्षा करें। जारी की गई कुंजियों, कनेक्शन लॉग और इन्वेंट्री का मिलान करें। गायब स्वामियों, समाप्त हो चुके कार्य आदेशों या अप्रत्याशित डिवाइस संबद्धताओं वाले क्रेडेंशियल की स्वचालित रूप से आगे बढ़ाने के बजाय जाँच करें।
लॉग को सार्थक रखें। एक कुंजी पहचानकर्ता को किसी स्वामी या परिसंपत्ति रिकॉर्ड से मैप किया जाना चाहिए, और व्यवस्थापकों को व्यक्तिगत संदेशों को खोजे बिना नीतिगत बदलावों को समझाने में सक्षम होना चाहिए।
स्वस्थ संचालन शांत और सामान्य दिखता है: बहुत कम अपवाद, सोची-समझी समाप्ति तिथियां और इन्वेंट्री रिकॉर्ड जो वास्तविक कनेक्शनों से मेल खाते हैं। जब कोई डिवाइस विफल होता है या कोई किराएदारी समाप्त होती है, तो व्यवस्थापक पूरी इमारत में समन्वय करने के बजाय केवल प्रभावित रिकॉर्ड को बदलता है।
पुष्टि करें कि क्या साझा कुंजी अभी भी उपयुक्त है
सही सवाल यह नहीं है कि क्या कोई साझा पासवर्ड वायरलेस ट्रैफ़िक को एन्क्रिप्ट कर सकता है। बल्कि यह है कि क्या आपकी टीम नेटवर्क पर रहने के दौरान उन सभी लोगों को प्रबंधित कर सकती है जिनके पास यह पासवर्ड है।
इन निर्णय मानदंडों का उपयोग करें:
- क्रेडेंशियल धारक। क्या आप उन अधिकृत व्यक्तियों और डिवाइसों की पहचान कर सकते हैं जिनके पास वर्तमान में एक्सेस है?
- टर्नओवर। क्या कर्मचारियों के जाने, अस्थायी नौकरियों या किरायेदारों के बदलाव के कारण नियमित रूप से हटाने (रिमूवल) का काम बढ़ता है?
- आइसोलेशन। क्या स्मार्ट लॉक्स, कैश रजिस्टर्स (tills), अतिथियों या ठेकेदार के टूल्स को अलग रखा जाना आवश्यक है?
- ऑडिट साक्ष्य। क्या आपके रिकॉर्ड्स एक्सेस निर्णयों को किसी व्यक्ति, डिवाइस या किराएदारी से जोड़ सकते हैं?
- लागू मानक। क्या कोई संविदात्मक या अनुपालन आवश्यकता वायरलेस क्रेडेंशियल परिवर्तनों को नियंत्रित करती है?
उन मामलों का पायलट परीक्षण करें जो सबसे अधिक कार्य उत्पन्न करते हैं
हर मानदंड के विफल होने की प्रतीक्षा न करें। यदि आप किसी ठेकेदार को हटा नहीं सकते हैं या आवश्यक एक्सेस रिकॉर्ड प्रस्तुत नहीं कर सकते हैं, तो आपके पास किसी भिन्न मॉडल का परीक्षण करने का एक ठोस कारण पहले से ही मौजूद है।
लागू होने वाले पेमेंट-कार्ड वातावरणों के लिए, PCI DSS v4.0.1 आवश्यकता 2.3.2 के तहत आवश्यक है कि वायरलेस कुंजियों को जानने वाले किसी भी व्यक्ति के जाने पर उन्हें बदला जाए। इससे व्यापक रूप से साझा किए गए क्रेडेंशियल को प्रबंधित करना विशेष रूप से कठिन हो जाता है।
पायलट को सीमित रखें: एक स्पष्ट एक्सेस समस्या वाली साइट, फ़्लोर या डिवाइस श्रेणी। इसे मौजूदा नेटवर्क के साथ चलाएं, और इसे केवल कनेक्शन की सफलता के आधार पर नहीं, बल्कि पूर्ण किए गए निरस्तीकरण टिकटों, सेवा निरंतरता और प्रयोग करने योग्य ऑडिट साक्ष्यों के आधार पर आंकें।
Purple Access आपके वर्तमान कंट्रोलर के साथ मूल्यांकन करने के लिए एक विकल्प है: हम व्यक्तिगत रूप से निरस्त की जा सकने वाली की (keys), अनौपचारिक की-शेयरिंग को रोकने के लिए MAC बाइंडिंग, और इसका समर्थन करने वाले एक्सेस पॉइंट्स पर लाइव सेशन समाप्त करने के लिए RADIUS Change of Authorization का समर्थन करते हैं। डिप्लॉयमेंट का विस्तार करने से पहले किसी वास्तविक कर्मचारी के जाने के परिदृश्य के साथ इन नियंत्रणों का परीक्षण करें।
एक उपयोगी स्वीकृति परीक्षण (acceptance test) सरल है: लॉक, थर्मोस्टेट और स्टाफ़ फ़ोन को कनेक्ट रखते हुए किसी ठेकेदार की अनुमति हटा दें। ऑथेंटिकेशन रिकॉर्ड और सेशन-टर्मिनेशन साक्ष्य को चेंज टिकट के साथ रखें ताकि कोई अन्य एडमिनिस्ट्रेटर परिणाम सत्यापित कर सके।
Purple Access आपके मौजूदा एक्सेस पॉइंट्स पर डिवाइसों, लोगों और टेनेंट्स के लिए व्यक्तिगत की (keys) और नेटवर्क नीतियां प्रदान करता है। पायलट की व्यवस्था करने तथा असंबंधित डिवाइसों को बाधित किए बिना लाइव नेटवर्क पर की जारी करने और निरस्त करने का परीक्षण करने के लिए Purple Access पर जाएं।


