10 Guest WiFi समाधानों की तुलना: एक व्यावहारिक खरीदार की गाइड
Published
एक बेहतर एक्सेस पॉइंट उस गेस्ट नेटवर्क को ठीक नहीं कर सकता जिससे विज़िटर्स जुड़ नहीं पा रहे हैं। सबसे आश्चर्य की बात यह है कि हार्डवेयर को अपग्रेड करने से एक और संगतता समस्या उत्पन्न हो सकती है: Cisco का डिप्लॉयमेंट मार्गदर्शन कहता है कि 6 GHz बैंड पर ओपन, अनएन्क्रिप्टेड SSIDs की अनुमति नहीं है, इसलिए एक मौजूदा ओपन गेस्ट सर्विस को बिना बदलाव के वहां स्थानांतरित नहीं किया जा सकता है (Cisco का 6 GHz डिप्लॉयमेंट मार्गदर्शन)।
अधिक खामोश विफलताएं किसी के रेडियो प्रदर्शन की जांच करने से पहले ही हो जाती हैं। कर्मचारी स्टिकी नोट्स पर साझा पासवर्ड बांटते हैं, विज़िटर उन Captive Portal को छोड़ देते हैं जिन्हें वे पूरा नहीं कर सकते, और मार्केटिंग टीमें यह परीक्षण किए बिना अनिवार्य फ़ील्ड जोड़ती हैं कि क्या गेस्ट ऑनलाइन आ सकते हैं। एक पोर्टल डेमो में पॉलिश दिख सकता है और फिर भी व्यस्त रिसेप्शन डेस्क पर एक बाधा बन सकता है।
गेस्ट WiFi सॉल्यूशंस को उस समस्या के आधार पर खरीदें जिसे आपको दूर करने की आवश्यकता है, न कि सबसे लंबी फीचर सूची के आधार पर। SSID प्रसार को पहचान और नीति नियंत्रणों की आवश्यकता होती है। होटल ऑनबोर्डिंग को विश्वसनीय प्रॉपर्टी मैनेजमेंट सिस्टम एकीकरण की आवश्यकता होती है। WiFi मार्केटिंग को सिर्फ एक अन्य संपर्क डेटाबेस के बजाय एक उपयोग योग्य साइन-इन फ़्लो और रक्षात्मक डेटा हैंडलिंग की आवश्यकता होती है।
व्यावहारिक नियम: डैशबोर्ड का न्याय करने से पहले, विफल प्रमाणीकरण और पहुंच निरसन सहित संपूर्ण कनेक्शन यात्रा का परीक्षण करें।
यही अंतर तब भी लागू होता है जब कनेक्टिविटी भौतिक पहुंच का समर्थन करती है। एक WiFi बनाम LTE गेट सुरक्षा तुलना कनेक्टिविटी निर्भरता की व्यापक चर्चा से संबंधित है, न कि गेस्ट-नेटवर्क डिज़ाइन के परीक्षण के विकल्प के रूप में।
नीचे दिए गए विकल्पों में Captive Portal, Passpoint और OpenRoaming, क्लाउड ऑथेंटिकेशन, हॉस्पिटैलिटी इंटीग्रेशन और एंगेजमेंट प्लेटफॉर्म शामिल हैं। उनके मूल्य निर्धारण मॉडल मायने रखते हैं, लेकिन अनुबंध पर हस्ताक्षर होने के बाद आपकी क्या जिम्मेदारी बनी रहती है, यह भी मायने रखता है।
विषय-सूची
- 1. Purple Access
- 2. Cloud4Wi
- 3. Cloudi-Fi
- 4. IronWiFi
- 5. Spotipo
- 6. Aislelabs Connect
- 7. ElevenOS
- 8. Nomadix Captive Portal
- 9. Beambox
- 10. Adentro
- शीर्ष 10 गेस्ट WiFi समाधानों की तुलना
- समस्या के अनुसार टूल चुनें, न कि सुविधाओं की सूची के अनुसार
1. Purple Access
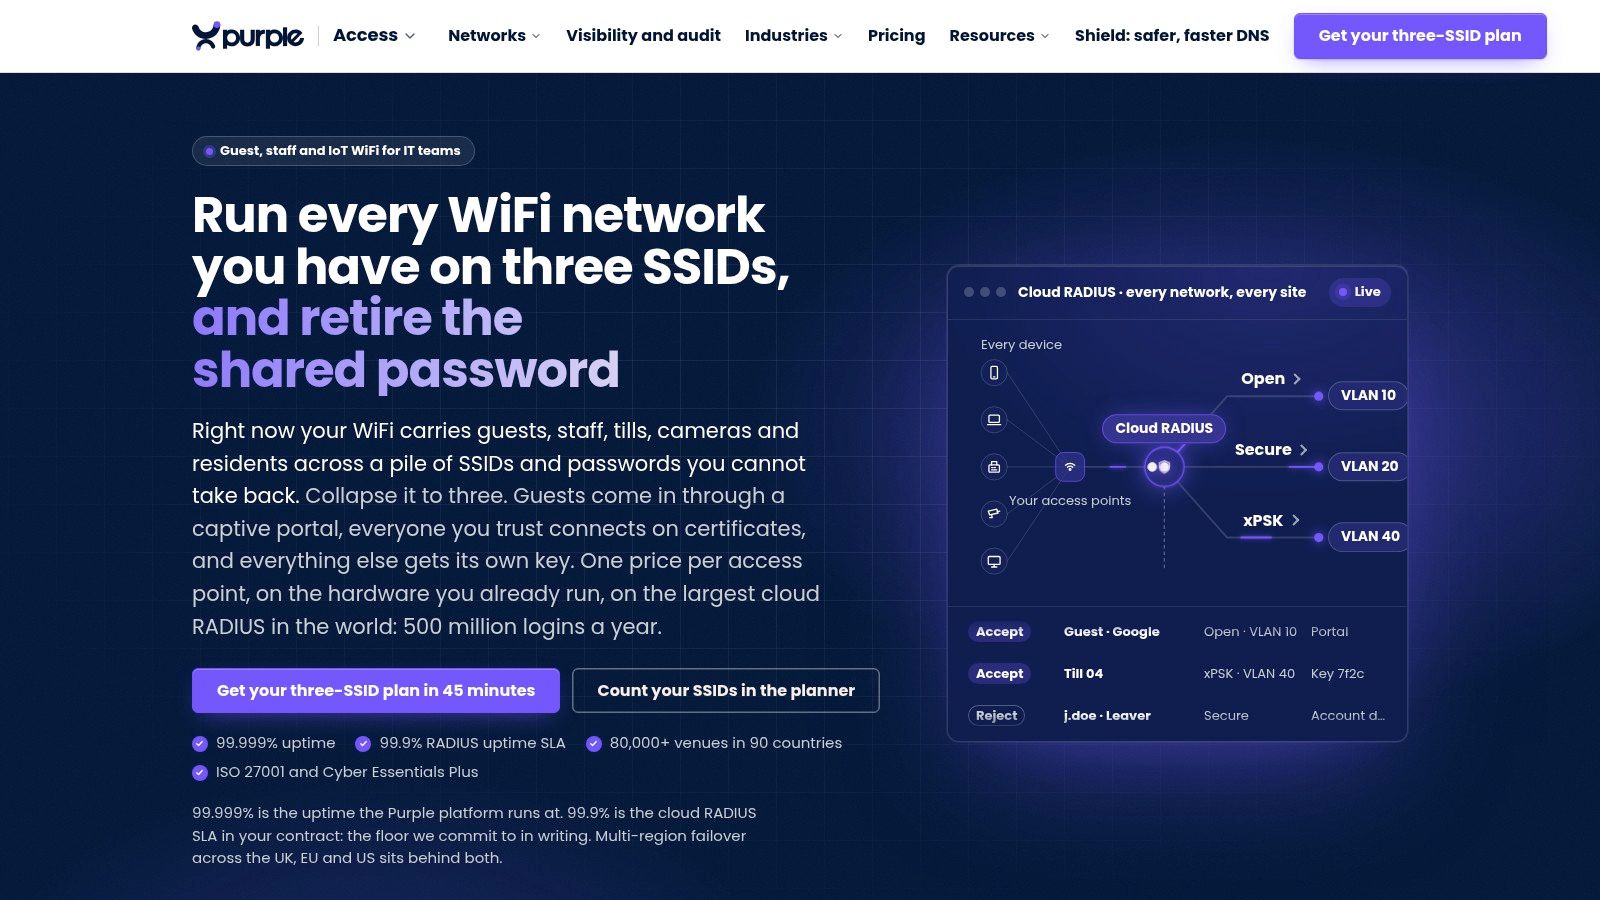
SSID के प्रसार, साझा पासवर्ड और असंगत एक्सेस नीतियों से निपटने वाले बहु-साइट ऑपरेटरों के लिए सबसे उपयुक्त। Purple Access केवल Captive Portal को एक स्टैंडअलोन गंतव्य के रूप में मानने के बजाय गेस्ट कनेक्टिविटी को नेटवर्क के आइडेंटिटी आर्किटेक्चर के एक भाग के रूप में देखता है।
इसका डिज़ाइन ओपन गेस्ट और BYOD एक्सेस, विश्वसनीय उपयोगकर्ताओं के लिए सुरक्षित एक्सेस, और डिवाइसों, निवासियों या किरायेदारों के लिए xPSK एक्सेस को अलग करता है। Cloud RADIUS कनेक्शनों को उपयुक्त VLAN में मैप करता है, जबकि MDM के माध्यम से सर्टिफिकेट आधारित एक्सेस प्रबंधित कर्मचारियों के उपकरणों को आगंतुकों से एक अलग ऑनबोर्डिंग पाथ देता है।
यह अंतर तब मायने रखता है जब एस्टेट में लैपटॉप, भुगतान उपकरण, निवासी उपकरण और ऐसे उपकरण शामिल होते हैं जो प्रमाणपत्रों का उपयोग नहीं कर सकते हैं। व्यक्तिगत xPSK क्रेडेंशियल असंबंधित उपयोगकर्ताओं के बीच साझा किए गए पासवर्ड को बदले बिना लक्षित नीति परिवर्तनों और रद्दीकरण की अनुमति देते हैं।
जहां आर्किटेक्चर अपनी उपयोगिता साबित करता है
Purple Passpoint और OpenRoaming के साथ ब्रांडेड पोर्टल, SSO, SMS और सोशल साइन-इन, होटल PMS जांच और सहमति कैप्चर को जोड़ता है। इसका परिचालन लाभ हर डिवाइस को एक ही ब्राउज़र वर्कफ़्लो के माध्यम से बाध्य करने के बजाय एक सामान्य नीति मॉडल के तहत विभिन्न एक्सेस पाथ प्राप्त करना है।
- नेटवर्क नियंत्रण: पहचान-आधारित VLAN असाइनमेंट, प्रमाणपत्र एक्सेस और व्यक्तिगत कुंजियां विभिन्न ट्रस्ट स्तरों को संबोधित करती हैं।
- मौजूदा इन्फ्रास्ट्रक्चर: यह प्लेटफॉर्म डायरेक्टरी, MDM, PMS और ऑडिट एकीकरण के साथ संगत एक्सेस पॉइंट्स पर एक ओवरले के रूप में काम करता है।
- व्यावसायिक मॉडल: सशुल्क क्षमताएं प्रति-डिवाइस या प्रति-प्रमाणीकरण शुल्क के बजाय प्रति-एक्सेस-पॉइंट लाइसेंसिंग का उपयोग करती हैं। आवश्यक संयोजन के लिए मदवार उद्धरण का अनुरोध करें।
सौदा कार्यान्वयन कार्य का है। SSIDs को समेकित करने का अर्थ अभी भी कंट्रोलर क्षमताओं, VLAN हैंडलिंग, प्रमाणपत्र वितरण और प्रमाणीकरण सेवाएं अनुपलब्ध होने पर क्या होता है, इसे मान्य करना है।
नेटवर्क एक्सेस कंट्रोल सॉल्यूशंस के लिए Purple की गाइड विज़िटर ऑनबोर्डिंग को व्यापक नेटवर्क ऑथराइजेशन से अलग समझने के लिए उपयोगी संदर्भ है। प्रूफ ऑफ कॉन्सेप्ट के लिए, एक प्रबंधित कर्मचारी डिवाइस, एक अप्रबंधित विज़िटर फोन और एक नॉन-ब्राउज़र डिवाइस का परीक्षण करें, फिर प्रत्येक को स्वतंत्र रूप से रीवोक करें।
Purple को तब चुनें जब मूल समस्या किसी संपदा में एक्सेस गवर्नेंस की हो। केवल एक पोर्टल परिनियोजन से असंगत स्विचिंग, फ़ायरवॉल या पहचान नीतियों को ठीक करने की अपेक्षा न करें।
2. Cloud4Wi
प्रस्ताव में केवल Passpoint चेकबॉक्स यह तय नहीं करता है कि कौन से डिवाइस नामांकित हो सकते हैं, कौन सी पहचान स्वीकार की जाती है, या वे क्रेडेंशियल्स कहाँ काम करेंगे। यही Cloud4Wi का प्रश्न है: स्वचालित रिटर्न एक्सेस तब तक आकर्षक लगता है जब तक रोमिंग, पहचान के स्रोत और अनमैनेज्ड डिवाइस को आपके वास्तविक नेटवर्क वातावरण का सामना नहीं करना पड़ता। ख़रीद में सबसे बड़ी गलती Passpoint को एक नामांकन और क्रेडेंशियल निर्णय के बजाय केवल एक पोर्टल सुविधा मानना है।
Cloud4Wi को मौजूदा पोर्टल को बदलने के बजाय एक ओवरले के रूप में रखा गया है, जो ब्रांडेड गेस्ट एक्सेस को Passpoint, OpenRoaming, सहमति नियंत्रण और MDU कनेक्टिविटी और क्लाउड नेटवर्क एक्सेस कंट्रोल जैसे व्यापक एक्सेस-मैनेजमेंट विकल्पों के साथ जोड़ता है। यह जिस समस्या का समाधान करता है वह है प्लेटफ़ॉर्म का प्रसार: एक स्थान को विज़िटर WiFi की आवश्यकता है, दूसरे को आवासीय या किरायेदार एक्सेस की आवश्यकता है, और आइडेंटिटी-आधारित एक्सेस पहले से ही रोडमैप में है।
प्रूफ़ को इंटीग्रेशन टेस्ट के रूप में चलाएं। एक लौटने वाले आगंतुक, बिना किसी प्रोफ़ाइल वाले एक नए डिवाइस और एक विफल प्रमाणीकरण को लाएं, फिर देखें कि कंट्रोलर, क्लाउड सेवा, हेल्प डेस्क और फ़ॉलबैक पोर्टल प्रत्येक क्या करते हैं।
यह एक छोटे कैफे की जरूरत से अधिक बड़ा प्लेटफॉर्म हो सकता है। गेस्ट, रेजिडेंशियल और पहचान आधारित एक्सेस के लिए अलग-अलग उत्पादों से बचने की कोशिश करने वाले एंटरप्राइज के लिए, प्रस्ताव के तीन अलग इनवॉइस में बदलने से पहले यह पुष्टि कर लें कि कौन सा सब्सक्रिप्शन एक्सेस, रोमिंग और इंटीग्रेशन को कवर करता है।
3. Cloudi-Fi
नीति विचलन Cloudi-Fi का उपयोग मामला है। Cloudi-Fi का लक्ष्य मिश्रित नेटवर्क उपकरणों वाले परिसरों सहित कई स्थानों पर केंद्रीकृत अतिथि पहुंच प्रदान करना है।
एक केंद्रीय डैशबोर्ड केवल तभी उपयोगी होता है जब नेटवर्क उपकरण वास्तव में उसमें दिखाई गई नीति को लागू करते हैं।
इसके पोर्टल विकल्पों में ब्रांडेड पेज, ईमेल, SMS, सोशल और प्रायोजित एक्सेस के साथ सहमति, लॉगिंग, रिटेंशन नियंत्रण और एंटरप्राइज इंटीग्रेशन शामिल हैं। यह व्यापकता तब मायने रखती है जब स्थानीय टीमों ने अलग-अलग आदतें बनाई हों और सेंट्रल IT को एक ऑपरेटिंग मॉडल की आवश्यकता हो।
उबाऊ विफलता मोड का परीक्षण करें: एक स्थान आगंतुक लॉग को बहुत लंबे समय तक रखता है, दूसरा एक स्प्रेडशीट के माध्यम से ठेकेदारों को प्रायोजित करता है, तीसरा स्थानीय कर्मचारियों को स्प्लैश सेटिंग्स संपादित करने देता है। विक्रेता को अपने नियंत्रक परिवारों में एक स्वीकृत नीति लागू करने के लिए कहें, फिर व्यवस्थापक अनुमतियां, अपवाद रिपोर्ट, लॉग निर्यात, विलोपन वर्कफ़्लो, और फ्रंट-डेस्क प्रायोजक अनुरोध कैसे दर्ज किया जाता है, यह दिखाएं।
सौदा इसके दायरे का है। केवल-पोर्टल टूल की तुलना में रोलआउट से पहले अधिक तकनीकी और संगठनात्मक कार्य की अपेक्षा करें, और ऐसी मूल्य निर्धारण प्राप्त करें जो साइटों, प्रमाणीकरण सेवाओं, इंटीग्रेशन और सहायता जिम्मेदारियों को अलग करती है।
भुगतान से संबंधित साइटों को दूसरे परीक्षण की आवश्यकता होती है। पोर्टल मूल्यांकन को नेटवर्क-सीमा सत्यापन से अलग रखें; PCI-DSS अनुपालन और WiFi के लिए यह गाइड संदर्भ प्रदान करता है, जबकि आपके विभाजन को अभी भी सिद्ध करना होगा।
जब विभिन्न स्थानों में असंगत प्रशासन दूर करने वाली समस्या हो, तो Cloudi-Fi को शॉर्टलिस्ट करें।
4. IronWiFi
विज़िटर ऑनबोर्डिंग और स्टाफ ऑथेंटिकेशन आमतौर पर दो अलग-अलग खरीदारी के रूप में आते हैं। जब एक ही टीम एक ही आपूर्तिकर्ता से Captive Portal और क्लाउड RADIUS चाहती है, तो IronWiFi कीमत तय करने का विकल्प है।
कोटेशन वह जगह है जहाँ खरीदार चूक जाते हैं। 40 एक्सेस पॉइंट और 300 स्टाफ खातों वाली एक साइट को लें: गेस्ट एक्सेस का बिल प्रति AP बनता है जबकि कर्मचारी नेटवर्किंग का बिल प्रति यूज़र बनता है, इसलिए एक मिश्रित हेडलाइन नंबर दो ऐसे स्केलिंग कर्व्स को छुपाता है जो परिसर के बढ़ने पर अलग-अलग तरीके से बदलते हैं। प्रत्येक लाइन की कीमत अलग से तय करें, और यह मानने से पहले कि एक छोटा या फैला हुआ डिप्लॉयमेंट सस्ता होगा, वेन्यू न्यूनतम आवश्यकताओं के बारे में पूछें।
साझा आपूर्तिकर्ता, अलग क्रेडेंशियल्स। खरीद को संयोजित करने का मतलब यह नहीं है कि मेहमानों और कर्मचारियों को नेटवर्क अनुमति या रिकवरी प्रक्रियाओं को साझा करना चाहिए।
गेस्ट साइड पर, पोर्टल वर्कफ़्लो ईमेल, सोशल, SMS, वाउचर, क्लिक-थ्रू और पेड एक्सेस को कवर करते हैं; Passpoint और OpenRoaming विज़िटर्स के लिए आगे के तरीके जोड़ते हैं। स्टाफ एक्सेस एंटरप्राइज ऑथेंटिकेशन पर चलता है। मार्केटिंग अपेक्षाओं को नियंत्रण में रखें: यह मानने के बजाय कि एक फ्लेक्सिबल पोर्टल में यह शामिल है, किसी भी उन्नत अभियान या विज़िट-एट्रिब्यूशन आवश्यकता को सत्यापित करें।
दोनों प्रकार के उपयोगकर्ताओं का अलग-अलग वर्कस्ट्रीम के रूप में परीक्षण करें। स्टाफ परीक्षण क्रेडेंशियल जीवनचक्र और निरसन से संबंधित है; जबकि आगंतुक परीक्षण पोर्टल खोज, विफल लॉगिन और सत्र पुनर्प्राप्ति के आसपास होता है।
फीचर सूची की तुलना में एक सपोर्ट प्रश्न अधिक महत्वपूर्ण है: जब कोई ऑथेंटिकेशन विफल हो जाता है, तो क्या प्रदाता यह दिखा सकता है कि इसका कारण कंट्रोलर कॉन्फ़िगरेशन, पहचान अस्वीकृति, या ऑथराइजेशन था? उस दृश्यता के बिना, एक ही टिकट आपूर्तिकर्ताओं के बीच घूमता रहता है।
IronWiFi शॉर्टलिस्ट में तब स्थान अर्जित करता है जब प्रमाणीकरण खरीदारी को संचालित करता है और मार्केटिंग द्वितीयक होती है।
5. Spotipo
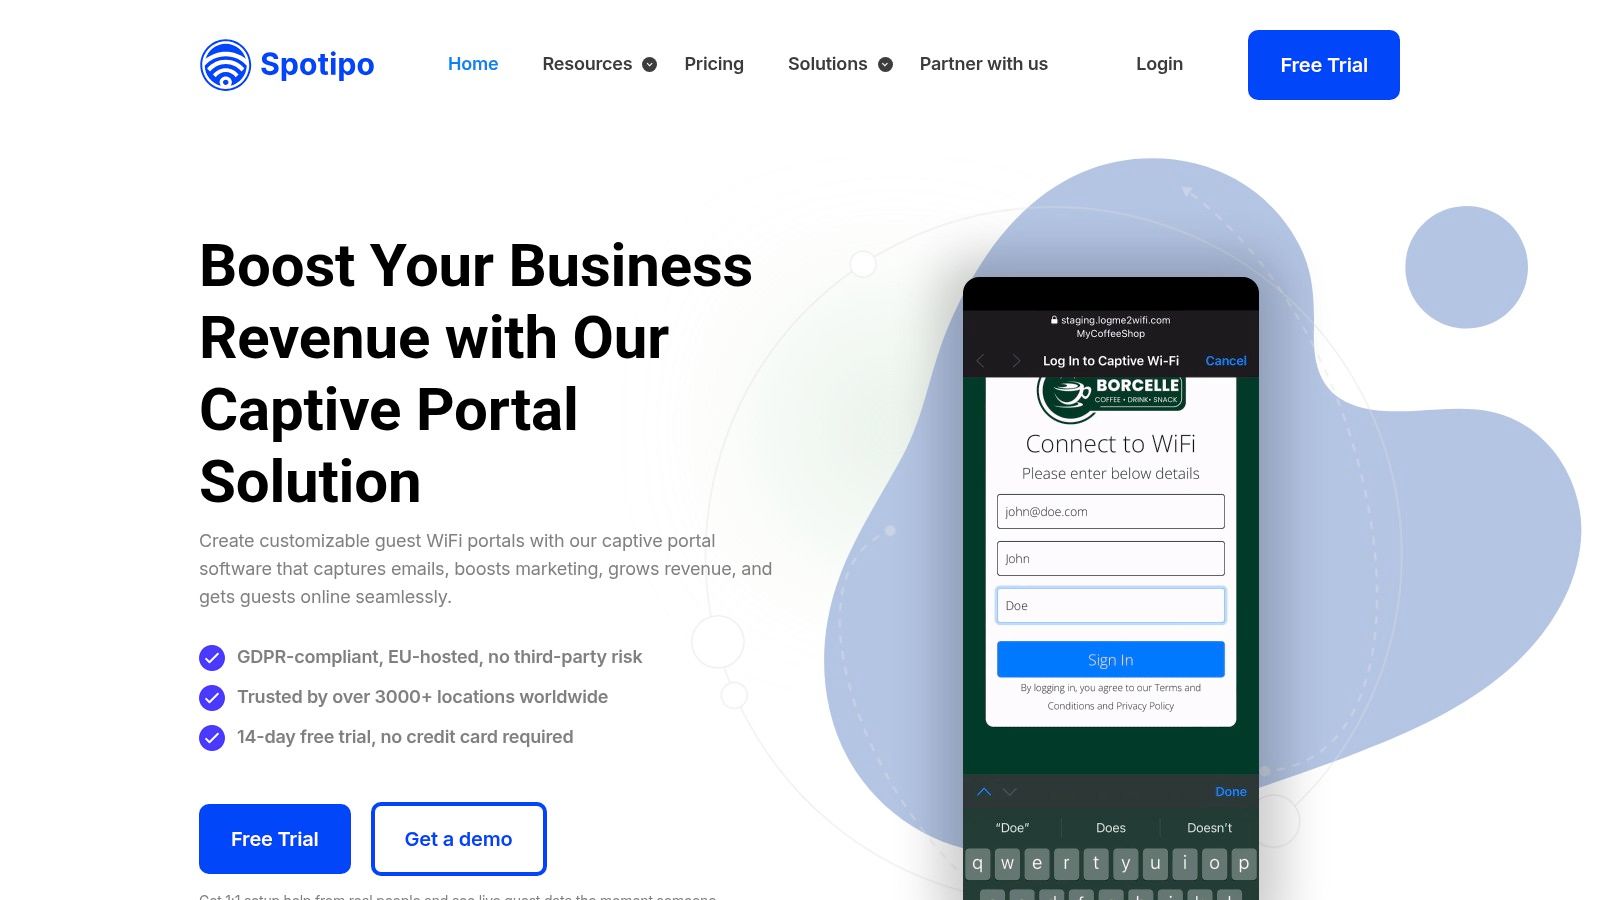
पोर्टल मॉकअप से अधिक योजना की शर्तें मायने रखती हैं।
Spotipo उन स्थानों के लिए उपयुक्त है जो गेस्ट WiFi को आइडेंटिटी प्रोजेक्ट में बदले बिना ब्रांडेड Captive Portal, कांटेक्ट कैप्चर, सोशल साइन-इन, वाउचर, पेड एक्सेस और मल्टी-साइट एडमिनिस्ट्रेशन चाहते हैं। एक कैफे समूह साइन-इन को सरल रख सकता है; एक MSP प्रत्येक ग्राहक या स्थान को अपना स्वयं का पोर्टल और अनुमतियां दे सकता है। कॉन्फ्रेंस के दिनों के लिए पासवर्ड और केवल-शर्तों वाले विकल्प उपयोगी हैं, जबकि कांटेक्ट कैप्चर CRM विकास का एक महत्वपूर्ण हिस्सा है।
खरीद का जोखिम व्यस्त समय के दौरान भत्ते का गणित है। योजनाएं फ़ीचर एक्सेस से अतिथि उपयोग को अलग करती हैं, इसलिए पूछें कि अद्वितीय अतिथियों की गिनती कैसे की जाती है, क्या काउंटर साइट या खाते द्वारा रीसेट होता है, और जब शामिल भत्ता मध्य-इवेंट समाप्त हो जाता है तो पोर्टल क्या करता है: नए उपकरणों को ब्लॉक करें, स्प्लैश पेज को बायपास करें, लॉगिन को कतारबद्ध करें, या ओवरएज बिलिंग करते समय सेवा देना जारी रखें। लॉन्च से पहले इस स्थिति का परीक्षण करें।
डेटा पाथ को सीमित रखें। पुष्टि करें कि Mailchimp, HubSpot, Klaviyo, या Zapier सिंक सहमति स्थिति रखता है, डुप्लिकेट को संभालता है, और अनसब्सक्राइब या हटाने के अनुरोधों का सम्मान करता है। यदि सर्टिफिकेट ऑनबोर्डिंग या पहचान आधारित विभाजन लक्ष्य है, तो उसका मूल्यांकन अलग से करें; एक आकर्षक मार्केटिंग पोर्टल नेटवर्क नियंत्रण का प्रमाण नहीं है।
6. Aislelabs Connect
Aislelabs Connect तब सबसे अधिक प्रासंगिक होता है जब गेस्ट एक्सेस एक व्यापक विजिटर एंगेजमेंट प्रोग्राम को फीड करता है। यह Aislelabs एनालिटिक्स और मार्केटिंग उत्पादों के साथ बैठने के विकल्प के साथ ब्रांडेड ऑनबोर्डिंग और सहमति प्राप्त प्रोफाइल कैप्चर को जोड़ता है।
Aislelabs Connect ईमेल, सोशल, SMS, वाउचर, फॉर्म और होटल रूम या फोलीओ साइन इन जैसे वर्कफ़्लो का समर्थन करता है। Passpoint वापस आने वाले मेहमानों को एक और एक्सेस पाथ देता है, जबकि CRM और ईमेल प्लेटफ़ॉर्म कनेक्शन डाउनस्ट्रीम एंगेजमेंट का समर्थन करते हैं।
कठिन भाग यह तय करना है कि वेन्यू को किस डेटा की आवश्यकता है। पोर्टल बिल्डर में किसी फ़ील्ड का उपलब्ध होना उसे एकत्र करने का कारण स्थापित नहीं करता है।
55 जर्मन सार्वजनिक WiFi हॉटस्पॉट के 2025 के एक अध्ययन में अत्यधिक व्यक्तिगत-डेटा संग्रह सहित लगातार उच्च-जोखिम वाले Captive Portal प्रथाओं और GDPR उल्लंघनों को पाया गया। यह पूरे डेटा वर्कफ़्लो की जांच करने का एक कारण है, न कि सहमति चेकबॉक्स को हर उपयोग के लिए स्वीकृति के रूप में मानने का।
एक्सेस और एंगेजमेंट को अलग-अलग रखें
- एक्सेस आवश्यकता: पहचानें कि इंटरनेट सेवा प्रदान करने के लिए क्या आवश्यक है।
- वैकल्पिक एंगेजमेंट: मार्केटिंग विकल्पों को स्पष्ट बनाएं और उपयुक्त प्राइवेसी ओनर के साथ शब्दावली की समीक्षा करें।
- लाइफसाइकिल आवश्यकता: रिटेंशन, डिलीशन, एक्सपोर्ट और कनेक्टेड प्लेटफॉर्म व्यवहार का परीक्षण करें।
Aislelabs शॉपिंग सेंटरों, आतिथ्य और अन्य आगंतुक-केंद्रित स्थानों के लिए एक विश्वसनीय श्रेणी फिट है। एक स्कोप्ड कोटेशन प्राप्त करें और स्थापित करें कि कौन सी क्षमताएं Connect की हैं बनाम आसपास के उत्पादों की।
यदि आपकी प्राथमिक समस्या स्टाफ प्रमाणीकरण या नेटवर्क विभाजन है, तो आगंतुक विश्लेषिकी को मूल्यांकन पर हावी न होने दें। उन नेटवर्क नियंत्रणों को अभी भी अपने स्वयं के स्वीकृति परीक्षणों की आवश्यकता है।
7. ElevenOS
एक होटल में, गेस्ट IT द्वारा टिकट देखने से बहुत पहले फ्रंट डेस्क से सहायता मांग सकता है। ElevenOS पर विचार करना तब उचित है जब वह परिचालन वास्तविकता एक अन्य कस्टम पोर्टल बनाने से अधिक मायने रखती है।
ElevenOS हॉस्पिटैलिटी और मल्टी प्रॉपरटी कनेक्टिविटी पर केंद्रित है, जिसमें अन्य प्रॉपर्टी परिवेशों के लिए भी एप्लिकेशन मौजूद हैं। इसकी क्षमताओं में केंद्रीकृत ब्रांड प्रबंधन, गेस्ट पोर्टल, एक्सेस कोड, टिएर्ड इंटरनेट प्लान, कॉन्फ्रेंस कनेक्टिविटी और प्रॉपर्टी या लॉयल्टी एकीकरण शामिल हैं।
उपयोगी अंतर एक PMS कनेक्टर होने और होटल के वास्तविक कार्यप्रवाह का समर्थन करने के बीच है। कमरे में बदलाव, विस्तारित प्रवास, बेमेल नाम और अनुपलब्ध अपस्ट्रीम सिस्टम सभी प्रदर्शन में शामिल हैं।
उन लोगों के साथ परीक्षण करें जो मेहमानों की सहायता करेंगे
मूल्यांकन में फ्रंट-डेस्क कर्मचारियों को शामिल करें। उनसे किसी विफल रूम लुकअप को हल करने, एक्सेस कोड जारी करने और यह पहचानने के लिए कहें कि क्या समस्या को एस्केलेट करने की आवश्यकता है।
- Hospitality मजबूती: संपत्ति, वफादारी (loyalty), अतिथि-पहुंच, और सम्मेलन वर्कफ़्लो एक ही परिचालन दायरे में आते हैं।
- बहु-संपत्ति मूल्य: केंद्रीय प्रबंधन वहां प्रासंगिक है जहां ब्रांड विविध उपकरणों और सेवा प्रदाताओं के साथ काम करते हैं।
- ट्रेड-ऑफ: ऐसे स्थान के लिए प्लेटफ़ॉर्म की व्यापकता अनावश्यक हो सकती है जिसे केवल बुनियादी मानार्थ पहुंच की आवश्यकता होती है।
एक ऐसा कोटेशन मांगें जो संपत्ति-स्तरीय लाइसेंसिंग, इंटीग्रेशन, कार्यान्वयन और सहायता हैंडऑफ की व्याख्या करता हो। इस बारे में स्पष्ट रहें कि जब PMS गेस्ट को स्वीकार करता है लेकिन नेटवर्क नहीं करता है, तो घटना का स्वामित्व किसके पास है।
ElevenOS उन खरीदारों के लिए उपयुक्त है जिन्हें होटल के विभिन्न विभागों में कनेक्टिविटी संचालन की आवश्यकता होती है। यदि आवश्यकता केवल एक ब्रांडेड शर्त-स्वीकृति पृष्ठ की है, तो यह कम आकर्षक है।
8. Nomadix Captive Portal
कुछ गेस्ट नेटवर्क खरीदारी वास्तव में पोर्टल से जुड़ी गेटवे खरीदारी होती हैं। Nomadix Captive Portal पर तब ध्यान देना चाहिए जब हॉस्पिटैलिटी या सार्वजनिक इंटरनेट एक्सेस के लिए स्थानीय बैंडविड्थ प्रबंधन, फ़ायरवॉल क्षमताएं, या गेटवे लचीलेपन की भी आवश्यकता हो।
पोर्टल एक व्यापक नेटवर्क सर्विसेज पोर्टफोलियो के भीतर ब्रांडेड, बहुभाषी ऑनबोर्डिंग और कई ऑथेंटिकेशन विकल्प प्रदान करता है। खरीद कार्य यह स्थापित करना है कि कौन से फ़ंक्शन क्लाउड में चलते हैं और कौन से स्थान पर मौजूद उपकरणों पर निर्भर हैं।
वह सीमा स्थापना, सहायता, प्रतिस्थापन प्रक्रियाओं और आउटेज व्यवहार को प्रभावित करती है। विफलता के रास्तों को समझे बिना केवल एक नेटवर्क आर्किटेक्चर आरेख को स्वीकार न करें।
परिनियोजन परीक्षण: किसी निर्भरता को जानबूझकर डिस्कनेक्ट करें और सत्यापित करें कि नए अतिथि, कनेक्टेड अतिथि और सहायता कर्मचारी अभी भी क्या कर सकते हैं।
पोर्टल और गेटवे के बीच अंतर समझें
- हार्डवेयर की पुष्टि करें: अनिवार्य उपकरणों, वैकल्पिक घटकों, और मौजूदा WLAN के साथ संगतता की पहचान करें।
- प्रवर्तन की पुष्टि करें: स्थापित करें कि बैंडविड्थ नीतियां और फ़ायरवॉल नियम कहां लागू होते हैं।
- रिकवरी की पुष्टि करें: पूछें कि कॉन्फ़िगरेशन बहाली, उपकरण विफलता, और क्लाउड अनुपलब्धता को कैसे संभाला जाता है।
स्वचालित ऑनबोर्डिंग आवश्यकताओं के लिए, प्रोफ़ाइल और प्रमाणीकरण के बारे में प्रश्न तैयार करने के लिए इस Hotspot 2.0 गाइड में दी गई अवधारणाओं का उपयोग करें। यह न मानें कि Captive Portal की खरीदारी में स्वचालित रूप से वह रोमिंग आर्किटेक्चर शामिल है जो आप चाहते हैं।
Nomadix श्रेणी के लिए उपयुक्त है जब स्थान को ऑन-साइट नेटवर्क फ़ंक्शन के साथ-साथ गेस्ट ऑनबोर्डिंग की आवश्यकता होती है। केवल इसके पोर्टल घटक की तुलना क्लाउड केवल सब्सक्रिप्शन से करने के बजाय एक पूर्ण हार्डवेयर, सॉफ्टवेयर और सहायता उद्धरण प्राप्त करें।
9. Beambox
Beambox उन ऑपरेटरों के लिए है जो ग्राहक सहभागिता का समर्थन करने के लिए गेस्ट WiFi चाहते हैं। इसका ध्यान ग्राहक-उन्मुख स्थानों के लिए ब्रांडेड साइन-इन, गेस्ट प्रोफ़ाइल, अभियान और समीक्षा-प्रबंधन कार्यप्रवाह पर है।
Beambox गेस्ट डेटा कैप्चर को सेग्मेंटेशन, ईमेल अभियानों और स्वचालित मैसेजिंग के साथ जोड़ता है। यह मौजूदा हार्डवेयर एकीकरण के साथ-साथ एक्सेस पॉइंट का विकल्प भी प्रदान करता है, इसलिए इंस्टॉलेशन दृष्टिकोण खरीदारी की चर्चा का हिस्सा होना चाहिए।
किसी रेस्तरां या स्वतंत्र होटल के लिए, अलग-अलग पोर्टल और अभियान टूल बनाए रखने की तुलना में एक एकीकृत वर्कफ़्लो अधिक व्यावहारिक हो सकता है। सीमा यह है कि एक सुविधाजनक मार्केटिंग इंटरफ़ेस प्रमाणीकरण और विभाजन के बारे में नेटवर्क टीम के प्रश्नों का उत्तर नहीं देता है।
ग्राहक यात्रा और नेटवर्क का अलग-अलग मूल्यांकन करें
अतिथि को साइन-इन, सहमति चयन, अभियान रसीद, अनसब्सक्राइब और हटाने की प्रक्रिया से गुजारें। फिर उसी डिवाइस को दी गई नेटवर्क अनुमतियों की जांच करें।
- मार्केटिंग अनुकूलता: गेस्ट प्रोफाइल और मैसेजिंग इस प्रस्ताव के केंद्र में हैं।
- प्लान की जांच करें: सत्यापित करें कि किस सब्सक्रिप्शन में रिव्यू मैनेजमेंट और अन्य आवश्यक एंगेजमेंट सुविधाएं शामिल हैं।
- लागत की जांच करें: पूछें कि लोकेशन और डेटाबेस का आकार चालू बिल को कैसे प्रभावित करता है।
WiFi से जुड़ने को एक जटिल जुड़ाव यात्रा पर निर्भर न बनाएं क्योंकि प्लेटफॉर्म इसका समर्थन करता है। एक्सेस प्रवाह को छोटा रखें, और मार्केटिंग टीम को यह समझाने दें कि प्रत्येक अनुरोधित फ़ील्ड क्यों आवश्यक है।
Beambox ग्राहक प्रतिधारण और स्थान संचालन के नेतृत्व वाली शॉर्टलिस्ट में शामिल है। मैनेज्ड डिवाइस सर्टिफिकेशन्स, पहचान आधारित VLANs, या जटिल एक्सेस नीतियों को प्राथमिकता देने वाले खरीदारों को पोर्टल से अनुमान लगाने के बजाय उन आवश्यकताओं को स्पष्ट रूप से सत्यापित करना चाहिए।
10. Adentro
मार्केटिंग टीम जो यह पूछ रही है कि कौन से अभियान आगंतुकों को वापस लाते हैं, वह शेयर किए गए पासवर्ड को बदलने वाली IT टीम की तुलना में कुछ अलग खरीद रही है। Adentro गेस्ट WiFi के ग्राहक-डेटा और मार्केटिंग पक्ष को संबोधित करता है।
Adentro गेस्ट प्रोफ़ाइल, विज़िट व्यवहार पर आधारित दर्शकों, ईमेल और सशुल्क-मीडिया सक्रियण, और रिटर्न-विज़िट रिपोर्टिंग पर ध्यान केंद्रित करता है। इसके एकीकरण के प्रस्ताव में मौजूदा WiFi इंफ्रास्ट्रक्चर और चयनित POS, वफादारी और ईमेल प्लेटफॉर्म शामिल हैं।
इसलिए उपयुक्त मूल्यांकन में नेटवर्क प्रशासकों के साथ-साथ मार्केटिंग संचालन और गोपनीयता हितधारक शामिल हैं। IT को अभी भी कनेक्टिविटी आर्किटेक्चर को मंजूरी देने की आवश्यकता है, लेकिन इसे अभियान एट्रिब्यूशन नियमों को परिभाषित करने के लिए नहीं छोड़ा जाना चाहिए।
पूछें कि रिपोर्ट की गई वापसी यात्रा का क्या अर्थ है
विक्रेता से व्याख्या कराएं कि वह गेस्ट प्रोफ़ाइल, अभियान एक्सपोज़र और बाद की यात्रा को कैसे जोड़ता है। इससे पहले कि कोई डैशबोर्ड को इस बात का प्रमाण माने कि किसी विज्ञापन ने खरीदारी की है, इसकी सीमाओं को स्थापित करें।
- प्राथमिक मजबूती: अतिथि WiFi डेटा को प्रतिधारण और विज्ञापन वर्कफ़्लो के साथ जोड़ना।
- इंटीग्रेशन परीक्षण: व्यापक संगतता बयानों पर निर्भर रहने के बजाय अपने सटीक WiFi, POS, लॉयल्टी और ईमेल सिस्टम की पुष्टि करें।
- व्यावसायिक प्रश्न: एक्टिवेशन, एकीकरण, रिपोर्टिंग और सहायता को कवर करने वाले कोटेशन का अनुरोध करें।
गोपनीयता समीक्षा में कनेक्टेड सिस्टम में संग्रह, दर्शक निर्माण, निर्यात, प्रतिधारण और विलोपन शामिल होना चाहिए। नेटवर्क समीक्षा को अलग से गेस्ट अलगाव और इंटीग्रेशन के लिए आवश्यक अनुमतियों की पुष्टि करनी चाहिए।
Adentro एक निर्धारित मार्केटिंग उद्देश्य और परिणामी दर्शकों पर कार्रवाई करने के लिए जिम्मेदार लोगों वाले व्यवसाय के लिए उपयुक्त है। जब मुख्य समस्या क्रेडेंशियल, डिवाइस ऑनबोर्डिंग, या सेगमेंटेशन हो, तो यह सामान्य उद्देश्य वाले एक्सेस कंट्रोल प्लेटफॉर्म का विकल्प नहीं है।
शीर्ष 10 गेस्ट WiFi समाधानों की तुलना
| प्लेटफ़ॉर्म | मुख्य क्षमताएं | नेटवर्क और सुरक्षा | सबसे उपयुक्त दर्शक | मूल्य निर्धारण और विशिष्ट मूल्य |
|---|---|---|---|---|
| 🏆 Purple Access | तीन पहचान आधारित SSIDs; गेस्ट ऑनबोर्डिंग; Passpoint/OpenRoaming | ★ Cloud RADIUS, VLAN असाइनमेंट, EAP-TLS, यूनीक xPSK कीज़, ऑडिट लॉग्स | 👥 बहु-स्थान स्थान जिन्हें गेस्ट, स्टाफ, निवासी और डिवाइस एक्सेस की आवश्यकता है | 💰 प्रति एक्सेस पॉइंट/वर्ष; उद्धरण द्वारा दरें। ✨ मौजूदा-AP ओवरले, मल्टी-रीजन फेलओवर |
| Cloud4Wi | ब्रांडेड पोर्टल्स, गेस्ट डेटा कैप्चर, Passpoint/OpenRoaming | गेस्ट एक्सेस के साथ MDU WiFi और क्लाउड NAC | 👥 व्यापक एक्सेस प्लेटफ़ॉर्म के भीतर गेस्ट WiFi चाहने वाले स्थान | 💰 $200/माह से शुरू; 30-दिवसीय ट्रायल |
| Cloudi-Fi | केन्द्रीकृत पोर्टल्स, सहमति, लॉग्स और एनालिटिक्स | ★ मिश्रित इंफ्रास्ट्रक्चर में गेस्ट नीतियां; BYOD, IoT, और क्लाउड 802.1X | 👥 IT गवर्नेंस और अनुपालन पर केंद्रित बहु-स्थान संगठन | 💰 कोटेशन आवश्यक। ✨ व्यापक ऑनबोर्डिंग और नीति वर्कफ़्लो |
| IronWiFi | Captive Portals, वाउचर, पेड एक्सेस, Passpoint/OpenRoaming | ★ स्टाफ के लिए Cloud RADIUS और WPA2/WPA3-Enterprise | 👥 विज़िटर और कर्मचारी WiFi को संयोजित करने वाले संगठन | 💰 गेस्ट प्लान $13/AP/माह से शुरू; $65/माह न्यूनतम स्थान शुल्क |
| Spotipo | गेस्ट-डेटा कैप्चर, वाउचर, CRM सिंकिंग, मल्टी-लोकेशन मैनेजमेंट | गेस्ट एक्सेस नियंत्रण; उन्नत विभाजन आवश्यकताओं को सत्यापित करें | 👥 WiFi मार्केटिंग चाहने वाले छोटे स्थान और सेवा प्रदाता | 💰 $59/स्थान/माह से शुरू, या $49 वार्षिक; गेस्ट सीमाएं लागू होती हैं |
| Aislelabs Connect | ब्रांडेड पोर्टल्स, सहमति कैप्चर, CRM सिंकिंग, Passpoint | गेस्ट एक्सेस; स्टाफ प्रमाणीकरण और विभाजन के लिए अलग से मूल्यांकन करें | 👥 मॉल, हवाई अड्डे, होटल और अन्य भौतिक स्थान | 💰 कोटेशन आवश्यक। ✨ विज़िटर एनालिटिक्स और मार्केटिंग के साथ जोड़ा जा सकता है |
| ElevenOS | प्रबंधित गेस्ट WiFi, एक्सेस कोड, टियर वाले प्लान, संपत्ति एकीकरण | केन्द्रीकृत बहु-संपत्ति प्रबंधन; विभिन्न हार्डवेयर का समर्थन करता है | 👥 हॉस्पिटैलिटी, मल्टीफैमिली, छात्र आवास और क्रूज़ ऑपरेटर | 💰 कोटेशन आवश्यक। ✨ नियमित गेस्ट एक्सेस के लिए फ्रंट-डेस्क टूल |
| Nomadix Captive Portal | बहुभाषी पोर्टल्स, एकाधिक साइन-इन विकल्प, गेटवे सेवाएं | बैंडविड्थ प्रबंधन, फ़ायरवॉल और उच्च उपलब्धता के लिए गेटवे विकल्प | 👥 हॉस्पिटैलिटी और सार्वजनिक-इंटरनेट परिनियोजन | 💰 कोटेशन आवश्यक। ✨ गेटवे क्षमताओं के साथ जोड़ा गया पोर्टल |
| Beambox | ब्रांडेड WiFi, गेस्ट प्रोफ़ाइल, अभियान, समीक्षा प्रबंधन | नेटवर्क आवश्यकताओं के लिए सुरक्षा और विभाजन को सत्यापित करें | 👥 कैफ़े, रेस्तरां, बार, रिटेल और होटल | 💰 वार्षिक बिल पर $40/माह से शुरू। ✨ एक ही उत्पाद में WiFi मार्केटिंग |
| Adentro | अतिथि प्रोफाइल, दर्शक विभाजन, अभियान, विज़िट रिपोर्टिंग | मार्केटिंग-केंद्रित; सामान्य-उद्देश्य वाला एक्सेस-कंट्रोल प्लेटफ़ॉर्म नहीं | 👥 प्रतिधारण और विज्ञापन पर केंद्रित भौतिक व्यवसाय | 💰 कोट/डेमो। ✨ WiFi डेटा को अभियान और रिटर्न-विज़िट रिपोर्टिंग से जोड़ता है |
सुविधा सूची के बजाय, समस्या के अनुसार सही टूल चुनें
उस घटना से शुरुआत करें जिसे आप प्राप्त करना बंद करना चाहते हैं। एक लीक हुआ स्टाफ पासवर्ड, एक विफल रूम लुकअप, साइन-इन पर अटका हुआ एक विज़िटर, और उपयोगी दर्शक डेटा के बिना एक अभियान अलग-अलग समस्याएं हैं। इन सभी के लिए एक ही श्रेणी का सॉफ़्टवेयर खरीदना निराशा को निमंत्रण देता है।
मल्टी-साइट नेटवर्क-स्तरीय नियंत्रण के लिए, Purple Access को प्राथमिकता दें। इसका पहचान-संचालित दृष्टिकोण तब प्रासंगिक होता है जब मेहमानों, प्रबंधित कर्मचारियों, निवासियों और नॉन-ब्राउज़र डिवाइसों को अलग-अलग क्रेडेंशियल्स और अनुमतियों की आवश्यकता होती है। जब मिश्रित इंफ्रास्ट्रक्चर में केंद्रीय प्रशासन मुख्य आवश्यकता हो तो Cloudi-Fi भी विचार करने योग्य है।
ओवरले के लिए जो ऑनबोर्डिंग को व्यापक प्रमाणीकरण के साथ जोड़ता है, अपने मौजूदा कंट्रोलर और पहचान सेवाओं के मुकाबले Cloud4Wi और IronWiFi का मूल्यांकन करें। हॉस्पिटैलिटी संचालन के लिए, ElevenOS और Nomadix की तुलना करें, जिसमें प्रॉपर्टी वर्कफ़्लो, गेटवे और सपोर्ट स्वामित्व पर विशेष ध्यान दें।
निर्णय को परिचालन प्राथमिकताओं में विभाजित करें
- साझा पासवर्ड और विभाजन: क्रेडेंशियल जारी करने, VLAN असाइनमेंट, निरसन और ऑडिट दृश्यता का परीक्षण करें।
- ऑनबोर्डिंग घर्षण: केवल पोर्टल डिज़ाइन ही नहीं, बल्कि पहली यात्रा, वापसी यात्रा और फ़ॉलबैक अनुभव की तुलना करें।
- हॉस्पिटैलिटी एकीकरण: अनुपलब्ध निर्भरताओं सहित वास्तविक PMS और फ्रंट-डेस्क वर्कफ़्लो को सत्यापित करें।
- WiFi मार्केटिंग: सहमति, एकीकरण, अभियान संचालन और डेटा जीवनचक्र के आसपास Beambox, Adentro, Spotipo और Aislelabs Connect की तुलना करें।
Passpoint और OpenRoaming को केवल एक सुविधा सूची के रूप में देखने के बजाय इसके आर्किटेक्चरल पहलुओं पर ध्यान देने की आवश्यकता है। Wireless Broadband Alliance की क्रॉस-इंडस्ट्री रिपोर्ट में पाया गया कि 62% उत्तरदाताओं ने इन्हें लागू कर दिया था या 2023 के अंत तक लागू करने की योजना बनाई थी। अपने डिप्लॉयमेंट के लिए, आइडेंटिटी प्रोवाइडर, स्वीकृत क्रेडेंशियल्स, भाग लेने वाले नेटवर्क और अनमैनेज्ड डिवाइस फ़ॉलबैक स्थापित करें।
उन उपकरणों को भी शामिल करें जो ब्राउज़र वर्कफ़्लो को पूरा नहीं कर सकते हैं। एंबेडेड उपकरणों के लिए कैप्टिव-पोर्टल ऑटोमेशन पर शोध परिवर्तनशील स्क्रिप्ट और प्रोटोकॉल व्यवहार द्वारा उत्पन्न कठिनाइयों का वर्णन करता है। एक पोर्टल जो रिसेप्शनिस्ट के फोन पर काम करता है, इस बात का पर्याप्त प्रमाण नहीं है कि एक स्कैनर, एक्सेसिबिलिटी डिवाइस या गेमिंग सिस्टम भी कनेक्ट हो सकता है।
प्रूफ़ ऑफ़ कॉन्सेप्ट को वेन्यू जैसा बनाएं
जहाँ भी संभव हो, अपने स्वयं के हार्डवेयर, निर्देशिका, MDM और PMS का उपयोग करें। उन लोगों को शामिल करें जो विफलताओं का समाधान करेंगे, और विक्रेताओं के मूल्यांकन के लिए स्पष्ट मानदंड लागू करें ताकि एक आकर्षक प्रदर्शन परिचालन उपयुक्तता पर हावी न हो।
आपूर्तिकर्ताओं से लाइसेंसिंग इकाइयों, उपयोग सीमाओं, एकीकरण शुल्कों, सहायता सीमाओं और निकास व्यवस्थाओं के बारे में स्पष्टीकरण मांगें। कुल परिनियोजन दायरे की तुलना करें, न कि असंबंधित मुख्य कीमतों की।
प्रतिबद्ध होने से पहले एक ट्रायल चलाएं। अपने मौजूदा SSIDs का ऑडिट करें, प्रतिनिधि उपकरणों पर Captive Portal फ्लो का परीक्षण करें, और डायरेक्टरी, MDM, व PMS एकीकरणों को शुरू से अंत तक मान्य करें। समाधान को केवल तभी स्वीकृत करें जब आपकी टीम बिना किसी कामचलाऊ व्यवस्था के ऑनबोर्ड, प्रतिबंधित, ट्रबलशूट और एक्सेस रद्द कर सके।
Purple Access अनुकूलन योग्य मौजूदा एक्सेस पॉइंट्स पर पहचान-संचालित नेटवर्क नीतियों के साथ अतिथि ऑनबोर्डिंग, प्रमाणपत्र-आधारित कर्मचारी पहुंच, और व्यक्तिगत xPSK क्रेडेंशियल्स को जोड़ता है। अपने वर्तमान SSIDs पर चर्चा करने और हार्डवेयर संगतता, एकीकरण, और आपके टीम द्वारा हल की जाने वाली एक्सेस समस्याओं पर केंद्रित डिज़ाइन समीक्षा की व्यवस्था करने के लिए Purple Access पर जाएं।