वास्तविक फ़्लीट के लिए IoT नेटवर्क सेग्मेंटेशन गाइड
Published

2020 के यूनिट 42 IoT ख़तरा अध्ययन में 72% स्वास्थ्य सेवा VLANs में IoT और IT संपत्तियों का मिश्रण था। VLAN नाम को सुरक्षा नियंत्रण के रूप में मानने के साथ यही समस्या है: IoT लेबल वाला एक नेटवर्क अभी भी चिकित्सा उपकरण, प्रिंटर, फोन और सामान्य कंप्यूटर को एक दूसरे की पहुँच में रख सकता है।
IoT नेटवर्क सेग्मेंटेशन को प्रत्यक्ष रोकथाम प्रदान करनी चाहिए, न कि VLAN की एक लंबी सूची। बहु-साइट IT और सुविधाओं की टीमों के लिए, उपयोगी प्रश्न यह हैं कि कौन से डिवाइस एक ट्रस्ट ज़ोन साझा करते हैं, कौन से संचार स्वीकृत हैं, और क्या एक समझौता किया गया एंडपॉइंट किसी मूल्यवान वस्तु पर हमला पथ पूरा कर सकता है।
विषय सूची
- जब अलग IoT VLAN में भी लीकेज होता है
- IoT जोन और आपके द्वारा अनुमत फ्लो
- चार चरणों में IoT फ्लीट को कैसे सेगमेंट करें
- डंब डिवाइसेस के लिए कीज और क्षतिपूर्ति नियंत्रण
- मॉनिटरिंग, रोकथाम और सामान्य विफलताएं
- डिज़ाइन को कॉपी करने से पहले एक साइट को सिद्ध करें
जब एक अलग IoT VLAN फिर भी लीक होता है
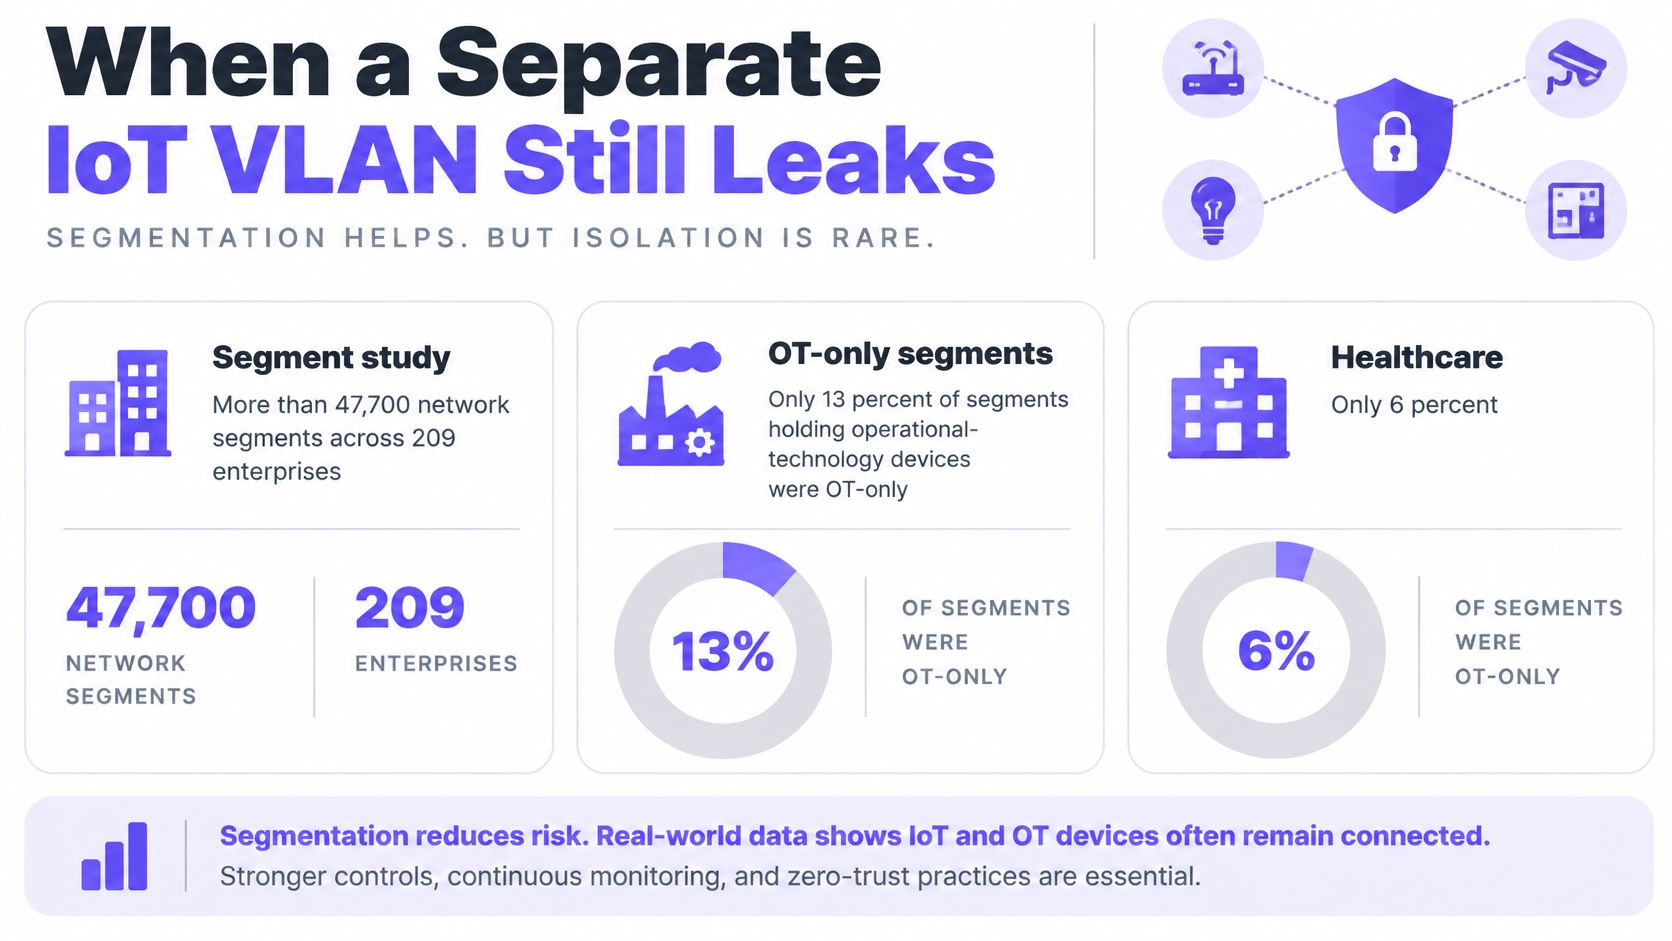
209 उद्यमों में 47,700 से अधिक नेटवर्क सेगमेंट को कवर करने वाले Security Boulevard विश्लेषण के अनुसार, परिचालन-प्रौद्योगिकी उपकरणों वाले केवल 13% सेगमेंट केवल OT वाले थे, जबकि चिकित्सा उपकरणों वाले केवल 6% स्वास्थ्य देखभाल सेगमेंट केवल चिकित्सा उपकरणों के लिए समर्पित थे। एक अलग सेगमेंट स्पष्ट रूप से संपत्तियों के समझदारी पूर्ण समूहन की गारंटी नहीं देता है।
कैमरे, बिल्डिंग कंट्रोलर, प्रिंटर और VoIP फोन केवल इसलिए एक साथ नहीं रखे जाने चाहिए क्योंकि उनमें से कोई भी पारंपरिक डेस्कटॉप पर नहीं चलता है। उनके मालिक, रखरखाव व्यवस्थाएं और विफल होने के परिणाम अलग-अलग होते हैं। उन्हें संयोजित करने से एक साझा जोखिम उत्पन्न होता है जिसे एक साफ-सुथरा नेटवर्क आरेख छिपा सकता है।
यह अंतर नीचे दिए गए सेगमेंट कंपोज़िशन में दिखाई देता है।
VLAN बाउंड्री क्या नहीं करती है
एक VLAN लेयर 2 ब्रॉडकास्ट डोमेन को अलग करता है। यह स्वचालित रूप से ट्रैफ़िक को एन्क्रिप्ट नहीं करता है, स्पूफ़िंग को रोकता नहीं है, साझा किए गए पासवर्ड को प्रतिस्थापित नहीं करता है या उस VLAN के भीतर ईस्ट-वेस्ट मूवमेंट को ब्लॉक नहीं करता है। यह वहां पैकेट कैप्चर को भी नहीं रोकता है जहां ब्रॉडकास्ट, मिररिंग, गलत कॉन्फ़िगरेशन या सफल स्थानीय हमले के माध्यम से ट्रैफ़िक सुलभ है।
एक इंटर-VLAN फ़ायरवॉल कैमरा-टू-कैमरा ट्रैफ़िक को अछूता छोड़ते हुए भुगतान नेटवर्क से कैमरे के कनेक्शन को अस्वीकार कर सकता है। यदि पीयर अलगाव मायने रखता है, तो इसे प्राइवेट VLAN, एक्सेस-पोर्ट कंट्रोल, वायरलेस क्लाइंट आइसोलेशन या एक उपयुक्त वितरित नीति के माध्यम से लागू करें।
रोकथाम का अर्थ है छोटे ट्रस्ट ज़ोन, जिन्हें स्वामित्व, उद्देश्य, संवेदनशीलता और परिचालन भूमिका द्वारा वर्गीकृत किया गया है, और उनके बीच एक स्पष्ट अनुमति सूची (अलाउलिस्ट) है। ज़ोन विशिष्टता एक उपयोगी जांच है, लेकिन यह पर्याप्त नहीं है: एक विशिष्ट रूप से कैमरा सेगमेंट में अभी भी अत्यधिक आउटबाउंड अनुमतियां हो सकती हैं।
होटल, अस्पताल, परिसर, खुदरा संपत्तियों और बहु-पारिवारिक भवनों के लिए, डिलिवरेबल्स में निम्नलिखित शामिल होने चाहिए:
- एक ज़ोन और प्रवाह मानचित्र: प्रत्येक डिवाइस श्रेणी का एक मालिक, एक गंतव्य सूची और प्रत्येक कनेक्शन का एक कारण होता है।
- एक नियंत्रित माइग्रेशन: पैटर्न के अन्य संपत्तियों तक पहुँचने से पहले निर्भरता का परीक्षण किया जाता है।
- कमजोर पहचान के लिए एक फॉलबैक: प्रमाणपत्र समर्थन के बिना उपकरणों को क्षतिपूर्ति नियंत्रण प्राप्त होते हैं।
- एक विफल हमला पथ: एक प्रतिनिधि एंडपॉइंट प्रतिबंधित कनेक्शन स्थापित नहीं कर सकता।
स्वीकृत फ्लो के बिना लॉजिकल सेपरेशन अभी भी एक अत्यधिक-अनुमति देने वाला नेटवर्क है।
IoT ज़ोन और आपके द्वारा स्वीकृत फ़्लो
IoT ट्रस्ट ज़ोन और स्वीकृत फ़्लो
| ज़ोन | उदाहरण डिवाइस | कहां तक पहुंच सकते हैं | कहां तक नहीं पहुंचने चाहिए | प्राथमिक नियंत्रण |
|---|---|---|---|---|
| गेस्ट और रेजिडेंट | फ़ोन, लैपटॉप, अल्पकालिक BYOD | इंटरनेट, कैप्टिव पोर्टल, DNS | रूम IoT, टिल्स, कैमरे, स्टाफ VLANs | क्लाइंट आइसोलेशन और एक गेस्ट VLAN |
| कॉरपोरेट IT | स्टाफ लैपटॉप, यूजर LAN पर प्रिंटर | आइडेंटिटी, फाइल और ऐप सेवाएं | OT, कैमरे, पेमेंट सेगमेंट | 802.1X या सर्टिफिकेट-असाइन किया गया VLAN |
| बिल्डिंग सिस्टम | HVAC, लाइटिंग, एक्सेस कंट्रोल | BMS और निर्दिष्ट क्लाउड एंडपॉइंट्स | यूजर वर्कस्टेशन और गेस्ट WiFi | IoT VLAN और गंतव्य अनुमति सूची (allowlist) |
| कैमरे | IP कैमरे, NVRs | केवल असाइन किए गए NVR और स्वीकृत वीडियो सेवाएं | मेडिकल, पेमेंट, आइडेंटिटी सिस्टम | प्राइवेट VLAN और ईस्ट-वेस्ट अस्वीकार (deny) |
| क्लिनिकल या सेफ्टी OT | इमेजिंग, पंप, PLCs | केवल निर्दिष्ट क्लिनिकल या ऑपरेशनल सर्वर | गेस्ट, कॉरपोरेट, कैमरे | उच्च-सुरक्षा ज़ोन और फ़ायरवॉल |
| पेमेंट | टिल्स, PIN पैड | केवल पेमेंट प्रोसेसर | वर्कस्टेशन और अन्य IoT | डेडेडिकेटेड VLAN और IoT से कोई इनबाउंड नहीं |
| वेंडर DMZ | जंप होस्ट, अपडेट ब्रोकर | स्वीकृत डिवाइस क्लास के लिए समय-सीमित पाथ | प्रत्येक VLAN में सीधा फ्लैट रूट | लॉग किया गया, समाप्त होने वाला एक्सेस |
इन पंक्तियों को शुरुआती नीतियों के रूप में मानें, न कि पूर्ण एप्लिकेशन विनिर्देशों के रूप में। स्वीकृत इंफ्रास्ट्रक्चर सेवाओं, जैसे कि DNS और समय समकालन (टाइम सिंक्रोनाइज़ेशन), के लिए अलग से दस्तावेज़ित नियमों की आवश्यकता होती है। कॉर्पोरेट उपयोगकर्ता जो नैदानिक (क्लिनिकल) एप्लिकेशन संचालित करते हैं, उन्हें एप्लिकेशन सेवा तक पहुंचना चाहिए, नैदानिक डिवाइस सबनेट तक अप्रतिबंधित पहुंच प्राप्त नहीं करनी चाहिए।
NIST का IoT साइबर सुरक्षा मार्गदर्शन नेटवर्क पृथक्करण और विभाजन को नेटवर्क अखंडता का समर्थन करने वाले उपायों के रूप में पहचानता है, जिसमें डिवाइस को पड़ोसियों पर हमला करने, गुप्त रूप से बातें सुनने या उसी सेगमेंट पर अन्य डिवाइसों से समझौता करने से रोकना शामिल है। परिधि (perimeter) के भीतर होना इस बात का प्रमाण नहीं है कि डिवाइस एक्सेस का हकदार है।
फ़ंक्शन को भौतिक स्थान से अलग करें
सुविधा टीमें अक्सर अलमारी, मंजिल या इंस्टॉलेशन ठेकेदार द्वारा उपकरणों का समूहन करती हैं। वे उपयोगी इन्वेंट्री विशेषताएं हैं, लेकिन ट्रस्ट सीमा के लिए खराब विकल्प हैं। एक एक्सेस कंट्रोलर और एक लॉबी डिस्प्ले अनुमतियों को साझा किए बिना एक स्विच साझा कर सकते हैं।
सुविधा-पक्ष के शुरुआती बिंदु के लिए, HighFlow Energy की एंबेडेड डिवाइस संचार को समझना गाइड उनके लिए जिम्मेदार लोगों के साथ कनेक्टेड सिस्टम पर चर्चा करने के लिए संदर्भ प्रदान करती है। उस चर्चा को ठोस इंटरफेस पर वापस लाएं: कौन सा नियंत्रक किस सेवा से बात करता है, इसे कौन प्रबंधित करता है, और पथ विफल होने पर क्या होता है।
कैमरों पर विशेष ध्यान देने की आवश्यकता है। एक NVR एक स्वीकृत गंतव्य है, न कि प्रत्येक कैमरे को अन्य प्रत्येक कैमरे से बात करने की अनुमति। यदि रिकॉर्डर इसके बजाय कनेक्शन शुरू करता है, तो नीति को उस दिशा में लिखें और कैमरा-उत्पन्न सत्रों को अलग से प्रतिबंधित करें।
ट्रस्ट का विस्तार करने के बजाय वेंडर एक्सेस को ब्रोकर करें
विक्रेता पहुंच सेवा को DMZ में रखें, न कि केवल परिचालन डिवाइस में क्योंकि कोई ठेकेदार इसका रखरखाव करता है। विक्रेता को जंप होस्ट या ब्रोकर के लिए प्रमाणित करने की आवश्यकता होती है, फिर समाप्ति और सत्र लॉग के साथ एक स्कोप्ड रखरखाव पथ प्रदान करें।
प्राइवेट VLAN स्विचिंग इंफ्रास्ट्रक्चर साझा करने वाले एंडपॉइंट को अलग कर सकते हैं। VRF टेनेंट राउटिंग टेबल को अलग रख सकते हैं, लेकिन दोनों में से कोई भी नियंत्रित रूट एक्सचेंज और फ़ायरवॉल प्रवर्तन की आवश्यकता को समाप्त नहीं करता है।
कम समय के लिए ठहरने वाले मेहमानों को कमरे के टीवी, थर्मोस्टैट्स और टिल्स से अलग रखा जाना चाहिए। जिन दीर्घकालिक निवासियों को व्यक्तिगत कास्टिंग या डिवाइस डिस्कवरी की आवश्यकता होती है, उन्हें एक जानबूझकर बनाए गए रेसिडेंट नेटवर्क की आवश्यकता होती है, न कि व्यापक गेस्ट-टू-IoT अपवाद की।
स्विच बदलने से पहले, प्रत्येक वर्तमान डिवाइस वर्ग को एक पंक्ति पर टिक करें। किसी भी ऐसी पंक्ति को विभाजित करें जिसके सदस्यों को भौतिक रूप से भिन्न अनुमतियों की आवश्यकता हो। फ़ायरवॉल नीति, न कि VLAN ID, उस पंक्ति को वास्तविक बनाती है।
चार चरणों में IoT फ़्लीट को कैसे विभाजित करें
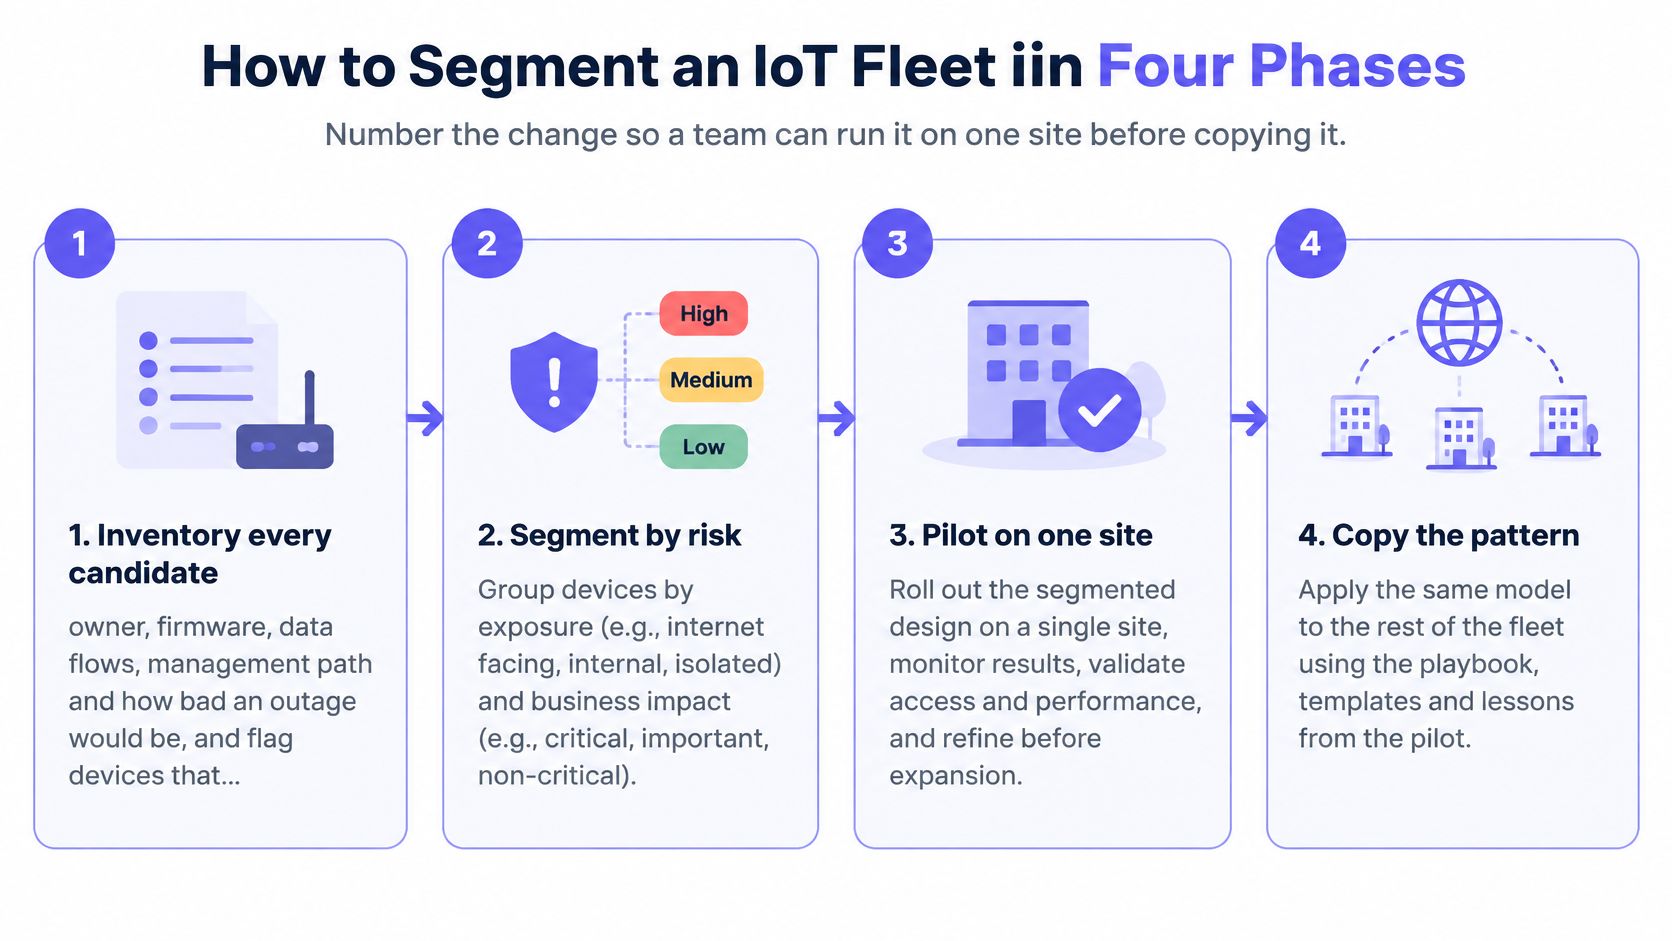
पूरे एस्टेट-व्यापी टेम्पलेट में बदलने से पहले किसी प्रतिनिधि साइट पर बदलाव का पायलट परीक्षण करें। रोलआउट के लिए एक तकनीकी मालिक और एक परिचालन मालिक दोनों की आवश्यकता होती है जो यह पुष्टि कर सकें कि उपकरण अभी भी अपना काम कर रहा है।
विज़ुअल को रोलआउट अवलोकन के रूप में उपयोग करें, फिर इसके नीचे निर्भरता और नीति रिकॉर्ड बनाएं।
बाउंड्री लागू करने से पहले साक्ष्य तैयार करें
संभावित डिवाइस और सेवाओं की सूची (इन्वेंट्री) तैयार करें। स्वामित्व, मॉडल, फर्मवेयर, स्विच पोर्ट या वायरलेस एसोसिएशन, देखे गए फ़्लो, प्रबंधन पाथ और व्यावसायिक गंभीरता को रिकॉर्ड करें। ऐसे एंडपॉइंट्स को फ़्लैग करें जो सर्टिफिकेट स्वीकार नहीं कर सकते, और आउटेज को मंजूरी देने के लिए अधिकृत व्यक्ति की पहचान करें।
जांचें: डिस्कवरी परिणामों का स्विच टेबल, वायरलेस कंट्रोलर रिकॉर्ड और सुविधाएं संपत्ति रजिस्टर (facilities asset register) से मिलान करें। अस्पष्ट डिवाइस बिना वर्गीकरण के अनसुलझे ही रहते हैं, उन्हें अहानिकर न मानें।आइसोलेशन से पहले निर्भरता (dependencies) को मैप करें। DNS, NTP, आइडेंटिटी, क्लाउड एंडपॉइंट्स, अपडेट सर्वर, वेंडर सपोर्ट और अंतर-डिवाइस प्रोटोकॉल को कैप्चर करें। डिस्कवरी ट्रैफ़िक पर भी नज़र रखें: mDNS के माध्यम से टीवी ढूंढने वाला एक रेजिडेंट फ़ोन, उस फ़ोन द्वारा मीडिया सत्र शुरू करने से भिन्न होता है।
जांचें: ऑपरेशनल स्वामी से एक सामान्य कार्यप्रवाह पूरा करवाएं, जिसमें रीस्टार्ट और रिकवरी शामिल हो, जबकि टीम आवश्यक कनेक्शन रिकॉर्ड करती है। किसी एंडपॉइंट का शांत होना आवश्यक रूप से यह नहीं दर्शाता कि वह निर्भरता-मुक्त (dependency-free) है।
वायरलेस परिनियोजन के लिए, सुरक्षा परिवर्तन के साथ-साथ WiFi नेटवर्क डिज़ाइन की समीक्षा करें। प्रत्येक उपकरण श्रेणी के लिए एक SSID बनाने के बजाय जहां समर्थित हो, भूमिका द्वारा VLAN या VRF असाइन करें। अतिरिक्त SSID बीकन ओवरहेड और बनाए रखने के लिए एक और कॉन्फ़िगरेशन सतह जोड़ते हैं।
सख्ती से लागू करें, फिर विफलता का परीक्षण करें
प्रत्येक ट्रस्ट बाउंड्री पर न्यूनतम-अधिकार नियम लिखें। सोर्स रोल, डेस्टिनेशन सर्विस, प्रोटोकॉल, पोर्ट, दिशा और बिज़नेस ओनर का नाम निर्दिष्ट करें। शॉर्टकट के रूप में दिए गए व्यापक सबनेट-टू-सबनेट परमिट को अस्वीकार करें। एक काल्पनिक कैमरा पॉलिसी के रूप में, कैमरा रोल को TCP 443 पर अपने असाइन किए गए NVR और TCP 554 पर RTSP तक पहुंचने की अनुमति दें, अन्य ईस्ट-वेस्ट सेशन को अस्वीकार करें और अस्वीकृतियों को लॉग करें। पहले वास्तविक कैमरा ट्रांसपोर्ट की पुष्टि करें, क्योंकि प्रोडक्ट को विभिन्न मीडिया फ्लो की आवश्यकता हो सकती है।
जांचें: सत्यापित करें कि राउटिंग, एडमिनिस्ट्रेटिव एक्सेस और लोकल पीयर कंट्रोल इच्छित पॉलिसी से मेल खाते हैं, न कि केवल VLAN असाइनमेंट से।डिवाइस क्लास को धीरे-धीरे आगे बढ़ाएं। अस्वीकृत ट्रैफिक पर नज़र रखें और केवल उन्हीं डिपेंडेंसीज को स्वीकृति दें जिन्हें कोई ओनर सही ठहरा सकता है। सिम्युलेटेड कैमरा कॉम्प्रोमाइज, मैनेजमेंट प्लेन की अस्वीकृत एक्सेस, DNS रिज़ॉल्यूशन, सर्टिफिकेट रिन्यूअल, क्लाउड कनेक्टिविटी के नुकसान और वेंडर एक्सेस की समाप्ति का परीक्षण करें।
जांचें: सफल बिज़नेस वर्कफ़्लो और असफल प्रतिबंधित कनेक्शन दोनों की पुष्टि करें।
CISA का माइक्रोज़ेगमेंटेशन मार्गदर्शन चेतावनी देता है कि महीन विभाजन डिज़ाइन और रखरखाव की जटिलता को बढ़ाते हुए पार्श्व-गति (lateral-movement) के अवसरों को कम करता है, और यह कि लीगेसी या IoT उपकरण आधुनिक नियंत्रणों का समर्थन नहीं कर सकते हैं। ऐसी सूक्ष्मता चुनें जिसे टीम संचालित कर सके।
खरीद की आवश्यकता: यह निर्दिष्ट करें कि कनेक्टिविटी सीमित होने पर भी डिवाइस को क्या करना चाहिए। कंटेनमेंट के दौरान अप्रतिबंधित इंटरनेट एक्सेस पर इसकी निर्भरता की खोज न करें।
स्वीकृति परीक्षण के बजाय नहीं, बल्कि एक लिखित परिवर्तन रिकॉर्ड के साथ नीचे दिए गए वॉकथ्रू का उपयोग करें।
अनुमति देने वाले नियमों को सक्रिय छोड़ने के बजाय, रखरखाव विंडो के दौरान पिछले कॉन्फ़िगरेशन को रोलबैक आर्टिफैक्ट के रूप में उपलब्ध रखें। अपेक्षित ट्रैफ़िक काम करने, अस्पष्टीकृत अस्वीकृतियों का समाधान होने और परिचालन स्वामी द्वारा साइन ऑफ करने के बाद रोलबैक निर्भरता को हटा दें।
डंब डिवाइसेस के लिए कुंजियाँ और क्षतिपूर्ति नियंत्रण
थर्मोस्टैट्स, टीवी, कंसेशन उपकरण और वेंडर द्वारा प्रबंधित बॉक्स कभी भी प्रमाणपत्र-आधारित एडमिशन का समर्थन नहीं कर सकते हैं। कुछ केवल WiFi कुंजी के साथ प्रमाणित कर सकते हैं; अन्य केवल एक MAC पता और एक असंगत ट्रैफ़िक प्रोफ़ाइल प्रदान करते हैं।
औद्योगिक-IoT ट्रैफ़िक फिंगरप्रिंटिंग पर IEEE इंडस्ट्रियल इलेक्ट्रॉनिक्स सोसाइटी सर्वेक्षण में अज्ञात उपकरण, बदलते वातावरण, सीमित सामान्यीकरण और दुर्लभ मूल्यांकन डेटा जैसी बाधाओं की पहचान की गई है। फिंगरप्रिंट को आकलन करने के साक्ष्य के रूप में मानें, न कि ऐसी पहचान के रूप में जिस पर आप अनिश्चित काल के लिए भरोसा कर सकें।
VLAN, प्रति-डिवाइस कुंजी और माइक्रोसीग्मेंटेशन
| विधि | इसके लिए सबसे अच्छा | यह क्या रोकता है | यह क्या चूकता है |
|---|---|---|---|
| साझा वर्ग VLAN | समान गंतव्यों वाला एक डिवाइस वर्ग | अनधिकृत अतिथि और IT एक्सेस, जब सीमा नियम इसे लागू करते हैं | VLAN के भीतर लेटरल मूवमेंट |
| अद्वितीय कुंजी और VLAN | अपार्टमेंट, रियायतें, कमरे के TV और टिल्स | लीक हुई कुंजी जो पूरी इमारत में एक्सेस देती है | ज़ोन को जोड़ने वाला एक डुअल-होम्ड बॉक्स |
| प्रोफ़ाइल माइक्रोसेगमेंटेशन | क्लिनिकल और OT बेड़े | भिन्न उपकरणों के बीच अनधिकृत पूर्व-पश्चिम एक्सेस | ऐसे उपकरण जिन्हें विश्वसनीय रूप से पहचाना नहीं जा सकता |
सबसे छोटा प्रबंधनीय क्रेडेंशियल स्कोप चुनें
एक साझा वर्ग VLAN तब उचित होता है जब उसके सदस्यों को समान गंतव्यों की आवश्यकता होती है और सहकर्मी जोखिम स्वीकार्य होता है। यह उन उपकरणों के लिए एक डिफ़ॉल्ट होल्डिंग क्षेत्र नहीं है जिन्हें टीम ने पहचाना नहीं है।
जहां प्रमाणपत्र व्यावहारिक नहीं हैं, वहां प्रति डिवाइस, व्यक्ति या किरायेदार एक विशिष्ट प्री-शेयर्ड कुंजी का उपयोग करें। क्रेडेंशियल को लक्षित नीति और सेगमेंट से बांधें, और भूमिका के लिए उपयुक्त बैंडविड्थ सीमा लागू करें। केवल कुंजी की विशिष्टता अलगाव नहीं बनाती है; कंट्रोलर, स्विचिंग और फ़ायरवॉल कॉन्फ़िगरेशन को असाइनमेंट को लागू करना होगा।
प्रति-डिवाइस IoT कुंजी प्रबंधन का परिचालन मूल्य लक्षित निरसन है। किसी विफल कैमरे को बदलने पर उसे एक नई क्रेडेंशियल मिलनी चाहिए, न कि किसी कॉपी की गई कुंजी को विरासत में प्राप्त करना चाहिए जो किसी ठेकेदार के नोटों में रह सकती है।
भुगतान उपकरणों के लिए, प्रोसेसर ऑनबोर्डिंग के साथ नेटवर्क आवश्यकताओं का समन्वय करें।Sambapay की व्यापारी सेवा प्रदाता चुनना गाइड उपयोगी व्यावसायिक संदर्भ है, लेकिन नेटवर्क हैंडओवर के लिए अभी भी एक स्पष्ट एंडपॉइंट और प्रोटोकॉल सूची की आवश्यकता होती है। आपूर्तिकर्ता संबंध को सामान्य इंटरनेट अनुमति में न बदलें।
पहचान कमजोर रहने पर क्षतिपूर्ति करें
प्रोफ़ाइल माइक्रोसेगमेंटेशन उन उपकरणों के लिए उपयुक्त है जिनका कार्य, अतिसंवेदनशीलता और खतरे का स्तर अधिक कड़े अलगाव को सही ठहराता है। इसके लिए अनुरक्षित प्रोफ़ाइल, अपवाद हैंडलिंग और वर्गीकरण बदलने पर एक सुरक्षित प्रतिक्रिया की भी आवश्यकता होती है।
पहचान-अभाव वाले उपकरणों के लिए, किसी एकल सिग्नल पर भरोसा करने के बजाय नियंत्रणों को संयोजित करें:
- निष्क्रिय रूप से खोजें: यह माने बिना कि सक्रिय जांच सुरक्षित है, घोषित डिवाइस भूमिका के साथ देखे गए व्यवहार की तुलना करें।
- गंतव्यों को सीमित करें: आपूर्तिकर्ता या स्थान-आधारित प्रवेश, संकीर्ण गंतव्य सूचियों, प्रोटोकॉल अनुमति सूचियों और DNS नियंत्रणों का उपयोग करें।
- क्वारंटाइन की तैयारी करें: एक सीमित नीति परिभाषित करें जो केवल उन रिकवरी सेवाओं को सुरक्षित रखती है जिनकी डिवाइस को आवश्यकता है।
- निरस्तीकरण का अभ्यास करें: सत्र समाप्ति और पुनः जुड़ाव सहित मिनटों में पृथक्करण को मापें, न कि यह मान लें कि एक अक्षम कुंजी मौजूदा सत्र को समाप्त कर देती है।
एक रिकॉर्ड की गई तारीख पर ठेकेदार अपवादों की अवधि समाप्त करें। स्वीकृत कार्य के बाद वेंडर पहुंच बंद करें, और एक नए कार्य के लिए पुनः स्वीकृति की आवश्यकता रखें।
निवासी सेवाओं के लिए, केवल निवासी के निजी नेटवर्क के भीतर mDNS को प्रतिबिंबित करें। AirPlay खोज को पड़ोसी अपार्टमेंट को उजागर किए बिना उस सीमा के भीतर काम करना चाहिए। खोज अनुमतियों और वास्तविक मीडिया-सत्र अनुमतियों को संरेखित रखें।
निगरानी, रोकथाम और सामान्य विफलताएं
मासिक समीक्षा से ऐसे प्रमाण मिलने चाहिए जिन पर ऑपरेटर कार्रवाई कर सकें, न कि केवल एक हरा डैशबोर्ड। CISA का IoT डिवाइस जोखिम और शमन मार्गदर्शन IoT को महत्वपूर्ण नेटवर्क से अलग करने की सिफारिश करता है और चेतावनी देता है कि सेगमेंट से जुड़े उपकरण, या हटाने योग्य मीडिया से जुड़े नीतिगत उल्लंघन, सीमा को कमजोर कर सकते हैं।
पाँच निगरानी उपाय और उनकी टेलीमेट्री
| माप | टेलीमेट्री स्रोत |
|---|---|
| आवंटित ज़ोन के साथ IoT संपत्तियों का हिस्सा | ज़ोन मानचित्र से मिलान की गई संपत्ति सूची |
| स्पष्ट रूप से स्वीकृत अंतर-ज़ोन प्रवाह का हिस्सा | फ़ायरवॉल नियम निर्यात को ज़ोन चार्ट के विरुद्ध जांचा गया |
| अनधिकृत प्रवाह अवरुद्ध | ज़ोन के अनुसार लॉग की संख्या अस्वीकृत करें |
| किसी डिवाइस या कुंजी को निरस्त करने का औसत समय | कुंजी या NAC प्रणाली से निरस्तीकरण समय-चिह्न |
| अभ्यास में सत्यापन नियंत्रण | टेबलटॉप या हमला-पथ परीक्षण रिकॉर्ड |
प्रत्येक प्रतिशत के लिए हर (Denominator) परिभाषित करें। असाइन की गई संपत्तियों को खोजे गए IoT संपत्तियों के विरुद्ध मापा जाना चाहिए, न कि केवल स्वीकृत रजिस्टर में पहले से दर्ज उपकरणों के विरुद्ध। अन्यथा, गायब इन्वेंट्री परिणाम को बेहतर दिखाती है।
प्रमाणीकरण विफलताओं, नए देखे गए MAC पते, पहचान या भुगतान सेवाओं तक पहुँचने के प्रयासों और स्वीकृत पैटर्न के बाहर की DNS अनुरोधों से जाँच पड़ताल (investigations) को फ़ीड करें। भूमिका के बेमेल होने की पहचान करने के लिए बैंडविड्थ उपयोग माप का उपयोग करें, जैसे कि थर्मोस्टेट क्रेडेंशियल में अचानक निरंतर बल्क ट्रैफ़िक आना। स्पाइक जाँच का एक कारण है, समझौता होने का प्रमाण नहीं।
नाइट शिफ्ट को एक रोकथाम रनबुक प्रदान करें
- क्वारंटाइन करें या रद्द करें। एंडपॉइंट को अलग करें और जहां भी समर्थित हो, मौजूदा एक्सेस समाप्त करें। पुष्टि करें कि यह किसी अन्य उपलब्ध क्रेडेंशियल के तहत पुन: कनेक्ट नहीं हो सकता है।
- ब्लॉक की पुष्टि करें। प्रवर्तन लॉग की जांच करें और प्रतिबंधित साथियों, टिल्स और डोमेन कंट्रोलर के विरुद्ध कनेक्शन परीक्षण दोहराएं। बिना देखे गए प्रवर्तन के नीति परिवर्तन का अर्थ समापन नहीं है।
- वैकल्पिक मार्ग खोजें। डुअल-होम्ड केबलिंग, भूले हुए VPNs, सेल्यूलर प्रबंधन मार्गों और रिमूवेबल-मीडिया प्रक्रियाओं का निरीक्षण करें। नेटवर्क क्वारंटाइन एक स्वतंत्र कनेक्शन को नहीं हटाता है।
- नई पहचान के साथ रिकवर करें। आवश्यकतानुसार डिवाइस को बदलें या रीइमेज करें, एक नई कुंजी जारी करें और किसी भी अस्थायी अपवाद के मालिक और अवधि को रिकॉर्ड करें।
- अटैक-पाथ परीक्षण दोहराएं। प्रासंगिक फ़र्मवेयर परिवर्तनों, अधिग्रहणों और साइट कटओवर के बाद पुन: परीक्षण करें, जब निर्भरता या टोपोलॉजी बदल सकती है।
उच्च अस्वीकार गणना (deny count) अच्छे सेगमेंटेशन को साबित नहीं करती है। इसका अर्थ सफल ब्लॉकिंग, एक टूटा हुआ एप्लिकेशन या एक बिना मालिक वाला अपवाद हो सकता है जो घटित होने का इंतज़ार कर रहा हो।
बार-बार होने वाली विफलताओं को उनके स्रोत पर ही ठीक करें
- साझा किए गए WiFi क्रेडेंशियल्स: कैमरा पासवर्ड वितरित करने के बजाय व्यक्तिगत रूप से रद्द करने योग्य कुंजियां जारी करें।
- अप्रतिबंधित आउटबाउंड इंटरनेट: व्यापक एक्सेस को गंतव्य और प्रोटोकॉल नियमों से बदलें।
- लैपटॉप से IoT सेशन: अनधिकृत IoT-टू-वर्कस्टेशन पाथ को हटाएं।
- ठेकेदार का स्थायी एक्सेस: समाप्ति लागू करें और पोर्ट टेम्प्लेट का उपयोग करें जो OT पोर्ट पर अनुपयुक्त उपकरणों को अस्वीकार करते हैं।
- SSID फैलाव: किसी अन्य उपकरण-विशिष्ट SSID का विज्ञापन करने के बजाय गतिशील रूप से नेटवर्क भूमिकाएं निर्दिष्ट करें।
- पुराने अपवाद: साप्ताहिक रूप से अपवाद-अवधि रिपोर्ट की समीक्षा करें और बिना किसी जवाबदेह मालिक की प्रविष्टियों को बंद करें।
केवल डिवाइस वाले ज़ोन के लिए इस स्वीकृति मानक का उपयोग करें: यदि उसमें कोई अनधिकृत परीक्षण उपकरण भुगतान इंफ्रास्ट्रक्चर, पहचान इंफ्रास्ट्रक्चर या किसी भिन्न किरायेदार के लिए एक सत्र खोल सकता है, तो एक सेगमेंट विफल हो गया है। प्रयास की गई सेवा और प्रवर्तन साक्ष्य को रिकॉर्ड करें ताकि परिणाम को फिर से प्रस्तुत किया जा सके।
डिज़ाइन की प्रतिलिपि बनाने से पहले एक साइट को सिद्ध करें
इस महीने एक संपत्ति चुनें: एक होटल की मंजिल, क्लिनिक विंग, रियायत क्षेत्र या अपार्टमेंट ब्लॉक। उस साइट की सूची तैयार करें, ज़ोन चार्ट में प्रत्येक डिवाइस क्लास को असाइन करें और सबसे पहले कैमरा या कमरे के उपकरण को माइग्रेट करें। कार्यक्षेत्र को इतना छोटा रखें कि सुविधाएं प्रदान करने वाली टीम केवल नेटवर्क पहुंच क्षमता ही नहीं, बल्कि वास्तविक सेवा को भी सत्यापित कर सके।
पायलट को स्वीकृति-आधारित बनाएं
क्वारंटाइन किए गए कैमरे के टिल, पहचान सेवाओं और दूसरे टैलेंट से कनेक्ट करने के प्रयासों को विफल करना आवश्यक है। अलगाव के निर्णय और सत्यापित प्रवर्तन के बीच के समय को मापें। नियम सेट, परीक्षण परिणामों और परिचालन साइन-ऑफ को अगली संपत्ति के लिए टेम्पलेट के रूप में कैप्चर करें।
रोलआउट गेट: डिजाइन को केवल तभी कॉपी करें जब कोई अन्य इंजीनियर अनुमत वर्कफ़्लो और अवरुद्ध हमले के पथ दोनों को पुनरुत्पादित कर सके।
Purple Access उस पैटर्न को तीन SSIDs के साथ सपोर्ट करता है: मेहमानों और BYOD के लिए ओपन, कर्मचारियों और विश्वसनीय उपयोगकर्ताओं के लिए सिक्योर, और चीजों, किरायेदारों और समुदायों के लिए xPSK। क्लाउड RADIUS उचित नेटवर्क और VLAN निर्दिष्ट करने के लिए पहचान का उपयोग करता है; एक xPSK प्रति डिवाइस, व्यक्ति या किरायेदार के लिए विशिष्ट हो सकता है, जिसकी अपनी VLAN और बैंडविड्थ सीमा होती है। प्लानर आपको आज क्या कनेक्ट होता है, इसे टिक करने और यह देखने की अनुमति देता है कि प्रत्येक समूह कहां समाप्त होता है, जबकि एस्टेट, साइट और एक्सेस-पॉइंट स्वास्थ्य दृश्य और प्रमाणीकरण दरें ऑपरेटरों को रोलआउट की जांच करने में मदद करती हैं।
यह फ़ायरवॉल नीति या कंटेनमेंट परीक्षण को बदले बिना एडमिशन को सरल बनाता है। अपनी वास्तविक संपत्ति के आसपास डिज़ाइन सत्र बुक करें और पायलट की डिवाइस सूची, निर्भरताएं और विफल हमले के पथ के साक्ष्य लाएं।
Purple Access पहचान-आधारित नेटवर्क असाइनमेंट, व्यक्तिगत रूप से स्कोप्ड xPSKs और असंबद्ध ट्रस्ट ज़ोन को मिलाए बिना पहुँच को समेकित करने के लिए एक प्लानर प्रदान करता है। अपनी संपत्ति के प्रकार के लिए नेटवर्क-इंजीनियर के नेतृत्व में डिज़ाइन सत्र बुक करने और स्पष्ट अनुमत प्रवाह, निरसन जाँच और रोकथाम परीक्षणों के साथ एक पायलट को परिभाषित करने के लिए Purple Access पर जाएँ।