
Le chiavi pre-condivise spiegate: come funzionano e i loro limiti
Published

Qualcuno ha lasciato il Suo team, ma il suo telefono conosce ancora la password WiFi. Potrebbe cambiarla, se non fosse che la stessa password connette anche registratori di cassa, stampanti, telecamere e un termostato che nessuno ricorda di aver configurato. La crittografia potrebbe funzionare perfettamente. Il Suo problema immediato è decidere come revocare l'accesso senza creare disservizi a tutti gli altri.
Questa è la sfida pratica alla base delle chiavi pre-condivise, generalmente indicate come pre-shared key (PSK). Sono semplici da implementare, ma il modo in cui vengono emesse, tracciate e revocate conta tanto quanto la crittografia.
Sommario
- Come funziona una chiave precondivisa
- Confronto tra chiavi condivise, uniche ed Enterprise
- Perché una sola password condivisa diventa un fattore di rischio
- Ruotare una chiave condivisa senza perdere la connessione dei dispositivi
- In che modo WPA3-Personal trasforma la questione delle password
- Come gestire chiavi uniche per dispositivo o tenant
- Verificare se una chiave condivisa è ancora adatta
Come funziona una Pre-Shared Key
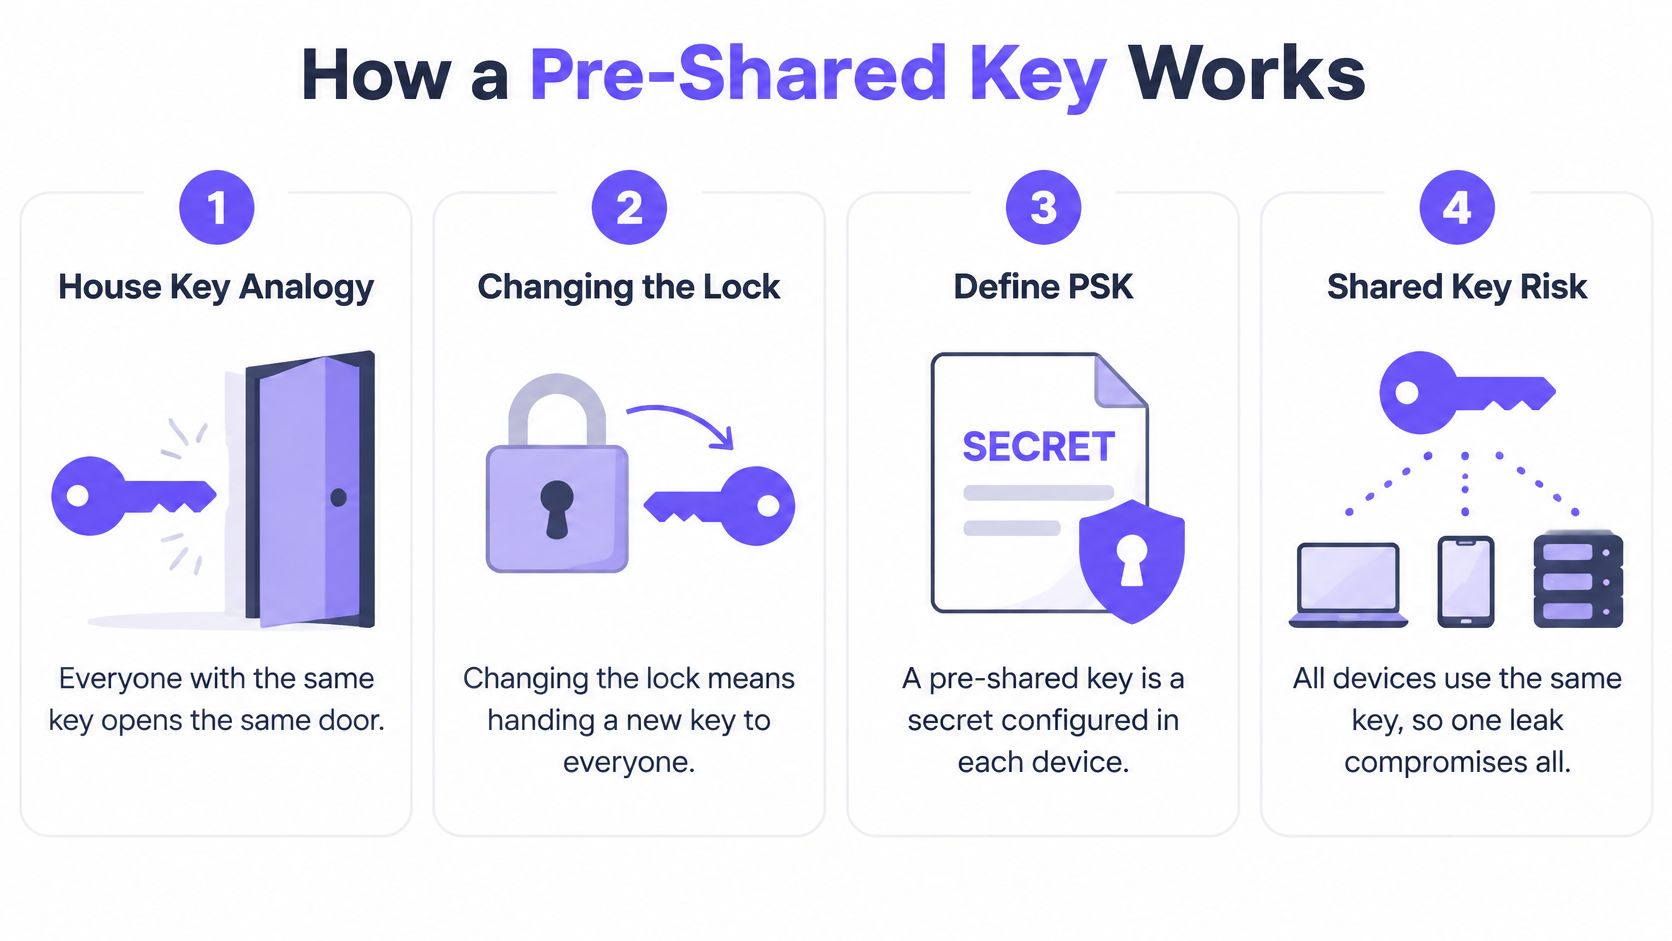
Una password WiFi condivisa è come la chiave di casa duplicata per chiunque abbia bisogno di entrare. Chiunque ne possieda una copia può aprire la stessa porta. Se qualcuno conserva una copia dopo essersi trasferito, cambiare la serratura significa consegnare chiavi sostitutive a tutti coloro che hanno ancora diritto di accesso.
Una chiave precondivisa è un segreto configurato in anticipo su un punto di accesso e sui dispositivi che si connettono ad esso. In WPA2-Personal, in genere si inserisce una passphrase nelle impostazioni del router, per poi inserirla su ciascun dispositivo. Il punto di accesso non necessita di un server di autenticazione separato per stabilire se un dispositivo che si connette conosca il segreto.
Il diagramma segue tale relazione a chiave condivisa.
Cosa accade quando un laptop si connette
Supponiamo di inserire la passphrase di rete WiFi dell'ufficio su un computer portatile. La connessione si articola in diverse operazioni distinte:
- Preparare il segreto. Il laptop utilizza la passphrase configurata e il nome della rete per derivare il materiale della chiave. L'access point dispone di materiale corrispondente.
- Dimostrare il possesso. Durante il four-way handshake WPA2, i dispositivi si scambiano informazioni che consentono loro di verificare il possesso del segreto corrispondente. La password stessa non viene trasmessa.
- Creare le chiavi di traffico. L'handshake genera una Pairwise Transient Key, che protegge il traffico tra quel client e l'access point.
La distinzione fondamentale risiede tra la credenziale a lungo termine inserita manualmente e le chiavi di crittografia impiegate per la connessione. Sono elementi correlati, ma non costituiscono termini intercambiabili.
Perché questo modello si è diffuso
Il WPA è stato introdotto come soluzione temporanea per sostituire il vulnerabile sistema WEP, e lo standard IEEE 802.11i è diventato la base tecnica per WPA2 quando è stato ratificato il 24 giugno 2004, come documentato nella cronologia di IEEE 802.11i. WPA2-Personal ha offerto una protezione notevolmente superiore rispetto al WEP senza richiedere la gestione di un server di autenticazione da parte dell'organizzazione.
Tale combinazione era adatta ad abitazioni e piccole imprese: configurare l'access point, fornire la password agli utenti e connettere i loro dispositivi. Il carico operativo emerge in un secondo momento, quando l'amministratore deve decidere chi debba continuare a detenere tale segreto.
Regola pratica: consideri una password WiFi come una credenziale di accesso provvista di un proprietario e di un processo di dismissione, non semplicemente come un'impostazione del router.
Confronto tra chiavi condivise, uniche ed enterprise
Confronto tra i modelli di chiave per controllo e tracciabilità
| Modello | Titolari delle credenziali | Revoca di un singolo utente | Audit trail per singolo utente | Infrastruttura necessaria |
|---|---|---|---|---|
| Passphrase condivisa WPA2-Personal | Una passphrase per tutti gli utenti e dispositivi | No | No | Solo access point |
| Password condivisa WPA3-Personal (SAE) | Una password per tutti gli utenti e dispositivi | No | No | Access point e client compatibili con WPA3 |
| PSK univoca per dispositivo o per tenant | Una chiave per dispositivo, persona o tenant | Sì | Parziale, in base all'identità della chiave | Access point con supporto PSK per chiave, o RADIUS |
| 802.1X con EAP (WPA2/WPA3-Enterprise) | Account individuale o certificato per utente | Sì | Sì, con mappatura dell'identità e registrazione dei log | Server RADIUS e directory delle identità o infrastruttura di certificati |
Consulti prima la colonna relativa alla revoca. Spiega cosa può fare un amministratore quando qualcuno lascia l'azienda, smarrisce un dispositivo o divulga una credenziale. Le altre domande utili riguardano chi detiene tale credenziale, cosa possono identificare i log e quale infrastruttura di supporto si è disposti a gestire.
Le righe relative a WPA2 e WPA3 condivisi si assomigliano a livello operativo perché l'aggiornamento dell'autenticazione tramite password non cambia chi conosce la password stessa. Nessuno dei due modelli condivisi identifica la persona che utilizza una credenziale semplicemente perché l'access point l'ha accettata.
Le chiavi uniche identificano una credenziale, non necessariamente una persona
Con le PSK per dispositivo o per tenant, la rete riconosce credenziali diverse sullo stesso nome di rete wireless, o SSID. I sistemi supportati possono associare tali credenziali a policy di rete differenti, incluse assegnazioni VLAN e controlli della larghezza di banda, come descritto nelle linee guida sulla sicurezza wireless del NIST.
Tuttavia, una chiave denominata Apartment Guest non costituisce un'identità individuale. Se un inquilino la condivide tra i propri dispositivi, il registro di audit identifica la credenziale dell'inquilino e non quale persona possedeva un dispositivo specifico. Un inventario accurato rende tale distinzione utile anziché fuorviante.
L'autenticazione enterprise introduce un servizio di gestione delle identità
802.1X con EAP trasferisce l'autenticazione su un processo basato sull'identità, impiegando comunemente RADIUS e account utente o certificati. Rappresenta una soluzione più solida per i dispositivi aziendali gestiti quando gli amministratori devono collegare le decisioni di accesso allo stato lavorativo, alla registrazione dei dispositivi o alla validità dei certificati.
Il lavoro aggiuntivo comprende la configurazione del servizio di autenticazione, il provisioning dei client e il mantenimento delle impostazioni di attendibilità. La nostra spiegazione di WPA2-Enterprise rispetto a Personal illustra tale differenza di implementazione.
Scelga in base al caso quotidiano più complesso, non al laptop più facile da gestire. La partenza di un collaboratore esterno, il trasloco di un residente o un sensore headless non in grado di eseguire l'autenticazione enterprise forniranno indicazioni più utili sul modello appropriato rispetto a un test di connessione riuscito.
Perché un'unica password condivisa diventa una vulnerabilità
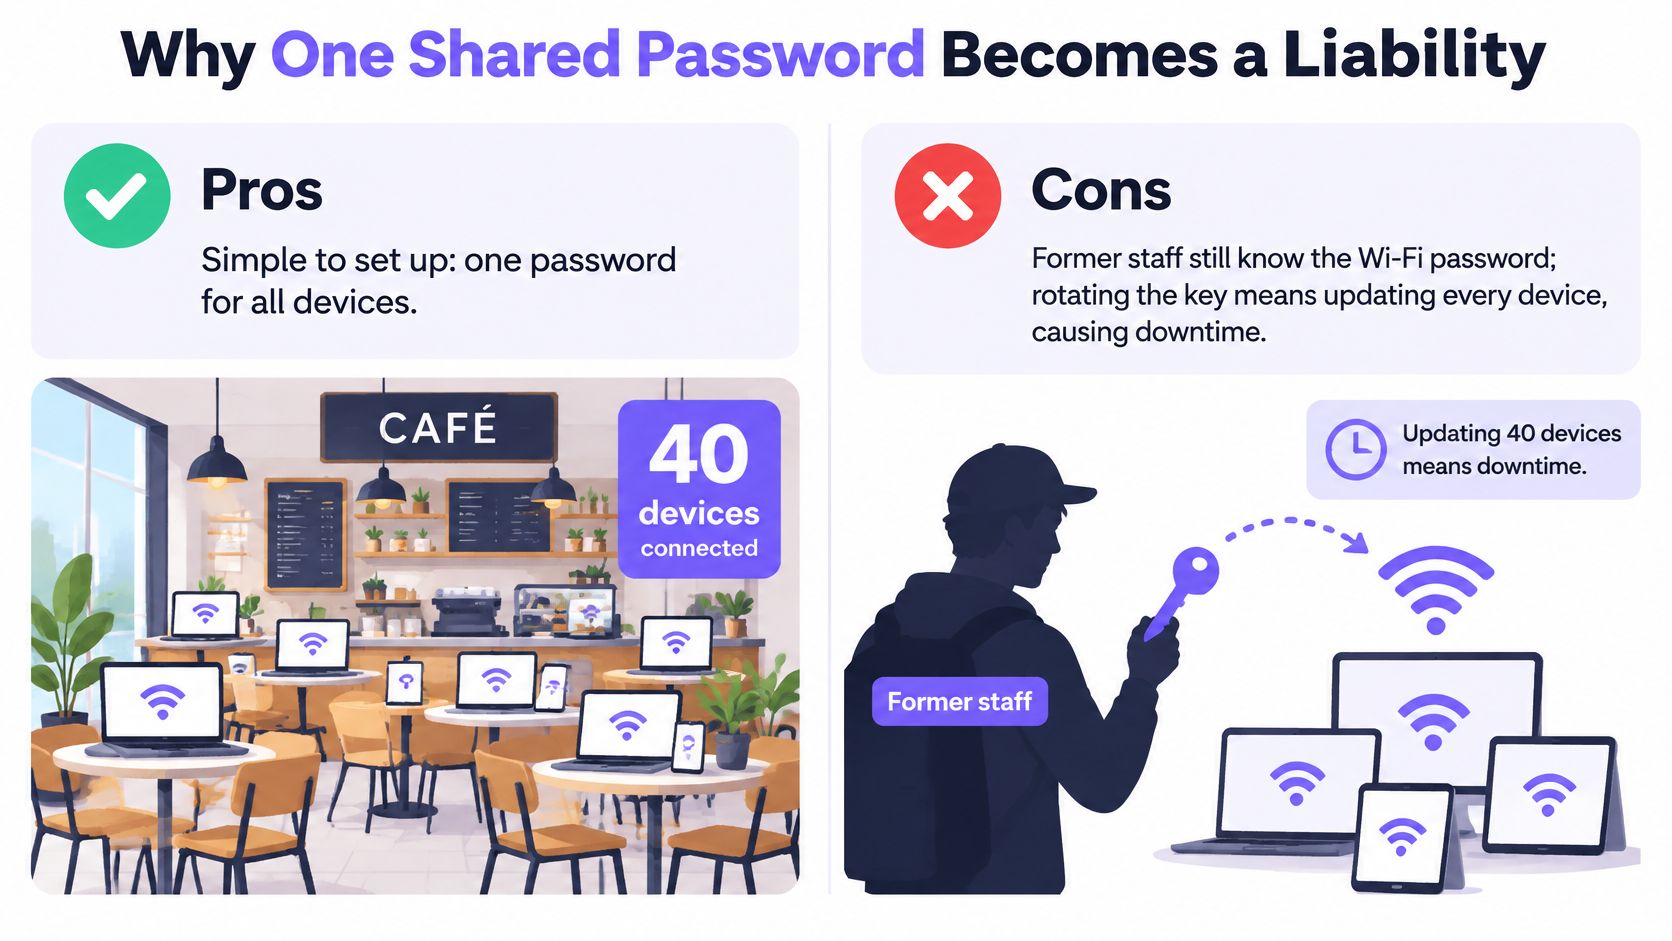
Si consideri un bar con circa quaranta dispositivi connessi, dove un ex dipendente conosce ancora la password del WiFi. Rimuovere il suo nome dai turni di lavoro non cambia nulla sulla rete. A meno che il bar non disponga di un altro meccanismo efficace di controllo degli accessi, l'amministratore dovrà sostituire la credenziale condivisa e aggiornare ogni singolo dispositivo legittimo.
Questo è il raggio di impatto condiviso: una credenziale divulgata può consentire a un dispositivo non autorizzato di accedere alla stessa rete a disposizione degli utenti legittimi. Non supera automaticamente tutti i firewall né decifra ogni applicazione, ma elimina la barriera della password condivisa.
Una configurazione pratica può trasformarsi in una manutenzione complessa.
La complessità della password risolve un problema diverso
Le linee guida del NIST indicano che le PSK devono essere distribuite in modo sicuro e che le suite di cifratura PSK specificate dovrebbero fornire almeno 112 bit di livello di sicurezza, in base alle sue raccomandazioni sulla gestione delle chiavi. Si tratta di un requisito relativo al livello di sicurezza, non di una regola universale sul numero di caratteri.
Una chiave segreta generata casualmente da un gestore di password è diversa da una frase inventata da un dipendente basandosi sul nome dell'azienda e sull'anno di apertura. In WPA2-Personal, un malintenzionato che intercetta uno scambio di autenticazione idoneo può testare tentativi offline. Una passphrase prevedibile o riutilizzata semplifica tale operazione.
Tuttavia, un segreto sicuro non dice chi lo ha utilizzato. Né impedisce a una persona autorizzata di copiarlo in un messaggio. Quando i dipendenti collegano anche dispositivi personali, i rischi di sicurezza legati al BYOD rendono la titolarità delle credenziali e l'inventario dei dispositivi particolarmente importanti.
Adattare l'accesso agli utenti della rete
Le seguenti raccomandazioni descrivono modelli operativi adeguati, non requisiti legali generali applicabili a ogni organizzazione di un settore.
Quando una chiave condivisa è accettabile
| Caso di rete | Chiave condivisa accettabile? | Motivo principale |
|---|---|---|
| Abitazione unifamiliare WiFi | Di solito sì | Un solo nucleo familiare, un inventario dei dispositivi gestibile e una passphrase casuale e lunga |
| Piccolo ufficio con personale stabile | Sì, con un piano di rotazione | Numero di membri limitato, ma le partenze richiedono comunque la sostituzione delle credenziali |
| Hotel o residence | No, non come modello di accesso comune | Il turnover di ospiti e personale richiede accessi gestiti separatamente |
| Edificio residenziale o co-living | No | Residenti e appaltatori necessitano di revoche separate |
| Dispositivi IoT condivisi come serrature e sensori | No | I dispositivi dell'edificio sopravvivono agli ospiti e necessitano di chiavi proprie |
| Dispositivi del personale in ambito sanitario, scolastico o retail | No, ove sia richiesta la responsabilità individuale | Gli obblighi di audit e di conformità applicabili richiedono registri collegati all'identità |
A livello domestico, chi controlla il router può solitamente coordinare le modifiche in modo diretto. Un piccolo ufficio può talvolta fare altrettanto, a patto che qualcuno supervisioni il processo di rotazione e conosca ogni dispositivo connesso.
Gli hotel e le proprietà residenziali affrontano un ciclo di vita diverso. L'autorizzazione di un ospite dovrebbe terminare alla partenza senza disconnettere una serratura, un altro residente o un fornitore di manutenzione. Serrature e sensori dovrebbero mantenere le proprie credenziali fino a quando il loro ciclo di vita hardware non ne richiede la modifica.
Le reti del personale soggette a obblighi di audit richiedono più di un semplice elenco di indirizzi dei dispositivi connessi. Agli amministratori servono registri in grado di associare l'accesso a un'identità responsabile.
Una crittografia avanzata garantisce la protezione del traffico. La gestione delle credenziali stabilisce chi è ancora autorizzato ad accedere.
Le PSK condivise semplificano l'amministrazione iniziale, ma si rivelano controproducenti quando gli amministratori devono coordinare ripetutamente persone e dispositivi non correlati solo per revocare un accesso.
Ruotare una chiave condivisa senza perdere dispositivi
La rotazione rappresenta una valida soluzione temporanea quando non è ancora possibile implementare credenziali gestite singolarmente. Va gestita come un intervento di manutenzione controllato, con un inventario dei dispositivi e un piano di ripristino, piuttosto che come una semplice modifica dal pannello di controllo del router.
Preparare la modifica
Identificare i destinatari legittimi. Elencare le apparecchiature connesse, i proprietari dei dispositivi e gli utenti autorizzati. Includere stampanti non presidiate, videocamere, serrature e strumenti di fornitori esterni, e registrare separatamente gli ex utenti che non devono ricevere la nuova password.
Generare e proteggere la nuova chiave. Utilizzare il generatore di password casuali di un gestore di password e salvare il risultato in un archivio amministrativo ad accesso limitato. Verificare il formato della passphrase supportato sui propri access point e client; la sola lunghezza non garantisce un livello di sicurezza specifico.
Pianificare un periodo di bassa attività. Informare gli utenti autorizzati su quando la connettività verrà interrotta e sulle modalità sicure con cui riceveranno l'accesso. Non inviare la nuova chiave attraverso gruppi che includono ex dipendenti o fornitori esterni non più attivi.
La preparazione è fondamentale per i dispositivi difficili da raggiungere. Tenga a disposizione l'accesso per la gestione locale, i dettagli di installazione e un responsabile per apparecchiature come telecamere a soffitto o controller situati in locali tecnici chiusi a chiave.
Riconnettere e verificare
Modificare la configurazione dell'access point. Applicare la nuova credenziale in modo coerente su tutta la rete wireless prevista. Mantenere disponibile una connessione amministrativa che non dipenda dalla credenziale WiFi che si sta sostituendo.
Aggiornare i dispositivi in base alla priorità operativa. Iniziare con le apparecchiature essenziali, quindi procedere con l'inventario rimanente in lotti gestibili. Monitorare i fallimenti singolarmente anziché ripristinare la vecchia password per gestire un dispositivo dimenticato.
Riconciliare l'elenco dei client. Confrontare i client connessi del controller con il proprio inventario. Verificare il servizio fornito da ciascun dispositivo critico, non solo se risulta associato.
Registrare l'esito. Registrare la data della modifica, il motivo, l'amministratore responsabile e i dispositivi che richiedono un intervento manuale. Rimuovere i record di configurazione obsoleti per evitare che qualcuno ridistribuisca accidentalmente la credenziale dismessa.
Controllo di gestione delle modifiche: un terminale di pagamento connesso che non riesce a raggiungere il proprio servizio di pagamento costituisce comunque un disservizio non risolto.
Ogni rotazione ricrea gran parte di questo lavoro di coordinamento. Conservare l'inventario creato, poiché costituisce anche il punto di partenza per il rilascio di credenziali con un ambito più ristretto.
Come WPA3-Personal trasforma il problema delle password
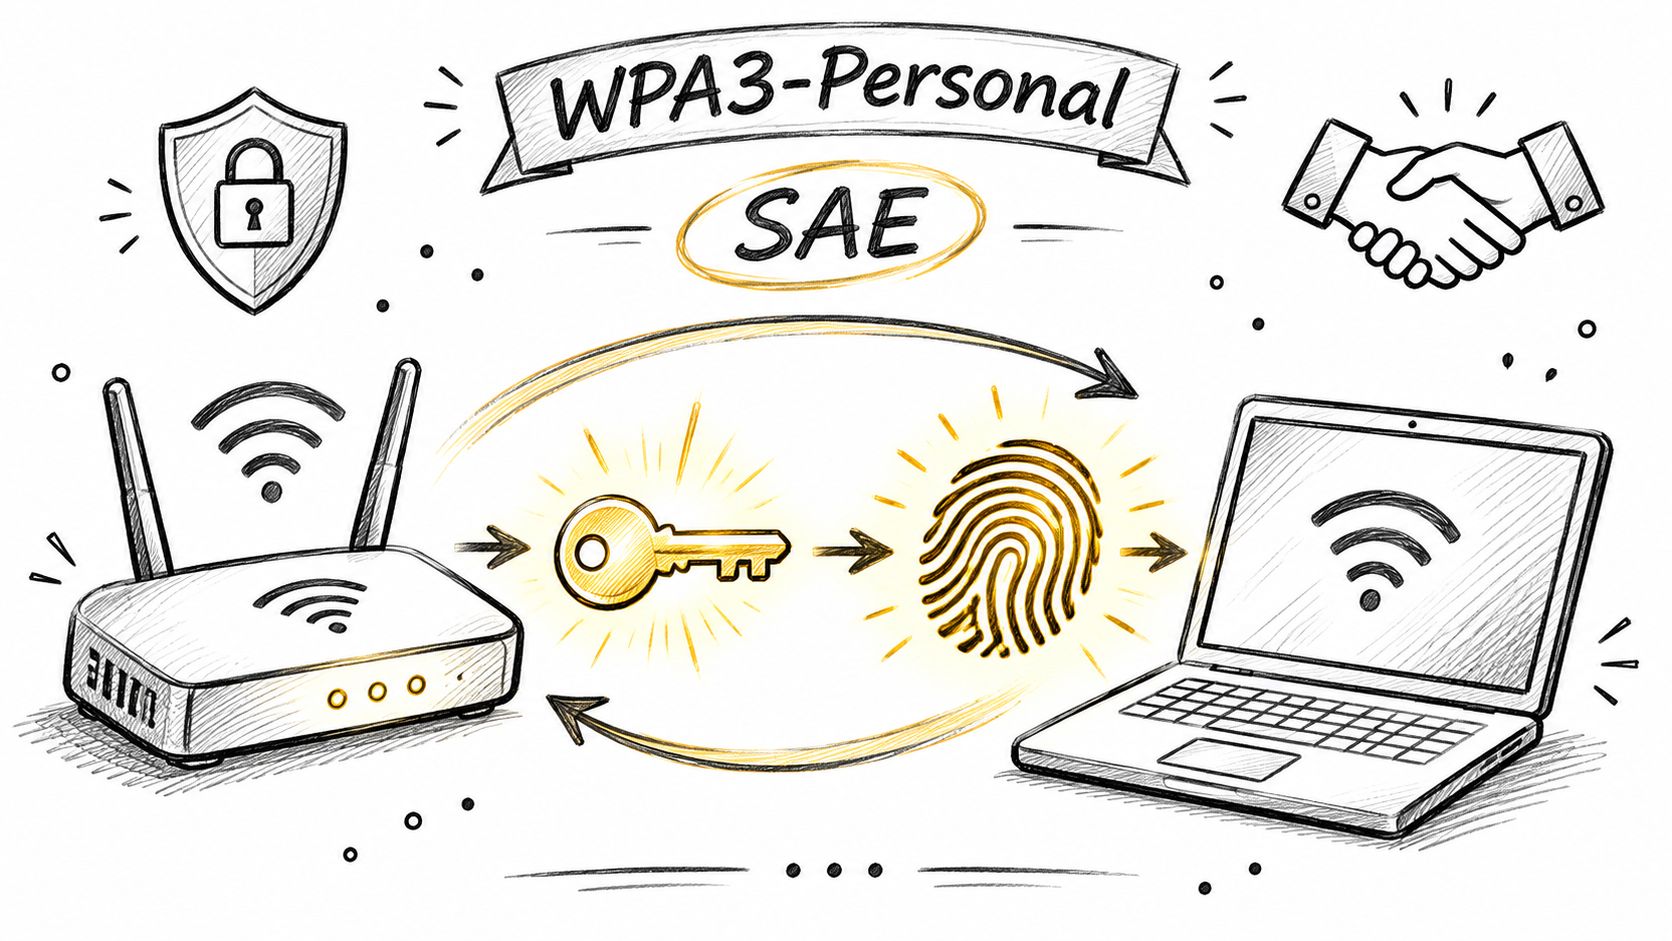
WPA3-Personal sostituisce il meccanismo di autenticazione PSK di WPA2-Personal con Simultaneous Authentication of Equals (SAE). Gli utenti inseriscono comunque una password, ma i dispositivi utilizzano un processo diverso per stabilire il materiale della chiave per la connessione.
L'illustrazione evidenzia i dispositivi coinvolti in tale relazione di autenticazione.
Cosa migliora SAE
SAE stabilisce una nuova Pairwise Master Key per ogni associazione client prima che il tradizionale four-way handshake generi le chiavi di sessione. La guida all'implementazione di WiFi Alliance descrive la protezione contro gli attacchi offline con dizionario basati su cattura passiva e l'offerta della forward secrecy.
Tali protezioni rispondono a scenari distinti:
- Traffico di autenticazione intercettato. Un osservatore non può utilizzare una registrazione passiva come foglio di lavoro illimitato per testare le password offline. I tentativi di indovinare la password richiedono un'interazione attiva con l'autenticatore.
- Divulgazione successiva della password. La scoperta successiva della password non rivela la chiave master della sessione precedente, impedendo così la decifratura del traffico acquisito in precedenza.
Si tratta di un miglioramento architetturale, non di un invito a scegliere una password più complessa. Cambia radicalmente ciò che un utente malintenzionato può fare con il traffico di autenticazione intercettato.
Per una spiegazione visiva di supporto, guardi il video qui sotto.
Non confonda la modalità di transizione con una migrazione completa
Una rete di transizione WPA2/WPA3 supporta i client meno recenti, ma tali client continuano a utilizzare WPA2. L'attivazione della modalità mista non estende le protezioni SAE a tutte le connessioni.
Prima di effettuare il passaggio, verificare la compatibilità della configurazione e del firmware di access point, stampanti, dispositivi IoT e sistemi di gestione. Condurre un progetto pilota con un gruppo rappresentativo di client su un SSID di test, inclusi i dispositivi che si riconnettono automaticamente dopo un'interruzione di corrente.
Mantenga i client legacy sotto criteri di controllo separati, limitando l'accesso solo ai servizi necessari. Registri i rispettivi proprietari e le opzioni di sostituzione, anziché lasciarli come eccezioni ingiustificate.
Inoltre, il protocollo SAE non crea un'identità individuale a partire da una password condivisa tra più persone. Le opzioni di implementazione di WPA3 della WiFi Alliance aiutano a distinguere un'autenticazione tramite password più solida dall'esigenza distinta di un accesso tracciabile e responsabile.
Questa settimana, esporti l'inventario dei client e indichi quali dispositivi supportano WPA3. Assegni a ogni dispositivo WPA2 rimanente un responsabile e una motivazione documentata per il suo mantenimento.
Come gestire chiavi uniche per dispositivo o tenant
Iniziare verificando le funzionalità PSK per chiave del controller. I fornitori utilizzano nomenclature e metodi di provisioning differenti; pertanto, verificare il supporto per l'assegnazione delle credenziali, i criteri VLAN, la scadenza e la chiusura delle sessioni prima di progettare il rollout.
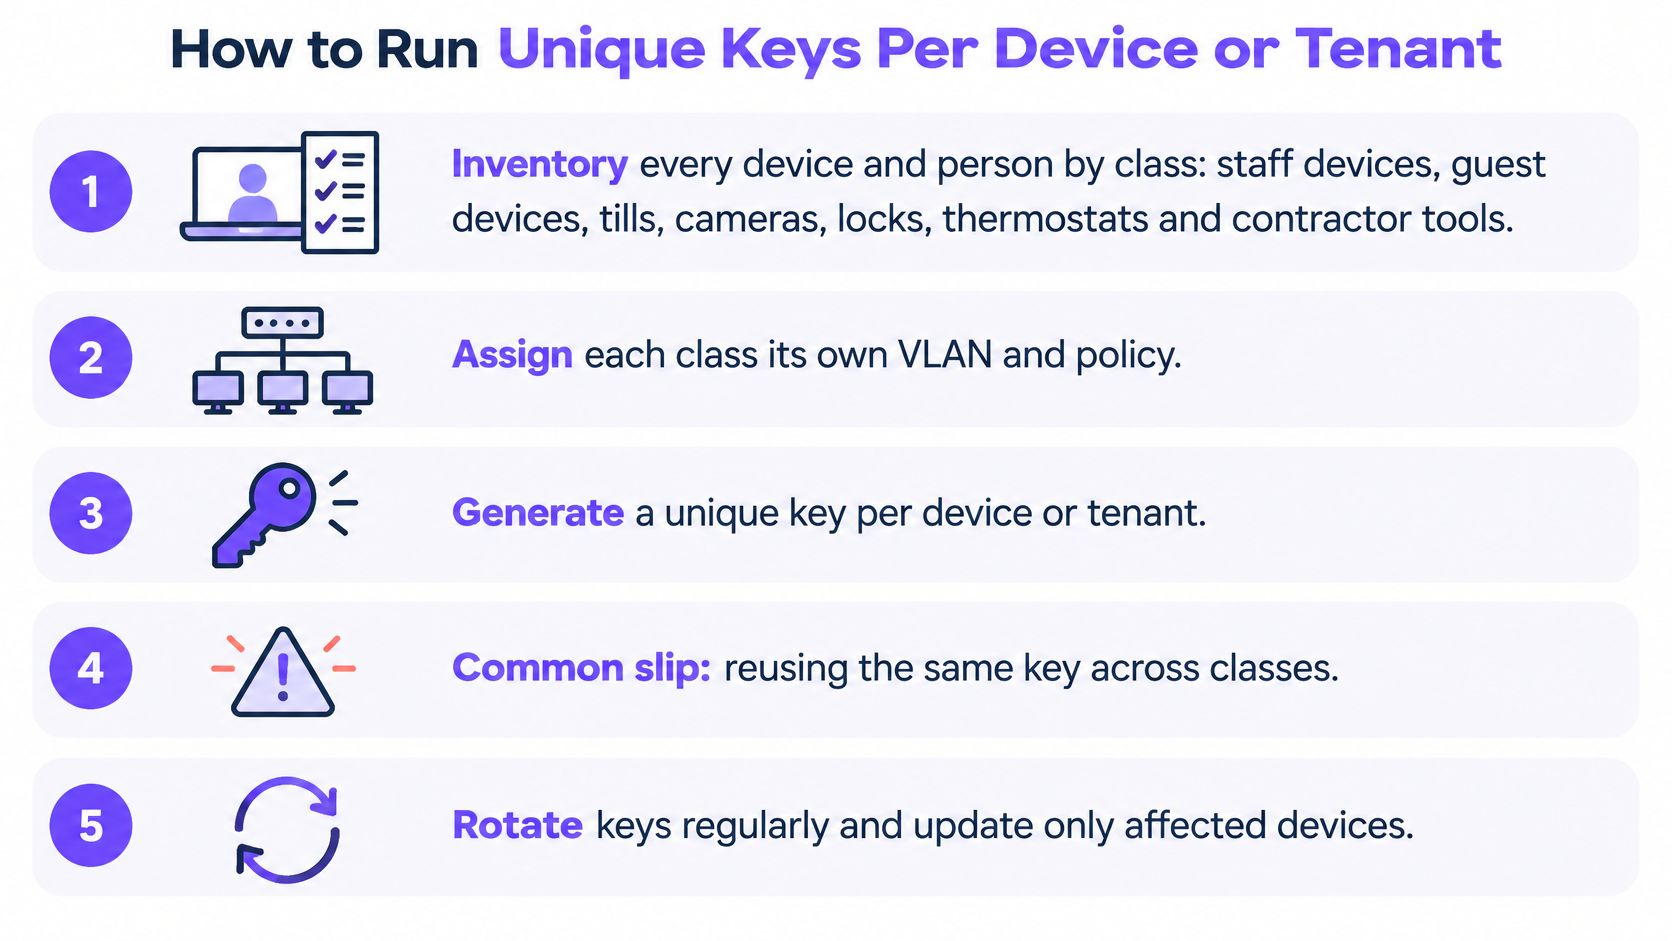
Una chiave gestita singolarmente è utile solo se il relativo record indica all'amministratore a cosa appartiene e quando revocarla. La lista di controllo illustra le principali attività operative.
Emettere le credenziali in base ai cicli di vita reali
Inventariare per classe di dispositivo e proprietario. Separare i dispositivi del personale, i laptop degli ospiti, le casse, le telecamere, le serrature, i termostati e gli strumenti degli appaltatori. Registrare i servizi di cui ciascuna classe necessita; associare una serratura e il telefono di un dipendente alla stessa credenziale genera una dipendenza evitabile.
Scegliere l'ambito di revoca. Emettere una chiave per dispositivo quando i dispositivi richiedono una rimozione indipendente, oppure per tenant quando l'unità di gestione prevista è il tenant. Non riutilizzare la chiave di un dispositivo dismesso per il suo sostituto, poiché ciò trasferirebbe una vecchia credenziale in un nuovo ciclo di vita.
Associare le chiavi dove supportato. Associare la credenziale all'indirizzo MAC del dispositivo designato per scoraggiare il trasferimento casuale a un altro dispositivo. L'associazione MAC non costituisce una prova crittografica dell'identità dell'hardware e il comportamento con indirizzi privati richiede test affinché i dispositivi legittimi non perdano l'accesso inaspettatamente.
Applicare la corretta policy di rete. Assegnare le VLAN in base all'affidabilità e alla funzione, quindi configurare le regole di gateway o firewall che applicano la separazione. Una semplice etichetta VLAN non blocca il traffico e un limite di larghezza di banda non offre isolamento; utilizzare la segmentazione della rete IoT per definire quali destinazioni ciascuna classe di dispositivi può raggiungere.
Non conceda l'accesso prima di aver testato il criterio con dispositivi rappresentativi. Ad esempio, un termostato potrebbe necessitare del proprio servizio di gestione, ma non avere alcun motivo per raggiungere i laptop del personale o i terminali di pagamento.
Revocare l'accesso in modo deliberato
Impostare una scadenza adeguata. Assegnare a ospiti e collaboratori esterni una data di fine legata alla loro prenotazione o incarico. Le apparecchiature dell'edificio necessitano invece di un ciclo di vita basato sull'hardware, in modo che la partenza di un ospite non disabiliti la serratura o il termostato della stanza.
Revocare e verificare il risultato. Rimuovere la credenziale quando il relativo proprietario lascia l'azienda o il dispositivo viene dismesso, quindi confermare che ogni sessione attiva venga interrotta. Testare sia un dispositivo già connesso sia un nuovo tentativo di connessione, poiché il rifiuto di autenticazioni future non interrompe necessariamente una sessione esistente.
Esaminare i record con regolarità. Riconciliare le chiavi rilasciate, i registri di connessione e l'inventario. Verificare le credenziali con proprietari mancanti, ordini di lavoro scaduti o associazioni di dispositivi impreviste anziché rinnovarle automaticamente.
Mantenga i registri chiari e significativi. L'identificatore di una chiave dovrebbe corrispondere a un proprietario o a una voce di inventario, e gli amministratori dovrebbero poter motivare le modifiche ai criteri senza dover consultare messaggi personali.
Un funzionamento corretto si presenta senza imprevisti: poche eccezioni, date di scadenza deliberate e record di inventario corrispondenti alle connessioni effettive. Quando un dispositivo si guasta o una locazione termina, l'amministratore modifica il record interessato invece di coordinare un intero edificio.
Verificare se una chiave condivisa sia ancora idonea
La domanda corretta non è se una password condivisa sia in grado di crittografare il traffico wireless, bensì se il Suo team sia in grado di gestire chiunque ne sia in possesso durante l'intera permanenza sulla rete.
Utilizzare questi criteri decisionali:
- Titolari delle credenziali. È in grado di identificare le persone e i dispositivi autorizzati che hanno attualmente accesso?
- Turnover. Dimissioni, incarichi temporanei o avvicendamenti di inquilini generano regolarmente attività di revoca?
- Isolamento. È necessario mantenere separati serrature, casse, ospiti o strumenti degli appaltatori?
- Evidenze di audit. I Suoi registri consentono di ricondurre le decisioni di accesso a una persona, un dispositivo o un'utenza specifica?
- Standard applicabili. Esiste un requisito contrattuale o di conformità che disciplina le modifiche delle credenziali wireless?
Avvii una fase pilota per i casi che generano più lavoro
Non attenda che ogni criterio fallisca. Se non Le è possibile revocare l'accesso di un collaboratore esterno o produrre i registri di accesso richiesti, dispone già di un motivo concreto per testare un modello diverso.
Per gli ambienti di elaborazione di carte di pagamento applicabili, il requisito 2.3.2 di PCI DSS v4.0.1 impone di modificare le chiavi wireless all'uscita di chiunque ne sia a conoscenza. Ciò rende una credenziale ampiamente condivisa particolarmente complessa da gestire.
Mantenere il progetto pilota circoscritto: una sede, un piano o una classe di dispositivi con un problema di accesso ben definito. Eseguirlo parallelamente alla rete esistente e valutarlo in base ai ticket di revoca completati, alla continuità del servizio e a prove di audit utilizzabili, piuttosto che al solo successo della connessione.
Purple Access è un'opzione da valutare insieme al controller attuale: supportiamo chiavi revocabili individualmente, associazione MAC per impedire la condivisione casuale delle chiavi e il Change of Authorization di RADIUS per terminare le sessioni attive sui punti di accesso che lo supportano. Testi questi controlli con uno scenario reale di abbandono dell'azienda prima di estendere l'implementazione.
Un utile test di accettazione è semplice: rimuovere l'autorizzazione di un fornitore lasciando connessi la serratura, il termostato e il telefono del personale. Conservi la registrazione dell'autenticazione e la prova di interruzione della sessione con il ticket di modifica, in modo che un altro amministratore possa verificare il risultato.
Purple Access fornisce chiavi individuali e policy di rete per dispositivi, persone e tenant sui punti di accesso già in Suo possesso. Visiti Purple Access per concordare un progetto pilota e testare il rilascio e la revoca di una chiave su una rete attiva senza causare interruzioni agli altri dispositivi.


