
RADIUS basato su cloud: Guida all'architettura e al deployment
Published

Il consiglio comune per i sistemi RADIUS basati su cloud è quello di scegliere un provider con un elevato SLA di uptime e puntare gli access point verso i suoi server. Questo non è sufficiente. Un servizio cloud perfettamente funzionante non autenticherà un dispositivo se la WAN della sede è offline, se il connettore di identità non risponde o se il certificato del client è scaduto.
La vera domanda non è se spostare l'AAA all'esterno della sede, bensì quali dipendenze debbano rimanere disponibili affinché ciascun dispositivo possa connettersi, ricevere i corretti criteri di accesso e perdere l'accesso quando necessario.
Sommario
- RADIUS basato su cloud come servizio AAA in hosting
- Compromessi operativi tra RADIUS cloud e on-premise
- In che modo gli attributi di identità guidano la segmentazione di rete
- Resilienza dell'autenticazione oltre gli SLA di uptime
- La realtà del ciclo di vita dei certificati e della registrazione dei dispositivi
- Modello di costo e Total Cost of Ownership
- Convalidare i requisiti di implementazione prima di scegliere
Basato su cloud RADIUS come servizio AAA in hosting
Il servizio RADIUS basato su cloud è un modello di erogazione ospitato per autenticazione, autorizzazione e accounting (AAA). Il provider gestisce l'infrastruttura di autenticazione; gli access point, gli switch e i controller continuano ad applicare le decisioni a livello locale. Il processo decisionale si sposta all'esterno. L'applicazione delle policy no.
RADIUS precede il cloud di decenni. Come riporta la storia del protocollo RADIUS, Livingston Enterprises lo ha sviluppato nel 1991, l'RFC 2058 è diventata una proposta di standard nel gennaio 1997 e gli RFC 2865 e RFC 2866 sono seguiti nel giugno 2000, definendo rispettivamente autenticazione e autorizzazione, nonché accounting.
Lo scambio in sé è semplice. Un dispositivo di accesso, operando come server di accesso alla rete, invia una richiesta Access-Request. Il servizio la valuta e restituisce un esito positivo o negativo contenente gli attributi di autorizzazione: assegnazione di VLAN, ACL, limiti di sessione. Centralizzare questa decisione consente di sostituire le password condivise con identità individuali, gestire BYOD e IoT e mantenere registri di accesso coerenti tra le varie sedi. Piattaforme come Purple Access funzionano come overlay sui Suoi access point esistenti, directory, MDM e SIEM, e utilizzano RADIUS CoA per terminare le sessioni attive sugli access point che lo supportano.
Regola architetturale: Spostare il punto decisionale non elimina la responsabilità del punto di applicazione.
La compatibilità è il punto in cui le implementazioni spesso si bloccano. Cisco, Aruba, Juniper e Ubiquiti presentano differenze relative ai metodi EAP, alla gestione degli attributi e al firmware; verifichi pertanto la compatibilità in base al modello effettivo presente nella Sua infrastruttura anziché al marchio indicato nella scheda tecnica. La guida alla configurazione degli access point per RADIUS cloud rappresenta un punto di partenza pratico per tale inventario.
Assegni anche un responsabile dell'architettura. Identità, infrastruttura e criteri fanno capo a quell'unico ruolo, e l'annuncio per il reclutamento di un architetto IT di nexus group dimostra quanto sia ampio l'ambito quando si assume per questa posizione.
Compromessi operativi tra cloud e on-premise RADIUS
Cloud rispetto a on-premise RADIUS Confronto operativo
| Dimensione | On-premise RADIUS | Basato su cloud RADIUS |
|---|---|---|
| Proprietà dell'infrastruttura | Il cliente gestisce l'hardware o le macchine virtuali e amministra le licenze pertinenti | Il provider gestisce l'infrastruttura del servizio; il cliente acquista un abbonamento |
| Applicazione di patch e aggiornamenti | Il cliente pianifica test, implementazione e finestre di manutenzione | Il provider applica le patch al servizio; il cliente continua a verificare la compatibilità di client e rete |
| Progettazione dell'alta disponibilità | Il cliente realizza server ridondanti e l'eventuale sito di disaster recovery | Il provider fornisce la ridondanza documentata; il cliente configura gli endpoint raggiungibili e il failover del sito |
| Integrazione delle origini di identità | L'integrazione diretta con AD o LDAP è comune; altri connettori richiedono un supporto specifico per l'implementazione | I connettori di identità cloud possono utilizzare API e OAuth; le directory private possono comunque richiedere un connettore o un proxy |
| Ciclo di vita dei certificati | Il cliente gestisce o integra una CA e strumenti di registrazione | La PKI gestita può automatizzare l'emissione e il rinnovo; verificare se la copertura include client e server |
| Elasticità di scalabilità | Il cliente dimensiona la capacità e aggiunge risorse | Il provider gestisce la capacità del servizio entro i limiti contrattuali; verificare i picchi di autenticazione |
La differenza risiede nella titolarità operativa e non in un protocollo di autorizzazione diverso. La raccolta RADIUS dell'RFC Editor documenta la separazione tra i dispositivi di accesso e il servizio di autenticazione condiviso. Entrambi i modelli di deployment possono sfruttare efficacemente tale separazione.
L'hosting in cloud solleva il Suo team dall'amministrazione dei server. Tuttavia, non elimina la configurazione dei client, il test dei criteri, la risoluzione dei problemi o la responsabilità per un connettore di identità non funzionante. Allo stesso modo, una distribuzione on-premise non è automaticamente sinonimo di scarsa disponibilità: un servizio locale ben gestito può risultare appropriato laddove l'indipendenza dalla rete WAN sia un requisito essenziale.
Evitate le false dicotomie
Le architetture ibride meritano un'attenta valutazione. Un servizio di policy in cloud dotato di un proxy locale supportato può mantenere un percorso di autenticazione locale, ma un semplice proxy di inoltro non fornisce un'autenticazione offline. È fondamentale verificare se sia in grado di convalidare le credenziali, memorizzare le autorizzazioni nella cache, preservare gli attributi e applicare la scadenza della cache senza accesso a monte.
L'integrazione delle identità richiede un'analisi altrettanto attenta. SAML e OAuth non sono intercambiabili con la convalida delle credenziali EAP. Un connettore che importa gruppi o supporta l'accesso al portale potrebbe non convalidare il metodo EAP basato su password utilizzato dai Suoi client. Richieda il flusso di autenticazione dettagliato, compreso quale sistema gestisce le credenziali e quali dipendenze contatta durante un'associazione.
Anche la PKI gestita non è un servizio omogeneo. Il rinnovo dei certificati server è utile, ma non risolve la registrazione dei client, la distribuzione dei profili di attendibilità, il ripristino dei dispositivi o l'offboarding.
- Scegliere il cloud per l'adeguatezza operativa: È ideale quando l'identità risiede già in una piattaforma cloud e il personale non desidera gestire server di autenticazione.
- Mantenere le funzionalità locali per requisiti specifici: L'accesso indipendente dalla WAN, integrazioni particolari o rigidi confini di elaborazione possono giustificarne l'uso.
- Documentare la responsabilità condivisa: Definire le responsabilità per incidenti di servizio, trasporto di rete, registrazione ed errori di policy prima della firma.
Non consideri gli aggiornamenti automatici come una promessa di zero interruzioni, né l'hosting multi-region come la prova che i controller eseguiranno correttamente il failover. Richieda un comportamento documentato e lo verifichi direttamente con i Suoi apparati.
In che modo gli attributi di identità guidano la segmentazione di rete
L'autenticazione stabilisce l'identità. L'autorizzazione determina l'accesso alla rete che tale identità riceve. L'access point inoltra lo scambio EAP del dispositivo a RADIUS; il servizio convalida il metodo di autenticazione e valuta le informazioni sull'identità rispetto ai criteri.
Il flusso seguente illustra i componenti coinvolti. RadSec è una scelta di trasporto esplicita, non una proprietà automatica dell'hosting su cloud.
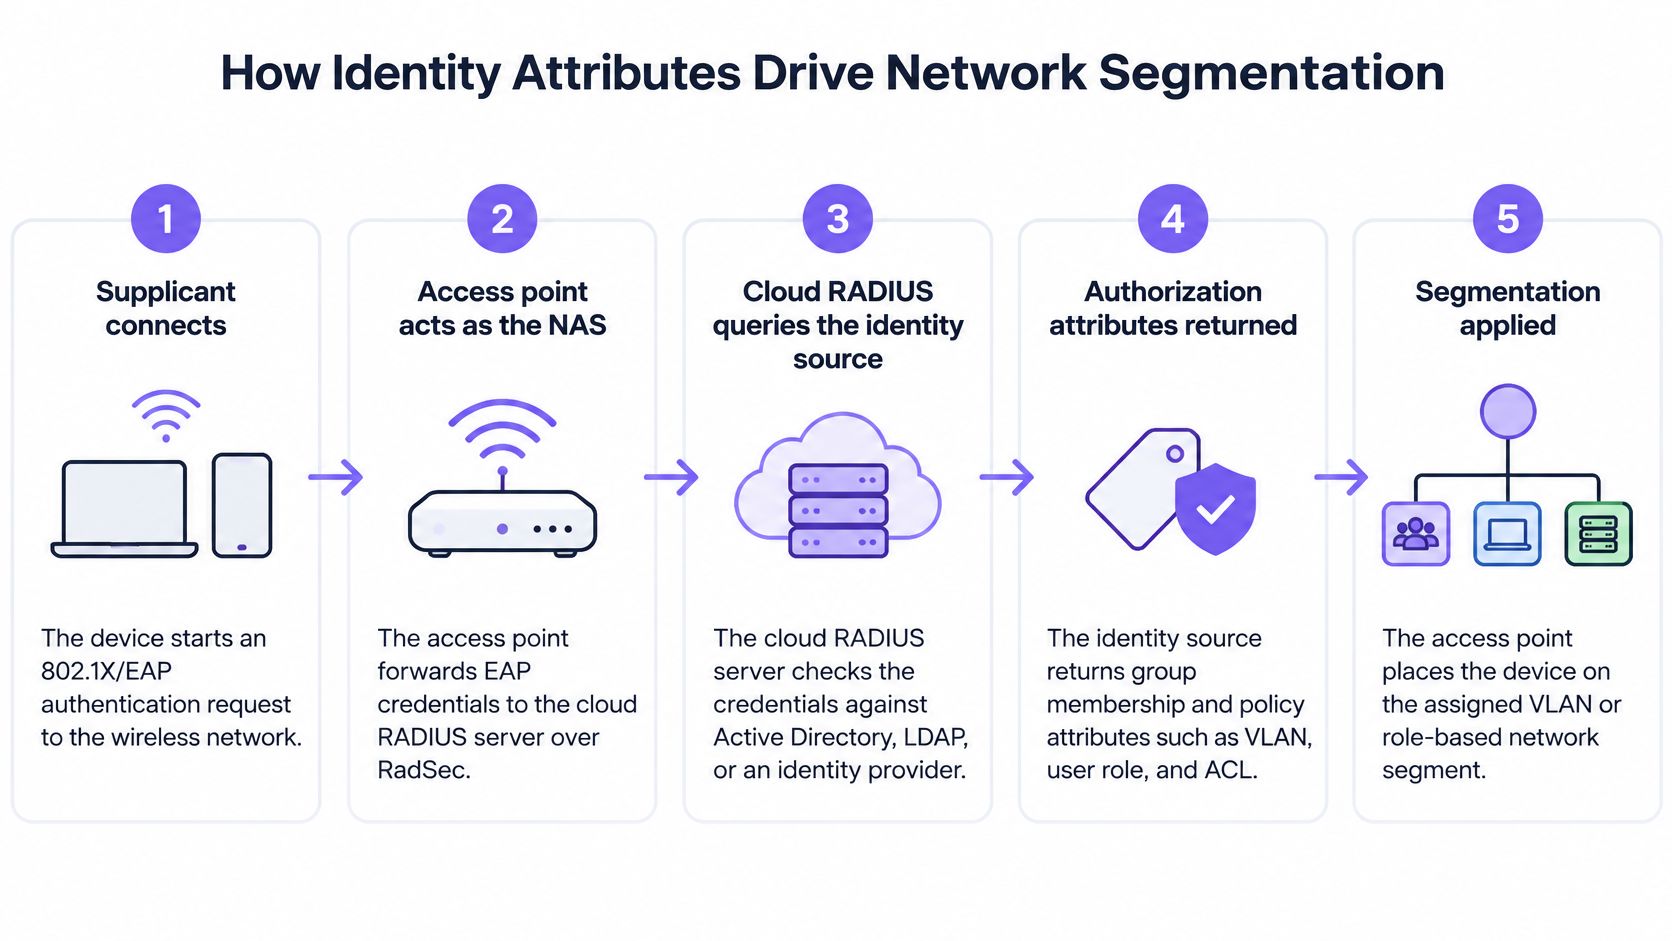
L'origine dell'identità fornisce informazioni quali l'appartenenza ai gruppi; RADIUS genera la risposta di autorizzazione. Con EAP-TLS, la convalida si concentra sul certificato client, sebbene la valutazione dei criteri possa utilizzare anche informazioni di directory.
| Attributo o famiglia di attributi | Risultato pratico |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identifica l'elemento VLAN assegnato utilizzando la combinazione di attributi di tunnel |
| Session-Timeout | Limita la durata della sessione autorizzata |
| Filter-Id | Specifica un filtro o un'ACL che il dispositivo di applicazione deve interpretare |
| Attributi specifici del fornitore (VSA) | Trasmettono i criteri supportati del fornitore, come il controllo della larghezza di banda o impostazioni specifiche del dispositivo |
Consideri il dizionario degli attributi e le mappature delle policy come una configurazione controllata. Il modello a estensione di attributi definito nell'RFC 2865 supporta i dati di autorizzazione, ma un messaggio Access-Accept con esito positivo non garantisce che l'access point abbia applicato il segmento previsto.
Testate l'accesso effettivo risultante, non solo il login
Nel caso ipotetico di una struttura ospedaliera, il personale potrebbe ricevere il profilo VLAN dedicato con accesso clinico adeguato al proprio ruolo, i collaboratori esterni un segmento con solo accesso a Internet e i dispositivi IoT medicali un segmento riservato e limitato. I dispositivi che richiedono il bypass dell'autenticazione MAC necessitano di eccezioni esplicite, poiché un indirizzo MAC non costituisce una prova d'identità affidabile.
Convalidare l'VLAN assegnato, l'ambito DHCP, l'instradamento e le destinazioni effettivamente consentite. La guida alla segmentazione VLAN fornisce un contesto utile per collegare i criteri di identità ai confini di rete.
Il video allegato offre un'altra prospettiva del flusso di lavoro relativo all'accesso.
L'assegnazione dinamica può ridurre la proliferazione di SSID, ma solo quando le VLAN e i filtri sottostanti sono presenti lungo l'intero percorso previsto. Per i protocolli RADIUS tradizionali, è necessario progettare esplicitamente regole firewall per l'autenticazione UDP 1812 e l'accounting UDP 1813, oltre a monitorare il comportamento dei tentativi di connessione (retry). Una normale connettività HTTPS non garantisce la raggiungibilità di RADIUS.
Resilienza dell'autenticazione oltre gli SLA di uptime
Il tempo di attività della piattaforma e l'autenticazione riuscita degli utenti sono metriche distinte. Un fornitore può rispettare i propri impegni di servizio anche se una sede non riesce a far accedere il personale a causa di un guasto al circuito locale.
Il confronto tra cloud e on-premise di Cloud4Wi evidenzia perché la pianificazione della disponibilità debba includere connettività locale, dipendenze di identità, accesso memorizzato nella cache e sicurezza di fallback. Strutturi i test di accettazione attorno a questi scenari di errore anziché basarsi su una dashboard che mostra l'endpoint cloud come funzionante.
Modalità di guasto e opzioni di fallback
| Guasto | Chi si riconnette | Fallback |
|---|---|---|
| WAN della sede non disponibile | Le sessioni esistenti possono persistere; le riconnessioni richiedono un meccanismo di autenticazione locale supportato | Proxy di autenticazione locale o PSK di emergenza con restrizioni rigorose |
| Interruzione del provider di identità | Le richieste che richiedono la convalida dell'identità in tempo reale hanno esito negativo; le richieste basate su certificato possono continuare se la policy non prevede dipendenze in tempo reale | Autorizzazione memorizzata nella cache delimitata, ove supportata |
| Interruzione della CA o dell'MDM | I dispositivi con certificati validi possono generalmente autenticarsi; la registrazione e il rinnovo sono compromessi | Rinnovare tempestivamente e fornire un flusso di lavoro di ripristino documentato |
| Percorso da AP a RADIUS bloccato | I client che utilizzano il trasporto bloccato non possono completare una nuova autenticazione | Percorso RadSec supportato, endpoint alternativo o servizio locale |
Una sessione memorizzata nella cache non equivale a un'autenticazione memorizzata nella cache. Mantenere online un portatile già connesso non dice quasi nulla sulla sua reale capacità di riconnettersi dopo il roaming, il riavvio o il raggiungimento del termine per la riautenticazione.
Allo stesso modo, un'interruzione dell'IdP non blocca necessariamente ogni richiesta EAP-TLS. Stabilisca se il servizio richiede una ricerca di gruppo in tempo reale, una verifica dello stato dell'account o un servizio di revoca esterno. Testi i criteri effettivi anziché presumere che tutti i metodi condividano le stesse dipendenze.
Rendete esplicito il funzionamento degradato
Per ogni fallback, registri cosa accade all'assegnazione della VLAN, all'aggiornamento dei criteri e alla revoca. Un'identità memorizzata nella cache senza autorizzazione memorizzata nella cache potrebbe finire sulla rete sbagliata. Una cache di autorizzazione offline potrebbe continuare a consentire l'accesso a qualcuno il cui account è stato disabilitato dopo l'ultima sincronizzazione.
Un metodo di accesso di emergenza è accettabile solo se i relativi privilegi ridotti, il responsabile dell'attivazione e la procedura di rimozione sono debitamente documentati.
Un proxy locale è utile solo nella misura in cui le sue funzioni offline supportano il metodo di autenticazione richiesto. Il failover dell'endpoint cloud risolve i guasti lato provider; non può riparare il circuito non funzionante di una sede. Un percorso WAN secondario risolve i problemi di connettività, ma non risolverà una dipendenza di identità non disponibile.
Utilizzi RadSec, RADIUS su TLS, ove supportato, per proteggere il trasporto ed evitare di fare affidamento su un percorso UDP legacy esposto. Può offrire un'alternativa laddove il protocollo UDP sia bloccato, ma non consentirà di aggirare qualsiasi firewall né di ripristinare una connessione WAN interrotta. In assenza di un supporto nativo, valuti l'adozione di un tunnel protetto o di un proxy idoneo anziché inviare traffico RADIUS legacy non protetto attraverso una rete non attendibile.
Esegua test di interruzione durante una finestra di modifica controllata. Includa un nuovo dispositivo, un dispositivo già noto e un'identità revocata, verificando quindi l'ammissione, la segmentazione e il ripristino una volta ristabilita la connettività.
Ciclo di vita dei certificati e aspetti pratici della registrazione dei dispositivi
Il WiFi senza password richiede comunque un ciclo di vita completo delle credenziali. EAP-TLS richiede autorità di certificazione attendibili, profili client configurati correttamente, registrazione, rinnovo e una procedura di revoca applicabile. La discussione sul cloud RADIUS di Keytos evidenzia che la PKI e le dipendenze di implementazione sono componenti essenziali per il funzionamento del servizio, non opzioni aggiuntive.
I profili client devono convalidare l'identità del server RADIUS prevista e la catena di attendibilità. L'installazione di un certificato senza configurare la convalida del server lascia incompleta una parte fondamentale dell'autenticazione reciproca.
Assegnate un responsabile a ogni attività del ciclo di vita
- Emissione: Definire chi registra i dispositivi aziendali, BYOD, dei collaboratori esterni e IoT. Utilizzare la registrazione basata su MDM o un protocollo supportato come SCEP, ove appropriato; verificare il supporto del client prima di scegliere un flusso di lavoro.
- Ripristino: Fornire un percorso di bootstrap per i dispositivi non appartenenti al dominio e per gli utenti il cui certificato scaduto impedisce l'accesso ai servizi di registrazione.
- Offboarding: Revocare le credenziali e terminare le sessioni attive tramite i comportamenti supportati di disconnessione o CoA. La sola revoca del certificato non interrompe necessariamente una connessione attiva.
- Compatibilità: Testare i client e gli access point meno recenti rispetto alle impostazioni di sicurezza EAP, TLS, RadSec e wireless richieste.
Pianifichi il rinnovo prima della scadenza e configuri avvisi per le registrazioni non riuscite, non solo per la scadenza imminente. Una finestra di rinnovo più ampia aiuta i dispositivi a superare un'interruzione temporanea dell'MDM, ma non ripristina il servizio di registrazione.
Misura di sicurezza operativa: verifichi il rinnovo su un dispositivo rimasto offline, non solo su uno che si sincronizza ogni giorno.
Modello di costo e costo totale di proprietà
L'opzione on-premise di RADIUS fa ricadere l'infrastruttura e i costi operativi sul budget aziendale. La versione cloud di RADIUS sposta l'hosting del servizio su un abbonamento, ma non elimina tutti i costi a livello locale.
Confronti entrambi i modelli nell'arco del ciclo di aggiornamento hardware previsto, applicando gli stessi requisiti di disponibilità, registrazione, logging e supporto. Un server di autenticazione di base e un servizio gestito di gestione delle identità e degli accessi non rappresentano preventivi equivalenti.
| Categoria di costo | Includere nel confronto |
|---|---|
| Infrastruttura on-premise | Risorse di calcolo, licenze per sistema operativo e applicazioni, backup, monitoraggio e disaster recovery |
| Abbonamento cloud | Unità di fatturazione, impegno minimo, metodi di autenticazione inclusi, supporto e limiti di servizio |
| Resilienza | Risorse proxy locali, connettività alternativa e operatività dell'accesso di emergenza |
| Ciclo di vita dei dispositivi | MDM, strumenti di registrazione, recupero dei certificati e supporto per i client legacy |
| Compatibilità di rete | Interventi sul firmware, proxying RadSec e sostituzione delle apparecchiature ove necessario |
| Attività ingegneristiche | Migrazione, traduzione delle policy, test di accettazione, gestione degli incidenti e documentazione |
La guida ai prezzi di RADIUS cloud aiuta a strutturare il confronto commerciale. Verifichi i prezzi correnti e se l'unità di fatturazione è un utente, un dispositivo, una sede o un access point anziché presumere che i preventivi conteggino la stessa cosa.
Richieda un elenco scritto delle inclusioni e delle esclusioni. In particolare, separi l'emissione dei certificati dall'enrollment dei client e la disponibilità del servizio dai tempi di risposta del supporto.
Non consideri a costo zero il tempo del personale solo perché il server esistente è già stato ammortizzato. Allo stesso modo, eviti di calcolare risparmi teorici di manodopera a meno che la migrazione non elimini effettivamente attività di manutenzione o infrastrutture.
Verificate i requisiti di implementazione prima di scegliere
Inizi la valutazione dei fornitori definendo requisiti scritti concordati con i team incaricati della gestione operativa della rete. Una dimostrazione effettuata con un portatile configurato ad hoc e un unico access point non costituisce una prova sufficiente per un parco macchine eterogeneo.
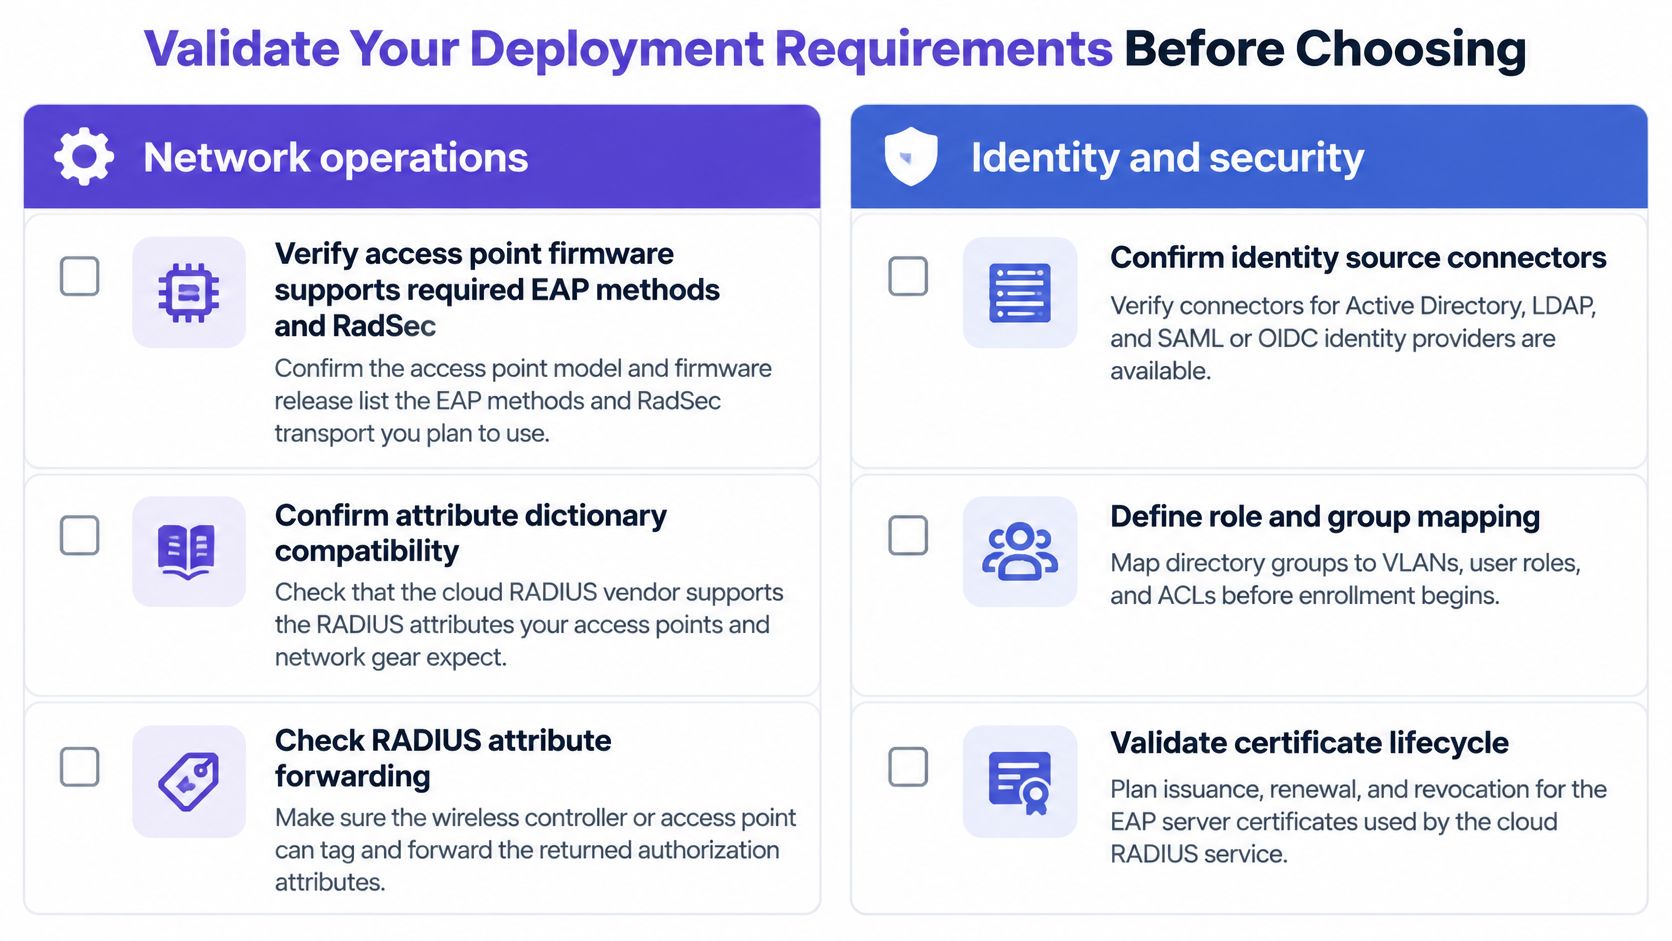
Utilizzi questa checklist per organizzare la revisione tecnica, aggiungendo poi i requisiti di guasto e ripristino specifici per la Sua sede.
Assegnate i criteri di accettazione in base al ruolo
- Operazioni di rete: Registrare i modelli di access point e i firmware, la gestione EAP richiesta, il supporto al trasporto e i dizionari degli attributi. Dimostrare il failover degli endpoint, ispezionare gli attributi restituiti e verificare l'applicazione delle regole mediante test del traffico.
- Identità e sicurezza: Verificare l'affidabilità della CA e i nomi server previsti nei profili client. Misurare il comportamento di disabilitazione dell'account e di terminazione della sessione, e confermare l'esportazione dei registri, la conservazione e i controlli di accesso.
- Gestione delle strutture e degli immobili: Mappare personale, ospiti, locatari, concessioni e IoT alle policy di accesso approvate. Indicare un responsabile dell'onboarding per ciascun gruppo e una persona autorizzata ad attivare l'accesso di emergenza.
- Gestione dei servizi: Documentare i livelli di escalation, le condizioni di rollback e le prove richieste per chiudere un incidente di autenticazione.
Per le infrastrutture eterogenee, il nostro overlay cloud Purple Access supporta gli access point Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Il nostro Cloud RADIUS sostituisce Cisco ISE, Aruba ClearPass, Microsoft NPS e FreeRADIUS, solitamente nell'arco di un fine settimana, con una PKI gestita che emette e rinnova automaticamente ogni certificato. Consideri tale finestra di migrazione separatamente dal tempo necessario per approvare i criteri e convalidare i dispositivi.
Esegua un progetto pilota con un campione rappresentativo di laptop gestiti, telefoni, dispositivi BYOD e apparati IoT a risorse limitate. Verifichi la matrice dei guasti, misuri le percentuali di successo dell'autenticazione e i tempi di ripristino sotto stress ed esamini i permessi di accesso risultanti. Proceda con il rollout solo quando il Suo team sarà in grado di spiegare sia una mancata associazione, sia un'associazione riuscita ma autorizzata in modo errato.
Purple Access offre RADIUS gestito in cloud e PKI per l'accesso basato sulle identità sulla Sua infrastruttura wireless esistente. Visiti Purple Access per organizzare una sessione di progettazione guidata da ingegneri, portando l'inventario degli access point, i flussi di identità e i requisiti in caso di disservizio per definire un progetto pilota misurabile prima della migrazione.


