
Remote Authentication Dial In User Service spiegato
Published

Il computer portatile di un dipendente si connette automaticamente alla rete WiFi aziendale, un ospite ottiene l'accesso a Internet e un terminale di pagamento si collega tramite gli stessi access point. Poi qualcuno chiede perché l'ospite non riesce a raggiungere il terminale, o cosa succede se il servizio di autenticazione va offline. Una connessione stabilita con successo, da sola, non risponde a nessuna delle due domande.
È qui che i servizi utente dial-in con autenticazione remota, comunemente noti come RADIUS, diventano importanti. Il modo più utile per comprendere RADIUS non è semplicemente vederlo come un server di login. È un punto decisionale tra identità e accesso alla rete, con conseguenze sul segmento in cui entra un dispositivo, su cosa può raggiungere e su cosa devono fare i Suoi apparati quando non arriva alcuna risposta.
Sommario
- Cos'è RADIUS e le tre funzioni AAA
- Il percorso di una richiesta di accesso dal dispositivo al server
- In che modo RADIUS colloca ogni dispositivo nel rispettivo segmento
- RADIUS a confronto con TACACS+ e Diameter
- Limiti di sicurezza di RADIUS e come verificare la protezione
- Progettare un fail-safe affidabile e verificarlo prima del rollout
Cos'è RADIUS e le tre funzioni AAA
Il laptop del Suo personale si connette senza che nessuno debba inserire una password sull'access point. Potrebbe avere un certificato installato dalla Sua piattaforma di gestione dei dispositivi mobili (MDM). L'access point chiede a un server RADIUS se ammettere il laptop e quale criterio di accesso applicare.
RADIUS è l'acronimo di Remote Authentication Dial-In User Service. A rigor di termini, si tratta di un protocollo, non di uno specifico prodotto server. Un server RADIUS implementa tale protocollo e restituisce decisioni di accesso agli apparati di rete.
Pensi alla reception di un edificio. La reception non gestisce necessariamente la rubrica dei dipendenti, ma la consulta prima di rilasciare un badge. Il badge potrebbe consentire l'accesso alla reception e alle sale riunioni, ma non all'ufficio finanziario.
Le tre funzioni AAA svolte da RADIUS
RADIUS organizza tale attività in autenticazione, autorizzazione e accounting, indicate complessivamente come AAA.
| Funzione | Domanda a cui risponde | Esempio tipico |
|---|---|---|
| Autenticazione | Chi o cosa è? | Il laptop di un dipendente presenta un certificato del dispositivo |
| Autorizzazione | A cosa può accedere? | Un registratore di cassa viene collocato sulla propria VLAN con accesso limitato |
| Accounting | Cosa è successo e per quanto tempo? | Vengono registrati inizio sessione, fine sessione e dati utilizzati |
Autenticazione e autorizzazione non sono concetti intercambiabili. A un'identità valida può comunque essere negato l'accesso se non soddisfa i criteri previsti per quella rete. Allo stesso modo, un'identità accettata non dovrebbe ricevere automaticamente un accesso illimitato.
L'accounting crea un registro della connessione, anziché una registrazione di tutto ciò che un utente fa online. Identificatori di sessione, timestamp e registri di utilizzo aiutano gli operatori a monitorare gli accessi e a risolvere i problemi di disconnessione.
Il diagramma separa queste responsabilità.
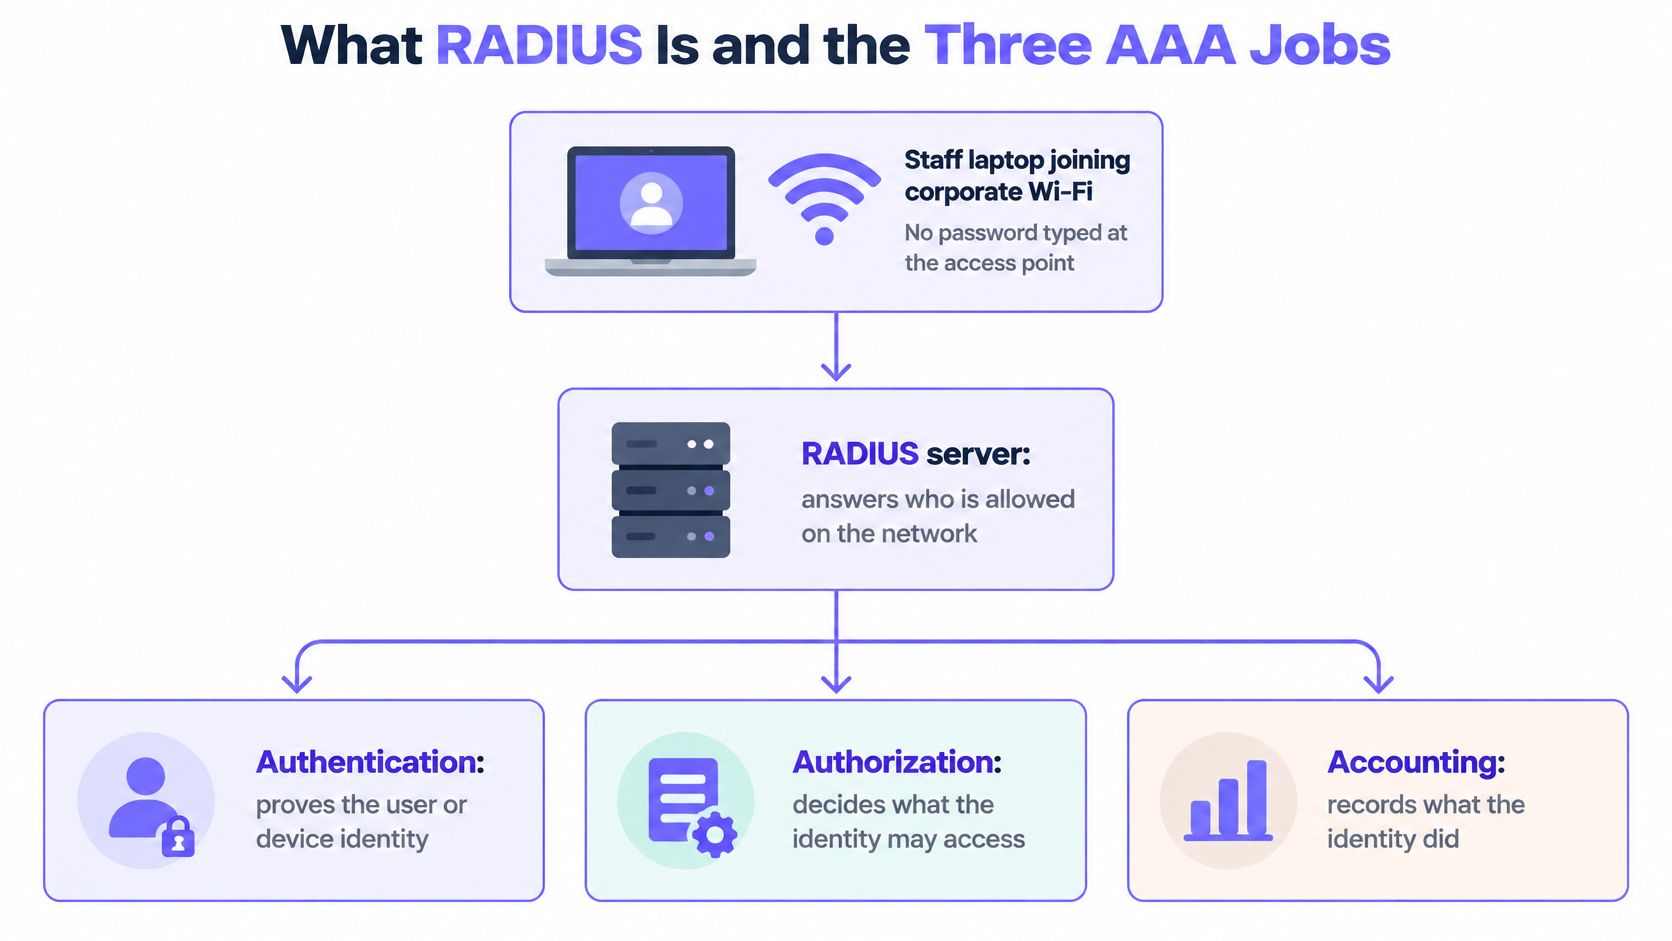
RADIUS è nato nei primi anni '90 per centralizzare l'autenticazione remota dial-up distribuita; successivamente il suo modello centralizzato è stato esteso all'accesso wireless, VPN e alle reti aziendali, come documentato nella specifica RADIUS e nei suoi riconoscimenti storici.
Distinzione pratica: Il server RADIUS prende la decisione di accesso; gli apparati di rete la applicano.
I record di identità possono risiedere in una directory o in un servizio di credenziali separato. L'access point o lo switch funge da client RADIUS, non da posizione in cui l'organizzazione deve archiviare le proprie identità.
Come si sposta una richiesta di Access dal dispositivo al server
Inizi distinguendo i vari attori. Il supplicant è il dispositivo che richiede la connessione. L'authenticator è l'access point o lo switch che gestisce l'accesso, mentre un gateway VPN svolge il ruolo equivalente di controllo degli accessi per le connessioni remote.
Nella terminologia RADIUS, tale dispositivo di rete è il Network Access Server, o NAS. Nonostante il nome, potrebbe trattarsi di un access point piuttosto che di un server nella sala apparati.
La richiesta segue questo percorso.
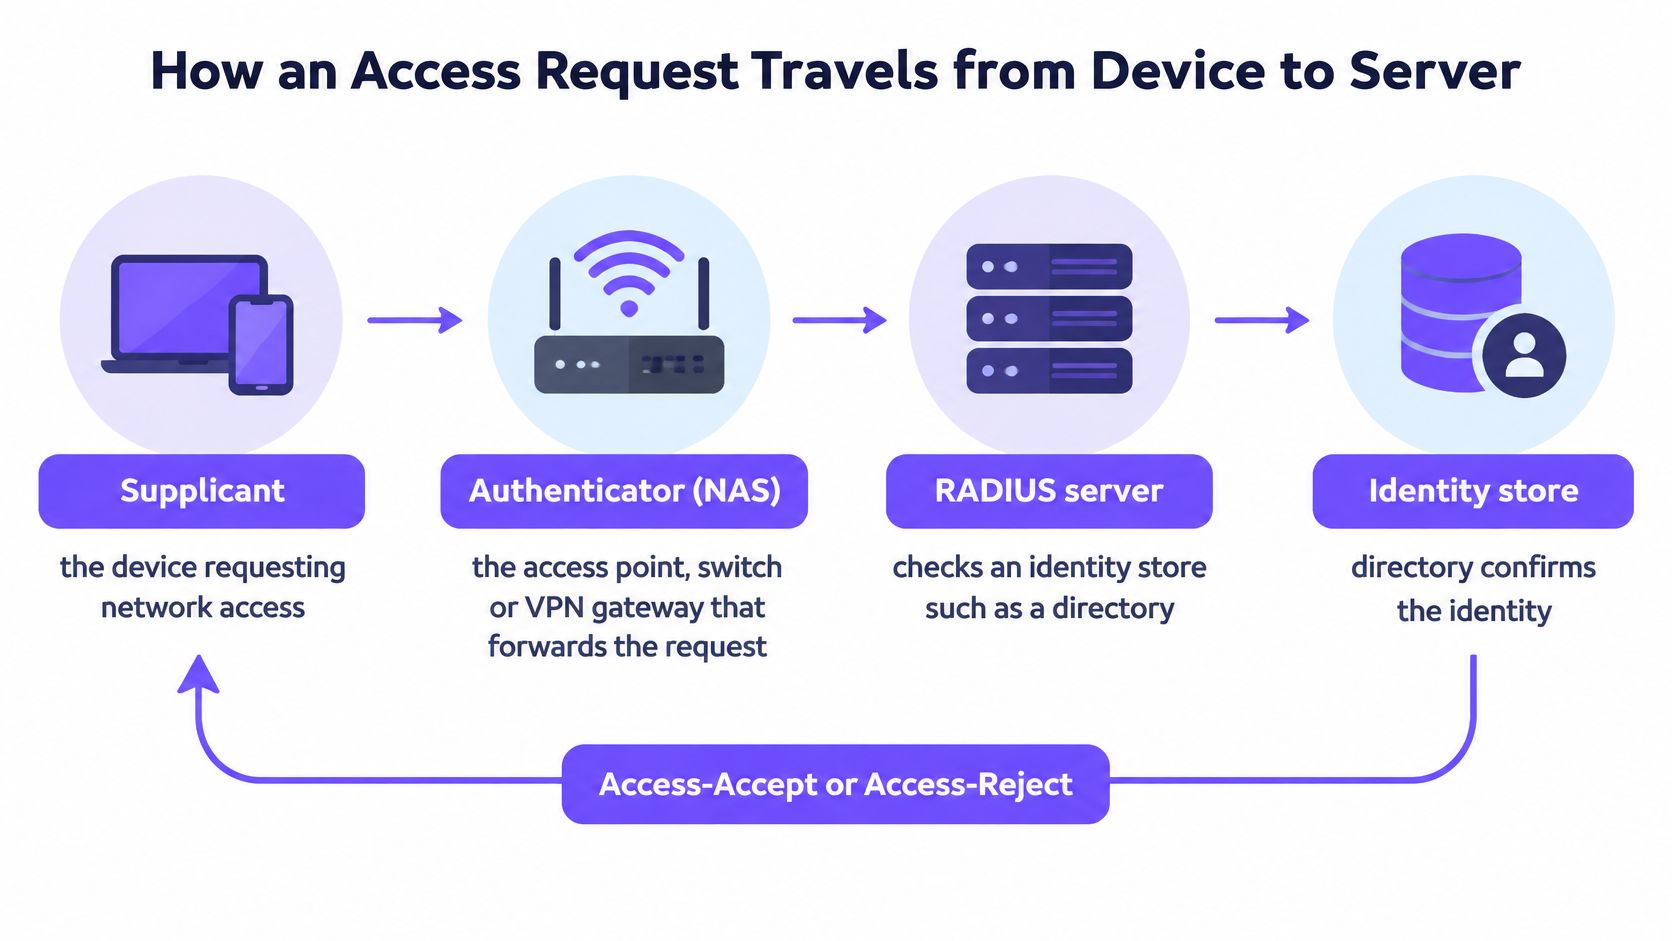
Seguire lo scambio
Il dispositivo avvia l'autenticazione. Il computer portatile contatta l'access point e avvia il metodo di autenticazione configurato. Ciò potrebbe richiedere un certificato anziché una password digitata.
Il NAS invia una richiesta Access-Request al server RADIUS. Per il RADIUS convenzionale, questa viaggia tramite UDP e trasporta i dettagli di connessione insieme alle informazioni di autenticazione.
Il server valuta l'identità. Utilizza il metodo di autenticazione configurato e l'integrazione dell'identità, il che potrebbe comportare una ricerca nella directory o la convalida del certificato. L'autenticazione tramite certificato verifica la prova di possesso e l'affidabilità, non solo l'esistenza di un nome utente.
Se lo scambio richiede ulteriori informazioni, il server restituisce una risposta Access-Challenge. La risposta del dispositivo torna indietro attraverso il NAS e lo scambio può proseguire fino a quando il server non è in grado di prendere una decisione.
Il server restituisce la propria decisione. Un messaggio di Access-Accept include gli attributi di autorizzazione applicabili; un Access-Reject nega l'accesso. Una credenziale corretta non prevale su una policy che vieta l'accesso.
Il NAS applica la policy accettata e segnala l'attività della sessione tramite messaggi Accounting-Request. I record di avvio, aggiornamento intermedio e arresto descrivono il ciclo di vita della sessione.
I tipi di messaggio RADIUS e il rispettivo significato
| Messaggio | Inviato da | Significato |
|---|---|---|
| Access-Request | Access point o NAS | Ecco le credenziali o i messaggi di autenticazione; verificare |
| Access-Challenge | Server RADIUS | Sono necessarie ulteriori informazioni, come un codice monouso |
| Access-Accept | Server RADIUS | L'autenticazione e i criteri consentono l'accesso; applicare gli attributi seguenti |
| Access-Reject | Server RADIUS | Le credenziali o i criteri non consentono l'accesso |
| Accounting-Request | Access point o NAS | Sessione avviata, aggiornata o interrotta |
Per l'autenticazione cablata e wireless 802.1X, i messaggi Extensible Authentication Protocol, o EAP, transitano all'interno dello scambio RADIUS. Metodi come EAP-TLS e PEAP determinano ciò che il server convalida. Con questi metodi, l'access point inoltra i messaggi EAP anziché dover leggere le credenziali protette.
Durante la risoluzione dei problemi, utilizzi Wireshark per individuare l'Access-Accept su un'acquisizione RADIUS convenzionale ed esaminarne gli attributi. Per il trasporto protetto da TLS, utilizzi invece la diagnostica lato server o un punto di acquisizione opportunamente autorizzato. Confronti quindi la risposta con la policy applicata dal NAS, non solo con l'icona di connessione del portatile.
In che modo RADIUS posiziona ciascun dispositivo nel rispettivo segmento
Si consideri il caso di un hotel in cui un tablet del personale addetto alle pulizie, un laptop della reception e lo smartphone di un ospite utilizzano la stessa infrastruttura di access point. Ognuno di essi necessita di un accesso differente: rispettivamente applicazioni per il personale, sistemi della reception e connettività Internet per gli ospiti. Condividere l'hardware radio non deve significare condividere i permessi.
L'immagine illustra come l'access point possa applicare segmenti di rete distinti.
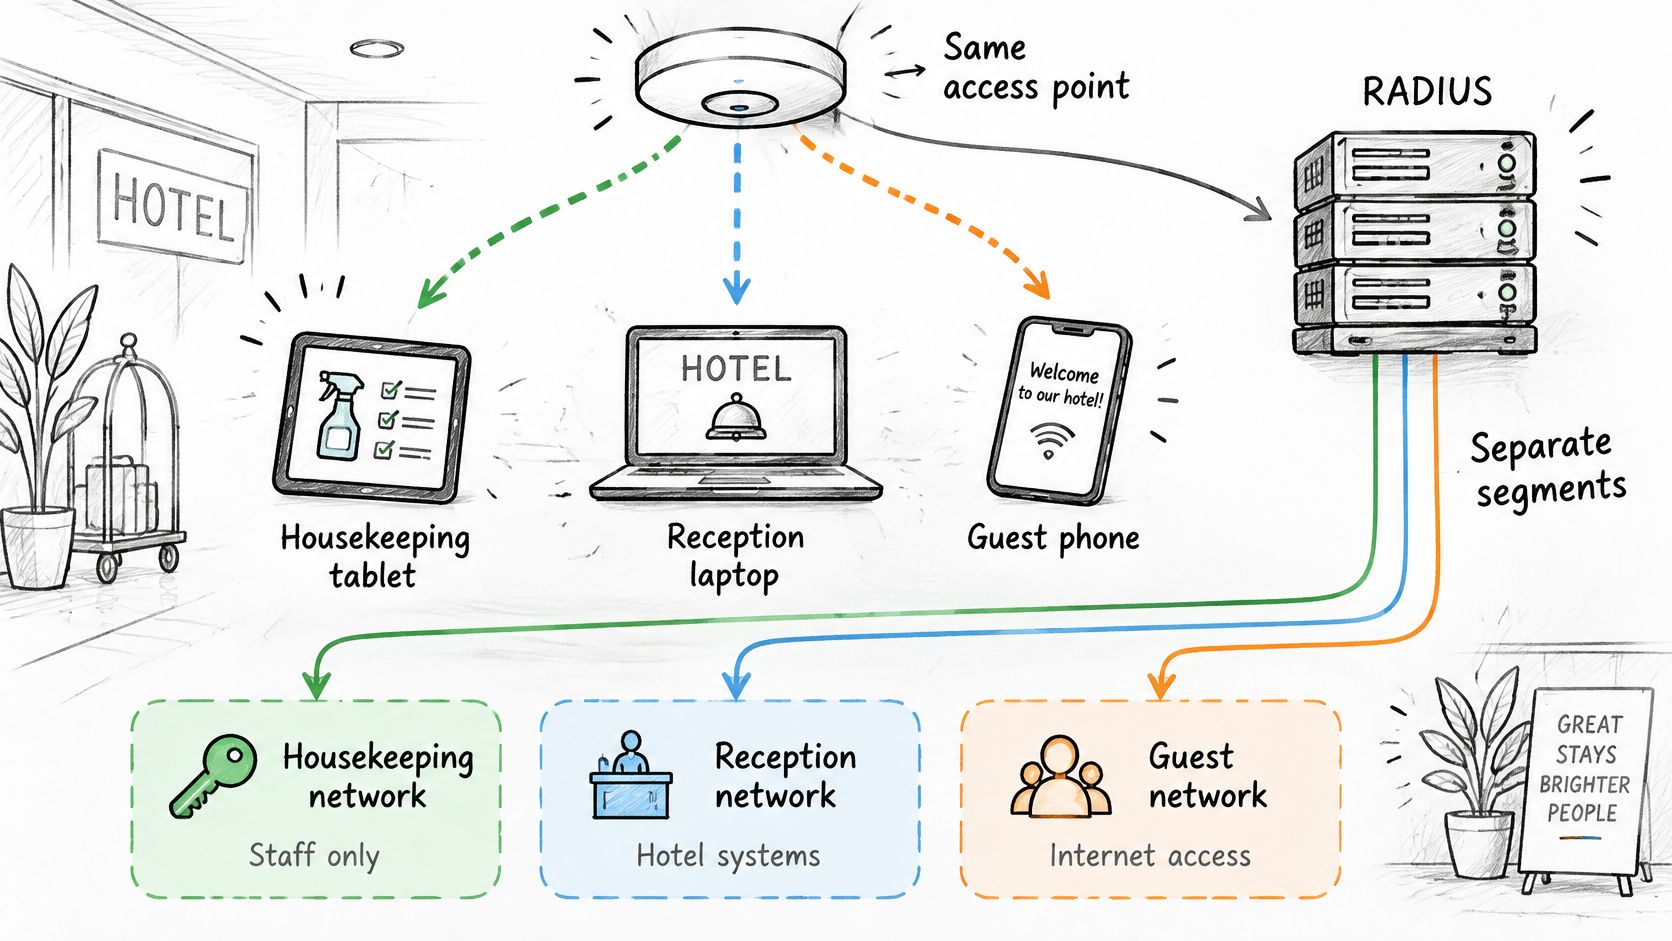
Una VLAN è un segmento logico di rete. RADIUS può restituire un'assegnazione di VLAN nel messaggio Access-Accept, e lo switch o l'access point la applica alla porta o alla sessione autenticata. L'infrastruttura fisica necessita comunque della configurazione di routing e delle relative VLAN.
Convertire i gruppi di directory in criteri di rete
Per l'assegnazione dinamica di VLAN, il server può restituire questi attributi tunnel:
- Tunnel-Type: impostare su VLAN per identificare il tipo di tunnel richiesto.
- Tunnel-Medium-Type: impostare sul valore del supporto IEEE 802 previsto dall'apparecchiatura.
- Tunnel-Private-Group-ID: impostare sull'identificatore VLAN desiderato.
L'appartenenza a gruppi di directory può determinare tali valori. Un gruppo addetto alle pulizie viene mappato sul segmento del personale di servizio, mentre il personale della reception riceve un criterio diverso. Nella nostra rete Secure, le integrazioni con Entra ID, Okta e Google Workspace consentono all'appartenenza ai gruppi di determinare la VLAN.
Purple Access offre reti aperte, sicure e xPSK. Il nostro Cloud RADIUS utilizza l'identità per instradare i dispositivi verso la rete e la VLAN appropriate, respingendo chi lascia l'azienda il cui account risulta disabilitato. Il personale addetto alle pulizie, alla reception e alle operazioni può autenticarsi tramite certificati EAP-TLS distribuiti via MDM anziché tramite una password condivisa.
Questo video offre un'altra prospettiva sul modello di accesso.
Controllare il perimetro, non solo l'etichetta
Un SSID è il nome della rete wireless visualizzato dall'utente. Di per sé non dimostra che i dispositivi siano isolati e l'assegnazione di una VLAN non crea automaticamente regole del firewall.
Per un'efficace segmentazione VLAN, configuri il traffico consentito tra i segmenti e lo verifichi. Il tablet del personale di servizio deve poter raggiungere l'applicazione richiesta senza accedere ai sistemi della reception.
Un accesso riuscito dimostra l'ammissione. Un test del traffico dimostra se il limite previsto viene effettivamente applicato.
Prima del rollout, autentichi un dispositivo di test, ispezioni l'attributo VLAN restituito e ne confermi l'effettiva collocazione. Attributi mancanti, mappature non supportate o una VLAN predefinita permissiva possono compromettere una policy di identità altrimenti valida.
Confronto tra RADIUS, TACACS+ e Diameter
| Protocollo | Trasporto e porta | Elementi crittografati | Uso tipico |
|---|---|---|---|
| RADIUS | UDP, con porte di servizio di autenticazione e accounting separate | Nel RADIUS tradizionale basato su password, viene nascosto l'attributo password, non l'intero pacchetto | Accesso WiFi, VPN e 802.1X per switch |
| TACACS+ | TCP, utilizzando la porta del servizio di amministrazione designata | L'intero corpo del pacchetto, non l'intestazione | Accesso dell'amministratore e controllo dei comandi su router e switch |
| Diameter | TCP o SCTP, utilizzando la porta di servizio designata | La protezione si basa su TLS o IPsec | Reti mobili e di roaming |
Utilizzi RADIUS per l'ammissione di utenti e dispositivi e TACACS+ per il controllo dei comandi degli amministratori. Diameter appartiene principalmente ad architetture orientate alle telecomunicazioni anziché essere una sostituzione ordinaria per l'autenticazione aziendale WiFi.
La domanda fondamentale è cosa si stia cercando di autorizzare. Il laptop di un dipendente necessita dell'autorizzazione per accedere a un segmento di rete. Un amministratore di rete necessita dell'autorizzazione per accedere a un router e, eventualmente, eseguire un comando di diagnostica senza modificarne la configurazione.
Ammissione e amministrazione sono attività distinte
RADIUS combina l'esito dell'autenticazione con gli attributi di autorizzazione necessari per stabilire l'accesso alla rete. Ciò si adatta a un access point che decide se ammettere un dispositivo e quale ruolo applicare.
TACACS+ separa in modo più esplicito autenticazione, autorizzazione e tracciamento (accounting). Per l'amministrazione dei dispositivi, è possibile utilizzarlo per distinguere l'autorizzazione di accesso dall'autorizzazione a eseguire comandi specifici. L'apparecchiatura deve supportare il comportamento di autorizzazione dei comandi che si desidera applicare.
Un'organizzazione può quindi eseguire entrambi i protocolli, spesso tramite servizi o configurazioni separati. La sua infrastruttura wireless interroga RADIUS in merito all'accesso degli endpoint, mentre le sue interfacce di gestione interrogano TACACS+ sulle attività degli amministratori. Non vi è alcuna contraddizione, poiché le decisioni proteggono punti di ingresso differenti.
Non scelga basandosi unicamente sulla colonna della crittografia
L'espressione corpo dell'intero pacchetto non implica che l'intero percorso di comunicazione non necessiti di ulteriore protezione. La gestione del segreto condiviso, gli aggiornamenti dell'implementazione, l'isolamento della rete di gestione e la sicurezza a livello di trasporto rimangono considerazioni architetturali importanti.
Allo stesso modo, il trasporto affidabile di Diameter non lo rende un aggiornamento intercambiabile per un access point che prevede RADIUS. Gli apparati di rete, le integrazioni di identità e gli strumenti operativi devono supportare il protocollo scelto.
Scelga il protocollo supportato dai Suoi dispositivi per l'attività richiesta, quindi verifichi separatamente le sue proprietà di sicurezza. Sostituire un protocollo noto con uno più complesso non risolverà un criterio di autorizzazione errato o una configurazione di fallback non testata.
Limiti di sicurezza di RADIUS e come verificare la protezione
L'MFA non rende automaticamente affidabile una distribuzione di RADIUS. Rafforza la verifica dell'identità, ma un dispositivo di rete deve anche essere in grado di fidarsi della risposta di autenticazione ricevuta. Si tratta di requisiti di sicurezza distinti.
La divulgazione di Blast-RADIUS del 2024 ha dimostrato che, in condizioni specifiche, un utente malintenzionato di tipo man-in-the-middle potrebbe falsificare un Access-Accept, ottenere l'accesso senza dover indovinare le credenziali e potenzialmente aggirare l'MFA senza che il server RADIUS sia a conoscenza della sessione non autorizzata, secondo l'avviso su Blast-RADIUS dell'Isle of Man Cyber Security Centre.
Il punto debole non è necessariamente la password dell'utente. Può essere lo scambio tra gli apparati di accesso e il server.
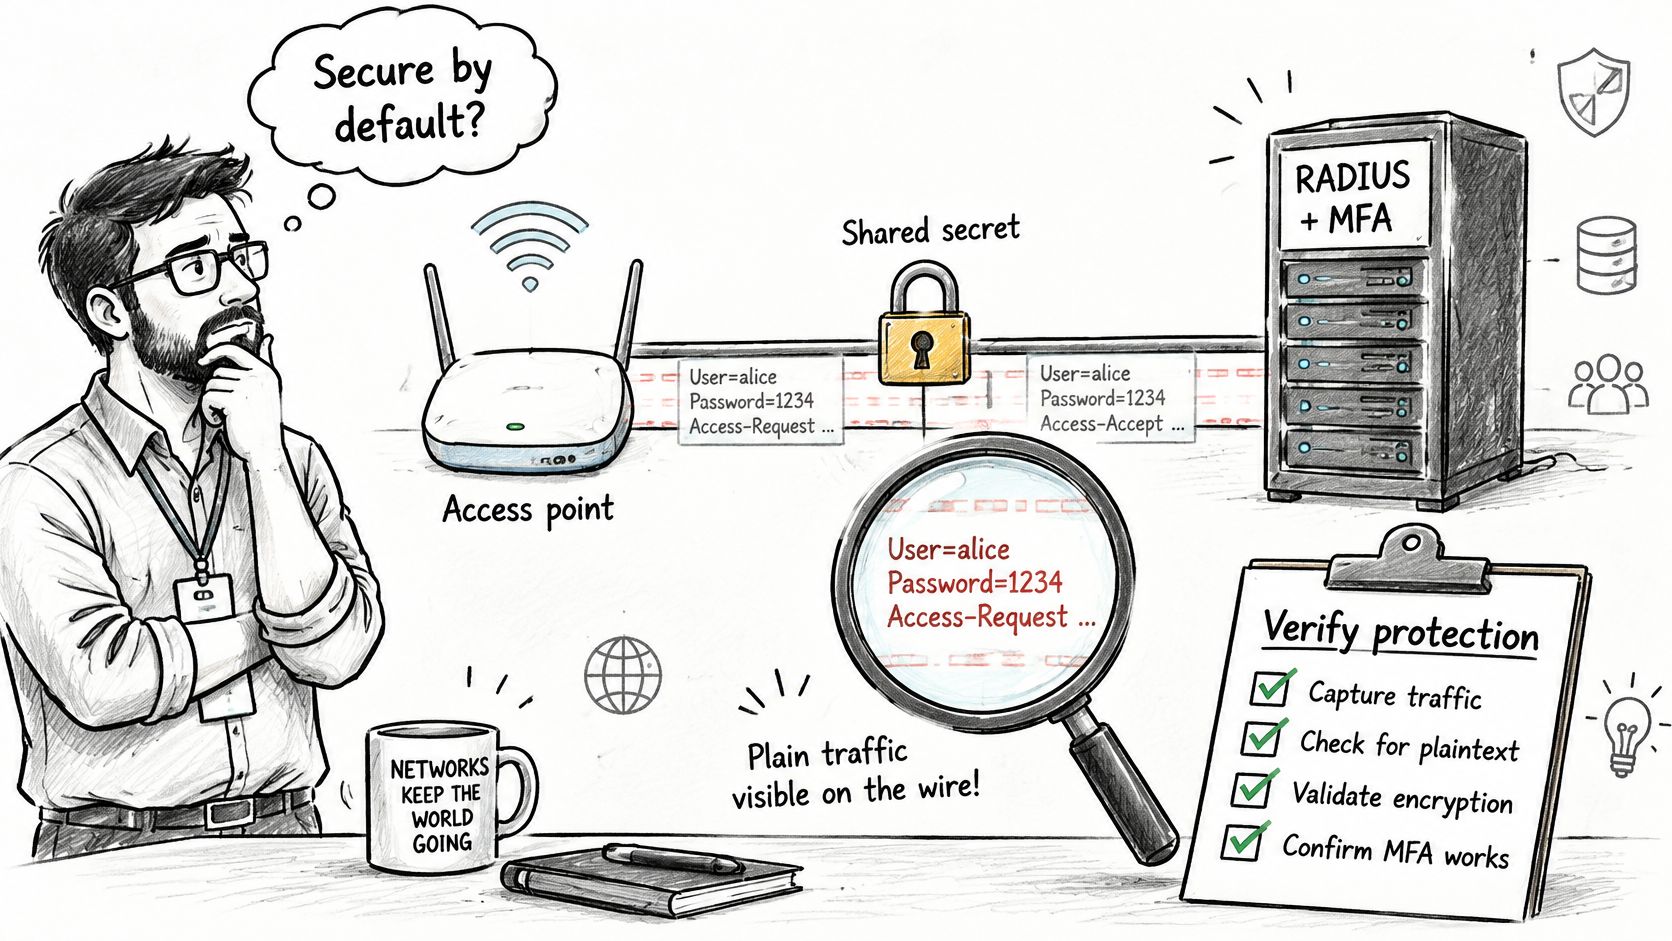
Proteggere sia il messaggio sia il relativo trasporto
Il protocollo RADIUS convenzionale utilizza un segreto condiviso tra il NAS e il server, ma ciò non equivale a una moderna riservatezza end-to-end. L'occultamento della password in un metodo legacy come il PAP non deve essere confuso con la crittografia dell'intero scambio.
Richieda l'elaborazione di Message-Authenticator come misura immediata di integrità, seguendo le linee guida aggiornate per client e server. Aggiornare solo il server lascia senza risposta i dubbi su cosa access point, gateway e proxy inviino e applichino.
Per una protezione del trasporto a più lungo termine, pianifichi l'adozione di RADIUS over TLS, comunemente denominato RadSec, o di un altro percorso adeguatamente protetto. Un metodo EAP protetto e il trasporto RADIUS protetto gestiscono parti diverse della connessione, pertanto non consideri l'uno come sostituto universale dell'altro.
Verificare l'infrastruttura, non solo una singola impostazione
- Inventariare tutti i client RADIUS: includere switch, access point, gateway VPN e proxy, insieme al relativo firmware e alle opzioni di trasporto supportate.
- Confermare l'applicazione a entrambe le estremità: verificare la generazione e la convalida di Message-Authenticator, compresa la gestione di valori mancanti o non validi.
- Testare i metodi legacy: verificare i percorsi PAP, CHAP e MS-CHAP ovunque rimangano abilitati, anziché presumere che il test WiFi principale li copra.
- Ispezionare i risultati negativi: in un ambiente di test controllato, verificare che le richieste non valide o non protette vengano rifiutate e che i log ne spieghino il motivo.
- Convalidare l'affidabilità dei certificati: configurare i richiedenti in modo che considerino attendibile l'identità del server di autenticazione previsto, anziché accettare certificati server arbitrari.
Conservi la documentazione di tali test insieme all'inventario dei client. Una dashboard che mostra l'MFA abilitata non può dimostrare che un gateway legacy respinga una risposta contraffatta.
Aspetto fondamentale per la sicurezza: Sia la garanzia dell'identità che la consegna affidabile dei messaggi devono essere verificate prima che il NAS conceda l'accesso.
Progettare una modalità di errore sicura e verificarla prima del rollout
RADIUS viene generalmente eseguito su UDP. Ciò significa che il server di accesso alla rete, e non il server, gestisce i timer di ritrasmissione e il comportamento del server alternativo, come indicato nelle linee guida sul trasporto UDP dell'RFC 2865. Tratti i valori di timeout e di tentativi di riconnessione (retry) come parte della policy di accesso. Una risposta ritardata è spesso inutile per un login interattivo, e una serie incontrollata di tentativi lascia gli utenti in attesa mentre nessuno sa quale server abbia risposto.
Un timeout non equivale a un Access-Reject. La richiesta potrebbe non essere mai arrivata, oppure la risposta potrebbe essere andata persa durante il tragitto di ritorno. I dispositivi di accesso necessitano pertanto di una policy esplicita per gestire l'incertezza, proprio come una reception che non riesce a contattare l'ufficio di sicurezza: deve decidere se trattenere il visitatore, inviarlo a una sala d'attesa o ammetterlo con un vecchio pass.
Scegliere cosa accade in assenza di risposta
| Esito del guasto | Esperienza utente | Conseguenza per la sicurezza |
|---|---|---|
| Fail-closed | Il nuovo accesso viene negato | Preserva il perimetro di accesso, a scapito della disponibilità |
| Fail-open | Il dispositivo entra in un segmento fallback o guest VLAN | Può aggirare la segmentazione prevista se tale segmento è troppo permissivo |
| Mantenimento dell'accesso memorizzato nella cache | I dispositivi esistenti o precedentemente noti continuano a funzionare | L'accesso può estendersi oltre la revoca di un account o di una credenziale |
Un fallback limitato per gli ospiti può essere intenzionale per un servizio specifico. Non deve trasformarsi in un accesso di emergenza ai sistemi del personale, all'infrastruttura di pagamento o alle interfacce di gestione. Anche l'accesso memorizzato nella cache necessita di una durata e di un ambito definiti. Documenti quali credenziali o decisioni il NAS conserva, cosa accade durante la riautenticazione e se una modifica alla directory può avere effetto mentre il servizio primario non è disponibile.
Separare la revoca dal successivo accesso
La disattivazione di un account e la disconnessione delle relative sessioni attive sono operazioni distinte. Sugli apparati compatibili, la funzionalità RADIUS Change of Authorization, o CoA, consente di modificare o terminare una sessione attiva senza attendere un nuovo login. Purple Access utilizza RADIUS CoA sulla propria rete Secure per interrompere le sessioni attive di un account disattivato in ogni sede; la disconnessione della sessione attiva dipende tuttavia dal supporto dell'access point. Supporta inoltre la revoca di una singola chiave senza impattare sulle altre, consentendo la rimozione di un collaboratore o di un dispositivo senza dover disconnettere tutti gli altri utenti. Si consiglia di testare questo comportamento mentre un dispositivo sta trasferendo attivamente del traffico. Registrare il momento in cui si disattiva l'identità, il momento in cui termina la sessione e se un tentativo immediato di riconnessione viene rifiutato.
Creare una checklist di rollout basata su evidenze
La bozza IETF sulla deprecazione delle pratiche RADIUS non sicure orienta verso il trasporto basato su TLS. Consideri anche questa migrazione come un progetto di compatibilità, poiché le apparecchiature legacy potrebbero non gestire correttamente il trasporto o gli attributi richiesti.
Prima di estendere oltre la fase pilota, verifichi questi controlli:
- Rifiuto predefinito: Le identità sconosciute e le richieste non risolte non ricevono un accesso con privilegi.
- Fallback limitato: Nessun ampio VLAN di emergenza concede una raggiungibilità non prevista.
- Memorizzazione nella cache delimitata: Documentare e verificare per quanto tempo le credenziali o le decisioni memorizzate nella cache rimangono utilizzabili.
- Endpoint alternativi testati: Simulare un server primario non raggiungibile, non solo un arresto corretto del servizio.
- Record di audit indipendenti: Conservare le decisioni di accettazione, rifiuto, timeout e fallback con identità, sede e criteri applicati.
Utilizzi una procedura di test di autenticazione RADIUS ripetibile e includa un access point legacy nel progetto pilota. Verifichi la risposta di autorizzazione di un endpoint alternativo con la stessa accuratezza riservata alla sua raggiungibilità.
Misurare sia la correttezza sia la disponibilità
Monitorare latenza di autenticazione, tempo di failover, correttezza dell'autorizzazione e tempo di propagazione della revoca. Monitorare anche i tassi di tentativi, poiché un aumento delle ritrasmissioni può rivelare perdite WAN, problemi di routing o un backend sovraccarico prima che gli utenti segnalino connessioni non riuscite. Un servizio distribuito geograficamente può rimanere raggiungibile restituendo al contempo informazioni di directory obsolete o criteri incoerenti. Confrontare gli attributi restituiti e l'accesso effettivo in ciascuna sede testata, anche durante il failover e il ripristino.
Concluda il progetto pilota con una risposta scritta a una domanda concreta: l'implementazione attuale adotta una modalità di chiusura sicura (fail-closed) e il team è in grado di dimostrarlo? Conservi le evidenze dei pacchetti, i risultati del controller, i test di traffico e i registri di revoca insieme, affinché la risposta rimanga valida anche dopo il successivo aggiornamento del firmware o delle policy.
Purple Access offre un servizio Cloud RADIUS gestito con reti aperte, sicure e xPSK basate sull'identità, assegnazione di VLAN e revoca mirata. Visiti Purple Access per pianificare come i Suoi access point esistenti possono applicare le decisioni di accesso corrette e individuare i test di failover e revoca necessari per il Suo deployment.


