
RADIUS vs LDAP: quale protocollo serve alla Sua rete
Published

Cercando RADIUS vs LDAP, si trova lo stesso consiglio riproposto in mille salse: sono alternative, quindi scelga quella più adatta al Suo stack e, se utilizza già Active Directory, può probabilmente fare a meno del server RADIUS. È proprio quest'ultima affermazione che mette in crisi le reti. Rinunciare a RADIUS non semplifica l'autenticazione: rimuove il livello che prende le decisioni di accesso, con la conseguente impossibilità di assegnare la VLAN sull'access point, applicare criteri specifici per ciascun dispositivo e registrare la sessione a fini di accounting.
I due protocolli si collocano in punti diversi della stessa catena. Una directory contiene i dati di identità: chi è una persona, a quali gruppi appartiene, se l'account è abilitato. RADIUS prende tale identità, la confronta con il contesto di rete e restituisce una decisione su cui l'access point può agire. Una directory non esprime alcuna preferenza su quale VLAN un laptop dell'amministrazione debba utilizzare il lunedì alle nove.
La spesa per gli acquisti va nella stessa direzione. Gli investimenti si concentrano sul livello decisionale di accesso, il segmento NAC e AAA/RADIUS, piuttosto che sul solo software di directory, poiché la directory esiste già nella maggior parte delle organizzazioni ed è il livello decisionale che deve essere sviluppato.
Di seguito è riportato un confronto livello per livello per il WiFi enterprise: quale protocollo svolge ciascuna funzione, dove fallisce la sequenza di accesso quando si richiede a una directory un lavoro per cui non è mai stata progettata, e come dimensionare, proteggere e testare il risultato.
Indice dei contenuti
- RADIUS e LDAP in sintesi
- Come si sposta un accesso WiFi tra RADIUS e LDAP
- Confronto tra autenticazione, autorizzazione e accounting
- Connettere RADIUS alle identità cloud e on-premise
- Compromessi di sicurezza nel trasporto e nei segreti condivisi
- Prestazioni e scalabilità sotto carico reale
- Scegliere RADIUS, LDAP o entrambi per la propria rete
RADIUS e LDAP in sintesi
RADIUS stabilisce se un dispositivo o un utente può accedere alla rete e con quali impostazioni. LDAP memorizza le identità, i gruppi e gli attributi su cui si basano tali decisioni. Questa singola frase chiarisce la maggior parte dei dubbi nel confronto, poiché separa la decisione dai dati.
La distinzione funzionale è definita dagli standard stessi. LDAP espone le operazioni di directory su voci e attributi archiviati. RADIUS trasmette informazioni di autenticazione, autorizzazione e configurazione tra un dispositivo di accesso e un server di autenticazione, come illustrato in un confronto tra i due protocolli dell'University of Maryland Baltimore County. Consulti la tabella seguente per valutare il Suo ambiente.
| Criterio | RADIUS | LDAP |
|---|---|---|
| Scopo principale | AAA per l'accesso alla rete: autenticazione, autorizzazione, accounting | Accesso ai dati di directory: lettura e gestione di identità, gruppi, attributi |
| Posizione tipica | Tra il dispositivo di accesso e la policy o la sorgente di identità | Repository delle identità, generalmente dietro a RADIUS |
| Client tipici | Controller WiFi, gateway VPN, switch, firewall | Applicazioni, strumenti di amministrazione, servizi integrati con la directory |
| Restituisce l'autorizzazione di rete | Sì: ID VLAN, limiti di sessione, criteri di accesso | Nessun supporto nativo per le decisioni di rete |
| Accounting di sessione | Sì: record di avvio, interruzione e utilizzo della sessione | Nessun equivalente integrato |
Iniziamo dalla riga della posizione. Un server RADIUS si trova nel percorso di ogni associazione: il controller WiFi, il gateway VPN, lo switch o il firewall gli invia un Access-Request e attende una risposta. Un server LDAP si trova a monte di tale scambio, rispondendo a richieste su account e gruppi. Spostando LDAP nel percorso, è comunque necessario qualcosa che traduca una ricerca nella directory in un'assegnazione di VLAN, e tale convertitore è il componente che la maggior parte delle architetture personalizzate dimentica di realizzare.
La riga degli output determina le funzionalità del controller. RADIUS restituisce un identificatore di VLAN, un timeout di sessione, una policy di larghezza di banda o un filtro, e registra l'avvio, l'interruzione e l'utilizzo della sessione. LDAP restituisce attributi relativi a un utente o a un dispositivo. Nessun elemento del suo protocollo principale converte tali attributi in un limite di sessione applicabile.
Rimuovere RADIUS da una progettazione WiFi non elimina un passaggio di accesso. Rimuove il livello di applicazione dei criteri e di controllo, lasciando alla directory un compito per cui non è mai stata specificata.
Individui la riga che corrisponde alla decisione di accesso che deve controllare. Se la risposta è una VLAN, un limite di larghezza di banda, un limite di sessione o un registro di chi era online, tale decisione spetta a RADIUS e il ruolo della directory consiste nel fornire i dati di identità sottostanti.
Come un accesso WiFi si sposta tra RADIUS e LDAP
LDAP è stato introdotto come RFC 1777 nel marzo 1995, progettato per accedere alle directory X.500 senza richiedere le elevate risorse del più pesante Directory Access Protocol. RADIUS è nato dai server di accesso PortMaster di Livingston Enterprises ed è approdato all'IETF come RFC 2058 nel gennaio 1997, poi sostituito da RFC 2138 e successivamente da RFC 2865, un percorso documentato nella specifica originale di RADIUS. Un protocollo è stato creato per consultare le voci di una directory; l'altro è stato concepito per stabilire se una connessione potesse essere effettivamente stabilita.
Ecco il percorso seguito da una singola associazione attraverso entrambi.
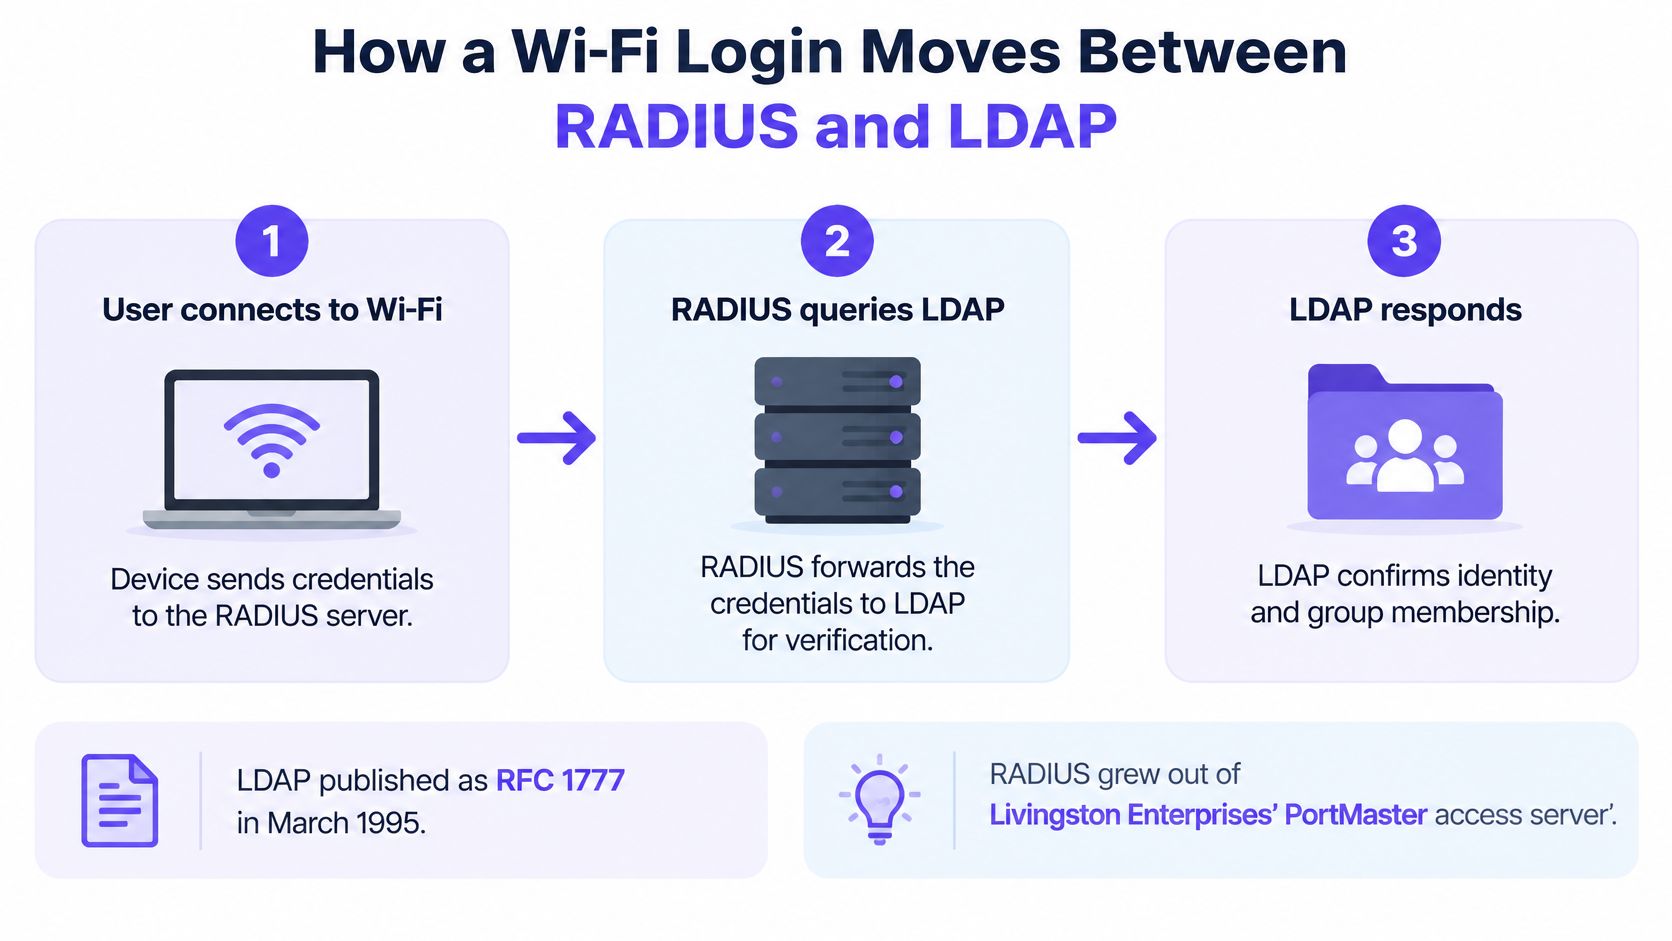
Il dispositivo richiede di accedere alla rete SSID. Il supplicant si associa e l'access point prepara un pacchetto Access-Request contenente la stringa di identità, l'indirizzo della calling station, l'identificatore NAS e l'eventuale materiale del certificato. Nel registro questo appare come un Access-Request associato al nome dell'access point. Se la rete SSID esegue 802.1X, la conversazione EAP ha inizio qui, e la sezione su come funziona l'autenticazione 802.1X descrive questo scambio in dettaglio.
RADIUS verifica la credenziale. A seconda della rete SSID, può trattarsi di una password all'interno di un tunnel PEAP, di un certificato client EAP-TLS o di una chiave pre-condivisa individuale associata a un singolo dispositivo. La riga di log mostra il metodo EAP e l'esito della verifica crittografica.
RADIUS interroga LDAP o il provider di identità. Una volta convalidata la credenziale, il server richiede lo stato dell'account e l'appartenenza ai gruppi. La prova è un'operazione di bind LDAP seguita da una ricerca il cui risultato contiene il distinguished name dell'utente.
I criteri mappano l'identità a un risultato di rete. Il motore dei criteri valuta l'appartenenza ai gruppi, il comportamento di sicurezza del dispositivo, lo stato del certificato e il contesto della sede, per poi restituire un esito di accettazione o rifiuto insieme a una VLAN e a un limite di larghezza di banda. Il log mostra il nome della regola corrispondente, che rappresenta il campo più utile quando si desidera comprendere il motivo per cui un laptop è stato assegnato alla rete sbagliata.
RADIUS restituisce la decisione e gli attributi. Un messaggio Access-Accept trasmette l'identificatore VLAN e gli eventuali limiti di sessione, e il controller li applica alla porta o al client wireless. La conferma è costituita dall'Access-Accept contenente gli attributi del tunnel.
I messaggi di avvio e interruzione dell'accounting chiudono il ciclo. Il controller segnala l'avvio della sessione, gli aggiornamenti intermedi e l'interruzione, indicando durata e conteggio dei byte. È questo il record a cui fare riferimento durante un audit o una verifica di fatturazione.
Ordine di diagnostica: quando un utente non riesce a connettersi, segua questi sei passaggi in sequenza e si fermi al primo che non presenta alcuna voce di registro. Dare la colpa alla directory è una reazione istintiva, e solitamente è quella sbagliata.
Un risultato di ricerca LDAP vuoto assume un significato solo dopo aver confermato che l'Access-Request è arrivata e che la credenziale è stata convalidata. Fino ad allora, si sta solo leggendo l'ultimo passaggio di una catena non ancora verificata.
Confronto tra autenticazione, autorizzazione e accounting
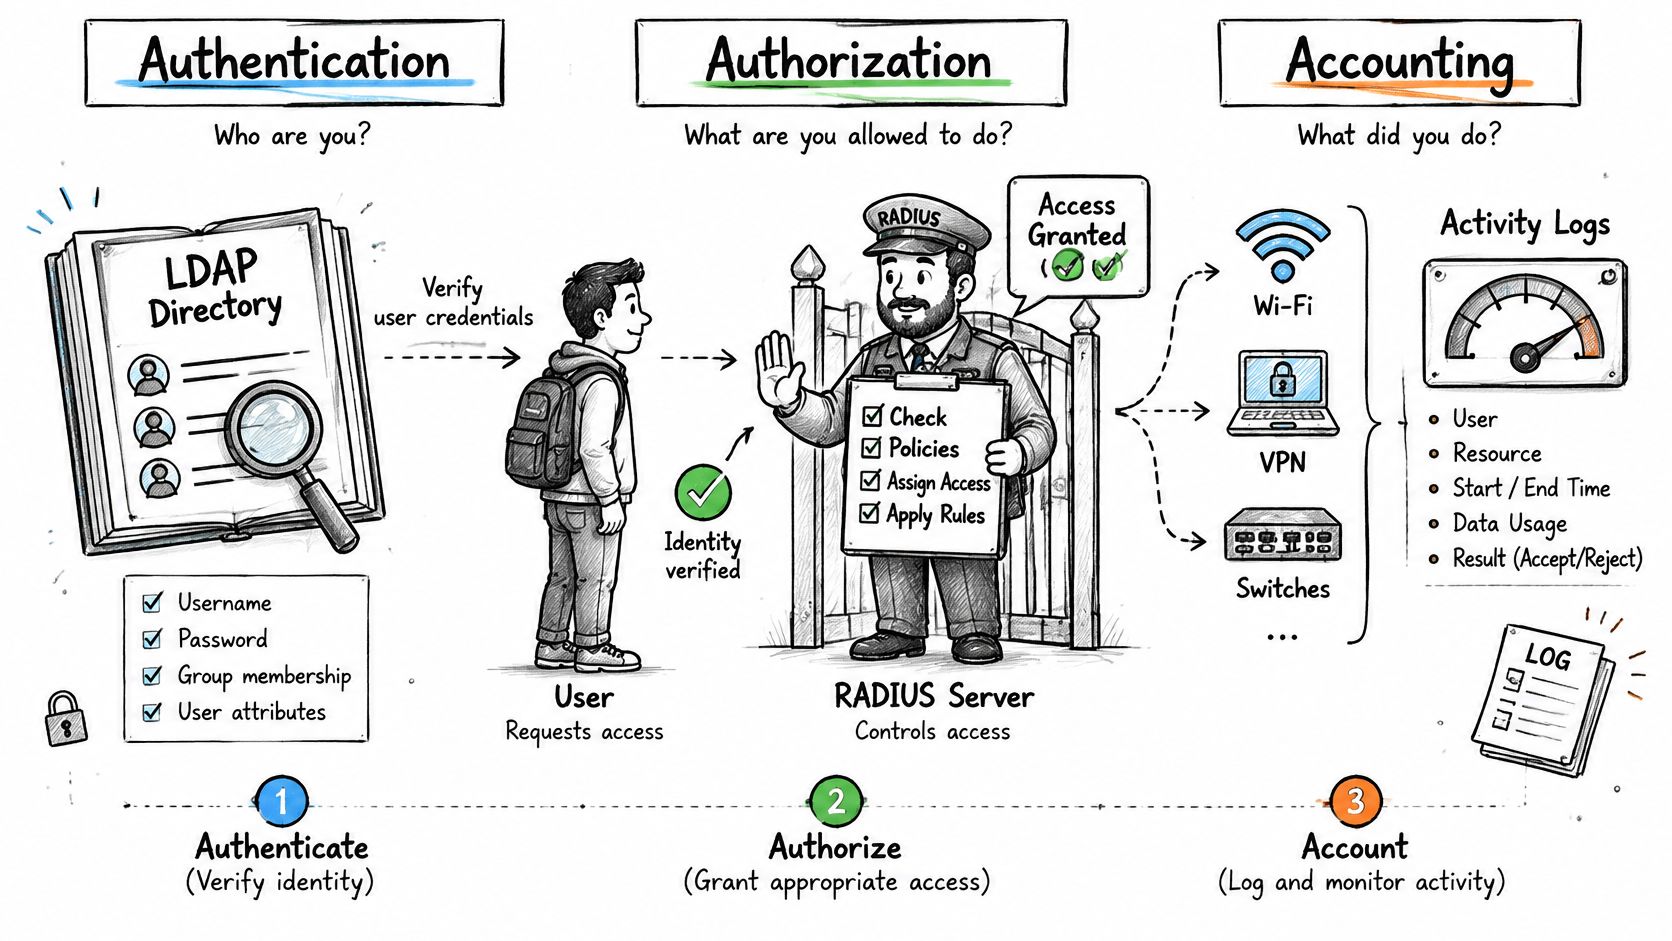
Le tre A vengono sintetizzate nella parola "login", ed è esattamente questo il motivo per cui il confronto risulta fuorviante. LDAP può confermare l'identità di una persona e i gruppi a cui appartiene. Non decide cosa il suo dispositivo possa fare su un determinato segmento di rete.
I protocolli risolvono problemi tecnici diversi anziché sostituirsi a vicenda. LDAP è un protocollo di accesso alle directory basato su TCP, normalmente sulla porta 389 o LDAPS sulla 636, concepito per la ricerca di utenti, gruppi e attributi. RADIUS è un protocollo AAA per controller WiFi, gateway VPN, switch e firewall, tradizionalmente su UDP 1812 per l'autenticazione e 1813 per l'accounting, e può restituire identificatori di VLAN, limiti di sessione e criteri di accesso che LDAP non fornisce all'interno del proprio protocollo principale, come spiega il confronto tra RADIUS e LDAP di Casdoor.
Due accessi, una sola directory
Un analista finanziario apre un laptop il lunedì mattina. Il certificato è valido, la directory indica dipendente e amministrazione, e RADIUS restituisce la VLAN aziendale con un limite di 10 Mbps e un timeout di sessione di otto ore. La directory ha fornito il gruppo. Il limite è derivato dal livello delle policy e il controller lo ha applicato.
Ora si disabiliti l'account di un collaboratore esterno alle 10:15. L'associazione successiva viene respinta perché la directory segnala l'account come disabilitato e, se l'infrastruttura è configurata correttamente, termina anche la sessione attiva, tramite un messaggio di disconnessione inviato agli access point che lo supportano. Omettendo questa seconda parte, un account disabilitato continuerà a navigare finché la sessione non scadrà autonomamente.
L'accounting è l'ambito in cui la distinzione diventa un problema operativo anziché una preferenza di progettazione. RADIUS registra l'inizio, il termine e l'utilizzo delle sessioni, consentendo di risalire a chi era connesso, da quale access point e per quanto tempo. LDAP non offre un tracciamento delle sessioni integrato equivalente, costringendo un'architettura basata solo sulla directory a ricostruire le sessioni a partire dai lease DHCP e dalle tabelle dei client del controller.
La versione pratica di tutto questo è un unico registro di autenticazione per tutte le sedi. Il registro in Purple Access risponde a domande quali: quali dispositivi di una determinata unità sono online in ciascun edificio e su quale VLAN, quali chiavi a lungo termine sono ancora attive dopo la data di scadenza e quale personale dei clienti aziendali si è autenticato oggi.
Elenchi quale delle tre funzioni viene svolta da ciascuno dei Suoi sistemi attuali. Nella maggior parte delle infrastrutture la directory è presente ovunque, mentre l'autorizzazione non è collocata in un punto preciso: è proprio questa la lacuna che RADIUS colma.
Connessione di RADIUS all'identità cloud e on-premise
La ricerca dell'identità è la parte che la maggior parte delle architetture lascia indefinita. RADIUS non memorizza gli utenti, quindi deve interrogare un altro sistema, e ciò che interroga determina la rapidità con cui una modifica di gruppo si propaga alla rete.
Una directory classica come Active Directory o OpenLDAP viene interrogata dal server RADIUS tramite LDAP o LDAPS con un account di servizio di sola lettura. Tre impostazioni devono essere corrette affinché qualsiasi mappatura VLAN funzioni: le credenziali di bind, la base di ricerca e l'attributo di gruppo. Se si imposta la base di ricerca troppo in alto nella struttura ad albero, le query rallentano e restituiscono corrispondenze di gruppo duplicate. Se si configura in modo errato l'attributo di gruppo, ogni utente si autentica correttamente ma finisce nella VLAN predefinita, il che sembra un bug di policy ma non lo è.
Tre percorsi verso un identity provider cloud
Una directory sincronizzata compatibile con LDAP. Un servizio conserva una copia della directory cloud e risponde ai bind LDAP in locale. Semplice per il team di rete, ma comporta la presenza di una copia con il proprio ritardo di sincronizzazione e con eventuali disservizi specifici da monitorare.
Convalida federata all'interno di RADIUS. Il server RADIUS gestisce direttamente l'autenticazione con il provider, evitando la necessità di mantenere un mirror della directory. I claim di gruppo devono essere inclusi nella risposta di autenticazione affinché la mappatura delle VLAN funzioni.
Un feed di provisioning. SCIM mantiene aggiornata l'appartenenza ai gruppi in un archivio locale letto da RADIUS. L'appartenenza ai gruppi è aggiornata solo in base all'ultimo ciclo di provisioning, aspetto critico quando un utente lascia l'azienda a metà giornata.
La nostra rete Secure adotta il secondo e il terzo percorso, integrandosi con Entra ID, Okta e Google Workspace tramite SAML e SCIM, con l'appartenenza ai gruppi che determina la VLAN. Questo è anche il modello alla base del nostro servizio Cloud RADIUS, in cui la directory rimane autorevole e il punto di applicazione è in hosting.
Un test in quattro passaggi per qualsiasi percorso scelto
Verificare dove risiedono i dati autorevoli di account e gruppi. Un'unica directory, non tre parzialmente sincronizzate.
Scegliere l'instradamento di ricerca per ciascuna sede. Una sede regionale con una scarsa latenza verso una directory centrale necessita di una risposta locale, non di un timeout più lungo.
Modificare il gruppo di un utente di test ed eseguire nuovamente l'accesso. Il VLAN dovrebbe seguire alla successiva associazione, non dopo il riavvio del server.
Disabilitare l'account di test e tentare la connessione. Un rifiuto abbinato alla chiusura della sessione attiva costituisce la condizione di superamento del test.
Ogni percorso aggiunge una dipendenza, e le dipendenze sono ciò di cui la pianificazione del ripristino deve tenere conto. Un percorso di ricerca che nessuno è in grado di descrivere alle due di notte non è un'architettura, è una presunzione.
Compromessi di sicurezza nel trasporto e nei segreti condivisi
Spesso si dà la colpa all'età per gli incidenti di sicurezza di RADIUS, ma l'età non ne è la causa. Lo sono invece il trasporto e la configurazione. Una directory sulla normale porta 389 espone le credenziali di bind con la stessa facilità di un server RADIUS il cui segreto condiviso è la parola "testing".
Il protocollo RADIUS tradizionale su UDP autentica i client con un segreto condiviso e non protegge ogni attributo, pertanto la robustezza e la rotazione di tale segreto hanno un peso concreto. Il segreto appartiene a una coppia di dispositivi. Un access point, un controller e un gateway VPN non dovrebbero condividere la stessa stringa, poiché la rotazione di una stringa condivisa richiede una finestra di manutenzione sull'intera infrastruttura anziché una modifica su un singolo dispositivo.
LDAP può proteggere l'intera connessione tramite TLS, mediante LDAPS sulla porta 636 o StartTLS sulla 389. Il semplice protocollo LDAP sulla porta 389 invia tutto in modo non protetto, inclusa la password di bind utilizzata dall'account di servizio di RADIUS, e tale account dispone generalmente dell'accesso in lettura all'intera directory.
| Opzione | Trasporto | Porta | Protezione |
|---|---|---|---|
| RADIUS su UDP | UDP | 1812 autenticazione, 1813 accounting | Segreto condiviso; non protegge tutti gli attributi |
| RADIUS su TLS o DTLS | TLS o DTLS | 2083 (RFC 6614) | Trasporto crittografato; valutare dove è richiesta la riservatezza |
| LDAP in chiaro | TCP | 389 | Non protetto se non aggiornato |
| LDAPS o StartTLS | TCP con TLS | 636 (LDAPS) | Intera connessione protetta da TLS |
Laddove siano richiesti riservatezza e controlli operativi più rigorosi, RADIUS su TLS o DTLS rappresenta l'opzione da valutare, poiché crittografa l'intero scambio invece di affidarsi a un segreto condiviso per mascherare un singolo campo.
Cinque modifiche di configurazione più importanti della scelta del protocollo
Utilizzare segreti condivisi lunghi e univoci per ogni coppia di dispositivi e ruotarli secondo una pianificazione sostenibile.
Limitare il traffico RADIUS alle reti di gestione. Un access point in grado di raggiungere il server RADIUS da una VLAN utente è un access point che qualcun altro può utilizzare come sonda.
Abilitare RADIUS su TLS dove l'hardware lo supporta. La guida alla configurazione degli access point Cloud RADIUS illustra la configurazione lato controller.
Richiedere LDAPS o StartTLS con convalida del certificato. Un certificato non convalidato riduce la crittografia a una semplice decorazione.
Registrare ogni rifiuto ed esaminare gli errori alla ricerca di pattern. Un picco di rifiuti per una singola identità su più access point è un problema di credenziali, non di copertura.
Nella maggior parte delle infrastrutture, l'anello debole è una password predefinita su un access point dimenticato o una verifica del certificato mai attivata, non la scelta tra due protocolli.
Prestazioni e scalabilità sotto carico reale
I confronti di velocità tra RADIUS e LDAP misurano operazioni diverse, pertanto non esiste un vincitore assoluto. I benchmark pubblicati dipendono fortemente dall'implementazione e qualsiasi affermazione secondo cui un protocollo sia categoricamente più veloce dovrebbe essere considerata irrilevante.
In uno studio comparativo sulle prestazioni di autenticazione LDAP e RADIUS, le implementazioni testate hanno evidenziato una differenza di 12,0 richieste al secondo in termini di throughput, 0,37 secondi nel tempo di risposta e 894,45 millisecondi sotto carico di stress. L'hardware, la struttura della directory, il metodo crittografico e il carico di lavoro non sono specificati, pertanto è opportuno considerare questo risultato come un singolo dato di riferimento piuttosto che come un valore di capacità applicabile alla propria infrastruttura.
La suddivisione su cui pianificare la capacità è il metodo di autenticazione. Le prestazioni tipiche per core sull'hardware moderno rientrano in intervalli come questi:
| Metodo | Velocità approssimativa per core | Costo CPU |
|---|---|---|
| PAP (password) | Da 5.000 a 10.000 al secondo | Minimo |
| PEAP con MSCHAPv2 | Da 500 a 1.000 al secondo | Moderato |
| Handshake EAP-TLS completo | Da 100 a 300 al secondo | Massimo |
Leggendo insieme queste righe, l'onboarding dei certificati costa da 20 a 50 volte più CPU per autenticazione rispetto a una semplice verifica della password. Questo rapporto determina il numero di core necessari per un rollout di EAP-TLS, ed è il motivo per cui un progetto pilota che ha testato solo le password non dice quasi nulla sull'ambiente di produzione.
Il costo per core rappresenta solo una parte del quadro complessivo, poiché RADIUS raramente opera da solo. Nella maggior parte delle infrastrutture costituisce il livello frontale della catena di accesso, e ogni verifica PEAP o PAP si traduce in un bind LDAP o in uno scambio Kerberos con la directory sottostante. Quando tale directory si satura, la latenza di RADIUS aumenta anche se il server RADIUS stesso rimane inattivo. Un'infrastruttura che esegue ricerche LDAP senza RADIUS a monte perde il livello deputato ad applicare e registrare la decisione; di conseguenza, un rallentamento della directory si trasforma in un'interruzione inspiegabile, priva di una traccia di accounting che consenta di ricostruirne la causa.
Cosa misurare prima di acquistare capacità
Autenticazioni sostenute, misurate separatamente per PAP, PEAP e EAP-TLS anziché calcolando la media tra di esse.
Latenza p95 e p99, poiché la media nasconde la coda che si forma quando un intero piano di laptop si riconnette dopo il riavvio di un controller.
Ritrasmissioni e richieste duplicate, che aumentano quando un server è saturo.
Tempo di ripristino del failover, cronometrato a partire da un arresto reale del server anziché da uno switchover pianificato.
Latenza della directory di backend presa singolarmente, poiché un ritardo di LDAP o dell'identity provider si manifesta come lentezza di RADIUS in ogni dashboard a disposizione.
La scalabilità di RADIUS richiede anche una corretta gestione dei tentativi di ripetizione. L'RFC 2865 rileva che il protocollo è privo di disposizioni integrate per il controllo della congestione, pertanto la tempistica di ritrasmissione e il numero di tentativi devono essere ponderati. Un controller che effettua tentativi aggressivi durante un'interruzione trasforma un server lento in una tempesta di richieste duplicate.
Come riferimento di scalabilità, Purple Access opera sulla più grande architettura cloud RADIUS al mondo, gestendo 500 milioni di accessi all'anno, con un tempo di attività del 99,999%, un SLA per RADIUS cloud del 99,9% e failover multiregionale. Dimensioni la propria implementazione in base alla baseline misurata. Una tabella di throughput basata sull'hardware di un'altra infrastruttura indica cosa testare, non ciò che si otterrà effettivamente.
Scegliere RADIUS, LDAP o entrambi per la propria rete
La decisione varia in base alla situazione piuttosto che alle preferenze.
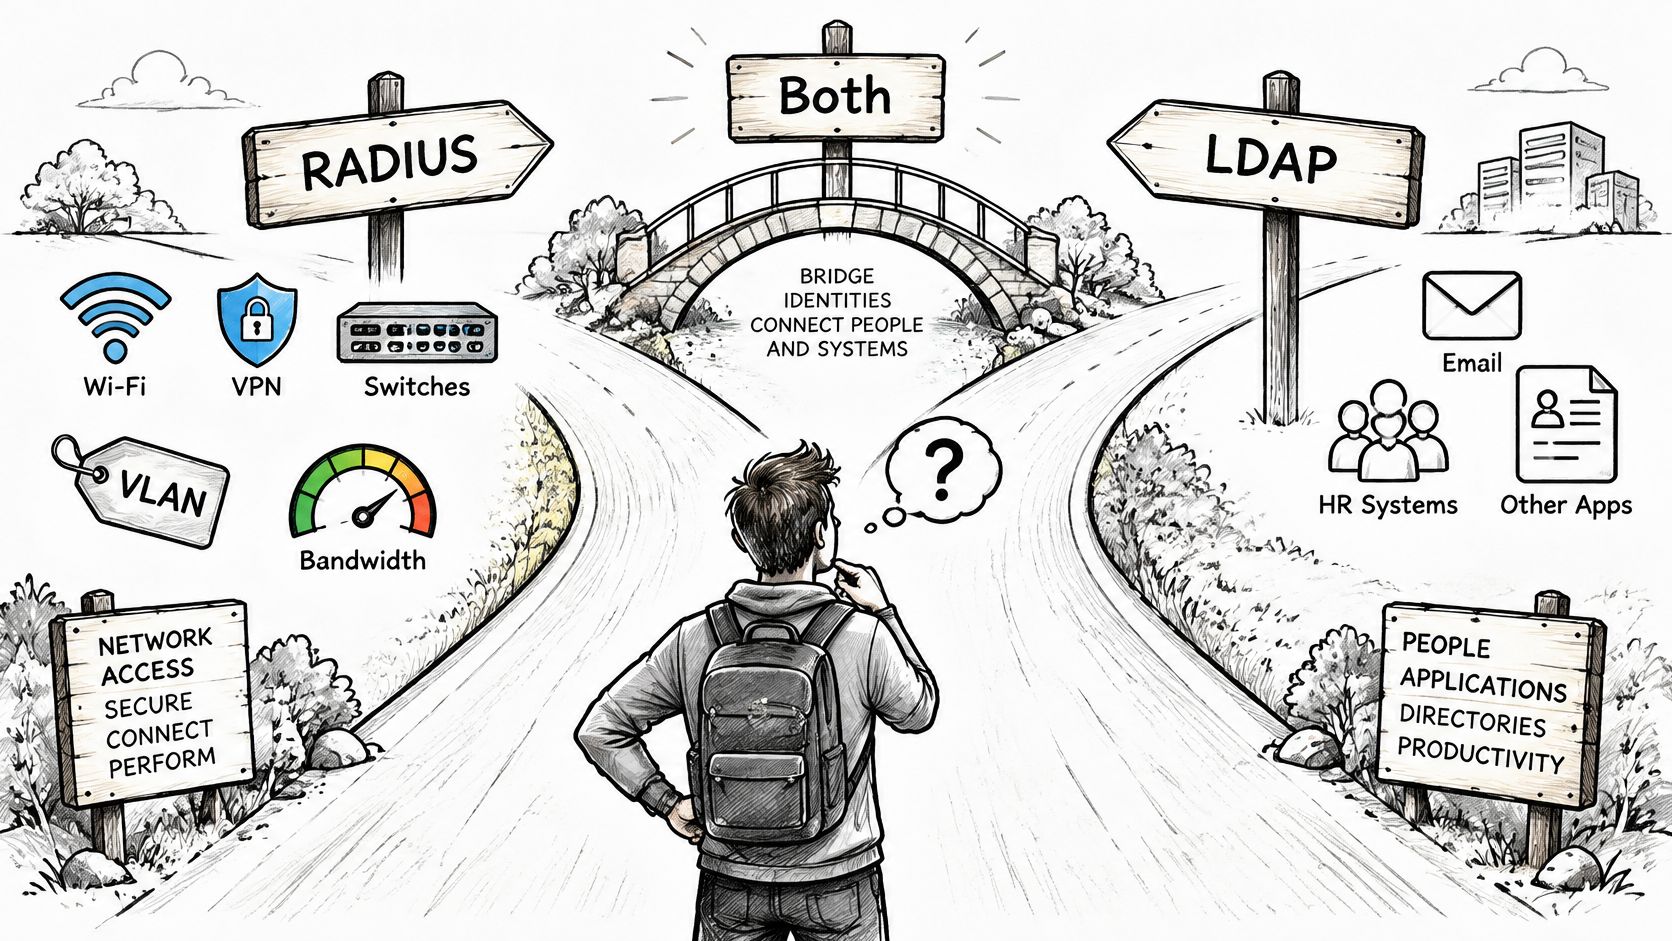
Scelga RADIUS quando deve controllare l'accesso su WiFi, VPN o switch e necessita di risultati di VLAN, larghezza di banda o accounting. Scelga solo LDAP quando gli unici consumer sono applicazioni che eseguono ricerche nella directory. Li combini quando l'identità risiede in una directory e l'accesso alla rete deve seguire l'appartenenza ai gruppi, il che copre la maggior parte delle infrastrutture aziendali.
Impostare il confronto tra RADIUS e LDAP come una decisione di sostituzione reciproca è il punto debole della maggior parte delle analisi. Come osserva l'analisi di Cloud RADIUS relativa a LDAP rispetto a RADIUS, scegliere LDAP al posto di RADIUS può rimuovere il livello di applicazione dei criteri e di audit, anziché semplificare l'autenticazione. Questo è il costo da sostenere, e raramente viene menzionato nelle stesse discussioni relative al presunto vantaggio di semplicità.
| Scenario | Richiede RADIUS | Richiede LDAP | Motivazione |
|---|---|---|---|
| WiFi aziendale con VLAN per gruppo | Sì | Sì | La directory gestisce i gruppi; RADIUS li associa alle VLAN |
| Accesso VPN con policy per utente | Sì | Spesso | Il gateway applica i limiti di sessione e i criteri |
| Solo Single Sign-On per le applicazioni | No | Sì | Le applicazioni leggono direttamente gli attributi della directory |
| Segmentazione guest o IoT per dispositivo | Sì | Opzionale | Identità del dispositivo e criteri stabiliti per ciascuna sessione |
| Infrastruttura multi-sito con identità centralizzata | Sì, in ogni sede o nel cloud | Sì | La directory rimane autorevole; RADIUS applica i criteri a livello locale |
Progettare il comportamento in caso di errore prima di definire i criteri
Le infrastrutture multi-sede possono presentare problemi in tre modi: la directory non è disponibile, i suoi dati sono obsoleti o è raggiungibile solo da alcune aree geografiche. Decida in anticipo se il motore delle policy debba bloccarsi in modalità protetta, fornire risultati memorizzati nella cache per un periodo limitato o spostare gli utenti in una VLAN con restrizioni. Registri la scelta per ogni sede.
Prendiamo come caso di test un team del personale di servizio. I certificati provengono da un MDM tramite SCEP, il VLAN deriva dall'appartenenza al gruppo di directory e l'accesso termina quando l'account viene disabilitato. Se uno qualsiasi di questi tre elementi viene risolto attraverso un percorso differente nella seconda sede, lo scoprirà durante un incidente, a meno che non effettui un test deliberato.
Nel nostro Cloud RADIUS, ogni dispositivo viene instradato verso la rete aperta, protetta o xPSK in base all'identità, ciascuno sulla propria VLAN, e un dipendente uscente il cui account è disabilitato viene respinto. L'aggiunta di RADIUS e dell'URL splash al controller già in uso richiede meno di 15 minuti per la rete Open, rendendo un progetto pilota sufficientemente economico da eseguire prima di impegnarsi in un'architettura.
Per una panoramica pratica sugli aspetti di enforcement legati a questa decisione, guardi il video qui sotto.
Sei fasi di pianificazione prima del progetto pilota
Contare i punti di applicazione (enforcement point) che richiedono una decisione: controller, switch, gateway VPN, uno per riga.
Identificare l'origine di identità autorevole e annotarne il responsabile, non solo il relativo hostname.
Mappare ciascun gruppo a una VLAN e a un limite di larghezza di banda, inclusa la regola predefinita per gli elementi non associati.
Scegliere il metodo di trasporto e di certificato per access point, poiché l'hardware meno recente potrebbe non supportare RADIUS su TLS.
Definire il comportamento in caso di errore per una directory non attiva, non aggiornata o non raggiungibile da una determinata area geografica.
Avviare un progetto pilota in una sede, misurando la latenza al 95° percentile (p95) e verificando che un account di test disabilitato venga rifiutato e che la sua sessione attiva venga terminata.
Lasci che sia il progetto pilota a dirimere la questione. Se una variante basata solo su directory non è in grado di rifiutare un account disabilitato e di terminare una sessione esistente, non ha semplificato nulla: ha semplicemente spostato il controllo necessario in un punto che non lo ha mai previsto.
Purple Access esegue il livello di accesso descritto in questo articolo come servizio in hosting: Cloud RADIUS con VLAN basate sull'identità, certificati EAP-TLS emessi e rinnovati tramite PKI gestita e un unico registro di autenticazione per tutte le sedi che mostra ogni accettazione e rifiuto con identità, dispositivo, metodo, access point e VLAN. Se sta valutando un'architettura basata esclusivamente sulla directory rispetto a una che mantiene un livello di applicazione dei criteri, visiti Purple Access ed esegua la procedura pilota indicata sopra su una singola sede prima di estenderla all'intera infrastruttura.


