
क्लाउड-आधारित RADIUS: आर्किटेक्चर आणि डिप्लॉयमेंट मार्गदर्शक
Published

क्लाउड-आधारित RADIUS बाबत सामान्य सल्ला असा दिला जातो की, उत्तम अपटाइम SLA असलेला प्रोव्हायडर निवडा आणि तुमचे अॅक्सेस पॉइंट्स त्याच्या सर्व्हर्सकडे निर्देशित करा. तेवढे पुरेसे नाही. जर ठिकाणचे WAN डाऊन असेल, आयडेंटिटी कनेक्टर प्रतिसाद देऊ शकत नसेल, किंवा क्लायंटचे प्रमाणपत्र एक्स्पायर झाले असेल, तर सुरळीत कार्यरत असलेली क्लाउड सेवाही डिव्हाइस ऑथेंटिकेट करू शकणार नाही.
उपयुक्त प्रश्न AAA ला ऑफ-साइट हलवायचे की नाही हा नाही. तर प्रत्येक डिव्हाइस कनेक्ट होण्यासाठी, योग्य ॲक्सेस पॉलिसी मिळवण्यासाठी आणि आवश्यकतेनुसार ॲक्सेस गमावण्यासाठी कोणती डिपेंडन्सी उपलब्ध असणे आवश्यक आहे हा आहे.
अनुक्रमणिका
- होस्ट केलेली AAA सेवा म्हणून क्लाउड-आधारित RADIUS
- क्लाउड आणि ऑन-प्रिमाइस RADIUS मधील ऑपरेशनल ट्रेड-ऑफ्स
- आयडेंटिटी अॅट्रिब्युट्स नेटवर्क सेगमेंटेशन कसे चालवतात
- अपटाइम SLAs च्या पलीकडे ऑथेंटिकेशनची लवचिकता
- सर्टिफिकेट लाइफसायकल आणि डिव्हाइस एनरोलमेंटचे वास्तव
- खर्च मॉडेल आणि एकूण मालकी
- निवडण्यापूर्वी तुमच्या उपयोजन आवश्यकतांची पडताळणी करा
होस्ट केलेली AAA सेवा म्हणून क्लाउड-आधारित RADIUS
क्लाउड-आधारित RADIUS हे प्रमाणीकरण (ऑथेंटिकेशन), अधिकृतीकरण (ऑथोरायझेशन) आणि अकाउंटिंग (AAA) साठीचे एक होस्ट केलेले डिलिव्हरी मॉडेल आहे. प्रोव्हायडर ऑथेंटिकेशन इन्फ्रास्ट्रक्चर चालवतो; तुमचे ॲक्सेस पॉइंट्स, स्विचेस आणि कंट्रोलर्स तरीही स्थानिक पातळीवर निर्णय लागू करतात. निर्णय ऑफ-साइट जातो. त्याची अंमलबजावणी स्थानिक पातळीवरच राहते.
RADIUS क्लाउडच्या कित्येक दशके आधी अस्तित्वात आला आहे. RADIUS प्रोटोकॉल इतिहास नोंदवतो त्यानुसार, Livingston Enterprises ने तो 1991 मध्ये विकसित केला, RFC 2058 हे जानेवारी 1997 मध्ये प्रस्तावित मानक बनले, आणि RFC 2865 व RFC 2866 हे जून 2000 मध्ये आले, ज्यांनी अनुक्रमे ऑथेंटिकेशन आणि ऑथोरायझेशन, व अकाउंटिंग परिभाषित केले.
ही देवाणघेवाण स्वतःमध्ये अगदी सोपी आहे. नेटवर्क ॲक्सेस सर्व्हर म्हणून काम करणारे ॲक्सेस डिव्हाइस Access-Request पाठवते. ही सेवा त्याचे मूल्यांकन करते आणि ऑथोरायझेशन ॲट्रिब्यूट्ससह स्वीकृती किंवा नकार परत पाठवते: VLAN असाइनमेंट, ACLs, सेशन मर्यादा. त्या निर्णयाचे केंद्रीकरण केल्याने तुम्हाला शेअर्ड पासवर्ड्सच्या जागी वैयक्तिक आयडेंटिटी वापरण्याची, BYOD आणि IoT कव्हर करण्याची आणि सर्व साइट्सवर सातत्यपूर्ण ॲक्सेस नोंदी ठेवण्याची अनुमती मिळते. Purple Access सारखे प्लॅटफॉर्म्स तुमच्या विद्यमान ॲक्सेस पॉइंट्स, डिरेक्टरी, MDM आणि SIEM वर ओव्हरले म्हणून चालतात, तसेच ते समर्थन देणाऱ्या ॲक्सेस पॉइंट्सवरील लाइव्ह सेशन्स समाप्त करण्यासाठी RADIUS CoA चा वापर करतात.
आर्किटेक्चरचा नियम: निर्णयाचा बिंदू हलवल्याने अंमलबजावणीच्या बिंदूची जबाबदारी संपत नाही.
सुसंगततेच्या (कंपॅटिबिलिटी) अभावामुळे डिप्लॉयमेंट्स अडकतात. Cisco, Aruba, Juniper, आणि Ubiquiti हे EAP पद्धती, ॲट्रिब्यूट हाताळणी आणि फर्मवेअरमध्ये भिन्न असतात, त्यामुळे डेटाशीटवरील ब्रँडपेक्षा तुमच्या इस्टेटमधील प्रत्यक्ष मॉडेलशी पडताळणी करा. त्या इन्व्हेंटरीसाठी क्लाउड RADIUS ॲक्सेस पॉइंट कॉन्फिगरेशन मार्गदर्शक हा एक व्यावहारिक प्रारंभ बिंदू आहे.
एका आर्किटेक्चर ओनरचीही नियुक्ती करा. आयडेंटिटी, इन्फ्रास्ट्रक्चर आणि पॉलिसी या सर्व गोष्टी त्या एकाच भूमिकेत येतात, आणि तुम्ही या पदासाठी भरती करता तेव्हा त्याची व्याप्ती किती विस्तृत असते हे nexus IT group architect recruitment लिस्टिंगवरून दिसून येते.
क्लाउड आणि ऑन-प्रिमाइसेस दरम्यानचे ऑपरेशनल ट्रेड-ऑफ RADIUS
क्लाउड वि. ऑन-प्रिमाइसेस RADIUS ऑपरेशनल तुलना
| घटक | ऑन-प्रिमाइस RADIUS | क्लाउड-आधारित RADIUS |
|---|---|---|
| इन्फ्रास्ट्रक्चर मालकी | ग्राहक हार्डवेअर किंवा VMs चालवतो आणि लागू लायसन्सिंग व्यवस्थापित करतो | प्रदाता सेवा इन्फ्रास्ट्रक्चर चालवतो; ग्राहक सबस्क्रिप्शन खरेदी करतो |
| पॅचिंग आणि अपडेट्स | ग्राहक टेस्टिंग, रोलआउट आणि मेंटेनन्स विंडोचे नियोजन करतो | प्रदाता सेवेला पॅच करतो; ग्राहक क्लायंट आणि नेटवर्क सुसंगततेची चाचणी करतो |
| हाय अव्हेलेबिलिटी डिझाइन | ग्राहक रिडंडंट सर्व्हर्स आणि कोणतीही डिझास्टर-रिकव्हरी साइट तयार करतो | प्रदाता त्याची दस्तऐवजीकरण केलेली रिडंडन्सी पुरवतो; ग्राहक रीचेबल एंडपॉइंट्स आणि साइट फेलओव्हर कॉन्फिगर करतो |
| आयडेंटिटी सोर्स इंटिग्रेशन | थेट AD किंवा LDAP इंटिग्रेशन सामान्य आहे; इतर कनेक्टर्सना इम्प्लिमेंटेशन-विशिष्ट समर्थनाची आवश्यकता असते | क्लाउड आयडेंटिटी कनेक्टर्स APIs आणि OAuth वापरू शकतात; खाजगी डिरेक्टरींना अजूनही कनेक्टर किंवा प्रॉक्सीची आवश्यकता असू शकते |
| सर्टिफिकेट लाइफसायकल | ग्राहक CA आणि एनरोलमेंट टूल्स चालवतो किंवा इंटिग्रेट करतो | मॅनेज्ड PKI जारी करणे आणि नूतनीकरण स्वयंचलित करू शकते; कव्हरेजमध्ये क्लायंट आणि सर्व्हर्स समाविष्ट आहेत का ते तपासा |
| स्केलिंग इलॅस्टिसिटी | ग्राहक क्षमतेचा आकार ठरवतो आणि संसाधने जोडतो | प्रदाता कराराच्या मर्यादेत सेवा क्षमता व्यवस्थापित करतो; ऑथेंटिकेशन बर्स्ट्स तपासा |
हा फरक ऑपरेशन्सच्या मालकीचा आहे, वेगळ्या ऑथोरायझेशन प्रोटोकॉलचा नाही. RFC एडिटरचा RADIUS संग्रह अॅक्सेस उपकरणे आणि शेअर्ड ऑथेंटिकेशन सेवा यांच्यातील विभाजन दस्तऐवजीकरण करतो. कोणतेही डिप्लॉयमेंट मॉडेल त्या विभाजनाचा प्रभावीपणे वापर करू शकते.
क्लाउड होस्टिंगमुळे तुमच्या टीमच्या कामाचा ताण कमी होऊन सर्व्हर ॲडमिनिस्ट्रेशन हटवले जाते. तरी यामुळे क्लायंट कॉन्फिगरेशन, पॉलिसी टेस्टिंग, ट्रबलशूटिंग किंवा बिघडलेल्या आयडेंटिटी कनेक्टरची जबाबदारी संपत नाही. तसेच, ऑन-प्रिमाइस डिप्लॉयमेंटचा अर्थ आपोआप कमी उपलब्धता असा होत नाही: जिथे WAN स्वायत्तता ही अनिवार्य आवश्यकता असते तिथे योग्यरीत्या चालवली जाणारी स्थानिक सेवा योग्य ठरू शकते.
खोटे बायनरी पर्याय टाळा
हायब्रिड डिझाइन्सचा गांभीर्याने विचार करणे आवश्यक आहे. समर्थित लोकल प्रॉक्सीसह असलेली क्लाउड पॉलिसी सेवा स्थानिक ऑथेंटिकेशन पाथ टिकवून ठेवू शकते, परंतु केवळ फॉरवर्डिंग प्रॉक्सी ऑफलाइन ऑथेंटिकेशन प्रदान करत नाही. ते क्रेडेन्शियल्स प्रमाणित करू शकते का, ऑथोरायझेशन कॅश करू शकते का, अॅट्रिब्युट्स जतन करू शकते का, आणि अपस्ट्रीम अॅक्सेसशिवाय कॅश एक्स्पायरी लागू करू शकते का, हे निश्चित करा.
आयडेंटिटी इंटिग्रेशनलाही अशाच बारकाईने तपासणीची आवश्यकता आहे. SAML आणि OAuth हे EAP क्रेडेंशियल प्रमाणीकरणाशी अदलाबदल करण्यायोग्य नाहीत. ग्रुप्स इम्पोर्ट करणारा किंवा पोर्टल साइन-इनला सपोर्ट करणारा कनेक्टर कदाचित तुमचे क्लायंट वापरत असलेल्या पासवर्ड-आधारित EAP पद्धतीचे प्रमाणीकरण करू शकणार नाही. अचूक ऑथेंटिकेशन फ्लोची विचारणा करा, ज्यामध्ये कोणती सिस्टीम क्रेडेंशियल्स हाताळते आणि जॉइन दरम्यान ती कोणत्या अवलंबित्वांसोबत (डिपेंडन्सीज) संपर्क साधते याचा समावेश असावा.
मॅनेज्ड PKI ही देखील एकसमान सेवा नाही. सर्व्हर-सर्टिफिकेट रिन्यूअल उपयुक्त आहे, परंतु ते क्लायंट एनरोलमेंट, ट्रस्ट-प्रोफाइल वितरण, डिव्हाइस रिकव्हरी किंवा ऑफबोर्डिंगचे निराकरण करत नाही.
- ऑपरेशनल योग्यतेसाठी क्लाउड निवडा: जेव्हा आयडेंटिटी आधीच क्लाउड प्लॅटफॉर्मवर असते आणि कर्मचाऱ्यांना ऑथेंटिकेशन सर्व्हर्सची देखभाल करायची नसते तेव्हा हा एक आकर्षक पर्याय ठरतो.
- निश्चित केलेल्या आवश्यकतेसाठी स्थानिक क्षमता कायम ठेवा: WAN-स्वतंत्र प्रवेश, असामान्य इंटिग्रेशन्स किंवा कठोर प्रोसेसिंग मर्यादा यासाठीचे औचित्य सिद्ध करू शकतात.
- शेअर्ड जबाबदारीचे दस्तऐवजीकरण करा: स्वाक्षरी करण्यापूर्वी सर्व्हिस इन्सिडेंट्स, नेटवर्क ट्रान्सपोर्ट, एनरोलमेंट आणि पॉलिसी त्रुटींसाठी मालकी नियुक्त करा.
ऑटोमॅटिक अपडेट्सना शून्य व्यत्ययाचे आश्वासन म्हणून स्वीकारू नका, किंवा तुमचे कंट्रोलर्स योग्यरित्या फेलओव्हर होतील याचा पुरावा म्हणून मल्टी-रीजन होस्टिंगकडे पाहू नका. दस्तऐवजीकरण केलेल्या वर्तनाची मागणी करा आणि तुमच्या उपकरणांद्वारे ते सिद्ध करा.
ओळख गुणधर्म नेटवर्क सेगमेंटेशन कसे चालवतात
ऑथेंटिकेशन ओळख स्थापित करते. ऑथोरायझेशन हे ठरवते की त्या ओळखीला कोणता नेटवर्क ॲक्सेस मिळेल. ॲक्सेस पॉइंट डिव्हाइसचे EAP एक्सचेंज RADIUS कडे फॉरवर्ड करतो; ही सेवा ऑथेंटिकेशन पद्धत प्रमाणित करते आणि पॉलिसीच्या आधारे आयडेंटिटी माहितीचे मूल्यांकन करते.
पुढील फ्लोमध्ये समाविष्ट असलेले घटक दाखवले आहेत. RadSec ही एक स्पष्ट ट्रान्सपोर्ट निवड आहे, क्लाउड होस्टिंगचा स्वयंचलित गुणधर्म नाही.
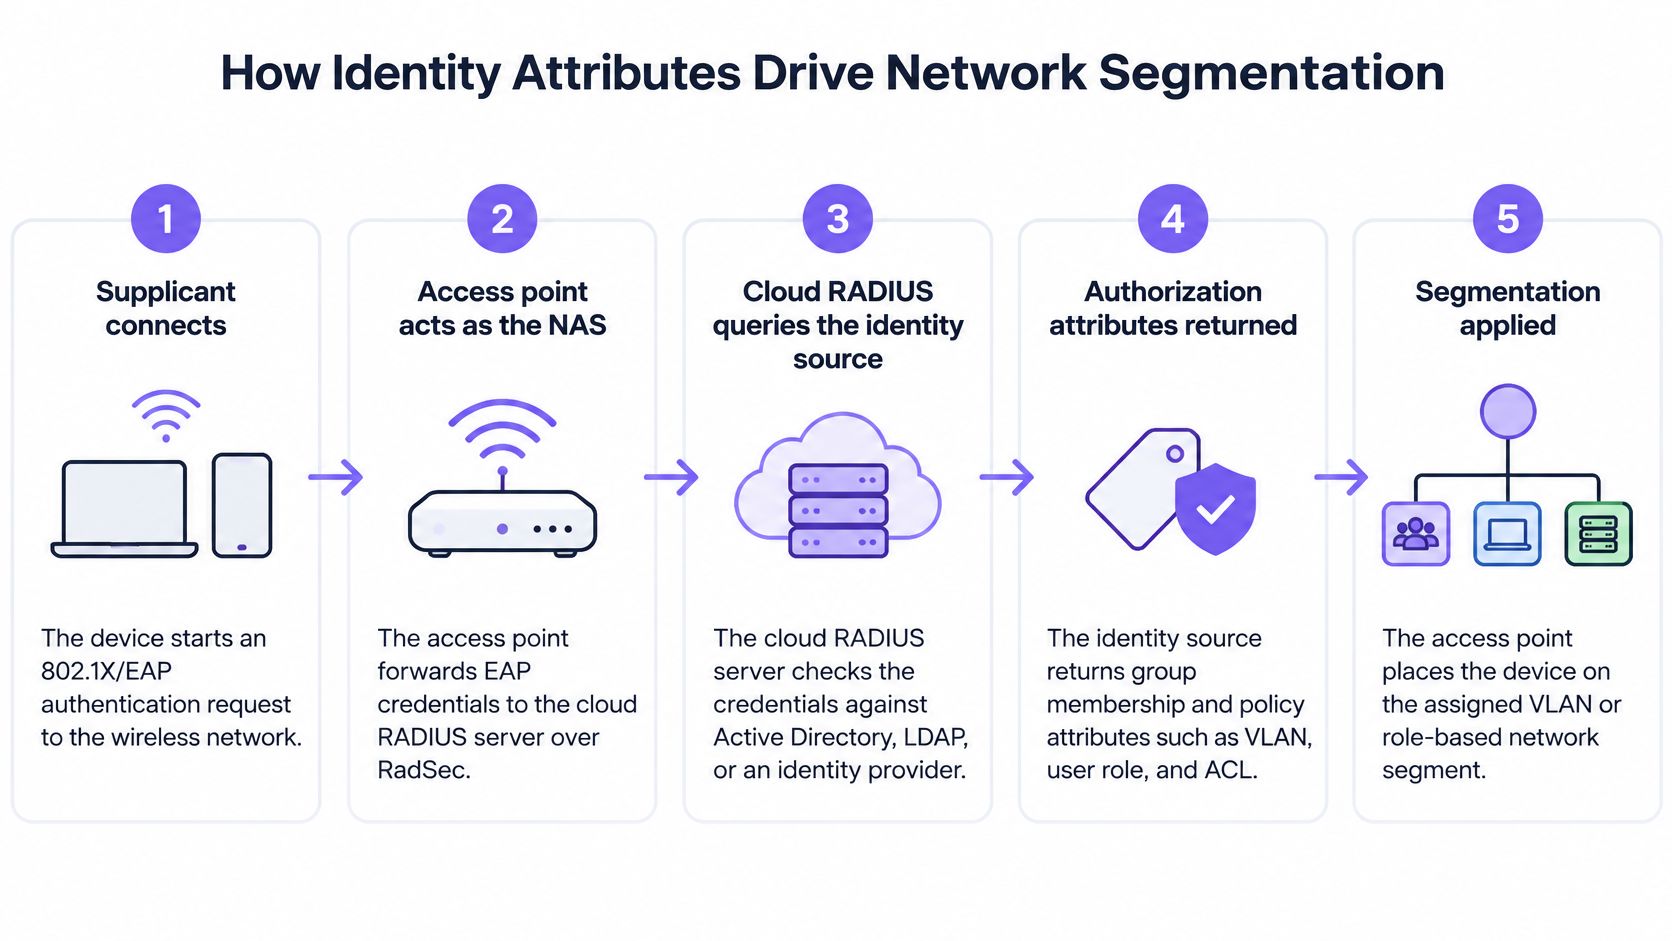
आयडेंटिटी सोर्स ग्रुप सदस्यत्वासारखी माहिती पुरवतो; RADIUS ऑथोरायझेशन प्रतिसाद तयार करतो. EAP-TLS सह, प्रमाणीकरण क्लायंट प्रमाणपत्रावर केंद्रित असते, जरी पॉलिसी मूल्यांकनासाठी डिरेक्टरी माहितीचाही वापर केला जाऊ शकतो.
| ॲट्रिब्यूट किंवा ॲट्रिब्यूट फॅमिली | व्यावहारिक परिणाम |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | टनेल-ॲट्रिब्यूट कॉम्बिनेशन वापरून नियुक्त केलेले VLAN ओळखा |
| Session-Timeout | अधिकृत सेशनचा कालावधी मर्यादित करते |
| Filter-Id | अशा फिल्टर किंवा ACL चे नाव देते जे अंमलबजावणी डिव्हाइसला समजले पाहिजे |
| Vendor-Specific ॲट्रिब्यूट्स | समर्थित वेंडर पॉलिसीज कॅरी करा, जसे की बँडविड्थ नियंत्रणे किंवा डिव्हाइस-विशिष्ट सेटिंग्ज |
अॅट्रिब्युट डिक्शनरी आणि पॉलिसी मॅपिंग्ज नियंत्रित कॉन्फिगरेशन मानून हाताळा. RFC 2865 मधील एक्स्टेंसिबल अॅट्रिब्युट मॉडेल ऑथोरायझेशन डेटाला सपोर्ट करते, परंतु यशस्वी Access-Accept हे अॅक्सेस पॉइंटने नियोजित सेगमेंट लागू केले आहे हे सिद्ध करत नाही.
फक्त लॉगिनच नाही, तर मिळणाऱ्या ॲक्सेसची देखील चाचणी घ्या
एका काल्पनिक हॉस्पिटलसाठी, कर्मचाऱ्यांना भूमिकेनुसार योग्य क्लिनिकल अॅक्सेससह कर्मचारी VLAN, कंत्राटदारांना केवळ इंटरनेट सेगमेंट आणि वैद्यकीय IoT ला प्रतिबंधित डिव्हाइस सेगमेंट मिळू शकतो. MAC ऑथेंटिकेशन बायपास आवश्यक असलेल्या डिव्हाइसेसना स्पष्ट अपवाद असणे आवश्यक आहे, कारण MAC अॅड्रेस हा ओळखीचा मजबूत पुरावा नाही.
असाइन केलेले VLAN, DHCP स्कोप, राउटिंग आणि प्रत्यक्षात परवानगी असलेली ठिकाणे सत्यापित करा. VLAN सेगमेंटेशन मार्गदर्शक नेटवर्क सीमांशी आयडेंटिटी पॉलिसी जोडण्यासाठी उपयुक्त संदर्भ प्रदान करतो.
सोबत असलेला व्हिडिओ ॲक्सेस वर्कफ्लोचा दुसरा पैलू दर्शवतो.
डायनॅमिक असाइनमेंटमुळे SSID चा पसारा कमी होऊ शकतो, परंतु केवळ तेव्हाच जेव्हा मूळ VLANs आणि फिल्टर्स संपूर्ण नियोजित पाथवर अस्तित्वात असतील. पारंपरिक RADIUS साठी, मॉनिटरिंग आणि पुन्हा प्रयत्न करण्याच्या वर्तनासह (retry behavior), UDP 1812 ऑथेंटिकेशन आणि UDP 1813 अकाउंटिंग साठी फायरवॉलचे नियम स्पष्टपणे डिझाइन करा. सामान्य HTTPS कनेक्टिव्हिटीमुळे RADIUS ची रीचेबिलिटी स्थापित होत नाही.
अपटाइम SLA च्या पलीकडे ऑथेंटिकेशनची लवचिकता
प्लॅटफॉर्म अपटाइम आणि यशस्वी युझर ऑथेंटिकेशन ही वेगवेगळी मोजमापे आहेत. एखादा प्रदाता त्याच्या सर्व्हिस कमिटमेंटची पूर्तता करू शकतो, तर दुसरीकडे स्थानिक सर्किट अयशस्वी झाल्यामुळे मालमत्ता कर्मचाऱ्यांना प्रवेश देऊ शकत नाही.
Cloud4Wi क्लाउड-विरुद्ध-ऑन-प्रिमाइस चर्चा हे अधोरेखित करते की उपलब्धता नियोजनात स्थानिक कनेक्टिव्हिटी, आयडेंटिटी अवलंबित्व, कॅश केलेला ॲक्सेस आणि फॉलबॅक सुरक्षितता का समाविष्ट असणे आवश्यक आहे. क्लाउड एंडपॉईंट उत्तम काम करत आहे हे दाखवणाऱ्या डॅशबोर्डवर अवलंबून राहण्याऐवजी, त्या त्रुटींच्या सीमांभोवती तुमचे ॲक्सेप्टन्स टेस्ट तयार करा.
बिघाडाचे प्रकार आणि फॉलबॅक पर्याय
| बिघाड (Failure) | कोण पुन्हा कनेक्ट होते | फॉलबॅक |
|---|---|---|
| ठिकाणाचे WAN बंद असणे | विद्यमान सत्रे सुरू राहू शकतात; पुन्हा कनेक्ट करण्यासाठी समर्थित स्थानिक प्रमाणीकरण यंत्रणेची आवश्यकता असते | स्थानिक ऑथेंटिकेटिंग प्रॉक्सी किंवा काटेकोरपणे मर्यादित आपत्कालीन PSK |
| आयडेंटिटी प्रदाता आउटेज | थेट ओळख प्रमाणीकरणाची आवश्यकता असलेल्या विनंत्या अयशस्वी होतात; पॉलिसीचे कोणतेही थेट अवलंबित्व नसल्यास प्रमाणपत्र-आधारित विनंत्या सुरू राहू शकतात | जेथे समर्थित असेल तेथे बाउंडेड कॅश केलेले अधिकृतीकरण |
| CA किंवा MDM आउटेज | वैध प्रमाणपत्रे असलेली डिव्हाइसेस साधारणपणे प्रमाणीकृत होऊ शकतात; नोंदणी आणि नूतनीकरणात अडथळा येतो | वेळेपूर्वी नूतनीकरण करा आणि दस्तऐवजीकरण केलेला पुनर्प्राप्ती वर्कफ्लो उपलब्ध करून द्या |
| AP-ते-RADIUS मार्ग ब्लॉक झाला आहे | ब्लॉक केलेल्या ट्रान्सपोर्टचा वापर करणारे क्लायंट नवीन प्रमाणीकरण पूर्ण करू शकत नाहीत | समर्थित RadSec मार्ग, पर्यायी एंडपॉईंट किंवा स्थानिक सेवा |
कॅश केलेले सत्र हे कॅश केलेल्या प्रमाणीकरणासारखे नसते. आधीच कनेक्ट केलेला लॅपटॉप ऑनलाइन ठेवल्याने तो रोमिंग, रीस्टार्ट किंवा पुन्हा प्रमाणीकरणाची अंतिम मुदत गाठल्यानंतर पुन्हा कनेक्ट होऊ शकतो की नाही याबद्दल फारशी माहिती मिळत नाही.
तसेच, IdP आउटेजमुळे प्रत्येक EAP-TLS विनंती थांबतेच असे नाही. सेवेला थेट ग्रुप लुकअप, अकाउंट-स्टेटस तपासणी किंवा बाह्य रिव्होकेशन सेवेची आवश्यकता आहे का ते ठरवा. सर्व पद्धती समान डिपेंडन्सी शेअर करतात असे गृहीत धरण्याऐवजी प्रत्यक्ष पॉलिसीची चाचणी घ्या.
डिग्रेडेड ऑपरेशन स्पष्ट करा
प्रत्येक फॉलबॅकसाठी, VLAN असाइनमेंट, पॉलिसीची अचूकता (freshness) आणि निरसन (revocation) याबाबत काय घडते ते नोंदवा. कॅश केलेल्या ऑथोरायझेशनशिवाय असलेली कॅश केलेली आयडेंटिटी चुकीच्या नेटवर्कवर जाऊ शकते. ऑफलाइन ऑथोरायझेशन कॅश अशा व्यक्तीला ॲक्सेस देणे सुरू ठेवू शकते ज्यांचे खाते शेवटच्या सिंक्रोनाइझेशननंतर निष्क्रिय केले गेले होते.
आपत्कालीन ॲक्सेस पद्धत केवळ तेव्हाच स्वीकार्य असते जेव्हा तिचे कमी केलेले विशेषाधिकार, ॲक्टिव्हेशन मालक आणि काढून टाकण्याची प्रक्रिया दस्तऐवजीकरण केलेली असते.
स्थानिक प्रॉक्सी केवळ त्याच्या ऑफलाइन फंक्शन्सद्वारे आवश्यक ऑथेंटिकेशन पद्धतीला सपोर्ट मिळण्याच्या मर्यादेपर्यंतच उपयुक्त ठरते. क्लाउड एंडपॉइंट फेलओव्हर प्रोव्हायडर-साइडच्या त्रुटी सोडवते; ते वेन्यू सर्किटमधील त्रुटी दुरुस्त करू शकत नाही. दुय्यम WAN पाथ कनेक्टिव्हिटी हाताळतो, परंतु अनुपलब्ध आयडेंटिटी डिपेंडन्सी दुरुस्त करू शकत नाही.
ट्रान्सपोर्ट सुरक्षित करण्यासाठी आणि उघड्या असलेल्या लेगसी UDP पाथवरील अवलंबित्व टाळण्यासाठी जिथे सपोर्ट असेल तिथे RadSec, RADIUS over TLS चा वापर करा. जिथे UDP ब्लॉक केले असेल तिथे हा एक पर्याय ठरू शकतो, परंतु तो प्रत्येक फायरवॉलला बायपास करणार नाही किंवा बंद पडलेले WAN कनेक्शन पूर्ववत करणार नाही. जिथे मूळ सपोर्ट उपलब्ध नाही, तिथे अविश्वसनीय नेटवर्कवरून असुरक्षित लेगसी RADIUS पाठवण्याऐवजी सुरक्षित टनेल किंवा योग्य प्रॉक्सीचा विचार करा.
नियंत्रित चेंज विंडो दरम्यान आउटेज चाचण्या चालवा. नवीन डिव्हाइस, परत येणारे डिव्हाइस आणि रिव्होक केलेली आयडेंटिटी समाविष्ट करा, त्यानंतर कनेक्टिव्हिटी परत आल्यावर प्रवेश, सेगमेंटेशन आणि पुनर्प्राप्ती सत्यापित करा.
सर्टिफिकेट लाइफसायकल आणि डिव्हाइस एनरोलमेंटच्या वास्तवातील गोष्टी
पासवर्डलेस WiFi साठी अजूनही संपूर्ण क्रेडेंशियल लाइफसायकल आवश्यक आहे. EAP-TLS ला विश्वसनीय सर्टिफिकेशन ऑथॉरिटीज, योग्यरित्या कॉन्फिगर केलेल्या क्लायंट प्रोफाइल्स, एनरोलमेंट, नूतनीकरण आणि एक अंमलबजावणीयोग्य रिव्होकेशन प्रक्रिया आवश्यक असते. Keytos क्लाउड RADIUS चर्चा ही PKI आणि डिप्लॉयमेंट अवलंबित्त्वे पर्यायी नसून, सेवेच्या संचालनाचा महत्त्वपूर्ण भाग म्हणून ओळखते.
क्लायंट प्रोफाईल्सनी अपेक्षित RADIUS सर्व्हर आयडेंटिटी आणि ट्रस्ट चेन सत्यापित करणे आवश्यक आहे. सर्व्हर प्रमाणीकरण कॉन्फिगर न करता सर्टिफिकेट इन्स्टॉल केल्याने म्युच्युअल ऑथेंटिकेशनचा एक महत्त्वाचा भाग अपूर्ण राहतो.
प्रत्येक लाइफसायकल कार्यासाठी एक मालक निश्चित करा
- जारी करणे (Issuance): कॉर्पोरेट, BYOD, कंत्राटदार आणि IoT डिव्हाइसेस कोण एनरोल करेल हे निश्चित करा. योग्य असेल तिथे MDM-समर्थित एनरोलमेंट किंवा SCEP सारख्या समर्थित प्रोटोकॉलचा वापर करा; वर्कफ्लो निवडण्यापूर्वी क्लायंटच्या समर्थनाची खात्री करा.
- रिकव्हरी (पुनर्प्राप्ती): नॉन-डोमेन डिव्हाइसेससाठी आणि ज्या वापरकर्त्यांचे प्रमाणपत्र कालबाह्य झाल्यामुळे त्यांना एनरोलमेंट सेवांपर्यंत पोहोचता येत नाही अशांसाठी बूटस्ट्रॅप मार्ग प्रदान करा.
- ऑफबोर्डिंग: समर्थित डिस्कनेक्ट किंवा CoA वर्तनाद्वारे क्रेडेंशियल्स रद्द करा आणि सक्रिय सेशन्स समाप्त करा. केवळ प्रमाणपत्र रद्द केल्याने थेट कनेक्शन समाप्त होतेच असे नाही.
- सुसंगतता (Compatibility): जुने क्लायंट्स आणि ॲक्सेस पॉइंट्स आवश्यक EAP, TLS, RadSec आणि वायरलेस सुरक्षा सेटिंग्जच्या अनुषंगाने तपासा.
मुदत संपण्यापूर्वी रिन्यूअल शेड्यूल करा आणि केवळ आगामी मुदत संपण्यावरच नाही, तर अयशस्वी एनरोलमेंटवरही अलर्ट पाठवा. एक मोठी रिन्यूअल विंडो डिव्हाइसेसना तात्पुरत्या MDM व्यत्ययातून टिकून राहण्यास मदत करते, परंतु यामुळे एनरोलमेंट सर्व्हिस पुनर्संचयित होणार नाही.
ऑपरेशन्स सुरक्षा उपाय: केवळ दररोज चेक इन करणाऱ्या डिव्हाइसवरच नाही, तर ऑफलाइन असलेल्या डिव्हाइसवरही रिन्यूअलची चाचणी घ्या.
खर्च मॉडेल आणि संपूर्ण मालकी
ऑन-प्रिमाइस RADIUS मुळे इन्फ्रास्ट्रक्चर आणि ऑपरेटिंग कामगारांचा खर्च तुमच्या बजेटवर येतो. क्लाउड RADIUS सेवा होस्टिंगला सबस्क्रिप्शनमध्ये हलवते, परंतु ते प्रत्येक स्थानिक खर्च काढून टाकत नाही.
उपलब्धता, एनरोलमेंट, लॉगिंग आणि सपोर्टसाठी समान आवश्यकता वापरून, तुमच्या अपेक्षित हार्डवेअर रिफ्रेश सायकल दरम्यान दोन्ही मॉडेल्सची तुलना करा. एक मूलभूत ऑथेंटिकेशन सर्व्हर आणि मॅनेज्ड आयडेंटिटी-ॲक्सेस सर्व्हिस हे समतुल्य कोट्स नाहीत.
| खर्चाची श्रेणी | तुलनेमध्ये समाविष्ट करा |
|---|---|
| ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर | कॉम्प्युट, ऑपरेटिंग-सिस्टम आणि अॅप्लिकेशन लायसन्सिंग, बॅकअप, मॉनिटरिंग आणि डिझास्टर रिकव्हरी |
| क्लाउड सबस्क्रिप्शन | बिलिंग युनिट, किमान वचनबद्धता, समाविष्ट प्रमाणीकरण पद्धती, सपोर्ट आणि सेवा मर्यादा |
| लवचिकता (Resilience) | स्थानिक प्रॉक्सी संसाधने, पर्यायी कनेक्टिव्हिटी आणि आपत्कालीन प्रवेश कार्यपद्धती |
| डिव्हाइस लाइफसायकल | MDM, नोंदणी टूलींग, प्रमाणपत्र पुनर्प्राप्ती आणि लेगसी-क्लायंट सपोर्ट |
| नेटवर्क सुसंगतता | फर्मवेअर कार्य, RadSec प्रॉक्सीइंग आणि आवश्यक तेथे उपकरणांची पुनर्स्थापना |
| अभियांत्रिकी (Engineering) | मायग्रेशन, पॉलिसी भाषांतर, स्वीकृती चाचण्या, घटना हाताळणी आणि दस्तऐवजीकरण |
क्लाउड RADIUS प्राइसिंग गाइड व्यावसायिक तुलना रचनाबद्ध करण्यात मदत करते. कोट्समध्ये एकाच घटकाची गणना केली जात आहे असे गृहीत धरण्याऐवजी, सध्याचे दर आणि बिलिंग युनिट हे युझर, डिव्हाइस, साइट की ॲक्सेस पॉइंट आहे याची खात्री करून घ्या.
समाविष्ट आणि वगळलेल्या बाबींची लेखी यादी मागा. विशेषतः, क्लायंट एन्रोलमेंटपासून प्रमाणपत्र जारी करणे, आणि सपोर्ट प्रतिसादापासून सेवा उपलब्धता वेगळी ठेवा.
विद्यमान सर्व्हरसाठी आधीच पैसे दिले आहेत म्हणून कर्मचाऱ्यांच्या वेळेचे मूल्य शून्य समजू नका. त्याचप्रमाणे, स्थलांतरामुळे देखभालीची कामे किंवा इन्फ्रास्ट्रक्चर निवृत्त होत नाही तोपर्यंत सैद्धांतिक श्रम बचतीची गणना करू नका.
निवड करण्यापूर्वी तुमच्या डिप्लॉयमेंटच्या आवश्यकता तपासा
नेटवर्क चालवणाऱ्या टीम्सच्या मालकीच्या लिखित आवश्यकतांसह व्हेंडर मूल्यांकन सुरू करा. एका स्वच्छ लॅपटॉप आणि एकाच ॲक्सेस पॉईंटचा वापर करून दिलेले प्रात्यक्षिक हे मिश्रित इस्टेटसाठी पुरेसा पुरावा नाही.
तांत्रिक पुनरावलोकन व्यवस्थित करण्यासाठी या चेकलिस्टचा वापर करा, त्यानंतर तुमच्या साइट-विशिष्ट त्रुटी आणि रिकव्हरी आवश्यकता जोडा.
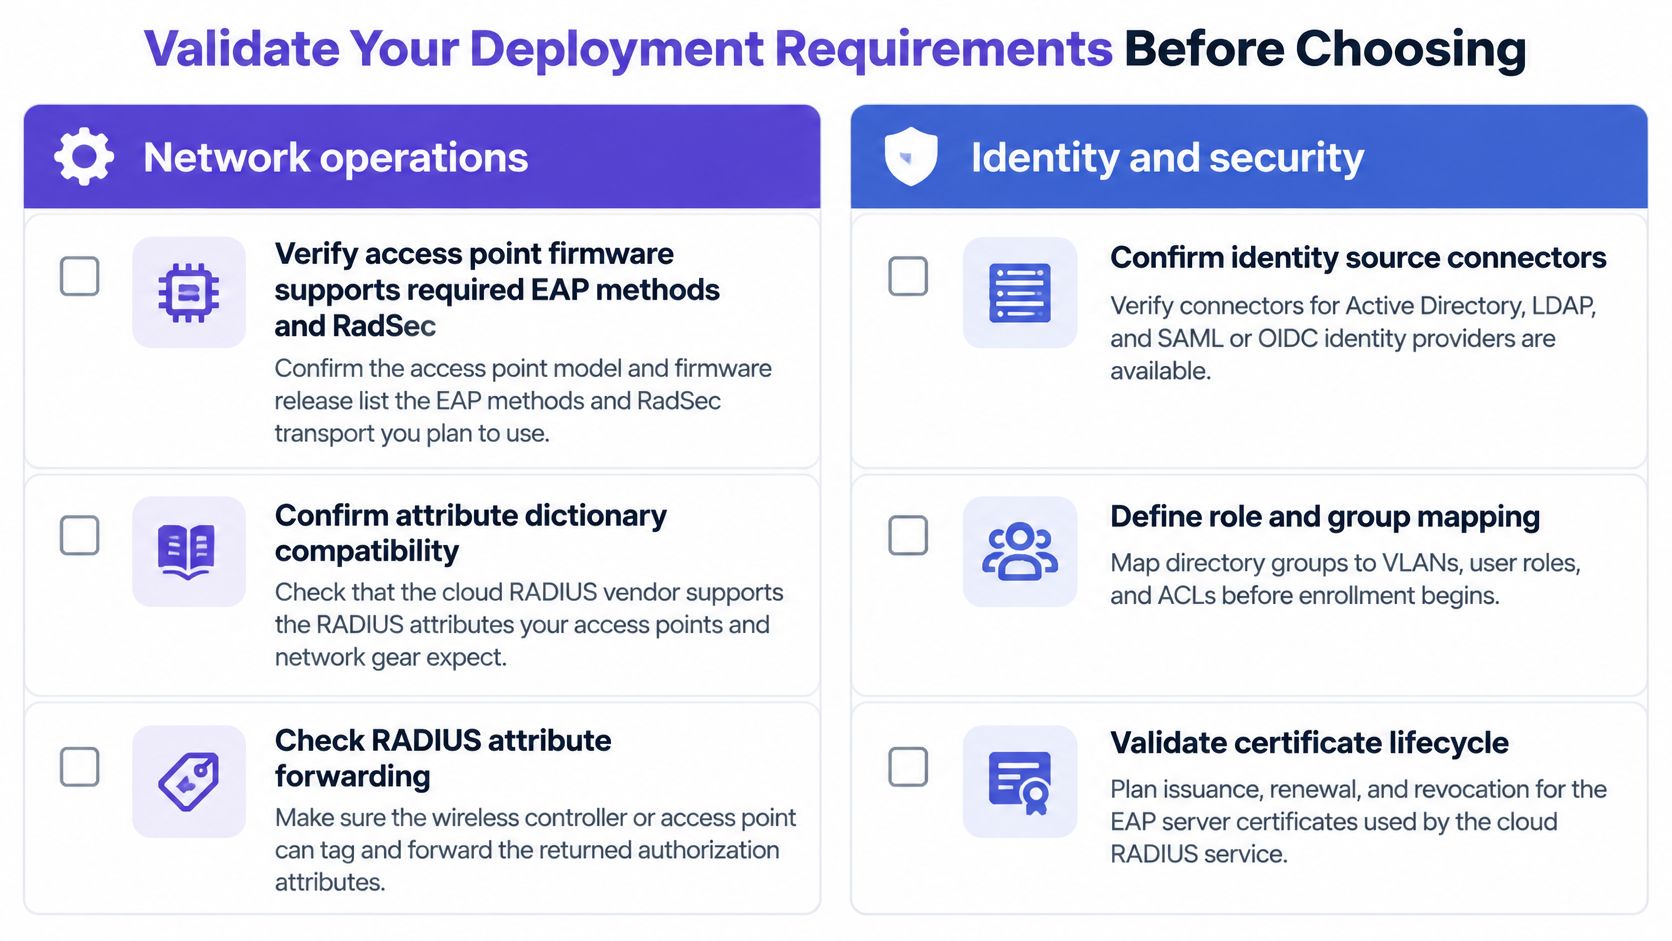
भूमिकेनुसार स्वीकृती निकष सोपवा
- नेटवर्क ऑपरेशन्स: अॅक्सेस पॉईंट मॉडेल्स आणि फर्मवेअर, आवश्यक EAP हाताळणी, ट्रान्सपोर्ट सपोर्ट आणि अॅट्रिब्यूट डिक्शनरी यांची नोंद ठेवा. एंडपॉईंट फेलओव्हरचे प्रात्यक्षिक दाखवा, परत मिळालेल्या अॅट्रिब्युट्सची तपासणी करा आणि ट्रॅफिक चाचण्यांद्वारे अंमलबजावणी पडताळून पहा.
- ओळख आणि सुरक्षितता: क्लायंट प्रोफाइल्समधील CA ट्रस्ट आणि अपेक्षित सर्व्हर नावांचे ऑडिट करा. खाते-अक्षम करणे आणि सत्र-समाप्ती वर्तनाचे मोजमाप करा आणि लॉग एक्सपोर्ट, धारणा आणि अॅक्सेस नियंत्रणांची पुष्टी करा.
- सुविधा आणि मालमत्ता व्यवस्थापन: कर्मचारी, पाहुणे, भाडेकरू, सवलती आणि IoT यांना मंजूर अॅक्सेस धोरणांनुसार मॅप करा. प्रत्येक गटासाठी एक ऑनबोर्डिंग मालक आणि आपत्कालीन प्रवेश सक्रिय करू शकणारी अधिकृत व्यक्ती निश्चित करा.
- सेवा व्यवस्थापन: एस्केलेशनच्या सीमा, रोलबॅक अटी आणि प्रमाणीकरण समस्येचे निराकरण करण्यासाठी आवश्यक असलेले पुरावे दस्तऐवजीकरण करा.
मिश्रित इस्टेट्ससाठी, आमचे Purple Access क्लाउड ओव्हरले Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, आणि Fortinet ॲक्सेस पॉइंट्सना सपोर्ट करते. आमचे Cloud RADIUS हे Cisco ISE, Aruba ClearPass, Microsoft NPS आणि FreeRADIUS ची जागा घेते - साधारणपणे एका वीकेंडमध्ये, व्यवस्थापित PKI सह जे प्रत्येक प्रमाणपत्र जारी करते आणि आपोआप नूतनीकरण करते. तो मायग्रेशन कालावधी धोरणे मंजूर करण्यासाठी आणि डिव्हाइसेस प्रमाणित करण्यासाठी लागणाऱ्या वेळेपेक्षा वेगळा समजा.
प्रतिनिधिक व्यवस्थापित लॅपटॉप्स, फोन्स, BYOD आणि मर्यादित क्षमता असलेल्या IoT उपकरणांसह एक पायलट चालवा. फेल्युअर मॅट्रिक्सची चाचणी घ्या, दबावाखाली ऑथेंटिकेशनचे यश आणि रिकव्हरी वेळेचे मोजमाप करा, आणि परिणामी मिळालेल्या अॅक्सेस परवानग्या तपासा. जेव्हा तुमची टीम अयशस्वी जॉइन आणि चुकीच्या पद्धतीने ऑथोराइज केलेले यशस्वी जॉइन या दोन्ही गोष्टी स्पष्ट करू शकेल, तेव्हाच रोलआउटला मंजुरी द्या.
Purple Access हे तुमच्या विद्यमान वायरलेस इन्फ्रास्ट्रक्चरवर ओळख-आधारित अॅक्सेससाठी व्यवस्थापित क्लाउड RADIUS आणि PKI प्रदान करते. इंजिनिअरच्या नेतृत्वाखालील डिझाइन सेशन आयोजित करण्यासाठी Purple Access ला भेट द्या. यामध्ये तुमची अॅक्सेस पॉइंट इन्व्हेंटरी, आयडेंटिटी फ्लो आणि आऊटेजविषयक आवश्यकता सोबत आणा, जेणेकरून मायग्रेशनपूर्वी तुम्ही मोजता येण्याजोगा पायलट निश्चित करू शकाल.


