
Pre shared keys चे स्पष्टीकरण: ते कसे कार्य करतात आणि त्यांच्या मर्यादा
Published

एखाद्या व्यक्तीने तुमची टीम सोडली आहे, परंतु त्यांच्या फोनला अजूनही WiFi पासवर्ड माहित आहे. तुम्ही तो बदलू शकता, परंतु तोच पासवर्ड कॅश काउंटर्स (tills), प्रिंटर्स, कॅमेरे आणि कोणालाही कॉन्फिगर केल्याचे आठवत नसलेल्या थर्मोस्टॅटला देखील कनेक्ट करतो. एन्क्रिप्शन उत्तम प्रकारे काम करत असेल. तुमची तात्काळ समस्या म्हणजे इतर कोणालाही व्यत्यय न आणता अॅक्सेस कसा काढून टाकायचा हे ठरवणे आहे.
हे pre shared keys मागील व्यावहारिक आव्हान आहे, जे सामान्यतः pre-shared keys (PSKs) असे लिहिले जाते. ते डिप्लॉय करणे सोपे आहे, परंतु तुम्ही ते कसे जारी करता, ट्रॅक करता आणि निवृत्त करता हे क्रिप्टोग्राफीइतकेच महत्त्वाचे आहे.
अनुक्रमणिका
- Pre-Shared Key कसे कार्य करते
- Shared, Unique आणि Enterprise की ची तुलना
- एकच Shared पासवर्ड दायित्व (लायबिलिटी) का बनतो
- डिव्हाइसेस न गमावता Shared Key बदलणे
- WPA3-Personal पासवर्डची समस्या कशी बदलते
- प्रति डिव्हाइस किंवा टेनंट युनिक की कशा चालवायच्या
- Shared Key अजूनही योग्य बसते का याची खात्री करा
Pre-Shared Key कसे कार्य करते
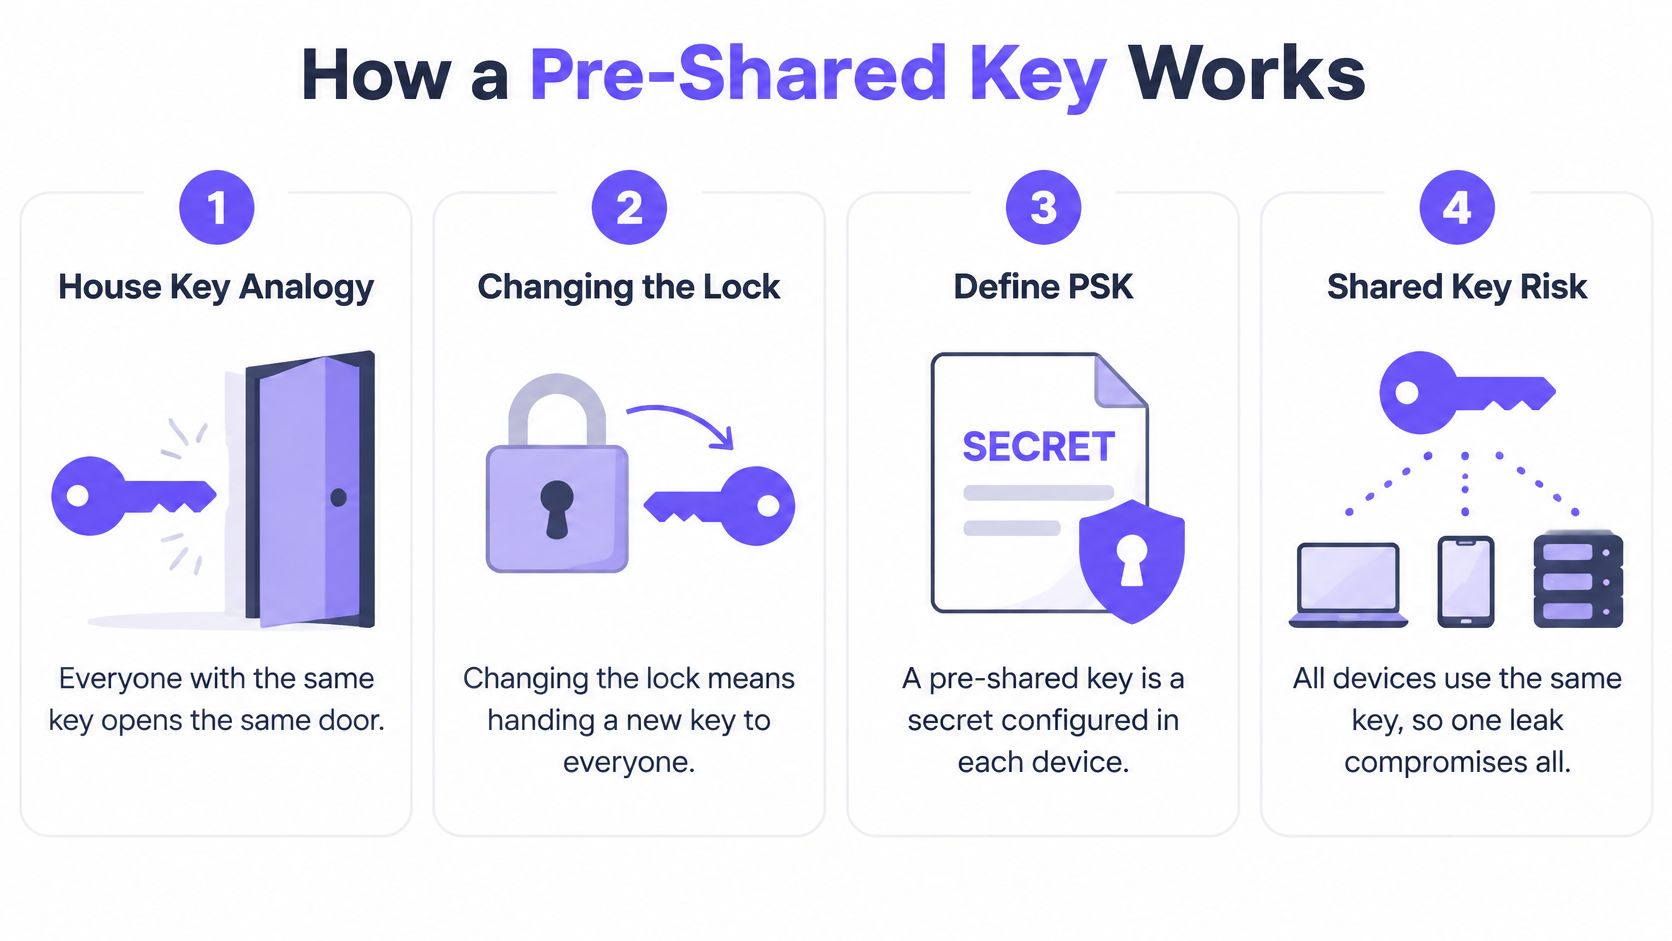
शेअर केलेला WiFi पासवर्ड हा घराच्या अशा चावीसारखा असतो ज्याची कॉपी प्रवेश आवश्यक असलेल्या प्रत्येकासाठी तयार केली जाते. प्रत असलेला प्रत्येक जण तोच दरवाजा उघडू शकतो. घर सोडल्यानंतरही जर एखाद्याकडे ती प्रत राहिली, तर कुलूप बदलण्याचा अर्थ असा होतो की तिथे राहणाऱ्या प्रत्येकाला बदली चाव्या द्याव्या लागतील.
प्री-शेअर्ड की हे अॅक्सेस पॉइंट आणि त्यास कनेक्ट होणाऱ्या उपकरणांवर आधीच कॉन्फिगर केलेले एक सीक्रेट असते. WPA2-Personal मध्ये, तुम्ही सामान्यतः राउटरच्या सेटिंग्जमध्ये पासफ्रेज प्रविष्ट करता, नंतर प्रत्येक डिव्हाइसवर तो पासफ्रेज प्रविष्ट करता. कनेक्ट होणाऱ्या डिव्हाइसला ते सीक्रेट माहित आहे की नाही हे ठरवण्यासाठी अॅक्सेस पॉइंटला स्वतंत्र ऑथेंटिकेशन सर्व्हरची आवश्यकता नसते.
हा आकृतीबंध त्या शेअर केलेल्या कीच्या संबंधाचे अनुसरण करतो.
लॅपटॉप कनेक्ट झाल्यावर काय होते
समजा तुम्ही लॅपटॉपवर ऑफिस WiFi पासफ्रेज एंटर करता. कनेक्शन काही विशिष्ट प्रक्रियांद्वारे पुढे जाते:
- सीक्रेट तयार करा. लॅपटॉप की मटेरियल तयार करण्यासाठी कॉन्फिगर केलेला पासफ्रेज आणि नेटवर्क नाव वापरतो. ॲक्सेस पॉईंटकडे जुळणारे मटेरियल असते.
- स्वामित्व सिद्ध करा. WPA2 फोर-वे हँडशेक दरम्यान, डिव्हाइसेस अशी माहिती देवाणघेवाण करतात ज्याद्वारे ते जुळणारे सीक्रेट त्यांच्याकडे असल्याचे सत्यापित करू शकतात. पासवर्ड स्वतः ट्रान्समिट केला जात नाही.
- ट्रॅफिक की तयार करा. हँडशेक एक Pairwise Transient Key तयार करतो, जो त्या क्लायंट आणि ॲक्सेस पॉईंटमधील ट्रॅफिक सुरक्षित करतो.
तुम्ही टाइप करत असलेले दीर्घकालीन क्रेडेंशियल आणि कनेक्शनसाठी वापरल्या जाणाऱ्या एन्क्रिप्शन कीज यामधील फरक महत्त्वाचा आहे. त्या संबंधित आहेत, पण त्या परस्पर बदलण्याजोग्या संज्ञा नाहीत.
हे मॉडेल सामान्य का झाले
कमकुवत WEP प्रणालीसाठी तात्पुरता पर्याय म्हणून WPA आला, आणि IEEE 802.11i इतिहास मध्ये नोंदवल्याप्रमाणे 24 जून 2004 रोजी मंजूर झाल्यावर IEEE 802.11i हा WPA2 चा तांत्रिक पाया बनला. WPA2-Personal ने संस्थेला ऑथेंटिकेशन सर्व्हर चालवण्याची आवश्यकता न ठेवता WEP पेक्षा लक्षणीयरीत्या अधिक मजबूत संरक्षण देऊ केले.
ते संयोजन घरे आणि छोट्या व्यवसायांसाठी योग्य होते: ॲक्सेस पॉइंट कॉन्फिगर करा, लोकांना पासवर्ड द्या आणि त्यांची उपकरणे कनेक्ट करा. ऑपरेशनल भार नंतर येतो, जेव्हा ॲडमिनिस्ट्रेटरला ठरवावे लागते की ती गुप्त माहिती अजूनही कोणाकडे असावी.
व्यावहारिक नियम: WiFi पासवर्डला केवळ राउटर सेटिंग समजू नका, तर मालक आणि निवृत्ती प्रक्रिया असलेले ॲक्सेस क्रेडेंशियल माना.
शेअर केलेल्या, युनिक आणि एंटरप्राइझ कीजची तुलना
नियंत्रण आणि उत्तरदायित्वाद्वारे तुलना केलेले प्रमुख मॉडेल्स
| मॉडेल | क्रेडेंशियल धारक | केवळ एका वापरकर्त्याचे रद्द करा | प्रति-वापरकर्ता ऑडिट ट्रेल | आवश्यक पायाभूत सुविधा |
|---|---|---|---|---|
| शेअर्ड WPA2-Personal पासफ्रेज | सर्व वापरकर्ते आणि डिव्हाइसेससाठी एक पासफ्रेज | नाही | नाही | फक्त अॅक्सेस पॉइंट |
| शेअर्ड WPA3-Personal (SAE) पासवर्ड | सर्व वापरकर्ते आणि डिव्हाइसेससाठी एक पासवर्ड | नाही | नाही | अॅक्सेस पॉइंट आणि WPA3-सक्षम क्लायंट्स |
| प्रति-डिव्हाइस किंवा प्रति-टेनंट युनिक PSK | प्रति डिव्हाइस, व्यक्ती किंवा टेनंट एक की (key) | होय | अंशतः, कीच्या ओळखीनुसार | प्रति-की PSK सपोर्ट असलेला अॅक्सेस पॉइंट, किंवा RADIUS |
| EAP सह 802.1X (WPA2/WPA3-Enterprise) | प्रति वापरकर्ता वैयक्तिक खाते किंवा प्रमाणपत्र | होय | होय, ओळख मॅपिंग आणि लॉगिंगसह | RADIUS सर्व्हर आणि आयडेंटिटी डिरेक्टरी किंवा सर्टिफिकेट इन्फ्रास्ट्रक्चर |
प्रथम रद्द करण्याचा स्तंभ वाचा. जेव्हा एखादी व्यक्ती संस्था सोडते, एखादे डिव्हाइस गमावते किंवा क्रेडेंशिअल उघड करते, तेव्हा ॲडमिनिस्ट्रेटर काय करू शकतात हे ते सांगते. इतर उपयुक्त प्रश्न असे आहेत की ते क्रेडेंशिअल कोणाकडे आहे, लॉग काय ओळखू शकतात आणि कोणती सपोर्टिंग इन्फ्रास्ट्रक्चर व्यवस्थापित करण्यास तुम्ही तयार आहात.
शेअर केलेल्या WPA2 आणि WPA3 पंक्ती ऑपरेशनल दृष्टिकोनातून सारख्याच दिसतात, कारण पासवर्ड ऑथेंटिकेशन अपग्रेड केल्याने कोणाला पासवर्ड माहीत आहे यात बदल होत नाही. ॲक्सेस पॉइंटने क्रेडेंशियल स्वीकारले एवढ्यावरून कोणतेही शेअर केलेले मॉडेल ते वापरणाऱ्या व्यक्तीची ओळख पटवत नाही.
युनिक की क्रेडेंशियल ओळखतात, व्यक्तीलाच ओळखतील असे नाही
प्रति-डिव्हाइस किंवा प्रति-भाडेकरू PSK सह, नेटवर्क एकाच वायरलेस नेटवर्क नावावर, म्हणजेच SSID वर वेगवेगळ्या क्रेडेंशियल्सना ओळखते. NIST च्या वायरलेस-सुरक्षा मार्गदर्शनामध्ये वर्णन केल्यानुसार, सपोर्टेड सिस्टीम्स त्या क्रेडेंशियल्सना VLAN असाइनमेंट्स आणि बँडविड्थ नियंत्रणांसह वेगवेगळ्या नेटवर्क धोरणांशी जोडू शकतात.
तथापि, अपार्टमेंट गेस्ट नावाचा की ही वैयक्तिक ओळख नसते. जर एखाद्या भाडेकरूने ती त्याच्या डिव्हाइसेसमध्ये शेअर केली, तर ऑडिट ट्रेल भाडेकरूचे क्रेडेंशिअल ओळखते, कोणत्या व्यक्तीकडे विशिष्ट डिव्हाइस होते ते नाही. चांगल्या इन्व्हेंटरी नोंदी हा फरक दिशाभूल करणारा न ठेवता उपयुक्त बनवतात.
एंटरप्राइझ प्रमाणीकरण ओळख सेवा जोडते
EAP सह 802.1X ऑथेंटिकेशनला ओळख-आधारित प्रक्रियेमध्ये रूपांतरित करते, सामान्यतः RADIUS आणि वापरकर्ता खाती किंवा प्रमाणपत्रांचा वापर करते. जेव्हा अॅडमिनिस्ट्रेटरना अॅक्सेसचे निर्णय रोजगार स्थिती, डिव्हाइस नोंदणी किंवा प्रमाणपत्राच्या वैधतेशी जोडण्याची आवश्यकता असते, तेव्हा व्यवस्थापित कर्मचारी उपकरणांसाठी हे अधिक योग्य ठरते.
अतिरिक्त कामामध्ये ऑथेंटिकेशन सेवा कॉन्फिगर करणे, क्लायंट्स प्रोव्हिजन करणे आणि ट्रस्ट सेटिंग्ज राखणे समाविष्ट आहे. आमचे WPA2-Enterprise विरुद्ध Personal चे स्पष्टीकरण त्या डिप्लॉयमेंटच्या फरकाचा समावेश करते.
तुमच्या सर्वात सोप्या लॅपटॉपनुसार नव्हे, तर तुमच्या सर्वात कठीण रोजच्या परिस्थितीनुसार निवड करा. कंत्राटदाराचे जाणे, रहिवाशाचे घर सोडणे किंवा एंटरप्राइझ ऑथेंटिकेशन चालवू न शकणारा हेडलेस सेन्सर तुम्हाला यशस्वी कनेक्शन चाचणीपेक्षा योग्य मॉडेलबद्दल अधिक सांगेल.
एक शेअर केलेला पासवर्ड जबाबदारीची जोखीम का बनतो
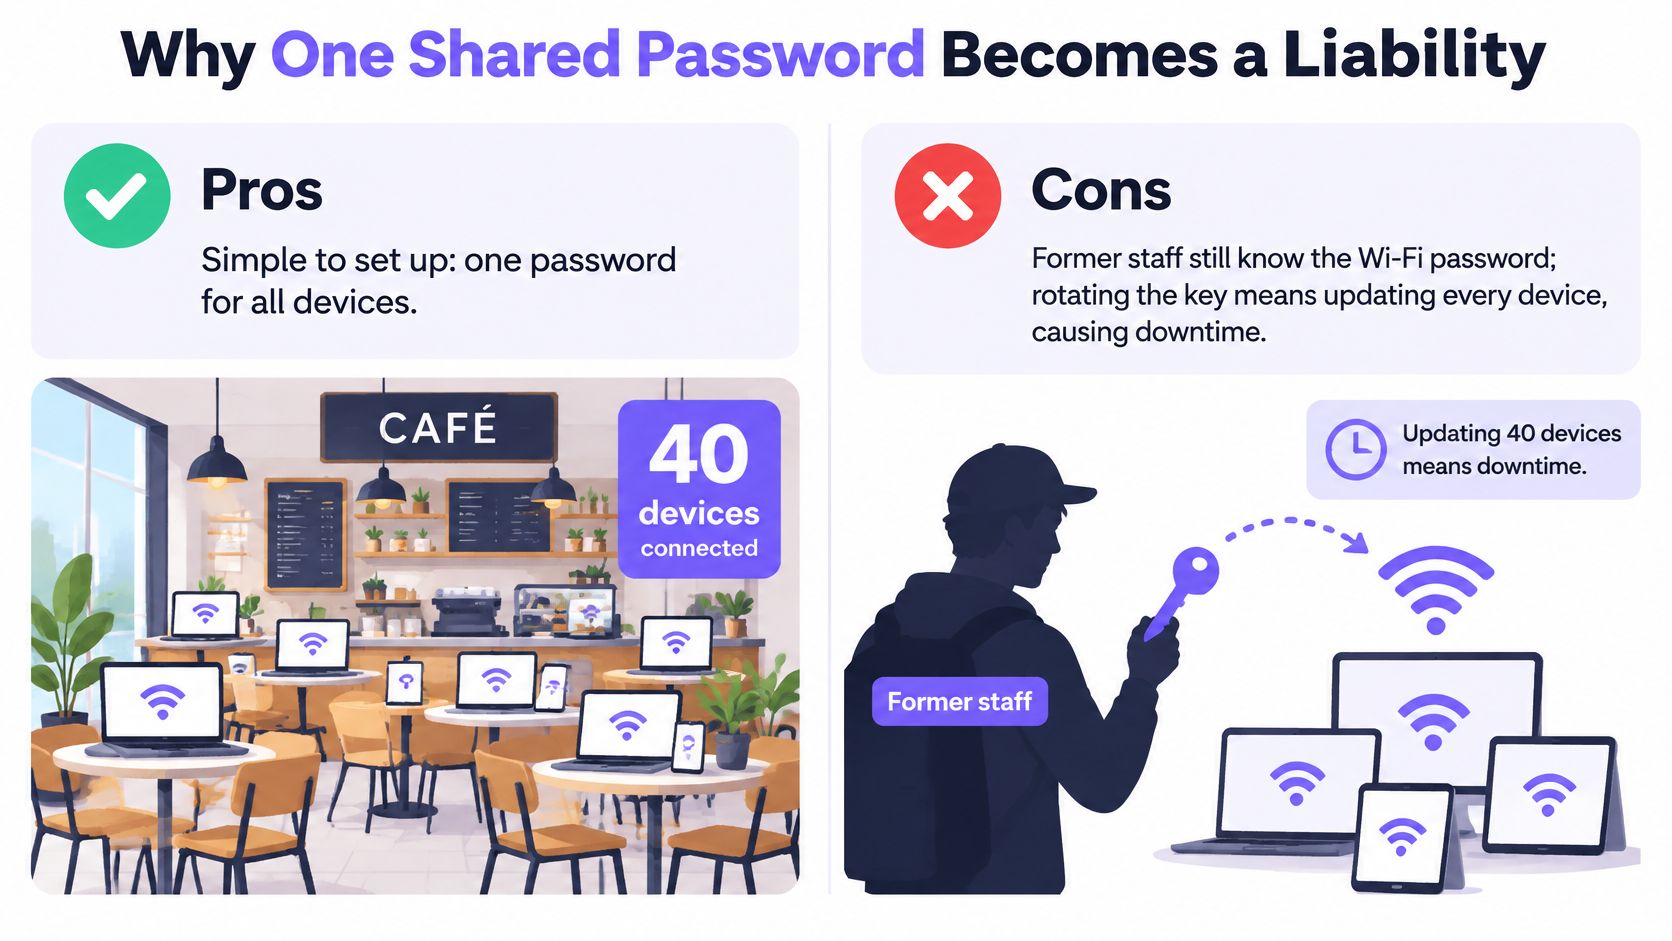
समजा एखाद्या कॅफेमध्ये सुमारे चाळीस कनेक्ट केलेली उपकरणे आहेत आणि माजी कर्मचाऱ्याला अद्याप त्याचा WiFi पासवर्ड माहित आहे. ड्युटी रोस्टरमधून त्यांचे नाव काढून टाकल्याने नेटवर्कवर काहीही बदलत नाही. जोपर्यंत कॅफेमध्ये अॅक्सेस नियंत्रणाची दुसरी प्रभावी यंत्रणा नसेल, तोपर्यंत अॅडमिनिस्ट्रेटरने सामायिक क्रेडेंशियल बदलले पाहिजे आणि प्रत्येक वैध डिव्हाइस अपडेट केले पाहिजे.
तोच शेअर केलेला ब्लास्ट रेडियस आहे: उघड झालेले क्रेडेंशिअल अनधिकृत डिव्हाइसला वैध धारकांसाठी उपलब्ध असलेल्या समान नेटवर्क ॲक्सेसची परवानगी देऊ शकते. हे प्रत्येक फायरवॉल आपोआप निष्प्रभ करत नाही किंवा प्रत्येक ॲप्लिकेशन डिक्रिप्ट करत नाही, परंतु यामुळे शेअर केलेल्या पासवर्डचा अडथळा दूर होतो.
सोयीस्कर सेटअप नंतर गैरसोयीचे मेंटेनन्स बनते.
पासवर्डची ताकद वेगळी समस्या सोडवते
NIST च्या मार्गदर्शनानुसार PSK सुरक्षितपणे वितरित केले पाहिजेत आणि त्यांच्या की-व्यवस्थापन शिफारशींनुसार निर्दिष्ट केलेल्या PSK सायफर सूट्सनी किमान 112 बिट्सची सुरक्षा क्षमता प्रदान केली पाहिजे. हा एक सुरक्षा-क्षमतेचा निकष आहे, अक्षरांच्या संख्येचा सार्वत्रिक नियम नाही.
पासवर्ड मॅनेजरचे यादृच्छिकपणे व्युत्पन्न केलेले गुपित हे कर्मचाऱ्याने व्यवसायाचे नाव आणि स्थापनेच्या वर्षावरून तयार केलेल्या वाक्प्रचारापेक्षा वेगळे असते. WPA2-Personal मध्ये, योग्य ऑथेंटिकेशन देवाणघेवाण कॅप्चर करणारा हल्लेखोर ऑफलाइन अंदाजांची चाचणी करू शकतो. अंदाज लावता येणारा किंवा पुन्हा वापरलेला पासफ्रेज ते कार्य सोपे करतो.
परंतु एक मजबूत सीक्रेट तो कोणी वापरला हे सांगत नाही. तसेच ते एखाद्या अधिकृत व्यक्तीला तो संदेशामध्ये कॉपी करण्यापासून रोखत नाही. जेव्हा कर्मचारी वैयक्तिक उपकरणे देखील कनेक्ट करतात, तेव्हा BYOD चे सुरक्षा धोके क्रेडेंशियल मालकी आणि डिव्हाइस इन्व्हेंटरी विशेषतः महत्त्वपूर्ण बनवतात.
नेटवर्क वापरकर्त्यांनुसार ॲक्सेस जुळवा
पुढील शिफारसी योग्य ऑपरेटिंग मॉडेल्सचे वर्णन करतात, त्या क्षेत्रातील प्रत्येक संस्थेसाठी सरसकट कायदेशीर आवश्यकता नाहीत.
शेअर केलेली की कधी स्वीकार्य असते
| नेटवर्क केस | शेअर केलेली की स्वीकार्य आहे का? | मुख्य कारण |
|---|---|---|
| एकल-कुटुंब घर WiFi | सामान्यतः होय | एक कुटुंब, व्यवस्थापित करण्यायोग्य डिव्हाइस इन्व्हेंटरी आणि एक मोठा रँडम पासफ्रेज |
| स्थिर कर्मचाऱ्यांसह लहान कार्यालय | होय, रोटेशन योजनेसह | मर्यादित सदस्य, परंतु कर्मचारी सोडताना क्रेडेंशियल बदलणे आवश्यक असते |
| हॉटेल किंवा सर्व्हिस्ड अपार्टमेंट्स | नाही, सामान्य ॲक्सेस मॉडेल म्हणून नाही | बदलणाऱ्या अतिथी आणि कर्मचाऱ्यांसाठी स्वतंत्रपणे व्यवस्थापित ॲक्सेस आवश्यक आहे |
| निवासी इमारत किंवा को-लिव्हिंग | नाही | रहिवासी आणि कंत्राटदारांसाठी स्वतंत्र रद्द करणे (revocation) आवश्यक आहे |
| शेअर केलेली IoT डिव्हाइसेस जसे की कुलपे आणि सेन्सर्स | नाही | इमारतीची डिव्हाइसेस अतिथींपेक्षा जास्त काळ टिकतात आणि त्यांना स्वतःच्या कीजची आवश्यकता असते |
| आरोग्यसेवा, शिक्षण किंवा रिटेल कर्मचाऱ्यांची डिव्हाइसेस | नाही, जेथे वैयक्तिक जबाबदारी आवश्यक असते | ऑडिट आणि लागू अनुपालन बंधनांसाठी ओळखीशी जोडलेल्या नोंदी आवश्यक असतात |
घरी, राउटर नियंत्रित करणारे लोक सहसा बदलांचे समन्वय थेट करू शकतात. एखाद्या लहान ऑफिसमध्येही असेच केले जाऊ शकते, जर एखाद्याकडे रोटेशन प्रक्रियेची मालकी असेल आणि प्रत्येक कनेक्ट केलेल्या उपकरणाची माहिती असेल.
हॉटेल्स आणि निवासी मालमत्ता एका वेगळ्या जीवनचक्राचा सामना करतात. अतिथीची परवानगी प्रस्थानाच्या वेळी लॉक, अन्य रहिवासी किंवा मेंटेनन्स कॉन्ट्रॅक्टरचे कनेक्शन खंडित न करता समाप्त झाली पाहिजे. लॉक आणि सेन्सर्सने त्यांच्या हार्डवेअर जीवनचक्राला बदल आवश्यक होईपर्यंत त्यांचे स्वतःचे क्रेडेंशियल्स कायम ठेवले पाहिजेत.
ऑडिट जबाबदाऱ्या असलेल्या स्टाफ नेटवर्क्सना केवळ कनेक्ट केलेल्या डिव्हाइस ॲड्रेसेसच्या सूचीपेक्षा अधिक माहितीची आवश्यकता असते. ॲडमिनिस्ट्रेटरना अशा नोंदींची आवश्यकता असते ज्या ॲक्सेसला एका जबाबदार ओळखीशी जोडतात.
मजबूत एन्क्रिप्शन हे ट्रॅफिक सुरक्षित आहे की नाही याचे उत्तर देते. क्रेडेंशियल मॅनेजमेंट हे कोणाला आत येण्याची परवानगी असावी याचे उत्तर देते.
शेअर केलेले PSKs सुरुवातीचे प्रशासन सोपे ठेवतात. परंतु जेव्हा ॲडमिनिस्ट्रेटरना फक्त ॲक्सेस काढून टाकण्यासाठी असंबद्ध व्यक्ती आणि उपकरणांमध्ये वारंवार समन्वय साधावा लागतो, तेव्हा ते गैरसोयीचे ठरते.
डिव्हाइसेस न गमावता शेअर केलेली की रोटेट करणे
जेव्हा तुम्ही अद्याप स्वतंत्रपणे व्यवस्थापित क्रेडेंशियल्स लागू करू शकत नाही, तेव्हा रोटेशन हा एक उपयुक्त तात्पुरता उपाय आहे. राउटर डॅशबोर्डमध्ये झटपट बदल करण्याऐवजी डिव्हाइस इन्व्हेंटरी आणि रिकव्हरी प्लॅनसह नियंत्रित मेंटेनन्स बदल म्हणून याकडे पहा.
बदलाची तयारी करा
कायदेशीर प्राप्तकर्त्यांची ओळख पटवा. कनेक्ट केलेली उपकरणे, डिव्हाइस मालक आणि अधिकृत वापरकर्त्यांची यादी तयार करा. यामध्ये मॉनिटर न केलेले प्रिंटर, कॅमेरे, कुलपे आणि कंत्राटदारांची टूल्स समाविष्ट करा, तसेच ज्यांना नवीन पासवर्ड मिळायला नको आहे अशा माजी वापरकर्त्यांची स्वतंत्रपणे नोंद ठेवा.
नवीन की तयार करा आणि सुरक्षित ठेवा. पासवर्ड मॅनेजरचे यादृच्छिक-पासवर्ड जनरेटर वापरा आणि निकाल एका मर्यादित प्रशासकीय व्हॉल्टमध्ये सेव्ह करा. तुमच्या ॲक्सेस पॉइंट्स आणि क्लायंट्सवर समर्थित पासफ्रेज फॉरमॅटची खात्री करा; केवळ लांबी विशिष्ट सुरक्षा सामर्थ्य सिद्ध करत नाही.
कामाचा शांत कालावधी निश्चित करा. अधिकृत वापरकर्त्यांना कनेक्टिव्हिटी कधी थांबेल आणि त्यांना सुरक्षितपणे ॲक्सेस कसा मिळेल ते सांगा. माजी कर्मचारी किंवा कंत्राटदार असलेल्या ग्रुपद्वारे नवीन पासवर्ड पाठवू नका.
तुम्ही ज्या उपकरणांपर्यंत सहज पोहोचू शकत नाही त्यांच्यासाठी तयारी सर्वात महत्त्वाची असते. सिलिंगवर बसवलेले कॅमेरे किंवा लॉक केलेल्या सर्व्हिस-रूम कंट्रोलर्ससारख्या उपकरणांसाठी स्थानिक व्यवस्थापन ॲक्सेस, इंस्टॉलेशनचे तपशील आणि जबाबदार व्यक्ती उपलब्ध ठेवा.
पुन्हा कनेक्ट करा आणि पडताळणी करा
अॅक्सेस पॉइंट कॉन्फिगरेशन बदला. इच्छित वायरलेस नेटवर्कवर नवीन क्रेडेंशियल सातत्यपूर्णपणे लागू करा. तुम्ही बदलत असलेल्या WiFi क्रेडेंशियलवर अवलंबून नसलेले प्रशासकीय कनेक्शन उपलब्ध ठेवा.
ऑपरेशनल प्राधान्यानुसार डिव्हाइसेस अपडेट करा. आवश्यक उपकरणांपासून सुरुवात करा, नंतर उर्वरित इन्व्हेंटरीवर व्यवस्थापित करता येण्याजोग्या बॅचेसमध्ये काम करा. विसरलेल्या डिव्हाइसला सामावून घेण्यासाठी जुना पासवर्ड रिस्टोअर करण्याऐवजी त्रुटींचा वैयक्तिकरित्या मागोवा घ्या.
क्लायंट सूची जुळवून घ्या. कंट्रोलरच्या कनेक्ट केलेल्या क्लायंट्सची तुमच्या इन्व्हेंटरीशी तुलना करा. प्रत्येक महत्त्वाचे डिव्हाइस केवळ जोडलेले दिसते की नाही हे न पाहता, ते प्रदान करत असलेल्या सेवेची चाचणी घ्या.
परिणामांची नोंद ठेवा. बदलाची तारीख, कारण, जबाबदार प्रशासक आणि मॅन्युअल हस्तक्षेपाची आवश्यकता असलेल्या डिव्हाइसेसची नोंद करा. कालबाह्य कॉन्फिगरेशन रेकॉर्ड्स काढून टाका, जेणेकरून निवृत्त केलेले क्रेडेंशियल कोणी चुकून पुन्हा वितरित करणार नाही.
बदल-नियंत्रण तपासणी: कनेक्ट केलेले पेमेंट टर्मिनल जे त्याच्या पेमेंट सेवेपर्यंत पोहोचू शकत नाही, ते अद्याप न सुटलेले आउटेज (सेवा खंडित होणे) आहे.
प्रत्येक रोटेशनमुळे हे समन्वयाचे काम पुन्हा नव्याने करावे लागते. तुम्ही तयार केलेली इन्व्हेंटरी जतन करा, कारण ती लहान व्याप्तीसह क्रेडेंशियल्स जारी करण्याचा प्रारंभिक बिंदू देखील आहे.
WPA3-Personal पासवर्डची समस्या कशी बदलते
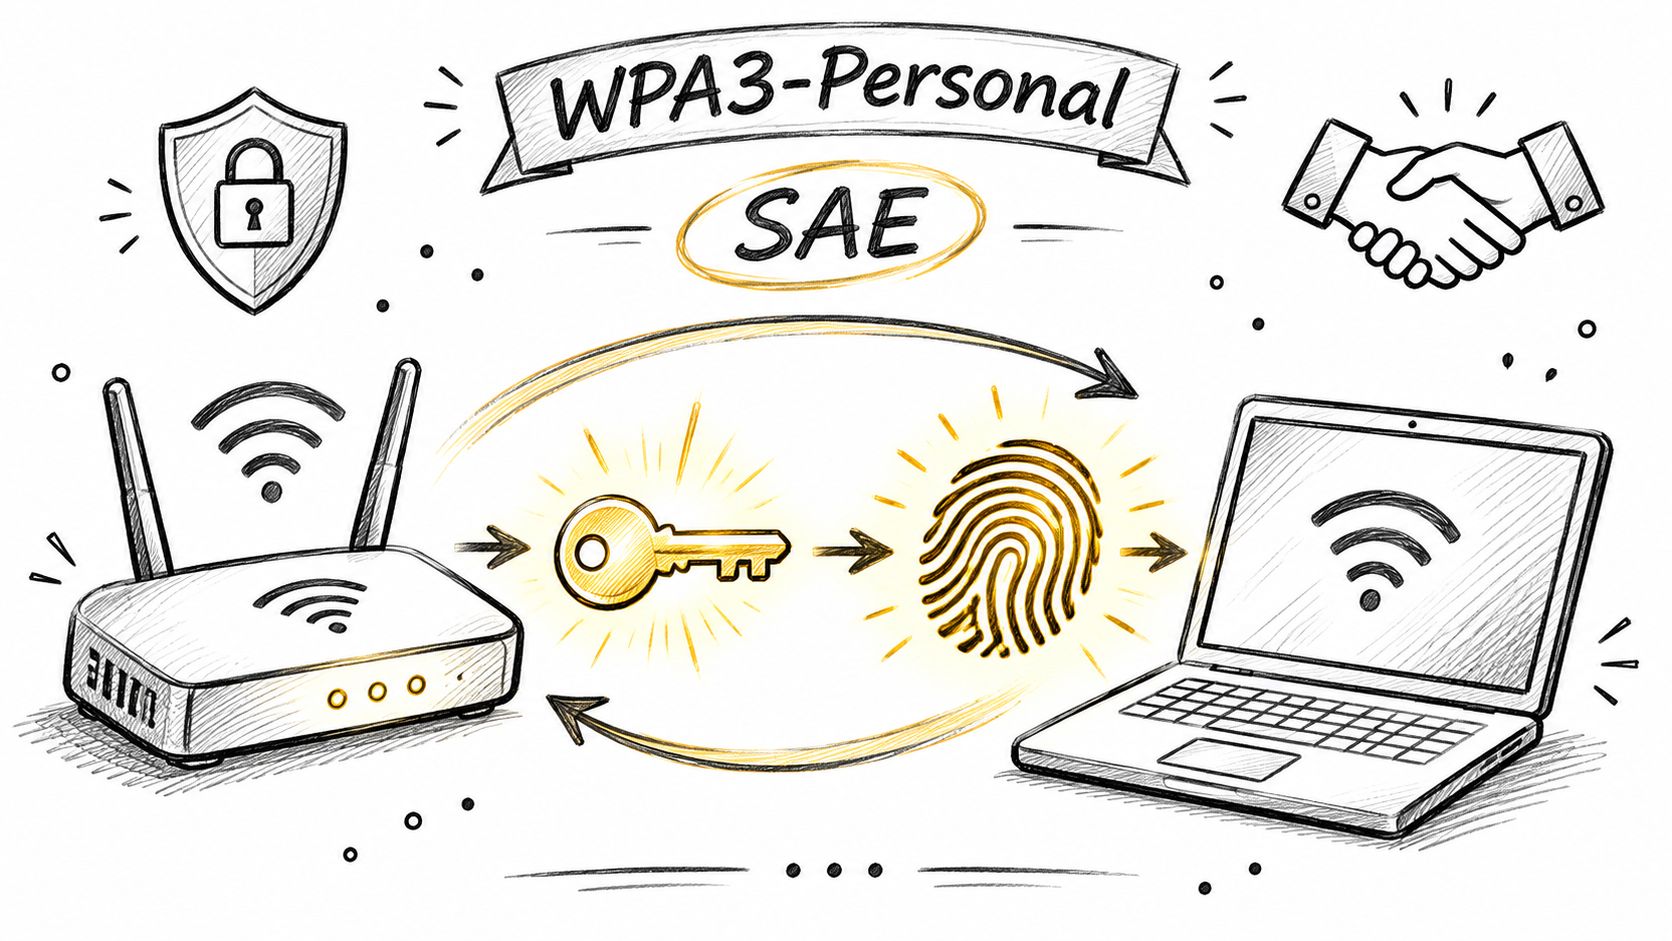
WPA3-Personal हे WPA2-Personal च्या PSK ऑथेंटिकेशन यंत्रणेची जागा Simultaneous Authentication of Equals (SAE) ने घेते. वापरकर्ते अजूनही पासवर्ड प्रविष्ट करतात, परंतु डिव्हाइसेस कनेक्शनसाठी की मटेरियल स्थापित करण्यासाठी वेगळी प्रक्रिया वापरतात.
हे स्पष्टीकरण त्या प्रमाणीकरण संबंधात समाविष्ट असलेल्या डिव्हाइसेसवर प्रकाश टाकते.
SAE मुळे काय सुधारणा होते
पारंपारिक फोर-वे हँडशेकद्वारे सेशन की मिळवण्यापूर्वी, SAE प्रत्येक क्लायंट असोसिएशनसाठी एक नवीन Pairwise Master Key स्थापित करतो. WiFi Alliance डिप्लॉयमेंट मार्गदर्शक पॅसिव्ह-कॅप्चर ऑफलाइन डिक्शनरी हल्ल्यांपासून संरक्षण आणि फॉरवर्ड सीक्रेसीची तरतूद स्पष्ट करतो.
ती संरक्षणे वेगवेगळ्या परिस्थिती हाताळतात:
- कॅप्चर केलेला ऑथेंटिकेशन ट्रॅफिक. निरीक्षक पॅसिव्ह रेकॉर्डिंगचा अमर्यादित ऑफलाइन पासवर्ड-चाचणी वर्कशीट म्हणून वापर करू शकत नाही. पासवर्ड अंदाजांसाठी ऑथेंटिकेटरशी सक्रिय संवादाची आवश्यकता असते.
- नंतर पासवर्ड उघड होणे. पासवर्ड नंतर समजल्यास पूर्वीच्या सत्राची मास्टर की उघड होत नाही, त्यामुळे पूर्वी कॅप्चर केलेला ट्रॅफिक डिक्रिप्ट करण्याची अनुमती मिळत नाही.
ही एक आर्किटेक्चरल सुधारणा आहे, अधिक क्लिष्ट पासवर्ड निवडण्याची शिफारस नाही. यामुळे रेकॉर्ड केलेल्या ऑथेंटिकेशन ट्रॅफिकचा वापर करून एखादा आक्रमणकर्ता काय करू शकतो हे बदलते.
सोबतच्या दृश्यात्मक स्पष्टीकरणासाठी, खालील व्हिडिओ पहा.
ट्रान्झिशन मोडला पूर्ण मायग्रेशन समजण्याची चूक करू नका
WPA2/WPA3 ट्रान्सिशन नेटवर्क जुन्या क्लायंट्सना सामावून घेते, परंतु ते क्लायंट्स तरीही WPA2 वापरतात. मिक्स्ड सेटिंग सुरू केल्याने प्रत्येक कनेक्शनला SAE ची सुरक्षा मिळत नाही.
बदल करण्यापूर्वी, सुसंगत कॉन्फिगरेशन आणि फर्मवेअरसाठी ॲक्सेस पॉइंट्स, प्रिंटर्स, IoT उपकरणे आणि मॅनेजमेंट सिस्टीम्स तपासा. चाचणी SSID वर क्लायंट्सच्या एका प्रातिनिधिक गटाचा पायलट रन करा, ज्यामध्ये वीज पुरवठा खंडित झाल्यानंतर मानवी हस्तक्षेपाशिवाय पुन्हा कनेक्ट होणाऱ्या उपकरणांचा समावेश असावा.
लेगसी क्लायंट्सना स्वतंत्र पॉलिसी नियंत्रणाखाली ठेवा, ज्यामध्ये ॲक्सेस केवळ त्यांना आवश्यक असलेल्या सेवांपुरताच मर्यादित असेल. त्यांना अस्पष्ट अपवाद म्हणून सोडण्याऐवजी त्यांचे मालक आणि पुनर्स्थापना पर्यायांची नोंद ठेवा.
SAE अनेक लोकांमध्ये शेअर केलेल्या पासवर्डमधून वैयक्तिक ओळख देखील तयार करत नाही. WiFi Alliance चे WPA3 उपयोजन पर्याय जबाबदार अॅक्सेसच्या स्वतंत्र गरजेपासून अधिक मजबूत पासवर्ड ऑथेंटिकेशन वेगळे करण्यास मदत करतात.
या आठवड्यात, तुमची क्लायंट इन्व्हेंटरी एक्सपोर्ट करा आणि कोणती डिव्हाइस WPA3 ला सपोर्ट करतात ते चिन्हांकित करा. उर्वरित प्रत्येक WPA2 डिव्हाइसला एक मालक आणि ते चालू ठेवण्याचे दस्तऐवजीकरण केलेले कारण नियुक्त करा.
प्रति डिव्हाइस किंवा भाडेकरू (tenant) युनिक की कशा चालवायच्या
तुमच्या कंट्रोलरच्या प्रति-की PSK क्षमता तपासून सुरुवात करा. व्हेंडर्स वेगवेगळी नावे आणि प्रोव्हिजनिंग पद्धती वापरतात, त्यामुळे रोलआउट डिझाइन करण्यापूर्वी क्रेडेंशियल असाइनमेंट, VLAN धोरण, कालबाह्यता आणि सेशन समाप्तीसाठी सपोर्टची खात्री करा.
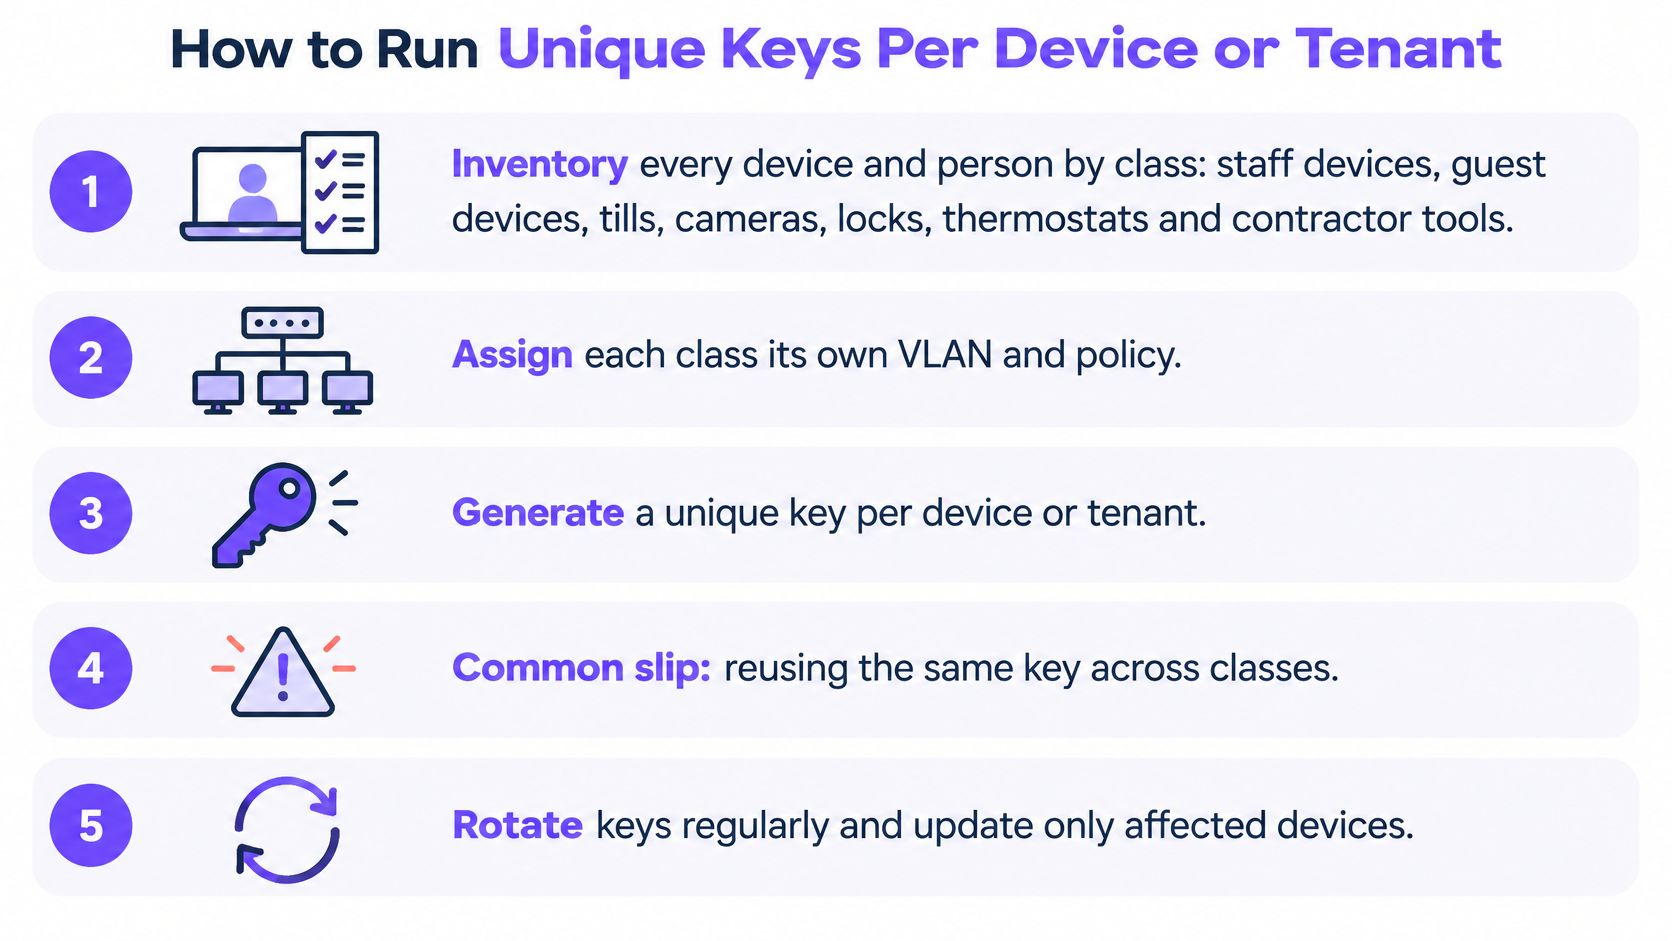
वैयक्तिकरित्या व्यवस्थापित केलेली की तेव्हाच उपयुक्त ठरते जेव्हा तिच्या रेकॉर्डवरून ॲडमिनिस्ट्रेटरला ती कोणाची आहे आणि ती कधी काढून टाकायची आहे हे समजते. चेकलिस्ट मुख्य ऑपरेटिंग कार्ये दाखवते.
वास्तविक जीवनचक्रांनुसार क्रेडेंशियल्स जारी करा
डिव्हाइस वर्ग आणि मालकानुसार इन्व्हेंटरी करा. कर्मचाऱ्यांची डिव्हाइसेस, अतिथींचे लॅपटॉप्स, रोख नोंदवह्या (tills), कॅमेरे, कुलपे, थर्मोस्टॅट्स आणि कंत्राटदारांची टूल्स वेगळी ठेवा. प्रत्येक वर्गाला आवश्यक असलेल्या सेवांची नोंद ठेवा; एकाच क्रेडेंशियल अंतर्गत कुलूप आणि कर्मचाऱ्यांचा फोन ठेवल्याने टाळता येण्याजोगे अवलंबित्व निर्माण होते.
रद्द करण्याची मर्यादा (Revocation boundary) निवडा. जेव्हा डिव्हाइसेस स्वतंत्रपणे काढून टाकणे आवश्यक असते तेव्हा प्रति डिव्हाइस एक की जारी करा, किंवा भाडेकरू (tenancy) हे व्यवस्थापनाचे घटक असताना प्रति भाडेकरू की जारी करा. सेवानिवृत्त (retired) डिव्हाइसची की त्याच्या बदल्यात येणाऱ्या नवीन डिव्हाइससाठी पुन्हा वापरू नका, कारण त्यामुळे जुने क्रेडेंशियल नवीन जीवनचक्रात जाते.
जिथे शक्य असेल तिथे कीज बांधून ठेवा (Bind keys). दुसऱ्या डिव्हाइसवर सहज ट्रान्सफर करण्यापासून परावृत्त करण्यासाठी क्रेडेंशियल संबंधित डिव्हाइसच्या MAC ॲड्रेसशी संबद्ध करा. MAC बाइंडिंग हा हार्डवेअर ओळखीचा क्रिप्टोग्राफिक पुरावा नाही, आणि खाजगी-ॲड्रेसच्या वर्तनाची चाचणी करणे आवश्यक आहे जेणेकरून कायदेशीर डिव्हाइसेस अनपेक्षितपणे ॲक्सेस गमावणार नाहीत.
योग्य नेटवर्क धोरण लागू करा. विश्वास आणि कार्यानुसार VLANs नियुक्त करा, नंतर वेगळेपण लागू करणारे गेटवे किंवा फायरवॉल नियम कॉन्फिगर करा. केवळ VLAN लेबल ट्रॅफिक ब्लॉक करत नाही आणि बँडविड्थ मर्यादा वेगळेपण प्रदान करत नाही; प्रत्येक डिव्हाइस वर्ग कोणत्या गंतव्यस्थानांपर्यंत पोहोचू शकेल हे परिभाषित करण्यासाठी IoT नेटवर्क सेगमेंटेशन चा वापर करा.
प्रतिनिधिक उपकरणांसह पॉलिसीची चाचणी घेण्यापूर्वी ॲक्सेस जारी करू नका. उदाहरणार्थ, एखाद्या थर्मोस्टॅटला त्याच्या मॅनेजमेंट सेवेची आवश्यकता असू शकते परंतु कर्मचाऱ्यांचे लॅपटॉप किंवा पेमेंट टर्मिनल्सपर्यंत पोहोचण्याचे कोणतेही कारण नसते.
अॅक्सेस जाणीवपूर्वक काढून घ्या
योग्य समाप्ती तारीख (expiry) सेट करा. अतिथी आणि कंत्राटदारांना त्यांच्या बुकिंग किंवा कामाशी जोडलेली अंतिम तारीख द्या. याउलट, इमारतीच्या उपकरणांसाठी हार्डवेअर-आधारित जीवनचक्र आवश्यक असते, ज्यामुळे अतिथी गेल्यानंतर खोलीचे लॉक किंवा थर्मोस्टॅट निष्क्रिय होत नाही.
रद्द करा आणि परिणामांची चाचणी घ्या. मालक निघून गेल्यास किंवा डिव्हाइस निवृत्त झाल्यावर क्रेडेंशियल काढून टाका, त्यानंतर कोणतेही अॅक्टिव्ह सत्र संपल्याची खात्री करा. आधीच जोडलेले डिव्हाइस आणि नवीन कनेक्शन प्रयत्न या दोन्हीची चाचणी घ्या, कारण भविष्यातील प्रमाणीकरण नाकारल्याने विद्यमान सत्र संपुष्टात येईलच असे नाही.
नियमित वेळापत्रकानुसार नोंदींचे पुनरावलोकन करा. जारी केलेल्या कीज, कनेक्शन लॉग्स आणि इन्व्हेंटरी जुळवून घ्या. क्रेडेंशियल्स आपोआप पुढे चालू ठेवण्याऐवजी, गहाळ मालक, कालबाह्य वर्क ऑर्डर्स किंवा अनपेक्षित डिव्हाइस असोसिएशन असलेल्या क्रेडेंशियल्सची चौकशी करा.
लॉग्स अर्थपूर्ण ठेवा. की आयडेंटिफायर हा मालक किंवा ॲसेट रेकॉर्डशी मॅप केलेला असावा आणि ॲडमिनिस्ट्रेटरना वैयक्तिक मेसेज न शोधता पॉलिसीतील बदल स्पष्ट करता आले पाहिजेत.
सुरळीत कामकाज शांत वाटते: फार कमी अपवाद, विचारपूर्वक ठरवलेल्या कालबाह्यता तारखा आणि प्रत्यक्ष कनेक्शन्सशी जुळणारे इन्व्हेंटरी रेकॉर्ड्स. जेव्हा एखादे डिव्हाइस निकामी होते किंवा भाडेकरू निघून जातो, तेव्हा ॲडमिनिस्ट्रेटर संपूर्ण इमारतीशी समन्वय साधण्याऐवजी केवळ बाधित रेकॉर्डमध्ये बदल करतो.
शेअर केलेली की अजूनही योग्य ठरते का याची खात्री करा
शेअर केलेला पासवर्ड वायरलेस ट्रॅफिक एन्क्रिप्ट करू शकतो की नाही हा खरा प्रश्न नाही. नेटवर्कवर कार्यरत असेपर्यंत ती माहिती असलेल्या प्रत्येकाचे व्यवस्थापन तुमची टीम करू शकते की नाही हा खरा प्रश्न आहे.
हे निर्णयाचे निकष वापरा:
- क्रेडेंशियल धारक. सध्या ॲक्सेस असलेल्या अधिकृत व्यक्ती आणि डिव्हाइसेस तुम्ही ओळखू शकता का?
- कर्मचारी किंवा भाडेकरू बदल. नोकरी सोडल्यामुळे, तात्पुरत्या कामांमुळे किंवा भाडेकरू बदलल्यामुळे नियमितपणे ॲक्सेस काढून घेण्याचे काम निर्माण होते का?
- विलगीकरण. लॉक्स, रोख काऊंटर्स, अतिथी किंवा कंत्राटदारांची टूल्स वेगळी ठेवणे आवश्यक आहे का?
- ऑडिट पुरावा. तुमच्या नोंदी ॲक्सेसचे निर्णय एखाद्या विशिष्ट व्यक्तीशी, डिव्हाइसशी किंवा भाडेकराराशी जोडू शकतात का?
- लागू मानके. एखादी करारातील किंवा अनुपालनाची अट वायरलेस क्रेडेंशियल बदलांवर नियंत्रण ठेवते का?
सर्वात जास्त काम निर्माण करणाऱ्या प्रकरणांचा पायलट करा
प्रत्येक निकष अयशस्वी होण्याची वाट पाहू नका. जर तुम्ही एखाद्या कंत्राटदाराला काढू शकत नसाल किंवा आवश्यक ॲक्सेस नोंदी तयार करू शकत नसाल, तर तुमच्याकडे वेगळ्या मॉडेलची चाचणी घेण्याचे आधीच एक ठोस कारण आहे.
लागू पेमेंट-कार्ड वातावरणासाठी, PCI DSS v4.0.1 Requirement 2.3.2 नुसार ज्या व्यक्तीला वायरलेस कीज माहित आहेत ती व्यक्ती कंपनी सोडते तेव्हा त्या कीज बदलणे आवश्यक असते. त्यामुळे मोठ्या प्रमाणावर शेअर केलेल्या क्रेडेंशियलचे संचालन करणे विशेषतः कठीण होते.
पायलट मर्यादित ठेवा: एखादी साइट, मजला किंवा डिव्हाइस क्लास जिथे ॲक्सेसची स्पष्ट समस्या आहे. हे सध्याच्या नेटवर्कच्या समांतर चालवा, आणि केवळ कनेक्शन यशावरून नव्हे तर पूर्ण झालेल्या रिव्होकेशन तिकिटे, सेवेची सातत्यता आणि वापरण्यायोग्य ऑडिट पुराव्यांवरून त्याचे मूल्यांकन करा.
Purple Access हा तुमच्या सध्याच्या कंट्रोलरसोबत मूल्यांकन करण्याचा एक पर्याय आहे: आम्ही वैयक्तिकरित्या रद्द करण्यायोग्य कीज, अनौपचारिक की शेअरिंग रोखण्यासाठी MAC बाइंडिंग आणि सपोर्ट करणाऱ्या अॅक्सेस पॉइंट्सवर थेट सेशन्स समाप्त करण्यासाठी RADIUS Change of Authorization ला सपोर्ट करतो. उपयोजन वाढवण्यापूर्वी वास्तविक कर्मचारी निर्गमन परिस्थितीसह त्या नियंत्रणांची चाचणी घ्या.
एक उपयुक्त स्वीकृती चाचणी सोपी आहे: लॉक, थर्मोस्टॅट आणि कर्मचारी फोन कनेक्टेड ठेवून कंत्राटदाराची परवानगी काढून टाका. ऑथेंटिकेशन रेकॉर्ड आणि सत्र-समाप्तीचा पुरावा चेंज तिकीटासोबत ठेवा जेणेकरून दुसरा ॲडमिनिस्ट्रेटर परिणामाची पडताळणी करू शकेल.
Purple Access तुमच्याकडे आधीपासून असलेल्या अॅक्सेस पॉइंट्सवर उपकरणे, लोक आणि भाडेकरूंसाठी वैयक्तिक कीज आणि नेटवर्क धोरणे प्रदान करते. पायलटची व्यवस्था करण्यासाठी आणि संबंधित नसलेल्या उपकरणांना व्यत्यय न आणता थेट नेटवर्कवर की जारी करण्याची आणि रद्द करण्याची चाचणी घेण्यासाठी Purple Access ला भेट द्या.


