
रिमोट ऑथेंटिकेशन डायल इन युझर सर्व्हिसेस स्पष्टीकरण
Published

कर्मचाऱ्यांचा लॅपटॉप तुमच्या कॉर्पोरेट WiFi शी आपोआप जोडला जातो, अतिथीला इंटरनेट ॲक्सेस मिळतो आणि पेमेंट टर्मिनल त्याच ॲक्सेस पॉईंट्सद्वारे कनेक्ट होते. मग कोणीतरी विचारते की अतिथी टर्मिनलपर्यंत का पोहोचू शकत नाही, किंवा तुमची प्रमाणीकरण सेवा ऑफलाइन गेल्यास काय होईल. केवळ यशस्वी कनेक्शन या दोन्हीपैकी कोणत्याही प्रश्नाचे उत्तर देत नाही.
येथेच remote authentication dial in user services, ज्याला सहसा RADIUS म्हटले जाते, ते महत्त्वाचे ठरते. RADIUS ला समजून घेण्याचा उपयुक्त मार्ग म्हणजे केवळ लॉगिन सर्व्हर म्हणून नव्हे. हा ओळख आणि नेटवर्क ॲक्सेस यांच्यातील एक निर्णय बिंदू आहे, ज्याचे परिणाम डिव्हाइस कोणत्या विभागात प्रवेश करेल, ते कशापर्यंत पोहोचू शकेल आणि कोणतेही उत्तर न आल्यास तुमच्या उपकरणांनी काय केले पाहिजे यावर होतात.
अनुक्रमणिका
- RADIUS काय आहे आणि तीन AAA कामे
- अॅक्सेस विनंती डिव्हाइसवरून सर्व्हरकडे कशी जाते
- RADIUS प्रत्येक डिव्हाइसला त्याच्या स्वतःच्या सेगमेंटमध्ये कसे ठेवते
- TACACS+ आणि Diameter यांच्याशी RADIUS ची तुलना
- RADIUS च्या सुरक्षा मर्यादा आणि संरक्षणाची पडताळणी कशी करावी
- सुरक्षित अपयश डिझाइन करा आणि रोलआउटपूर्वी त्याची पडताळणी करा
RADIUS काय आहे आणि तीन AAA कामे
तुमच्या कर्मचाऱ्यांचा लॅपटॉप अॅक्सेस पॉइंटवर कोणाकडूनही पासवर्ड टाईप न करता कनेक्ट होतो. त्यावर तुमच्या मोबाइल डिव्हाइस मॅनेजमेंट प्लॅटफॉर्मने किंवा MDM ने इन्स्टॉल केलेले सर्टिफिकेट असू शकते. अॅक्सेस पॉइंट एका RADIUS सर्व्हरला विचारतो की त्या लॅपटॉपला परवानगी द्यायची का आणि कोणती अॅक्सेस पॉलिसी लागू करायची.
RADIUS चा अर्थ Remote Authentication Dial-In User Service असा आहे. काटेकोरपणे सांगायचे तर, हा एक प्रोटोकॉल आहे, कोणतेही विशिष्ट सर्व्हर प्रॉडक्ट नाही. RADIUS सर्व्हर त्या प्रोटोकॉलची अंमलबजावणी करतो आणि नेटवर्क उपकरणांना अॅक्सेसचे निर्णय परत देतो.
एखाद्या इमारतीच्या रिसेप्शन डेस्कचा विचार करा. रिसेप्शनिस्ट कर्मचारी डिरेक्टरी मेंटेन करतच असेल असे नाही, परंतु बॅज देण्यापूर्वी ती तपासतो. तो बॅज रिसेप्शन आणि मीटिंग रूममध्ये प्रवेश देणारा असू शकतो, फायनान्स ऑफिसमध्ये नाही.
RADIUS द्वारे पार पाडली जाणारी तीन AAA कार्ये
RADIUS हे काम ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग मध्ये व्यवस्थित आयोजित करतो, ज्याला एकत्रितपणे AAA म्हटले जाते.
| कार्य | याद्वारे मिळणारे उत्तर | ठराविक उदाहरण |
|---|---|---|
| प्रमाणीकरण (Authentication) | हा युझर किंवा डिव्हाइस कोण/काय आहे? | कर्मचाऱ्याचा लॅपटॉप डिव्हाइस प्रमाणपत्र सादर करतो |
| अधिकृतीकरण (Authorization) | याला कशाचा ॲक्सेस मिळू शकतो? | मर्यादित ॲक्सेससह टिल (till) त्याच्या स्वतःच्या VLAN वर ठेवले जाते |
| अकाउंटिंग (Accounting) | काय घडले आणि किती काळासाठी? | सत्राची सुरुवात, समाप्ती आणि वापरलेला डेटा नोंदवला (लॉग) जातो |
ऑथेंटिकेशन आणि ऑथोरायझेशन एकमेकांसाठी बदलून वापरता येत नाहीत. एखाद्या वैध ओळखीला तरीही अॅक्सेस नाकारला जाऊ शकतो कारण ती त्या नेटवर्कच्या पॉलिसीची पूर्तता करत नाही. तसेच, स्वीकारलेल्या ओळखीला आपोआप अमर्यादित अॅक्सेस मिळू नये.
अकाउंटिंग हे कोणीतरी ऑनलाइन करत असलेल्या प्रत्येक गोष्टीचे रेकॉर्डिंग करण्याऐवजी कनेक्शनची एक नोंद तयार करते. सेशन आयडेंटिफायर्स, टाइमस्टॅम्प्स आणि युसेज रेकॉर्ड्स ऑपरेटर्सना अॅक्सेस तपासण्यात आणि डिस्कनेक्शन्सचे ट्रबलशूटिंग करण्यात मदत करतात.
आकृती या जबाबदाऱ्या वेगळ्या करते.
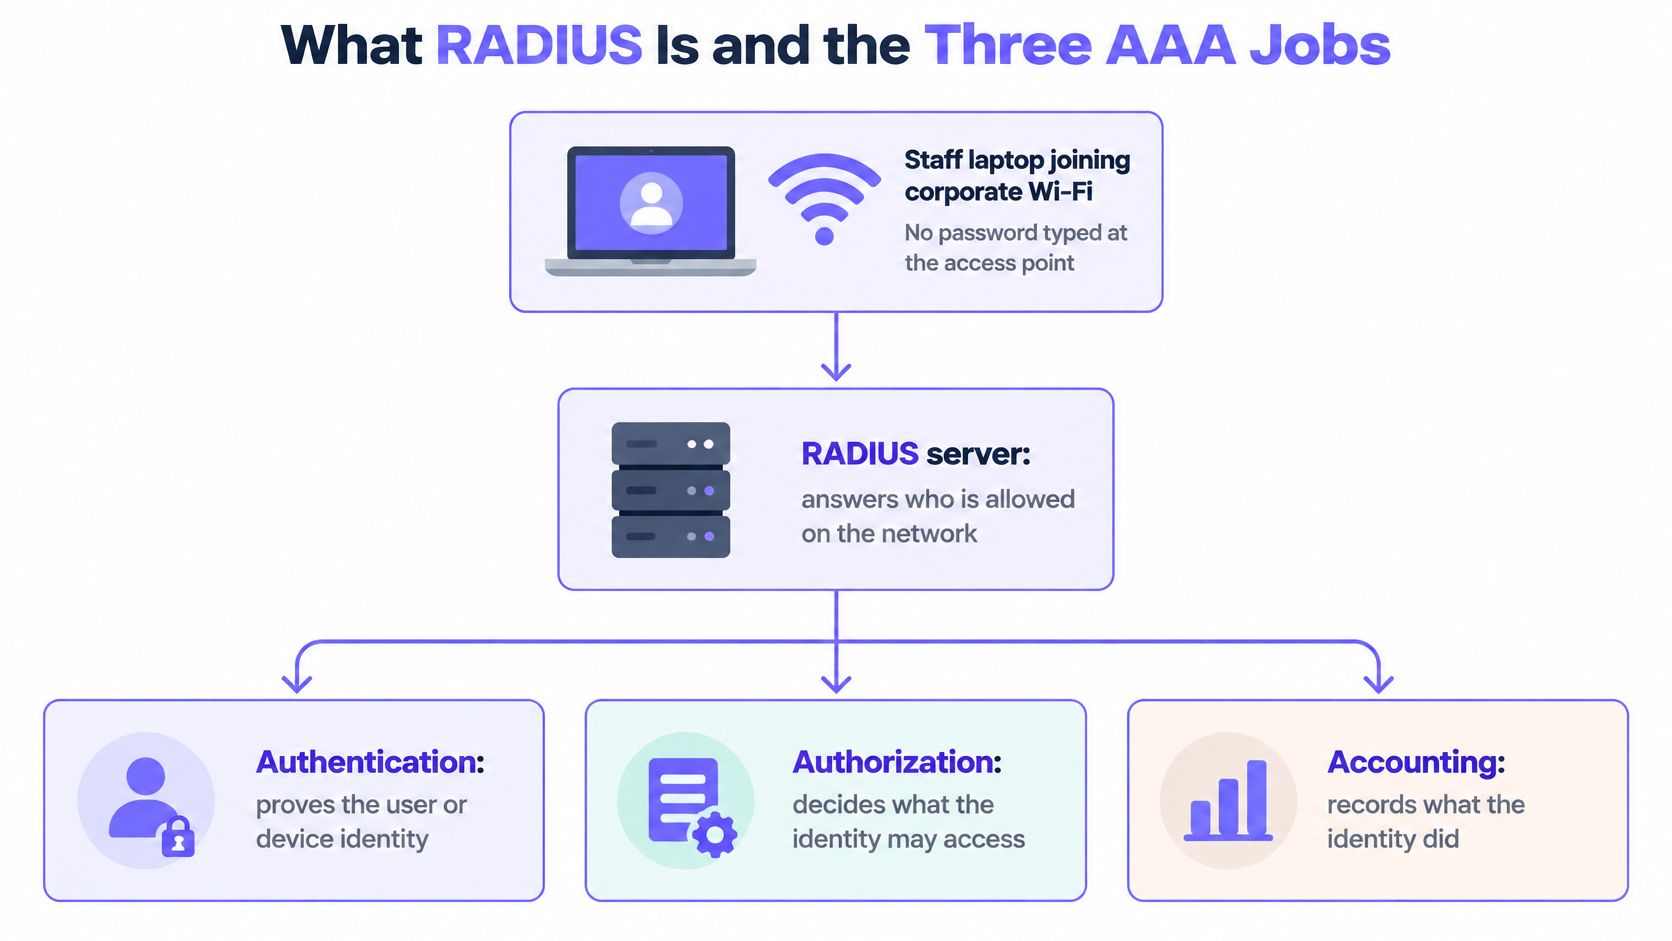
RADIUS ची सुरुवात 1990 च्या दशकाच्या सुरुवातीस डिस्ट्रिब्युटेड डायल-अप ऑथेंटिकेशन केंद्रीकृत करण्यासाठी झाली, नंतर त्याचे केंद्रीकृत मॉडेल वायरलेस, VPN आणि एंटरप्राइझ नेटवर्क अॅक्सेसपर्यंत विस्तारित झाले, जसे की RADIUS स्पेसिफिकेशन आणि त्याच्या ऐतिहासिक उल्लेखांमध्ये नोंदवले गेले आहे.
व्यावहारिक फरक: RADIUS सर्व्हर अॅक्सेसचा निर्णय घेतो; नेटवर्क उपकरणे त्याची अंमलबजावणी करतात.
ओळख नोंदी (identity records) स्वतंत्र डिरेक्टरी किंवा क्रेडेंशियल सेवेमध्ये असू शकतात. ॲक्सेस पॉईंट किंवा स्विच हा RADIUS क्लायंट असतो, तुमच्या संस्थेने आपल्या ओळखी संग्रहित करण्याचे ठिकाण नव्हे.
ॲक्सेस विनंती डिव्हाइसवरून सर्व्हरकडे कशी जाते
ॲक्टर्स वेगळे करून सुरुवात करा. सप्लिकंट हे कनेक्ट करण्याची विनंती करणारे डिव्हाइस आहे. ऑथेंटिकेटर हा ॲडमिशन नियंत्रित करणारा एक्सेस पॉईंट किंवा स्विच आहे, तर VPN गेटवे रिमोट कनेक्शनसाठी समकक्ष ॲक्सेस-कंट्रोल भूमिका बजावतो.
RADIUS च्या संज्ञेनुसार, ते नेटवर्क डिव्हाइस म्हणजे Network Access Server किंवा NAS आहे. त्याच्या नावाव्यतिरिक्त, ते तुमच्या इक्विपमेंट रूममधील सर्व्हर असण्याऐवजी एखादा अॅक्सेस पॉइंट असू शकते.
विनंती या मार्गाचे अनुसरण करते.
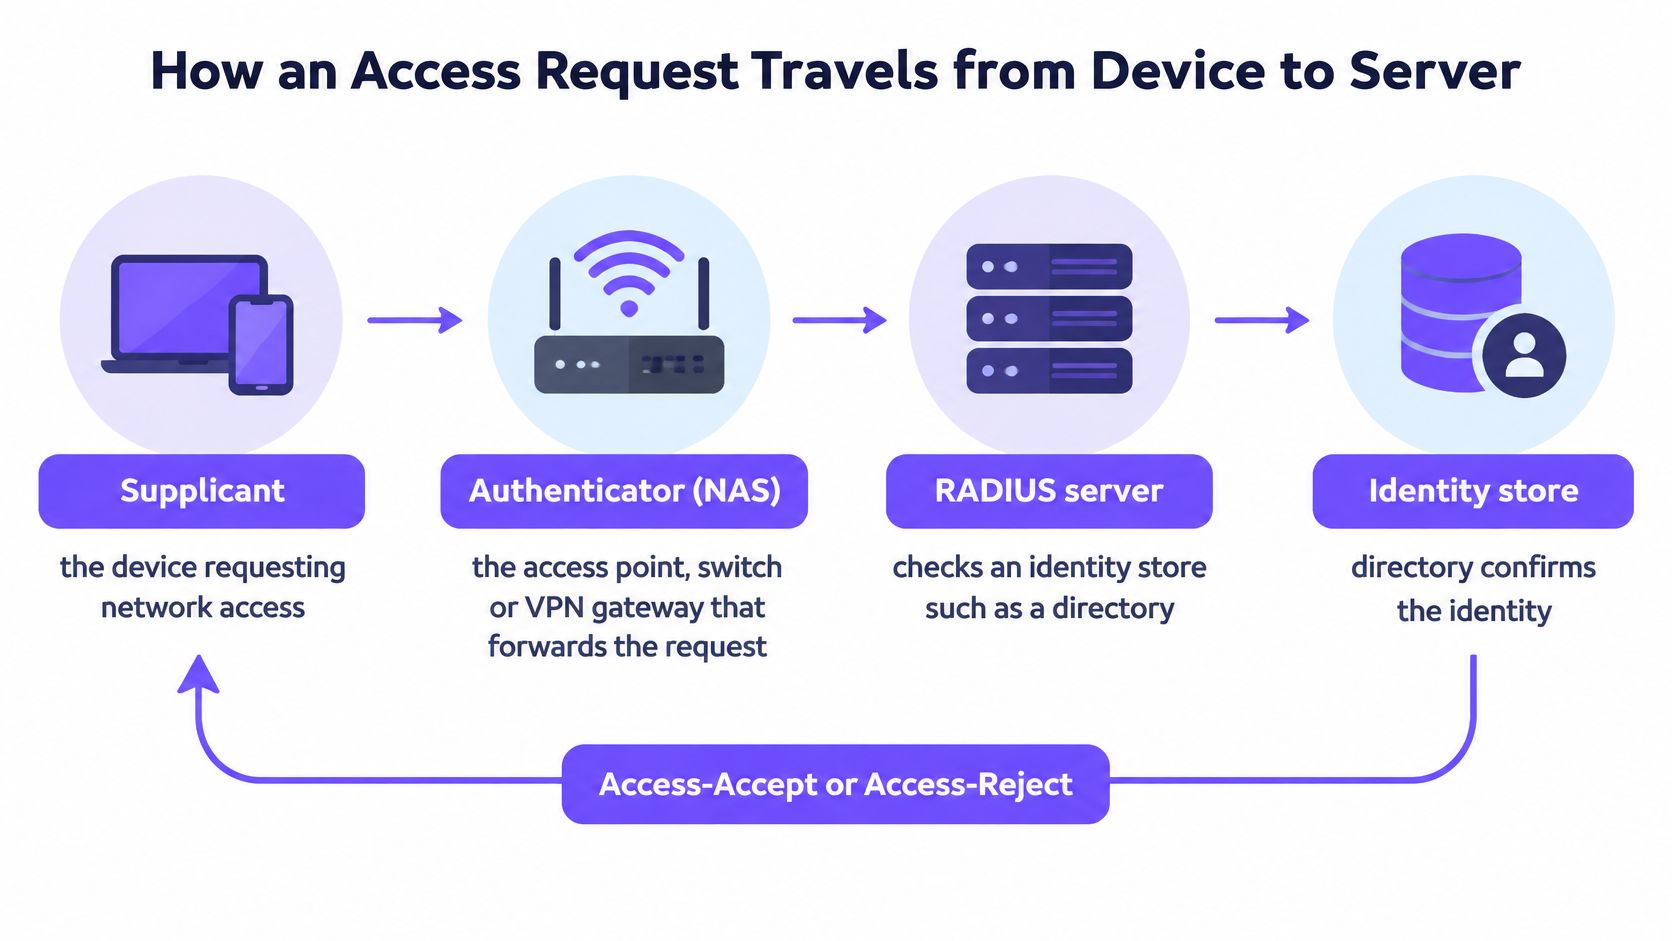
देवाणघेवाण फॉलो करा
डिव्हाइस ऑथेंटिकेशन सुरू करते. लॅपटॉप ॲक्सेस पॉइंटशी संपर्क साधतो आणि कॉन्फिगर केलेली ऑथेंटिकेशन पद्धत सुरू करतो. यामध्ये टाइप केलेल्या पासवर्डऐवजी सर्टिफिकेटचा समावेश असू शकतो.
NAS हे RADIUS सर्व्हरला एक Access-Request पाठवते. पारंपारिक RADIUS साठी, हे UDP वरून प्रवास करते आणि ऑथेंटिकेशन माहितीसह कनेक्शन तपशील घेऊन जाते.
सर्व्हर ओळखीचे मूल्यमापन करतो. तो कॉन्फिगर केलेली ऑथेंटिकेशन पद्धत आणि आयडेंटिटी इंटिग्रेशन वापरतो, ज्यामध्ये डिरेक्टरी लुकअप किंवा सर्टिफिकेट प्रमाणीकरण समाविष्ट असू शकते. सर्टिफिकेट ऑथेंटिकेशन केवळ युझरनेम अस्तित्वात आहे की नाही हे तपासण्याऐवजी, ताबा आणि विश्वासाचा पुरावा तपासते.
देवाणघेवाणीसाठी अधिक माहिती हवी असल्यास, सर्व्हर Access-Challenge परत पाठवतो. डिव्हाइसचा प्रतिसाद NAS द्वारे परत जातो, आणि जोपर्यंत सर्व्हर निर्णय घेऊ शकत नाही तोपर्यंत ही देवाणघेवाण सुरू राहू शकते.
सर्व्हर त्याचा निर्णय परत देतो. एका Access-Accept मध्ये लागू असलेल्या ऑथोरायझेशन ॲट्रिब्युट्सचा समावेश असतो; एक Access-Reject ॲक्सेस नाकारते. योग्य क्रेडेंशियल हे ॲक्सेस प्रतिबंधित करणाऱ्या पॉलिसीला ओव्हरराइड करत नाही.
NAS स्वीकारलेली पॉलिसी लागू करते आणि Accounting-Request मेसेजद्वारे सेशन ॲक्टिव्हिटीचा अहवाल देते. Start, interim update, आणि stop रेकॉर्ड्स सेशनच्या लाइफसायकलचे वर्णन करतात.
RADIUS मेसेजचे प्रकार आणि त्या प्रत्येकाचा अर्थ काय आहे
| मेसेज | यांच्याद्वारे पाठवले गेले | अर्थ |
|---|---|---|
| Access-Request | ॲक्सेस पॉइंट किंवा NAS | येथे क्रेडेंशियल्स किंवा ऑथेंटिकेशन मेसेज आहेत; कृपया ते तपासा |
| Access-Challenge | RADIUS सर्व्हर | अधिक माहिती आवश्यक आहे, जसे की वन-टाइम कोड |
| Access-Accept | RADIUS सर्व्हर | ऑथेंटिकेशन आणि पॉलिसी ॲक्सेसची अनुमती देतात; पुढील ॲट्रिब्यूट्स लागू करा |
| Access-Reject | RADIUS सर्व्हर | क्रेडेंशियल्स किंवा पॉलिसी ॲक्सेसची अनुमती देत नाहीत |
| Accounting-Request | ॲक्सेस पॉइंट किंवा NAS | सेशन सुरू झाले, अपडेट झाले किंवा थांबवले गेले |
वायर्ड आणि वायरलेस 802.1X प्रमाणीकरणासाठी, Extensible Authentication Protocol, किंवा EAP, संदेश RADIUS एक्सचेंजमध्ये प्रवास करतात. EAP-TLS आणि PEAP यासारख्या पद्धती ठरवतात की सर्व्हर काय प्रमाणित करतो. या पद्धतींसह, ॲक्सेस पॉईंटला संरक्षित क्रेडेंशियल्स वाचण्याची गरज न पडता तो EAP संदेश रिले करतो.
ट्रबलशूटिंग करताना, पारंपरिक RADIUS कॅप्चरवर Access-Accept शोधण्यासाठी आणि त्याचे ॲट्रिब्युट्स तपासण्यासाठी Wireshark वापरा. TLS-संरक्षित ट्रान्सपोर्टसाठी, त्याऐवजी सर्व्हर-साइड डायग्नोस्टिक्स किंवा योग्यरित्या अधिकृत कॅप्चर पॉईंट वापरा. त्यानंतर केवळ लॅपटॉपच्या कनेक्टेड आयकॉनशीच नव्हे, तर NAS ने लागू केलेल्या पॉलिसीशी उत्तराची तुलना करा.
RADIUS प्रत्येक डिव्हाइसला त्याच्या स्वतःच्या सेगमेंटमध्ये कसे ठेवते
समजा एका हॉटेलमध्ये हाउसकीपिंग टॅब्लेट, रिसेप्शन लॅपटॉप आणि अतिथींचा फोन एकाच एक्सेस-पॉईंट इन्फ्रास्ट्रक्चरचा वापर करत आहेत. त्यांना वेगवेगळ्या ॲक्सेसची आवश्यकता आहे: अनुक्रमे हाउसकीपिंग ॲप्लिकेशन्स, रिसेप्शन सिस्टम आणि अतिथी इंटरनेट. रेडिओ हार्डवेअर शेअर करणे म्हणजे परवानग्या शेअर करणे असा होत नाही.
अॅक्सेस पॉइंट स्वतंत्र नेटवर्क सेगमेंट्स कशा प्रकारे लागू करू शकतो हे या प्रतिमेमध्ये दाखवले आहे.
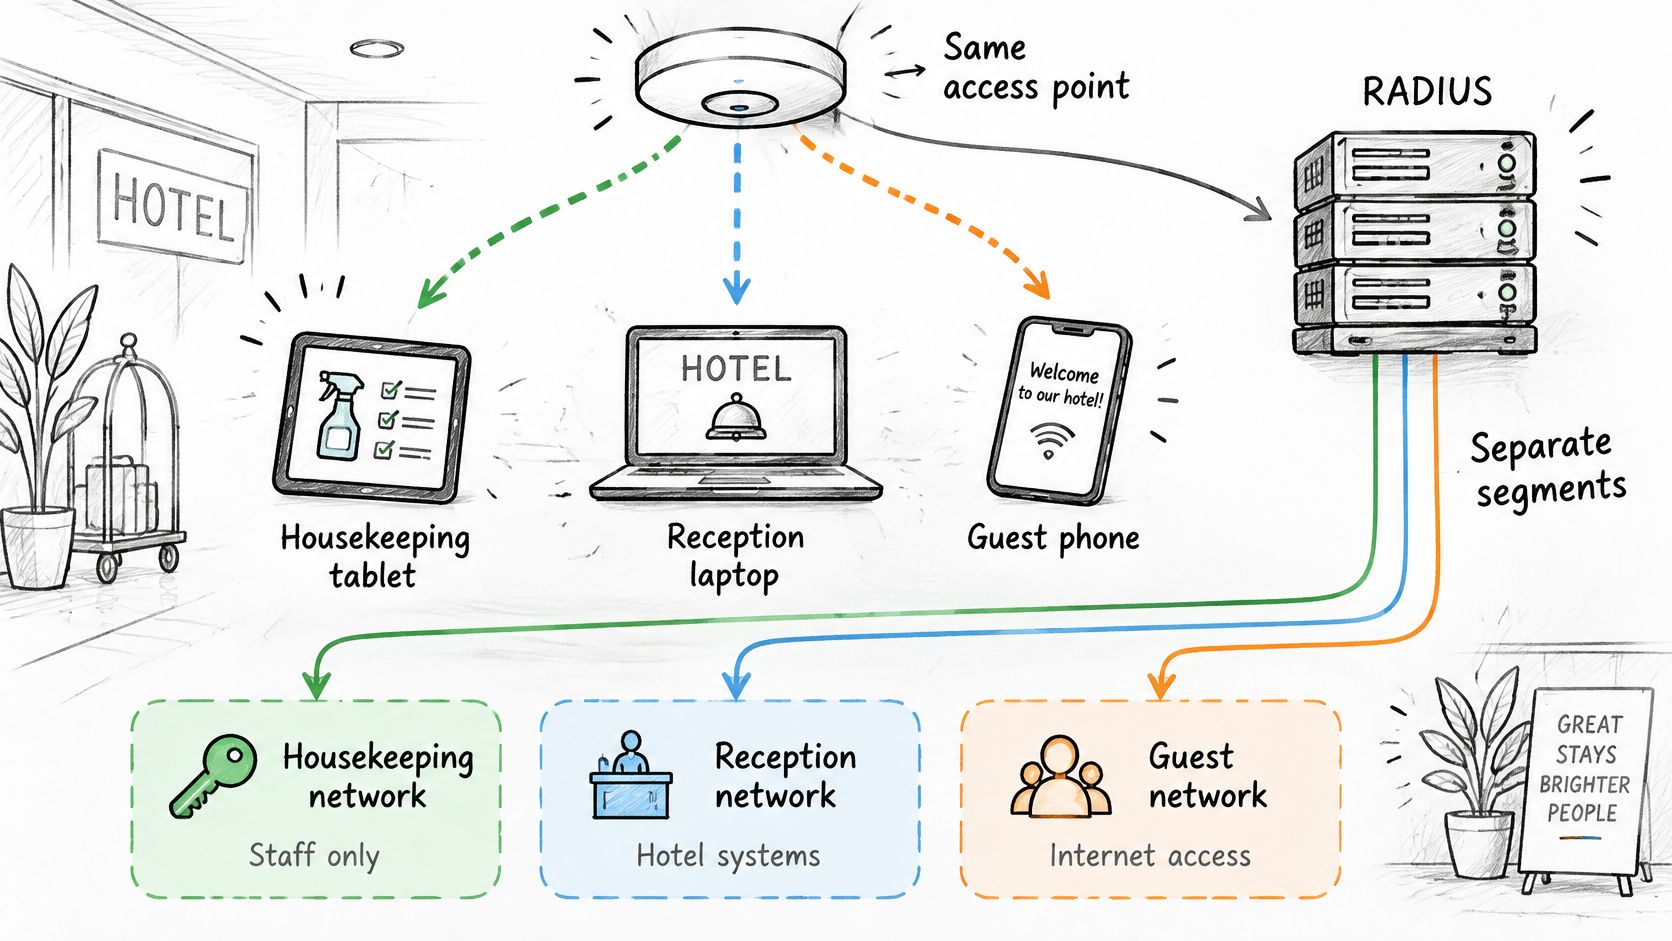
एक VLAN हा एक लॉजिकल नेटवर्क विभाग आहे. RADIUS Access-Accept मध्ये एक VLAN असाइनमेंट परत करू शकते, आणि स्विच किंवा एक्सेस पॉईंट ते ऑथेंटिकेट केलेल्या पोर्ट किंवा सेशनवर लागू करते. फिजिकल इन्फ्रास्ट्रक्चरला अजूनही संबंधित VLANs आणि राउटिंग कॉन्फिगरेशनची आवश्यकता असते.
डिरेक्टरी ग्रुप्सचे नेटवर्क पॉलिसीमध्ये रूपांतर करा
डायनॅमिक VLAN असाइनमेंटसाठी, सर्व्हर हे टनेल ॲट्रिब्युट्स परत करू शकतो:
- Tunnel-Type: विनंती केलेला टनेल प्रकार ओळखण्यासाठी VLAN वर सेट करा.
- Tunnel-Medium-Type: उपकरणाद्वारे अपेक्षित असलेल्या IEEE 802 मीडिया मूल्यावर सेट करा.
- Tunnel-Private-Group-ID: इच्छित VLAN आयडेंटिफायरवर सेट करा.
डिरेक्टरी ग्रुप सदस्यत्व ही मूल्ये ठरवू शकते. हाउसकीपिंग ग्रुप हाउसकीपिंग सेगमेंटवर मॅप केला जातो, तर रिसेप्शन कर्मचाऱ्यांना वेगळी पॉलिसी मिळते. आमच्या Secure नेटवर्कमध्ये, Entra ID, Okta आणि Google Workspace सह इंटिग्रेशन्स ग्रुप सदस्यत्वाला VLAN ठरवण्यास सक्षम करतात.
Purple Access ओपन, सुरक्षित आणि xPSK नेटवर्क्स ऑफर करते. आमचे Cloud RADIUS डिव्हाइसेसना योग्य नेटवर्क आणि VLAN कडे निर्देशित करण्यासाठी ओळखीचा वापर करते, आणि ज्याचे खाते निष्क्रिय केले आहे अशा संस्था सोडणाऱ्या व्यक्तीला नाकारते. हाउसकीपिंग, रिसेप्शन आणि ऑपरेशन्स कर्मचारी सामायिक स्टाफ पासवर्डऐवजी MDM-द्वारे वितरीत केलेल्या EAP-TLS प्रमाणपत्रांचा वापर करून प्रमाणीकृत करू शकतात.
हा व्हिडिओ ॲक्सेस मॉडेलचा दुसरा दृष्टिकोन प्रदान करतो.
केवळ लेबल नव्हे, तर बाउंड्री तपासा
SSID हे वापरकर्त्याला दिसणारे वायरलेस नेटवर्कचे नाव असते. ते स्वतःहून डिव्हाइसेस आयसोलेटेड असल्याचा पुरावा नाही, आणि VLAN असाइनमेंट आपोआप फायरवॉलचे नियम तयार करत नाही.
प्रभावी VLAN सेगमेंटेशनसाठी, सेगमेंटमधील अनुमत ट्रॅफिक कॉन्फिगर करा आणि त्याची चाचणी घ्या. हाउसकीपिंग टॅबलेट रिसेप्शन सिस्टीमचा अॅक्सेस न मिळवता त्याच्या आवश्यक अॅप्लिकेशनपर्यंत पोहोचला पाहिजे.
यशस्वी लॉगिन प्रवेश सिद्ध करते. रहदारी चाचणी (ट्रॅफिक टेस्ट) ही इच्छित मर्यादा लागू केली आहे की नाही हे सिद्ध करते.
रोलआउट करण्यापूर्वी, चाचणी डिव्हाइस ऑथेंटिकेट करा, परत मिळालेल्या VLAN अॅट्रिब्युटची तपासणी करा आणि त्याचे प्रत्यक्ष प्लेसमेंट कन्फर्म करा. गहाळ अॅट्रिब्युट्स, असमर्थित मॅपिंग्ज किंवा परवानगी देणारे डीफॉल्ट VLAN योग्य असलेल्या आयडेंटिटी पॉलिसीलाही कमकुवत करू शकतात.
RADIUS ची TACACS+ आणि Diameter सोबत तुलना
| प्रोटोकॉल | ट्रान्सपोर्ट आणि पोर्ट | काय एन्क्रिप्ट केले आहे | ठराविक वापर |
|---|---|---|---|
| RADIUS | स्वतंत्र ऑथेंटिकेशन आणि अकाउंटिंग सर्व्हिस पोर्टसह UDP | पारंपरिक पासवर्ड-आधारित RADIUS मध्ये, संपूर्ण पॅकेट नाही तर केवळ पासवर्ड ॲट्रिब्यूट लपवले जाते | WiFi, VPN आणि स्विच 802.1X ॲक्सेस |
| TACACS+ | त्याच्या नियुक्त ॲडमिनिस्ट्रेशन सर्व्हिस पोर्टचा वापर करून TCP | हेडर सोडून संपूर्ण पॅकेट बॉडी | राउटर्स आणि स्विचेसवर ॲडमिनिस्ट्रेटर लॉगिन आणि कमांड कंट्रोल |
| Diameter | त्याच्या नियुक्त सर्व्हिस पोर्टचा वापर करून TCP किंवा SCTP | सुरक्षा TLS किंवा IPsec वर अवलंबून असते | मोबाइल आणि रोमिंग नेटवर्क्स |
युझर आणि डिव्हाइस प्रवेशासाठी RADIUS वापरा, आणि प्रशासक कमांड नियंत्रणासाठी TACACS+ वापरा. एंटरप्राइझ WiFi प्रमाणीकरणाचा नियमित पर्याय असण्याऐवजी Diameter हे प्रामुख्याने टेलिकॉम-केंद्रित आर्किटेक्चरचा भाग आहे.
निर्णायक प्रश्न असा आहे की तुम्ही कशाला ऑथोराइज करण्याचा प्रयत्न करत आहात. कर्मचाऱ्यांच्या लॅपटॉपला नेटवर्क सेगमेंटमध्ये सामील होण्यासाठी परवानगी आवश्यक आहे. नेटवर्क अॅडमिनिस्ट्रेटरला राउटरमध्ये लॉग इन करण्याची आणि कदाचित त्याचे कॉन्फिगरेशन न बदलता डायग्नोस्टिक कमांड चालवण्याची परवानगी आवश्यक आहे.
ॲडमिशन आणि ॲडमिनिस्ट्रेशन ही वेगळी कामे आहेत
RADIUS हे ऑथेंटिकेशन निकालाला नेटवर्क अॅक्सेस स्थापित करण्यासाठी आवश्यक असलेल्या ऑथोरायझेशन अॅट्रिब्युट्ससह एकत्र करते. डिव्हाइसला प्रवेश द्यायचा की नाही आणि कोणती भूमिका लागू करायची हे ठरवणाऱ्या अॅक्सेस पॉइंटसाठी हे अगदी योग्य ठरते.
TACACS+ हे ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग अधिक स्पष्टपणे वेगळे करते. डिव्हाइस ॲडमिनिस्ट्रेशनसाठी, तुम्ही याचा वापर लॉग इन करण्याची परवानगी आणि विशिष्ट कमांड कार्यान्वित करण्याची परवानगी यामधील फरक करण्यासाठी करू शकता. तुम्ही लागू करू इच्छित असलेल्या कमांड-ऑथोरायझेशन वर्तनाला तुमच्या उपकरणाने सपोर्ट करणे आवश्यक आहे.
त्यामुळे एखादी संस्था दोन्ही प्रोटोकॉल्स चालवू शकते, अनेकदा स्वतंत्र सेवा किंवा कॉन्फिगरेशनद्वारे. तिची वायरलेस पायाभूत सुविधा एंडपॉईंट ॲक्सेसबद्दल RADIUS ला विचारते, तर तिचे मॅनेजमेंट इंटरफेस प्रशासक ॲक्टिव्हिटीबद्दल TACACS+ ला विचारतात. यात कोणताही विरोधाभास नाही कारण हे निर्णय वेगवेगळ्या एन्ट्री पॉईंट्सचे संरक्षण करतात.
केवळ एन्क्रिप्शन कॉलमवरून निवड करू नका
संपूर्ण पॅकेट बॉडी या वाक्प्रचाराचा अर्थ असा नाही की संपूर्ण कम्युनिकेशन मार्गाला आणखी संरक्षणाची आवश्यकता नाही. शेअर केलेले सिक्रेट हाताळणे, अंमलबजावणी अपडेट्स, मॅनेजमेंट-नेटवर्क आयसोलेशन आणि ट्रान्सपोर्ट सुरक्षा हे महत्त्वाचे डिझाइन विचार राहिले आहेत.
त्याचप्रमाणे, Diameter चे विश्वसनीय ट्रान्सपोर्ट त्याला RADIUS ची अपेक्षा असलेल्या अॅक्सेस पॉइंटसाठी थेट ड्रॉप-इन अपग्रेड बनवत नाही. नेटवर्क उपकरणे, आयडेंटिटी इंटिग्रेशन्स आणि ऑपरेशनल टूल्सनी निवडलेल्या प्रोटोकॉलला सपोर्ट केला पाहिजे.
तुम्हाला आवश्यक असलेल्या कामासाठी तुमचे डिव्हाइस ज्या प्रोटोकॉलला सपोर्ट करते तो निवडा, नंतर त्याचे सुरक्षा गुणधर्म स्वतंत्रपणे पडताळा. परिचित प्रोटोकॉलच्या जागी अधिक क्लिष्ट प्रोटोकॉल वापरल्याने चुकीची ऑथोरायझेशन पॉलिसी किंवा न तपासलेले फॉलबॅक कॉन्फिगरेशन ठीक होणार नाही.
RADIUS च्या सुरक्षेच्या मर्यादा आणि संरक्षणाची पडताळणी कशी करावी
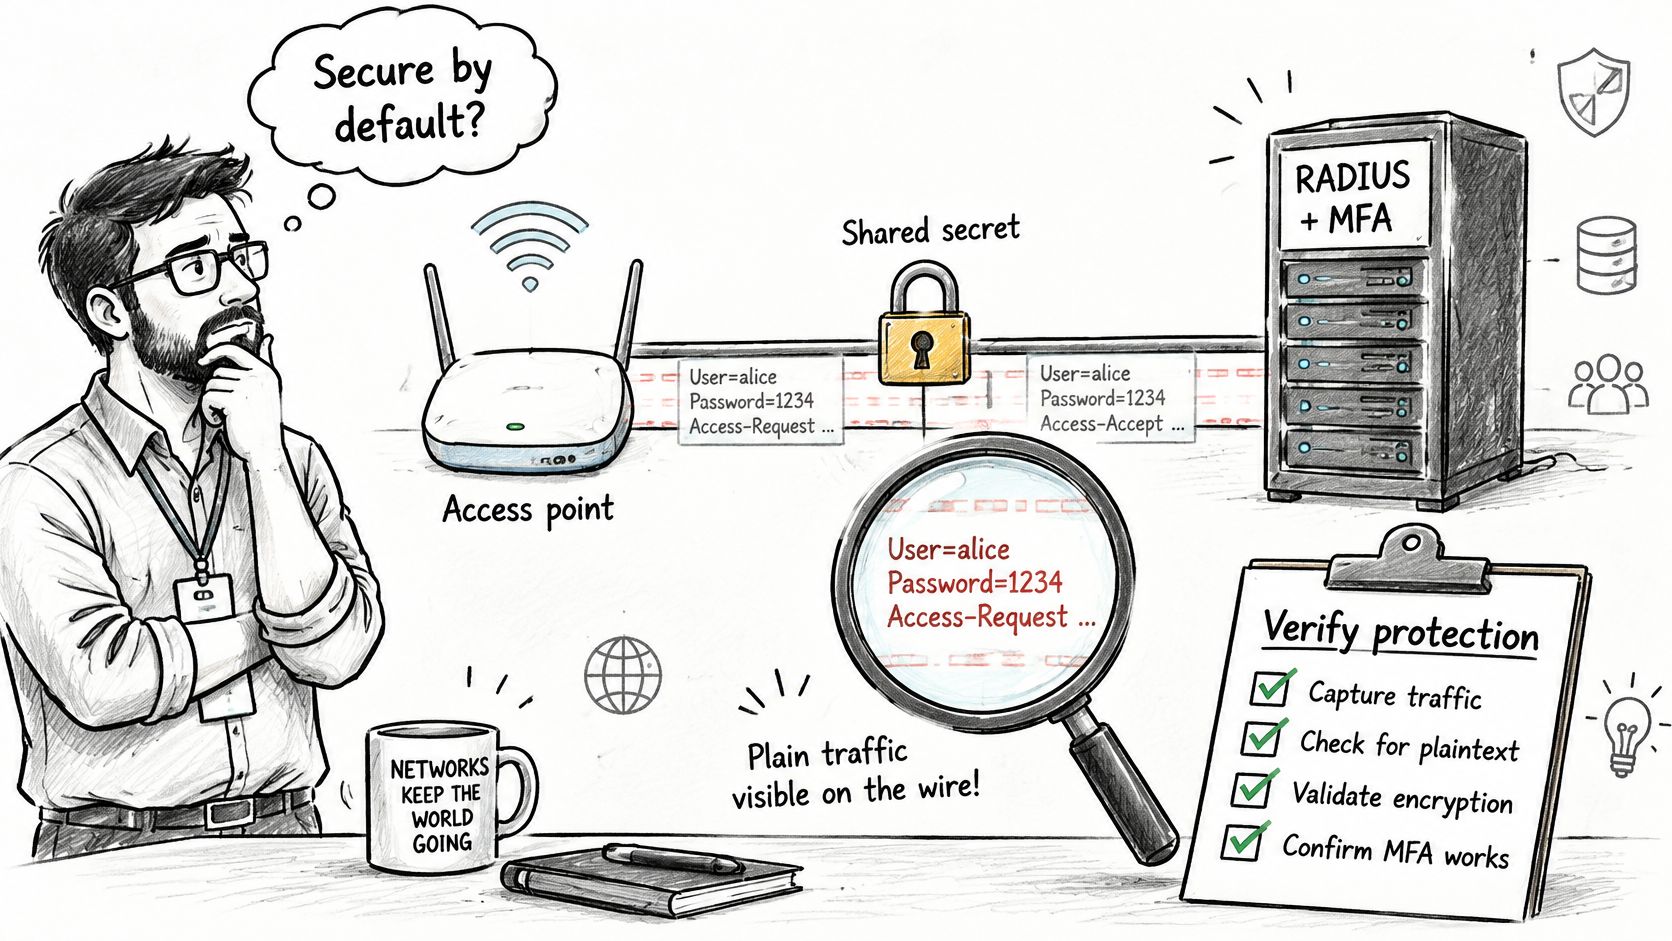
MFA मुळे RADIUS डिप्लॉयमेंट आपोआप विश्वासार्ह बनत नाही. हे ओळख पडताळणी मजबूत करते, परंतु नेटवर्क डिव्हाइसला त्याला मिळणाऱ्या ऑथेंटिकेशन प्रतिसादावर विश्वास ठेवता आला पाहिजे. या स्वतंत्र सुरक्षा आवश्यकता आहेत.
आईल ऑफ मॅन सायबर सिक्युरिटी सेंटरच्या Blast-RADIUS ॲडव्हायझरीनुसार, २०२४ च्या Blast-RADIUS खुलाशाने दाखवून दिले की, विशिष्ट परिस्थितींमध्ये, मॅन-इन-द-मिडल अटॅकर बनावट Access-Accept तयार करू शकतो, क्रेडेंशियल्सचा अंदाज न लावता ॲक्सेस मिळवू शकतो, आणि RADIUS सर्व्हरला अनधिकृत सत्राची माहिती न होता MFA बायपास करू शकतो.
कमकुवत दुवा वापरकर्त्याचा पासवर्डच असेल असे नाही. तो अॅक्सेस उपकरणे आणि सर्व्हर यांच्यातील देवाणघेवाण असू शकतो.
मेसेज आणि त्याचे ट्रान्सपोर्ट या दोन्हीचे रक्षण करा
पारंपरिक RADIUS NAS आणि सर्व्हर दरम्यान शेअर केलेले सिक्रेट वापरते, परंतु ते आधुनिक एंड-टू-एंड गोपनीयतेच्या समतुल्य नाही. PAP सारख्या जुन्या पासवर्ड पद्धतीमध्ये पासवर्ड लपवण्याला संपूर्ण देवाणघेवाण एन्क्रिप्ट समजण्याची चूक करू नये.
अपडेट केलेल्या क्लायंट आणि सर्व्हर मार्गदर्शनानुसार, त्वरित इंटिग्रिटी उपाय म्हणून Message-Authenticator प्रोसेसिंग अनिवार्य करा. केवळ सर्व्हर अपडेट केल्याने अॅक्सेस पॉइंट्स, गेटवे आणि प्रॉक्सी काय पाठवतात आणि लागू करतात याबद्दलचे प्रश्न अनुत्तरित राहतात.
दीर्घकालीन ट्रान्सपोर्ट संरक्षणासाठी, RADIUS over TLS (ज्याला सामान्यतः RadSec म्हटले जाते) किंवा इतर योग्यरित्या संरक्षित मार्गाचे नियोजन करा. सुरक्षित EAP पद्धत आणि सुरक्षित RADIUS ट्रान्सपोर्ट कनेक्शनच्या वेगवेगळ्या भागांची काळजी घेतात, त्यामुळे यांपैकी एकाला दुसऱ्याचा सार्वत्रिक पर्याय समजू नका.
केवळ सेटिंग नव्हे, तर संपूर्ण इस्टेट तपासा
- प्रत्येक RADIUS क्लायंटची इन्व्हेंटरी तयार करा: स्विचेस, ॲक्सेस पॉइंट्स, VPN गेटवे आणि प्रॉक्सी, त्यांच्या फर्मवेअर आणि समर्थित ट्रान्सपोर्ट पर्यायांसह समाविष्ट करा.
- दोन्ही बाजूंच्या अंमलबजावणीची पुष्टी करा: गहाळ किंवा अवैध व्हॅल्यूजच्या हाताळणीसह, Message-Authenticator जनरेशन आणि प्रमाणीकरण तपासा.
- लेगसी पद्धतींची चाचणी घ्या: मुख्य WiFi चाचणी त्या कव्हर करते असे गृहीत धरण्याऐवजी जेथे PAP, CHAP, आणि MS-CHAP पाथ सुरू राहतील तेथे त्यांची चाचणी घ्या.
- नकारात्मक परिणामांची तपासणी करा: नियंत्रित चाचणी वातावरणात, मॅलफॉर्म्ड किंवा असुरक्षित विनंत्या नाकारल्या गेल्या आहेत आणि लॉग्स त्याचे कारण स्पष्ट करतात याची पुष्टी करा.
- सर्टिफिकेट विश्वासाचे प्रमाणीकरण करा: अनियंत्रित सर्व्हर सर्टिफिकेट्स स्वीकारण्याऐवजी सप्लिकंट्सना इच्छित ऑथेंटिकेशन सर्व्हर ओळखीवर विश्वास ठेवण्यासाठी कॉन्फिगर करा.
त्या चाचण्यांचे पुरावे क्लायंट इन्व्हेंटरीसोबत ठेवा. MFA सुरू असल्याचे दाखवणारा डॅशबोर्ड हे सिद्ध करू शकत नाही की एखादा लेगसी गेटवे बनावट प्रतिसादाला नकार देतो.
सुरक्षा निष्कर्ष: NAS ने अॅक्सेस देण्यापूर्वी आयडेंटिटी अॅश्युरन्स आणि विश्वासार्ह मेसेज डिलिव्हरी या दोन्ही गोष्टी पूर्ण झाल्या पाहिजेत.
सेफ फेल्युअर डिझाइन करा आणि रोलआउटपूर्वी त्याची पडताळणी करा
RADIUS सहसा UDP वर चालतो. याचा अर्थ असा की नेटवर्क ॲक्सेस सर्व्हरकडे, सर्व्हरकडे नव्हे, रिट्रान्समिशन टायमर्स आणि पर्यायी-सर्व्हर वर्तनाची मालकी असते, जसे की RFC 2865 ची UDP ट्रान्सपोर्ट मार्गदर्शक तत्त्वे नमूद करतात. कालबाह्यता (टाइमआउट) आणि पुन्हा प्रयत्न (रिट्राय) मूल्यांना ॲक्सेस धोरणाचा भाग मानले पाहिजे. संवादात्मक लॉगिनसाठी उशिरा आलेले उत्तर सहसा निरुपयोगी ठरते, आणि अनियंत्रित रिट्राय चेनमुळे युझर्सना वाट पाहावी लागते आणि कोणालाही समजत नाही की कोणत्या सर्व्हरने उत्तर दिले.
टाइमआउट म्हणजे Access-Reject नव्हे. विनंती कदाचित पोहोचलीच नसेल, किंवा परत येताना प्रतिसाद हरवला असावा. त्यामुळे तुमच्या ॲक्सेस उपकरणांना अनिश्चिततेसाठी एका स्पष्ट धोरणाची गरज असते, अगदी अशा रिसेप्शन डेस्कप्रमाणे ज्याचा सुरक्षा कार्यालयाशी संपर्क होऊ शकत नाही: अभ्यागताला थांबवायचे, त्यांना वेटिंग एरियामध्ये पाठवायचे किंवा जुन्या पासवर प्रवेश द्यायचा, याचा निर्णय त्याने घेतला पाहिजे.
कोणतेही उत्तर न आल्यास काय व्हावे ते निवडा
| अयशस्वी निकाल | वापरकर्ता अनुभव | सुरक्षिततेचे परिणाम |
|---|---|---|
| Fail closed | नवीन ॲक्सेस नाकारला जातो | उपलब्धतेचा त्याग करून ॲडमिशन मर्यादा कायम राखते |
| Fail open | डिव्हाइस फॉलबॅक किंवा अतिथी VLAN मध्ये प्रवेश करते | जर तो सेगमेंट अत्यंत अनुमती देणारा असेल, तर इच्छित सेगमेंटेशन बायपास करू शकतो |
| कॅश केलेला ॲक्सेस कायम ठेवा | विद्यमान किंवा पूर्वी ओळखलेली डिव्हाइसेस कार्यरत राहतात | ॲक्सेस हा खाते किंवा क्रेडेंशियल रद्द केल्यानंतरही टिकून राहू शकतो |
विशिष्ट सेवेसाठी मर्यादित अतिथी फॉलबॅक हे हेतुपुरस्सर असू शकते. ते कर्मचारी सिस्टीम्स, पेमेंट इन्फ्रास्ट्रक्चर किंवा व्यवस्थापन इंटरफेससाठी आपत्कालीन ॲक्सेस बनू नये. कॅश केलेल्या ॲक्सेससाठी परिभाषित लाइफटाइम आणि व्याप्ती असणे देखील आवश्यक आहे. NAS कोणती क्रेडेंशियल्स किंवा निर्णय राखून ठेवतो, पुन्हा प्रमाणीकरणादरम्यान काय घडते, आणि प्राथमिक सेवा अनुपलब्ध असताना डिरेक्टरी बदल लागू होऊ शकतो का, याचे दस्तऐवजीकरण करा.
रिव्होकेशन पुढील लॉगिनपासून वेगळे करा
अकाउंट अक्षम करणे आणि त्याची लाइव्ह सेशन्स डिस्कनेक्ट करणे ही वेगवेगळी ऑपरेशन्स आहेत. सपोर्ट करणाऱ्या उपकरणांवर, RADIUS Change of Authorization, किंवा CoA, नवीन लॉगिनची वाट न पाहता सक्रिय सेशन बदलू किंवा समाप्त करू शकते. Purple Access हे अक्षम केलेल्या अकाउंटची लाइव्ह सेशन्स प्रत्येक साइटवर समाप्त करण्यासाठी त्याच्या सुरक्षित नेटवर्कवर RADIUS CoA चा वापर करते, ज्यामध्ये लाइव्ह-सेशन समाप्ती ही अॅक्सेस-पॉइंट सपोर्टवर अवलंबून असते. हे इतर कीजवर परिणाम न करता एखादी वैयक्तिक की रिव्होक करण्यास देखील सपोर्ट करते, त्यामुळे एखादा कंत्राटदार किंवा डिव्हाइस काढून टाकण्यासाठी इतर सर्वांना डिस्कनेक्ट करण्याची आवश्यकता नसते. डिव्हाइस सक्रियपणे ट्रॅफिक ट्रान्सफर करत असताना त्या वर्तनाची चाचणी घ्या. तुम्ही ओळख कधी अक्षम केली, सेशन कधी संपले आणि त्वरित पुन्हा कनेक्शन नाकारले गेले आहे का ते नोंदवा.
पुराव्यासह रोलआउट चेकलिस्ट तयार करा
असुरक्षित RADIUS पद्धती बंद करण्याबाबतचा IETF ड्राफ्ट TLS-आधारित ट्रान्सपोर्टकडे निर्देश करतो. त्या मायग्रेशनला सुसंगतता प्रकल्प (compatibility project) म्हणूनही हाताळा, कारण जुनी उपकरणे आवश्यक ट्रान्सपोर्ट किंवा ॲट्रिब्युट्स योग्यरित्या हाताळू शकणार नाहीत.
पायलटच्या पलीकडे विस्तार करण्यापूर्वी, या नियंत्रणांची पडताळणी करा:
- डिफॉल्ट नकार: अज्ञात ओळखी आणि निराकरण न झालेल्या विनंत्यांना प्रिव्हिलेज्ड ॲक्सेस मिळत नाही.
- मर्यादित फॉलबॅक: कोणतीही व्यापक आपत्कालीन VLAN अनपेक्षित रीचेबिलिटी देत नाही.
- मर्यादित कॅशिंग: कॅश केलेली क्रेडेंशियल्स किंवा निर्णय किती काळ वापरण्यायोग्य राहतात याचे दस्तऐवजीकरण करा आणि चाचणी घ्या.
- चाचणी केलेले पर्यायी एंडपॉइंट्स: केवळ सुरळीत सर्व्हिस शटडाउन नव्हे, तर पोहोचता न येणाऱ्या प्राथमिक सर्व्हरचे सिम्युलेशन करा.
- स्वतंत्र ऑडिट नोंदी: ओळख, साइट आणि लागू केलेल्या पॉलिसीसह स्वीकार, नकार, टाइमआउट आणि फॉलबॅक निर्णय जतन करा.
वारंवार वापरता येणारी RADIUS ऑथेंटिकेशन चाचणी प्रक्रिया वापरा आणि पायलटमध्ये एका जुन्या एक्सेस पॉईंटचा समावेश करा. पर्यायी एंडपॉईंटच्या ऑथोरायझेशन उत्तराची चाचणी त्याच्या रीचेबिलिटीइतकीच काळजीपूर्वक करा.
उपलब्धतेसोबतच अचूकता देखील मोजा
ऑथेंटिकेशन लेटन्सी, फेलोव्हर वेळ, ऑथोरायझेशन अचूकता, आणि रिव्होकेशन प्रोपॅगेशन वेळ ट्रॅक करा. पुन्हा प्रयत्न करण्याच्या दरांवर (retry rates) देखील लक्ष ठेवा, कारण युझर्सनी अयशस्वी कनेक्शनची तक्रार करण्यापूर्वी वाढलेले रीट्रान्समिशन हे WAN मधील घट, राउटिंग समस्या किंवा ओव्हरलोड झालेले बॅकएंड उघड करू शकतात. भौगोलिकदृष्ट्या वितरित केलेली सर्व्हिस जुनी डिरेक्टरी माहिती किंवा विसंगत पॉलिसी परत करत असतानाही पोहोचण्यायोग्य (reachable) राहू शकते. फेलोव्हर आणि रिकव्हरीच्या वेळेसह, प्रत्येक चाचणी केलेल्या साइटवर परत मिळालेले ॲट्रिब्यूट्स आणि प्रत्यक्ष ॲक्सेस यांची तुलना करा.
एका ठोस प्रश्नाच्या लेखी उत्तरासह पायलट समाप्त करा: सध्याचे डिप्लॉयमेंट फेल क्लोज्ड होते का, आणि टीम ते सिद्ध करू शकते का? पॅकेट पुरावे, कंट्रोलर निकाल, ट्रॅफिक चाचण्या आणि रिव्होकेशन लॉग एकत्र ठेवा जेणेकरून पुढील फर्मवेअर किंवा धोरण बदलानंतरही उत्तर सुरक्षित राहील.
Purple Access ओळख-आधारित ओपन, सुरक्षित आणि xPSK नेटवर्क्स, VLAN असाइनमेंट आणि टार्गेटेड रिव्होकेशनसह मॅनेज्ड Cloud RADIUS प्रदान करते. तुमचे विद्यमान ॲक्सेस पॉईंट्स योग्य ॲक्सेस निर्णय कसे लागू करू शकतात याचे नियोजन करण्यासाठी आणि तुमच्या रोलआउटसाठी आवश्यक असलेल्या फेलओव्हर व रिव्होकेशन चाचण्या ओळखण्यासाठी Purple Access ला भेट द्या.


