
RADIUS विरुद्ध LDAP: तुमच्या नेटवर्कला कोणत्या प्रोटोकॉलची आवश्यकता आहे
Published

RADIUS विरुद्ध LDAP शोधा आणि तुम्हाला डझनभर वेगवेगळ्या फॉन्ट्समध्ये तोच सल्ला मिळेल: ते एकमेकांना पर्याय आहेत, त्यामुळे तुमच्या स्टॅकला जे अनुकूल असेल ते निवडा आणि जर तुम्ही आधीच Active Directory चालवत असाल तर तुम्ही कदाचित RADIUS सर्व्हर वगळू शकता. त्या शेवटच्या वाक्यामुळे नेटवर्क्स खंडित होतात. RADIUS काढून टाकल्याने ऑथेंटिकेशन सोपे होत नाही. तो ॲक्सेसचा निर्णय घेणारा लेयर काढून टाकतो, ज्याचा अर्थ असा की ॲक्सेस पॉइंटवर कोणतेही VLAN असाइनमेंट नाही, प्रति डिव्हाइस कोणतेही धोरण लागू केले जात नाही आणि त्यानंतर सेशनची कोणतीही अकाउंटिंग नोंद राहत नाही.
हे दोन प्रोटोकॉल एकाच साखळीतील वेगवेगळ्या टप्प्यांवर काम करतात. डिरेक्टरीमध्ये ओळख डेटा असतो: व्यक्ती कोण आहे, ते कोणत्या ग्रुपचे सदस्य आहेत, खाते सुरू (enabled) आहे की नाही. RADIUS ती ओळख घेते, त्याची नेटवर्कच्या संदर्भाशी तुलना करते आणि अॅक्सेस पॉइंट ज्यावर कृती करू शकेल असा निर्णय परत पाठवते. सोमवारी सकाळी नऊ वाजता फायनान्स लॅपटॉप कोणत्या VLAN मध्ये जोडला जावा याबद्दल डिरेक्टरीचे कोणतेही मत नसते.
खरेदीचा (procurement) खर्चही त्याच दिशेने निर्देश करतो. केवळ डिरेक्टरी सॉफ्टवेअरऐवजी ॲक्सेस-निर्णय स्तर, म्हणजेच NAC आणि AAA/RADIUS विभागावर गुंतवणूक केंद्रित केली जाते, कारण बहुतेक संस्थांमध्ये डिरेक्टरी आधीच अस्तित्वात असते आणि निर्णय स्तर ही अशी गोष्ट असते जी तयार करावी लागते.
एंटरप्राइझ WiFi साठी खाली दिलेली स्तर-दर-स्तर तुलना आहे: कोणता प्रोटोकॉल कोणते काम करतो, डिरेक्टरीला ज्या कामासाठी कधीच निर्देशित केले नव्हते ते करण्यास सांगितल्यावर लॉगिन क्रम कुठे अयशस्वी होतो, आणि त्याचे परिणाम कसे मोजावे, सुरक्षित करावे व चाचणी करावी.
अनुक्रमणिका
- RADIUS आणि LDAP एका दृष्टिक्षेपात
- WiFi लॉगिन RADIUS आणि LDAP दरम्यान कसे हलते
- ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंगची तुलना
- RADIUS ला क्लाउड आणि ऑन-प्रिमाइसेस आयडेंटिटीशी जोडणे
- ट्रान्सपोर्ट आणि शेअर्ड सीक्रेट्समधील सुरक्षेच्या तडजोडी
- वास्तविक लोड अंतर्गत परफॉर्मन्स आणि स्केलिंग
- तुमच्या नेटवर्कसाठी RADIUS, LDAP किंवा दोन्ही निवडा
RADIUS आणि LDAP एका दृष्टीक्षेपात
RADIUS हे ठरवते की एखाद्या डिव्हाइसला किंवा वापरकर्त्याला नेटवर्कवर प्रवेश मिळतो का, आणि कोणत्या सेटिंग्जसह. LDAP त्या ओळखी, गट आणि विशेषता (attributes) संग्रहित करते ज्यावर हे निर्णय अवलंबून असतात. हे एक वाक्य या तुलनेतील बहुतेक गोंधळ दूर करते, कारण ते डेटापासून निर्णयाला वेगळे करते.
कार्यात्मक विभाजन स्वतः मानकांमध्येच लिहिलेले आहे. LDAP स्टोअर केलेल्या नोंदी आणि ॲट्रिब्युट्सवर डिरेक्टरी ऑपरेशन्स प्रदर्शित करते. युनिव्हर्सिटी ऑफ मेरीलँड बाल्टिमोर काउंटीच्या दोन प्रोटोकॉल्सच्या तुलनेमध्ये नमूद केल्याप्रमाणे, RADIUS ॲक्सेस डिव्हाइस आणि ऑथेंटिकेशन सर्व्हर दरम्यान ऑथेंटिकेशन, ऑथोरायझेशन आणि कॉन्फिगरेशन माहिती वाहून नेते. तुमच्या स्वतःच्या वातावरणाच्या संदर्भात खालील तक्ता वाचा.
| निकष | RADIUS | LDAP |
|---|---|---|
| प्राथमिक उद्देश | नेटवर्क ॲक्सेस AAA: ऑथेंटिकेशन, ऑथोरायझेशन, अकाउंटिंग | डिरेक्टरी डेटामध्ये ॲक्सेस: ओळख, गट, ॲट्रिब्युट्स वाचा आणि व्यवस्थापित करा |
| नेहमीचे स्थान | ॲक्सेस डिव्हाइस आणि पॉलिसी किंवा ओळख स्त्रोत यांच्या दरम्यान | आयडेंटिटी रिपॉझिटरी, सामान्यत: RADIUS च्या मागे |
| नेहमीचे क्लायंट्स | WiFi कंट्रोलर्स, VPN गेटवे, स्विचेस, फायरवॉल | ॲप्लिकेशन्स, ॲडमिन टूल्स, डिरेक्टरी-इंटिग्रेटेड सर्व्हिसेस |
| नेटवर्क ऑथोरायझेशन परत करते | होय: VLAN IDs, सेशन मर्यादा, ॲक्सेस पॉलिसीज | नेटवर्क निर्णयांसाठी कोणताही मूळ सपोर्ट नाही |
| सेशन अकाउंटिंग | होय: सेशन सुरू, थांबणे आणि वापर नोंदी | अंगभूत समतुल्य पर्याय नाही |
पोझिशन रोपासून सुरुवात करा. एक RADIUS सर्व्हर प्रत्येक असोसिएशनच्या पाथमध्ये असतो: WiFi कंट्रोलर, VPN गेटवे, स्विच किंवा फायरवॉल त्याला Access-Request पाठवते आणि उत्तराची प्रतीक्षा करते. LDAP सर्व्हर त्या देवाणघेवाणीच्या मागे असतो, जो अकाउंट्स आणि ग्रुप्सबद्दलच्या प्रश्नांची उत्तरे देतो. LDAP पाथमध्ये हलवल्यास, डिरेक्टरी सर्चचे VLAN असाइनमेंटमध्ये रूपांतर करण्यासाठी अजूनही कशाची तरी गरज असते, आणि हा ट्रान्सलेटर असा घटक आहे जो बहुतांश स्वदेशी (होमग्रोन) डिझाइन्स तयार करण्यास विसरतात.
आउटपुट रो तुमचे कंट्रोलर काय करू शकते ते ठरवते. RADIUS हे VLAN आयडेंटिफायर, सेशन टाइमआउट, बँडविड्थ पॉलिसी किंवा फिल्टर परत करते, आणि ते सेशनची सुरुवात, समाप्ती आणि वापर लॉग करते. LDAP हे व्यक्ती किंवा डिव्हाइसबद्दलचे ॲट्रिब्यूट्स परत करते. त्याच्या मुख्य प्रोटोकॉलमध्ये या ॲट्रिब्यूट्सचे अंमलबजावणीयोग्य अशा सेशन मर्यादेमध्ये रूपांतर करणारे काहीही नसते.
WiFi डिझाइनमधून RADIUS काढून टाकल्याने लॉगिन पायरी कमी होत नाही. ते अंमलबजावणी आणि ऑडिटचा स्तर काढून टाकते, आणि डिरेक्टरीकडे असे काम सोपवते जे करण्यासाठी ती कधीच निर्देशित केली गेली नव्हती.
तुम्हाला नियंत्रित करावयाच्या ॲक्सेस निर्णयाशी जुळणारी पंक्ती शोधा. उत्तर जर VLAN, बँडविड्थ मर्यादा, सेशन मर्यादा किंवा कोण ऑनलाइन होते याची नोंद असेल, तर तो निर्णय RADIUS चा आहे, आणि त्यामागील ओळख डेटा पुरवणे ही डिरेक्टरीची भूमिका आहे.
WiFi लॉगिन हे RADIUS आणि LDAP दरम्यान कसे चालते
अधिक वजनदार डिरेक्टरी ॲक्सेस प्रोटोकॉलच्या रिसोर्स मागण्यांशिवाय X.500 डिरेक्टरींपर्यंत पोहोचण्यासाठी डिझाइन केलेले LDAP मार्च 1995 मध्ये RFC 1777 म्हणून आले. RADIUS हे Livingston Enterprises च्या PortMaster ॲक्सेस सर्व्हर्समधून विकसित झाले आणि जानेवारी 1997 मध्ये RFC 2058 म्हणून IETF मध्ये पोहोचले, नंतर त्याची जागा RFC 2138 आणि त्यानंतर RFC 2865 ने घेतली; हा इतिहास मूळ RADIUS स्पेसिफिकेशन नोंदवतो. एक प्रोटोकॉल डिरेक्टरी एन्ट्रीज वाचण्यासाठी तयार केला गेला होता. दुसरा प्रोटोकॉल कनेक्शन मुळात सुरू होऊ शकते की नाही हे ठरवण्यासाठी तयार केला गेला होता.
एका सिंगल असोसिएशनचा या दोन्हीमधून जाणारा मार्ग येथे दिला आहे.
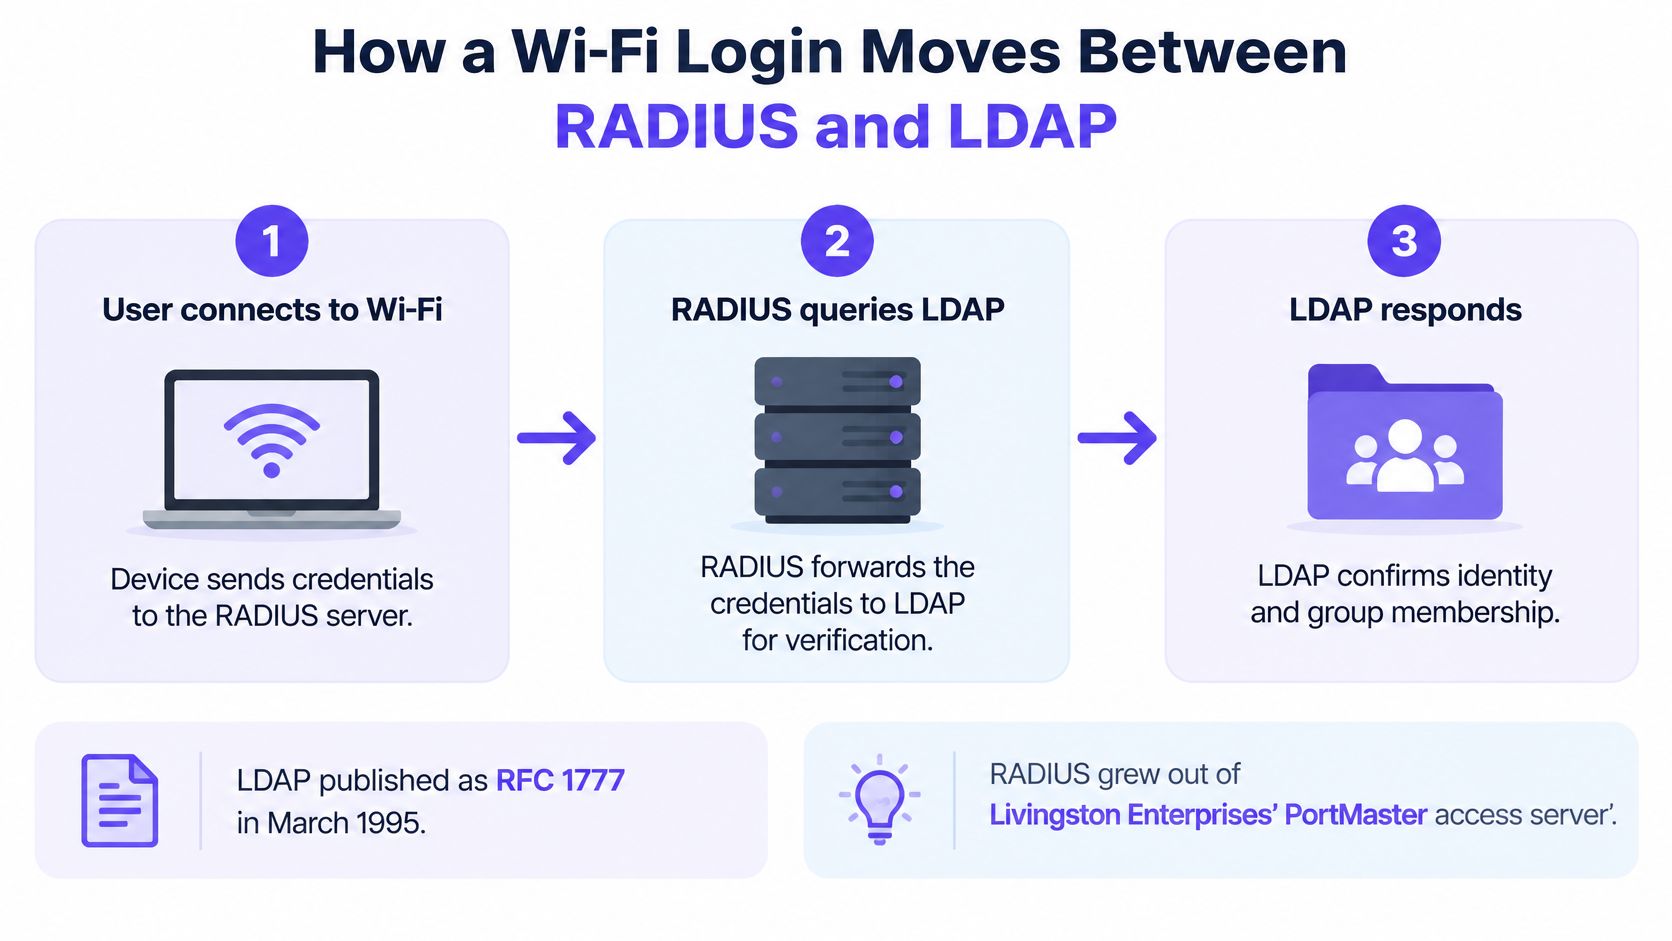
डिव्हाइस SSID मध्ये सामील होण्याची विनंती करते. सप्लिकंट असोसिएट होते आणि ॲक्सेस पॉइंट आयडेंटिटी स्ट्रिंग, कॉलिंग स्टेशन ॲड्रेस, NAS आयडेंटिफायर आणि कोणतेही प्रमाणपत्र साहित्य असलेले Access-Request पॅकेज करतो. लॉगमध्ये हे ॲक्सेस पॉइंटच्या नावाविरुद्ध Access-Request म्हणून दिसते. जर SSID हे 802.1X चालवत असेल, तर EAP संभाषण येथून सुरू होते आणि 802.1X प्रमाणीकरण कसे कार्य करते यामध्ये त्या देवाणघेवाणीचा तपशीलवार समावेश आहे.
RADIUS क्रेडेंशियल तपासते. SSID वर अवलंबून, ते PEAP टनेलच्या आतील पासवर्ड, EAP-TLS क्लायंट प्रमाणपत्र किंवा एका डिव्हाइसशी जोडलेली वैयक्तिक प्री-शेअर्ड की असू शकते. लॉग लाइन EAP पद्धत आणि क्रिप्टोग्राफिक तपासणीचा निकाल दर्शवते.
RADIUS LDAP किंवा आयडेंटिटी प्रोव्हायडरकडे क्वेरी करते. क्रेडेंशियल प्रमाणित झाल्यानंतर, सर्व्हर खात्याची स्थिती आणि गट सदस्यत्वाची विचारणा करतो. याचा पुरावा म्हणजे LDAP बाइंड आणि त्यानंतरचा शोध, ज्याच्या निकालामध्ये वापरकर्त्याचे डिस्टिंग्विश नाव समाविष्ट असते.
पॉलिसी ओळख एका नेटवर्क परिणामाशी मॅप करते. पॉलिसी इंजिन गट सदस्यत्व, डिव्हाइस पोश्चर, प्रमाणपत्र स्थिती आणि साइट संदर्भाचा विचार करते, त्यानंतर VLAN आणि बँडविड्थ मर्यादेसह स्वीकारा किंवा नाकारा असा निकाल देते. लॉग जुळलेल्या नियमाचे नाव दर्शवतो, जे लॅपटॉप चुकीच्या नेटवर्कवर का आला असे कोणी विचारल्यास सर्वात उपयुक्त फील्ड आहे.
RADIUS निर्णय आणि ॲट्रिब्युट्स परत पाठवते. Access-Accept मध्ये VLAN आयडेंटिफायर आणि कोणत्याही सेशन मर्यादा असतात आणि कंट्रोलर त्या पोर्टवर किंवा वायरलेस क्लायंटवर लागू करतो. याचा पुरावा म्हणजे टनेल ॲट्रिब्युट्स असलेले Access-Accept.
अकाउंटिंग सुरू आणि थांबवण्याचे मेसेज ही प्रक्रिया पूर्ण करतात. कंट्रोलर सेशन सुरू झाल्याची, अंतरिम अपडेट्सची आणि थांबल्याची नोंद कालावधी आणि बाइट काउंटसह देतो. ऑडिट किंवा बिलिंग क्वेरी दरम्यान तुम्ही हीच नोंद तपासता.
डायग्नोस्टिक क्रम: जेव्हा कोणी कनेक्ट होऊ शकत नाही, तेव्हा या सहा पायऱ्या क्रमाने तपासा आणि लॉग एंट्री नसलेल्या पहिल्याच पायरीवर थांबा. डिरेक्टरीला दोष देणे हा एक रिफ्लेक्स आहे, आणि तो सहसा चुकीचा ठरतो.
Access-Request पोहोचली आहे आणि क्रेडेंशियल पास झाले आहे याची पुष्टी केल्यानंतरच रिकाम्या LDAP शोध परिणामाला काही अर्थ उरतो. तोपर्यंत तुम्ही अशा साखळीची शेवटची पायरी पाहत आहात जी तुम्ही तपासलेलीच नाही.
ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंगची तुलना
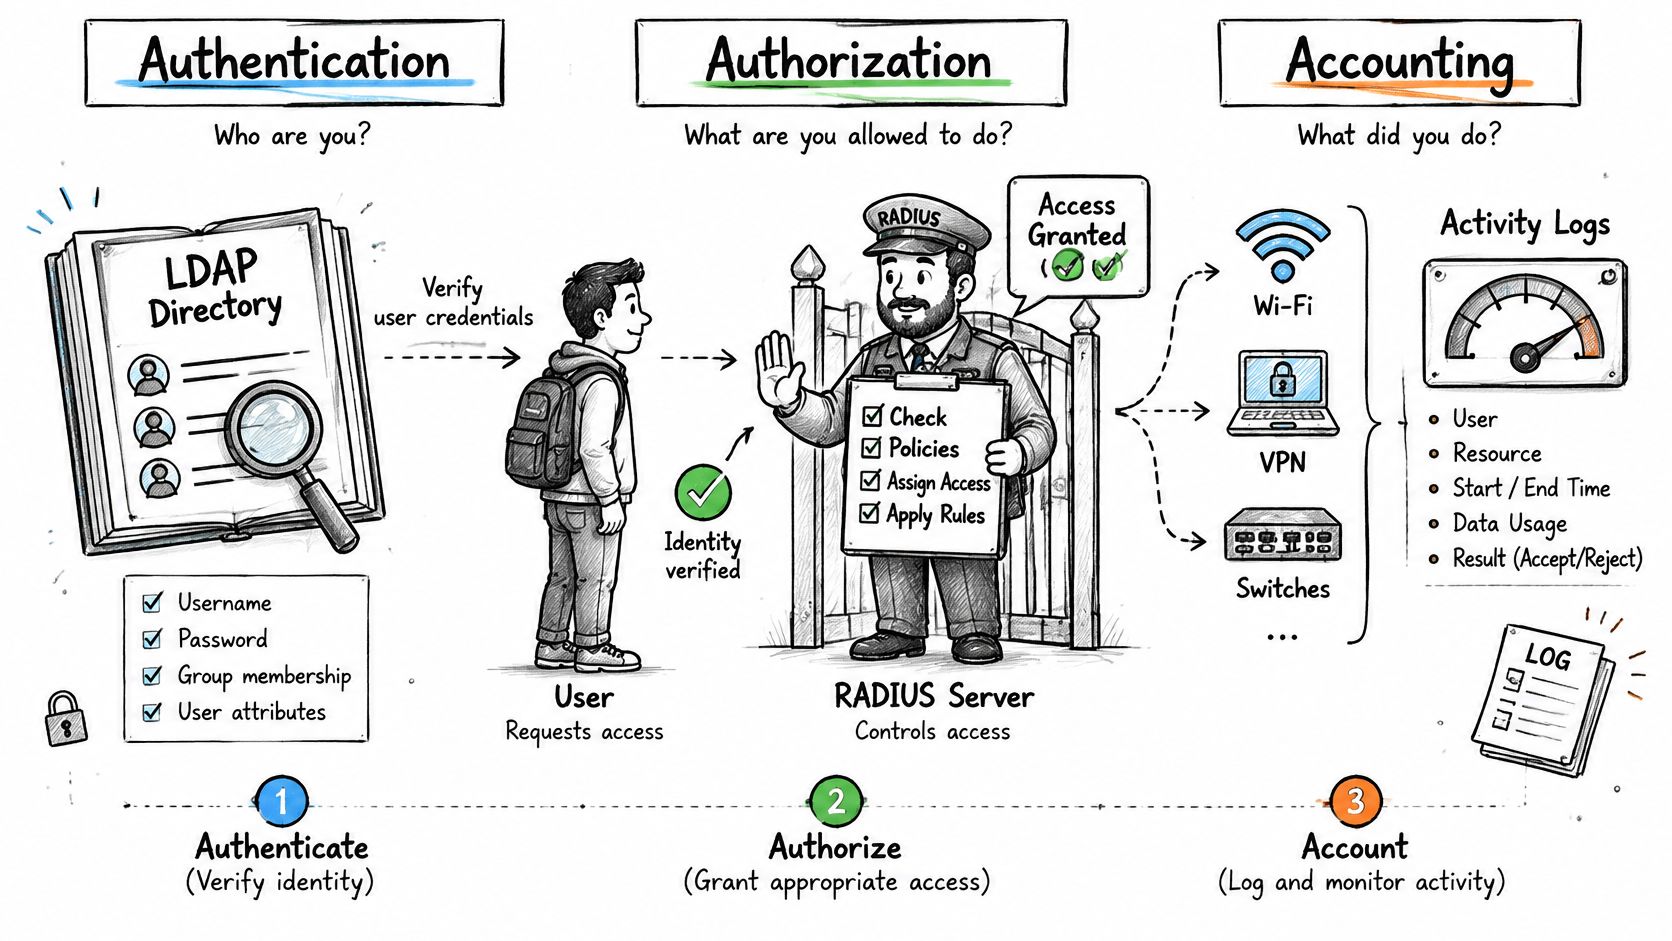
तीन A चे संक्षिप्त रूप "लॉगिन" या शब्दात केले जाते, ज्यामुळे ही तुलना चुकीची ठरते. एखादी व्यक्ती कोण आहे आणि ती कोणत्या गटाशी संबंधित आहे याची पुष्टी LDAP करू शकते. एखाद्या विशिष्ट नेटवर्क सेगमेंटवर त्यांच्या डिव्हाइसला काय करण्याची अनुमती आहे हे ते ठरवत नाही.
हे प्रोटोकॉल्स एकमेकांना पर्याय असण्याऐवजी वेगवेगळ्या तांत्रिक समस्यांचे निराकरण करतात. LDAP हा TCP-आधारित डिरेक्टरी-ॲक्सेस प्रोटोकॉल आहे, जो सामान्यतः पोर्ट 389 वर किंवा LDAPS 636 वर कार्यरत असतो आणि वापरकर्ते, गट व ॲट्रिब्युट्स शोधण्यासाठी तयार केलेला असतो. RADIUS हा WiFi नियंत्रक, VPN गेटवे, स्विचेस आणि फायरवॉलसाठीचा AAA प्रोटोकॉल आहे, जो परंपरेने ऑथेंटिकेशनसाठी UDP 1812 वर आणि अकाउंटिंगसाठी 1813 वर कार्यरत असतो. तसेच, Casdoor च्या RADIUS आणि LDAP च्या तुलनेत स्पष्ट केल्यानुसार, तो VLAN आयडेंटिफायर्स, सेशन मर्यादा आणि ॲक्सेस पॉलिसी देऊ शकतो, ज्या LDAP त्याच्या मूळ प्रोटोकॉलचा भाग म्हणून प्रदान करत नाही.
दोन लॉगिन, एक डिरेक्टरी
सोमवारी सकाळी एक फायनान्स अॅनालिस्ट लॅपटॉप उघडतो. प्रमाणपत्र वैध असते, डिरेक्टरी 'स्टाफ आणि फायनान्स' दर्शवते, आणि RADIUS कॉर्पोरेट VLAN ला 10 Mbps ची मर्यादा आणि आठ तासांचा सेशन टाइमआउट देते. डिरेक्टरीने ग्रुप पुरवला. मर्यादा ही पॉलिसी लेयरकडून आली, आणि कंट्रोलरने त्याची अंमलबजावणी केली.
आता एखाद्या कंत्राटदाराचे खाते 10:15 वाजता डिसेबल करा. पुढील असोसिएशन नाकारली जाते कारण डिरेक्टरी खाते डिसेबल असल्याचे कळवते, आणि जर संपूर्ण प्रणाली योग्यरित्या कॉन्फिगर केली असेल, तर ते सपोर्ट करणाऱ्या अॅक्सेस पॉइंट्सना पाठवलेल्या डिस्कनेक्ट मेसेजद्वारे थेट सुरू असलेले सेशन देखील समाप्त होते. तो दुसरा भाग वगळल्यास, जोपर्यंत सेशन स्वतःहून कालबाह्य होत नाही तोपर्यंत ते डिसेबल केलेले खाते ब्राउझिंग करत राहते.
अकाउंटिंगच्या बाबतीत ही विभागणी डिझाइन पसंतीऐवजी एक ऑपरेशनल समस्या बनते. RADIUS सेशनची सुरुवात, समाप्ती आणि वापर रेकॉर्ड करते, ज्यामुळे कोण कनेक्ट होते, कोणत्या ॲक्सेस पॉइंटवरून आणि किती काळासाठी होते याची उत्तरे तुम्हाला मिळू शकतात. LDAP मध्ये समकक्ष अंगभूत सेशन ट्रॅकिंग नसते, ज्यामुळे केवळ-डिरेक्टरी डिझाइनमध्ये DHCP लीज आणि कंट्रोलर क्लायंट टेबल्सवरून सेशन्सची पुनर्रचना करावी लागते.
याची प्रत्यक्ष आवृत्ती म्हणजे प्रत्येक साइटवर एक ऑथेंटिकेशन लॉग असणे. Purple Access मधील लॉग अशा प्रश्नांची उत्तरे देतो जसे की प्रत्येक इमारतीमध्ये आणि कोणत्या VLAN वर कोणत्या युनिटची डिव्हाइसेस ऑनलाइन आहेत, त्यांची अंतिम तारीख संपल्यानंतरही कोणत्या दीर्घकालीन की अजूनही सुरू आहेत, आणि कोणत्या कॉर्पोरेट क्लायंटच्या कर्मचाऱ्यांनी आज ऑथेंटिकेशन केले आहे.
तुमची प्रत्येक वर्तमान प्रणाली या तीन फंक्शन्सपैकी कोणते कार्य करते याची यादी तयार करा. बहुतांश इस्टेट्सना सर्वत्र डिरेक्टरी आढळते आणि ऑथोरायझेशन विशेषतः कुठेही आढळत नाही, जी तफावत RADIUS भरून काढते.
RADIUS ला क्लाउड आणि ऑन-प्रिमाइसेस आयडेंटिटीशी कनेक्ट करणे
ओळख शोधणे (identity lookup) हा असा भाग आहे जो बहुतेक डिझाइन्स अस्पष्ट ठेवतात. RADIUS युझर्स संचयित करत नाही, त्यामुळे त्याला काहीतरी विचारावे लागते, आणि ते काय विचारते यावरून ग्रुप बदल नेटवर्कपर्यंत किती लवकर पोहोचतो हे ठरते.
Active Directory किंवा OpenLDAP सारखी क्लासिक डिरेक्टरी ही RADIUS सर्व्हरद्वारे LDAP किंवा LDAPS वर रीड-ओन्ली सर्व्हिस अकाउंटसह क्वेरी केली जाते. कोणत्याही VLAN मॅपिंगने काम करण्यापूर्वी तीन सेटिंग्ज योग्य असणे आवश्यक आहे: बाइंड क्रेडेंशियल्स, सर्च बेस आणि ग्रुप ॲट्रिब्यूट. सर्च बेस ट्रीमध्ये खूप वर सेट केल्यास, क्वेरी अत्यंत धीम्या गतीने चालतात आणि डुप्लिकेट ग्रुप मॅचेस दाखवतात. ग्रुप ॲट्रिब्यूट चुकीचे सेट केल्यास, प्रत्येक वापरकर्ता यशस्वीरित्या ऑथेंटिकेट होतो परंतु डीफॉल्ट VLAN मध्ये पोहोचतो, जो पॉलिसी बगसारखा दिसतो पण प्रत्यक्षात तसा नसतो.
क्लाउड आयडेंटिटी प्रोव्हायडरसाठी तीन मार्ग
एक सिंक्रोनाइझ केलेली LDAP-सुसंगत डिरेक्टरी. एक सर्व्हिस क्लाउड डिरेक्टरीची कॉपी ठेवते आणि स्थानिक पातळीवर LDAP बाइंड्सना प्रतिसाद देते. नेटवर्क टीमसाठी सोपे, परंतु स्वतःचा सिंक लॅग आणि मॉनिटर करण्यासाठी स्वतःचे आउटेज असलेल्या कॉपीच्या किंमतीवर.
RADIUS मध्ये फेडरेटेड व्हॅलिडेशन. RADIUS सर्व्हर थेट प्रदात्याकडे साइन-इन हाताळतो, त्यामुळे सक्रिय ठेवण्यासाठी कोणतीही डिरेक्टरी मिरर नसते. VLAN मॅपिंग कार्य करण्यासाठी ऑथेंटिकेशन रिस्पॉन्समध्ये ग्रुप क्लेम्स येणे आवश्यक आहे.
एक प्रोव्हिजनिंग फीड. SCIM RADIUS वाचत असलेल्या स्थानिक स्टोअरमध्ये ग्रुप मेंबरशिप अद्ययावत ठेवते. मेंबरशिप केवळ शेवटच्या प्रोव्हिजनिंग सायकलइतकीच ताजी असते, जे दुपारच्या जेवणाच्या वेळी कोणी संस्था सोडल्यास महत्त्वाचे ठरते.
आमचे Secure नेटवर्क दुसरा आणि तिसरा मार्ग निवडते, SAML आणि SCIM द्वारे Entra ID, Okta आणि Google Workspace सह समाकलित होते, ज्यामध्ये ग्रुप सदस्यत्व VLAN चालवते. आमच्या Cloud RADIUS सेवेमागील मॉडेल देखील हेच आहे, जिथे डिरेक्टरी अधिकृत राहते आणि अंमलबजावणी बिंदू होस्ट केला जातो.
तुम्ही निवडलेल्या कोणत्याही मार्गासाठी चार-टप्प्यांची चाचणी
अधिकृत खाते आणि गट डेटा कुठे आहे याची खात्री करा. तीन अंशतः सिंक्रोनाइझ केलेल्या डिरेक्टरींऐवजी एकच डिरेक्टरी असावी.
प्रत्येक साइटसाठी लुकअप मार्ग निवडा. मध्यवर्ती डिरेक्टरीसाठी कमी लेटन्सी असलेल्या प्रादेशिक साइटला मोठ्या टाइमआउटऐवजी स्थानिक प्रतिसादाची आवश्यकता असते.
चाचणी वापरकर्त्याचा गट बदला आणि पुन्हा साइन इन करा. VLAN सर्व्हर रीस्टार्ट झाल्यानंतर नव्हे, तर पुढील असोसिएशनच्या वेळी लागू झाले पाहिजे.
चाचणी खाते बंद (disable) करा आणि कनेक्ट करण्याचा प्रयत्न करा. कनेक्शन नाकारले जाणे आणि सक्रिय सेशन समाप्त होणे ही यशस्वी चाचणीची अट आहे.
प्रत्येक मार्ग एक अवलंबित्व जोडतो, आणि अपयशाच्या नियोजनात अशाच अवलंबित्वांचा विचार करावा लागतो. रात्री दोन वाजता ज्या लुकअप मार्गाचे कोणीही वर्णन करू शकत नाही, ते डिझाइन नसून केवळ एक गृहीतक असते.
ट्रान्सपोर्ट आणि शेअर्ड सीक्रेट्समधील सुरक्षेशी संबंधित तडजोडी
RADIUS सुरक्षेच्या घटनांसाठी जुन्या प्रणालींना दोष दिला जातो, पण जुने असणे हे त्याचे कारण नाही. ट्रान्सपोर्ट आणि कॉन्फिगरेशन ही खरी कारणे आहेत. प्लेन पोर्ट 389 वरील डिरेक्टरीमधून बाइंड क्रेडेंशियल्स तितक्याच सहज लीक होतात जितक्या सहज एखाद्या अशा RADIUS सर्व्हरमधून, ज्याचा शेअर केलेला सीक्रेट शब्द "testing" असा आहे.
UDP वरील पारंपारिक RADIUS हे शेअर्ड सीक्रेटसह क्लायंट्स ऑथेंटिकेट करते आणि प्रत्येक ॲट्रिब्यूट सुरक्षित करत नाही, त्यामुळे त्या सीक्रेटची ताकद आणि रोटेशनला खरे महत्त्व असते. हे सीक्रेट डिव्हाइस पेअरचे असते. ॲक्सेस पॉइंट, कंट्रोलर आणि VPN गेटवे यांनी एकाच स्ट्रिंगचा वापर करू नये, कारण शेअर्ड स्ट्रिंग रोटेट करणे म्हणजे केवळ एका डिव्हाइसमध्ये बदल करण्याऐवजी संपूर्ण इस्टेटमध्ये मेंटेनन्स विंडो घेणे होय.
LDAP पोर्ट 636 वरील LDAPS किंवा 389 वरील StartTLS द्वारे संपूर्ण कनेक्शन TLS सह सुरक्षित करू शकते. 389 वरील साधे LDAP सर्वकाही असुरक्षित पाठवते, ज्यामध्ये तुमचे RADIUS सर्व्हिस खाते वापरत असलेल्या बाइंड पासवर्डचा समावेश आहे, आणि त्या खात्याला सामान्यतः संपूर्ण डिरेक्टरीमध्ये वाचण्याचा प्रवेश (read access) असतो.
| पर्याय | ट्रान्सपोर्ट | पोर्ट | सुरक्षा |
|---|---|---|---|
| UDP वरील RADIUS | UDP | 1812 ऑथेंटिकेशन, 1813 अकाउंटिंग | शेअर केलेले सीक्रेट; प्रत्येक ॲट्रिब्युटचे संरक्षण करत नाही |
| TLS किंवा DTLS वरील RADIUS | TLS किंवा DTLS | 2083 (RFC 6614) | एनक्रिप्टेड ट्रान्सपोर्ट; जिथे गोपनीयता आवश्यक आहे तिथे मूल्यांकन करा |
| प्लेन LDAP | TCP | 389 | अपग्रेड केल्याशिवाय असुरक्षित |
| LDAPS किंवा StartTLS | TLS सह TCP | 636 (LDAPS) | संपूर्ण कनेक्शन TLS द्वारे सुरक्षित |
जिथे गोपनीयता आणि अधिक मजबूत ऑपरेशनल नियंत्रणे आवश्यक आहेत, तिथे TLS किंवा DTLS वरील RADIUS हा मूल्यमापन करण्याचा पर्याय आहे, कारण तो फक्त एका फील्डला लपवण्यासाठी शेअर केलेल्या सीक्रेटवर अवलंबून न राहता संपूर्ण देवाणघेवाण एन्क्रिप्ट करतो.
प्रोटोकॉल निवडीपेक्षा अधिक महत्त्वाचे असणारे पाच कॉन्फिगरेशन बदल
प्रति डिव्हाइस जोडीसाठी दीर्घ, युनिक शेअर्ड सीक्रेट्स वापरा आणि तुम्ही पाळू शकता अशा वेळापत्रकानुसार ते रोटेट करा.
RADIUS ट्रॅफिक केवळ व्यवस्थापन नेटवर्कपुरते मर्यादित ठेवा. युझर VLAN वरून RADIUS सर्व्हरपर्यंत पोहोचू शकणारा ॲक्सेस पॉइंट इतर कोणीही प्रोब म्हणून वापरू शकतो.
हार्डवेअर सपोर्ट करत असल्यास TLS वर RADIUS सक्षम करा. Cloud RADIUS ॲक्सेस पॉइंट कॉन्फिगरेशन मार्गदर्शक त्या सेटअपच्या कंट्रोलर बाजूचे मार्गदर्शन करते.
प्रमाणपत्र पडताळणीसह LDAPS किंवा StartTLS आवश्यक करा. अपडताळणी केलेले प्रमाणपत्र एन्क्रिप्शनला केवळ दिखाऊ बनवते.
प्रत्येक नकार नोंदवा आणि पॅटर्नसाठी अपयशांचे पुनरावलोकन करा. अनेक ॲक्सेस पॉइंट्सवर एकाच आयडेंटिटीसाठी वारंवार येणारे नकाराचे प्रमाण ही कव्हरेजची समस्या नसून क्रेडेंशियलची समस्या आहे.
बहुतेक संपत्तींमधील सर्वात कमकुवत दुवा म्हणजे विसरलेल्या एका ॲक्सेस पॉइंटवरील डीफॉल्ट सीक्रेट किंवा कोणीही सुरू न केलेली सर्टिफिकेट तपासणी, दोन प्रोटोकॉलमधील निवड नव्हे.
वास्तविक लोड अंतर्गत परफॉर्मन्स आणि स्केलिंग
RADIUS आणि LDAP मधील गतीची तुलना वेगवेगळ्या कामांचे मोजमाप करते, त्यामुळे कोणताही एक सार्वत्रिक विजेता नाही. प्रकाशित बेंचमार्क पुरावे मोठ्या प्रमाणात अंमलबजावणीवर अवलंबून असतात, आणि एक प्रोटोकॉल दुसऱ्यापेक्षा निश्चितपणे वेगवान असल्याचा कोणताही दावा केवळ गोंधळ म्हणूनच मानला जावा.
LDAP आणि RADIUS ऑथेंटिकेशन परफॉर्मन्सच्या एका तुलनात्मक अभ्यासात, तपासण्यात आलेल्या इम्प्लीमेंटेशन्समध्ये थ्रूपूटमध्ये 12.0 विनंत्या प्रति सेकंद, रिस्पॉन्स टाइममध्ये 0.37 सेकंद आणि स्ट्रेस लोड अंतर्गत 894.45 मिलीसेकंद इतका फरक दिसून आला. हार्डवेअर, डिरेक्टरी लेआउट, क्रिप्टोग्राफिक पद्धत आणि वर्कलोड निर्दिष्ट केलेले नाही, त्यामुळे तुमच्या साइटवर लागू करता येण्याजोग्या क्षमता आकडेवारीऐवजी याकडे एक सिंगल डेटापॉईंट म्हणून पहा.
क्षमतेचे नियोजन करणारा घटक म्हणजे ऑथेंटिकेशन पद्धत. आधुनिक हार्डवेअरवरील सामान्य दर-कोर दर अशा श्रेणींमध्ये येतात:
| पद्धत | प्रति कोर अंदाजे दर | CPU खर्च |
|---|---|---|
| PAP (पासवर्ड) | 5,000 ते 10,000 प्रति सेकंद | सर्वात कमी |
| MSCHAPv2 सह PEAP | 500 ते 1,000 प्रति सेकंद | मध्यम |
| पूर्ण EAP-TLS हँडशेक | 100 ते 300 प्रति सेकंद | सर्वात जास्त |
या पंक्ती एकत्र वाचल्यास, साध्या पासवर्ड तपासणीच्या तुलनेत सर्टिफिकेट ऑनबोर्डिंगसाठी प्रति प्रमाणीकरण २० ते ५० पट अधिक CPU खर्च होतो. हे प्रमाण एका EAP-TLS रोलआउटसाठी किती कोअर्सची आवश्यकता आहे हे ठरवते, आणि म्हणूनच फक्त पासवर्डची चाचणी करणाऱ्या पायलटवरून उत्पादनाबद्दल (production) जवळजवळ काहीही समजत नाही.
प्रति-कोर खर्च हे केवळ अर्धेच चित्र आहे, कारण RADIUS क्वचितच एकटे कार्य करते. बहुतांश इस्टेट्समध्ये तो ॲक्सेस चेनचा फ्रंट लेयर असतो आणि प्रत्येक PEAP किंवा PAP तपासणी त्याच्या पाठीमागील डिरेक्टरीविरुद्ध LDAP बाइंड किंवा Kerberos एक्स्चेंजमध्ये समाप्त होते. जेव्हा ती डिरेक्टरी सॅच्युरेट होते, तेव्हा RADIUS सर्व्हर स्वतः निष्क्रिय असतानाही RADIUS लेटन्सी वाढते. समोर RADIUS नसताना LDAP लुकअप्स चालवणारी इस्टेट निर्णयाची अंमलबजावणी करणारा आणि त्याची नोंद ठेवणारा लेयर गमावते, त्यामुळे एक संथ डिरेक्टरी ही एक अस्पष्ट आउटेज बनते, ज्याची पुनर्बांधणी करण्यासाठी कोणताही अकाउंटिंग ट्रेल उरत नाही.
कॅपॅसिटी खरेदी करण्यापूर्वी काय मोजावे
सातत्यपूर्ण ऑथेंटिकेशन्स, जी त्यांच्या सरासरीऐवजी PAP, PEAP आणि EAP-TLS साठी स्वतंत्रपणे मोजली जातात.
p95 आणि p99 लेटन्सी, कारण सरासरी लेटन्सीमुळे नियंत्रक (controller) रीबूट झाल्यानंतर लॅपटॉप्सचा संपूर्ण मजला पुन्हा कनेक्ट होताना तयार होणारी रांग लपून राहते.
पुन्हा ट्रान्समिशन आणि डुप्लिकेट विनंत्या, ज्या सर्व्हर सॅच्युरेट झाल्यावर वाढतात.
फेलओव्हर रिकव्हरी वेळ, जी नियोजित स्विचओव्हरऐवजी प्रत्यक्ष सर्व्हर बंद झाल्यापासून मोजली जाते.
बॅकएंड डिरेक्टरीची स्वतःची लेटन्सी, कारण LDAP किंवा ओळख-प्रदात्यातील (identity-provider) विलंब तुमच्या प्रत्येक डॅशबोर्डमध्ये RADIUS संथपणा म्हणून दिसून येतो.
RADIUS स्केलिंगसाठी रीट्राय इंजिनिअरिंगची देखील आवश्यकता असते. RFC 2865 नमूद करते की प्रोटोकॉलमध्ये अंगभूत कंजेशन-कंट्रोल तरतुदींचा अभाव आहे, त्यामुळे रीट्रान्समिट वेळ आणि रीट्रायची संख्या काळजीपूर्वक ठरवली पाहिजे. एखाद्या आउटेजदरम्यान आक्रमकपणे रीट्राय करणारा कंट्रोलर एका संथ सर्व्हरला डुप्लिकेट विनंत्यांच्या वादळात बदलतो.
स्केलच्या संदर्भासाठी, Purple Access जगातील सर्वात मोठ्या क्लाउड RADIUS वर चालते, जे वर्षाला 500 दशलक्ष लॉगइन्स, 99.999% अपटाइम, 99.9% क्लाउड RADIUS SLA आणि मल्टी-रिजन फेलओव्हर हाताळते. तुमच्या मोजलेल्या बेसलाइनवरून तुमच्या डिप्लॉयमेंटचा आकार ठरवा. दुसऱ्या इस्टेटच्या हार्डवेअरचा रेट टेबल तुम्हाला काय तपासावे हे सांगतो, तुम्हाला काय मिळेल ते नाही.
तुमच्या नेटवर्कसाठी RADIUS, LDAP किंवा दोन्ही निवडा
हा निर्णय पसंतीपेक्षा परिस्थितीवर अवलंबून असतो.
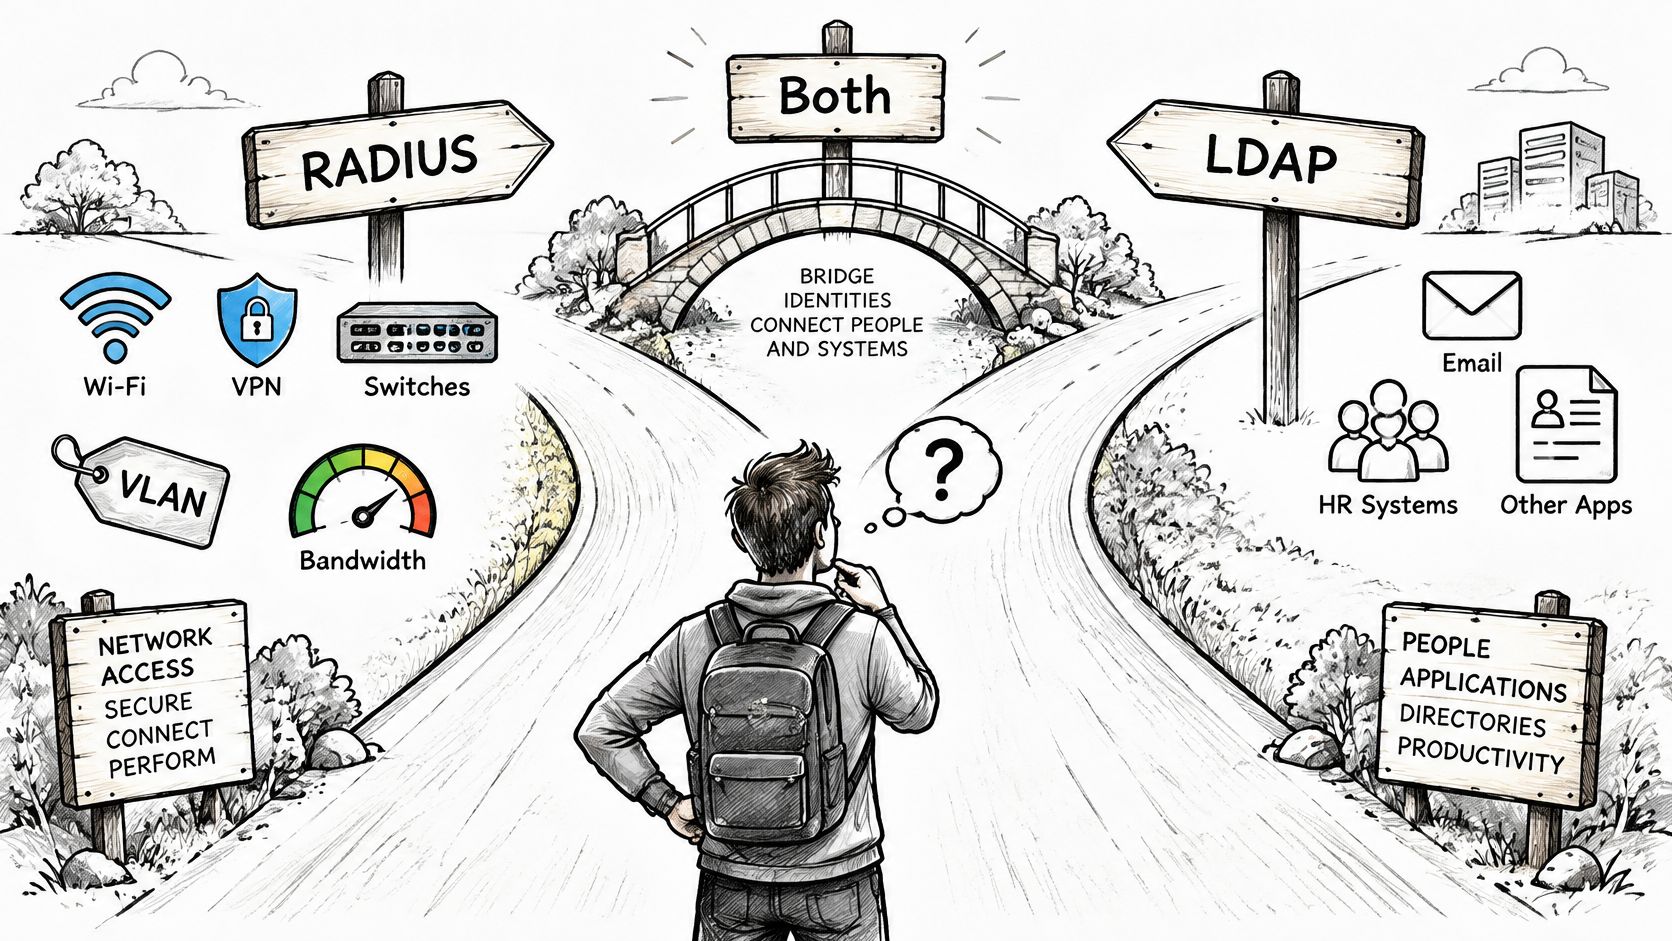
जेव्हा तुम्हाला WiFi, VPN किंवा स्विचेसवर अॅक्सेस नियंत्रित करायचा असतो आणि तुम्हाला VLAN, बँडविड्थ किंवा अकाउंटिंग परिणामांची आवश्यकता असते, तेव्हा RADIUS निवडा. जेव्हा केवळ डिरेक्टरी लुकअप करणारे अॅप्लिकेशन्सच वापरकर्ते असतात तेव्हा फक्त LDAP निवडा. जेव्हा ओळख डिरेक्टरीमध्ये असते आणि नेटवर्क अॅक्सेस ग्रुप सदस्यत्वानुसार असावा लागतो, तेव्हा हे दोन्ही एकत्र करा - बहुतांश एंटरप्राइज संस्थांमध्ये हेच लागू होते.
RADIUS आणि LDAP ची रिप्लेसमेंट निर्णय म्हणून केलेली मांडणी हा बहुतांश तुलनांमधील सर्वात कमकुवत भाग आहे. Cloud RADIUS चे LDAP विरुद्ध RADIUS चे विश्लेषण सांगते त्याप्रमाणे, RADIUS ऐवजी LDAP निवडल्याने ऑथेंटिकेशन सुलभ होण्याऐवजी अंमलबजावणी (enforcement) आणि ऑडिट लेयर काढून टाकला जाऊ शकतो. हा खर्च तुम्ही स्वीकारत आहात, आणि कथित साधेपणाच्या फायद्यासोबत एकाच चर्चेत तो क्वचितच समोर येतो.
| परिदृश्य | RADIUS आवश्यक आहे का | LDAP आवश्यक आहे का | का |
|---|---|---|---|
| प्रति-गट VLAN सह कॉर्पोरेट WiFi | होय | होय | डिरेक्टरीमध्ये गट असतात; RADIUS त्यांचे VLAN मध्ये मॅपिंग करते |
| प्रति-वापरकर्ता धोरणासह VPN ॲक्सेस | होय | बऱ्याचदा | गेटवे सत्र मर्यादा आणि धोरण लागू करतो |
| केवळ ॲप्लिकेशन सिंगल साइन-ऑन | नाही | होय | ॲप्लिकेशन्स डिरेक्टरी ॲट्रिब्युट्स थेट वाचतात |
| डिव्हाइसनुसार अतिथी किंवा IoT सेगमेंटेशन | होय | पर्यायी | डिव्हाइसची ओळख आणि धोरण प्रति-सत्र ठरवले जाते |
| केंद्रीय ओळखीसह मल्टी-साइट इस्टेट | होय, प्रत्येक साइटवर किंवा क्लाउडमध्ये | होय | डिरेक्टरी अधिकृत राहते; RADIUS स्थानिक पातळीवर अंमलबजावणी करते |
पॉलिसी डिझाइन करण्यापूर्वी फेल्युअर बिहेव्हिअर डिझाइन करणे
मल्टी-साइट संस्था तीनपैकी एका प्रकारे अयशस्वी ठरतात: डिरेक्टरी अनुपलब्ध असणे, तिचा डेटा जुना असणे, किंवा ती केवळ काही प्रदेशांमधूनच उपलब्ध असणे. पॉलिसी इंजिन पूर्णपणे बंद (fails closed) करायचे की एका मर्यादित कालावधीसाठी कॅश केलेले परिणाम दाखवायचे, किंवा युझर्सना मर्यादित VLAN मध्ये टाकायचे हे आधीच ठरवा. प्रत्येक साइटनुसार हा निर्णय नोंदवून ठेवा.
चाचणी प्रकरण (test case) म्हणून हाउसकीपिंग टीमचा विचार करा. प्रमाणपत्रे SCEP द्वारे MDM कडून येतात, VLAN डिरेक्टरी ग्रुप सदस्यत्वातून मिळते आणि खाते बंद झाल्यावर ॲक्सेस समाप्त होतो. जर या तीन घटकांपैकी कोणताही घटक दुसऱ्या साइटवर वेगळ्या मार्गाने सोडवला जात असेल, तर आपण जाणूनबुजून चाचणी केल्याशिवाय एखाद्या समस्येच्या वेळीच हे आपल्या लक्षात येईल.
आमच्या Cloud RADIUS मध्ये, प्रत्येक डिव्हाइस ओळखीनुसार ओपन, सुरक्षित किंवा xPSK नेटवर्कवर जाते, प्रत्येक स्वतःच्या स्वतंत्र VLAN वर, आणि खाते डिसेबल केलेल्या कर्मचाऱ्याला नकार दिला जातो. ओपन नेटवर्कसाठी तुम्ही आधीपासून चालवत असलेल्या कंट्रोलरमध्ये RADIUS आणि स्पॅलश URL जोडण्यासाठी 15 मिनिटांपेक्षा कमी वेळ लागतो, ज्यामुळे एखाद्या आर्किटेक्चरचा अवलंब करण्यापूर्वी पायलट चालवणे पुरेसे किफायतशीर ठरते.
या निर्णयाच्या अंमलबजावणी बाजूच्या सविस्तर माहितीसाठी, खालील व्हिडिओ पहा.
पायलटसाठी सहा नियोजन टप्पे
निर्णयाची आवश्यकता असलेल्या अंमलबजावणी बिंदूंची गणना करा: कंट्रोलर्स, स्विचेस, VPN गेटवे, प्रत्येकासाठी एक ओळ.
अधिकृत ओळख स्रोत निश्चित करा आणि केवळ त्याचे होस्टनावच नव्हे, तर त्याच्या मालकाची नोंद करा.
प्रत्येक गटाचे VLAN आणि बँडविड्थ मर्यादेमध्ये मॅपिंग करा, ज्यामध्ये मॅच न झालेल्या कशासाठीही डीफॉल्ट समाविष्ट आहे.
प्रति ॲक्सेस पॉइंट ट्रान्सपोर्ट आणि प्रमाणपत्र पद्धत निवडा, कारण जुने हार्डवेअर TLS वरील RADIUS ला सपोर्ट करत नसतील.
एखाद्या रिजनमधून डाउन, कालबाह्य किंवा पोहोचण्यायोग्य नसलेल्या डिरेक्टरीसाठी अपयशी वर्तन परिभाषित करा.
एका साइटवर पायलट करा, p95 लेटन्सी मोजा आणि डिसेबल केलेले चाचणी खाते नाकारले गेले आहे व त्याचे थेट सत्र समाप्त झाले आहे याची खात्री करा.
पायलटद्वारेच हा वाद मिटवू द्या. जर केवळ डिरेक्टरी असलेला प्रकार अक्षम केलेले खाते नाकारू शकत नसेल आणि विद्यमान सत्र समाप्त करू शकत नसेल, तर त्याने काहीही सुलभ केलेले नाही - त्याने तुम्हाला हवे असलेले नियंत्रण अशा ठिकाणी हलवले आहे जिथे ते कधीच नव्हते.
Purple Access या लेखात वर्णन केलेला ॲक्सेस लेयर होस्ट केलेली सेवा म्हणून चालवते: आयडेंटिटी-ड्रिव्हन VLANs सह Cloud RADIUS, मॅनेज्ड PKI द्वारे जारी केलेले आणि नूतनीकरण केलेले EAP-TLS सर्टिफिकेट्स, आणि प्रत्येक साइटवरील एक ऑथेंटिकेशन लॉग जो आयडेंटिटी, डिव्हाइस, पद्धत, ॲक्सेस पॉइंट आणि VLAN सह प्रत्येक स्वीकृती आणि नकार दर्शवतो. तुम्ही एन्फोर्समेंट लेयर कायम ठेवणाऱ्या डिझाइनच्या तुलनेत डिरेक्टरी-ओन्ली डिझाइनचा विचार करत असल्यास, संपूर्ण इस्टेट लागू करण्यापूर्वी Purple Access ला भेट द्या आणि वरील पायलट पायऱ्यांद्वारे एका सिंगल साइटची चाचणी घ्या.


