
Open roaming WiFi स्पष्ट केले: पोर्टलशिवाय लॉग इन करा
Published

तुमचे WiFi ॲक्सेस पॉइंट्स OpenRoaming ला सपोर्ट करत असल्यास, तरीही एखादा व्हिजिटर कनेक्ट होण्यास असमर्थ का असू शकतो? कारण ऑटोमॅटिक लॉगिन हे फक्त रेडिओ हार्डवेअरवर अवलंबून नसते. डिव्हाइसला वापरण्यायोग्य प्रोफाइलची आवश्यकता असते, ओळख प्रदात्याने ते ऑथेंटिकेट केले पाहिजे आणि वेन्यूने त्या प्रदात्याची क्रेडेन्शियल्स स्वीकारली पाहिजेत.
IT टीम्स आणि वेन्यू व्यवस्थापकांसाठी, OpenRoaming WiFi ही विश्वास प्रस्थापित करण्याची एक वेगळी पद्धत म्हणून समजून घेणे सर्वात योग्य ठरते, प्रत्येक भेट देणारा आपोआप कनेक्ट होईल याचे आश्वासन म्हणून नाही. हे वारंवार येणारे लॉगिन स्क्रीन काढून टाकू शकते, परंतु यामुळे ॲक्सेस पॉलिसी, फॉलबॅक कनेक्शन्स किंवा गोपनीयता यासाठीची तुमची जबाबदारी कमी होत नाही.
अनुक्रमणिका
- OpenRoaming कशाची जागा घेते आणि पोर्टल्स का बंद होत आहेत
- गेस्ट ॲक्सेस पद्धतींची शेजारी-शेजारी तुलना
- डिव्हाइस न विचारता लॉग इन कसे करते
- गो-लाइव्हपूर्वी OpenRoaming रोलआउटचे व्हॅलिडेशन कसे करावे
- ऑटोमॅटिक ॲक्सेसमागील गोपनीयतेच्या तडजोडी
- गेस्ट पोर्टल्स बदलण्यापूर्वी तुमच्या पायलट प्लॅनची पुष्टी करा
OpenRoaming कशाची जागा घेते आणि पोर्टल का बंद होत आहेत
एक प्रवासी विमानतळावर पोहोचतो, गेस्ट नेटवर्क निवडतो आणि ब्राउझर उघडतो. ते कॅप्टिव्ह पोर्टलची वाट पाहतात, ईमेल पत्ता प्रविष्ट करतात किंवा सोशल लॉगिन निवडतात आणि नंतर अटी स्वीकारतात. टर्मिनलबाह्य कॅफेमध्ये, ते हीच प्रक्रिया पुन्हा करतात.
त्या दुसऱ्या नोंदणीमधील कोणतीही गोष्ट डिव्हाइसला हे लक्षात ठेवण्यास मदत करत नाही की त्याच्या मालकाची आधीपासूनच इतरत्र एक विश्वासू ओळख आहे. प्रत्येक ठिकाण अभ्यागताला एका नवीन ऑनबोर्डिंग कार्यासारखे वागवते.
OpenRoaming, जे Wi-Fi CERTIFIED Passpoint वर तयार केले आहे, ते संबंध बदलते. त्या व्यक्तीला दुसरा ब्राउझर फॉर्म भरण्यास सांगण्याऐवजी, नेटवर्क डिव्हाइसकडे आधीपासून असलेले क्रेडेंशियल स्वीकारू शकते.
प्रत्येक रिसेप्शन डेस्कवर तुम्हाला भराव्या लागणाऱ्या नोंदणी फॉर्मऐवजी, सहभागी पार्टनर हॉटेल्समध्ये स्वीकारल्या जाणाऱ्या हॉटेल लॉयल्टी कीकार्डचा विचार करा. ते कार्ड कोणते दरवाजे उघडू शकते हे प्रत्येक हॉटेल अजूनही स्वतःच ठरवते.
डिव्हाइसमध्ये ओळखपत्र (इंट्रोडक्शन) समाविष्ट असते
या व्यवस्थेमध्ये वेगवेगळे सहभागी आहेत:
- डिव्हाइसकडे प्रोफाईल असते. हे त्याला सांगते की ते कोणते सहभागी नेटवर्क वापरू शकते आणि कोणते क्रेडेंशियल सादर करायचे आहे.
- आयडेंटिटी प्रदाता युझरची खात्री देतो. प्रत्येक ठिकाणाला (वेन्यू) स्वतंत्र गेस्ट अकाउंट ठेवण्याची आवश्यकता भासू न देता ती संस्था क्रेडेंशियल ऑथेंटिकेट करते.
- ठिकाण (वेन्यू) ॲक्सेस अधिकृत करते. ते विश्वासार्ह ऑथेंटिकेशन निकाल स्वीकारते आणि डिव्हाइस कोणत्या नेटवर्क संसाधनांपर्यंत पोहोचू शकते हे ठरवते.
एकदा प्रोफाइल तयार झाल्यानंतर, डिव्हाइस रूटीन कनेक्शनचे काम करते. भेट देणाऱ्या व्यक्तीला सहभागी स्थानामध्ये प्रवेश करताना प्रत्येक वेळी साइन-इन बटण निवडण्याची गरज नसते.
हा फरक भेट देणाऱ्याच्या प्रवासातील बदल म्हणून पाहणे सर्वात सोपे आहे.
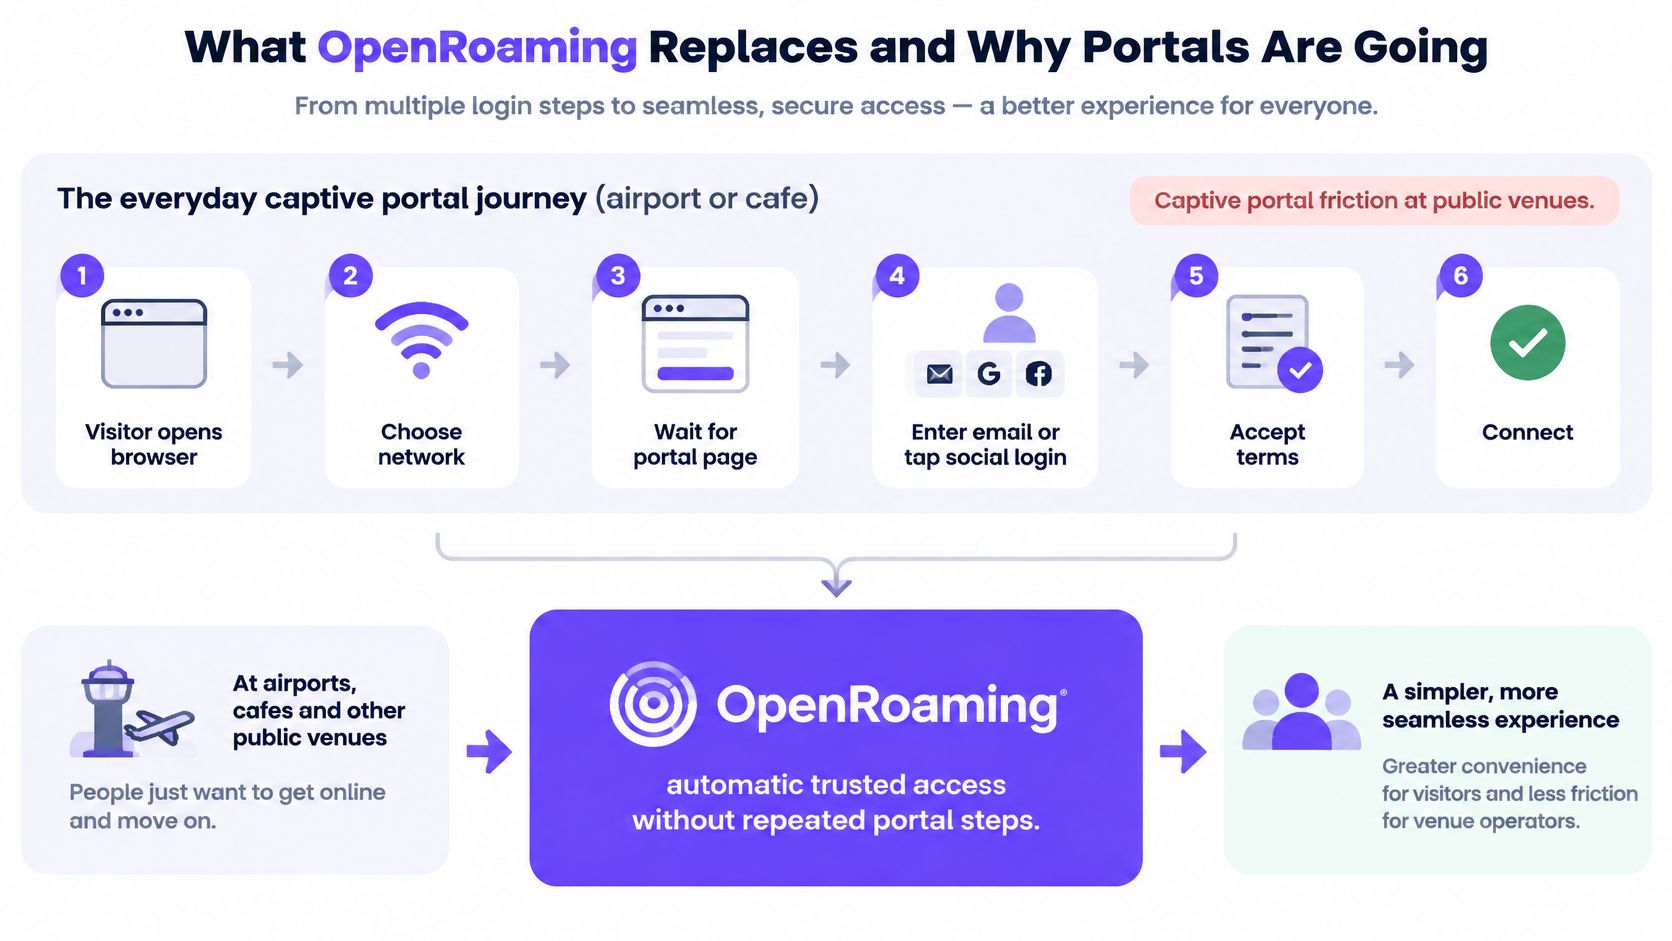
कमतर संवाद, पण जबाबदारी कमी नाही
फॉर्म काढून टाकणे म्हणजे प्रत्येक ऑथेंटिकेट केलेल्या व्हिजिटरला अमर्याद ॲक्सेस देणे असा होत नाही. वेन्यू अजूनही VLAN असाइनमेंट, ॲक्सेस पॉलिसी आणि लॉगिंग नियंत्रण करतो. ओळखल्या गेलेल्या अतिथीच्या ओळखीमुळे अतिथी परवानग्या मिळाल्या पाहिजेत, कर्मचाऱ्यांचे ॲप्लिकेशन्स किंवा बिल्डिंग-मॅनेजमेंट सिस्टमचा ॲक्सेस मिळता कामा नये.
तसेच ऑटोमॅटिक ऑनबोर्डिंगमुळे स्वीकार्य वापर आणि डेटा हाताळणी स्पष्ट करण्याची आवश्यकता पूर्णपणे संपत नाही. संपूर्णपणे पोर्टलच्या हस्तक्षेपावर अवलंबून राहण्याऐवजी, त्या सूचनांसाठी एनरोलमेंट आणि चालू सेवा संवादांमध्ये योग्य जागा असणे आवश्यक आहे.
OpenRoaming हे त्यामुळे एक फेडरेटेड रोमिंग आयडेंटिटी फ्रेमवर्क आहे, एका विशिष्ट व्हेंडरचे WiFi उत्पादन नाही. अभ्यागताचे प्रमाणीकरण कोण करते आणि नेटवर्क कोण चालवते हे वेगळे करून, ठिकाणाला स्वतःचे नियंत्रण ठेवण्याची अनुमती देण्यामध्ये याचे व्यावहारिक मूल्य आहे.
गेस्ट ॲक्सेस पद्धतींची एकमेकांशी तुलना
| ॲक्सेस पद्धत | अभ्यागत काय करतात | दर्शवलेले पोर्टल | धारण केलेले क्रेडेन्शियल | सर्वात योग्य |
|---|---|---|---|---|
| कॅप्टिव्ह पोर्टल गेस्ट लॉगिन | ब्राउझर पेज उघडते, साइन-इन पद्धत निवडते, अटी स्वीकारते | होय | काहीही नाही, किंवा सोशल किंवा SMS लॉगिन | प्रोफाइल नसलेले पहिल्यांदा आलेले अभ्यागत |
| Passpoint किंवा OpenRoaming प्रोफाइल | एकदा प्रोफाइल इंस्टॉल करते; डिव्हाइस आपोआप जोडले जाते | नाही | ओळख प्रमाणपत्र किंवा क्रेडेन्शियलसह प्रोफाइल | पुन्हा येणारे अभ्यागत आणि वारंवार प्रवास करणारे |
| EAP-TLS सुरक्षित नेटवर्क | मोबाईल डिव्हाइस मॅनेजमेंटद्वारे डिव्हाइस एनरोल होते | नाही | डिव्हाइस प्रमाणपत्र | कर्मचाऱ्यांद्वारे संचलित डिव्हाइसेस |
| प्रति-डिव्हाइस प्री-शेअर्ड की | डिव्हाइस स्वतःच्या युनिक कीसह जोडले जाते | नाही | प्रति डिव्हाइस, वापरकर्ता किंवा टॅनांट युनिक की | रहिवाशी, टिल्स आणि IoT ताफे |
प्रोफाइल केवळ तेव्हाच मदत करते जेव्हा डिव्हाइस त्याला सपोर्ट करते आणि त्याचा आयडेंटिटी प्रोव्हायडर ठिकाणाद्वारे स्वीकारला जातो. त्या अटी पूर्ण न करणाऱ्या भेट देणाऱ्यांसाठी पोर्टल-आधारित मार्ग उपलब्ध ठेवा.
व्यक्ती किंवा डिव्हाइसनुसार योग्य पद्धत निवडा
तुमच्या संस्थेशी प्रस्थापित संबंध नसलेल्या व्यक्तीसाठी कॅप्टिव्ह पोर्टल उपयुक्त राहते. सेवेनुसार, साइन-इन करण्यासाठी SSO, Google, Apple, Facebook किंवा SMS वन-टाईम पासकोडचा वापर केला जाऊ शकतो, ज्यामध्ये स्वीकृती आणि संमती योग्यरित्या नोंदवली जाते.
Passpoint किंवा OpenRoaming प्रोफाइल अशा व्यक्तीला अनुकूल आहे जी सहभागी होणाऱ्या प्रॉपर्टीजमध्ये पुन्हा येते किंवा प्रवास करते. Passpoint प्रोफाइल-आधारित नेटवर्क शोध आणि प्रमाणीकरण हाताळते; OpenRoaming ते फेडरेशन जोडते जे स्वतंत्रपणे संचालित नेटवर्क आणि ओळख प्रदात्यांना एकमेकांवर विश्वास ठेवण्यास अनुमती देते. ते एकमेकांशी संबंधित आहेत, परंतु ते प्रत्येक अंमलबजावणीसाठी परस्पर बदलण्यायोग्य नावे नाहीत.
EAP-TLS संचलित कर्मचारी उपकरणांसाठी योग्य आहे कारण प्रशासक मोबाइल डिव्हाइस व्यवस्थापनाद्वारे डिव्हाइस प्रमाणपत्रे प्रदान करू शकतात. हे प्रतिस्पर्धी रोमिंग फेडरेशन नाही. ही एक ऑथेंटिकेशन पद्धत आहे जी प्रोफाईल-आधारित प्रवेशाच्या अंतर्गत देखील कार्य करू शकते.
प्रति-डिव्हाइस प्री-शेअर की अशा उपकरणांसाठी उपयुक्त आहे ज्यांना व्यावहारिक, वैयक्तिकरित्या रद्द करण्यायोग्य क्रेडेंशियलची आवश्यकता असते. टिल किंवा थर्मोस्टॅटला ब्राउझरची आवश्यकता नसावी आणि एक डिव्हाइस बंद केल्याने संपूर्ण मालमत्तेचा पासवर्ड बदलावा लागू नये.
सहअस्तित्वाचे नियोजन करा
वेन्यू या पद्धती एकमेकांच्या सोबत देऊ शकतो. केवळ विविध नेटवर्क नावेच आयसोलेशन देतात असे गृहीत धरण्याऐवजी, योग्य VLANs मध्ये ओळखी मॅप करा आणि त्यांच्या दरम्यान फायरवॉल नियम लागू करा. अतिथीने पेमेंट सिस्टम्स किंवा कर्मचारी सेवांचा मार्ग न मिळवता इंटरनेटपर्यंत पोहोचले पाहिजे.
गेस्ट WiFiWiFi सोल्युशन्सची तुलना करताना, प्रत्येकासाठी एकच लॉगिन पद्धत निवडण्याऐवजी प्रत्येक वर्ग/प्रेक्षकांसाठी ऑनबोर्डिंग प्रवासाचे मूल्यांकन करा.
प्रोफाइलला स्वतःला एन्रोलमेंट रूटची आवश्यकता असते. एखादे ठिकाण किंवा सहभागी ओळख प्रदाता इन्स्टॉलेशन ऑफर करू शकतो, परंतु पात्रता ही त्या प्रदात्याच्या ॲक्सेस नेटवर्कसोबत असलेल्या संबंधांवर अवलंबून असते. तुमचे भेट देणारे लोक वापरत असलेल्या डिव्हाइस फॅमिलीची चाचणी घ्या, ज्यामध्ये त्यांच्या ऑपरेटिंग-सिस्टमच्या आवृत्त्या आणि प्रोफाइल-इन्स्टॉलेशन निर्बंध समाविष्ट आहेत.
निर्णयाचा नियम: प्रथम तुमच्या भेट देणाऱ्यांची आणि डिव्हाइस समूहांची यादी करा. प्रत्येकाला एक प्राथमिक ॲक्सेस पद्धत, त्याच्या क्रेडेंशियलसाठी एक मालक आणि एक वापरण्यायोग्य फॉलबॅक नियुक्त करा.
या सरावातून बहुधा हे स्पष्ट होते की, पोर्टल्स पूर्णपणे बंद करणे हे उद्दिष्ट नाही. आधीच पात्र असलेल्या वापरकर्त्यांना विनाकारण ते पूर्ण करण्यास सांगणे थांबवणे हे मुख्य उद्दिष्ट आहे.
डिव्हाइस न विचारता लॉग इन कसे करते
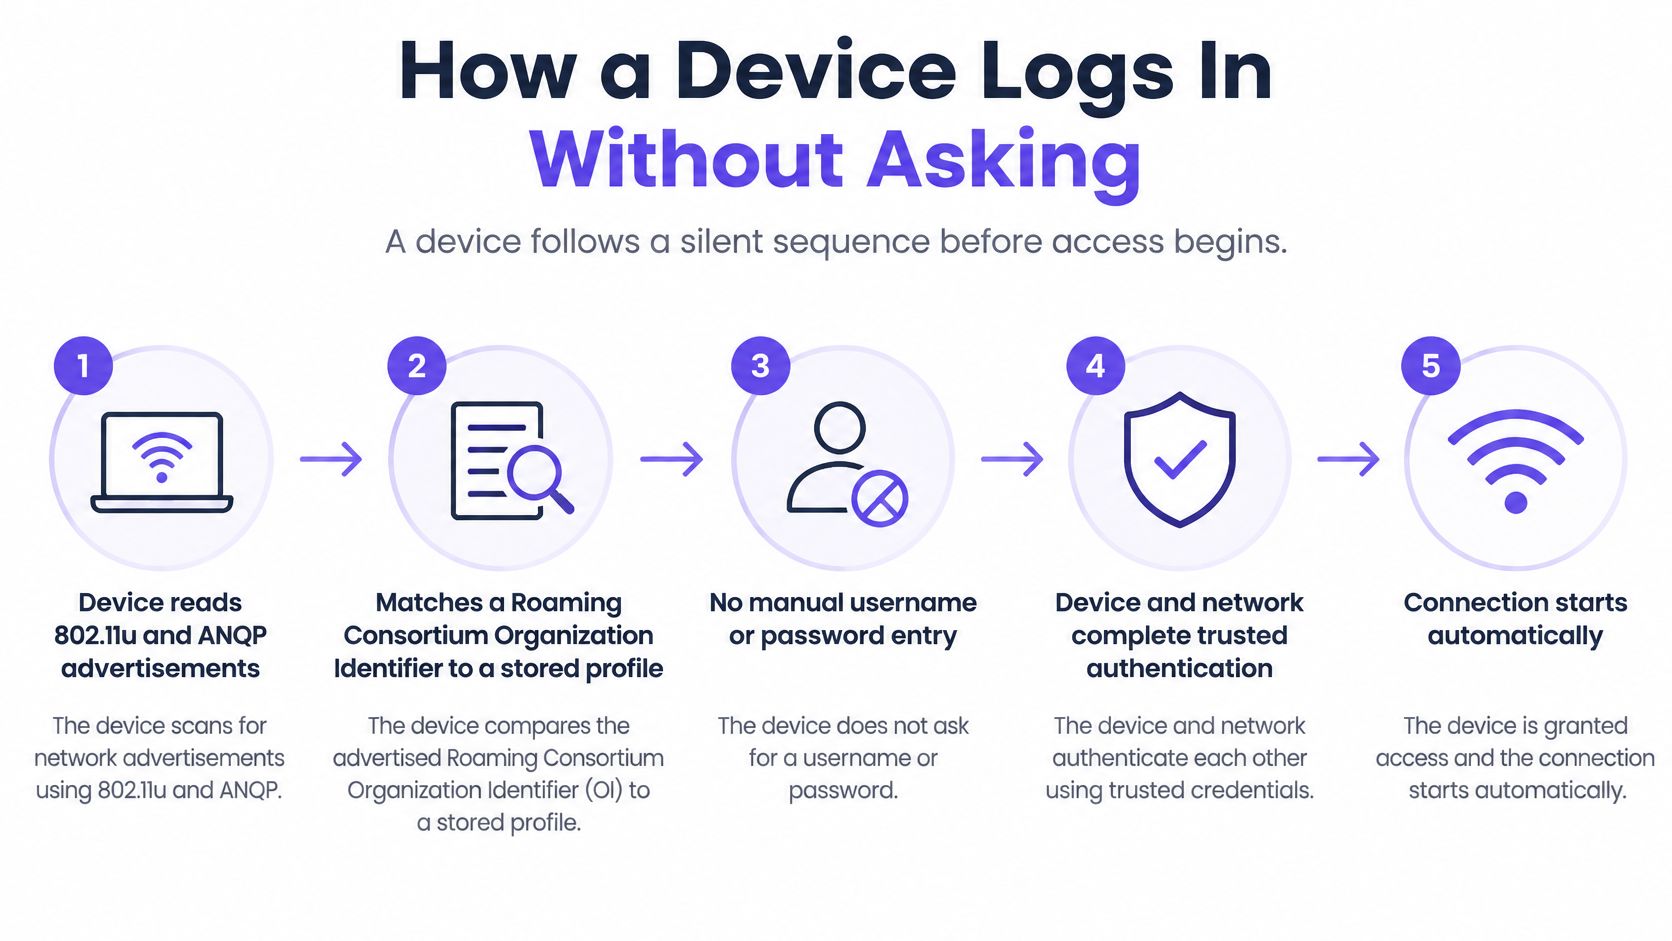
- शोधा आणि जुळवा. डिव्हाइस 802.11u आणि ANQP नेटवर्क जाहिराती वाचते, नंतर रोमिंग कन्सोर्टियम ऑर्गनायझेशन आयडेंटिफायर किंवा RCOI ला साठवलेल्या प्रोफाईलशी जुळवते. व्हिजिटर मॅन्युअली SSID निवडत नाही.
- ऑथेंटिकेशन सुरू करा. डिव्हाइस एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल पद्धत, ज्याला सहसा EAP असे संक्षिप्त केले जाते, वापरून 802.1X एक्सचेंज सुरू करते.
- रिक्वेस्ट फॉरवर्ड करा. ॲक्सेस पॉइंट किंवा त्याचा कंट्रोलर ऑथेंटिकेशन एक्सचेंज ॲक्सेस प्रदात्याच्या RADIUS इन्फ्रास्ट्रक्चरकडे पाठवतो.
- आयडेंटिटी प्रदाता शोधा. ऑथेंटिकेशन इन्फ्रास्ट्रक्चर योग्य प्रदात्याकडे रिक्वेस्ट राउट करण्यासाठी युझर आयडेंटिटीमधील रिअल्मचा वापर करते.
- क्रेडेंशियल तपासा. आयडेंटिटी प्रदाता प्रमाणपत्र, SIM-आधारित क्रेडेंशियल किंवा अकाउंट माहितीची पडताळणी करतो आणि ऑथेंटिकेशन निकाल परत करतो.
- स्थानिक परवानग्या लागू करा. ठिकाणाचे (वेन्यू) इन्फ्रास्ट्रक्चर सामान्य युझर ट्रॅफिकला अनुमती देण्यापूर्वी अधिकृत VLAN आणि ॲक्सेस पॉलिसी लागू करते.
Wireless Broadband Alliance चा OpenRoaming आढावा Passpoint, फेडरेटेड ओळख आणि धोरण यांच्या संयोजनाचे वर्णन करतो जे या देवाणघेवाणीला पाठिंबा देते, ज्यामध्ये रीअलम-आधारित राउटिंग आणि प्रदात्यांमधील प्रमाणपत्र-समर्थित विश्वासाचा समावेश आहे.
क्रमांक महत्त्वाचा आहे. डिव्हाइस नेटवर्कमध्ये सामील झाल्यानंतर एक कॅप्टिव्ह पोर्टल सामान्यतः ब्राउझरला प्रवेशाची पायरी पूर्ण करण्यास सांगते. येथे, सामान्य डेटा प्रवेश सुरू होण्यापूर्वी डिव्हाइस एंटरप्राइज ऑथेंटिकेशन पूर्ण करते. ब्राउझर हे ऑथेंटिकेशन इंटरफेस नाही.
हे आकृती डिव्हाइसच्या दृष्टिकोनातून तोच प्रवास दाखवते.
डिव्हाइस कोणते क्रेडेन्शियल सादर करते?
प्रोफाइल हे अनिवार्यपणे प्रमाणपत्र नसते. यामध्ये डिव्हाइसला पात्र नेटवर्क कसे शोधायचे आणि ऑथेंटिकेट कसे करायचे हे सांगणारे कॉन्फिगरेशन असते, आणि त्यामागील क्रेडेंशियल निवडलेल्या EAP पद्धतीचे अनुसरण करते.
| EAP पद्धत | डिव्हाइसकडे असलेले क्रेडेन्शियल | सामान्य नेटवर्क |
|---|---|---|
| EAP-TLS | क्लायंट प्रमाणपत्र आणि संबंधित खाजगी की | एंटरप्राइझ आणि मोबाईल डिव्हाइस मॅनेजमेंट-संचलित डिव्हाइसेस |
| EAP-SIM | SIM कार्ड की | मोबाईल कॅरियर सदस्य |
| EAP-AKA | ऑथेंटिकेशन आणि की ॲग्रीमेंटसाठी USIM की | कॅरियर सबस्क्राइबर नेटवर्क |
| EAP-AKA′ | अधिक मजबूत की डेरीव्हेशनसह USIM की | नवीन AKA डिप्लॉयमेंटवरील कॅरियर सदस्य |
| EAP-TTLS | TLS टनेलच्या आत युझरनेम आणि पासवर्ड | सर्टिफिकेट-व्हॅलिडेटेड सर्व्हरद्वारे ऑथेंटिकेट केलेले कर्मचारी किंवा गेस्ट खाती |
EAP-TLS सह, डिव्हाइस त्याच्या प्रमाणपत्राशी संबंधित खाजगी की चा ताबा सिद्ध करते. SIM-आधारित पद्धतींसह, वाहकाची प्रमाणीकरण पायाभूत सुविधा ग्राहक क्रेडेन्शियल सत्यापित करते. EAP-TTLS सह, क्लायंटने अंतर्गत क्रेडेन्शियल्स पाठवण्यापूर्वी प्रमाणीकरण सर्व्हरचे प्रमाणपत्र सत्यापित केले पाहिजे.
खरेदी दरम्यान तो फरक महत्त्वाचा ठरतो. Passpoint ला सपोर्ट करणारा ॲक्सेस पॉइंट हे सिद्ध करत नाही की तुमच्या इच्छित भेट देणाऱ्या लोकसंख्येतील प्रत्येक क्रेडेंशियल प्रकार संपूर्ण ऑथेंटिकेशन पाथद्वारे कार्य करेल.
प्रव्हायडर्सदरम्यान देखील विश्वास असतो
RadSec हे सहभागी पायाभूत सुविधांदरम्यान TLS वर RADIUS सिग्नलिंग वाहून नेते. म्युच्युअल TLS पीअर्सना प्रमाणपत्रांचा वापर करून एकमेकांचे प्रमाणीकरण करण्याची अनुमती देते, त्यामुळे प्रमाणपत्र जारी करणे, विश्वासू रूट्स, नूतनीकरण आणि समाप्ती या सर्वांसाठी ऑपरेशन्समधील मालकी आवश्यक असते.
DNS-आधारित RADIUS पियर डिस्कव्हरी ॲक्सेस प्रदात्याला ओळख रीअलमसाठी योग्य ऑथेंटिकेशन पियर शोधण्यात मदत करते. हे प्रत्येक नवीन प्रदात्याला वैयक्तिक ॲक्सेस पॉइंट्स पुन्हा कॉन्फिगर करण्याचे कारण मानणे टाळते, जरी राउटिंग आणि फेडरेशन धोरणाने अद्याप या संबंधास अनुमती देणे आवश्यक असते.
थेट ट्रायलबद्दल बोलण्यापूर्वी, अभियंत्याने इन्स्टॉल केलेले प्रोफाइल, ॲडव्हर्टाइज केलेले RCOIs, रीअलम राउटिंग आणि सपोर्टेड EAP पद्धती यांची एकाच साखळी म्हणून पुष्टी केली पाहिजे. क्लायंट आणि ऑथेंटिकेशन लॉग एकत्रितपणे Capture करा: जे डिव्हाइस नेटवर्क निवडतच नाही, त्यात यशस्वी शोध लागल्यानंतर क्रेडेन्शियल नाकारल्या गेलेल्या डिव्हाइसपेक्षा वेगळी त्रुटी असते.
गो-लाइव्हपूर्वी OpenRoaming रोलआउटचे व्हॅलिडेशन कसे करावे
WBA सर्वेक्षणाच्या CDG च्या अहवालानुसार, 170 उद्योग अधिकाऱ्यांच्या 2025 WBA सर्वेक्षणात, 81% लोकांनी OpenRoaming तैनात करण्याची योजना आखली होती, तर 25% आधीच ते रोल आउट करत होते. त्या नियोजनाच्या आणि रोलआउटच्या उपाययोजना आहेत, एखादा विशिष्ट अभ्यागत तुमच्या ठिकाणी कनेक्ट होऊ शकतो याचा पुरावा नाही.
सुसंगत इन्फ्रास्ट्रक्चरच्या दाव्याचे चाचणी केलेल्या युझर प्रवासात रूपांतर करण्यासाठी रेडिनेस चेकलिस्ट वापरा.
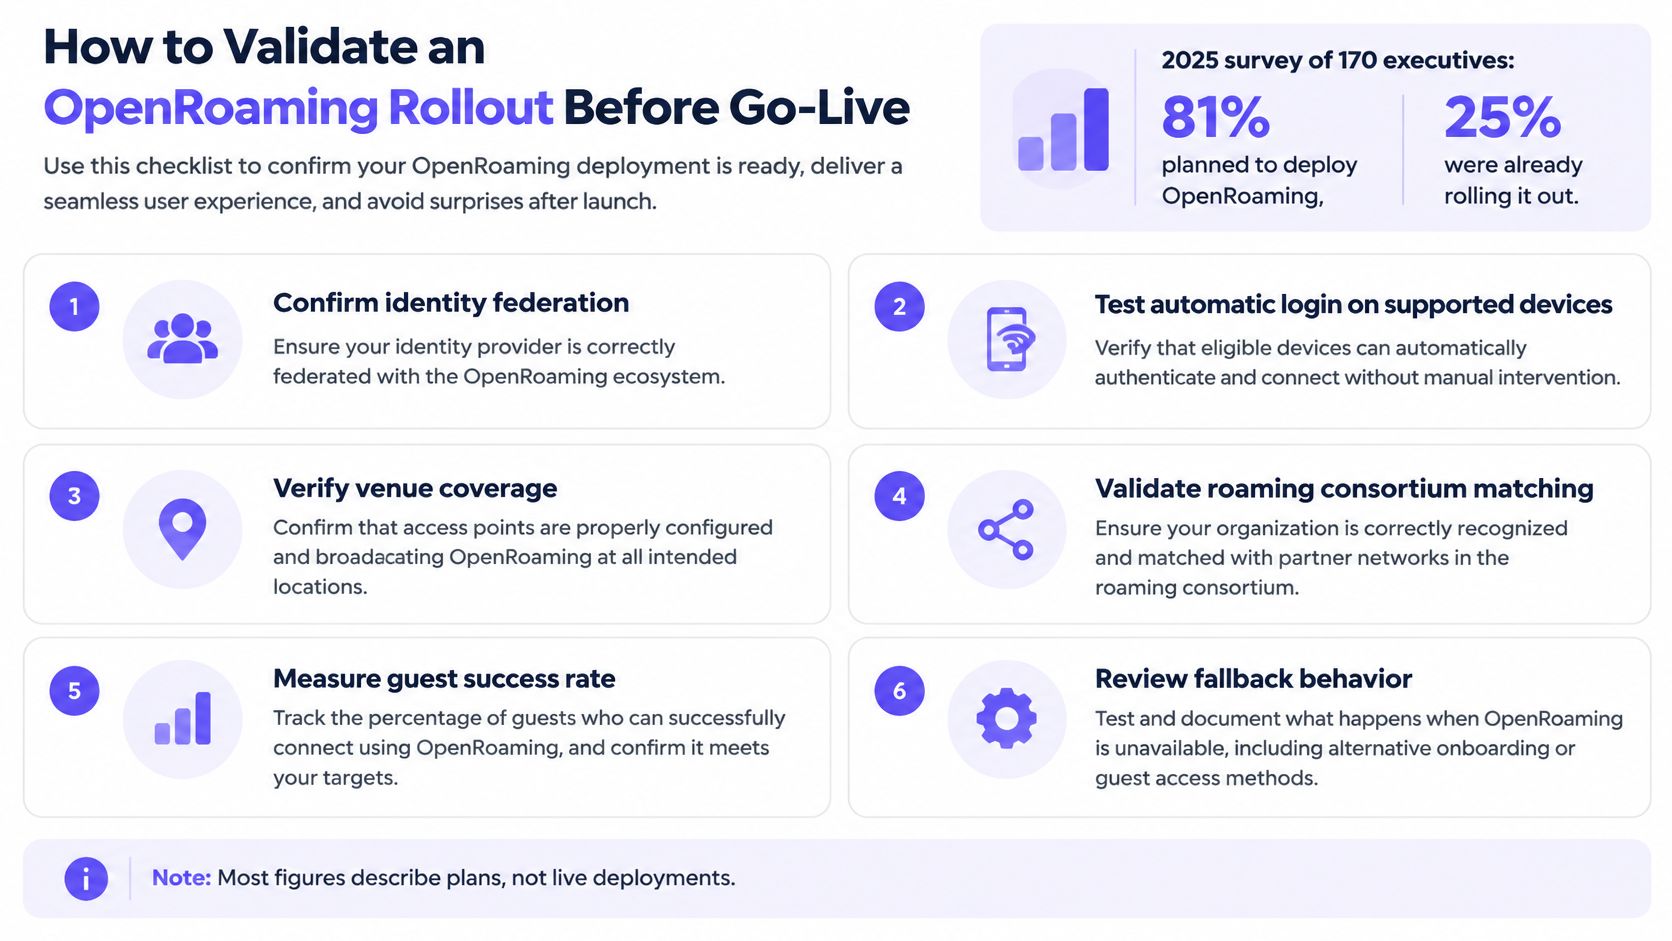
संपूर्ण ऑथेंटिकेशन साखळीची चाचणी घ्या
- फेडरेशन सहभागाची पुष्टी करा. क्रेडेंशियल्स कोण जारी करते आणि ठिकाण (वेन्यू) त्या प्रदात्यावर कसा विश्वास ठेवते हे ओळखा. प्रत्येक बाजूच्या सपोर्ट मालकाची नोंद ठेवा.
- रिअल क्लायंट प्रोफाईल्सचा सराव करा. फक्त इंजिनिअरने तयार केलेल्या लॅपटॉपऐवजी तुमच्या ठिकाणाद्वारे (वेन्यू) वापरल्या जाणाऱ्या डिव्हाइस फॅमिलीचा वापर करा, ज्यामध्ये अनमॅनेज्ड व्हिजिटर डिव्हाइसचा समावेश आहे.
- RCOI आणि रिअल्म मॅचिंगची पडताळणी करा. जाहिराती आणि राउटिंगची प्रदात्याच्या कॉन्फिगरेशनशी तुलना करा, जेणेकरून डिस्क्व्हरीची विसंगती चुकीचा पासवर्ड म्हणून समजली जाणार नाही.
- सर्टिफिकेट चेन्स आणि मुदत संपण्याची मुदत (एक्स्पायरी) तपासा. क्लायंट-फेसिंग ऑथेंटिकेशन ट्रस्ट आणि RadSec पिअर ट्रस्ट स्वतंत्रपणे तपासा.
- पिअर डिस्कव्हरी प्रमाणित करा. DNS-आधारित डिस्कव्हरी इच्छित ऑथेंटिकेशन इन्फ्रास्ट्रक्चरपर्यंत पोहोचत असल्याची पुष्टी करा.
- पसंतीचा मार्ग (प्रिफर्ड पाथ) हेतुपुरस्सर खंडित करा. अनुपलब्ध प्रदाता आणि सपोर्ट न करणाऱ्या प्रोफाईलची चाचणी घ्या, नंतर व्हिजिटर पोर्टलचा पर्याय शोधू शकतो आणि वापरू शकतो याची पडताळणी करा.
- पॉलिसी आणि मापन तपासा. तुमच्या गेस्ट ॲनालिटिक्सद्वारे काय निरीक्षण केले जाऊ शकते यासह, ऑपरेटर्समधील VLAN प्लेसमेंट, आयसोलेशन आणि अकाउंटिंगची पुष्टी करा.
- रिव्होकेशनचा (रद्द करण्याचा) सराव करा. हरवलेल्या डिव्हाइसचे क्रेडेंशियल निष्क्रिय करा आणि त्यानंतरचे ऑथेंटिकेशन व विद्यमान सत्राचे (सेशन) हँडलिंग या दोन्हीची चाचणी घ्या.
एक उपयुक्त चाचणी पद्धत म्हणजे, 99tests द्वारे चर्चा केल्यानुसार, उत्तीर्ण निकालांच्या पलीकडे जाऊन चाचणीच्या प्रासंगिकतेचे मूल्यांकन करणे. पूर्व-कॉन्फिगर केलेल्या चाचणी फोनवरून यशस्वी कनेक्शन झाले म्हणजे ते तुमच्या इच्छित अभ्यागतांसाठी आगमनाचा प्रवास सुरळीत कार्य करतो हे सिद्ध करत नाही.
एक स्पष्ट रीलिझ गेट सेट करा
ऑथेंटिकेशन अवलंबित्वे तुमच्या WiFi नेटवर्क डिझाइनचा भाग बनवा, रेडिओ कव्हरेजच्या नंतरचा विचार म्हणून नाही. क्लायंट, ॲक्सेस पॉइंट, RADIUS आणि आयडेंटिटी प्रोव्हायडर मधील त्रुटींचा मागोवा घ्या.
न्यूकॅसल शहरात जगातील पहिले शहरव्यापी OpenRoaming नेटवर्क Purple वर चालते, आणि आम्ही प्रमाणित WBA आयडेंटिटी ब्रोकर आहोत. ही क्रेडेशियल्स व्हेन्यू-स्तरीय स्वीकृती चाचणीची जागा घेत नाहीत.
गो किंवा नो-गो: एका ठरवलेल्या प्रेक्षकवर्गासाठी पोर्टल हटवण्याचा विचार करण्यापूर्वी भिन्न डिव्हाइस फॅमिलींवर डिस्कव्हरी, ट्रस्ट, ऑथेंटिकेशन आणि फॉलबॅक तपासण्या यशस्वी होणे आवश्यक आहे.
ऑटोमॅटिक ॲक्सेसमागील गोपनीयतेच्या तडजोडी
सुरक्षित ऑथेंटिकेशन म्हणजे निनावी वापर नाही. एखादे डिव्हाइस पोर्टलमध्ये नाव टाइप न करता कनेक्ट होऊ शकते, तरीही ते इतर डिव्हाइसपेक्षा वेगळे ओळखणारे आणि एखाद्या स्थानाशी जोडणारे रेकॉर्ड तयार करते.
Westermo ची OpenRoaming प्रमाणन घोषणा ओळख-प्रदाता-मध्यस्थी प्रमाणीकरण आणि अंतिम आयडेंटिफायर्ससाठी संदर्भ प्रदान करते. कोणत्याही ठिकाणासाठी व्यावहारिक प्रश्न हा नाही की ॲक्सेस कूटबद्ध (encrypted) आहे की नाही. प्रश्न असा आहे की कोण कोणते आयडेंटिफायर्स, कोणत्या उद्देशासाठी आणि किती काळासाठी पाहू शकते.
मागील बाजूला अनेक संस्था सहभागी असल्या तरीही, स्वयंचलित कनेक्शन हे भेट देणाऱ्या व्यक्तीला अगदी साधे वाटू शकते.
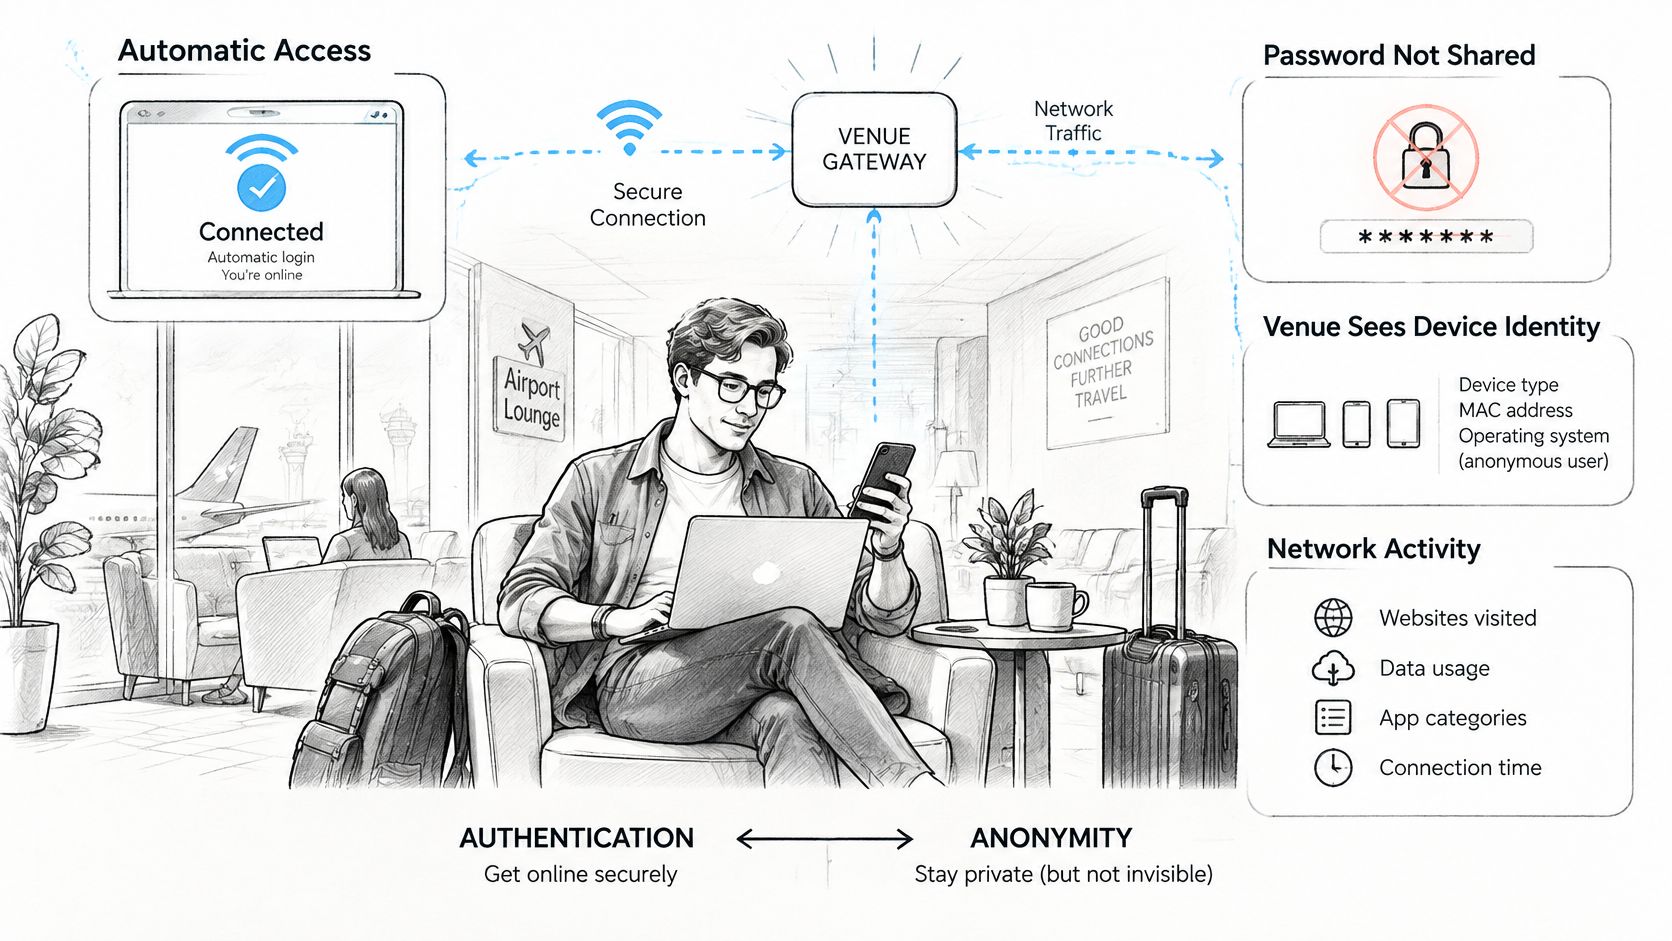
ऑथेंटिकेशन आणि अनामितता वेगवेगळ्या प्रश्नांची उत्तरे देतात
आयडेंटिटी प्रोव्हायडर ठिकाणाला त्यांचा पासवर्ड न देता एखाद्या व्यक्तीचे ऑथेंटिकेशन करू शकतो. तरीही ठिकाणाला ॲक्सेस अधिकृत करण्यासाठी, पॉलिसी असाइन करण्यासाठी, सत्राचा हिशोब ठेवण्यासाठी किंवा गैरवापराची चौकशी करण्यासाठी आवश्यक माहिती मिळू शकते.
प्रदाता, नेटवर्क, करार आणि लागू कायद्यानुसार, नोंदींमध्ये प्रमाणीकरण इव्हेंट, अकाउंटिंग नोंदी, डिव्हाइस आयडेंटिफायर्स, स्थान माहिती किंवा छद्मनाव आयडेंटिफायर्स समाविष्ट असू शकतात. छद्मनाव आपोआप अनामित नसते: एखादी संस्था वारंवार येणाऱ्या सत्रांना लिंक करू शकते किंवा ते आयडेंटिफायर एखाद्या खात्याशी कनेक्ट करू शकते.
एखाद्या स्टेडियमला भेट देणाऱ्या व्यक्तीचा विचार करा, ज्याचा ॲक्सेस फक्त एका कार्यक्रमापुरता मर्यादित आहे. ऑपरेटरने त्यानंतर कोणते कनेक्शन रेकॉर्ड उरतात आणि का उरतात हे परिभाषित केले पाहिजे. उपयुक्त इव्हेंट-ॲक्सेस क्रेडेंशियलकडे अनिश्चित कालावधीचा हजेरी इतिहास तयार करण्याची अनुमती म्हणून पाहू नका.
कर्मचाऱ्याचे व्यवस्थापित केलेले डिव्हाइस एक वेगळी परिस्थिती दर्शवते. त्याचे क्रेडेन्शियल रोजगाराच्या संपूर्ण कालावधीत सक्रिय राहू शकते, परंतु यामुळे त्याच कालावधीसाठी लोकेशनशी संबंधित प्रत्येक सत्र राखून ठेवण्याचे समर्थन होत नाही. क्रेडेन्शियल वैधतेसाठी, सुरक्षा-लॉग रिटेंशनसाठी आणि एंगेजमेंट-डेटा रिटेंशनसाठी स्वतंत्र निर्णय घेणे आवश्यक आहे.
हा व्हिडिओ भागधारकांना स्वयंचलित कनेक्टिव्हिटी समजावून सांगण्याचा एक अतिरिक्त मार्ग प्रदान करतो.
डेटा प्रवाह पुनरावलोकन करण्यायोग्य बनवा
तुमच्या गेस्ट नेटवर्क सुरक्षा पुनरावलोकनात या प्रश्नांचा समावेश करा:
- आयडेंटिटी-प्रोव्हायडर डिस्क्लोजर. समाविष्ट असलेल्या संस्थांची नावे द्या आणि प्रत्येक संस्थेला काय प्राप्त होते याचे स्पष्टीकरण द्या, ज्यामध्ये कोणत्याही क्रॉस-बॉर्डर प्रोसेसिंगचा समावेश आहे.
- सर्टिफिकेट व्हॅलिडेशन. ट्रस्ट सेटिंग्जचे मालक कोण आहेत आणि बदलांचे पुनरावलोकन कसे केले जाते याची नोंद ठेवा.
- स्यूडोनिमस आयडेंटिफायर्स. ते कायम राहतात का, त्यांचे निराकरण कोण करू शकते आणि स्वतंत्र डेटासेट लिंक केले जाऊ शकतात का ते निश्चित करा.
- अकाउंटिंग रेकॉर्ड्स. गोळा केलेले फील्ड्स आणि कोण ते ॲक्सेस किंवा एक्स्पोर्ट करू शकते ते नमूद करा.
- रिटेंशन कालावधी. बॅकअपसह प्रत्येक रेकॉर्ड श्रेणीला एक उद्देश आणि हटवण्याचा नियम असाइन करा.
- वापरकर्ता सूचना आणि संमती. डेटा-कंट्रोलरच्या भूमिका, संबंधित प्रोसेसिंग आधार आणि अल्पवयीन व्यक्ती, कर्मचारी, रहिवाशी आणि अभ्यागतांना कशी माहिती दिली जाते ते ओळखा.
- तत्काळ क्रेडेन्शियल रिव्होकेशन. वापरकर्त्यांना हरवलेल्या डिव्हाइसची तक्रार करण्याचा स्पष्ट मार्ग द्या आणि ऑपरेटर्सना चाचणी केलेली कृती द्या.
योग्य कायदेशीर आधार ठरवण्यासाठी संमती हा सर्वसमावेशक पर्याय नाही आणि लपवलेले पॉलिसी पेज म्हणजे अर्थपूर्ण सूचना नाही. सुरक्षित WiFi च्या सामान्य वर्णनाऐवजी गोपनीयता आणि कायदेशीर मालकांकडून वास्तविक प्रवाहाचे पुनरावलोकन करून घ्या.
किमान-डेटा ॲक्सेस ही एक डिझाइन निवड आहे. केवळ स्वयंचलित लॉगिन ही सुविधा देत नाही.
गेस्ट पोर्टल्स बदलण्यापूर्वी तुमच्या पायलट प्लॅनची पडताळणी करा
नियंत्रित वातावरणात तांत्रिक स्वीकृती तपासण्या यशस्वी झाल्यानंतर एका मर्यादित पायलटसह सुरुवात करा. असे ठिकाण निवडा जिथे तुम्ही वारंवार येणारे युजर्स आणि कोणतीही विद्यमान प्रोफाइल नसलेले लोक या दोघांचेही निरीक्षण करू शकता.
पायलट प्रोजेक्टला एक मोजता येण्याजोगा निर्णय द्या
- एखाद्या प्रातिनिधिक साइटची निवड करा. ट्रायलमध्ये रिसेप्शन किंवा स्थळावरील कर्मचाऱ्यांना समाविष्ट करा जेणेकरून ते गोंधळात टाकणाऱ्या एनरोलमेंट आणि फॉलबॅक सूचनांची नोंदवू शकतील.
- सध्याचा गेस्ट मार्ग कायम ठेवा. पायलटच्या बाहेरील अभ्यागतांना त्याचे नेटवर्क नाव आणि सूचना सहज सापडतील अशी व्यवस्था करा.
- एक परिभाषित समूह एनरोल करा. मॅनेज केलेले कर्मचारी डिव्हाइसेस आणि परत येणाऱ्या अभ्यागतांपासून सुरुवात करा ज्यांच्या प्रोफाइल पात्रतेची तुम्ही पडताळणी करू शकता.
- आगमनाच्या अनुभवाचे मूल्यमापन करा. पहिल्या प्रयत्नातील कनेक्शन यश, ऑथेंटिकेशन अयशस्वी होणे आणि पात्र वापरकर्त्यांना अजूनही किती वेळा पोर्टलची आवश्यकता भासते याची नोंद ठेवा. डिस्कव्हरीतील अपयश आणि क्रेडेंशियल नाकारणे या दोन्ही गोष्टी वेगळ्या ठेवा.
- डेटा प्रवाहांचे दस्तऐवजीकरण करा. समूह वाढवण्यापूर्वी डेटा रिटेंशन, नोटीस, ॲक्सेस परवानग्या आणि हरवलेल्या डिव्हाइसच्या हाताळणीस मान्यता द्या.
- स्वीकृती निकषांनुसार विस्तार करा. परिणामांचे पुनरावलोकन करण्यापूर्वी कशाला यश मानायचे यावर सहमती दर्शवा आणि रोलबॅक मालकाला उपलब्ध ठेवा.
केवळ पोर्टलच्या अनुपस्थितीवरून यशाचे मूल्यमापन करू नका. चुकीच्या VLAN मध्ये जोडले जाणारे किंवा भेट देणाऱ्याला फॉलबॅक ॲक्सेस शोधण्यास असमर्थ ठेवणारे डिव्हाइस उत्तीर्ण झालेले नाही.
त्याच चाचणीच्या आधारे सेवेचे मूल्यमापन करा
तुम्ही आमच्या सेवेचे मूल्यमापन करत असल्यास, Purple ॲक्सेस Passpoint आणि OpenRoaming ला सपोर्ट करतो, आणि आमच्या मोफत Connect परवान्यामध्ये गेस्ट पोर्टल आणि मोफत OpenRoaming समाविष्ट आहे. परत येणारे पाहुणे परत आल्यावर पोर्टलशिवाय सुरक्षित नेटवर्कवर प्रोफाइल वापरतात, आणि ते प्रोफाइल ते चालवणाऱ्या प्रत्येक प्रॉपर्टीवर कार्य करते. तुमच्या डिव्हाइस मिश्रणाविरुद्ध त्या वर्तनांची चाचणी घ्या, आणि रोलआउटमध्ये समाविष्ट करण्यापूर्वी कोणत्याही अतिरिक्त क्षमतांच्या परवाना आणि किमतीची पुष्टी करा.
पुढे जाण्याचे सर्वात मोठे कारण म्हणजे विशिष्ट प्रेक्षकांसाठी झालेली स्पष्ट सुधारणा, नवीन ॲक्सेस-पॉइंट सेटिंगची उपलब्धता नाही. ज्या लोकांच्या कनेक्शन प्रवासात तुम्ही अर्थपूर्ण सुधारणा करू शकता त्यांच्यावरच पायलट केंद्रित ठेवा.
आज पोर्टलवर कोणत्या भेट देणाऱ्या समूहाचा सर्वाधिक वेळ वाया जातो आणि प्रोफाइल त्या समूहाची समस्या सोडवते का?
Purple ॲक्सेस Passpoint आणि OpenRoaming सोबत एक गेस्ट पोर्टल प्रदान करतो, ज्यामुळे इतर अभ्यागतांना अजूनही आवश्यक असलेला मार्ग न हटवता तुम्ही स्वयंचलित ॲक्सेसची चाचणी घेऊ शकता. Connect परवान्याचा शोध घेण्यासाठी आणि तुमच्या विद्यमान ॲक्सेस पॉईंट्सवर प्रोफाइल नोंदणी, ओळख-आधारित पॉलिसी आणि फॉलबॅक समाविष्ट असलेल्या पायलटवर चर्चा करण्यासाठी Purple ॲक्सेस ला भेट द्या.


