
Chaves pré-partilhadas explicadas: Como funcionam e os seus limites
Published

Alguém saiu da sua equipa, mas o respetivo telemóvel ainda conhece a palavra-passe do WiFi. Poderia alterá-la, exceto pelo facto de a mesma palavra-passe também ligar as caixas registadoras, impressoras, câmaras e um termóstato que ninguém se lembra de ter configurado. A encriptação pode estar a funcionar na perfeição. O seu problema imediato é decidir como remover o acesso sem perturbar todos os outros.
Esse é o desafio prático subjacente às chaves pré-partilhadas, habitualmente designadas por pre-shared keys (PSKs). São simples de implementar, mas a forma como as emite, monitoriza e desativa é tão importante quanto a criptografia.
Índice
- Como Funciona uma Chave Pré-Partilhada
- Comparação entre Chaves Partilhadas, Únicas e Enterprise
- Por Que Razão uma Chave Partilhada se Torna uma Vulnerabilidade
- Fazer a Rotação de uma Chave Partilhada sem Perder Dispositivos
- Como o WPA3-Personal Altera o Problema das Palavras-Passe
- Como Utilizar Chaves Únicas por Dispositivo ou Inquilino
- Confirmar se uma Chave Partilhada Ainda é Adequada
Como funciona uma Pre-Shared Key
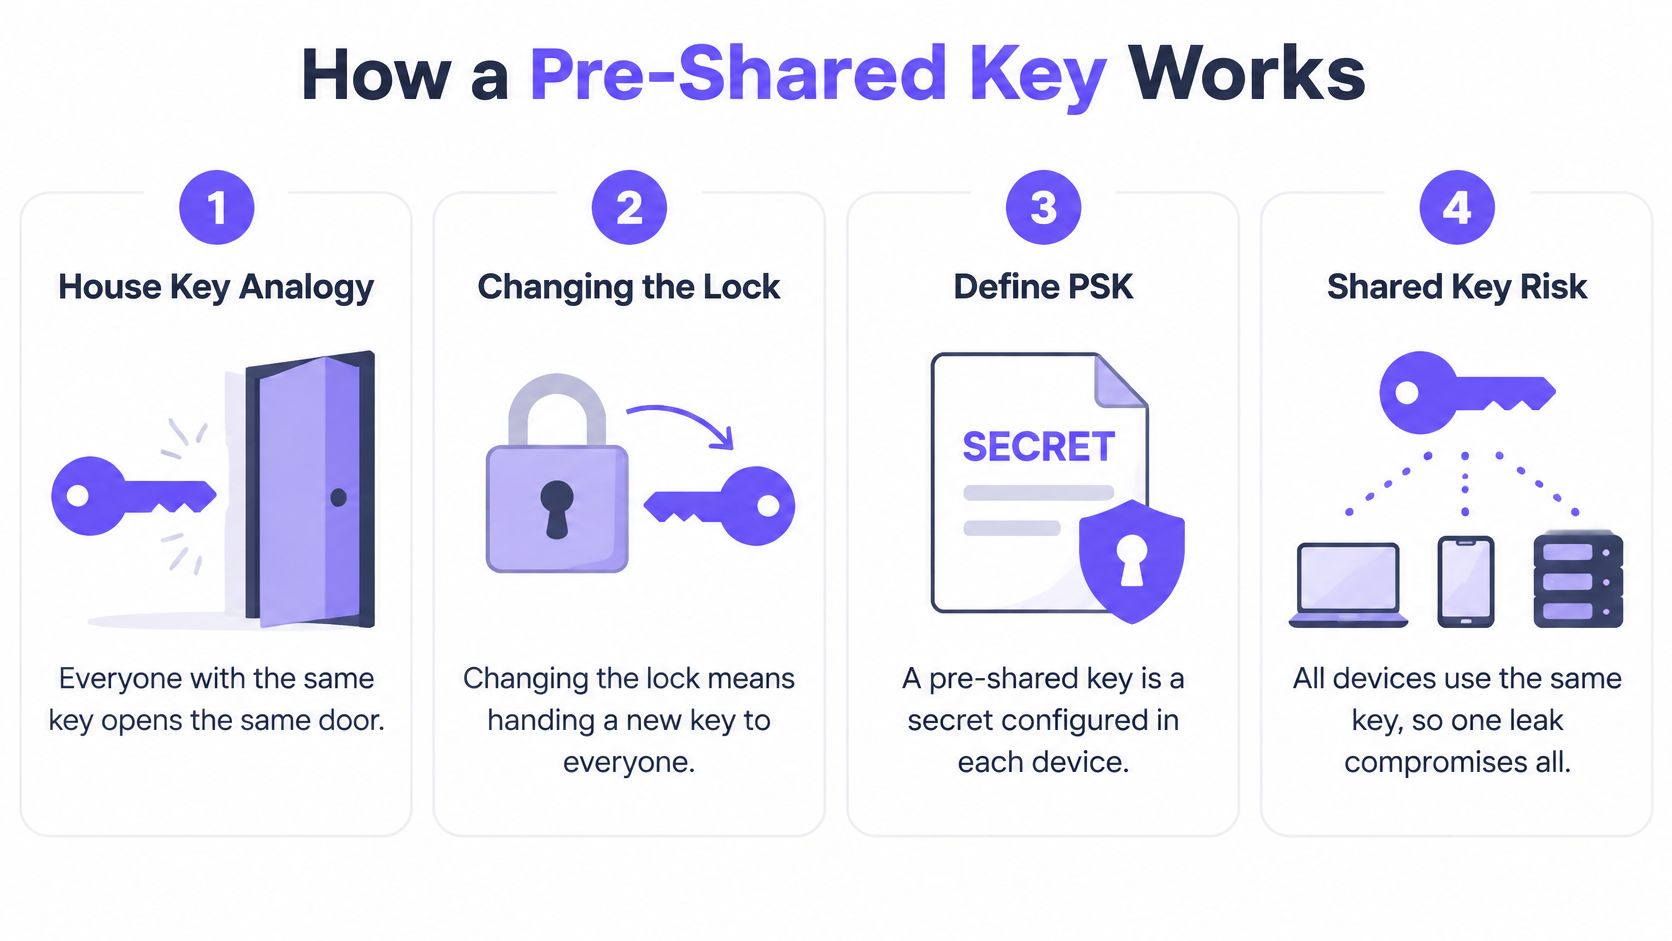
Uma palavra-passe de WiFi partilhada é como uma chave de casa copiada para todos os que precisam de entrar. Qualquer pessoa com uma cópia pode abrir a mesma porta. Se alguém mantiver uma cópia após mudar de casa, mudar a fechadura significa entregar chaves de substituição a todos os que ainda lá vivem.
Uma chave pré-partilhada é um segredo configurado previamente num ponto de acesso e nos dispositivos que a ele se ligam. No WPA2-Personal, geralmente introduz uma frase-passe nas definições do router e, em seguida, introduz essa frase-passe em cada dispositivo. O ponto de acesso não necessita de um servidor de autenticação separado para determinar se um dispositivo que se está a ligar conhece o segredo.
O diagrama segue essa relação de chave partilhada.
O que acontece quando um computador portátil se liga
Imaginemos que introduz a palavra-passe do escritório em WiFi num computador portátil. A ligação avança através de algumas operações distintas:
- Preparar o segredo. O computador portátil utiliza a frase de acesso configurada e o nome da rede para derivar o material da chave. O ponto de acesso possui material correspondente.
- Comprovar a posse. Durante o handshake de quatro vias do WPA2, os dispositivos trocam informações que lhes permitem verificar a posse do segredo correspondente. A palavra-passe em si não é transmitida.
- Criar chaves de tráfego. O handshake deriva uma Pairwise Transient Key, que protege o tráfego entre esse cliente e o ponto de acesso.
A distinção importante é entre a credencial duradoura que digita e as chaves de encriptação utilizadas na ligação. Estão relacionadas, mas não são termos permutáveis.
Por que razão este modelo se tornou comum
O WPA surgiu como uma substituição temporária para o frágil sistema WEP, e o IEEE 802.11i tornou-se a base técnica para o WPA2 quando foi ratificado a 24 de junho de 2004, conforme documentado no histórico do IEEE 802.11i. O WPA2-Personal ofereceu uma proteção substancialmente mais forte do que o WEP sem exigir que uma organização operasse um servidor de autenticação.
Essa combinação adequava-se a residências e pequenas empresas: configurar o ponto de acesso, dar a palavra-passe às pessoas e ligar os seus dispositivos. O fardo operacional surge mais tarde, quando o administrador tem de decidir quem deve continuar a ter acesso a esse segredo.
Regra prática: trate a palavra-passe de WiFi como uma credencial de acesso com um responsável e um processo de desativação, e não apenas como uma configuração do router.
Comparação entre chaves partilhadas, exclusivas e empresariais
Comparação de modelos de chaves por controlo e responsabilização
| Modelo | Detentores de credenciais | Revogar apenas um utilizador | Pista de auditoria por utilizador | Infraestrutura necessária |
|---|---|---|---|---|
| Frase-passe WPA2-Personal partilhada | Uma frase-passe para todos os utilizadores e dispositivos | Não | Não | Apenas ponto de acesso |
| Palavra-passe WPA3-Personal (SAE) partilhada | Uma palavra-passe para todos os utilizadores e dispositivos | Não | Não | Ponto de acesso e clientes compatíveis com WPA3 |
| PSK exclusiva por dispositivo ou por inquilino | Uma chave por dispositivo, pessoa ou inquilino | Sim | Parcial, por identidade da chave | Ponto de acesso com suporte para PSK por chave, ou RADIUS |
| 802.1X com EAP (WPA2/WPA3-Enterprise) | Conta individual ou certificado por utilizador | Sim | Sim, com mapeamento de identidade e registo de eventos | Servidor RADIUS e diretório de identidades ou infraestrutura de certificados |
Leia primeiro a coluna de revogação. Esta indica o que um administrador pode fazer quando alguém sai, perde um dispositivo ou divulga uma credencial. As outras questões úteis são quem detém essa credencial, o que os registos conseguem identificar e que infraestrutura de suporte está preparado para gerir.
As linhas partilhadas de WPA2 e WPA3 são semelhantes a nível operacional, porque atualizar a autenticação por palavra-passe não altera quem a conhece. Nenhum dos modelos partilhados identifica o utilizador por detrás de uma credencial pelo simples facto de o ponto de acesso a ter aceite.
As chaves exclusivas identificam uma credencial, não necessariamente uma pessoa
Com PSKs por dispositivo ou por inquilino, a rede reconhece diferentes credenciais no mesmo nome de rede sem fios, ou SSID. Os sistemas suportados podem associar essas credenciais a diferentes políticas de rede, incluindo atribuições de VLAN e controlos de largura de banda, conforme descrito nas orientações de segurança sem fios do NIST.
No entanto, uma chave denominada Apartamento Hóspede não é uma identidade individual. Se um inquilino a partilhar pelos seus dispositivos, o registo de auditoria identifica a credencial do inquilino e não que pessoa detinha determinado dispositivo. Bons registos de inventário tornam essa distinção útil em vez de enganosa.
A autenticação empresarial adiciona um serviço de identidade
O 802.1X com EAP transfere a autenticação para um processo baseado na identidade, utilizando normalmente o RADIUS e contas de utilizador ou certificados. É uma solução mais adequada para dispositivos geridos de colaboradores quando os administradores necessitam de associar decisões de acesso à situação profissional, ao registo do dispositivo ou à validade do certificado.
O trabalho adicional inclui a configuração do serviço de autenticação, o aprovisionamento de clientes e a manutenção das definições de confiança. A nossa explicação sobre WPA2-Enterprise versus Personal aborda essa distinção de implementação.
Faça a sua escolha a pensar no caso mais difícil do dia a dia, e não no computador portátil mais simples. A saída de um prestador de serviços, a mudança de um residente ou um sensor headless que não consegue executar a autenticação empresarial dir-lhe-ão mais sobre o modelo certo do que um teste de ligação bem-sucedido.
Por que razão uma única palavra-passe partilhada se torna um risco
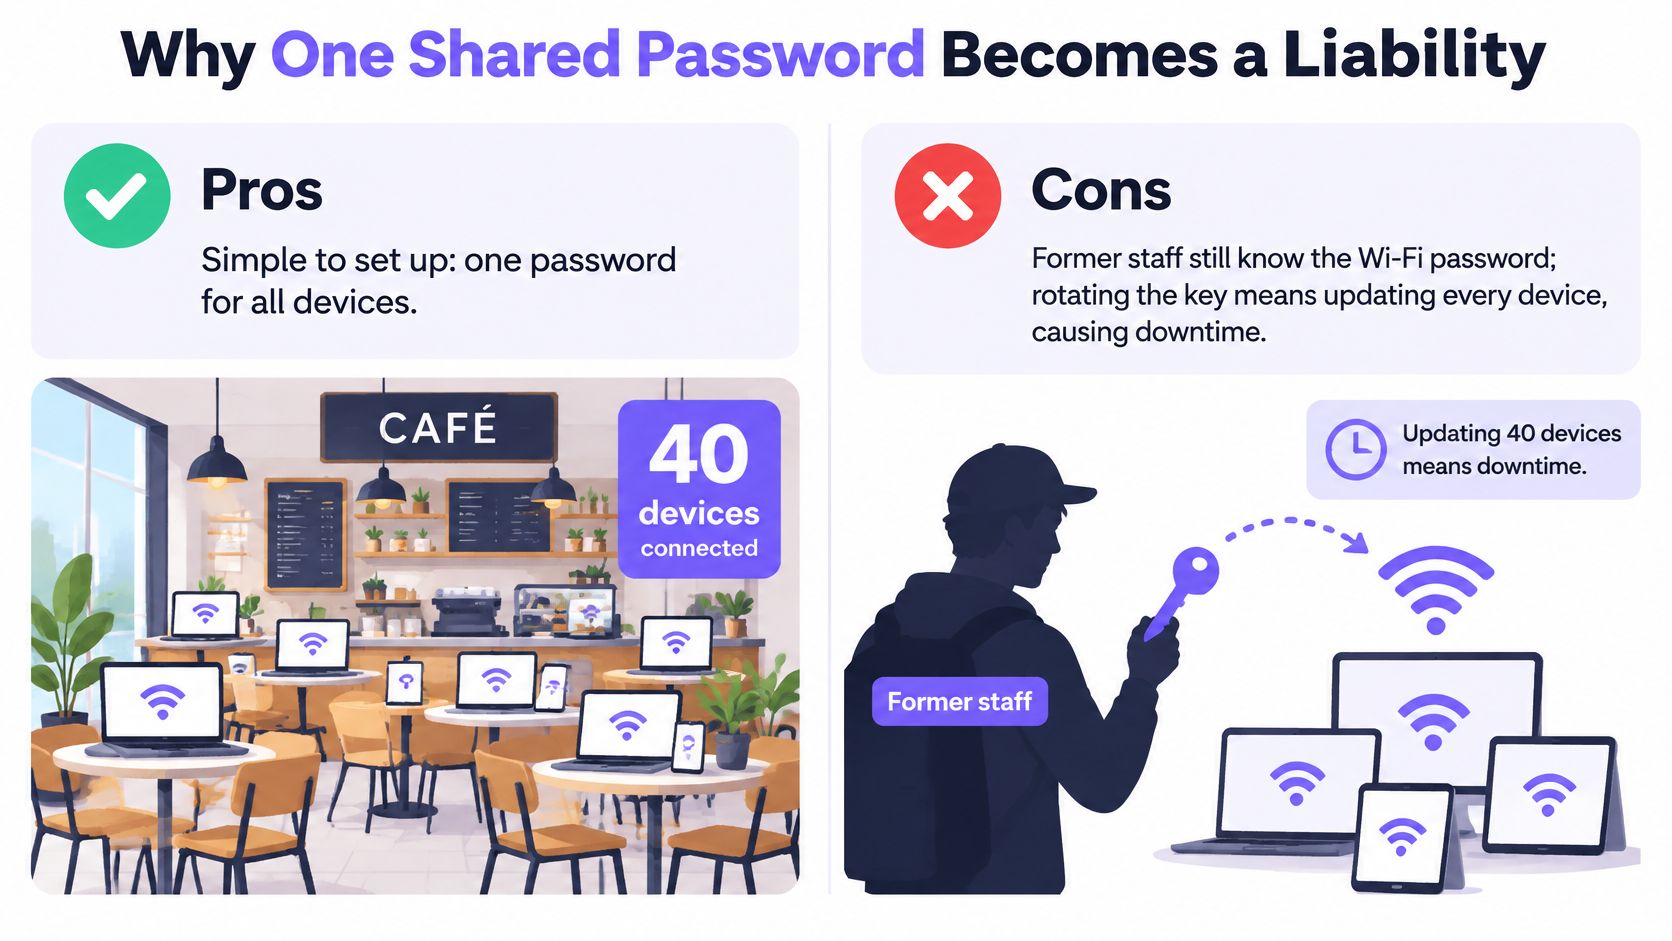
Suponhamos que um café tem cerca de quarenta dispositivos ligados e que um antigo funcionário ainda sabe a respetiva palavra-passe do WiFi. Remover o seu nome da escala de serviço não altera nada na rede. A menos que o café disponha de outro mecanismo eficaz de controlo de acessos, o administrador terá de substituir a credencial comum e atualizar todos os dispositivos legítimos.
Esse é o raio de impacto partilhado: uma credencial divulgada pode permitir que um dispositivo não autorizado obtenha o mesmo acesso de rede concedido a utilizadores legítimos. Não contorna automaticamente todas as firewalls nem desencripta todas as aplicações, mas elimina a barreira da palavra-passe partilhada.
Uma configuração conveniente transforma-se numa manutenção inconveniente.
A força da palavra-passe resolve um problema diferente
As orientações do NIST indicam que as PSKs devem ser distribuídas de forma segura e que as suites de cifras PSK especificadas devem fornecer pelo menos 112 bits de força de segurança, de acordo com as suas recomendações de gestão de chaves. Esse é um requisito de força de segurança, não uma regra universal de contagem de carateres.
O segredo gerado aleatoriamente por um gestor de palavras-passe é diferente de uma frase inventada por um colaborador a partir do nome da empresa e do ano de abertura. No WPA2-Personal, um atacante que intercete uma troca de autenticação adequada pode testar palpites offline. Uma frase-passe previsível ou reutilizada facilita essa tarefa.
No entanto, um segredo forte não revela quem o utilizou. Nem impede que uma pessoa autorizada o copie para uma mensagem. Quando os colaboradores também ligam equipamentos pessoais, os riscos de segurança do BYOD tornam a titularidade das credenciais e o inventário de dispositivos particularmente importantes.
Faça corresponder o acesso aos utilizadores da rede
As seguintes recomendações descrevem modelos operacionais adequados, não requisitos legais universais para todas as organizações de um setor.
Quando uma chave partilhada é aceitável
| Caso de rede | Chave partilhada aceitável? | Motivo principal |
|---|---|---|
| Habitação unifamiliar WiFi | Geralmente sim | Um único agregado familiar, um inventário de dispositivos gerível e uma frase de acesso longa e aleatória |
| Pequeno escritório com equipa estável | Sim, com um plano de rotação | Número limitado de membros, mas as saídas continuam a exigir a substituição das credenciais |
| Hotel ou apartamentos turísticos | Não, não como modelo comum de acesso | A rotatividade de hóspedes e funcionários exige uma gestão de acessos separada |
| Edifício residencial ou co-living | Não | Residentes e prestadores de serviços requerem revogação independente |
| Dispositivos IoT partilhados, como fechaduras e sensores | Não | Os dispositivos do edifício permanecem mais tempo do que os hóspedes e necessitam das suas próprias chaves |
| Dispositivos de colaboradores em saúde, educação ou retalho | Não, quando é necessária responsabilização individual | A auditoria e as obrigações de conformidade aplicáveis exigem registos associados a identidades |
Em casa, as pessoas que controlam o router conseguem normalmente coordenar as alterações de forma direta. Um pequeno escritório pode, por vezes, fazer o mesmo, desde que alguém assuma a responsabilidade pelo processo de rotação e conheça todos os dispositivos ligados.
Os hotéis e as propriedades residenciais enfrentam um ciclo de vida diferente. A permissão de um hóspede deve terminar no momento do check-out sem desligar uma fechadura, outro residente ou um prestador de serviços de manutenção. As fechaduras e os sensores devem manter as suas próprias credenciais até que o ciclo de vida do hardware exija uma alteração.
As redes de colaboradores com obrigações de auditoria necessitam de mais do que uma lista de endereços de dispositivos ligados. Os administradores precisam de registos que associem o acesso a uma identidade responsável.
Uma encriptação forte responde à questão de saber se o tráfego está protegido. A gestão de credenciais responde a quem ainda deve ter permissão para entrar.
As PSK partilhadas simplificam a administração inicial. Tornam-se um mau negócio quando os administradores têm de coordenar repetidamente pessoas e dispositivos não relacionados apenas para remover um acesso.
Como rodar uma chave partilhada sem perder dispositivos
A rotação é uma solução provisória útil quando ainda não é possível implementar credenciais geridas individualmente. Encare-a como uma alteração de manutenção controlada, com um inventário de dispositivos e um plano de recuperação, e não como uma edição rápida no painel de controlo do router.
Preparar a alteração
Identifique os destinatários legítimos. Liste os equipamentos ligados, os proprietários dos dispositivos e os utilizadores autorizados. Inclua impressoras autónomas, câmaras, fechaduras e ferramentas de prestadores de serviços, e registe em separado os antigos utilizadores que não devem receber a nova chave.
Gere e proteja a nova chave. Utilize o gerador de palavras-passe aleatórias de um gestor de palavras-passe e guarde o resultado num cofre administrativo restrito. Confirme o formato de frase de acesso suportado nos seus pontos de acesso e clientes; o comprimento por si só não garante um nível de segurança específico.
Agende um período de menor atividade. Informe os utilizadores autorizados de quando a conetividade será interrompida e como receberão o acesso de forma segura. Não envie a nova chave através de um grupo que inclua antigos colaboradores ou prestadores de serviços.
A preparação é fundamental para os dispositivos de difícil acesso. Garanta o acesso de gestão local, os detalhes de instalação e a disponibilidade de um responsável para equipamentos como câmaras montadas no teto ou controladores em salas técnicas trancadas.
Volte a ligar e verificar
Altere a configuração do ponto de acesso. Aplique a nova credencial de forma consistente em toda a rede sem fios pretendida. Mantenha disponível uma ligação administrativa que não dependa da credencial WiFi que está a substituir.
Atualize os dispositivos por prioridade operacional. Comece pelos equipamentos essenciais e, em seguida, avance pelo restante inventário em lotes geríveis. Acompanhe as falhas individualmente em vez de restaurar a palavra-passe antiga para acomodar um dispositivo esquecido.
Reconcilie a lista de clientes. Compare os clientes ligados no controlador com o seu inventário. Teste o serviço fornecido por cada dispositivo crítico, e não apenas se este surge como associado.
Registe o resultado. Registe a data da alteração, o motivo, o administrador responsável e os dispositivos que necessitam de intervenção manual. Elimine os registos de configuração obsoletos para evitar que alguém redistribua acidentalmente a credencial descontinuada.
Verificação de controlo de alterações: Um terminal de pagamento ligado que não consegue contactar o respetivo serviço de pagamento continua a ser uma interrupção não resolvida.
Cada rotação recria grande parte deste trabalho de coordenação. Guarde o inventário que criou, pois é também o ponto de partida para a emissão de credenciais com um âmbito mais restrito.
Como o WPA3-Personal altera o problema da palavra-passe
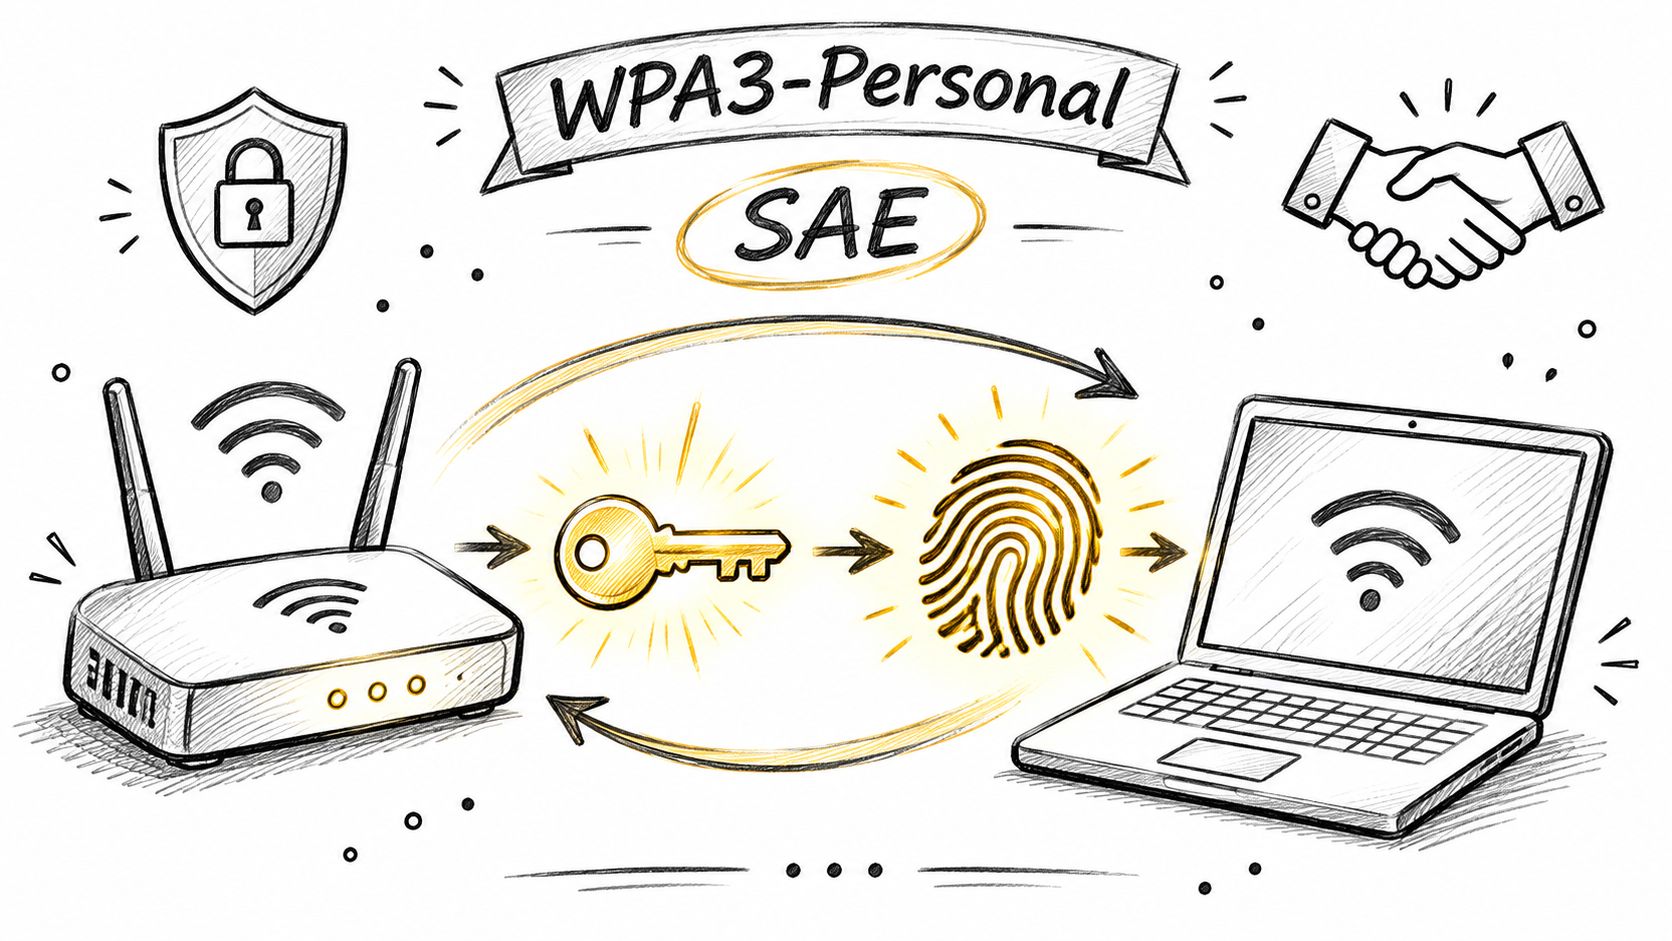
O WPA3-Personal substitui o mecanismo de autenticação PSK do WPA2-Personal por Simultaneous Authentication of Equals (SAE). Os utilizadores continuam a introduzir uma palavra-passe, mas os dispositivos utilizam um processo diferente para estabelecer o material de chave para a ligação.
A ilustração destaca os dispositivos envolvidos nessa relação de autenticação.
O que o SAE melhora
O SAE estabelece uma nova Pairwise Master Key para cada associação de cliente antes de o handshake convencional de quatro vias derivar as chaves de sessão. O guia de implementação da WiFi Alliance descreve a proteção contra ataques de dicionário offline por captura passiva e o fornecimento de confidencialidade direta (forward secrecy).
Essas proteções respondem a situações distintas:
- Tráfego de autenticação capturado. Um observador não pode utilizar uma gravação passiva como uma folha de cálculo ilimitada para teste offline de palavras-passe. As tentativas de adivinhar a palavra-passe exigem interação ativa com o autenticador.
- Divulgação posterior da palavra-passe. Descobrir a palavra-passe mais tarde não revela a chave-mestra da sessão anterior, pelo que não permite desencriptar o tráfego capturado anteriormente.
Trata-se de uma melhoria arquitetural e não de uma recomendação para escolher uma palavra-passe mais complexa. Modifica o que um atacante pode fazer com o tráfego de autenticação gravado.
Para uma explicação visual complementar, veja o vídeo abaixo.
Não confunda o modo de transição com uma migração completa
Uma rede de transição WPA2/WPA3 suporta clientes mais antigos, mas esses clientes continuam a utilizar WPA2. A ativação da configuração mista não confere as proteções do SAE a todas as ligações.
Antes de mudar, verifique os pontos de acesso, impressoras, equipamentos IoT e sistemas de gestão quanto à compatibilidade de configuração e firmware. Realize um piloto com um grupo representativo de clientes num SSID de teste, incluindo dispositivos que se voltam a ligar de forma autónoma após uma falha de energia.
Mantenha os clientes legados sob controlos de políticas separados, com o acesso limitado aos serviços de que necessitam. Registe os respetivos responsáveis e as alternativas de substituição, em vez de os deixar como exceções não fundamentadas.
O SAE também não cria uma identidade individual a partir de uma palavra-passe partilhada entre várias pessoas. As opções de implementação da Wi-Fi Alliance para WPA3 ajudam a distinguir uma autenticação por palavra-passe mais robusta da necessidade distinta de um acesso auditável.
Esta semana, exporte o seu inventário de clientes e identifique quais os dispositivos que suportam WPA3. Atribua a cada dispositivo WPA2 restante um proprietário e um motivo documentado para permanecer.
Como utilizar chaves exclusivas por dispositivo ou inquilino
Comece por verificar as capacidades de PSK por chave do seu controlador. Os fornecedores utilizam nomes e métodos de aprovisionamento diferentes, pelo que deve confirmar o suporte para atribuição de credenciais, política de VLAN, expiração e término de sessão antes de planear a implementação.
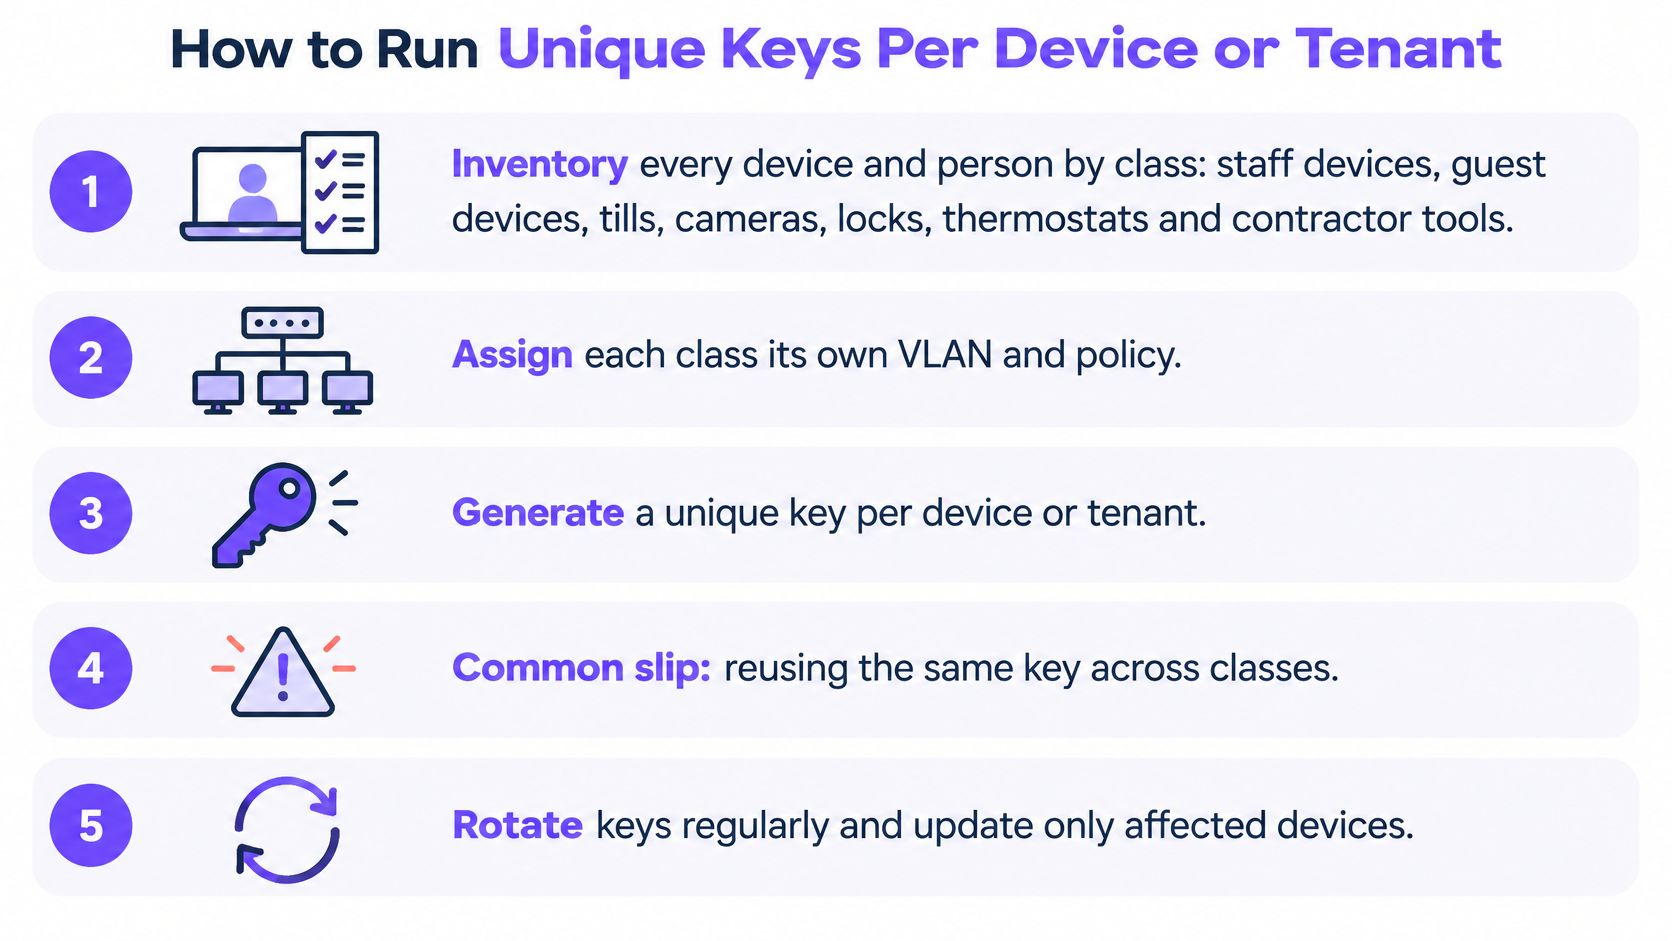
Uma chave gerida individualmente só é útil quando o seu registo indica ao administrador a que pertence e quando deve ser removida. A lista de verificação apresenta as tarefas operacionais essenciais.
Emita credenciais de acordo com ciclos de vida reais
Inventarie por classe de dispositivo e proprietário. Separe os dispositivos dos colaboradores, portáteis de convidados, caixas registadoras, câmaras, fechaduras, termóstatos e ferramentas de prestadores de serviços. Registe os serviços de que cada classe necessita; colocar uma fechadura e o telemóvel de um colaborador com a mesma credencial cria uma dependência evitável.
Escolha o limite de revogação. Emita uma chave por dispositivo quando os dispositivos precisarem de ser removidos de forma independente, ou por inquilino quando a fração for a unidade de gestão pretendida. Não reutilize a chave de um dispositivo descontinuado para o seu substituto, pois isso transfere uma credencial antiga para um novo ciclo de vida.
Associe chaves sempre que suportado. Associe a credencial ao endereço MAC do dispositivo pretendido para desencorajar a transferência casual para outro dispositivo. A associação por MAC não constitui uma prova criptográfica da identidade do hardware, e o comportamento dos endereços privados requer testes para que os dispositivos legítimos não percam o acesso inesperadamente.
Aplique a política de rede correta. Atribua VLANs de acordo com o nível de confiança e a função, e configure depois regras no gateway ou firewall que imponham a separação. Um rótulo de VLAN por si só não bloqueia o tráfego, e um limite de largura de banda não proporciona isolamento; utilize a segmentação de rede IoT para definir os destinos aos quais cada classe de dispositivos pode aceder.
Não atribua acessos antes de testar a política com dispositivos representativos. Por exemplo, um termóstato pode necessitar do respetivo serviço de gestão, mas não ter qualquer razão para aceder aos computadores portáteis dos colaboradores ou aos terminais de pagamento.
Revogue o acesso de forma deliberada
Defina uma validade adequada. Atribua a convidados e prestadores de serviços uma data de fim associada à respetiva reserva ou trabalho. O equipamento do edifício necessita, pelo contrário, de um ciclo de vida baseado em hardware, para que a saída de um hóspede não desative a fechadura ou o termóstato do quarto.
Revogue e teste o resultado. Remova a credencial quando o seu titular sair ou quando o dispositivo for desativado e, em seguida, confirme que qualquer sessão ativa é terminada. Teste tanto um dispositivo já ligado como uma nova tentativa de ligação, uma vez que a rejeição de autenticações futuras não encerra necessariamente uma sessão existente.
Reveja os registos com uma periodicidade regular. Reconcilie as chaves emitidas, os registos de ligação e o inventário. Investigue credenciais com titulares em falta, ordens de trabalho expiradas ou associações inesperadas de dispositivos em vez de as prolongar automaticamente.
Mantenha a relevância dos registos. O identificador de uma chave deve corresponder a um responsável ou a um registo de ativo, e os administradores devem ser capazes de explicar alterações de políticas sem recorrer à pesquisa em mensagens pessoais.
Uma operação saudável parece tranquila: poucas exceções, datas de expiração deliberadas e registos de inventário que correspondem às ligações reais. Quando um dispositivo falha ou um contrato de arrendamento termina, o administrador altera o registo afetado em vez de coordenar todo um edifício.
Confirme se uma chave partilhada ainda é adequada
A verdadeira questão não é saber se uma palavra-passe partilhada consegue encriptar o tráfego sem fios, mas sim se a sua equipa consegue gerir todas as pessoas que a possuem durante o tempo em que permanecem na rede.
Utilize estes critérios de decisão:
- Detentores de credenciais. Consegue identificar as pessoas e os dispositivos autorizados que têm atualmente acesso?
- Rotatividade. As saídas, os trabalhos temporários ou as mudanças de inquilinos geram regularmente trabalho de remoção?
- Isolamento. Fechaduras, caixas registadoras, convidados ou ferramentas de prestadores de serviços têm de ser mantidos separados?
- Evidência de auditoria. Os seus registos conseguem associar as decisões de acesso a um indivíduo, dispositivo ou contrato de arrendamento?
- Normas aplicáveis. Existe algum requisito contratual ou de conformidade que regule as alterações de credenciais sem fios?
Faça um projeto-piloto com os casos que geram mais trabalho
Não espere pela falha de todos os critérios. Se não conseguir remover um prestador de serviços ou apresentar os registos de acesso necessários, já tem um motivo concreto para testar um modelo diferente.
Nos ambientes com cartões de pagamento aplicáveis, o Requisito 2.3.2 da norma PCI DSS v4.0.1 exige que as chaves sem fios sejam alteradas sempre que alguém que as conheça saia da organização. Isto torna a gestão de uma credencial amplamente partilhada particularmente difícil.
Mantenha o piloto restrito: um local, piso ou classe de dispositivos com um problema de acesso evidente. Execute-o a par da rede existente e avalie-o com base em pedidos de revogação concluídos, continuidade do serviço e dados de auditoria utilizáveis, em vez de apenas pelo sucesso da ligação.
O Purple Access é uma opção a avaliar a par do seu controlador atual: suportamos chaves revogáveis individualmente, vinculação de MAC para evitar a partilha casual de chaves e RADIUS Change of Authorization para encerrar sessões ativas em pontos de acesso compatíveis. Teste estes controlos num cenário real de saída de colaboradores antes de expandir a implementação.
Um teste de aceitação útil é simples: remova a permissão de um prestador de serviços mantendo a fechadura, o termóstato e o telefone da equipa ligados. Guarde o registo de autenticação e a evidência de encerramento de sessão com o pedido de alteração para que outro administrador possa verificar o resultado.
O Purple Access fornece chaves individuais e políticas de rede para dispositivos, utilizadores e inquilinos nos pontos de acesso que já possui. Visite Purple Access para agendar um projeto-piloto e testar a emissão e revogação de uma chave numa rede em produção sem perturbar dispositivos não relacionados.


