
Remote Authentication Dial In User Service explicado
Published

O computador portátil de um colaborador liga-se automaticamente ao seu WiFi corporativo, um convidado obtém acesso à Internet e um terminal de pagamento liga-se através dos mesmos pontos de acesso. Depois, alguém pergunta por que razão o convidado não consegue aceder ao terminal, ou o que acontece se o serviço de autenticação ficar offline. Uma ligação bem-sucedida, por si só, não responde a nenhuma das perguntas.
É aí que o remote authentication dial in user services, habitualmente designado por RADIUS, ganha relevância. A forma mais útil de encarar o RADIUS não é apenas como um servidor de autenticação. É um ponto de decisão entre a identidade e o acesso à rede, com impacto no segmento em que um dispositivo é colocado, no que pode alcançar e no que o seu equipamento deve fazer quando não recebe qualquer resposta.
Índice
- O que é o RADIUS e as três funções AAA
- Como um Access Request se desloca do dispositivo ao servidor
- Como o RADIUS coloca cada dispositivo no seu próprio segmento
- RADIUS em comparação com o TACACS+ e o Diameter
- Limites de segurança do RADIUS e como verificar a proteção
- Planeie a segurança contra falhas e valide-a antes do lançamento
O que é o RADIUS e as três funções AAA
O computador portátil dos seus colaboradores liga-se sem que ninguém tenha de introduzir uma palavra-passe no ponto de acesso. Pode ter um certificado instalado pela sua plataforma de gestão de dispositivos móveis, ou MDM. O ponto de acesso pergunta a um servidor RADIUS se deve admitir esse portátil e qual a política de acesso a aplicar.
RADIUS significa Remote Authentication Dial-In User Service. Falando em rigor, trata-se de um protocolo e não de um servidor específico. Um servidor RADIUS implementa esse protocolo e devolve decisões de acesso ao equipamento de rede.
Pense na receção de um edifício. O rececionista não mantém necessariamente o diretório de colaboradores, mas consulta-o antes de emitir um cartão de acesso. O cartão pode permitir a entrada na receção e nas salas de reuniões, mas não no departamento financeiro.
As três funções AAA que o RADIUS executa
O RADIUS organiza essa função em autenticação, autorização e contabilização, vulgarmente designadas por AAA.
| Função | Pergunta a que responde | Exemplo típico |
|---|---|---|
| Autenticação | Quem ou o que é isto? | Um portátil de um colaborador apresenta um certificado de dispositivo |
| Autorização | Ao que pode aceder? | Um terminal de pagamento é colocado na sua própria VLAN com acesso limitado |
| Auditoria (Accounting) | O que aconteceu e durante quanto tempo? | O início, o fim e os dados utilizados na sessão são registados |
Autenticação e autorização não são permutáveis. Uma identidade válida pode continuar a ver o acesso recusado por não cumprir a política dessa rede. Da mesma forma, uma identidade aceite não deve receber automaticamente acesso irrestrito.
A contabilização (Accounting) cria um registo da ligação, em vez de uma gravação de tudo o que o utilizador faz online. Os identificadores de sessão, carimbos de data/hora e registos de utilização ajudam os operadores a analisar os acessos e a resolver problemas de desativação ou quebra de ligação.
O diagrama separa estas responsabilidades.
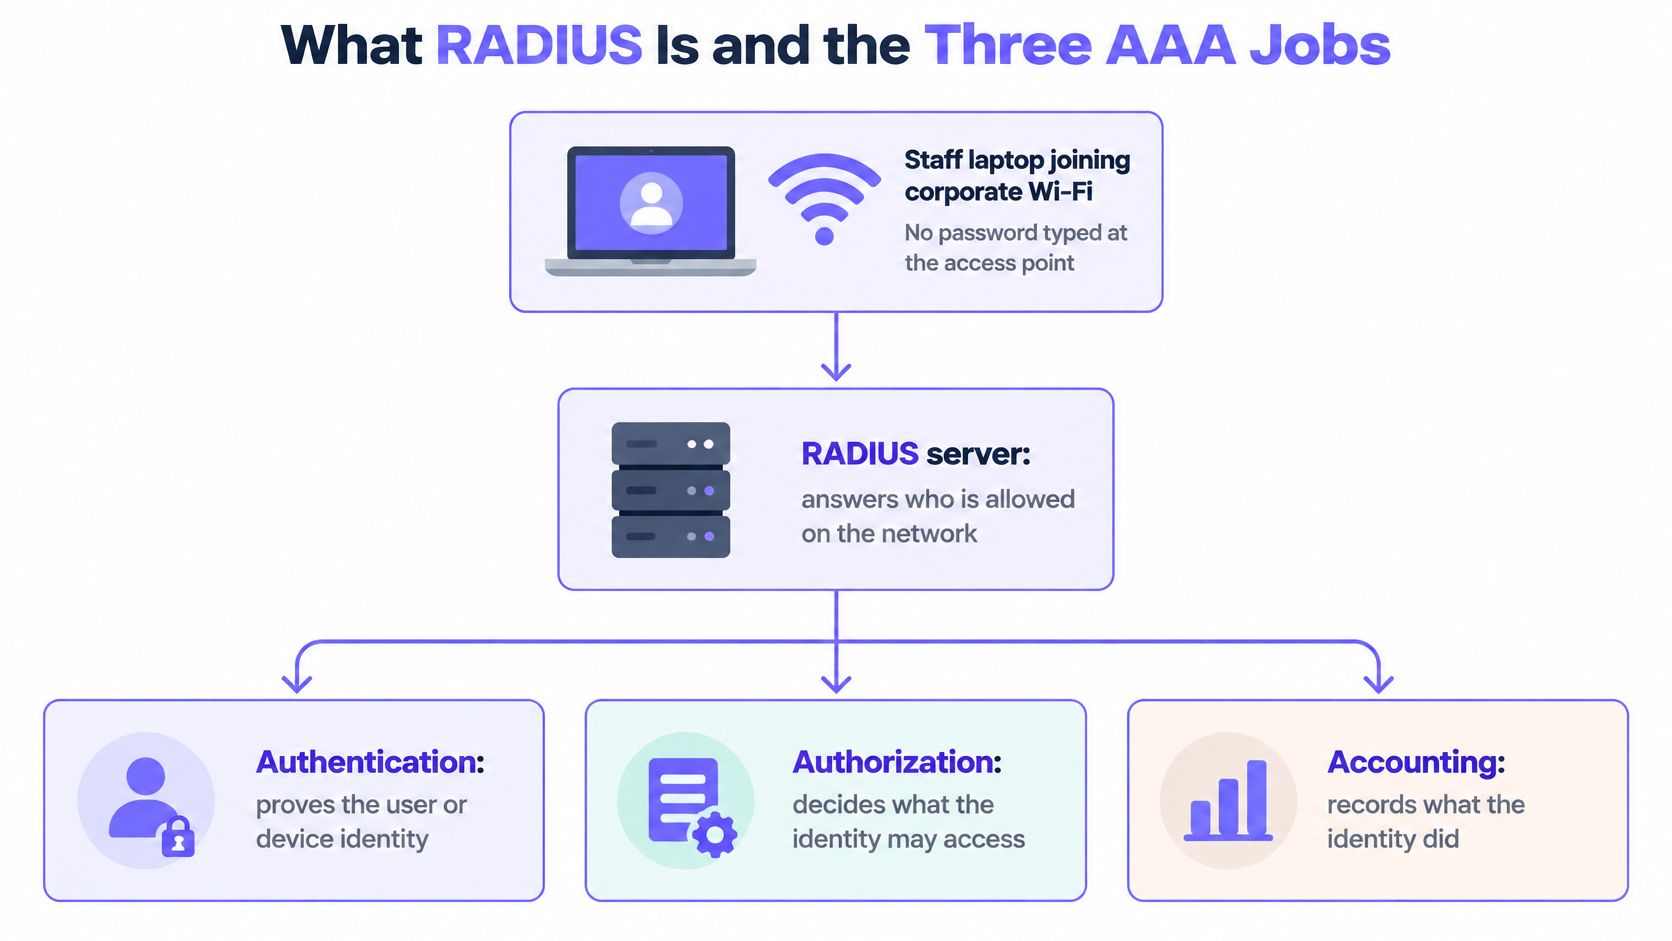
O RADIUS surgiu no início dos anos 90 para centralizar a autenticação remota distribuída (dial-up); mais tarde, o seu modelo centralizado expandiu-se para o acesso sem fios, VPN e acesso à rede empresarial, conforme documentado na especificação RADIUS e nos seus agradecimentos históricos.
Distinção prática: O servidor RADIUS toma a decisão de acesso; o equipamento de rede aplica-a.
Os registos de identidade podem residir num diretório ou serviço de credenciais separado. O ponto de acesso ou switch é o cliente RADIUS, e não o local onde a sua organização deve armazenar as respetivas identidades.
Como um pedido de acesso viaja do dispositivo para o servidor
Comece por separar os intervenientes. O suplicante é o dispositivo que solicita a ligação. O autenticador é o ponto de acesso ou switch que controla a admissão, enquanto um gateway de VPN desempenha a função equivalente de controlo de acessos para ligações remotas.
Na terminologia do RADIUS, esse dispositivo de rede é o Network Access Server, ou NAS. Apesar do nome, pode tratar-se de um ponto de acesso e não de um servidor na sua sala de bastidores.
O pedido segue este caminho.
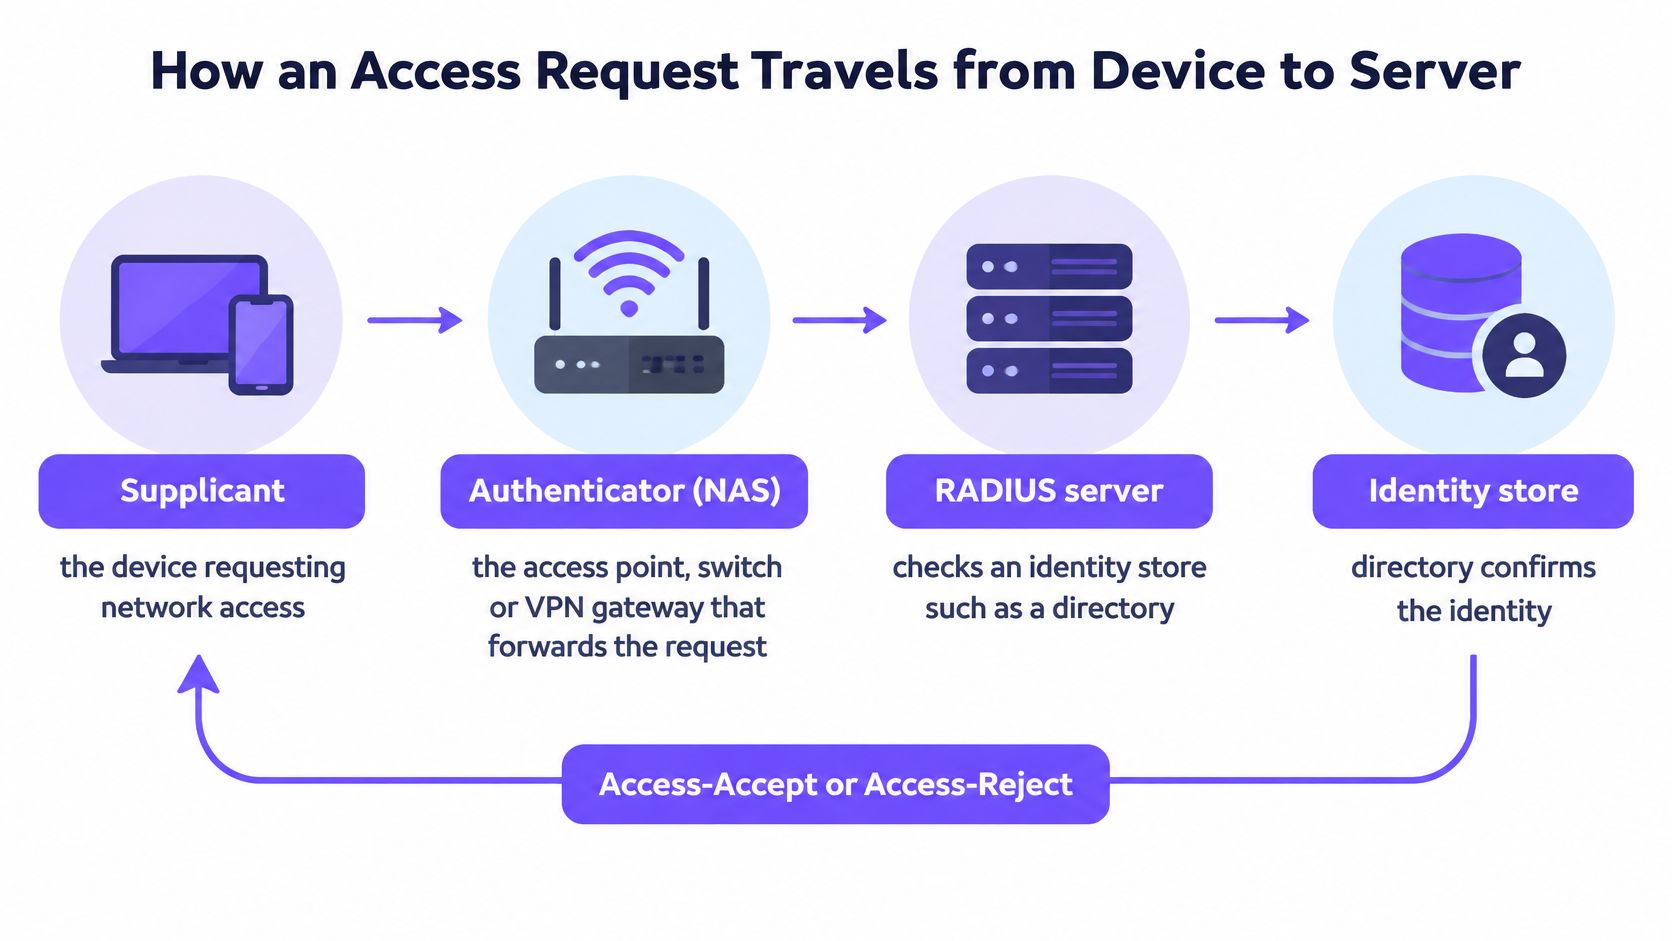
Acompanhe a comunicação
O dispositivo inicia a autenticação. O computador portátil contacta o ponto de acesso e inicia o método de autenticação configurado. Isto pode envolver um certificado em vez de uma palavra-passe digitada.
O NAS envia um Access-Request para o servidor RADIUS. No caso do RADIUS convencional, este é transmitido através de UDP e transporta os detalhes da ligação juntamente com a informação de autenticação.
O servidor avalia a identidade. Utiliza o método de autenticação e a integração de identidade configurados, o que pode envolver uma consulta de diretório ou validação de certificados. A autenticação por certificado verifica a prova de posse e a confiança, e não apenas se um nome de utilizador existe.
Se a troca exigir mais informações, o servidor devolve um Access-Challenge. A resposta do dispositivo é reencaminhada através do NAS, e a troca pode continuar até que o servidor consiga tomar uma decisão.
O servidor devolve a sua decisão. Um Access-Accept inclui os atributos de autorização aplicáveis; um Access-Reject nega a admissão. Uma credencial correta não se sobrepõe a uma política que proíba o acesso.
O NAS aplica a política aceite e reporta a atividade da sessão através de mensagens Accounting-Request. Os registos de início, de atualização intercalar e de paragem descrevem o ciclo de vida da sessão.
Tipos de mensagens RADIUS e o significado de cada uma
| Mensagem | Enviada por | Significado |
|---|---|---|
| Access-Request | Ponto de acesso ou NAS | Aqui estão as credenciais ou mensagens de autenticação; por favor, verifique-as |
| Access-Challenge | Servidor RADIUS | São necessárias mais informações, como um código de utilização única |
| Access-Accept | Servidor RADIUS | A autenticação e a política permitem o acesso; aplique os atributos que se seguem |
| Access-Reject | Servidor RADIUS | As credenciais ou a política não permitem o acesso |
| Accounting-Request | Ponto de acesso ou NAS | Sessão iniciada, atualizada ou terminada |
Para a autenticação com e sem fios 802.1X, as mensagens Extensible Authentication Protocol, ou EAP, circulam dentro da troca de mensagens RADIUS. Métodos como o EAP-TLS e o PEAP determinam o que o servidor valida. Com estes métodos, o ponto de acesso retransmite mensagens EAP em vez de necessitar de ler as credenciais protegidas.
Durante a resolução de problemas, utilize o Wireshark para localizar o Access-Accept numa captura RADIUS convencional e inspecionar os respetivos atributos. Para transporte protegido por TLS, utilize diagnósticos do lado do servidor ou um ponto de captura devidamente autorizado. Em seguida, compare a resposta com a política que o NAS aplicou, e não apenas com o ícone de ligação do computador portátil.
Como o RADIUS coloca cada dispositivo no seu próprio segmento
Imaginemos que um hotel tem um tablet do serviço de limpeza, um computador portátil da receção e um telemóvel de um hóspede a utilizar a mesma infraestrutura de pontos de acesso. Necessitam de acessos diferentes: aplicações de limpeza, sistemas de receção e internet para hóspedes, respetivamente. A partilha de hardware de rádio não deve significar a partilha de permissões.
A imagem ilustra como o ponto de acesso pode impor segmentos de rede distintos.
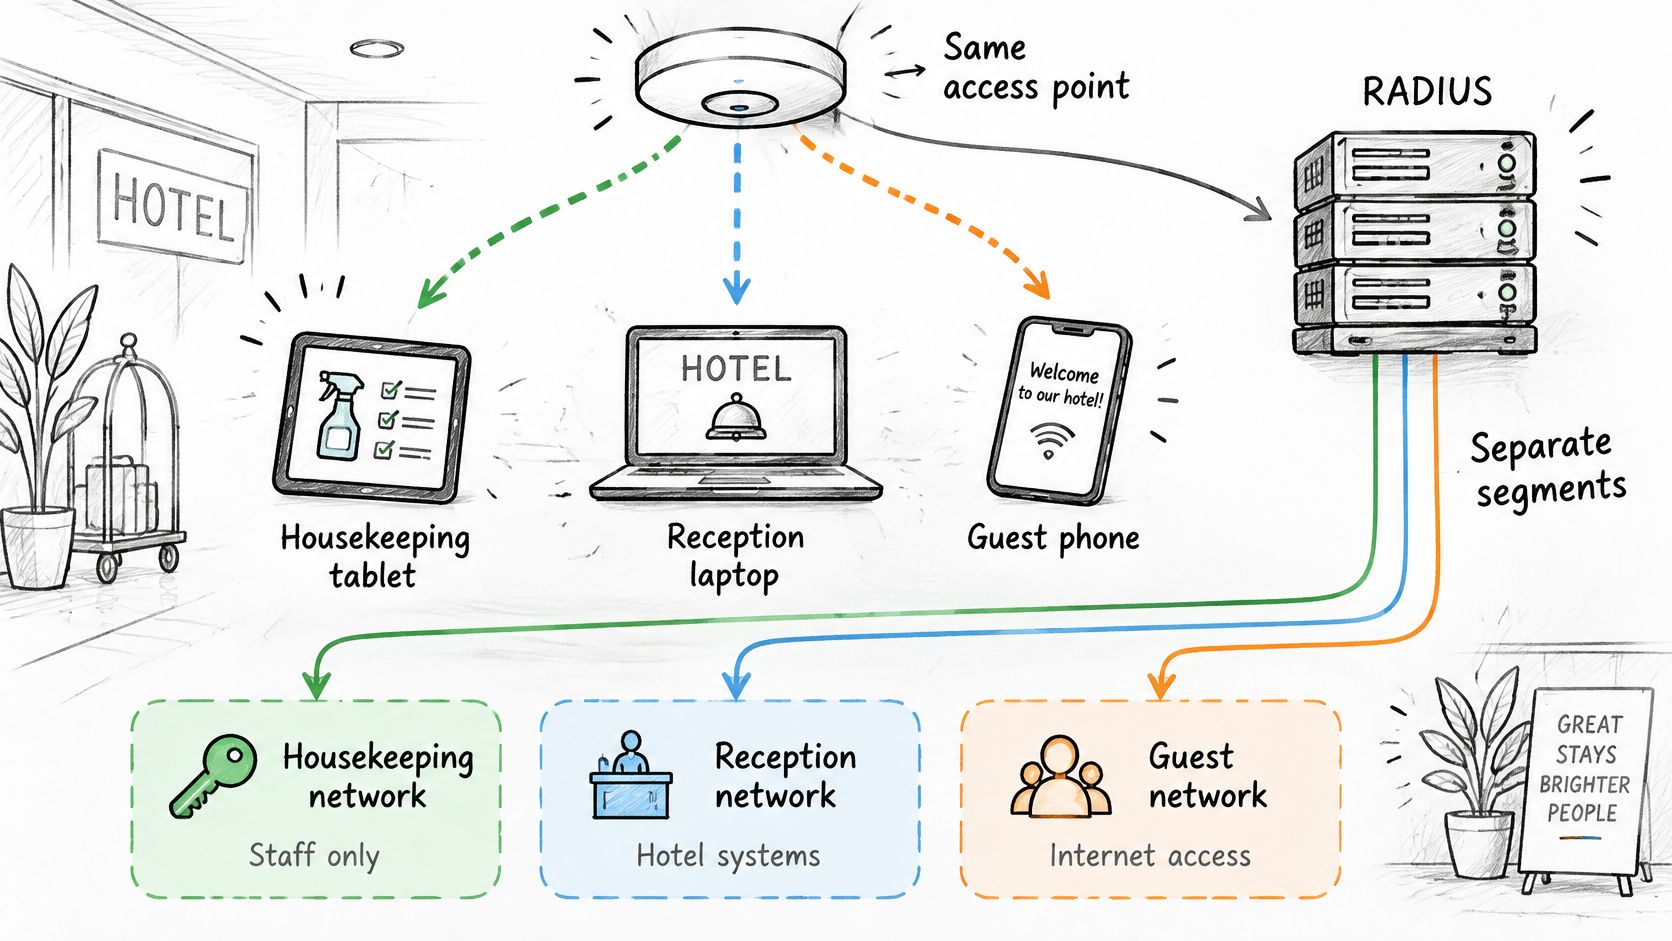
Uma VLAN é um segmento de rede lógico. O RADIUS pode devolver uma atribuição de VLAN no Access-Accept, e o switch ou ponto de acesso aplica-a à porta ou sessão autenticada. A infraestrutura física continua a necessitar das VLANs correspondentes e da configuração de encaminhamento.
Transforme grupos de diretório em políticas de rede
Para a atribuição dinâmica de VLAN, o servidor pode devolver estes atributos de túnel:
- Tunnel-Type: Defina como VLAN para identificar o tipo de túnel solicitado.
- Tunnel-Medium-Type: Defina com o valor de suporte IEEE 802 esperado pelo equipamento.
- Tunnel-Private-Group-ID: Defina com o identificador de VLAN pretendido.
A pertença a grupos de diretório pode determinar esses valores. Um grupo de limpeza é associado ao segmento de limpeza, enquanto os colaboradores da receção recebem uma política diferente. Na nossa rede Secure, as integrações com o Entra ID, o Okta e o Google Workspace permitem que a pertença a grupos determine a VLAN.
Purple Access oferece redes abertas, seguras e xPSK. O nosso Cloud RADIUS utiliza a identidade para encaminhar dispositivos para a rede e VLAN adequadas, e rejeita um colaborador cessante cuja conta esteja desativada. As equipas de limpeza, receção e operações podem autenticar-se através de certificados EAP-TLS distribuídos por MDM, em vez de uma palavra-passe partilhada de funcionários.
Este vídeo oferece outra perspetiva do modelo de acesso.
Verifique o limite, não apenas o rótulo
Um SSID é o nome da rede sem fios que o utilizador vê. Por si só, não constitui uma prova de que os dispositivos estão isolados, e a atribuição de uma VLAN não cria automaticamente regras de firewall.
Para uma segmentação VLAN eficaz, configure o tráfego permitido entre segmentos e teste-o. O tablet da equipa de limpeza deve conseguir aceder à aplicação necessária sem obter acesso aos sistemas da receção.
Um início de sessão bem-sucedido comprova a admissão. Um teste de tráfego comprova se o perímetro pretendido é efetivamente aplicado.
Antes da implementação, autentique um dispositivo de teste, inspecione o atributo VLAN devolvido e confirme a sua colocação efetiva. Atributos em falta, mapeamentos não suportados ou uma VLAN predefinida permissiva podem comprometer uma política de identidade que, de outro modo, seria sensata.
Comparação de RADIUS com TACACS+ e Diameter
| Protocolo | Transporte e porta | O que é encriptado | Utilização típica |
|---|---|---|---|
| RADIUS | UDP, com portas de serviço de autenticação e contabilização separadas | No RADIUS convencional baseado em palavra-passe, o atributo de palavra-passe é ocultado, não o pacote completo | Acesso a WiFi, VPN e 802.1X de switches |
| TACACS+ | TCP, utilizando a sua porta de serviço de administração designada | Corpo completo do pacote, não o cabeçalho | Início de sessão de administradores e controlo de comandos em routers e switches |
| Diameter | TCP ou SCTP, utilizando a sua porta de serviço designada | A proteção depende de TLS ou IPsec | Redes móveis e de roaming |
Utilize o RADIUS para a admissão de utilizadores e dispositivos, e o TACACS+ para o controlo de comandos de administração. O Diameter pertence essencialmente a arquiteturas orientadas para telecomunicações, em vez de ser uma alternativa habitual para a autenticação empresarial WiFi.
A questão decisiva é o que está a tentar autorizar. O portátil de um colaborador necessita de permissão para aceder a um segmento de rede. Um administrador de rede necessita de permissão para iniciar sessão num router e, eventualmente, executar um comando de diagnóstico sem alterar a sua configuração.
A admissão e a administração são tarefas diferentes
RADIUS combina um resultado de autenticação com os atributos de autorização necessários para estabelecer o acesso à rede. Isto adequa-se perfeitamente a um ponto de acesso que decide se deve admitir um dispositivo e que perfil aplicar.
O TACACS+ separa a autenticação, a autorização e a contabilização de forma mais explícita. Para a administração de dispositivos, pode utilizá-lo para distinguir a permissão de início de sessão da permissão para executar comandos específicos. O seu equipamento deve suportar o comportamento de autorização de comandos que pretende aplicar.
Uma organização pode, assim, executar ambos os protocolos, frequentemente através de serviços ou configurações distintas. A sua infraestrutura sem fios consulta o RADIUS relativamente ao acesso de endpoints, enquanto as suas interfaces de gestão consultam o TACACS+ sobre a atividade dos administradores. Não existe qualquer contradição, uma vez que as decisões protegem pontos de entrada diferentes.
Não decida apenas com base na coluna de cifragem
A expressão entire packet body (corpo inteiro do pacote) não significa que todo o caminho de comunicação dispense proteção adicional. O tratamento de segredos partilhados, as atualizações de implementação, o isolamento da rede de gestão e a segurança do transporte continuam a ser considerações de conceção importantes.
Da mesma forma, o transporte fiável do Diameter não faz dele uma atualização direta para um ponto de acesso que aguarda o RADIUS. O equipamento de rede, as integrações de identidade e as ferramentas operacionais devem suportar o protocolo escolhido.
Escolha o protocolo suportado pelos seus dispositivos para a tarefa necessária e, em seguida, verifique as respetivas propriedades de segurança em separado. Substituir um protocolo familiar por outro mais complexo não corrigirá uma política de autorização incorreta ou uma configuração de contingência não testada.
Limites de segurança do RADIUS e como verificar a proteção
A MFA não torna automaticamente fiável uma implementação de RADIUS. Reforça a verificação de identidade, mas um dispositivo de rede também deve ser capaz de confiar na resposta de autenticação que recebe. Trata-se de requisitos de segurança distintos.
A divulgação do Blast-RADIUS em 2024 demonstrou que, sob condições específicas, um atacante intermediário (man-in-the-middle) poderia falsificar um Access-Accept, obter acesso sem adivinhar credenciais e potencialmente contornar o MFA sem que o servidor RADIUS soubesse da existência da sessão não autorizada, de acordo com o aviso sobre o Blast-RADIUS do Centro de Cibersegurança da Ilha de Man.
O elo mais fraco não é necessariamente a palavra-passe do utilizador. Pode ser a comunicação entre o equipamento de acesso e o servidor.
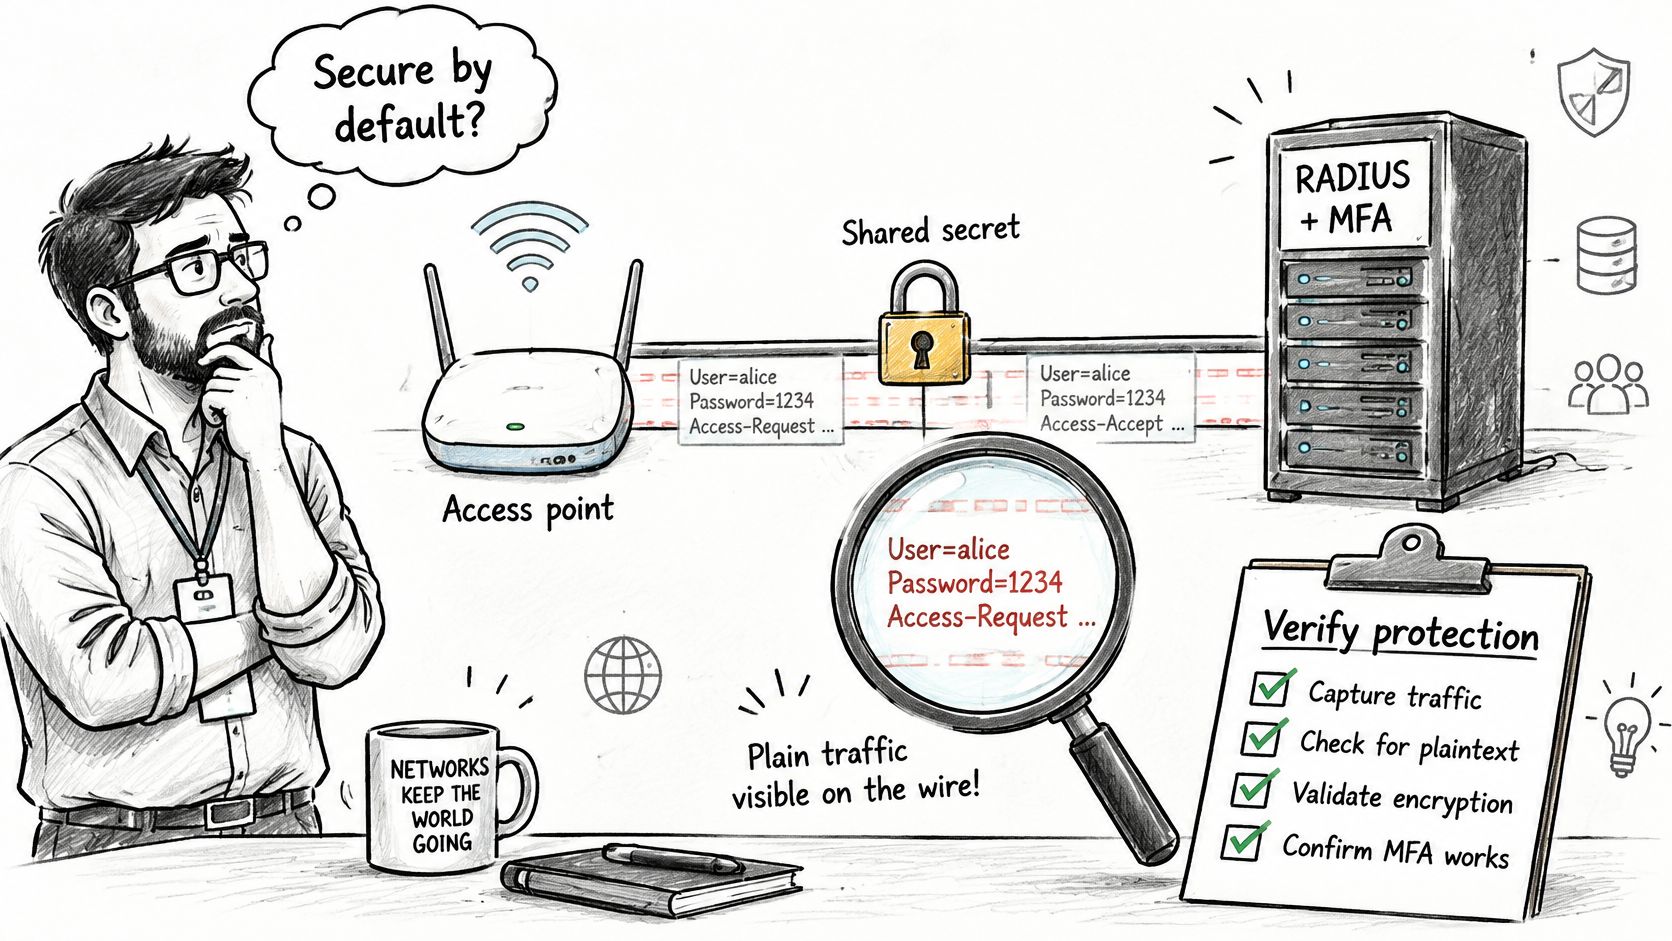
Proteja tanto a mensagem como o seu transporte
O RADIUS convencional utiliza um segredo partilhado entre o NAS e o servidor, mas isso não equivale à confidencialidade ponto a ponto moderna. A ocultação de palavras-passe num método legado como o PAP não deve ser confundida com a encriptação de toda a comunicação.
Exija o processamento de Message-Authenticator como medida imediata de integridade, seguindo as diretrizes atualizadas para clientes e servidores. Atualizar apenas o servidor deixa questões sem resposta sobre o que os pontos de acesso, gateways e proxies enviam e aplicam.
Para uma proteção de transporte a mais longo prazo, planeie a utilização de RADIUS over TLS, vulgarmente designado por RadSec, ou outro caminho devidamente protegido. Um método EAP protegido e o transporte RADIUS protegido abrangem diferentes partes da ligação, pelo que nenhum deles deve ser encarado como um substituto universal do outro.
Verifique a infraestrutura no seu todo, e não apenas uma configuração
- Inventariar cada cliente RADIUS: Inclua switches, pontos de acesso, gateways de VPN e proxies, juntamente com o respetivo firmware e opções de transporte suportadas.
- Confirmar a aplicação em ambas as extremidades: Verifique a geração e validação do Message-Authenticator, incluindo o tratamento de valores em falta ou inválidos.
- Testar métodos legados: Teste os caminhos PAP, CHAP e MS-CHAP onde quer que permaneçam ativados, em vez de assumir que o teste principal de WiFi os cobre.
- Inspecionar resultados negativos: Num ambiente de teste controlado, confirme que os pedidos malformados ou desprotegidos são rejeitados e que os registos explicam o motivo.
- Validar a confiança no certificado: Configure os suplicantes para confiarem na identidade pretendida do servidor de autenticação, em vez de aceitarem certificados de servidor arbitrários.
Mantenha o registo desses testes junto ao inventário de clientes. Um painel a mostrar que a autenticação multifator (MFA) está ativa não comprova que um gateway legado rejeite uma resposta forjada.
Ponto fulcral de segurança: Tanto a garantia de identidade como o envio fidedigno de mensagens têm de ser válidos antes de o NAS conceder acesso.
Conceba o Safe Failure e verifique-o antes do lançamento
O RADIUS funciona normalmente sobre UDP. Isto significa que é o servidor de acesso à rede, e não o servidor em si, que controla os temporizadores de retransmissão e o comportamento face a servidores alternativos, tal como estabelecem as orientações de transporte UDP do RFC 2865. Trate os valores de tempo limite (timeout) e de repetição como parte integrante da política de acesso. Uma resposta demorada é muitas vezes inútil para uma autenticação interativa, e uma cadeia de tentativas descontrolada deixa os utilizadores em espera sem que ninguém saiba que servidor respondeu.
Um tempo limite excedido (timeout) não é um Access-Reject. O pedido pode nunca ter chegado ou a resposta pode ter-se perdido no regresso. O seu equipamento de acesso necessita, por isso, de uma política explícita para a incerteza, à semelhança de uma receção que não consegue contactar o gabinete de segurança: deve decidir se retém o visitante, se o encaminha para uma área de espera ou se o autoriza a entrar com um passe antigo.
Defina o que acontece quando não é recebida qualquer resposta
| Resultado da falha | Experiência do utilizador | Consequência de segurança |
|---|---|---|
| Fail closed | O novo acesso é negado | Preserva o limite de admissão, com prejuízo para a disponibilidade |
| Fail open | O dispositivo entra num modo de recurso ou de convidado VLAN | Pode contornar a segmentação pretendida se esse segmento for demasiado permissivo |
| Manter o acesso em cache | Os dispositivos existentes ou anteriormente conhecidos continuam a funcionar | O acesso pode prolongar-se além da revogação de uma conta ou credencial |
Um recurso de contingência para convidados com acesso restrito pode ser intencional para um serviço específico. Não deve, contudo, transformar-se num acesso de emergência a sistemas de colaboradores, infraestruturas de pagamento ou interfaces de gestão. O acesso em cache também necessita de um ciclo de vida e de um âmbito definidos. Documente que credenciais ou decisões o NAS retém, o que acontece durante a reautenticação e se uma alteração de diretório pode entrar em vigor enquanto o serviço principal estiver indisponível.
Separe a revogação do início de sessão seguinte
Desativar uma conta e desligar as suas sessões ativas são operações distintas. Em equipamentos compatíveis, o RADIUS Change of Authorization, ou CoA, pode alterar ou terminar uma sessão ativa sem ter de aguardar por um novo início de sessão. O Purple Access utiliza o RADIUS CoA na sua rede Secure para terminar as sessões ativas de uma conta desativada em todas as localizações, dependendo a cessação das sessões ativas do suporte do ponto de acesso. Também permite revogar uma chave individual sem afetar as restantes chaves, pelo que a remoção de um prestador de serviços ou de um dispositivo não requer a desconexão de todos os outros utilizadores. Teste esse comportamento enquanto um dispositivo estiver ativamente a transferir tráfego. Registe a altura em que desativa a identidade, a altura em que a sessão é terminada e se uma nova tentativa de ligação imediata é recusada.
Crie uma lista de verificação de implementação com dados comprovativos
O draft do IETF sobre a descontinuação de práticas inseguras de RADIUS aponta no sentido de um transporte baseado em TLS. Encare também essa migração como um projeto de compatibilidade, pois o equipamento legado pode não processar corretamente o transporte ou os atributos necessários.
Antes de expandir além de um projeto-piloto, verifique estes controlos:
- Recusa por predefinição: Identidades desconhecidas e pedidos não resolvidos não recebem acesso privilegiado.
- Recurso a contingência restrito: Nenhuma VLAN de emergência ampla concede acessibilidade indesejada.
- Colocação em cache limitada: Documente e teste durante quanto tempo as credenciais ou decisões em cache permanecem utilizáveis.
- Endpoints alternativos testados: Simule um servidor principal inacessível, e não apenas um encerramento normal do serviço.
- Registos de auditoria independentes: Conserve decisões de aceitação, recusa, tempo limite excedido e contingência com identidade, localização e política aplicada.
Utilize um procedimento repetível de teste de autenticação RADIUS e inclua um ponto de acesso legado no projeto-piloto. Teste a resposta de autorização de um endpoint alternativo com o mesmo cuidado com que testa a sua acessibilidade.
Avalie a exatidão e também a disponibilidade
Monitorize a latência de autenticação, o tempo de failover, a correção da autorização e o tempo de propagação da revogação. Preste também atenção às taxas de repetição, pois um aumento de retransmissões pode evidenciar perdas na WAN, problemas de encaminhamento ou um backend sobrecarregado antes de os utilizadores comunicarem falhas de ligação. Um serviço distribuído geograficamente pode permanecer acessível enquanto devolve informações de diretório desatualizadas ou políticas inconsistentes. Compare os atributos devolvidos e o acesso real em cada localização testada, incluindo durante o failover e a recuperação.
Conclua o projeto-piloto com uma resposta por escrito a uma pergunta concreta: A implementação atual falha de forma segura (fail-closed) e a equipa consegue comprová-lo? Mantenha os registos de pacotes, resultados do controlador, testes de tráfego e registos de revogação juntos para que a resposta resista à próxima alteração de firmware ou de política.
Purple Access disponibiliza Cloud RADIUS gerido com redes abertas, seguras e xPSK baseadas em identidade, atribuição de VLAN e revogação direcionada. Visite Purple Access para planear de que forma os seus pontos de acesso existentes podem aplicar as decisões de acesso corretas e identificar os testes de failover e revogação de que a sua implementação necessita.


