
RADIUS na cloud: Guia de arquitetura e implementação
Published

O conselho comum sobre RADIUS baseado na cloud é escolher um fornecedor com um SLA de disponibilidade robusto e apontar os seus pontos de acesso para os respetivos servidores. Isso não é suficiente. Um serviço de cloud operacional não autenticará um dispositivo se a WAN do local estiver em baixo, se o conector de identidade não responder ou se o certificado do cliente tiver expirado.
A questão relevante não é se deve transferir o AAA para fora do local. É quais as dependências que têm de permanecer disponíveis para que cada dispositivo se consiga ligar, receber a política de acesso correta e perder o acesso quando necessário.
Índice
- Baseado na Nuvem: RADIUS como um Serviço AAA Alojado
- Compromissos Operacionais Entre RADIUS na Nuvem e On-Premise
- Como os Atributos de Identidade Impulsionam a Segmentação da Rede
- Resiliência da Autenticação Além dos SLAs de Uptime
- Realidades do Ciclo de Vida dos Certificados e do Registo de Dispositivos
- Modelo de Custos e Custo Total de Propriedade
- Valide os Seus Requisitos de Implementação Antes de Escolher
Baseado na cloud RADIUS como um serviço AAA alojado
O RADIUS baseado na nuvem é um modelo de fornecimento alojado para autenticação, autorização e contabilização (AAA). O fornecedor opera a infraestrutura de autenticação; os seus pontos de acesso, switches e controladores continuam a aplicar as decisões localmente. A decisão passa para o exterior. A aplicação não.
O RADIUS antecede a cloud em décadas. Tal como o histórico do protocolo RADIUS regista, a Livingston Enterprises desenvolveu-o em 1991, a RFC 2058 tornou-se numa Proposta de Norma em janeiro de 1997, e a RFC 2865 e a RFC 2866 seguiram-se em junho de 2000, definindo autenticação e autorização, e monitorização de acessos (accounting), respetivamente.
A troca em si é simples. Um dispositivo de acesso, atuando como o servidor de acesso à rede, envia um Access-Request. O serviço avalia-o e devolve uma aceitação ou rejeição com atributos de autorização: atribuição de VLAN, ACLs, limites de sessão. A centralização dessa decisão permite-lhe substituir palavras-passe partilhadas por identidades individuais, abranger BYOD e IoT, e manter registos de acesso consistentes em todos os locais. Plataformas como o Purple Access funcionam como uma sobreposição nos seus pontos de acesso existentes, diretório, MDM e SIEM, e utilizam o RADIUS CoA para encerrar sessões ativas em pontos de acesso que o suportem.
Regra de arquitetura: Mudar o ponto de decisão não remove a responsabilidade pelo ponto de aplicação.
A compatibilidade é onde as implementações estagnam. A Cisco, a Aruba, a Juniper e a Ubiquiti diferem nos métodos EAP, no tratamento de atributos e no firmware, pelo que deve efetuar a verificação em relação ao modelo real do seu parque e não à marca na ficha técnica. O guia de configuração de pontos de acesso na cloud RADIUS é um ponto de partida prático para esse inventário.
Atribua também um responsável pela arquitetura. A identidade, a infraestrutura e as políticas inserem-se nessa função única, e o anúncio de recrutamento de arquiteto do nexus IT group demonstra quão abrangente é o âmbito quando recruta para essa função.
Compromissos operacionais entre a cloud e on-premise RADIUS
Cloud vs. On-Premise RADIUS Comparação operacional
| Dimensão | On-Premise RADIUS | Baseado na Nuvem RADIUS |
|---|---|---|
| Propriedade da infraestrutura | O cliente opera o hardware ou as VMs e faz a gestão do licenciamento aplicável | O fornecedor opera a infraestrutura de serviços; o cliente adquire uma subscrição |
| Correções e atualizações | O cliente planeia os testes, o lançamento e as janelas de manutenção | O fornecedor aplica as correções ao serviço; o cliente continua a testar a compatibilidade dos clientes e da rede |
| Conceção de alta disponibilidade | O cliente cria servidores redundantes e qualquer centro de recuperação de desastres | O fornecedor disponibiliza a sua redundância documentada; o cliente configura os endpoints acessíveis e o failover local |
| Integração da fonte de identidade | A integração direta com AD ou LDAP é comum; outros conectores exigem suporte específico à implementação | Os conectores de identidade na nuvem podem utilizar APIs e OAuth; os diretórios privados podem ainda requerer um conetor ou proxy |
| Ciclo de vida dos certificados | O cliente opera ou integra uma AC e ferramentas de registo de certificados | O PKI gerido pode automatizar a emissão e renovação; verifique se a cobertura abrange clientes e servidores |
| Elasticidade do dimensionamento | O cliente dimensiona a capacidade e adiciona recursos | O fornecedor gere a capacidade do serviço dentro dos limites contratuais; teste picos de autenticação |
A distinção reside na propriedade operacional, e não num protocolo de autorização diferente. A coleção RADIUS do RFC Editor documenta a separação entre o equipamento de acesso e o serviço de autenticação partilhado. Qualquer um dos modelos de implementação pode utilizar essa separação de forma eficaz.
O alojamento na cloud remove a administração de servidores da carga de trabalho da sua equipa. Não elimina a configuração dos clientes, o teste de políticas, a resolução de problemas nem a responsabilidade por um conector de identidade com falhas. Do mesmo modo, a implementação no local não significa automaticamente uma fraca disponibilidade: um serviço local bem operado pode ser adequado onde a independência da WAN é um requisito rigoroso.
Evite falsas dicotomias
As arquiteturas híbridas merecem uma reflexão cuidada. Um serviço de políticas na cloud com um proxy local suportado pode manter um caminho de autenticação local, mas um simples proxy de reencaminhamento não fornece autenticação offline. Determine se este consegue validar credenciais, armazenar autorizações em cache, preservar atributos e aplicar a expiração da cache sem acesso a montante.
A integração de identidade requer uma análise semelhante. O SAML e o OAuth não são intermutáveis com a validação de credenciais EAP. Um conector que importa grupos ou suporta o início de sessão através de portal pode não validar o método EAP baseado em palavra-passe que os seus clientes utilizam. Solicite o fluxo de autenticação exato, incluindo qual o sistema que gere as credenciais e quais as dependências que contacta durante uma associação.
O PKI gerido também não é um serviço uniforme. A renovação de certificados de servidor é útil, mas não resolve a inscrição de clientes, a distribuição de perfis de confiança, a recuperação de dispositivos ou o cancelamento de acessos.
- Escolha a nuvem para adequação operacional: É vantajoso quando a identidade já reside numa plataforma em nuvem e a equipa não quer manter servidores de autenticação.
- Mantenha capacidade local para requisitos definidos: A admissão independente de WAN, integrações invulgares ou limites rigorosos de processamento podem justificá-lo.
- Documente a responsabilidade partilhada: Defina a responsabilidade por incidentes de serviço, transporte de rede, adesão e erros de políticas antes de assinar.
Não aceite atualizações automáticas como uma garantia de zero interrupções, nem o alojamento em várias regiões como prova de que os seus controladores farão a migração por falha corretamente. Exija documentação sobre o comportamento esperado e valide-o com o seu próprio equipamento.
Como os atributos de identidade orientam a segmentação de rede
A autenticação estabelece a identidade. A autorização determina o acesso à rede que essa identidade recebe. O ponto de acesso encaminha a troca EAP do dispositivo para o RADIUS; o serviço valida o método de autenticação e avalia as informações de identidade em função das políticas.
O fluxo seguinte apresenta os componentes envolvidos. O RadSec é uma escolha explícita de transporte, não uma propriedade automática do alojamento na cloud.
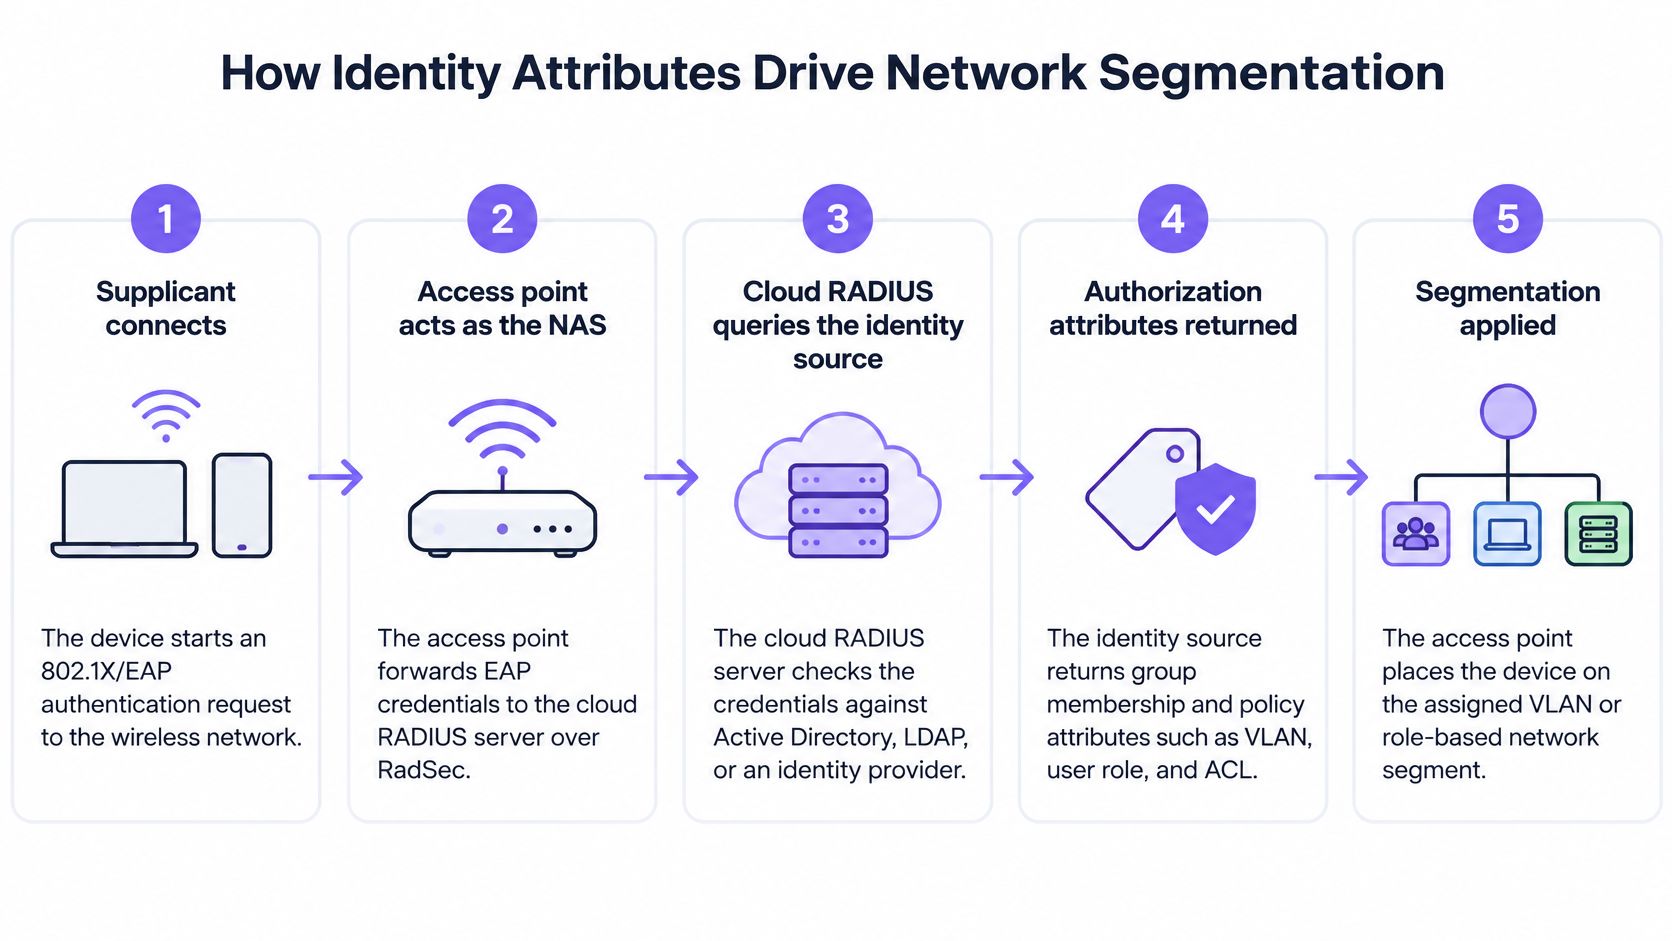
A fonte de identidade fornece informações como a pertença a grupos; o RADIUS constrói a resposta de autorização. Com o EAP-TLS, a validação centra-se no certificado do cliente, embora a avaliação das políticas também possa utilizar informações de diretório.
| Atributo ou família de atributos | Resultado prático |
|---|---|
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Identificar o VLAN atribuído utilizando a combinação de atributos de túnel |
| Session-Timeout | Limita a duração da sessão autorizada |
| Filter-Id | Indica um filtro ou ACL que o dispositivo de aplicação tem de compreender |
| Atributos específicos do fornecedor (Vendor-Specific) | Transmitem políticas suportadas do fornecedor, como controlos de largura de banda ou definições específicas do dispositivo |
Trate o dicionário de atributos e os mapeamentos de políticas como configuração controlada. O modelo de atributos extensível no RFC 2865 suporta dados de autorização, mas um Access-Accept bem-sucedido não comprova que o ponto de acesso aplicou o segmento pretendido.
Teste o acesso resultante, não apenas o início de sessão
Num hospital hipotético, os colaboradores poderiam receber o VLAN de pessoal com acesso clínico adequado à sua função, os prestadores de serviços um segmento apenas de acesso à Internet e os dispositivos médicos IoT um segmento restrito. Os dispositivos que exigem o contorno de autenticação MAC (MAB) necessitam de exceções explícitas, uma vez que um endereço MAC não constitui uma prova sólida de identidade.
Valide o VLAN atribuído, o âmbito de DHCP, o encaminhamento e os destinos reais permitidos. O guia de segmentação de VLAN fornece um contexto útil para associar a política de identidade aos limites da rede.
O vídeo complementar oferece outra perspetiva sobre o fluxo de trabalho de acesso.
A atribuição dinâmica pode reduzir a proliferação de SSID, mas apenas quando as VLANs e os filtros subjacentes existirem ao longo de todo o caminho pretendido. Para RADIUS convencional, conceba explicitamente regras de firewall para autenticação UDP 1812 e accounting UDP 1813, juntamente com a monitorização e o comportamento de repetição. A conectividade HTTPS normal não estabelece o alcance de RADIUS.
Resiliência de autenticação para além dos SLAs de disponibilidade
O tempo de atividade da plataforma e a autenticação de utilizadores bem-sucedida são métricas distintas. Um fornecedor pode cumprir o seu nível de serviço contratual enquanto as instalações não conseguem admitir funcionários devido a uma falha no circuito local.
A análise da Cloud4Wi sobre a cloud versus infraestrutura no local destaca a razão pela qual o planeamento de disponibilidade deve incluir a conectividade local, as dependências de identidade, o acesso em cache e a segurança de contingência. Desenvolva os seus testes de aceitação em torno desses limites de falha, em vez de se basear num painel que mostra que o endpoint na cloud está operacional.
Modos de falha e opções de contingência
| Falha | Quem se volta a ligar | Alternativa (fallback) |
|---|---|---|
| WAN do espaço inativa | As sessões existentes podem persistir; as novas ligações requerem um mecanismo de autenticação local compatível | Proxy de autenticação local ou PSK de emergência estritamente restrita |
| Interrupção do fornecedor de identidade | Os pedidos que requerem validação de identidade em tempo real falham; os pedidos baseados em certificados podem continuar se a política não tiver dependências em tempo real | Autorização em cache delimitada onde suportada |
| Interrupção da AC ou do MDM | Os dispositivos com certificados válidos conseguem geralmente autenticar-se; o registo e a renovação ficam comprometidos | Renovar antecipadamente e fornecer um fluxo de trabalho de recuperação documentado |
| Caminho do AP para RADIUS bloqueado | Os clientes que utilizam o transporte bloqueado não conseguem concluir uma nova autenticação | Caminho RadSec suportado, endpoint alternativo ou serviço local |
Uma sessão em cache não é o mesmo que autenticação em cache. Manter um computador portátil já ligado online diz muito pouco sobre a sua capacidade de voltar a ligar-se após roaming, reinicialização ou ao atingir o prazo limite de reautenticação.
Da mesma forma, uma interrupção do IdP não interrompe necessariamente todos os pedidos EAP-TLS. Determine se o serviço necessita de uma pesquisa de grupos em tempo real, verificação do estado da conta ou um serviço de revogação externo. Teste a política real em vez de assumir que todos os métodos partilham as mesmas dependências.
Torne o funcionamento degradado explícito
Para cada contingência (fallback), registe o que acontece à atribuição de VLAN, atualização de políticas e revogação. Uma identidade em cache sem autorização em cache pode ir parar à rede errada. Uma cache de autorização offline pode continuar a conceder acesso a alguém cuja conta foi desativada após a última sincronização.
Um método de acesso de emergência só é admissível se os seus privilégios reduzidos, o responsável pela ativação e o procedimento de desativação estiverem devidamente documentados.
Um proxy local só ajuda na medida em que as suas funções offline suportem o método de autenticação exigido. A comutação por falha (failover) do endpoint na nuvem resolve falhas do lado do fornecedor; não consegue reparar uma avaria no circuito do local. Um caminho WAN secundário resolve a conectividade, mas não solucionará uma dependência de identidade indisponível.
Utilize o RadSec, RADIUS sobre TLS, onde for suportado para proteger o transporte e evitar a dependência de um percurso UDP legado exposto. Pode oferecer uma alternativa onde o UDP esteja bloqueado, mas não contornará todas as firewalls nem restaurará uma ligação WAN inoperacional. Onde não existir suporte nativo, avalie a utilização de um túnel protegido ou de um proxy adequado em vez de enviar tráfego RADIUS legado desprotegido através de uma rede não fidedigna.
Execute testes de quebra de serviço durante uma janela de manutenção controlada. Inclua um dispositivo novo, um dispositivo que regressa e uma identidade revogada; em seguida, valide a admissão, a segmentação e a recuperação após o restabelecimento da conectividade.
Ciclo de vida dos certificados e realidades de registo de dispositivos
O WiFi sem palavra-passe continua a necessitar de um ciclo de vida de credenciais completo. O EAP-TLS requer autoridades de certificação fidedignas, perfis de cliente corretamente configurados, adesão, renovação e um processo de revogação aplicável. O debate da Keytos cloud RADIUS identifica as dependências de PKI e de implementação como partes fundamentais da operação do serviço, e não extras opcionais.
Os perfis de cliente têm de validar a cadeia de confiança e a identidade esperada do servidor RADIUS. Instalar um certificado sem configurar a validação do servidor deixa incompleta uma parte fundamental da autenticação mútua.
Defina um responsável para cada tarefa do ciclo de vida
- Emissão: Defina quem regista dispositivos empresariais, BYOD, de prestadores de serviços e de IoT. Utilize a adesão suportada por MDM ou um protocolo suportado, como o SCEP, quando adequado; confirme o suporte do cliente antes de selecionar um fluxo de trabalho.
- Recuperação: Disponibilize um caminho de bootstrap para dispositivos que não pertençam ao domínio e para utilizadores cujo certificado expirado os impeça de alcançar os serviços de adesão.
- Desativação: Revogue credenciais e encerre sessões ativas através do comportamento de desconexão ou CoA suportado. A revogação do certificado por si só não encerra necessariamente uma ligação ativa.
- Compatibilidade: Teste clientes e pontos de acesso mais antigos relativamente às definições necessárias de EAP, TLS, RadSec e segurança sem fios.
Agende a renovação antes da data de expiração e crie alertas para falhas de inscrição, e não apenas para a expiração iminente. Uma janela de renovação mais alargada ajuda os dispositivos a tolerar uma interrupção temporária do MDM, mas não irá restaurar o serviço de inscrição.
Salvaguarda operacional: Teste a renovação num dispositivo que tenha estado offline e não apenas num que comunique diariamente.
Modelo de custos e custo total de propriedade
O modelo on-premise RADIUS coloca os custos com a infraestrutura e o trabalho operacional no seu orçamento. O modelo na nuvem RADIUS transfere o alojamento do serviço para uma subscrição, mas não elimina todos os custos locais.
Compare ambos os modelos ao longo do seu ciclo de renovação de hardware previsto, aplicando os mesmos requisitos de disponibilidade, inscrição, registo de eventos e suporte. Um servidor de autenticação básico e um serviço gerido de controlo de acessos e identidade não são orçamentos equivalentes.
| Categoria de custos | Incluir na comparação |
|---|---|
| Infraestrutura no local (on-premise) | Computação, licenciamento de sistema operativo e aplicações, cópias de segurança, monitorização e recuperação de desastres |
| Subscrição na cloud | Unidade de faturação, compromisso mínimo, métodos de autenticação incluídos, suporte e limites de serviço |
| Resiliência | Recursos de proxy local, conectividade alternativa e operação de acesso de emergência |
| Ciclo de vida dos dispositivos | MDM, ferramentas de registo, recuperação de certificados e suporte a clientes legados |
| Compatibilidade de rede | Trabalho de firmware, utilização de proxy RadSec e substituição de equipamento onde necessário |
| Engenharia | Migração, conversão de políticas, testes de aceitação, gestão de incidentes e documentação |
O guia de preços de RADIUS na nuvem ajuda a estruturar a comparação comercial. Confirme os preços atuais e se a unidade de faturação é um utilizador, dispositivo, local ou ponto de acesso, em vez de assumir que os orçamentos contabilizam o mesmo elemento.
Solicite uma lista escrita de inclusões e exclusões. Em particular, separe a emissão de certificados do registo de clientes e a disponibilidade do serviço do tempo de resposta do suporte.
Não considere o tempo dos colaboradores como gratuito apenas porque o servidor existente já está amortizado. Da mesma forma, não contabilize poupanças teóricas de mão de obra a menos que a migração desative efetivamente tarefas de manutenção ou infraestruturas.
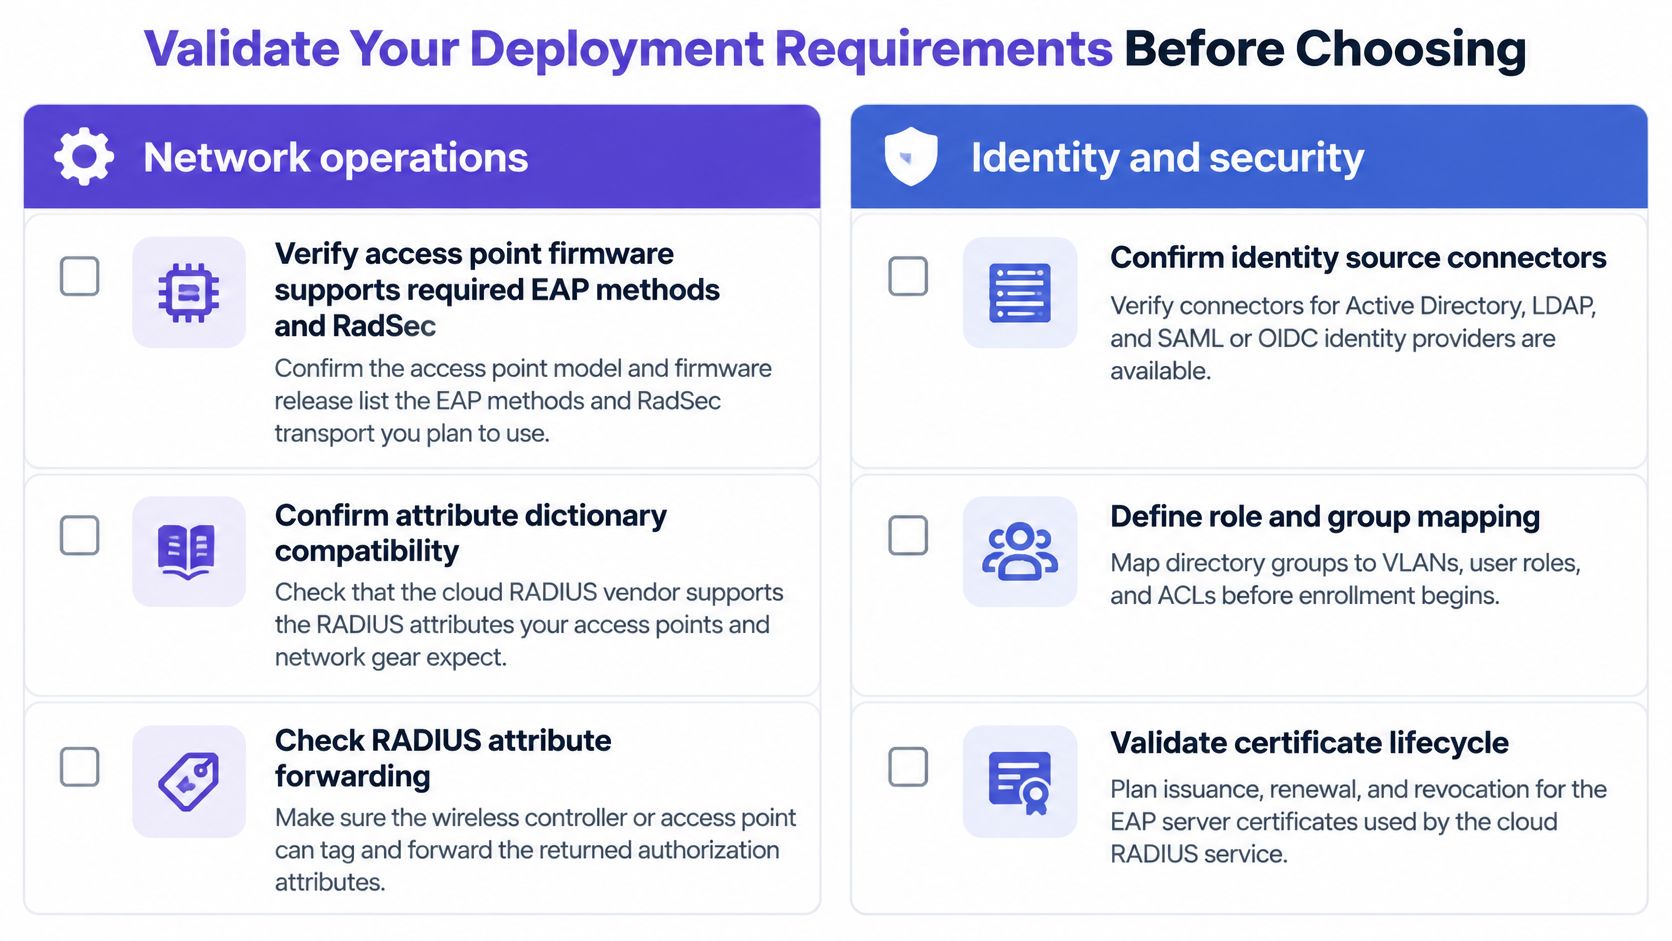
Valide os requisitos da sua implementação antes de escolher
Inicie a avaliação de fornecedores com base em requisitos escritos definidos pelas equipas responsáveis pela gestão da rede. Uma demonstração num computador portátil limpo e com um único ponto de acesso não constitui prova suficiente para um parque informático heterogéneo.
Utilize esta lista de verificação para organizar a revisão técnica e, em seguida, adicione os requisitos de falha e recuperação específicos do seu local.
Atribua critérios de aceitação por função
- Operações de rede: Registe os modelos e firmware dos pontos de acesso, processamento de EAP necessário, suporte de transporte e dicionários de atributos. Demonstre a tolerância a falhas (failover) do endpoint, inspecione os atributos devolvidos e verifique a aplicação através de testes de tráfego.
- Identidade e segurança: Audite a confiança na AC e os nomes de servidor previstos nos perfis de cliente. Avalie o comportamento de desativação de conta e de encerramento de sessão, e confirme a exportação, retenção e controlos de acesso dos registos.
- Gestão de instalações e edifícios: Mapeie colaboradores, convidados, inquilinos, concessões e IoT para políticas de acesso aprovadas. Designe um responsável pela integração de cada grupo e uma pessoa autorizada que possa ativar o acesso de emergência.
- Gestão de serviços: Documente os limites de escalamento, as condições de reversão e as evidências necessárias para encerrar um incidente de autenticação.
Para parques mistos, a nossa sobreposição na cloud Purple Access suporta pontos de acesso Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. O nosso Cloud RADIUS substitui o Cisco ISE, o Aruba ClearPass, o Microsoft NPS e o FreeRADIUS, normalmente num fim de semana, com uma PKI gerida que emite e renova automaticamente todos os certificados. Considere essa janela de migração em separado do tempo necessário para aprovar políticas e validar dispositivos.
Execute um projeto-piloto com computadores portáteis geridos representativos, telemóveis, dispositivos pessoais (BYOD) e equipamentos IoT com recursos limitados. Teste a matriz de falhas, meça o sucesso da autenticação e os tempos de recuperação sob stress e inspecione as permissões de acesso resultantes. Aprove a implementação apenas quando a sua equipa for capaz de explicar tanto uma associação com falha como uma associação bem-sucedida autorizada incorretamente.
O Purple Access oferece RADIUS e PKI geridos na cloud para um acesso baseado em identidade na sua infraestrutura sem fios existente. Visite o Purple Access para agendar uma sessão de conceção orientada por engenheiros, reunindo o seu inventário de pontos de acesso, fluxos de identidade e requisitos de indisponibilidade para que possa definir um projeto-piloto mensurável antes da migração.


