
RADIUS vs. LDAP: de que protocolo necessita a sua rede
Published

Pesquise por RADIUS vs LDAP e encontrará a mesma recomendação com dezenas de formulações diferentes: são alternativas, por isso escolha a que melhor se adapta à sua arquitetura; e se já utiliza o Active Directory, provavelmente pode dispensar o servidor RADIUS. É precisamente nessa última premissa que as redes falham. Abandonar o RADIUS não simplifica a autenticação. Apenas elimina a camada responsável por tomar a decisão de acesso, o que significa que deixa de haver atribuição de VLAN no ponto de acesso, deixa de haver aplicação de políticas por dispositivo e não existirá qualquer registo de contabilidade da sessão posterior.
Os dois protocolos situam-se em pontos distintos de uma mesma cadeia. Um diretório armazena dados de identidade: quem é o utilizador, a que grupos pertence, se a conta está ativa. O RADIUS utiliza essa identidade, compara-a com o contexto da rede e devolve uma decisão sobre a qual o ponto de acesso pode atuar. Um diretório não tem qualquer opinião sobre a qual VLAN um computador portátil de Finanças se deve ligar às nove de uma segunda-feira.
A despesa de aquisição aponta no mesmo sentido. O investimento concentra-se na camada de decisão de acesso - o segmento de NAC e AAA/RADIUS - em vez de apenas no software de diretório, uma vez que o diretório já existe na maioria das organizações e a camada de decisão é aquilo que tem de ser construído.
Apresentamos em seguida uma comparação camada a camada para o WiFi empresarial: que protocolo desempenha cada função, onde falha a sequência de início de sessão quando se pede a um diretório para fazer trabalho para o qual nunca foi concebido, e como dimensionar, proteger e testar o resultado.
Índice
- RADIUS e LDAP em Resumo
- Como um Início de Sessão WiFi se Move Entre o RADIUS e o LDAP
- Comparação de Autenticação, Autorização e Accounting
- Ligar o RADIUS à Identidade na Nuvem e no Local
- Compromissos de Segurança no Transporte e Segredos Partilhados
- Desempenho e Dimensionamento sob Carga Real
- Escolher RADIUS, LDAP ou Ambos para a Sua Rede
RADIUS e LDAP em Resumo
O RADIUS decide se um dispositivo ou utilizador obtém acesso à rede e com que definições. O LDAP armazena as identidades, grupos e atributos nos quais essas decisões assentam. Esta frase dissipa a maior parte das dúvidas nesta comparação, porque separa a decisão dos dados.
A divisão funcional está integrada nas próprias normas. O LDAP disponibiliza operações de diretório sobre entradas e atributos armazenados. O RADIUS transporta informações de autenticação, autorização e configuração entre um dispositivo de acesso e um servidor de autenticação, tal como descreve uma comparação entre os dois protocolos da University of Maryland Baltimore County. Consulte a tabela abaixo tendo em conta o seu próprio ambiente.
| Critério | RADIUS | LDAP |
|---|---|---|
| Objetivo principal | AAA de acesso à rede: autenticação, autorização e accounting | Acesso a dados de diretório: leitura e gestão de identidades, grupos e atributos |
| Posicionamento típico | Entre o dispositivo de acesso e a política ou a fonte de identidade | Repositório de identidades, geralmente atrás do RADIUS |
| Clientes típicos | Controladores de WiFi, gateways de VPN, switches, firewalls | Aplicações, ferramentas de administração, serviços integrados com o diretório |
| Devolve autorização de rede | Sim: IDs de VLAN, limites de sessão, políticas de acesso | Sem suporte central para decisões de rede |
| Accounting de sessão | Sim: registos de início, paragem e utilização da sessão | Sem equivalente integrado |
Comece pela linha da posição. Um servidor RADIUS encontra-se no caminho de cada associação: o controlador de WiFi, o gateway de VPN, o switch ou a firewall envia-lhe um Access-Request e aguarda uma resposta. Um servidor LDAP situa-se atrás dessa troca, respondendo a perguntas sobre contas e grupos. Se mover o LDAP para o caminho, continuará a ser necessário que algo traduza uma pesquisa no diretório numa atribuição de VLAN, e esse tradutor é o componente que a maioria dos designs caseiros se esquece de construir.
A linha dos resultados decide o que o seu controlador pode fazer. O RADIUS devolve um identificador de VLAN, um tempo limite de sessão, uma política de largura de banda ou um filtro, e regista o início, o fim e a utilização da sessão. O LDAP devolve atributos sobre uma pessoa ou um dispositivo. Nada no seu protocolo principal transforma esses atributos num limite de sessão aplicável.
Remover o RADIUS de uma arquitetura WiFi não elimina um passo de início de sessão. Remove a camada de aplicação de políticas e auditoria, e deixa o diretório encarregue de uma função para a qual nunca foi concebido.
Localize a linha que corresponde à decisão de acesso que precisa de controlar. Se a resposta for uma VLAN, um limite de largura de banda, um limite de sessão ou um registo de quem esteve online, essa decisão cabe ao RADIUS, e a função do diretório é fornecer os dados de identidade associados.
Como um início de sessão WiFi se desloca entre o RADIUS e o LDAP
O LDAP surgiu como RFC 1777 em março de 1995, concebido para aceder a diretórios X.500 sem as exigências de recursos do mais pesado Directory Access Protocol. O RADIUS nasceu dos servidores de acesso PortMaster da Livingston Enterprises e chegou ao IETF como RFC 2058 em janeiro de 1997, sendo posteriormente substituído pelo RFC 2138 e, mais tarde, pelo RFC 2865 - uma linhagem registada na especificação original do RADIUS. Um protocolo foi desenvolvido para ler entradas de diretório. O outro foi desenvolvido para determinar se uma ligação podia sequer ser estabelecida.
Eis o percurso que uma única associação realiza através de ambos.
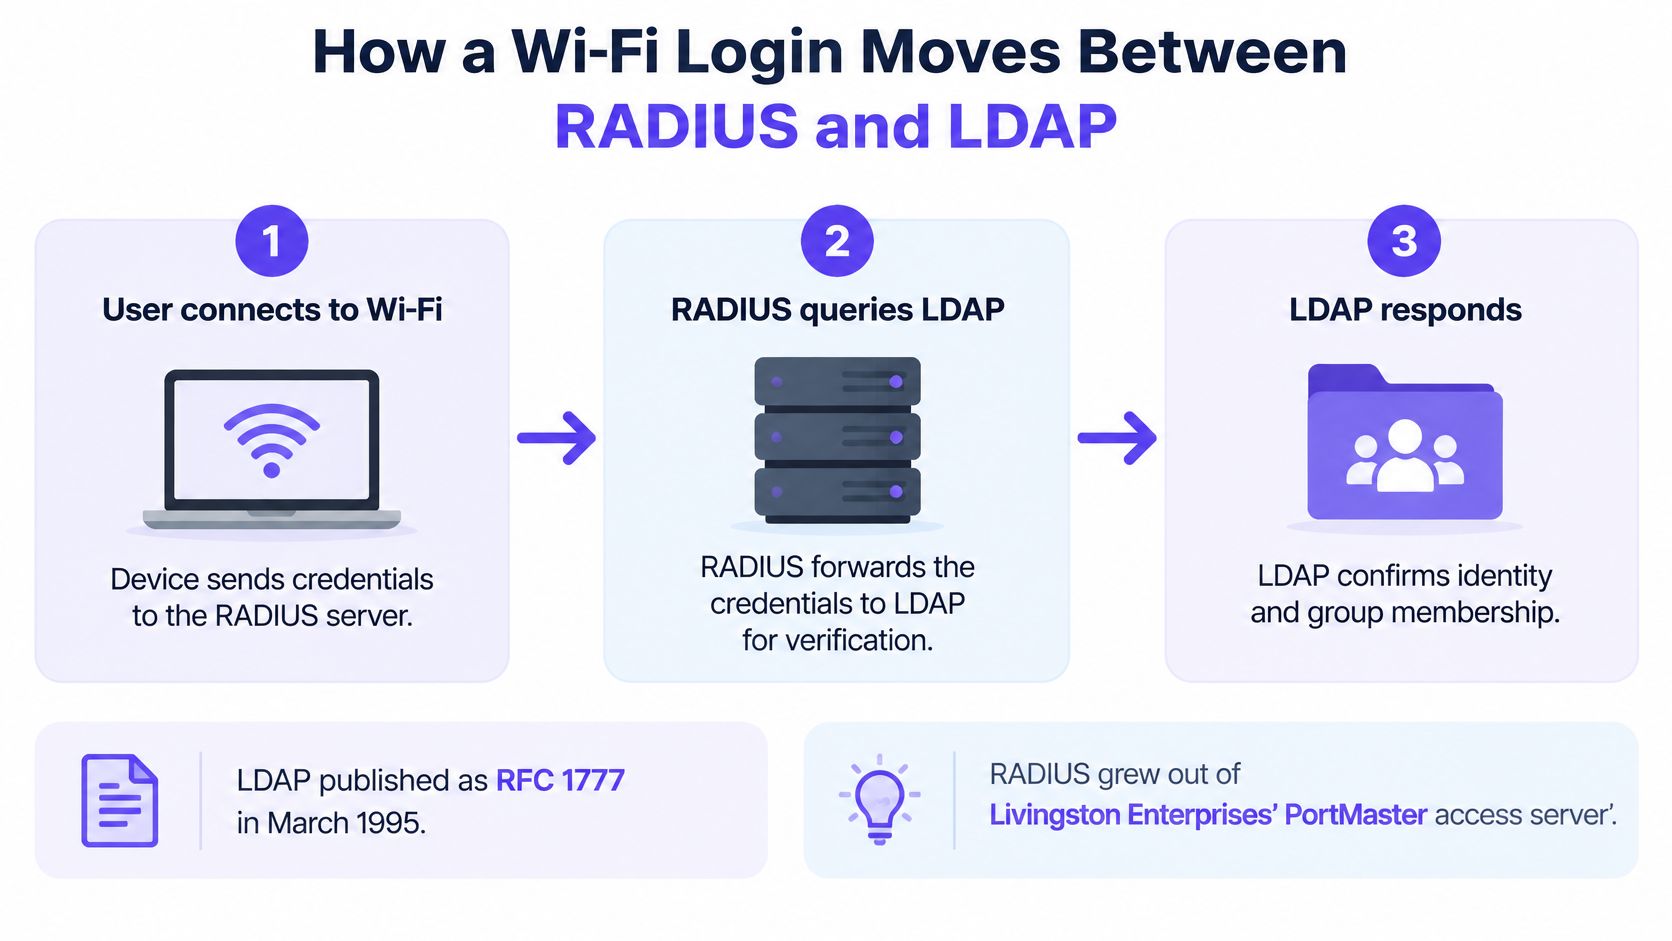
O dispositivo solicita a adesão ao SSID. O requerente (supplicant) associa-se e o ponto de acesso empacota um Access-Request que contém a cadeia de identificação, o endereço da estação de chamada, o identificador NAS e qualquer material de certificado. No registo, isto surge como um Access-Request em relação ao nome do ponto de acesso. Se o SSID executar 802.1X, a conversação EAP tem início aqui, e como funciona a autenticação 802.1X aborda essa troca em detalhe.
O RADIUS verifica a credencial. Consoante o SSID, trata-se de uma palavra-passe dentro de um túnel PEAP, de um certificado de cliente EAP-TLS ou de uma chave pré-partilhada individual associada a um dispositivo. A linha de registo apresenta o método EAP e o resultado da verificação criptográfica.
O RADIUS consulta o LDAP ou o fornecedor de identidade. Com a credencial validada, o servidor solicita o estado da conta e a pertença a grupos. A prova é uma ligação (bind) LDAP seguida de uma pesquisa cujo resultado contém o distinguished name do utilizador.
A política mapeia a identidade para um resultado de rede. O motor de políticas avalia a pertença a grupos, a postura do dispositivo, o estado do certificado e o contexto do local, devolvendo depois a aceitação ou rejeição juntamente com uma VLAN e um limite de largura de banda. O registo mostra o nome da regra correspondente, que é o campo mais útil quando alguém pergunta por que razão um computador portátil foi parar à rede errada.
O RADIUS devolve a decisão e os atributos. Um Access-Accept transporta o identificador da VLAN e quaisquer limites de sessão, e o controlador aplica-os à porta ou ao cliente sem fios. A prova é o Access-Accept com os atributos de túnel no seu interior.
As mensagens de início e fim de accounting fecham o ciclo. O controlador comunica o início da sessão, as atualizações intercalares e a paragem, com duração e contagens de bytes. Esse é o registo a que recorre durante uma auditoria ou uma consulta de faturação.
Ordem de diagnóstico: quando alguém não conseguir estabelecer ligação, siga estes seis passos por ordem e pare no primeiro que não tiver qualquer registo de log. Culpar o diretório é um reflexo, e é normalmente o caminho errado.
Um resultado de pesquisa LDAP vazio só tem significado após ter confirmado que o Access-Request chegou e que a credencial foi aprovada. Até lá, está a analisar o último passo de uma cadeia que não verificou.
Comparação entre autenticação, autorização e contabilização
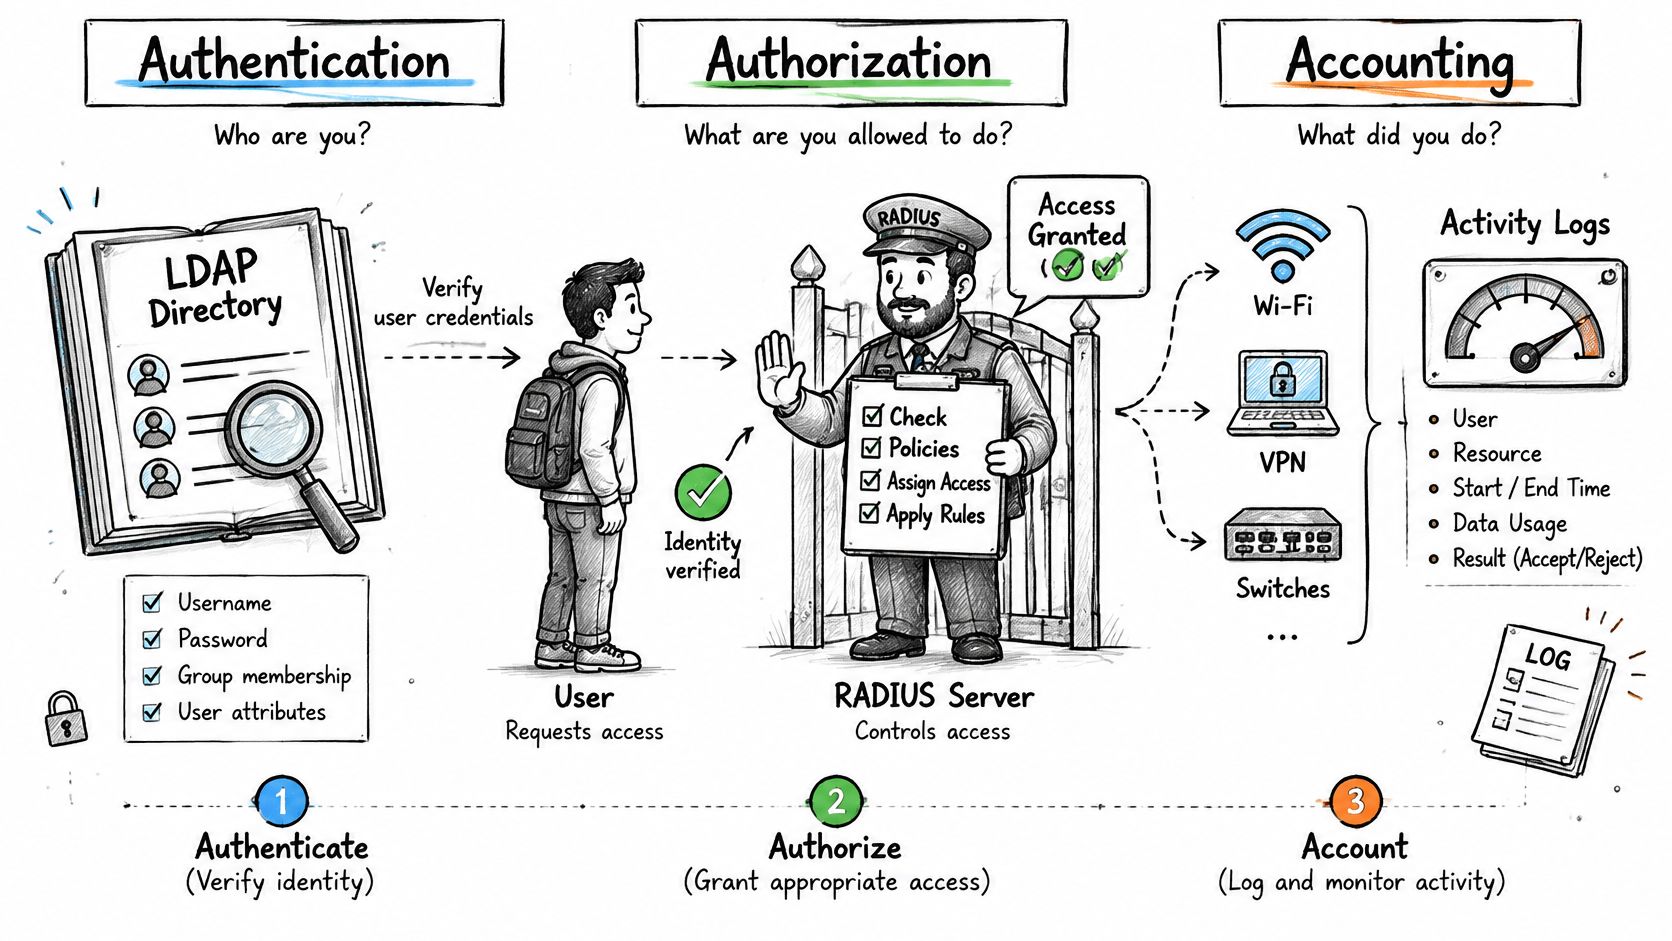
Os três A acabam por ser resumidos ao termo "início de sessão", que é exatamente a origem da confusão. O LDAP consegue confirmar quem é o utilizador e a que grupos pertence. Mas não decide o que o respetivo dispositivo pode fazer num segmento de rede específico.
Os protocolos resolvem problemas técnicos distintos em vez de se substituírem mutuamente. O LDAP é um protocolo de acesso a diretórios baseado em TCP, normalmente na porta 389 ou LDAPS na 636, concebido para pesquisar utilizadores, grupos e atributos. O RADIUS é um protocolo AAA para controladores WiFi, gateways VPN, switches e firewalls, tradicionalmente em UDP 1812 para autenticação e 1813 para accounting, e pode devolver identificadores VLAN, limites de sessão e políticas de acesso que o LDAP não fornece como parte do seu protocolo principal, tal como a comparação da Casdoor entre o RADIUS e o LDAP explica.
Dois inícios de sessão, um diretório
Um analista financeiro abre um computador portátil numa manhã de segunda-feira. O certificado é válido, o diretório indica colaboradores e finanças, e o RADIUS devolve a VLAN empresarial com um limite de 10 Mbps e um tempo limite de sessão de oito horas. O diretório forneceu o grupo. O limite teve origem na camada de políticas e o controlador aplicou-o.
Agora, desative a conta de um prestador de serviços às 10:15. A associação seguinte é rejeitada porque o diretório indica que a conta se encontra desativada e, caso o parque esteja devidamente configurado, a sessão ativa também termina através de uma mensagem de desconexão enviada aos pontos de acesso que a suportam. Se ignorar esta segunda parte, uma conta desativada continua a navegar até que a sessão expire por si própria.
O accounting é onde a divisão se torna um problema operacional em vez de uma preferência de arquitetura. O RADIUS regista o início, o fim e a utilização da sessão, permitindo saber quem esteve ligado, a partir de que ponto de acesso e durante quanto tempo. O LDAP não tem nenhum controlo de sessões integrado equivalente, o que obriga uma arquitetura baseada apenas em diretório a reconstruir as sessões a partir de concessões DHCP e de tabelas de clientes dos controladores.
A versão prática disto é um único registo de autenticação em todas as instalações. O registo no Purple Access responde a questões como: que dispositivos de uma unidade estão online em cada edifício e em que VLAN, que chaves de longa duração ainda permanecem ativas após a respetiva data de término, e que colaboradores de um cliente empresarial se autenticaram hoje.
Identifique qual das três funções cada um dos seus sistemas atuais desempenha. A maioria das infraestruturas constata que o diretório está presente em todo o lado e a autorização em lado nenhum em particular - sendo essa a lacuna colmatada pelo RADIUS.
Ligar o RADIUS à identidade na cloud e no local
A pesquisa de identidade é a parte que a maioria das arquiteturas deixa vaga. O RADIUS não armazena utilizadores, pelo que tem de consultar outra fonte, e o que consulta determina a rapidez com que uma alteração de grupo chega à rede.
Um diretório clássico como o Active Directory ou o OpenLDAP é consultado pelo servidor RADIUS através de LDAP ou LDAPS com uma conta de serviço só de leitura. Três configurações têm de estar corretas antes de qualquer mapeamento de VLAN funcionar: as credenciais de bind, a base de pesquisa e o atributo de grupo. Se definir a base de pesquisa num nível demasiado elevado na árvore, as consultas tornam-se lentas e devolvem correspondências de grupo duplicadas. Se configurar o atributo de grupo incorretamente, todos os utilizadores autenticam-se com êxito mas vão parar à VLAN predefinida, o que parece um erro de política mas não o é.
Três vias para um fornecedor de identidade na cloud
Um diretório sincronizado compatível com LDAP. Um serviço mantém uma cópia do diretório na cloud e responde localmente a operações de bind LDAP. É simples para a equipa de rede, com a desvantagem de haver uma cópia com o seu próprio atraso de sincronização e a sua própria indisponibilidade para monitorizar.
Validação federada dentro do RADIUS. O servidor RADIUS gere a autenticação diretamente junto do fornecedor, pelo que não existe um espelho do diretório a manter ativo. As declarações de grupo têm de chegar na resposta de autenticação para que o mapeamento de VLAN funcione.
Um feed de aprovisionamento. O SCIM mantém a associação a grupos atualizada num repositório local que o RADIUS lê. A associação só está tão atualizada quanto o último ciclo de aprovisionamento, o que é relevante quando alguém sai a meio do dia.
A nossa rede Secure adota a segunda e a terceira vias, integrando-se com o Entra ID, Okta e Google Workspace através de SAML e SCIM, com a adesão a grupos a orientar a VLAN. É também esse o modelo por trás do nosso serviço Cloud RADIUS, onde o diretório permanece autoritativo e o ponto de aplicação de políticas é alojado.
Um teste de quatro passos para qualquer via que escolha
Confirme onde residem os dados autoritativos de contas e grupos. Um único diretório, e não três parcialmente sincronizados.
Escolha a rota de consulta para cada local. Um local regional com má latência até a um diretório central necessita de uma resposta local, não de um timeout mais longo.
Altere o grupo de um utilizador de teste e volte a iniciar sessão. O VLAN deve acompanhar na associação seguinte, e não após o reinício do servidor.
Desative a conta de teste e tente estabelecer ligação. Uma rejeição associada ao encerramento de uma sessão ativa é a condição de aprovação.
Cada rota adiciona uma dependência, e as dependências são aquilo que o planeamento de contingência tem de considerar. Uma rota de pesquisa que ninguém consegue descrever às duas da manhã não é uma arquitetura - é uma suposição.
Compromissos de segurança no transporte e segredos partilhados
Culpa-se a antiguidade pelos incidentes de segurança de RADIUS, mas a idade não é a causa. O transporte e a configuração são. Um diretório na porta 389 não encriptada expõe credenciais de vinculação com a mesma facilidade que um servidor RADIUS cujo segredo partilhado seja a palavra "testing".
O RADIUS tradicional sobre UDP autentica os clientes com um segredo partilhado e não protege todos os atributos, pelo que a robustez e a rotação desse segredo têm um impacto real. O segredo pertence a um par de dispositivos. Um ponto de acesso, um controlador e um gateway de VPN não devem partilhar uma única cadeia de caracteres, porque rodar uma cadeia partilhada implica uma janela de manutenção em todo o parque em vez de uma alteração a um único dispositivo.
O LDAP pode proteger toda a ligação com TLS, através de LDAPS na porta 636 ou StartTLS na 389. O LDAP não encriptado na porta 389 envia tudo sem proteção, incluindo a palavra-passe de ligação utilizada pela sua conta de serviço RADIUS, e essa conta costuma ter acesso de leitura a todo o diretório.
| Opção | Transporte | Porta | Proteção |
|---|---|---|---|
| RADIUS sobre UDP | UDP | 1812 autenticação, 1813 accounting | Segredo partilhado; não protege todos os atributos |
| RADIUS sobre TLS ou DTLS | TLS ou DTLS | 2083 (RFC 6614) | Transporte encriptado; avalie onde a confidencialidade é necessária |
| LDAP simples | TCP | 389 | Desprotegido, salvo se for atualizado |
| LDAPS ou StartTLS | TCP com TLS | 636 (LDAPS) | Ligação inteira protegida por TLS |
Onde for necessária confidencialidade e controlos operacionais mais robustos, o RADIUS sobre TLS ou DTLS é a opção a avaliar, pois encripta todo o intercâmbio em vez de depender de um segredo partilhado para ocultar um único campo.
Cinco alterações de configuração mais importantes do que a escolha do protocolo
Utilize segredos partilhados longos e exclusivos por par de dispositivos e proceda à sua rotação de acordo com um calendário sustentável.
Restrinja o tráfego de RADIUS a redes de gestão. Um ponto de acesso que consiga alcançar o servidor RADIUS a partir de uma VLAN de utilizador é um ponto de acesso que terceiros podem utilizar como sonda.
Ative o RADIUS sobre TLS onde o hardware o suportar. O guia de configuração de pontos de acesso Cloud RADIUS detalha a configuração do lado do controlador.
Exija LDAPS ou StartTLS com validação de certificados. Um certificado não validado transforma a encriptação em mera decoração.
Registe todas as rejeições e analise as falhas para detetar padrões. Uma onda de rejeições para a mesma identidade em vários pontos de acesso é um problema de credenciais, não um problema de cobertura.
O elo mais fraco na maioria das infraestruturas é um segredo predefinido num ponto de acesso esquecido ou uma verificação de certificado que ninguém ativou, e não a escolha entre dois protocolos.
Desempenho e escalabilidade sob carga real
As comparações de velocidade entre o RADIUS e o LDAP medem tarefas diferentes, pelo que não existe um vencedor universal. Os dados de referência publicados dependem fortemente da implementação, e qualquer alegação de que um protocolo é categoricamente mais rápido deve ser tratada como ruído.
Num estudo comparativo do desempenho de autenticação entre LDAP e RADIUS, as implementações testadas divergiram em 12,0 pedidos por segundo no débito, 0,37 segundos no tempo de resposta e 894,45 milissegundos sob carga de esforço. O hardware, a estrutura do diretório, o método criptográfico e a carga de trabalho não são especificados, pelo que deve encarar este caso como um dado isolado e não como um valor de capacidade aplicável à sua infraestrutura.
A divisão que planeia a capacidade é o método de autenticação. Os débitos típicos por núcleo em hardware moderno enquadram-se em intervalos como estes:
| Método | Taxa aproximada por núcleo | Custo de CPU |
|---|---|---|
| PAP (palavra-passe) | 5000 a 10 000 por segundo | Mais baixo |
| PEAP com MSCHAPv2 | 500 a 1000 por segundo | Moderado |
| Handshake EAP-TLS completo | 100 a 300 por segundo | Mais elevado |
Ao analisar estas linhas em conjunto, a integração de certificados consome 20 a 50 vezes mais CPU por autenticação do que uma simples verificação por palavra-passe. Esse rácio determina de quantos núcleos precisa uma implementação de EAP-TLS, e é a razão pela qual um projeto-piloto que apenas testou palavras-passe praticamente nada revela sobre o ambiente de produção.
O custo por núcleo é apenas metade da questão, porque o RADIUS raramente opera de forma isolada. Na maioria das infraestruturas, é a camada frontal da cadeia de acesso, e cada verificação PEAP ou PAP resulta num bind de LDAP ou numa troca de Kerberos com o diretório subjacente. Quando esse diretório satura, a latência do RADIUS aumenta mesmo que o próprio servidor RADIUS permaneça inativo. Uma infraestrutura que execute consultas LDAP sem o RADIUS na linha da frente perde a camada que aplica a decisão e a regista, pelo que um diretório lento se transforma numa interrupção inexplicada sem qualquer registo de auditoria para a reconstituir.
O que medir antes de adquirir capacidade
Autenticações sustentadas, medidas separadamente para PAP, PEAP e EAP-TLS em vez de calculadas pela média entre elas.
Latência p95 e p99, porque a média oculta a fila que se forma quando um piso inteiro de portáteis se volta a ligar após o reinício de um controlador.
Retransmissões e pedidos duplicados, que aumentam quando um servidor está saturado.
Tempo de recuperação de failover, cronometrado a partir de uma paragem real do servidor em vez de uma transição planeada.
Latência do diretório de backend por si só, dado que um atraso no LDAP ou no fornecedor de identidade surge como lentidão de RADIUS em todos os dashboards que possui.
A escalabilidade do RADIUS também exige planeamento de tentativas de reenvio. O RFC 2865 salienta que o protocolo não dispõe de mecanismos integrados de controlo de congestão, pelo que a temporização de retransmissão e o número de tentativas têm de ser cuidadosamente planeados. Um controlador que faça novas tentativas de forma agressiva durante uma falha transforma um único servidor lento numa tempestade de pedidos duplicados.
Para referência de escala, o Purple Access funciona no maior RADIUS na cloud do mundo, processando 500 milhões de inícios de sessão por ano, com 99,999% de uptime, um SLA de RADIUS na cloud de 99,9% e failover multirregião. Dimensione a sua própria implementação com base nos seus dados de referência medidos. Uma tabela de débitos do hardware de outro ambiente diz-lhe o que testar, não o que irá obter.
Escolha RADIUS, LDAP ou ambos para a sua rede
A decisão divide-se por situação e não por preferência.
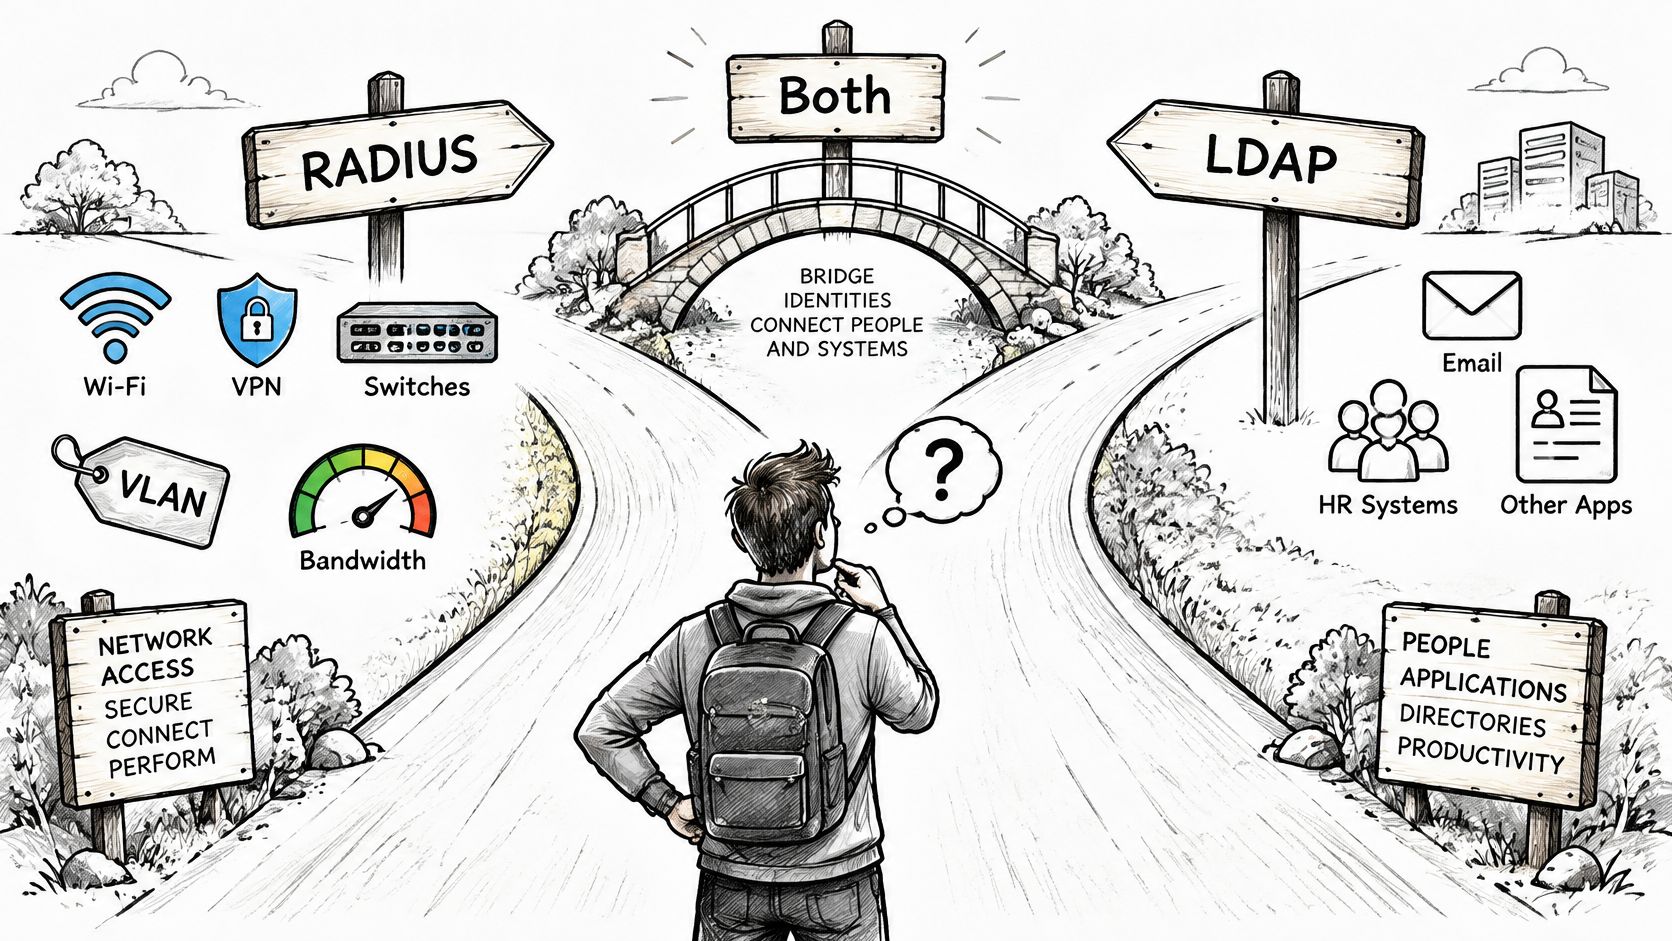
Escolha o RADIUS quando tiver de controlar o acesso em WiFi, VPN ou comutadores e necessitar de VLAN, largura de banda ou resultados de contabilização (accounting). Escolha apenas o LDAP quando os únicos consumidores forem aplicações a realizar consultas ao diretório. Combine ambos quando a identidade residir num diretório e o acesso à rede tiver de acompanhar a pertença a grupos, o que abrange a maioria dos parques empresariais.
O enquadramento do RADIUS e do LDAP como uma decisão de substituição é a parte mais fraca da maioria das comparações. Como indica a análise da Cloud RADIUS sobre LDAP versus RADIUS, escolher LDAP em vez de RADIUS pode remover a camada de aplicação e auditoria em vez de simplificar a autenticação. Esse é o custo que está a aceitar, e raramente surge na mesma conversa que o suposto ganho de simplicidade.
| Cenário | Necessita de RADIUS | Necessita de LDAP | Porquê |
|---|---|---|---|
| WiFi empresarial com VLAN por grupo | Sim | Sim | O diretório contém os grupos; o RADIUS mapeia-os para VLAN |
| Acesso VPN com política por utilizador | Sim | Frequentemente | O gateway aplica os limites de sessão e a política |
| Apenas início de sessão único (SSO) na aplicação | Não | Sim | As aplicações leem os atributos do diretório diretamente |
| Segmentação de convidados ou IoT por dispositivo | Sim | Opcional | Identidade e política do dispositivo decididas por sessão |
| Infraestrutura multissítio com identidade central | Sim, em cada local ou na cloud | Sim | O diretório permanece autoritativo; o RADIUS aplica localmente |
Conceber o comportamento em caso de falha antes de definir a política
Os parques multissítio falham de três formas possíveis: o diretório fica indisponível, os seus dados ficam desatualizados ou só é acessível a partir de algumas regiões. Decida com antecedência se o motor de políticas deve falhar em modo fechado (fail-closed), fornecer resultados em cache durante um período limitado ou colocar os utilizadores numa VLAN restrita. Registe a resposta para cada local.
Considere uma equipa de limpeza como caso de teste. Os certificados provêm de um MDM através de SCEP, a VLAN provém da adesão ao grupo no diretório e o acesso termina quando a conta é desativada. Se algum destes três elementos for resolvido através de uma rota diferente no segundo local, só o descobrirá durante um incidente, a menos que o teste deliberadamente.
No nosso Cloud RADIUS, cada dispositivo é encaminhado para a rede aberta, segura ou de xPSK por identidade, cada um na sua própria VLAN, e um colaborador cessante cuja conta esteja desativada é rejeitado. A adição do RADIUS e do URL de splash ao controlador que já utiliza demora menos de 15 minutos para a rede Open, tornando a realização de um piloto suficientemente acessível antes de assumir o compromisso com uma arquitetura.
Para uma demonstração prática do lado da aplicação de políticas nesta decisão, veja o vídeo abaixo.
Seis passos de planeamento até ao projeto-piloto
Contabilize os pontos de aplicação de políticas que necessitam de uma decisão: controladores, switches, gateways de VPN, uma linha para cada um.
Indique a fonte de identidade autoritativa e registe o respetivo responsável, e não apenas o seu hostname.
Mapeie cada grupo para uma VLAN e um limite de largura de banda, incluindo a predefinição para elementos sem correspondência.
Escolha o método de transporte e de certificado por ponto de acesso, visto que o hardware mais antigo pode não suportar RADIUS através de TLS.
Defina o comportamento em caso de falha para um diretório inativo, desatualizado ou inacessível a partir de uma região.
Realize um piloto num local, medindo a latência p95 e confirmando que uma conta de teste desativada é rejeitada e a sua sessão ativa é terminada.
Deixe que o projeto-piloto resolva a questão. Se uma variante apenas baseada em diretório não conseguir rejeitar uma conta desativada e terminar uma sessão existente, não simplificou nada - transferiu o controlo de que precisava para um local que nunca o possuiu.
O Purple Access executa a camada de acesso descrita neste artigo como um serviço gerido: RADIUS na cloud com VLANs orientadas pela identidade, certificados EAP-TLS emitidos e renovados através de PKI gerida, e um registo de autenticação transversal a todos os locais que apresenta cada aceitação e rejeição com identidade, dispositivo, método, ponto de acesso e VLAN. Se estiver a ponderar entre uma arquitetura baseada exclusivamente em diretório ou uma que mantenha uma camada de aplicação de políticas, visite o Purple Access e aplique os passos do piloto acima a um único local antes de avançar para toda a infraestrutura.


