
৮টি BYOD সুরক্ষাজনিত ঝুঁকি এবং কীভাবে সেগুলি হ্রাস করবেন
Published
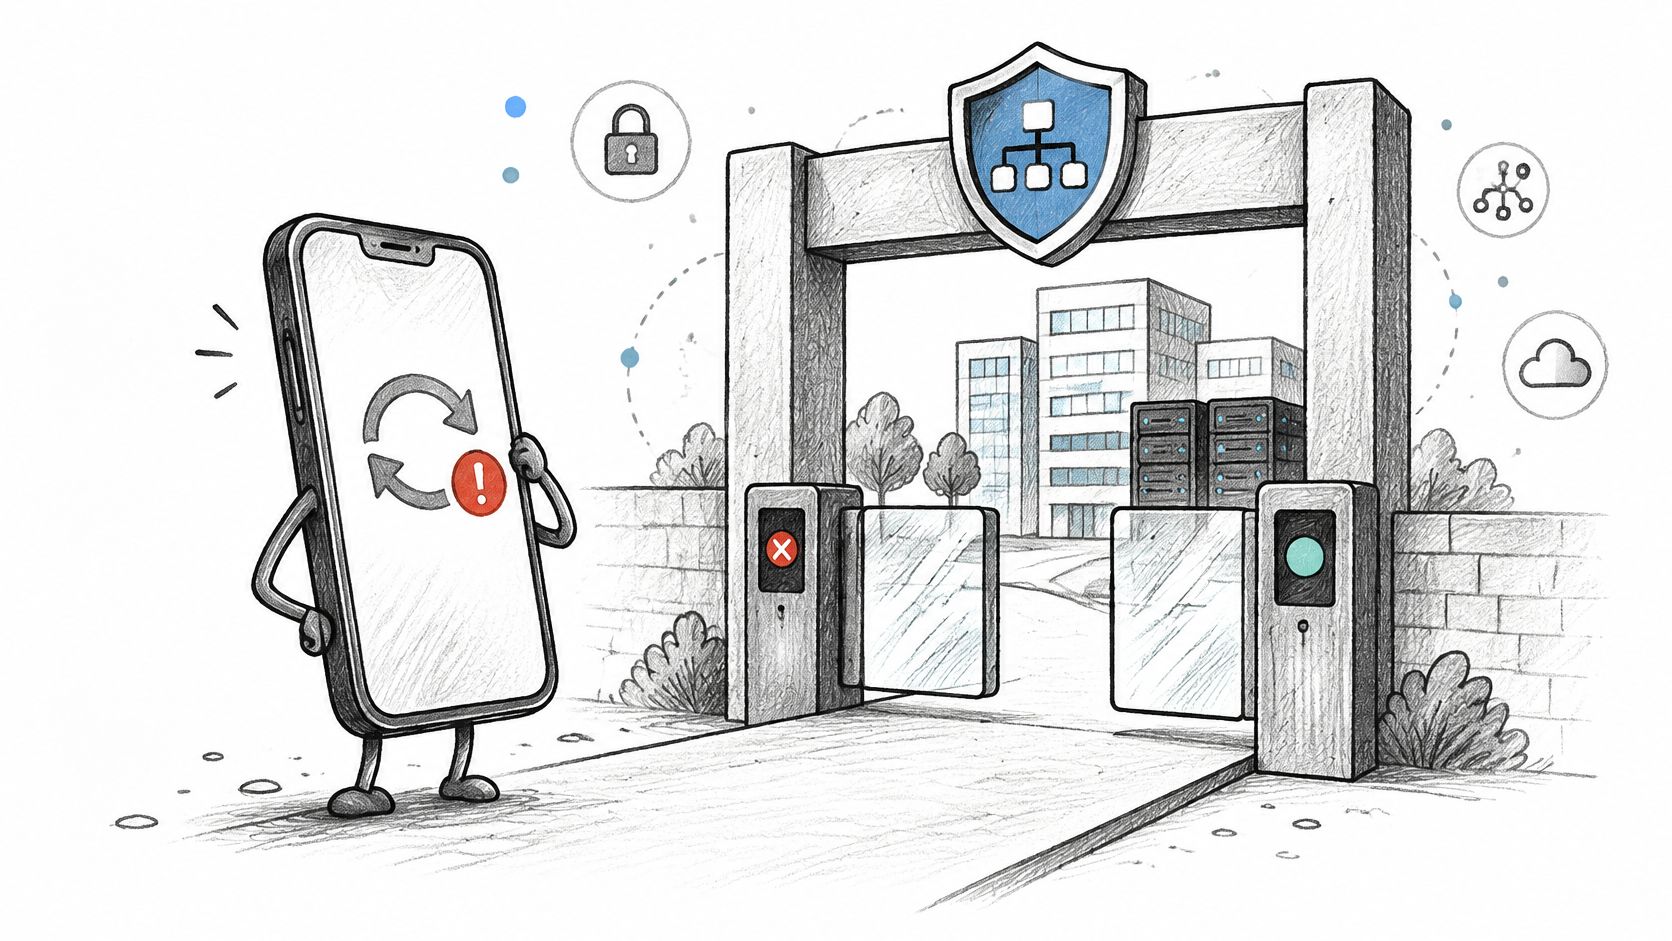
সোমবারে একজন কর্মীর ফোন সেভ করা স্টাফ পাসওয়ার্ড, বুকিং-সিস্টেমের সেশন এবং অফিশিয়াল অ্যাপ স্টোরের বাইরে থেকে ইনস্টল করা একটি অ্যাপ সহ ভেন্যুর WiFi নেটওয়ার্কে যুক্ত হয়। ফোনটির অপারেটিং সিস্টেম দুটি রিলিজ পিছিয়ে রয়েছে। প্রমাণীকরণ যদি এটিকে এমন একটি নেটওয়ার্কে প্রবেশের অনুমতি দেয় যা ক্যাশ কাউন্টার, ক্যামেরা বা দরজার কন্ট্রোলারের সাথেও যুক্ত, তবে ডিভাইসের মালিকের আপডেট করার অভ্যাস একটি অপারেশনাল সিকিউরিটি ঝুঁকিতে পরিণত হয়।
BYOD নিরাপত্তা হলো একটি প্রবেশাধিকার সংক্রান্ত সমস্যা। সংস্থাটি ফোনের আপডেট বা কে এটি ব্যবহার করছে তা নিয়ন্ত্রণ করতে নাও পারে, তবে যোগদানের সময় উপস্থাপিত পরিচয়, জারি করা ক্রেডেনশিয়াল, ডিভাইসটি যে নেটওয়ার্কে পৌঁছাতে পারে এবং ট্র্যাফিক অতিক্রম করার আগে ব্যর্থ পোসচার চেক প্রত্যাখ্যাত হয় কিনা তা এটি নিয়ন্ত্রণ করতে পারে।
একাধিক সাইট পরিচালনাকারীদের জন্য, নিচের প্রতিটি ঝুঁকির সাথে একটি নেটওয়ার্ক কন্ট্রোল যুক্ত রয়েছে যা কনফিগার এবং প্রমাণ করা যেতে পারে: আইডেন্টিটি, একটি সার্টিফিকেট বা ইন্ডিভিজুয়াল কী, VLAN অ্যাসাইনমেন্ট, একটি পশ্চার চেক, অথবা ফিল্টারিং। এর ফলাফল অত্যন্ত বাস্তবিক: কঠোর যাচাইকরণ ঝুঁকি হ্রাস করে, তবে যে ডিভাইসগুলি তা পূরণ করতে পারে না সেগুলির জন্য একটি পৃথক, সীমাবদ্ধ অ্যাক্সেস পাথের প্রয়োজন হয়। কাজের বেশিরভাগ অংশই হল পলিসি এবং নেটওয়ার্ক কনফিগারেশন, অ্যাক্সেস পয়েন্ট প্রতিস্থাপন করা নয়। আপনি যদি WLAN পরিবর্তন করার আগে বিস্তৃত কর্মক্ষেত্রের প্রেক্ষাপটটি বুঝতে চান, তবে TekRecruiter যেভাবে কর্মক্ষেত্রের নিরাপত্তার বিষয়টি পরিচালনা করে তা একটি উপযোগী সহায়িকা হতে পারে। তারপর যোগদানের ধাপে শুরু করুন।
সূচিপত্র
- 1. আনম্যানেজড এবং আনপ্যাচড ব্যক্তিগত ডিভাইস
- 2. কাজের এবং ব্যক্তিগত ডেটা মিশ্রিত হওয়ার কারণে ডেটা লিক হওয়া
- 3. ব্যক্তিগত ডিভাইসে শেয়ার করা এবং দুর্বল ক্রেডেনশিয়াল
- 4. রোগ অ্যাক্সেস পয়েন্ট এবং WiFi গোপন নজরদারি
- 5. ফ্ল্যাট বা দুর্বলভাবে সেগমেন্ট করা নেটওয়ার্ক থেকে ল্যাটারাল মুভমেন্ট
- 6. রিমোট ওয়াইপ ছাড়া ডিভাইস হারিয়ে যাওয়া বা চুরি হওয়া
- 7. ক্ষতিকারক, সাইডলোডেড এবং জেলব্রোকেন অ্যাপ
- 8. গোপনীয়তা, পর্যবেক্ষণ এবং কমপ্লায়েন্স সংক্রান্ত দ্বন্দ্ব
- কারণ, এক্সপোজার এবং প্রাথমিক নিয়ন্ত্রণের ভিত্তিতে আটটি BYOD ঝুঁকির তুলনা
- পরবর্তী ডিভাইস যুক্ত হওয়ার আগে আপনার BYOD হার্ডেনিংয়ের ক্রম
1. আনম্যানেজড এবং আনপ্যাচড ব্যক্তিগত ডিভাইসসমূহ
ব্যক্তিগত স্মার্টফোন, ট্যাবলেট এবং ল্যাপটপগুলি প্যাচ এড়িয়ে যায়, ডিস্ক এনক্রিপশন ছাড়াই আসে এবং কর্পোরেট ল্যাপটপের মতো একই ইনভেন্টরিতে কখনই দেখা যায় না। স্টাফ SSID-এর সাথে যুক্ত একটি আনপ্যাচড ফোন এমন একটি দুর্বল স্থান যা আপনি নিজে প্যাচ করতে পারবেন না এবং অ্যাক্সেস দেওয়ার আগে আপনি প্রায়শই এর অবস্থা প্রমাণ করতে পারেন না।
এর পরিধি এখন আর কোনো একক সাইটের সমস্যা নয়। Verizon-এর 2025 Data Breach Investigations Report 1 নভেম্বর 2023 থেকে 31 অক্টোবর 2024 পর্যন্ত বিশ্বব্যাপী 22,000টিরও বেশি নিরাপত্তা ঘটনা এবং 12,000টি নিশ্চিত লঙ্ঘন বিশ্লেষণ করেছে, যার মধ্যে ক্রেডেনশিয়াল অপব্যবহার, সোশ্যাল ইঞ্জিনিয়ারিং, দুর্বলতার সুযোগ নেওয়া, থার্ড-পার্টি ঝুঁকি এবং র্যানসমওয়্যারের মতো প্যাটার্ন অন্তর্ভুক্ত ছিল। ব্যক্তিগত ডিভাইসগুলি এখন নিয়মিত অ্যাক্সেস পয়েন্ট হয়ে উঠেছে এবং একটি BYOD মডেলে আপনি প্রমাণীকরণ নিয়ন্ত্রণ করতে পারলেও এর মালিক OS আপডেট, ব্যাকআপ এবং ফোনটি অন্য কে ব্যবহার করছে তা নিয়ন্ত্রণ করেন।
দুটি সংস্করণ পুরনো iOS-এ চালিত একটি স্টেডিয়াম কনসেশনের ফোন হলো একটি বাস্তব উদাহরণ। এটি একটি শেয়ার করা পাসওয়ার্ড পাস করে, তারপর সংস্করণ বা এনক্রিপশনের ভিত্তিতে যুক্ত হওয়া কেউ নিয়ন্ত্রণ না করায় এটি টিল VLAN-এর মতো একই ব্রডকাস্ট ডোমেনে অবস্থান করে। আপনি অনবোর্ডিংয়ের সময় নয়, বরং কোনো ঘটনার সময় এটি জানতে পারেন।
সার্টিফিকেট তৈরি হওয়ার আগে আপনি যা কার্যকর করবেন
ব্যক্তিগত ফোনে সম্পূর্ণ ডিভাইসের মালিকানা চাওয়া ভুল লক্ষ্য। OS এবং এনক্রিপশন নির্দিষ্ট মান পূরণ না করা পর্যন্ত Microsoft Intune কমপ্লায়েন্স নীতি এবং Jamf কমপ্লায়েন্স WiFi এবং মেল ব্লক করতে পারে। Android Enterprise ওয়ার্ক প্রোফাইল এবং Apple User Enrollment আপনাকে পুরো হ্যান্ডসেটের নিয়ন্ত্রণ না নিয়েই একটি স্ক্রিন লক এবং ন্যূনতম OS বাধ্যতামূলক করার সুযোগ দেয়। সেই যাচাইকরণ পাস না করা পর্যন্ত আমি কোনো EAP-TLS সার্টিফিকেট বা xPSK কী প্রদান করব না। সার্টিফিকেট-ভিত্তিক WiFi প্রমাণীকরণ “অনুগ্রহ করে আপডেট করুন”-এর মতো অনুরোধকে এমন একটি প্রক্রিয়ায় রূপান্তরিত করে যা RADIUS সার্ভার চাইলে প্রত্যাখ্যান করতে পারে।
ব্যবহারিক নিয়ম: ন্যূনতম OS এবং এনক্রিপশনের প্রয়োজনীয়তা লিখিতভাবে নির্ধারণ করুন, এটি MDM-এ কার্যকর করুন এবং শুধুমাত্র তখনই সুরক্ষিত SSID খোলার ক্রেডেনশিয়াল প্রদান করুন।
নন-কমপ্লায়েন্ট বা তালিকাভুক্ত নয় এমন ডিভাইসগুলির ম্যানেজড এন্ডপয়েন্টের সাথে যোগাযোগ থাকা উচিত নয়। আইডেন্টিটি-ভিত্তিক VLAN অ্যাসাইনমেন্ট সেগুলিকে কেবল ইন্টারনেট-ভিত্তিক সেগমেন্টে রাখে। আপডেটের সময়সীমা এবং একটি দ্বি-পদক্ষেপের সেলফ-সার্ভিস নোট প্রকাশ করুন যাতে হেল্পডেস্ককে প্যাচ প্রক্রিয়া পরিচালনা করতে না হয়। সাপোর্ট খরচ বাস্তবিক: এমন লোকদের কাছ থেকে আপনি কল পাবেন যারা আপডেট করবেন না। প্রতিটি ব্যক্তিগত ফোনকে বিশ্বস্ত এন্ডপয়েন্ট হিসেবে বিবেচনা করার চেয়ে এই খরচ অনেক কম।
2. কাজের এবং ব্যক্তিগত ডেটা মিশ্রিত হওয়ার কারণে ডেটা লিক হওয়া
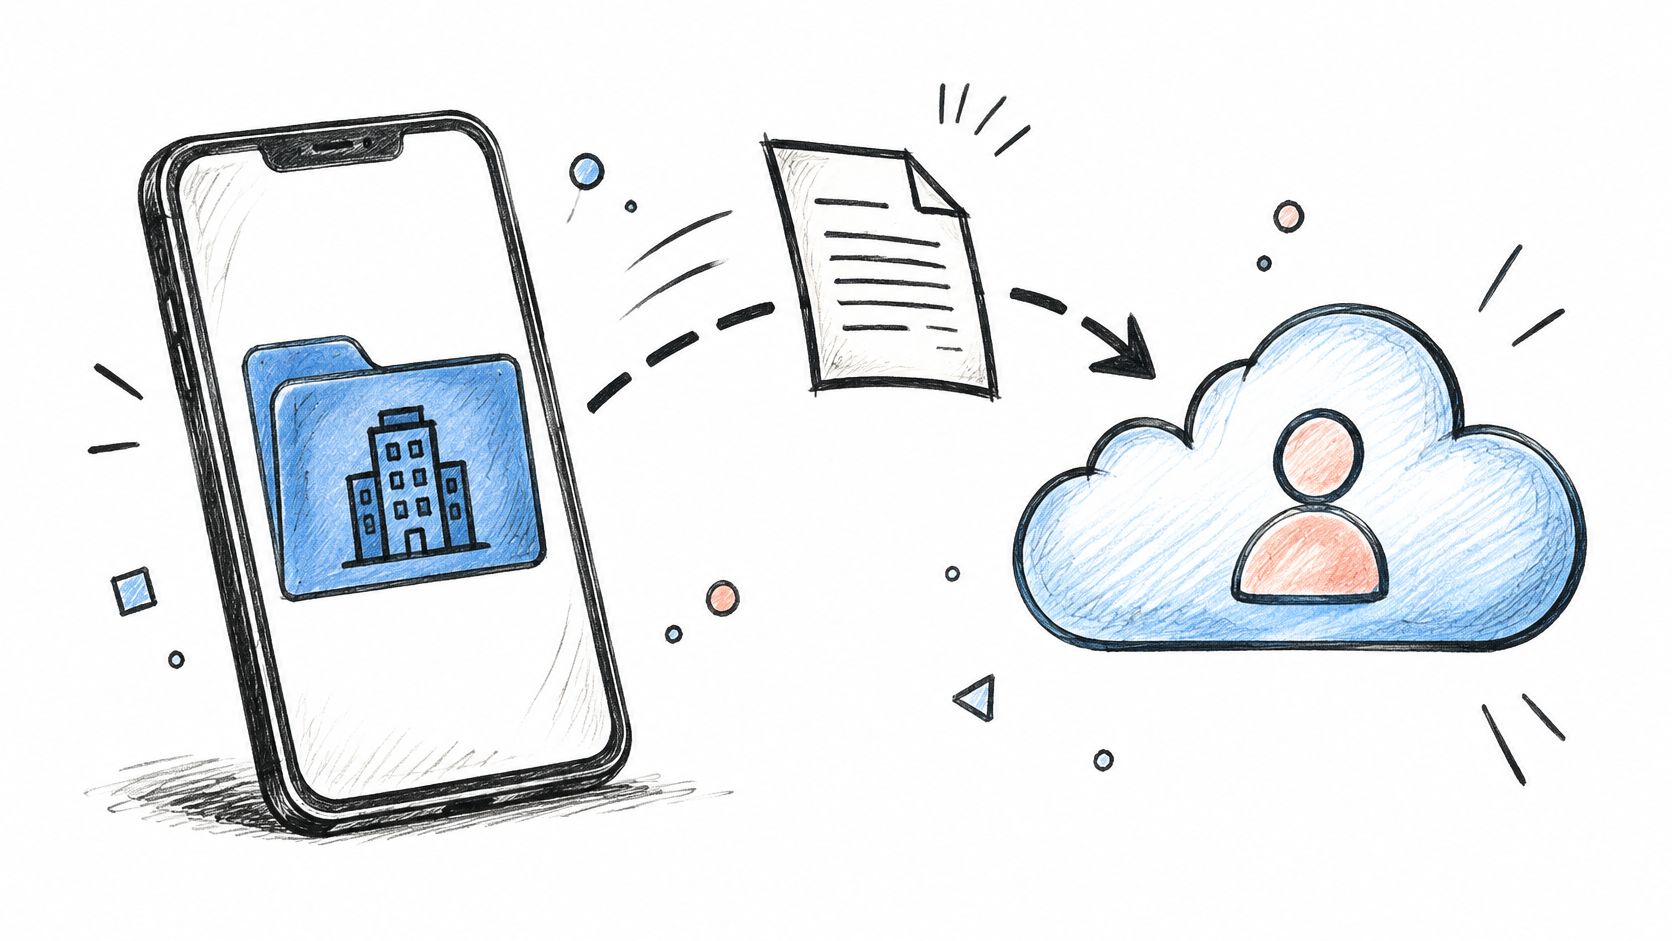
একজন ডিউটি ম্যানেজার ট্রেনে বসে কাজটি শেষ করার জন্য নাইট অডিট একটি ব্যক্তিগত Drive ফোল্ডারে সেভ করেন। ফোল্ডারটি প্রতিষ্ঠানের নিয়ন্ত্রণের বাইরে থাকা একটি হোম PC-র সাথে সিঙ্ক হয়। অডিটটিতে যদি অতিথিদের ডেটা থাকে, তবে ম্যানেজার চাকরি ছেড়ে দেওয়ার পরেও তা সেখানে থেকে যেতে পারে, এবং সেই কপিটি খুঁজে পাওয়ার বা মুছে ফেলার কোনো নির্ভরযোগ্য উপায় থাকে না।
Verizon-এর 2025 DBIR এক্সিকিউটিভ সামারি দেখেছে যে কর্পোরেট লগইন সম্বলিত আপস হওয়া সিস্টেমগুলির 46% ছিল নন-ম্যানেজড সিস্টেম যেখানে ব্যক্তিগত এবং ব্যবসায়িক উভয় ক্রেডেনশিয়ালই উপস্থিত ছিল। এটি এমন একটি প্যাটার্ন যা যুক্তিসঙ্গতভাবে BYOD বা পলিসির বাইরে ব্যবহৃত কর্পোরেট ডিভাইসের সাথে সম্পর্কিত। কোনও ব্রাউজার প্রোফাইল, পাসওয়ার্ড স্টোর বা ব্যক্তিগত অ্যাপে এন্টারপ্রাইজ লগইন রয়েছে কিনা তা একটি এন্ডপয়েন্ট ইনভেন্টরি দেখাতে পারে না।
ডেটা আলাদা করুন, তারপর ওয়াইপ সীমাবদ্ধ করুন
Android Enterprise কাজের প্রোফাইল এবং iOS User Enrollment কর্পোরেট অ্যাপগুলিকে একটি পরিচালিত অংশে সীমাবদ্ধ রাখে। একটি নির্বাচিত ওয়াইপ ব্যক্তিগত ছবি মুছে না ফেলে কাজের ডেটা সরিয়ে দিতে পারে। Intune app protection নীতিগুলি কপি-অ্যান্ড-পেস্ট ব্লক করতে পারে এবং কাজের ডকুমেন্টগুলি অনিবন্ধিত অ্যাপের সাথে শেয়ার করা প্রতিরোধ করতে পারে। কর্পোরেট ফাইলগুলি কাজের অংশে সুরক্ষিত রাখতে পরিচালিত অ্যাপগুলি কনফিগার করুন, এবং গ্রহণযোগ্য-ব্যবহার সংক্রান্ত নীতিতে স্পষ্টভাবে উল্লেখ করুন যে সংস্থা কী দেখতে পারে এবং কী মুছবে না।
নেটওয়ার্ক নিয়ন্ত্রণ হলো অ্যাপ্লিকেশন-স্তরের অ্যাক্সেস, বিস্তৃত LAN অ্যাক্সেস নয়। যে ফোনে কেবল মেল এবং একটি রোস্টার অ্যাপ প্রয়োজন, সেটির ফাইল শেয়ার, ক্যামেরা বা প্রপার্টি-ম্যানেজমেন্ট সার্ভারে অ্যাক্সেস থাকা উচিত নয়। লেনদেনের সময় ডেটা পরিচালনার বিষয়ে সম্পর্কিত ধারণার জন্য, দেখুন Bizbe-এর M&A data security guidance। ব্যবহারকারীর পরিচয়, ডিভাইসের শনাক্তকারী এবং ডিভাইসটি ব্যবহারের অধিকারী অ্যাপগুলি লগ করুন। এই রেকর্ডগুলি ব্যক্তিগত ছবি পরিদর্শন না করেই কাজের ডেটা অ্যাক্সেস এবং অপসারণের প্রমাণ দিতে পারে।
3. ব্যক্তিগত ডিভাইসে শেয়ার করা এবং দুর্বল ক্রেডেনশিয়াল
হোয়াইটবোর্ডে লেখা একটি একক WPA2 পাসফ্রেজ কোনও ক্রেডেনশিয়াল নয়। এটি একটি গ্রুপ গোপনীয়তা। একটি হারিয়ে যাওয়া ফোন, চাকরি ছেড়ে যাওয়া একজন কর্মী বা একটি ব্রাউজার যা কি সেভ করে রেখেছে - এটি ব্যবহার করা প্রতিটি ডিভাইসকে উন্মুক্ত করে দেয় এবং রাত 02:14-এ কে সংযুক্ত হয়েছিল তা আপনি বলতে পারবেন না। ব্রাউজারে সংরক্ষিত লগইন এবং পুনরায় ব্যবহৃত পাসওয়ার্ডগুলি পরিচয়ের দিক থেকেও একই ধরনের ব্যর্থতা তৈরি করে।
IBM-এর 2024 Cost of a Data Breach বিশ্লেষণে দেখা গেছে যে চুরি হওয়া বা অপব্যবহার হওয়া ক্রেডেনশিয়ালগুলি 16% ব্রিচের সাথে জড়িত ছিল, যা উক্ত সমীক্ষায় সবচেয়ে সাধারণ প্রাথমিক আক্রমণ ভেক্টর। এই ঘটনাগুলিতে গড়ে 4.81 মিলিয়ন মার্কিন ডলার ক্ষয়ক্ষতি হয়েছিল এবং সেগুলি শনাক্ত ও নিয়ন্ত্রণে আনতে গড়ে 292 দিন সময় লেগেছিল, যা যেকোনো প্রাথমিক আক্রমণ ভেক্টরের জন্য রিপোর্ট করা দীর্ঘতম সময়কাল। IBM-এর গবেষণার একই অংশে বিভিন্ন অ্যাকাউন্ট জুড়ে পাসওয়ার্ডের ব্যাপক পুনরাবৃত্তিমূলক ব্যবহারের কথাও উল্লেখ করা হয়েছে। একটি ব্যক্তিগত ফোন থেকে নেওয়া টোকেন মেল, VPN এবং ভেন্যু অ্যাপের বিরুদ্ধে পুনরায় ব্যবহার করা হয় এবং এটি কয়েক মাস ধরে অলক্ষ্যে থেকে যায়।
শেয়ার করা প্রি-শেয়ার্ড কী একই সাথে অডিট এবং সিকিউরিটি ইনসিডেন্ট - উভয় ক্ষেত্রেই ব্যর্থ হয়। যাদের শিফটে কাজ করার প্রয়োজন রয়েছে তাদের সবার কী পরিবর্তন না করে আপনি শুধুমাত্র একজন ব্যক্তির অ্যাক্সেস বাতিল করতে পারবেন না।
PCI DSS v4.0.1 রিকোয়ারমেন্ট 2.3.2 অনুযায়ী প্রত্যাশা করা হয় যে, ওয়্যারলেস কী-গুলি যারা জানেন তাদের মধ্যে কেউ চলে গেলে সেগুলি পরিবর্তন করা হবে। একটি হোটেলের ফ্লোর বা মলের সার্ভিস করিডোরে শেয়ার করা কী এটি ব্যবহারের ক্ষেত্রে অবাস্তব করে তোলে। যে কন্ট্রোলটি এই পর্যবেক্ষণকে সমাধান করে তা হলো প্রতি-এনটিটি শংসাপত্র (per-entity credentials)।
শেয়ার্ড সিক্রেট প্রতিস্থাপন করুন, তারপর অ্যাক্সেস বাতিলের বিষয়টি লগ করুন
- কর্মীবৃন্দ: MDM থেকে EAP-TLS সার্টিফিকেট সহযোগে বিশ্বস্ত ব্যবহারকারীদের 802.1X-এ স্থানান্তর করুন। 802.1X প্রমাণীকরণ আসলে কী তা হলো এমন এক সংযুক্তি যা আপনি রাত ১টায় পাসওয়ার্ড রোটেশনের মাধ্যমে নয়, ডিরেক্টরি অ্যাকাউন্টের মাধ্যমেই নিষ্ক্রিয় করতে পারেন।
- ব্যক্তিগত ডিভাইস এবং IoT: ডিভাইস, টেন্যান্ট বা কনসেশন প্রতি একটি অনন্য কী সহ xPSK ইস্যু করুন, যা একটি VLAN-এর সাথে আবদ্ধ থাকবে। একজন প্রস্থান করলে একটি কী বাতিল হয়।
- অনবোর্ডিং পোর্টাল: যে কোনও SSO বা ক্যাপটিভ-পোর্টাল লগইনে ফিশিং-প্রতিরোধী MFA, পাসকি বা হার্ডওয়্যার-সমর্থিত ক্রেডেনশিয়াল বাধ্যতামূলক করুন যা নেটওয়ার্ক অ্যাক্সেস প্রদান করে। ব্যক্তিগত ব্রাউজার এবং কাজের অ্যাপে একই পাসফ্রেজ যেন সংরক্ষিত না থাকে, তা নিশ্চিত করার উপায় হলো এন্টারপ্রাইজ পাসওয়ার্ড ম্যানেজার ব্যবহার করা।
- প্রমাণ: পরিচয়, ডিভাইস শনাক্তকারী, প্রমাণীকরণ পদ্ধতি, বরাদ্দকৃত সেগমেন্ট এবং বাতিলকরণের স্থিতি লগ করুন। ডিরেক্টরি অ্যাকাউন্ট বন্ধ হওয়ার দিনই প্রস্থানকারীদের পর্যালোচনা করুন।
হসপিটালিটি এবং আবাসিক সাইটগুলি ইতিমধ্যেই বাসিন্দাদের জন্য এটি করে থাকে। ভাড়ার মেয়াদ শেষ হওয়ার সাথে সাথেই ভাড়াটের কী নিষ্ক্রিয় হয়ে যায়। কর্মীরা ঘর ভাড়া নেওয়া লোকেদের চেয়ে খারাপ মডেলে থাকা উচিত নয়।
4. Rogue অ্যাক্সেস পয়েন্ট এবং WiFi আড়পাতা বা Eavesdropping
একটি ব্যস্ত ইভেন্টের সময় একজন কর্মীর ফোন পরিচিত দেখতে একটি WiFi নেটওয়ার্কে যুক্ত হয়। যদি কোনও আক্রমণকারী ভেন্যুর SSID কপি করে থাকে, তবে ফোনটি সেই অনিবন্ধিত বা ক্ষতিকারক (rogue) অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত হতে পারে এবং ট্র্যাফিক ইন্টারসেপশনের ঝুঁকির মুখে পড়তে পারে। একটি ক্যাপটিভ পোর্টাল যা দেখতে আসল মনে হয়, সেটিও ব্যবহারকারীকে ঠকিয়ে ক্রেডেনশিয়াল বা সেশন হাতিয়ে নিতে পারে।
২০১৭ সালের KRACK ত্রুটিগুলি দেখিয়েছিল যে WPA2 হ্যান্ডশেকের দুর্বলতাগুলি ক্ষতিগ্রস্ত, আনপ্যাচড ডিভাইসগুলিতে ট্রাফিক ডিক্রিপশন বা প্যাকেট ইনজেকশন করার সুযোগ দিতে পারে। কার্যক্ষম ঝুঁকি মূলত সেইসব ফোনে বেশি থাকে যা নেটওয়ার্কে স্বয়ংক্রিয়ভাবে যুক্ত হয় এবং যেসব ব্যবহারকারী অপ্রত্যাশিত সার্টিফিকেটের প্রম্পট গ্রহণ করেন।
ফ্রন্ট-ডেস্কের একটি ফোন কর্মীদের SSID-এর মতো দেখতে নেটওয়ার্কে সংযুক্ত হলে তা বুকিং-সিস্টেম অ্যাক্সেসকে ঝুঁকিতে ফেলতে পারে। কর্মীদের অপ্রয়োজনীয় বা অপ্রত্যাশিত সার্টিফিকেট সতর্কবার্তায় থেমে যেতে প্রশিক্ষণ দিন এবং তাদের একটি নিরাপদ নেটওয়ার্ক প্রদান করুন যেখানে প্রমাণীকরণ নেটওয়ার্কের নামের উপর নির্ভর না করে নেটওয়ার্কটিকে যাচাই করে।
একটি ইভিল টুইন কীভাবে কোনো বৈধ অ্যাক্সেস পয়েন্ট অনুকরণ করতে পারে তা দেখতে নীচের ল্যাব-স্টাইল ওয়াকথ্রুটি দেখুন।
SSID স্ট্রিং বিশ্বাস করা বন্ধ করুন
Passpoint এবং OpenRoaming ক্যাপটিভ পোর্টাল ছাড়াই সুরক্ষিত গেস্ট অ্যাক্সেস সমর্থন করে। কর্মী এবং অন্যান্য বিশ্বস্ত ব্যবহারকারীদের জন্য, EAP-TLS সার্টিফিকেট সংযোগের সময় নেটওয়ার্ক প্রমাণীকরণ প্রদান করে। Purple Access তার Secure নেটওয়ার্কে Passpoint এবং OpenRoaming সমর্থন করে, সাথে একটি MDM-এর মাধ্যমে সরবরাহ করা EAP-TLS সার্টিফিকেটও রয়েছে।
অ্যাক্সেস-পয়েন্ট ফার্মওয়্যার আপ-টু-ডেট রাখুন, এবং অপ্রত্যাশিত অ্যাক্সেস পয়েন্টগুলি আপনার SSID বিজ্ঞাপন করছে কিনা তা পর্যবেক্ষণ করুন, বিশেষ করে ইভেন্টের সময় যখন অস্থায়ী রেডিও উপস্থিত হতে পারে। এই নিয়ন্ত্রণগুলি ক্ষতিকারক বা অনিবন্ধিত (rogue) রেডিওগুলির সংস্পর্শ কমায়, তবে সেগুলি ব্যবহারকারীর প্রশিক্ষণের বিকল্প নয়: একটি অপ্রত্যাশিত সার্টিফিকেট প্রম্পটের কারণে সংযোগ বন্ধ করা উচিত, ক্লিকে উৎসাহিত করা নয়।
একটি গেস্ট নেটওয়ার্কের নাম মূলত সার্বজনীন বা পাবলিক হওয়ার জন্যই তৈরি। আসল গুরুত্বপূর্ণ কন্ট্রোলটি হলো ডিভাইসটি নেটওয়ার্ককে অথেন্টিকেট করতে পারে কি না এবং অ্যাক্সেস কোনো পরিচিত SSID-র ওপর ভিত্তি করে নয়, বরং বিশ্বস্ত আইডেন্টিটির ভিত্তিতে দেওয়া হয়েছে কি না।
5. ফ্ল্যাট বা সঠিকভাবে সেগমেন্ট না করা নেটওয়ার্ক থেকে ল্যাটারাল মুভমেন্ট
একটি কম্প্রোমাইজড ব্যক্তিগত ডিভাইস হলো বৈধ সংযোগ সহ একটি স্ক্যানার। একটি ফ্ল্যাট নেটওয়ার্কে এটি পয়েন্ট-অব-সেল টার্মিনাল, ক্যামেরা, বিল্ডিং কন্ট্রোলার এবং নাইট ম্যানেজারের কার্ড রিফান্ডের জন্য ব্যবহৃত সার্ভার দেখতে পারে। ভেন্যু এবং মাল্টিফ্যামিলি সাইটগুলি এর জন্য সবচেয়ে ঝুঁকিপূর্ণ, কারণ গেস্ট, আবাসিক, কর্মী এবং IoT ডিভাইসগুলি ইতিমধ্যে একই আলমারি এবং প্রায়শই একই VLAN শেয়ার করে।
2013 সালের Target অনুপ্রবেশ এখনও এমন একটি রেফারেন্স কেস যা অপারেটররা ব্রিফ করেন, যদিও এটি BYOD ছিল না। আক্রমণকারীরা একটি HVAC ভেন্ডরের থেকে নেওয়া ক্রেডেনশিয়াল ব্যবহার করেছিল এবং পেমেন্ট সিস্টেমে ল্যাটারালি প্রবেশ করেছিল কারণ সেই নেটওয়ার্কগুলি আলাদা করা ছিল না। যে হোটেল ও স্টেডিয়ামগুলি এখনও গেস্ট WiFi-কে বিলিং কাউন্টারের ক্যাশ ড্রয়ার এবং ক্যামেরা ট্র্যাফিকের সাথে ব্রিজ করে, তারা আরও দুর্বল এন্ডপয়েন্ট সহ একই টপোলজির পুনরাবৃত্তি করছে।
SSID যোগ করার আগে ভূমিকাগুলি ম্যাপ করুন
প্রতিটি প্রপার্টির জন্য একটি পেজে ম্যাপটি তৈরি করুন। গেস্ট, কর্মী, ক্যাশ কাউন্টার (till), ক্যামেরা, আবাসিক এবং সেন্সর প্রত্যেকে একটি করে VLAN পাবে। RADIUS পরিচয় বা ডিভাইসের শ্রেণি থেকে VLAN নির্ধারণ করে, যাতে তাড়াহুড়োয় কেউ ভুল SSID বেছে নেওয়ার কারণে কোনও ফোন ক্যাশ কাউন্টারের সেগমেন্টে প্রবেশ না করে। VLAN সেগমেন্টেশন হলো এমন একটি নিয়ন্ত্রণ ব্যবস্থা যা আপনি পরীক্ষা করতে পারেন, স্লাইডে থাকা কোনও সাধারণ ডায়াগ্রাম নয়।
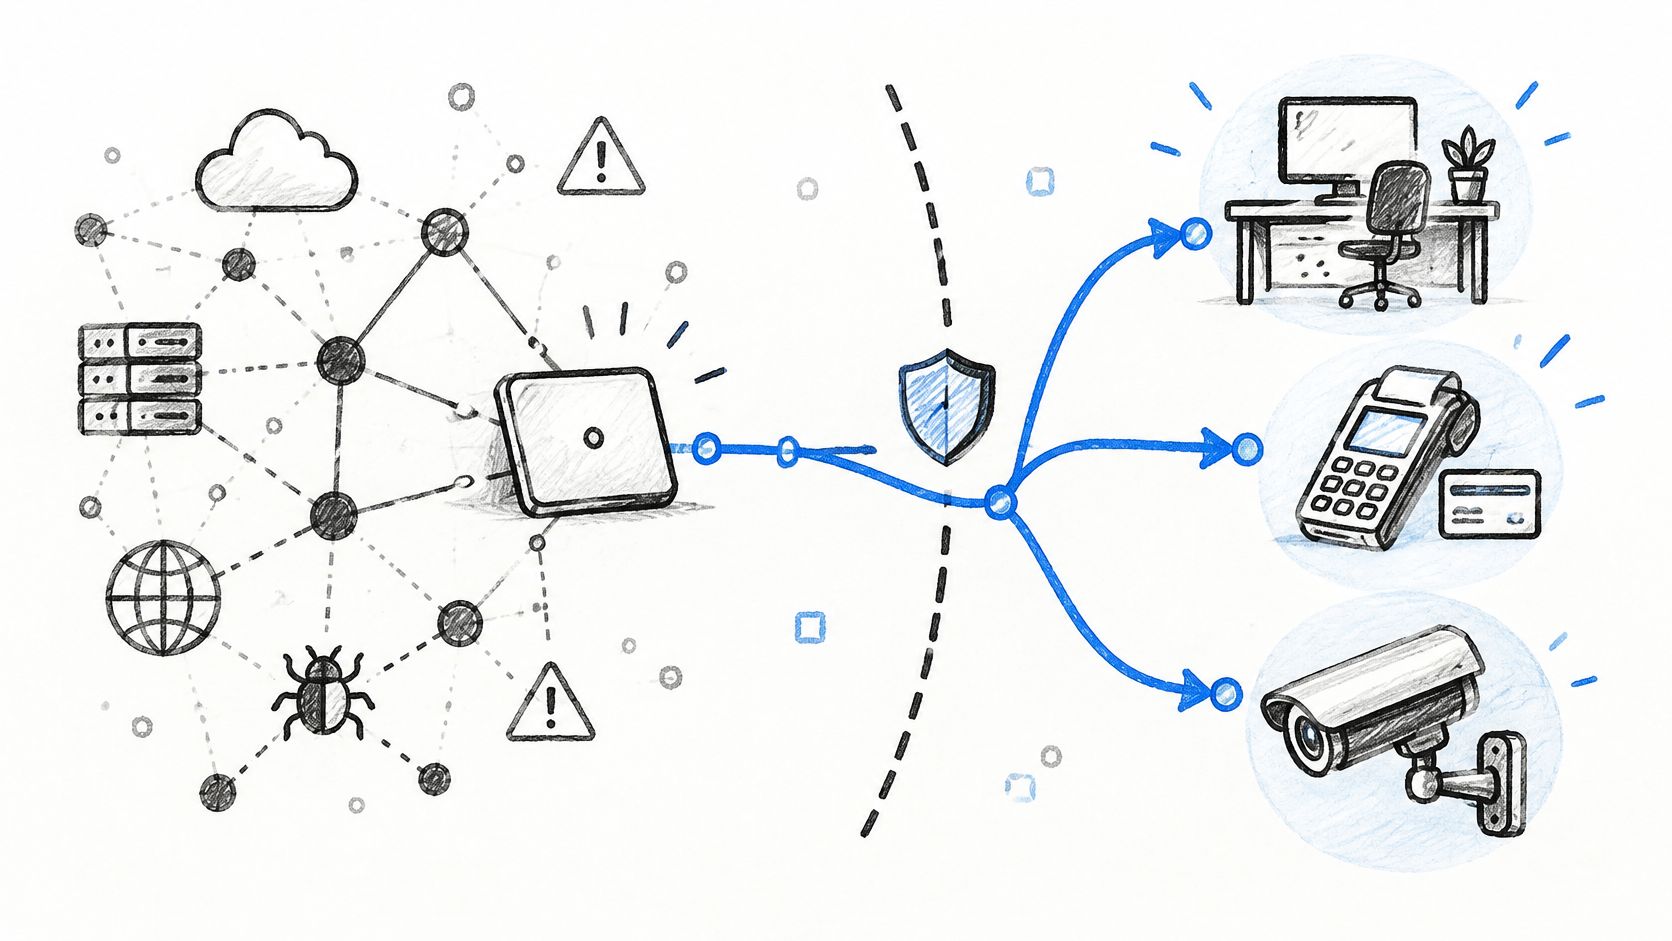
প্রতিটি কাটওভারের পরে একটি BYOD টেস্ট ফোন থেকে ইন্টারনাল স্ক্যান চালান। যদি সেই ফোনটি কোনও ক্যামেরা, লক বা পেমেন্ট VLAN-এ পৌঁছাতে পারে, তবে ডিজাইন ডকুমেন্টে যা-ই বলা থাকুক না কেন, সেগমেন্টেশন ব্যর্থ হয়েছে। কার্ড ব্র্যান্ডের কাছে ল্যাটেরাল মুভমেন্টের ব্যাখ্যা দেওয়ার চেয়ে Layer 2-এ সর্বনিম্ন সুবিধা দেওয়া অনেক সস্তা। এর সাপোর্ট সংক্রান্ত আপস হলো অতিরিক্ত DHCP স্কোপ এবং VLAN-গুলির মধ্যে ফায়ারওয়াল রুল। প্রতিটি সাইট টেমপ্লেটের জন্য এটি একবার করুন, তারপর ক্লোন করুন। কোনও ইন্টিগ্রেটর ইন্টার-VLAN রাউটিংকে ঝামেলাপূর্ণ মনে করে বলে ফ্ল্যাট নেটওয়ার্ক নিয়ে কোনও আপস করবেন না।
6. রিমোট ওয়াইপ ছাড়াই ডিভাইসের ক্ষতি বা চুরি
ফোন পকেটে, Uber-এ এবং হোটেলের বারে ঘোরাফেরা করে। একটি কর্পোরেট ল্যাপটপ সাধারণত তারের লক সহ ব্যাগের মধ্যেই থাকে। ব্যক্তিগত ফোন তা থাকে না। এতে যদি কোনও VPN প্রোফাইল, একটি WiFi ক্রেডেনশিয়াল, ইমেল সেশন বা ক্যাশ করা ফাইল থাকে, তবে আপনি অ্যাক্সেস বাতিল না করা পর্যন্ত যে কেউ এটি হাতে পেয়ে সেই অ্যাক্সেস পেয়ে যাবে। এনরোলমেন্ট ছাড়া আপনি এটি সনাক্ত করতে, লক করতে বা ওয়াইপ করতে পারবেন না এবং দেরিতে রিপোর্ট করার ফলে ঝুঁকির সময়সীমা আরও বেড়ে যায়।
হার্ডওয়্যার হারিয়ে যাওয়া বাস্তব, তবে এটি এমন কোনো ঘটনা নয় যা বেশিরভাগ অংশীদাররা প্রথমে দেখেন। ৩১৯ জন মার্কিন MSP-র একটি সমীক্ষায়, ৫৫% বিগত ২৪ মাসে কমপক্ষে একটি BYOD-সম্পর্কিত নিরাপত্তা সংক্রান্ত ঘটনার সম্মুখীন হয়েছেন, যার মধ্যে নিশ্চিত ডেটা লঙ্ঘনের কথা জানিয়েছেন ১৬%, BYOD সুযোগের উপর CRN-এর স্পনসর করা Aura ব্রিফিং অনুসারে। যেসব MSP কোনও ঘটনার সম্মুখীন হয়েছে, তাদের মধ্যে ক্রেডেনশিয়াল চুরি বা অ্যাকাউন্ট সমঝোতা ছিল সর্বাধিক রিপোর্ট করা ঘটনা ৪৫%, এর পরেই ছিল ইমেল বা মেসেজিং সংক্রান্ত লঙ্ঘন ৪২%, ম্যালওয়্যার ৪০%, এবং ডিভাইস হারানো বা চুরির ঘটনা শেষ স্থানে ছিল ২৯%। এই নমুনাটি MSP পর্যবেক্ষণ মাত্র, বৈশ্বিক এন্টারপ্রাইজ আদমশুমারি নয়, তাই এটিকে নির্দেশিকা হিসেবে বিবেচনা করুন। এই নির্দেশিকা বলে যে ডেটা মুছে ফেলা (ওয়াইপ) এই কর্মসূচির মূল কেন্দ্রবিন্দু নয়। বাতিলকরণ (রিভোকেশন) হলো মূল।
রুম-সার্ভিস ট্রে-তে ফেলে যাওয়া কোনো হাউস-কিপারের ফোন হলো সাধারণ একটি পরিস্থিতি। এতে কর্মীদের SSID-এর জন্য একটি WiFi পাস এবং একটি মেল টোকেন রয়েছে। পরবর্তী শিফটের আগে আপনি হ্যান্ডসেটটি ফেরত পাবেন না।
খবর পাওয়ার এক ঘণ্টার মধ্যেই নেটওয়ার্ক ক্রেডেনশিয়াল বাতিল করুন
ডিভাইসটি এনরোল করা থাকলে কাজের কন্টেইনারের ক্ষেত্রে Intune বা Jamf-এর সিলেক্টিভ ওয়াইপ সঠিক পদ্ধতি। Activation Lock এবং Find My মালিককে ফোনটি ফিরে পেতে সাহায্য করে। তবে এগুলি নেটওয়ার্ক অ্যাক্সেস বন্ধ করার আপনার ক্ষমতার বিকল্প নয়। একটি নির্দিষ্ট সময়ের মধ্যে রিপোর্ট করা বাধ্যতামূলক করুন, যার জন্য একটি ফোন নম্বর বা একটি টিকিট কিউ থাকবে - এমন কোনও ম্যানেজার নয় যিনি “আগামীকাল এটি জানাবেন।”
- সার্টিফিকেট এবং xPSK: ডিভাইসটি হারিয়ে যাওয়ার তথ্য নথিভুক্ত হওয়ার সাথে সাথেই WiFi সার্টিফিকেট এবং প্রতি-ডিভাইস ভিত্তিক কী বাতিল করুন। স্বল্পমেয়াদী সার্টিফিকেটগুলি রিপোর্ট দেরিতে এলেও ঝুঁকির ব্যবধান কমিয়ে দেয়।
- সেশন: সেই ব্যবহারকারীর জন্য SSO সেশন বন্ধ করুন এবং রিফ্রেশ টোকেনগুলি নিষ্ক্রিয় করুন, কোনো গ্লোবাল পাসওয়ার্ড রিসেট নয় যা বাকি পুরো ফ্লোরকে লক করে দেয়।
- রেকর্ড: কে প্রত্যাহার অনুমোদন করেছে এবং কখন করেছে তা লিখে রাখুন। সেই রেকর্ডটিই আসল প্রমাণ, এমন কোনো রিমোট-ওয়াইপ স্ক্রিনশট নয় যা আপনি তালিকাভুক্ত না থাকা ফোনে তৈরি করতে পারবেন না।
যে রিমোট ওয়াইপ আপনি সম্পাদন করতে পারেন না তা কোনো কার্যকরী কন্ট্রোল নয়। এমন একটি কী যা আপনি পুরো বিল্ডিংয়ের কোড পরিবর্তন না করেই বাতিল করতে পারেন, তা-ই হলো আসল কন্ট্রোল।
প্রতিটি ব্যক্তিগত ফোনের MDM এনরোলমেন্ট শুনতে ভালো লাগলেও আতিথেয়তা এবং চুক্তিভিত্তিক শ্রমের ক্ষেত্রে এটি ব্যর্থ হয়, যেখানে মানুষ এক সপ্তাহ কাজ করে চলে যায়। এমন ডিভাইসের কথা মাথায় রেখে ডিজাইন করুন যা আপনি হয়তো আর কখনোই দেখতে পাবেন না।
7. ক্ষতিকারক, সাইডলোড করা এবং জেলব্রোকেন অ্যাপসমূহ
একটি ব্যক্তিগত ফোন অননুমোদিত স্টোর থেকে ইনস্টল করতে পারে, কোনও APK সাইডলোড করতে পারে, অথবা জেলব্রোকেন বা রুটেড অবস্থায় চলতে পারে। এই অবস্থাগুলি স্যান্ডবক্সিং এবং কোড সাইনিংকে দুর্বল করে দেয়। ম্যালওয়্যার অন্যান্য অ্যাপের তথ্য পড়তে পারে, ট্র্যাফিকের মাঝে বাধা সৃষ্টি করতে পারে বা টোকেন চুরি করতে পারে। অতিরিক্ত পারমিশন সহ একটি “বৈধ” অ্যাপও ভদ্রভাবে একই ধরনের ক্ষতি করে। এরপর ফোনটি আপনার নেটওয়ার্কে যুক্ত হয় এবং সমস্যাটি ভেতরে নিয়ে আসে।
Verizon-এর 2025 Mobile Security Index রিপোর্ট অনুযায়ী, কোনো সাইবার আক্রমণে ক্ষতিগ্রস্ত হওয়া 70% মোবাইল ডিভাইস ব্যক্তিগত ছিল, কোম্পানির দেওয়া নয়। এন্টারপ্রাইজগুলির মধ্যে, 52% এমন একটি মোবাইল সাইবার আক্রমণের সম্মুখীন হয়েছে যার ফলে সিস্টেম ডাউনটাইম দেখা দিয়েছিল, এবং 47% এই আপসের জন্য আংশিকভাবে ব্যবহারকারীর আচরণকে দায়ী করেছে - যেমন ফিশিং, স্মিশিং বা অননুমোদিত অ্যাপ ইনস্টল করা। পথটি হলো ব্যবহারকারীর কিছু ইনস্টল করা, কেবল কোনো অনুপস্থিত প্যাচ নয়।
এমন একজন রিটেইল সুপারভাইজারের কথা কল্পনা করুন যিনি অফিসিয়াল অ্যাপটি জটিল হওয়ার কারণে একটি "শিডিউল হেল্পার" সাইডলোড করেছেন। সেই হেল্পারটি অ্যাক্সেসিবিলিটি এবং SMS-এর অনুমতি চাইছে। এটি এখন কর্মীদের WiFi প্রোফাইলের পাশে অবস্থান করছে। ব্যাংকিং-ট্রোজান ধাঁচের ম্যালওয়্যার বছরের পর বছর ধরে এই সাইডলোড পাথটি ব্যবহার করে আসছে। পশ্চার যদি নির্দেশ করে যে OS আপস বা ক্ষতিগ্রস্ত হয়েছে, তবে আপনার ক্যাশ রেজিস্টার (টিন) VLAN কখনই পরবর্তী হপ হওয়া উচিত নয়।
প্ল্যাটফর্ম ক্ষতিগ্রস্ত হলে যুক্ত হওয়ার অনুরোধ প্রত্যাখ্যান করুন
মোবাইলে Lookout বা Microsoft Defender for Endpoint-এর মতো মোবাইল থ্রেট ডিফেন্স রুটেড বা জেলব্রোকেন ডিভাইস চিহ্নিত করতে পারে। সেই সিগন্যালটিকে অ্যাডমিশনের সাথে যুক্ত করুন। MDM-এর উচিত জেলব্রোকেন বা রুটেড ডিভাইসগুলিকে কর্পোরেট SSID থেকে ব্লক করা, এবং কমপ্লায়েন্স রুল ব্যর্থ হলে Conditional Access-এর অথেনটিকেশন প্রত্যাখ্যান করা উচিত। কর্পোরেট-অ্যাক্সেস অ্যাপগুলিকে ম্যানেজড স্টোরে সীমাবদ্ধ রাখুন। গেস্ট ডেটা, পেমেন্ট রেফারেন্স বা মেল স্পর্শ করে এমন যেকোনো কিছুর পারমিশন পর্যালোচনা করুন।
যোগদানের পরেও ফিল্টারিং গুরুত্বপূর্ণ। স্টাফ VLAN-এ DNS বা সুরক্ষিত-ওয়েব নীতি ফোনটি সম্পূর্ণ নিয়ন্ত্রিত না হলেও পরিচিত ক্ষতিকারক ডোমেনগুলিকে ব্লক করে। বার্ষিক "সাইডলোড করবেন না" ইমেলের উপর নির্ভর করবেন না। কার্যকর সংস্করণ হলো ব্যর্থ পোসচার চেক এবং এমন একটি VLAN যা বিলিং কাউন্টারের ক্যাশ ড্রয়ার, ক্যামেরা বা আবাসিক ডিভাইস দেখতে পায় না।
8. গোপনীয়তা, পর্যবেক্ষণ এবং কমপ্লায়েন্স সংক্রান্ত দ্বন্দ্ব
উপরের প্রতিটি কন্ট্রোলের জন্যই কিছু ভিজিবিলিটি বা দৃশ্যমানতা প্রয়োজন: OS ভার্সন, জেলব্রেক স্ট্যাটাস, সার্টিফিকেটের পরিচয়, অ্যাপ কমপ্লায়েন্স, DNS লগ। অতিরিক্ত তথ্য নিলে আপনি কর্মীদের গোপনীয়তা এবং GDPR বা CCPA-এর অধীনে ডেটা মিনিমাইজেশনের দায়িত্বের সাথে সংঘর্ষে জড়িয়ে পড়বেন। খুব কম তথ্য নিলে আপনি কী সংগ্রহ করেছেন, কেন করেছেন বা কখন তা ওয়াইপ করেছেন তা দেখাতে পারবেন না। ওয়াইপের অস্পষ্ট অধিকারের কারণেই একটি সিকিউরিটি সংক্রান্ত ঘটনা শেষ পর্যন্ত চাকরি সংক্রান্ত বিবাদে পরিণত হয়।
কুইন্সল্যান্ড ইউনিভার্সিটি অব টেকনোলজির গবেষণা মার্কিন যুক্তরাষ্ট্র, জার্মানি এবং দক্ষিণ কোরিয়ার ৫৪২ জন কর্মচারীর উপর পরিচালিত কাজের বিবরণ দেয়, যেখানে ইমেল, ফটো, অবস্থান এবং অ্যাপ্লিকেশনগুলির তথ্য উন্মোচিত হওয়ার উদ্বেগের পাশাপাশি আইনি উদ্বেগগুলি কীভাবে মানুষ BYOD ঝুঁকি বিচার করে তা উল্লেখযোগ্যভাবে প্রভাবিত করেছিল। NIST-এর ন্যাশনাল সাইবারসিকিউরিটি সেন্টার অব এক্সিলেন্স একই সমস্যায় তিনটি অনুদ্ঘাটিত ঝুঁকি চিহ্নিত করেছে: ব্যক্তিগত ডিভাইসে নিয়োগকর্তার দৃশ্যমানতা, নিয়োগকর্তা বা তৃতীয় পক্ষের অ্যানালিটিক্সে ব্যক্তিগত তথ্যের প্রবাহ এবং ফ্যাক্টরি রিসেট যা ব্যক্তিগত ডেটা মুছে ফেলে। যুক্তরাজ্যের এবং ইইউর নিয়োগকর্তারা যারা ICO এবং GDPR প্রত্যাশার সাথে সঙ্গতিপূর্ণ একটি BYOD নীতি প্রকাশ করেন তারা ন্যূনতম যোগ্য কাজটি করছেন। Cyber Essentials এছাড়াও, আপনি যেখানে ডেটা ধারণ করেন, সেখানে ডিভাইস এবং নেটওয়ার্ক অ্যাক্সেসের ডকুমেন্টেড নিয়ন্ত্রণের প্রত্যাশা করা হয়, যার অর্থ আপনার লগের প্রয়োজন, অনুমানের নয়।
একজন স্টুডেন্ট-হাউজিং অপারেটর যিনি “নেটওয়ার্ক নিরীক্ষণ করেন” এবং কোনো সুনির্দিষ্ট উদ্দেশ্য ছাড়াই বাসিন্দাদের পুরো এক বছরের DNS হিস্ট্রি সংরক্ষণ করে রাখেন, এটি ব্যর্থতার একটি দৃষ্টান্ত। ঠিক তেমনি সেই অপারেটরও ব্যর্থতার উদাহরণ, যিনি ভাড়া শেষ হয়ে যাওয়ার কারণে একটি সম্পূর্ণ ফোন ওয়াইপ করে দেন এবং কে এটি অনুমোদন করতে পারে তা কখনই লিখে রাখেননি।
যুক্ত হওয়ার ডেটা সংগ্রহ করুন, ব্যক্তিগত জীবন নয়
টেলিমেট্রিকে কমপ্লায়েন্স স্ট্যাটাস, নেটওয়ার্ক আইডেন্টিটি, নির্ধারিত সেগমেন্ট এবং কর্পোরেট পলিসির সিকিউরিটি DNS হিট-এর মধ্যেই সীমাবদ্ধ রাখুন। ড্যাশবোর্ডকে ব্যস্ত দেখানোর জন্য কোনও রেসিডেন্ট VLAN-এ ব্যক্তিগত ব্রাউজিংয়ের ডেটা সংগ্রহ করবেন না। BYOD পলিসিতে স্কোপ, রিটেনশন এবং ওয়াইপ সংক্রান্ত সীমানা প্রকাশ করুন। গেস্ট এবং BYOD অনবোর্ডিংয়ের সময় সম্মতি রেকর্ড করুন এবং নির্দিষ্ট সময়ের জন্য অডিট লগ রাখুন। লিখিতভাবে ওয়াইপ অনুমোদন করুন এবং মালিক সম্মত না হলে ফ্যাক্টরি রিসেটের পরিবর্তে ওয়াইপটিকে কেবল একটি কাজের কন্টেইনারে সীমাবদ্ধ রাখুন।
একটি সুস্পষ্ট নীতির সহায়তা সংক্রান্ত খরচ হলো একটি দীর্ঘতর অনবোর্ডিং স্ক্রিন। অস্পষ্ট নীতির পরিণতি হতে পারে কোনো নিয়ন্ত্রক সংস্থা, ইউনিয়ন বা এমন কোনো অধিবাসী যিনি প্রমাণ করতে পারেন যে আপনি তাদের ছবি মুছে ফেলেছেন। এখানে প্রাইভেসী-বাই-ডিজাইন হলো একটি নেটওয়ার্ক সংক্রান্ত সিদ্ধান্ত: সম্পূর্ণ ডিভাইস নজরদারি নয়, বরং কর্পোরেট কন্টেইনার এবং সিকিউরিটি লগ।
কারণ, ঝুঁকি এবং প্রাথমিক কন্ট্রোল অনুযায়ী আটটি BYOD ঝুঁকির তুলনা
| ঝুঁকি | মূল কারণ | কাদের ঝুঁকিতে ফেলে | প্রাথমিক নিয়ন্ত্রণ | বাস্তবায়ন প্রচেষ্টা |
|---|---|---|---|---|
| আনম্যানেজড এবং আনপ্যাচড ব্যক্তিগত ডিভাইসসমূহ | পুরোনো সফটওয়্যার এবং অসঙ্গতিপূর্ণ নিরাপত্তা সেটিংস | কর্পোরেট এবং ভেন্যু নেটওয়ার্কসমূহ | MDM এবং শর্তসাপেক্ষ অ্যাক্সেসের (conditional access) মাধ্যমে ডিভাইস কমপ্লায়েন্স বাধ্যতামূলক করা | মাঝারি; এনরোলমেন্ট এবং সহায়তার প্রয়োজন |
| কর্মক্ষেত্র ও ব্যক্তিগত ডেটা মিশে যাওয়ার কারণে ডেটা লিক হওয়া | কাজের ডেটা ব্যক্তিগত অ্যাপ এবং ক্লাউড স্টোরেজের সাথে মিশে যায় | সংবেদনশীল প্রাতিষ্ঠানিক ডেটা এবং কর্মচারীদের গোপনীয়তা | পরিচালিত কাজের প্রোফাইল, অ্যাপ নিয়ন্ত্রণ এবং সিলেক্টিভ ওয়াইপ ব্যবহার করা | মাঝারি; নীতি এবং ব্যবহারকারীদের গ্রহণের প্রয়োজন |
| ব্যক্তিগত ডিভাইসে শেয়ার্ড এবং দুর্বল ক্রেডেনশিয়াল | পুনরায় ব্যবহৃত পাসওয়ার্ড এবং শেয়ার করা WiFi কী | শেয়ার্ড ক্রেডেনশিয়ালের উপর নির্ভরশীল নেটওয়ার্ক এবং ব্যবহারকারী | অনবোর্ডিংয়ের জন্য MFA সহ EAP-TLS বা ডিভাইস প্রতি স্বতন্ত্র কী ব্যবহার করা | মাঝারি; ক্রেডেনশিয়াল ম্যানেজমেন্ট প্রয়োজন |
| রগ অ্যাক্সেস পয়েন্ট এবং WiFi ইভসড্রপিং | স্পুফড নেটওয়ার্ক এবং এনক্রিপ্ট না করা সংযোগে অটো-জয়েনিং | পাবলিক, গেস্ট এবং ওপেন WiFi-তে থাকা ব্যবহারকারী | Passpoint বা OpenRoaming এবং প্রমাণীকৃত এনক্রিপশন ব্যবহার করা | মাঝারি; নেটওয়ার্ক কনফিগারেশন এবং ব্যবহারকারীর সচেতনতা প্রয়োজন |
| ফ্ল্যাট বা দুর্বলভাবে সেগমেন্ট করা নেটওয়ার্ক থেকে ল্যাটারাল মুভমেন্ট | BYOD ডিভাইসগুলি ফ্ল্যাট নেটওয়ার্কে সংবেদনশীল সিস্টেমে পৌঁছাতে পারে | কর্পোরেট, পেমেন্ট, ক্যামেরা এবং বিল্ডিং সিস্টেমসমূহ | নেটওয়ার্ক সেগমেন্ট করা এবং পরিচয় অনুসারে VLAN বরাদ্দ করা | উচ্চ; পরিকল্পনা এবং সামঞ্জস্য পরীক্ষার প্রয়োজন |
| রিমোট ওয়াইপ সুবিধা ছাড়াই ডিভাইস হারানো বা চুরি হওয়া | হারিয়ে যাওয়া ডিভাইসে সেশন, ক্রেডেনশিয়াল বা ক্যাশড ডেটা সংরক্ষিত থাকে | ডিভাইস থেকে অ্যাক্সেসযোগ্য কর্পোরেট অ্যাকাউন্ট এবং ডেটা | অবিলম্বে ডিভাইসের ক্রেডেনশিয়াল প্রত্যাহার করা এবং পরিচালিত ডেটা বেছে বেছে মুছে ফেলা (সিলেক্টিভ ওয়াইপ) | মাঝারি; এনরোলমেন্ট এবং একটি প্রতিক্রিয়া প্রক্রিয়ার প্রয়োজন |
| ক্ষতিকারক, সাইডলোডেড এবং জেলব্রোকেন অ্যাপসমূহ | অযাচাইকৃত অ্যাপ বা দুর্বল অপারেটিং-সিস্টেম সুরক্ষা ব্যবস্থা | ডিভাইস দ্বারা অ্যাক্সেস করা কর্পোরেট নেটওয়ার্ক এবং ডেটা | নন-কমপ্লায়েন্ট ডিভাইস ব্লক করা এবং অ্যাপ ইনস্টলেশন সীমাবদ্ধ করা | মাঝারি; থ্রেট ডিটেকশন এবং নীতি টিউনিং প্রয়োজন |
| গোপনীয়তা, নজরদারি এবং কমপ্লায়েন্স দ্বন্দ্ব | অস্পষ্ট বা অতিরিক্ত নজরদারি এবং ডেটা সংগ্রহ | কর্মচারী, গেস্ট এবং সংস্থা | স্বচ্ছ নীতি প্রকাশ করা এবং ডেটা সংগ্রহকে শুধুমাত্র প্রয়োজনীয় পরিমাণের মধ্যে সীমাবদ্ধ রাখা | মাঝারি; নীতি, আইনি এবং অডিট সংক্রান্ত কাজ প্রয়োজন |
পরবর্তী ডিভাইস যুক্ত হওয়ার আগে আপনার BYOD হার্ডেনিংয়ের পর্যায়ক্রম
এগুলি ক্রমানুসারে করুন। ধাপ এড়িয়ে যাওয়ার ফলেই দলগুলি একটি মনিটরিং টুল কিনেও শেষ পর্যন্ত একটি WiFi পাসওয়ার্ডই শেয়ার করে থাকে।
প্রথমে শেয়ার্ড WiFi কীগুলি প্রতিস্থাপন করুন। কর্মীরা আপনার পরিচালিত MDM থেকে EAP-TLS সহ একটি পাসওয়ার্ডবিহীন WPA-Enterprise SSID-এ স্থানান্তরিত হবেন। থিংস, টেন্যান্ট, ক্যাশ রেজিস্টার (টিন) এবং লকগুলি স্বতন্ত্র xPSK কীতে চলে যাবে। একজন কর্মী চলে যাওয়ার অর্থ হল একটি প্রত্যাহার (revocation), এবং PCI শেয়ার্ড-কী সংক্রান্ত সমস্যাটি দূর হয়ে যাবে কারণ পুরো শিফটের জানা কোনো গোপন কোড আপনাকে আর পরিবর্তন করতে হবে না। কাটওভারের রাতে, পরিচালিত ল্যাপটপ এবং ফোনগুলি তাদের নিজস্ব সার্টিফিকেট সংগ্রহ করবে এবং নিজে থেকেই যুক্ত হয়ে যাবে। যে ব্যক্তিগত ফোনগুলিকে আপনি বিশ্বাস করেন কিন্তু তালিকাভুক্ত করেন না সেগুলি একটি WiFi পাস ইনস্টল করতে পারে। প্রতিটি ক্যাশ রেজিস্টার একবারের জন্যই নিজস্ব কী পাবে এবং কোনো ব্যক্তি চলে গেলে পুনরায় কী পরিবর্তন করার প্রয়োজন হবে না।
দ্বিতীয়ত, পরিচয় অনুযায়ী সেগমেন্ট করুন। অতিথিরা ওপেন অনবোর্ডিং লেনে থাকবেন। কর্মীরা ডিরেক্টরি গ্রুপ থেকে একটি VLAN-এ যুক্ত হবেন। বিলিং কাউন্টারের ক্যাশ ড্রয়ার, ক্যামেরা, লক এবং সেন্সরগুলি চাবি-যুক্ত VLAN-এ থাকে যা সেই অতিথিরা কখনই দেখতে পান না। যদি কোনও ক্লিনার বা পরিচ্ছন্নতাকর্মীর কাছে MDM না থাকে, তবে তারা একবার সাইন ইন করবেন এবং একটি পাস পাবেন। তবুও তাদের অবশ্যই ক্যামেরা VLAN দেখতে পাওয়া উচিত নয়। টপোলজি স্ক্রিনশটের পরিবর্তে ফোন থেকে স্ক্যান করে এটি পরীক্ষা করুন।
তৃতীয়ত ডিভাইসের ভঙ্গির (posture) ভিত্তিতে প্রবেশাধিকার নিয়ন্ত্রণ করুন। সার্টিফিকেট বিশ্বাসযোগ্য হওয়ার আগেই ন্যূনতম OS, এনক্রিপশন এবং জেলব্রোকেন বা রুটেড ডিভাইসগুলোর ওপর নিষেধাজ্ঞা কার্যকর হয়। যে ডিভাইস নিয়ম মানতে ব্যর্থ হয়, সেটি স্টাফ নেটওয়ার্কে একটি DHCP লিজ নেওয়ার পরে নয়, বরং প্রতিটি সংযুক্তির সময় অথেনটিকেশনের পর্যায়েই প্রত্যাখ্যাত হয়। Conditional Access হলো আসল পরীক্ষা। কোনো পলিসি PDF নয়।
মনিটরিং সবার শেষে টিউন করুন এবং এটি আনুপাতিক রাখুন। পরিচয়, ডিভাইস, পদ্ধতি, VLAN এবং প্রত্যাহার সংক্রান্ত তথ্য লগ করুন। কর্মীদের VLAN-এ DNS থ্রেট ব্লকিং প্রয়োগ করুন এবং যেখানে শ্রোতাদের প্রয়োজন সেখানে কন্টেন্ট নীতি প্রয়োগ করুন, যেমন ছাত্র বা অতিথি সেগমেন্ট। আপনি যে আন্তরিক তা প্রমাণ করতে ব্যক্তিগত ব্রাউজিংয়ের ডেটা সংরক্ষণ করবেন না।
তিনটি প্রস্তুতির প্রশ্ন ঠিক করে আপনি প্রস্তুত কিনা। আপনি কি শেয়ার করা পাসওয়ার্ডের পরিবর্তে পরিচয়ের ভিত্তিতে নেটওয়ার্কের প্রতিটি ডিভাইস চেনেন? আপনি কি প্রোপার্টির বাকি অংশ ব্যাহত না করে একটি ডিভাইস প্রত্যাহার করতে পারেন? ওয়াইপ করার পরিধিসহ কে, কিসে এবং কখন সম্মতি দিয়েছে তা কি আপনি প্রদর্শন করতে পারেন?
Purple Access হলো আপনার বর্তমান অ্যাক্সেস পয়েন্টগুলিতে সেই ক্রমটি প্রয়োগ করার একটি উপায়: অতিথি এবং BYOD অনবোর্ডিংয়ের জন্য একটি উন্মুক্ত SSID, কর্মী এবং বিশ্বস্ত ব্যবহারকারীদের জন্য একটি সুরক্ষিত SSID, এবং বিভিন্ন জিনিস, ভাড়াটে ও সম্প্রদায়ের জন্য xPSK, যেখানে Cloud RADIUS প্রতিটি পরিচয়কে সঠিক VLAN-এ স্থাপন করে। আপনি যদি এটি সম্পর্কে পড়ার চেয়ে প্রত্যাহার প্রক্রিয়াটি দেখতে চান, তবে ডেমোটি বুক করুন যেখানে একজন নেটওয়ার্ক ইঞ্জিনিয়ার একটি অ্যাপার্টমেন্টের সমতুল্য ডিভাইস, একটি লক, একটি থার্মোস্ট্যাট, একটি গেস্ট ল্যাপটপ এবং একটি কর্মীদের ফোন ব্যবহার করে একটি লাইভ নেটওয়ার্কে একটি কী প্রদান ও বাতিল করে দেখান।
Purple Access ভেন্যু এবং মাল্টি-সাইট অপারেটরদের আপনার ইতিমধ্যেই ব্যবহৃত অ্যাক্সেস পয়েন্টগুলিতে উন্মুক্ত, সুরক্ষিত এবং xPSK WiFi সুবিধা প্রদান করে, যাতে কর্মী, গেস্ট এবং ডিভাইসগুলি একটি একক পাসওয়ার্ড শেয়ার করা বন্ধ করে এবং প্রতিটি পরিচয় আপনার নির্ধারিত VLAN-এ পৌঁছায়। এই তালিকাটি যে অ্যাডমিশন কন্ট্রোল নিয়ে তৈরি তা মূলত এটাই: সার্টিফিকেট, ডিভাইস-প্রতি কী, এবং এমন একটি সংযোগ যা পুরো বিল্ডিংয়ে নতুন করে কী (re-key) না দিয়েই আপনি বাতিল করতে পারেন। আপনার সাইটগুলিতে এটি কীভাবে উপযুক্ত তা দেখুন এখানে: Purple Access।


