
WiFi গেস্ট নেটওয়ার্ক: এটি কীভাবে কাজ করে এবং কীভাবে এটিকে সুরক্ষিত রাখবেন
Published
গেস্ট WiFi-এর জন্য সাধারণ পরামর্শ হলো একটি চেকলিস্ট: দ্বিতীয় একটি SSID চালু করুন, এটিকে নিজস্ব VLAN-এ রাখুন, ক্লায়েন্ট আইসোলেশন নির্বাচন করুন, পাসওয়ার্ড দিয়ে দিন। প্রতিটি পদক্ষেপই সঠিক। কিন্তু একসঙ্গে এগুলি কিছুই প্রমাণ করে না।
একটি গেস্ট নেটওয়ার্ক হলো অ্যাক্সেসের পরিধি সম্পর্কিত একটি দাবি। আপনি দর্শকদের এবং নিজেকে জানাচ্ছেন যে আপনার লবি SSID-তে যুক্ত হওয়া একটি ফোন বুকিং সিস্টেম, ডোর কন্ট্রোলার, ক্যাশ কাউন্টার বা ক্যামেরাগুলিকে স্পর্শ করতে পারবে না। একটি VLAN এবং একটি চেকবক্স কেবল রেকর্ড করে যে কেউ একজন সেই সীমানা তৈরি করার ইচ্ছা প্রকাশ করেছিল। ট্রাফিকের যখন কোনো সুইচ, একটি IPv6 রাউটার, একটি মাল্টিকাস্ট গ্রুপ বা একটি রোমিং ইভেন্ট অতিক্রম করে, তখন সেই সীমানা বজায় থাকে কিনা তা তারা প্রদর্শন করে না।
সেই ব্যবধানটি গুরুত্বপূর্ণ কারণ গেস্ট WiFi বহু বছর আগেই কেবল সৌজন্যের বিষয় হিসেবে থাকা বন্ধ হয়ে গেছে। এটি এখন একটি অবকাঠামো, যা এমন ব্যক্তিদের দ্বারা ব্যবহৃত হয় যাদের সম্পর্কে আপনি সবচেয়ে কম জানেন।
সূচিপত্র
- একটি WiFi গেস্ট নেটওয়ার্ক কী এবং এটি কেন প্রয়োজন
- একটি গেস্ট নেটওয়ার্ক কীভাবে একটি কর্পোরেট নেটওয়ার্কের থেকে আলাদা হয়
- একটি অ্যাক্সেস মডেল বেছে নেওয়া এবং কতগুলি নেটওয়ার্ক চালাতে হবে
- কীভাবে গেস্ট ট্র্যাফিক পৃথক করবেন এবং নেটওয়ার্ক সেট আপ করবেন
- ভেন্যু অনুযায়ী গেস্ট নেটওয়ার্কের উদাহরণ এবং কোথায় প্রতিটি ব্যর্থ হয়
- কেন ক্লায়েন্ট আইসোলেশন পরীক্ষা করা প্রয়োজন এবং কীভাবে তা করবেন
- এই সপ্তাহে কী করবেন
WiFi গেস্ট নেটওয়ার্ক কী এবং কেন এর প্রয়োজন
একটি গেস্ট WiFi নেটওয়ার্ক হলো দর্শকদের জন্য একটি পৃথক অ্যাক্সেস পাথ, তবে এটি তাদের ডিভাইসগুলি সম্পূর্ণ সুরক্ষিত বা প্রাইভেট থাকার প্রমাণ নয়। কর্মীদের WiFi-র মতো একই অ্যাক্সেস পয়েন্ট ব্যবহার করেও এটি ট্র্যাফিকের গন্তব্যের ক্ষেত্রে পৃথক নিয়ম প্রয়োগ করতে পারে। ভিজিটরের WiFi তালিকায় প্রদর্শিত নামটি কেবল বাহ্যিক দৃশ্যমান অংশ; এর পিছনের কনফিগারেশন নির্ধারণ করে যে এই সংযোগটি কোন কোন স্থানে পৌঁছাতে পারবে।
একটি হোটেলে, অতিথিদের লবি এবং তাদের কক্ষে ইন্টারনেট অ্যাক্সেস প্রয়োজন। রিসেপশনের বুকিং সিস্টেম, কর্মীদের কম্পিউটার বা পেমেন্ট টার্মিনালগুলিতে তাদের অ্যাক্সেসের প্রয়োজন নেই। একটি গেস্ট নেটওয়ার্কের উদ্দেশ্য হলো এই ব্যবহারগুলিকে পৃথক রাখা, একই সাথে দর্শকদের একটি নির্ভরযোগ্য সংযোগ প্রদান করা।
ভিজিটরদের ডিভাইসগুলি আনম্যানেজড থাকে। কোনও কন্ট্রাক্টরের ল্যাপটপ বা রোগীর ফোন প্যাচ করা আছে কিনা, কিংবা একই নেটওয়ার্কে অন্য কী কী ডিভাইস রয়েছে তা অপারেটরদের জানা নাও থাকতে পারে। একটি পৃথক গেস্ট কানেকশন এই ডিভাইসগুলিকে কর্মীদের জন্য নির্ধারিত অ্যাক্সেস দেওয়ার ঝুঁকি সীমিত করে।
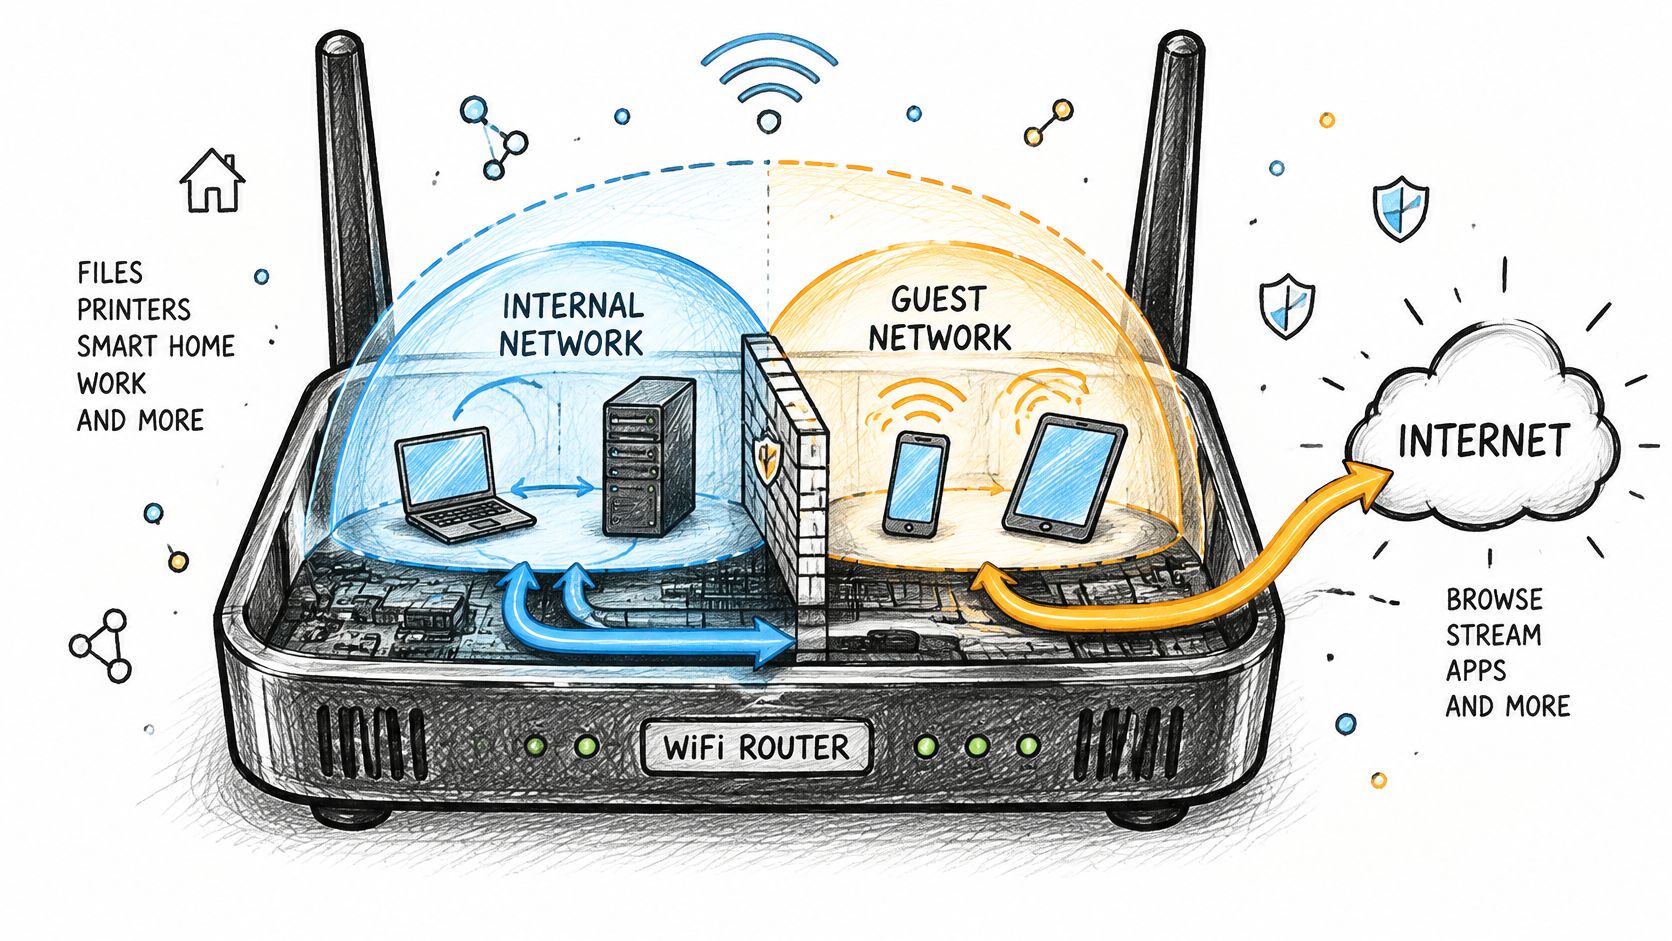
পাবলিক WiFi অফিস, দোকান, মল, হাসপাতাল, ক্যাম্পাস এবং আউটডোর এরিয়ার মতো জায়গায় মানুষকে পরিষেবা দেয়। এর বিকাশ একটি বাস্তব চাহিদাকে প্রতিফলিত করে: দর্শনার্থীরা যেখানে কাজ করেন, অবস্থান করেন বা পরিষেবা গ্রহণ করেন সেখানে ইন্টারনেট অ্যাক্সেস আশা করেন।
একটি গেস্ট নেটওয়ার্কের উচিত অভ্যন্তরীণ সিস্টেমগুলিকে প্রকাশ না করে ইন্টারনেট অ্যাক্সেস প্রদান করা। অপারেটরদের এটিও সিদ্ধান্ত নিতে হবে যে অতিথিরা কীভাবে যুক্ত হবেন, কী ধরনের সীমাবদ্ধতা প্রযোজ্য হবে এবং অ্যাক্সেস কতক্ষণ স্থায়ী হবে। VLAN এবং ক্লায়েন্ট আইসোলেশন প্রত্যাশিত পৃথকীকরণ প্রকাশ করে, তবে একা কনফিগারেশনই এটি সঠিকভাবে কাজ করছে কিনা তা প্রমাণ করে না।
যে পরীক্ষাটি সবচেয়ে গুরুত্বপূর্ণ: গেস্ট ডিভাইস থেকে কোনও ইন্টারনাল হোস্টে পৌঁছানোর চেষ্টা করুন। কানেকশনটি সফল হলে বুঝতে হবে বাউন্ডারি ব্যর্থ হয়েছে। এটি ব্যর্থ হলে গেস্টরা ব্যবহার করতে পারে এমন পথগুলি পরীক্ষা করতে থাকুন, যার মধ্যে গেস্ট ডিভাইসগুলির মধ্যকার ট্রাফিকও অন্তর্ভুক্ত।
কীভাবে একটি গেস্ট নেটওয়ার্ক কর্পোরেট নেটওয়ার্কের থেকে আলাদা হয়
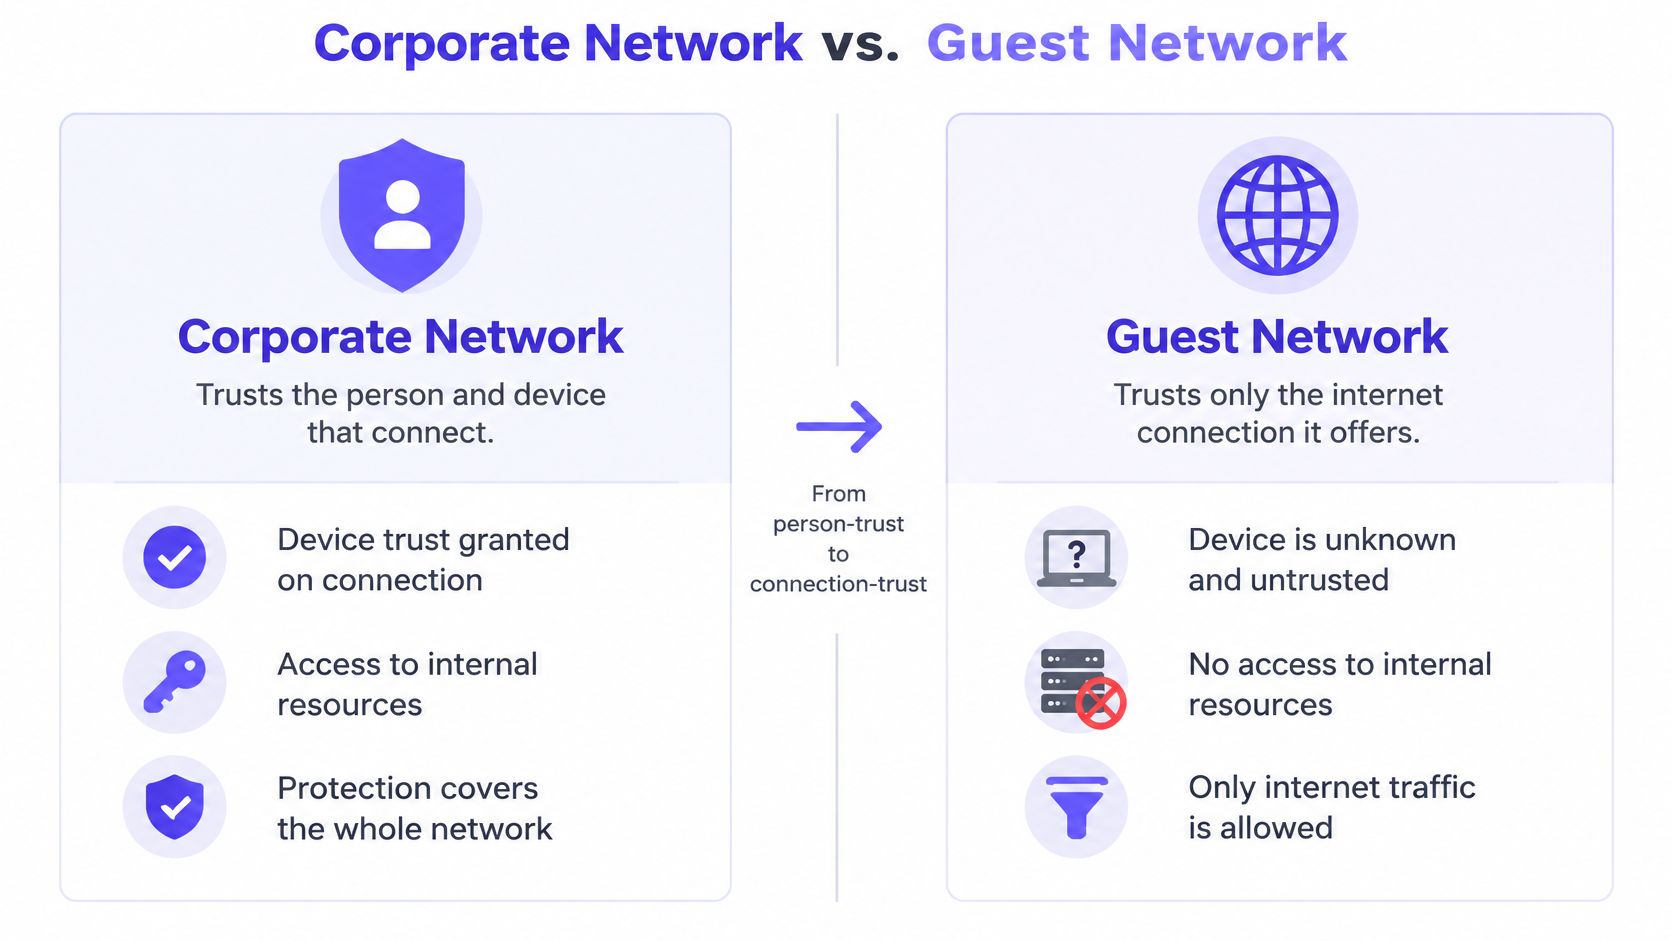
একটি কর্পোরেট নেটওয়ার্ক ব্যক্তি এবং ডিভাইসকে বিশ্বাস করে। একটি গেস্ট নেটওয়ার্ক কেবল সেই কানেকশনটিকে বিশ্বাস করে যা সে হস্তান্তর করে। বাকি সবকিছু সেই একটি পরিবর্তন থেকেই নির্ধারিত হয়: প্রমাণীকরণ, অ্যাক্সেসের পরিধি, কী লগ করা হচ্ছে এবং অ্যাক্সেস কতক্ষণ সক্রিয় থাকবে।
| ফ্যাক্টর | গেস্ট নেটওয়ার্ক | কর্পোরেট নেটওয়ার্ক |
|---|---|---|
| কারা সংযোগ করেন | ভিজিটর, কন্ট্রাক্টর এবং ব্যক্তিগত ডিভাইস | কর্মচারী এবং কোম্পানি পরিচালিত ডিভাইসসমূহ |
| অথেন্টিকেশন | ক্যাপটিভ পোর্টাল, ভাউচার বা শেয়ার করা গেস্ট কি | সার্টিফিকেট (EAP-TLS) বা ডিরেক্টরি লগইন |
| শেয়ার করা পাসওয়ার্ড | প্রায়শই হ্যাঁ, এবং কদাচিৎ পরিবর্তন করা হয় | কখনই শেয়ার করা উচিত নয় |
| অভ্যন্তরীণ সিস্টেমে অ্যাক্সেস | কিছুই নয়, গেটওয়েতে ব্লক করা | ফাইল সার্ভার, প্রিন্টার, অভ্যন্তরীণ অ্যাপ |
| ডিভাইস ট্রাস্ট | অজানা এবং অপরিবীক্ষিত | পরিচালিত, প্যাচ করা এবং ইনভেনটরিভুক্ত |
| লগিং এবং রেকর্ড | সেশন লগ এবং সম্মতির রেকর্ড | নির্দিষ্ট ব্যবহারকারীর সাথে যুক্ত সম্পূর্ণ অডিট ট্রেল |
| ব্যান্ডউইথ পলিসি | প্রতি ডিভাইস বা প্রতি সেশনে সীমিত | সাধারণত সীমাহীন, ব্যবসায়িক অ্যাপের জন্য অগ্রাধিকার সহ |
| অ্যাক্সেসের মেয়াদ | কয়েক ঘণ্টা থেকে কয়েক দিন, স্বয়ংক্রিয়ভাবে মেয়াদ শেষ হয়ে যায় | চাকরি বা চুক্তির মেয়াদ শেষ না হওয়া পর্যন্ত |
নাগালের বিস্তার (reach) সংক্রান্ত সারিটি বেশিরভাগ সমস্যার কারণ। কর্পোরেট ক্লায়েন্টরা ফাইল শেয়ার, প্রিন্টার এবং অভ্যন্তরীণ অ্যাপ্লিকেশনগুলি দেখতে পান কারণ সেটাই তাদের কাজের ধরন। গেস্ট ক্লায়েন্টদের জন্য এই সমস্ত অ্যাক্সেস সুস্পষ্ট নিয়মের মাধ্যমে নিষিদ্ধ করতে হবে, কোনো ভিন্ন সাবনেটে থাকার আকস্মিক ঘটনার ওপর নির্ভর করে নয় যা তখনও ভেতরের দিকে ট্র্যাফিক রুট করতে পারে।
ক্রেডেনশিয়াল-এর সারিটি তুলনামূলকভাবে শান্ত। কর্মীদের সার্টিফিকেট বা ডিরেক্টরি লগইনের মাধ্যমে ব্যক্তি হিসেবে প্রমাণীকরণ করা উচিত, যাতে অন্য কাউকে প্রভাবিত না করে কেবল চাকরি ছেড়ে যাওয়া একজন কর্মচারীর অ্যাক্সেস বাতিল করা যায়। গেস্ট নেটওয়ার্কগুলি সাধারণত একটি শেয়ার্ড পাসওয়ার্ডে চলে যা গ্রুপ চ্যাট এবং ডোর হ্যাঙ্গারের মাধ্যমে ছড়িয়ে পড়ে, এবং কেউই এটি পরিবর্তন করে না কারণ এটি পরিবর্তন করলে একযোগে সবাই ডিসকানেক্ট হয়ে যায়।
সময়ের বিষয়টিও ভিন্নভাবে কাজ করে। গেস্ট অ্যাক্সেস কয়েক ঘণ্টা বা দিনের মধ্যে আপনাআপনি নিষ্ক্রিয় হওয়া উচিত, যেখানে কর্মী অ্যাক্সেস চাকরি থাকা পর্যন্ত বজায় থাকে। এবং উভয় নেটওয়ার্কই প্রায় সবসময় একই রেডিও ও অ্যাক্সেস পয়েন্ট ব্যবহার করে, তাই পার্থক্যটি সম্পূর্ণভাবে কনফিগারেশন, আইডেন্টিটি এবং পলিসির মধ্যে নিহিত। সেই অ্যাক্সেস প্রদান এবং প্রত্যাহার করার কার্যপ্রণালীটি আইডেন্টিটি লেয়ারে অবস্থান করে, যা WiFi অ্যাক্সেস কন্ট্রোল সংক্রান্ত এই নির্দেশিকাটি বিশদে ব্যাখ্যা করে।
একটি অ্যাক্সেস মডেল বেছে নেওয়া এবং কতগুলি নেটওয়ার্ক চালাতে হবে
অ্যাক্সেস মডেল ঠিক করে যে কোনো গেস্ট কীভাবে যুক্ত হবেন, এবং এটি নির্ধারণ করে যে আপনি পরবর্তীতে কী প্রত্যাহার করতে পারবেন। চারটি মডেল বেশিরভাগ ভেন্যুর জন্য প্রযোজ্য।
| অ্যাক্সেস মডেল | অতিথিরা যেভাবে যুক্ত হন | নিরাপত্তার স্তর | সবচেয়ে উপযুক্ত | প্রধান অসুবিধা |
|---|---|---|---|---|
| ক্যাপটিভ পোর্টাল সহ ওপেন নেটওয়ার্ক | শর্তাবলী গ্রহণ করুন বা কোনো ওয়েব পেজে সাইন ইন করুন | কম | ক্যাফে, লবি, স্বল্পকালীন পরিদর্শন | যে কেউ যুক্ত হতে পারেন; পোর্টাল পেজ স্পুফ করা যেতে পারে |
| শেয়ার করা গেস্ট পাসওয়ার্ড (WPA2 বা WPA3) | একটি সাধারণ পাসওয়ার্ড টাইপ করুন | মাঝারি | ছোট অফিস, ওয়েটিং রুম | পাসওয়ার্ড ছড়িয়ে পড়ে; এটি পরিবর্তন করলে প্রত্যেকে সংযোগ বিচ্ছিন্ন হয়ে যান |
| ডিভাইস প্রতি পৃথক প্রি-শেয়ার্ড কী | প্রতিটি ডিভাইস নিজস্ব কী পায় | উচ্চ | দীর্ঘদিন অবস্থানকারী বাসিন্দা, IoT ডিভাইস | কী প্রদান এবং বাতিলকরণের জন্য পরিচালনার প্রয়োজন |
| Passpoint বা OpenRoaming প্রোফাইল | ফোন একটি প্রোফাইল ইনস্টল করে এবং স্বয়ংক্রিয়ভাবে যুক্ত হয় | উচ্চ | নিয়মিত ভিজিটর, বারবার ফিরে আসা অতিথিদের ভেন্যু | সামঞ্জস্যপূর্ণ ডিভাইস এবং প্রোফাইল সেটআপ প্রয়োজন |
রিটার্ন রেট এবং ডিভাইসের মালিকানা অনুযায়ী বেছে নিন। পাঁচ মিনিটের জন্য আসা ব্যক্তিদের একটি ক্যাফের জন্য কেবল একটি পোর্টাল এবং ব্যান্ডউইথ ক্যাপ ছাড়া আর কিছুর প্রয়োজন নেই। এক মাসব্যাপী অবস্থানের জন্য একটি সার্ভিসড অ্যাপার্টমেন্ট ব্লকের এমন কী প্রয়োজন যা একটি নির্দিষ্ট তারিখে মেয়াদোত্তীর্ণ হয়, কারণ "কার এখনও অ্যাক্সেস রয়েছে" - এটি এমন একটি প্রশ্ন যা আপনাকে করা হবে। প্রতিটি ভিজিটর গ্রুপের নিজস্ব নেটওয়ার্ক নামের প্রয়োজন কিনা তা সিদ্ধান্ত নেওয়ার আগে একটি SSID কী এবং কী নয় তার ব্যাখ্যামূলক লেখাটি পড়ে নেওয়া উপযুক্ত।
কেন SSID গণনা আপাতদৃষ্টির চেয়ে বেশি গুরুত্বপূর্ণ
প্রতিটি অতিরিক্ত SSID প্রতিটি অ্যাক্সেস পয়েন্টকে চ্যানেলে আরও বীকন এবং ম্যানেজমেন্ট ফ্রেম পাঠাতে বাধ্য করে, এবং সেই ফ্রেমগুলি সর্বনিম্ন বাধ্যতামূলক হারে নির্গত হয়, যেখানে সেগুলি সবচেয়ে দীর্ঘ সময়ের জন্য মাধ্যমটি দখল করে রাখে।
পরিসংখ্যানগুলি স্পষ্ট। SSID ওভারহেডের একটি প্রযুক্তিগত বিশ্লেষণ অনুসারে, একটি চ্যানেল শেয়ার করা তিনটি অ্যাক্সেস পয়েন্ট, 500-বাইটের বীকন এবং একটি 1 Mbps বেসিক রেটের ক্ষেত্রে, ছয়টি SSID প্রায় 74.92% এয়ারটাইম গ্রহণ করে, যেখানে তিনটি SSID-র জন্য তা 37.46%। বেসিক রেট 12 Mbps-এ বৃদ্ধি করলে একই ছয়টি-SSID ডিজাইনে ওভারহেড কমে প্রায় 7.01% হয়ে যায়। কনজেস্টেড 2.4 GHz নেটওয়ার্কে, এই কম রেটের ম্যানেজমেন্ট ফ্রেমগুলিই আপনার অতিথিরা লেটেন্সি হিসেবে অনুভব করেন।
এর সমাধান হল আরও স্মার্ট আইডেন্টিটি সহ কম সংখ্যক নেটওয়ার্ক:
- ভিজিটর এবং BYOD-এর জন্য একটি পোর্টাল নেটওয়ার্ক, যেখানে সম্মতি রেকর্ড করা থাকে।
- কর্মী এবং বিশ্বস্ত ডিভাইসের জন্য একটি সুরক্ষিত নেটওয়ার্ক, যা সার্টিফিকেট বা ডিরেক্টরি লগইন ব্যবহার করে।
- যেসব ডিভাইস অবশ্যই আইসোলেটেড থাকতে হবে (যেমন ক্যাশ কাউন্টার/বিলিং টিল, সেন্সর এবং কাস্টিং ডিভাইস), সেগুলির জন্য একটি কী-ভিত্তিক নেটওয়ার্ক।
প্রতিটি নির্দিষ্ট শ্রেণীর ব্যবহারকারীর জন্য একটি নতুন SSID যোগ করার পরিবর্তে, সেই নেটওয়ার্কগুলির ভেতরে নীতি পরিবর্তন করতে 802.1X পরিচয়, ডাইনামিক VLAN অ্যাসাইনমেন্ট বা ডিভাইস-প্রতি ক্রেডেনশিয়াল ব্যবহার করুন। প্রথমে হাতে গোনা কয়েকটি অ্যাক্সেস পয়েন্টে বেসিক-রেট পরিবর্তন পরীক্ষা করুন, কারণ এটি বাড়িয়ে দিলে দূরবর্তী বা পুরোনো ক্লায়েন্টগুলির সংযোগ পুরোপুরি বিচ্ছিন্ন হয়ে যেতে পারে।
কীভাবে গেস্ট ট্রাফিক আলাদা করবেন এবং নেটওয়ার্ক সেট আপ করবেন
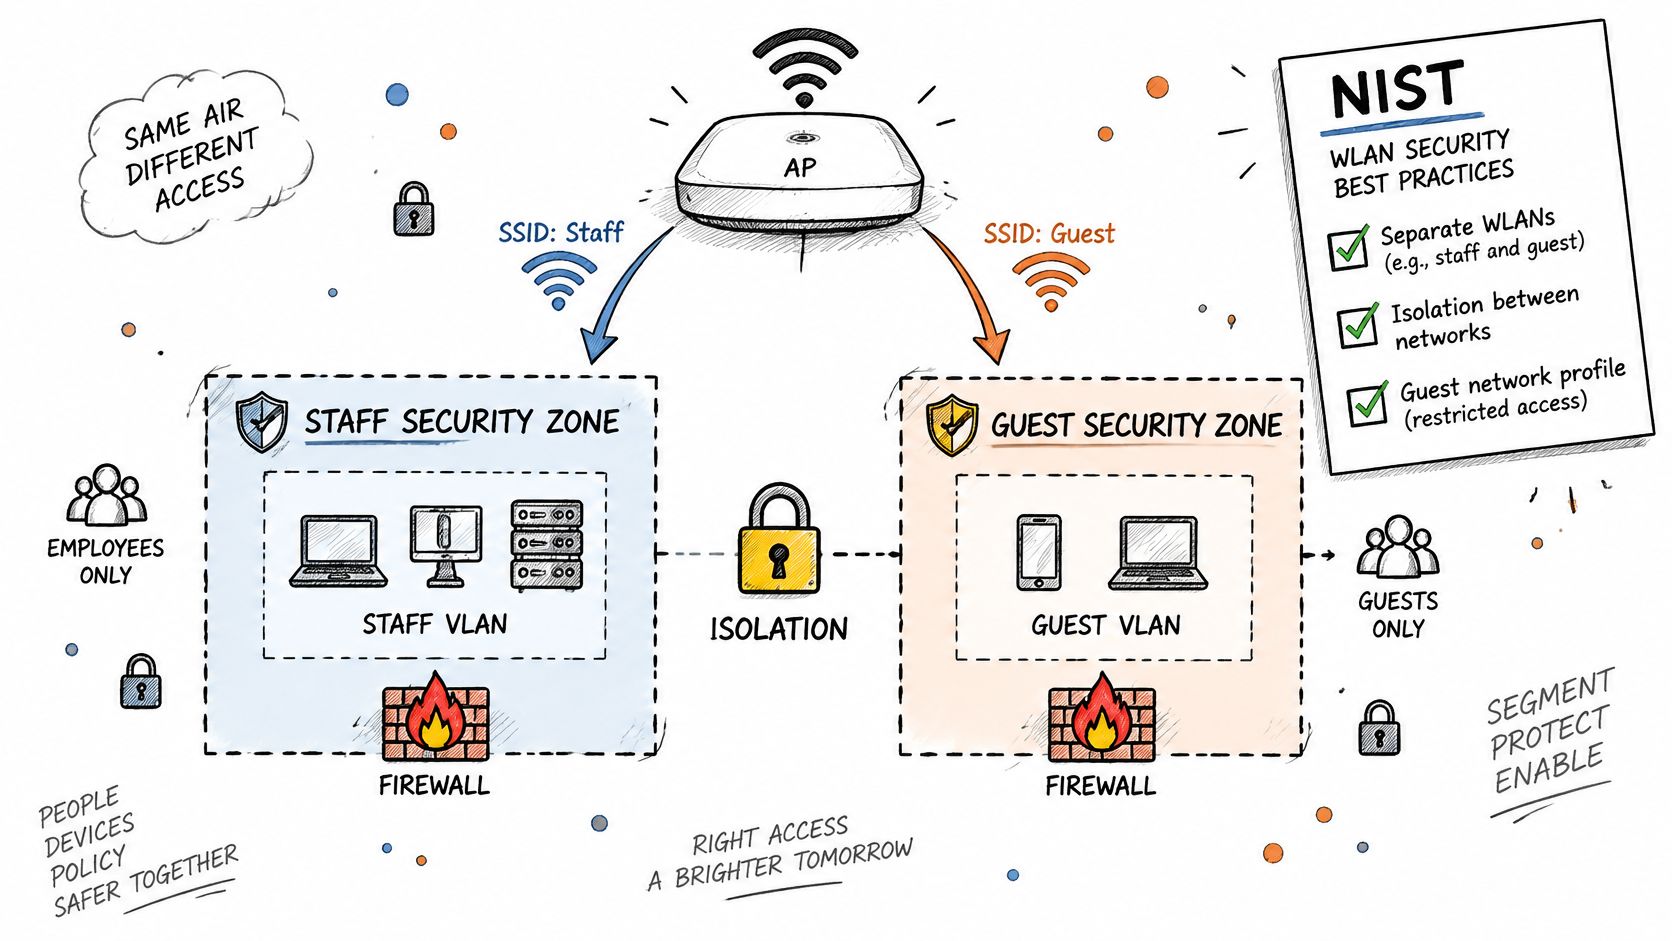
শুধুমাত্র নিজস্ব নাম থাকার কারণেই একটি গেস্ট নেটওয়ার্ক ব্যক্তিগত হয়ে যায় না। এই পৃথকীকরণ নির্ভর করে VLAN, গেটওয়ে নিয়মাবলী এবং অ্যাক্সেস-পয়েন্ট নিয়ন্ত্রণের যৌথ কাজের ওপর এবং পরবর্তীতে একটি গেস্ট ডিভাইস থেকে পরীক্ষায় উত্তীর্ণ হওয়ার ওপর। WLAN নিরাপত্তার বিষয়ে NIST-এর নির্দেশিকা বিভিন্ন সুরক্ষা প্রোফাইলযুক্ত ব্যবহারকারীদের জন্য পৃথক WLAN এবং উভয় দিকেই আইসোলেশনের সুপারিশ করে: অতিথিদের অভ্যন্তরীণ সিস্টেমগুলিতে সংযোগ শুরু করা উচিত নয়, এবং গেটওয়ের উচিত গেস্ট ট্র্যাফিককে শুধুমাত্র প্রয়োজনীয় পরিষেবাগুলির মধ্যে সীমাবদ্ধ রাখা।
এই ক্রমানুসারে এটি তৈরি করুন
- জোন তৈরি করুন। গেস্ট SSID-কে একটি ডেডিকেটেড VLAN বা সমতুল্য ওভারলে-র সাথে ম্যাপ করুন। কর্মীদের ব্রডকাস্ট ডোমেইনে একটি গেস্ট SSID কেবল নেটওয়ার্কের নাম পরিবর্তন করে, সুরক্ষার সীমানা নয়।
- প্রথমে ডিনাই (deny-first) করে এমন গেটওয়ে নিয়ম লিখুন। DHCP, DNS, ক্যাপটিভ-পোর্টাল পরিষেবা এবং ইন্টারনেট অ্যাক্সেসের অনুমতি দিন। গেস্ট সেগমেন্ট থেকে ব্যক্তিগত অ্যাড্রেস রেঞ্জ, ম্যানেজমেন্ট ইন্টারফেস এবং প্রশাসনিক অ্যাক্সেস ব্লক করুন।
- অ্যাক্সেস পয়েন্টে ক্লায়েন্ট আইসোলেশন সক্রিয় করুন। এর উদ্দেশ্য হল গেস্টদের একে অপরকে স্ক্যান করা বা সরাসরি একে অপরের সাথে সংযুক্ত হওয়া প্রতিরোধ করা। এটি সার্ভার, প্রিন্টার বা ক্যামেরায় রাউট করা পাথগুলি ব্লক করে না, তাই সেগুলি আলাদাভাবে পরীক্ষা করুন।
- রেডিও সিকিউরিটি মোড বেছে নিন। যেখানে সমর্থিত সেখানে WPA3 ব্যবহার করুন, অথবা পুরোনো ক্লায়েন্টদের প্রয়োজনের ক্ষেত্রে AES সহ WPA2 ব্যবহার করুন। একটি পোর্টাল সহ খোলা নেটওয়ার্ক ক্লায়েন্ট টিএলএস-সুরক্ষিত পরিষেবায় পৌঁছানোর আগে রেডিওর মাধ্যমে ট্র্যাফিক এনক্রিপ্ট করে না। যেখানে সমর্থিত সেখানে Passpoint বা স্বতন্ত্র প্রি-শেয়ার্ড কী এনক্রিপ্ট করা অ্যাক্সেস প্রদান করতে পারে।
- HTTPS-এর মাধ্যমে পোর্টাল পরিবেশন করুন এবং শুধুমাত্র প্রয়োজনীয় তথ্য সংগ্রহ করুন। অ্যাক্সেসের জন্য একটি ইমেল ঠিকানা বা রুম নম্বরই যথেষ্ট হতে পারে। আপনার যখন স্পষ্ট কোনো কারণ থাকবে কেবল তখনই অতিরিক্ত তথ্য চাইবেন।
- ব্যান্ডউইথ সীমা এবং সেশনের মেয়াদ নির্ধারণ করুন। ডিভাইস প্রতি নির্দিষ্ট সীমা কোনো একজন গেস্টের অতিরিক্ত ব্যবহারের ফলে ক্ষমতা শেষ হয়ে যাওয়া প্রতিরোধ করতে সহায়তা করে। সেশনের মেয়াদ শেষ হলে তা অপ্রয়োজনীয় সেশন এবং শংসাপত্রগুলি সরিয়ে দেয়।
- আপনি কী লগ করবেন এবং কতক্ষণ তা সংরক্ষণ করবেন তা নির্ধারণ করুন। প্রাসঙ্গিক অ্যাসোসিয়েশন, প্রমাণীকরণ এবং DHCP ইভেন্টগুলি রেকর্ড করুন এবং পোর্টালে সংরক্ষণের সময়সীমা উল্লেখ করুন।
- নেটওয়ার্কটি চালু করার আগে একটি গেস্ট ডিভাইস থেকে পরীক্ষা করুন। অ্যাক্সেসযোগ্য কর্পোরেট ঠিকানা এবং পরিষেবাগুলির জন্য স্ক্যান করুন। কোনো অপ্রত্যাশিত প্রতিক্রিয়া পাওয়ার অর্থ হলো উদ্দিষ্ট সীমানাটি খতিয়ে দেখা প্রয়োজন।
কনফিগারেশন ক্রমটির ওয়াকথ্রু দেখতে নিচে দেখুন।
এনক্রিপশন বেসলাইন আসলে কোথায় অবস্থান করে
WiFi নিরাপত্তা WEP থেকে শুরু করে WPA এবং WPA2 হয়ে WPA3 পর্যন্ত এগিয়েছে, তবে পুরোনো সরঞ্জাম এবং কনফিগারেশনগুলি এখনও ব্যবহারে রয়েছে। ব্যবহারিক পছন্দটি নির্ভর করে যে ভেন্যুকে কোন কোন ক্লায়েন্ট ডিভাইসে সহায়তা দিতে হবে। WPA3 আরও শক্তিশালী সুরক্ষা প্রদান করে, যেখানে AES সহ WPA2 পুরোনো ক্লায়েন্টগুলির সাথে সামঞ্জস্য বজায় রাখতে পারে।
ডিপ্লয়মেন্ট সব জায়গায় সমান গতিতে এগোয়নি। Mathy Vanhoef-এর WiSec পরিমাপ সংক্রান্ত গবেষণায় দেখা গেছে যে, আগের একটি পরিমাপের তুলনায় হ্রাস পাওয়া সত্ত্বেও, মে ২০২১-এর একটি বেলজিয়ান সমীক্ষায় এনক্রিপ্ট করা নেটওয়ার্কগুলির ৭.৩০%-এ WPA-TKIP-এর ব্যবহার বজায় ছিল। ওই গবেষণায় উল্লিখিত একটি পৃথক বিশ্বব্যাপী অনুমানে মে ২০২৪ অনুযায়ী WiFi নেটওয়ার্কগুলির ১.২৮%-এ WPA3-এর ব্যবহার উল্লেখ করা হয়েছে। স্যাম্পলিংয়ের পদ্ধতিগুলি ভিন্ন হতে পারে, তাই এই পরিসংখ্যানটিকে সার্বজনীন পরিমাপ হিসেবে দেখার বদলে একটি অনুমান হিসেবে গণ্য করুন।
গেস্ট অ্যাক্সেসের জন্য একটি ওপেন নেটওয়ার্ক, একটি শেয়ার্ড পাসওয়ার্ড এবং লেগ্যাসি এনক্রিপশন বিভিন্ন ধরনের ঝুঁকি তৈরি করে। পরিচয়-ভিত্তিক অ্যাক্সেস যে ধরনের ব্যক্তি-ভিত্তিক প্রত্যাহার (revocation) সুবিধা প্রদান করে, এগুলির কোনটিই তা প্রদান করে না।
Count Kálnoky's Estates guesthouses-এর মতো সম্পত্তিতে ঘন ঘন গেস্টদের পরিবর্তনের ফলে পোর্টাল ফ্লো, সেশন এক্সপায়ারি এবং ক্রেডেনশিয়াল বাতিলকরণের মতো বিষয়গুলি কেবল লঞ্চ সেটিংস না থেকে অপারেশনাল উদ্বেগের কারণ হয়ে দাঁড়ায়।
আইসোলেশনকে এককালীন কনফিগারেশনের কাজ হিসেবে না দেখে একটি নিয়মিত পরীক্ষা হিসেবে বিবেচনা করুন। একটি অথেন্টিকেটেড গেস্ট ডিভাইস থেকে স্ক্যান করুন, অভ্যন্তরীণ অ্যাড্রেস এবং পরিষেবাগুলি নাগালের বাইরে রয়েছে কিনা তা যাচাই করুন, এবং ফায়ারওয়াল বা WLAN পরিবর্তনের পরে এই পরীক্ষাগুলি পুনরায় করুন। ফলাফলগুলি কনফিগারেশন রেকর্ডের সাথে সংরক্ষণ করুন যাতে প্রত্যাশিত পৃথকীকরণটি নেটওয়ার্কে প্রকৃতপক্ষে অনুমোদিত ব্যবস্থার সাথে তুলনা করা যায়।
ভেন্যু অনুযায়ী গেস্ট নেটওয়ার্কের উদাহরণ এবং যেখানে প্রতিটি ব্যর্থ হয়
গেস্ট WiFi-এর প্রয়োজনীয়তা ভেন্যু অনুসারে পরিবর্তিত হয়, তবে প্রতিটি ডিজাইনেই ভিজিটর এবং অন্যান্য ব্যবহারকারী বা ডিভাইসের মধ্যে একটি সুস্পষ্ট বাউন্ডারি থাকা প্রয়োজন। একটি VLAN কাঙ্ক্ষিত পৃথকীকরণকে প্রকাশ করে; ট্রাফিক সীমাবদ্ধ রয়েছে কিনা তা পরীক্ষার মাধ্যমে প্রমাণিত হয়।
হোটেল। প্রপার্টি ম্যানেজমেন্ট সিস্টেমের সাথে রুম যাচাইকরণের মাধ্যমে গেস্টরা একটি ক্যাপটিভ পোর্টাল-এর মাধ্যমে সাইন ইন করতে পারেন। রুমের টিভি, থার্মোস্ট্যাট এবং লিক সেন্সরগুলি কী-বাউন্ড VLAN-এর অন্তর্ভুক্ত হওয়া উচিত যাতে অতিথিরা সেগুলি অ্যাক্সেস করতে না পারেন। এর দুর্বল দিকটি হলো একটি শেয়ার্ড রুম পাসওয়ার্ড - যা কোনও অতিথি চলে যাওয়ার পরেও ব্যবহারযোগ্য থেকে যেতে পারে।
বিমানবন্দর বা রিটেল। পরিদর্শনগুলি প্রায়শই সংক্ষিপ্ত হয়, তাই সংগৃহীত তথ্যের পরিমাণ সীমিত রেখে অ্যাক্সেসকে সহজ রাখার জন্য একটি SMS ওয়ান-টাইম পাসকোড বা সোশ্যাল সাইন-ইন ব্যবহার করা যেতে পারে। ভ্রমণের সময় WiFi সংক্রান্ত Forbes Advisor-এর সমীক্ষা অনুসারে, অক্টোবর 2023-এ, সমীক্ষায় অংশ নেওয়া মার্কিন বিমানযাত্রীদের 59% জানিয়েছেন যে তাঁরা বিমানবন্দরে সর্বজনীন WiFi ব্যবহার করেছেন, যেখানে 39% ঝুঁকির বিষয়টি স্বীকার করেছেন। একটি ব্যবহারিক ঝুঁকি যা পরীক্ষা করা উচিত তা হলো কোনো ভুয়ো বা অনুরূপ পোর্টাল ভেন্যুটির ব্র্যান্ড অনুকরণ করতে পারে কিনা।
ক্লিনিক বা হাসপাতাল। দর্শনার্থী এবং রোগীদের এমন একটি গেস্ট পাথ প্রয়োজন যা ক্লিনিক্যাল সিস্টেম বা চিকিৎসা সরঞ্জামে পৌঁছাতে পারে না। গেস্ট সেগমেন্টে দুর্ঘটনাবশত সংযুক্ত সরঞ্জাম, সেইসাথে গেস্ট ডিভাইস থেকে অভ্যন্তরীণ গন্তব্যে ট্র্যাফিকের অনুমতি দেয় এমন নিয়মাবলী পরীক্ষা করে দেখুন।
বিশ্ববিদ্যালয়। eduroam-এর মতো মেম্বার অ্যাক্সেসকে ভিজিটর অ্যাক্সেস থেকে আলাদা রাখুন। সাময়িক সমাধান হিসেবে মেম্বার নেটওয়ার্কে যুক্ত করা কোনো ভিজিটর সেই সীমা লঙ্ঘন করতে পারেন।
মাল্টিফ্যামিলি হাউজিং। বাসিন্দাদের এমন প্রাইভেট অ্যাক্সেস প্রয়োজন যা বিল্ডিংয়ের সর্বত্র তাদের সঙ্গে থাকবে, পাশাপাশি কাস্টিং ডিভাইসগুলি যেন তাদের নিজস্ব গ্রুপের মধ্যেই সীমাবদ্ধ থাকে। একটিমাত্র বিল্ডিং-ওয়াইড কি থাকলে বাসিন্দারা চলে যাওয়ার পর তাদের অ্যাক্সেস নিয়ন্ত্রণ করা কঠিন হয়ে পড়ে।
বিশ্বাস স্পষ্ট যোগাযোগের ওপরও নির্ভর করে। SplashAccess পাবলিক WiFi সিকিউরিটি গাইডলাইন অনুসারে, ১৮টি রাজ্য জুড়ে ৪৩৬ জন মার্কিন উত্তরদাতার একটি সমীক্ষায়, ৫৭% বলেছেন যে তারা পাবলিক বা ব্যবসায়িক WiFi ব্যবহারে নিরাপদ বোধ করেননি, যেখানে মাত্র ১৭% নিরাপদ বোধ করেছেন। পোর্টালটি কী তথ্য সংগ্রহ করে এবং কখন সেই তথ্য মুছে ফেলা হয় তা ব্যাখ্যা করুন; শুধুমাত্র একটি পরিপাটি লগইন স্ক্রিন সেই প্রশ্নগুলির উত্তর দেয় না।
ইভেন্টের জনসমাগম প্রায়শই কয়েক ঘণ্টার মধ্যে আসে, কানেক্ট করে এবং চলে যায় - এমন একটি প্যাটার্ন যা মেয়াদ শেষ হওয়া ক্যাপটিভ-পোর্টাল সেশনের জন্য উপযুক্ত। Texas Old Town-এর ভেন্যু সুযোগ-সুবিধা পর্যালোচনা করা ইভেন্ট পরিচালকদের জন্য বাস্তবসম্মত পরীক্ষা হলো, কোনো শেয়ার্ড ক্রেডেনশিয়াল ছড়িয়ে না রেখে, অ্যাক্সেসের আর প্রয়োজন না থাকলে সেশনটি শেষ হয় কিনা।
কেন ক্লায়েন্ট আইসোলেশন পরীক্ষা করা প্রয়োজন এবং কীভাবে তা করবেন
গেস্ট WiFi-এর ক্ষেত্রে সবচেয়ে সাধারণ ভুল ধারণাটি হলো যে একটি গেস্ট VLAN এবং ক্লায়েন্ট আইসোলেশন বক্সে টিক চিহ্নের অর্থ নেটওয়ার্কটি প্রাইভেট। ভেন্ডারভেদে ক্লায়েন্ট আইসোলেশন মানসম্মত নয়, এবং UC Riverside-এর WiFi ক্লায়েন্ট আইসোলেশন সংক্রান্ত স্বাধীন গবেষণা দেখেছে যে এনক্রিপশন, রাউটিং এবং সুইচিং স্তরে আক্রমণের মাধ্যমে এটি বাইপাস করা সম্ভব। এটি পরীক্ষা করার মতো একটি নিয়ন্ত্রণ, কেবল টিক দেওয়ার জন্য কোনো চেকবক্স নয়।
অতিথিরা অসমভাবে তাদের নিজস্ব উপায়ে এর ক্ষতিপূরণ করেন। মে ২০২৪-এ, U.S. News & World Report-এর গোপনীয়তা সমীক্ষা অনুসারে, জরিপ করা ২,০০০ মার্কিন প্রাপ্তবয়স্কদের মধ্যে ৩৭% বলেছেন যে তারা সর্বজনীন WiFi-তে অন্তত কিছু সময়ের জন্য একটি VPN ব্যবহার করেছেন। একটি VPN ট্রাফিকের ট্রানজিটের সময় সুরক্ষা দেয়। একজন গেস্ট ক্লায়েন্ট কোন ইন্টারনাল হোস্টগুলিতে পৌঁছাতে পারবে, এটি তাতে কোনো পরিবর্তন করে না।
| টেস্ট | এটি কীভাবে চালাবেন | উত্তীর্ণ হওয়ার শর্ত |
|---|---|---|
| ল্যাটারাল রিচেবিলিটি | একটি গেস্ট ক্লায়েন্ট থেকে অভ্যন্তরীণ হোস্ট ঠিকানাগুলিতে পিং এবং সংযোগ করুন | যেকোনো অভ্যন্তরীণ রেঞ্জ থেকে কোনো সাড়া নেই |
| ম্যানেজমেন্ট প্লেন এক্সপোজার | গেস্ট সেগমেন্ট থেকে কন্ট্রোলার এবং সুইচ ওয়েব এবং SSH পোর্ট চেষ্টা করুন | সংযোগ প্রত্যাখ্যান বা টাইমড আউট হয়েছে |
| গেস্ট-টু-গেস্ট | দুটি গেস্ট ডিভাইস সংযুক্ত করুন এবং সেগুলির মধ্যে স্ক্যান করুন | পিয়ারগুলি একে অপরের সাথে সংযোগহীন |
| IPv6 পাথসমূহ | গেস্ট নেটওয়ার্কে IPv6 অ্যাড্রেস এবং রুট পরীক্ষা করুন | অভ্যন্তরীণ IPv6 প্রিফিক্সে কোনো রুট নেই |
| DNS আচরণ | গেস্ট রিসলভারের মাধ্যমে অভ্যন্তরীণ হোস্টনেম অনুসন্ধান করুন | কেবল পাবলিক প্রতিক্রিয়া এসেছে |
| ক্যাপটিভ পোর্টাল বাইপাস | সাইন ইন করার আগে ইন্টারনেট অ্যাক্সেস করার চেষ্টা করুন | লগইনের আগে কেবল পোর্টাল এবং DNS অ্যাক্সেসযোগ্য |
| রোমিং এবং ফেইলওভার | অ্যাক্সেস পয়েন্টগুলির মধ্যে পরিবর্তন করুন এবং গেটওয়ে রিবুট করুন | তারপরেও আইসোলেশন নিয়মগুলি কার্যকর থাকে |
মাল্টিকাস্ট এবং কাস্টিং প্রোটোকল যেমন mDNS-এর নিজস্ব চেকের প্রয়োজন রয়েছে, কারণ কিছু ডিজাইনে সাবনেট জুড়ে সার্ভিস ডিসকভারি লিক হয় এবং ৪১২ নম্বর রুমের কোনো গেস্ট ৪১৪ নম্বরের টিভিতে কাস্ট করে ফেলেন। এই পরীক্ষাগুলি নিয়মিত শিডিউলের অংশ হওয়া উচিত, লঞ্চের দিনের মধ্যে সীমাবদ্ধ নয়: প্রতিটি ফায়ারওয়াল পরিবর্তনের পর, প্রতিটি অ্যাক্সেস পয়েন্ট ফার্মওয়্যার আপগ্রেডের পর এবং অন্তত প্রতি তিন মাসে একবার এগুলি পুনরায় চালান। প্রতিটি ফলাফল তারিখ, ফার্মওয়্যার সংস্করণ এবং শেষ পরিবর্তনের সাথে রেকর্ড করুন, যাতে যেকোনো ত্রুটির কারণ চিহ্নিত করা যায়। VLAN ভেন্যুর জন্য সেগমেন্টেশন ডিজাইনের দিকটি কভার করে যা এই পরীক্ষাগুলি যাচাই করে থাকে।
গেস্ট VLAN অভিসন্ধি প্রমাণ করে। ফাইল সার্ভারে কোনো গেস্ট ল্যাপটপ থেকে ব্যর্থ পিং আইসোলেশন প্রমাণ করে।
এই সপ্তাহে কী করতে হবে
হার্ডওয়্যার নয়, মানুষ এবং ডিভাইস দিয়ে শুরু করুন। দুটি দল এই নকশা নির্ধারণ করে: আপনি যাদের নিয়োগ করেন না এমন ব্যক্তিরা (দর্শনার্থী, ঠিকাদার, রোগী, বাসিন্দা) এবং এমন ডিভাইস যা একে অপরকে কখনই দেখতে পাবে না (টিভি, ক্যাশ কাউন্টার, সেন্সর, লক)। অ্যাক্সেস টেবিল থেকে প্রতিটি গ্রুপকে একটি মডেল বরাদ্দ করুন, তারপর এয়ারটাইম নিয়ন্ত্রণ বজায় রাখুন: দুটি বা তিনটি নির্দিষ্ট উদ্দেশ্যের SSID, যেখানে বাকি কাজটি করবে আইডেন্টিটি।
Purple Access এটিকে তিনটি নেটওয়ার্কে বিভক্ত করে - গেস্ট এবং BYOD-এর জন্য Open, কর্মী এবং বিশ্বস্ত ব্যবহারকারীদের জন্য Secure, এবং বিভিন্ন ডিভাইস, ভাড়াটে ও কমিউনিটির জন্য xPSK, যেখানে Cloud RADIUS আইডেন্টিটি অনুযায়ী প্রতিটি ডিভাইসকে সঠিক নেটওয়ার্ক এবং VLAN-এ পাঠায়। আজ কী কী কানেক্ট হচ্ছে তা টিক করার সাথে সাথেই একটি প্ল্যানার দেখিয়ে দেয় প্রতিটি গ্রুপ কোথায় অবস্থান করছে। এটি ছাড়াও অন্যান্য অ্যাক্সেস পয়েন্টে একই বিভাজন তৈরি করা যেতে পারে, এবং যেকোনো অবস্থাতেই নিচের পরীক্ষাগুলি প্রযোজ্য হবে।
এই সপ্তাহে নেটওয়ার্কগুলির একটি রূপরেখা তৈরি করুন, প্রতিটি নেটওয়ার্ক স্পর্শ করে এমন প্রতিটি ডিভাইসের তালিকা প্রস্তুত করুন, এবং লাইভ গেস্ট নেটওয়ার্কে সাতটি আইসোলেশন পরীক্ষা চালান, যার মধ্যে রয়েছে IPv6 পাথ, ইন্টারনাল DNS উত্তর, পোর্টাল বাইপাস, মাল্টিকাস্ট এবং কাস্টিং, এবং রোমিং বা গেটওয়ে রিবুট হওয়ার পরের আচরণ। প্রতিটি পাস বা ফেইল-এর পাশে তারিখ, ফার্মওয়্যার সংস্করণ এবং অতি সাম্প্রতিক ফায়ারওয়াল পরিবর্তনটি লিখুন।
ক্লায়েন্ট আইসোলেশনের জন্য কোনো ভেন্ডর চেকবক্স কিন্তু চূড়ান্ত অনুমোদন নয়।
Purple Access আপনার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে এই নিবন্ধে বর্ণিত বিভাজনটি পরিচালনা করে: সম্মতি রেকর্ডসহ একটি গেস্ট পোর্টাল, সার্টিফিকেটে থাকা কর্মী, ব্যক্তিগত কী-তে থাকা ডিভাইস এবং Cloud RADIUS যা আইডেন্টিটি অনুযায়ী প্রতিটি ডিভাইসকে তার নিজস্ব VLAN-এ রাখে। তিনটি নেটওয়ার্ক জুড়ে আপনার বর্তমান গ্রুপগুলি কোথায় অবস্থান করছে তা দেখতে প্ল্যানার দিয়ে শুরু করুন, তারপর উপরের আইসোলেশন পরীক্ষাগুলির সাথে ফলাফল যাচাই করুন। আপনি আপনার নেটওয়ার্ক ম্যাপ করতে পারেন এবং Purple Access-এ এটি ব্যবহার করে দেখতে পারেন।


