
WPA2 Enterprise বনাম Personal: 2026 সালে কোনটি বেছে নেবেন
Published
WPA2 Enterprise বনাম Personal সম্পর্কিত নির্দেশিকা অনুসন্ধান করলেই আপনি এক ডজন ফর্ম্যাটে একই সারসংক্ষেপ দেখতে পাবেন: Personal হলো একটি শেয়ার করা পাসওয়ার্ড এবং তাই এটি অনিরাপদ, Enterprise হলো 802.1X ব্যবহারকারী এবং তাই এটি নিরাপদ, কাজেই মাইগ্রেট করুন। এই বিবরণটি সাজানো-গোছানো মনে হলেও সাধারণ ব্যবহারের ক্ষেত্রে ভুল।
উভয় মোডই একই সাইফার দিয়ে ট্র্যাফিক সুরক্ষিত করে। WPA2 Personal এবং Enterprise উভয় ক্ষেত্রেই AES-CCMP ব্যবহার করে এবং উভয় পদ্ধতিতেই ফোর-ওয়ে হ্যান্ডশেকের মাধ্যমে প্রতি-সেশনের কী তৈরি হয়। পার্থক্য কেবল এই যে কীভাবে একটি ক্রেডেনশিয়াল ইস্যু করা হয় এবং কোনো একটির কার্যকারিতা বন্ধ করার প্রয়োজন হলে আপনাকে কী করতে হবে। এটি একটি পরিচালনাগত প্রশ্ন যার ব্যয় কর্মীদের কর্মঘণ্টা এবং সাপোর্ট টিকিটের মাধ্যমে পরিমাপ করা যায় - স্লাইডে প্রদর্শনের জন্য কোনো সাধারণ নিরাপত্তা গ্রেড নয়।
একটি দল RADIUS পরিকাঠামোয় বিপুল পরিমাণ অর্থ ব্যয় করেও অডিটে ব্যর্থ হতে পারে, কারণ তাদের ক্লায়েন্টগুলিকে যেকোনো সার্ভার সার্টিফিকেট গ্রহণ করার জন্য কনফিগার করা হয়েছিল। অন্যদিকে নয়জনের একটি অফিস কোনো সমস্যা ছাড়াই চার বছর ধরে একটি প্রি-শেয়ার্ড কি দিয়ে কাজ চালাতে পারে, কারণ কেউ চাকরি ছেড়ে যাননি এবং কেউ এটি কারও সাথে শেয়ার করেননি। আপনার অ্যাক্সেস তালিকা কত ঘন ঘন পরিবর্তিত হয় তার সাথে মোডটি মেলান, তারপর আপনি যেটি বেছে নেবেন সেটি সঠিকভাবে পরিচালনা করুন।
সূচিপত্র
- WPA2 Enterprise এবং Personal পাশাপাশি তুলনা
- প্রতিটি মোড কীভাবে একটি ডিভাইসকে প্রমাণীকরণ করে
- কী ম্যানেজমেন্ট এবং কর্মীরা চলে গেলে অ্যাক্সেস বাতিলকরণ
- নিরাপত্তার আপস যা তুলনার সময় প্রায়ই বাদ পড়ে যায়
- ডিপ্লয়মেন্ট সংক্রান্ত প্রচেষ্টা, পরিকাঠামো এবং খরচ
- Enterprise লগইন ব্যর্থতার ট্রাবলশুটিং
- হোটেল, বহু-সাইট এবং ছোট অফিসের জন্য কোন মোড উপযুক্ত
- নেটওয়ার্ক পরিবর্তনের আগে ডিজাইনটি নিশ্চিত করুন
WPA2 enterprise এবং Personal পাশাপাশি রেখে পর্যালোচনা
প্রথমে সিদ্ধান্ত। WPA2-Personal শুধুমাত্র তখনই সঠিক ডিফল্ট পছন্দ যখন একটি বিশ্বস্ত দল একটি চাবি শেয়ার করে এবং প্রায় কেউই সেই দল ছেড়ে যায় না। কিন্তু যখনই প্রতিটি ব্যক্তি বা ডিভাইসের জন্য এমন অ্যাকাউন্টের প্রয়োজন হয় যা আলাদাভাবে বন্ধ করা যায়, তখনই WPA2-Enterprise হলো সঠিক পছন্দ।
ক্রেডেনশিয়াল লাইফসাইকেল সম্পর্কিত সেই একক সত্যটি থেকেই বাকি সবকিছু নির্ধারিত হয়, আর এই কারণেই নীচের টেবিলটি প্রোটোকলের খুঁটিনাটির বদলে সেটিকে ঘিরেই সাজানো হয়েছে।
এক নজরে WPA2-Personal বনাম WPA2-Enterprise
| মানদণ্ড | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| ক্লায়েন্টরা কীভাবে অথেনটিকেট করে | শেয়ার্ড প্রি-শেয়ার্ড কি (PSK) | একটি EAP পদ্ধতি সহ IEEE 802.1X |
| প্রতিটি ব্যবহারকারীর থাকা ক্রেডেনশিয়াল | সবার মাঝে শেয়ার করা একটি পাসওয়ার্ড | স্বতন্ত্র ব্যবহারকারীর নাম ও পাসওয়ার্ড বা ক্লায়েন্ট সার্টিফিকেট |
| অথেনটিকেশন সার্ভার | প্রয়োজন নেই | প্রয়োজনীয়, সাধারণত একটি RADIUS সার্ভার |
| একক ব্যবহারকারীকে অপসারণ করা | প্রতিটি ডিভাইসে পাসওয়ার্ড পরিবর্তন করুন | শুধুমাত্র সেই অ্যাকাউন্ট নিষ্ক্রিয় করুন বা সেই সার্টিফিকেট প্রত্যাহার করুন |
| ডেটা এনক্রিপশন | AES-CCMP | AES-CCMP |
| সাধারণ উপযোগিতা | বাড়ি, ছোট অফিস, স্বল্পমেয়াদী ইভেন্ট | মাল্টি-ইউজার, মাল্টি-সাইট এবং ম্যানেজড-ডিভাইস নেটওয়ার্ক |
এনক্রিপশন সারিটি দু'বার পড়ুন, কারণ শেয়ার করা সাইফার হলো এমন একটি অংশ যা বেশিরভাগ তুলনায় অস্পষ্ট থাকে। Enterprise-এ গেলে আপনি বাল্ক এনক্রিপশনে অতিরিক্ত কিছু পাবেন না। উভয় মোডেই ডেটা-সুরক্ষার পদ্ধতি অভিন্ন এবং WPA2 উভয় ক্ষেত্রেই WPA-এর পুরানো TKIP-কে প্রতিস্থাপন করেছে। এই আপগ্রেডটি সম্পূর্ণরূপে ক্রেডেনশিয়াল প্রদান এবং ক্রেডেনশিয়াল অপসারণের ক্ষেত্রে।
দুটি সারি বেশিরভাগ প্রোজেক্টের ক্ষেত্রে সিদ্ধান্ত নেয়: ক্রেডেনশিয়াল সারি এবং রিমুভাল সারি। কিছু কেনার আগে এই দুটির খরচ সঠিকভাবে হিসেব করুন, কারণ টেবিলের বাকি অংশ হলো কনফিগারেশনের খুঁটিনাটি যা আপনি এক বিকেলেই ঠিক করে নিতে পারেন।
আপনার নিজস্ব নেটওয়ার্কের সাপেক্ষে এটি বুঝতে দুটি বিষয় বিবেচনা করুন। আজ কতজন ব্যক্তি বা ডিভাইসের কাছে একটি কি রয়েছে এবং সেই সংখ্যা কত ঘন ঘন পরিবর্তিত হয়। একটি দল, বহু বছর ধরে অপরিবর্তিত, কোনো ঠিকাদার নেই? Personal মোড যথেষ্ট কার্যকর এবং এর জন্য কারও কৈফিয়ত দেওয়ার প্রয়োজন নেই। একাধিক দল, বা নিয়মিত কর্মী পরিবর্তন হলে, শেয়ার্ড কি পরিচালনা করার খরচ সেই সার্ভারের চেয়ে বেশি হতে শুরু করে যা এটি এড়িয়ে চলে।
প্রতিটি মোড কীভাবে একটি ডিভাইসকে অথেনটিকেশন প্রদান করে
WPA2-Personal-এ, অ্যাক্সেস পয়েন্ট এবং প্রতিটি ক্লায়েন্টের কাছে একই প্রি-শেয়ার্ড কি থাকে। যখন কোনো ডিভাইস যুক্ত হয়, ফোর-ওয়ে হ্যান্ডশেক সেই কি-কে নেটওয়ার্কের নামের সাথে মিলিয়ে সেশন কি উপাদান তৈরি করে। এতে কোনো সার্ভার যুক্ত থাকে না, যে কারণে একটি ব্রাউজার ট্যাবে একটি ঘরোয়া রাউটার কনফিগার করা যায় এবং একটি ক্যাফে রসিদের সাথে পাসওয়ার্ড দিয়ে দিতে পারে।
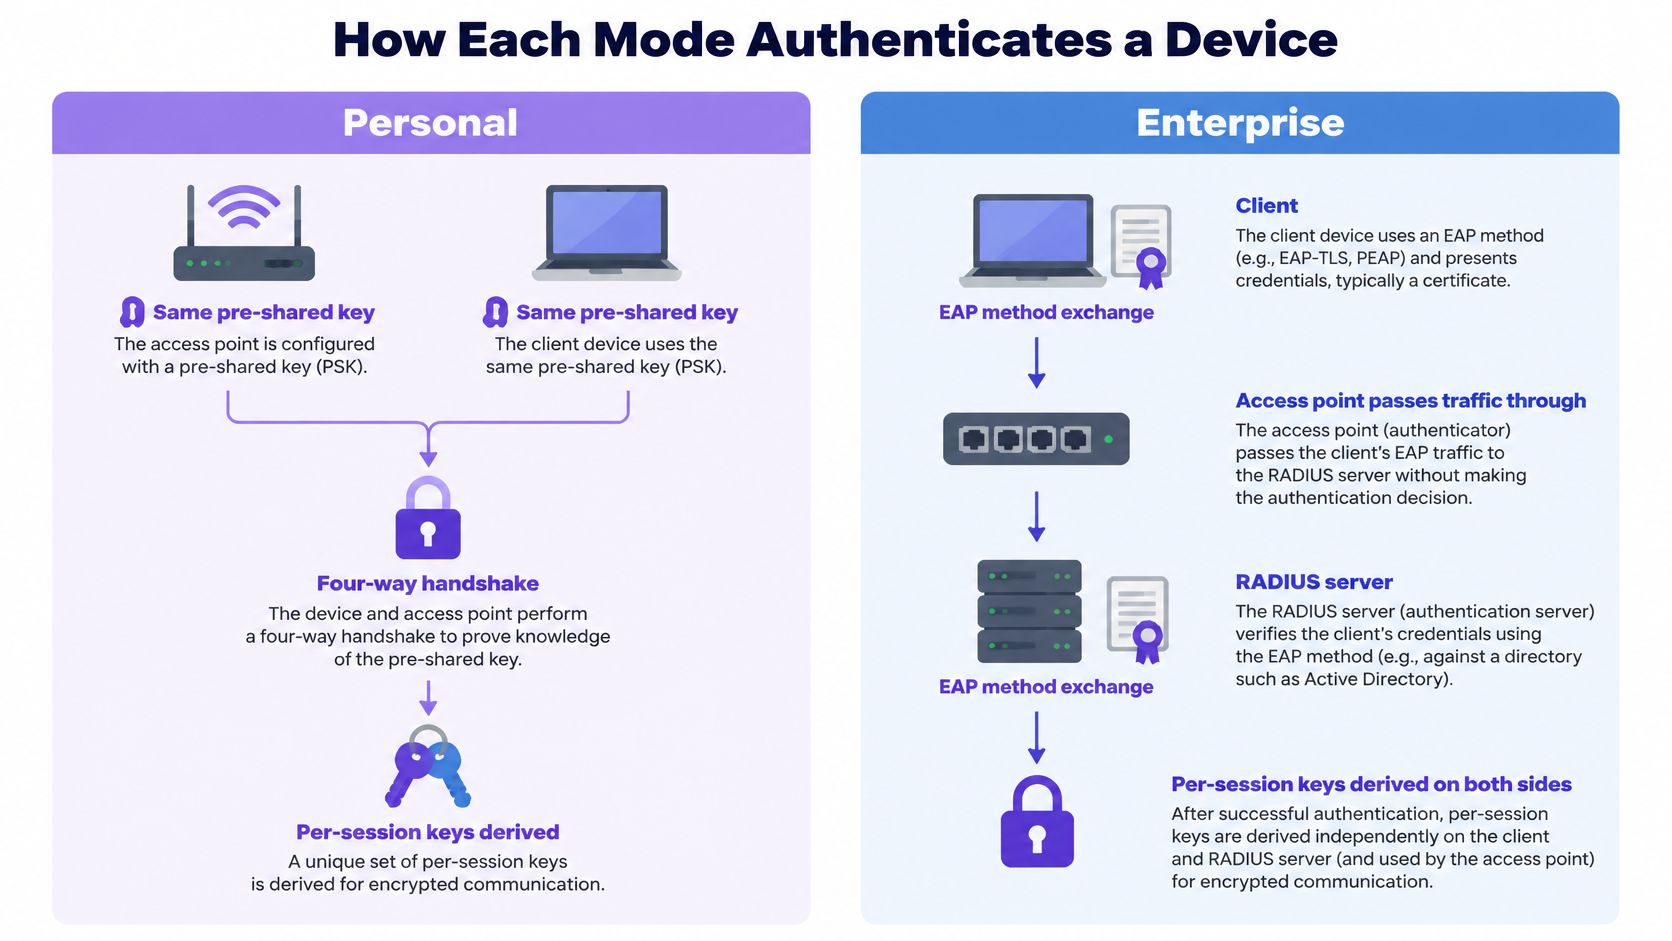
WPA2-Enterprise ক্লায়েন্ট থেকে শেয়ার্ড সিক্রেট সরিয়ে নেয়। এক্সটেনসিবল অথেনটিকেশন প্রোটোকল (EAP) পদ্ধতি ব্যবহার করে ক্লায়েন্ট IEEE 802.1X এর মাধ্যমে প্রমাণীকরণ করে, এবং অ্যাক্সেস পয়েন্ট সেই আদান-প্রদানকে একটি RADIUS সার্ভারে রিলে করে, যা একটি ডিরেক্টরির বিপরীতে পরিচয় যাচাই করে এবং গ্রহণ বা প্রত্যাখ্যান পাঠায়। এরপর সংযোগ প্রতি সেশন কী তৈরি হয়। একই SSID-এ থাকা দুই সহকর্মী পাসওয়ার্ড থেকে প্রাপ্ত কী উপাদান কখনোই শেয়ার করেন না।
পাশাপাশি দুটি ফ্লো দেখতে এরকম লাগে, যেখানে সার্ভারটি কেবল Enterprise লেনে থাকে।
EAP মেথড নির্ধারণ করে যে আপনি আসলে কতটা নিরাপত্তা পাচ্ছেন
Enterprise মোড কোনো একক প্রোটোকল নয়। এটি আপনি যে EAP মেথড কনফিগার করেন তার একটি র্যাপার এবং এই মেথডটিই নির্ধারণ করে যে ক্লায়েন্টের কাছে কী থাকে এবং কোনো চুরি যাওয়া পাসওয়ার্ড দিয়ে কেউ অ্যাক্সেস পেয়ে যেতে পারে কি না।
WPA2-Enterprise-এর সাথে ব্যবহৃত EAP পদ্ধতিসমূহ
| EAP পদ্ধতি | ক্লায়েন্ট ক্রেডেনশিয়াল | সার্ভার সার্টিফিকেট | উপযুক্ত ব্যবহার |
|---|---|---|---|
| EAP-TLS | একটি MDM দ্বারা ইস্যু করা ক্লায়েন্ট সার্টিফিকেট | প্রয়োজনীয় এবং অবশ্যই যাচাই করতে হবে | ম্যানেজড ল্যাপটপ এবং ফোন |
| PEAP-MSCHAPv2 | একটি TLS টানেলের অভ্যন্তরে ইউজারনেম এবং পাসওয়ার্ড | প্রয়োজনীয় এবং অবশ্যই যাচাই করতে হবে | ডিরেক্টরি অ্যাকাউন্টধারী কর্মীরা |
| EAP-TTLS | একটি TLS টানেলের অভ্যন্তরে ইউজারনেম এবং পাসওয়ার্ড | প্রয়োজনীয় এবং অবশ্যই যাচাই করতে হবে | মিশ্র বা লেগ্যাসি ডিরেক্টরি |
এই তিনটির মধ্যে শুধুমাত্র EAP-TLS-এই ফিশিং করার মতো কোনো পাসওয়ার্ড নেই, আর সেই কারণেই পরিচালিত ফ্লিটগুলি এটিকে স্ট্যান্ডার্ড হিসেবে গ্রহণ করে। MDM থেকে SCEP-এর মাধ্যমে সার্টিফিকেট আসে, তাই কোনো ডিভাইস কমপ্লায়েন্সের বাইরে চলে গেলে কোনো টেকনিশিয়ানের স্পর্শ ছাড়াই সেটির ক্রেডেনশিয়াল বাতিল হয়ে যায়। আমাদের Secure নেটওয়ার্ক হলো প্রতিটি বিশ্বস্ত ব্যবহারকারীর জন্য একটি পাসওয়ার্ডহীন WPA-Enterprise SSID, যা আপনার MDM দ্বারা সরবরাহ করা EAP-TLS সার্টিফিকেট ব্যবহার করে।
যুক্ত হওয়ার ক্রমপর্যায়, পর্যায়ক্রমে
- অ্যাসোসিয়েশন। ডিভাইসটি SSID-এ যুক্ত হয় এবং অ্যাক্সেস পয়েন্ট একটি নিয়ন্ত্রিত পোর্ট খোলে যা কেবল EAP ট্র্যাফিক পাস করে।
- EAP বিনিময়। ক্লায়েন্ট এবং RADIUS সার্ভার পদ্ধতিটি নিয়ে আলোচনা করে এবং অ্যাক্সেস পয়েন্টের মাধ্যমে পরিচয় যাচাই করে, যা ক্রিপ্টোগ্রাফি প্রক্রিয়ার বাইরে থাকে।
- Access-accept। RADIUS ডিরেক্টরিতে ক্রেডেনশিয়াল যাচাই করে এবং ফলাফলের সাথে প্রয়োজনীয় অ্যাট্রিবিউট ফেরত পাঠায়, যেমন একটি VLAN।
- কী ডেলিভারি। উভয় পক্ষই প্রতি-সেশনের কী তৈরি করে এবং নিয়ন্ত্রিত পোর্টটি উন্মুক্ত হয়।
- VLAN অ্যাসাইনমেন্ট। অ্যাক্সেস পয়েন্ট প্রত্যাবর্তিত অ্যাট্রিবিউট প্রয়োগ করে, ফলে একজন হাউসকিপার কর্মীদের সেগমেন্টে যুক্ত হন এবং একটি বিলিং কাউন্টার (till) তার নিজস্ব সেগমেন্টে যুক্ত হয়।
আপনি যদি ফ্রেম-লেভেল বিশদ বিবরণ চান, তবে 802.1X প্রমাণীকরণ কী করে অংশে পোর্ট স্টেট এবং প্রমাণীকরণকারীর ভূমিকা ব্যাখ্যা করা হয়েছে।
সংযোগ ব্যর্থ হওয়া যেকোনো ডিভাইসে দুটি বিষয় পরীক্ষা করুন: প্রোফাইলে কনফিগার করা EAP পদ্ধতি, এবং এটি সার্ভার সার্টিফিকেট যাচাই করে কি না। এই দুটি সেটিংসই এন্টারপ্রাইজ সংযোগের অধিকাংশ সমস্যার মূল কারণ। যে ডিভাইসগুলি কোনোভাবেই সাপ্লিক্যান্ট চালাতে পারে না, যেমন সেন্সর এবং পুরনো ভেন্ডিং হার্ডওয়্যার, সেগুলিকে একটি ভিন্ন সেগমেন্টে রাখা উচিত; এই সরঞ্জামগুলি কীভাবে নেটওয়ার্কে যুক্ত হয় তা জানতে ভেন্ডিং টেলিমেট্রি সংযোগগুলি দেখুন, তারপর একটি এন্টারপ্রাইজ প্রোফাইল দেওয়ার পরিবর্তে প্রতি-ডিভাইস ভিত্তিক একটি কী প্রদান করুন, যা তারা কখনই সম্পূর্ণ করতে পারবে না।
কী পরিচালনা এবং কর্মীরা চলে গেলে অ্যাক্সেস প্রত্যাহার করা
একটি ৪০-রুমের হোটেল বারোজন কর্মীকে WiFi পাসওয়ার্ড দেয়: ফ্রন্ট ডেস্ক, হাউসকিপিং লিড, রক্ষণাবেক্ষণ, দুইজন ম্যানেজার। একজন শুক্রবার নোটিশ জমা দেন। WPA2-Personal-এ সেই নোটিশ একটি প্রজেক্টে পরিণত হয়: একটি রক্ষণাবেক্ষণ উইন্ডোর মধ্যে কী পরিবর্তন করুন, তারপর প্রতিটি কর্মীর ফোন, ট্যাবলেট, টিল এবং ডোর রিডারে এটি পুনরায় লিখুন। একটি ডিভাইস বাদ পড়লে এটি শিফটের মাঝখানে বন্ধ হয়ে যায়। আসল বিষয়টি উপেক্ষা করলে পুরো শনিবার কেটে যায় এমন হার্ডওয়্যারে নতুন পাসওয়ার্ড টাইপ করতে যা একদম ঠিকঠাক কাজ করছিল।
WPA2-Enterprise সেই একই শুক্রবারকে মাত্র একটি ডিরেক্টরি পদক্ষেপে রূপান্তরিত করে। অ্যাকাউন্টটি নিষ্ক্রিয় করুন বা সার্টিফিকেট বাতিল করুন, আর সংযোগের পরবর্তী প্রচেষ্টায় Access-Reject পাওয়া যাবে। ব্যবহারকারীর কাছে এটি সাধারণ WiFi সংক্রান্ত সমস্যা মনে হতে পারে। আপনার কাছে এটি হলো যথোপযুক্ত নিয়ন্ত্রণ ব্যবস্থা।
Personal মোডে অ্যাক্সেস প্রত্যাহার করা একটি দীর্ঘমেয়াদী প্রকল্প। Enterprise মোডে তা কেবল একটি চেকবক্সের কাজ।
পার্থক্যটি কাঠামোগত। Personal মোড একটি গোপন চাবি শেয়ার করে, তাই তা প্রত্যাহার করার অর্থ সবার জন্য তা নতুন করে পরিবর্তন করা। Enterprise মোড প্রতিটি ব্যবহারকারী বা ডিভাইসকে নিজস্ব ক্রেডেনশিয়াল এবং নিজস্ব কী ম্যাটেরিয়াল দেয়, যা মূলত ব্যক্তিগত অপসারণের কাজকে অত্যন্ত সাশ্রয়ী করে তোলে।
শক্তিশালী নিরাপত্তা নেটওয়ার্ক সংক্রান্ত NIST-এর নির্দেশিকা 802.1X/EAP ব্যবহার করে IEEE 802.11i সুরক্ষা নেটওয়ার্কের সুপারিশ করে যেখানে কেন্দ্রীভূত পরিচয় পরিচালনা এবং শক্তিশালী প্রশাসনিক নিয়ন্ত্রণ প্রয়োজন, এবং এটি শেয়ার্ড-সিক্রেট লাইফসাইকেলের সমস্যাটিকে স্পষ্টভাবে উল্লেখ করে: পাসওয়ার্ড পরিবর্তন করার অর্থ হল প্রতিটি বৈধ ডিভাইস আপডেট করা।
পেমেন্ট কার্ডের নিয়মগুলি একই দিকে নির্দেশ করে। PCI DSS v4.0.1 Req 2.3.2 অনুযায়ী, ওয়্যারলেস কী জানেন এমন কেউ চাকরি ছাড়লে তা পরিবর্তন করা বাধ্যতামূলক, যা শেয়ার করা কী-এর ক্ষেত্রে অসম্ভব করে তোলে। আপনি একটি শেয়ার করা কী দিয়ে নিয়ম মেনে চলতে পারেন। কিন্তু আপনাকে এটি মাঝরাতে প্রতিটি ডিভাইসে করতে হবে, এবং আপনি নিশ্চিতভাবে একটি মিস করবেন।
Purple Access তিনটি SSID প্রমিতকরণের মাধ্যমে শেয়ার্ড পাসওয়ার্ডের প্রয়োজনীয়তা দূর করে: অতিথিদের জন্য উন্মুক্ত, কর্মীদের জন্য সুরক্ষিত এবং বিভিন্ন বস্তু, ভাড়াটে ও সম্প্রদায়ের জন্য xPSK। প্রতিটি অতিথি, কর্মী সদস্য এবং ডিভাইস নিজস্ব পরিচয় বা কী-এর ওপর ভিত্তি করে পরিচালিত হয়। রুমের টিভি, থার্মোস্ট্যাট এবং বিলিং কাউন্টারগুলি (tills) ওয়্যারলেসভাবে xPSK SSID-এ যুক্ত হয় এমন কি-বাউন্ড VLAN-এর সাথে যা অতিথিরা কখনই দেখতে পান না; কাজেই কোনো একটি কী খোয়া গেলে সেটি বাতিল করা যায়, অথচ বাকি সবকিছু সচল থাকে। কর্মীদের ক্রেডেনশিয়াল প্রদান এবং বাতিল করার প্রক্রিয়াটি সার্টিফিকেট-ভিত্তিক WiFi প্রমাণীকরণ-এ আলোচনা করা হয়েছে।
তিনটি প্রশ্ন প্রকৃত খরচ প্রকাশ করে। কী-টি কার কাছে আছে? কতগুলি ডিভাইসে এটি রয়েছে? যার কথা কারও মনে নেই এমন ডিভাইস সহ শুরু থেকে শেষ পর্যন্ত সম্পূর্ণ রি-কী করতে কত সময় লাগবে? তৃতীয় উত্তরটি যদি ঘণ্টায় মাপা হয়, তবে চতুর্থ যে ব্যক্তিটি চলে যাবেন তার জন্য আপনি আর রি-কী করবেন না।
সুরক্ষার সাথে সমঝোতার বিষয়গুলি যা তুলনামূলক বিশ্লেষণে প্রায়শই বাদ পড়ে যায়
কনফিগারেশন পেজে 802.1X লেখা থাকলেই Enterprise মোড সুরক্ষিত হয়ে যায় না। এটি তখনই সুরক্ষিত হয় যখন EAP পদ্ধতি, সার্টিফিকেট বৈধকরণ, আইডেন্টিটি ডিরেক্টরি এবং সেগুলির পেছনের লাইফসাইকেল প্রক্রিয়াগুলি সঠিকভাবে পরিচালিত হয়। এর যেকোনো একটি সরিয়ে দিলে আপনি সস্তার মতো একই শেয়ার্ড-সিক্রেট দুর্বলতাযুক্ত একটি ব্যয়বহুল নেটওয়ার্ক তৈরি করবেন।
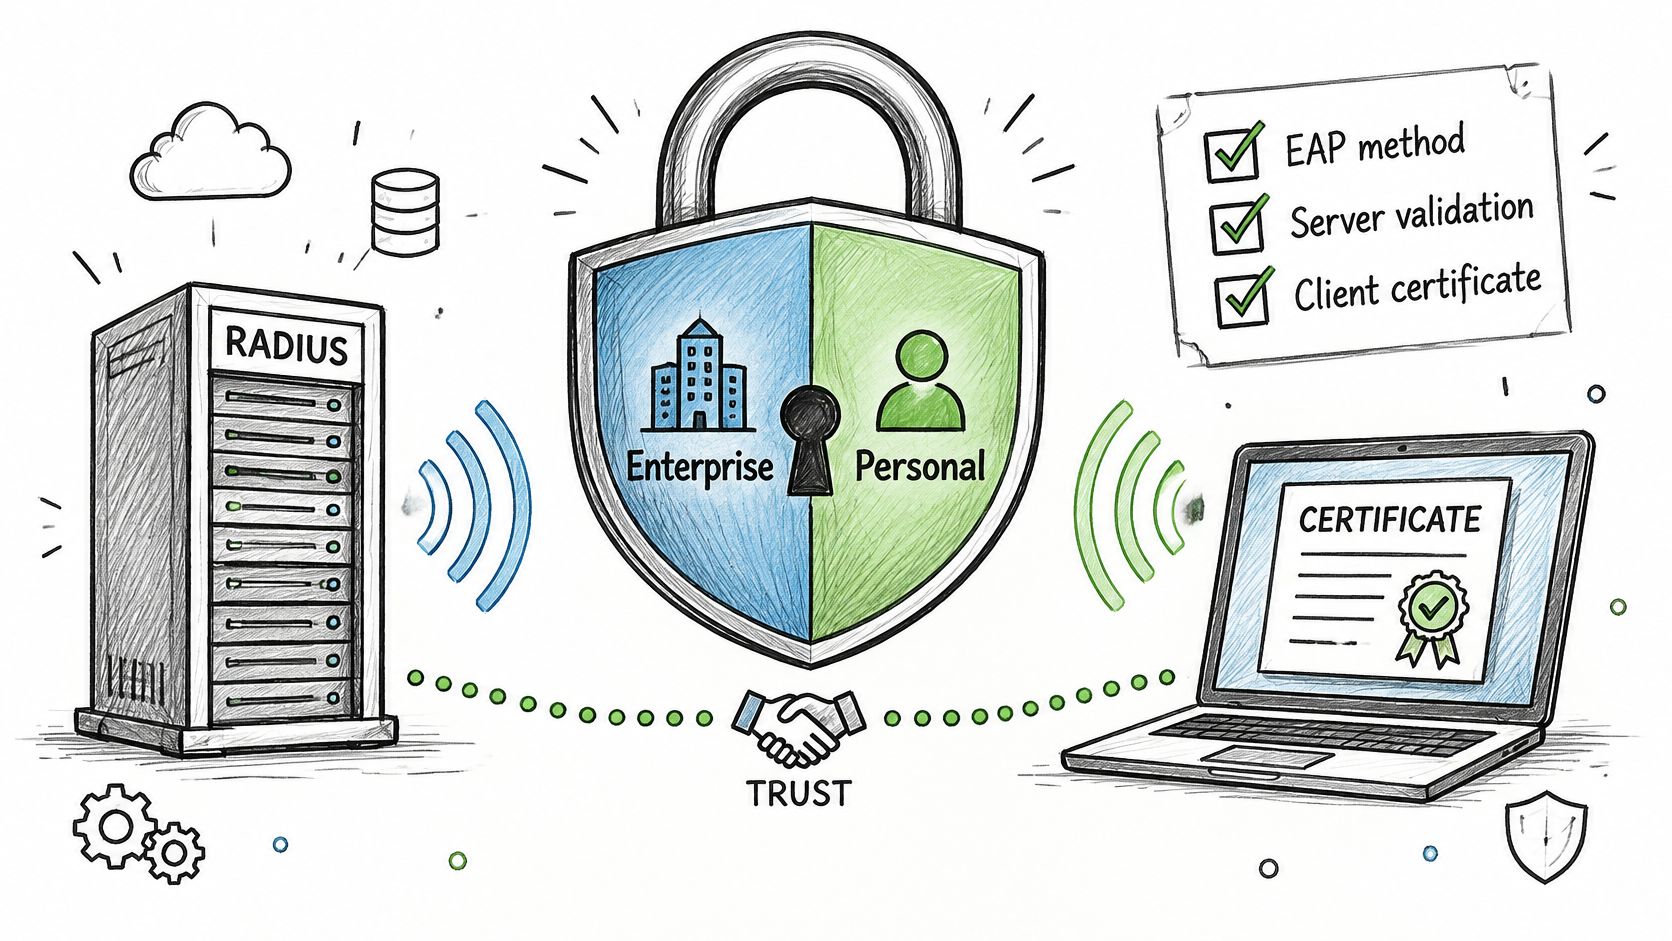
ভেন্ডর ডকুমেন্টের ক্ষেত্রে Huawei WPA3 এন্টারপ্রাইজ ডকুমেন্টেশন এই বিষয়ে অস্বাভাবিকভাবে স্পষ্টভাষী। এটি উল্লেখ করে যে শুধুমাত্র 802.1X ব্যবহার করার কারণেই WPA2-Enterprise নিজে থেকেই সুরক্ষিত হয়ে যায় না; নিরাপত্তা মূলত নির্ভর করে EAP পদ্ধতি, সার্টিফিকেট যাচাইকরণ, পরিচয় পরিকাঠামো এবং লাইফসাইকেল প্রক্রিয়ার উপর। এছাড়াও খারাপভাবে যাচাইকৃত সার্ভার সার্টিফিকেট, শক্তিশালী ক্রেডেনশিয়াল নিয়ন্ত্রণ ছাড়া পাসওয়ার্ড-ভিত্তিক EAP, পরিচালনা না করা সাপ্লিক্যান্ট বা অনুপলব্ধ প্রমাণীকরণ পরিষেবা বিভ্রাট ঘটাতে পারে অথবা ক্রেডেনশিয়াল চুরি সহজতর করতে পারে।
এই চারটি পরিস্থিতিতে Enterprise শেষ পর্যন্ত একটি পরিপাটি Personal নেটওয়ার্কের চেয়ে দুর্বল হয়ে পড়ে:
- যেসব ক্লায়েন্ট যেকোনো সার্টিফিকেট গ্রহণ করে। সামনে যা উপস্থাপন করা হয় তাতেই বিশ্বাস করার জন্য কনফিগার করা একটি ল্যাপটপ একটি ভুয়ো অ্যাক্সেস পয়েন্টের কাছে তার ক্রেডেনশিয়াল তুলে দেবে। সার্ভার সার্টিফিকেট যাচাইকরণই হল এর প্রতিরোধক ব্যবস্থা, এবং লগইন "ঠিক" করার জন্য লোকেরা সর্বপ্রথম এই সেটিংটিই নিষ্ক্রিয় করে।
- ক্রেডেনশিয়াল নিয়ন্ত্রণ ছাড়া পাসওয়ার্ড-ভিত্তিক EAP। একটি শেয়ার্ড লোকাল অ্যাকাউন্টের উপর PEAP-MSCHAPv2, যা কখনোই পরিবর্তন করা হয় না, তা আসলে অতিরিক্ত কয়েকটি ধাপ ও একটি টানেল সহ একটি শেয়ার্ড পাসওয়ার্ড মাত্র।
- আনম্যানেজড সাপ্লিক্যান্ট। পুরনো ফোন এবং অপ্রচলিত 802.1X স্ট্যাক সহ ভুলে যাওয়া ট্যাবলেটগুলি সাপোর্ট টিকিটের সৃষ্টি করে এবং পলিসি থেকে বাদ পড়ে যায়, যার ফলে একটি ক্যাশ কাউন্টার শেষ পর্যন্ত গেস্ট নেটওয়ার্কে গিয়ে ঠেকে।
- একটি একক RADIUS পরিষেবা। এটি অচল হয়ে পড়লে, প্রতিটি ব্যবহারকারী একসাথে ব্যর্থ হয়, এমনকি তারা সহ যারা আগে শুধু পাসওয়ার্ড টাইপ করতে পারত।
এর প্রতিটি একটি নির্দিষ্ট উপায়ে ব্যর্থ হয় এবং প্রতিটির সমাধান মাত্র এক বিকেলেই করা সম্ভব: আপনি যে প্রোফাইলটি পুশ করেন তাতে সার্ভার সার্টিফিকেট বৈধকরণ বাধ্যতামূলক করুন, শেয়ার করা লোকাল অ্যাকাউন্টটি বন্ধ করুন, পিছিয়ে থাকা ডিভাইসগুলিকে পরিচালনার আওতায় আনুন বা সেগুলিকে সেগমেন্ট করুন, এবং প্রমাণীকরণ পরিষেবার জন্য একটি ব্যাকআপ রাখুন যাতে একটি বিভ্রাটের কারণে সাইট বন্ধ না হয়ে যায়।
Enterprise তখনই বেশি নিরাপদ যখন এর সার্টিফিকেট, ডিরেক্টরি এবং RADIUS সার্ভিসকে খোদ WiFi-এর মতোই সতর্কতার সাথে পরিচালনা করা হয়।
সেই কাজের পক্ষে আসল যুক্তিটি ঠিক উল্টো। সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ বাকিদের প্রভাবিত না করেই একজন ব্যবহারকারী বা একটি ডিভাইসকে বাতিল করে দেয় এবং কে, কোন ডিভাইস থেকে, কোন সময়ে কানেক্ট করেছিল তার একটি লগ তৈরি করে। একটি শেয়ার্ড কি এর কোনোটিই দেয় না, তাই যেদিন কেউ প্রস্থান করেন, সেদিন আপনাকে নতুন কি তৈরি করার ঝামেলা এবং তারা এখনও কী অ্যাক্সেস করতে পারেন সেই অনিশ্চয়তা - উভয়ই বহন করতে হয়।
WPA3 এই তুলনার Personal দিকটিকে পরিবর্তন করে। এটি PSK হ্যান্ডশেককে SAE দিয়ে প্রতিস্থাপন করে, যা অফলাইন ডিকশনারি আক্রমণ প্রতিরোধ করে যার ফলে দুর্বল শেয়ার্ড কী সহজেই ক্র্যাক করা যায়। ট্রানজিশন মোড সবকিছু সুরক্ষিত করতে পারে না: কিছু লেগ্যাসি এবং অপ্রমাণিত ডিভাইস এর সাথে নির্ভরযোগ্যভাবে কাজ করে না। WiFi Alliance-এর সুরক্ষা নির্দেশিকায় ৩১ ডিসেম্বর, ২০২৭-এর পরে নতুন নেটওয়ার্কের জন্য শুধুমাত্র-WPA3-Personal ডিফল্ট রাখার সুপারিশ করা হয়েছে, তাই আপনার হার্ডওয়্যার রিফ্রেশ চক্রের পরিকল্পনার সময়সীমা হিসেবে সেই তারিখটিকে বিবেচনা করুন। ট্রানজিশন মোডের কারণে কোনো ডিভাইস কাজ না করলে, অচল ডিভাইস এবং অনিরাপদ ব্যতিক্রমকে একসাথে রেখে দেওয়ার একটি প্রবণতা দেখা যায়। তার বদলে সেই ডিভাইসগুলিকে তাদের নিজস্ব সেগমেন্টে রাখুন এবং বাকি নেটওয়ার্ককে এগিয়ে যেতে দিন।
ডিপ্লয়মেন্ট সংক্রান্ত প্রচেষ্টা, পরিকাঠামো এবং খরচ
Personal মোডের পরিকাঠামো হলো এমন একটি অ্যাক্সেস পয়েন্ট যা ইতিমধ্যে আপনার রয়েছে। এর আসল খরচ হলো রোটেশন: একটি নতুন কি (key) নিয়ে বিল্ডিং জুড়ে ঘুরে কাটানো সময় এবং প্রতিবার তালিকা থেকে বাদ পড়ে যাওয়া ডিভাইসগুলি।
Enterprise মোডের জন্য একটি 802.1X-সক্ষম অ্যাক্সেস পয়েন্ট, একটি সেকেন্ডারি সার্ভার সহ একটি RADIUS পরিষেবা যাতে একটি ব্যর্থতায় নেটওয়ার্ক বন্ধ না হয়, একটি সার্টিফিকেট অথরিটি এবং ক্লায়েন্ট সার্টিফিকেট প্রদান ও পুনর্নবীকরণের জন্য একটি প্রক্রিয়া প্রয়োজন। এই শেষ দুটি ধাপেই প্রকল্পগুলি আটকে যায়, কারণ সার্টিফিকেটগুলি একটি নির্দিষ্ট তারিখে মেয়াদোত্তীর্ণ হয় এবং ক্যালেন্ডারের দায়িত্ব কেউ নেয় না।
এটিই আসল খরচ। এটি মূলত স্বয়ংক্রিয় করার মতোও। Purple Access SCEP-এর মাধ্যমে প্রদত্ত Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru এবং Addigy থেকে EAP-TLS সার্টিফিকেট সমর্থন করে, যেখানে প্রতি প্ল্যাটফর্মে একবার সেটআপ করতে পাঁচ থেকে দশ মিনিট সময় লাগে। এর পরে, কর্মীদের হাত দিয়ে ফোন কনফিগার করতে হয় না; MDM প্রোফাইলটি পুশ করে, এবং একজন নতুন কর্মী তাদের প্রথম কফির আগেই নেটওয়ার্কে যুক্ত হয়ে যান।
একটি কার্যকরী তুলনা যা কাগজে-কলমে করে নেওয়া জরুরি
ধরা যাক একটি সাইটে বারোটি শেয়ার্ড-কী ডিভাইস আছে এবং বছরে ছয় জন কর্মচারী চাকরি ছেড়ে যান। প্রতিটি নতুন চাবি পরিবর্তনের ফলে বারোটি ডিভাইসেই কাজ করতে হয়, যার অর্থ সমন্বয়, বাদ পড়া ডিভাইস এবং ব্যস্ত সকালে আটকে পড়া লোকজনের হেল্পডেস্ক কল হিসেব করার আগেই বছরে 72 বার ডিভাইসে হস্তক্ষেপ করতে হয়।
এবার হিসাবের Enterprise দিকটি দেখা যাক: RADIUS হোস্টিং, সেকেন্ডারি সার্ভার, সার্টিফিকেট অথরিটির রক্ষণাবেক্ষণ, পুনর্নবীকরণ কাজ এবং মাঝে মাঝে এমন সাপ্লিক্যান্ট যার প্রোফাইল পুনরায় তৈরি করা প্রয়োজন। এটি একটি বড় নির্দিষ্ট খরচ এবং অনেক কম প্রান্তিক খরচ। ছয়টি প্রত্যাহার কেবল ছয়টি ক্লিকে পরিণত হয়।
Capture, Secure এবং xPSK নেটওয়ার্কগুলির মূল্য প্রতি বছর প্রতি অ্যাক্সেস পয়েন্ট অনুযায়ী নির্ধারণ করা হয়, যার মধ্যে অতিথি, কর্মী এবং ডিভাইস অন্তর্ভুক্ত থাকে, তাই বাণিজ্যিক তুলনাটি প্রতি ব্যবহারকারীর পরিবর্তে প্রতি অ্যাক্সেস পয়েন্ট অনুযায়ী হয়। মরশুমি কর্মীসংখ্যা বিশিষ্ট একটি হোটেলের ক্ষেত্রে এটি গুরুত্বপূর্ণ: ব্যবহারকারী-ভিত্তিক মূল্য নির্ধারণ ঠিক সেই সাইটগুলির উপর বোঝা তৈরি করে যেগুলির আইডেন্টিটি-ভিত্তিক অ্যাক্সেস সবচেয়ে বেশি প্রয়োজন।
লাইসেন্সের মূল্যের বদলে মোট খরচের (TCO) তুলনা করুন। এতে সেই কর্মীদের কাজের সময়ও অন্তর্ভুক্ত করুন যারা কাজটি করবেন - এমনকি যারা রাত 11টায় কাজটি ভুলভাবে করবেন তাদের সময়ও। এরপর এমন পরীক্ষা প্রয়োগ করুন যা বেশিরভাগ বাস্তব ডিপ্লয়মেন্ট নির্ধারণ করে।
কাজের সাধারণ নিয়ম: যখন কোনো শেয়ার করা কি বছরে দুবারের বেশি পরিবর্তন করতে হয় অথবা একাধিক টিম এতে অ্যাক্সেস শেয়ার করে, তখন Enterprise-এ শিফট করুন।
enterprise লগইন ব্যর্থতার ট্রাবলশুটিং
Enterprise-এর ব্যর্থতাগুলি খুব কমই রেডিও সংক্রান্ত হয়। সেগুলি মূলত ক্রেডেনশিয়াল, সার্টিফিকেট এবং অ্যাট্রিবিউট সম্পর্কিত, এবং প্রতিটির একটি আলাদা লক্ষণ থাকে।
WPA2-Enterprise লগইন সংক্রান্ত লক্ষণ, কারণ এবং সমাধান
| লক্ষণ | সম্ভাব্য কারণ | সমাধান |
|---|---|---|
| পাসওয়ার্ড পরিবর্তনের পর প্রমাণীকরণ ব্যর্থ হয় | ডিভাইসে এখনও পুরনো সংরক্ষিত শংসাপত্র রয়েছে | সংরক্ষিত প্রোফাইল সরিয়ে পুনরায় সংযোগ করুন |
| সংযোগের সময় সার্টিফিকেট সংক্রান্ত সতর্কবার্তা | সার্ভার সার্টিফিকেট বিশ্বস্ত নয় অথবা সার্ভারের নাম যাচাই করা হয়নি | সঠিক CA ইনস্টল করুন এবং যাচাইয়ের জন্য সার্ভারের নাম সেট করুন |
| সংযুক্ত হলেও কোনো IP অ্যাড্রেস পাওয়া যাচ্ছে না | ডিরেক্টরি গ্রুপের জন্য VLAN অ্যাট্রিবিউট অনুপস্থিত বা ভুল রয়েছে | RADIUS-এ গ্রুপ-টু-VLAN ম্যাপিং সংশোধন করুন |
| শুধুমাত্র কিছু ডিভাইসে ব্যর্থ হয় | সাপ্লিক্যান্টে কনফিগার করা EAP মেথড নেই | OS আপডেট করুন অথবা প্রোফাইলটি একটি সমর্থিত পদ্ধতিতে পরিবর্তন করুন |
| একটি নির্দিষ্ট তারিখের পরে লগইন বন্ধ হয়ে যায় | ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে | মেয়াদ শেষ হওয়ার আগে MDM-এর মাধ্যমে সার্টিফিকেট পুনরায় এনরোল করুন |
| একই সাথে সমস্ত ব্যবহারকারী ব্যর্থ হন | RADIUS সার্ভারে পৌঁছানো যাচ্ছে না | প্রাইমারি সার্ভার পুনরুদ্ধার করুন বা সেকেন্ডারি সার্ভারে ফেইলওভার করুন |
ক্রমানুসারে পরীক্ষাগুলি সম্পন্ন করুন, কারণ অনুমান করার খরচ লগ পড়ার চেয়ে অনেক বেশি।
- RADIUS সার্ভারে পৌঁছান। এটি সচল রয়েছে এবং ফেইলওভার সাড়া দিচ্ছে কিনা তা নিশ্চিত করুন। একটি পিং এবং একটি পরিচিত-সঠিক অ্যাকাউন্ট থেকে টেস্ট অথেনটিকেশন এক মিনিটেই এটি স্পষ্ট করে দেয়।
- ক্রেডেনশিয়াল পরীক্ষা করুন। ক্লায়েন্ট সার্টিফিকেটের মেয়াদ কি শেষ হয়ে গেছে, সেটি প্রত্যাহার করা হয়েছে, নাকি ডিরেক্টরিতে অ্যাকাউন্টটি নিষ্ক্রিয় করা হয়েছে? রিভোকেশন তালিকা এবং ডিরেক্টরি লগ যেকোনো ক্লায়েন্ট-সাইড টুলের চেয়ে দ্রুত এর উত্তর দেয়।
- সার্ভার সার্টিফিকেটটি বিশ্বস্ত কিনা তা নিশ্চিত করুন। ক্লায়েন্টকে অবশ্যই ইস্যুকারী CA-কে বিশ্বাস করতে হবে এবং সঠিক সার্ভার নামটি যাচাই করতে হবে। যে প্রোফাইল কোনো কিছু যাচাই করে না, তা যেকোনো কিছুর সাথেই সংযোগ স্থাপন করে।
- গ্রুপটিকে VLAN-এ ম্যাপ করুন। যদি লগইন সফল হয় কিন্তু ডিভাইস কোনো অ্যাড্রেস না পায়, তবে RADIUS এমন একটি অ্যাট্রিবিউট প্রদান করেছে যা অ্যাক্সেস পয়েন্ট প্রয়োগ করতে পারেনি, অথবা ডিরেক্টরি গ্রুপের কোনো ম্যাপিং নেই।
- সাপ্লিক্যান্ট পরীক্ষা করুন। অপারেটিং সিস্টেমের সংস্করণ এবং কনফিগার করা EAP পদ্ধতি। এটি শেষ ধাপ, প্রথম নয়, যদিও লোকেরা এটি দিয়েই শুরু করে।
দ্রুত সমাধানগুলিতে কয়েক মিনিট সময় লাগে: একটি ফোন থেকে একটি অপ্রচলিত সংরক্ষিত প্রোফাইল সরানো, পুরো বিভাগকে প্রভাবিত করে এমন একটি গ্রুপ ম্যাপিং সংশোধন করা। ধীর সমাধানগুলিতে কয়েক দিন সময় লাগে: পুরো ল্যাপটপ বহরে সার্টিফিকেট পুনরায় নথিভুক্ত করা, যে কারণে পুনর্নবীকরণ একটি টু-ডু তালিকার পরিবর্তে রিমাইন্ডার সহ ক্যালেন্ডারে থাকা উচিত। একটি নির্দিষ্ট উপসর্গের তালিকা এবং একটি কার্যকরী পরীক্ষার পথ কীভাবে RADIUS প্রমাণীকরণ পরীক্ষা করবেন-এ অন্তর্ভুক্ত করা হয়েছে।
এর সাথে Personal মোডের ব্যর্থতাগুলি তুলনা করুন। ভুল পাসওয়ার্ড অথবা এমন একটি পাসওয়ার্ড যা গত সপ্তাহে পরিবর্তিত হয়েছে এবং একটি ডিভাইস তা পায়নি। সংখ্যায় বেশি হলে এটি কষ্টকর, তবে সমস্যা নির্ণয় করা সহজ।
মনে রাখার মতো একটি নিয়ম: যদি প্রতিটি ব্যবহারকারী একই সময়ে ব্যর্থ হয়, তবে সমস্যাটি ডিভাইসের নয়, অথেনটিকেশন পরিষেবার। একশো জনকে নেটওয়ার্ক ফরগেট করে আবার যোগ দিতে বলার আগে সার্ভারটি পরীক্ষা করুন।
কোন মোডটি হোটেল, মাল্টি-সাইট এবং ছোট অফিসের জন্য উপযুক্ত
কোন WPA2 মোড প্রতিটি পরিস্থিতির জন্য উপযুক্ত
| পরিস্থিতি | প্রস্তাবিত মোড | কারণ |
|---|---|---|
| পারিবারিক বাড়ি বা এক কক্ষের অফিস | Personal | ডিভাইসের সংখ্যা কম, টার্নওভার কম এবং চালানোর মতো কোনো সার্ভার নেই |
| ছোট অফিস, প্রায় দশ জনের কম স্থায়ী কর্মী | Personal, কর্মী চলে যাওয়ার সময় প্রতিবার কী (key) রোটেশন সহ | রোটেশন যদি এক্সিট চেকলিস্টের অংশ হয় তবে পরিচালনাযোগ্য ওভারহেড |
| ম্যানেজড ল্যাপটপ সহ একাধিক সাইটযুক্ত কোম্পানি | Enterprise | বিভিন্ন সাইট জুড়ে ব্যক্তিগত প্রত্যাহার এবং ডিরেক্টরি-ভিত্তিক নীতি |
| কর্মী, অতিথি এবং রুম ডিভাইস সহ হোটেল | তিনটি নেটওয়ার্ক সহ Enterprise | অতিথি, কর্মী এবং ডিভাইসগুলির জন্য পৃথক সেগমেন্ট প্রয়োজন |
| আবাসিক ভবন বা কো-লিভিং স্পেস | বাসিন্দাপিছু পৃথক কী (key) সহ Enterprise | প্রত্যেক বাসিন্দা ও ভাড়াটে পৃথক এবং তাদের অ্যাক্সেস আলাদাভাবে প্রত্যাহার করা যেতে পারে |
| কর্মী এবং অতিথি সহ সর্বজনীন স্থান | কর্মীদের জন্য Enterprise, অতিথিদের জন্য পোর্টাল | শেয়ার্ড কী ছাড়াই অতিথিদের অনবোর্ডিং |
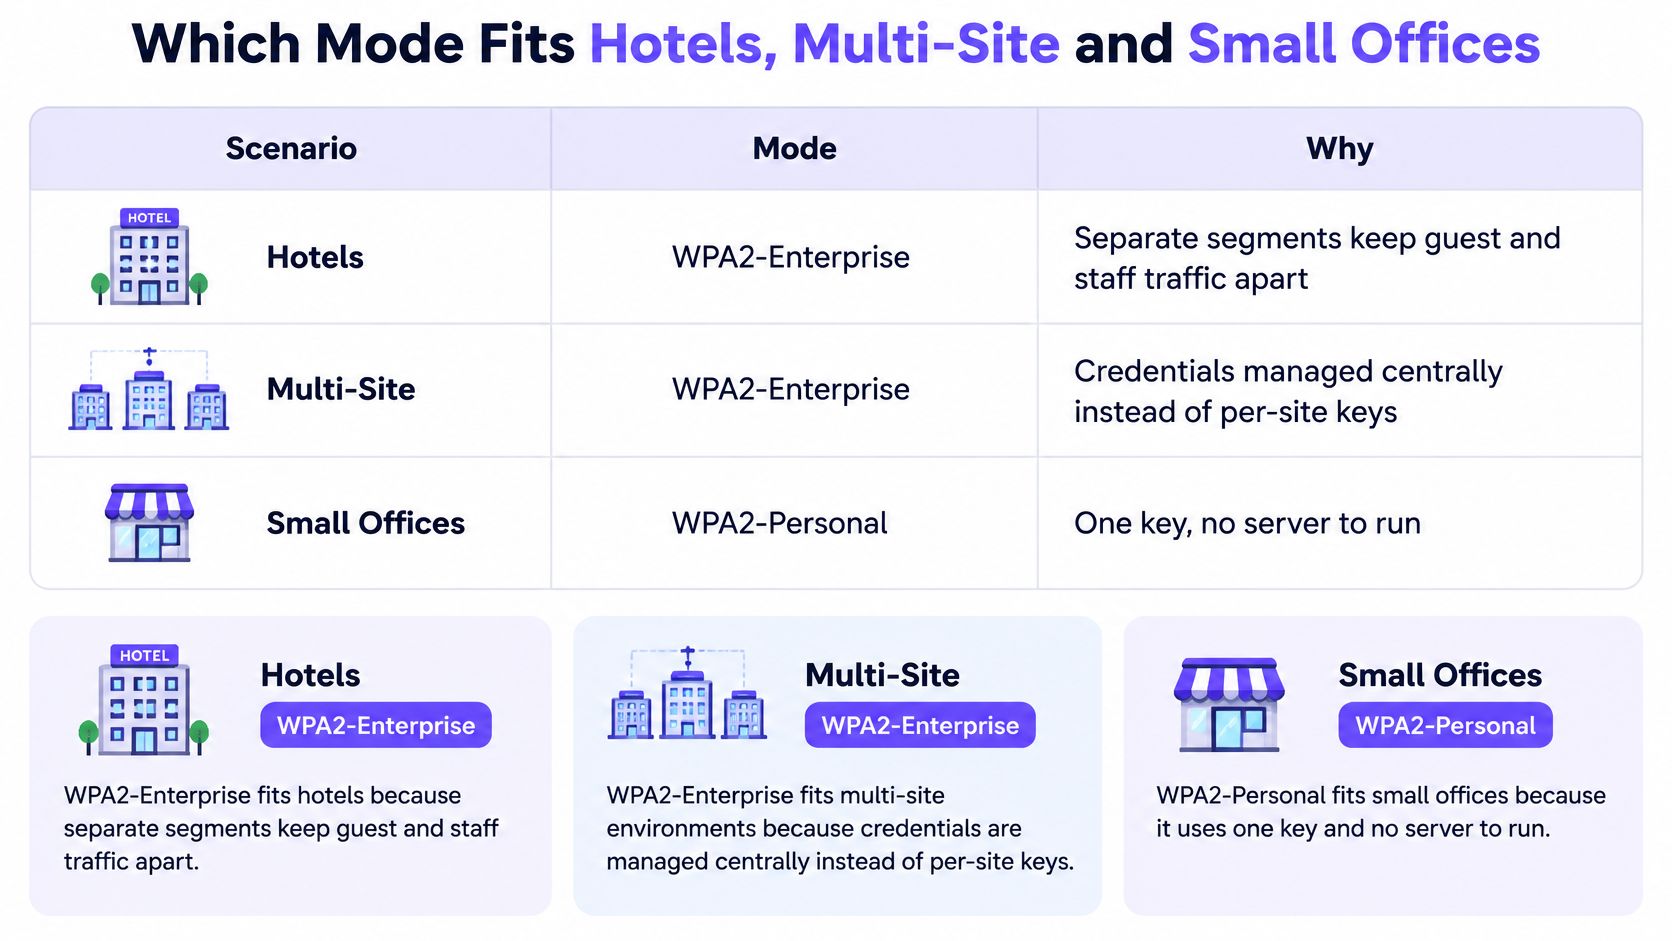
হোটেলগুলি সবচেয়ে স্পষ্ট উত্তর পায়। একটি নেটওয়ার্ক কোনো হাউসকিপার, অতিথি এবং মিনিবার সেন্সরকে একসাথে পরিষেবা দিতে পারে না, তাই তাদের আলাদা করুন: কর্মীদের জন্য EAP-TLS, অতিথিদের জন্য একটি পোর্টাল এবং ডিভাইসগুলির জন্য কি-বাউন্ড VLAN যা অতিথি পক্ষ কখনো দেখতে পায় না। আমরা ঠিক এই বিভাজনের ওপর ভিত্তি করে প্রতি প্রপার্টিতে তিনটি নেটওয়ার্ক চালাই, যেখানে গেস্ট পোর্টাল অ্যাক্সেস দেওয়ার আগে প্রপার্টি ম্যানেজমেন্ট সিস্টেমের সাথে যাচাই করে নেয়।
ম্যানেজড ল্যাপটপসহ একাধিক সাইটের কোম্পানিগুলি প্রতি-সাইট VLAN ম্যাপিং সহ একটি একক RADIUS পরিষেবা চায়। ফলে নীতি একই থাকে, প্রতিটি সাইট তার নিজস্ব নেটওয়ার্ক বজায় রাখে এবং এক বিল্ডিং থেকে অন্য বিল্ডিংয়ে যাওয়া ল্যাপটপ একই উপায়ে অথেনটিকেশন সম্পন্ন করে।
আবাসিক ভবন এবং সহ-বাসস্থান স্থানগুলি হল এমন ক্ষেত্র যা মানুষ কম মূল্যায়ন করে। বাসিন্দা-প্রতি কী প্রতিটি ভাড়াটেকে আলাদা করে এবং প্রস্থান করার পরেও টিকে থাকে, যা এমন একটি ঘটনা যা প্রতিবার একটি শেয়ার্ড কী-কে নষ্ট করে দেয়।
ছোট অফিসগুলি Personal-এ থাকতে পারে। প্রায় দশ জনের কম সদস্যের স্থিতিশীল টিমের ক্ষেত্রে, প্রতিবার কেউ চলে যাওয়ার সময় চাবি পরিবর্তন করা একটি যুক্তিসঙ্গত বাড়তি কাজ, যদি সেই পরিবর্তনের বিষয়টি তাদের এক্সিট চেকলিস্টে অন্তর্ভুক্ত থাকে এবং কেউ এর দায়িত্ব নেয়। তবে এই শর্তটি বাস্তবে বজায় রাখা বেশ কঠিন।
যত বেশি মানুষ একটি কি শেয়ার করবেন, তত ঘন ঘন সেই কি পরিবর্তন করতে হবে।
যেসব ডিভাইস 802.1X চালাতে পারে না, আপনি যে মোডই বেছে নিন না কেন সেগুলির নিজস্ব সেগমেন্ট প্রয়োজন। সেন্সর, কিছু টিভি, পুরনো ক্যাশ রেজিস্টার (till) এবং দুই লাইনের কনফিগ পেজ সম্বলিত প্রিন্টারগুলি কখনও TLS হ্যান্ডশেক সম্পূর্ণ করতে পারবে না।
একটি শর্তই ছোট অফিসের সিদ্ধান্ত বদলে দেয়। কোনো স্থিতিশীল টিম যদি প্রতি মাসে কন্ট্রাক্টর আনা শুরু করে, তবে মোট কর্মীসংখ্যা অপরিবর্তিত থাকলেও তারা Personal থেকে Enterprise-এর আওতায় চলে আসে। কারণ কন্ট্রাক্টররা একসময় চলে যান। যুক্তিটি মূলত এটাই।
নেটওয়ার্ক পরিবর্তন করার আগে ডিজাইন নিশ্চিত করুন
এই পাঁচটি পদক্ষেপের মাধ্যমে সিদ্ধান্তটি চূড়ান্ত করুন এবং পঞ্চম পদক্ষেপে সরাসরি চলে যাওয়ার তাগিদ এড়িয়ে চলুন।
- শেয়ার করা কীগুলির ইনভেন্টরি তৈরি করুন। প্রতিটি গ্রুপের তালিকা তৈরি করুন যাদের কাছে একটি করে কী রয়েছে এবং প্রতিটিতে থাকা ডিভাইসের সংখ্যা গণনা করুন। এর মধ্যে দরজার রিডারগুলি এবং ফাইন্যান্স টিম ভুলে যাওয়া ক্যাশ রেজিস্টারটি অন্তর্ভুক্ত করুন।
- গ্রুপ প্রতি একটি করে মোড বরাদ্দ করুন। Personal কেবল সেখানেই ব্যবহার করুন যেখানে গ্রুপটি ছোট এবং স্থায়ী। যেখানে ব্যক্তি বা ডিভাইসের জন্য পৃথক বাতিলকরণের প্রয়োজন সেখানে Enterprise ব্যবহার করুন, এবং যেখানে হার্ডওয়্যার সাপ্লিক্যান্ট চালাতে পারে না সেখানে ডিভাইস-প্রতি কী বরাদ্দ করুন।
- একটি সাইটে পাইলট পরিচালনা করুন। আমরা গ্রাহকদের প্রথমে একটি সাইটে ডিজাইনটি যাচাই করার সুযোগ দিই, যার মাধ্যমে সেই সাইটে ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতে ওপেন, সুরক্ষিত এবং xPSK নেটওয়ার্ক চালু করা হয়, যা বর্তমানে ব্যবহৃত নেটওয়ার্কের পাশাপাশি চলতে থাকে। শুরুতে কিছুই বন্ধ করা হয় না।
- তিনটি সংখ্যার ভিত্তিতে পাইলট মূল্যায়ন করুন। সাপোর্ট টিকিটের পরিমাণ, একজন প্রস্থানকারী ব্যবহারকারীর অ্যাক্সেস বাতিল করতে নেওয়া সময়, এবং বাতিল করা অ্যাকাউন্টটি যে আর সংযোগ করতে পারছে না তার অডিট প্রমাণ। এই তৃতীয়টি হলো সেই পরীক্ষা যা অধিকাংশ পাইলট প্রকল্পে ভুলে যাওয়া হয়।
- একবারে একটি করে সাইটে রোলআউট করুন। প্রতিটি ধাপের পরে নয়, বরং আগে RADIUS ফেইলওভার পরীক্ষা করুন। এমন একটি সেকেন্ডারি সার্ভার যেখানে কেউ ফেইলওভার করেনি, তা কেবল একটি ডায়াগ্রাম মাত্র, কোনো নিয়ন্ত্রণ নয়।
বাইরে থেকে দেখলে একটি সফল পাইলটকে খুব সাধারণ মনে হয়। কম শেয়ার্ড ক্রেডেনশিয়াল ব্যবহার, সম্পূর্ণ নতুন করে চাবি পরিবর্তনের বদলে মাত্র কয়েক মিনিটে অনুমোদন প্রত্যাহার এবং ট্রায়াল চলাকালীন সাপোর্ট টিকিটের সংখ্যা না বৃদ্ধি পাওয়া। টিকিট বাড়লে বুঝতে হবে প্রোফাইলে ভুল আছে, ধারণায় নয়।
শুরু করার আগে, আমাদের কোনো এক নেটওয়ার্ক ইঞ্জিনিয়ারের সাথে 45 মিনিটের একটি ডিজাইন সেশন আপনার বর্তমান SSID-গুলিকে আপনার বিদ্যমান অ্যাক্সেস পয়েন্টে ওপেন, সুরক্ষিত এবং xPSK নেটওয়ার্কে ম্যাপ করে দেবে, এবং আপনি এগিয়ে যান বা না যান, প্ল্যানটি আপনার কাছেই থাকবে।
Purple Access আপনার ইতিমধ্যেই থাকা অ্যাক্সেস পয়েন্টগুলিতে ওপেন, সুরক্ষিত এবং xPSK নেটওয়ার্ক পরিচালনা করে, সাথে থাকে ক্লাউড RADIUS, EAP-TLS সার্টিফিকেটের জন্য পরিচালিত PKI এবং ডিভাইস-প্রতি কী যা আপনি একবারে একটি করে প্রত্যাহার করতে পারেন। যদি "সম্পূর্ণ রি-কি করতে কত সময় লাগবে" এর আপনার সৎ উত্তর কয়েক ঘণ্টায় পরিমাপ করা হয়, তবে এটিই সেই খরচ যা আমরা দূর করি, এবং একটি একক-সাইট পাইলট হল আপনার নিজস্ব টিকিট সারির বিপরীতে এটি যাচাই করার উপায়। ডিজাইন সেশন বুক করতে এবং আপনার নিজস্ব ফ্লোর প্ল্যানে তিন-নেটওয়ার্কের পরিকল্পনা দেখতে Purple Access দেখুন।


