
8 BYOD-Sicherheitsrisiken und wie Sie diese minimieren
Published
Ein Mitarbeiter-Smartphone verbindet sich am Montag mit dem WiFi-Netzwerk des Standorts - mit gespeichertem Mitarbeiterpasswort, einer Buchungssystem-Sitzung und einer App, die außerhalb des offiziellen App-Stores installiert wurde. Das Betriebssystem des Smartphones liegt zwei Versionen zurück. Wenn die Authentifizierung diesem Gerät Zugriff auf ein Netzwerk gewährt, das auch Kassen, Kameras oder Türsteuerungen erreicht, wird das Aktualisierungsverhalten seines Besitzers zum betrieblichen Sicherheitsrisiko.
BYOD-Sicherheit ist eine Frage der Zugangssteuerung. Das Unternehmen kann zwar weder die Updates des Telefons noch dessen Benutzer kontrollieren, aber es kann die beim Beitritt vorgelegte Identität, die ausgestellten Anmeldedaten, das für das Gerät erreichbare Netzwerk steuern und festlegen, ob ein fehlgeschlagener Posture-Check abgelehnt wird, bevor Datenverkehr fließt.
Für Betreiber mehrerer Standorte ist jedes der folgenden Risiken mit einer Netzwerkkontrollmaßnahme verknüpft, die konfiguriert und nachgewiesen werden kann: Identität, ein Zertifikat oder individueller Schlüssel, VLAN-Zuweisung, eine Posture-Prüfung oder Filterung. Der Kompromiss ist pragmatischer Natur: Strengere Prüfungen verringern das Risiko, aber Geräte, die diese nicht erfüllen können, benötigen einen separaten, beschränkten Zugriffspfad. Der Großteil der Arbeit besteht aus Richtlinien- und Netzwerkkonfiguration, nicht aus dem Austausch von Access Points. Wenn Sie den umfassenderen Workplace-Kontext betrachten möchten, bevor Sie das WLAN anpassen, bietet der Ansatz von TekRecruiter zur Arbeitsplatzsicherheit eine nützliche Ergänzung. Beginnen Sie anschließend beim Beitrittsprozess.
Inhaltsverzeichnis
- 1. Nicht verwaltete und ungepatchte persönliche Geräte
- 2. Datenabfluss durch vermischte geschäftliche und private Daten
- 3. Geteilte und schwache Zugangsdaten auf persönlichen Geräten
- 4. Rogue Access Points und WiFi-Abhören
- 5. Laterale Bewegung aus flachen oder unzureichend segmentierten Netzwerken
- 6. Verlust oder Diebstahl von Geräten ohne Remote-Wipe
- 7. Bösartige, gesideloadete und gejailbreakte Apps
- 8. Datenschutz-, Überwachungs- und Compliance-Konflikte
- Vergleich der acht BYOD-Risiken nach Ursache, Exposition und primärer Kontrolle
- Ihre BYOD-Härtungsreihenfolge, bevor das nächste Gerät beitritt
1. Nicht verwaltete und nicht gepatchte persönliche Geräte
Private Smartphones, Tablets und Laptops lassen Patches aus, werden ohne Festplattenverschlüsselung ausgeliefert und tauchen nie im selben Inventar wie ein Unternehmens-Laptop auf. Ein ungepatchtes Smartphone, das sich mit dem Mitarbeiter-SSID verbindet, ist ein Einfallstor, das Sie selbst nicht patchen können - und oft können Sie seinen Zustand nicht überprüfen, bevor der Zugriff gewährt wird.
Das Ausmaß ist längst kein Ärgernis mehr, das auf einzelne Standorte beschränkt bleibt. Im Data Breach Investigations Report 2025 von Verizon wurden weltweit über 22.000 Sicherheitsvorfälle und 12.000 bestätigte Datenschutzverletzungen vom 1. November 2023 bis zum 31. Oktober 2024 analysiert. Zu den typischen Mustern zählten Credential-Missbrauch, Social Engineering, das Ausnutzen von Sicherheitslücken, Risiken durch Dritte und Ransomware. Private Geräte dienen heute routinemäßig als Einstiegspunkte. Bei einem BYOD-Modell kontrollieren Sie unter Umständen zwar die Authentifizierung, während die Eigentümer über Betriebssystem-Updates, Backups und Mitnutzer des Telefons bestimmen.
Ein Telefon an einem Stadion-Verkaufsstand mit iOS von vor zwei Versionen ist das Praxisbeispiel. Es übergibt ein gemeinsam genutztes Passwort und befindet sich dann in derselben Broadcast-Domäne wie das Kassen-VLAN, da niemand den Beitritt von Version oder Verschlüsselung abhängig gemacht hat. Sie finden dies während eines Sicherheitsvorfalls heraus, nicht beim Onboarding.
Was Sie durchsetzen, bevor das Zertifikat vorhanden ist
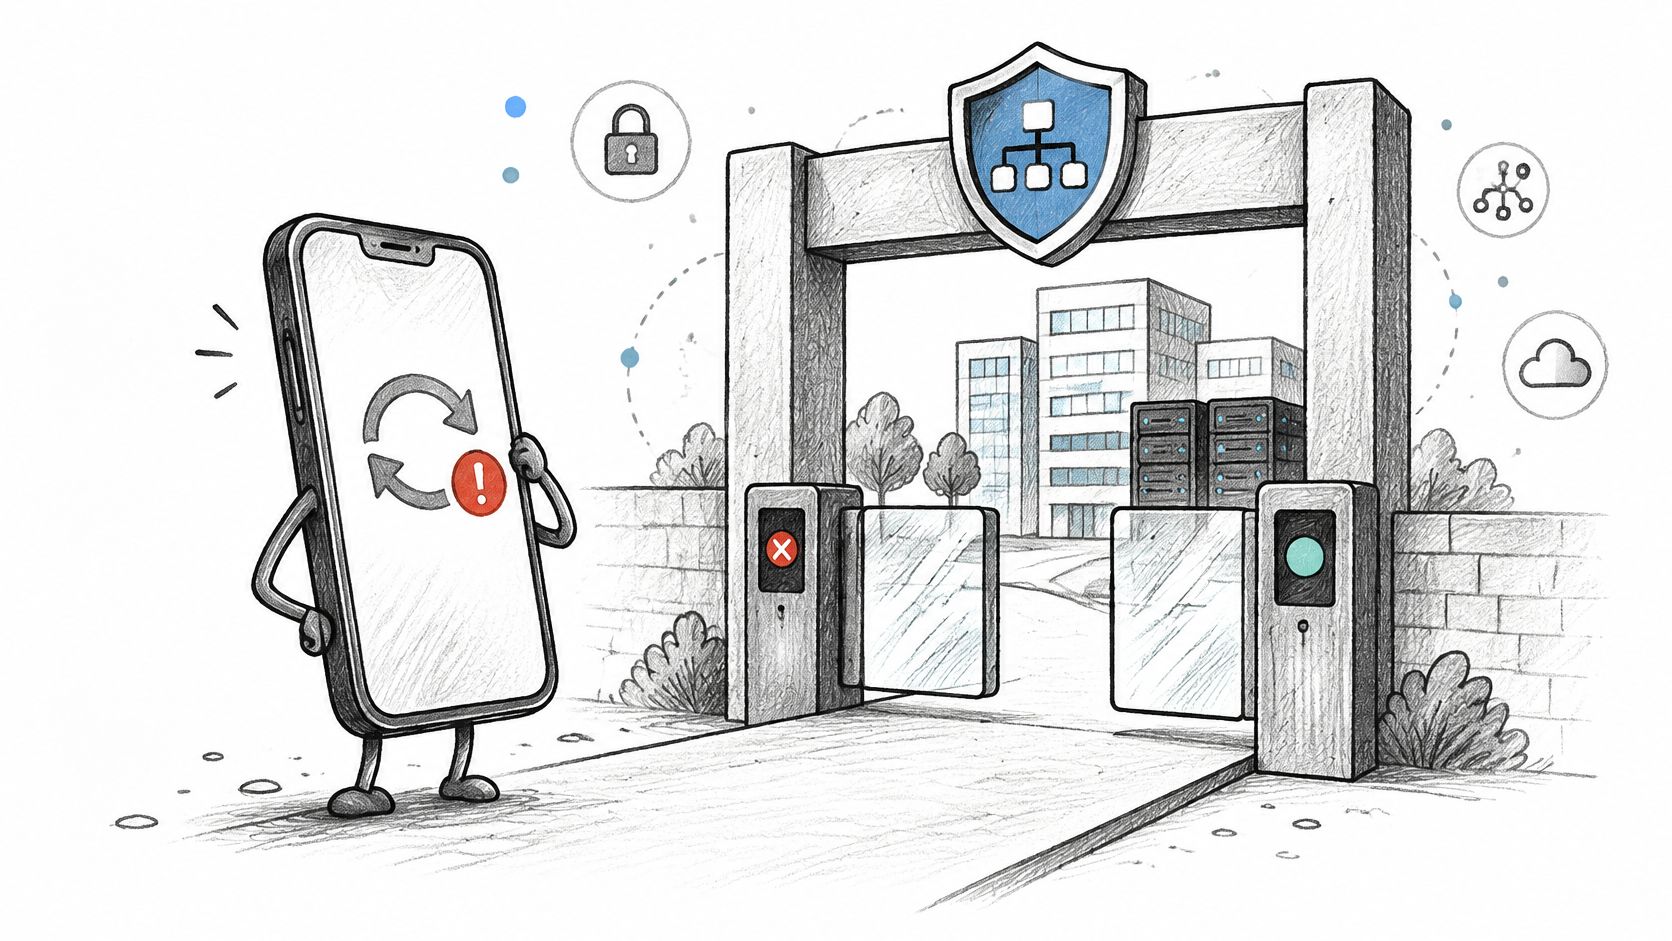
Die vollständige Gerätekontrolle ist bei einem privaten Smartphone das falsche Ziel. Konformitätsrichtlinien von Microsoft Intune und Jamf können WiFi und E-Mails sperren, bis das Betriebssystem und die Verschlüsselung den Vorgaben entsprechen. Arbeitsprofile unter Android Enterprise und die Apple Benutzerregistrierung ermöglichen es Ihnen, eine Bildschirmsperre und eine Mindestversion des Betriebssystems zu verlangen, ohne das gesamte Gerät zu vereinnahmen. Ich würde kein EAP-TLS-Zertifikat oder einen xPSK-Schlüssel ausstellen, bevor diese Prüfung erfolgreich war. Zertifikatsbasierte WiFi-Authentifizierung verwandelt eine bloße Aufforderung zur Aktualisierung in einen Beitrittsversuch, den der RADIUS-Server aktiv ablehnen kann.
Praxisregel: Definieren Sie die Mindestanforderungen an Betriebssystem und Verschlüsselung schriftlich, setzen Sie diese im MDM durch und vergeben Sie erst dann die Zugangsdaten, die das sichere SSID freischalten.
Nicht konforme oder nicht registrierte Geräte sollten dieselbe Erreichbarkeit wie verwaltete Endgeräte nicht teilen. Eine identitätsbasierte VLAN-Zuweisung ordnet sie einem reinen Internet-Segment zu. Veröffentlichen Sie die Frist für Aktualisierungen und eine einfache Self-Service-Anleitung in zwei Schritten, damit der Helpdesk nicht den Patch-Prozess übernehmen muss. Die Supportkosten sind real: Sie werden Anrufe von Personen erhalten, die keine Aktualisierungen durchführen möchten. Diese Kosten sind jedoch geringer, als jedes private Smartphone als vertrauenswürdiges Endgerät zu behandeln.
2. Datenverlust durch Vermischung von geschäftlichen und privaten Daten
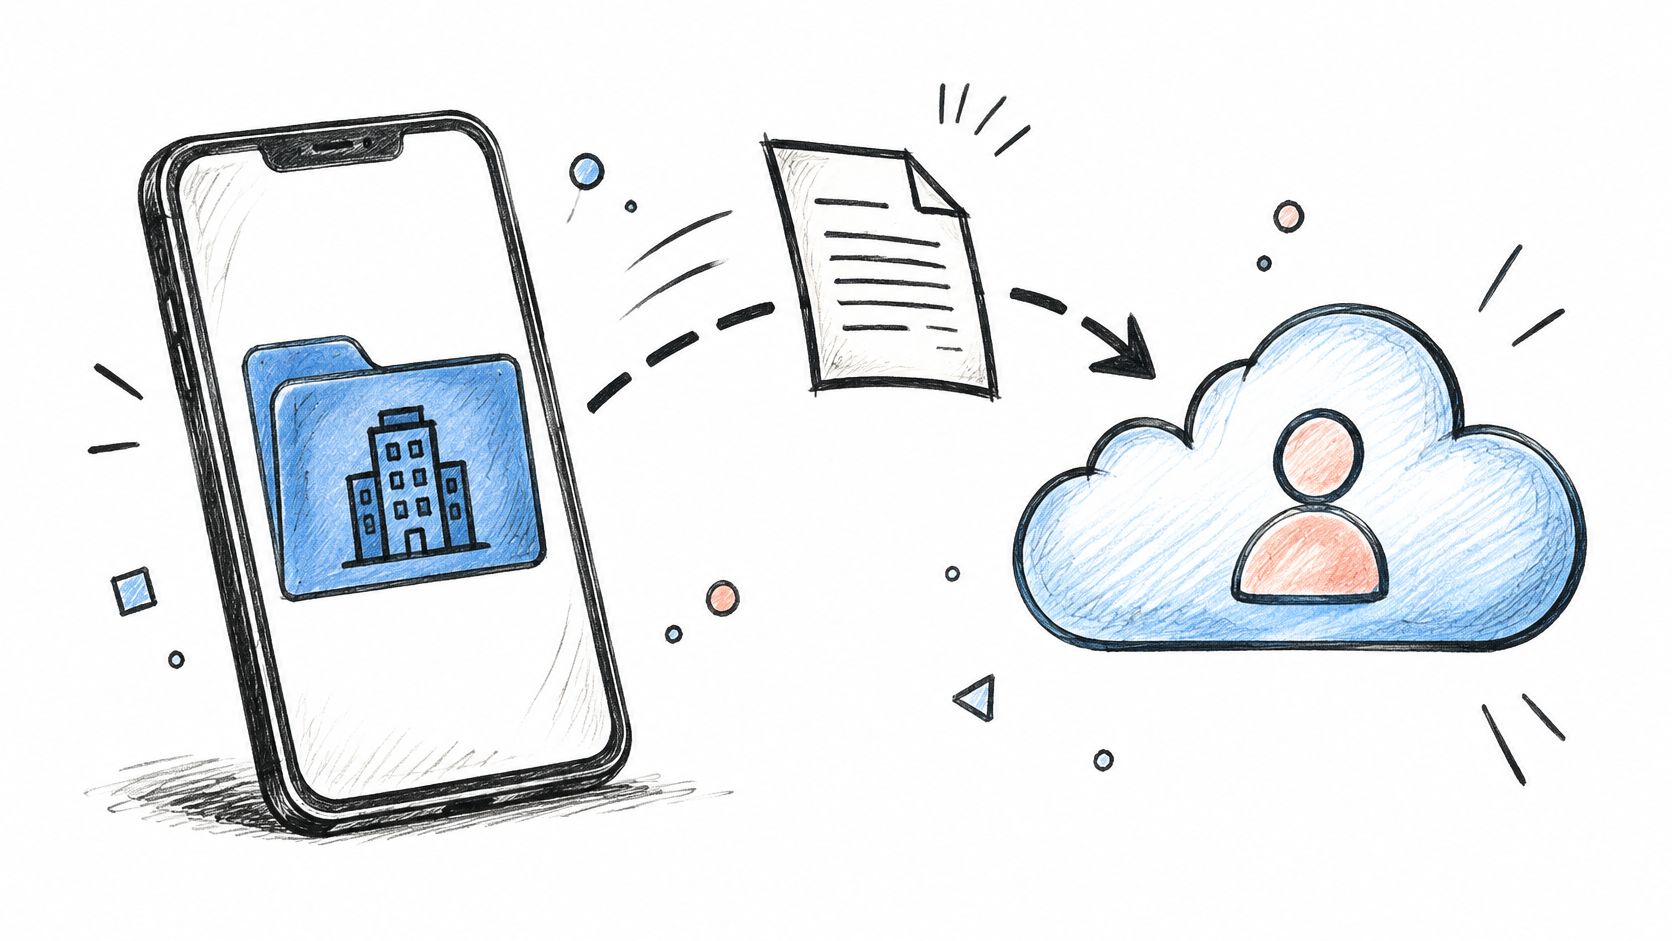
Ein Duty Manager speichert den Nachtabschluss in einem persönlichen Drive-Ordner, um ihn im Zug fertigzustellen. Der Ordner wird mit einem Heim-PC außerhalb der Kontrolle der Organisation synchronisiert. Wenn der Nachtabschluss Gästedaten enthält, verbleibt er möglicherweise dort, nachdem die Führungskraft das Unternehmen verlassen hat - ohne verlässliche Möglichkeit, die Kopie zu finden oder zu löschen.
Der DBIR Executive Summary 2025 von Verizon stellte fest, dass 46 % der kompromittierten Systeme mit geschäftlichen Logins nicht verwaltete Systeme waren, auf denen sowohl private als auch geschäftliche Zugangsdaten gespeichert waren - ein Muster, das höchstwahrscheinlich auf BYOD oder richtlinienwidrig genutzte Unternehmensgeräte zurückzuführen ist. Ein Endgeräte-Inventar kann nicht aufzeigen, welches Browserprofil, welcher Passwortspeicher oder welche private App geschäftliche Zugangsdaten enthält.
Trennen Sie die Daten, und beschränken Sie dann das Löschen
Android Enterprise-Arbeitsprofile und iOS User Enrollment halten Unternehmens-Apps in einem verwalteten Bereich. Eine selektive Löschung kann Arbeitsdaten entfernen, ohne persönliche Fotos zu löschen. Die App-Schutzrichtlinien von Intune können Kopieren und Einfügen blockieren und verhindern, dass Arbeitsdokumente für nicht verwaltete Apps freigegeben werden. Konfigurieren Sie verwaltete Apps so, dass Unternehmensdateien auf der geschäftlichen Seite verbleiben, und halten Sie in der Richtlinie zur akzeptablen Nutzung klar fest, was die Organisation einsehen kann und was nicht gelöscht wird.
Die Netzwerksteuerung erfolgt auf Anwendungsebene, nicht über einen breiten LAN-Zugriff. Ein Smartphone, das Zugriff auf E-Mails und eine Dienstplan-App benötigt, sollte nicht auch Dateifreigaben, Kameras oder den Immobilienverwaltungsserver erreichen können. Eine ähnliche Perspektive zum Umgang mit Daten bei Transaktionen finden Sie im Leitfaden von Bizbe zur Datensicherheit bei M&A. Protokollieren Sie die Benutzeridentität, die Gerätekennung und die Apps, für deren Nutzung das Gerät berechtigt ist. Diese Datensätze können den Zugriff und das Entfernen von Arbeitsdaten belegen, ohne persönliche Fotos einzusehen.
3. Geteilte und schwache Zugangsdaten auf privaten Geräten
Eine einzelne WPA2-Passphrase auf einem Whiteboard ist kein Berechtigungsnachweis. Es ist ein Gruppengeheimnis. Ein verlorenes Telefon, ein ausscheidender Mitarbeiter oder ein Browser, der den Schlüssel gespeichert hat, gefährdet jedes Gerät, das ihn nutzt - und Sie können nicht feststellen, wer sich um 02:14 Uhr verbunden hat. Gespeicherte Browser-Logins und wiederverwendete Passwörter führen auf der Identitätsseite zum gleichen Problem.
Gestohlene oder kompromittierte Anmeldedaten waren an 16 % aller Sicherheitsvorfälle im IBM Cost of a Data Breach Report 2024 beteiligt - der häufigste initiale Angriffsvektor in dieser Studie. Diese Vorfälle verursachten durchschnittliche Kosten von 4,81 Millionen USD und erforderten im Schnitt 292 Tage für Identifikation und Eindämmung, die längste Dauer aller untersuchten initialen Angriffsvektoren. Dieselbe IBM-Studienreihe stellte zudem eine massive Wiederverwendung von Passwörtern über Konten hinweg fest. Ein Token, das von einem privaten Smartphone abgegriffen wird, wird für E-Mail, VPN und die App des Standorts wiederverwendet und bleibt monatelang unentdeckt.
Gemeinsam genutzte Pre-Shared Keys bestehen weder das Audit noch die Sicherheitsprüfung im Ernstfall. Sie können nicht einer einzelnen Person den Zugriff entziehen, ohne den Schlüssel für alle anderen zu ändern, die weiterhin in der Schicht arbeiten müssen.
PCI DSS v4.0.1 Anforderung 2.3.2 verlangt, dass WLAN-Schlüssel geändert werden, sobald eine Person das Unternehmen verlässt, die diese kennt. Bei einem gemeinsamen Schlüssel ist das auf einer Hoteletage oder in einem Einkaufspassagen-Servicekorridor unpraktikabel. Die Sicherheitsmaßnahme, die diese Anforderung erfüllt, sind anmeldespezifische Zugangsdaten pro Entität.
Ersetzen Sie das Shared Secret und protokollieren Sie anschließend den Widerruf
- Mitarbeitende: Überführen Sie vertrauenswürdige Benutzer auf 802.1X mit EAP-TLS-Zertifikaten aus dem MDM. Was die 802.1X-Authentifizierung ausmacht, ist die Verknüpfung, die Sie direkt mit dem Verzeichniskonto deaktivieren können - anstatt über eine Passwortrotation um 1 Uhr nachts.
- Persönliche Geräte und IoT: Stellen Sie xPSK mit einem eindeutigen Schlüssel pro Gerät, Mandant oder Konzession aus, gebunden an ein VLAN. Ein Abgang widerruft genau einen Schlüssel.
- Onboarding-Portale: Verlangen Sie Phishing-resistente MFA, Passkeys oder hardwaregestützte Anmeldedaten bei jedem SSO- oder Captive-Portal-Login, der Netzwerkzugriff gewährt. Mit einem Enterprise-Passwort-Manager verhindern Sie, dass dieselbe Passphrase im privaten Browser und in der geschäftlichen Anwendung verwendet wird.
- Nachweise: Protokollieren Sie Identität, Gerätekennung, Authentifizierungsmethode, zugewiesenes Segment und Widerrufsstatus. Überprüfen Sie ausscheidende Mitarbeitende noch an dem Tag, an dem das Verzeichniskonto geschlossen wird.
Im Gastgewerbe und in Wohnanlagen wird dies für Bewohner bereits so gehandhabt. Der Schlüssel eines Mieters erlischt mit dem Mietvertrag. Für Mitarbeitende sollte kein schlechteres Modell gelten als für Personen, die Räume mieten.
4. Rogue Access Points und WiFi Abhören
Ein Mitarbeiter-Smartphone verbindet sich während einer gut besuchten Veranstaltung mit einem vertraut wirkenden WiFi-Netzwerk. Wenn ein Angreifer die SSID des Veranstaltungsorts kopiert hat, verbindet sich das Smartphone möglicherweise mit diesem bösartigen Access Point und setzt den Datenverkehr einem Abfangen aus. Ein Captive Portal, das täuschend echt wirkt, kann Benutzer zudem dazu verleiten, Anmeldedaten oder eine Sitzung preiszugeben.
Die KRACK-Sicherheitslücken von 2017 haben gezeigt, dass Schwachstellen im WPA2-Handshake die Entschlüsselung von Datenverkehr oder Packet-Injection auf betroffenen, ungepatchten Geräten ermöglichen können. Das operative Risiko konzentriert sich auf Telefone, die sich Netzwerken automatisch anschließen, und Benutzer, die unerwartete Zertifikatsmeldungen akzeptieren.
Ein Rezeptionstelefon, das sich mit einem gefälschten Mitarbeiter-SSID verbindet, kann den Zugriff auf das Buchungssystem gefährden. Schulen Sie Ihre Mitarbeiter darin, bei einer unerwarteten Zertifikatswarnung innezuhalten, und stellen Sie ihnen ein sicheres Netzwerk bereit, bei dem die Authentifizierung das Netzwerk verifiziert, anstatt sich auf dessen Namen zu verlassen.
Sehen Sie sich die untenstehende Lab-Demonstration an, um zu erfahren, wie ein Evil Twin einen legitimen Access Point nachahmen kann.
Vertrauen Sie nicht mehr der SSID Zeichenfolge
Passpoint und OpenRoaming unterstützen sicheren Gastzugang ohne ein Captive Portal. Für Mitarbeiter und andere vertrauenswürdige Benutzer bieten EAP-TLS-Zertifikate die Netzwerkauthentifizierung beim Beitritt. Purple Access unterstützt Passpoint und OpenRoaming in seinem sicheren Netzwerk, zusammen mit EAP-TLS-Zertifikaten, die über ein MDM bereitgestellt werden.
Halten Sie die Firmware von Access Points stets aktuell und überwachen Sie die Umgebung auf unerwartete Access Points, die Ihre SSID aussenden - insbesondere bei Veranstaltungen, bei denen temporäre Funkmodule auftauchen können. Diese Kontrollmaßnahmen verringern das Risiko durch Rogue Access Points, ersetzen jedoch keine Benutzerschulung: Eine unerwartete Zertifikatsabfrage sollte die Verbindung stoppen und nicht zum Klicken verleiten.
Der Name eines Gastnetzwerks ist per Definition öffentlich. Entscheidend ist, ob das Gerät das Netzwerk authentifizieren kann und ob der Zugriff auf Basis einer vertrauenswürdigen Identität gewährt wird - nicht anhand einer vertrauten SSID.
5. Seitliche Ausbreitung über flache oder unzureichend segmentierte Netzwerke
Ein kompromittiertes Privatgerät fungiert als Scanner mit gültiger Netzwerkverbindung. In einem flachen Netzwerk kann es Kassenterminals, Kameras, Gebäudesteuerungen und den Server sehen, den der Nachtmanager für Kartenerstattungen nutzt. Veranstaltungsorte und Mehrfamilienhäuser sind dafür besonders anfällig, da Gäste, Bewohner, Mitarbeiter und IoT-Geräte bereits dieselben Verteilerkästen und häufig dasselbe VLAN nutzen.
Der Target-Sicherheitsvorfall von 2013 ist der Referenzfall, den Betreiber immer noch heranziehen, auch wenn es sich nicht um BYOD handelte. Angreifer nutzten Anmeldedaten eines HLK-Dienstleisters und bewegten sich lateral in die Zahlungssysteme, da diese Netzwerke nicht isoliert waren. Hotels und Stadien, die den Datenverkehr von Gäste-WiFi immer noch mit Kassen- und Kameranetzwerken verbinden, wiederholen diese Topologie - mit einem noch anfälligeren Endpunkt.
Rollen zuweisen, bevor Sie SSIDs hinzufügen
Erstellen Sie die Übersicht auf einer Seite pro Standort. Gäste, Personal, Kassen, Kameras, Bewohner und Sensoren erhalten jeweils ein VLAN. RADIUS weist das VLAN anhand der Identität oder Geräteklasse zu, damit ein Smartphone nicht im Kassensegment landet, nur weil jemand in Eile die falsche SSID ausgewählt hat. VLAN-Segmentierung ist die Kontrollmaßnahme, die Sie testen können - kein Diagramm, das auf einer Folie verstaubt.
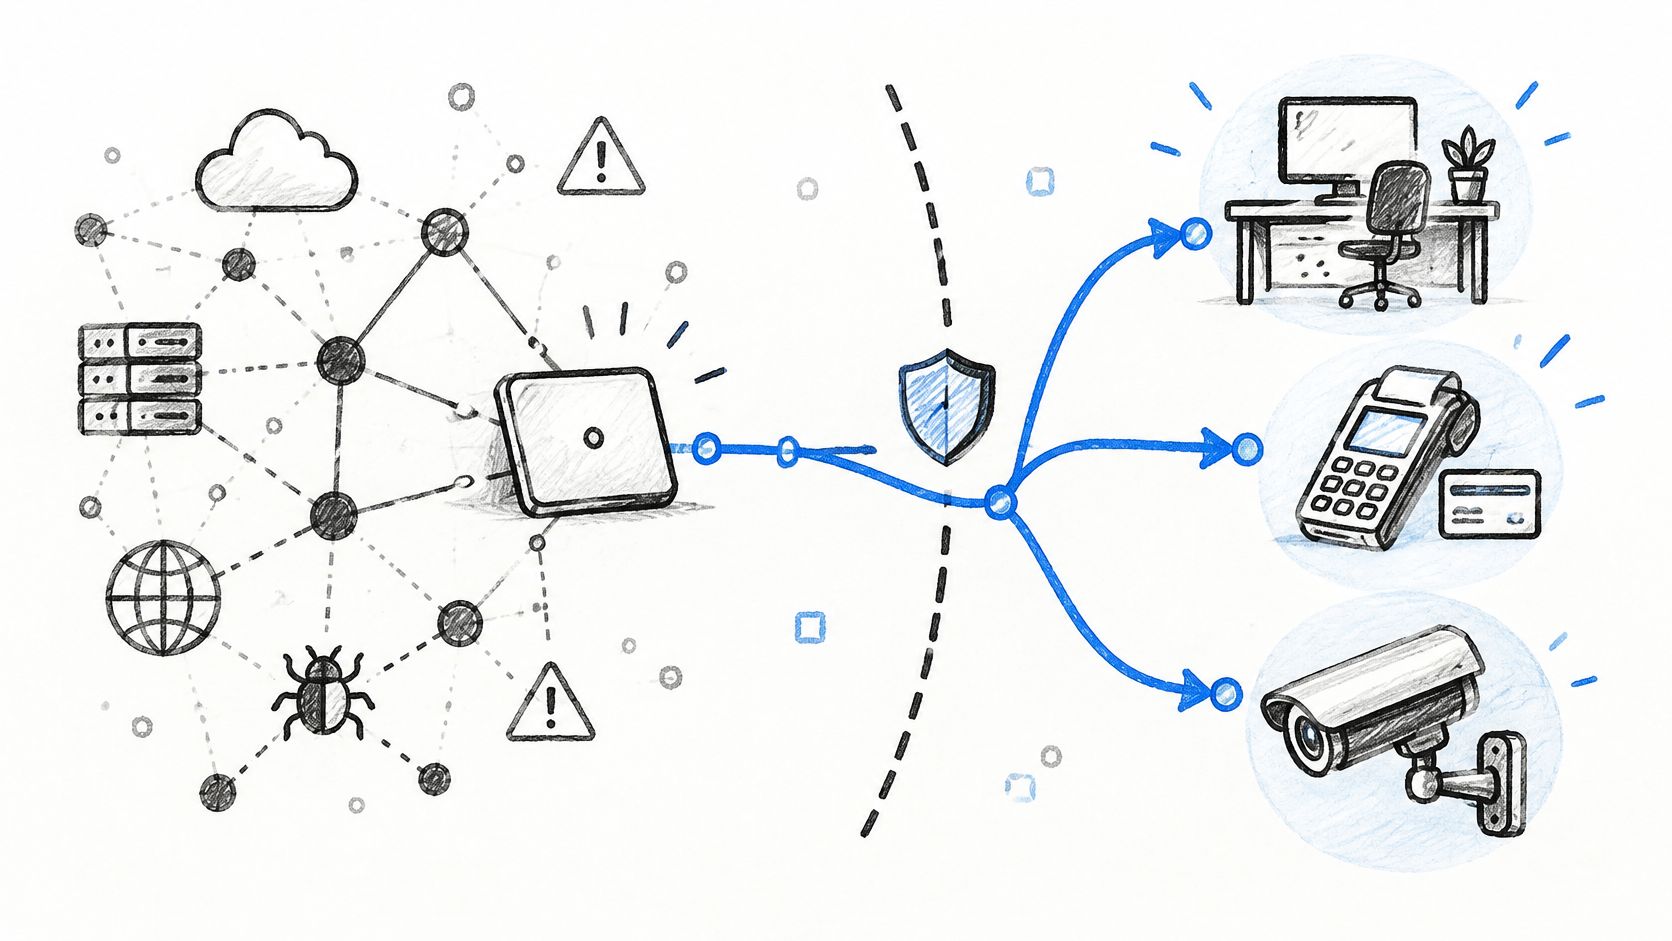
Führen Sie nach jeder Umstellung einen internen Scan von einem BYOD-Testtelefon aus durch. Wenn dieses Telefon eine Kamera, ein Schloss oder ein Bezahl-VLAN erreichen kann, ist die Segmentierung fehlgeschlagen - unabhängig davon, was im Designdokument steht. Das Least-Privilege-Prinzip auf Layer 2 ist kostengünstiger, als ein Lateral Movement gegenüber einem Kreditkartenunternehmen erklären zu müssen. Der Support-Kompromiss besteht in zusätzlichen DHCP-Bereichen und Firewall-Regeln zwischen VLANs. Zahlen Sie diesen Preis einmal pro Standortvorlage und klonen Sie sie anschließend. Verhandeln Sie nicht über ein flaches Netzwerk, nur weil ein Integrator Inter-VLAN-Routing lästig findet.
6. Verlust oder Diebstahl von Geräten ohne Remote-Löschung
Smartphones stecken in Hosentaschen, fahren in Ubers mit und liegen an Hotelbars. Ein Unternehmens-Laptop verbleibt meist in einer Tasche mit entsprechendem Kabelschloss. Bei einem privaten Smartphone ist das nicht der Fall. Befinden sich darauf ein VPN-Profil, Zugangsdaten für WiFi, eine E-Mail-Sitzung oder zwischengespeicherte Dateien, übernimmt der Finder diese Zugriffsrechte - bis Sie sie widerrufen. Ohne Geräteregistrierung können Sie das Gerät weder orten noch sperren oder bereinigen, und eine verzögerte Meldung vergrößert dieses Zeitfenster zusätzlich.
Hardwareverlust kommt vor, ist jedoch nicht der Vorfall, den die meisten Partner zuerst beobachten. Laut einem von CRN gesponserten Aura-Briefing zum Thema BYOD hatten in einer Umfrage unter 319 US-amerikanischen MSPs 55 % in den vorangegangenen 24 Monaten mindestens einen BYOD-bezogenen Sicherheitsvorfall verzeichnet, darunter 16 % mit einer bestätigten Datenpanne. Unter den MSPs, die von einem Vorfall betroffen waren, wurde der Diebstahl von Zugangsdaten oder die Kompromittierung von Konten mit 45 % am häufigsten genannt, gefolgt von der Kompromittierung von E-Mails oder Messengern mit 42 %, Malware mit 40 % und verlorenen oder gestohlenen Geräten auf dem letzten Platz mit 29 %. Bei dieser Stichprobe handelt es sich um Beobachtungen von MSPs und nicht um eine globale Unternehmensvollerhebung; betrachten Sie die Zahlen daher als Trend. Der Trend zeigt: Das Löschen von Geräten steht nicht im Mittelpunkt des Programms. Der Widerruf tut es.
Ein auf einem Zimmerservice-Tablett vergessenes Smartphone einer Reinigungskraft ist das typische Alltagsszenario. Darauf befinden sich ein WiFi-Pass für das Mitarbeiter-SSID sowie ein E-Mail-Token. Das Gerät werden Sie vor der nächsten Schicht nicht zurückerhalten.
Netzwerkzugangsdaten unmittelbar nach Bekanntwerden widerrufen
Das selektive Löschen des Arbeitscontainers via Intune oder Jamf ist die richtige Wahl, wenn das Gerät registriert war. Aktivierungssperre und Wo ist? helfen dem Eigentümer, das Smartphone wiederzufinden. Sie ersetzen jedoch nicht Ihre Fähigkeit, den Netzwerkzugriff zu sperren. Verlangen Sie eine Meldung innerhalb eines festgelegten Zeitfensters über eine zentrale Telefonnummer oder Ticket-Queue - nicht über eine Führungskraft, die es „morgen ansprechen wird“.
- Zertifikate und xPSK: Widerrufen Sie das WiFi-Zertifikat und den gerätespezifischen Schlüssel, sobald der Verlust protokolliert wird. Kurzlebige Zertifikate verringern das Sicherheitsrisiko, falls die Meldung verspätet erfolgt.
- Sitzungen: Beenden Sie SSO-Sitzungen und Refresh-Tokens für diesen Benutzer, statt ein globales Zurücksetzen des Passworts durchzuführen, das die gesamte Etage aussperrt.
- Protokoll: Halten Sie fest, wer den Widerruf wann autorisiert hat. Dieser Eintrag dient als Nachweis - nicht der Screenshot einer Remote-Löschung, den Sie auf einem nicht registrierten Smartphone nicht erstellen können.
Eine Remote-Löschung, die Sie nicht durchführen können, ist keine Sicherheitsmaßnahme. Ein Schlüssel, den Sie widerrufen können, ohne das gesamte Gebäude neu zu verschlüsseln, hingegen schon.
Das MDM-Enrollment jedes privaten Smartphones klingt übersichtlich, scheitert jedoch im Gastgewerbe und bei Zeitarbeitskräften, wo Personen oft nur eine Woche arbeiten und dann gehen. Entwickeln Sie Sicherheitskonzepte für Geräte, die Sie nie wiedersehen werden.
7. Bösartige, gesideloadete und gejailbreakte Apps
Auf einem privaten Smartphone können Apps aus inoffiziellen Quellen installiert, APKs per Sideloading geladen oder Jailbreaks bzw. Rooting durchgeführt werden. Diese Zustände schwächen Sandboxing und Codesignierung. Malware kann andere Apps auslesen, Datenverkehr abfangen oder Tokens abgreifen. Eine vermeintlich „seriöse“ App mit übermäßigen Berechtigungen richtet ähnlichen Schaden an - nur unauffälliger. Verbindet sich das Smartphone dann mit Ihrem Netzwerk, bringt es das Problem direkt ins Unternehmen.
Der Mobile Security Index 2025 von Verizon berichtet, dass 70 % der von einem Angriff betroffenen Mobilgeräte persönliche Geräte und keine vom Unternehmen bereitgestellten Geräte waren. Bei Unternehmen verzeichneten 52 % einen mobilen Cyberangriff, der zu Systemausfällen führte, und 47 % führten eine Kompromittierung teilweise auf das Nutzerverhalten wie Phishing, Smishing oder die Installation nicht autorisierter Apps zurück. Das Einfallstor ist die Person, die etwas installiert, und nicht nur ein fehlender Patch.
Stellen Sie sich eine Schichtleitung im Einzelhandel vor, die per Sideloading einen „Dienstplan-Helfer“ installiert, weil die offizielle App unhandlich ist. Der Helfer fordert Bedienungshilfen- und SMS-Rechte an. Nun befindet er sich direkt neben dem Mitarbeiter-WiFi-Profil. Malware nach Art von Banking-Trojanern nutzt diesen Sideloading-Pfad seit Jahren. Ihre Kassen-VLAN darf niemals der nächste Hop sein, wenn die Posture-Prüfung ein kompromittiertes Betriebssystem meldet.
Verweigern Sie den Beitritt, wenn die Plattform kompromittiert ist
Mobile Threat Defense wie Lookout oder Microsoft Defender for Endpoint auf Mobilgeräten kann gerootete oder gejailbreakte Geräte erkennen. Verknüpfen Sie dieses Signal mit der Zugangssteuerung. MDM sollte gejailbreakte oder gerootete Geräte aus dem Unternehmens-SSID ausschließen, und Conditional Access sollte die Authentifizierung verweigern, wenn die Compliance-Regel verletzt wird. Beschränken Sie Apps für den Unternehmenszugriff auf verwaltete Stores. Überprüfen Sie die Berechtigungen für alle Anwendungen, die mit Gästedaten, Zahlungsreferenzen oder E-Mails in Berührung kommen.
Filterung ist auch nach dem Beitritt wichtig. Eine DNS- oder Secure-Web-Richtlinie auf dem Mitarbeiter-VLAN blockiert bekannte schädliche Domains, selbst wenn das Smartphone nicht vollständig verwaltet wird. Verlassen Sie sich nicht auf eine jährliche E-Mail mit der Bitte, kein Sideloading zu nutzen. Die durchsetzbare Variante ist ein fehlgeschlagener Posture-Check und ein VLAN, das Kassen, Kameras oder lokale Geräte nicht sehen kann.
8. Konflikte bei Datenschutz, Überwachung und Compliance
Jede der oben genannten Sicherheitskontrollen erfordert ein gewisses Maß an Transparenz: Betriebssystemversion, Jailbreak-Status, Zertifikatsidentität, App-Compliance, DNS-Protokolle. Erfassen Sie zu viel, verstoßen Sie gegen die Privatsphäre der Mitarbeiter und die Pflichten zur Datenminimierung gemäß GDPR oder CCPA. Erfassen Sie zu wenig, können Sie nicht nachweisen, was Sie warum erhoben haben oder wann es gelöscht wurde. Unklare Löschrechte führen schnell dazu, dass aus einem Sicherheitsvorfall ein arbeitsrechtlicher Konflikt wird.
Eine Studie der Queensland University of Technology beschreibt Untersuchungen mit 542 Mitarbeitenden in den USA, Deutschland und Südkorea, bei denen rechtliche Bedenken neben der Sorge um die Offenlegung von E-Mails, Fotos, Standorten und Anwendungen maßgeblich beeinflussten, wie die Risiken von BYOD eingeschätzt wurden. Das National Cybersecurity Center of Excellence des NIST hebt drei zu wenig beachtete Risiken im selben Problembereich hervor: Einblick des Arbeitgebers in private Geräte, Abfluss persönlicher Daten an Arbeitgeber oder Drittanbieter-Analysedienste und das Zurücksetzen auf die Werkseinstellungen, wodurch private Daten gelöscht werden. Arbeitgeber im Vereinigten Königreich und in der EU, die eine an den Erwartungen des ICO und der GDPR ausgerichtete BYOD-Richtlinie veröffentlichen, erfüllen lediglich die Mindestanforderungen an fachliche Kompetenz. Cyber Essentials Zudem erfordert die Zertifizierung eine dokumentierte Kontrolle über Geräte und Netzwerkzugriffe - das bedeutet, Sie benötigen Protokolle und kein Bauchgefühl.
Ein Betreiber von Studentenwohnheimen, der „das Netzwerk überwacht“ und den vollständigen DNS-Verlauf der Bewohner ein Jahr lang ohne definierten Zweck speichert, ist das Negativbeispiel. Dasselbe gilt für den Betreiber, der ein gesamtes Smartphone löscht, weil ein Mietverhältnis beendet wurde, und nie schriftlich festgelegt hat, wer dies autorisieren darf.
Erfassen Sie den Beitritt, nicht das Privatleben
Beschränken Sie die Telemetriedaten auf den Compliance-Status, die Netzwerkidentität, das zugewiesene Segment und sicherheitsrelevante DNS-Treffer gemäß den Unternehmensrichtlinien. Erfassen Sie nicht das private Surfverhalten auf einem residenten VLAN, nur damit ein Dashboard ausgelastet wirkt. Veröffentlichen Sie Umfang, Aufbewahrungsfristen und Löschgrenzen in der BYOD-Richtlinie. Dokumentieren Sie die Einwilligung beim Onboarding von Gästen und BYOD-Nutzern und bewahren Sie das Audit-Protokoll für einen festgelegten Zeitraum auf. Autorisieren Sie Löschungen schriftlich und beschränken Sie die Löschung auf den geschäftlichen Container, anstatt ein Zurücksetzen auf die Werkseinstellungen vorzunehmen - es sei denn, der Eigentümer stimmt dem zu.
Die Support-Kosten einer klaren Richtlinie bestehen in einem längeren Onboarding-Bildschirm. Die Kosten einer unklaren Richtlinie sind eine Regulierungsbehörde, eine Gewerkschaft oder ein Bewohner, der nachweisen kann, dass Sie seine Fotos gelöscht haben. Privacy-by-Design ist hier eine Netzwerkentscheidung: Unternehmens-Container und Sicherheitsprotokolle statt einer Überwachung des gesamten Geräts.
Vergleich der acht BYOD-Risiken nach Ursache, Gefährdung und primärer Sicherheitsmaßnahme
| Risiko | Ursache | Betroffene Bereiche | Primäre Sicherheitsmaßnahme | Implementierungsaufwand |
|---|---|---|---|---|
| Nicht verwaltete und ungepatchte persönliche Geräte | Veraltete Software und uneinheitliche Sicherheitseinstellungen | Unternehmens- und Veranstaltungsort-Netzwerke | Geräte-Compliance über MDM und bedingten Zugriff durchsetzen | Moderat; erfordert Registrierung und Support |
| Datenabfluss durch Vermischung von geschäftlichen und privaten Daten | Geschäftsdaten vermischen sich mit privaten Apps und Cloud-Speichern | Sensible Unternehmensdaten und Privatsphäre der Mitarbeiter | Verwaltete Arbeitsprofile, App-Kontrollen und selektives Löschen nutzen | Moderat; erfordert Richtlinien und Nutzerakzeptanz |
| Gemeinsam genutzte und schwache Anmeldedaten auf persönlichen Geräten | Wiederverwendete Passwörter und gemeinsam genutzte WiFi-Schlüssel | Netzwerke und Benutzer, die auf gemeinsam genutzte Anmeldedaten angewiesen sind | EAP-TLS oder gerätespezifische Schlüssel mit MFA für das Onboarding einsetzen | Moderat; erfordert Verwaltung der Anmeldedaten |
| Rogue Access Points und WiFi-Abhören | Automatischer Beitritt zu gefälschten Netzwerken und unverschlüsselten Verbindungen | Benutzer in öffentlichen, Gast- und offenen WiFi-Netzwerken | Passpoint oder OpenRoaming und authentifizierte Verschlüsselung nutzen | Moderat; erfordert Netzwerkkonfiguration und Nutzersensibilisierung |
| Laterale Bewegungen aus flachen oder unzureichend segmentierten Netzwerken | BYOD-Geräte können in flachen Netzwerken auf sensible Systeme zugreifen | Unternehmens-, Zahlungs-, Kamera- und Gebäudesysteme | Netzwerke segmentieren und VLANs identitätsbasiert zuweisen | Hoch; erfordert Planung und Kompatibilitätstests |
| Verlust oder Diebstahl von Geräten ohne Fernlöschung | Verlorene Geräte behalten Sitzungen, Anmeldedaten oder zwischengespeicherte Daten bei | Unternehmenskonten und über das Gerät zugängliche Daten | Geräteanmeldedaten umgehend widerrufen und verwaltete Daten selektiv löschen | Moderat; erfordert Registrierung und einen Reaktionsprozess |
| Schadhafte, per Sideload installierte und gejailbreakte Apps | Ungeprüfte Apps oder geschwächte Betriebssystem-Schutzmechanismen | Unternehmensnetzwerke und Daten, auf die über das Gerät zugegriffen wird | Nicht konforme Geräte blockieren und die App-Installation einschränken | Moderat; erfordert Bedrohungserkennung und Richtlinienanpassung |
| Konflikte bei Datenschutz, Überwachung und Compliance | Unklare oder übermäßige Überwachung und Datenerfassung | Mitarbeiter, Gäste und das Unternehmen | Transparente Richtlinien veröffentlichen und die Erfassung auf notwendige Daten beschränken | Moderat; erfordert Richtlinien-, Rechts- und Audit-Arbeit |
Ihre BYOD-Härtungsreihenfolge, bevor das nächste Gerät eine Verbindung herstellt
Gehen Sie diese Schritte der Reihe nach durch. Wenn Sie Schritte überspringen, kaufen Teams am Ende ein Monitoring-Tool und teilen sich dennoch ein einziges WiFi-Passwort.
Ersetzen Sie zuerst gemeinsam genutzte WiFi-Schlüssel. Mitarbeiter wechseln zu einem passwortlosen WPA-Enterprise-SSID mit EAP-TLS aus Ihrem bestehenden MDM. IoT-Geräte, Mandanten, Kassen und Schließsysteme erhalten individuelle xPSK-Schlüssel. Wenn jemand das Unternehmen verlässt, genügt ein einziger Widerruf. Gleichzeitig entfällt die PCI-Beanstandung bezüglich geteilter Schlüssel, da kein Geheimnis mehr rotiert werden muss, das der gesamten Schicht bekannt ist. Bei der Umstellung empfangen verwaltete Laptops und Mobiltelefone ihr Zertifikat und treten dem Netzwerk automatisch bei. Private Smartphones, denen Sie vertrauen, die jedoch nicht registriert sind, können einen WiFi-Pass installieren. Jede Kasse erhält einmalig einen eigenen Schlüssel und muss beim Ausscheiden einer Person nicht neu konfiguriert werden.
Segmentieren Sie an zweiter Stelle nach Identität. Gäste bleiben auf der offenen Onboarding-Spur. Mitarbeiter landen auf einem VLAN basierend auf ihrer Verzeichnisgruppe. Kassen, Kameras, Schlösser und Sensoren befinden sich in schlüsselgebundenen VLANs, die diese Gäste nie zu Gesicht bekommen. Wenn eine Reinigungskraft kein MDM hat, meldet sie sich einmal an und erhält einen Pass. Dennoch darf sie das Kamera-VLAN nicht sehen. Testen Sie dies mit einem Scan von einem Smartphone aus, nicht anhand eines Topologie-Screenshots.
Machen Sie den Zugriff an dritter Stelle vom Gerätestatus abhängig. Mindestanforderungen an das Betriebssystem, Verschlüsselung sowie das Blockieren von gejailbreakten oder gerooteten Geräten greifen, bevor dem Zertifikat vertraut wird. Ein Gerät, das die Regel nicht erfüllt, wird bei der Authentifizierung und bei jedem Verbindungsaufbau abgewiesen - nicht erst, nachdem es bereits einen DHCP-Lease im Mitarbeiternetzwerk bezogen hat. Conditional Access ist die wirksame Prüfung. Ein Richtlinien-PDF ist es nicht.
Passen Sie das Monitoring ganz zum Schluss an und halten Sie es verhältnismäßig. Protokollieren Sie Identität, Gerät, Methode, VLAN und Widerruf. Wenden Sie DNS-Bedrohungsblockierung auf das Mitarbeiter-VLAN und Inhaltsrichtlinien dort an, wo die Zielgruppe es erfordert, beispielsweise in einem Studenten- oder Gästesegment. Speichern Sie kein persönliches Surfverhalten, um zu beweisen, dass Sie es ernst meinen.
Drei Fragen zur Bereitschaft entscheiden darüber, ob Sie fertig sind: Kennen Sie jedes Gerät im Netzwerk über seine Identität und nicht über ein gemeinsam genutztes Passwort? Können Sie ein einzelnes Gerät sperren, ohne den Rest des Standorts zu beeinträchtigen? Können Sie nachweisen, wer wann was zugestimmt hat, einschließlich des Umfangs von Löschungen?
Purple Access ist eine Möglichkeit, diesen Ablauf auf den Access Points bereitzustellen, die Sie bereits besitzen: eine offene SSID für Gäste und das BYOD-Onboarding, eine sichere SSID für Mitarbeiter und vertrauenswürdige Benutzer sowie xPSK für IoT-Geräte, Mieter und Gemeinschaften, wobei Cloud-RADIUS jede Identität dem richtigen VLAN zuweist. Wenn Sie den Widerrufsvorgang live erleben möchten, statt nur darüber zu lesen, buchen Sie die Demo, in der ein Netzwerkingenieur einen Schlüssel in einem produktiven Netzwerk ausgibt und widerruft - anhand der Geräte einer kompletten Wohnung, darunter ein Schloss, ein Thermostat, ein Gast-Laptop und ein Mitarbeiter-Smartphone.
Purple Access bietet Veranstaltungsorten und Betreibern mehrerer Standorte offene, sichere und xPSK WiFi auf den Access Points, die Sie bereits betreiben. So teilen sich Mitarbeiter, Gäste und Geräte nicht mehr ein einziges Passwort, und jede Identität landet genau auf dem VLAN, das Sie vorgesehen haben. Genau um diese Zugangssteuerung geht es in dieser Übersicht: Zertifikate, Schlüssel pro Gerät und Beitritte, die Sie widerrufen können, ohne das Passwort für das gesamte Gebäude neu vergeben zu müssen. Erfahren Sie unter Purple Access, wie dies zu Ihren Standorten passt.


