
WiFi-Gästenetzwerk: Funktionsweise und Absicherung
Published
Die Standardempfehlung für Gäste-WiFi gleicht einer Checkliste: eine zweite SSID einrichten, einem separaten VLAN zuweisen, Client-Isolation aktivieren, das Passwort weitergeben. Jeder Schritt für sich ist richtig. Zusammen beweisen sie noch nichts.
Ein Gästenetzwerk ist ein Versprechen über die Reichweite. Sie signalisieren den Besuchern und sich selbst, dass ein Smartphone, das sich in das SSID Ihrer Lobby einwählt, weder auf das Buchungssystem noch auf die Türsteuerungen, Kassen oder Kameras zugreifen kann. Eine VLAN und ein gesetztes Häkchen dokumentieren zwar, dass diese Abgrenzung beabsichtigt war. Sie belegen jedoch nicht, dass diese Grenze auch dann noch standhält, wenn der Datenverkehr einen Switch, einen IPv6-Router, eine Multicast-Gruppe oder einen Roaming-Vorgang durchläuft.
Diese Lücke ist entscheidend, denn Gäste-WiFi ist schon lange keine bloße Gefälligkeit mehr. Es ist heute ein fester Bestandteil der Infrastruktur, der von Personen genutzt wird, über die Sie am wenigsten wissen.
Inhaltsverzeichnis
- Was ein WiFi-Gästenetzwerk ist und warum es existiert
- Wie sich ein Gästenetzwerk von einem Unternehmensnetzwerk unterscheidet
- Wahl des Zugangsmodells und Anzahl der zu betreibenden Netzwerke
- So trennen Sie den Gästedatenverkehr und richten das Netzwerk ein
- Beispiele für Gästenetzwerke nach Standort und wo die Schwachstellen liegen
- Warum die Client-Isolierung getestet werden muss und wie Sie vorgehen
- Was Sie diese Woche tun sollten
Was ein WiFi-Gastnetzwerk ist und warum es existiert
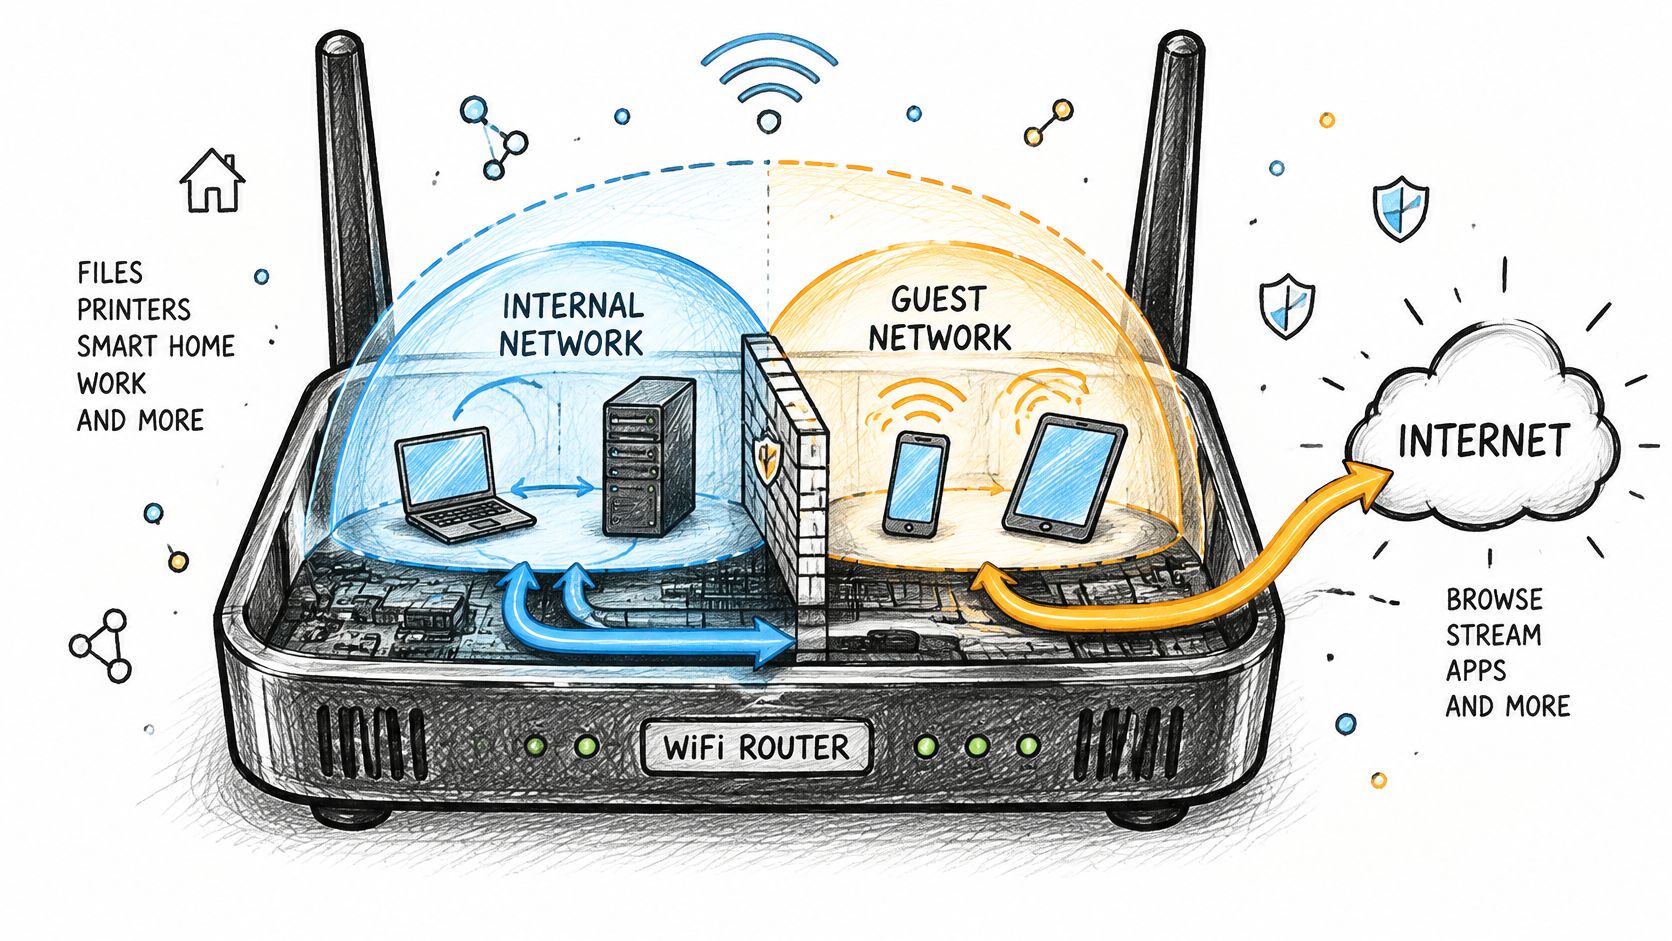
Ein Gäste-WiFi-Netzwerk ist ein separater Zugangsweg für Besucher, kein Beweis dafür, dass deren Geräte privat sind. Es kann dieselben Access Points wie das Mitarbeiter-WiFi nutzen und dabei unterschiedliche Regeln dafür anwenden, wohin der Datenverkehr fließen darf. Der Name in der WiFi-Liste eines Besuchers ist der sichtbare Teil; die dahinterliegende Konfiguration bestimmt, was über die Verbindung erreichbar ist.
In einem Hotel benötigen Gäste Internetzugang in der Lobby und auf ihren Zimmern. Sie benötigen keinen Zugriff auf das Buchungssystem der Rezeption, Mitarbeitercomputer oder Zahlungsterminals. Ein Gästenetzwerk soll diese Nutzungsprofile getrennt halten und Besuchern dennoch eine funktionierende Verbindung bereitstellen.
Geräte von Besuchern sind unmanaged. Betreiber wissen oft nicht, ob das Laptop eines externen Dienstleisters oder das Smartphone eines Patienten gepatcht ist oder welche weiteren Geräte sich im selben Netzwerk befinden. Eine separate Gastverbindung begrenzt das Risiko, diesen Geräten Zugriffsrechte zu gewähren, die für Mitarbeitende vorgesehen sind.
Öffentliches WiFi versorgt Personen an Orten wie Büros, Geschäften, Einkaufszentren, Krankenhäusern, Campus-Arealen und Außenbereichen. Dessen Verbreitung spiegelt einen praktischen Bedarf wider: Besucher erwarten einen Internetzugang dort, wo sie arbeiten, sich aufhalten oder Dienstleistungen in Anspruch nehmen.
Ein Gästenetzwerk sollte Internetzugang bieten, ohne interne Systeme offenzulegen. Betreiber müssen zudem entscheiden, wie Gäste beitreten, welche Einschränkungen gelten und wie lange der Zugang gültig bleibt. VLANs und Client-Isolation bilden die beabsichtigte Trennung ab, doch die Konfiguration allein beweist noch nicht, dass sie funktioniert.
Der entscheidende Test: Versuchen Sie, von einem Gastgerät aus einen internen Host zu erreichen. Wenn die Verbindung erfolgreich ist, hat die Segmentierung versagt. Schlägt sie fehl, testen Sie weiterhin die Pfade, die Gäste nutzen könnten - einschließlich des Datenverkehrs zwischen Gastgeräten.
Wie sich ein Gastnetzwerk von einem Unternehmensnetzwerk unterscheidet
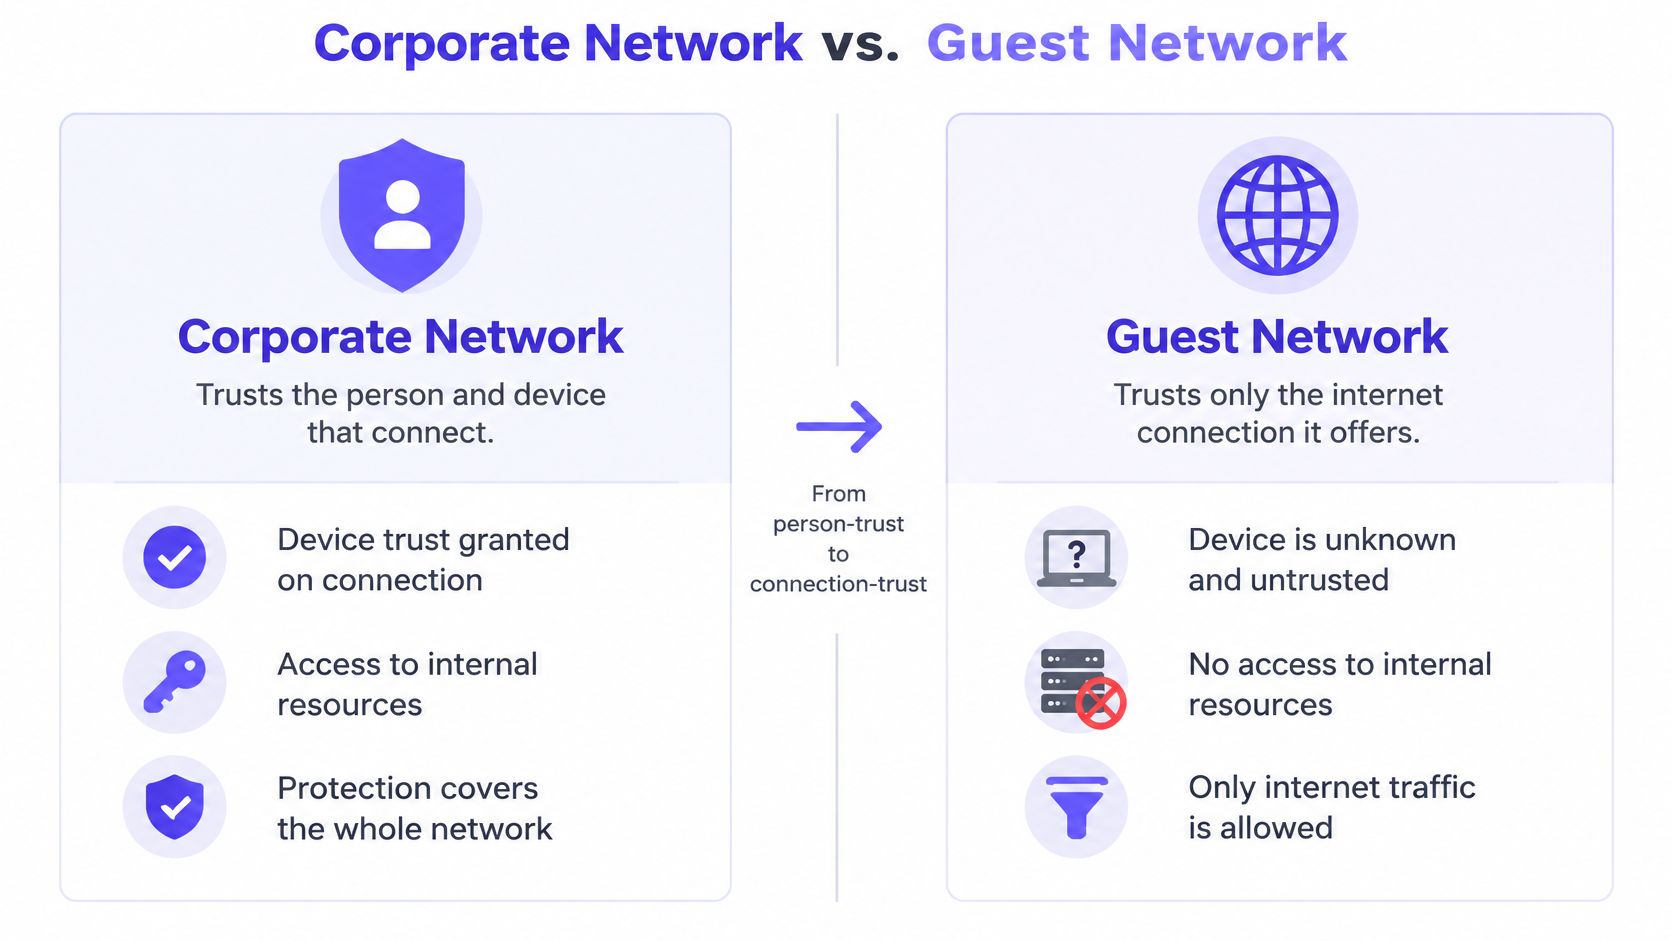
Ein Unternehmensnetzwerk vertraut der Person und dem Gerät. Ein Gastnetzwerk vertraut ausschließlich der Verbindung, die es bereitstellt. Alles andere leitet sich aus diesem grundlegenden Unterschied ab: Authentifizierung, Reichweite, Protokollierung und Dauer des Zugriffs.
| Faktor | Gästenetzwerk | Unternehmensnetzwerk |
|---|---|---|
| Wer sich verbindet | Besucher, externe Auftragnehmer und persönliche Geräte | Mitarbeiter und vom Unternehmen verwaltete Geräte |
| Authentifizierung | Captive Portal, Voucher oder geteilter Gästeschlüssel | Zertifikate (EAP-TLS) oder Directory-Login |
| Geteiltes Passwort | Häufig ja, und es wird nur selten geändert | Sollte niemals geteilt werden |
| Zugriff auf interne Systeme | Keiner, am Gateway blockiert | Dateiserver, Drucker, interne Anwendungen |
| Gerätevertrauen | Unbekannt und unmanaged | Verwaltet, gepatcht und inventarisiert |
| Protokollierung und Datensätze | Sitzungsprotokolle und Einwilligungserfassungen | Vollständiger Prüfpfad, der einem namentlich genannten Benutzer zugeordnet ist |
| Bandbreitenrichtlinie | Gedeckelt pro Gerät oder Sitzung | In der Regel unbegrenzt, mit Priorisierung von geschäftlichen Anwendungen |
| Zugriffsdauer | Stunden bis Tage, läuft automatisch ab | Bis zum Ende des Beschäftigungs- oder Vertragsverhältnisses |
Die Zeile Reichweite ist für die meisten Vorfälle verantwortlich. Unternehmens-Clients sehen Dateifreigaben, Drucker und interne Anwendungen, weil das ihre Aufgabe ist. Gast-Clients muss all dies durch eine explizite Regel verwehrt werden - nicht durch den bloßen Zufall, sich in einem anderen Subnetz zu befinden, das dennoch nach innen weiterleitet.
Die Zeile Anmeldedaten wird oft unterschätzt. Mitarbeiter sollten sich individuell über Zertifikate oder Directory-Logins authentifizieren, damit die Zugriffsrechte eines einzelnen ausgeschiedenen Mitarbeiters entzogen werden können, ohne andere zu beeinträchtigen. Gästenetzwerke basieren meist auf einem einzigen gemeinsamen Passwort, das über Gruppen-Chats und Türhänger weitergegeben wird - und niemand ändert es, weil eine Änderung alle Benutzer gleichzeitig trennen würde.
Auch zeitlich gibt es deutliche Unterschiede. Der Gastzugang sollte nach Stunden oder Tagen automatisch erlöschen, während der Mitarbeiterzugang so lange aktiv bleibt, wie das Beschäftigungsverhältnis besteht. Zudem nutzen beide Netzwerke fast immer dieselben Funkmodule und Access Points - der Unterschied liegt also vollständig in Konfiguration, Identität und Richtlinien. Die Mechanismen zur Vergabe und zum Entzug dieses Zugangs liegen auf der Identitätsebene, was dieser Leitfaden zur WiFi-Zugangskontrolle näher beleuchtet.
Auswahl eines Zugriffsmodells und Bestimmung der Anzahl der Netzwerke
Das Zugriffsmodell bestimmt, wie ein Gast Zugang erhält und welche Berechtigungen Sie später wieder entziehen können. Vier Modelle decken die meisten Standorte ab.
| Zugangsmodell | Verbindungsaufbau für Gäste | Sicherheitsniveau | Einsatzbereich | Wichtigster Nachteil |
|---|---|---|---|---|
| Offenes Netzwerk mit Captive Portal | Bedingungen akzeptieren oder auf einer Webseite anmelden | Niedrig | Cafés, Lobbys, kurze Aufenthalte | Jeder kann beitreten; Portalseiten können manipuliert werden |
| Geteiltes Gästepasswort (WPA2 oder WPA3) | Eingabe eines einheitlichen Passworts | Mittel | Kleine Büros, Wartezimmer | Passwort verbreitet sich; eine Änderung trennt alle Benutzer |
| Individueller Pre-Shared Key pro Gerät | Jedes Gerät erhält einen eigenen Schlüssel | Hoch | Dauergäste, IoT-Geräte | Ausgabe und Widerruf von Schlüsseln erfordern Verwaltungsaufwand |
| Passpoint- oder OpenRoaming-Profil | Smartphone installiert ein Profil und verbindet sich automatisch | Hoch | Wiederkehrende Besucher, Standorte mit vielen Rückkehrern | Erfordert kompatible Geräte und Profileinrichtung |
Entscheiden Sie nach Wiederkehrrate und Geräteeigentum. Ein Café mit fünfminütigen Aufenthalten benötigt lediglich ein Portal und eine Bandbreitenbegrenzung. Ein Apartmenthaus für Langzeitaufenthalte mit monatelangen Buchungen benötigt Schlüssel, die an einem definierten Datum ablaufen, da Sie sich der Frage nach aktiven Zugängen stellen müssen. Die Erklärung dazu, was ein SSID ist und was nicht, lohnt sich zu lesen, bevor Sie festlegen, dass jede Besuchergruppe ihren eigenen Netzwerknamen benötigt.
Warum die SSID-Anzahl entscheidender ist, als es scheint
Jede zusätzliche SSID zwingt jeden Access Point dazu, mehr Beacon- und Management-Frames auf dem Kanal zu übertragen. Diese Frames werden mit der niedrigsten vorgeschriebenen Datenrate gesendet und belegen das Medium somit am längsten.
Die Zahlen sprechen für sich. Eine technische Analyse des SSID-Overheads schätzt, dass bei drei Access Points, die sich einen Kanal teilen, 500-Byte-Beacons und einer Basisrate von 1 Mbit/s sechs SSIDs etwa 74,92 % der Sendezeit verbrauchen, verglichen mit 37,46 % bei drei SSIDs. Erhöht man die Basisrate auf 12 Mbit/s, sinkt der Overhead desselben Sechs-SSID-Designs auf etwa 7,01 %. Auf überlasteten 2,4-GHz-Netzwerken sind es die Management-Frames mit niedriger Datenrate, die Ihre Gäste als Latenz wahrnehmen.
Die Lösung liegt in weniger Netzwerken mit intelligenterem Identitätsmanagement:
- Ein Portalnetzwerk für Besucher und BYOD, mit erfasster Einwilligung.
- Ein sicheres Netzwerk für Mitarbeiter und vertrauenswürdige Geräte, basierend auf Zertifikaten oder Verzeichnisanmeldung.
- Ein schlüsselbasiertes Netzwerk für Komponenten, die isoliert bleiben müssen, wie Kassensysteme, Sensoren und Streaming-Geräte.
Nutzen Sie 802.1X-Identität, dynamische VLAN-Zuweisung oder gerätespezifische Anmeldedaten, um Richtlinien innerhalb dieser Netzwerke zu variieren, anstatt eine neue SSID pro Zielgruppe hinzuzufügen. Testen Sie Änderungen der Basisübertragungsraten zunächst auf wenigen Access Points, da eine Anhebung entfernte oder ältere Clients vollständig trennen kann.
So trennen Sie den Gastdatenverkehr und richten das Netzwerk ein
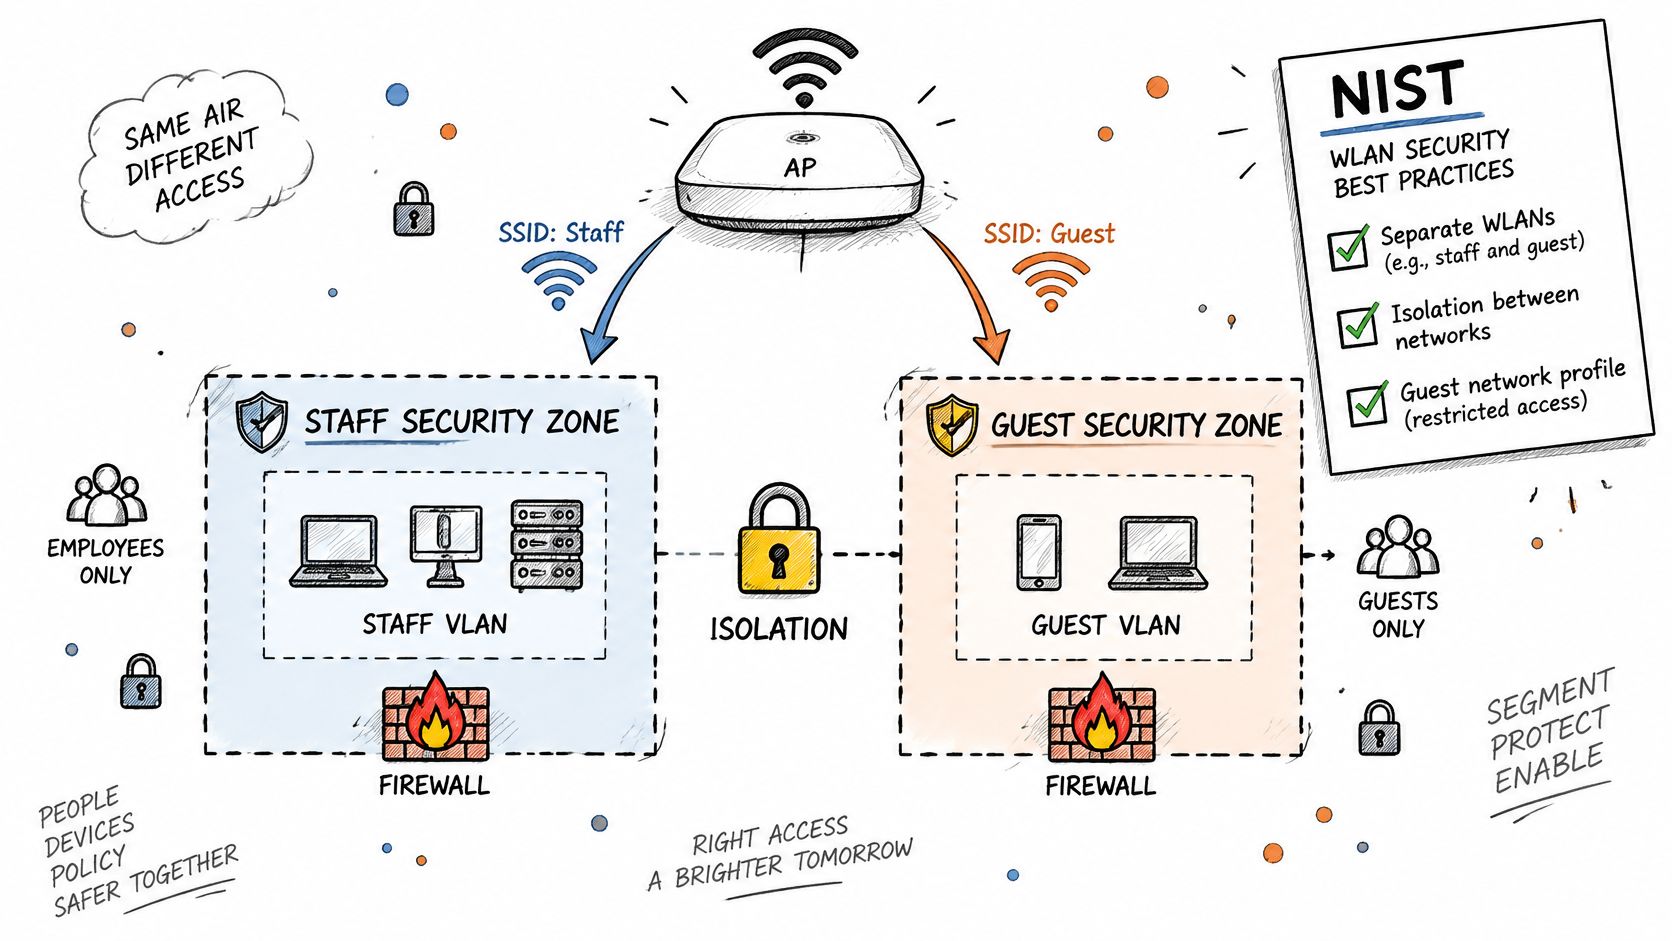
Ein Gästenetzwerk ist nicht allein deshalb privat, weil es einen eigenen Namen hat. Die Trennung hängt vom reibungslosen Zusammenspiel von VLAN, Gateway-Regeln und Access-Point-Steuerungen ab, die anschließend über ein Gästegerät getestet werden müssen. Der Leitfaden des NIST zur WLAN-Sicherheit empfiehlt separate WLANs für Benutzer mit unterschiedlichen Sicherheitsprofilen sowie eine Isolation in beide Richtungen: Gäste sollten keine Verbindungen zu internen Systemen initiieren können, und das Gateway sollte den Gastdatenverkehr auf erforderliche Dienste beschränken.
Aufbau in dieser Reihenfolge
- Erstellen Sie die Zone. Weisen Sie die Gäste-SSID einem dedizierten VLAN oder einem gleichwertigen Overlay zu. Eine Gäste-SSID in der Broadcast-Domäne der Mitarbeiter ändert lediglich den Netzwerknamen, nicht jedoch die Sicherheitsgrenze.
- Erstellen Sie Deny-First-Gateway-Regeln. Erlauben Sie DHCP, DNS, Captive-Portal-Dienste und den Internetzugang. Blockieren Sie private Adressbereiche, Verwaltungsschnittstellen und administrativen Zugriff aus dem Gästesegment.
- Aktivieren Sie die Client-Isolierung am Access Point. Dies soll verhindern, dass Gäste sich gegenseitig scannen oder direkt miteinander verbinden. Geroutete Pfade zu Servern, Druckern oder Kameras werden dadurch nicht blockiert; testen Sie diese daher separat.
- Wählen Sie den Funksicherheitsmodus. Nutzen Sie WPA3, wo dies unterstützt wird, oder WPA2 mit AES, wenn ältere Clients dies erfordern. Ein offenes Netzwerk mit einem Portal verschlüsselt den Funkverkehr nicht, bevor der Client einen TLS-geschützten Dienst erreicht. Passpoint oder individuelle Pre-Shared Keys können einen verschlüsselten Zugriff ermöglichen, sofern sie unterstützt werden.
- Stellen Sie das Portal über HTTPS bereit und erfassen Sie nur notwendige Informationen. Eine E-Mail-Adresse oder Zimmernummer kann für den Zugang genügen. Fordern Sie nur dann mehr Daten an, wenn Sie einen triftigen Grund dafür haben.
- Legen Sie Bandbreitenbegrenzungen und Sitzungsabläufe fest. Begrenzungen pro Gerät verhindern, dass die intensive Nutzung eines einzelnen Gastes die Kapazität aufbraucht. Durch den Ablauf werden veraltete Sitzungen und Anmeldedaten entfernt.
- Definieren Sie, was protokolliert wird und wie lange Sie es aufbewahren. Zeichnen Sie relevante Assoziierungs-, Authentifizierungs- und DHCP-Ereignisse auf und weisen Sie auf dem Portal auf die Aufbewahrungsfrist hin.
- Testen Sie das Netzwerk vor der Freigabe mit einem Gastgerät. Führen Sie einen Scan nach erreichbaren Unternehmensadressen und -diensten durch. Jede unerwartete Antwort bedeutet, dass die vorgesehene Grenze überprüft werden muss.
Eine Schritt-für-Schritt-Anleitung zur Konfigurationsreihenfolge finden Sie im folgenden Video.
Wo die Baseline für Verschlüsselung tatsächlich liegt
WiFi-Sicherheit hat sich von WEP über WPA und WPA2 bis hin zu WPA3 weiterentwickelt, doch ältere Geräte und Konfigurationen sind nach wie vor im Einsatz. Die praktische Entscheidung hängt davon ab, welche Client-Geräte am Standort unterstützt werden müssen. WPA3 bietet einen stärkeren Schutz, während WPA2 mit AES die Kompatibilität mit älteren Clients sicherstellen kann.
Die Implementierung hinkt nicht einheitlich hinterher. Die WiSec-Messstudie von Mathy Vanhoef ergab, dass WPA-TKIP in einer belgischen Erhebung vom Mai 2021 noch immer in 7,30 % der verschlüsselten Netzwerke genutzt wurde, trotz eines Rückgangs gegenüber einer früheren Messung. Eine separate globale Schätzung, die in dieser Studie zitiert wird, bezifferte die WPA3-Nutzung per Mai 2024 auf 1,28 % der WiFi-Netzwerke. Die Stichprobenmethoden variieren, betrachten Sie diesen Wert daher eher als Schätzung denn als universellen Messwert.
Für den Gastzugang bergen ein offenes Netzwerk, ein gemeinsam genutztes Passwort und veraltete Verschlüsselungen unterschiedliche Risiken. Keines davon bietet denselben personenspezifischen Widerruf wie ein identitätsbasierter Zugang.
In einem Objekt wie den Gästehäusern von Count Kálnoky's Estates machen häufige Gästewechsel den Portal-Flow, den Sitzungsablauf und den Widerruf von Anmeldedaten zu betrieblichen Routineaufgaben - nicht nur zu einmaligen Konfigurationen beim Rollout.
Betrachten Sie die Isolation als fortlaufenden Test, nicht als einmalige Konfigurationsaufgabe. Scannen Sie von einem authentifizierten Gastgerät aus, überprüfen Sie, ob interne Adressen und Dienste nicht erreichbar sind, und wiederholen Sie die Prüfungen nach Firewall- oder WLAN-Änderungen. Bewahren Sie die Ergebnisse im Konfigurationsprotokoll auf, damit die beabsichtigte Trennung mit den tatsächlichen Netzwerkberechtigungen abgeglichen werden kann.
Beispiele für Gastnetzwerke nach Standort und deren typische Schwachstellen
Die Anforderungen an Gäste-WiFi variieren je nach Standort, jedes Design erfordert jedoch eine klare Abgrenzung zwischen Besuchern und anderen Benutzern oder Geräten. Eine VLAN bildet die vorgesehene Trennung ab; Tests zeigen, ob der Datenverkehr tatsächlich isoliert bleibt.
Hotel. Gäste können sich über ein Captive Portal mit einem Zimmerabgleich gegen das Property-Management-System anmelden. Fernseher im Zimmer, Thermostate und Leckagesensoren gehören in schlüsselgebundene VLANs, auf die Gäste keinen Zugriff haben. Die Schwachstelle ist ein gemeinsam genutztes Zimmerpasswort: Es kann auch nach der Abreise eines Gastes weiterverwendet werden.
Flughafen oder Einzelhandel. Besuche sind oft kurz, daher kann ein Einmalkennwort per SMS oder ein Social Login den Zugang unkompliziert halten und gleichzeitig die Menge der erfassten Daten begrenzen. Laut Forbes Advisors Umfrage zu WiFi auf Reisen gaben im Oktober 2023 59 % der befragten US-Flugreisenden an, öffentliches WiFi an Flughäfen zu nutzen, während 39 % sich der Risiken bewusst waren. Ein praktisches Risiko, das überprüft werden sollte, ist, ob ein nachgeahmtes Portal das Branding des Standorts imitieren könnte.
Klinik oder Krankenhaus. Besucher und Patienten benötigen einen Gästezugang, über den klinische Systeme oder medizinische Geräte nicht erreicht werden können. Prüfen Sie das Netzwerk auf Geräte, die versehentlich mit dem Gästesegment verbunden wurden, sowie auf Regeln, die Datenverkehr von Gästegeräten zu internen Zielen zulassen.
Universität. Halten Sie den Mitgliederzugang wie eduroam strikt vom Besucherzugang getrennt. Ein Besucher, der als vorübergehende Notlösung im Mitgliedernetzwerk bereitgestellt wird, kann diese Grenze überschreiten.
Mehrfamilienhäuser. Bewohner benötigen einen privaten Zugang, der ihnen im gesamten Gebäude zur Verfügung steht, während Streaming- und Casting-Geräte innerhalb ihrer eigenen Gruppe verbleiben müssen. Ein einziger gebäudeweiter Schlüssel erschwert die Zugriffskontrolle beim Auszug von Bewohnern.
Vertrauen basiert auch auf klarer Kommunikation. Laut den SplashAccess-Sicherheitsrichtlinien für öffentliches WiFi gaben in einer Umfrage unter 436 US-Befragten aus 18 Bundesstaaten 57 % an, dass sie sich bei der Nutzung von öffentlichem oder geschäftlichem WiFi nicht sicher fühlten, während sich nur 17 % sicher fühlten. Erklären Sie verständlich, welche Daten das Portal erfasst und wann diese gelöscht werden; eine ansprechende Anmeldeseite allein beantwortet diese Fragen nicht.
Veranstaltungsbesucher kommen oft, verbinden sich und gehen innerhalb weniger Stunden wieder - ein Muster, das optimal zu einer ablaufenden Captive-Portal-Sitzung passt. Für Veranstaltungsbetreiber, die die Ausstattung des Veranstaltungsorts in Texas Old Town prüfen, besteht der Praxistest darin, ob die Sitzung beendet wird, sobald der Zugang nicht mehr benötigt wird, ohne dass gemeinsame Anmeldedaten im Umlauf bleiben.
Warum Client-Isolation getestet werden muss und wie Sie dabei vorgehen
Der häufigste Irrglaube beim Gäste-WiFi ist, dass eine Gäste-VLAN zusammen mit einem Häkchen bei der Client-Isolation bedeutet, dass das Netzwerk privat ist. Die Client-Isolation ist herstellerübergreifend nicht standardisiert, und unabhängige Untersuchungen zur WiFi-Client-Isolation der UC Riverside haben gezeigt, dass sie durch Angriffe auf Verschlüsselungs-, Routing- und Switching-Ebene umgangen werden kann. Es handelt sich um eine Sicherheitskontrolle, die getestet werden muss - nicht um ein Kästchen, das man einfach abhakt.
Gäste gleichen dies auf ihrer Seite aus - wenn auch uneinheitlich. Laut einer Datenschutzumfrage von U.S. News & World Report gaben im Mai 2024 37 % von 2.000 befragten Erwachsenen in den USA an, in öffentlichen WiFi zumindest zeitweise ein VPN zu nutzen. Ein VPN schützt den Datenverkehr bei der Übertragung. Es ändert jedoch nichts daran, welche internen Hosts ein Gast-Client erreichen kann.
| Test | Durchführung | Erfolgsbedingung |
|---|---|---|
| Laterale Erreichbarkeit | Interne Hostadressen von einem Gäste-Client aus anpingen und verbinden | Keine Antwort aus internen Bereichen |
| Exposition der Verwaltungsebene | Web- und SSH-Ports von Controllern und Switches aus dem Gästesegment testen | Verbindung abgelehnt oder Zeitüberschreitung |
| Gast zu Gast | Zwei Gästegeräte verbinden und Scans zwischen ihnen durchführen | Geräte untereinander nicht erreichbar |
| IPv6-Pfade | IPv6-Adressen und -Routen im Gästenetzwerk prüfen | Keine Route zu internen IPv6-Präfixen |
| DNS-Verhalten | Interne Hostnamen über den Gäste-Resolver abfragen | Nur öffentliche Antworten werden zurückgegeben |
| Captive Portal Bypass | Internetzugriff vor der Anmeldung versuchen | Vor der Anmeldung sind nur Portal und DNS erreichbar |
| Roaming und Failover | Zwischen Access Points wechseln und das Gateway neu starten | Isolationsregeln gelten auch danach weiterhin |
Multicast- und Streaming-Protokolle wie mDNS erfordern eine eigene Prüfung, da manche Architekturen Service-Discovery über Subnetze hinweg zulassen und ein Gast in Zimmer 412 am Ende Inhalte auf den Fernseher in 414 streamt. Diese Tests gehören in einen festen Zeitplan, nicht nur an den Tag der Inbetriebnahme: Wiederholen Sie sie nach jeder Firewall-Änderung, nach jedem Firmware-Upgrade eines Access Points und mindestens einmal pro Quartal. Protokollieren Sie jedes Ergebnis mit Datum, Firmware-Version und der letzten Änderung, damit ein Fehler direkt auf seine Ursache zurückgeführt werden kann. VLAN-Segmentierung für Veranstaltungsorte behandelt die Architekturseite, die durch diese Tests validiert wird.
Ein Gast-VLAN belegt die Absicht. Ein fehlgeschlagener Ping von einem Gast-Laptop zum Dateiserver belegt die Isolation.
Empfohlene Maßnahmen für diese Woche
Beginnen Sie bei Personen und Geräten, nicht bei der Hardware. Zwei Gruppen bestimmen das Design: Personen, die nicht bei Ihnen angestellt sind (Besucher, Auftragnehmer, Patienten, Bewohner), und Geräte, die niemals miteinander kommunizieren dürfen (Fernseher, Kassen, Sensoren, Schlösser). Weisen Sie jeder Gruppe ein Modell aus der Zugriffstabelle zu und halten Sie sich beim Airtime-Bedarf zurück: zwei oder drei zweckgebundene SSIDs, während das Identitätsmanagement die restliche Arbeit übernimmt.
Purple Access bündelt dies in drei Netzwerken: Open für Gäste und BYOD, Secure für Personal und vertrauenswürdige Nutzende sowie xPSK für IoT-Geräte, Mieter und Communities, wobei Cloud RADIUS jedes Gerät anhand seiner Identität dem richtigen Netzwerk und VLAN zuweist. Ein Planer zeigt an, wo die einzelnen Gruppen platziert werden, sobald Sie auswählen, welche Geräte heute eine Verbindung herstellen. Dieselbe Aufteilung lässt sich auch auf anderen Access Points ohne diese Lösung umsetzen, und die nachfolgenden Tests gelten in jedem Fall.
Skizzieren Sie diese Woche die Netzwerke, listen Sie jedes Gerät auf, das mit ihnen in Berührung kommt, und führen Sie die sieben Isolationstests im produktiven Gästenetzwerk durch - einschließlich IPv6-Pfade, interner DNS-Antworten, Portal-Bypasses, Multicast und Casting sowie des Verhaltens nach Roaming oder einem Gateway-Neustart. Notieren Sie Datum, Firmware-Version und die letzte Firewall-Änderung neben jedem Testergebnis.
Ein herstellerseitiges Kontrollkästchen für Client-Isolation ist keine formelle Freigabe.
Purple Access setzt die in diesem Artikel beschriebene Aufteilung auf den Access Points um, die Sie bereits besitzen: ein Gästeportal mit dokumentierter Einwilligung, Mitarbeitende mit Zertifikaten, Geräte mit individuellen Schlüsseln und Cloud RADIUS, das jedes Gerät anhand seiner Identität in ein eigenes VLAN einordnet. Starten Sie mit dem Planer, um zu sehen, wie Ihre aktuellen Gruppen auf drei Netzwerken aufgeteilt werden, und überprüfen Sie das Ergebnis anschließend anhand der oben genannten Isolationsprüfungen. Sie können Ihr Netzwerk abbilden und es unter Purple Access testen.


