
WPA2 Enterprise vs. Personal: Die richtige Wahl für 2026
Published
Suchen Sie nach Anleitungen zu WPA2 Enterprise vs. Personal, erhalten Sie dieselbe Zusammenfassung in einem Dutzend Formaten: Personal nutzt ein gemeinsam genutztes Passwort und ist daher unsicher; Enterprise nutzt 802.1X und ist daher sicher - migrieren Sie also. Diese Darstellung ist zwar übersichtlich, in der Praxis jedoch falsch.
Beide Modi schützen den Datenverkehr mit derselben Chiffre. WPA2 nutzt sowohl in Personal als auch in Enterprise AES-CCMP, und der 4-Wege-Handshake leitet in beiden Fällen sitzungsspezifische Schlüssel ab. Der Unterschied liegt darin, wie Zugangsdaten ausgestellt werden und welche Schritte erforderlich sind, wenn ein Zugang deaktiviert werden muss. Das ist eine operative Frage, deren Kosten sich in Personalstunden und Support-Tickets beziffern lassen - und keine Sicherheitsstufe, die man auf einer Präsentationsfolie abbildet.
Ein Team kann sechsstellige Summen für eine RADIUS-Infrastruktur ausgeben und dennoch ein Audit nicht bestehen, weil die Clients so konfiguriert waren, dass sie jedes Serverzertifikat akzeptieren. Ein Büro mit neun Personen kann vier Jahre lang denselben Pre-Shared Key ohne Vorfall nutzen, weil niemand das Unternehmen verlassen und niemand den Schlüssel weitergegeben hat. Stimmen Sie den Modus darauf ab, wie oft sich Ihre Zugriffsliste ändert, und betreiben Sie die gewählte Option dann ordnungsgemäß.
Inhaltsverzeichnis
- WPA2 Enterprise und Personal im direkten Vergleich
- Wie jeder Modus ein Gerät authentifiziert
- Schlüsselverwaltung und Entzug von Zugriffen beim Ausscheiden von Mitarbeitern
- Sicherheitskompromisse, die in Vergleichen oft übersehen werden
- Bereitstellungsaufwand, Infrastruktur und Kosten
- Fehlerbehebung bei Enterprise-Anmeldefehlern
- Welcher Modus eignet sich für Hotels, mehrere Standorte und kleine Büros
- Bestätigen Sie das Design vor dem Netzwerkwechsel
WPA2 Enterprise und Personal im direkten Vergleich
Das Fazit vorweg: WPA2-Personal ist nur dann die richtige Standardlösung, wenn eine vertrauenswürdige Gruppe einen gemeinsamen Schlüssel nutzt und fast niemand diese Gruppe verlässt. WPA2-Enterprise ist die richtige Wahl, sobald jede Person oder jedes Gerät ein eigenes Konto benötigt, das sich einzeln deaktivieren lässt.
Alles andere leitet sich aus diesem einzigen Aspekt des Anmeldedaten-Lebenszyklus ab. Aus diesem Grund ist die folgende Tabelle danach aufgebaut und nicht nach Protokoll-Details.
WPA2-Personal vs. WPA2-Enterprise im Überblick
| Kriterium | WPA2-Personal | WPA2-Enterprise |
|---|---|---|
| Art der Client-Authentifizierung | Gemeinsam genutzter Pre-Shared Key (PSK) | IEEE 802.1X mit einem EAP-Verfahren |
| Anmeldedaten pro Benutzer | Ein zentrales Passwort, das von allen geteilt wird | Individueller Benutzername und Passwort oder Client-Zertifikat |
| Authentifizierungsserver | Nicht erforderlich | Erforderlich, in der Regel ein RADIUS-Server |
| Entfernen eines Benutzers | Passwort auf jedem Gerät ändern | Lediglich das entsprechende Konto deaktivieren oder Zertifikat widerrufen |
| Datenverschlüsselung | AES-CCMP | AES-CCMP |
| Typischer Anwendungsbereich | Heimnetzwerke, kleine Büros, kurzzeitige Veranstaltungen | Netzwerke mit mehreren Standorten, vielen Benutzern und verwalteten Geräten |
Lesen Sie die Zeile zur Verschlüsselung aufmerksam, denn die gemeinsame Cipher ist der Aspekt, der in den meisten Vergleichen ungenau dargestellt wird. Der Wechsel zu Enterprise bringt Ihnen bei der Massenverschlüsselung (Bulk Encryption) keinerlei Vorteile. Der Mechanismus zum Datenschutz ist in beiden Modi identisch, und WPA2 hat das ältere TKIP von WPA in jedem Fall abgelöst. Das Upgrade betrifft ausschließlich die Ausstellung und den Entzug von Anmeldedaten.
Zwei Zeilen entscheiden über die meisten Projekte: die Zeile für Anmeldedaten und die Zeile für deren Entfernung. Kalkulieren Sie diese beiden sorgfältig, bevor Sie investieren, denn der Rest der Tabelle besteht aus Konfigurationsdetails, die Sie an einem Nachmittag anpassen können.
Um dies auf Ihr eigenes Netzwerk zu übertragen, prüfen Sie zwei Faktoren: Wie viele Personen oder Geräte besitzen heute denselben Schlüssel und wie oft ändert sich diese Gruppe? Ein einziges Team, seit Jahren stabil, keine externen Dienstleister? Personal funktioniert einwandfrei und bedarf keiner Rechtfertigung. Gibt es mehr als ein Team oder eine regelmäßige Fluktuation, verursacht der geteilte Schlüssel schnell mehr Kosten als der Server, den man sich damit spart.
Wie jeder Modus ein Gerät authentifiziert
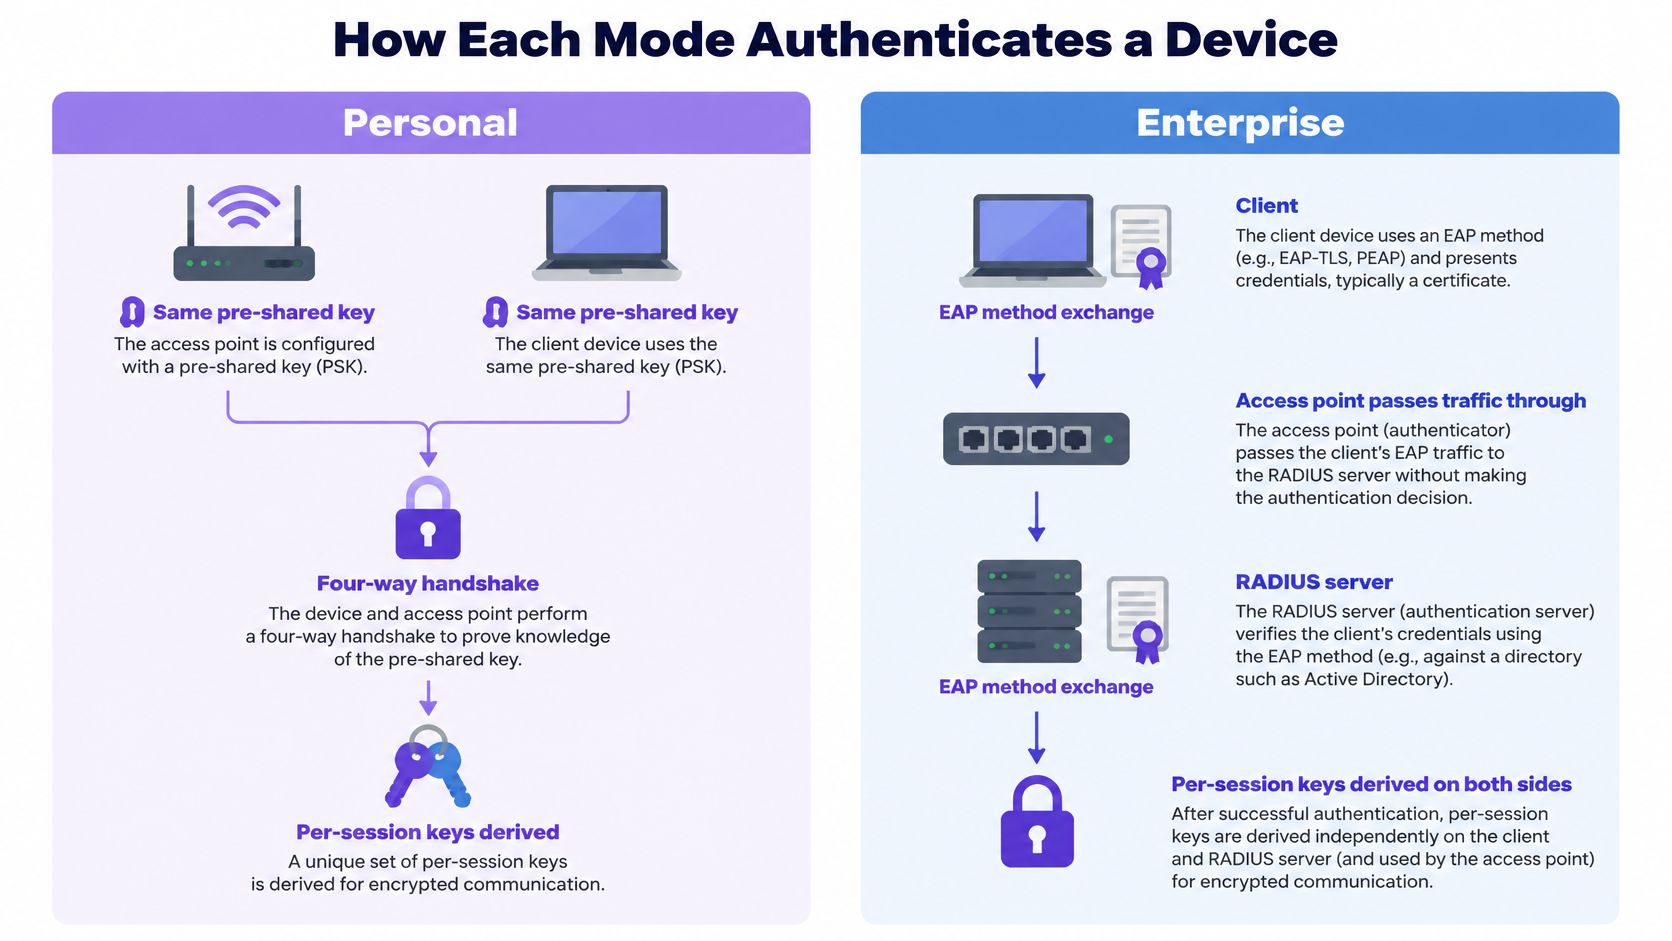
Bei WPA2-Personal nutzen der Access Point und jeder Client denselben Pre-Shared Key. Wenn ein Gerät beitritt, kombiniert der 4-Wege-Handshake diesen Schlüssel mit dem Netzwerknamen, um das Schlüsselmaterial für die Sitzung abzuleiten. Es ist kein Server beteiligt - weshalb ein handelsüblicher Router in einem Browser-Tab konfiguriert werden kann und ein Café das Passwort einfach auf einem Beleg aushändigen kann.
WPA2-Enterprise entfernt das Shared Secret vom Client. Der Client authentifiziert sich über IEEE 802.1X mittels eines Extensible Authentication Protocol (EAP)-Verfahrens, und der Access Point leitet diesen Austausch an einen RADIUS-Server weiter, der die Identität anhand eines Verzeichnisses prüft und eine Genehmigung oder Ablehnung zurückgibt. Anschließend werden pro Verbindung Sitzungsschlüssel generiert. Zwei Kollegen im selben SSID teilen niemals Schlüsselmaterial, das von einem Passwort abgeleitet ist.
Die beiden Abläufe sehen im direkten Vergleich wie folgt aus, wobei der Server ausschließlich auf Enterprise-Seite platziert ist.
Die EAP-Methode bestimmt, wie viel Sicherheit Sie tatsächlich erhalten
Der Enterprise-Modus ist nicht ein einzelnes Protokoll. Er ist ein Wrapper um die jeweils von Ihnen konfigurierte EAP-Methode, und diese Methode bestimmt, was der Client vorhält und ob ein gestohlenes Passwort Zugang verschaffen kann.
EAP-Methoden, die mit WPA2-Enterprise
verwendet werden| EAP-Methode | Client-Anmeldedaten | Serverzertifikat | Typischer Einsatzbereich |
|---|---|---|---|
| EAP-TLS | Über ein MDM ausgestelltes Clientzertifikat | Erforderlich und muss validiert werden | Verwaltete Laptops und Smartphones |
| PEAP-MSCHAPv2 | Benutzername und Passwort innerhalb eines TLS-Tunnels | Erforderlich und muss validiert werden | Mitarbeiter mit Verzeichniskonten |
| EAP-TTLS | Benutzername und Passwort innerhalb eines TLS-Tunnels | Erforderlich und muss validiert werden | Gemischte oder veraltete Verzeichnisse |
EAP-TLS ist die einzige der drei Optionen, bei der es kein Passwort gibt, das durch Phishing erbeutet werden könnte. Aus diesem Grund standardisieren verwaltete Geräteflotten darauf. Zertifikate werden über SCEP vom MDM bereitgestellt, sodass ein Gerät, das die Compliance-Vorgaben nicht mehr erfüllt, seine Anmeldedaten verliert, ohne dass ein Techniker eingreifen muss. Unser Secure-Netzwerk ist ein passwortloses WPA-Enterprise SSID für jeden vertrauenswürdigen Benutzer, basierend auf EAP-TLS-Zertifikaten, die von Ihrem MDM bereitgestellt werden.
Die Beitrittssequenz in der richtigen Reihenfolge
- Assoziierung. Das Gerät verbindet sich mit der SSID und der Access Point öffnet einen kontrollierten Port, der ausschließlich EAP-Traffic durchlässt.
- EAP-Austausch. Client und RADIUS-Server handeln die Methode aus und weisen die Identität über den Access Point nach, der an der Kryptografie unbeteiligt bleibt.
- Access-Accept. RADIUS gleicht die Anmeldedaten mit dem Verzeichnis ab und liefert das Ergebnis sowie etwaige Attribute zurück, wie etwa ein VLAN.
- Schlüsselübermittlung. Beide Seiten leiten sitzungsspezifische Schlüssel ab und der kontrollierte Port wird geöffnet.
- VLAN-Zuweisung. Der Access Point wendet das zurückgegebene Attribut an, sodass Reinigungskräfte im Mitarbeitersegment und Kassen in einem eigenen Segment landen.
Wenn Sie Details auf Frame-Ebene benötigen: Funktionsweise der 802.1X-Authentifizierung erläutert die Port-Status und die Rolle des Authenticators.
Überprüfen Sie bei jedem Gerät, bei dem Fehler auftreten, zwei Punkte: die im Profil konfigurierte EAP-Methode und ob das Serverzertifikat validiert wird. Diese beiden Einstellungen sind für die meisten Verbindungsprobleme in Unternehmensnetzwerken verantwortlich. Geräte, die überhaupt keinen Supplicant ausführen können - wie Sensoren und ältere Verkaufsautomaten -, gehören in ein separates Segment. Erfahren Sie unter Telemetrieanbindung für Verkaufsautomaten analysieren, wie solche Geräteflotten angebunden werden, und weisen Sie ihnen anschließend einen gerätespezifischen Schlüssel zu anstatt eines Enterprise-Profils, das sie niemals abschließen können.
Schlüsselverwaltung und Zugriffswiderruf beim Ausscheiden von Mitarbeitern
Ein Hotel mit 40 Zimmern gibt zwölf Mitarbeitenden das WiFi-Passwort: Rezeption, Housekeeping-Leitung, Instandhaltung, zwei Führungskräfte. Eine Person kündigt am Freitag. Mit WPA2-Personal wird diese Kündigung zu einem Projekt: Ändern Sie den Schlüssel und geben Sie ihn innerhalb eines einzigen Wartungsfensters auf jedem Smartphone, Tablet, Kassensystem und Türlesegerät der Mitarbeitenden neu ein. Wenn Sie ein Gerät vergessen, fällt es mitten in der Schicht aus. Verpassen Sie den Zeitpunkt, verbringen Sie den Samstag damit, ein neues Passwort in Hardware einzutippen, die zuvor einwandfrei funktionierte.
WPA2-Enterprise macht aus demselben Freitag einen einzigen Vorgang im Verzeichnisdienst. Deaktivieren Sie das Konto oder widerrufen Sie das Zertifikat, und der nächste Verbindungsversuch erhält ein Access-Reject. Für den Benutzer sieht es nach WiFi-Problemen aus. Für Sie ist es die Sicherheitskontrolle, die wie vorgesehen greift.
Ein Widerruf im Personal-Modus ist ein Projekt. Ein Widerruf im Enterprise-Modus ist ein Häkchen.
Der Unterschied ist struktureller Natur: Der Personal-Modus teilt ein einziges Geheimnis, sodass ein Widerruf bedeutet, dass der Schlüssel für alle erneuert werden muss. Der Enterprise-Modus weist jedem Benutzer oder Gerät eigene Anmeldedaten und eigenes Schlüsselmaterial zu - genau die Eigenschaft, die den individuellen Entzug unaufwendig macht.
Der NIST-Leitfaden für robuste Sicherheitsnetzwerke empfiehlt IEEE 802.11i-Sicherheitsnetzwerke mit 802.1X/EAP dort, wo ein zentralisiertes Identitätsmanagement und eine stärkere administrative Kontrolle erforderlich sind. Zudem benennt er das Lebenszyklusproblem von Shared Secrets unmissverständlich: Die Änderung eines Passworts bedeutet, jedes legitime Gerät aktualisieren zu müssen.
Die Vorschriften der Zahlungskartenbranche zielen in dieselbe Richtung. PCI DSS v4.0.1 Anforderung 2.3.2 verlangt, dass Wireless-Schlüssel geändert werden, sobald eine Person ausscheidet, die diese kennt - was mit einem gemeinsam genutzten Schlüssel praktisch unmöglich ist. Die Einhaltung der Vorschriften ist zwar auch mit einem Shared Key möglich. Sie werden dies jedoch um Mitternacht auf jedem einzelnen Gerät tun müssen - und garantiert eines vergessen.
Purple Access schafft das gemeinsame Passwort ab, indem auf drei SSIDs standardisiert wird: offen für Gäste, sicher für Mitarbeiter und xPSK für IoT-Geräte, Mandanten und Communities. Jeder Gast, jeder Mitarbeiter und jedes Gerät verfügt über eine eigene Identität oder einen eigenen Schlüssel. Smart-TVs auf den Zimmern, Thermostate und Kassen verbinden sich drahtlos über die xPSK SSID mit schlüsselgebundenen VLANs, die für Gäste unsichtbar sind. So lässt sich ein abhandengekommener Schlüssel gezielt sperren, während der restliche Betrieb ungestört weiterläuft. Die Ausstellung und der Widerruf von Mitarbeiter-Anmeldedaten werden unter zertifikatbasierte WiFi-Authentifizierung beschrieben.
Drei Fragen verdeutlichen die tatsächlichen Kosten: Wer besitzt den Schlüssel? Auf wie vielen Geräten ist er hinterlegt? Wie lange würde ein vollständiger Schlüsselaustausch von Anfang bis Ende dauern - einschließlich des Geräts, an das niemand mehr denkt? Wenn die Antwort auf die dritte Frage in Stunden gemessen wird, ist die vierte ausscheidende Person diejenige, für die Sie den Schlüssel nicht mehr ändern.
Sicherheitskompromisse, die in Vergleichen oft übersehen werden
Der Enterprise-Modus ist nicht deshalb sicher, weil auf der Konfigurationsseite 802.1X steht. Er ist sicher, wenn die EAP-Methode, die Zertifikatsvalidierung, das Identitätsverzeichnis und die dahinterliegenden Lifecycle-Prozesse allesamt ordnungsgemäß betrieben werden. Fällt auch nur eine dieser Komponenten weg, haben Sie ein teures Netzwerk aufgebaut, das dieselbe Anfälligkeit durch Shared Secrets aufweist wie die günstige Variante.
Die Huawei WPA3-Enterprise-Dokumentation äußert sich hierzu für ein Herstellerdokument ungewöhnlich deutlich. Sie weist darauf hin, dass WPA2-Enterprise nicht automatisch sicher ist, nur weil 802.1X genutzt wird, sondern dass die Sicherheit von der EAP-Methode, der Zertifikatsvalidierung, der Identitätsinfrastruktur sowie den Lifecycle-Prozessen abhängt. Zudem können unzureichend validierte Serverzertifikate, passwortbasiertes EAP ohne strenge Zugangsdaten-Kontrollen, unmanaged Supplicants oder ein nicht verfügbarer Authentifizierungsdienst zu Ausfällen führen oder den Diebstahl von Zugangsdaten ermöglichen.
Unter diesen vier Bedingungen ist Enterprise letztlich schwächer als ein sauber gepflegtes Personal-Netzwerk:
- Clients, die jedes Zertifikat akzeptieren. Ein Laptop, der so konfiguriert ist, dass er allem vertraut, was sich präsentiert, übermittelt seine Anmeldedaten an einen Rogue Access Point. Die Prüfung des Serverzertifikats dient als Schutzmaßnahme - und ist die erste Einstellung, die zur scheinbaren Fehlerbehebung deaktiviert wird.
- Passwortbasiertes EAP ohne Berechtigungskontrollen. PEAP-MSCHAPv2 über ein gemeinsam genutztes lokales Konto ohne Rotation ist im Grunde nur ein geteiltes Passwort mit zusätzlichen Schritten und einem Tunnel.
- Nicht verwaltete Supplicants. Veraltete Telefone und vergessene Tablets mit überholten 802.1X-Stacks erzeugen Support-Tickets und werden von Richtlinien ausgenommen - so landet etwa eine Kasse plötzlich im Gastnetzwerk.
- Ein einzelner RADIUS-Dienst. Fällt dieser aus, schlägt die Authentifizierung bei allen Benutzern gleichzeitig fehl - auch bei denen, die zuvor einfach ein Passwort eingeben konnten.
Jedes dieser Probleme äußert sich auf typische Weise und lässt sich innerhalb eines Nachmittags beheben: Erzwingen Sie die Validierung des Serverzertifikats in dem Profil, das Sie verteilen, mustern Sie das gemeinsam genutzte lokale Konto aus, binden Sie Nachzügler-Geräte in die Verwaltung ein oder segmentieren Sie diese, und richten Sie ein Backup für den Authentifizierungsdienst ein, damit ein einzelner Ausfall nicht den gesamten Standort lahmlegt.
Enterprise ist nur dann sicherer, wenn Zertifikate, Verzeichnisdienst und der RADIUS-Dienst genauso sorgfältig betrieben werden wie das WiFi selbst.
Das überzeugendste Argument für diesen Aufwand liegt im gegenteiligen Szenario. Bei einer zertifikatsbasierten Authentifizierung wird ein einzelner Benutzer oder ein einzelnes Gerät gesperrt, ohne die übrigen zu beeinträchtigen, und es wird ein Protokoll darüber erstellt, wer sich von welchem Gerät zu welcher Uhrzeit verbunden hat. Ein gemeinsam genutzter Schlüssel bietet beides nicht: Verlässt jemand das Unternehmen, müssen Sie den Schlüssel austauschen und bleiben im Ungewissen darüber, worauf die Person weiterhin Zugriff gehabt haben könnte.
WPA3 verändert die Personal-Seite dieses Vergleichs. Es ersetzt den PSK-Handshake durch SAE, was Offline-Wörterbuchangriffen standhält, die schwache gemeinsam genutzte Schlüssel knackbar machen. Der Transition Mode rettet nicht alles: Einige ältere und nicht zertifizierte Geräte funktionieren damit nicht zuverlässig. Die Sicherheitsrichtlinien der WiFi Alliance empfehlen ab dem 31. Dezember 2027 standardmäßig reines WPA3-Personal für neue Netzwerke. Betrachten Sie dieses Datum daher als Planungshorizont für Ihren Hardware-Aktualisierungszyklus. Wenn der Transition Mode ein Gerät beeinträchtigt, besteht oft die Versuchung, das betroffene Gerät und die unsichere Ausnahme beizubehalten. Weisen Sie diesen Geräten stattdessen ein eigenes Segment zu und lassen Sie die restliche Infrastruktur umstellen.
Bereitstellungsaufwand, Infrastruktur und Kosten
Die Infrastruktur des Personal-Modus ist ein Access Point, den Sie bereits besitzen. Seine tatsächlichen Kosten liegen in der Rotation: die Arbeitsstunden, die Sie damit verbringen, mit einem neuen Schlüssel durch das Gebäude zu gehen, zuzüglich der Geräte, die jedes Mal aus der Liste herausfallen.
Der Enterprise-Modus erfordert einen 802.1X-fähigen Access Point, einen RADIUS-Dienst mit einem sekundären Server, damit ein einzelner Ausfall nicht das gesamte Netzwerk lahmlegt, eine Zertifizierungsstelle (CA) sowie einen Prozess zum Ausstellen und Erneuern von Client-Zertifikaten. An den beiden letztgenannten Punkten geraten Projekte meist ins Stocken, da Zertifikate an einem festen Datum ablaufen und sich niemand für den Zeitplan verantwortlich fühlt.
Das ist der tatsächliche Aufwand. Er lässt sich jedoch größtenteils automatisieren. Purple Access unterstützt EAP-TLS-Zertifikate von Microsoft Intune, Jamf Pro, JumpCloud, Kandji, Hexnode, Iru und Addigy, die über SCEP bereitgestellt werden. Die Einrichtung dauert pro Plattform einmalig fünf bis zehn Minuten. Danach müssen Mitarbeitende Smartphones nicht mehr manuell konfigurieren; das MDM überträgt das Profil automatisch, und neue Mitarbeitende sind noch vor dem ersten Kaffee im Netzwerk angemeldet.
Ein praktischer Vergleich, der sich auf dem Papier lohnt
Angenommen, ein Standort verfügt über zwölf Geräte mit gemeinsamem Schlüssel und verzeichnet sechs Mitarbeiterabgänge pro Jahr. Bei jedem Schlüsselwechsel müssen alle zwölf Geräte angefasst werden - das sind 72 Geräteinterventionen pro Jahr, noch bevor Abstimmungen, übersehene Geräte und Helpdesk-Tickets von Mitarbeitern eingerechnet sind, die an einem arbeitsreichen Morgen ausgesperrt sind.
Betrachten wir nun die Enterprise-Seite: RADIUS-Hosting, der sekundäre Server, die Pflege der Zertifizierungsstelle, der Erneuerungsaufwand und gelegentlich ein Supplicant, dessen Profil neu erstellt werden muss. Es handelt sich um höhere Fixkosten, aber wesentlich geringere Grenzkosten. Sechs Widerrufe erfordern lediglich sechs Klicks.
Capture-, Secure- und xPSK-Netzwerke werden pro Access Point und Jahr abgerechnet - Gäste, Mitarbeiter und Geräte sind bereits inbegriffen. Der wirtschaftliche Vergleich erfolgt also pro Access Point und nicht pro Benutzer. Das ist insbesondere für Hotels mit saisonal schwankenden Mitarbeiterzahlen entscheidend: Eine nutzerbasierte Preisgestaltung bestraft genau die Standorte, die einen identitätsbasierten Zugriff am dringendsten benötigen.
Vergleichen Sie die Gesamtbetriebskosten (TCO), nicht nur den Lizenzpreis. Berücksichtigen Sie die Arbeitsstunden der Personen, die die Arbeit erledigen - einschließlich derer, die sie um 23 Uhr fehlerhaft ausführen. Wenden Sie dann den Test an, der für die meisten realen Implementierungen ausschlaggebend ist.
Faustregel: Wechseln Sie zu Enterprise, wenn ein gemeinsam genutzter Schlüssel mehr als zweimal im Jahr geändert werden müsste oder wenn mehr als ein Team Zugriff darauf hat.
Fehlerbehebung bei Enterprise-Anmeldefehlern
Enterprise-Fehler hängen selten mit der Funkübertragung zusammen. Sie betreffen Anmeldedaten, Zertifikate und Attribute, und jeder Fehler hinterlässt ein anderes Verhaltensmuster.
WPA2-Enterprise: Login-Symptome, Ursachen und Lösungen
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Authentifizierung schlägt nach Passwortänderung fehl | Gerät speichert noch die alten Anmeldedaten | Gespeichertes Profil entfernen und erneut verbinden |
| Zertifikatswarnung beim Verbinden | Serverzertifikat nicht vertrauenswürdig oder Servername nicht überprüft | Richtige CA installieren und den zu validierenden Servernamen festlegen |
| Verbindung wird hergestellt, aber keine IP-Adresse vergeben | VLAN-Attribut für die Verzeichnisgruppe fehlt oder ist falsch | Gruppen-zu-VLAN-Zuordnung in RADIUS korrigieren |
| Nur bei einigen Geräten schlägt die Verbindung fehl | Supplicant unterstützt die konfigurierte EAP-Methode nicht | Betriebssystem aktualisieren oder das Profil auf eine unterstützte Methode umstellen |
| Anmeldung schlägt ab einem bestimmten Datum fehl | Client-Zertifikat ist abgelaufen | Zertifikat vor Ablauf über das MDM neu registrieren |
| Verbindung schlägt bei allen Benutzern gleichzeitig fehl | RADIUS-Server nicht erreichbar | Primären Server wiederherstellen oder Failover auf den sekundären Server durchführen |
Führen Sie die Prüfungen der Reihe nach durch, denn bloßes Raten kostet mehr Zeit als das Lesen eines Logs.
- Erreichbarkeit des RADIUS-Servers prüfen. Vergewissern Sie sich, dass er betriebsbereit ist und das Failover reagiert. Ein Ping und eine Testauthentifizierung über ein funktionierendes Konto klären dies in einer Minute.
- Anmeldedaten prüfen. Ist das Client-Zertifikat abgelaufen, wurde es widerrufen oder das Konto im Verzeichnis deaktiviert? Sperrlisten und Verzeichnisprotokolle geben hierüber schneller Aufschluss als jedes clientseitige Tool.
- Vertrauenswürdigkeit des Serverzertifikats bestätigen. Der Client muss der ausstellenden Zertifizierungsstelle (CA) vertrauen und den korrekten Servernamen validieren. Ein Profil, das nichts validiert, stellt zu allem eine Verbindung her.
- Gruppe dem VLAN zuordnen. Ist die Anmeldung erfolgreich, das Gerät erhält jedoch keine Adresse, hat RADIUS ein Attribut zurückgegeben, das der Access Point nicht anwenden konnte, oder die Verzeichnisgruppe weist keine Zuordnung auf.
- Supplicant prüfen. Betriebssystemversion und konfiguriertes EAP-Verfahren. Dies ist die letzte Prüfung, nicht die erste - auch wenn viele damit beginnen.
Schnelle Fehlerbehebungen dauern nur wenige Minuten: das Entfernen eines veralteten gespeicherten Profils von einem Smartphone oder das Korrigieren einer Gruppenzuordnung, die eine ganze Abteilung betrifft. Langwierige Behebungen dauern Tage: das erneute Registrieren von Zertifikaten auf einer gesamten Laptop-Flotte. Aus diesem Grund gehört eine Erneuerung mit einer Erinnerung in den Kalender und nicht auf eine To-do-Liste. Eine detaillierte Liste von Symptomen und ein funktionierender Testpfad werden unter So testen Sie die RADIUS-Authentifizierung beschrieben.
Vergleichen Sie das mit Fehlern im Personal-Modus: Falsches Passwort oder ein Passwort, das letzte Woche geändert wurde, woraufhin ein Gerät die Aktualisierung nicht erhalten hat. In großer Zahl lästig, bei der Diagnose trivial.
Die wichtigste Grundregel: Wenn bei allen Benutzern gleichzeitig ein Fehler auftritt, liegt das Problem am Authentifizierungsdienst, nicht an den Geräten. Überprüfen Sie den Server, bevor Sie hunderte Personen anweisen, das Netzwerk zu ignorieren und sich neu zu verbinden.
Welcher Modus für Hotels, standortübergreifende Unternehmen und kleine Büros geeignet ist
Welcher WPA2-Modus für welches Szenario geeignet ist
| Szenario | Empfohlener Modus | Grund |
|---|---|---|
| Einfamilienhaus oder Ein-Zimmer-Büro | Personal | Wenige Geräte, geringe Fluktuation und kein Serverbetrieb erforderlich |
| Kleines Büro mit weniger als etwa zehn festen Mitarbeitern | Personal, mit Schlüsselrotation bei jedem Mitarbeiteraustritt | Überschaubarer Aufwand, wenn die Rotation Teil der Offboarding-Checkliste ist |
| Unternehmen mit mehreren Standorten und verwalteten Laptops | Enterprise | Individueller Widerruf und verzeichnisbasierte Richtlinien über alle Standorte hinweg |
| Hotel mit Personal, Gästen und Zimmergeräten | Enterprise mit drei Netzwerken | Gäste, Personal und Geräte erfordern separate Segmente |
| Wohngebäude oder Co-Living-Space | Enterprise mit individuellen Schlüsseln pro Bewohner | Jeder Bewohner und Mieter ist isoliert und Zugriffsrechte können einzeln widerrufen werden |
| Öffentlicher Veranstaltungsort mit Personal und Gästen | Enterprise für Personal, Portal für Gäste | Gäste-Onboarding ohne gemeinsam genutzten Schlüssel |
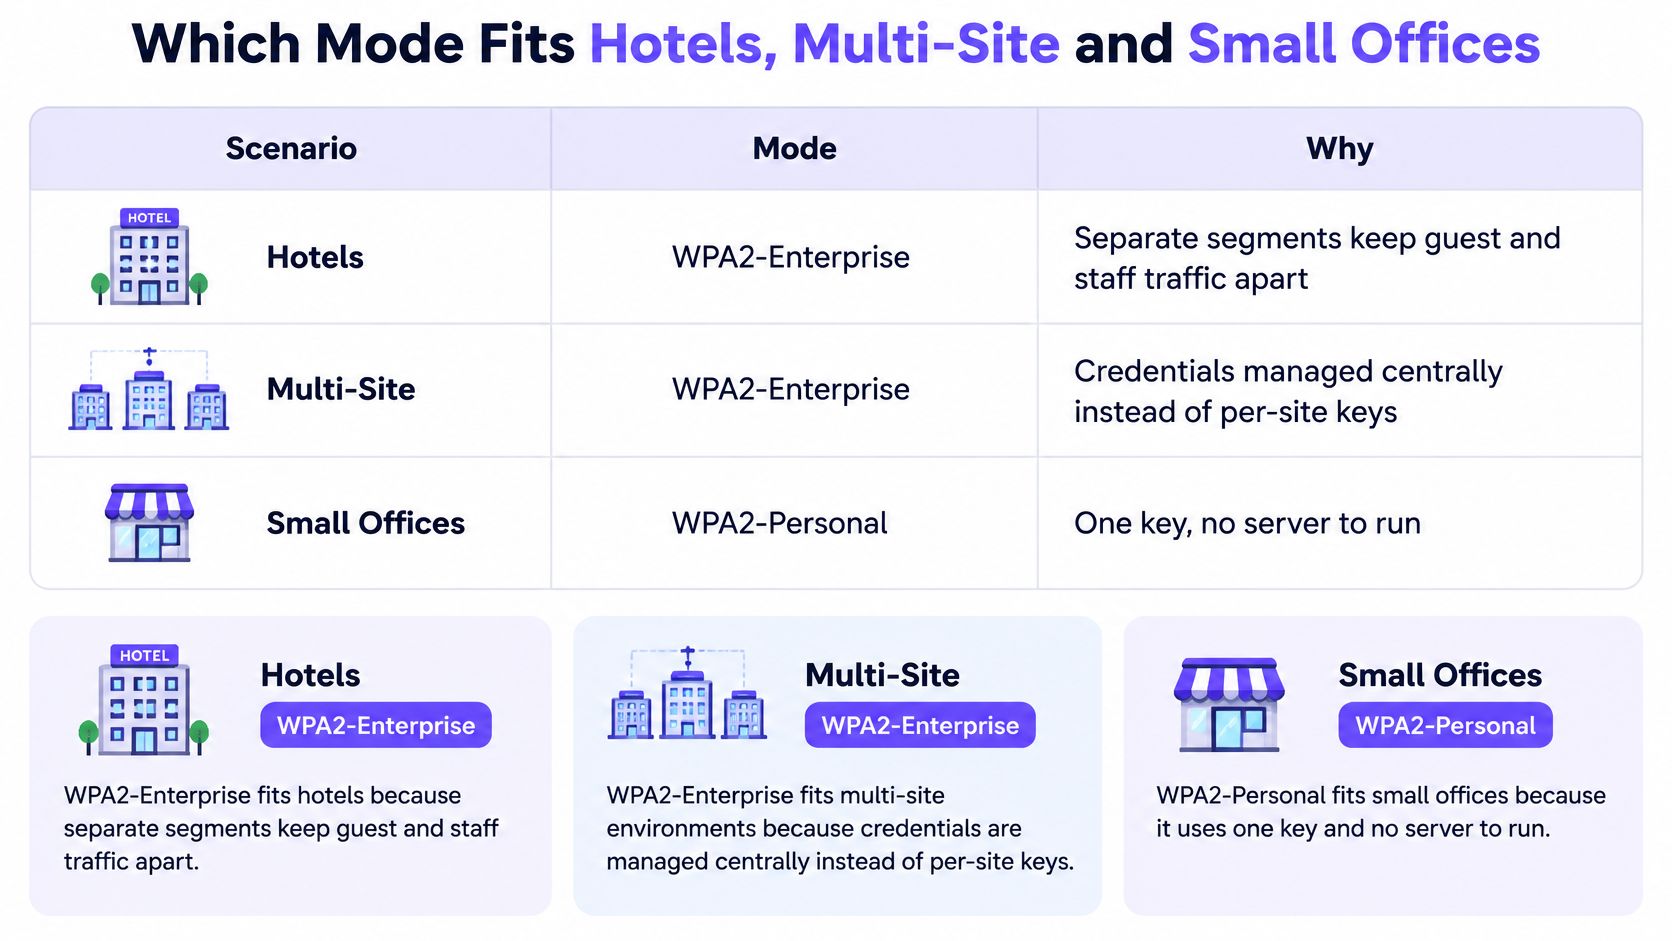
Für Hotels fällt die Antwort am eindeutigsten aus. Ein einziges Netzwerk kann nicht gleichzeitig für Reinigungskräfte, Gäste und Minibar-Sensoren verwendet werden. Trennen Sie diese Bereiche daher: Personal über EAP-TLS, Gäste über ein Portal und Geräte in schlüsselgebundenen VLANs, die für den Gästebereich unsichtbar sind. Wir betreiben pro Standort drei Netzwerke genau nach dieser Aufteilung, wobei das Gäste-Portal vor der Zugriffserteilung einen Abgleich mit dem Property-Management-System durchführt.
Unternehmen mit mehreren Standorten und verwalteten Laptops benötigen einen einzigen RADIUS-Dienst mit standortspezifischem VLAN-Mapping. Die Richtlinien bleiben konsistent, jeder Standort behält sein eigenes Netzwerk und ein Laptop, der zwischen Gebäuden wechselt, authentifiziert sich immer auf die gleiche Weise.
Wohngebäude und Co-Living-Spaces sind Anwendungsfälle, die häufig unterschätzt werden. Schlüssel pro Bewohner isolieren jeden Mieter und bleiben auch nach dem Auszug bestehen - jenem Ereignis, das einen gemeinsam genutzten Schlüssel jedes Mal unbrauchbar macht.
Kleine Büros können bei Personal bleiben. Bei weniger als etwa zehn Personen und einem stabilen Team ist ein Schlüsselwechsel bei jedem Ausscheiden ein vertretbarer Mehraufwand - vorausgesetzt, der Wechsel ist in der Offboarding-Checkliste verankert und jemand ist dafür verantwortlich. Dieses „vorausgesetzt“ hat in diesem Satz allerdings ein enormes Gewicht.
Je mehr Personen einen Schlüssel teilen, desto häufiger muss dieser geändert werden.
Geräte, die 802.1X nicht unterstützen, benötigen ein eigenes Segment - unabhängig davon, welchen Modus Sie wählen. Sensoren, einige Fernseher, ältere Kassensysteme und Drucker mit einer zweizeiligen Konfigurationsseite werden einen TLS-Handshake niemals abschließen.
Eine Bedingung kippt das Urteil für kleine Büros sofort: Ein stabiles Team, das jeden Monat neue externe Auftragnehmer hinzuzieht, wechselt vom Personal- in den Enterprise-Bereich, selbst wenn die Gesamtzahl der Mitarbeiter gleich bleibt. Externe Mitarbeiter gehen wieder. Das ist das ganze Argument.
Bestätigen Sie das Design, bevor Sie Netzwerke wechseln
Dokumentieren Sie die Entscheidung mit diesen fünf Schritten und widerstehen Sie dem Drang, direkt zu Schritt fünf zu springen.
- Inventarisieren Sie die gemeinsamen Schlüssel. Listen Sie jede Gruppe auf, die über einen Schlüssel verfügt, und zählen Sie die Geräte in jeder Gruppe. Berücksichtigen Sie auch die Türleser und die Kasse, die das Finanzteam vergessen hat.
- Weisen Sie jeder Gruppe einen Modus zu. Personal nur dort, wo die Gruppe klein und stabil ist. Enterprise überall dort, wo einzelne Benutzer oder Geräte separat widerrufen werden müssen, sowie ein gerätespezifischer Schlüssel, wenn die Hardware keinen Supplicant ausführen kann.
- Pilotprojekt an einem Standort durchführen. Wir ermöglichen es Kunden, das Design zunächst an einem Standort zu validieren, indem offene, sichere und xPSK-Netzwerke auf den bereits vorhandenen Access Points dieses Standorts parallel zum bisherigen Netzwerk eingerichtet werden. Zu Beginn wird nichts abgeschaltet.
- Bewerten Sie das Pilotprojekt anhand von drei Kennzahlen. Support-Ticket-Volumen, Zeitaufwand für den Widerruf eines ausgeschiedenen Benutzers und Prüfnachweise darüber, dass das widerrufene Konto keine Verbindung mehr herstellen kann. Dieser dritte Punkt ist der Test, den die meisten Pilotprojekte vergessen.
- Standort für Standort ausrollen. Testen Sie das RADIUS-Failover vor jeder Rollout-Welle, nicht danach. Ein sekundärer Server, auf den noch nie ein Failover durchgeführt wurde, ist nur ein Diagramm - keine Kontrollmaßnahme.
Ein erfolgreicher Pilotbetrieb wirkt von außen unspektakulär: weniger geteilte Anmeldedaten im Umlauf, Berechtigungswiderruf in Minuten statt eines vollständigen Schlüsselwechsels und kein Anstieg von Support-Tickets während der Testphase. Steigen die Tickets sprunghaft an, liegt das am Profil, nicht am Konzept.
Bevor Sie beginnen, bildet eine 45-minütige Design-Session mit einem unserer Netzwerktechniker Ihre bestehenden SSIDs auf offene, sichere und xPSK-Netzwerke auf Ihren bereits vorhandenen Access Points ab - und Sie behalten den Plan, ganz gleich, ob Sie fortfahren oder nicht.
Purple Access betreibt die offenen, sicheren und xPSK-Netzwerke auf den Access Points, die Sie bereits besitzen - mit Cloud-RADIUS, Managed PKI für EAP-TLS-Zertifikate und gerätespezifischen Schlüsseln, die Sie einzeln widerrufen können. Wenn Ihre ehrliche Antwort auf die Frage „Wie lange würde eine vollständige Neuschlüsselung dauern?“ in Stunden gemessen wird, eliminieren wir genau diesen Aufwand. Mit einem Pilotprojekt an einem einzelnen Standort können Sie dies anhand Ihrer eigenen Ticket-Warteschlange überprüfen. Besuchen Sie Purple Access, um eine Design-Session zu buchen und das Drei-Netzwerk-Konzept auf Ihrem eigenen Grundriss zu sehen.


